
Il 43% delle aziende del Regno Unito ha segnalato almeno una violazione o un attacco informatico nei 12 mesi precedenti, secondo l'indagine governativa Cyber Security Breaches Survey 2025. Si tratta di circa 612.000 organizzazioni, dai piccoli negozi di quartiere e studi dentistici a catene alberghiere e fornitori di alloggi.
Pochissime di esse subiranno una violazione dovuta a un attacco sofisticato. La maggior parte sarà colpita a causa di un dispositivo non censito nell'inventario, di un account non disabilitato o di una rete guest apparentemente separata ma che in realtà non lo era. Definire la sequenza corretta riduce i rischi più dell'acquisto di qualsiasi strumento.
I controlli che bloccano la maggior parte degli attacchi nell'ordine corretto
La stessa indagine chiarisce che non si tratta di un problema limitato alle grandi aziende. Le piccole imprese compaiono in tutti i report e gli incidenti stessi sono per lo più ordinari: accessi non autorizzati, malware e attacchi a sistemi esposti a Internet, con il ransomware che rappresenta una quota contenuta ma costante.
Questa distribuzione è il punto chiave. Nessun singolo prodotto sostiene l'intero carico e l'ordine in cui si applicano i controlli è più importante del marchio sulla confezione.
| Priorità | Controllo | Cosa blocca | Completato quando |
|---|---|---|---|
| 1 | Separare il traffico di personale, ospiti, IoT e locatari | Movimento laterale da un dispositivo compromesso verso gli altri | Ogni gruppo accede solo al proprio segmento e il test di isolamento viene registrato con data |
| 2 | Identità individuali con MFA | Riutilizzo di password condivise e credenziali sottratte | Ogni account dispone di un'identità propria e l'MFA è obbligatoria all'accesso |
| 3 | Diritti di amministratore con privilegi minimi | Malfattori e personale imprudente che utilizzano ampi accessi amministrativi | Gli account di amministrazione permanenti vengono rimossi o verificati mensilmente |
| 4 | Crittografia sui collegamenti wireless e remoti | Intercettazione su reti condivise o aperte | Il traffico del personale e degli ospiti è crittografato via etere e tramite VPN |
| 5 | Registrazione centralizzata e avvisi | Accessi anomali e movimenti est-ovest che passano inosservati | I registri di access point, firewall ed elenchi confluiscono in un'unica posizione |
| 6 | Revoca testata e ripristino offline | Ex dipendenti che mantengono l'accesso e ransomware che bloccano i backup | La rimozione degli ex dipendenti viene testata e un ripristino è stato verificato con successo |
Ogni criterio di completamento definisce un test piuttosto che un acquisto. Un firewall esistente non dimostra nulla. Un set di regole per cui un collega può dimostrare che blocca il traffico dal WiFi per ospiti VLAN alla stampante dell'ufficio paghe, invece, sì. Consideri una rete per ospiti separata come il primo perimetro da verificare: da un dispositivo connesso al WiFi per ospiti, provi a raggiungere una macchina del personale, una stampante e la pagina di amministrazione dell'access point, quindi ripeta gli stessi controlli dai segmenti IoT e tenant. Registri ogni risultato con una data ed esegua nuovamente i controlli dopo qualsiasi modifica al set di regole. L'isolamento che non si può dimostrare su richiesta è una semplice configurazione, non un controllo.
La regola che stabilisce l'ordine: se non è possibile revocare l'accesso di chi lascia l'azienda nello stesso giorno lavorativo, correggere la gestione delle identità prima di qualsiasi altra cosa.
Un controllo si colloca del tutto al di fuori della rete. La segmentazione e il principio del privilegio minimo tengono le persone lontane dai sistemi a cui non dovrebbero accedere, ma lasciano comunque una vulnerabilità: una persona autorizzata può essere persuasa a trasferire denaro. È opportuno affiancare agli interventi sulla rete controlli a livello di consiglio di amministrazione contro i bonifici fraudolenti, prevedendo un secondo approvatore per le modifiche ai pagamenti e una chiamata di verifica a un numero già registrato prima di utilizzare nuove coordinate bancarie.
Nessuno dei sei aspetti può essere verificato su apparecchiature non censite e i dispositivi sconosciuti falliscono ogni colonna contemporaneamente.
Mappare la rete prima di applicare qualsiasi blocco
Una regola del firewall che sembra ineccepibile su una lavagna fallisce perché una stampante per etichette ha mantenuto un indirizzo statico sulla VLAN del personale, o perché i controllori delle porte sono stati installati da un fornitore nel 2019 e mai più considerati. La mappatura deve individuare questi residui prima di definire le policy.
Considerare la rete guest SSID come il primo confine da documentare e il primo elemento di prova per l'isolamento. Registrare dove convergono visitatori, dispositivi del personale, apparecchiature legacy e apparati dei tenant, per poi verificare in un secondo momento che ciascun gruppo possa accedere esclusivamente a quanto autorizzato.
La mappatura dovrebbe richiedere giorni, non mesi. Sei passaggi, in questo ordine.
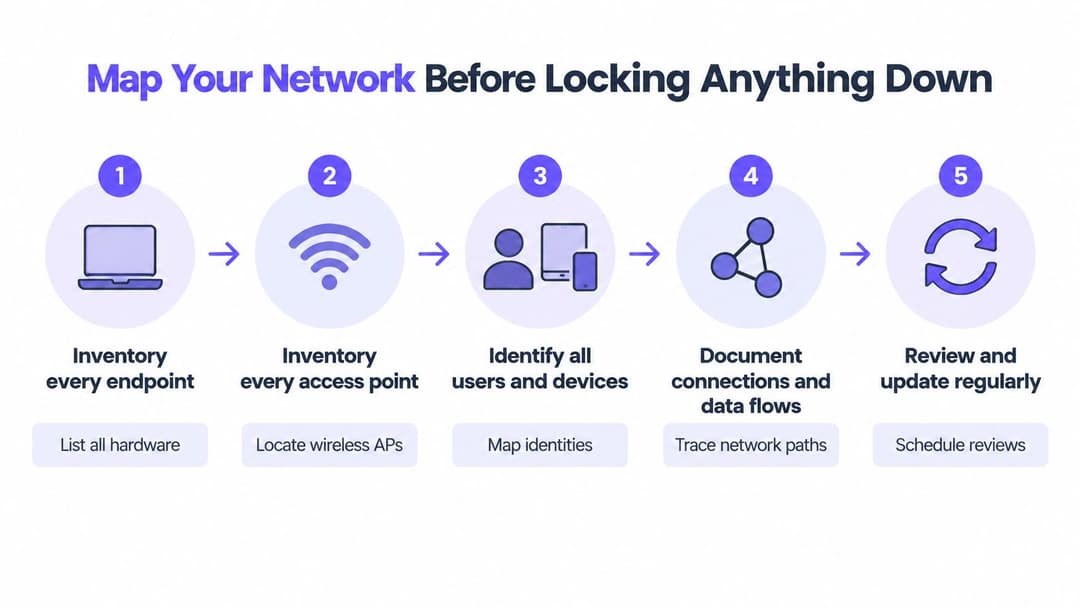
1. Inventariare ogni endpoint. Access point, switch, stampanti, telecamere, casse, centraline di gestione dell'edificio, controllo accessi, ascensori e ogni applicazione che interagisce con la rete. I dispositivi dimenticati sono la tipica via d'accesso, perché nessuno applica patch a ciò che non ricorda.
2. Registrare chi si connette a cosa. Quindi, contrassegnare i sistemi che non supportano l'autenticazione a più fattori o la crittografia attuale, come un marcatempo datato o un analizzatore di laboratorio. Questo elenco è necessario sin dalle prime fasi perché condiziona ogni decisione successiva.
3. Classificare i dati su ciascun sistema. I dati dei clienti, le buste paga, i dati delle carte di credito, i sistemi clinici e i controlli degli edifici non richiedono lo stesso livello di protezione, e trattarli in modo identico fa perdere le prime tre settimane di lavoro.
4. Tracciare i flussi di dati e i percorsi degli utenti. Individuare i punti di accesso di ospiti, fornitori e collaboratori esterni e ciò con cui interagiscono durante il percorso. Includere i dispositivi privi di browser, come TV e console, poiché spesso esulano dal piano di gestione delle identità.
5. Modellare le minacce relative all'uso improprio più probabile di ciascun gruppo. Si consideri il caso in cui il laptop di un ospite acceda a una stampante che conserva in memoria i moduli delle buste paga scansionati. Questa sola consapevolezza giustifica una VLAN in modo più convincente di qualsiasi documento programmatico.
6. Concordare la baseline e assegnare un responsabile. A ogni voce deve corrispondere un nominativo e una data di revisione, altrimenti la mappa diventerà obsoleta entro un trimestre.
Prima di inserire gli intervalli di subnet nell'inventario, un calcolatore di subnet che mostra gli intervalli di host utilizzabili risolve i dubbi sull'eventuale capienza di una /22 per il blocco delle telecamere senza dover riassegnare gli indirizzi della sede.
La verifica finale è semplice. Consegni la mappa a un collega che non l'ha creata e gli chieda di trovare ogni dispositivo in uno degli edifici. Se non ci riesce, non è finita.
Sostituire le password condivise con identità individuali
La resilienza nel Regno Unito è disomogenea e le lacune emergono nella governance delle reti piuttosto che in ciò che viene installato. Nel riepilogo visivo dell'analisi settoriale e del mercato del lavoro 2025 elaborato dal governo, solo circa il 27% delle aziende affidava la responsabilità della sicurezza informatica al consiglio di amministrazione, in calo rispetto al 38% del 2021, sebbene le grandi imprese si attestassero al 66%. Una valutazione distinta ha stimato che 699.000 aziende, ovvero il 49%, presentasse un divario di competenze tecniche di base in materia di sicurezza informatica, in aumento rispetto al 18% del 2021. Inoltre, il 32% delle aziende che non avevano esternalizzato la sicurezza informatica non si sentiva sicuro nella gestione di una violazione.
Leggendoli insieme, il principio di progettazione risulta evidente. I controlli devono essere applicabili e gestiti centralmente, poiché non possono dipendere dalla perfetta capacità di giudizio di ogni responsabile di sede in un martedì particolarmente impegnativo.
Dalla passphrase al certificato in sei passaggi
- Colleghi l'accesso alla Sua directory. Entra ID, Google Workspace o Okta. Una volta che gli account risiedono lì, i nuovi assunti e i dipendenti uscenti vengono gestiti automaticamente anziché tramite e-mail.
- Applichi l'MFA ovunque e utilizzi un metodo resistente al phishing, come passkey o chiavi FIDO2 per gli amministratori.
- Passi ai certificati di dispositivo per laptop e smartphone gestiti. Con EAP-TLS, nessuno possiede un segreto che deve essere reimpostato a ogni uscita di un dipendente.
- Separi gli account amministrativi da quelli giornalieri. Elevi i privilegi solo per un'attività e un intervallo di tempo definiti, lasciando poi scadere l'elevazione in automatico.
- Elimini le password dall'accesso remoto. L'autenticazione basata sull'identità su VPN o gateway Zero Trust è di gran lunga preferibile a una PSK condivisa appuntata su un post-it da mezza azienda.
- Testi la revoca ogni trimestre. Disabiliti un account di prova e cronometri per quanto tempo WiFi, e-mail e condivisioni di file continuano a consentirgli l'accesso.
Due fattori rendono efficace questo approccio. Il primo è l'ambito: il networking basato sull'identità associa le policy alla persona anziché alla porta o al SSID tramite cui si è connessa, che è ciò che significa in concreto il networking basato sull'identità. Il secondo è l'abitudine. Il personale che utilizza quotidianamente un secondo fattore per lavoro tende a mantenerlo attivo dove serve a proteggere il proprio denaro, e la protezione degli accessi bancari dalle frodi illustra la logica condivisibile in una nota interna.
I dispositivi legacy presenteranno delle difficoltà. Una stampante per etichette o un vecchio controller di accesso potrebbero non supportare affatto i certificati. Non vanno ricollocati nella rete del personale: occorre assegnare loro un segmento filtrato e una data di sostituzione, formalizzando entrambi.
Suddividere il traffico per gruppo e verificare i perimetri
Un SSID separato per gli ospiti non equivale a un isolamento. È solo il primo passo.
Il report tecnico 2025/2026 include reti WiFi separate per il personale e per i visitatori tra i controlli architetturali di base, insieme a firewall, diritti di amministrazione limitati e controlli sui dispositivi. Tale impostazione è utile ma incompleta, poiché VLAN configurate in modo errato, percorsi di switch flat, stampanti, sistemi di gestione degli edifici, telecamere e dispositivi IoT economici creano tutti vie di elusione attorno a una SSID ben intenzionata. La posizione dell'NCSC è ancora più netta: considerare la rete come ostile, verificare ogni richiesta e proteggere il traffico tramite crittografia anche sui collegamenti interni.
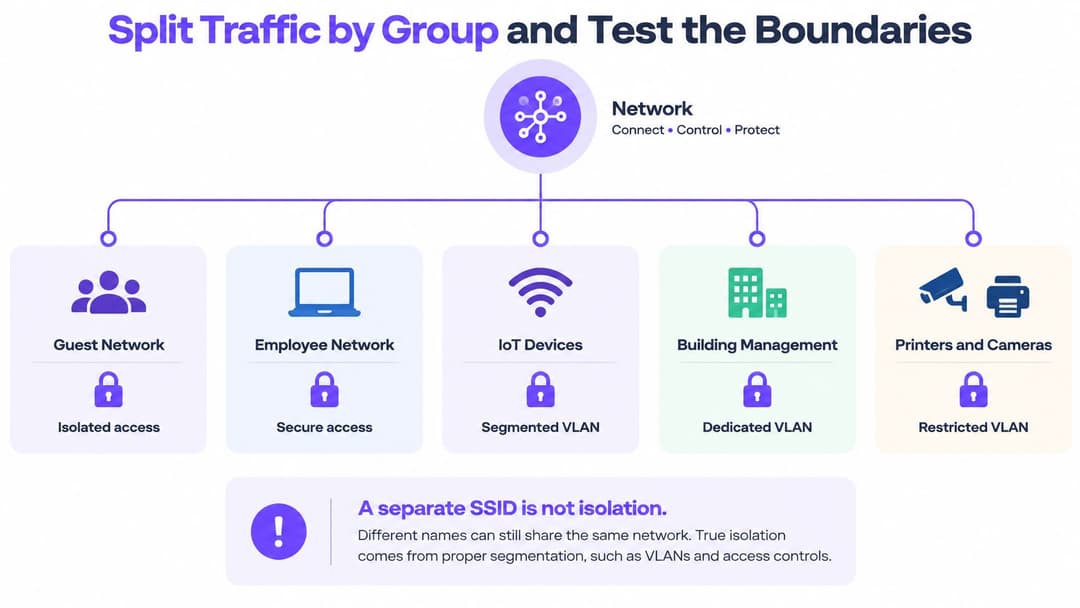
| Gruppo | Modalità di accesso | Cosa non deve raggiungere |
|---|---|---|
| Computer portatili e telefoni del personale | Accesso tramite directory con certificati di dispositivo gestiti | Segmento ospiti, IoT e sistemi di controllo dell'edificio |
| Ospiti e visitatori | Accesso ospiti isolato con portale captive o Passpoint | Qualsiasi indirizzo del personale, amministrativo o IoT |
| Appaltatori e fornitori | Account nominativi con accesso a tempo limitato | Segmento di amministrazione e dati relativi alle retribuzioni o ai clienti |
| IoT, telecamere e sistemi dell'edificio | Segmento dedicato con elenco di dispositivi consentiti | Condivisioni di file del personale e pannelli di amministrazione esposti a Internet |
| Amministratori | Account di amministrazione separati con MFA e registrazione delle sessioni | Segmenti per gli ospiti e per il personale generico senza una motivazione registrata |
| Residenti o locatari | Rete privata per ciascun locatario con dispositivi isolati | Qualsiasi altro locatario e i sistemi condivisi dell'edificio |
Sei verifiche per comprovare la tenuta del perimetro
- Da ospite a ospite. Due dispositivi nella stessa sede, stesso SSID. Verifichi che nessuno dei due possa vedere l'altro.
- Da ospite a tutto il resto. Tenti di raggiungere la subnet del personale, la pagina web di una stampante e l'indirizzo di una telecamera. Tutti e tre i tentativi devono fallire.
- Regole est-ovest. Legga i criteri del firewall tra i segmenti anziché fidarsi dello schema. Verifichi la presenza di regole con origine "any".
- Confini tra tenant. Nelle sedi multi-tenant, verifichi che un'unità non possa vedere i dispositivi di un'altra, incluse console e TV che trasmettono segnali per l'accoppiamento.
- Evidenze. Registri la data, la regola testata, il risultato e chi ha approvato. Un VLAN non testato è solo un'ipotesi.
- Rollback. Rimuova una regola di test e verifichi che l'accesso torni allo stato precedente, per accertarsi che una modifica errata possa essere annullata anche alle due di notte.
Se il Suo team discute ancora di porte con e senza tag, inizi con una chiara spiegazione di cosa sia una VLAN prima che qualcuno apra la configurazione di uno switch.
I dispositivi che non possono accedere al segmento corretto devono essere collocati in un proprio segmento rigorosamente filtrato, con un ordine di acquisto già predisposto.
Crittografare, registrare e verificare la tenuta dei controlli
L'indagine 2025 Cyber Security Breaches Survey mostra quanto la copertura nel Regno Unito sia sbilanciata. Il 72% delle aziende utilizzava firewall sull'intera rete informatica e sui singoli dispositivi, il 68% limitava i diritti di amministratore IT e il 71% eseguiva backup sicuri tramite servizi cloud. Tuttavia, solo il 40% richiedeva l'autenticazione a due fattori, il 31% utilizzava una VPN per il personale da remoto e il 30% monitorava gli utenti. Meno di quattro aziende del settore privato su dieci disponevano di reti WiFi separate per il personale e per i visitatori, e solo il 33% monitorava l'attività degli utenti.
Quindi le fondamenta sono pronte, ma il livello delle evidenze manca. Questa è la lacuna da colmare.
Prima di tutto la crittografia, perché è economica ed è assoluta. Utilizzare WPA3-Enterprise (o WPA2-Enterprise laddove l'hardware lo imponga) su ogni SSID che preveda un login, TLS su ogni percorso remoto e la crittografia per il traffico del personale anche sulla LAN dell'ufficio, non solo sul WiFi pubblico. Trattare la rete cablata come leggibile da chiunque vi si colleghi.
Poi la registrazione dei log. Inviare i log di access point, firewall, VPN e directory in un'unica posizione e, per iniziare, impostare gli avvisi solo su tre elementi: accessi al di fuori del normale orario di lavoro, un nuovo dispositivo che accede a un segmento del personale e traffico che attraversa segmenti che non dovrebbero comunicare tra loro. A tre avvisi validi si dà seguito. Quaranta vengono ignorati.
Fornire dati verificabili dai responsabili
| Metrica | Obiettivo | Frequenza |
|---|---|---|
| Asset inventariati | Tutti i dispositivi e le applicazioni elencati | Mensile |
| Account con privilegi verificati | Ogni account amministratore | Mensile |
| Account del personale con MFA | Tutti gli account del personale | Trimestrale |
| Tempo medio di revoca per i dipendenti uscenti | Stesso giorno lavorativo | Ciascun dipendente uscente |
| Test di isolamento dei segmenti superati | Tutti i segmenti | Trimestrale |
| Ripristini da backup testati | Entro l'obiettivo di ripristino previsto | Trimestrale |
L'affermazione dell'esistenza di un firewall è una voce di inventario. Una percentuale testata è un controllo.
Pianifichi una revisione mensile con un responsabile designato e gli sottoponga i sei numeri. I dati che nessuno legge si trasformano in finzione nell'arco di due trimestri.
Risolvere le deviazioni di accesso prima che si trasformino in un incidente
La maggior parte degli incidenti è riconducibile alla mancata manutenzione piuttosto che a un attacco sofisticato. Gli account sopravvivono al loro scopo, una regola viene allentata durante un intervento d'urgenza del venerdì e i dispositivi non vengono mai registrati sin dall'inizio.
| Sintomo | Causa probabile | Soluzione |
|---|---|---|
| Gli ex dipendenti accedono ancora alle unità condivise | Account non collegato al processo di offboarding | Automatizzare la rimozione dalla directory e testare un utente uscente ogni mese |
| Gli ospiti riescono a raggiungere stampanti o dispositivi del personale | La rete ospiti condivide una VLAN con l'ufficio | Spostare gli ospiti su una VLAN isolata e bloccare le subnet locali |
| I dispositivi non si connettono dopo una modifica all'MFA | Certificato scaduto o dispositivo mai registrato | Registrare nuovamente il dispositivo e impostare promemoria per il rinnovo del certificato |
| Un dispositivo legacy non riesce ad accedere alla rete protetta | Hardware privo di 802.1X o di crittografia aggiornata | Collocarlo su un segmento filtrato e stabilire una data di sostituzione |
| I privilegi di amministratore si accumulano nel tempo | L'accesso elevato temporaneo non è mai scaduto | Impostare una data di scadenza per ogni concessione elevata e verificare mensilmente |
Il caso dei dipendenti uscenti merita la priorità perché è il più comune e il meno scusabile. Se le risorse umane e l'IT non condividono un trigger di notifica, l'account sopravvive all'uscita della persona. È opportuno collegare la directory al database delle risorse umane e verificare un'uscita al mese invece di affidarsi alla memoria.
L'accesso degli ospiti alle stampanti è quasi sempre dovuto a una VLAN condivisa piuttosto che a un errore del firewall. Spostare gli ospiti, bloccare le subnet locali e ripetere i test con i sei controlli della sezione sulla segmentazione.
Per tutto il resto, una modifica concreta per riga. Registrare nuovamente il dispositivo. Impostare la scadenza. Assegnare una data ai componenti legacy. Registrare i risultati nella revisione mensile delle metriche anziché in una checklist separata che nessuno apre.
Applicare le patch ai sistemi esposti e simulare la risposta
La segmentazione limita i danni di una brutta giornata. L'applicazione delle patch e le simulazioni determinano se ne affronterà una.
- Elencare tutti i servizi esposti su Internet. Gateway di accesso remoto, pannelli di amministrazione, telecamere, qualsiasi cosa abbia un indirizzo pubblico. Rimuovere ciò che non viene utilizzato.
- Applicare le patch con frequenza regolare. Correzioni critiche dei fornitori e firmware degli access point entro 14 giorni, registrando la data della patch per ciascun dispositivo.
- Chiudere e modificare. Chiudere le porte inutilizzate e cambiare le credenziali di accesso predefinite su router, access point e telecamere fin dal primo giorno di installazione.
- Redigere un piano di una pagina. Indicare chi isola un segmento, chi contatta il fornitore e chi decide in merito alla segnalazione.
- Includere il ransomware. Disconnettere il segmento interessato, verificare che i backup offline siano intatti e ripristinare dalla copia pulita più recente.
- Eseguire simulazioni due volte l'anno con un'esercitazione teorica (tabletop) e aggiornare l'elenco dei contatti a ogni dimissione del personale o cambio di fornitore.
La verifica finale del piano: può funzionare senza l'unica persona che conosce meglio la rete?
Confermare il piano di accesso per questo trimestre
Novanta giorni, strutturati in modo tale che le lacune più rischiose vengano colmate per prime e che ogni passaggio successivo abbia una base da far rispettare.
Settimana 1. Nominare un responsabile ed elencare ogni dispositivo e applicazione. Non si avvia null'altro finché questo passaggio non è completato.
Settimane da 2 a 3. Trasferire l'accesso del personale sulla directory e applicare l'autenticazione a più fattori (MFA) su tutti gli account. Questa è la lacuna a più alto rischio nella maggior parte delle reti di piccole dimensioni e la più rapida da colmare.
Settimane da 4 a 6. Separare il traffico di ospiti, personale, IoT e tenant, quindi eseguire i sei controlli di isolamento e registrarne i risultati. Una rete ospiti su una propria SSID è l'inizio della segmentazione, non la sua conferma. I controlli sono ciò che dimostra che il perimetro regge su ogni tipo di dispositivo, compresi gli apparati legacy che ignorano gli standard più recenti.
Settimane da 7 a 9. Attivare la registrazione centralizzata dei log e concordare le sei metriche con i relativi obiettivi.
Settimane da 10 a 12. Verificare la revoca degli accessi di chi lascia l'azienda e il ripristino di un backup, quindi comunicare i dati a chi gestisce il budget.
Prima di acquistare qualsiasi servizio di accesso o WiFi gestito, verificare che il controller del sito supporti RADIUS, change-of-authorisation e funzionalità walled-garden. I passaggi relativi ai certificati e agli ospiti dipendono entrambi da queste funzioni e, senza change-of-authorisation, un dispositivo revocato può mantenere la propria sessione fino alla scadenza anziché interromperla immediatamente.
La prima azione è la stessa in ogni organizzazione: assegnare un nominativo e una data all'inventario. Tutto il resto in questa guida risulterà più semplice una volta definita tale persona.
Purple offre il livello di identità che rende attuabile il resto di questo piano. I dispositivi del personale accedono con certificati EAP-TLS gestiti tramite RADIUS cloud, i siti multi-tenant mantengono la rete di ogni residente isolata dalle altre e tutto viene gestito da un'unica piattaforma senza dover configurare una propria PKI. Se sta implementando i passaggi di segmentazione e revoca sopra descritti, visiti Purple per scoprire come i componenti di onboarding per ospiti e certificati si integrano con l'hardware già in uso.


