

Un ospite si connette al Suo WiFi un martedì mattina, supera la splash page e non se ne sa più nulla. Tre mesi dopo prenota una stanza, entra nella hall e il suo telefono gli chiede di registrarsi di nuovo da zero. Nel frattempo la reception distribuisce ancora una scheda plastificata con la password condivisa, il team di marketing esporta manualmente le e-mail degli ospiti ogni lunedì e nessuno sa dire se tutto questo abbia generato anche una sola visita in più.
Si tratta di un problema di integrazione, non di un problema di WiFi. Gli access point stanno svolgendo il proprio compito. Ciò che manca è il tessuto connettivo tra la rete, i sistemi di identità che già conoscono ospiti e personale, il CRM che gestisce le relazioni e gli strumenti di reporting consultati dai dirigenti.
Le otto idee illustrate di seguito sono raggruppate in base al problema operativo risolto: attrito per gli ospiti, offboarding del personale, dispositivi legacy, parchi hardware eterogenei, silos di dati e isolamento multi-tenant. Individuate la criticità più urgente per la vostra organizzazione e partite da lì.
1. WiFi per ospiti federato OpenRoaming e Passpoint
Alcune strutture vedono lo stesso utente quattro volte l'anno e gli richiedono di registrarsi quattro volte. Il roaming federato risolve il problema trasformando la Sua rete in un nodo di una federazione d'identità molto più ampia.
Passpoint, una certificazione di WiFi Alliance, consente a un dispositivo di memorizzare un profilo di rete e connettersi a un SSID riconosciuto senza un portale captive. OpenRoaming, gestito dalla Wireless Broadband Alliance, è il livello di roaming che unisce le sedi, gli operatori e i provider di identità partecipanti in un'unica struttura di attendibilità. Un ospite si registra una volta sola con un'identità e-mail, il dispositivo riceve un profilo o un certificato e, per le visite successive, l'autenticazione avviene a livello di 802.1X con WPA2 o WPA3-Enterprise. Il primo pacchetto è crittografato. Nessuna splash page, nessuna chiave condivisa sulla bacheca.
Per le strutture che comprendono più edifici e organizzazioni partner, tale continuità rappresenta l'intero obiettivo. Le linee guida di NHS England Digital sui futuri standard di WiFi e roaming descrivono il modello come una soluzione in grado di abilitare un onboarding WiFi fluido tra le reti partecipanti; questo è esattamente il requisito necessario quando un medico si sposta tra un ospedale, una sede territoriale e una struttura partner durante un unico turno.
Regola pratica: eseguite OpenRoaming come secondo SSID accanto alla vostra consueta rete ospiti per i primi sei mesi. Otterrete dati reali sul comportamento dei dispositivi senza dover scommettere subito l'intera esperienza degli ospiti.
Ambiti di applicazione e criticità
Aeroporti, stazioni, stadi, campus e strutture ospedaliere ne traggono il massimo valore, poiché i visitatori attraversano diverse reti in un unico tragitto. Le strutture ricettive e i punti vendita retail utilizzano l'onboarding senza password principalmente per ridurre le chiamate all'help desk, e tale vantaggio si manifesta nel giro di poche settimane.
- Verifichi prima il supporto del firmware. Le funzionalità di Passpoint variano tra i modelli di access point sullo stesso controller, e un parco dispositivi eterogeneo potrebbe riservare sorprese.
- Testi la connessione automatica su ogni sistema operativo. iOS, Android, Windows e macOS gestiscono i profili memorizzati in modo diverso, in particolare dopo un aggiornamento del sistema operativo.
- Spieghi la registrazione una tantum. La indichi sulla segnaletica, nelle conferme di prenotazione e sulla splash page stessa, altrimenti gli ospiti presumeranno che stia raccogliendo dati indebitamente.
- Mantenga un portale o una soluzione di fallback PSK. I vecchi dispositivi, alcuni apparati IoT e i laptop aziendali con restrizioni di sicurezza non si connettono mai a Passpoint SSID.
L'approccio senza password non è automaticamente inclusivo. I dati sull'inclusione digitale di Good Things Foundation evidenziano che il 31% della popolazione non accede ancora ai servizi sanitari online, mentre quasi 8 milioni di persone non dispongono delle competenze necessarie per utilizzare efficacemente il mondo online. Se l'unica modalità di accesso alla rete è uno smartphone con un account e-mail, viene esclusa a priori una parte dei visitatori. La registrazione assistita dal personale e una procedura stampata risolvono il problema al costo di un chiosco.
2. Accesso del personale con Entra ID, Google Workspace e Okta SSO
Chieda al responsabile IT di un hotel quanto tempo occorre per revocare l'accesso WiFi di un dipendente uscente: la risposta sincera è spesso "quando qualcuno se ne ricorda". Una chiave PSK a rotazione affissa nella sala del personale vanifica ogni controllo di conformità previsto dalle Sue policy.
La soluzione consiste nel rendere la directory l'unica fonte di riferimento. Il personale esegue l'autenticazione con EAP-TLS utilizzando un certificato rilasciato da Intune, Jamf o dalla gestione endpoint di Google, oppure tramite EAP-TTLS mediato da RADIUS rispetto a Entra ID, Google Workspace o Okta. L'appartenenza ai gruppi determina la VLAN e il ruolo, in modo che un account del personale di servizio acceda a un segmento riservato e il responsabile di turno acceda altrove, senza dover gestire una seconda credenziale.
Il divario tra policy e pratica è più ampio del previsto. Uno studio condotto nel 2025 tra i professionisti del settore e riportato da IT Security Guru ha rilevato che solo il 18% degli intervistati a Infosecurity Europe ha dichiarato che la propria organizzazione ha implementato completamente un framework zero-trust, a fronte del 27% degli intervistati a Black Hat USA e del 44% a it-sa in Germania. Nella stessa coorte del Regno Unito, il 43% non applicava in modo coerente l'autenticazione a più fattori per gli account con privilegi.
La domanda per l'audit: è possibile dimostrare che un dipendente uscente viene rimosso dalla directory e la sua sessione interrotta nello stesso istante? In caso contrario, l'integrazione non è completa.
Il deprovisioning è il vero banco di prova
Il provisioning è la parte più semplice. È con la revoca che l'integrazione delle directory dimostra il proprio valore, ed è lì che le password condivise falliscono completamente.
- Mappare i gruppi ai ruoli di rete prima di attivare l'auto-provisioning. Adattare una mappatura al traffico live causa interruzioni che richiederanno un intero fine settimana di spiegazioni.
- Abilitare il cambio di autorizzazione sul controller. Senza di esso, un utente revocato mantiene una sessione attiva fino alla successiva riautenticazione, che può richiedere ore.
- Eseguire il deprovisioning come progetto pilota. Rimuovere un account di prova dalla directory e verificare per quanto tempo la sessione sopravvive.
- Suddividere gli SSID in base alla tipologia di utenza. Distribuire personale, ospiti e fornitori su policy separate rende ogni analisi degli incidenti più rapida.
- Documentare la mappatura dall'identità alla rete. È richiesta dai revisori e da chiunque erediterà il controller.
Gli appaltatori esterni sono il consueto punto debole. I liberi professionisti e il personale interinale spesso non compaiono affatto nella directory; pertanto, è opportuno assegnare loro credenziali guest a tempo rilasciate da uno sponsor designato, anziché aggiungerli a un gruppo permanente. Inoltre, mantenga sotto controllo il ciclo di vita dei certificati: se l'onboarding non funziona, i dispositivi ricorrono a qualsiasi opzione non sicura configurata in fretta da qualcuno.
3. RADIUS ospitato in cloud per sostituire i server di autenticazione on-premise
Due server RADIUS in una sala telecomunicazioni, uno dei quali fuori servizio dall'ultimo ciclo di patching: ecco lo stato in cui versa l'autenticazione in più edifici di quanti si voglia ammettere. Nessuno se ne accorge finché non arrivano 400 ospiti per un evento.
RADIUS-as-a-service sposta le decisioni su 802.1X dall'hardware locale a un endpoint gestito. Il server di accesso alla rete inoltra le richieste di accesso tramite RadSec o TLS al servizio cloud, che convalida l'identità rispetto alla directory o all'autorità di certificazione e restituisce il criterio. L'applicazione di patch locali, la progettazione dell'alta affidabilità e la manutenzione dell'archivio certificati smettono di essere un problema e un'unica configurazione serve ogni sede della struttura.
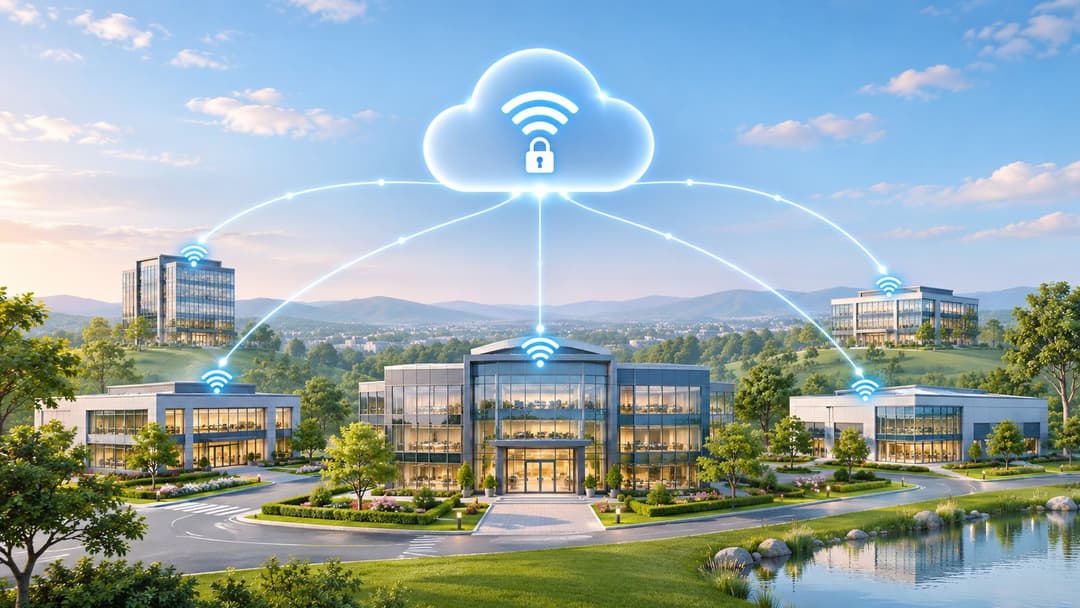
RADIUS as a service di Purple è un esempio di questo modello e le considerazioni di progettazione rimangono le stesse indipendentemente dal provider scelto.
I compromessi su cui vale la pena discutere
L'autenticazione centralizzata concentra i rischi sul collegamento WAN. Una catena di negozi con 300 punti vendita e una singola connessione in fibra per sede necessita di una soluzione di fallback che non richieda un round trip verso il cloud.
- Pianificare la gestione delle interruzioni della WAN. Decidere se utilizzare credenziali memorizzate nella cache locale, un'istanza RADIUS di backup o un fallback SSID aperto con un voucher. Ciascuna opzione presenta un profilo di rischio differente.
- Verificare la residenza dei dati e la registrazione dei log. I log di autenticazione contengono nomi utente, indirizzi MAC e posizione. Scegliere una regione e un intervallo di conservazione conformi ai propri obblighi.
- Testare il cambio di autorizzazione end-to-end. Un servizio cloud può disconnettere una sessione solo se il controller supporta tale messaggio.
- Eseguire un sito pilota in parallelo. Autenticare gli stessi utenti attraverso i percorsi precedenti e nuovi per due settimane, quindi effettuare la migrazione definitiva.
La latenza raramente rappresenta un problema concreto, ma è opportuno misurarla sul proprio uplink effettivo anziché affidarsi a una pagina di marketing. Stimando 40-80 millisecondi di round trip verso un endpoint regionale, normalmente non si riscontrano problemi.
Eseguire il rollback di un cutover RADIUS sul cloud è molto più economico rispetto a ripristinare la versione precedente del firmware di un controller: proceda prima alla migrazione dell'autenticazione e, in un secondo momento, all'aggiornamento dell'hardware.
4. Identity Pre-Shared Key (iPSK) per dispositivi legacy e IoT
Una smart TV nella camera 412 non supporta 802.1X, non visualizza un portale captive e non dispone di un browser degno di questo nome. iPSK risolve il problema senza dover assegnare una sola password all'intero edificio.
Ogni dispositivo, o ogni stanza, riceve la propria chiave precondivisa su un SSID condiviso. Il controller passa la chiave a RADIUS, che restituisce il VLAN corretto e la policy per quella classe di dispositivi. Stampanti, lettori di badge, pompe di infusione, scanner portatili e kit smart home possono quindi essere isolati e gestiti singolarmente, e un'unica chiave compromessa viene revocata senza dover modificare la password a livello di intera sede.
Dove iPSK supera un portale per gli ospiti e dove invece non lo fa
È lo strumento ideale per l'hardware che non supporterà mai l'autenticazione enterprise. È invece lo strumento errato per identificare le persone, poiché una chiave identifica un dispositivo, non un essere umano.
- Tenere un registro. Ogni chiave deve avere un dispositivo, un proprietario e una posizione registrati in un punto facilmente consultabile durante un incidente.
- Segmentare per classe di dispositivo. I dispositivi medici, i terminali POS e i tablet per gli ospiti non dovrebbero mai condividere un VLAN solo perché condividono un SSID.
- Automatizzare la generazione e la distribuzione. Una API che rilascia una chiave al momento della registrazione del dispositivo elimina la necessità di fogli di calcolo ed e-mail con dati negli appunti.
- Eseguire la rotazione periodicamente e in caso di turnover del personale. Le chiavi stampate su un'etichetta all'interno di una stanza sono compromesse non appena la stanza cambia assegnatario.
Il compromesso effettivo riguarda il carico amministrativo. iPSK sembra semplice in una demo, ma si trasforma in un inventario di 900 righe in un vero ospedale. Automatizzi il ciclo di vita fin dal primo giorno, altrimenti il registro decadrà entro un trimestre, e un registro non aggiornato è peggiore di nessun registro, poiché genera una falsa sicurezza durante la revisione di un incidente.
5. Integrazione di CRM, marketing automation e feedback post-visita
Un centro commerciale raccoglie 40.000 indirizzi e-mail di ospiti all'anno senza utilizzarli minimamente. È la condizione più comune per i dati degli ospiti WiFi: acquisiti, memorizzati, mai connessi al sistema che potrebbe utilizzarli concretamente.
L'integrazione unisce tre elementi. I dati di registrazione e di visita confluiscono nel CRM, i profili che hanno prestato il consenso attivano campagne di benvenuto e di ritorno tramite l'automazione del marketing, mentre i sondaggi post-visita associano il feedback a una sede e a una visita specifiche. Un portale captive che acquisisce campi strutturati nel punto di accesso è ciò che rende possibile il resto, poiché il testo libero e i campi incoerenti compromettono la corrispondenza a valle.
Iniziare con due flussi, non con dodici
Molti team sovraccaricano la prima versione di funzionalità e poi non riescono a determinare quale flusso abbia inciso sulle metriche. Lanci un messaggio di benvenuto e un invito a tornare. Aggiunga trigger di fidelizzazione e un link a un software per carte fedeltà digitali una volta in grado di attribuire le visite ai primi due flussi.
- Separi il consenso di marketing dai termini di accesso. Raggrupparli in un'unica casella di controllo rappresenta un problema di protezione dei dati e mina la fiducia nel momento peggiore, ovvero al primo tocco.
- Mappi i campi prima del lancio. Decida quale sistema gestisce email, nome, codice postale e sede, altrimenti creerà profili duplicati che richiederanno un trimestre per essere ripuliti.
- Limiti la frequenza dei sondaggi. Una o due domande, inviate entro 24 ore dalla visita, inoltrando le risposte negative a una persona specifica anziché a una casella di posta condivisa.
- Definisca una policy di conservazione e gestisca rapidamente le disiscrizioni. Entrambe le operazioni risultano più semplici prima che l'elenco diventi esteso.
Consigliamo di evitare l'invio di un sondaggio dopo ogni visita. La qualità delle risposte crolla e gli ospiti iniziano a contrassegnarvi come spam. Attivate la richiesta di feedback dopo una prima visita, una quinta visita o un evento di servizio rilevabile dalla rete, come un accesso non riuscito ripetuto, che rappresenta di per sé un segnale utile sull'esperienza dell'ospite.
6. Integrazione con i fornitori di rete su Meraki, Aruba, Ruckus, Mist e UniFi
Un gruppo retail acquisisce dodici punti vendita dotati di access point di terze parti e si ritrova improvvisamente con quattro ecosistemi di controller e quattro diverse esperienze per gli ospiti. La sostituzione radicale dell'infrastruttura è una soluzione costosa. Un livello di gestione delle identità indipendente dal fornitore è invece quella più pratica.
Il modello è lineare. La piattaforma di gestione delle identità e degli accessi guest dialoga con il controller o il cloud di ciascun fornitore API e applica autenticazione, splash page e policy tramite l'infrastruttura esistente. La dashboard API di Meraki, Aruba Central, i controller Ruckus, il cloud di Mist e il controller di UniFi espongono ciascuno funzionalità diverse, ma parlano tutti RADIUS.
Definire la matrice di compatibilità prima del kick-off
La parità di funzionalità tra i diversi fornitori è l'aspetto che rallenta i progetti. Un ecosistema gestisce il change of authorization in modo lineare, un altro richiede un workaround e un terzo gestisce le regole di walled garden in un modo che compromette i portali di pagamento.
- Registrare le versioni del firmware per ciascuna sede. Un controller indietro di due versioni si comporta diversamente, e "funzionava in laboratorio" non è una giustificazione valida.
- Avviare un progetto pilota in una sede per ciascun fornitore. Verificare il rendering della splash page, il comportamento di reindirizzamento e i timeout di sessione su hardware reale prima del deployment su larga scala.
- Verificare i limiti di frequenza delle API e le finestre di aggiornamento. Un polling troppo frequente verso un controller cloud può causare limitazioni durante un evento.
- Mantenere documentate le procedure di escalation. Quando la API di un fornitore cambia, è opportuno avere già a disposizione il recapito dell'account manager.
L'esperienza utente deve essere identica in ogni sede, anche quando l'hardware non lo è. Stessi testi di benvenuto, stessi campi, stesso fallback. Agli ospiti non interessa che il punto vendita 14 utilizzi Aruba e il punto vendita 15 utilizzi Meraki, e non dovrebbero nemmeno essere in grado di notarlo.
7. Analisi WiFi che alimentano strumenti di BI e dashboard
Una dashboard basata su indirizzi MAC casuali e su una definizione vaga di "visita" perderà sempre il confronto con il Suo direttore finanziario. L'analisi dei dati incide sulle decisioni solo quando l'esportazione approda nello strumento di cui gli utenti si fidano già.
Esporti dati su affluenza, tempo di permanenza, visite ripetute e sessioni nel Suo stack di BI, che si tratti di Power BI, Looker Studio, Snowflake o BigQuery, e li colleghi ai dati di cassa, prenotazione o occupazione. È proprio questo collegamento a trasformare i registri di connettività in informazioni utili su cui un team commerciale può agire. Il problema di fondo è più grande di quanto la maggior parte dei fornitori ammetta: la ricerca 2025 sul settore hospitality di The Access Group segnala che le aziende perdono in media 286 ore all'anno passando da un sistema disconnesso all'altro, con solo un intervistato su tre che si fida dei dati generati dai propri strumenti attuali.
Prima le definizioni, poi le dashboard
Concordate cosa si intenda per visita, visitatore unico e tempo di permanenza prima che qualcuno crei un grafico. Quindi mettete per iscritto tali definizioni, perché il team finanziario lo chiederà due volte.
- Tenga conto della randomizzazione del MAC. I dispositivi moderni alternano gli indirizzi, quindi i conteggi grezzi dei dispositivi sovrastimano i visitatori unici. Utilizzi la logica di deduplicazione della piattaforma e lo indichi chiaramente nel grafico.
- Allinei la frequenza dei report ai processi decisionali. Le revisioni settimanali del personale e quelle mensili delle campagne richiedono viste differenti, non un'unica dashboard che gestisce male entrambe le cose.
- Aggreghi i dati quando l'identità non è necessaria. I team per la privacy approvano l'affluenza aggregata molto più rapidamente rispetto ai profili nominativi degli ospiti.
- Pubblichi un dizionario dei dati. Eviterà l'ennesima discussione sul fatto che il numero includa o meno i dispositivi del personale.
Vale la pena leggere una WiFi guida alle analisi prima di definire l'ambito dell'esportazione, principalmente per vedere quante metriche vorrà definire anziché dare per scontate. Monitori una campagna dall'inizio alla fine, con una sede di controllo, e otterrà una risposta comprovata sul fatto che la promozione abbia effettivamente incrementato le visite o sia semplicemente coincisa con un giorno festivo.
8. Isolamento di rete multi-tenant per immobili residenziali e condivisi
In un complesso build-to-rent, lo smart speaker di un residente non dovrebbe essere in grado di rilevare il laptop del vicino o il sistema di gestione dell'edificio. Questo è l'unico requisito essenziale, ed è proprio qui che la maggior parte delle implementazioni WiFi residenziali fallisce.
L'integrazione multi-tenant offre a ciascuna unità o azienda un'esperienza di rete isolata, mentre l'operatore gestisce l'infrastruttura condivisa sottostante. I residenti accedono con la propria identità, l'accesso resta separato da quello degli altri inquilini e dai servizi dell'edificio, e l'operatore ottiene una semplicità di tipo domestico unita a un isolamento di livello enterprise.
Il modello richiede che tre elementi funzionino in sinergia: onboarding senza password per ciascun residente, una rete ad area privata per ogni unità e accesso multi-dispositivo affinché un nucleo familiare possa connettere telefoni, laptop e una console senza richiedere assistenza tecnica. Le funzionalità di WiFi multi-tenant di Purple si integrano direttamente in questo contesto, con WiFi senza password, Reti ad area privata e Accesso multi-dispositivo.
Il turnover è il vero banco di prova operativo
Il turnover dei contratti di locazione è ciò che distingue il settore residenziale da quello dell'ospitalità. Un inquilino che lascia l'immobile deve perdere l'accesso il giorno stesso in cui scade il contratto, non quando qualcuno nella sede centrale aggiorna un foglio di calcolo.
- Automatizzare il provisioning dal sistema di gestione della proprietà. Creazione dell'account al momento del trasloco, rimozione al momento della partenza, nessun passaggio manuale. Se il PMS e la rete non riescono a comunicare tra loro, si eredita un arretrato di deprovisioning che cresce a ogni cambio di locazione.
- Testare l'isolamento tra le unità prima dell'onboarding. Provare a raggiungere un dispositivo vicino da un VLAN residente, quindi provare a raggiungere il BMS. Entrambi i tentativi dovrebbero fallire ed è consigliabile accertarsene prima del primo residente.
- Utilizzare iPSK per i dispositivi smart home. Termostati, TV e campanelli non supportano 802.1X e non dovrebbero utilizzare le credenziali del residente. Una chiave per dispositivo fa sì che un televisore venduto perda l'accesso senza influire sul resto dell'abitazione.
- Pubblicare una guida self-service di una pagina. La richiesta di assistenza riguarda quasi sempre la connessione di un secondo dispositivo, pertanto è opportuno rispondere a questa domanda prima che venga posta.
Gli alloggi per studenti aggiungono un picco stagionale al normale avvicendamento. La creazione di centinaia di account durante la settimana di inizio anno accademico e la loro successiva rimozione al termine del trimestre è un'operazione di massa: testi l'importazione prima della fase critica, non durante.
Confronto rapido delle 8 soluzioni di integrazione
| Idea di integrazione | Sistema principale connesso | Ideale per | Dipendenza chiave | Difficoltà |
|---|---|---|---|---|
| WiFi federato per ospiti con OpenRoaming e Passpoint | Infrastruttura WiFi compatibile con Passpoint | Sedi che cercano un roaming per gli ospiti fluido e sicuro | Access point compatibili e dispositivi supportati | Moderata |
| Accesso del personale con Entra ID, Google Workspace e Okta SSO | Identity provider aziendale | Organizzazioni che gestiscono l'accesso WiFi del personale | Gruppi di directory accurati e configurazione dell'identity provider | Moderata |
| RADIUS ospitato in cloud per sostituire i server di autenticazione on-premise | Servizio RADIUS in cloud e directory | Organizzazioni multi-sede che riducono i costi operativi IT locali | Connettività Internet affidabile e compatibilità del fornitore | Moderata |
| Identity Pre-Shared Key (iPSK) per dispositivi legacy e IoT | Access point WiFi e policy per i dispositivi | Organizzazioni che connettono dispositivi legacy e IoT | Supporto per access point e gestione delle chiavi | Moderata |
| Integrazione di CRM, marketing automation e feedback post-visita | Strumenti di CRM, marketing automation e sondaggi | Sedi che creano programmi di coinvolgimento degli ospiti e di feedback | Gestione del consenso e mappatura accurata dei dati | Moderata |
| Integrazione con fornitori di rete su Meraki, Aruba, Ruckus, Mist e UniFi | Controller WiFi e API cloud del fornitore | Organizzazioni con parchi hardware WiFi eterogenei | Compatibilità di fornitori, firmware e API | Moderata |
| Analisi WiFi a supporto degli strumenti di BI e dashboard | Strumenti di reportistica e business intelligence | Gestori di più sedi che misurano le prestazioni delle location | Flussi di dati affidabili e definizioni chiare delle metriche | Moderata |
| Isolamento di rete multi-tenant per immobili residenziali e condivisi | Infrastruttura di rete immobiliare e sistemi di identità per i residenti | Immobili residenziali, alloggi per studenti e strutture condivise | Progettazione di policy di accesso e VLAN | Avanzata |
Scegliere la prima integrazione e renderla operativa
Non è necessario attivare tutte le otto integrazioni contemporaneamente. Inizi dal punto critico che Le costa di più ogni settimana: l'attrito generato dal portale in una sede ad alta affluenza, la proliferazione incontrollata di password in un organico numeroso, i dispositivi IoT non gestiti in contesti clinici o residenziali oppure i dati dei guest disconnessi che non raggiungono mai il marketing.
Di solito sono due gli elementi a decidere la sequenza. Il primo è se il controller supporti correttamente RADIUS, il cambio di autorizzazione e le regole di walled garden, poiché questo stabilisce ciò che è tecnicamente fattibile prima di discutere qualsiasi altra cosa. Il secondo è la titolarità dei dati. Se nessuno sa dire quale sistema contenga il record autorevole dell'ospite, l'aggiunta di connettori peggiorerà le cose anziché migliorarle.
Purple di purple.ai è progettato per questo tipo di stack connesso. Tre piani, Connect, Capture ed Engage, coprono ogni esigenza: da un portale captive sicuro in 25 lingue fino all'acquisizione di dati di prima parte, all'integrazione CRM e alle analisi, fino a percorsi personalizzati e automatizzati per gli ospiti con connettori preconfigurati per i programmi fedeltà. La configurazione richiede tre passaggi: connettere l'hardware, personalizzare il portale, quindi attivare il servizio. Capture ed Engage includono una prova gratuita di 30 giorni, al termine della quale è possibile continuare o tornare al piano gratuito Connect. Per Capture ed Engage, un rapido colloquio con il team Le permetterà di valutare il numero di sedi, i requisiti relativi ai dati e i sistemi già in uso, affinché il piano risponda perfettamente all'integrazione che desidera implementare.
Nota sull'ordine delle operazioni: configurate l'identità del personale e il cloud RADIUS prima di intervenire sui percorsi di marketing. Ogni integrazione successiva dipende dalla conoscenza dell'identità dell'utente, e il livello di gestione delle identità è il più difficile da integrare a posteriori.
Purple connette il WiFi per ospiti (WiFi) a identità, CRM, strumenti di analisi e provisioning multi-tenant, garantendo che i dati acquisiti in sede raggiungano i sistemi operativi preposti, con supporto per OpenRoaming e Passpoint per l'accesso degli ospiti senza password e SSO basato su directory per il personale. Se si sta valutando quale integrazione implementare per prima, visitare Purple per confrontare Connect, Capture ed Engage in base al numero di sedi e alle piattaforme già utilizzate.


