

एखादा अतिथी मंगळवारी सकाळी तुमच्या WiFi शी कनेक्ट होतो, स्प्लॅश पेज टॅप करतो, आणि नंतर तुम्ही त्यांच्याबद्दल काहीच ऐकत नाही. तीन महिन्यांनंतर ते रूम बुक करतात, लॉबीमध्ये येतात, आणि त्यांचा फोन त्यांना नव्याने नोंदणी करण्यास सांगतो. दरम्यान, फ्रंट डेस्क अजूनही शेअर केलेल्या पासवर्डचे लॅमिनेटेड कार्ड देते, मार्केटिंग दर सोमवारी अतिथींचे ईमेल हाताने एक्सपोर्ट करते, आणि यापैकी कशामुळे एकही अतिरिक्त भेट मिळाली की नाही हे कोणीही सांगू शकत नाही.
ती एक इंटिग्रेशनची समस्या आहे, WiFi ची समस्या नाही. ॲक्सेस पॉईंट्स त्यांचे काम करत आहेत. नेटवर्क, तुमच्या पाहुण्यांना आणि कर्मचाऱ्यांना आधीच ओळखणाऱ्या आयडेंटिटी सिस्टीम्स, संबंध टिकवून ठेवणारे CRM आणि तुमचे संचालक वापरत असलेली रिपोर्टिंग टूल्स यांच्यातील जोडणारा दुवा गहाळ आहे.
खालील आठ कल्पनांचे वर्गीकरण त्या सोडवत असलेल्या ऑपरेशनल समस्येनुसार केले आहे: पाहुण्यांच्या अडचणी, कर्मचारी ऑफबोर्डिंग, लेगसी डिव्हाइसेस, मिश्र हार्डवेअर इस्टेट्स, डेटा सायलो आणि मल्टी-भाडेकरू अलगीकरण. तुमच्या चालू आठवड्याशी जुळणारा अडचणीचा मुद्दा शोधा आणि तिथून सुरुवात करा.
1. OpenRoaming आणि Passpoint फेडरेटेड गेस्ट WiFi
काही ठिकाणी एकाच व्यक्तीला वर्षातून चार वेळा पाहिले जाते आणि त्या व्यक्तीला चार वेळा नोंदणी करण्यास सांगितले जाते. फेडरेटेड रोमिंग तुमच्या नेटवर्कला खूप मोठ्या आयडेंटिटी फेडरेशनमधील एका नोडमध्ये रूपांतरित करून याचे निराकरण करते.
Passpoint, एक Wi-Fi Alliance सर्टिफ़िकेशन, डिव्हाइसला नेटवर्क प्रोफाइल स्टोअर करण्याची आणि कॅप्टिव्ह पोर्टल शिवाय मान्यताप्राप्त SSID मध्ये सामील होण्याची अनुमती देते. Wireless Broadband Alliance द्वारे चालवले जाणारे OpenRoaming, हा असा रोमिंग स्तर आहे जो सहभागी ठिकाणे, कॅरियर्स आणि आयडेंटिटी प्रोव्हायडर्सना एका ट्रस्ट फॅब्रिकमध्ये जोडतो. अतिथी ईमेल आयडेंटिटीसह एकदा साइन अप करतो, डिव्हाइस प्रोफाईल किंवा सर्टिफिकेट मिळवते, आणि नंतरच्या भेटींमध्ये WPA2 किंवा WPA3-Enterprise सह 802.1X येथे प्रमाणीकरण होते. पहिले पॅकेट एन्क्रिप्टेड असते. स्प्लॅश पेज नाही, नोटीस बोर्डवर शेअर केलेली की नाही.
इमारती आणि भागीदार संस्थांमध्ये पसरलेल्या इस्टेटसाठी, हे सातत्य असणे हाच मुख्य उद्देश आहे. NHS England Digital चे भविष्यातील WiFi आणि रोमिंग मानकांवरील मार्गदर्शन या मॉडेलचे वर्णन सहभागी नेटवर्क्समध्ये अखंड WiFi ऑनबोर्डिंग सक्षम करणारे असे करते, जी नेमकी तीच गरज असते जेव्हा एखादा क्लिनिशियन एकाच शिफ्टमध्ये रुग्णालय, कम्युनिटी साइट आणि पार्टनर ट्रस्ट यांच्या दरम्यान जातो.
व्यावहारिक नियम: पहिल्या सहा महिन्यांसाठी तुमच्या पारंपारिक गेस्ट नेटवर्कसोबत OpenRoaming हे दुसरे SSID म्हणून चालवा. पाहुण्यांचा संपूर्ण अनुभव धोक्यात न घालता तुम्हाला डिव्हाइसच्या वर्तनाचा खराखुरा डेटा मिळतो.
ते कुठे योग्य ठरते आणि काय बिघडू शकते
विमानतळ, स्टेशन्स, स्टेडियम, कॅम्पस आणि हॉस्पिटल इस्टेट्स यांना सर्वाधिक फायदा होतो, कारण अभ्यागत एकाच प्रवासात अनेक नेटवर्क्स पार करतात. हॉस्पिटॅलिटी आणि रिटेल साइट्स मुख्यतः हेल्पडेस्क कॉल्स कमी करण्यासाठी पासवर्डलेस ऑनबोर्डिंगचा वापर करतात, आणि हा फायदा काही आठवड्यांतच दिसून येतो.
- प्रथम फर्मवेअर सपोर्टची पुष्टी करा. एकाच कंट्रोलरवरील अॅक्सेस पॉइंट मॉडेल्समध्ये Passpoint क्षमता बदलू शकते, आणि विविध प्रकारच्या उपकरणांचा संच (mixed fleet) तुम्हाला चकित करू शकतो.
- प्रत्येक OS वर ऑटो-कनेक्ट तपासा. iOS, Android, Windows आणि macOS स्टोअर केलेल्या प्रोफाइल्स वेगवेगळ्या प्रकारे हाताळतात, विशेषत: OS अपग्रेडनंतर.
- वन-टाईम साइन-अपचे स्पष्टीकरण द्या. ते साइनेजवर, बुकिंग कन्फर्मेशनमध्ये आणि स्वतः स्प्लॅश पेजवर टाका, अन्यथा पाहुणे असे समजतील की तुम्ही डेटा गोळा (harvest) करत आहात.
- पोर्टल किंवा PSK चा पर्याय कायम ठेवा. जुने हँडसेट्स, काही IoT किट आणि लॉक-डाउन केलेले कॉर्पोरेट लॅपटॉप कधीही Passpoint SSID शी कनेक्ट होत नाहीत.
पासवर्डलेस हे आपोआपच सर्वसमावेशक नसते. Good Things Foundation च्या डिजिटल समावेशकतेबाबतच्या निष्कर्षांमध्ये असे नमूद केले आहे की 31% लोक अजूनही आरोग्य सेवा ऑनलाइन वापरत नाहीत, तर जवळपास 80 लाख लोकांकडे ऑनलाइन जगाचा प्रभावी वापर करण्यासाठी आवश्यक कौशल्ये नाहीत. तुमच्या नेटवर्कवर येण्याचा एकमेव मार्ग ईमेल खाते असलेला स्मार्टफोन असल्यास, तुम्ही तुमच्या अभ्यागतांचा एक मोठा वर्ग वगळत आहात. कर्मचाऱ्यांच्या मदतीने केलेली नोंदणी आणि छापील मार्ग एका किओस्कच्या खर्चात ही समस्या सोडवू शकतात.
2. Entra ID, Google Workspace आणि Okta सह स्टाफ ॲक्सेस SSO
हॉटेलच्या IT प्रमुखाला विचारा की नोकरी सोडणाऱ्या व्यक्तीचा WiFi ॲक्सेस बंद करण्यासाठी किती वेळ लागतो, आणि प्रामाणिक उत्तर बहुतेकदा "जेव्हा कोणाच्या तरी लक्षात येते" असे असते. स्टाफ रूमच्या भिंतीवर असलेला फिरता PSK तुमच्या पॉलिसी संचामधील प्रत्येक ऑडिट नियंत्रणाचा हेतू निष्फळ ठरवतो.
यावरील उपाय म्हणजे डिरेक्टरीला सत्याचा स्रोत (source of truth) बनवणे. Intune, Jamf किंवा Google एंडपॉइंट मॅनेजमेंटद्वारे जारी केलेल्या सर्टिफिकेटचा वापर करून किंवा Entra ID, Google Workspace किंवा Okta विरुद्ध RADIUS द्वारे मध्यस्थी केलेल्या EAP-TTLS द्वारे कर्मचारी EAP-TLS सह प्रमाणीकरण करतात. ग्रुप मेंबरशिप VLAN आणि भूमिका ठरवते, ज्यामुळे कोणतीही दुसरी क्रेडेंशियल मॅनेज न करता, हाउसकीपिंग खाते प्रतिबंधित सेगमेंटमध्ये जाते आणि ड्युटी मॅनेजर दुसऱ्या सेगमेंटमध्ये जातो.
धोरण आणि प्रत्यक्ष कृती यातील दरी अपेक्षेपेक्षा जास्त मोठी आहे. IT Security Guru द्वारे नोंदवलेल्या 2025 मधील एका व्यावसायिकांच्या अभ्यासात असे आढळले की Infosecurity Europe मधील केवळ 18% प्रतिसादकर्त्यांनी सांगितले की त्यांच्या संस्थेने झीरो-ट्रस्ट फ्रेमवर्कची पूर्ण अंमलबजावणी केली आहे, तर Black Hat USA मध्ये 27% आणि जर्मनीमधील it-sa मध्ये हे प्रमाण 44% होते. याच UK गटामध्ये, 43% लोकांनी विशेषाधिकार प्राप्त (प्रिव्हिलेज्ड) खात्यांसाठी सातत्याने मल्टी-फॅक्टर ऑथेंटिकेशन लागू केले नव्हते.
ऑडिट प्रश्न: नोकरी सोडणाऱ्या व्यक्तीला डिरेक्टरीतून काढून टाकले आहे आणि त्याचे सेशन त्याच मिनिटाला समाप्त केले आहे, हे तुम्ही दाखवू शकता का? नसल्यास, इंटिग्रेशन पूर्ण झालेले नाही.
डिप्रोव्हिजनिंग हीच खरी महत्त्वाची परीक्षा आहे
प्रोव्हिजनिंग हा सोपा भाग आहे. रिव्होकेशनच्या ठिकाणी डिरेक्टरी इंटिग्रेशनची खरी उपयुक्तता सिद्ध होते, आणि तिथेच शेअर्ड पासवर्ड पूर्णपणे अपयशी ठरतात.
- तुम्ही ऑटो-प्रोव्हिजनिंग सुरू करण्यापूर्वी ग्रुप्स नेटवर्क रोल्सशी मॅप करा. लाइव्ह ट्रॅफिकवर रेट्रोफिटिंग मॅपिंग केल्यास अशा प्रकारचा आउटेज येतो ज्याचे स्पष्टीकरण देण्यात तुमचा वीकेंड जाईल.
- कंट्रोलरवर चेंज ऑफ ऑथोरायझेशन सक्षम करा. त्याशिवाय, काढून घेतलेला युझर त्यांच्या पुढील री-ऑथेंटिकेशनपर्यंत लाइव्ह सेशन सुरू ठेवतो, ज्यासाठी काही तास लागू शकतात.
- पायलट म्हणून डीप्रोव्हिजनिंग चालवा. डिरेक्टरीमधून एक चाचणी खाते काढून टाका आणि सेशन किती वेळ टिकते ते मोजा.
- लोकसंख्येनुसार SSIDs विभाजित करा. कर्मचारी, पाहुणे आणि कंत्राटदार वेगवेगळ्या पॉलिसींवर असण्याने प्रत्येक घटनेचे पुनरावलोकन जलद होते.
- आयडेंटिटी-टू-नेटवर्क मॅपिंगचे दस्तऐवजीकरण करा. ऑडिटर्स त्याची मागणी करतात, आणि ज्याच्याकडे तुमच्या कंट्रोलरची जबाबदारी येईल तोही करतो.
कंत्राटदार हा सामान्यतः कमजोर दुवा ठरतात. फ्रीलांसर आणि एजन्सीचे कर्मचारी अनेकदा डिरेक्टरीच्या पूर्णपणे बाहेर असतात, त्यामुळे त्यांना कायमस्वरूपी ग्रुपमध्ये जोडण्याऐवजी नियुक्त केलेल्या स्पॉन्सरद्वारे जारी केलेली वेळ-मर्यादित अतिथी क्रेडेंशियल्स द्या. आणि सर्टिफिकेट लाइफसायकलवर लक्ष ठेवा: नोंदणी प्रक्रिया खंडित झाल्यास, उपकरणे घाईघाईत कोणीतरी कॉन्फिगर केलेल्या असुरक्षित पर्यायाकडे वळतात.
3. ऑन-प्रिमाइसेस ऑथेंटिकेशन सर्व्हर बदलण्यासाठी क्लाउड-होस्टेड RADIUS
कॉम्स रूममधील दोन RADIUS सर्व्हर्स, ज्यापैकी एक मागील पॅचिंग विंडोपासून बंद आहे, ही कोणीही कबूल करतो त्यापेक्षा कितीतरी अधिक इमारतींमधील ऑथेंटिकेशनची खरी स्थिती आहे. एखाद्या कार्यक्रमासाठी 400 अतिथी येईपर्यंत कोणाच्याही हे लक्षात येत नाही.
RADIUS-as-a-service हे 802.1X चे निर्णय लोकल हार्डवेअरमधून बाहेर काढून मॅनेज केलेल्या एंडपॉइंटमध्ये घेऊन जाते. नेटवर्क ॲक्सेस सर्व्हर RadSec किंवा TLS द्वारे ॲक्सेस विनंत्या क्लाउड सेवेकडे पाठवतो, जी तुमच्या डिरेक्टरी किंवा सर्टिफिकेट ॲथॉरिटी विरुद्ध आयडेंटिटी व्हॅलिडेट करते आणि पॉलिसी परत पाठवते. लोकल पॅचिंग, उच्च-उपलब्धता (high-availability) डिझाइन आणि सर्टिफिकेट स्टोअर मेंटेनन्स या तुमच्या समस्या उरत नाहीत, आणि एकच कॉन्फिगरेशन परिसरातील प्रत्येक साइटसाठी काम करते.
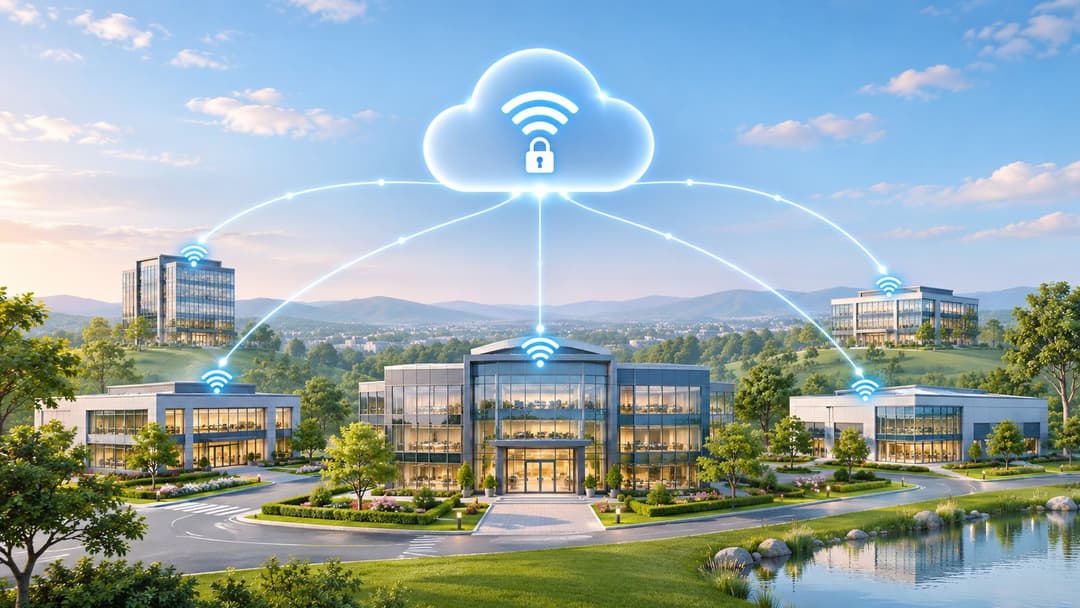
Purple ची service म्हणून RADIUS हे या पॅटर्नचे एक उदाहरण आहे, आणि तुम्ही कोणताही प्रदाता निवडला तरी डिझाइनचे प्रश्न सारखेच असतात.
चर्चा करण्याजोगे महत्त्वाचे ट्रेड-ऑफ
केंद्रीकृत ऑथेंटिकेशन WAN लिंकवर जोखीम केंद्रित करते. 300 स्टोअर्स आणि प्रति साइट एकच फायबर कनेक्शन असलेल्या रिटेल चेनला अशा फॉलबॅकची आवश्यकता असते ज्यासाठी क्लाउड राउंड ट्रिपची गरज पडत नाही.
- WAN आउटेजचे नियोजन करा. तुम्हाला स्थानिक कॅश्ड क्रेडेंशियल्स हवे आहेत की बॅकअप RADIUS इन्स्टन्स, किंवा व्हाउचरसह ओपन फॉलबॅक SSID हवे आहे ते ठरवा. प्रत्येकाची जोखीम रूपरेषा वेगळी असते.
- डेटा रेसिडेन्सी आणि लॉगिंग तपासा. ऑथेंटिकेशन लॉगमध्ये युझरनेम्स, MAC पत्ते आणि स्थान असते. तुमच्या जबाबदाऱ्यांशी जुळणारा प्रदेश आणि रिटेन्शन विंडो निवडा.
- चेंज ऑफ ऑथोरायझेशन एंड टू एंड तपासा. क्लाउड सेवा फक्त तेव्हाच सेशन डिस्कनेक्ट करू शकते जर तुमचा कंट्रोलर त्या मेसेजला सपोर्ट करत असेल.
- एकाच वेळी एक पायलट साइट समांतर चालवा. पंधरवड्यासाठी जुन्या आणि नवीन मार्गांद्वारे समान युझर्सचे प्रमाणीकरण करा, नंतर पूर्णपणे स्थलांतरित करा.
लेटन्सी ही क्वचितच खरी समस्या असते, परंतु मार्केटिंग पेजवर विश्वास ठेवण्याऐवजी तुमच्या प्रत्यक्ष अपलिंकवर ती मोजा. प्रादेशिक एंडपॉइंटसाठी 40 ते 80 मिलीसेकंद राउंड ट्रिपचे बजेट ठेवा आणि सर्व काही सामान्यतः ठीक राहील.
कंट्रोलर फर्मवेअर अपग्रेड रोल बॅक करण्यापेक्षा क्लाउड RADIUS कटओव्हर रोल बॅक करणे खूप स्वस्त आहे, त्यामुळे आधी ऑथेंटिकेशन मायग्रेशन करा आणि हार्डवेअर रीफ्रेश नंतर करा.
4. लेगसी आणि IoT उपकरणांसाठी आयडेंटिटी प्री-शेअर्ड कीज (iPSK)
रूम 412 मधील स्मार्ट टीव्ही 802.1X करू शकत नाही, कॅप्टिव्ह पोर्टल दाखवणार नाही आणि त्यात चांगला ब्राउझरही नसतो. संपूर्ण इमारतीला एकच पासवर्ड न देता iPSK ही समस्या सोडवते.
प्रत्येक उपकरणाला किंवा प्रत्येक खोलीला शेअर केलेल्या SSID वर स्वतःची प्री-शेअर्ड की मिळते. कंट्रोलर ही की RADIUS कडे पाठवतो, जे त्या डिव्हाइस क्लाससाठी योग्य VLAN आणि पॉलिसी परत मिळवून देते. प्रिंटर, बॅज रीडर, इन्फ्युजन पंप, हँडहेल्ड स्कॅनर आणि स्मार्ट-होम किट यानंतर स्वतंत्रपणे वेगळे केले जाऊ शकतात आणि व्यवस्थापित केले जाऊ शकतात, तसेच संपूर्ण साइटचा पासवर्ड न बदलता एकाच असुरक्षित किंवा तडजोड झालेल्या कीचा ॲक्सेस रद्द केला जाऊ शकतो.
जिथे iPSK हे गेस्ट पोर्टलपेक्षा श्रेष्ठ ठरते, आणि जिथे ते ठरत नाही
एंटरप्राइझ ऑथेंटिकेशनला कधीही सपोर्ट न करणाऱ्या हार्डवेअरसाठी हे योग्य टूल आहे. तुम्ही ओळख पटवू इच्छिता अशा लोकांसाठी हे चुकीचे टूल आहे, कारण एक की तुम्हाला डिव्हाइसबद्दल सांगते, व्यक्तीबद्दल नाही.
- नोंदवही (रजिस्टर) ठेवा. एखाद्या समस्येच्या वेळी तुम्ही जिथे पाहाल अशा ठिकाणी प्रत्येक की (key) साठी डिव्हाइस, मालक आणि स्थान नोंदवलेले असणे आवश्यक आहे.
- डिव्हाइसच्या प्रकारानुसार वर्गीकरण करा. वैद्यकीय उपकरणे, पॉइंट-ऑफ-सेल टर्मिनल्स आणि पाहुण्यांचे टॅब्लेट्स एकाच SSID वर आहेत म्हणून त्यांनी कधीही एकच VLAN वापरू नये.
- निर्मिती आणि वितरण स्वयंचलित करा. डिव्हाइस नोंदणीच्या वेळी की जारी करणारा API स्प्रेडशीट आणि क्लिपबोर्ड ईमेलची गरज संपवतो.
- नियमित वेळापत्रकानुसार आणि कर्मचाऱ्यांच्या बदलीनंतर बदला (रोटेट करा). खोलीतल्या लेबलवर छापलेल्या की त्या खोलीची जबाबदारी बदलल्याबरोबर असुरक्षित होतात.
यात प्रशासकीय कामाचा ताण ही खरी तडजोड आहे. iPSK डेमोमध्ये सोपे दिसते, पण प्रत्यक्ष रुग्णालयात ते 900-ओळींच्या इन्व्हेंटरीमध्ये बदलते. पहिल्या दिवसापासून लाइफसायकल ऑटोमेट करा, अन्यथा रजिस्टर एका तिमाहीत खराब होईल; आणि घटना पुनरावलोकनादरम्यान (incident review) खराब झालेले रजिस्टर हे रजिस्टर नसण्यापेक्षा अधिक वाईट असते कारण ते खोटा आत्मविश्वास निर्माण करते.
5. CRM, मार्केटिंग ऑटोमेशन आणि पोस्ट-व्हिजिट फीडबॅक इंटिग्रेशन
एक शॉपिंग सेंटर वर्षाला 40,000 अतिथी ईमेल्स गोळा करते आणि त्यांचा कशासाठीही वापर करत नाही. गेस्ट WiFi डेटाची ही सर्वात सामान्य स्थिती आहे: कॅप्चर केला जातो, स्टोअर केला जातो, पण त्यावर कृती करू शकणाऱ्या सिस्टीमशी कधीही जोडला जात नाही.
हे इंटिग्रेशन तीन गोष्टी एकत्र जोडते. नोंदणी आणि भेटींचा डेटा CRM मध्ये जातो, संमती दिलेली प्रोफाइल्स मार्केटिंग ऑटोमेशनद्वारे स्वागत आणि पुनर्भेट मोहिमा सुरू करतात, आणि भेटीनंतरचे सर्वेक्षण एखाद्या विशिष्ट स्थानाशी आणि भेटीशी अभिप्राय जोडतात. ॲक्सेसच्या वेळी संरचित फील्ड्स कॅप्चर करणारे कॅप्टिव्ह पोर्टल बाकीच्या गोष्टी शक्य करते, कारण फ्री-टेक्स्ट आणि विसंगत फील्ड्स पुढील प्रक्रियेतील मॅचिंगमध्ये अडथळा आणतात.
बारा नव्हे, तर दोन फ्लोपासून सुरुवात करा
बऱ्याच टीम्स पहिल्याच रिलीजमध्ये प्रमाणाबाहेर गोष्टी तयार करतात आणि नंतर कोणत्या प्रक्रियेमुळे संख्या बदलली हे ओळखू शकत नाहीत. आधी स्वागत संदेश आणि पुन्हा भेट देण्याचा प्रॉम्प्ट सुरू करा. पहिल्या दोन्हींमुळे भेटी वाढल्याची खात्री पटल्यावर लॉयल्टी ट्रिगर्स आणि डिजिटल लॉयल्टी कार्ड सॉफ्टवेअर लिंक जोडा.
- अॅक्सेसच्या अटींपासून मार्केटिंग संमती वेगळी ठेवा. दोन्ही एकाच चेकबॉक्समध्ये एकत्र करणे ही डेटा सुरक्षेची समस्या आहे आणि यामुळे सर्वात वाईट क्षणी - पहिल्याच टॅपवर - विश्वासाला तडे जातात.
- लाँच करण्यापूर्वी फील्ड्स मॅप करा. ईमेल, नाव, पोस्टकोड आणि ठिकाणाचा (venue) डेटा कोणत्या सिस्टीमकडे राहील हे ठरवा, अन्यथा डुप्लिकेट प्रोफाइल्स तयार होतील ज्या स्वच्छ करण्यासाठी तीन महिने (quarter) लागतील.
- सर्व्हेच्या वारंवारतेवर मर्यादा घाला. एक किंवा दोन प्रश्न, जे भेटीच्या 24 तासांच्या आत पाठवले जातील, आणि नकारात्मक प्रतिसाद शेअर केलेल्या इनबॉक्सऐवजी एका नियुक्त व्यक्तीकडे पाठवा.
- डेटा रिटेन्शन पॉलिसी निश्चित करा आणि अनसबस्क्राइब विनंत्यांचा त्वरित आदर करा. लिस्ट मोठी होण्यापूर्वी या दोन्ही गोष्टी करणे सोपे असते.
मी प्रत्येक भेटीनंतर सर्वेक्षण पाठवणे टाळण्याचा सल्ला देईन. प्रतिसादाची गुणवत्ता घसरते आणि पाहुणे तुम्हाला स्पॅम म्हणून चिन्हांकित करण्यास सुरुवात करतात. पहिल्या भेटीनंतर, पाचव्या भेटीनंतर किंवा नेटवर्कला दिसू शकणाऱ्या एखाद्या सर्व्हिस इव्हेंटनंतर फीडबॅक ट्रिगर करा, जसे की वारंवार अयशस्वी झालेला लॉगिन, जो स्वतःच पाहुण्यांच्या अनुभवाबद्दल एक उपयुक्त संकेत असतो.
६. Meraki, Aruba, Ruckus, Mist आणि UniFi मधील नेटवर्क व्हेंडर इंटिग्रेशन
एक रिटेल समूह इतर कोणाचे तरी ॲक्सेस पॉईंट्स चालवणारी बारा स्टोअर्स विकत घेतो आणि अचानक त्याच्याकडे चार कंट्रोलर इकोसिस्टीम्स आणि चार गेस्ट एक्सपिरियन्सेस तयार होतात. जुने काढून नवीन बसवणे (रिप अँड रिप्लेस) हा खर्चिक उपाय आहे. व्हेंडर-अज्ञेय (vendor-agnostic) आयडेंटिटी स्तर हा व्यावहारिक उपाय आहे.
हा पॅटर्न अगदी सोपा आहे. ओळख आणि अतिथी प्रवेश प्लॅटफॉर्म प्रत्येक व्हेंडरच्या कंट्रोलर किंवा क्लाउड API शी संवाद साधतो आणि त्या अस्तित्वात असलेल्या इन्फ्रास्ट्रक्चरद्वारे प्रमाणीकरण, स्पॅश पेजेस आणि धोरणे लागू करतो. Meraki चे डॅशबोर्ड API, Aruba Central, Ruckus कंट्रोलर्स, Mist चे क्लाउड आणि UniFi चे कंट्रोलर हे सर्व वेगवेगळ्या क्षमता सादर करतात, परंतु ते सर्व RADIUS सपोर्ट करतात.
किक-ऑफपूर्वी कंपॅटिबिलिटी मॅट्रिक्स तयार करा
व्हेंडर्समधील वैशिष्ट्यांची समानता नसणे हीच अशी जागा आहे जिथे प्रकल्प रखडतात. एक इकोसिस्टीम चेंज ऑफ ऑथोरायझेशनला व्यवस्थितपणे सपोर्ट करते, दुसऱ्यासाठी वर्कअराउंडची आवश्यकता असते आणि तिसरी वॉल्ड गार्डनचे नियम अशा प्रकारे हाताळते ज्यामुळे पेमेंट पोर्टल्स खंडित होतात.
- प्रत्येक साइटनुसार फर्मवेअर आवृत्त्यांची नोंद ठेवा. दोन आवृत्त्या जुना असलेला कंट्रोलर वेगळ्या पद्धतीने काम करतो आणि "हे लॅबमध्ये चालले होते" हा बचाव होऊ शकत नाही.
- प्रत्येक व्हेंडरसाठी एका साइटवर पायलट चाचणी घ्या. स्तराचा विस्तार करण्यापूर्वी प्रत्यक्ष हार्डवेअरवर स्प्लॅश रेंडरिंग, पुनर्निर्देशन (रीडायरेक्ट) वर्तन आणि सेशन टाइमआउट्सची पडताळणी करा.
- API रेट मर्यादा आणि अपडेट विन्डोज तपासा. क्लाउड कंट्रोलरवर प्रमाणाबाहेर पोलिंग केल्याने कार्यक्रमाच्या मध्यभागी तुमचा वेग मर्यादित (थ्रॉटल) केला जाऊ शकतो.
- एस्कलेशन मार्ग दस्तऐवजीकरण करून ठेवा. जेव्हा एखाद्या व्हेंडरचा API बदलतो, तेव्हा खाते व्यवस्थापकाचा नंबर आधीच सेव्ह केलेला असावा.
हार्डवेअर वेगवेगळे असले तरीही प्रत्येक साइटवर वापरकर्त्याचा अनुभव अगदी सारखाच असावा. समान स्प्लॅश मजकूर, समान फील्ड्स, समान फॉलबॅक. स्टोअर 14 वर Aruba चालते आणि स्टोअर 15 वर Meraki चालते याने पाहुण्यांना काही फरक पडत नाही, आणि त्यांना ते ओळखताही येता कामा नये.
7. BI आणि डॅशबोर्ड टूल्सना माहिती पुरवणारे WiFi ॲनालिटिक्स
रँडमाइज्ड MAC ॲड्रेसेस आणि "व्हिजिट" च्या अस्पष्ट व्याख्येवर तयार केलेला डॅशबोर्ड तुमच्या फायनान्स डायरेक्टरसोबतच्या चर्चेमध्ये प्रत्येक वेळी अयशस्वी ठरेल. ॲनालिटिक्स केवळ तेव्हाच निर्णय बदलू शकते जेव्हा एक्सपोर्ट अशा टूलमध्ये पोहोचते ज्यावर लोक आधीपासून विश्वास ठेवतात.
तुमच्या BI स्टॅकमध्ये फूटफॉल, थांबण्याचा वेळ (dwell time), पुन्हा दिलेल्या भेटी आणि सेशन डेटा एक्सपोर्ट करा - मग ते Power BI, Looker Studio, Snowflake किंवा BigQuery असो - आणि ते बिलिंग (till), बुकिंग किंवा ऑक्युपन्सी डेटाशी जोडा. हे एकत्रिकरणच कनेक्टिव्हिटी लॉग्सना अशा गोष्टीत रूपांतरित करते ज्यावर व्यावसायिक टीम कार्यवाही करू शकेल. अंतर्निहित समस्या ही बहुतेक वेंडर्स मान्य करतात त्यापेक्षा मोठी आहे: The Access Group चे 2025 चे हॉस्पिटॅलिटी संशोधन नोंदवते की व्यवसायांचे दरवर्षी सरासरी 286 तास केवळ विलग सिस्टीम्समध्ये स्विच करण्यात वाया जातात, ज्यामध्ये केवळ तीनपैकी एक प्रतिसादकर्ता त्यांच्या सध्याच्या टूल्सद्वारे तयार होणाऱ्या डेटाबद्दल खात्री बाळगतो.
आधी व्याख्या, नंतर डॅशबोर्ड
कोणीही चार्ट तयार करण्यापूर्वी व्हिजिट, युनिक व्हिजिटर आणि ड्वेल टाइम या संज्ञांचा नेमका अर्थ काय आहे यावर एकमत करा. त्यानंतर त्या व्याख्या लिहून ठेवा, कारण वित्त विभाग याबद्दल पुन्हा विचारेल.
- MAC रँडमायझेशनचा विचार करा. आधुनिक हँडसेट्स अॅड्रेसेस बदलत (rotate) असतात, त्यामुळे डिव्हाइसच्या थेट संख्येवरून युनिक व्हिजिटर्सची संख्या जास्त वाटू शकते. प्लॅटफॉर्मचे डी-डुप्लिकेशन लॉजिक वापरा आणि चार्टवर तसा उल्लेख करा.
- रिपोर्टिंगची वारंवारता निर्णयानुसार ठेवा. साप्ताहिक स्टाफिंग आढावे आणि मासिक मोहिमेच्या आढाव्यांसाठी वेगवेगळ्या व्ह्यूजची आवश्यकता असते, दोन्ही गोष्टी निकृष्टपणे हाताळणारा एकच डॅशबोर्ड नको.
- जिथे ओळखीची आवश्यकता नाही तिथे डेटा एकत्रित (aggregate) करा. प्रायव्हसी टीम्स नामांकित गेस्ट प्रोफाइल्सपेक्षा एकत्रित फूटफॉल डेटाला अधिक जलद मंजुरी देतात.
- डेटा डिक्शनरी प्रकाशित करा. यामुळे संख्येत कर्मचाऱ्यांच्या उपकरणांचा समावेश आहे की नाही यावरील तिसरा वाद टाळला जातो.
एक्सपोर्ट स्कोप निश्चित करण्यापूर्वी WiFi analytics मार्गदर्शक वाचणे फायदेशीर ठरेल, प्रामुख्याने गृहीत धरण्याऐवजी तुम्हाला किती मेट्रिक्स परिभाषित करायचे आहेत हे पाहण्यासाठी. नियंत्रण स्थानासह (control location) एका मोहिमेचा सुरुवातीपासून शेवटपर्यंत मागोवा घ्या, आणि त्यानंतर जाहिरातीमुळे प्रत्यक्ष भेटी वाढल्या की केवळ सार्वजनिक सुट्टीमुळे संख्या वाढली, याबद्दलचे समर्पक उत्तर तुमच्याकडे असेल.
8. निवासी आणि शेअर्ड मालमत्तांसाठी मल्टी-टेनंट नेटवर्क आयसोलेशन
बिल्ड-टू-रेंट ब्लॉकमध्ये, रहिवाशाचा स्मार्ट स्पीकर शेजाऱ्याचा लॅपटॉप किंवा बिल्डिंग मॅनेजमेंट सिस्टीम पाहण्यास सक्षम नसावा. हीच संपूर्ण आवश्यकता आहे, आणि इथेच बहुतांश निवासी WiFi डिप्लॉयमेंट्स कमी पडतात.
मल्टी-टेनंट इंटिग्रेशन प्रत्येक युनिट किंवा व्यवसायाला स्वतःचा स्वतंत्र नेटवर्क अनुभव देते, तर ऑपरेटर त्याखालील सामायिक इन्फ्रास्ट्रक्चर व्यवस्थापित करतो. रहिवासी स्वतःच्या ओळखीने साइन इन करतात, इतर टेनंट्सपासून आणि बिल्डिंग सर्व्हिसेसपासून ॲक्सेस वेगळा राहतो, आणि ऑपरेटरला एंटरप्राइझ-ग्रेड आयसोलेशनसह घरगुती नेटवर्कसारखा सोपेपणा मिळतो.
या पॅटर्नमध्ये तीन गोष्टींनी एकत्र काम करणे आवश्यक आहे: प्रत्येक रहिवाशासाठी पासवर्डलेस ऑनबोर्डिंग, प्रति युनिट प्रायव्हेट एरिया नेटवर्क, आणि मल्टी-डिव्हाइस ॲक्सेस जेणेकरून एका घरातील लोक सपोर्ट कॉल न करता फोन, लॅपटॉप आणि कन्सोल कनेक्ट करू शकतील. Purple चे Multi-Tenant WiFi चे फीचर्स Passwordless WiFi, Private Area Networks आणि Multi-Device Access सह थेट याच्याशी जुळतात.
टर्नओव्हर हीच खरी ऑपरेशनल परीक्षा आहे
लीज चर्न हीच गोष्ट निवासी आणि हॉस्पिटॅलिटी क्षेत्राला वेगळी ठरवते. मुख्य कार्यालयातील कोणीतरी स्प्रेडशीट अपडेट करेल तेव्हा नव्हे, तर ज्या दिवशी लीज संपेल त्याच दिवशी सोडलेल्या भाडेकरूचा ॲक्सेस रद्द झाला पाहिजे.
- प्रॉपर्टी मॅनेजमेंट सिस्टीममधून प्रोव्हिजनिंग स्वयंचलित करा. घर किंवा जागेत आल्यावर खाते तयार होणे, बाहेर पडल्यावर काढून टाकणे, कोणतीही मॅन्युअल पायरी नाही. जर PMS आणि नेटवर्क एकमेकांशी संवाद साधू शकत नसतील, तर तुमच्याकडे डीप्रोव्हिजनिंगचा बॅकलॉग तयार होतो जो प्रत्येक भाडेकरू बदलानुसार वाढत जातो.
- ऑनबोर्डिंग करण्यापूर्वी युनिट्समधील आयसोलेशन तपासा. रहिवाशाच्या VLAN वरून शेजारच्या डिव्हाइसपर्यंत पोहोचण्याचा प्रयत्न करा, नंतर BMS पर्यंत पोहोचण्याचा प्रयत्न करा. दोन्ही प्रयत्न अयशस्वी झाले पाहिजेत आणि पहिल्या रहिवाशाने हे अनुभवण्यापूर्वी तुम्हाला ते समजले पाहिजे.
- स्मार्ट-होम डिव्हाइसेससाठी iPSK वापरा. थर्मोस्टॅट्स, टीव्ही आणि डोअरबेल्स 802.1X करू शकत नाहीत, आणि ते रहिवाशांच्या क्रेडेंशियलवर असू नयेत. प्रति-डिव्हाइस की असण्याचा अर्थ असा आहे की विकल्या गेलेल्या टीव्हीचा ॲक्सेस घरातील इतर घटकांना बाधा न आणता काढून घेतला जातो.
- एक पानाची सेल्फ-सर्व्हिस मार्गदर्शिका प्रकाशित करा. सपोर्ट कॉल हा बहुधा दुसरे डिव्हाइस जोडण्याबद्दल असतो, म्हणून तो विचारण्यापूर्वीच त्या प्रश्नाचे उत्तर द्या.
विद्यार्थी वसतिगृहांमध्ये नियमित मंथनाच्या वर मोसमी वाढ होते. फ्रेशर्स वीकमध्ये शेकडो खाती तयार केली जातात आणि टर्मच्या शेवटी काढून टाकली जातात - हे एक मोठ्या प्रमाणावर होणारे काम (बल्क ऑपरेशन) आहे, त्यामुळे गर्दीच्या वेळी करण्याऐवजी गर्दी सुरू होण्यापूर्वीच इम्पोर्टची चाचणी करा.
8 इंटिग्रेशन संकल्पनांची एका दृष्टीक्षेपात तुलना
| इंटिग्रेशन कल्पना | कनेक्ट केलेली प्राथमिक सिस्टीम | यासाठी सर्वोत्तम | महत्त्वाचा अवलंबित्व घटक (डिपेंडन्सी) | काठिण्य पातळी |
|---|---|---|---|---|
| OpenRoaming आणि Passpoint फेडरेटेड गेस्ट WiFi | Passpoint-सक्षम WiFi इन्फ्रास्ट्रक्चर | अखंड, सुरक्षित गेस्ट रोमिंग हवे असलेली ठिकाणे | सुसंगत ॲक्सेस पॉइंट्स आणि सपोर्टेड डिव्हाइसेस | मध्यम |
| Entra ID, Google Workspace, आणि Okta सह स्टाफ ॲक्सेस SSO | कॉर्पोरेट आयडेंटिटी प्रोव्हायडर | स्टाफचा WiFi ॲक्सेस व्यवस्थापित करणाऱ्या संस्था | अचूक डिरेक्टरी ग्रुप्स आणि आयडेंटिटी प्रोव्हायडर कॉन्फिगरेशन | मध्यम |
| ऑन-प्रिमाइसेस ऑथेंटिकेशन सर्व्हर्स बदलण्यासाठी क्लाउड-होस्ट केलेले RADIUS | क्लाउड RADIUS सर्व्हिस आणि डिरेक्टरी | स्थानिक IT ओव्हरहेड कमी करणाऱ्या मल्टी-साइट संस्था | विश्वासार्ह इंटरनेट कनेक्टिव्हिटी आणि व्हेंडर सुसंगतता | मध्यम |
| लेगसी आणि IoT डिव्हाइसेससाठी आयडेंटिटी प्री-शेअर्ड कीज (iPSK) | WiFi ॲक्सेस पॉइंट्स आणि डिव्हाइस पॉलिसीज | लेगसी आणि IoT डिव्हाइसेस कनेक्ट करणाऱ्या संस्था | ॲक्सेस पॉइंट सपोर्ट आणि की मॅनेजमेंट | मध्यम |
| CRM, मार्केटिंग ऑटोमेशन, आणि भेटीनंतरचा फीडबॅक इंटिग्रेशन | CRM, मार्केटिंग ऑटोमेशन, आणि सर्वेक्षण टूल्स | गेस्ट सहभाग आणि फीडबॅक प्रोग्राम्स तयार करणारी ठिकाणे | संमती व्यवस्थापन आणि अचूक डेटा मॅपिंग | मध्यम |
| Meraki, Aruba, Ruckus, Mist, आणि UniFi सह नेटवर्क व्हेंडर इंटिग्रेशन | WiFi कंट्रोलर्स आणि व्हेंडर क्लाउड APIs | मिश्र WiFi हार्डवेअर एस्टेट्स असलेल्या संस्था | व्हेंडर, फर्मवेअर, आणि API सुसंगतता | मध्यम |
| BI आणि डॅशबोर्ड टूल्सना फीड करणारे WiFi ॲनालिटिक्स | बिझनेस इंटेलिजन्स आणि रिपोर्टिंग टूल्स | ठिकाणांच्या कामगिरीचे मोजमाप करणारे मल्टी-साइट ऑपरेटर्स | विश्वासार्ह डेटा फीड्स आणि स्पष्ट मेट्रिक व्याख्या | मध्यम |
| निवासी आणि सामायिक मालमत्तांसाठी मल्टी-भाडेकरू नेटवर्क आयसोलेशन | प्रॉपर्टी नेटवर्क इन्फ्रास्ट्रक्चर आणि भाडेकरू ओळख सिस्टीम्स | निवासी, विद्यार्थी वसतिगृहे, आणि सामायिक मालमत्ता | VLAN आणि ॲक्सेस पॉलिसी डिझाइन | प्रगत |
तुमचे पहिले इंटिग्रेशन निवडणे आणि ते लाइव्ह करणे
तुम्हाला सर्व आठ इंटिग्रेशन्स एकाच वेळी करण्याची आवश्यकता नाही. दर आठवड्याला तुम्हाला सर्वाधिक त्रास देणाऱ्या समस्येपासून सुरुवात करा: जास्त गर्दीच्या ठिकाणी पोर्टलचा अडथळा, मोठ्या कर्मचारी वर्गामध्ये पासवर्डचा गोंधळ, क्लिनिकल किंवा निवासी परिसरातील व्यवस्थापित नसलेली IoT उपकरणे, किंवा मार्केटिंगपर्यंत कधीही न पोहोचणारा विखुरलेला अतिथी डेटा.
सामान्यतः दोन गोष्टी हा क्रम ठरवतात. पहिली गोष्ट म्हणजे तुमचा कंट्रोलर RADIUS, ऑथोरायझेशनमधील बदल आणि वॉल्ड गार्डन नियमांना योग्य प्रकारे सपोर्ट करतो की नाही, कारण इतर कशावरही चर्चा करण्यापूर्वी तांत्रिकदृष्ट्या काय शक्य आहे हे यावरून ठरते. दुसरी गोष्ट म्हणजे डेटा मालकी. अधिकृत अतिथी रेकॉर्ड कोणत्या सिस्टीममध्ये आहे हे जर कोणी सांगू शकत नसेल, तर कनेक्टर्स जोडल्याने गोष्टी सुधारण्याऐवजी आणखी बिघडतात.
purple.ai कडूनPurple अशा प्रकारच्या कनेक्टेड स्टॅकसाठी डिझाइन केले गेले आहे. Connect, Capture आणि Engage हे तीन प्लॅन्स 25 भाषांमधील सुरक्षित कॅप्टिव्ह पोर्टल, फर्स्ट-पार्टी डेटा संकलन, CRM इंटिग्रेशन आणि ॲनालिटिक्सपासून ते लॉयल्टी प्रोग्राम्ससाठी पूर्व-निर्मित कनेक्टर्ससह स्वयंचलित वैयक्तिकृत गेस्ट अनुभवांपर्यंत सर्व गोष्टींचा समावेश करतात. सेटअपचे तीन टप्पे आहेत: तुमचे हार्डवेअर कनेक्ट करा, तुमचे पोर्टल सानुकूलित करा, आणि नंतर थेट सुरू करा. Capture आणि Engage मध्ये 30 दिवसांची विनामूल्य चाचणी समाविष्ट आहे, ज्यानंतर तुम्ही सुरू ठेवू शकता किंवा विनामूल्य Connect प्लॅनवर परत जाऊ शकता. Capture आणि Engage साठी, टीमशी केलेली एक संक्षिप्त चर्चा तुम्हाला साइट्सची संख्या, डेटाच्या गरजा आणि तुम्ही आधीच वापरत असलेल्या सिस्टीमचे मूल्यांकन करण्यास मदत करते, जेणेकरून प्लॅन तुम्ही तैनात करत असलेल्या इंटिग्रेशनशी अचूकपणे जुळेल.
क्रमवारीबाबत एक नोंद: तुम्ही मार्केटिंग प्रवासांकडे वळण्यापूर्वी कर्मचाऱ्यांची ओळख (आयडेंटिटी) आणि क्लाउड RADIUS कार्यान्वित करा. नंतरचे प्रत्येक इंटिग्रेशन हे कोणती व्यक्ती कोण आहे हे जाणून घेण्यावर अवलंबून असते, आणि आयडेंटिटी हा असा स्तर आहे ज्यामध्ये नंतर बदल करणे (रेट्रोफिट करणे) सर्वात कठीण असते.
Purple हे गेस्ट WiFi ला ओळख, CRM, ॲनालिटिक्स आणि मल्टी-टेनंट प्रोव्हिजनिंगशी जोडते जेणेकरून तुम्ही साइटवर मिळवलेला डेटा त्यानुसार कृती करणाऱ्या सिस्टीमपर्यंत पोहोचेल, ज्यामध्ये पासवर्डलेस गेस्ट ॲक्सेससाठी OpenRoaming आणि Passpoint सपोर्ट आणि कर्मचाऱ्यांसाठी डिरेक्टरी-चालित SSO उपलब्ध आहे. कोणते इंटिग्रेशन आधी कार्यान्वित करायचे याचा विचार करत असल्यास, तुमच्या साइट्सची संख्या आणि आधीपासून सुरू असलेल्या प्लॅटफॉर्म्सनुसार Connect, Capture आणि Engage ची तुलना करण्यासाठी Purple ला भेट द्या.


