
Per proteggere adeguatamente il tuo WiFi, devi guardare oltre la semplice password. Il vero obiettivo è l'autenticazione basata sull'identità per ogni singolo utente e dispositivo. Ciò significa utilizzare protocolli robusti come WPA3-Enterprise e 802.1X per garantire che solo le persone e i dispositivi autorizzati possano accedere alla tua rete. È un passo fondamentale per proteggere i dati aziendali dalle moderne minacce informatiche.
Perché la sicurezza WiFi tradizionale sta penalizzando la tua azienda
Siamo diretti: il vecchio modello di una semplice rete per ospiti con una password condivisa che non cambia mai è fondamentalmente superato. Per qualsiasi azienda - in particolare nel settore alberghiero, del retail o delle proprietà multi-tenant - questo non è solo un rischio minore. È un invito a porte aperte per i malintenzionati.
La verità è che i metodi tradizionali di sicurezza WiFi non riescono a tenere il passo con la complessità degli odierni ambienti di rete. Le vulnerabilità spesso iniziano dalle cose più elementari. Molte aziende si affidano ancora alle impostazioni predefinite dei propri router, che sono spesso di pubblico dominio e facilmente sfruttabili.
Questo non è solo un problema teorico. Un sondaggio del 2025 ha rivelato che un allarmante 47% degli utenti internet nel Regno Unito non ha mai modificato le impostazioni predefinite del proprio router, rimanendo completamente esposto. Questo approccio permissivo si estende anche alle modalità di gestione degli accessi. Quella password scritta su una lavagna o stampata su uno scontrino diventa rapidamente di dominio pubblico e, una volta trapelata, si perde ogni visibilità e controllo su chi si sta connettendo alla rete.
Il problema con il BYOD e l'IoT non gestito
Questa sfida diventa ancora più complessa se si considerano due grandi tendenze: le policy Bring Your Own Device (BYOD) e l'esplosione dei dispositivi Internet of Things (IoT) non gestiti. Ogni smartphone personale, tablet e smart TV che si connette alla tua rete rappresenta un ulteriore potenziale punto di accesso per le minacce.
Questi dispositivi raramente dispongono di controlli di sicurezza enterprise, il che li rende bersagli ideali. Un singolo telefono di un dipendente compromesso che si connette alla rete del personale potrebbe fornire a un utente malintenzionato un percorso diretto verso i dati aziendali sensibili. Allo stesso modo, i dispositivi IoT non protetti, come i termostati intelligenti o le telecamere di sicurezza, possono essere violati e utilizzati per lanciare attacchi dall'interno del perimetro della tua rete.
Il problema fondamentale del WiFi tradizionale è l'affidamento a un singolo punto di vulnerabilità: la password condivisa. Se quella chiave viene compromessa, l'intera rete è esposta. Non esiste una responsabilità individuale, non c'è modo di tracciare l'attività e non esiste un metodo per revocare l'accesso a un singolo utente senza interrompere il servizio per tutti gli altri.
I vecchi metodi per proteggere il WiFi chiaramente non funzionano più. Per evidenziare questo divario, vediamo come si comportano le minacce moderne rispetto alle difese obsolete.
Minacce WiFi moderne e difese tradizionali
Come mostra questa tabella, il vecchio modello è pericolosamente obsoleto. Questo è il motivo per cui così tante organizzazioni oggi scelgono di implementare la sicurezza Zero Trust, un framework moderno basato sul principio cruciale di "non fidarsi mai, verificare sempre".
Le conseguenze commerciali nel mondo reale
Questi rischi non sono solo tecnici; si traducono in danni aziendali tangibili. Una violazione che inizia su una rete WiFi non sicura può portare a perdite finanziarie devastanti dovute al furto di dati, sanzioni normative e costi di ripristino vertiginosi.
Oltre all'impatto economico immediato, il danno reputazionale può essere ancora più grave. Per un hotel, un negozio o un edificio residenziale, una violazione dei dati resa pubblica può erodere completamente la fiducia e la fedeltà dei clienti, con ripercussioni sui ricavi per gli anni a venire. In definitiva, non investire in una moderna sicurezza WiFi non è solo una svista tecnica - è una scommessa che la maggior parte delle aziende non può permettersi di fare.
Costruire le fondamenta di un WiFi sicuro
Se utilizzi ancora una singola password condivisa per la tua rete WiFi principale, è giunto il momento di un cambiamento fondamentale. Superare questo modello obsoleto è il primo vero passo per proteggere la tua infrastruttura WiFi. Per costruire una postura di sicurezza autenticamente solida, hai bisogno di una base basata su protocolli moderni e guidati dall'identità. Ciò significa lasciarsi alle spalle le vulnerabilità delle chiavi condivise e adottare un sistema in cui ogni singola connessione è autenticata e affidabile.
La pietra miliare di questo approccio moderno è il protocollo WPA3-Enterprise. Sebbene il nome sia simile alla versione per uso domestico (WPA3-Personal), la versione "Enterprise" opera su un livello di sicurezza completamente diverso. Invece di un'unica password per tutti, sfrutta il protocollo 802.1X per verificare l'identità di ciascun utente e dispositivo singolarmente rispetto a una directory centrale.
Questo è un cambiamento radicale nel modo di concepire l'accesso alla rete. Non si tratta più di ciò che conosci (una password) ma di chi sei (un'identità verificata). Questo metodo garantisce che solo le persone autorizzate e i dispositivi gestiti dall'azienda possano accedere alla rete, escludendo di fatto chiunque cerchi di entrare con una password rubata o condivisa.
Comprendere 802.1X ed EAP
Il cuore di WPA3-Enterprise è lo standard 802.1X, che funge da guardiano della tua rete. Funziona in sinergia con l'Extensible Authentication Protocol (EAP), che è il "linguaggio" specifico utilizzato per verificare le credenziali. Pensa a 802.1X come alla guardia di sicurezza alla porta e a EAP come alla carta d'identità che viene controllata.
Esistono diverse varianti di EAP, ciascuna con il proprio metodo per verificare l'identità. Scegliere quella corretta richiede un fondamentale equilibrio tra sicurezza ed esperienza utente.
- EAP-TLS (Transport Layer Security): questo metodo è ampiamente considerato come il gold standard per la sicurezza WiFi. Utilizza certificati digitali sia sul server che sul dispositivo client per l'autenticazione reciproca. Ciò elimina completamente le password, rendendolo incredibilmente resistente al phishing e agli attacchi man-in-the-middle.
- EAP-TTLS (Tunneled Transport Layer Security): questo metodo crea innanzitutto un tunnel sicuro e crittografato, quindi autentica l'utente al suo interno, spesso con un nome utente e una password standard. È un'opzione solida e leggermente più semplice da implementare rispetto a EAP-TLS se non si è ancora pronti per una configurazione basata interamente sui certificati.
- PEAP (Protected Extensible Authentication Protocol): simile a EAP-TTLS, PEAP crea un tunnel crittografato prima di verificare le credenziali dell'utente. È stato sviluppato da Microsoft ed è molto comune negli ambienti prevalentemente Windows.
Per la maggior parte delle configurazioni aziendali, EAP-TLS rappresenta l'obiettivo finale. Offre il massimo livello di sicurezza eliminando completamente l'anello più debole della catena: la password. Soluzioni come Purple rendono tutto questo molto più semplice integrandosi con le directory cloud per automatizzare la distribuzione dei certificati, mettendo questa sicurezza di alto livello a portata di mano senza la consueta complessità. Puoi saperne di più consultando la nostra panoramica completa del framework di dati e sicurezza di Purple.
Il ruolo critico della segmentazione di rete
Una volta blindata l'autenticazione forte, il pilastro fondamentale successivo è la segmentazione della rete. In parole povere, non tutto il traffico è uguale e non dovrebbe confluire nella stessa rete piatta. La segmentazione utilizza le VLAN (Virtual LANs) per creare percorsi virtuali e isolati per i diversi tipi di traffico.
Immagina la tua rete come un edificio. Senza le VLAN, tutti - personale, ospiti e tutti i tuoi dispositivi IoT - si muovono nello stesso ufficio open-space. Un singolo dispositivo compromesso ha via libera per spiare qualsiasi cosa.
Con le VLAN crei stanze separate e protette. Il personale si trova in una stanza con accesso alle risorse aziendali sensibili. Gli ospiti sono in un'altra, con solo accesso a internet. I tuoi dispositivi IoT, come telecamere di sicurezza e termostati intelligenti, sono in una terza stanza, completamente isolati da tutto il resto. Una violazione in una stanza non compromette le altre.
Una corretta segmentazione non è solo un'opzione consigliata; è un requisito non negoziabile per proteggere il WiFi aziendale. Riduce drasticamente la superficie di attacco e contiene i danni nel caso in cui un dispositivo venga compromesso.
Metterlo in pratica con Meraki e Aruba
La teoria è una cosa, ma metterla in pratica è ciò che conta davvero. Fortunatamente, l'hardware di rete moderno di vendor come Meraki e Aruba rende l'implementazione di questi concetti piuttosto semplice.
- Configurazione su una Dashboard Meraki: per configurare WPA3-Enterprise, accedi alle impostazioni SSID, seleziona "Enterprise con il mio server RADIUS" e inserisci i dettagli del server RADIUS. Successivamente, crea SSID separati per il traffico Staff, Guest e IoT, assegnando ciascuno a un ID VLAN distinto (ad es. VLAN 10 per lo Staff, VLAN 20 per i Guest).
- Configurazione su un controller Aruba: il processo è molto simile. Nell'interfaccia Aruba, definisci una nuova WLAN, scegli WPA3-Enterprise con autenticazione 802.1X e collegala al profilo del server di autenticazione. Da lì, assegna la WLAN a una VLAN specifica, assicurandoti che il traffico sia adeguatamente segregato fin dal momento in cui un dispositivo si connette.
Combinando un'autenticazione forte basata sull'identità come WPA3-Enterprise con una rigorosa segmentazione della rete tramite VLAN, costruisci una base resiliente. Questa difesa a livelli garantisce che anche se un controllo di sicurezza fallisce, gli altri sono pronti a proteggere le tue risorse critiche.
Passaggio all'accesso senza password e basato su certificato
Dopo aver blindato l'autenticazione e segmentato la rete, il passo successivo è eliminare l'anello più debole della catena: la password. È qui che la sicurezza moderna brilla davvero, passando da qualcosa che gli utenti devono ricordare a qualcosa che i loro dispositivi semplicemente sono - fidati e verificati. Si tratta di un cambiamento che elimina i grattacapi della gestione delle password per l'IT e annulla i rischi di phishing per gli utenti, creando un'esperienza molto più sicura e fluida.
La richiesta di questo tipo di soluzioni robuste sta esplodendo. Il mercato della sicurezza delle reti wireless nel Regno Unito ha raggiunto i 1.436,9 milioni di dollari USD nel 2023 ed è sulla buona strada per raddoppiare quasi entro il 2030. Questo non è solo un trend - è un chiaro segnale che le imprese nei settori hospitality, retail e sanità stanno cercando con urgenza modi migliori per proteggere il proprio WiFi.
L'esperienza ospite fluida con OpenRoaming
Per le reti guest - specialmente in luoghi pubblici affollati come hotel, aeroporti o centri commerciali - l'obiettivo principale è l'accesso sicuro senza attriti. Questo è esattamente lo scopo per cui sono state create tecnologie come OpenRoaming e Passpoint (che potresti ricordare come Hotspot 2.0). Creano un'esperienza "connettiti una volta e sarai sempre connesso".
Ecco il segreto: un ospite si autentica una sola volta utilizzando un'identità affidabile, come il proprio operatore di telefonia mobile o anche una semplice verifica e-mail tramite una piattaforma come Purple. Da quel momento in poi, il suo dispositivo si connette in modo automatico e sicuro al WiFi ogni volta che si trova in prossimità di un punto di accesso abilitato a OpenRoaming, in migliaia di località in tutto il mondo.
Questo sblocca due enormi vantaggi:
- Sicurezza blindata: la connessione è crittografata fin dal primissimo pacchetto, proteggendo gli utenti da minacce comuni come gli attacchi "Evil Twin", in cui un hacker simula una rete WiFi ospiti legittima.
- Accesso senza attriti: i visitatori non devono cercare la rete, digitare una password o lottare con un Captive Portal macchinoso ogni volta che effettuano una visita. Il loro dispositivo si connette semplicemente. Si tratta di un'esperienza utente decisamente superiore.
Autenticazione basata su certificati per il personale
Per i tuoi dipendenti, lo standard di riferimento è l'autenticazione basata su certificato. Questo metodo lega l'accesso alla rete direttamente all'identità digitale del dispositivo, gestita dalla directory cloud centrale, come Entra ID, Google Workspace o Okta. Invece di usare nome utente e password, ogni dispositivo aziendale riceve un certificato digitale unico che funge da carta d'identità inafferrabile.
Quando un dipendente tenta di connettersi, la rete verifica semplicemente il certificato del suo dispositivo rispetto alla directory. Se è valido, l'accesso è consentito. In caso contrario, la connessione viene categoricamente negata. Questo approccio è una pietra miliare di un'architettura zero-trust.
La parte più potente dell'accesso basato su certificati è la capacità di revocarlo istantaneamente. Nel momento in cui un dipendente lascia l'azienda e il suo account viene disabilitato in Microsoft Entra ID, il suo certificato WiFi viene immediatamente invalidato. I suoi dispositivi non possono più accedere alla rete - una grave falla di sicurezza colmata con zero sforzo manuale da parte dell'IT.
La scelta della giusta politica di sicurezza dipende in definitiva da chi o cosa si sta connettendo. Questo albero decisionale mostra un modo pratico di pensare all'applicazione di politiche diverse per ospiti, personale e dispositivi IoT.
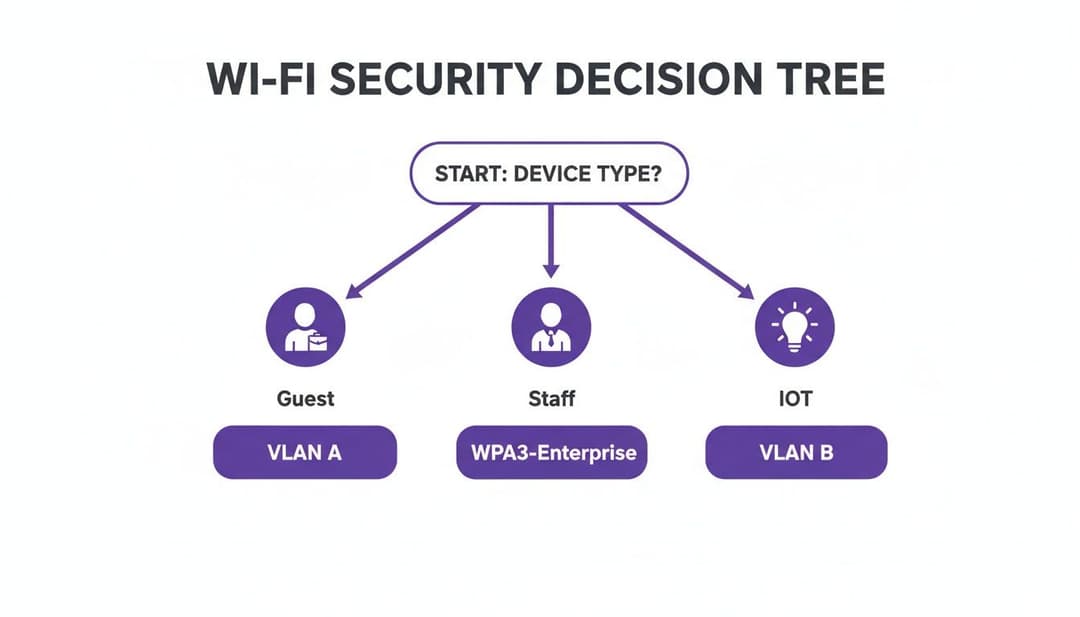
Il concetto chiave da ricordare è che non esiste una soluzione unica per tutti. È necessaria una politica di sicurezza personalizzata per ogni tipo di dispositivo, in modo da bilanciare correttamente l'usabilità con il rischio.
Confronto dei metodi di autenticazione
Per aiutarti a decidere l'approccio giusto per le diverse parti della tua rete, ecco un rapido confronto tra i principali metodi di autenticazione di cui abbiamo discusso. Ciascuno ha il suo scopo, e comprendere i compromessi tra sicurezza ed esperienza utente è fondamentale.
In definitiva, un approccio multi-livello che utilizza una combinazione di questi metodi offre la postura di sicurezza più completa per una moderna rete aziendale.
Gestire i dispositivi legacy e IoT con iPSK
Siamo realistici: non tutti i dispositivi sulla tua rete sono in grado di gestire la complessa autenticazione 802.1X. I sistemi legacy, le stampanti, le smart TV e un'intera gamma di dispositivi IoT spesso non dispongono del software necessario. È qui che le chiavi pre-condivise individuali, o Individual Pre-Shared Keys (iPSK) - note anche come Private PSK o Multi-PSK - si rivelano una soluzione brillante e pratica.
Invece di un'unica password condivisa per tutti questi dispositivi eterogenei (un enorme rischio per la sicurezza), iPSK consente di generare una chiave univoca per ciascuno di essi. Questo offre diversi enormi vantaggi rispetto a una rete PSK standard:
- Revoca individuale: se un dispositivo è compromesso o viene dismesso, basta revocare la sua chiave specifica. Nessun altro dispositivo viene influenzato.
- Identificazione del dispositivo: sai esattamente quale dispositivo sta utilizzando quale chiave, offrendoti la visibilità e la tracciabilità di cui hai bisogno.
- Segmentazione della rete: ogni chiave può essere associata a una VLAN specifica e a un set di regole di accesso. Questo garantisce che una telecamera IoT, ad esempio, possa comunicare solo con il proprio server e con nient'altro sulla rete.
Per ottenere un controllo davvero granulare, l'applicazione di principi come il Controllo degli accessi basato sui ruoli (RBAC) è fondamentale. iPSK è un ottimo strumento per applicare questi principi a livello di dispositivo, anche per le apparecchiature che non supportano l'accesso basato sull'utente. Se desideri approfondire, la nostra guida su iPSK offre una panoramica completa della sicurezza WiFi basata sull'identità.
Unendo questi metodi senza password e basati su certificati, è possibile creare un ambiente WiFi altamente sicuro e incredibilmente semplice da accedere per gli utenti. Una piattaforma moderna come Purple è in grado di orchestrare tutte queste tecnologie, semplificando l'implementazione e rendendo questo livello di sicurezza raggiungibile in settimane, anziché in mesi.
Integrare la Sicurezza WiFi con la tua Infrastruttura Core
Una sicurezza efficace non è una funzionalità da aggiungere alla fine; deve essere integrata direttamente nel tessuto del tuo ecosistema IT. Per qualsiasi azienda moderna, proteggere il WiFi significa abbandonare i sistemi stand-alone e creare una postura di sicurezza unificata. Si tratta di sostituire i server RADIUS on-premise, obsoleti e ad alta manutenzione, con soluzioni agili e cloud-native che comunicano direttamente con i tuoi identity provider principali.
L'obiettivo principale è rendere l'autenticazione WiFi un'estensione naturale della gestione centralizzata delle identità. Collegandoti direttamente a directory come Microsoft Entra ID (precedentemente Azure AD), Google Workspace o Okta, puoi automatizzare completamente il ciclo di vita degli accessi per i tuoi dipendenti. Per i team IT sovraccarichi di lavoro, questo rappresenta una svolta epocale.
Connessione alla directory cloud
La vecchia scuola di gestione di un server RADIUS locale è solo fonte di problemi. È inefficiente e piena di potenziali errori umani. Ogni nuovo collaboratore richiede una configurazione manuale e ogni dipendente in uscita esige una tempestiva rimozione manuale per revocare il suo accesso. Un solo account dimenticato è una violazione della sicurezza pronta a verificarsi.
Le moderne piattaforme basate su cloud aggirano completamente questo rischio. Quando ci si integra con la directory cloud, il provisioning e il de-provisioning degli utenti diventano un processo automatico che non richiede interventi manuali.
- Onboarding automatizzato: quando un nuovo dipendente viene aggiunto a Microsoft Entra ID, il suo accesso WiFi può essere configurato automaticamente. È persino possibile inviare un certificato di sicurezza al dispositivo aziendale prima ancora che il dipendente varchi la soglia il primo giorno di lavoro.
- Revoca istantanea: nel momento esatto in care un dipendente viene contrassegnato come inattivo nella tua directory, il suo accesso WiFi viene interrotto. Istantaneamente e automaticamente. Nessun ritardo, nessuna checklist manuale da seguire e zero possibilità che un account venga dimenticato.
Questa revoca automatizzata è un controllo di sicurezza fondamentale. Garantisce che, quando qualcuno se ne va, il suo accesso venga interrotto contemporaneamente da tutti i sistemi, eliminando una vulnerabilità comune che molte organizzazioni faticano a gestire. Si tratta di un enorme passo avanti verso un vero modello zero-trust.
Questo profondo livello di integrazione trasforma la sicurezza del WiFi da un compito manuale e reattivo a un punto di forza proattivo e automatizzato. Libera il team IT per lavori più importanti e rafforza notevolmente la sicurezza generale. Puoi approfondire i principi alla base di questo approccio nel nostro articolo sui vantaggi dell'autenticazione 802.1X.
Progettare flussi di lavoro sicuri per l'onboarding dei dispositivi
Avere una base di sicurezza solida come una roccia è inutile se i tuoi utenti non riescono a connettere i loro dispositivi in modo sicuro e semplice. Un processo di onboarding macchinoso e frustrante porta solo a un flusso continuo di ticket di assistenza e spinge le persone a cercare scappatoie non sicure. La chiave è progettare flussi di lavoro semplici e sicuri che funzionino sia per i dispositivi aziendali che per quelli personali (BYOD).
Per i dispositivi aziendali, il processo dovrebbe essere praticamente invisibile all'utente. Utilizzando una piattaforma di Mobile Device Management (MDM), l'IT può inviare profili WiFi e certificati direttamente a laptop e smartphone. Il dispositivo appare già configurato e si connette alla rete aziendale sicura senza che l'utente debba fare nulla.
Per il BYOD, il flusso di lavoro deve essere altrettanto semplice ma con le giuste barriere di sicurezza installate. Un portale self-service è il modo perfetto per gestire questo aspetto.
Esempio di flusso di lavoro per l'onboarding BYOD
- Connessione iniziale: l'utente connette il proprio dispositivo personale a un SSID dedicato all' "Onboarding". Questa rete è completamente isolata e non può accedere ad alcuna risorsa interna; il suo unico compito è indirizzare l'utente al portale di registrazione.
- Autenticazione: l'utente viene reindirizzato a una semplice pagina web dove effettua l'accesso con le normali credenziali aziendali (ad esempio, il login di Microsoft 365 o Google Workspace).
- Installazione del profilo: una volta autenticato, il portale guida l'utente attraverso un processo con un solo clic per installare un profilo di configurazione. Questo profilo contiene il certificato e tutte le impostazioni necessarie per connettersi alla rete WiFi sicura del personale (WPA3-Enterprise).
- Connessione sicura: il dispositivo disconnette automaticamente la rete di onboarding e si connette alla rete protetta e crittografata del personale. Da quel momento in poi, tutte le connessioni future saranno automatiche.
L'intera procedura richiede meno di un minuto. Garantisce che ogni dispositivo personale che si connette alla tua rete sia correttamente autenticato e configurato in base alle policy IT, il tutto senza creare grattacapi ai tuoi utenti o all'helpdesk.
Monitorare la rete e rispondere alle minacce
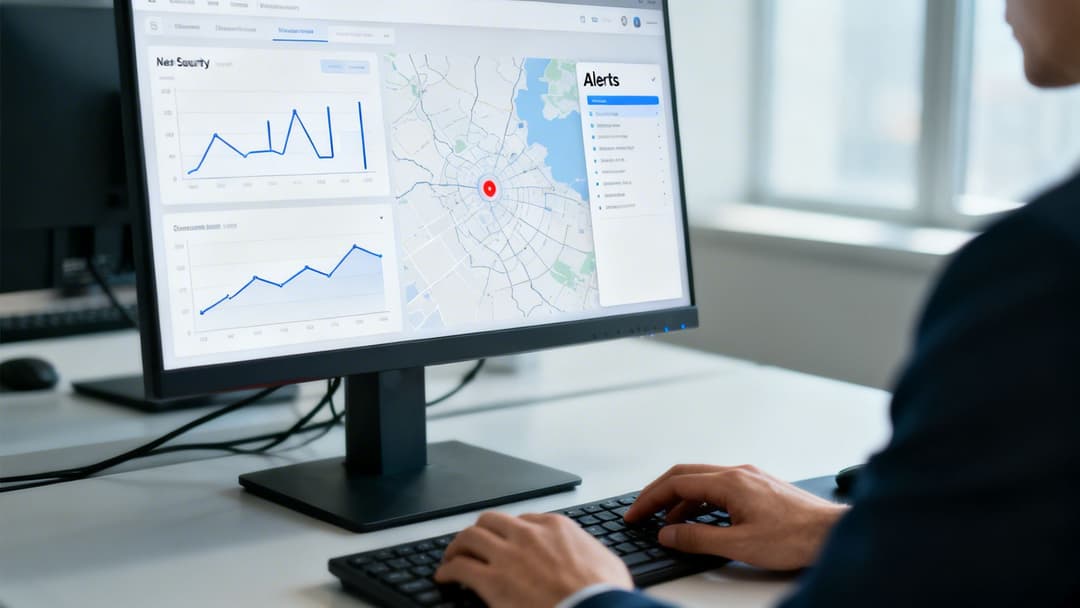
Implementare un'autenticazione forte e la segmentazione della rete è un ottimo inizio, ma proteggere il tuo WiFi non è affatto un'attività una tantum. Richiede una vigilanza costante. Il vero cambiamento deve passare da un approccio puramente preventivo a uno di rilevamento e risposta attiva. Questo è fondamentale per gestire le minacce che, inevitabilmente, metteranno alla prova le tue difese.
Si tratta di sapere cosa cercare e di avere un piano d'azione solido quando emerge qualcosa di sospetto.
Gli aggressori sono persistenti. È un dato di fatto. Ricerche governative evidenziano che le violazioni della sicurezza informatica hanno colpito il 43% delle imprese nel Regno Unito nell'ultimo periodo di riferimento. Ciò si traduce in oltre 600.000 organizzazioni nei settori retail, hospitality e sanità che hanno dovuto affrontare attacchi iniziati con una vulnerabilità di rete. Questo dimostra quanto sia diffuso il pericolo reale. Scopri di più su queste statistiche di cybersecurity nel Regno Unito.
Metriche chiave e avvisi da monitorare
Un monitoraggio efficace inizia nel momento in cui configuri il tuo sistema di gestione della rete per segnalare comportamenti anomali. Il tuo team IT dovrebbe avere avvisi ottimizzati per diversi eventi critici di sicurezza wireless. Questi preavvisi rappresentano la tua migliore opportunità per bloccare un attacco prima che possa causare danni reali.
I principali avvisi da configurare includono:
- Rogue Access Point: il sistema deve segnalare immediatamente qualsiasi AP non autorizzato che trasmette l'SSID aziendale. Questa è la firma classica di un attacco "Evil Twin", progettato per indurre gli utenti a connettersi a una rete dannosa.
- Attacchi di deautenticazione: un improvviso picco di dispositivi disconnessi forzatamente dalla rete può segnalare un attacco denial-of-service (DoS). Gli aggressori utilizzano questa tecnica per interrompere le attività aziendali o costringere i dispositivi a connettersi al loro AP non autorizzato.
- Modelli di traffico insoliti: ricevi avvisi in caso di improvvisi e ingenti trasferimenti di dati da dispositivi che in genere non spostano molti dati, soprattutto se ciò avviene al di fuori dell'orario di lavoro. Questo potrebbe essere un segno evidente di esfiltrazione di dati da una macchina compromessa.
Un sistema di alert ben configurato funge da sistema nervoso digitale. Ti avvisa nel momento esatto in cui qualcosa non va, consentendoti di reagire con rapidità e precisione anziché scoprire una violazione settimane o mesi dopo l'accaduto.
Un piano di risposta agli incidenti per le minacce WiFi
Quando scatta un avviso, il tuo team ha bisogno di un piano chiaro e predefinito. Una risposta caotica non fa altro che gettare benzina sul fuoco. Una checklist di risposta agli incidenti specifica per il WiFi è ciò che distingue un evento gestito da una crisi in piena regola.
La vostra checklist dovrebbe guidare il team attraverso queste fasi:
- Esaminare e Verificare: La prima mossa è sempre confermare la minaccia. Si tratta di un vero AP canaglia o solo di un dispositivo aziendale configurato in modo errato? Utilizza i tuoi strumenti di rete per individuare la sorgente fisica del segnale sospetto.
- Contenere la Minaccia: Una volta confermata, il contenimento immediato è tutto. Questo potrebbe significare spegnere la porta dello switch collegata a un dispositivo canaglia o utilizzare la console di gestione per bloccare l'indirizzo MAC di un client dannoso. L'obiettivo è isolare la minaccia e impedirne la diffusione.
- Eradicare e Ripristinare: Dopo il contenimento, è il momento di eliminare la minaccia dal tuo ambiente. Ciò significa rimuovere fisicamente l'hardware non autorizzato, ripulire i dispositivi compromessi e controllare tre volte che tutti i sistemi siano puliti.
- Imparare e Rafforzare: Questo è il passaggio più importante. Conduci una revisione post-incidente. Analizza esattamente come si è verificata la violazione e cosa puoi fare per rafforzare le tue difese. È stata ignorata una policy? C'è una lacuna nel tuo stack di sicurezza? Usa ogni incidente come lezione per migliorare la tua postura di sicurezza complessiva.
Questo approccio strutturato trasforma una potenziale crisi in un evento gestibile. Ancora meglio, le moderne piattaforme di analytics, come quelle integrate con Purple, possono trasformare questi dati di sicurezza grezzi in una preziosa business intelligence. Analizzando i dati di connessione, i team di marketing e operations possono ottenere una percezione reale del flusso di persone e del comportamento dei visitatori, dimostrando che un investimento solido nella sicurezza del WiFi può offrire un ritorno potente e positivo su tutta l'azienda.
La tua checklist per l'implementazione della sicurezza WiFi
Bene, passiamo dalla teoria alla pratica. Tutte le strategie di cui abbiamo discusso sono eccellenti, ma sono inutili senza un piano d'azione concreto. Questa checklist è la tua tabella di marcia, che consolida tutto in passaggi chiari e attuabili per mettere in sicurezza la tua infrastruttura WiFi.
Pensate a questo processo come alla costruzione di una difesa a livelli. Non si tratta solo di attivare qualche interruttore; si tratta di creare una postura di sicurezza che protegga la vostra organizzazione dalle fondamenta.
Sicurezza fondamentale e controllo degli accessi
Prima di tutto, hai bisogno di una base solida come una roccia. Ciò significa blindare i tuoi protocolli principali e avere un controllo rigoroso su chi può accedere a cosa, e in quale modo.
- Imponi WPA3-Enterprise: Questo non è negoziabile per la rete del tuo personale. È lo standard di riferimento per la crittografia e, cosa ancora più importante, consente l'autenticazione basata sull'identità di cui hai bisogno per superare le rischiose password condivise. Rendilo il tuo standard predefinito.
- Implementa l'autenticazione 802.1X: È ora di abbandonare definitivamente le chiavi precondivise. Utilizza 802.1X per costringere ogni singolo utente e dispositivo a dimostrare chi sono rispetto a una directory attendibile prima di avvicinarsi alla tua rete.
- Integra con la tua directory cloud: Collega l'autenticazione WiFi direttamente al tuo provider di identità principale, che si tratti di Microsoft Entra ID o Google Workspace. Questa operazione automatizza il provisioning degli utenti e, soprattutto, significa che l'accesso viene interrotto nell'istante in cui un dipendente lascia l'azienda.
Segmentazione di rete e onboarding
Con una solida base pronta, il passo successivo consiste nel suddividere il traffico di rete e creare un modo sicuro e semplice per connettere i nuovi dispositivi. L'obiettivo è contenere le potenziali minacce semplificando al contempo la vita dei tuoi utenti e del tuo team IT.
Una checklist di implementazione ben strutturata è la migliore difesa contro la deriva delle configurazioni e gli errori umani. Garantisce coerenza e completezza, trasformando la politica di sicurezza in una realtà pratica che protegge la tua azienda giorno dopo giorno.
- Crea VLAN separate: non cercare scorciatoie qui. Segmentare la rete con VLAN distinte per il personale, i guest e i dispositivi IoT è fondamentale. Impedisce agli aggressori di spostarsi lateralmente all'interno della rete e previene che una potenziale violazione in un'area si trasformi in una catastrofe.
- Distribuisci un SSID di onboarding sicuro: configura un workflow self-service dedicato per i dispositivi BYOD. Ciò consente agli utenti di configurare in sicurezza i propri telefoni e laptop personali per l'accesso WPA3-Enterprise in autonomia, evitando che l'helpdesk venga sommerso da una montagna di ticket di supporto.
Domande frequenti sulla sicurezza del WiFi
Quando si rinnova la sicurezza della rete, alcune domande si ripresentano continuamente. Affrontiamo alcuni degli ostacoli più comuni che i professionisti IT si trovano davanti quando proteggono il loro WiFi aziendale.
WPA3-Personal vs. WPA3-Enterprise
La vera differenza qui si riduce al metodo di autenticazione, ed è un aspetto cruciale.
Il protocollo WPA3-Personal è fondamentalmente la versione consumer. Utilizza una singola password, o chiave precondivisa (PSK), per ogni singola persona e dispositivo che si connette alla rete. Sebbene la crittografia rappresenti un passo avanti rispetto al WPA2, presenta comunque difetti strutturali per l'uso aziendale perché si basa su un segreto condiviso.
WPA3-Enterprise, d'altra parte, è progettato per le aziende. Sfrutta il protocollo 802.1X, obbligando ogni utente e dispositivo ad autenticarsi individualmente rispetto a una directory centrale come Microsoft Entra ID. Ciò significa che ogni connessione ha le proprie credenziali univoche, offrendo un controllo granulare e un registro di audit chiaro di chi è presente sulla rete e quando - qualcosa che semplicemente non è possibile fare con una password condivisa.
Perché l'approccio senza password è più sicuro
Siamo onesti: le password tradizionali rappresentano l'anello più debole nella catena della sicurezza. Vengono violate tramite phishing, rubate, scritte su foglietti adesivi e decifrate. Anche con le policy sulle password più rigide possibili, stai comunque scommettendo sul comportamento umano perfetto, il che è sempre una causa persa.
L'autenticazione senza password, in particolare EAP-TLS con certificati digitali, evita completamente questo rischio umano. L'accesso non viene concesso da qualcosa che si conosce (una password), ma da qualcosa che si possiede - un certificato crittograficamente sicuro installato su un dispositivo affidabile. Questo approccio è virtualmente immune da phishing e furto di credenziali, offrendo un livello di garanzia di sicurezza di gran lunga superiore.
Mettere in sicurezza i dispositivi IoT legacy
Questo è un problema comune a tutti. Ci sono vecchie telecamere di sicurezza, sensori HVAC o altri dispositivi IoT che semplicemente non supportano i moderni protocolli di sicurezza come 802.1X. Inserirli in una rete con password condivisa è un invito a nozze per i problemi.
Il modo migliore per gestire questi dispositivi legacy prevede un duplice approccio:
- Utilizza chiavi precondivise individuali (iPSK): invece di una sola password per tutti i tuoi dispositivi IoT, assegna una password unica, lunga e complessa a ciascun singolo dispositivo. In questo modo, se un dispositivo viene compromesso, puoi revocare istantaneamente il suo accesso senza interrompere tutto il resto.
- Segmentazione rigorosa della rete: questo aspetto non è negoziabile. Tutti i dispositivi IoT devono risiedere su una propria VLAN isolata, completamente separata dalla rete aziendale. Da lì, blocca il suo accesso in modo che possa comunicare solo con gli specifici server Internet di cui ha assolutamente bisogno per funzionare, e niente di più.
Questa strategia contiene efficacemente il rischio. Anche se un utente malintenzionato riesce a compromettere un dispositivo IoT, si ritrova intrappolato in una gabbia digitale senza via d'uscita. Non può spostarsi lateralmente nelle parti della rete che contano davvero.
Vuoi eliminare le password e automatizzare la sicurezza del tuo WiFi? Purple si integra perfettamente con la tua infrastruttura esistente e con i principali vendor come Meraki e Aruba per offrire un accesso zero-trust basato su certificati in settimane, non in mesi. Scopri di più su https://www.purple.ai



