
Gestione della larghezza di banda e Quality of Service (QoS) nei co-working
Una guida tecnica di riferimento autorevole per IT manager, architetti di rete e direttori operativi dei locali sull'implementazione di solidi framework di gestione della larghezza di banda e Quality of Service (QoS) in ambienti di co-working. Questa guida descrive dettagliatamente la segmentazione della rete, la prioritizzazione del traffico, le configurazioni indipendenti dal fornitore e le metriche ROI reali per offrire una connettività di livello enterprise. Copre gli standard IEEE 802.11e/WMM, la progettazione delle VLAN, la limitazione della tariffa per utente e le strategie di risoluzione dei problemi con risultati aziendali misurabili.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida WiFi multi-tenant →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

Executive Summary
Gli spazi di co-working presentano un ambiente di rete e RF (radiofrequenza) unico e volatile. A differenza dei tradizionali uffici aziendali con un comportamento degli utenti prevedibile, o degli hotspot pubblici con basse aspettative di larghezza di banda, gli spazi di co-working devono supportare distribuzioni multi-tenant ad alta densità in cui gli utenti richiedono un throughput di livello enterprise, bassa latenza e un'eccezionale affidabilità. Un singolo tenant che esegue un trasferimento di dati di grandi dimensioni o una sincronizzazione di backup non limitata può degradare l'esperienza wireless per l'intera struttura, portando all'abbandono dei tenant e a una perdita diretta di fatturato.
Questa guida fornisce ad architetti di rete e direttori IT un framework pratico e indipendente dai vendor per l'implementazione di politiche di Bandwidth Management e Quality of Service (QoS). Sfruttando una segmentazione di rete avanzata con Guest WiFi e VLAN sicure, integrando WiFi Analytics per monitorare l'utilizzo in tempo reale e imponendo standard rigorosi IEEE 802.11e/WMM, gli operatori possono garantire Service Level Agreement (SLA) per i tenant di alto valore, mantenendo al contempo un'esperienza di base fluida per i visitatori occasionali.
Approfondimento Tecnico
Il Dilemma della Rete Multi-Tenant
In un ambiente di co-working multi-tenant, la sfida principale è l'imprevedibilità del traffico. In un qualsiasi giorno, la rete deve supportare simultaneamente comunicazioni sensibili alla latenza di tipo Unified Communications as a Service (UCaaS) (come Zoom o Microsoft Teams), sincronizzazioni di database cloud altamente discontinue, trasferimenti di file ad alta velocità e streaming video ricreativo. Senza una gestione attiva, la pianificazione "first-in, first-out" (FIFO) degli switch di rete e degli access point standard porterà inevitabilmente al bufferbloat - un fenomeno in cui pacchetti ad alta larghezza di banda, non in tempo reale, saturano le code del buffer, introducendo jitter e latenza che distruggono l'usabilità delle applicazioni in tempo reale.
Per mitigare questo problema, gli amministratori di rete devono andare oltre la semplice limitazione della velocità, adottando un'architettura multilivello di Quality of Service (QoS) e traffic shaping. Ciò inizia con una corretta progettazione fisica e logica della rete, sfruttando hardware di livello enterprise per segmentare e dare priorità al traffico.
Segmentazione della Rete e Progettazione delle VLAN
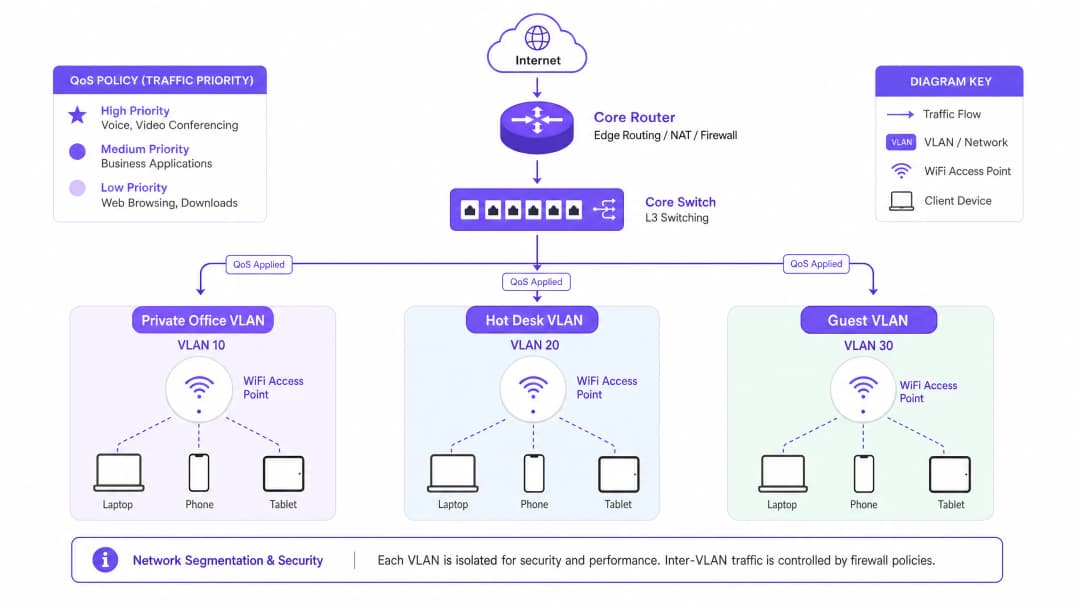
Una gestione efficace della larghezza di banda è impossibile senza un rigoroso isolamento logico dei gruppi di tenant. Si consiglia di distribuire un minimo di tre reti locali virtuali (VLAN) distinte, mappate su SSID separati utilizzando Cisco Wireless APs di livello enterprise o hardware simile:
| VLAN ID | Nome SSID | Destinatari | Meccanismo di Autenticazione | Profilo QoS |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
Tenant di uffici privati | WPA3-Enterprise (802.1X / Cloud RADIUS) | Platinum (Priorità Voce/Video) |
| VLAN 20 | CoWork_HotDesk |
Membri hot-desk / flessibili | WPA3-Enterprise o WPA3-SAE con Portale | Gold (Applicazioni aziendali) |
| VLAN 30 | CoWork_Guest |
Visitatori giornalieri / ospiti | Captive Portal tramite Guest WiFi | Bronze (Best effort / larghezza di banda limitata) |
Segmentando la rete, gli amministratori possono applicare profili QoS personalizzati al confine della VLAN, assicurando che il traffico degli ospiti sulla VLAN 30 non tolga mai spazio al traffico critico per il business sulle VLAN 10 e 20. L'implementazione di queste politiche di sicurezza richiede l'integrazione con una solida soluzione di Network Access Control (NAC) per assegnare dinamicamente le VLAN in base alle credenziali dell'utente. Per una guida dettagliata, consulta la nostra guida completa: Come implementare l'autenticazione 802.1X con Cloud RADIUS.
IEEE 802.11e e WiFi Multimedia (WMM)
A livello wireless, il QoS è regolato dallo standard IEEE 802.11e, noto commercialmente come WiFi Multimedia (WMM). Il WMM sostituisce la legacy Distributed Coordination Function (DCF) con l'Enhanced Distributed Channel Access (EDCA). L'EDCA introduce quattro categorie di accesso (AC), corrispondenti a diversi livelli di priorità sul mezzo trasmissivo:
Voice (WMM-AC_VO) ha la priorità massima ed è progettato per VoIP e audio interattivo in tempo reale. Utilizza i tempi di backoff più brevi per ridurre al minimo la latenza. Video (WMM-AC_VI) ha una priorità alta ed è ottimizzato per la videoconferenza e lo streaming multimediale, bilanciando una bassa latenza con un throughput elevato. Best Effort (WMM-AC_BE) è la categoria predefinita per il traffico web standard, le e-mail e le applicazioni generali. Background (WMM-AC_BK) ha la priorità più bassa ed è riservato a trasferimenti di dati non sensibili al fattore tempo, aggiornamenti di sistema e backup in background.
Per mantenere la chiarezza di voce e video in ambienti ad alta densità, il WMM deve essere abilitato a livello globale su tutti gli access point. Inoltre, le mappature DSCP (Differentiated Services Code Point) devono essere configurate in modo che le categorie WMM wireless vengano tradotte in pacchetti IP cablati durante l'attraversamento di switch e router.
-
Guida all'implementazione
Implementazione passo dopo passo di Traffic Shaping e QoS
L'implementazione della gestione della larghezza di banda in uno spazio di co-working richiede un approccio sistematico. Segui questi passaggi di implementazione indipendenti dal fornitore per stabilire una strategia di traffic shaping di livello enterprise.
Passo 1: Stabilire il budget della larghezza di banda WAN. Prima di configurare i limiti interni, determina il throughput WAN totale. Per uno spazio di co-working tipico di 200 persone, si consiglia una connessione in fibra simmetrica da 1 Gbps / 1 Gbps. Riserva un buffer di sovraccarico del 10% fisso sul gateway WAN per prevenire la saturazione dell'interfaccia e il bufferbloat. Questo lascia 900 Mbps di larghezza di banda allocabile.
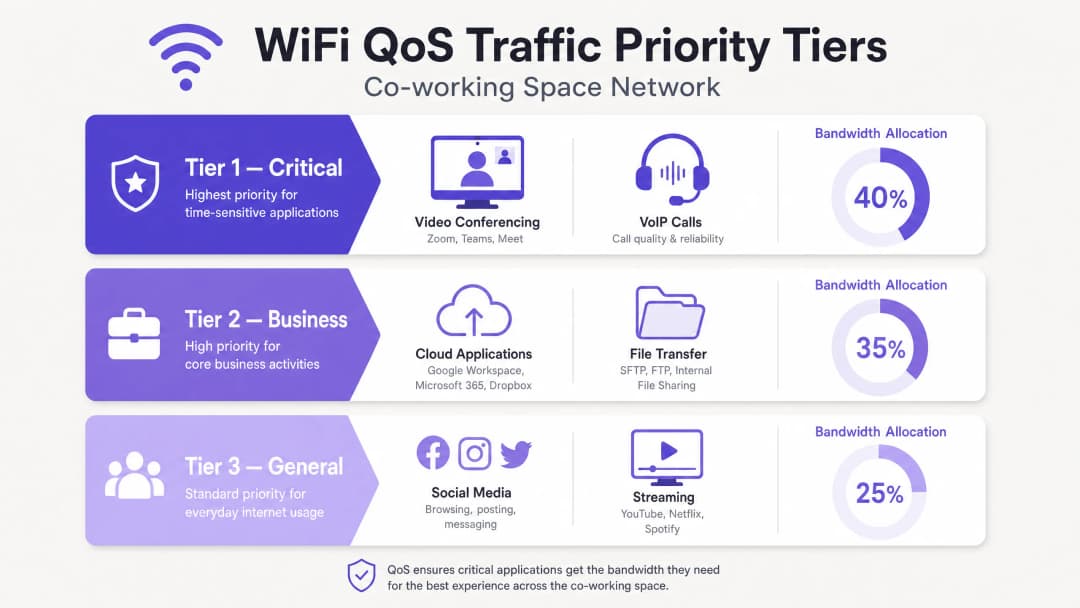
Fase 2: Definire le classi di traffico e le code di priorità. Configura il Class-Based Weighted Fair Queueing (CBWFQ) o il Low Latency Queueing (LLQ) sul tuo gateway/firewall principale. Definisci tre classi primarie in base alla VLAN di origine e alle firme delle applicazioni. Il Livello 1 (Critico) alloca il 40% della larghezza di banda garantita al traffico VoIP e UCaaS, mappato su DSCP EF. Il Livello 2 (Business) alloca il 35% alle applicazioni cloud e al traffico web, mappato su DSCP AF41. Il Livello 3 (Generale/Ospiti) alloca il 25% con un limite massimo aggregato rigido, mappato su DSCP CS1.
Fase 3: Configurare la limitazione della larghezza di banda per singolo utente (allocazione dinamica). Per evitare che singoli utenti monopolizzino la banda degradando la qualità della rete, implementa una limitazione dinamica della velocità per utente anziché limiti statici, ove possibile. La limitazione dinamica consente agli utenti di raggiungere velocità di picco più elevate quando la rete è scarica, ma li riporta a una base garantita durante i periodi di picco. Per l'SSID dedicato a postazioni condivise e flessibili, configura un limite dinamico di 50 Mbps in download / 20 Mbps in upload per client, con un minimo garantito di 10 Mbps simmetrici durante l'uso di picco. Per l'SSID ospiti, applica un limite statico rigido di 10 Mbps in download / 5 Mbps in upload per client.
Fase 4: Implementare il filtraggio a livello applicativo (Layer 7). I moderni firewall e AP sfruttano la Deep Packet Inspection (DPI) per identificare le applicazioni indipendentemente dalle porte che utilizzano. Configura le regole di Layer 7 per limitare la condivisione di file peer-to-peer (P2P), i download BitTorrent e i backup su cloud personali a un massimo di 2 Mbps per utente. Assicurati che i domini UCaaS noti (ad es. *.zoom.us, *.microsoft.com) siano automaticamente contrassegnati come DSCP EF o AF41.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice
Pianificazione RF rigorosa e riutilizzo dei canali
Gli spazi di co-working ad alta densità soffrono di Co-Channel Interference (CCI) quando più punti di accesso operano sullo stesso canale. In un ambiente di lavoro moderno, migra i dispositivi legacy sulle bande a 5 GHz e 6 GHz. Se la banda a 2.4 GHz deve rimanere abilitata per l'IoT, limitala a un numero ridotto di AP specifici utilizzando canali non sovrapposti (1, 6, 11) alla minima potenza di trasmissione. Distribuisci Wi-Fi 6E o Wi-Fi 7 per sfruttare lo spettro a 6 GHz recentemente aperto, che offre fino a 14 canali aggiuntivi a 80 MHz e può eliminare completamente la CCI. Mantieni una larghezza di canale di 40 MHz nella banda a 5 GHz per bilanciare la capacità di trasmissione e la disponibilità dei canali.
Airtime Fairness
Abilita l'Airtime Fairness (ATF) su tutti gli AP di livello enterprise. L'ATF alloca a tutti i client un tempo di accesso al canale uguale, anziché un numero uguale di pacchetti. Ciò impedisce ai client legacy lenti (che operano su 802.11n o standard precedenti) di monopolizzare il mezzo wireless e di trascinare verso il basso le prestazioni dei moderni client ad alta velocità Wi-Fi 6/7.
Analisi e monitoraggio continuo
Sfrutta il servizio di WiFi Analytics di livello enterprise per ottenere insight approfonditi sul comportamento dei locatari, sulla densità dei dispositivi e sull'utilizzo delle applicazioni. Analizzando i trend storici del traffico, i manager IT possono regolare proattivamente l'allocazione della larghezza di banda prima che si verifichino colli di bottiglia fisici. Lo stesso vale per gli ambienti del settore Hospitality, le installazioni nel Retail e gli hub di Transport, dove la densità wireless multi-tenant rappresenta una sfida operativa costante.
Risoluzione dei problemi e mitigazione dei rischi
Anche con una robusta configurazione di QoS, le reti di co-working possono riscontrare anomalie nelle prestazioni. La tabella seguente fornisce una matrice diagnostica per i guasti più comuni legati alla larghezza di banda.
| Sintomo | Causa principale | Passaggi diagnostici | Azione di mitigazione |
|---|---|---|---|
| Chiamate Zoom/Teams a scatti durante le ore di punta | Bufferbloat sul gateway WAN o errori di mappatura DSCP | Esegui un test di bufferbloat da un dispositivo client; controlla le statistiche delle porte dello switch per i pacchetti in uscita scartati | Abilita LLQ per il traffico UCaaS sul router; regola la riserva di overhead WAN dal 10% al 15% |
| Latenza elevata e perdita di pacchetti sulla banda a 5 GHz | Interferenza co-canale (CCI) causata da un'eccessiva potenza di trasmissione degli AP o da canali troppo ampi | Conduci un rilevamento RF del sito o esamina la mappa dei canali del controller e le metriche di interferenza | Riduci la larghezza del canale da 80 MHz a 40 MHz; abilita l'assegnazione dinamica dei canali (DCA) |
| Un locatario specifico segnala velocità ridotte all'interno di un ufficio privato | Ostruzione fisica o il dispositivo client che rimane agganciato a un AP distante (sticky client) | Controlla l'RSSI del client e la banda connessa nella dashboard del controller wireless | Abilita il roaming rapido 802.11k/r/v; regola la tariffa base minima a 12 Mbps o 24 Mbps |
| L'uso della rete guest ha un picco improvviso, escludendo i locatari aziendali | Limiti di velocità per i guest aggirati o timeout della sessione del Captive Portal impostati su valori troppo lunghi | Verifica il consumo di larghezza di banda aggregato della VLAN guest nella dashboard del firewall | Applica limiti di velocità rigidi per singolo utente (10/5 Mbps) sull'SSID guest; accorcia il timeout di sessione a 4 ore |
ROI e impatto sul business
Ritenzione dei locatari e riduzione del tasso di abbandono (Churn)
Il reclamo principale negli spazi di co-working riguarda la scarsa connettività di rete. In un settore con bassi costi di trasferimento e abbondanti alternative di spazi flessibili, anche una sola settimana di connettività instabile può spingere un locatario aziendale di alto valore a disdire il contratto di locazione. Con un'architettura QoS implementata correttamente, gli operatori segnalano costantemente una riduzione del tasso di abbandono annuo dei locatari dalla media del settore del 18 - 22% a meno dell'8%, il che rappresenta una quota significativa di entrate da locazione preservate.
Nuove entrate tramite livelli premium
Sfruttando un core di rete robusto, gli operatori di co-working possono trasformare la loro infrastruttura WiFi da centro di costo a flusso di entrate ad alto margine. Gli operatori possono proporre ai clienti l'upgrade da piani standard a pacchetti di rete premium, offrendo VLAN dedicate, SSID privati, larghezza di banda simmetrica garantita e indirizzi IP statici a fronte di un canone mensile aggiuntivo.
| Livello del Piano | Funzionalità | Prezzi Indicativi |
|---|---|---|
| Standard | SSID condiviso hot-desk, 50/20 Mbps, QoS best-effort, login tramite Captive Portal | Incluso nell'abbonamento base |
| Premium | VLAN/SSID dedicati, 100/100 Mbps, QoS Platinum (priorità VoIP), WPA3 | +150 £ al mese |
| Enterprise | SSID privato personalizzato, 200 Mbps simmetrici, integrazione Cloud RADIUS, IP statico | +450 £ al mese |
Efficienza Operativa
Automatizzando l'allocazione della larghezza di banda e il traffic shaping, il volume giornaliero di ticket di supporto IT relativi a "rete lenta" può essere ridotto fino al 75%. Ciò consente ai community manager in loco di concentrarsi sull'accoglienza e sulle vendite piuttosto che sulla risoluzione dei problemi di rete. Gli stessi principi si applicano alle strutture di assistenza sanitaria e ai luoghi del settore pubblico, dove l'affidabilità della rete è di fondamentale importanza operativa. Per approfondire le strategie di implementazione wireless ad alta densità, consulta la nostra guida: WiFi in Schools: The 2026 Guide for Administrators and IT.
-
Ascolta: Il Podcast di Technical Briefing
-
Riferimenti
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
Definizioni chiave
Bufferbloat
Latenza elevata e jitter causati da un buffering eccessivo di pacchetti nei dispositivi di rete, in particolare al confine WAN. Quando il traffico non in tempo reale ad alta larghezza di banda satura questi buffer, i pacchetti in tempo reale (come VoIP e video) subiscono ritardi, causando un grave degrado delle prestazioni.
I team IT riscontrano il bufferbloat quando gli utenti lamentano videochiamate a scatti nonostante dispongano di internet in fibra ad alta velocità. Si attenua riservando un margine del 10% di larghezza di banda WAN e implementando una gestione attiva delle code (AQM) come FQ-CoDel.
Quality of Service (QoS)
Un insieme di tecnologie e tecniche utilizzate per gestire le risorse di rete dando priorità a specifici tipi di traffico. I meccanismi di QoS consentono agli amministratori di garantire la larghezza di banda, ridurre al minimo la latenza e controllare il jitter per le applicazioni critiche.
Essenziale negli spazi di co-working multi-tenant per garantire che gli strumenti di collaborazione in tempo reale (Zoom, Teams) abbiano la precedenza sui trasferimenti di file in background e sullo streaming ricreativo.
WiFi Multimedia (WMM)
Una certificazione di interoperabilità della WiFi Alliance basata sullo standard IEEE 802.11e. Fornisce funzionalità di Quality of Service (QoS) alle reti WiFi dando priorità al traffico in quattro categorie di accesso: Voce, Video, Best Effort e Background.
Deve essere abilitato a livello globale sugli access point di co-working per garantire che i dispositivi wireless possano dare priorità ai pacchetti voce e video prima che vengano trasmessi via etere.
Differentiated Services Code Point (DSCP)
Un campo a 6 bit nell'intestazione di un pacchetto IP utilizzato per classificare e dare priorità al traffico di rete al Livello 3. I contrassegni standard includono EF (Expedited Forwarding per la voce) e AF (Assured Forwarding per video e app aziendali).
Utilizzato per mantenere la priorità QoS quando il traffico si sposta dall'AP wireless, attraversa gli switch cablati ed esce attraverso il router gateway WAN. I contrassegni DSCP devono essere preservati end-to-end affinché la QoS funzioni correttamente.
Airtime Fairness (ATF)
Una funzionalità wireless aziendale che alloca il tempo di trasmissione del canale (airtime) in modo uguale tra i client connessi, indipendentemente dalla loro velocità di connessione o dallo standard wireless.
Impedisce ai dispositivi legacy o distanti con un segnale debole di consumare un tempo eccessivo sul mezzo wireless, proteggendo la velocità di trasmissione dei moderni dispositivi WiFi 6/7 in ambienti di co-working ad alta densità.
Allocazione dinamica della larghezza di banda
Una tecnica di traffic shaping che regola dinamicamente i limiti di larghezza di banda di un utente in base all'utilizzo in tempo reale della rete, consentendo elevate velocità di picco (burst) quando la rete è inattiva e imponendo limiti rigorosi nelle ore di punta.
Consente ai gestori di co-working di offrire un'esperienza utente reattiva e ad alta velocità senza rischiare la saturazione totale della rete durante le ore di punta.
Interferenza co-canale (CCI)
Interferenza che si verifica quando due o più access point wireless vicini operano sullo stesso canale di frequenza, costringendoli a condividere l'airtime e riducendo drasticamente la capacità complessiva del wireless.
Un problema di rilievo negli spazi di co-working ad alta densità. Viene mitigato da una corretta pianificazione dei canali, riducendo la larghezza degli stessi a 40 MHz e utilizzando la banda a 6 GHz nelle distribuzioni WiFi 6E/7.
Isolamento dei client
Una funzione di sicurezza e prestazioni sugli access point wireless che impedisce ai client wireless connessi di comunicare direttamente tra loro o di scansionare altri dispositivi sulla stessa sottorete.
Obbligatorio per le reti guest e per gli SSID di hot-desking al fine di proteggere la sicurezza degli utenti ed evitare che il traffico broadcast wireless non necessario (come ARP e mDNS) consumi airtime.
Esempi pratici
Uno spazio di co-working ad alta densità che si estende su 1.400 metri quadrati su due piani ospita 250 membri attivi al giorno, inclusi 15 inquilini in uffici privati. Durante le ore di punta (dalle 10:00 alle 15:00), gli utenti riscontrano gravi problemi di jitter e perdita di pacchetti durante le chiamate con Microsoft Teams e Zoom. La struttura dispone di una connessione in fibra simmetrica da 500 Mbps. Progettare una strategia di allocazione della larghezza di banda e QoS indipendente dal fornitore per risolvere questo problema.
Per risolvere la latenza e il jitter nelle ore di punta, implementare una strategia QoS su tre fronti: accodamento a livello WAN, traffic shaping wireless e segmentazione logica.
Limitazione e accodamento della tariffa a livello WAN: Impostare un limite di larghezza di banda WAN sul router gateway a 450 Mbps (90% del circuito da 500 Mbps) per prevenire il bufferbloat. Configurare il Low Latency Queueing (LLQ) sull'interfaccia WAN con una coda di priorità rigorosa di 50 Mbps per il traffico di conferenza vocale e video (identificato tramite firme Layer 7 DPI per Zoom, Teams e Webex), mappato su DSCP EF. Configurare il CBWFQ per i restanti 400 Mbps: la Classe 1 (Uffici Privati VLAN 10) riceve una larghezza di banda garantita del 50% (200 Mbps), con possibilità di burst fino a 450 Mbps, mappata su DSCP AF41; la Classe 2 (Hot-Desk VLAN 20) riceve una garanzia del 35% (140 Mbps), con possibilità di burst fino a 300 Mbps, mappata su DSCP AF21; la Classe 3 (Guest VLAN 30) riceve una garanzia del 15% (60 Mbps), limitata tassativamente a 100 Mbps complessivi, mappata su DSCP CS1.
Configurazione del livello wireless (WMM e Roaming): Abilitare il WiFi Multimedia (WMM) a livello globale su tutti gli AP, mappando le code wireless vocali e video direttamente sulle marcature cablate DSCP EF e AF41. Imporre l'Airtime Fairness (ATF) su tutti gli AP. Impostare la tariffa base minima a 24 Mbps sulla banda a 5 GHz e disattivare la banda a 2.4 GHz sull'80% degli AP.
Limitazione della tariffa per utente: Applicare la limitazione dinamica della tariffa per utente sulla VLAN 20 (Hot-Desk): 30 Mbps in download / 10 Mbps in upload per client, con possibilità di burst fino a 50 Mbps quando l'utilizzo totale della rete è inferiore al 60%. Applicare rigidi limiti statici per utente sulla VLAN 30 (Guest): 10 Mbps in download / 3 Mbps in upload.
Un operatore di co-working aziendale desidera proporre un'offerta di valore superiore a un cliente di servizi finanziari ad alto budget che richiede una rete dedicata e altamente sicura per 30 dipendenti all'interno di una suite di uffici privati. Il cliente richiede una velocità di trasmissione simmetrica garantita di 100 Mbps, un SSID dedicato e un isolamento rigoroso da tutti gli altri inquilini per conformarsi alle normative finanziarie. Descrivere dettagliatamente il modello di configurazione e di implementazione passo dopo passo per fornire questo servizio utilizzando un'infrastruttura fisica condivisa.
Per fornire questo servizio aziendale premium in modo sicuro e affidabile su un'infrastruttura condivisa, utilizza lo steering VLAN dinamico, il provisioning di SSID dedicati e una rigorosa riserva di larghezza di banda QoS.
Segmentazione logica della rete e sicurezza: crea una VLAN dedicata (VLAN 105) sullo switch centrale e sul firewall gateway. Configura un SSID dedicato denominato CoWork_FinSecure trasmesso solo dagli access point nelle vicinanze degli uffici privati del tenant. Proteggi l'SSID utilizzando l'autenticazione WPA3-Enterprise integrata con un server Cloud RADIUS. A ciascun dipendente del tenant vengono assegnate credenziali 802.1X univoche; in caso di autenticazione riuscita, il server RADIUS restituisce un attributo Tunnel-Private-Group-ID pari a 105, indirizzando dinamicamente il dispositivo dell'utente nella VLAN 105. Configura ACL rigorose sul firewall gateway per bloccare tutto il traffico inter-VLAN tra la VLAN 105 e qualsiasi altra VLAN dei tenant.
Riserva di banda e profilazione QoS: sul gateway WAN, crea una classe di traffico dedicata per la VLAN 105. Configura una policy CBWFQ che garantisca un throughput WAN simmetrico di 100 Mbps esclusivamente per la VLAN 105. Imposta un limite rigido di traffic shaping di 100 Mbps sulla VLAN 105 per evitare che il tenant superi il proprio SLA. All'interno della VLAN 105, abilita la traduzione dei tag QoS: mappa i tag DSCP dei client in entrata (EF per VoIP, AF41 per i video) direttamente sulle code WAN corrispondenti.
Ottimizzazione a livello di client: abilita l'isolamento dei client sull'SSID CoWork_FinSecure per impedire ai dispositivi all'interno della VLAN di scansionarsi o comunicare tra loro, aggiungendo un ulteriore livello di conformità normativa.
Durante una conferenza tecnologica su larga scala ospitata nella sala eventi di uno spazio di co-working, 150 partecipanti si connettono contemporaneamente al Guest WiFi. Nel giro di 30 minuti, l'intera rete si blocca. I membri che utilizzano le postazioni hot-desk in altre parti dell'edificio non riescono a caricare le pagine web di base e la reception della struttura non può elaborare i pagamenti con carta di credito. Diagnostica il guasto della rete e illustra le misure di mitigazione d'emergenza immediate e la soluzione architetturale a lungo termine.
Si tratta di un classico caso di broadcast storm e di saturazione del mezzo wireless, aggravato dalla mancanza di isolamento della larghezza di banda a livello WAN.
Analisi Diagnostica: 150 client attivi su un singolo AP guest nella sala eventi saturano il mezzo wireless. Se i client sono connessi sulla banda a 2.4 GHz o utilizzano canali ampi a 80 MHz, l'interferenza co-canale (CCI) subisce un'impennata, causando enormi ritrasmissioni di pacchetti. Un flusso continuo di richieste DHCP e traffico broadcast (ARP, mDNS) proveniente dalla rete guest satura la CPU del router principale. La rete guest è priva di un limite di larghezza di banda aggregata, consentendo ai dispositivi dei partecipanti alla conferenza di consumare l'intero circuito WAN.
Mitigazione di Emergenza Immediata (Risoluzione in 15 Minuti): Accedere al firewall principale e applicare immediatamente un limite di larghezza di banda aggregata sulla VLAN Guest (VLAN 30), limitandola a un totale di 50 Mbps. Impostare un limite rigido per singolo utente di 3 Mbps in download / 1 Mbps in upload sull'SSID Guest. Abilitare il Client Isolation sull'SSID Guest per bloccare il traffico wireless peer-to-peer ed evitare che i pacchetti broadcast si propaghino nell'aria.
Soluzione Architetturale a Lungo Termine: Distribuire Access Point dedicati ad alta densità (AP WiFi 6E/7 con antenne direzionali) specificamente per la sala eventi su una VLAN dedicata e separata (VLAN 40 - Spazio Eventi). Configurare il firewall principale per dare priorità alla VLAN 90 (POS/Operazioni) con 10 Mbps garantiti (DSCP CS5) e alla VLAN 20 (Hot-Desks) con 200 Mbps garantiti. Applicare un limite aggregato rigido e non superabile di 150 Mbps sulla VLAN Eventi (VLAN 40).
Domande di esercitazione
Q1. Un gestore di co-working nota che l'utilizzo della CPU del proprio router gateway principale sale al 95% ogni martedì e giovedì pomeriggio, in coincidenza con un calo della velocità di rete per tutti gli utenti. In quel momento non sono attivi trasferimenti di file di grandi dimensioni. Qual è la causa più probabile e in che modo l'architetto di rete dovrebbe risolverla?
Suggerimento: Esamina le impostazioni di sicurezza e di protocollo sulle reti guest e di hot-desking. I picchi di CPU in assenza di un throughput elevato indicano spesso tassi elevati di pacchetti al secondo (PPS) derivanti da traffico broadcast o protocolli di discovery dei dispositivi.
Visualizza risposta modello
La causa più probabile è una tempesta di broadcast o un traffico multicast eccessivo (come i protocolli di discovery mDNS, ARP o Bonjour) proveniente dagli SSID Guest e Hot-Desk. In ambienti ad alta densità con centinaia di dispositivi, i protocolli di discovery in background possono generare migliaia di pacchetti al secondo. Poiché i pacchetti broadcast devono essere elaborati da ogni dispositivo e dal gateway principale, questo satura la CPU del router senza generare un utilizzo significativo della larghezza di banda.
Per risolvere il problema: (1) Abilitare l'Isolamento dei client a livello globale sugli SSID Guest e Hot-Desk. Questo blocca immediatamente la comunicazione wireless peer-to-peer ed evita che i pacchetti broadcast/multicast vengano ripetuti sul mezzo wireless. (2) Abilitare l'IGMP Snooping su tutti gli switch per limitare il traffico multicast solo alle porte che lo richiedono attivamente, riducendo il carico sulla CPU di switch e router. (3) Configurare il controller wireless per scartare i frame ARP e altri frame broadcast a livello di AP, convertendo le richieste ARP in unicast ove possibile.
Q2. Un responsabile IT desidera implementare il QoS per uno spazio di co-working ma scopre che i propri switch legacy non supportano la mappatura DSCP, bensì solo il tagging CoS (Class of Service) 802.1p di base al Layer 2. Come dovrebbero adattare il design del QoS per mantenere la prioritizzazione del traffico?
Suggerimento: Lo standard 802.1p CoS opera al Layer 2 (frame Ethernet), mentre il DSCP opera al Layer 3 (header IP). Quando la mappatura al Layer 3 non è disponibile, la prioritizzazione deve essere mantenuta all'interno del dominio di broadcast locale utilizzando i valori CoS.
Visualizza risposta modello
Quando la mappatura DSCP Layer 3 non è supportata dagli switch di bordo, l'amministratore IT deve fare affidamento sul tagging Class of Service (CoS) Layer 2 802.1p. Configurare gli Access Point wireless per mappare le WMM Access Categories direttamente sui tag CoS Layer 2 802.1p non appena il traffico entra nella rete cablata. Ad esempio: WMM-AC_VO (Voice) si mappa su CoS 6; WMM-AC_VI (Video) si mappa su CoS 5; WMM-AC_BE (Best Effort) si mappa su CoS 0. Sugli switch legacy, configurare l'egress queuing in base ai valori CoS utilizzando il Weighted Round Robin (WRR) o lo Strict Priority queuing sulle porte di uplink dello switch, assegnando CoS 6 e 5 alle code a priorità più alta. Sul router gateway centrale (che supporta il Layer 3), configurare la switchport in entrata per leggere i tag CoS Layer 2 in ingresso e rimapparli sui corrispondenti valori DSCP Layer 3 (ad es. da CoS 6 a DSCP EF, da CoS 5 a DSCP AF41) prima di instradare il traffico sull'interfaccia WAN.
Q3. Uno spazio di co-working dispone di una connessione in fibra simmetrica da 1 Gbps. L'operatore vuole garantire che una società di sviluppo di realtà virtuale (VR) che occupa una suite privata ottenga un throughput simmetrico di almeno 200 Mbps con una latenza inferiore a 5ms. Tuttavia, vuole anche assicurarsi che se la società VR non sta utilizzando la propria larghezza di banda, gli altri inquilini possano usufruirne. Quale specifica configurazione di queuing e traffic shaping deve essere applicata sul gateway WAN?
Suggerimento: Considerare meccanismi di queuing basati su classi che supportano sia un minimo garantito (committed information rate) sia un limite massimo, consentendo il prestito di banda inutilizzata da un pool principale.
Visualizza risposta modello
Implementare il Class-Based Weighted Fair Queueing (CBWFQ) con Hierarchical Token Bucket (HTB) sul gateway WAN. Impostare il parent shaper a 900 Mbps (applicando la regola del 10% di overhead). Per la classe dell'inquilino VR (VLAN 150), configurare un Committed Information Rate (CIR) di 200 Mbps (banda garantita) e un Peak Information Rate (PIR) di 500 Mbps (limite massimo di burst), assegnati a una coda ad alta priorità con caratteristiche di bassa latenza. Per la classe degli inquilini condivisi (VLAN 10, 20, 30), configurare un CIR di 700 Mbps con un limite di burst di 900 Mbps. Abilitare la condivisione della banda (prestito) sotto lo scheduler HTB in modo che, quando l'utilizzo della società VR è inferiore a 200 Mbps, la capacità inutilizzata venga distribuita automaticamente tra le altre classi di inquilini in base ai pesi configurati. Non appena la società VR avvia un trasferimento ad alto throughput, lo scheduler recupera immediatamente la larghezza di banda fino ai 200 Mbps garantiti, superando le altre classi di traffico senza interrompere le connessioni attive.
Domande frequenti
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
Continua a leggere questa serie
Perché il WiFi per gli ospiti in stile hotel non funziona negli edifici residenziali
Sarai in grado di diagnosticare il motivo per cui i residenti nei blocchi BTR, negli alloggi per studenti e nei complessi residenziali (MDU) continuano a segnalare problemi di rete e di scegliere il modello di autenticazione ideale per risolverli. La risposta è una chiave iPSK per nucleo familiare sui tuoi access point esistenti, mantenendo una rete Captive Portal separata per i visitatori.
Progettazione di reti WiFi per edifici per uffici multi-tenant
Questa guida fornisce a responsabili IT, architetti di rete e CTO un modello indipendente dal fornitore per la progettazione di reti WiFi scalabili, sicure e isolate in edifici per uffici multi-tenant. Copre la segmentazione VLAN in conformità a IEEE 802.1Q, l'assegnazione dinamica delle VLAN tramite 802.1X e RADIUS, la pianificazione RF per ambienti ad alta densità e le considerazioni di conformità ai sensi di GDPR e PCI DSS. Gli operatori delle strutture e i gestori degli edifici troveranno linee guida sull'architettura pratiche, casi di studio reali ed errori di configurazione da evitare prima della distribuzione.
Mean time to innocence: come dimostrare che non è colpa del WiFi
Il Mean time to innocence (MTTI) è la metrica critica che definisce il tempo speso dai team IT per dimostrare che un problema di rete non è di loro responsabilità. Questa guida descrive una metodologia di osservabilità in cinque passaggi per eliminare il rimpallo di responsabilità negli ambienti multi-tenant, sostituendo le accuse con prove condivise per ridurre il mean time to resolution (MTTR).
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.