
Configurazione di 802.1X su Juniper Mist con cloud RADIUS
Sarai in grado di configurare una WLAN WPA2 o WPA3-Enterprise su Juniper Mist che si autentica tramite cloud RADIUS, scegliere tra UDP RADIUS, RadSec e un proxy Mist Edge, e mappare gli attributi RADIUS su VLAN dinamiche. Saprai anche dove la timeline delle analisi dei client di Mist e Marvis mostrano esattamente il punto in cui un'autenticazione non riuscita si è interrotta.
Parte della nostra serie principale: Guida alla sicurezza WiFi enterprise →
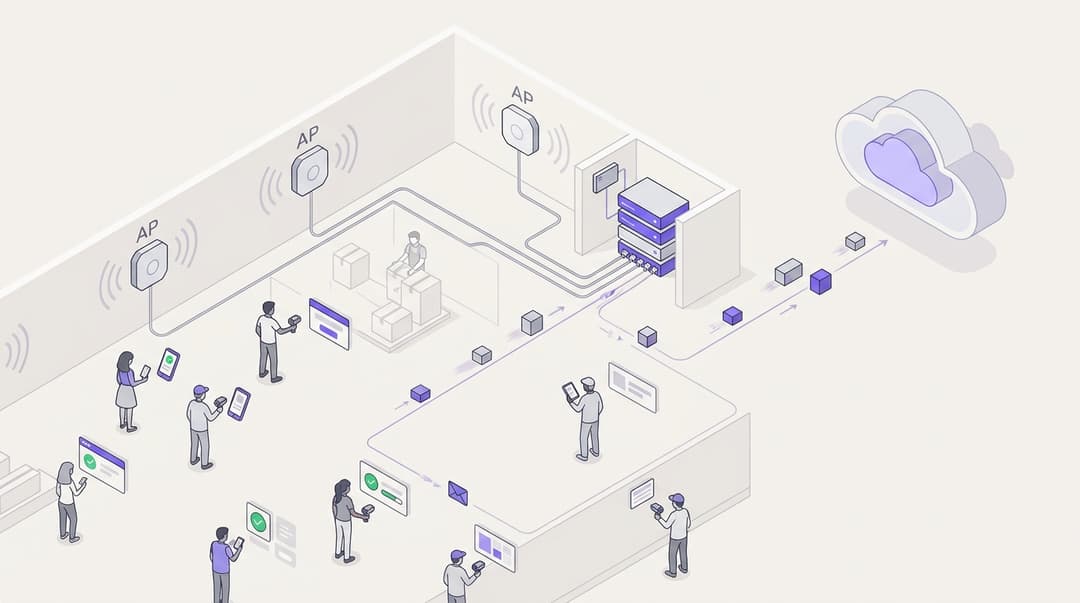
Per configurare 802.1X su Juniper Mist, crea una WLAN con sicurezza WPA2 o WPA3-Enterprise. Aggiungi i tuoi server RADIUS in cloud per l'autenticazione e l'accounting, e abilita RadSec se il servizio lo supporta. Imposta la VLAN su dinamica in modo che le risposte RADIUS inseriscano ciascun dispositivo nel segmento corretto. La timeline delle informazioni sui client di Mist e Marvis mostreranno esattamente dove si è interrotta un'autenticazione non riuscita.
Che cosa fa effettivamente 802.1X su Juniper Mist?
IEEE 802.1X è un controllo dell'accesso alla rete basato sulle porte. Su una rete wireless, blocca il traffico di un dispositivo finché questo non dimostra la propria identità a un server di autenticazione. L'access point funge da autenticatore. Inoltra i messaggi Extensible Authentication Protocol (EAP) tra il dispositivo e un server RADIUS. RADIUS è il protocollo di autenticazione definito in RFC 2865.
Il server RADIUS verifica le credenziali e restituisce un Access-Accept o un Access-Reject. Un messaggio Accept può contenere attributi, come la VLAN a cui il dispositivo dovrebbe accedere. Ogni dispositivo deriva quindi le proprie chiavi di crittografia, in modo che due membri dello staff non condividano mai la stessa chiave segreta.
Su Juniper Mist, ogni access point è un client RADIUS. Mist conserva la configurazione della WLAN nel suo cloud e la distribuisce a ogni AP in ogni sede. Registra inoltre ogni passaggio di ciascun tentativo di connessione, ed è questo che rende Mist utilissimo quando un'autenticazione fallisce.
Il metodo EAP determina ciò che il dispositivo presenta:
- EAP-TLS: il dispositivo e il server presentano entrambi dei certificati. Non esiste alcuna password da rubare tramite phishing, condividere o far scadere.
- PEAP con MSCHAPv2: il Protected EAP racchiude uno scambio di password all'interno di un tunnel TLS. È più facile da distribuire ma è meno sicuro. Microsoft documenta che Credential Guard, attivo per impostazione predefinita nelle ultime build di Windows 11, blocca il single sign-on per l'autenticazione basata su MSCHAPv2.
- EAP-TTLS: un metodo incapsulato simile, comune quando l'archivio delle identità non è Microsoft.
Mist non negozia il metodo. Il dispositivo e il server RADIUS lo concordano direttamente tra loro, e l'AP si limita a inoltrare lo scambio. Ciò significa che dovrai scegliere il metodo EAP sul lato RADIUS e nei profili dei dispositivi, non nella console Mist.
Di cosa hai bisogno prima di configurare 802.1X su Mist?
Raccogli questi elementi prima di aprire la console. La maggior parte delle distribuzioni non riuscite è dovuta a un elemento mancante in questo elenco, non alla configurazione di Mist.
- Accesso a Mist. Diritti di amministrazione dell'organizzazione, con AP associati e assegnati alle sedi.
- Dettagli del RADIUS in cloud. Hostname o indirizzi IP dei server, porte, la chiave segreta condivisa e i dettagli RadSec se il tuo provider li supporta.
- Una sorgente di identità. Microsoft Entra ID, Okta o Google Workspace, connessi al servizio RADIUS, con gruppi mappati sui ruoli di rete.
- Certificati. Un certificato del server RADIUS riconosciuto dai tuoi dispositivi. Per EAP-TLS, certificati client emessi tramite la tua soluzione MDM o PKI.
- Rete cablata. Le porte dello switch verso gli AP devono fare il trunking di ogni VLAN che RADIUS potrebbe restituire. Ogni VLAN necessita di uno scope DHCP.
- Egress del firewall. UDP 1812 e 1813 per RADIUS standard, oppure TCP 2083 per RadSec, le porte assegnate da IANA a ciascuno.
- Capacità dei dispositivi. WPA3-Enterprise richiede Protected Management Frames (PMF, IEEE 802.11w). Scanner, stampanti e dispositivi portatili più datati potrebbero non supportarlo.
- Copertura. L'autenticazione Enterprise aggiunge round trip, quindi una copertura debole si manifesta come timeout di autenticazione. Se non hai verificato la copertura di recente, la nostra guida ai site survey WiFi illustra il metodo.
A quale back-end RADIUS dovrebbe puntare una WLAN Mist?
Il back-end determina il modo in cui gli AP raggiungono RADIUS, cosa deve consentire il firewall e come il server identifica ciascun sito.
| Opzione | Trasporto dall'AP | Hardware in loco | Egress del firewall | Come RADIUS identifica il sito | Più adatto a |
|---|---|---|---|---|---|
| RADIUS on-premise (Microsoft NPS, FreeRADIUS) | RADIUS su UDP, attraverso LAN o VPN | Server presso la sede centrale, più VPN verso ciascun sito | UDP 1812 e 1813 verso la sede centrale | IP sorgente più secret condiviso | Un singolo campus con una sala server esistente |
| Cloud RADIUS su UDP | RADIUS su UDP, attraverso internet | Nessuno | UDP 1812 e 1813 in uscita | IP pubblico del sito più secret condiviso | Sedi con indirizzi IP pubblici statici |
| Cloud RADIUS su RadSec | RADIUS all'interno di TLS su TCP (RFC 6614) | Nessuno | TCP 2083 in uscita | Autenticazione con certificato reciproco | Strutture multi-sito su banda larga o IP dinamici |
| Cloud RADIUS tramite proxy Mist Edge | Da AP a Mist Edge, poi da Mist Edge a RADIUS | Appliance Mist Edge o macchina virtuale | Porte RADIUS solo da Mist Edge | IP sorgente Mist Edge | Grandi campus che desiderano un unico punto di egress |
Juniper vende anche Mist Access Assurance, il proprio servizio di controllo dell'accesso alla rete in cloud. Questa guida tratta un servizio cloud RADIUS esterno, che mantiene la tua politica di autenticazione indipendente dal fornitore di AP.
Come si configura 802.1X su Juniper Mist con cloud RADIUS?
La console Mist cambia regolarmente, quindi consulta la documentazione Mist di Juniper per i passaggi dettagliati aggiornati. La sequenza sottostante mostra la funzione di ciascuna fase e le decisioni alla base di essa.
Passaggio 1: creare la WLAN WPA2 o WPA3-Enterprise
Crea la WLAN in un modello WLAN a livello di organizzazione se gestisci più di un sito. I modelli si applicano a siti o gruppi di siti, in modo che una singola modifica si estenda all'intera struttura. Creala a livello di sito per un progetto pilota su un singolo sito.
Assegna un nome all'SSID e seleziona il tipo di sicurezza enterprise (802.1X). Quindi scegli WPA2 o WPA3.
- WPA3-Enterprise rende obbligatorio PMF ed è l'unica opzione enterprise sulle radio a 6 GHz. Sceglila per laptop gestiti e smartphone recenti.
- WPA2-Enterprise consente ancora di connettere i dispositivi più datati. Mantenila su un SSID separato se una flotta legacy non può ancora essere aggiornata, anziché indebolire il tuo SSID principale.
Valuta di abilitare il roaming veloce con IEEE 802.11r (Fast BSS Transition). Riduce i tempi di riautenticazione quando un dispositivo si sposta tra gli AP. Effettua dei test con telefoni IP e client più datati prima di abilitarlo sull'intera infrastruttura.
Passaggio 2: punta la WLAN al tuo servizio RADIUS in cloud
Nelle impostazioni del server di autenticazione della WLAN, aggiungi i server RADIUS del tuo provider.
- Server di autenticazione. Inserisci l'host, la porta e il secret condiviso per almeno due server. Juniper Mist effettua il failover sul server successivo quando uno smette di rispondere.
- Server di accounting. Aggiungili separatamente. L'accounting registra gli orari di inizio e fine sessione, utili per i team di audit e gestione degli incidenti.
- Identificatore NAS. Imposta un valore che il servizio RADIUS possa utilizzare per distinguere le sedi. Il tuo provider potrà così applicare criteri specifici per ciascuna sede.
Con RADIUS standard su UDP, le richieste lasciano ogni sede dal proprio indirizzo IP pubblico dopo il NAT. Il tuo provider RADIUS in cloud deve registrare quell'indirizzo come client. Una sede con IP dinamico perderà l'autenticazione ogni volta che il suo indirizzo cambia. RadSec nel Passaggio 3 elimina questa dipendenza.
Tratta il secret condiviso come una credenziale. Crealo lungo e casuale, e conservalo nel tuo password manager. Nel luglio 2024, i ricercatori hanno reso nota la vulnerabilità BlastRADIUS (CVE-2024-3596), un attacco di contraffazione contro RADIUS su UDP. Verifica che il tuo provider richieda l'attributo Message-Authenticator, come raccomandato nella direttiva, oppure passa a RadSec.
Passaggio 3: abilita RadSec
Sì, Juniper Mist supporta RadSec. RadSec, definito nella RFC 6614, trasporta RADIUS all'interno di una sessione TLS su TCP. Gli AP Mist possono aprire la sessione direttamente verso il tuo servizio RADIUS in cloud.
Abilita RadSec nelle impostazioni RADIUS della WLAN e inserisci l'hostname del server. L'hostname deve corrispondere al nome presente sul certificato del server. Quindi configura la fiducia in entrambe le direzioni:
- L'AP si fida del server. Aggiungi l'autorità di certificazione che ha firmato il certificato del tuo server RadSec nelle impostazioni dell'organizzazione di Mist.
- Il server si fida dell'AP. Il tuo server RadSec deve fidarsi del certificato presentato dagli AP Mist. La documentazione di Juniper spiega dove ottenerlo.
Apri la porta TCP 2083 in uscita da ogni sede. RadSec offre tre vantaggi pratici:
- Crittografia. Cifra l'intero pacchetto RADIUS, comprese l'identità e l'indirizzo MAC al suo interno. RADIUS standard nasconde solo la password.
- Nessuna registrazione dell'IP. Il certificato autentica l'AP, non l'indirizzo di origine. Gli IP dinamici delle connessioni a banda larga smettono di essere un problema.
- Consegna affidabile. I messaggi EAP-TLS trasportano catene di certificati e spesso superano la dimensione di un singolo pacchetto. Su UDP attraverso Internet, i frammenti vengono persi. TCP provvede invece alla ritrasmissione.
Passaggio 4: associa gli attributi RADIUS alle VLAN dinamiche
L'assegnazione dinamica della VLAN inserisce ogni ruolo su un unico SSID e lascia che sia RADIUS a decidere il segmento. Nelle impostazioni VLAN della WLAN, seleziona VLAN dinamica. Elenca ogni ID o nome VLAN che l'AP potrebbe ricevere e imposta un valore predefinito per le risposte che non trasportano alcuna VLAN.
I tuoi criteri RADIUS restituiscono quindi tre attributi tunnel, definiti nella RFC 2868 e applicati all'802.1X nella RFC 3580.
| Attributo | Valore | Funzione |
|---|---|---|
| Tunnel-Type | 13 (VLAN) | Indica all'AP che il tunnel è una VLAN |
| Tunnel-Medium-Type | 6 (IEEE-802) | Specifica un supporto IEEE 802 |
| Tunnel-Private-Group-ID | L'ID VLAN o il nome elencato sulla WLAN | Seleziona la VLAN per questa sessione |
Crea la policy in base ai gruppi di identità. I dispositivi di pulizia e manutenzione finiscono sulla VLAN dedicata. I terminali di pagamento finiscono su un segmento isolato. Lo standard PCI-DSS considera una corretta segmentazione come un modo per ridurre la portata dell'ambiente dei dati dei titolari di carta. Lo stesso schema isola i dispositivi clinici dal traffico dei visitatori nel settore sanitario.
Passaggio 5: esegui un progetto pilota, quindi scala tramite il modello
Assegna prima il modello a un singolo sito. Esegui i controlli descritti nella sezione successiva. Una volta superati, assegna il modello ai restanti siti o gruppi di siti. Ogni nuovo sito ereditera automaticamente la WLAN, i server RADIUS, le impostazioni RadSec e l'elenco delle VLAN.
Come verificare che 802.1X funzioni su Mist?
Testa ogni ruolo, non solo un singolo account. Un esito di accettazione positivo per un gruppo non dimostra nulla sulla mappatura VLAN per un altro.
- Connetti un dispositivo di test per ogni ruolo. Nell'elenco dei client di Mist, conferma l'SSID, l'identità utilizzata, la VLAN e un indirizzo IP nella subnet prevista.
- Leggi i log RADIUS. Conferma un Access-Accept contenente gli attributi tunnel previsti, seguito da un record di avvio dell'accounting.
- Testa il roaming. Sposta il dispositivo tra vari AP e conferma che la sessione rimanga attiva, specialmente se hai abilitato lo standard 802.11r.
- Revoca gli accessi. Disabilita un account di prova nel tuo provider di identità. Conferma che l'autenticazione successiva venga rifiutata.
- Monitora i livelli di servizio. Le aspettative sul livello di servizio (SLE) di connessione riuscita di Mist includono un classificatore di autorizzazione. Il parametro Time to Connect mostra se l'autenticazione sta rallentando gli accessi.
Il passaggio 4 nasconde un'insidia. La disabilitazione di un account blocca l'autenticazione successiva, non la sessione corrente. Per terminare le sessioni attive, verifica se il tuo servizio RADIUS e la tua WLAN supportano la funzionalità Change of Authorization (CoA, RFC 5176). La CoA consente al server di disconnettere una sessione su richiesta.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Dove mostra Mist il motivo per cui un'autenticazione è fallita?
Lettura della timeline delle analisi del client
Apri il client con problemi e vai alla sua pagina Insights. Mist elenca ogni evento di connessione in ordine: associazione, scambio EAP, esito RADIUS, quindi DHCP. Leggilo da sinistra a destra. L'ultimo evento riuscito indica quale livello si è interrotto.
- Fallisce prima di qualsiasi evento RADIUS: un problema di frequenza radio o di associazione, non relativo a 802.1X.
- Timeout RADIUS: un problema di raggiungibilità o di attendibilità tra l'AP e il server.
- Rifiuto RADIUS: il server ha preso una decisione. Il motivo si trova nei log del tuo provider RADIUS.
- Autenticato, quindi il DHCP fallisce: un problema di VLAN o di rete cablata.
La cattura dinamica dei pacchetti di Mist registra automaticamente i frame relativi ai problemi di connessione. Scarica la cattura e meppala su Wireshark per vedere l'esatto messaggio EAP in cui lo scambio si è interrotto.
Query Marvis per velocizzare la risoluzione dei problemi
Marvis, l'assistente conversazionale di Mist, accetta domande in linguaggio naturale e richiede un abbonamento Marvis. Le query di questo tipo consentono di risparmiare il maggior quantitativo di tempo:
- "Risoluzione dei problemi [nome client o indirizzo MAC]" restituisce il punto di errore e la probabile causa per un singolo dispositivo.
- "Risoluzione dei problemi [nome sede]" mostra se gli errori si concentrano in una sola sede, indicando problemi di firewall o WAN.
- "Quali client non sono riusciti a connettersi a [sede] oggi?" definisce l'ambito del problema prima di aprire le singole cronologie.
L'ambito viene prima di tutto. Un singolo dispositivo che riscontra problemi riguarda solitamente un profilo dispositivo. Tutti i dispositivi in una sede indicano solitamente il percorso di rete. Tutti i dispositivi ovunque indicano solitamente il servizio RADIUS o un certificato.
Errori 802.1X comuni su Mist e relative soluzioni
| Cosa mostra Mist | Probabile causa | Soluzione |
|---|---|---|
| Timeout RADIUS, nessuna risposta | Il firewall blocca UDP 1812 o TCP 2083, IP sorgente non registrato o mancata corrispondenza del secret condiviso | Apri il traffico in uscita, registra l'IP della sede o passa a RadSec, reinserisci il secret su entrambi i lati |
| Access-Reject | Credenziali errate, account disabilitato o dispositivo esterno a qualsiasi gruppo di criteri | Leggi il motivo del rifiuto nei log RADIUS e correggi il criterio o l'account |
| EAP si interrompe dopo il certificato del server | Il dispositivo non si fida della CA del server o il nome del server non corrisponde | Distribuisci la CA e il nome del server ai dispositivi tramite il tuo profilo MDM |
| Autenticato, nessun indirizzo IP | VLAN restituita non in trunk verso l'AP, ambito DHCP mancante o VLAN non presente nell'elenco WLAN | Configura il trunk per la VLAN, aggiungi l'ambito e fai corrispondere esattamente il nome della VLAN |
| La sessione RadSec non si stabilisce mai | CA non attendibile su uno dei due lati, certificato scaduto o errore di orologio | Ricontrolla entrambi i certificati, le date di scadenza e l'NTP |
| Errori EAP-TLS intermittenti su UDP | Pacchetti frammentati scartati su Internet | Passa a RadSec o riduci la catena di certificati |
| I dispositivi WPA3 si connettono, i dispositivi più vecchi riscontrano errori | I dispositivi più vecchi non dispongono del supporto WPA3 o PMF | Sposta i dispositivi legacy su un SSID WPA2-Enterprise separato |
Come si presenta questo scenario in una struttura reale?
Questi due scenari sono illustrativi. Mostrano come la configurazione modifichi i risultati operativi misurabili.
Scenario pratico: un hotel da 200 camere elimina le chiavi condivise del personale
Situazione. Un hotel da 200 camere gestiva quattro SSID per il personale: reception, pulizie, direzione e manutenzione. Ciascuno utilizzava una password condivisa. Quando un addetto alle pulizie si licenziava, il team doveva aggiornare la chiave su decine di dispositivi oppure lasciarla invariata. Gli ospiti utilizzavano un quinto SSID.
Cosa è stato fatto. Il team ha creato un unico SSID staff WPA3-Enterprise in un modello WLAN Mist. I dispositivi gestiti utilizzavano EAP-TLS, con certificati distribuiti tramite MDM. Cloud RADIUS leggeva l'appartenenza ai gruppi da Microsoft Entra ID e restituiva una VLAN per ciascun reparto. È stato mantenuto un SSID WPA2-Enterprise separato per i tablet del servizio in camera più datati. Gli ospiti sono rimasti su WiFi ospiti.
Risultato. Quattro SSID del personale sono diventati uno, più un SSID legacy, consentendo all'hotel di trasmettere tre reti anziché cinque. Meno SSID significano meno beacon frame che competono per il tempo d'antenna. Le chiavi condivise del personale sono scese da quattro a zero. L'accesso di un dipendente uscente ora termina quando le risorse umane disabilitano l'account, senza alcuna rotazione delle chiavi. Lo stesso approccio si adatta alla maggior parte degli hotel che utilizzano reti PSK dipartimentali.
Scenario pratico: una catena retail di 120 negozi passa a RadSec
Situazione. Una catena di 120 negozi utilizzava AP Mist su banda larga aziendale. L'autenticazione avveniva tramite un server RADIUS on-premises presso la sede centrale tramite VPN site-to-site. Quando la VPN di un negozio cadeva, i dispositivi del personale e gli scanner portatili non potevano autenticarsi.
Azione intrapresa. La catena è passata a un servizio RADIUS in cloud e ha abilitato RadSec sul modello WLAN Mist. La fiducia del certificato è stata impostata una sola volta nelle impostazioni dell'organizzazione di Mist. I negozi hanno aperto la porta TCP 2083 in uscita. I terminali di pagamento hanno ricevuto una VLAN isolata tramite assegnazione dinamica, supportando la segmentazione PCI-DSS.
Risultato. Il server RADIUS ha smesso di tracciare 120 voci client IP per singolo negozio; i certificati le hanno sostituite tutte. L'autenticazione non dipendeva più dalla VPN. Un nuovo negozio ottiene l'802.1X nell'istante in cui il suo sito si unisce al modello. Il modello si adatta alle proprietà del settore retail in cui la connettività del negozio è a banda larga con indirizzi IP variabili.
Quanto costa e quali sono i vantaggi?
Non hai bisogno di nuovi access point. 802.1X, RadSec e le VLAN dinamiche funzionano sugli AP Mist che già possiedi. Il nostro articolo sul perché il tuo prossimo aggiornamento WiFi non richiede nuovo hardware tratta questo modello di overlay cloud più in dettaglio.
Il costo si articola in quattro ambiti:
- Abbonamenti Juniper. Le aspettative di livello di servizio e Marvis dipendono dal livello di abbonamento Mist. Conferma la copertura con il tuo partner Juniper.
- Il servizio RADIUS. Il RADIUS on-premises comporta costi per server, licenze, patching e VPN. Il RADIUS in cloud è un abbonamento senza l'hardware.
- Certificati. EAP-TLS richiede una PKI e un MDM per rilasciare i certificati. La maggior parte delle organizzazioni utilizza già entrambi.
- Tempo di ingegnerizzazione. La configurazione di Mist è la parte rapida. La distribuzione dei certificati ai dispositivi detta il ritmo.
I vantaggi ottenuti sono misurabili. Le chiavi condivise scendono a zero. La revoca segue il provider di identità, non un progetto di rotazione delle chiavi. Il numero di SSID diminuisce. La segmentazione riduce l'ambito PCI-DSS. Il triage inizia da una cronologia e da una query Marvis anziché da una visita sul posto.
Il servizio RADIUS-as-a-Service di Purple è un'opzione RADIUS in cloud per Mist. È indipendente dall'hardware ed è compatibile con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Collega l'accesso alla rete all'identità in Microsoft Entra ID, Okta o Google Workspace, in modo che i nuovi ingressi, i cambi di ruolo e le uscite si aggiornino automaticamente. Purple ha la certificazione ISO 27001 e Cyber Essentials ed è conforme al GDPR. I nostri dati interni mostrano un uptime del 99,999% e 440 milioni di accessi nel 2024 in oltre 80.000 sedi attive. Verifica il supporto RadSec con qualsiasi fornitore inserito nella tua lista, inclusa Purple. Se stai valutando anche i costi della rete guest, consulta il nostro confronto sui modelli di prezzo dei captive portal.
Domande frequenti
Juniper Mist supporta RadSec in modo nativo?
Sì. Gli access point Mist possono aprire una sessione RadSec direttamente verso un servizio RADIUS in cloud, veicolando RADIUS all'interno di TLS su TCP come definito in RFC 6614. È possibile abilitarlo nelle impostazioni RADIUS della WLAN e gestire l'affidabilità dei certificati nelle impostazioni dell'organizzazione. Le sedi richiedono il traffico TCP 2083 in uscita. RadSec crittografa l'intero pacchetto RADIUS ed elimina la necessità di registrare l'indirizzo IP pubblico di ogni sede presso il provider.
Ho bisogno di un Mist Edge per utilizzare il RADIUS in cloud?
No. Gli AP Mist possono inviare RADIUS o RadSec direttamente a un servizio cloud senza hardware aggiuntivo. Un proxy Mist Edge è utile nei grandi campus in cui si desidera che ogni richiesta RADIUS esca attraverso un unico punto controllato. È adatto anche per le sedi in cui gli AP non possono raggiungere direttamente internet. Per la maggior parte delle strutture multi-sito, il RadSec diretto dagli AP rappresenta l'architettura più semplice.
Posso mantenere in funzione Microsoft NPS durante la migrazione al RADIUS in cloud?
Sì, ma è consigliabile pianificare il passaggio per gruppi anziché per ordine di server. Mist esegue il failover tra i server di autenticazione solo quando uno smette di rispondere, non quando rifiuta una richiesta. Inserire NPS e un servizio cloud sulla stessa WLAN offre quindi risultati imprevedibili. Utilizza un secondo SSID puntato al RADIUS in cloud, sposta un reparto alla volta e infine dismetti NPS.
Il servizio RADIUS-as-a-Service di Purple funziona con Juniper Mist?
Sì. Purple è indipendente dall'hardware e funziona come overlay in cloud su Juniper Mist, oltre che su Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Collega l'accesso alla rete a Microsoft Entra ID, Okta o Google Workspace, in modo che le autorizzazioni di accesso cambino quando cambia un account. Mantieni gli AP Mist esistenti, senza alcuna necessità di sostituire l'infrastruttura.
Il WPA3-Enterprise è obbligatorio per l'802.1X su Mist?
No. L'802.1X funziona sia con WPA2-Enterprise che con WPA3-Enterprise. Il WPA3 aggiunge i Protected Management Frames obbligatori ed è l'unica opzione enterprise sulle frequenze a 6 GHz. Utilizza il WPA3 per i laptop e gli smartphone recenti. Mantieni un SSID WPA2-Enterprise separato per scanner, stampanti o tablet più datati che non supportano i PMF, anziché ridurre il livello di sicurezza sul tuo SSID principale.
L'802.1X su Mist richiede una licenza Juniper aggiuntiva?
Non è richiesta alcuna licenza aggiuntiva per la WLAN stessa. L'indirizzamento di una WLAN Mist verso un server RADIUS esterno è una configurazione standard. Gli strumenti di risoluzione dei problemi differiscono: Marvis richiede un abbonamento Marvis e le aspettative sul livello di servizio dipendono dal livello di abbonamento Mist. Mist Access Assurance di Juniper è un prodotto separato. Conferma il tuo livello con il tuo partner Juniper prima di affidarti a Marvis per il triage.
In che modo l'802.1X influisce sulla conformità GDPR?
I log RADIUS e di accounting contengono dati personali: identità, indirizzi MAC dei dispositivi e orari delle sessioni. In base al GDPR, è necessaria una base giuridica, un periodo di conservazione definito e un contratto sul trattamento dei dati con il provider RADIUS. RadSec aiuta crittografando le identità durante il transito. Purple è conforme al GDPR e certificato ISO 27001, e tratta i dati di autenticazione nell'ambito di un contratto sul trattamento dei dati.
Quanto tempo richiede l'implementazione di 802.1X su Mist?
La configurazione di Mist richiede meno tempo; la distribuzione dei certificati detta il ritmo. La creazione della WLAN, l'aggiunta di server RADIUS e l'abilitazione di RadSec rappresentano un'unica modifica in un solo modello. L'emissione di certificati a ogni dispositivo gestito tramite MDM e la migrazione dei dispositivi legacy richiedono più tempo. Esegui un progetto pilota in una sede, testa ogni ruolo, quindi assegna il modello alle sedi rimanenti.
Definizioni chiave
IEEE 802.1X
Lo standard IEEE per il controllo dell'accesso alla rete basato su porte. Blocca il traffico di un dispositivo fino all'autenticazione dello stesso, con l'access point che agisce come autenticatore e inoltra i messaggi EAP a un server di autenticazione.
Ogni AP Mist diventa un client RADIUS quando si seleziona il tipo di sicurezza enterprise (802.1X) su una WLAN, sostituendo le password condivise del personale con chiavi per singolo dispositivo.
RADIUS
Remote Authentication Dial-In User Service, definito in RFC 2865. Il server verifica una credenziale e restituisce Access-Accept o Access-Reject, e un Accept può trasportare attributi come la VLAN a cui unirsi.
Punti la WLAN Mist verso i tuoi server cloud RADIUS per l'autenticazione e l'accounting, e il back-end scelto definisce le tue regole del firewall e il modo in cui i siti vengono identificati.
EAP-TLS
Un metodo Extensible Authentication Protocol in cui sia il dispositivo che il server presentano certificati, in modo che non vi sia alcuna password da sottrarre con phishing, condividere o far scadere.
Consigliato per i dispositivi gestiti, ma richiede una PKI e un MDM per rilasciare certificati client, e la distribuzione dei certificati stabilisce solitamente il ritmo di un rollout Mist.
PEAP con MSCHAPv2
Protected EAP, che racchiude uno scambio di password MSCHAPv2 all'interno di un tunnel TLS. Microsoft documenta che Credential Guard, attivo per impostazione predefinita nelle versioni recenti di Windows 11, blocca il single sign-on per l'autenticazione basata su MSCHAPv2.
Più facile da distribuire rispetto a EAP-TLS ma meno sicuro. Il metodo EAP viene scelto sul lato RADIUS e nei profili dei dispositivi, non nella console Mist.
RadSec
RADIUS veicolato all'interno di una sessione TLS su TCP, definito in RFC 6614, che utilizza la porta TCP 2083 come assegnato da IANA. Cifra l'intero pacchetto RADIUS e autentica ciascuna estremità tramite certificato.
Gli AP Juniper Mist possono aprire sessioni RadSec direttamente verso un servizio RADIUS in cloud, eliminando la necessità di registrare indirizzi IP a banda larga dinamici e impedendo la perdita di frammenti EAP-TLS.
Assegnazione VLAN dinamica
Posizionamento di ciascuna sessione su una VLAN (LAN virtuale, un segmento di rete logicamente separato) scelta da RADIUS, utilizzando gli attributi Tunnel-Type, Tunnel-Medium-Type e Tunnel-Private-Group-ID da RFC 2868 come applicati all'802.1X in RFC 3580.
Consente a un singolo SSID Mist di servire qualsiasi ruolo aziendale, con i terminali di pagamento isolati per un perimetro PCI DSS ristretto. Ogni VLAN restituibile deve essere elencata sulla WLAN, configurata in trunk verso l'AP e dotata di un ambito DHCP.
Protected Management Frames (PMF)
Protezione per i frame di gestione 802.11 specificata in IEEE 802.11w. WPA3-Enterprise rende i PMF obbligatori.
Scanner, stampanti e dispositivi portatili datati potrebbero non supportare i PMF; per questo motivo, gli apparati legacy dovrebbero essere attestati su un SSID WPA2-Enterprise separato invece di indebolire quello principale.
IEEE 802.11r (Fast BSS Transition)
L'emendamento IEEE 802.11 che riduce la riautenticazione quando un dispositivo si sposta tra i punti di accesso.
Vale la pena abilitarlo su una WLAN 802.1X, poiché l'autenticazione aziendale aggiunge passaggi di rete, ma è consigliabile testarlo con terminali voce e client meno recenti prima dell'attivazione su tutta l'infrastruttura.
Change of Authorization (CoA)
Un'estensione RADIUS definita in RFC 5176 che consente al server di disconnettere o modificare una sessione attiva su richiesta.
La disattivazione di un account nel provider di identità interrompe solo l'autenticazione successiva. Il supporto CoA sul servizio RADIUS e sulla WLAN è ciò che consente di terminare le sessioni attive.
BlastRADIUS (CVE-2024-3596)
Un attacco di contraffazione contro RADIUS su UDP, divulgato a luglio 2024. L'avviso raccomanda di richiedere l'attributo Message-Authenticator.
Se la WLAN Mist utilizza RADIUS standard su UDP, verificare che il provider richieda Message-Authenticator o passare a RadSec.
Service level expectation (SLE)
Metriche di servizio misurate da Mist, tra cui Connessioni riuscite con un classificatore di autorizzazione e Tempo di connessione.
Utilizzato durante il progetto pilota per verificare se si verificano errori di autenticazione o rallentamenti nella connessione. La disponibilità dipende dal livello di abbonamento Mist.
Mist Edge
Un'appliance Juniper o una macchina virtuale in grado di fare da proxy RADIUS dagli AP, garantendo che le richieste escano attraverso un unico punto controllato identificato dall'IP di origine di Mist Edge.
Adatto a grandi campus o siti in cui gli AP non possono accedere direttamente a Internet. Per la maggior parte delle strutture multi-sito, il RadSec diretto dagli AP rappresenta la progettazione più semplice.
Esempi pratici
Un hotel da 200 camere gestisce quattro SSID per il personale (reception, pulizie, direzione e manutenzione), ciascuno con una password condivisa, più un SSID per gli ospiti. Quando un addetto alle pulizie lascia l'azienda, il team deve ruotare la chiave su dozzine di dispositivi o lasciarla invariata. Come dovrebbe passare a 802.1X su Juniper Mist?
Il team ha creato un singolo SSID per il personale WPA3-Enterprise in un modello WLAN Mist. I dispositivi gestiti hanno utilizzato EAP-TLS, con certificati distribuiti tramite MDM. Cloud RADIUS ha letto l'appartenenza ai gruppi da Microsoft Entra ID e ha restituito una VLAN per reparto tramite assegnazione dinamica. È stato mantenuto un SSID WPA2-Enterprise separato per i tablet del servizio in camera più datati, mentre gli ospiti sono rimasti su Guest WiFi. L'hotel ora trasmette tre reti invece di cinque, riducendo i frame di beacon che competono per il tempo d'antenna. Le chiavi condivise del personale sono scese da quattro a zero e l'accesso di chi lascia l'azienda termina quando le risorse umane disabilitano l'account, senza alcuna rotazione delle chiavi.
Una catena di retail con 120 negozi utilizza AP Mist su banda larga aziendale e si autentica tramite un server RADIUS on-premise presso la sede centrale tramite VPN site-to-site. Quando la VPN di un negozio cade, i dispositivi del personale e gli scanner portatili non riescono ad autenticarsi. Cosa bisognerebbe cambiare?
La catena è passata a un servizio cloud RADIUS e ha abilitato RadSec sul modello WLAN Mist. La fiducia nei certificati è stata impostata una sola volta nelle impostazioni dell'organizzazione Mist e i negozi hanno aperto la porta TCP 2083 in uscita. I terminali di pagamento hanno ricevuto una VLAN isolata tramite assegnazione dinamica, supportando la segmentazione PCI-DSS. I certificati hanno sostituito tutte le 120 voci client IP per negozio sul server RADIUS, in modo che la modifica degli indirizzi della banda larga non sia più un problema. L'autenticazione non dipende più dalla VPN e un nuovo negozio ottiene 802.1X nel momento stesso in cui il suo sito si unisce al modello.
Attualmente utilizzi Microsoft NPS e desideri passare le tue WLAN Mist a cloud RADIUS senza interruzioni del servizio. È possibile inserire entrambi sulla stessa WLAN?
Non inserire NPS e il servizio cloud sulla stessa WLAN. Mist esegue il failover tra i server di autenticazione solo quando uno di essi smette di rispondere, non quando rifiuta una richiesta, quindi mescolarli fornisce risultati imprevedibili. Invece, attiva un secondo SSID puntato su cloud RADIUS e pianifica la migrazione per gruppo di identità. Sposta un reparto alla volta, testa la mappatura VLAN di ciascun ruolo, il roaming e la revoca, quindi dismetti NPS una volta che ogni gruppo è stato migrato. Questo mantiene ciascun gruppo su una sorgente di policy singola e prevedibile durante tutta la migrazione.
Domande frequenti
Juniper Mist supporta nativamente RadSec?
Sì. Gli access point Mist possono aprire una sessione RadSec direttamente verso un servizio RADIUS in cloud, veicolando RADIUS all'interno di TLS su TCP come definito in RFC 6614. È possibile abilitarlo nelle impostazioni RADIUS della WLAN e gestire i certificati affidabili nelle impostazioni dell'organizzazione. Le sedi necessitano di traffico TCP 2083 in uscita. RadSec crittografa l'intero pacchetto RADIUS ed evita di dover registrare l'IP pubblico di ciascuna sede con il provider.
È necessario un Mist Edge per utilizzare il RADIUS in cloud?
No. Gli AP Mist possono inviare pacchetti RADIUS o RadSec direttamente a un servizio cloud senza hardware aggiuntivo. Un proxy Mist Edge è utile nei grandi campus in cui si desidera che ogni richiesta RADIUS esca da un unico punto controllato. È adatto anche per le sedi in cui gli AP non possono accedere direttamente a Internet. Per la maggior parte delle architetture multi-sito, RadSec diretto dagli AP rappresenta la soluzione più semplice.
È possibile mantenere attivo Microsoft NPS durante il passaggio al RADIUS in cloud?
Sì, ma è consigliabile pianificare la migrazione per gruppi anziché per ordine di server. Mist effettua il failover tra i server di autenticazione solo quando uno di essi smette di rispondere, non quando rifiuta una richiesta. Inserire NPS e un servizio cloud sulla stessa WLAN produce quindi risultati imprevedibili. Utilizza un secondo SSID puntato al RADIUS in cloud, migra un dipartimento alla volta e infine dismetti NPS.
Il RADIUS-as-a-Service di Purple funziona con Juniper Mist?
Sì. Purple è indipendente dall'hardware e funziona come overlay cloud su Juniper Mist, oltre che su Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet. Collega l'accesso alla rete a Microsoft Entra ID, Okta o Google Workspace, aggiornando le autorizzazioni al cambiare dell'account. È possibile mantenere gli AP Mist esistenti, senza alcuna sostituzione dell'hardware.
WPA3-Enterprise è obbligatorio per 802.1X su Mist?
No. L'autenticazione 802.1X funziona con WPA2-Enterprise o WPA3-Enterprise. WPA3 aggiunge i Protected Management Frames obbligatori ed è l'unica opzione enterprise sulle frequenze a 6 GHz. Utilizza WPA3 per i laptop e gli smartphone recenti. Mantiieni un SSID WPA2-Enterprise separato per scanner, stampanti o tablet datati privi di supporto PMF, anziché ridurre il livello di sicurezza sull'SSID principale.
L'802.1X su Mist richiede una licenza Juniper aggiuntiva?
Non è richiesta alcuna licenza aggiuntiva per la WLAN in sé. Puntare una WLAN Mist verso un server RADIUS esterno è una configurazione standard. Gli strumenti di risoluzione dei problemi differiscono: Marvis richiede un abbonamento Marvis, mentre le aspettative sul livello di servizio dipendono dal piano di abbonamento Mist. Mist Access Assurance di Juniper è un prodotto separato. Verifica il tuo piano con il partner Juniper prima di affidarti a Marvis per le analisi diagnostiche.
In che modo l'802.1X influisce sulla conformità al GDPR?
I log RADIUS e di accounting contengono dati personali: identità, indirizzi MAC dei dispositivi e orari delle sessioni. In base al GDPR, sono necessari una base giuridica, un periodo di conservazione definito e un accordo sul trattamento dei dati con il provider RADIUS. RadSec protegge le identità crittografandole in transito. Purple è conforme al GDPR, certificato ISO 27001 e gestisce i dati di autenticazione tramite un accordo sul trattamento dei dati.
Quanto tempo richiede un'implementazione di 802.1X su Mist?
La configurazione di Mist richiede pochissimo tempo; la distribuzione dei certificati determina la durata effettiva. La creazione della WLAN, l'aggiunta dei server RADIUS e l'abilitazione di RadSec si riducono a una singola modifica in un modello. L'emissione dei certificati su tutti i dispositivi gestiti tramite MDM e la migrazione dei dispositivi legacy richiedono più tempo. Fai un progetto pilota in una sede, verifica ogni profilo, quindi assegna il modello alle sedi rimanenti.
Fonti
- RFC 2865: Remote Authentication Dial In User Service (RADIUS)
- RFC 6614: Transport Layer Security (TLS) Encryption for RADIUS
- RFC 2868: RADIUS Attributes for Tunnel Protocol Support
- RFC 3580: IEEE 802.1X RADIUS Usage Guidelines
- RFC 5176: Dynamic Authorization Extensions to RADIUS
- CVE-2024-3596 (BlastRADIUS)
- Juniper Networks technical documentation
- PCI Security Standards Council
Continua a leggere questa serie
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Risoluzione dei problemi Android 802.1X ed EAP-TLS: una checklist di implementazione per Intune e Microsoft Entra ID
Sarà possibile individuare esattamente perché i telefoni Android gestiti non riescono a eseguire EAP-TLS sul vostro SSID del personale e risolvere il problema in Intune. Abbinate ogni sintomo alle quattro cause principali - CA o dominio mancanti, certificato client nel profilo errato, un valore dei nomi dei server RADIUS non corrispondente o una root attendibile non consegnata. Applicate poi una checklist di roll-out che previene il ripetersi di interruzioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.