
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
ऑफिसमधील WiFi च्या समस्या ज्या टीम्सना निराश करतात, त्या क्वचितच सिग्नलच्या बारपासून सुरू होतात. जेव्हा नेटवर्क लोक कसे काम करतात याच्याशी जुळत नाही, तेव्हा त्या सुरू होतात.
कर्मचारी हातात लॅपटॉप आणि फोन घेऊन आत येतात. काही जण टॅब्लेट आणतात. मीटिंग रूम्स पाहुण्यांनी भरतात ज्यांना हेल्पडेस्कच्या संभाषणांनंतर नाही तर लगेचच प्रवेश हवा असतो. कंत्राटदारांना अंतर्गत नेटवर्कवर कायमचे रहिवासी न बनता अल्पकालीन कनेक्टिव्हिटीची आवश्यकता असते. प्रिंटर, स्क्रीन्स, सेन्सर्स, कॅमेरे आणि इतर जोडलेली उपकरणे पार्श्वभूमीत वाढतात. जेव्हा ऑफिसमध्ये मोजकीच अंदाज लावण्यायोग्य उपकरणे होती तेव्हा जे चांगले दिसत होते, ते वेगाने विस्कळीत होते.
बहुतांश संस्था अजूनही परिचित साधनांच्या मदतीने ही गोंधळाची परिस्थिती व्यवस्थापित करण्याचा प्रयत्न करतात: एक सामायिक पासवर्ड, एक मूलभूत अतिथी SSID आणि एक captive portal जे वापरकर्ते आवडीने वापरण्याऐवजी कसेतरी सहन करतात. ती सेटअप कदाचित लोकांना ऑनलाइन ठेवत असेल, परंतु यामुळे ऑपरेशनल अडथळे, कमकुवत जबाबदारी आणि अनावश्यक धोका निर्माण होतो. जर प्रत्येकजण एकच गुप्त पासवर्ड शेअर करत असेल, तर कोणत्याही विशिष्ट क्षणी नेटवर्कवर कोण होते, त्यांना कशाचा प्रवेश दिला जायला हवा होता किंवा परिस्थिती बदलल्यावर किती वेगाने तो प्रवेश रद्द केला जाऊ शकतो, हे कोणीही आत्मविश्वासाने सांगू शकत नाही.
मॉडर्न ऑफिस WiFi चे आव्हान
एका व्यस्त कामकाजाच्या दिवशी सामान्य ऑफिसमध्ये जा, तिथे कोणाद्वारे तिकीट उघडण्यापूर्वीच तुम्हाला याची लक्षणे सहज दिसून येतील. कोपऱ्यातील मीटिंग रूममध्ये व्हिडिओ कॉल्स थांबतात. एखादा पाहुणा रिसेप्शनवर पाहुण्यांच्या पासवर्डसाठी विचारतो. एखादा कंत्राटदार कर्मचारी SSID मिळवतो कारण योग्य तात्पुरती वर्कफ्लो तयार करण्यापेक्षा ते जास्त जलद असते. एखाद्या घटनेनंतर कोणीतरी शेअर्ड की बदलतो, आणि मग आपला उर्वरित दिवस अशा उपकरणांना पुन्हा जोडण्यात घालवतो ज्यांनी पहिल्यांदाच कधी शेअर्ड सीक्रेटवर अवलंबून राहायला नको होते.
बऱ्याच टीम्स मान्य करू इच्छितात त्यापेक्षा जास्त ऑफिसेसमध्ये ही सामान्य परिस्थिती आहे.
यामागील मूळ समस्या केवळ कामगिरीची नाही. तर ऑफिस WiFi कडे एका युटिलिटी लेयर म्हणून पाहिले गेले आहे, तर प्रत्यक्षात ते आता कामाच्या जागेसाठी कंट्रोल प्लेनसारखे काम करत आहे. हे सुरक्षितता, ऑनबोर्डिंग, अनुपालन (compliance), अभ्यागतांचा अनुभव आणि आयटीच्या दैनंदिन विश्वासार्हतेवर परिणाम करते.
जुने ऑफिस WiFi मॉडेल्स कुठे निकामी ठरतात
जुन्या मॉडेलमध्ये असे मानले जात होते की अंतर्गत नेटवर्क सुरक्षित आहे आणि बाह्य नेटवर्क असुरक्षित आहे. एकदा वापरकर्ता वायरलेस नेटवर्कवर आला की, सर्वात कठीण काम पूर्ण झाले असे समजले जात असे. हॉट-डेस्किंग वातावरण, सामायिक इमारती, लवचिक कार्यालये आणि अशा प्रत्येक कामाच्या ठिकाणी जेथे ओळखी (identities) आणि उपकरणे सतत बदलत असतात, तेथे हा दृष्टिकोन कुचकामी ठरतो.
काही व्यावहारिक त्रुटी वारंवार समोर येतात:
- सामायिक क्रेडेंशियल्स खूप मोठ्या प्रमाणावर पसरतात: कर्मचारी, अतिथी, माजी कर्मचारी आणि तृतीय पक्षांना बऱ्याचदा एकच पासवर्ड माहित असतो.
- अतिथी प्रवेश ही एक अपवादात्मक प्रक्रिया बनते: रिसेप्शन किंवा IT विभागाला मॅन्युअल प्रवेश देण्याचे काम करावे लागते.
- IoT उपकरणांचे चुकीच्या पद्धतीने वर्गीकरण केले जाते: मर्यादित ऑथेंटिकेशन सपोर्ट असलेली उपकरणे सोयीसाठी बऱ्याचदा व्यापक नेटवर्क सेगमेंटवर ठेवली जातात.
- ऑडिटिंग कमकुवत आहे: एखादे उपकरण कनेक्ट झाले आहे हे टीम्सना समजते, परंतु ते कोणी वापरले किंवा तो प्रवेश अद्याप योग्य होता की नाही हे नेहमी समजत नाही.
केवळ "हे डिव्हाइस कनेक्ट होऊ शकते का?" याचे उत्तर देणारे वायरलेस नेटवर्क आधुनिक कार्यालयाच्या गरजांपेक्षा मागे आहे. अवघड प्रश्न हा आहे की "ही व्यक्ती कोण आहे, त्यांनी कुठपर्यंत पोहोचले पाहिजे आणि किती काळासाठी?"
WiFi आता बिझनेस ऑपरेशन्सचा एक भाग आहे
एक मजबूत दृष्टिकोन वायरलेस स्टेटकडे इन्फ्रास्ट्रक्चर आणि ओळख (identity) पृष्ठभाग या दोन्ही रूपात पाहतो. कव्हरेज अजूनही महत्त्वाचे आहे. क्षमता अजूनही महत्त्वाची आहे. पण त्यासोबतच ॲक्सेसला एका खऱ्या व्यक्तीशी, मॅनेज्ड डिव्हाइसशी, भाडेकरूशी किंवा एंडपॉइंटच्या विशिष्ट वर्गाशी जोडण्याची क्षमता देखील तितकीच महत्त्वाची आहे.
हा बदल डिझाइनच्या निर्णयांना बदलतो. यामुळे तुम्ही कोणते ऍक्सेस पॉइंट्स खरेदी करता, तुम्ही ट्रॅफिकचे सेगमेंटेशन कसे करता, तुम्ही वापरकर्त्यांना ऑनबोर्ड कसे करता आणि जेव्हा सुरक्षा किंवा अनुपालन टीम्स विचारतात की कोणाला आणि कधी ऍक्सेस होता, तेव्हा तुम्ही कोणता पुरावा देऊ शकता हे सर्व बदलते.
जेव्हा ऑफिस WiFi ची रचना या पद्धतीने केली जाते, तेव्हा ती एक पार्श्वभूमी सेवा राहत नाही ज्याकडे लोक केवळ ती निकामी झाल्यावरच लक्ष देतात. तो ऑफिस सुरक्षित, वापरण्यायोग्य आणि मोजण्यायोग्य राहण्याचा एक भाग बनतो.
भविष्यासाठी सुरक्षित नेटवर्क आर्किटेक्चर डिझाइन करणे
नेटवर्कचे पुनर्रचना सामान्यत: एखादा मोठा बिघाड उघड झाल्यानंतरच मंजूर केली जाते. सोमवारच्या सकाळचे कॉल्स बोर्डरूममध्ये तुटतात, भेट देणारा ग्राहक रिसेप्शनमध्ये कनेक्ट राहू शकत नाही, आणि हीटमॅप तैनात करताना चांगला दिसत असूनही आयटी विभागाला "वाईट WiFi" साठी दोष दिला जातो. मूळ समस्या सहसा आर्किटेक्चरल असते. डिझाइनने सिग्नल सामर्थ्याला सेवा दिली, परंतु व्यवसायाला अंदाज लावण्यायोग्य क्षमता, धोरण अंमलबजावणी आणि वाढीसाठी जागेची गरज होती.
हा बदल महत्त्वाचा आहे. ऑफिस WiFi आता केवळ लॅपटॉपसाठी ट्रान्सपोर्ट लेयर राहिलेले नाही. ते आता व्यवस्थापित केलेले कर्मचाऱ्यांचे डिव्हाइसेस, व्यवस्थापित न केलेले वैयक्तिक डिव्हाइसेस, रूम सिस्टीम्स, प्रिंटर, सेन्सर, भाडेकरूंचे ट्रॅफिक आणि अतिथी प्रवेश हाताळते. जर वायरलेस डिझाइन या सेशन्सना स्पष्टपणे वेगळे करू शकत नसेल, ओळखू शकत नसेल आणि स्केल करू शकत नसेल, तर सुरक्षा नियंत्रणे लागू करणे कठीण होते आणि सपोर्टचा ओव्हरहेड वेगाने वाढतो.
कन्करन्सी आणि पॉलिसी हेडरूमच्या दृष्टीने डिझाइन करा
कव्हरेज ही प्राथमिक गरज आहे. तर कॅपेसिटी ही अशी गोष्ट आहे जी युझर्सना प्रत्यक्ष जाणवते.
प्रत्यक्षात, समस्या सर्वात आधी सामायिक जागांमध्ये दिसून येते. मिटिंग रूम, ओपन-प्लॅन फ्लोअर्स, रिसेप्शन आणि कोलॅबोरेशन एरियामध्ये एकाच वेळी येणारा ट्रॅफिक, रोमिंग इव्हेंट्स आणि एअरटाइम संघर्ष अचानक वाढतो. एखादी साइट मजबूत सिग्नल दाखवू शकते आणि तरीही खराब वापरकर्ता अनुभव देऊ शकते कारण एकाच वेळी एकाच सेल्सवर खूप जास्त क्लायंट्स स्पर्धा करत असतात.
डिझाइनसंबंधी प्रश्न ऑपरेशनल असले पाहिजेत:
- पीक अवर्समध्ये युझर्स कुठे एकत्र येतात? बोर्डरूम आणि टचडाउन क्षेत्रांना बंदिस्त ऑफिसपेक्षा वेगळ्या डिझाइनची आवश्यकता असते.
- किती प्रकारचे एंडपॉइंट एअरस्पेस शेअर करतात? लॅपटॉप, फोन, कोलॅबोरेशन बार आणि IoT डिव्हाइसेस भिन्न प्रकारच्या समस्या आणि पॉलिसी आवश्यकता निर्माण करतात.
- कोणते ॲप्लिकेशन्स अयशस्वी झाल्यास जास्त नुकसान होते? व्हॉइस, व्हिडिओ मीटिंग्ज, स्क्रीन शेअरिंग आणि क्लाउड ऑथेंटिकेशन फ्लोमुळे कमकुवत एअरटाइम नियोजनाची त्वरित पोलखोल होते.
- व्यवसायाला किती वर्गीकरणाची आवश्यकता असेल? कर्मचारी, पाहुणे, कंत्राटदार आणि व्यवसायाच्या मालकीच्या डिव्हाइसेसना पहिल्या दिवसापासूनच वेगळ्या ट्रीटमेंटची आवश्यकता असते.
शेवटच्या मुद्द्याकडे दुर्लक्ष केले जाते. आयडेंटिटी-अवेअर ॲक्सेसमुळे नियंत्रण तर मिळतेच, पण त्यासोबतच आर्किटेक्चरल मागणीही वाढते. अधिक SSID असणे हा यावरचा उपाय नाही. उत्तम सेगमेंटेशन, अधिक स्पष्ट पॉलिसी असाइनमेंट आणि त्या निर्णयांच्या गरजेनुसार बनवलेले इन्फ्रास्ट्रक्चर हाच यावरचा खरा उपाय आहे.
जागेची निवड अजूनही डिझाइन यशस्वी होईल की नाही हे ठरवते
ॲक्सेस पॉइंटची निवड महत्त्वाची आहे, परंतु खराब RF डिझाइन चांगल्या हार्डवेअरला वाया घालवू शकते.
प्लेसमेंट हे वापरकर्त्याच्या वर्तणुकीनुसार आणि इमारतीच्या मर्यादांनुसार असावे, छताच्या एका साध्या पॅटर्ननुसार नाही. दाट डेस्क रचना, मिटिंग स्पेस, लिफ्ट लॉबी, वेअरहाऊस, प्लांट रूम आणि अधिक काच असलेले अंतर्गत भाग हे सर्व सेलच्या सीमा अशा प्रकारे बदलतात जे फ्लोअरप्लॅनमध्ये स्पष्टपणे दिसत नाही. याच कारणांमुळे, साइट सर्व्हे, व्हॅलिडेशन आणि पोस्ट-डिप्लॉयमेंट ट्यूनिंग अत्यंत महत्त्वाचे ठरतात.
काही डिझाइन नियम चांगले काम करतात:
- APs अशा ठिकाणी ठेवा जिथे गर्दी किंवा व्यत्यय येतो. हाय-डेन्सिटी रूम्स आणि सामायिक जागांसाठी विचारपूर्वक सेल डिझाइन आवश्यक आहे.
- इमारतींच्या साहित्याला मुख्य घटक समजा. काँक्रीट, स्टील, काच आणि शेल्फ्स हे सिग्नल प्रसारणामध्ये बदल घडवून आणतात ज्यामुळे साधे अंदाज चुकीचे ठरू शकतात.
- अति-उभारणी टाळा. खराब ट्यूनिंग असलेले खूप जास्त APs को-चॅनेल इंटरफेरन्स आणि स्टिकी क्लायंट वर्तणूक वाढवू शकतात.
- गजबजलेल्या कार्यालयांमध्ये चॅनेल्स मर्यादित ठेवा. चॅनेलची रुंदी वाढवून जास्त थ्रुपुटचा दावा करण्यापेक्षा अधिक स्वच्छ एअरटाइम नेहमीच फायदेशीर ठरतो.
त्या तडजोडीबद्दल स्पष्टपणे सांगणे फायद्याचे ठरेल. वैशिष्ट्यांच्या पत्रकावर वाईड चॅनेल्स आकर्षक वाटू शकतात, परंतु जेव्हा एअरटाइम पुन्हा वापरण्यायोग्य आणि अंदाज लावण्याजोगा असतो तेव्हा दाट कॉर्पोरेट वातावरणात सहसा चांगली कामगिरी होते.
केवळ सध्याच्या उपकरणांच्या संख्येसाठी नाही, तर पुढील कंट्रोल प्लेनसाठी खरेदी करा
भविष्यासाठी स्वतःला तयार करणे हे अंशतः रेडिओ कामगिरीशी संबंधित आहे, परंतु पुढील वर्षी नेटवर्कला नेमके काय काम करावे लागेल यावरही ते अवलंबून आहे. जर वायरलेस लेयरवर भूमिका-आधारित ॲक्सेस, डायनॅमिक सेगमेंटेशन, डिव्हाइस प्रोफाइलिंग आणि अधिक समृद्ध ऑडिट आवश्यकता हाताळल्या जाणार असतील, तर हार्डवेअर रिफ्रेशच्या निर्णयांमध्ये हे प्रतिबिंबित झाले पाहिजे.
नवीन प्लॅटफॉर्मशी संबंधित वैशिष्ट्ये, जसे की एकाच वेळी अनेक क्लायंट्सना अधिक चांगल्या प्रकारे हाताळणे आणि गर्दीच्या वातावरणात सुधारित कार्यक्षमता, या दिशेला पाठिंबा देतात. मूळ उद्देश केवळ वैशिष्ट्यांच्या संक्षिप्त नावांच्या मागे धावणे हा नाही. तर उद्देश हा आहे की असा रिफ्रेश सायकल टाळणे जिथे AP ट्रॅफिक तर पास करू शकतो परंतु पॉलिसी, ॲनालिटिक्स आणि ओळख-जागरूक प्रवेश जोडल्यानंतर मात्र संघर्ष करतो.
त्या संक्रमणाचे नियोजन करणाऱ्या टीम्ससाठी, passwordless WiFi architecture choices हे इन्फ्रास्ट्रक्चर आणि ऑथेंटिकेशन डिझाइन स्वतंत्र प्रोजेक्ट्स म्हणून करण्याऐवजी एकत्रितपणे का नियोजित केले पाहिजेत याचे एक उपयुक्त उदाहरण आहे.
एक सोपी तुलना मदत करते:
| डिझाइन निवड | काय टिकून राहते | नंतर काय समस्या निर्माण करते |
|---|---|---|
| AP निवड | दाट क्लायंट कॉनकरन्सी आणि पॉलिसी वाढीसाठी निवडलेले हार्डवेअर | केवळ पीक थ्रूपुटच्या आधारावर खरेदी करणे |
| लेआउट | युझरची घनता आणि वास्तविक ट्रॅफिक पॅटर्नवर आधारित प्लेसमेंट | कार्यात्मक संदर्भाशिवाय समान अंतर ठेवणे |
| चॅनल धोरण | व्यस्त ऑफिस क्षेत्रांमध्ये अरुंद, पुन्हा वापरण्यायोग्य एअरटाइम | संपूर्ण साइटवर विस्तृत चॅनेल |
| अपग्रेड मार्ग | सुरक्षा, वर्गीकरण आणि विश्लेषण उद्दिष्टांशी जोडलेले रिफ्रेश | WiFi रिफ्रेशला केवळ बाह्य हार्डवेअर बदल म्हणून पाहणे |
भविष्यासाठी सज्ज असणे म्हणजे कमी पुनर्रचना
भविष्यासाठी सुरक्षित असणारी ऑफिस WiFi रचना अधिक युजर्स, अधिक प्रकारचे डिव्हाइसेस आणि अधिक ऍक्सेस निर्णय सामावून घेऊ शकते, तीही कमकुवत किंवा ऑपरेट करण्यासाठी खर्चिक न बनता. हाच व्यावसायिक परिणाम आहे.
जेव्हा फिजिकल लेयरचे डिझाइन ओळख (identity), सेगमेंटेशन आणि निरीक्षणाचा विचार करून केले जाते, तेव्हा WiFi केवळ बिघाड झाल्यावरच लक्ष वेधून घेणारी युटिलिटी राहत नाही. तर ते झिरो-ट्रस्ट ॲक्सेससाठी एक विश्वासार्ह अंमलबजावणी बिंदू आणि ऑपरेशनल डेटाचा एक स्पष्ट स्रोत बनते.
मॉडर्न प्रमाणीकरणासह पासवर्डच्या पलीकडे जाणे
बऱ्याच ऑफिस WiFi वातावरणातील सर्वात कमकुवत भाग हा रेडिओ डिझाइन नसून प्रमाणीकरण हा आहे.
सामायिक पासवर्ड्स टिकून राहतात कारण ते परिचयाचे असतात. परंतु ते टाळता येण्याजोगा धोका देखील निर्माण करतात. एकदा का पासवर्ड रिसेप्शन डेस्कच्या चिठ्ठीवर लिहिला गेला, कंत्राटदाराला दिला गेला किंवा काही महिन्यांपूर्वी व्यवसाय सोडलेल्या व्यक्तीच्या लक्षात राहिला, की ते एक नियंत्रण न राहता एक दायित्व बनते. पारंपारिक captive portals देखील फारसे फायदेशीर ठरत नाहीत जर ते आयटी (IT) विभागाला एक विश्वासार्ह ओळख ट्रॅक न देता केवळ वापरकर्त्यांसाठी अडथळे निर्माण करत असतील.
बहुतांश कार्यालयीन WiFi मार्गदर्शन अजूनही हार्डवेअरवर जास्त अवलंबून असते, परंतु यामध्ये बऱ्याचदा अतिथी प्रवेशाच्या (guest access) समस्येकडे दुर्लक्ष होते. युनायटेड किंगडममधील बहुतांश लघु आणि मध्यम उद्योगांकडे (SMEs) औपचारिक अतिथी प्रवेश धोरणे नसतात, ज्यामुळे GDPR आणि NIS2 अंतर्गत सुरक्षा आणि अनुपालन त्रुटी निर्माण होते. पासवर्डशिवाय प्रमाणीकरण (passwordless authentication) आणि ओळख-आधारित नेटवर्किंग महत्वाचे आहे कारण ते नेटवर्कवर कोण आहे याचा एक ऑडिट करण्यायोग्य मार्ग तयार करतात, जसे की WiFi कव्हरेज आणि अतिथी प्रवेश धोरणातील त्रुटींच्या या चर्चेत नमूद केले आहे.
जुन्या पद्धती विरुद्ध आधुनिक पद्धती
व्यावहारिक तुलना अशी दिसते:
| पद्धत | युझर अनुभव | सुरक्षा स्थिती | कार्यात्मक प्रभाव |
|---|---|---|---|
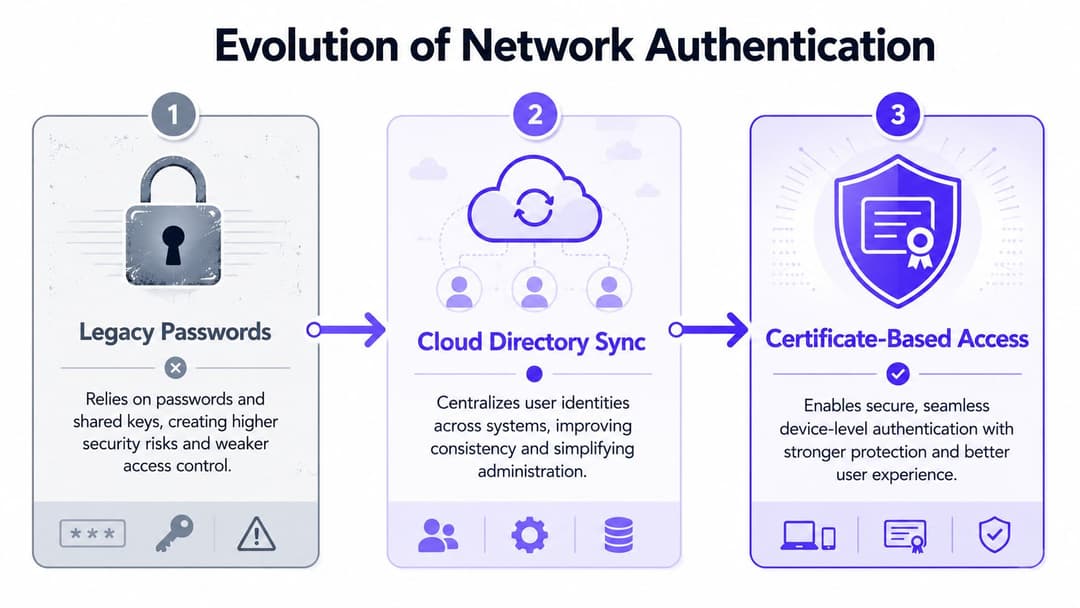
| सामायिक WPA पासवर्ड | सुरुवातीला सोपे, वेळेनुसार कठीण | कमकुवत विशेषता, कठीण निरसन | पासवर्ड रीसेट अनेक डिव्हाइसेसवर परिणाम करतो |
| मूलभूत Captive Portal | पाहुण्यांसाठी ओळखीचे, सहसा किचकट | ओपन ॲक्सेसपेक्षा चांगले, परंतु तरीही मर्यादित असू शकते | रिसेप्शन आणि IT वरील समर्थनाचा भार |
| डिरेक्टरी-समर्थित कर्मचारी ॲक्सेस | नोंदणी झाल्यावर सुलभ | वास्तविक ओळख आणि पॉलिसीशी संबंधित | कर्मचारी येणे, बदलणे, जाणे हाताळणे अधिक सोपे |
| प्रमाणपत्र-आधारित ॲक्सेस | सेटअपनंतर अखंड | मजबूत डिव्हाइस आणि युझर ट्रस्ट मॉडेल | दीर्घकालीन प्रशासकीय खर्च कमी |
| मर्यादित डिव्हाइसेससाठी iPSK | अपवादात्मक प्रकरणांसाठी चांगले | एका सामायिक की पेक्षा चांगले आयसोलेशन | जुने आणि IoT उपकरणांसाठी उपयुक्त |
प्रत्येक पद्धत कुठे योग्य ठरते
जेव्हा तुम्ही एकच सार्वत्रिक पद्धत शोधणे थांबवून युझरच्या प्रकारांनुसार पद्धती निवडता, तेव्हा मॉडर्न प्रमाणीकरण सर्वोत्तम काम करते.
कर्मचारी आणि व्यवस्थापित डिव्हाइसेस
कर्मचार्यांच्या डिव्हाइसेससाठी, वायरलेस ऍक्सेसला व्यवसायात इतरत्र वापरल्या जाणार्या आयडेंटिटी प्लॅटफॉर्मशी जोडणे हा सहसा सर्वात सोपा मार्ग असतो. Entra ID, Google Workspace आणि Okta हे आधीच वापरकर्ता कोण आहे आणि ती आयडेंटिटी सक्रिय आहे की नाही हे निश्चित करतात. हेच लॉजिक नेटवर्कवर लागू केल्याने मॅन्युअल WiFi प्रशासनाचा मोठा ताण कमी होतो.
प्रमाणपत्र-आधारित (certificate-based) प्रवेश गोष्टींमध्ये अधिक सुधारणा करतो. हे वारंवार पासवर्ड विचारणे कमी करते, डिव्हाइस स्तरावर विश्वास मजबूत करते आणि सुरक्षा टीम्सना युझरच्या जीवनचक्र बदलांनुसार प्रवेश सुसंगत करण्याचा एक सोपा मार्ग देते.
पाहुणे आणि परत येणारे अभ्यागत
अतिथी प्रवेश अनामित न होता सोपा वाटला पाहिजे. Passpoint आणि OpenRoaming योग्य दिशेने वाटचाल करतात कारण ते युझर्सना न आवडणारा जोडणीचा त्रास कमी करतात आणि सेशनच्या सुरुवातीपासूनच एनक्रिप्टेड कनेक्टिव्हिटीला पाठिंबा देतात. वारंवार भेट देणाऱ्या युझर्स असलेल्या ठिकाणांसाठी, हे वारंवार करावे लागणारे सपोर्टचे काम एका व्यवस्थापित सेवा अनुभवाच्या जवळ नेऊ शकते.
पासवर्डशिवाय गेस्ट ऍक्सेस कशा प्रकारे अनुभव बदलतो याच्या व्यावहारिक दृष्टिकोनासाठी, Purple चे passwordless WiFi चे स्पष्टीकरण पहा.
जुन्या उपकरणांची वारसा प्रणाली आणि IoT
प्रत्येक डिव्हाइस आधुनिक एंटरप्राइझ ऑथेंटिकेशन करू शकत नाही. नेमके तिथेच iPSK आपली उपयुक्तता सिद्ध करते. हे तुम्हाला अशा उपकरणांना स्वतंत्र क्रेडेन्शियल्स आणि धोरणे नियुक्त करण्याचा मार्ग देते ज्यांना अन्यथा मजबूत पद्धतींचे समर्थन न करू शकल्यामुळे एका मोठ्या सामायिक नेटवर्कमध्ये टाकले गेले असते.
प्रिंटर, डिस्प्ले, सेन्सर, विशेष उपकरणे किंवा कंत्राटदारांच्या मालकीचे हार्डवेअर असणाऱ्या कार्यालयांमध्ये हे महत्त्वाचे ठरते, जे सामान्य ग्राहकांच्या सोयी आणि एंटरप्राइझ मानकांच्या दरम्यान कुठेतरी असतात.
प्रत्येक प्री-शेअर्ड की काढून टाकणे हे उद्दिष्ट नाही. तर प्रत्येक ऍक्सेस समस्येचे उत्तर म्हणून एकाच प्री-शेअर्ड की चा वापर करणे थांबवणे हे उद्दिष्ट आहे.
आता काय चालत नाही
काही पॅटर्न सातत्याने अडचणी निर्माण करतात:
- सर्वांसाठी एकच अतिथी नेटवर्क: अभ्यागत, भाडेकरू, कंत्राटदार आणि अनमॅनेज्ड उपकरणे एकाच पॉलिसी बकेटमध्ये असू नयेत.
- मुख्य नियंत्रण म्हणून पासवर्ड रोटेशन: रोटेशनचा फायदा केवळ पासवर्ड उघड झाल्यानंतरच होतो. यातून ओळख (identity) निर्माण होत नाही.
- मॅन्युअल प्रवेश समाप्ती: जर प्रवेश काढून टाकण्यासाठी IT टीमला मॅन्युअली लक्षात ठेवावे लागत असेल, तर तो प्रवेश तसाच चालू राहील.
- डाउनस्ट्रीम इंटिग्रेशन नसलेले Captive Portals: जर पोर्टल आयडेंटिटी, CRM किंवा पॉलिसी सिस्टमशी जोडलेले नसेल, तर ते केवळ नावापुरतेच मर्यादित राहते.
आधुनिक ऑथेंटिकेशन स्टॅकने वैध वापरकर्त्यांसाठी अडथळे कमी केले पाहिजेत आणि ॲडमिनिस्ट्रेटर्ससाठी अचूकता वाढवली पाहिजे. जेव्हा या दोन्ही गोष्टी एकत्र घडतात, तेव्हा वापरकर्ते नेटवर्कशी संघर्ष करणे थांबवतात आणि आयटीला त्यावर सतत देखरेख ठेवावी लागत नसल्यामुळे त्याचा अवलंब करणे सहज शक्य होते.
तुमची WiFi झिरो ट्रस्ट रणनीती तयार करणे
ऑफिस WiFi वरील शून्य विश्वास (Zero trust) हा मूळ काम झाल्यानंतर लागू केलेला एखादा मार्केटिंगचा स्तर नाही. नेटवर्कने काय गृहीत धरले पाहिजे याबद्दलची ती एक डिझाइन निवड आहे.
जुने "किल्ला आणि खंदक" मॉडेल एखाद्या व्यक्तीने आत प्रवेश केल्यानंतर त्यावर अतिशय जास्त विश्वास ठेवत असे. युझर योग्य SSID ला कनेक्ट करत असे, योग्य पासवर्ड टाकत असे आणि सिस्टीमकडून व्यापक विश्वास मिळवत असे. जेव्हा ऑफिसेस स्थिर होते, डिव्हाइसेस अंदाज लावण्यासारखे होते आणि अंतर्गत नेटवर्क्स परिभाषित करणे सोपे होते, तेव्हा ते अर्थपूर्ण वाटायचे. परंतु व्यवस्थापित न केलेले डिव्हाइसेस, तात्पुरते युझर्स आणि क्लाउड-फर्स्ट ॲप्लिकेशन्सनी भरलेल्या लवचिक कामाच्या ठिकाणी हे खूपच कमी अर्थपूर्ण ठरते.
नेटवर्कच्या कडांवर कधीही विश्वास ठेवू नका
एक व्यवहार्य झिरो ट्रस्ट मॉडेल असे गृहीत धरते की कोणत्याही युझर किंवा डिव्हाइसने वायरलेस नेटवर्कमध्ये प्रवेश केला म्हणून त्यांच्यावर डीफॉल्टनुसार विश्वास ठेवला जाऊ नये. प्रवेशाची सतत पडताळणी करणे आवश्यक आहे आणि ती ओळख, डिव्हाइसची स्थिती आणि पॉलिसीशी जोडलेली असावी.
वायरलेसच्या भाषेत, यामुळे बेसलाईन बदलते:
- प्रत्येक कनेक्शनचे स्वतंत्रपणे मूल्यमापन केले जाते
- ऍक्सेस हा आयडेंटिटीवर आधारित असतो, लोकेशनवर नाही
- एन्क्रिप्शन लगेच सुरू होते, कोणत्याही कमकुवत जॉइन वर्कफ्लोनंतर नाही
- रद्द करण्याची प्रक्रिया डिरेक्टरी स्टेटद्वारे चालविली जाते, मेमरी किंवा तिकीट क्यूद्वारे नाही
म्हणूनच सर्टिफिकेट-आधारित ॲक्सेस हा केवळ शैक्षणिकदृष्ट्या नव्हे, तर व्यावहारिकदृष्ट्या महत्त्वाचा आहे. हे अशा मॉडेलला पाठबळ देते जिथे सामायिक पासवर्डवरून विश्वास ठरवण्याऐवजी प्रत्येक डिव्हाइस आणि युझर सेशननुसार विश्वास स्थापित केला जातो.
व्यवहारात झिरो ट्रस्ट (zero trust) कसा दिसतो
सर्वात मजबूत डिझाइनमध्ये सहसा तीन स्तर एकत्र काम करतात:
ओळख
एक खरा ओळख स्रोत (identity source) ठरवतो की युझर सक्रिय आहे की नाही आणि तो कोणत्या ग्रुप किंवा भूमिकेशी संबंधित आहे.
डिव्हाइस विश्वासार्हता
व्यवस्थापित साधने (Managed devices) ही तोंडपाठ ठेवलेल्या पासफ्रेजपेक्षा अधिक मजबूत प्रमाणीकरण पद्धतींद्वारे स्वतःला सिद्ध करतात.
सेगमेंटेशन
नेटवर्कला अद्याप पॉलिसी बाउंड्रीजची गरज आहे. सेगमेंटेशनशिवाय केवळ प्रमाणीकरण (Authentication) केल्याने एका सपाट समस्येमध्ये फक्त चांगली दृश्यमानता मिळते.
एक संक्षिप्त चाचणी येथे मदत करते:
| प्रश्न | कमकुवत मॉडेल | Zero trust मॉडेल |
|---|---|---|
| कोण कनेक्ट करत आहे? | संभाव्यतः माहित असलेले | स्पष्टपणे सत्यापित केलेले |
| हे कोणते डिव्हाइस आहे? | बऱ्याचदा अस्पष्ट | विश्वासू पद्धतीशी मॅप केलेले |
| ते कुठे पोहोचले पाहिजे? | विस्तृत डीफॉल्ट प्रवेश | पॉलिसी - आधारित प्रवेश |
| स्थिती बदलल्यावर काय होते? | मॅन्युअल क्लीनअप | ओळख वर्कफ्लोद्वारे स्वयंचलित रद्दीकरण |
जर एखादा माजी कर्मचारी अद्याप कनेक्ट करू शकत असेल कारण कोणीही WiFi पासवर्ड बदलला नाही, तर नेटवर्क विश्वासाची अंमलबजावणी करत नाही. ते फक्त चांगल्या देखभालीची अपेक्षा करत आहे.
सुरक्षितता सुधारल्याने ऑपरेशन्समध्ये सुधारणा का होते
हाच तो मुद्दा आहे जो अनेक टीम्सच्या लक्षात येत नाही. योग्य रीतीने अंमलबजावणी केल्यावर झिरो ट्रस्ट दृष्टिकोन अनेकदा ॲडमिनवरील अतिरिक्त कामाचा ताण कमी करतो.
जेव्हा ॲक्सेस हा कॉर्पोरेट निर्देशिकेचे अनुसरण करतो, तेव्हा नवीन येणाऱ्या कर्मचाऱ्यांसाठी स्वतंत्र WiFi हाताळणीची आवश्यकता नसते. गट बदलांद्वारे इतर ठिकाणी जाणाऱ्या कर्मचाऱ्यांना योग्य पॉलिसी आपोआप लागू होते. जेव्हा कर्मचाऱ्याची ओळख (identity) निष्क्रिय होते, तेव्हा तो ॲक्सेस गमावतो. ठराविक कालावधीत कोणते SSIDs, पासवर्ड्स आणि अपवाद मंजूर केले गेले होते हे लक्षात ठेवण्यापेक्षा हे खूपच सोपे आणि स्पष्ट आहे.
जर तुम्हाला या मॉडेलसाठी अधिक व्यापक फ्रेमवर्कची आवश्यकता असेल, तर Purple कडे झिरो ट्रस्ट नेटवर्क ॲक्सेस बद्दलची एक उपयुक्त माहिती उपलब्ध आहे.
यामधील व्यावहारिक तडजोड म्हणजे सुरुवातीला करावे लागणारे प्रयत्न आहेत. तुम्हाला अचूक आयडेंटिटी डेटा, योग्य सेगमेंटेशन आणि जुन्या डिव्हाइसेससाठी एक वास्तववादी ऑनबोर्डिंग मार्ग आवश्यक आहे. परंतु एकदा हा पाया तयार झाला की, वायरलेस नेटवर्क ऑफिस ऍक्सेसचा कमकुवत दुवा न राहता एका आधुनिक सुरक्षा स्टॅकप्रमाणे काम करू लागते.
निर्विघ्न गेस्ट आणि टेनंट अनुभव तयार करणे
जेव्हा विविध युझर ग्रुप एकाच इमारतीचा वापर करतात, तेव्हा ऑफिस WiFi डिझाइनची खरी परीक्षा होते.
एका मुख्यालयात एकाच दिवशी कर्मचारी, ग्राहक, डिलिव्हरी पार्टनर्स, सल्लागार आणि कार्यक्रमाला उपस्थित राहणारे लोक असू शकतात. मिश्र-वापर असलेल्या प्रॉपर्टीमध्ये ऑफिसचे भाडेकरू, इमारतीचे कर्मचारी, देखभाल कंत्राटदार आणि अभ्यागत एकत्र असू शकतात. सहकार्यासाठी जागा (coworking space) असलेल्या हॉटेलमुळे यामध्ये आणखी एक स्तर जोडला जातो. चुकीची रचना या सर्व लोकांना एकाच प्रकारच्या युझरचे वेगळे रूप मानते. योग्य रचना त्यांना स्वतंत्र विश्वास आणि अनुभवाच्या प्रवासासारखे मानते.
पाहुण्याला वेग हवा असतो, वर्कफ्लो नाही
एखाद्या बैठकीसाठी येणाऱ्या अभ्यागताला तुमची VLAN योजना किती उत्कृष्ट आहे याने काही फरक पडत नाही. त्यांना फक्त याने फरक पडतो की ते लवकर ऑनलाइन जाऊ शकतात की नाही आणि तो अनुभव व्यावसायिक वाटतो की नाही.
जर जॉइन होण्याची प्रक्रिया एखाद्याने पासवर्ड वाचून दाखवणे, तो दोनदा चुकीचा टाईप करणे आणि नंतर मोबाईलवर व्यवस्थित न चालणारा Captive Portal उघडणे यावर अवलंबून असेल, तर नेटवर्कने आधीच अडथळा निर्माण केला आहे. वारंवार ट्रॅफिक असलेल्या ठिकाणी, तो अडथळा अधिक वाढतो कारण परत येणाऱ्या वापरकर्त्यांची अपेक्षा असते की दुसरी भेट पहिल्या भेटीपेक्षा सोपी असावी.
Passpoint आणि OpenRoaming यामध्ये मदत करतात कारण ते गेस्ट ॲक्सेसला एका वेळच्या लॉगिन प्रक्रियेपेक्षा अधिक चांगल्या रोमिंग अनुभवाकडे घेऊन जातात. हे विशेषतः अशा क्षेत्रांमध्ये खूप उपयुक्त ठरते जिथे WiFi हा केवळ एक उपयुक्तता नसून सेवा अनुभवाचा एक महत्त्वाचा भाग असतो.
एका टेनंटला आयसोलेशनसह साधेपणा हवा असतो
मल्टी-टेनंट इमारती वेगळी समस्या निर्माण करतात. भाडेकरूंना त्यांच्या युजर्ससाठी घरगुती अनुभव हवा असतो, परंतु घरमालक आणि ऑपरेटरना रहिवाशांमध्ये एंटरप्राइझ-ग्रेड अलगाव असणे आवश्यक असते.
म्हणजेच दोन वाईट पराकोटीच्या गोष्टी टाळणे:
- एक विशाल सामायिक सेवा जी प्रत्येकाला इतरांच्या चुकांच्या धोक्यात आणते
- प्रत्येक भाडेकरूसाठी पूर्णपणे कस्टमाइज्ड नेटवर्क जे चालवण्यासाठी महागडे आणि त्रासदायक ठरते
अधिक चांगला सुवर्णमध्य म्हणजे ओळख-जागरूक (identity-aware) अलगावसह सामायिक पायाभूत सुविधा (shared infrastructure) असणे. कर्मचारी त्यांच्या स्वतःच्या संस्थेच्या ओळख स्रोताद्वारे ऑथेंटिकेट करू शकतात. अतिथी ट्रॅफिक वेगळा ठेवला जाऊ शकतो. जुने डिव्हाइसेस आवश्यकतेनुसार iPSK सारख्या पद्धती वापरू शकतात. कार्यात्मकदृष्ट्या, यामुळे प्रॉपर्टी टीम्स प्रत्येक भाडेकरूवर एकच पॉलिसी लागू न करता सातत्यपूर्ण सेवा देऊ शकतात.
हे वातावरण कसे हाताळले जाते याच्या उदाहरणांसाठी, Purple चे guest WiFi solutions वरील लिखाण उपयुक्त पार्श्वभूमी आहे.
तीन युझर्स, तीन वेगवेगळ्या अपेक्षा
एकाच इमारतीचा तीन वेगवेगळ्या दृष्टिकोनातून विचार करा:
कार्यालयातील अतिथी
त्यांना मीटिंगसाठी जलद, सुलभ इंटरनेट प्रवेश हवा असतो. त्यांना बिझनेस व्हिजिबिलिटीची आवश्यकता नसते आणि त्यांनी केवळ जवळ असल्यामुळे कर्मचाऱ्यांप्रमाणे प्रवेश मिळवू नये.भाडेकरू कर्मचारी ते दररोज अखंडित प्रवेशाची अपेक्षा करतात, जो आदर्शपणे ते आधीपासूनच कामासाठी वापरत असलेल्या आयडेंटिटी प्लॅटफॉर्मशी जोडलेला असावा.
इमारत चालक
त्यांना मध्यवर्ती देखरेख, स्पष्ट विभाजन आणि अशा सपोर्ट मॉडेलची आवश्यकता असते ज्यासाठी प्रत्येक नवीन रहिवाशासाठी नेटवर्कची पुन्हा पुनर्रचना करावी लागणार नाही.
म्हणूनच युझरचा अनुभव आणि सुरक्षितता स्वतंत्रपणे डिझाइन केली जाऊ शकत नाही. आर्किटेक्चरने एकाच वेळी दोन्ही गोष्टींना सपोर्ट करणे आवश्यक आहे.
चांगले अतिथी आणि भाडेकरू WiFi वापरकर्त्याच्या बाजूने सोपे वाटते कारण डिझाइनमधील गुंतागुंत योग्य प्रकारे हाताळलेली असते.
“गेस्ट SSID अधिक आशा” या मॉडेलपेक्षा काय अधिक चांगले काम करते
एका व्यावहारिक ऑपरेटिंग मॉडेलमध्ये सामान्यतः खालील गोष्टींचा समावेश होतो:
- वेगळे ऑनबोर्डिंग मार्ग: कर्मचारी, पाहुणे आणि अनमॅनेज्ड डिव्हाइसेस एकाच प्रक्रियेत येऊ नयेत.
- ओळख गटानुसार पॉलिसी: कंत्राटदार आणि भाडेकरू एकाच लॉबीमध्ये असले तरीही त्यांना वेगळ्या ट्रीटमेंटची आवश्यकता असते.
- बाय डीफॉल्ट आयसोलेशन: सामायिक इमारतींना पारंपारिक एकल-वापरकर्ता ऑफिसपेक्षा मजबूत सीमांची आवश्यकता असते.
- पुनरावृत्ती करण्यायोग्य सपोर्ट मॉडेल: रिसेप्शन, सुविधा आणि IT या सर्वांना ॲक्सेस अयशस्वी झाल्यावर काय करावे हे माहित असणे आवश्यक आहे.
हे संयोजनच वायरलेस सेवेला वारंवार येणाऱ्या त्रासाऐवजी ठिकाणच्या एकूण अनुभवाचा एक भाग बनवते.
WiFi Analytics चे कृतीयोग्य माहितीमध्ये (Actionable Insights) रूपांतर करणे
एकदा प्रमाणीकरण सुधारले की, नेटवर्क केवळ ट्रान्सपोर्ट लेयर राहत नाही. तो फर्स्ट-पार्टी ऑपरेशनल डेटाचा एक स्रोत बनतो.
हे महत्त्वाचे आहे कारण ऑफिस WiFi अशा वर्तन पद्धती पाहते ज्या इतर अनेक सिस्टीम्स चुकवतात. लोक कधी येतात, ते किती वेळा परत येतात, कोणत्या जागा वारंवार उपस्थिती आकर्षित करतात आणि वापराचे पॅटर्न्स व्यवसायाच्या गृहीतकांपेक्षा कुठे वेगळे आहेत, हे यावरून समजू शकते. ऑफिसेससाठी, हे वर्कस्पेसच्या नियोजनात मदत करू शकते. आदरातिथ्य (hospitality) आणि किरकोळ विक्रीशी संबंधित वातावरणासाठी, हे कर्मचारी संख्या, मांडणी आणि प्रतिबद्धतेच्या निवडींवर प्रभाव टाकू शकते.
लॉगिन इव्हेंट्सपासून ते ऑपरेशनल सिग्नल्सपर्यंत
प्रमाणीकरण संदर्भ तयार करते. उपस्थितीचा डेटा वर्तणुकीचा आकार जोडतो. काळजीपूर्वक वापरल्यास, हे इनपुट्स व्यावहारिक प्रश्नांची उत्तरे देऊ शकतात जसे की:
- सामायिक ऑफिस क्षेत्रांमध्ये कोणते दिवस सर्वात व्यस्त असतात
- मिटिंग-हेवी झोन अपेक्षेपेक्षा जास्त वारंवार वापरले जात आहेत का
- विविध प्रवेशद्वार किंवा फ्लोअर्सवर अभ्यागतांच्या ट्रॅफिकची तुलना कशी आहे
- पुन्हा येणारे अभ्यागत हे कॅम्पेन किंवा इव्हेंटच्या उपक्रमांशी जुळतात का
हे केवळ मार्केटर्ससाठी नाही. सुविधा व्यवस्थापन (facilities) टीम्स जागेच्या मागणीचा अंदाज घेण्यासाठी याचा वापर करू शकतात. वर्कप्लेस टीम्स नियोजित डेस्किंग पॅटर्न आणि प्रत्यक्ष उपस्थितीच्या वर्तनाची तुलना करू शकतात. ऑपरेशन्स मॅनेजर्स डिजिटल अनुभव आणि प्रत्यक्ष भौतिक अनुभव कुठे वेगळे होत आहेत हे शोधून काढू शकतात.
सिस्टीम जोडल्या गेल्यावर मूल्य प्राप्त होते
जेव्हा WiFi अॅनालिटिक्स केवळ वायरलेस डॅशबोर्डपुरते मर्यादित राहत नाहीत, तेव्हा ते सर्वात जास्त उपयुक्त ठरतात. सर्वात मजबूत सेटअप्स प्रमाणीकरण डेटा CRM, मार्केटिंग ऑटोमेशन, ग्राहक रेकॉर्ड किंवा वेन्यू सिस्टम्सशी जोडतात जेणेकरून टीम्स त्यांना मिळालेल्या माहितीवर योग्य कारवाई करू शकतात.
एक सोपे विश्लेषण असे दिसते:
| डेटा सिग्नल | उपयुक्त व्यावसायिक प्रश्न | संभाव्य कृती |
|---|---|---|
| नवीन अभ्यागत लॉगिन | पहिल्यांदा कोण येत आहे? | स्वागत वर्कफ्लो ट्रिगर करा |
| पुनरावृत्ती भेट पॅटर्न | नियमितपणे कोण परत येत आहे? | संवाद किंवा सेवा त्यानुसार अनुकूल करा |
| थांबण्याची वर्तणूक (Dwell behaviour) | कोणत्या जागा लक्ष वेधून घेतात? | मांडणी किंवा कर्मचारी संख्येत बदल करा |
| कर्मचारी उपस्थितीचे ट्रेंड्स | कार्यालयातील जागा प्रत्यक्षात कशा वापरल्या जात आहेत? | कामाच्या जागेच्या नियोजनात सुधारणा करा |
ओळख संदर्भाशिवाय विश्लेषण केवळ गोंधळ निर्माण करते. विश्लेषणाशिवाय ओळख तिचे मूल्य गमावते. उपयुक्त स्तर तिथे असतो जिथे हे दोन्ही एकत्र येतात.
गव्हर्नन्स नजरेसमोर ठेवा
हे केवळ तेव्हाच काम करते जेव्हा गोपनीयतेची काळजी व्यवस्थित घेतली जाते. GDPR ही डेटा गोळा केल्यानंतर टिक करण्याची एखादी चौकट नाही. हे संमती, धारणा, हेतू मर्यादा आणि परिणामी मिळणाऱ्या माहितीमध्ये कोणाला प्रवेश मिळतो यावर परिणाम करते.
व्यावहारिक मानक सोपे आहे: ज्याचा स्पष्ट हेतू आहे तेच गोळा करा, तो हेतू समजण्याजोगा बनवा, आणि डेटा वापरणाऱ्या टीम्सना सेवा सुधारणा आणि अतिरेक यामधील फरक माहित असल्याची खात्री करा.
जेव्हा ती शिस्त पाळली जाते, तेव्हा आधुनिक ऑफिस WiFi हे केवळ कनेक्टिव्हिटीपेक्षा अधिक बनते. एखाद्या जागेचा कसा वापर केला जात आहे हे समजून घेण्याचा तो एक सोपा मार्ग बनतो.
तुमची ऑफिस WiFi उपयोजन चेकलिस्ट
एका मजबूत ऑफिस WiFi रोलआउटचे व्यवस्थापन करणे अधिक सोपे होते जेव्हा आपण त्याकडे केवळ हार्डवेअर रिफ्रेश म्हणून न बघता एक लाइफसायकल म्हणून पाहता. बहुतेक कठीण डिप्लॉयमेंट्स तेव्हा बिघडतात जेव्हा एखादा टप्पा वगळला जातो, घाईगडबडीत केला जातो किंवा चुकीच्या टीमकडे सोपवला जातो.
पर्यावरणाचे योग्य नियोजन करा
खरेदी करण्यापूर्वी सुरुवात करा.
- जागेचे सर्वेक्षण करा: RF परिस्थिती, इमारत साहित्य, वापरकर्त्यांची घनता असलेले क्षेत्र आणि मीटिंग रूम आणि सामायिक जागा यासारख्या समस्याग्रस्त क्षेत्रांचे प्रमाणीकरण करा.
- केवळ पोहोच नाही, तर क्षमतेचे मॉडेल बनवा: वापरकर्त्यांचे प्रकार, ॲप्लिकेशनच्या मागण्या आणि डिव्हाइस वर्गांची गणना करा. रिकाम्या कार्यालयाच्या हिशोबाने डिझाइन करू नका.
- ओळख प्रवाह आधीच निश्चित करा: SSIDs अंतिम होण्यापूर्वी कर्मचारी, अतिथी, कंत्राटदार आणि वापरकर्ता नसलेले डिव्हाइसेस कसे प्रमाणित होतील ते ठरवा.
तुम्ही सर्व्हिस्ड ऑफिसेस किंवा लवचिक वर्कप्लेसेससाठी डिझाइन करत असल्यास, ऑपरेटर अधिक व्यापक वर्कप्लेस सेवांमध्ये कनेक्टिव्हिटी कशा प्रकारे समाविष्ट करतात हे समजून घेणे देखील उपयुक्त ठरते. प्लग अँड प्ले ऑफिस इन्क्लुशन्स सारखा संदर्भ बिंदू वापरकर्त्यांना वापरण्यासाठी तयार असलेल्या ऑफिस वातावरणाकडून काय अपेक्षा असतात हे समजून घेण्यास मदत करू शकतो.
रचनेद्वारे सुरक्षित
अनेक टीम्स अजूनही अशा सवयींवर अवलंबून आहेत ज्या आता वाढवता येण्याजोग्या (scale) नाहीत.
- सर्वात आधी ओळख स्त्रोत निवडा. जर Microsoft Entra ID, Okta, किंवा Google Workspace आधीच इतर ठिकाणी प्रवेश नियंत्रित करत असतील, तर वायरलेस नेटवर्कने त्याच्याशी सुसंगत असायला हवे.
- वापरकर्त्यांचे मार्ग वेगळे करा. कर्मचारी, पाहुणे, भाडेकरू आणि IoT उपकरणांना वेगवेगळ्या विश्वास मॉडेलची (trust models) गरज असते.
- रद्द करण्याचे नियम निश्चित करा. प्रवेश काढून घेणे हे शक्य तिथे ओळख आणि धोरणातील बदलांनुसार स्वयंचलितपणे व्हायला हवे.
नियंत्रित टप्प्यांत उपयोजन करा
एकदम केलेले मोठे वायरलेस बदल (cutovers) सपोर्ट टीमसाठी गोंधळ निर्माण करतात.
- मिश्र वापरकर्ता गटांसह पायलट रन करा: कर्मचारी, अतिथी, कंत्राटदार आणि डिव्हाइस ऑनबोर्डिंग मार्गांची चाचणी घ्या.
- व्हेंडर इंटरऑपरेबिलिटी सत्यापित करा: ॲक्सेस पॉईंट्स, ओळख प्रणाली, NAC धोरणे आणि क्लायंट डिव्हाइसेसनी सुसंगतपणे काम करणे आवश्यक आहे.
- फॉलबॅक पाथचे दस्तऐवजीकरण करा: जुने क्लायंट आणि अपवादात्मक प्रकरणांचा सामना करावा लागेल. मुख्य डिझाइन त्यांच्या हाती न देता त्यांच्यासाठी नियोजन करा.
सतत चालवा आणि सुधारणा करा
गो-लाइव्ह झाल्यावर काम संपत नाही.
| टप्पा | नियमितपणे काय पुनरावलोकन करावे |
|---|---|
| नेटवर्क आरोग्य | क्षमता हॉटस्पॉट्स, रोमिंग समस्या, एअरटाइम संघर्ष |
| प्रवेश नियंत्रण | अयशस्वी जोडण्या, जुने डिव्हाइस रेकॉर्ड्स, पॉलिसी अपवाद |
| वापरकर्ता अनुभव | अतिथी अडथळे, ऑनबोर्डिंग अपयश, रिसेप्शन कामाचा बोजा |
| व्यवसाय अंतर्दृष्टी | उपस्थितीचे ट्रेंड, वारंवार होणाऱ्या भेटी, जागा वापराचे संकेत |
सर्वोत्तम वायरलेस वातावरण हे जिवंत यंत्रणेप्रमाणे राखले जाते. ओळख बदलते. युजरचे वर्तन बदलते. इमारतीचा वापर बदलतो. तुमच्या WiFi धोरणाला याच्याशी सुसंगत राहावे लागेल.
जर तुमची टीम सामायिक पासवर्ड ऐवजी ओळख-जागरूक प्रवेश आणत असेल, अतिथी वर्कफ्लो अधिक सुरक्षित करत असेल, किंवा वायरलेस प्रवेश झिरो-ट्रस्ट धोरणाशी जोडत असेल, तर त्या स्टॅकमध्ये एक प्लॅटफॉर्म म्हणून Purple चे मूल्यमापन करणे फायदेशीर ठरेल. हे ऑफिस, हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि मल्टी-टेनंट वातावरणात पासवर्डशिवाय WiFi ऑथेंटिकेशन, ओळख-आधारित नेटवर्किंग, अतिथी प्रवेश आणि ॲनालिटिक्सवर लक्ष केंद्रित करते.



