
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
অফিসের WiFi জনিত সমস্যা যা কর্মীদের হতাশ করে, তা সাধারণত দুর্বল সিগন্যাল বার থেকে শুরু হয় না। এটি তখনই শুরু হয় যখন নেটওয়ার্কটি মানুষের কাজের ধরণের সাথে আর সামঞ্জস্যপূর্ণ থাকে না।
স্টাফরা একটি ল্যাপটপ এবং একটি ফোন নিয়ে প্রবেশ করেন। কেউ কেউ একটি ট্যাবলেট নিয়ে আসেন। মিটিং রুমগুলি গেস্টদের দ্বারা পূর্ণ হয়ে যায় যাদের এখনই অ্যাক্সেস প্রয়োজন, হেল্পডেস্কের সাথে যোগাযোগের পরে নয়। অভ্যন্তরীণ নেটওয়ার্কে স্থায়ী বাসিন্দা না হয়েই কন্ট্রাক্টরদের স্বল্পমেয়াদী সংযোগের প্রয়োজন হয়। ব্যাকগ্রাউন্ডে প্রিন্টার, স্ক্রিন, সেন্সর, ক্যামেরা এবং অন্যান্য সংযুক্ত ডিভাইস বৃদ্ধি পায়। অফিসে যখন কয়েকটি অনুমানযোগ্য ডিভাইস ছিল তখন যা ঠিকঠাক মনে হয়েছিল, তা দ্রুত বিশৃঙ্খল হয়ে ওঠে।
অধিকাংশ প্রতিষ্ঠান এখনও একটি পরিচিত টুলকিট দিয়ে এই বিশৃঙ্খলা পরিচালনা করার চেষ্টা করে: একটি শেয়ার্ড পাসওয়ার্ড, একটি সাধারণ গেস্ট SSID, এবং একটি Captive Portal যা ব্যবহারকারীরা পছন্দ করার চেয়ে বেশি সহ্য করে। এই সেটআপটি হয়তো মানুষকে অনলাইনে রাখতে পারে, কিন্তু এটি অপারেশনাল জটিলতা, দুর্বল জবাবদিহিতা এবং অপ্রয়োজনীয় ঝুঁকি তৈরি করে। যদি সবাই একই গোপন পাসওয়ার্ড শেয়ার করে, তবে কেউ নিশ্চিতভাবে বলতে পারবে না যে কোনো নির্দিষ্ট মুহূর্তে নেটওয়ার্কে কে ছিল, তাদের কী অ্যাক্সেস করার অনুমতি দেওয়া উচিত ছিল, বা পরিস্থিতি পরিবর্তনের সাথে সাথে কত দ্রুত অ্যাক্সেস প্রত্যাহার করা যেতে পারে।
আধুনিক Office WiFi-এর চ্যালেঞ্জ
একটি ব্যস্ত কাজের দিনে একটি সাধারণ অফিসে প্রবেশ করুন এবং সাধারণত কেউ টিকিট খোলার আগেই আপনি লক্ষণগুলি সনাক্ত করতে পারবেন। কোণার মিটিং রুমে ভিডিও কল বন্ধ হয়ে যায়। একজন দর্শনার্থী রিসেপশনে গেস্ট পাসওয়ার্ডের জন্য জিজ্ঞাসা করেন। একজন কন্ট্রাক্টর স্টাফদের SSID অ্যাক্সেস করেন কারণ এটি একটি সঠিক অস্থায়ী ওয়ার্কফ্লো তৈরি করার চেয়ে দ্রুততর। একটি ঘটনার পর কেউ শেয়ার্ড কি পরিবর্তন করেন, তারপর দিনের বাকি সময় এমন ডিভাইসগুলি পুনরায় সংযুক্ত করতে ব্যয় করেন যেগুলির কখনই প্রথমত একটি শেয়ার্ড সিক্রেটের উপর নির্ভর করা উচিত ছিল না।
অধিকাংশ টিমের স্বীকার করার চেয়েও এটি অনেক বেশি অফিসের সাধারণ অবস্থা।
মূল সমস্যাটি কেবল পারফরম্যান্সের নয়। মূল বিষয়টি হলো অফিসের WiFi নেটওয়ার্ককে এতদিন একটি সাধারণ ইউটিলিটি লেয়ার হিসেবে বিবেচনা করা হয়েছে, অথচ এটি এখন কর্মক্ষেত্রের একটি কন্ট্রোল প্লেন হিসেবে কাজ করছে। এটি সিকিউরিটি, অনবোর্ডিং, কমপ্লায়েন্স, ভিজিটর এক্সপেরিয়েন্স এবং আইটির দৈনিক গ্রহণযোগ্যতাকে প্রভাবিত করে।
যেখানে পুরানো অফিস WiFi মডেলগুলো ভেঙে পড়ে
পুরানো মডেলে ধরে নেওয়া হতো যে ভেতরের অংশটি বিশ্বস্ত এবং বাইরের অংশটি অবিশ্বস্ত। একবার একজন ব্যবহারকারী ওয়্যারলেস নেটওয়ার্কে প্রবেশ করতে পারলে, কঠিন কাজটি সম্পন্ন হয়েছে বলে মনে করা হতো। কিন্তু হট-ডেস্কিং পরিবেশ, শেয়ার্ড বিল্ডিং, ফ্লেক্সিবল অফিস এবং এমন যেকোনো কর্মক্ষেত্রে যেখানে প্রতিনিয়ত আইডেন্টিটি এবং ডিভাইস পরিবর্তন হচ্ছে, সেখানে এই পদ্ধতি আর কাজ করে না।
কিছু বাস্তবসম্মত ব্যর্থতার জায়গা বারবার প্রকাশ পায়:
- শেয়ার্ড ক্রেডেন্সিয়াল অতিরিক্ত ছড়িয়ে পড়া: স্টাফ, গেস্ট, প্রাক্তন কর্মী এবং থার্ড পার্টিরা প্রায়শই একই পাসওয়ার্ড জেনে যায়।
- গেস্ট অ্যাক্সেস একটি ব্যতিক্রমী প্রক্রিয়ায় পরিণত হওয়া: রিসেপশন বা আইটি বিভাগকে ম্যানুয়ালি অ্যাক্সেস দেওয়ার কাজ করতে হয়।
- IoT ডিভাইসগুলোকে ভুলভাবে যুক্ত করা: সীমিত অথেনটিকেশন সাপোর্টের ডিভাইসগুলোকে সুবিধার্থে প্রায়ই ব্রড নেটওয়ার্ক সেগমেন্টে রাখা হয়।
- দুর্বল অডিটিং: টিম জানতে পারে একটি ডিভাইস কানেক্ট হয়েছে, কিন্তু সর্বদা এটি জানা যায় না যে কে এটি ব্যবহার করেছে বা সেই অ্যাক্সেসটি এখনও যুক্তিযুক্ত কিনা।
একটি ওয়্যারলেস নেটওয়ার্ক যা কেবল এই উত্তর দেয় যে "এই ডিভাইসটি কি সংযুক্ত হতে পারে?" তা আধুনিক অফিসের চাহিদার তুলনায় অনেক পিছিয়ে। আরও কঠিন প্রশ্নটি হল "এটি কে, তাদের কোথায় পৌঁছানো উচিত এবং কতক্ষণের জন্য?"
WiFi এখন ব্যবসায়িক অপারেশনের অংশ
একটি আরও শক্তিশালী পদ্ধতি ওয়্যারলেস এস্টেটকে ইনফ্রাস্ট্রাকচার এবং আইডেন্টিটি সারফেস - উভয় হিসেবেই বিবেচনা করে। কভারেজ এখনও গুরুত্বপূর্ণ। ক্যাপাসিটিও গুরুত্বপূর্ণ। তবে এর পাশাপাশি অ্যাক্সেসকে কোনো প্রকৃত ব্যক্তি, একটি ম্যানেজড ডিভাইস, একজন টেন্যান্ট বা কোনো নির্দিষ্ট শ্রেণির এন্ডপয়েন্টের সাথে যুক্ত করার ক্ষমতাও সমানভাবে গুরুত্বপূর্ণ।
সেই পরিবর্তন ডিজাইনের সিদ্ধান্তগুলোকে বদলে দেয়। এটি আপনি কোন অ্যাক্সেস পয়েন্ট কিনছেন, কীভাবে ট্রাফিক সেগমেন্ট করছেন, কীভাবে ব্যবহারকারীদের অনবোর্ড করছেন এবং সিকিউরিটি বা কমপ্লায়েন্স টিম যখন জানতে চায় কার কাছে অ্যাক্সেস ছিল এবং কখন ছিল, তখন আপনি কী প্রমাণ প্রদান করতে পারেন তা পরিবর্তন করে।
অফিসের WiFi যখন এইভাবে ডিজাইন করা হয়, তখন এটি কেবল এমন একটি ব্যাকগ্রাউন্ড সার্ভিস হিসেবে সীমাবদ্ধ থাকে না যা মানুষ কেবল নিষ্ক্রিয় হলেই লক্ষ্য করে। বরং এটি অফিসের নিরাপত্তা, ব্যবহারের উপযোগিতা এবং পরিমাপযোগ্যতার একটি অংশ হয়ে ওঠে।
একটি ফিউচার-প্রুফ নেটওয়ার্ক আর্কিটেকচার ডিজাইন করা
একটি দৃশ্যমান ব্যর্থতার পরেই সাধারণত একটি নেটওয়ার্ক রিডিজাইন অনুমোদিত হয়। সোমবার সকালে বোর্ডরুমে কল কেটে যায়, একজন পরিদর্শনে আসা ক্লায়েন্ট রিসেপশনে সংযুক্ত থাকতে পারেন না, এবং ডেপ্লয়মেন্টের সময় হিটম্যাপ ঠিকঠাক দেখালেও "খারাপ WiFi"-এর জন্য IT-কে দায়ী করা হয়। মূল সমস্যাটি সাধারণত আর্কিটেকচারাল। ডিজাইনটি সিগন্যাল স্ট্রেন্থের সুবিধা দিচ্ছিল, কিন্তু ব্যবসার প্রয়োজন ছিল অনুমানযোগ্য ক্যাপাসিটি, পলিসি প্রয়োগ এবং বৃদ্ধির সুযোগ।
এই পরিবর্তনটি গুরুত্বপূর্ণ। অফিসের WiFi এখন আর কেবল ল্যাপটপের জন্য একটি ট্রান্সপোর্ট লেয়ার নয়। এটি এখন পরিচালিত স্টাফ ডিভাইস, পরিচালনা না করা ব্যক্তিগত ডিভাইস, রুম সিস্টেম, প্রিন্টার, সেন্সর, ভাড়াটে ট্রাফিক এবং গেস্ট অ্যাক্সেস বহন করে। যদি ওয়্যারলেস ডিজাইন এই সেশনগুলিকে পরিষ্কারভাবে আলাদা, শনাক্ত এবং স্কেল করতে না পারে, তবে সিকিউরিটি কন্ট্রোল প্রয়োগ করা আরও কঠিন হয়ে পড়ে এবং সাপোর্ট ওভারহেড দ্রুত বৃদ্ধি পায়।
কনকারেন্সি এবং পলিসি হেডরুমের কথা মাথায় রেখে ডিজাইন করুন
কভারেজ হলো প্রবেশের ন্যূনতম প্রয়োজনীয়তা। ক্যাপাসিটি হলো সেটি যা ব্যবহারকারীরা অনুভব করেন।
বাস্তবে, সমস্যাগুলো প্রথমে শেয়ার করা স্পেসগুলোতে দেখা দেয়। মিটিং রুম, ওপেন-প্ল্যান ফ্লোর, রিসেপশন এবং কোলাবোরেশন এরিয়াগুলো একযোগে ট্রাফিকের বিস্ফোরণ, রোমিং ইভেন্ট এবং এয়ারটাইম কনটেনশন তৈরি করে। একটি সাইট শক্তিশালী সিগন্যাল দেখাতে পারে এবং তবুও একটি দুর্বল ইউজার এক্সপেরিয়েন্স প্রদান করতে পারে কারণ একই সময়ে একই সেলে অনেক বেশি ক্লায়েন্ট প্রতিযোগিতা করছে।
ডিজাইন সংক্রান্ত প্রশ্নগুলো অপারেশনাল হওয়া উচিত:
- পিক আওয়ারে ব্যবহারকারীরা কোথায় বেশি জড়ো হন? বোর্ডরুম এবং টাচডাউন এলাকার জন্য বন্ধ অফিসের তুলনায় ভিন্ন ডিজাইনের প্রয়োজন হয়।
- কত ধরনের এন্ডপয়েন্ট এয়ারস্পেস শেয়ার করছে? ল্যাপটপ, ফোন, কোলাবোরেশন বার এবং IoT ডিভাইসগুলো ভিন্ন ভিন্ন কনটেনশন প্যাটার্ন এবং পলিসি প্রয়োজনীয়তা তৈরি করে।
- কোন অ্যাপ্লিকেশনগুলোর ব্যর্থতা বেশি ব্যয়বহুল হতে পারে? ভয়েস, ভিডিও মিটিং, স্ক্রিন শেয়ারিং এবং ক্লাউড অথেন্টিকেশন ফ্লো দুর্বল এয়ারটাইম প্ল্যানিংকে দ্রুত প্রকাশ করে দেয়।
- ব্যবসায়ের জন্য কতটুকু সেগমেন্টেশন প্রয়োজন হবে? স্টাফ, অতিথি, ঠিকাদার এবং ব্যবসার মালিকানাধীন ডিভাইসগুলোর জন্য প্রায়শই প্রথম দিন থেকেই ভিন্ন ব্যবস্থার প্রয়োজন হয়।
এই শেষ পয়েন্টটি প্রায়শই এড়িয়ে যাওয়া হয়। আইডেন্টিটি-অ্যাওয়ার অ্যাক্সেস নিয়ন্ত্রণ বাড়ায়, তবে এটি আর্কিটেকচারাল চাহিদাও বাড়ায়। আরও বেশি SSID তৈরি করা এর সমাধান নয়। আরও ভালো সেগমেন্টেশন, পরিষ্কার পলিসি অ্যাসাইনমেন্ট এবং সেই সিদ্ধান্তগুলির জন্য উপযুক্ত আকারের ইনফ্রাস্ট্রাকচারই হল সমাধান।
প্লেসমেন্ট এখনও নির্ধারণ করে যে ডিজাইনটি কাজ করবে কিনা
অ্যাক্সেস পয়েন্ট নির্বাচন গুরুত্বপূর্ণ, তবে দুর্বল RF ডিজাইন ভালো হার্ডওয়্যারকেও নষ্ট করে দেবে।
প্লেসমেন্ট ব্যবহারকারীর আচরণ এবং ভবনের সীমাবদ্ধতা অনুসরণ করা উচিত, কোনো সাধারণ সিলিং প্যাটার্ন নয়। ঘন ডেস্ক, মিটিং স্পেস, লিফট লবি, গুদামঘর, প্ল্যান্ট রুম এবং কাচ-বহুল অভ্যন্তরীণ সাজসজ্জা সব কিছুই সেল সীমানা এমনভাবে পরিবর্তন করে যা ফ্লোরপ্ল্যানে পরিষ্কারভাবে দেখায় না। এই কারণে, সাইট সার্ভে, ভ্যালিডেশন এবং ডেপ্লয়মেন্ট-পরবর্তী টিউনিং তাদের কার্যকারিতা প্রমাণ করে।
কিছু ডিজাইনের নিয়ম অত্যন্ত কার্যকর প্রমাণিত হয়:
- যেখানে কনটেনশন ঘটে সেখানে AP রাখুন। হাই-ডেনসিটি রুম এবং শেয়ার্ড স্পেসগুলোর জন্য সুচিন্তিত সেল ডিজাইন প্রয়োজন।
- বিল্ডিং ম্যাটেরিয়ালসকে প্রধান ইনপুট হিসেবে বিবেচনা করুন। কনক্রিট, স্টিল, গ্লাস এবং শেল্ভিং সিগন্যাল প্রবাহকে এতটাই পরিবর্তন করে যা সাধারণ অনুমানগুলোকে ভুল প্রমাণিত করতে পারে।
- অতিরিক্ত বিল্ডিং এড়িয়ে চলুন। দুর্বল টিউনিং সহ অতিরিক্ত AP কো-চ্যানেল ইন্টারফারেন্স এবং স্টিকি ক্লায়েন্ট আচরণ বাড়িয়ে দিতে পারে।
- ঘনবসতিপূর্ণ অফিসে চ্যানেলগুলো রক্ষণশীল রাখুন। ক্লিন এয়ারটাইম সাধারণত ওয়াইডার চ্যানেল এবং বাড়িয়ে বলা থ্রুপুট দাবির চেয়ে বেশি কার্যকর হয়।
এই সমঝোতার বিষয়টি স্পষ্টভাবে উল্লেখ করা প্রয়োজন। স্পেসিফিকেশন শিটে বড় চ্যানেলগুলোকে আকর্ষণীয় মনে হতে পারে, তবে এয়ারটাইম পুনর্ব্যবহারযোগ্য এবং অনুমানযোগ্য হলে ঘনবসতিপূর্ণ এন্টারপ্রাইজ পরিবেশগুলো সাধারণত আরও ভালো পারফর্ম করে।
কেবলমাত্র বর্তমান ডিভাইসের সংখ্যার জন্য নয়, পরবর্তী কন্ট্রোল প্লেনের জন্য কিনুন
ভবিষ্যতের উপযোগী করে গড়ে তোলা বলতে আংশিকভাবে রেডিও পারফরম্যান্সকে বোঝায়, তবে এর সাথে আগামী বছর নেটওয়ার্ক কী কাজে ব্যবহার করা হবে তাও জড়িত। ওয়্যারলেস লেয়ারে যদি রোল-ভিত্তিক অ্যাক্সেস, ডাইনামিক সেগমেন্টেশন, ডিভাইস প্রোফাইলিং এবং আরও সমৃদ্ধ অডিট প্রয়োজনের বিষয় থাকে, তবে হার্ডওয়্যার রিফ্রেশের সিদ্ধান্তগুলোতে তা প্রতিফলিত হওয়া উচিত।
নতুন প্ল্যাটফর্মের সাথে সম্পর্কিত বৈশিষ্ট্যগুলি, যেমন একই সাথে একাধিক ক্লায়েন্টকে আরও ভালভাবে পরিচালনা করা এবং ঘনবসতিপূর্ণ পরিবেশে উন্নত দক্ষতা, এই দিকটিকে সমর্থন করে। উদ্দেশ্য নিজের স্বার্থে বৈশিষ্ট্যের সংক্ষিপ্ত রূপের পিছে ছোটা নয়। উদ্দেশ্য হলো এমন একটি রিফ্রেশ চক্র এড়ানো যেখানে AP ট্রাফিক পাস করতে পারে কিন্তু পলিসি, অ্যানালিটিক্স এবং পরিচয়-সচেতন অ্যাক্সেস যুক্ত করার সাথে সাথেই লড়াই করতে শুরু করে।
যেসব টিম এই পরিবর্তনের পরিকল্পনা করছে, তাদের জন্য পাসওয়ার্ডহীন WiFi আর্কিটেকচার নির্বাচন একটি চমৎকার উদাহরণ যে কেন ইনফ্রাস্ট্রাকচার এবং অথেন্টিকেশন ডিজাইনকে আলাদা প্রজেক্ট হিসেবে না দেখে একসঙ্গে পরিকল্পনা করা উচিত।
একটি সহজ তুলনা সাহায্য করতে পারে:
| ডিজাইন পছন্দ | যা টিকে থাকে | যা পরবর্তীতে সমস্যা তৈরি করে |
|---|---|---|
| AP নির্বাচন | ঘন ক্লায়েন্ট কনকারেন্সি এবং পলিসি বৃদ্ধির জন্য নির্বাচিত হার্ডওয়্যার | শুধুমাত্র পিক থ্রুপুটের উপর ভিত্তি করে কেনা |
| লেআউট | ব্যবহারকারীর ঘনত্ব এবং বাস্তব ট্রাফিক প্যাটার্নের উপর ভিত্তি করে প্লেসমেন্ট | কোনো পরিচালনগত প্রেক্ষাপট ছাড়াই সমান দূরত্বে বসানো |
| চ্যানেল কৌশল | ব্যস্ত অফিস এলাকায় সংকীর্ণ, পুনরায় ব্যবহারযোগ্য এয়ারটাইম | সম্পূর্ণ সাইট জুড়ে চওড়া চ্যানেল |
| আপগ্রেড পাথ | নিরাপত্তা, সেগমেন্টেশন এবং অ্যানালিটিক্স লক্ষ্যের সাথে যুক্ত রিফ্রেশ | WiFi রিফ্রেশকে শুধুমাত্র একটি বাহ্যিক হার্ডওয়্যার পরিবর্তন হিসেবে বিবেচনা করা |
ভবিষ্যতের উপযোগী ডিজাইনের সুবিধা হলো রিডিজাইন করার প্রয়োজনীয়তা কমে যায়
একটি ভবিষ্যৎমুখী অফিস WiFi ডিজাইন কোনো ধরনের জটিলতা বা অতিরিক্ত পরিচালনা ব্যয় ছাড়াই আরও বেশি ব্যবহারকারী, ডিভাইস এবং অ্যাক্সেস সংক্রান্ত সিদ্ধান্ত গ্রহণ করতে পারে। এটিই হলো আসল ব্যবসায়িক ফলাফল।
যখন ফিজিক্যাল লেয়ারকে আইডেন্টিটি, সেগমেন্টেশন এবং অবজারভেবিলিটির কথা মাথায় রেখে ডিজাইন করা হয়, তখন WiFi আর এমন কোনো সাধারণ ইউটিলিটি থাকে না যা কেবল বিকল হলেই ব্যবসার নজরে আসে। এটি তখন জিরো-ট্রাস্ট অ্যাক্সেসের জন্য একটি নির্ভরযোগ্য এনফোর্সমেন্ট পয়েন্ট এবং অপারেশনাল ডেটার একটি অত্যন্ত পরিচ্ছন্ন উৎস হয়ে ওঠে।
আধুনিক অথেন্টিকেশনের মাধ্যমে পাসওয়ার্ডের গণ্ডি পেরিয়ে যাওয়া
অনেক অফিস WiFi পরিবেশের সবচেয়ে দুর্বল অংশটি রেডিও ডিজাইন নয়। এটি হলো অথেন্টিকেশন।
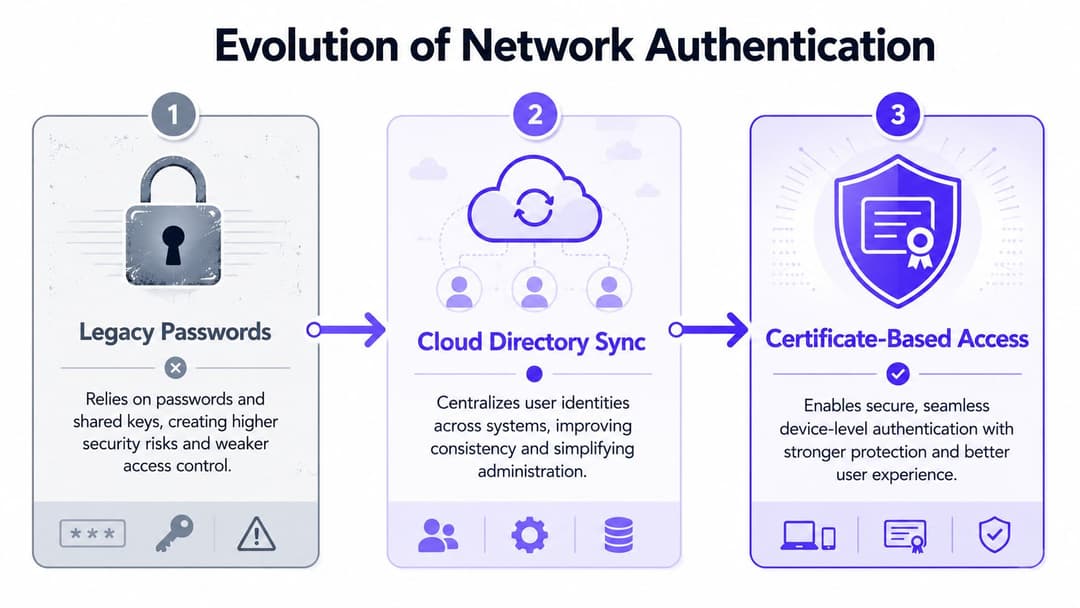
শেয়ার্ড পাসওয়ার্ডগুলো টিকে থাকে কারণ সেগুলো পরিচিত। তবে এগুলো এড়ানো যায় এমন ঝুঁকিও তৈরি করে। একবার কোনো পাসওয়ার্ড রিসেপশন ডেস্কের নোটে লেখা হলে, কোনো ঠিকাদারকে দেওয়া হলে, বা মাসখানেক আগে প্রতিষ্ঠান ছেড়ে চলে যাওয়া কারো মনে থাকলে, সেটি আর কোনো কন্ট্রোল থাকে না বরং একটি ঝুঁকিতে পরিণত হয়। ট্র্যাডিশনাল Captive Portal গুলোও খুব একটা ভালো নয় যদি তারা আইটি-কে একটি নির্ভরযোগ্য আইডেন্টিটি ট্রেইল না দিয়ে উল্টো জটিলতা তৈরি করে।
অধিকাংশ অফিস WiFi নির্দেশিকা এখনও মূলত হার্ডওয়্যারের ওপর নির্ভর করে, তবে এটি প্রায়শই গেস্ট অ্যাক্সেসের সমস্যাটি এড়িয়ে যায়। যুক্তরাজ্যের বেশিরভাগ এসএমই-এর কোনো আনুষ্ঠানিক গেস্ট অ্যাক্সেস পলিসি নেই, যা GDPR এবং NIS2-এর অধীনে একটি সিকিউরিটি এবং কমপ্লায়েন্স ঘাটতি তৈরি করে। পাসওয়ার্ডহীন অথেন্টিকেশন এবং আইডেন্টিটি ভিত্তিক নেটওয়ার্কিং অত্যন্ত গুরুত্বপূর্ণ কারণ এগুলো নেটওয়ার্কে কে আছে তার একটি অডিটেবল ট্রেইল তৈরি করে, যেমনটি WiFi কভারেজ এবং গেস্ট অ্যাক্সেস পলিসির ঘাটতি সংক্রান্ত এই আলোচনায় উল্লেখ করা হয়েছে।
পুরোনো পদ্ধতি বনাম আধুনিক পদ্ধতি
বাস্তবসম্মত তুলনাটি এইরকম দেখায়:
| পদ্ধতি | ব্যবহারকারীর অভিজ্ঞতা | নিরাপত্তা ব্যবস্থা | পরিচালনগত প্রভাব |
|---|---|---|---|
| শেয়ার্ড WPA পাসওয়ার্ড | প্রথমে সহজ, সময়ের সাথে সাথে জটিল | দুর্বল অ্যাট্রিবিউশন, প্রত্যাহার করা কঠিন | পাসওয়ার্ড রিসেট অনেক ডিভাইসের উপর প্রভাব ফেলে |
| সাধারণ Captive Portal | অতিথিদের জন্য পরিচিত, প্রায়ই কিছুটা জটিল | ওপেন অ্যাক্সেসের চেয়ে ভাল, তবে এখনও অগভীর হতে পারে | রিসেপশন এবং আইটি-এর উপর সাপোর্টের চাপ বাড়ে |
| ডিরেক্টরি-ব্যাকড স্টাফ অ্যাক্সেস | একবার এনরোল হয়ে গেলে মসৃণ | প্রকৃত পরিচয় এবং পলিসির সাথে যুক্ত | নতুন যোগদানকারী, পরিবর্তনকারী এবং চলে যাওয়া কর্মীদের হ্যান্ডেল করা সহজ |
| সার্টিফিকেট-ভিত্তিক অ্যাক্সেস | সেটআপের পর নির্বিঘ্ন | শক্তিশালী ডিভাইস এবং ব্যবহারকারীর ট্রাস্ট মডেল | দীর্ঘমেয়াদী প্রশাসনিক ওভারহেড কম |
| সীমিত ডিভাইসের জন্য iPSK | ব্যতিক্রমী পরিস্থিতির জন্য ভালো | একটি শেয়ার্ড কী-এর চেয়ে ভালো আইসোলেশন | লেগাসি এবং IoT এস্টেটের জন্য দরকারী |
কোন পদ্ধতিটি কোথায় উপযুক্ত
আধুনিক অথেন্টিকেশন সবচেয়ে ভালো কাজ করে যখন আপনি কোনো একটি সার্বজনীন পদ্ধতি খোঁজা বন্ধ করেন এবং ব্যবহারকারীর ধরনের সাথে পদ্ধতিগুলোর মিল করা শুরু করেন।
কর্মী এবং পরিচালিত ডিভাইসসমূহ
কর্মীদের ডিভাইসের জন্য, ওয়্যারলেস অ্যাক্সেসকে ব্যবসার অন্য জায়গায় ব্যবহৃত একই আইডেন্টিটি প্ল্যাটফর্মের সাথে যুক্ত করা সাধারণত সবচেয়ে পরিচ্ছন্ন পদক্ষেপ। Entra ID, Google Workspace এবং Okta ইতিমধ্যেই নির্ধারণ করে ব্যবহারকারী কে এবং সেই আইডেন্টিটি সক্রিয় আছে কিনা। সেই লজিককে নেটওয়ার্কে প্রসারিত করলে বিপুল পরিমাণ ম্যানুয়াল WiFi অ্যাডমিনিস্ট্রেশন দূর হয়।
সার্টিফিকেট-ভিত্তিক অ্যাক্সেস বিষয়গুলিকে আরও উন্নত করে। এটি বারবার পাসওয়ার্ডের অনুরোধ কমায়, ডিভাইস স্তরে বিশ্বাসকে আরও দৃঢ় করে এবং সিকিউরিটি দলগুলিকে ব্যবহারকারীর লাইফসাইকেল পরিবর্তনের সাথে অ্যাক্সেস সামঞ্জস্য করার একটি পরিষ্কার উপায় প্রদান করে।
অতিথি এবং পুনরায় আগত দর্শনার্থী
গেস্ট অ্যাক্সেস বেনামী না হয়েও সহজ মনে হওয়া উচিত। Passpoint এবং OpenRoaming সঠিক দিকে অগ্রসর হচ্ছে কারণ তারা যুক্ত হওয়ার ঝামেলা কমায় যা ব্যবহারকারীরা অপছন্দ করেন, একই সাথে সেশনের শুরু থেকেই এনক্রিপ্ট করা সংযোগ সমর্থন করে। বারবার আসা দর্শনার্থীদের স্থানগুলির জন্য, এটি একটি পুনরাবৃত্তিমূলক সাপোর্টের কাজকে একটি পরিচালিত পরিষেবা অভিজ্ঞতার অনেক কাছাকাছি নিয়ে যেতে পারে।
পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস কীভাবে অভিজ্ঞতাকে পরিবর্তন করে তার একটি ব্যবহারিক ধারণা পেতে, Purple-এর passwordless WiFi সংক্রান্ত ব্যাখ্যাটি দেখুন।
লিগ্যাসি সরঞ্জাম এবং IoT
সব ডিভাইস মডার্ন এন্টারপ্রাইজ অথেন্টিকেশন করতে পারে না। সেখানেই iPSK তার স্থান করে নেয়। এটি আপনাকে এমন ডিভাইসগুলিতে আলাদা ক্রিডেনশিয়াল এবং পলিসি বরাদ্দ করার একটি উপায় দেয় যা অন্যথায় একটি সাধারণ শেয়ার্ড নেটওয়ার্কে ফেলে রাখা হতো কারণ সেগুলি শক্তিশালী পদ্ধতি সমর্থন করতে পারে না।
এটি এমন অফিসগুলির জন্য গুরুত্বপূর্ণ যেখানে প্রিন্টার, ডিসপ্লে, সেন্সর, বিশেষ সরঞ্জাম বা ঠিকাদারদের মালিকানাধীন হার্ডওয়্যার থাকে যা সাধারণ ব্যবহারকারীর সুবিধা এবং এন্টারপ্রাইজ স্ট্যান্ডার্ডের মাঝামাঝি কোনো অবস্থানে পড়ে।
উদ্দেশ্যটি প্রতিটি প্রি-শেয়ার্ড কি সম্পূর্ণ মুছে ফেলা নয়। এর উদ্দেশ্য হলো প্রতিটি অ্যাক্সেসের সমস্যার সমাধান হিসেবে একটিমাত্র প্রি-শেয়ার্ড কি ব্যবহার করা বন্ধ করা।
যা এখন আর কাজ করে না
কিছু নির্দিষ্ট প্যাটার্ন ক্রমাগত সমস্যার সৃষ্টি করে:
- সবার জন্য একটি সাধারণ গেস্ট নেটওয়ার্ক: ভিজিটর, ভাড়াটে, ঠিকাদার এবং আনম্যানেজড ডিভাইসগুলো একই পলিসি বাকেটের অন্তর্ভুক্ত নয়।
- মূল নিয়ন্ত্রণ হিসেবে পাসওয়ার্ড রোটেশন ব্যবহার করা: রোটেশন কেবল তথ্য ফাঁসের পরেই সাহায্য করে। এটি কোনো আইডেন্টিটি তৈরি করে না।
- ম্যানুয়াল অ্যাক্সেস এক্সপায়ারি: আইটি টিমকে যদি অ্যাক্সেস মুছে ফেলার কথা ম্যানুয়ালি মনে রাখতে হয়, তবে অ্যাক্সেসটি দীর্ঘকাল থেকে যাবে।
- ডাউনস্ট্রিম ইন্টিগ্রেশন ছাড়া Captive Portal: পোর্টালটি যদি আইডেন্টিটি, CRM বা পলিসি সিস্টেমের সাথে কানেক্ট না থাকে, তবে এটি কেবল একটি বাহ্যিক ফ্রন্ট এন্ডে পরিণত হয়।
একটি আধুনিক অথেন্টিকেশন স্ট্যাক বৈধ ব্যবহারকারীদের জন্য জটিলতা হ্রাস করার পাশাপাশি অ্যাডমিনিস্ট্রেটরদের জন্য নির্ভুলতা বৃদ্ধি করবে। যখন এই দুটি একসঙ্গে ঘটে, তখন ব্যবহারকারীরা স্বাচ্ছন্দ্যে এটি গ্রহণ করে কারণ ব্যবহারকারীদের নেটওয়ার্কের সাথে লড়াই করতে হয় না এবং আইটি টিমকেও এটি নিয়ে সবসময় ব্যস্ত থাকতে হয় না।
আপনার WiFi জিরো ট্রাস্ট স্ট্র্যাটেজি তৈরি করা
অফিসের WiFi-এ জিরো ট্রাস্ট কোনো পরবর্তীতে যোগ করা মার্কেটিং লেয়ার নয়। নেটওয়ার্কটি কী ধরে নিয়ে কাজ করবে, এটি সে সম্পর্কিত একটি ডিজাইন চয়েস।
পুরানো "দুর্গ এবং পরিখা" মডেলটি কেউ একবার ভেতরে প্রবেশ করার পর তাদের অতিরিক্ত বিশ্বাস করত। একজন ব্যবহারকারী সঠিক SSID-এর সাথে সংযুক্ত হতেন, সঠিক পাসওয়ার্ড লিখতেন এবং সিস্টেমের কাছ থেকে ব্যাপক আস্থা পেতেন। এটি তখন অর্থপূর্ণ ছিল যখন অফিসগুলি ছিল অপরিবর্তিত, ডিভাইসগুলি ছিল অনুমানযোগ্য এবং অভ্যন্তরীণ নেটওয়ার্কগুলি সংজ্ঞায়িত করা সহজ ছিল। পরিচালনা না করা ডিভাইস, সাময়িক ব্যবহারকারী এবং ক্লাউড-ফার্স্ট অ্যাপ্লিকেশনে ভরপুর নমনীয় কর্মক্ষেত্রে এটি অনেক কম অর্থপূর্ণ।
নেটওয়ার্কের প্রান্তভাগকে কখনোই বিশ্বাস করবেন না
একটি কার্যকর জিরো ট্রাস্ট মডেল ধরে নেয় যে কোনো ব্যবহারকারী বা ডিভাইস ওয়্যারলেস নেটওয়ার্কে পৌঁছেছে বলেই তাকে ডিফল্টরূপে বিশ্বাস করা উচিত নয়। অ্যাক্সেস ক্রমাগত যাচাই করা প্রয়োজন এবং এটি আইডেন্টিটি, ডিভাইসের অবস্থা এবং পলিসির সাথে সংযুক্ত থাকতে হবে।
ওয়্যারলেস পরিভাষায়, এটি বেসলাইন পরিবর্তন করে:
- প্রতিটি কানেক্টিভিটি পৃথকভাবে মূল্যায়ন করা হয়
- অ্যাক্সেস আইডেন্টিটি অনুসরণ করে, অবস্থান নয়
- এনক্রিপশন অবিলম্বে শুরু হয়, কোনো দুর্বল জয়েন ওয়ার্কফ্লোর পরে নয়
- রিভোকেশন ডিরেক্টরি স্টেট দ্বারা চালিত হয়, মেমরি বা টিকিট কিউ দ্বারা নয়
এই কারণেই সার্টিফিকেট-ভিত্তিক অ্যাক্সেস কেবল তাত্ত্বিকভাবে নয়, বরং অপারেশনাল দিক থেকেও গুরুত্বপূর্ণ। এটি এমন একটি মডেলকে সমর্থন করে যেখানে বিশ্বাস একটি শেয়ার্ড পাসওয়ার্ড থেকে পাওয়ার পরিবর্তে প্রতি ডিভাইস এবং প্রতি ব্যবহারকারী সেশনের ভিত্তিতে প্রতিষ্ঠিত হয়।
বাস্তবে zero trust দেখতে কেমন হয়
সবচেয়ে শক্তিশালী ডিজাইনগুলোতে সাধারণত তিনটি লেয়ার একসাথে কাজ করে:
আইডেন্টিটি
একটি আসল আইডেন্টিটি সোর্স নির্ধারণ করে যে ব্যবহারকারী সক্রিয় আছেন কিনা এবং তারা কোন গ্রুপ বা রোলের অন্তর্ভুক্ত।
ডিভাইস ট্রাস্ট
ম্যানেজড ডিভাইসগুলো মুখস্থ পাসফ্রেজের চেয়ে শক্তিশালী অথেন্টিকেশন পদ্ধতির মাধ্যমে নিজেদের কার্যকারিতা প্রমাণ করে।
সেগমেন্টেশন
নেটওয়ার্কের এখনও পলিসি সীমানার প্রয়োজন রয়েছে। সেগমেন্টেশন ছাড়া অথেন্টিকেশন শুধুমাত্র একটি সমতল সমস্যার ক্ষেত্রে আরও ভাল ভিজিবিলিটি তৈরি করে।
একটি সংক্ষিপ্ত পরীক্ষা এখানে সাহায্য করতে পারে:
| প্রশ্ন | দুর্বল মডেল | Zero trust মডেল |
|---|---|---|
| কে কানেক্ট করছেন? | সম্ভবত পরিচিত | সুনির্দিষ্টভাবে যাচাইকৃত |
| এটি কোন ডিভাইস? | প্রায়শই অস্পষ্ট | নির্ভরযোগ্য পদ্ধতির সাথে ম্যাপ করা |
| এটি কোথায় পৌঁছানো উচিত? | বিস্তৃত ডিফল্ট অ্যাক্সেস | পলিসি ভিত্তিক অ্যাক্সেস |
| অবস্থা পরিবর্তন হলে কি ঘটে? | ম্যানুয়াল ক্লিনআপ | আইডেন্টিটি ওয়ার্কফ্লোর মাধ্যমে স্বয়ংক্রিয় প্রত্যাহার |
কোনো প্রাক্তন কর্মচারী যদি এখনও নেটওয়ার্কের সাথে যুক্ত হতে পারেন কারণ কেউ WiFi পাসওয়ার্ড পরিবর্তন করেনি, তবে সেই নেটওয়ার্কটি বিশ্বাসযোগ্যতা প্রয়োগ করছে না। এটি কেবল ভালো ব্যবস্থাপনার আশায় বসে আছে।
সুরক্ষার উন্নতির সাথে সাথে কেন অপারেশনাল উন্নতি ঘটে
এই বিষয়টি অনেক টিমই এড়িয়ে যায়। একটি জিরো ট্রাস্ট পদ্ধতি সঠিকভাবে প্রয়োগ করা হলে তা প্রায়শই অ্যাডমিন ওভারহেড কমিয়ে দেয়।
যখন অ্যাক্সেস কর্পোরেট ডিরেক্টরি অনুসরণ করে, তখন নতুন কর্মীদের জন্য আলাদাভাবে WiFi হ্যান্ডেল করার প্রয়োজন হয় না। গ্রুপ পরিবর্তনের মাধ্যমে স্থানান্তর হওয়া কর্মীরা সঠিক নীতি পেয়ে যান। আর চলে যাওয়া কর্মীরা যখন তাদের আইডেন্টিটি স্টেট পরিবর্তন করে, তখন স্বয়ংক্রিয়ভাবে অ্যাক্সেস হারিয়ে ফেলে। সময়ের সাথে সাথে কোন SSID, পাসওয়ার্ড এবং ব্যতিক্রমী অ্যাক্সেসগুলো দেওয়া হয়েছিল তা মনে রাখার চেয়ে এটি অনেক বেশি পরিচ্ছন্ন প্রক্রিয়া।
যদি আপনার এই মডেলটির জন্য আরও বিস্তৃত ফ্রেমওয়ার্কের প্রয়োজন হয়, তবে Purple-এর কাছে zero trust network access এর একটি দরকারী ওভারভিউ রয়েছে।
বাস্তবিক ট্রেড-অফ হলো প্রাথমিক প্রচেষ্টা। আপনার পরিচ্ছন্ন আইডেন্টিটি ডেটা, সংবেদনশীল সেগমেন্টেশন এবং লিগ্যাসি ডিভাইসের জন্য একটি বাস্তবসম্মত অনবোর্ডিং পথ প্রয়োজন। কিন্তু একবার সেই ভিত্তি তৈরি হয়ে গেলে, ওয়্যারলেস নেটওয়ার্ক অফিসের অ্যাক্সেসের দুর্বলতম অংশ হওয়া বন্ধ করে এবং আধুনিক সিকিউরিটি স্ট্যাকের মতো আচরণ করা শুরু করে।
নিরবচ্ছিন্ন গেস্ট এবং টেন্যান্ট অভিজ্ঞতা তৈরি করা
একটি অফিস WiFi ডিজাইনের সবচেয়ে স্পষ্ট পরীক্ষা হলো যখন বিভিন্ন ব্যবহারকারী গ্রুপ একই বিল্ডিং শেয়ার করে ব্যবহার করে।
একটি সদর দফতরে একই দিনে কর্মী, গ্রাহক, ডেলিভারি পার্টনার, কনসালট্যান্ট এবং ইভেন্টে অংশগ্রহণকারীরা থাকতে পারেন। একটি মিশ্র-ব্যবহৃত সম্পত্তিতে অফিসের ভাড়াটে, ভবনের স্টাফ, রক্ষণাবেক্ষণ ঠিকাদার এবং দর্শনার্থী একত্রিত হতে পারে। সহকর্মী কাজের সুবিধাযুক্ত একটি হোটেল এতে আরেকটি স্তর যুক্ত করে। ভুল ডিজাইন এই সমস্ত লোকেদের একই ব্যবহারকারীর ভিন্ন রূপ হিসাবে বিবেচনা করে। সঠিক ডিজাইন তাদের পৃথক বিশ্বাস এবং অভিজ্ঞতার যাত্রা হিসাবে বিবেচনা করে।
একজন অতিথি গতি চান, কোনো জটিল প্রক্রিয়া নয়
মিটিংয়ের জন্য আসা একজন ভিজিটরের কাছে আপনার VLAN পরিকল্পনাটি কতটা চমৎকার তা গুরুত্বপূর্ণ নয়। তাদের কাছে গুরুত্বপূর্ণ হলো তারা দ্রুত অনলাইন হতে পারছেন কিনা এবং সেই অভিজ্ঞতাটি পেশাদার মনে হচ্ছে কিনা।
যদি যুক্ত হওয়ার প্রক্রিয়াটি কারো পাসওয়ার্ড পড়ে শোনানো, সেটি দুইবার ভুল টাইপ করা, তারপর একটি Captive Portal ওপেন করার ওপর নির্ভর করে যা মোবাইলে ভালোভাবে রেন্ডার হয় না, তবে নেটওয়ার্কটি ইতিমধ্যেই ঝামেলা তৈরি করেছে। পুনরাবৃত্ত ট্রাফিক সহ ভেন্যুগুলোতে, সেই ঝামেলা আরও বৃদ্ধি পায় কারণ ফিরে আসা ব্যবহারকারীরা প্রথমবারের চেয়ে দ্বিতীয়বার যুক্ত হওয়া সহজ হবে বলে আশা করেন।
Passpoint এবং OpenRoaming এখানে সাহায্য করে কারণ তারা গেস্ট অ্যাক্সেসকে একটি ওয়ান-অফ লগইন প্রক্রিয়ার চেয়ে রোমিং অভিজ্ঞতার আরও কাছাকাছি নিয়ে যায়। এটি বিশেষ করে সেইসব ক্ষেত্রে অত্যন্ত দরকারী যেখানে WiFi শুধুমাত্র একটি ইউটিলিটি নয়, বরং সার্ভিস অভিজ্ঞতার অংশ।
একজন টেন্যান্ট আইসোলেশন সহ সরলতা চান
মাল্টি-টেন্যান্ট ভবনগুলো একটি ভিন্ন সমস্যা তৈরি করে। ভাড়াটেরা তাদের ব্যবহারকারীদের জন্য বাড়ির মতো সহজ অভিজ্ঞতা চায়, তবে বাড়ির মালিক ও অপারেটরদের অধিবাসীদের মধ্যে এন্টারপ্রাইজ-গ্রেড আইসোলেশন বা বিচ্ছিন্নতা নিশ্চিত করতে হয়।
তার মানে দুটি চরম বাজে পরিস্থিতি এড়ানো:
- একটি বিশাল শেয়ার্ড সার্ভিস যা সবাইকে অন্যের ভুলের মুখোমুখি করে
- প্রতিটি ভাড়াটিয়ার জন্য একটি সম্পূর্ণ কাস্টমাইজড নেটওয়ার্ক যা পরিচালনা করা ব্যয়বহুল এবং কঠিন হয়ে ওঠে
উন্নত মধ্যম পথটি হলো পরিচয়-সচেতন পৃথকীকরণ সহ একটি শেয়ার্ড অবকাঠামো। কর্মীরা তাদের নিজস্ব সংস্থার পরিচয় উৎসের বিপরীতে প্রমাণীকরণ করতে পারেন। গেস্ট ট্রাফিক বিচ্ছিন্ন থাকতে পারে। লিগ্যাসি ডিভাইসগুলি প্রয়োজনে iPSK এর মতো পদ্ধতিগুলি ব্যবহার করতে পারে। কার্যক্ষমভাবে, এটি সম্পত্তি দলগুলিকে প্রতিটি ভাড়াটেকে একই পলিসি সেটে সংকুচিত না করে একটি ধারাবাহিক পরিষেবা প্রদান করতে সাহায্য করে।
এই ধরনের পরিবেশগুলো কীভাবে পরিচালনা করা হয় তার উদাহরণের জন্য, guest WiFi solutions-এর ওপর Purple-এর প্রতিবেদনটি একটি দরকারী পটভূমি হতে পারে।
তিনজন ব্যবহারকারী, তিনটি ভিন্ন প্রত্যাশা
একই বিল্ডিংকে তিনটি দৃষ্টিকোণ থেকে বিবেচনা করুন:
অফিস গেস্ট
মিটিংয়ের জন্য তাদের দ্রুত, ঝামেলাহীন ইন্টারনেট অ্যাক্সেস প্রয়োজন। তাদের লাইন-অব-বিজনেস ভিজিবিলিটির প্রয়োজন নেই এবং কাছাকাছি থাকার কারণে তাদের স্টাফদের মতো বিশ্বস্ততা পাওয়া উচিত নয়।ভাড়াটে কর্মী তারা প্রতিদিন নির্বিঘ্ন অ্যাক্সেস আশা করেন, যা আদর্শভাবে কাজের জন্য ইতিমধ্যেই ব্যবহৃত আইডেন্টিটি প্ল্যাটফর্মের সাথে লিঙ্ক করা থাকবে।
বিল্ডিং অপারেটর
তাদের সেন্ট্রাল ওভারসাইট, পরিষ্কার বিভাজন এবং এমন একটি সাপোর্ট মডেল প্রয়োজন যা প্রতিটি নতুন দখলদারের জন্য নেটওয়ার্ক রি-ইঞ্জিনিয়ারিং করার প্রয়োজনীয়তা দূর করে।
এই কারণেই ব্যবহারকারীর অভিজ্ঞতা এবং সুরক্ষাকে আলাদাভাবে ডিজাইন করা যায় না। আর্কিটেকচারকে অবশ্যই একসাথে উভয় বিষয়কে সমর্থন করতে হবে।
ভালো গেস্ট এবং টেন্যান্ট WiFi ব্যবহারকারীর দিক থেকে অত্যন্ত সহজ মনে হয় কারণ ডিজাইনের সময় এর জটিলতাগুলো সঠিকভাবে সামলানো হয়েছে।
যা একটি "গেস্ট SSID এবং আশানির্ভর" মডেলের চেয়েও ভালো কাজ করে
একটি বাস্তবসম্মত অপারেটিং মডেলের মধ্যে সাধারণত অন্তর্ভুক্ত থাকে:
- ভিন্ন অনবোর্ডিং পাথ: স্টাফ, অতিথি এবং আনম্যানেজড ডিভাইসগুলো একই প্রক্রিয়ার মধ্যে থাকা উচিত নয়।
- আইডেন্টিটি গ্রুপ অনুযায়ী পলিসি: ঠিকাদার এবং ভাড়াটে ব্যক্তিরা একই লবিতে থাকলেও প্রায়শই তাদের জন্য ভিন্ন ব্যবস্থার প্রয়োজন হয়।
- ডিফল্টভাবে আইসোলেশন: শেয়ার্ড বিল্ডিংগুলোতে প্রথাগত একক-ব্যবহারকারী অফিসের চেয়ে শক্তিশালী বাউন্ডারির প্রয়োজন হয়।
- একটি পুনরাবৃত্তিযোগ্য সাপোর্ট মডেল: অ্যাক্সেস ব্যর্থ হলে কী করতে হবে তা রিসেপশন, ফ্যাসিলিটিজ এবং আইটি সবারই জানা থাকা প্রয়োজন।
এই সংমিশ্রণই ওয়্যারলেস পরিষেবাকে বারবার বিরক্তিকর হওয়ার পরিবর্তে ভেন্যু অভিজ্ঞতার একটি অংশে পরিণত করে।
WiFi অ্যানালিটিক্সকে কার্যকরী ইনসাইটে রূপান্তর করা
একবার অথেন্টিকেশনের উন্নতি হলে, নেটওয়ার্কটি কেবল একটি ট্রান্সপোর্ট লেয়ার হিসেবে সীমাবদ্ধ থাকে না। এটি ফার্স্ট-পার্টি অপারেশনাল ডেটার একটি বড় উৎস হয়ে ওঠে।
এটি গুরুত্বপূর্ণ কারণ অফিসের WiFi এমন আচরণ সনাক্ত করে যা অন্যান্য অনেক সিস্টেম মিস করে। এটি দেখাতে পারে যে কখন লোকেরা আসছেন, তারা কত ঘন ঘন ফিরে আসছেন, কোন স্থানগুলি পুনরাবৃত্ত উপস্থিতি আকর্ষণ করে এবং কোথায় ব্যবহারের ধরণগুলি ব্যবসার অনুমান থেকে আলাদা। অফিসের জন্য, এটি কর্মক্ষেত্রের পরিকল্পনায় তথ্য সরবরাহ করতে পারে। হসপিটালিটি এবং রিটেল-সংলগ্ন পরিবেশের জন্য, এটি কর্মী নিয়োগ, লেআউট এবং এনগেজমেন্টের সিদ্ধান্তকে প্রভাবিত করতে পারে।
লগইন ইভেন্ট থেকে অপারেশনাল সিগন্যালে রূপান্তর
অথেন্টিকেশন প্রাসঙ্গিকতা তৈরি করে। উপস্থিতির ডেটা এর সাথে আচরণের রূপরেখা যুক্ত করে। সতর্কতার সাথে ব্যবহার করা হলে, এই ইনপুটগুলো কিছু ব্যবহারিক প্রশ্নের উত্তর দিতে পারে যেমন:
- শেয়ার করা অফিস এরিয়াগুলোতে কোন দিনগুলোতে সবচেয়ে বেশি ব্যস্ততা থাকে
- মিটিং-বহুল জোনগুলো প্রত্যাশার চেয়ে বেশি পুনরাবৃত্তিমূলক ব্যবহার আকর্ষণ করছে কিনা
- প্রবেশপথ বা ফ্লোরগুলোর মধ্যে ভিজিটর ট্রাফিকের তুলনা কেমন
- ফিরতি ভিজিটগুলো ক্যাম্পেইন বা ইভেন্ট অ্যাক্টিভিটির সাথে সামঞ্জস্যপূর্ণ কিনা
এটি কেবল মার্কেটারদের জন্য নয়। ফ্যাসিলিটিজ টিমগুলো এটিকে স্পেসের চাহিদা বোঝার জন্য ব্যবহার করতে পারে। কর্মক্ষেত্রের টিমগুলো পরিকল্পিত ডেস্কিং প্যাটার্নের সাথে প্রকৃত অকুপেন্সি আচরণের তুলনা করতে পারে। অপারেশনস ম্যানেজাররা সহজেই চিহ্নিত করতে পারেন কোথায় ডিজিটাল অভিজ্ঞতা এবং শারীরিক অভিজ্ঞতার মধ্যে অমিল তৈরি হচ্ছে।
সিস্টেমগুলো যুক্ত হলে এর আসল মূল্য প্রকাশ পায়
WiFi অ্যানালিটিক্স তখনই সবচেয়ে দরকারী হয় যখন সেগুলি একটি ওয়্যারলেস ড্যাশবোর্ডের মধ্যে আটকে থাকে না। সবচেয়ে শক্তিশালী সেটআপগুলি অথেন্টিকেশন ডেটাকে CRM, মার্কেটিং অটোমেশন, কাস্টমার রেকর্ড বা ভেন্যু সিস্টেমের সাথে সংযুক্ত করে যাতে টিমগুলি যা শিখছে তার উপর ভিত্তি করে কাজ করতে পারে।
একটি সহজ সমন্বয় দেখতে এইরকম হয়:
| ডেটা সিগন্যাল | উপযোগী ব্যবসায়িক প্রশ্ন | সম্ভাব্য পদক্ষেপ |
|---|---|---|
| নতুন ভিজিটর লগইন | কারা প্রথমবার আসছেন? | একটি স্বাগত ওয়ার্কফ্লো ট্রিগার করুন |
| বারবার আসার প্যাটার্ন | কারা নিয়মিত ফিরে আসছেন? | এনগেজমেন্ট বা পরিষেবা কাস্টমাইজ করুন |
| থাকার সময়কাল (Dwell behaviour) | কোন স্থানগুলো মনোযোগ আকর্ষণ করছে? | লেআউট বা স্টাফিং সামঞ্জস্য করুন |
| কর্মীদের উপস্থিতির প্রবণতা | অফিসের স্থানগুলো আসলে কীভাবে ব্যবহৃত হচ্ছে? | কর্মক্ষেত্রের পরিকল্পনা আরও উন্নত করুন |
পরিচয়ের প্রেক্ষাপট ছাড়া অ্যানালিটিক্স কেবল বিভ্রান্তি তৈরি করে। অ্যানালিটিক্স ছাড়া পরিচয় তার গুরুত্ব হারায়। আসল কার্যকারিতা লুকিয়ে আছে যেখানে এই দুটি বিষয় একসাথে মিলিত হয়।
পরিচালনা বা গভর্নেন্সের দিকে নজর রাখুন
এটি কেবল তখনই কাজ করে যখন গোপনীয়তা সঠিকভাবে পরিচালনা করা হয়। GDPR ডেটা সংগ্রহের পর টিক চিহ্ন দেওয়ার মতো কোনো সাধারণ নিয়ম নয়। এটি সম্মতি, ধারণকাল, উদ্দেশ্যের সীমাবদ্ধতা এবং ফলস্বরূপ প্রাপ্ত তথ্যে কার অ্যাক্সেস রয়েছে তার উপর প্রভাব ফেলে।
ব্যবহারিক মানদণ্ডটি সহজ: যার একটি সুনির্দিষ্ট উদ্দেশ্য আছে কেবল তা সংগ্রহ করুন, সেই উদ্দেশ্যটিকে বোধগম্য করে তুলুন এবং ডেটা ব্যবহারকারী দলগুলো যেন পরিষেবা উন্নয়ন এবং অনধিকার চর্চার মধ্যকার পার্থক্যটি বুঝতে পারে তা নিশ্চিত করুন।
যখন এই শৃঙ্খলা বজায় থাকে, তখন আধুনিক অফিসের WiFi কেবল সংযোগের চেয়েও বেশি কিছু হয়ে ওঠে। একটি স্পেস কীভাবে ব্যবহৃত হচ্ছে তা বোঝার জন্য এটি অন্যতম একটি স্পষ্ট মাধ্যম হয়ে ওঠে।
আপনার Office WiFi ডিপ্লয়মেন্ট চেকলিস্ট
একটি শক্তিশালী অফিস WiFi রোলআউট পরিচালনা করা সহজ হয় যখন আপনি এটিকে একটি হার্ডওয়্যার রিফ্রেশের চেয়ে লাইফসাইকেল হিসেবে বিবেচনা করেন। বেশিরভাগ বেদনাদায়ক ডিপ্লয়মেন্টের ক্ষেত্রে সমস্যা হয় কারণ কোনো একটি ধাপ এড়িয়ে যাওয়া হয়েছে, তাড়াহুড়ো করা হয়েছে বা ভুল টিমের হাতে দেওয়া হয়েছে।
পরিবেশটি সঠিকভাবে পরিকল্পনা করুন
ক্রয় করার আগেই শুরু করুন।
- স্পেসটি জরিপ করুন: আরএফ পরিস্থিতি, বিল্ডিং সামগ্রী, ব্যবহারকারীর ঘনত্বের ক্ষেত্র এবং মিটিং রুম ও শেয়ার্ড স্পেসের মতো সমস্যাযুক্ত এলাকাগুলো যাচাই করুন।
- শুধু কভারেজ নয়, ক্যাপাসিটি মডেল করুন: ব্যবহারকারীর ধরন, অ্যাপ্লিকেশনের চাহিদা এবং ডিভাইসের শ্রেণী গণনা করুন। খালি অফিসের কথা মাথায় রেখে ডিজাইন করবেন না।
- শুরুতেই আইডেন্টিটি ফ্লো ম্যাপ করুন: SSID চূড়ান্ত করার আগে কর্মী, গেস্ট, ঠিকাদার এবং ব্যবহারকারী-বিহীন ডিভাইসগুলো কীভাবে অথেন্টিকেট করবে তা নির্ধারণ করুন।
আপনি যদি সার্ভিসড অফিস বা ফ্লেক্সিবল ওয়ার্কপ্লেসের জন্য ডিজাইন করে থাকেন, তবে অপারেটররা কীভাবে আরও ব্যাপক কর্মক্ষেত্র পরিষেবাগুলোর মধ্যে কানেক্টিভিটি প্যাকেজ করে তা বুঝতেও এটি সাহায্য করে। প্লাগ অ্যান্ড প্লে অফিসের অন্তর্ভুক্তি-এর মতো একটি রেফারেন্স পয়েন্ট এন্ড ইউজাররা একটি ব্যবহারোপযোগী অফিস পরিবেশ থেকে ক্রমশ কী আশা করে তা ফ্রেম আপ করতে সাহায্য করতে পারে।
ডিজাইন থেকেই সুরক্ষিত
অনেক টিম এখনও এমন অভ্যাসের ওপর নির্ভর করে যা আর কার্যকর বা পরিমাপযোগ্য নয়।
- প্রথমে আইডেন্টিটি সোর্স চয়ন করুন। যদি Entra ID, Okta, বা Google Workspace ইতিমধ্যেই অন্য কোথাও অ্যাক্সেস নিয়ন্ত্রণ করে, তবে ওয়্যারলেস নেটওয়ার্কের সেটির সাথে সামঞ্জস্যপূর্ণ হওয়া উচিত।
- ব্যবহারকারীদের অভিজ্ঞতা আলাদা করুন। স্টাফ, গেস্ট, ভাড়াটে এবং IoT ডিভাইসের জন্য আলাদা ট্রাস্ট মডেল প্রয়োজন।
- রিভোকেশন নিয়ম নির্ধারণ করুন। যেখানেই সম্ভব অ্যাক্সেস প্রত্যাহার আইডেন্টিটি এবং পলিসি পরিবর্তনের সাথে স্বয়ংক্রিয়ভাবে সম্পন্ন হওয়া উচিত।
নিয়ন্ত্রিত ধাপে ধাপে ডিপ্লয় করুন
একবারে বড় ধরনের ওয়্যারলেস পরিবর্তন বা কাটওভার সাপোর্ট টিমের চাপ বাড়িয়ে দেয়।
- মিশ্র ব্যবহারকারী গ্রুপগুলির সাথে পাইলট করুন: স্টাফ, গেস্ট, কন্ট্রাক্টর এবং ডিভাইস অনবোর্ডিং পাথগুলি পরীক্ষা করুন।
- ভেন্ডর ইন্টারঅপারেবিলিটি যাচাই করুন: অ্যাক্সেস পয়েন্ট, আইডেন্টিটি সিস্টেম, NAC পলিসি এবং ক্লায়েন্ট ডিভাইসগুলির ধারাবাহিকভাবে কাজ করা প্রয়োজন।
- ফলব্যাক পাথগুলি নথিভুক্ত করুন: লেগ্যাসি ক্লায়েন্ট এবং ব্যতিক্রমী পরিস্থিতি দেখা দেবে। মূল ডিজাইনকে প্রভাবিত করতে না দিয়ে এগুলির জন্য পরিকল্পনা করুন।
ক্রমাগত পরিচালনা এবং উন্নতি করুন
কাজটি কেবল লাইভ করার মাধ্যমেই শেষ হয়ে যায় না।
| ধাপ | নিয়মিত যা পর্যালোচনা করা উচিত |
|---|---|
| নেটওয়ার্কের স্বাস্থ্য | ক্যাপাসিটি হটস্পট, রোমিং সমস্যা, এয়ারটাইম দ্বন্দ্ব |
| অ্যাক্সেস কন্ট্রোল | ব্যর্থ জয়েন, পুরনো ডিভাইসের রেকর্ড, পলিসি ব্যতিক্রমসমূহ |
| ব্যবহারকারীর অভিজ্ঞতা | গেস্টদের জটিলতা, অনবোর্ডিং ব্যর্থতা, রিসেপশনের কাজের চাপ |
| ব্যবসায়িক অন্তর্দৃষ্টি | উপস্থিতির প্রবণতা, পুনরাবৃত্তি ভিজিট, স্পেস ব্যবহারের সংকেত |
সেরা ওয়্যারলেস পরিবেশগুলো জীবন্ত সিস্টেমের মতো রক্ষণাবেক্ষণ করা হয়। পরিচয় পরিবর্তিত হয়। ব্যবহারকারীর আচরণ পরিবর্তিত হয়। ভবনের ব্যবহার পরিবর্তিত হয়। আপনার WiFi কৌশলটিকেও এর সাথে তাল মিলিয়ে চলতে হবে।
যদি আপনার টিম শেয়ার্ড পাসওয়ার্ডগুলিকে আইডেন্টিটি-অ্যাওয়ার অ্যাক্সেস দিয়ে প্রতিস্থাপন করে থাকে, গেস্ট ওয়ার্কফ্লো কঠোর করে থাকে, বা ওয়্যারলেস অ্যাক্সেসকে জিরো-ট্রাস্ট পলিসির সাথে লিঙ্ক করে থাকে, তবে সেই স্ট্যাকের একটি প্ল্যাটফর্ম হিসাবে Purple মূল্যায়ন করার যোগ্য। এটি অফিস, হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং মাল্টি-টেন্যান্ট এনভায়রনমেন্টে পাসওয়ার্ডবিহীন WiFi অথেন্টিকেশন, আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং, গেস্ট অ্যাক্সেস এবং অ্যানালিটিক্সের উপর ফোকাস করে।



