
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
कार्यालय की WiFi समस्याएं जो टीमों को निराश करती हैं, वे शायद ही कभी सिग्नल बार से शुरू होती हैं। वे तब शुरू होती हैं जब नेटवर्क अब इस बात से मेल नहीं खाता कि लोग कैसे काम करते हैं।
स्टाफ अपने साथ एक लैपटॉप और एक फोन लेकर आता है। कुछ लोग टैबलेट लाते हैं। मीटिंग रूम ऐसे मेहमानों से भर जाते हैं जिन्हें अभी एक्सेस चाहिए, न कि हेल्पडेस्क से बातचीत के बाद। ठेकेदारों को आंतरिक नेटवर्क पर स्थायी निवासी बने बिना अल्पावधि कनेक्टिविटी की आवश्यकता होती है। प्रिंटर, स्क्रीन, सेंसर, कैमरे और अन्य कनेक्टेड डिवाइस बैकग्राउंड में बढ़ते जाते हैं। जब कार्यालय में कुछ ही अनुमानित डिवाइस थे तब जो स्थिति ठीक लग रही थी, वह तेजी से अव्यवस्थित हो जाती है।
अधिकांश संगठन अभी भी एक परिचित टूलकिट के साथ उस गड़बड़ी को प्रबंधित करने का प्रयास करते हैं: एक शेयर्ड पासवर्ड, एक बुनियादी गेस्ट SSID, और एक Captive Portal जिसे उपयोगकर्ता पसंद करने के बजाय केवल सहन करते हैं। यह सेटअप लोगों को ऑनलाइन रख सकता है, लेकिन यह ऑपरेशनल बाधा, कमजोर जवाबदेही और अनावश्यक जोखिम पैदा करता है। यदि हर कोई एक ही पासवर्ड साझा करता है, तो कोई भी निश्चित रूप से नहीं कह सकता कि किसी दिए गए क्षण में नेटवर्क पर कौन था, उन्हें कहाँ तक पहुँचने की अनुमति दी जानी चाहिए थी, या परिस्थितियाँ बदलने पर कितनी जल्दी एक्सेस को रद्द किया जा सकता है।
आधुनिक Office WiFi चुनौती
किसी व्यस्त कार्यदिवस में एक सामान्य कार्यालय में कदम रखें और आप आमतौर पर किसी के टिकट खोलने से पहले ही लक्षणों को पहचान सकते हैं। कोने वाले मीटिंग रूम में वीडियो कॉल रुक जाती है। कोई विज़िटर रिसेप्शनिस्ट से गेस्ट पासवर्ड मांगता है। कोई ठेकेदार स्टाफ SSID ले लेता है क्योंकि यह एक उचित अस्थायी वर्कफ़्लो बनाने की तुलना में तेज़ है। कोई व्यक्ति किसी घटना के बाद शेयर्ड की को बदलता है, और फिर बाकी का पूरा दिन उन डिवाइस को फिर से कनेक्ट करने में बिताता है जिन्हें पहली बार में कभी भी शेयर्ड सीक्रेट पर निर्भर नहीं होना चाहिए था।
यह कई कार्यालयों में सामान्य स्थिति है जिसे स्वीकार करने से कई टीमें कतराती हैं।
अंतर्निहित समस्या केवल प्रदर्शन की नहीं है। बात यह है कि कार्यालय के WiFi को एक यूटिलिटी लेयर के रूप में माना गया है, जबकि अब यह कार्यस्थल के लिए एक कंट्रोल प्लेन की तरह काम करता है। यह सुरक्षा, ऑनबोर्डिंग, अनुपालन, विजिटर अनुभव और IT की दैनिक विश्वसनीयता को प्रभावित करता।
जहां पुराने कार्यालय के WiFi मॉडल विफल हो जाते हैं
पुराना मॉडल यह मानकर चलता था कि अंदर का नेटवर्क विश्वसनीय है और बाहर का अविश्वसनीय। एक बार जब कोई यूजर वायरलेस नेटवर्क पर आ जाता था, तो कठिन काम पूरा मान लिया जाता था। यह दृष्टिकोण हॉट-डेस्किंग वातावरण, साझा इमारतों, लचीले कार्यालयों और किसी भी ऐसे कार्यस्थल में विफल हो जाता है जहाँ पहचान और डिवाइस लगातार बदलते रहते हैं।
कुछ व्यावहारिक विफलता बिंदु बार-बार दिखाई देते हैं:
- साझा क्रेडेंशियल बहुत दूर तक फैल गए हैं: स्टाफ, मेहमानों, पूर्व कर्मचारियों और तीसरे पक्षों को अक्सर एक ही पासवर्ड पता होता है।
- अतिथि एक्सेस एक अपवाद प्रक्रिया बन जाती है: रिसेप्शन या आईटी अंततः मैन्युअल एक्सेस ब्रोकर के रूप में कार्य करने लगते हैं।
- IoT डिवाइस गलत तरीके से एक साथ डाल दिए जाते हैं: सीमित प्रमाणीकरण समर्थन वाले उपकरणों को अक्सर व्यापक नेटवर्क सेगमेंट पर रख दिया जाता है क्योंकि यह सुविधाजनक होता है।
- ऑडिटिंग कमजोर है: टीमों को पता होता है कि कोई डिवाइस कनेक्ट हुआ है, लेकिन हमेशा यह नहीं पता होता कि इसका उपयोग किसने किया या क्या वह एक्सेस अभी भी प्रासंगिक था।
एक वायरलेस नेटवर्क जो केवल इस बात का जवाब देता है कि "क्या यह डिवाइस कनेक्ट हो सकता है?" वह आधुनिक कार्यालय की ज़रूरतों से पीछे है। कठिन सवाल यह है कि "यह कौन है, उन्हें कहाँ तक पहुँचना चाहिए और कितने समय के लिए?"
WiFi अब व्यावसायिक संचालन का हिस्सा है
एक अधिक मजबूत दृष्टिकोण वायरलेस संपत्ति को इन्फ्रास्ट्रक्चर और पहचान सतह दोनों के रूप में मानता है। कवरेज अभी भी मायने रखता है। क्षमता अभी भी मायने रखती है। लेकिन इसके साथ ही एक्सेस को किसी वास्तविक व्यक्ति, एक प्रबंधित डिवाइस, एक टेनेंट या एंडपॉइंट के एक विशिष्ट वर्ग से जोड़ने की क्षमता भी मायने रखती है।
वह बदलाव डिजाइन के निर्णयों को बदल देता है। यह बदलता है कि आप कौन से एक्सेस पॉइंट खरीदते हैं, आप ट्रैफ़िक को कैसे सेगमेंट करते हैं, आप उपयोगकर्ताओं को कैसे ऑनबोर्ड करते हैं, और सुरक्षा या अनुपालन टीमों द्वारा यह पूछे जाने पर कि किसके पास और कब एक्सेस था, आप क्या सबूत दे सकते हैं।
जब कार्यालय का WiFi इस तरह से डिज़ाइन किया जाता है, तो यह एक ऐसी पृष्ठभूमि सेवा नहीं रह जाता जिसे लोग केवल तब नोटिस करते हैं जब यह विफल हो जाती है। यह इस बात का हिस्सा बन जाता है कि कार्यालय कैसे सुरक्षित, उपयोगी और मापने योग्य बना रहे।
भविष्य के अनुकूल नेटवर्क आर्किटेक्चर को डिज़ाइन करना
एक नेटवर्क रीडिजाइन आमतौर पर एक प्रत्यक्ष विफलता के बाद ही स्वीकृत होता है। सोमवार की सुबह बोर्डरूम में कॉल कट जाती हैं, कोई विज़िटर क्लाइंट रिसेप्शन में कनेक्टेड नहीं रह पाता है, और IT को "खराब WiFi" के लिए दोषी ठहराया जाता है, भले ही डेप्लॉयमेंट के दौरान हीटमैप ठीक दिख रहा हो। अंतर्निहित समस्या आमतौर पर आर्किटेक्चरल होती है। डिजाइन ने सिग्नल की शक्ति तो प्रदान की, लेकिन व्यवसाय को अनुमानित क्षमता, नीति प्रवर्तन और विकास के लिए गुंजाइश की आवश्यकता थी।
यह बदलाव मायने रखता है। ऑफिस WiFi अब केवल लैपटॉप के लिए एक ट्रांसपोर्ट लेयर नहीं रह गया है। यह अब मैनेज्ड स्टाफ डिवाइसेस, अनमैनेज्ड पर्सनल डिवाइसेस, रूम सिस्टम, प्रिंटर, सेंसर, किरायेदार ट्रैफ़िक और गेस्ट एक्सेस को संभालता है। यदि वायरलेस डिज़ाइन इन सेशन को स्पष्ट रूप से अलग करने, पहचानने और स्केल करने में असमर्थ है, तो सुरक्षा नियंत्रण लागू करना कठिन हो जाता है और सपोर्ट का बोझ तेजी से बढ़ता है।
सहमति और पॉलिसी हेडरूम के आसपास डिज़ाइन करें
कवरेज प्रवेश की आवश्यकता है। क्षमता वह है जिसे उपयोगकर्ता महसूस करते हैं।
व्यवहार में, समस्या सबसे पहले शेयर्ड स्पेस में दिखाई देती है। मीटिंग रूम, ओपन-प्लान फ्लोर, रिसेप्शन और कोलैबोरेटिव एरिया समवर्ती ट्रैफ़िक, रोमिंग इवेंट्स और एयरटाइम विवाद की समस्या पैदा करते हैं। एक साइट मजबूत सिग्नल दिखा सकती है और फिर भी खराब यूजर एक्सपीरियंस प्रदान कर सकती है क्योंकि बहुत सारे क्लाइंट एक ही समय में एक ही सेल पर प्रतिस्पर्धा कर रहे होते हैं।
डिज़ाइन के प्रश्न परिचालन से संबंधित होने चाहिए:
- व्यस्ततम घंटों के दौरान उपयोगकर्ता कहाँ एकत्रित होते हैं? बोर्डरूम और टचडाउन क्षेत्रों को बंद कार्यालयों की तुलना में एक अलग डिज़ाइन की आवश्यकता होती है।
- हवाई क्षेत्र को कितने एंडपॉइंट प्रकार साझा करते हैं? लैपटॉप, फोन, सहयोग बार और IoT उपकरण अलग-अलग विवाद पैटर्न और नीति आवश्यकताएं पैदा करते हैं।
- कौन से एप्लिकेशन महंगी विफलता का शिकार होते हैं? वॉयस, वीडियो मीटिंग, स्क्रीन शेयरिंग और क्लाउड प्रमाणीकरण प्रवाह कमजोर एयरटाइम योजना को जल्दी उजागर करते हैं।
- व्यवसाय को कितने विभाजन की आवश्यकता होगी? कर्मचारियों, अतिथियों, ठेकेदारों और व्यवसाय के स्वामित्व वाले उपकरणों को अक्सर पहले दिन से ही अलग व्यवहार की आवश्यकता होती है।
उस आखिरी बिंदु पर ध्यान नहीं दिया जाता है। पहचान-जागरूक एक्सेस नियंत्रण को जोड़ता है, लेकिन यह आर्किटेक्चरल मांग को भी बढ़ाता है। अधिक SSID इसका समाधान नहीं हैं। बेहतर सेगमेंटेशन, स्पष्ट पॉलिसी असाइनमेंट और उन निर्णयों के लिए अनुकूलित इंफ्रास्ट्रक्चर ही इसका समाधान है।
प्लेसमेंट अभी भी तय करता है कि डिज़ाइन काम करता है या नहीं
एक्सेस पॉइंट का चयन मायने रखता है, लेकिन खराब RF डिज़ाइन अच्छे हार्डवेयर को बर्बाद कर देगा।
प्लेसमेंट यूजर के व्यवहार और बिल्डिंग की बाधाओं के अनुसार होना चाहिए, न कि एक व्यवस्थित सीलिंग पैटर्न के अनुसार। घने डेस्क, मीटिंग स्पेस, लिफ्ट लॉबी, वेयरहाउस, प्लांट रूम और कांच से भरे इंटीरियर सभी सेल की सीमाओं को इस तरह बदलते हैं जो फ्लोरप्लान स्पष्ट रूप से नहीं दिखाता है। इन कारणों से, साइट सर्वे, वैलिडेशन और पोस्ट-डिप्लॉयमेंट ट्यूनिंग अपनी उपयोगिता साबित करते हैं।
कुछ डिज़ाइन नियम पूरी तरह खरे उतरते हैं:
- APs को वहां रखें जहां टकराव होता है। उच्च-घनत्व वाले कमरों और साझा स्थानों के लिए सोच-समझकर सेल डिज़ाइन की आवश्यकता होती है।
- इमारत की सामग्रियों को प्राथमिक इनपुट के रूप में मानें। कंक्रीट, स्टील, कांच और शेल्फिंग सिग्नलों के प्रसार को इतना बदल देते हैं कि वे साफ-सुथरे अनुमानों को गलत साबित कर सकते हैं।
- अत्यधिक निर्माण से बचें। खराब ट्यूनिंग वाले बहुत अधिक APs को-चैनल हस्तक्षेप और स्टिकी क्लाइंट व्यवहार को बढ़ा सकते हैं।
- घने कार्यालयों में चैनलों को रूढ़िवादी रखें। साफ-सुथरा एयरटाइम आमतौर पर व्यापक चैनलों और बढ़ा-चढ़ाकर किए गए थ्रूपुट दावों से बेहतर होता है।
उस संतुलन को स्पष्ट रूप से बताना आवश्यक है। व्यापक चैनल स्पेक शीट पर आकर्षक लग सकते हैं, लेकिन घने उद्यम वातावरण आमतौर पर तब बेहतर प्रदर्शन करते हैं जब एयरटाइम पुन: प्रयोज्य और अनुमानित हो।
केवल वर्तमान डिवाइस संख्या के लिए नहीं, बल्कि अगले कंट्रोल प्लेन के लिए खरीदारी करें
भविष्य के लिए तैयारी करना आंशिक रूप से रेडियो प्रदर्शन के बारे में है, लेकिन यह इस बारे में भी है कि अगले साल नेटवर्क से क्या करने के लिए कहा जाएगा। यदि वायरलेस लेयर भूमिका-आधारित एक्सेस, डायनामिक सेगमेंटेशन, डिवाइस प्रोफाइलिंग और समृद्ध ऑडिट आवश्यकताओं को वहन करेगी, तो हार्डवेयर रिफ्रेश के निर्णयों में यह दिखाई देना चाहिए।
नए प्लेटफॉर्म से जुड़ी विशेषताएं, जैसे कि समवर्ती क्लाइंट्स का बेहतर संचालन और घने वातावरण में बेहतर दक्षता, इस दिशा का समर्थन करती हैं। इसका उद्देश्य केवल फीचर के संक्षिप्त नामों (acronyms) के पीछे भागना नहीं है। इसका उद्देश्य ऐसे रीफ्रेश चक्र से बचना है जहाँ AP ट्रैफ़िक तो पास कर सकता है लेकिन पॉलिसी, एनालिटिक्स और पहचान-संवेदनशील एक्सेस (identity-aware access) जोड़ने के बाद संघर्ष करता है।
उन टीमों के लिए जो इस बदलाव की योजना बना रही हैं, passwordless WiFi architecture choices इस बात का एक उपयोगी उदाहरण हैं कि इन्फ्रास्ट्रक्चर और ऑथेंटिकेशन डिज़ाइन को अलग-अलग प्रोजेक्ट्स के बजाय एक साथ क्यों प्लान किया जाना चाहिए।
एक साधारण तुलना मदद करती है:
| डिज़ाइन विकल्प | क्या टिका रहता है | क्या बाद में समस्याएं पैदा करता है |
|---|---|---|
| AP चयन | सघन क्लाइंट समवर्तीता और नीति वृद्धि के लिए चुने गए हार्डवेयर | केवल चरम थ्रूपुट के आधार पर खरीदना |
| लेआउट | उपयोगकर्ता घनत्व और वास्तविक ट्रैफ़िक पैटर्न पर आधारित प्लेसमेंट | बिना किसी परिचालन संदर्भ के समान दूरी | चैनल रणनीति | व्यस्त कार्यालय क्षेत्रों में संकरा, पुन: प्रयोज्य एयरटाइम | पूरी साइट पर विस्तृत चैनल |
| अपग्रेड पाथ | सुरक्षा, विभाजन और एनालिटिक्स लक्ष्यों से जुड़ा रीफ्रेश | WiFi रीफ्रेश को एक कॉस्मेटिक हार्डवेयर स्वैप के रूप में मानना |
भविष्य के अनुकूल होने का अर्थ है कम पुनर्रचना
एक भविष्य के अनुकूल कार्यालय WiFi डिज़ाइन बिना किसी अस्थिरता या संचालन में महंगे हुए अधिक उपयोगकर्ताओं, अधिक डिवाइस प्रकारों और अधिक एक्सेस निर्णयों को संभाल सकता है। यही इसका व्यावसायिक परिणाम है।
जब फिजिकल लेयर को पहचान, सेगमेंटेशन और ऑब्जर्वेबिलिटी को ध्यान में रखकर डिज़ाइन किया जाता है, तो WiFi एक ऐसी यूटिलिटी नहीं रह जाता जिस पर व्यवसाय केवल तभी ध्यान देता है जब वह विफल हो जाता है। यह ज़ीरो-ट्रस्ट एक्सेस के लिए एक विश्वसनीय प्रवर्तन बिंदु और ऑपरेशनल डेटा का एक स्पष्ट स्रोत बन जाता है।
आधुनिक प्रमाणीकरण के साथ पासवर्ड से आगे बढ़ना
कई कार्यालय WiFi वातावरणों का सबसे कमजोर हिस्सा रेडियो डिज़ाइन नहीं है। यह प्रमाणीकरण है।
शेयर्ड पासवर्ड इसलिए बने हुए हैं क्योंकि वे परिचित हैं। वे टालने योग्य जोखिम भी पैदा करते हैं। एक बार जब कोई पासवर्ड रिसेप्शन डेस्क के नोट पर प्रिंट हो जाता है, किसी ठेकेदार को दे दिया जाता है, या किसी ऐसे व्यक्ति द्वारा याद रखा जाता है जिसने महीनों पहले व्यवसाय छोड़ दिया था, तो वह एक कंट्रोल नहीं रह जाता बल्कि एक लायबिलिटी बन जाता है। पारंपरिक Captive Portal भी बेहतर नहीं हैं यदि वे IT को एक विश्वसनीय पहचान ट्रेल दिए बिना केवल बाधा पैदा करते हैं।
अधिकांश ऑफिस WiFi मार्गदर्शन अभी भी हार्डवेयर पर बहुत अधिक निर्भर करता है, लेकिन यह अक्सर गेस्ट एक्सेस की समस्या को छोड़ देता है। यूके के अधिकांश SMEs के पास औपचारिक गेस्ट एक्सेस पॉलिसियों की कमी है, जो GDPR और NIS2 के तहत एक सुरक्षा और अनुपालन अंतर पैदा करती है। पासवर्ड रहित ऑथेंटिकेशन और पहचान-आधारित नेटवर्किंग महत्वपूर्ण हैं क्योंकि वे इस बात का एक ऑडिट योग्य ट्रेल बनाते हैं कि नेटवर्क पर कौन है, जैसा कि WiFi कवरेज और गेस्ट एक्सेस पॉलिसी अंतरालों की इस चर्चा में उल्लेख किया गया है।
पुरानी विधियाँ बनाम आधुनिक विधियाँ
व्यावहारिक तुलना इस प्रकार दिखती है:
| विधि | उपयोगकर्ता अनुभव | सुरक्षा स्थिति | परिचालन प्रभाव |
|---|---|---|---|
| साझा WPA पासवर्ड | शुरुआत में सरल, समय के साथ अव्यवस्थित | कमजोर एट्रिब्यूशन, कठिन निरस्तीकरण | पासवर्ड रीसेट कई उपकरणों को प्रभावित करते हैं |
| 기본 Captive Portal | अतिथियों के लिए परिचित, अक्सर जटिल | ओपन एक्सेस से बेहतर, लेकिन अभी भी सतही हो सकता है | रिसेप्शन और आईटी पर सहायता का बोझ |
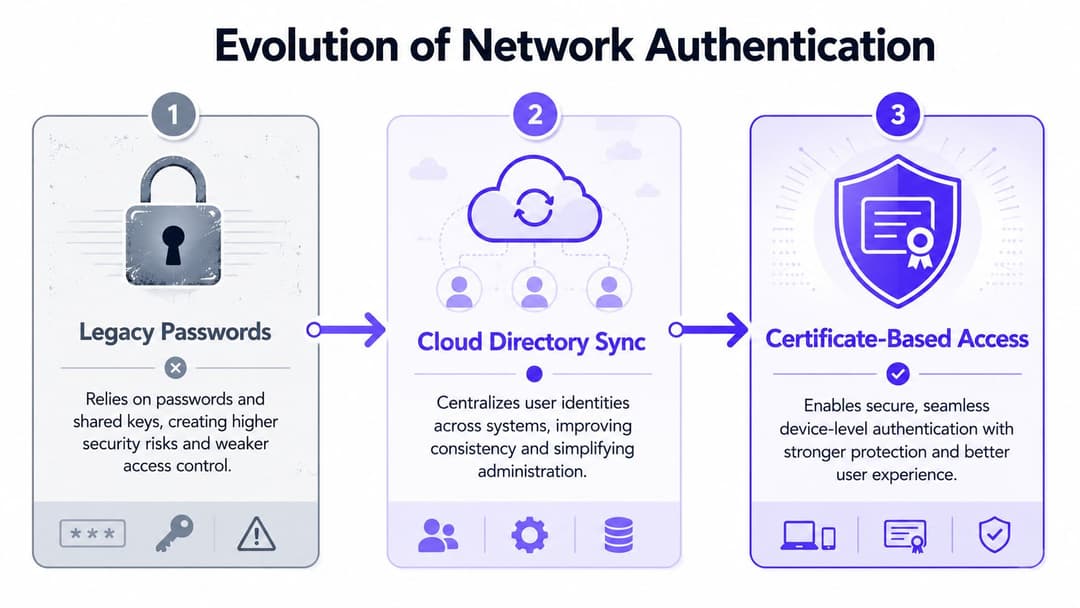
| निर्देशिका-समर्थित स्टाफ एक्सेस | एक बार नामांकित होने के बाद सुचारू | वास्तविक पहचान और नीति से जुड़ा हुआ | शामिल होने वाले, बदलने वाले और छोड़ने वाले कर्मचारियों का आसान प्रबंधन |
| प्रमाणपत्र-आधारित एक्सेस | सेटअप के बाद निर्बाध | मजबूत उपकरण और उपयोगकर्ता विश्वास मॉडल | कम दीर्घकालिक व्यवस्थापक ओवरहेड |
| सीमित उपकरणों के लिए iPSK | असाधारण मामलों के लिए अच्छा | एक साझा कुंजी की तुलना में बेहतर अलगाव | विरासत और IoT संपत्तियों के लिए उपयोगी |
प्रत्येक विधि कहाँ उपयुक्त बैठती है
आधुनिक प्रमाणीकरण तब सबसे अच्छा काम करता है जब आप एक सार्वभौमिक विधि की तलाश करना बंद कर देते हैं और उपयोगकर्ता प्रकारों के अनुसार विधियों का मिलान करना शुरू करते हैं।
कर्मचारी और प्रबंधित डिवाइस
स्टाफ के डिवाइस के लिए, वायरलेस एक्सेस को उसी पहचान प्लेटफॉर्म से जोड़ना सबसे सही कदम है जिसका उपयोग व्यवसाय में अन्य जगहों पर किया जाता है। Microsoft Entra ID, Google Workspace और Okta पहले से ही यह परिभाषित करते हैं कि यूजर कौन है और क्या वह पहचान सक्रिय है। उस तर्क को नेटवर्क तक विस्तारित करने से मैन्युअल WiFi एडमिनिस्ट्रेशन का एक बड़ा हिस्सा समाप्त हो जाता है।
सर्टिफिकेट-आधारित एक्सेस चीजों को और बेहतर बनाता है। यह बार-बार पासवर्ड पूछने की प्रक्रिया को कम करता है, डिवाइस स्तर पर भरोसे को मजबूत करता है, और सुरक्षा टीमों को यूजर लाइफसाइकिल परिवर्तनों के साथ एक्सेस को संरेखित करने का एक अधिक स्पष्ट तरीका देता है।
अतिथि और लौटने वाले आगंतुक
गेस्ट एक्सेस को गुमनाम बने बिना आसान महसूस होना चाहिए। Passpoint और OpenRoaming सही दिशा में कदम हैं क्योंकि वे उस जॉइन फ्रिक्शन को कम करते हैं जिसे यूजर्स नापसंद करते हैं, साथ ही सेशन की शुरुआत से ही एन्क्रिप्टेड कनेक्टिविटी का समर्थन करते हैं। बार-बार आने वाले विजिटर्स वाले स्थानों के लिए, यह बार-बार होने वाले सपोर्ट के काम को एक मैनेज्ड सर्विस अनुभव के बहुत करीब ला सकता है।
पासवर्ड रहित अतिथि पहुँच अनुभव को कैसे बदलती है, इसके व्यावहारिक दृष्टिकोण के लिए, passwordless WiFi पर Purple का विवरण देखें।
लीगेसी उपकरण और IoT
हर डिवाइस आधुनिक एंटरप्राइज प्रमाणीकरण नहीं कर सकता। यहीं पर iPSK अपनी जगह बनाता है। यह आपको उन डिवाइस को विशिष्ट क्रेडेंशियल और नीतियां सौंपने का एक तरीका देता है जिन्हें अन्यथा एक बड़े शेयर्ड नेटवर्क में डाल दिया जाता क्योंकि वे मजबूत तरीकों का समर्थन नहीं कर सकते।
यह उन कार्यालयों में मायने रखता है जहाँ प्रिंटर, डिस्प्ले, सेंसर, विशेष उपकरण या कांट्रैक्टर के स्वामित्व वाले हार्डवेयर होते हैं जो उपभोक्ता सुविधा और एंटरप्राइज मानकों के बीच कहीं स्थित होते हैं।
लक्ष्य हर प्री-शेयर्ड की को समाप्त करना नहीं है। लक्ष्य हर एक्सेस समस्या के समाधान के रूप में एक ही प्री-शेयर्ड की का उपयोग करना बंद करना है।
अब क्या काम नहीं करता
कुछ पैटर्न लगातार परेशानी पैदा करते हैं:
- सभी के लिए एक अतिथि WiFi नेटवर्क: विज़िटर्स, किरायेदार, ठेकेदार और अप्रबंधित डिवाइस एक ही पॉलिसी बकेट में नहीं आते हैं।
- मुख्य नियंत्रण के रूप में पासवर्ड रोटेशन: रोटेशन केवल पासवर्ड उजागर होने के बाद ही मदद करता है। यह पहचान नहीं बनाता है।
- मैन्युअल एक्सेस की समाप्ति: यदि आईटी को एक्सेस हटाने की याद रखनी पड़ती है, तो एक्सेस लंबे समय तक बना रहेगा।
- बिना डाउनस्ट्रीम एकीकरण वाले Captive Portal: यदि पोर्टल पहचान, CRM, या पॉलिसी सिस्टम से कनेक्ट नहीं होता है, तो यह केवल एक दिखावटी फ्रंट एंड बनकर रह जाता है।
एक आधुनिक ऑथेंटिकेशन स्टैक को वैध यूजर्स के लिए घर्षण को कम करना चाहिए जबकि एडमिनिस्ट्रेटर्स के लिए सटीकता को बढ़ाना चाहिए। जब दोनों चीजें एक साथ होती हैं, तो अपनाना स्वाभाविक रूप से आसान हो जाता है क्योंकि यूजर्स नेटवर्क से जूझना बंद कर देते हैं और IT को इसकी देखरेख नहीं करनी पड़ती है।
अपनी WiFi ज़ीरो ट्रस्ट रणनीति बनाना
कार्यालय के WiFi पर ज़ीरो ट्रस्ट कोई मार्केटिंग परत नहीं है जिसे बाद में लागू किया गया हो। यह इस बात का एक डिज़ाइन विकल्प है कि नेटवर्क को क्या मानकर चलना चाहिए।
पुराना “किला और खाई” मॉडल किसी के अंदर आने के बाद उस पर बहुत अधिक भरोसा कर लेता था। एक यूजर सही SSID से जुड़ता था, सही पासवर्ड दर्ज करता था, और सिस्टम से व्यापक भरोसा हासिल कर लेता था। यह तब समझ में आता था जब ऑफिस स्थिर थे, डिवाइस पूर्वानुमानित थे, और आंतरिक नेटवर्क को परिभाषित करना आसान था। लेकिन अनमैनेज्ड डिवाइसेस, अस्थायी यूजर्स और क्लाउड-फर्स्ट एप्लिकेशन्स से भरे लचीले कार्यस्थलों में इसका कोई मतलब नहीं रह जाता है।
नेटवर्क एज पर कभी भरोसा न करें
एक व्यावहारिक ज़ीरो ट्रस्ट मॉडल यह मानकर चलता है कि किसी भी यूज़र या डिवाइस पर केवल इसलिए डिफ़ॉल्ट रूप से भरोसा नहीं किया जाना चाहिए क्योंकि वह वायरलेस नेटवर्क तक पहुँच गया है। एक्सेस को लगातार सत्यापित किया जाना चाहिए और इसे पहचान, डिवाइस की स्थिति और पॉलिसी से जोड़ा जाना चाहिए।
वायरलेस संदर्भ में, यह आधारभूत स्तर को बदल देता है:
- प्रत्येक कनेक्शन का व्यक्तिगत रूप से मूल्यांकन किया जाता है
- एक्सेस पहचान का अनुसरण करता है, स्थान का नहीं
- एन्क्रिप्शन तुरंत शुरू होता है, न कि किसी कमजोर जॉइन वर्कफ़्लो के बाद
- रिवोकेशन डायरेक्टरी की स्थिति से संचालित होता है, न कि मेमोरी या टिकट कतारों से
यही कारण है कि सर्टिफिकेट-आधारित एक्सेस केवल सैद्धांतिक रूप से नहीं, बल्कि व्यावहारिक रूप से भी महत्वपूर्ण है। यह एक ऐसे मॉडल का समर्थन करता है जहाँ साझा पासवर्ड से विरासत में मिलने के बजाय, प्रति डिवाइस और प्रति यूज़र सेशन के आधार पर विश्वास स्थापित किया जाता है।
व्यवहार में zero trust कैसा दिखता है
सबसे मजबूत डिज़ाइनों में आमतौर पर तीन परतें एक साथ काम करती हैं:
पहचान
एक वास्तविक पहचान स्रोत यह तय करता है कि उपयोगकर्ता सक्रिय है या नहीं और वे किस समूह या भूमिका से संबंधित हैं।
डिवाइस ट्रस्ट
प्रबंधित डिवाइस याद किए गए पासफ़्रेज़ की तुलना में अधिक मजबूत प्रमाणीकरण विधियों के माध्यम से खुद को साबित करते हैं।
सेगमेंटेशन
नेटवर्क को अभी भी पॉलिसी सीमाओं की आवश्यकता होती है। सेगमेंटेशन के बिना प्रमाणीकरण केवल एक सपाट समस्या में बेहतर दृश्यता बनाता है।
एक संक्षिप्त परीक्षण यहाँ मदद करता है:
| प्रश्न | कमजोर मॉडल | Zero trust मॉडल |
|---|---|---|
| कौन कनेक्ट हो रहा है? | संभावित रूप से ज्ञात | स्पष्ट रूप से सत्यापित |
| यह कौन सा डिवाइस है? | अक्सर अस्पष्ट | ट्रस्ट मेथड से मैप किया गया |
| इसे कहाँ तक पहुँचना चाहिए? | व्यापक डिफॉल्ट एक्सेस | पॉलिसी-आधारित एक्सेस |
| स्थिति बदलने पर क्या होता है? | मैन्युअल क्लीनअप | पहचान वर्कफ़्लो के माध्यम से स्वचालित निरसन |
यदि कोई पूर्व कर्मचारी अभी भी कनेक्ट कर सकता है क्योंकि किसी ने WiFi पासवर्ड नहीं बदला है, तो नेटवर्क सुरक्षा लागू नहीं कर रहा है। यह केवल अच्छे रख-रखाव की उम्मीद कर रहा है।
सुरक्षा में सुधार के साथ संचालन में सुधार क्यों होता है
यह वह बिंदु है जिसे कई टीमें छोड़ देती हैं। एक बार ठीक से लागू होने के बाद एक ज़ीरो ट्रस्ट दृष्टिकोण अक्सर एडमिन ओवरहेड को कम करता है।
जब एक्सेस कॉर्पोरेट डायरेक्टरी का अनुसरण करता है, तो नए शामिल होने वाले लोगों के लिए विशेष WiFi हैंडलिंग की आवश्यकता नहीं होती है। विभाग बदलने वाले लोग ग्रुप परिवर्तनों के माध्यम से सही पॉलिसी प्राप्त करते हैं। कंपनी छोड़ने वाले लोग अपनी पहचान की स्थिति बदलते ही एक्सेस खो देते हैं। यह समय के साथ दिए गए SSIDs, पासवर्ड और अपवादों को याद रखने की तुलना में कहीं अधिक स्पष्ट और व्यवस्थित है।
यदि आपको उस मॉडल के लिए एक व्यापक ढांचे की आवश्यकता है, तो Purple के पास ज़ीरो ट्रस्ट नेटवर्क एक्सेस का एक उपयोगी अवलोकन है।
व्यवहारिक समझौता शुरुआत में किए जाने वाले प्रयास का है। आपको स्वच्छ पहचान डेटा, समझदारी से किए गए सेगमेंटेशन और लेगेसी डिवाइस के लिए एक व्यावहारिक ऑनबोर्डिंग मार्ग की आवश्यकता है। लेकिन एक बार जब वह आधार तैयार हो जाता है, तो वायरलेस नेटवर्क ऑफिस एक्सेस का कमजोर हिस्सा नहीं रह जाता है और एक आधुनिक सुरक्षा स्टैक की तरह व्यवहार करने लगता है।
निर्बाध अतिथि और किरायेदार अनुभव तैयार करना
कार्यालय के WiFi डिज़ाइन का सबसे स्पष्ट परीक्षण यह है कि क्या होता है जब विभिन्न उपयोगकर्ता समूह एक ही बिल्डिंग को साझा करते हैं।
एक मुख्यालय में एक ही दिन में कर्मचारी, ग्राहक, डिलीवरी पार्टनर, सलाहकार और इवेंट में आने वाले लोग शामिल हो सकते हैं। एक मिश्रित उपयोग वाली प्रॉपर्टी में ऑफिस किरायेदार, बिल्डिंग स्टाफ, रखरखाव ठेकेदार और विजिटर्स शामिल हो सकते हैं। कोवर्किंग स्पेस वाला होटल इसमें एक और स्तर जोड़ता है। गलत डिजाइन इन सभी लोगों को एक ही यूजर के रूप में देखता है। सही डिजाइन उनके साथ अलग-अलग भरोसे और अनुभव के सफर के रूप में व्यवहार करता है।
एक अतिथि गति चाहता है, कोई वर्कफ़्लो नहीं
एक बैठक के लिए आने वाले विज़िटर को इससे कोई सरोकार नहीं है कि आपकी VLAN योजना कितनी शानदार है। उन्हें इस बात की चिंता होती है कि क्या वे जल्दी से ऑनलाइन हो सकते हैं और क्या अनुभव पेशेवर लगता है।
यदि जॉइन करने की प्रक्रिया इस बात पर निर्भर करती है कि कोई व्यक्ति पासवर्ड पढ़कर सुनाए, उसे दो बार गलत टाइप करे, फिर एक Captive Portal खोले जो मोबाइल पर ठीक से दिखाई नहीं देता, तो नेटवर्क ने पहले ही बाधा उत्पन्न कर दी है। बार-बार आने वाले ट्रैफ़िक वाले स्थानों पर, वह बाधा और बढ़ जाती है क्योंकि लौटने वाले यूजर उम्मीद करते हैं कि दूसरी विज़िट पहली की तुलना में आसान होगी।
Passpoint और OpenRoaming यहाँ मदद करते हैं क्योंकि वे गेस्ट एक्सेस को एक बार के लॉगिन अनुष्ठान के बजाय एक रोमिंग अनुभव के अधिक करीब लाते हैं। यह विशेष रूप से उन क्षेत्रों में उपयोगी है जहाँ WiFi सेवा के अनुभव का एक हिस्सा है, न कि केवल एक बुनियादी सुविधा।
एक किरायेदार आइसोलेशन के साथ सरलता चाहता है
मल्टी-टेनेंट इमारतें एक अलग समस्या पैदा करती हैं। किरायेदार अपने उपयोगकर्ताओं के लिए घरेलू स्तर का अनुभव चाहते हैं, लेकिन मकान मालिकों और ऑपरेटरों को रहने वालों के बीच एंटरप्राइज़-ग्रेड अलगाव की आवश्यकता होती है।
इसका मतलब दो खराब चरम सीमाओं से बचना है:
- एक विशाल साझा सेवा जो हर किसी को दूसरों की गलतियों के प्रति असुरक्षित बनाती है
- प्रति किरायेदार पूरी तरह से कस्टमाइज्ड नेटवर्क जिसे संचालित करना महंगा और कठिन हो जाता है
बेहतर बीच का रास्ता पहचान के प्रति संवेदनशील अलगाव (identity-aware separation) के साथ एक साझा इंफ्रास्ट्रक्चर है। स्टाफ अपने स्वयं के संगठन के पहचान स्रोत (identity source) के विरुद्ध प्रमाणित कर सकते हैं। गेस्ट ट्रैफ़िक अलग रह सकता है। लेगेसी डिवाइस जहाँ आवश्यकता हो वहाँ iPSK जैसे तरीकों का उपयोग कर सकते हैं। परिचालन रूप से, यह प्रॉपर्टी टीमों को हर किरायेदार को एक ही पॉलिसी सेट में शामिल किए बिना एक सुसंगत सेवा प्रदान करने की अनुमति देता है।
इन वातावरणों को कैसे संभाला जाता है, इसके उदाहरणों के लिए, guest WiFi solutions पर Purple का आलेख एक उपयोगी पृष्ठभूमि है।
तीन उपयोगकर्ता, तीन अलग-अलग अपेक्षाएं
तीन दृष्टिकोणों के माध्यम से एक ही बिल्डिंग पर विचार करें:
कार्यालय का अतिथि
उन्हें किसी बैठक के लिए तेज़, कम-बाधा वाले इंटरनेट एक्सेस की आवश्यकता होती है। उन्हें लाइन-ऑफ-बिजनेस दृश्यता की आवश्यकता नहीं है और उन्हें निकटता के कारण स्टाफ का भरोसा नहीं मिलना चाहिए।किरायेदार कर्मचारी वे हर दिन निर्बाध एक्सेस की उम्मीद करते हैं, जो आदर्श रूप से उस पहचान प्लेटफॉर्म से जुड़ा हो जिसका वे पहले से ही काम के लिए उपयोग करते हैं।
इमारत संचालक
उन्हें केंद्रीय निगरानी, स्पष्ट अलगाव और एक ऐसे सपोर्ट मॉडल की आवश्यकता होती है जिसमें हर नए कब्जेदार के लिए नेटवर्क को फिर से डिजाइन करने की आवश्यकता न हो।
यही कारण है कि उपयोगकर्ता अनुभव और सुरक्षा को अलग-अलग डिज़ाइन नहीं किया जा सकता है। आर्किटेक्चर को एक ही समय में दोनों का समर्थन करना होगा।
अच्छा गेस्ट और टेनेंट WiFi यूजर की तरफ से सरल लगता है क्योंकि इसके डिज़ाइन में जटिलता को ठीक से संभाला गया है।
एक "अतिथि SSID प्लस उम्मीद" मॉडल से बेहतर क्या काम करता है
एक व्यावहारिक परिचालन मॉडल में आमतौर पर शामिल होते हैं:
- अलग ऑनबोर्डिंग मार्ग: कर्मचारी, अतिथि और अप्रबंधित उपकरण एक ही प्रक्रिया में नहीं आने चाहिए।
- पहचान समूह द्वारा नीति: ठेकेदारों और किरायेदारों को अक्सर अलग व्यवहार की आवश्यकता होती है, भले ही वे एक ही लॉबी में खड़े हों।
- डिफ़ॉल्ट रूप से अलगाव: साझा इमारतों को पारंपरिक एकल-कब्जे वाले कार्यालयों की तुलना में अधिक मजबूत सीमाओं की आवश्यकता होती है।
- एक दोहराने योग्य सहायता मॉडल: रिसेप्शन, सुविधाओं और आईटी सभी को यह जानने की आवश्यकता है कि एक्सेस विफल होने पर क्या होता है।
यह संयोजन ही वायरलेस सेवा को बार-बार होने वाली परेशानी के बजाय वेन्यू अनुभव का हिस्सा बना देता है।
WiFi एनालिटिक्स को कार्रवाई योग्य अंतर्दृष्टि में बदलना
एक बार प्रमाणीकरण में सुधार होने के बाद, नेटवर्क केवल एक ट्रांसपोर्ट लेयर नहीं रह जाता है। यह फर्स्ट-पार्टी परिचालन डेटा का एक स्रोत बन जाता है।
यह इसलिए मायने रखता है क्योंकि ऑफिस WiFi ऐसे व्यवहार को देखता है जो कई अन्य सिस्टम नहीं देख पाते हैं। यह दिखा सकता है कि लोग कब आते हैं, वे कितनी बार लौटते हैं, कौन से स्थान बार-बार उपस्थिति को आकर्षित करते हैं, और कहाँ उपयोग के पैटर्न बिजनेस के अनुमानों से भिन्न होते हैं। ऑफिसों के लिए, यह वर्कस्पेस की प्लानिंग में मदद कर सकता है। हॉस्पिटैलिटी और रिटेल से जुड़े परिवेशों के लिए, यह स्टाफिंग, लेआउट और जुड़ाव के विकल्पों को प्रभावित कर सकता है।
लॉगिन इवेंट से परिचालन सिग्नलों तक
प्रमाणीकरण से संदर्भ उत्पन्न होता है। उपस्थिति डेटा व्यवहार का रूप जोड़ता है। सावधानी से उपयोग किए जाने पर, ये इनपुट व्यावहारिक प्रश्नों के उत्तर दे सकते हैं जैसे:
- शेयर्ड ऑफिस एरिया में कौन से दिन सबसे व्यस्त होते हैं
- क्या मीटिंग वाले क्षेत्रों में उम्मीद से अधिक बार-बार उपयोग देखा जा रहा है
- विभिन्न प्रवेश द्वारों या मंजिलों पर आने वाले विजिटर्स के ट्रैफ़िक की तुलना कैसे की जाती है
- क्या रिटर्न विजिट्स किसी कैंपेन या इवेंट एक्टिविटी के साथ मेल खाती हैं
यह केवल मार्केटर्स के लिए नहीं है। सुविधाएं प्रबंधित करने वाली टीमें इसका उपयोग स्थान की मांग को समझने के लिए कर सकती हैं। कार्यस्थल की टीमें वास्तविक ऑक्यूपेंसी व्यवहार के साथ नियोजित डेस्किंग पैटर्न की तुलना कर सकती हैं। ऑपरेशंस मैनेजर यह पहचान सकते हैं कि डिजिटल अनुभव और भौतिक अनुभव कहाँ अलग हो रहे हैं।
सिस्टम के कनेक्ट होने पर मूल्य दिखाई देता है
WiFi एनालिटिक्स सबसे अधिक उपयोगी तब होते हैं जब वे किसी वायरलेस डैशबोर्ड के अंदर ही सीमित नहीं रहते। सबसे मजबूत सेटअप प्रमाणीकरण डेटा को CRM, मार्केटिंग ऑटोमेशन, ग्राहक रिकॉर्ड या वेन्यू सिस्टम के साथ जोड़ते हैं ताकि टीमें जो कुछ भी सीखें उस पर कार्रवाई कर सकें।
एक सरल संश्लेषण इस तरह दिखता है:
| डेटा सिग्नल | उपयोगी व्यावसायिक प्रश्न | संभावित कार्रवाई |
|---|---|---|
| नया विज़िटर लॉगिन | पहली बार कौन आ रहा है? | एक स्वागत वर्कफ़्लो को ट्रिगर करें |
| बार-बार आने का पैटर्न | कौन नियमित रूप से वापस आ रहा है? | जुड़ाव या सेवा को अनुकूलित करें |
| ठहरने का व्यवहार (Dwell behaviour) | कौन से स्थान ध्यान आकर्षित करते हैं? | लेआउट या स्टाफिंग को समायोजित करें |
| स्टाफ की उपस्थिति के रुझान | कार्यालय स्थानों का वास्तव में उपयोग कैसे किया जा रहा है? | कार्यस्थल नियोजन को बेहतर बनाएं |
पहचान के संदर्भ के बिना एनालिटिक्स केवल शोर पैदा करता है। एनालिटिक्स के बिना पहचान अपना मूल्य खो देती है। उपयोगी परत वहीं होती है जहाँ ये दोनों मिलते हैं।
शासन (Governance) को ध्यान में रखें
यह केवल तभी काम करता है जब गोपनीयता को ठीक से संभाला जाए। GDPR केवल डेटा एकत्र करने के बाद टिक किया जाने वाला कोई बॉक्स नहीं है। यह सहमति, डेटा रखने की अवधि, उद्देश्य की सीमा और उस अंतर्दृष्टि तक किसकी पहुँच है, इन सभी को प्रभावित करता है।
व्यावहारिक मानक सीधा है: केवल वही जानकारी एकत्र करें जिसका कोई स्पष्ट उद्देश्य हो, उस उद्देश्य को समझने योग्य बनाएं, और यह सुनिश्चित करें कि डेटा का उपयोग करने वाली टीमों को सेवा सुधार और अत्यधिक हस्तक्षेप के बीच का अंतर पता हो।
जब वह अनुशासन लागू होता है, तो आधुनिक कार्यालय का WiFi केवल कनेक्टिविटी से कहीं अधिक बन जाता है। यह यह समझने का एक स्पष्ट तरीका बन जाता है कि किसी स्थान का उपयोग कैसे किया जा रहा है।
आपकी Office WiFi परिनियोजन (Deployment) चेकलिस्ट
एक मजबूत कार्यालय WiFi रोलआउट को प्रबंधित करना तब आसान होता है जब आप इसे हार्डवेयर रिफ्रेश के बजाय एक लाइफसाइकिल के रूप में देखते हैं। अधिकांश परेशानी भरे डिप्लॉयमेंट इसलिए गलत हो जाते हैं क्योंकि कोई एक चरण छोड़ दिया गया था, जल्दबाजी में किया गया था या गलत टीम को सौंप दिया गया था।
पर्यावरण की ठीक से योजना बनाएं
खरीद से पहले शुरुआत करें।
- स्पेस का सर्वेक्षण करें: RF स्थितियों, निर्माण सामग्री, उपयोगकर्ता घनत्व वाले क्षेत्रों और मीटिंग रूम तथा साझा स्थानों जैसे समस्या वाले क्षेत्रों को सत्यापित करें।
- केवल पहुंच ही नहीं, क्षमता का मॉडल बनाएं: उपयोगकर्ता के प्रकारों, एप्लिकेशन की मांगों और डिवाइस श्रेणियों की गणना करें। खाली ऑफिस को ध्यान में रखकर डिज़ाइन न करें।
- पहचान वर्कफ़्लो को पहले मैप करें: SSIDs को अंतिम रूप देने से पहले यह तय करें कि स्टाफ, गेस्ट, ठेकेदार और गैर-उपयोगकर्ता डिवाइस कैसे ऑथेंटिकेट करेंगे।
यदि आप सर्विस्ड ऑफिस या फ्लेक्सिबल वर्कप्लेस के लिए डिजाइन कर रहे हैं, तो यह समझने में भी मदद मिलती है कि ऑपरेटर व्यापक वर्कप्लेस सेवाओं के भीतर कनेक्टिविटी को कैसे पैकेज करते हैं। plug and play office inclusions जैसा संदर्भ बिंदु यह समझने में मदद कर सकता है कि एंड-यूज़र उपयोग के लिए तैयार ऑफिस एनवायरनमेंट से क्या उम्मीद करते हैं।
डिज़ाइन द्वारा सुरक्षित
कई टीमें अभी भी उन आदतों पर निर्भर हैं जो अब बड़े पैमाने पर काम नहीं करती हैं।
- पहले पहचान स्रोत चुनें। यदि Microsoft Entra ID, Okta, या Google Workspace पहले से ही अन्य स्थानों पर एक्सेस को नियंत्रित करता है, तो वायरलेस नेटवर्क को उसी के अनुरूप होना चाहिए।
- उपयोगकर्ता यात्राओं को अलग करें। स्टाफ, मेहमानों, किरायेदारों और IoT डिवाइस के लिए अलग-अलग ट्रस्ट मॉडल की आवश्यकता होती है।
- निरस्तीकरण नियम परिभाषित करें। जहां भी संभव हो, एक्सेस को हटाना पहचान और नीति परिवर्तनों के साथ स्वचालित रूप से होना चाहिए।
नियंत्रित चरणों में परिनियोजित (Deploy) करें
बड़े पैमाने पर वायरलेस कटओवर सपोर्ट से जुड़ी समस्याएं पैदा करते हैं।
- मिश्रित उपयोगकर्ता समूहों के साथ पायलट करें: स्टाफ, गेस्ट, ठेकेदार और डिवाइस ऑनबोर्डिंग पथों का परीक्षण करें।
- वेंडर इंटरऑपरेबिलिटी को सत्यापित करें: एक्सेस पॉइंट, पहचान प्रणाली, NAC नीतियां और क्लाइंट डिवाइस सभी को समान रूप से व्यवहार करने की आवश्यकता है।
- फ़ॉलबैक पाथ का दस्तावेजीकरण करें: लीगेसी क्लाइंट और अपवाद सामने आएंगे। मुख्य डिज़ाइन को प्रभावित किए बिना उनके लिए योजना बनाएं।
लगातार संचालन और सुधार करें
गो-लाइव होने पर काम खत्म नहीं हो जाता।
| चरण | नियमित रूप से क्या समीक्षा करें |
|---|---|
| नेटवर्क स्वास्थ्य | क्षमता हॉटस्पॉट, रोमिंग समस्याएं, एयरटाइम विवाद |
| एक्सेस कंट्रोल | विफल जॉइन, पुराने डिवाइस रिकॉर्ड, पॉलिसी अपवाद |
| उपयोगकर्ता अनुभव | गेस्ट घर्षण, ऑनबोर्डिंग विफलताएं, रिसेप्शन वर्कलोड |
| बिजनेस इनसाइट | उपस्थिति रुझान, बार-बार आने वाले विजिटर्स, स्पेस उपयोग के संकेत |
सर्वोत्तम वायरलेस वातावरण को जीवित प्रणालियों की तरह बनाए रखा जाता है। पहचान बदलती है। उपयोगकर्ता का व्यवहार बदलता है। भवन का उपयोग बदलता है। आपकी WiFi रणनीति को भी इनके साथ कदम मिलाकर चलना होगा।
यदि आपकी टीम शेयर्ड पासवर्ड को पहचान-जागरूक एक्सेस से बदल रही है, गेस्ट वर्कफ़्लो को कड़ा कर रही है, या वायरलेस एक्सेस को ज़ीरो-ट्रस्ट नीति से जोड़ रही है, तो उस स्टैक में एक प्लेटफॉर्म के रूप में Purple का मूल्यांकन करना उचित है। यह कार्यालय, हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और मल्टी-टेनेंट वातावरण में पासवर्ड रहित WiFi प्रमाणीकरण, पहचान-आधारित नेटवर्किंग, गेस्ट एक्सेस और एनालिटिक्स पर ध्यान केंद्रित करता है।



