
NAC आणि MPSK च्या सहाय्याने IoT डिव्हाइस सुरक्षिततेचे व्यवस्थापन करणे
हे तांत्रिक मार्गदर्शन एंटरप्राइझ स्थळांवर Multiple Pre-Shared Key (MPSK) आर्किटेक्चर आणि Network Access Control (NAC) चा वापर करून हेडलेस IoT डिव्हाइसेस कसे सुरक्षित करावेत याबद्दल सविस्तर माहिती देते. हे स्केलेबिलिटीचा बळी न देता मायक्रो - सेगमेंटेशन मिळवण्यासाठी, सुरक्षेचा संभाव्य धोक्याचा आवाका मर्यादित करण्यासाठी आणि अनुपालन राखण्यासाठी कृतीयोग्य अंमलबजावणी पायऱ्या प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: एंटरप्राइझ WiFi सुरक्षा मार्गदर्शक →
कार्यकारी सारांश (Executive Summary)
Retail, Hospitality, आणि Transport क्षेत्रांमधील कॉर्पोरेट नेटवर्कमध्ये हेडलेस IoT उपकरणांची - जसे की पर्यावरण सेन्सर्स आणि स्मार्ट थर्मोस्टॅट्सपासून ते IP कॅमेरा आणि पॉइंट-ऑफ-सेल टर्मिनल्सपर्यंत - मोठ्या प्रमाणावर वाढ होत आहे. IT व्यवस्थापक आणि नेटवर्क आर्किटेक्टसमोरील सर्वात मोठे आव्हान हे आहे की यांपैकी बहुतांश उपकरणे कॉर्पोरेट-दर्जाच्या IEEE 802.1X प्रमाणीकरणाला (authentication) सपोर्ट करत नाहीत.
ऐतिहासिकदृष्ट्या, संस्था त्यांच्या संपूर्ण IoT SSID साठी एकाच, जागतिक प्री-शेअर्ड की (PSK) वर अवलंबून राहिल्या आहेत. यामुळे अत्यंत असुरक्षित परिस्थिती निर्माण होते, जिथे एका उपकरणाची सुरक्षितता धोक्यात आल्यास किंवा पासवर्ड लीक झाल्यास संपूर्ण IoT नेटवर्क सेगमेंट धोक्यात येतो.
हा तांत्रिक संदर्भ मार्गदर्शक हे स्पष्ट करतो की कशा प्रकारे मजबूत नेटवर्क ॲक्सेस कंट्रोल (NAC) पॉलिसी इंजिनसह मल्टिपल प्री-शेअर्ड की (MPSK) आर्किटेक्चर लागू केल्याने या आव्हानाचे निराकरण होते. प्रत्येक उपकरणासाठी युनिक क्रेडेंशियल्स जारी करून आणि डायनॅमिक VLAN असाइनमेंटचा वापर करून, नेटवर्क टीम्स मायक्रो-सेगमेंटेशन साध्य करू शकतात, सुरक्षिततेचा धोका मर्यादित करू शकतात आणि हजारो एंडपॉइंट्ससाठी आवश्यक असलेल्या स्केलेबिलिटीशी तडजोड न करता कडक नियमांचे (जसे की PCI-DSS) पालन करू शकतात. Purple च्या Guest WiFi आणि WiFi Analytics सारख्या प्लॅटफॉर्मसह एकत्रित केल्यावर, हा दृष्टिकोन अखंड, सुरक्षित आणि अत्यंत स्पष्ट नेटवर्क ऑपरेशन्स सुनिश्चित करतो.
तांत्रिक सखोल विश्लेषण (Technical Deep Dive)
पारंपारिक PSK आणि 802.1X च्या मर्यादा
सामान्य कॉर्पोरेट वातावरणात, उपकरणे डिव्हाइस सर्टिफिकेट्स (EAP-TLS) किंवा क्रेडेंशियल्स (PEAP) चा वापर करून IEEE 802.1X द्वारे प्रमाणित होतात. तथापि, हेडलेस IoT उपकरणांमध्ये सामान्यतः 802.1X साठी आवश्यक असलेले सप्लिकंट सॉफ्टवेअर नसते. पारंपारिकपणे, यासाठीचा पर्याय एकाच PSK चा वापर करून WPA2/WPA3-Personal हा राहिला आहे.
ग्लोबल PSK च्या वापराचे गंभीर परिणाम खालीलप्रमाणे आहेत:
- शून्य सेगमेंटेशन: जोपर्यंत MAC ॲड्रेसद्वारे मॅन्युअली मॅप केले जात नाही, तोपर्यंत PSK वरील सर्व उपकरणे एकच ब्रॉडकास्ट डोमेन शेअर करतात, जे प्रत्यक्षात हाताळणे अशक्य आहे.
- मोठा सुरक्षा धोका (High Blast Radius): एका सिंगल स्मार्ट बल्बची सुरक्षितता धोक्यात आल्यास, सायबर हल्लेखोराला संपूर्ण VLAN मध्ये सहज प्रवेश मिळतो.
- की रोटेशनचे आव्हान: एका सुरक्षितता धोक्यात आलेल्या उपकरणाचा प्रवेश रद्द करण्यासाठी ग्लोबल PSK बदलणे आणि नेटवर्कवरील इतर प्रत्येक उपकरण मॅन्युअली अपडेट करणे आवश्यक असते.
MPSK आणि NAC आर्किटेक्चर
MPSK (ज्याला काही विक्रेत्यांद्वारे आयडेंटिटी PSK किंवा iPSK देखील म्हटले जाते) ही पद्धत या मॉडेलमध्ये मूलभूत बदल घडवून आणते. हे एकाच SSID ला हजारो युनिक पासवर्ड स्वीकारण्याची परवानगी देते. तथापि, याची खरी ताकद NAC किंवा RADIUS सर्व्हरसह असणाऱ्या एकात्मिकरणामध्ये (integration) आहे.
जेव्हा एखादे डिव्हाइस MPSK SSID शी कनेक्ट होते, तेव्हा Wireless LAN Controller (WLC) ऑथेंटिकेशन विनंती NAC कडे फॉरवर्ड करतो. NAC इंजिन वापरलेल्या विशिष्ट पासवर्डचे मूल्यांकन करते, डिव्हाइस आयडेंटिटी (MAC ॲड्रेस, प्रोफाइलिंग डेटा) सोबत त्याचा संबंध जोडते, आणि विशिष्ट ॲट्रिब्युट्स असलेले - विशेषतः VLAN ID आणि Access Control List (ACL) पॉलिसी असलेले RADIUS Access-Accept मेसेज परत पाठवते.
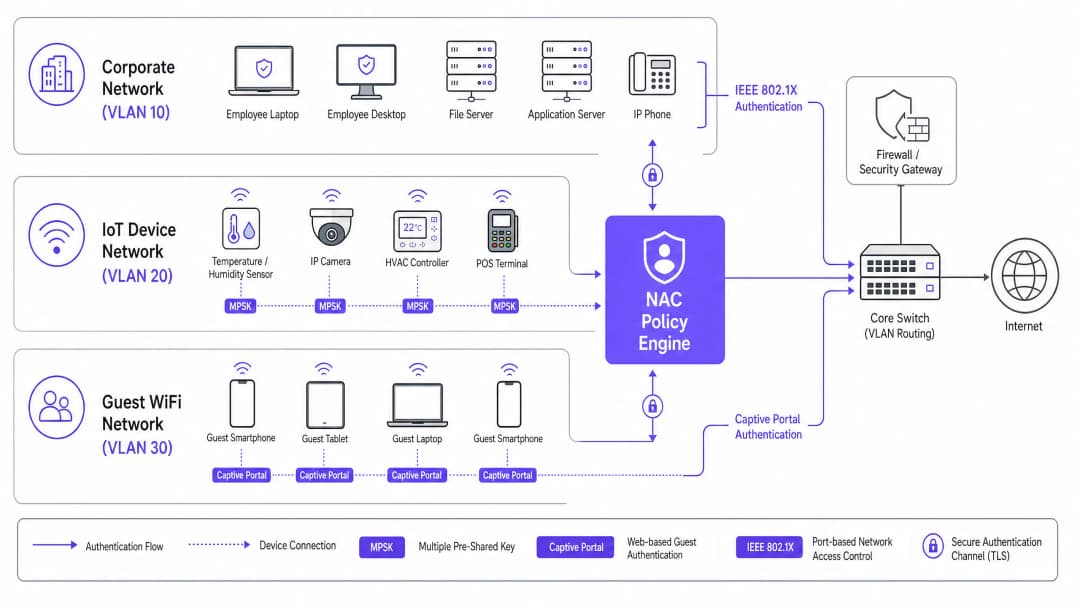
हे आर्किटेक्चर Dynamic VLAN Assignment सक्षम करते. एक स्मार्ट थर्मोस्टॅट आणि एक IP कॅमेरा वेगवेगळ्या पासवर्डचा वापर करून अगदी त्याच SSID शी कनेक्ट होऊ शकतात, आणि नेटवर्क इन्फ्रास्ट्रक्चर थर्मोस्टॅटला VLAN 50 मध्ये (क्लाउड गेटवे ॲक्सेससाठी मर्यादित) आणि कॅमेऱ्याला VLAN 40 मध्ये (स्थानिक NVR सर्व्हरसाठी मर्यादित) पाठवेल.

ऑडिओ ब्रीफिंग
आमच्या सीनियर कन्सल्टंटकडून या आर्किटेक्चरवरील तांत्रिक ब्रीफिंग ऐका:
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शिका (Implementation Guide)
NAC सह MPSK तैनात करण्यासाठी स्केलेबिलिटी आणि सुरक्षा सुनिश्चित करण्यासाठी काळजीपूर्वक नियोजनाची आवश्यकता असते. यशस्वी रोलआउटसाठी या चरणांचे अनुसरण करा.
पायरी १: पायाभूत सुविधांच्या सज्जतेचे मूल्यांकन (Infrastructure Readiness Assessment)
तुमचे वायरलेस नियंत्रक आणि ॲक्सेस पॉइंट्स MPSK/iPSK ला सपोर्ट करत असल्याची खात्री करा. बर्याच आधुनिक कॉर्पोरेट नेटवर्किंग कंपन्या (Cisco, Aruba, Meraki, Ruckus) फर्मवेअर अपडेट असल्यास याला नेटिव्हली सपोर्ट करतात. तुमचे NAC सोल्यूशन RADIUS विनंत्यांचा अपेक्षित भार हाताळू शकते आणि पासवर्ड मॅचिंगच्या आधारे डायनॅमिक VLAN असाइनमेंटला सपोर्ट करते याची पडताळणी करा.
पायरी २: मायक्रो-सेगमेंटेशन पॉलिसी परिभाषित करा
एकही की (key) तयार करण्यापूर्वी, तुमचे VLAN आर्किटेक्चर परिभाषित करा. IoT डिव्हाइसेसना त्यांच्या कार्यानुसार आणि आवश्यक ॲक्सेसच्या आधारे गटबद्ध करा.
- VLAN 40 (सुरक्षा कॅमेरे): फक्त स्थानिक NVR IP आणि विशिष्ट NTP सर्व्हरना ट्रॅफिकची परवानगी द्या. इंटरनेट ॲक्सेस ब्लॉक करा.
- VLAN 50 (पर्यावरणीय सेन्सर्स): विशिष्ट व्हेंडर क्लाउड एंडपॉइंट्सवर आउटबाउंड HTTPS ट्रॅफिकला अनुमती द्या. इंटर-VLAN राउटिंग ब्लॉक करा.
- VLAN 60 (पॉइंट ऑफ सेल): कडक PCI-DSS अनुपालन. सर्व इनबाउंड ट्रॅफिक नाकारा; केवळ पेमेंट गेटवेवर आउटबाउंड ट्रॅफिकला अनुमती द्या.
पायरी ३: डिव्हाइस प्रोफाइलिंग आणि की जनरेशन
की मॅन्युअली तयार करू नका. प्रत्येक डिव्हाइससाठी युनिक की व्युत्पन्न करण्यासाठी NAC चे API किंवा सेल्फ-सर्व्हिस पोर्टल वापरा. प्रत्येक की डिव्हाइसच्या MAC ॲड्रेसशी बाइंड करा. यामुळे थर्मास्टॅटमधून MPSK काढला गेला तरीही, नेटवर्क स्पूफ करणाऱ्या अनधिकृत लॅपटॉपद्वारे तो वापरला जाऊ शकत नाही याची खात्री होते.
पायरी ४: ॲनालिटिक्स आणि गेस्ट नेटवर्कसह एकत्रीकरण
जरी IoT नेटवर्क्स आयसोलेटेड असले तरी, एकूण व्यवस्थापन युनिफाइड असले पाहिजे. तुमचे NAC डिप्लॉयमेंट तुमच्या व्यापक नेटवर्क धोरणाशी सुसंगत असल्याची खात्री करा, ज्यामध्ये Guest WiFi प्रोव्हिजनिंगचा समावेश आहे. जे प्लॅटफॉर्म WiFi Analytics प्रदान करतात ते सर्व सेगमेंटमधील डिव्हाइसची घनता आणि नेटवर्कच्या आरोग्याविषयी मोलाची माहिती देऊ शकतात. नेटवर्कच्या मूलभूत गोष्टींबद्दल अधिक जाणून घेण्यासाठी, WiFi Frequencies: A Guide to WiFi Frequencies in 2026 चे पुनरावलोकन करा.
सर्वोत्तम पद्धती (Best Practices)
- MAC बाइंडिंग सक्तीचे करा: MPSK नेहमी डिव्हाइसच्या विशिष्ट MAC ॲड्रेसशी बाइंड करा. जर वेगळ्या MAC ने की वापरण्याचा प्रयत्न केला, तर NAC ने प्रमाणीकरण नाकारले पाहिजे.
- DHCP फिंगरप्रिंटिंग लागू करा: डिव्हाइसचे प्रकार सत्यापित करण्यासाठी NAC मध्ये DHCP प्रोफाइलिंग वापरा. जर 'Smart TV' साठी नियुक्त केलेला MPSK अचानक 'Windows 11' फिंगरप्रिंट असलेल्या डिव्हाइसद्वारे वापरला गेला, तर स्वयंचलित क्वारंटाईन ट्रिगर करा.
- लाइफसायकल मॅनेजमेंट स्वयंचलित करा: तुमच्या IT सर्व्हिस मॅनेजमेंट (ITSM) प्लॅटफॉर्मसह MPSK जनरेशन समाकलित करा. जेव्हा ॲसेट रजिस्टरमध्ये एखादे डिव्हाइस बंद केले जाते, तेव्हा संबंधित MPSK API द्वारे स्वयंचलितपणे रद्द केला गेला पाहिजे.
- नियमित ऑडिटिंग: ऑर्फन (वापरात नसलेल्या) की ओळखण्यासाठी आणि काढून टाकण्यासाठी तुमच्या ॲसेट इन्व्हेंटरीसह सक्रिय MPSK चे त्रैमासिक ऑडिट करा.
त्रुटी निवारण आणि जोखीम कमी करणे (Troubleshooting and Risk Mitigation)
सामान्य बिघाड मोड (Common Failure Modes)
- RADIUS टाइमआउटच्या समस्या: जर NAC इंजिनवर जास्त लोड असेल किंवा लेटन्सी जास्त असेल, तर हेडलेस डिव्हाइसेस टाइमआउट होऊ शकतात आणि कनेक्ट होण्यात अपयशी ठरू शकतात.
- निवारण: मोठ्या रिटेल चेन्स सारख्या अत्यंत वितरीत वातावरणाशी काम करत असल्यास हाय अव्हेलेबिलिटी आणि लोकलाइज्ड RADIUS प्रॉक्सी सुनिश्चित करा.
- MAC स्पूफिंग: एखादा आक्रमणकर्ता अधिकृत IoT डिव्हाइसचा MAC ॲड्रेस क्लोन करतो आणि त्याचा MPSK एक्सट्रॅक्ट करतो.
- निवारण: डीप पॅकेट इन्स्पेक्शन आणि बिहेव्हियरल प्रोफाइलिंगवर अवलंबून रहा. जर एखाद्या "थर्मोस्टॅट" ने अचानक पोर्ट 22 (SSH) वर नेटवर्क स्कॅन करण्यास सुरवात केली, तर NAC किंवा IDS ने ताबडतोब ते पोर्ट विलग (isolate) केले पाहिजे.
- रोमिंग डिस्कनेक्ट्स: काही खराब डिझाइन केलेले IoT डिव्हाइसेस MPSK वापरून APs दरम्यान रोमिंग करताना कनेक्शन सोडून देतात.
- निवारण: किमान बेसिक रेट्स ॲडजस्ट करा आणि योग्य RF सेल ओव्हरलॅप सुनिश्चित करा. सखोल वायरलेस डिझाइनच्या विचारांसाठी, BLE Low Energy Explained for Enterprise पहा.
ROI आणि व्यावसायिक प्रभाव
MPSK/NAC आर्किटेक्चरवर स्थलांतरित केल्याने मोजण्यायोग्य व्यावसायिक मूल्य मिळते:
- कमी झालेला ऑपरेशनल खर्च (OpEx): जेव्हा एखादे सिंगल डिव्हाइस तडजोड (compromise) किंवा रिप्लेस केले जाते तेव्हा IT टीम्सद्वारे मॅन्युअली जागतिक PSKs अपडेट करण्यात घालवलेले शेकडो तास वाचतात.
- अनुपालन (Compliance) हमी: रिटेल आणि हॉस्पिटॅलिटी ठिकाणांसाठी, कडक मायक्रो-सेगमेंटेशन ही PCI-DSS ची मुख्य आवश्यकता आहे. MPSK पेमेंट टर्मिनल्स वेगळे करण्यासाठी एक सिद्ध, ऑडिट करण्यायोग्य यंत्रणा प्रदान करते, ज्यामुळे महागड्या अनुपालन दंडापासून बचाव होतो.
- जोखीम निवारण: कोणत्याही तडजोड केलेल्या डिव्हाइसची ब्लास्ट रेडियस त्याच्या विशिष्ट मायक्रो-सेगमेंट पुरती मर्यादित ठेवून, लॅटरल-मूव्हमेंट रॅन्समवेअर हल्ल्याचे संभाव्य आर्थिक आणि प्रतिष्ठेचे नुकसान लक्षणीयरीत्या कमी केले जाते.
- भविष्यासाठी सुरक्षितता (Future-Proofing): जसे एंटरप्राइझ नेटवर्क विकसित होत जातात, तसे IoT सुरक्षेला व्यापक WAN धोरणांसह समाकलित करणे महत्त्वपूर्ण बनते. व्यापक नेटवर्क आर्किटेक्चरच्या संदर्भासाठी, SD WAN vs MPLS: The 2026 Enterprise Network Guide आणि The Role of SCEP and NAC in Modern MDM Infrastructure पहा.
महत्वाच्या व्याख्या
MPSK (Multiple Pre-Shared Key)
एक वायरलेस सुरक्षा वैशिष्ट्य जे एकाच SSID वर एकाधिक युनिक पासवर्ड वापरण्याची परवानगी देते, जिथे प्रत्येक पासवर्ड वेगवेगळ्या नेटवर्क धोरणांना ट्रिगर करण्यास सक्षम असतो.
एंटरप्राइझ 802.1X प्रमाणीकरणास समर्थन न देऊ शकणाऱ्या हेडलेस IoT डिव्हाइसेस सुरक्षित करण्यासाठी अत्यंत महत्त्वपूर्ण आहे.
NAC (Network Access Control)
एक सुरक्षा उपाय जो नेटवर्कमध्ये प्रवेश करू पाहणाऱ्या डिव्हाइसेसवर धोरण लागू करतो, आणि प्रवेश देण्यापूर्वी ते सुरक्षिततेच्या आवश्यकता पूर्ण करत असल्याची खात्री करतो.
वापरलेल्या पासवर्डच्या आधारे VLAN असाइनमेंट निश्चित करून, MPSK च्या मागे इंटेलिजन्स इंजिन म्हणून कार्य करते.
डायनॅमिक VLAN असाइनमेंट
अशी प्रक्रिया जिथे नेटवर्क स्विच किंवा वायरलेस कंट्रोलर एखाद्या डिव्हाइसला भौतिक पोर्ट किंवा SSID ऐवजी प्रमाणीकरण क्रेडेंशियल्सच्या आधारे विशिष्ट VLAN मध्ये नियुक्त करतो.
एकाच वायरलेस नेटवर्कवर ब्रॉडकास्ट करणाऱ्या IoT डिव्हाइसेसचे मायक्रो - सेगमेंटेशन सक्षम करते.
सुरक्षेचा संभाव्य धोक्याचा आवाका (Blast Radius)
एखाद्या सिंगल डिव्हाइस किंवा सिस्टीमशी तडजोड केल्यानंतर हॅकरचे नुकसान करण्याचे किंवा नेटवर्कमध्ये अंतर्गत हालचाली करण्याचे प्रमाण.
MPSK आणि NAC कडक मायक्रो - सेगमेंट्समध्ये तडजोड केलेल्या IoT डिव्हाइसेसना वेगळे करून सुरक्षेचा संभाव्य धोक्याचा आवाका लक्षणीयरीत्या कमी करतात.
हेडलेस डिव्हाइस
एक कॉम्प्युटिंग डिव्हाइस, जे सामान्यत: IoT उपयोजनांमध्ये वापरले जाते, जे मॉनिटर, कीबोर्ड किंवा वापरकर्ता इंटरफेसशिवाय कार्य करते.
ही डिव्हाइसेस वापरकर्त्याला क्रेडेंशियल्स विचारू शकत नाहीत, ज्यामुळे पारंपारिक 802.1X प्रमाणीकरण अशक्य होते.
MAC बाइंडिंग
एक सुरक्षा नियंत्रण जे विशिष्ट क्रेडेंशियलचा (जसे की MPSK) वापर केवळ एका अधिकृत MAC पत्त्यापुरता मर्यादित करते.
एखाद्या हॅकरला स्मार्ट बल्बमधून MPSK चोरण्यापासून आणि त्याचा वापर दुर्भावनायुक्त लॅपटॉपवर करण्यापासून प्रतिबंधित करते.
DHCP फिंगरप्रिंटिंग
DHCP पर्यायांच्या विशिष्ट क्रमाच्या आधारे डिव्हाइसची ऑपरेटिंग सिस्टम आणि प्रकार ओळखण्यासाठी NAC सिस्टीम्सद्वारे वापरले जाणारे एक प्रोफाइलिंग तंत्र.
IoT MPSK सह कनेक्ट होणारे डिव्हाइस हे खरोखरच IoT डिव्हाइस आहे आणि स्पूफ्ड एंडपॉइंट नाही, याची पडताळणी करण्यासाठी वापरले जाते.
Micro-segmentation
एक सुरक्षा तंत्र जे कडक प्रवेश नियंत्रण राखण्यासाठी आणि लेटरल मूव्हमेंट मर्यादित करण्यासाठी नेटवर्कला सूक्ष्म, वेगळ्या झोनमध्ये विभाजित करते.
IoT सुरक्षेसाठी MPSK आणि NAC तैनात करण्याचे प्राथमिक आर्किटेक्चरल उद्दिष्ट.
सोडवलेली उदाहरणे
एक ३०० खोल्यांचे हॉटेल नवीन स्मार्ट टीव्ही, IP - आधारित दरवाजांचे लॉक आणि पर्यावरणीय सेन्सर तैनात करत आहे. सद्य पायाभूत सुविधा सर्व बिगर - कॉर्पोरेट डिव्हाइसेससाठी एकच जागतिक PSK वापरतात. नेटवर्क आर्किटेक्टने इष्टतम सुरक्षा आणि सुलभ व्यवस्थापनासाठी याचे पुन्हा डिझाइन कसे करावे?
आर्किटेक्टने एक MPSK SSID ('Hotel-IoT') तैनात करावे. NAC पॉलिसी इंजिन तीन वेगवेगळ्या डिव्हाइस प्रोफाइल्ससह कॉन्फिगर केले जाणे आवश्यक आहे. स्मार्ट टीव्हीला युनिक MPSKs मिळतील आणि ते डायनॅमिकली VLAN १०० मध्ये (केवळ इंटरनेट, क्लायंट आयसोलेशन सक्षम) नियुक्त केले जातील. दरवाजाच्या लॉक्सना युनिक MPSKs मिळतील, ते त्यांच्या विशिष्ट MAC पत्त्यांशी बाइंड केले जातील आणि VLAN ११० मध्ये (केवळ स्थानिक सुरक्षा सर्व्हरवर मर्यादित प्रवेश) नियुक्त केले जातील. सेन्सर्सना युनिक MPSKs मिळतील आणि ते VLAN १२० मध्ये (केवळ HVAC व्यवस्थापन क्लाउडवर प्रवेश) नियुक्त केले जातील. डिव्हाइस ऑनबोर्डिंग दरम्यान सर्व की API द्वारे व्युत्पन्न केल्या जातात.
एका मोठ्या रिटेल साखळीला ५० ठिकाणी शेकडो वायरलेस Point-of-Sale (POS) स्कॅनर आणि डिजिटल सायनेज डिस्प्ले कनेक्ट करायचे आहेत. IT वरील अतिरिक्त कामाचा भार कमी ठेवून ते PCI DSS अनुपालन कसे सुनिश्चित करू शकतात?
MPSK सह केंद्रीकृत NAC आर्किटेक्चर लागू करा. POS स्कॅनर्सना युनिक MPSKs जारी केले जातात आणि त्यांचे अत्यंत प्रतिबंधित, PCI - सुसंगत VLAN मध्ये वर्गीकरण केले जाते जे सर्व अंतर्गत ट्रॅफिकला नकार देते आणि केवळ पेमेंट प्रोसेसिंग गेटवेवर आउटबाउंड कनेक्शनची परवानगी देते. डिजिटल सायनेज डिस्प्ले स्वतंत्र MPSKs वापरतात आणि सामग्रीच्या अपडेट्ससाठी केवळ - इंटरनेट प्रवेशासह वेगळ्या VLAN मध्ये समाविष्ट केले जातात. की लाइफसायकल व्यवस्थापन केंद्रीय मालमत्ता व्यवस्थापन प्रणालीशी एकत्रित केले आहे.
सराव प्रश्न
Q1. एका स्टेडियमच्या IT टीमला 200 नवीन वायरलेस पॉइंट ऑफ सेल टर्मिनल्स तैनात करायचे आहेत. ते MPSK वापरण्याची योजना आखत आहेत. कमाल सुरक्षा सुनिश्चित करण्यासाठी, POS टर्मिनल सुरक्षित VLAN ला नियुक्त करण्यापूर्वी NAC ने कोणत्या दोन प्रोफाइलिंग चाचण्या करणे आवश्यक आहे?
टीप: चोरी झालेल्या MPSK चा वापर POS नसलेल्या डिव्हाइसवर होण्यापासून कसा रोखायचा याचा विचार करा.
नमुना उत्तर पहा
NAC ने MAC Binding (विशिष्ट MPSK चा वापर अधिकृत MAC पत्त्याद्वारेच केला जात असल्याची पडताळणी करणे) आणि DHCP Fingerprinting (IP पत्त्याची विनंती करणारे डिव्हाइस हे सामान्य लॅपटॉप किंवा स्मार्टफोन नसून अपेक्षित POS टर्मिनल OS ची वैशिष्ट्ये दर्शवत असल्याची पडताळणी करणे) करणे आवश्यक आहे.
Q2. ऑडिट दरम्यान, असे दिसून आले की एका स्मार्ट थर्मोस्टॅटला नियुक्त केलेले MPSK कंत्राटदाराच्या लॅपटॉपद्वारे नेटवर्क प्रवेश मिळवण्यासाठी यशस्वीरित्या वापरले गेले. NAC ने लॅपटॉपला थर्मोस्टॅटच्या VLAN मध्ये नियुक्त केले. कोणत्या कॉन्फिगरेशन त्रुटीमुळे हे घडले?
टीप: की (key) आणि डिव्हाइसची ओळख यामधील संबंधाचा विचार करा.
नमुना उत्तर पहा
प्राथमिक त्रुटी MAC Binding चा अभाव ही होती. MPSK थर्मोस्टॅटच्या विशिष्ट MAC पत्त्यापुरते मर्यादित नव्हते. याव्यतिरिक्त, NAC डिव्हाइस प्रोफाइलिंग लागू करण्यात अयशस्वी ठरले (उदा. DHCP fingerprinting), ज्याने कंत्राटदाराच्या लॅपटॉपला त्या विशिष्ट की आणि VLAN साठी एक विसंगत डिव्हाइस प्रकार म्हणून ओळखले असते.
Q3. एक रिटेल साखळी जागतिक PSK कडून MPSK कडे स्थलांतरित होत आहे. त्यांच्याकडे 5,000 जुने बारकोड स्कॅनर आहेत जे WPA2-Personal ला सपोर्ट करतात परंतु नवीन प्रोटोकॉलला सपोर्ट करण्यासाठी अपडेट केले जाऊ शकत नाहीत. ही डिव्हाइसेस सुरक्षित करण्यासाठी MPSK वापरले जाऊ शकते का, आणि असल्यास, कसे?
टीप: MPSK साठी क्लायंट बाजूच्या आवश्यकतांचा विचार करा.
नमुना उत्तर पहा
होय, MPSK वापरले जाऊ शकते. क्लायंट डिव्हाइसच्या (बारकोड स्कॅनर) दृष्टीकोनातून, MPSK हे मानक WPA2-Personal PSK सारखेच आहे. इंटेलिजन्स आणि फरक पूर्णपणे इन्फ्रास्ट्रक्चर बाजूला (WLC आणि NAC) होतो. स्कॅनरला फक्त त्यांच्या नवीन नियुक्त केलेल्या, युनिक पासवर्डसह कॉन्फिगर करावे लागेल.
या मालिकेमध्ये पुढे वाचा
कर्मचारी आणि अतिथी WiFi नेटवर्क सुरक्षितपणे कसे विभाजित करावे: एंटरप्राइझ LAN साठी सर्वोत्तम पद्धती
ही मार्गदर्शिका IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना कर्मचारी आणि अतिथी WiFi ट्रॅफिकचे योग्य वर्गीकरण करून एंटरप्राइझ LAN सुरक्षित करण्यासाठी एक वेंडर-न्यूट्रल, तांत्रिक आराखडा प्रदान करते. यामध्ये सामायिक पासफ्रेजेस काढून टाकण्यासाठी आणि कॉर्पोरेट मालमत्तांचे संरक्षण करण्यासाठी आवश्यक असलेले 802.1X ऑथेंटिकेशन, क्लाउड RADIUS, VLAN आयसोलेशन आणि क्रेडेंशियल लाइफसायकल व्यवस्थापन समाविष्ट आहे.
सर्वोत्तम DNS filtering: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की कशा प्रकारे एंटरप्राइझ DNS filtering हे कनेक्शन स्थापित होण्यापूर्वीच - रिझोल्यूशन लेयरवर दुर्भावनापूर्ण डोमेन्स ब्लॉक करून सार्वजनिक नेटवर्क सुरक्षित करते. हे IT संचालक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स टीम्सना डेव्हलपमेंट आर्किटेक्चर, फायरवॉल कॉन्फिगरेशन आणि अनुपालन संदर्भ प्रदान करते जे त्यांना हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात Guest WiFi सुरक्षित करण्यासाठी आवश्यक आहे. Purple Shield हे ८०,००० पेक्षा जास्त थेट वेन्यूवर DNS स्तरावर मालवेअर, बॉटनेट्स आणि अयोग्य कंटेंट ब्लॉक करते.
Cisco SUDI समजून घेणे: Secure Network Access Control मधील Hardware-Anchored Identity
हे मार्गदर्शक स्पष्ट करते की Cisco SUDI कशा प्रकारे एंटरप्राइझ नेटवर्क इन्फ्रास्ट्रक्चरसाठी hardware-anchored, गुपित-सुरक्षित (cryptographically secure) ओळख प्रदान करते. तुमच्या वेन्यूच्या नेटवर्क ॲक्सेस कंट्रोल सुरक्षित करण्यासाठी स्पूफ करता येण्याजोग्या MAC ॲड्रेसेस ऐवजी अपरिवर्तनीय 802.1AR सर्टिफिकेट्स वापरण्याची पद्धत जाणून घ्या.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.