Cerca de 28% das empresas do Reino Unido não relataram ter um firewall de rede, de acordo com o relatório Cyber Security Breaches Survey 2025 do Governo do Reino Unido. No entanto, possuir um firewall não responde à questão operacional mais difícil: quando alguém sai da sua organização, você consegue comprovar que o acesso à rede dessa pessoa foi encerrado?
A segurança no gerenciamento de rede significa manter serviços legítimos disponíveis enquanto se controla quem pode acessá-los. Para equipes corporativas e de locais de eventos, a parte difícil geralmente não é projetar redes separadas. É conectar a identidade, a revogação de acesso e a responsabilidade nominal ao que acontece no local.
A linha de base do Reino Unido para gerenciamento seguro de rede
Um controle existente no papel ainda pode falhar na prática. A pesquisa governamental funciona melhor como um panorama do que as empresas do Reino Unido relataram possuir. Tratá-la como prova de configuração seria um erro: um firewall pode estar instalado enquanto uma regra permissiva demais continua expondo uma interface de gerenciamento.
Linha de base das empresas do Reino Unido para controles de gerenciamento de rede
| Controle | Relatado por | O que limita |
|---|---|---|
| Firewalls de rede | 72% das empresas | Tráfego indesejado cruzando o perímetro |
| Direitos de administrador restritos | 68% das empresas | Danos decorrentes de credenciais roubadas ou uso indevido interno |
| Backups seguros em nuvem | 71% das empresas | Perda permanente após interrupção de arquivos ou serviços |
| Proteção contra malware atualizada | 77% das empresas | Software malicioso conhecido em dispositivos gerenciados |
| Nenhum firewall de rede relatado | Cerca de 28% das empresas | Maior exposição de usuários e tráfego de gerenciamento |
| Nenhum acesso restrito de administrador relatado | Cerca de um terço das empresas | Um raio de impacto maior a partir de privilégios compartilhados |
Controles relatados e seus complementos, a partir da Cyber Security Breaches Survey 2025 do governo do Reino Unido. A última coluna descreve a função que cada controle deve desempenhar.
Analise a tabela como um conjunto de funções distintas. Um firewall decide qual tráfego pode passar, e essa decisão precisa contemplar conexões entre sistemas internos, bem como o tráfego proveniente da internet. Uma rota aberta do WiFi de visitantes WiFi para a página de administração de uma controladora desfaz a separação que essas redes deveriam garantir.
Direitos restritos de administrador solucionam uma segunda falha. A pessoa que verifica a cobertura sem fio em uma manhã de terça-feira raramente precisa de permissão para exportar credenciais, reescrever políticas de autenticação ou criar outra conta de administrador.
O que a linha de base não comprova
Backups e proteção contra malware cobrem a recuperação e a detecção. Um backup ajuda na restauração de arquivos e serviços, mas a equipe ainda precisa testar se as configurações restauradas funcionam. As ferramentas antimalware ajudam a identificar softwares maliciosos em dispositivos compatíveis, mas não oferecem visibilidade sobre uma televisão, um sensor ou o telefone de um visitante não gerenciado que nunca foi registrado.
O scorecard registra apenas a presença. Nenhuma das linhas mostra quem mantém o controle, quando ele foi testado pela última vez ou a rapidez com que o acesso de uma pessoa poderia ser revogado. O trabalho físico também fica de fora: durante uma construção ou reforma, as equipes que coordenam uma nova conexão de local podem trabalhar com parceiros de construção, como a Southern Tier Resources e seus especialistas em implantação de banda larga greenfield em cabeamento e circuitos, enquanto a autenticação, a administração e o escalonamento de incidentes continuam sendo decisões da equipe de rede.
Regra prática: Marque um controle como verificado somente quando alguém puder demonstrar o que ele bloqueia, quem o mantém e como você sabe que ele ainda funciona.
Antes de alterar produtos, mapeie seu próprio ambiente em relação à tabela. Para cada linha, registre o controle, seu proprietário designado, a evidência de teste mais recente e qualquer exceção. Um controle ausente exige ação. Um controle instalado sem um operador responsável requer tanta atenção quanto.
Trate qualquer rede como um ambiente hostil
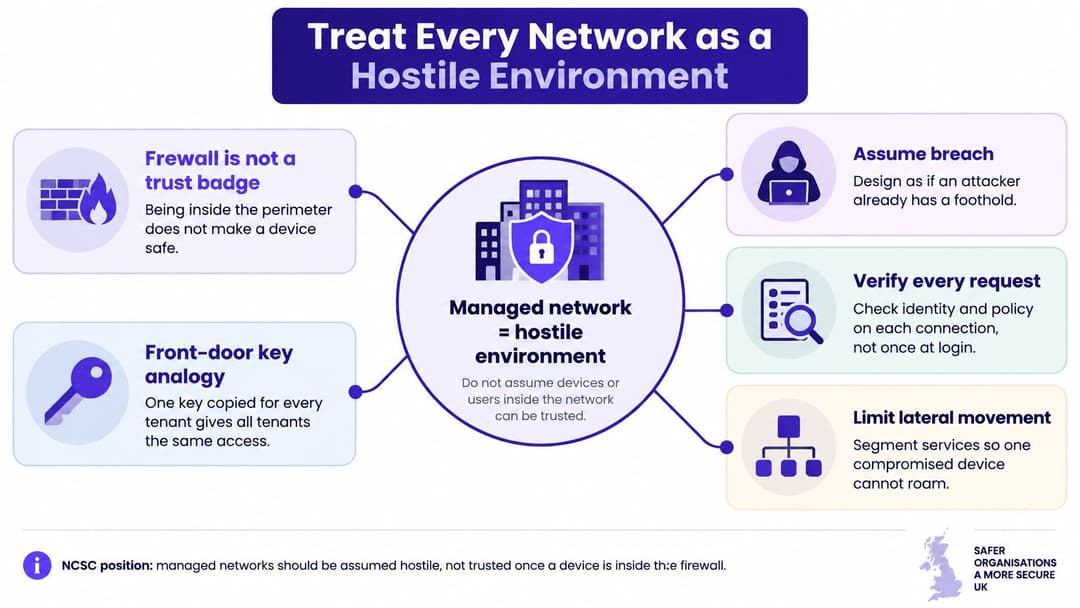
Um edifício com a chave da porta principal copiada para cada prestador de serviços apresenta uma vulnerabilidade conhecida: ninguém consegue revogar a cópia de apenas uma pessoa. Um sistema de crachás oferece um modelo mais eficiente, pois cada crachá pode conter permissões distintas e deixar de funcionar quando seu titular sai da organização.
Os princípios fundamentais de segurança de rede do National Cyber Security Centre recomendam tratar as redes como ambientes hostis, em vez de presumir que os dispositivos dentro de um perímetro sejam confiáveis. Em uma abordagem zero-trust, as decisões de acesso consideram a autenticação, a autorização, a integridade do dispositivo e o nível de confidencialidade do recurso solicitado.
Separe as pessoas dos destinos autorizados
Pense em um hotel onde um prestador de serviços de manutenção precisa acessar um controlador de aquecimento. Conectar-se ao WiFi do edifício não deveria conceder também acesso a reservas, pagamentos ou registros de funcionários. A pergunta útil não é se o prestador tem a senha, mas se essa pessoa, usando este dispositivo, pode acessar este serviço agora.
Organize o tráfego em torno de funções operacionais:
- Visitantes: Libere os serviços de que os visitantes precisam sem abrir caminho para os sistemas corporativos.
- Colaboradores: Alinhe o acesso às responsabilidades da função e aos dispositivos utilizados para o trabalho.
- Sistemas operacionais: Permita conexões documentadas para controles prediais, sensores e equipamentos especializados.
- Inquilinos ou residentes: Forneça conectividade privada sem expor os ocupantes vizinhos.
Uma VLAN, ou rede local virtual, cria um limite lógico de tráfego. Ela não impõe automaticamente uma política de segurança útil. Os administradores também devem controlar as rotas entre esses limites.
Torne a confiança condicional
A autenticação estabelece uma identidade. A autorização decide o que essa identidade pode fazer. Uma conta válida de funcionário, portanto, não deve permitir automaticamente que um laptop pessoal administre a controladora sem fio.
Vincule a política a pessoas ou dispositivos verificados, em vez de uma senha escrita em um quadro branco. Onde houver verificações de integridade do dispositivo disponíveis, decida o que acontece quando um dispositivo deixa de estar em conformidade. O acesso restrito a serviços de correção pode ser mais prático do que deixar o usuário sem nenhuma forma de resolver o problema.
Há um equilíbrio a ser ponderado: uma verificação mais robusta exige informações de identidade confiáveis e um processo de integração viável. Se usuários legítimos não conseguem se conectar, a equipe pode criar exceções informais que comprometem o projeto.
Estar dentro do firewall é apenas uma localização, não uma prova de confiança.
Monitore o comportamento de usuários, dispositivos e serviços em relação às permissões definidas por você. Em locais de hotelaria, saúde, varejo, transporte e residenciais, telefones não gerenciados e equipamentos conectados não devem herdar os privilégios de dispositivos corporativos apenas por compartilharem pontos de acesso.
Revise seus SSIDs, os nomes de WiFi que os usuários veem, juntamente com suas VLANs subjacentes. Identifique quais ainda funcionam como uma cópia da chave da porta da frente.
Interrupções quando os arquivos e serviços do Access falham
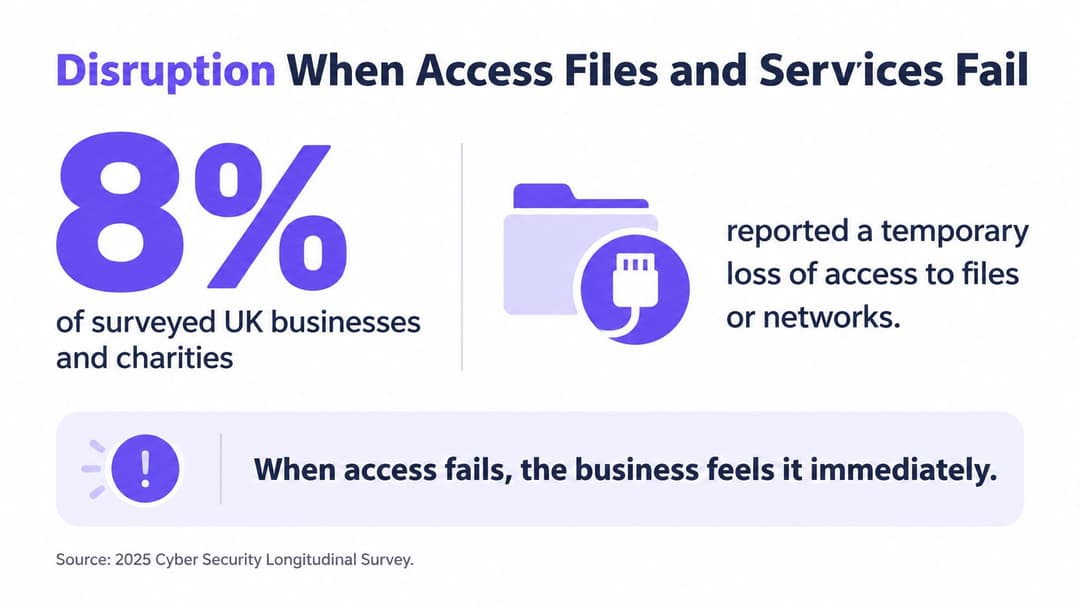
Entre as empresas e instituições de caridade britânicas entrevistadas, 8% relataram perda temporária de acesso a arquivos ou redes após um incidente cibernético; 5% das empresas relataram que sites, aplicativos ou serviços online foram desativados ou ficaram lentos, e 6% relataram perda de acesso a serviços de terceiros, de acordo com o Cyber Security Longitudinal Survey publicado em 2025.
Trata-se de modos de falha diferentes, não de medidas intercambiáveis de uma violação de dados. Uma equipe pode evitar um vazamento de dados confirmado e, mesmo assim, ficar impossibilitada de processar pagamentos, consultar agendamentos ou atualizar prontuários clínicos.
Siga a dependência do serviço
Suponha que a conexão com a internet de um local esteja funcionando, mas os funcionários não consigam se autenticar. No painel de controle da rede, os pontos de acesso podem parecer normais. Na recepção, o serviço está indisponível porque a equipe não consegue acessar o sistema de reservas.
Mapeie cada fluxo de trabalho essencial em relação às suas dependências: o dispositivo, a conexão sem fio, o serviço de autenticação, a resolução de nomes, o aplicativo e o fornecedor externo. Isso ajuda a equipe de suporte a diferenciar um problema de acesso de uma interrupção no aplicativo antes de realizar alterações que causem impacto operacional.
Para o planejamento da autenticação, a visão geral do RADIUS-as-a-Service fornece o contexto necessário para avaliar um modelo de autenticação hospedada. Compare esse modelo com suas dependências de conectividade e requisitos de recuperação, em vez de presumir que a migração de um componente eliminará todas as falhas possíveis.
Decida o que continua operando durante uma interrupção
O planejamento de continuidade começa com perguntas operacionais, não com uma lista de equipamentos sobressalentes. A recepção consegue realizar o check-in de convidados com segurança? A equipe autorizada consegue recuperar informações essenciais? Quem aprova uma solução alternativa temporária e como os registros serão conciliados posteriormente?
- Acesso perdido a arquivos ou redes: Identifique cópias de recuperação utilizáveis e documente a ordem em que os serviços devem ser restabelecidos.
- Serviços públicos lentos: Estabeleça como a equipe diferenciará o desempenho degradado de uma falha total e como se comunicará com os clientes.
- Plataformas de fornecedores indisponíveis: Registre contatos de suporte, alternativas locais e a decisão de negócios necessária para ativá-las.
Teste essas medidas sem burlar a segurança de forma descuidada. Uma conta de administrador compartilhada para emergências pode restaurar o acesso e, ao mesmo tempo, deixar um caminho não rastreável para sistemas confidenciais.
A disponibilidade pertence ao mesmo patamar da confidencialidade e da integridade. O resultado útil não é uma rede que rejeita invasores, mas uma organização capaz de continuar o trabalho essencial e restabelecer as operações normais em segurança.
Modelos de acesso: de chaves compartilhadas à identidade
Escolha um modelo de acesso perguntando como um indivíduo perde a permissão, e não apenas com que facilidade ele se conecta. A demonstração de integração raramente expõe a fragilidade mais custosa: remover um usuário que está saindo sem interromper o trabalho de todos os outros.
Modelos de controle de acesso à rede e como o acesso é revogado
| Modelo de acesso | Como a confiança é comprovada | Como o acesso é revogado | Mais indicado para |
|---|---|---|---|
| Chave pré-compartilhada dividida | Uma senha usada por várias pessoas | Alternar a chave em todos os dispositivos, o que frequentemente atrasa | Uma equipe restrita e fechada, nunca convidados ou locatários |
| Portal cativo em WiFi aberta | Um login web após a associação do dispositivo | Desativar a conta, enquanto o rádio pode continuar sem criptografia | Visitas curtas de convidados, apenas se a criptografia for adicionada |
| WPA2 ou WPA3-Enterprise com 802.1X | Verificação por usuário ou por dispositivo via RADIUS | Desativar a conta do diretório para que a próxima autenticação falhe | Colaboradores e dispositivos corporativos gerenciados |
| EAP-TLS baseado em certificado | Um certificado de dispositivo gerenciado, sem senha compartilhada | Revogar o certificado ou o objeto de diretório e aplicar esse status durante a autenticação | Funcionários e dispositivos registrados em MDM |
| Chave única por dispositivo ou locatário | Uma chave pré-compartilhada com isolamento de outras chaves | Excluir essa chave individual e encerrar as sessões associadas onde houver suporte | IoT, consoles, TVs e residentes que não conseguem usar 802.1X |
Não confunda uma página de login com criptografia
Um portal cativo é uma página web usada para admitir ou identificar visitantes. Por si só, ele não criptografa o link sem fio nem comprova que um hotspot com nome semelhante pertença ao local. A criptografia no nível do aplicativo continua sendo importante, mas não substitui a escolha de um método de segurança sem fio adequado.
Uma chave pré-compartilhada (PSK) é simples de distribuir e difícil de revogar. Ela não é a opção adequada quando as pessoas entram e saem de forma independente ou quando a mesma credencial concederia acesso equivalente a visitantes e funcionários.
Com o 802.1X, a rede verifica um usuário ou dispositivo por meio de um serviço de autenticação, normalmente o RADIUS. Os administradores devem configurar os dispositivos para validar o servidor de autenticação corretamente; caso contrário, os usuários podem ser induzidos a confiar em um impostor.
Planeje para sessões ativas e dispositivos complexos
Desativar uma conta não desconecta necessariamente um dispositivo que já está online. Configure a reautenticação e, onde houver suporte, a mudança de autorização ou o encerramento de sessão. Teste todo o processo de revogação no controlador real, em vez de presumir que uma alteração no diretório atinja imediatamente todas as sessões.
EAP-TLS utiliza certificados para autenticação. Ele elimina a distribuição de senhas compartilhadas, mas exige o gerenciamento de inscrição, renovação e revogação de certificados. O gerenciamento de dispositivos móveis (MDM) pode ajudar a administrar essas credenciais em equipamentos cadastrados.
Chaves exclusivas, geralmente chamadas de iPSK ou xPSK, acomodam dispositivos que não conseguem realizar autenticação corporativa. O isolamento ainda requer configuração explícita, incluindo se o telefone de um residente pode localizar sua própria televisão sem detectar a de um vizinho.
A disciplina mais ampla de controle de acesso também é relevante para sistemas de documentos confidenciais. As orientações de segurança de data room da Bizbe, da Bizbe, Inc., fornecem um paralelo útil para refletir sobre permissões além do login inicial.
Utilize os princípios de rede baseada em identidade para vincular as decisões de acesso aos processos de admissão, movimentação e desligamento de pessoal. Escolha um modelo para cada classe de tráfego, em vez de uma única concessão genérica para todo o edifício.
Proteções para executar em uma rede gerenciada
O NCSC relatou ter gerenciado 429 incidentes cibernéticos nos doze meses até agosto de 2025, incluindo 204 incidentes de relevância nacional, em seu Annual Review 2025. Esse volume de ocorrências reforça a necessidade de investigar o uso indevido, bem como de preveni-lo.
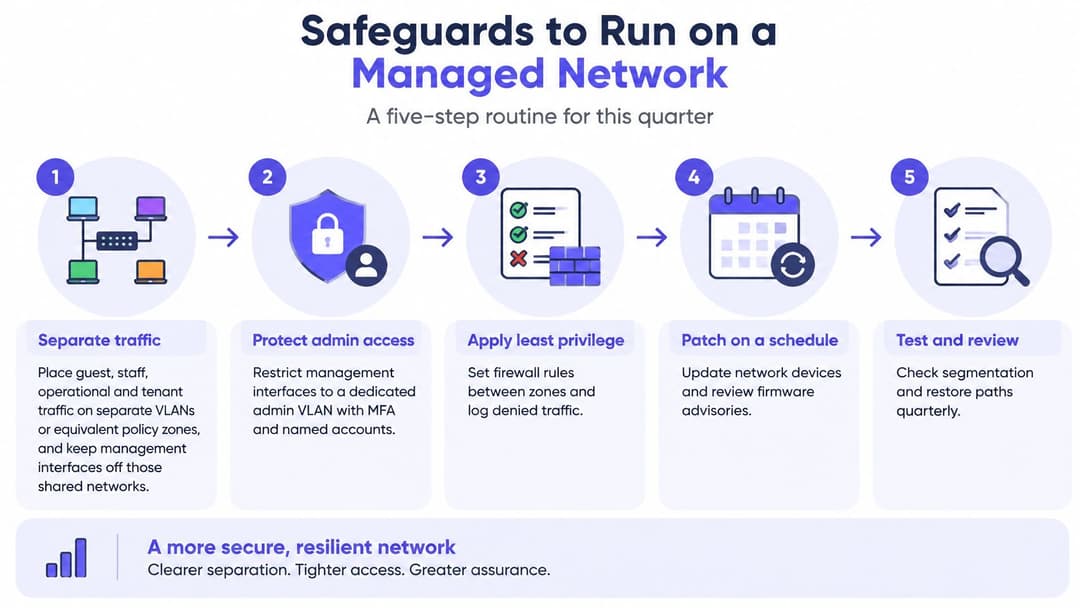
Transforme o trabalho em tarefas operacionais atribuídas. Um pedido de compra não é evidência de que uma salvaguarda está funcionando.
Defina a rotina operacional
Separe o tráfego deliberadamente. Coloque o tráfego de convidados, funcionários, operacional e de locatários em VLANs ou zonas de políticas equivalentes. Mantenha as interfaces de gerenciamento em um caminho de administração restrito e, em seguida, teste conexões proibidas a partir de um dispositivo de convidado comum.
Substitua credenciais corporativas compartilhadas. Aplique o modelo selecionado de acesso baseado em identidade às zonas que contêm sistemas de negócios. Faça um piloto de inscrição e revogação antes de migrar equipamentos que dão suporte a transações comerciais ou prestação de assistência.
Restrinja a administração a pessoas designadas. Use contas individuais de administrador e autenticação multifator sempre que houver suporte. O acesso de fornecedores deve ser aprovado para uma tarefa definida, com a remoção do acesso permanente quando o trabalho for concluído.
Mantenha softwares e configurações de rede atualizados. Estabeleça um ciclo de aplicação de patches para controladoras, pontos de acesso e serviços de autenticação, com uma rota de urgência para vulnerabilidades graves. Registre exceções, controles de compensação e os responsáveis pela aceitação do risco operacional.
Colete evidências úteis. Mantenha as fontes abaixo em um local central e pesquisável. Sincronize os relógios dos dispositivos para que os responsáveis pela resposta possam reconstituir eventos em diferentes sistemas.
Proteja e utilize os registros. Separe a administração de logs da administração de rede de rotina sempre que for viável. Crie alertas para autenticações anômalas e tentativas de movimentação entre zonas internas, definindo responsáveis pela investigação.
Ensaios de escalonamento. Indique quem entrará em contato com o provedor de conectividade, banco e seguradora, quando aplicável. Armazene as informações de contato em um local acessível caso a plataforma normal de colaboração esteja indisponível.
Comprove a recuperação. Teste a restauração de configurações e serviços essenciais. Mantenha um registro de dependência de fornecedores explicando o que para de funcionar caso uma plataforma externa fique indisponível.
Retenha evidências que esclareçam dúvidas
Logs que uma equipe de rede deve conseguir investigar
| Origem do log | O que reter | Uso indevido que pode demonstrar |
|---|---|---|
| Eventos de autenticação | Usuário, dispositivo, horário, êxito ou falha | Password spraying e credenciais roubadas |
| Ações do administrador | Quem alterou a política e quando | Contas de administrador comprometidas e uso indevido interno |
| DHCP e DNS | Concessões de endereços e nomes consultados | Dispositivos desconhecidos e consultas suspeitas |
| Decisões de firewall | Permissões e bloqueios por segmento | Varreduras e tentativas de cruzar zonas |
| Eventos de controladoras sem fio | Associações, roaming e tipo de chave | SSIDs inesperados e pontos de acesso não autorizados quando o monitoramento sem fio oferecer suporte à detecção |
| Tráfego leste-oeste | Fluxos entre segmentos internos | Movimentação lateral após o ponto de apoio inicial |
Defina os períodos de retenção de acordo com as necessidades de investigação, as obrigações de privacidade e a capacidade de armazenamento. Coletar tudo indefinidamente não substitui saber qual pergunta cada registro (log) pode responder.
O planejamento do acesso físico precisa da mesma atenção às exceções. O guia da Fitness GM sobre como proteger sua academia 24 horas por dia, 7 dias por semana oferece um contexto relevante para locais sem atendimento presencial, onde o acesso às portas e o acesso à rede exigem procedimentos coordenados, porém distintos.
Verificação operacional: Atribua a cada salvaguarda um responsável, um local de evidência e uma data para a próxima revisão. Não marque como concluída apenas porque um recurso existe.
Como essas mesmas regras se aplicam em locais reais
Hotelaria e saúde
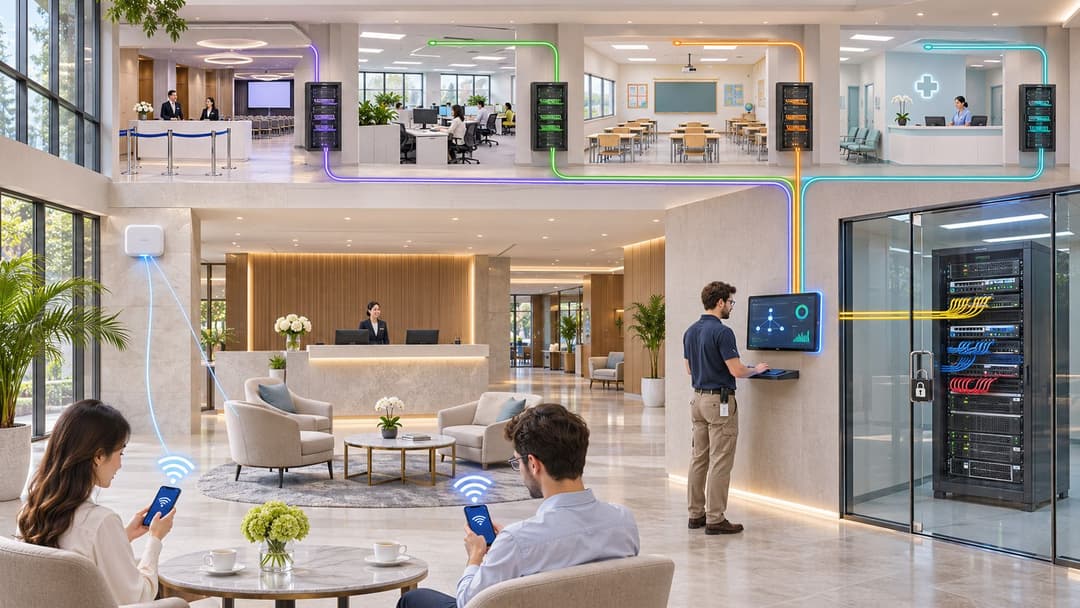
Em um hotel, um recepcionista temporário encerra seu contrato enquanto os hóspedes continuam fazendo check-in. Sua identidade de funcionário deve parar de funcionar sem exigir que a recepção reconecte todos os dispositivos do back-office; os celulares dos hóspedes devem permanecer em uma rota apenas para a internet, separados dos sistemas de gestão da propriedade e de pagamento.
Em um hospital, um visitante assiste a vídeos por streaming enquanto uma equipe clínica consulta informações de pacientes. O acesso de visitantes não deve fornecer uma rota para as redes clínicas, e um dispositivo médico que não pode usar autenticação corporativa precisa de uma exceção documentada, de sua própria credencial e de destinos rigorosamente limitados.
Estes são ambientes operacionais separados, mas ambos exigem alterações de acesso que não interrompam usuários que nada têm a ver com a situação. Evite usar uma SSID conveniente de funcionários como o destino padrão para equipamentos que ninguém classificou.
Lojas, residências e prestadores de serviços temporários
No varejo, um cliente se conecta perto de um terminal de pagamento enquanto um funcionário usa um coletor de dados de estoque. O cliente precisa de uma rota de convidados criptografada, sem visibilidade da rede dos caixas; o coletor precisa apenas dos serviços corporativos necessários para sua tarefa.
Em moradias estudantis ou empreendimentos residenciais para locação (build-to-rent), o morador quer que o próprio telefone controle a televisão e o videogame. A rede privada dele deve viabilizar essa interação sem expor os dispositivos do apartamento vizinho, e a desocupação do imóvel deve encerrar o acesso do morador sem afetar o restante do edifício.
Para um prestador de serviços, o chamado de manutenção de um engenheiro define uma finalidade restrita e um ponto final. Encerre a sessão de acesso remoto e remova as permissões associadas quando o trabalho terminar, em vez de manter ativa a conta de um fornecedor porque a regra de firewall correspondente parece inofensiva.
Para outro contexto de espaço físico, o estudo de caso da Newcastle City Council é uma referência útil ao planejar a conectividade voltada ao público. Trate qualquer estudo de caso como contexto, não como um modelo de configuração: as dependências dos seus aplicativos e as rotas permitidas ainda exigem verificação local.
Pergunte à sua equipe quais SSIDs ativos misturam essas funções hoje. Um nome de WiFi reconhecível não é evidência de que os usuários por trás dele têm permissões adequadamente distintas.
Defina um responsável antes de adicionar outra ferramenta
A pesquisa Cyber Security Breaches Survey 2025 revelou que 81% das empresas do Reino Unido tinham pelo menos três controles técnicos especificados implementados, mas 43% ainda relataram uma violação ou ataque nos doze meses anteriores. Possuir o equipamento e operá-lo adequadamente são duas coisas distintas.
Um edifício pode ter fechadura em todas as portas e, ainda assim, estar aberto para qualquer pessoa que tenha uma chave antiga. Com as redes acontece o mesmo. Firewalls, VLANs e SSIDs separados determinam o que o tráfego pode fazer, mas uma identidade desatualizada ultrapassa todos eles. A pesquisa não é capaz de apontar qual controle falhou em um incidente específico, mas deixa claro que a aquisição por si só não comprova a gestão adequada do acesso.
Exija evidências, não garantias verbais
Nomeie um proprietário responsável que possa responder à pergunta prática da diretoria: Os privilégios de rede ainda correspondem ao status de emprego, aos contratos de fornecedores e às necessidades operacionais? Essa pessoa precisa ter autoridade para encerrar exceções e revogar acessos diretamente. Ser responsável por uma planilha é uma função diferente.
O verdadeiro teste são evidências apresentadas sob demanda, não garantias verbais no momento da renovação. Evidências úteis incluem:
- Registros de admissão, movimentação e desligamento: Mostre quando as permissões foram concedidas, alteradas e revogadas, incluindo o resultado de um teste de revogação. Se as credenciais de um colaborador desligado ainda realizarem autenticação uma semana após a saída, o processo foi executado, mas o resultado falhou.
- Um inventário de exceções: Registre rotas incomuns de firewall, configurações de WiFi e dispositivos não suportados, cada um com uma justificativa de negócios identificada e uma data de revisão.
- Verificações de desligamento de fornecedores: Confirme a remoção de contas, chaves, permissões de acesso remoto e sessões ativas quando os contratos terminarem.
Um diagrama de separação de rede significa pouco se identidades obsoletas mantiverem o acesso por ela. A segmentação cria as paredes; a identidade decide quem tem as chaves.
Para equipes que buscam WiFi para colaboradores com base em identidade sem precisar criar sua própria infraestrutura de chave pública, o Staff WiFi da Purple integra os dispositivos dos funcionários com certificados gerenciados EAP-TLS nos pontos de acesso que a empresa já possui, eliminando a necessidade de alternar senhas compartilhadas. A Purple opera o RADIUS em nuvem que substitui o FreeRADIUS ou o Windows NPS, eliminando os servidores de autenticação locais que exigem patches e failover, e oferecendo segurança de nível corporativo de WiFi para colaboradores sem a complexidade de um NAC.
Escolha primeiro o responsável pela prestação de contas. Em seguida, mapeie cada SSID ativo para um modelo de acesso, um mecanismo de revogação e evidências de que o mecanismo funciona. Adicionar outra ferramenta antes que esse mapeamento exista gera um novo painel em vez de uma resposta.
Purple oferece WiFi para visitantes, funcionários e multi-inquilino estruturado com base em identidades apropriadas, em vez de uma senha compartilhada para todo o edifício. Acesse Purple para avaliar seus pontos de acesso existentes, a integração de diretórios e as etapas de revogação que sua equipe precisa verificar.