

Uma sondagem de 2012 no Reino Unido revelou que 56% dos utilizadores de WiFi público nunca ou raramente verificavam se uma rede era segura, apesar de 14% utilizarem o online banking e 15% inserirem dados de cartões nessas redes. O WiFi não seguro não é o mesmo que WiFi sem palavra-passe. Significa que a rede não verifica devidamente o utilizador, o dispositivo ou a sessão, pelo que o próprio salto sem fios não pode ser considerado confiável.
A resposta operacional é direta: substitua as palavras-passe partilhadas por acessos baseados em identidade, como o OpenRoaming ou Passpoint, para que a autenticação e a encriptação comecem com o primeiro pacote. No melhor dos cenários, uma palavra-passe na parede apenas controla a admissão. Não fornece responsabilidade individual, confiança fiável no dispositivo, revogação rápida ou isolamento de sistemas internos.
Para proprietários de locais, administradores de TI e gestores de propriedades, este é um problema de design de rede, e não uma campanha de educação de utilizadores. Os utilizadores não deveriam ter de identificar um SSID falsificado, interpretar etiquetas de encriptação ou decidir se um Captive Portal é genuíno. A rede deve fazer com que o caminho seguro seja o caminho mais fácil.
O que Significa Realmente WiFi Não Seguro na Prática
Uma palavra-passe não torna uma rede WiFi de um espaço segura. Um SSID aberto é o exemplo mais claro, mas uma rede continua mal protegida quando cada convidado recebe uma credencial partilhada, os dispositivos residem no mesmo limite de confiança e o tráfego pode aceder aos sistemas de ponto de venda, gestão de edifícios ou administração.
Um WiFi não seguro é uma ligação que não consegue estabelecer e aplicar três controlos: quem é o utilizador, se o dispositivo está autorizado e qual a sessão ou recursos de rede que pode utilizar. A encriptação protege o tráfego em trânsito, mas não define a identidade, o âmbito do acesso ou a responsabilidade.
O espetro de segurança
Um SSID aberto não fornece autenticação significativa ao nível do WiFi. O ponto de acesso aceita clientes próximos, deixando o operador com pouca margem para distinguir um visitante legítimo de um atacante ou de um dispositivo não gerido.
Uma chave pré-partilhada partilhada melhora o controlo básico de admissão, mas mantém uma fraqueza operacional grave. Uma palavra-passe num balcão de receção, menu, autocolante ou sinalização de evento atribui a mesma credencial a todos os destinatários. Assim que for exposta, o operador não consegue revogar o acesso de uma única pessoa sem alterar o acesso de todos. A palavra-passe também não fornece qualquer prova sobre a identidade ou a postura de segurança do dispositivo.
O acesso por dispositivo e associado à identidade proporciona um controlo mais forte. O iPSK pode atribuir chaves diferentes a dispositivos ou grupos de dispositivos, enquanto o 802.1X autentica utilizadores ou máquinas através de um serviço de identidade. O Passpoint e OpenRoaming permitem que os dispositivos detetem e se liguem a redes participantes através de um perfil fidedigno, em vez de solicitar aos convidados que escolham um SSID com aspeto familiar e introduzam uma palavra-passe partilhada. Para os operadores que comparam as opções de implementação, esta comparação entre WPA2-Enterprise e PSK mostra por que razão a autenticação individual proporciona maior responsabilidade do que uma chave comum.
Regra do operador: pergunte o que a rede verifica, o que ela isola e com que rapidez o acesso pode ser revogado.
O Gabinete do Comissário de Informação do Reino Unido recomenda o WPA2 e, onde suportado, o WPA3 para WiFi. Aplique essa orientação dentro de um design de acesso mais amplo. A encriptação pode proteger a ligação de rádio enquanto a identidade, a responsabilidade e a segmentação permanecem fracas.
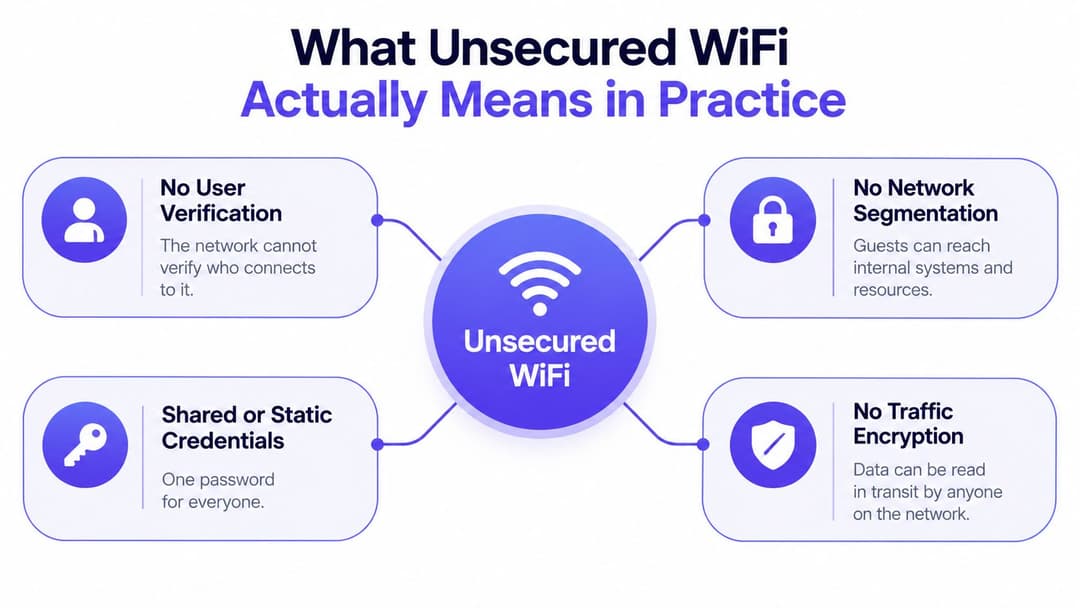
O objetivo é a identidade e o isolamento a partir do primeiro pacote. Os proprietários dos locais, administradores de IT e gestores de propriedades devem substituir as palavras-passe na parede por acessos baseados em certificados ou em identidade e, em seguida, separar os sistemas de convidados, equipa, IoT e operacionais. Um design de rede seguro deve retirar o fardo de cima dos convidados, em vez de lhes pedir para identificarem SSIDs falsificados ou avaliarem Captive Portals.
Riscos de Redes Abertas e com Palavras-passe Partilhadas
O WiFi aberto e com palavra-passe partilhada é uma falha de design do operador, e não apenas um problema de educação do utilizador. Pode expor tráfego que carece de encriptação de aplicação, redirecionar utilizadores para destinos maliciosos, imitar o SSID de um local ou permitir que um dispositivo infetado aceda a serviços locais. O HTTPS protege muitas transações web, mas não decide quais os clientes que se podem ver mutuamente ou quais os sistemas internos a que podem aceder.
Os dados históricos do Reino Unido mostram a escala que se esperava que os operadores protegessem. Estudos reportaram quase 500.000 pontos de acesso WiFi comerciais no Reino Unido em 2018, um crescimento de quase 200% em relação a 2013, e a utilização de WiFi público por 76% das pessoas no Reino Unido com uma subscrição de dados móveis em 2016 e 67% em 2017. Uma experiência no centro de Londres em 2013 identificou 322 pontos de acesso completamente desprotegidos, ou seja, 36% do total detetado. Estes valores são históricos, mas estabelecem quão amplamente exposto o acesso público se tinha tornado. A investigação subjacente sobre o WiFi no Reino Unido fornece a base de referência.
O que pode correr mal
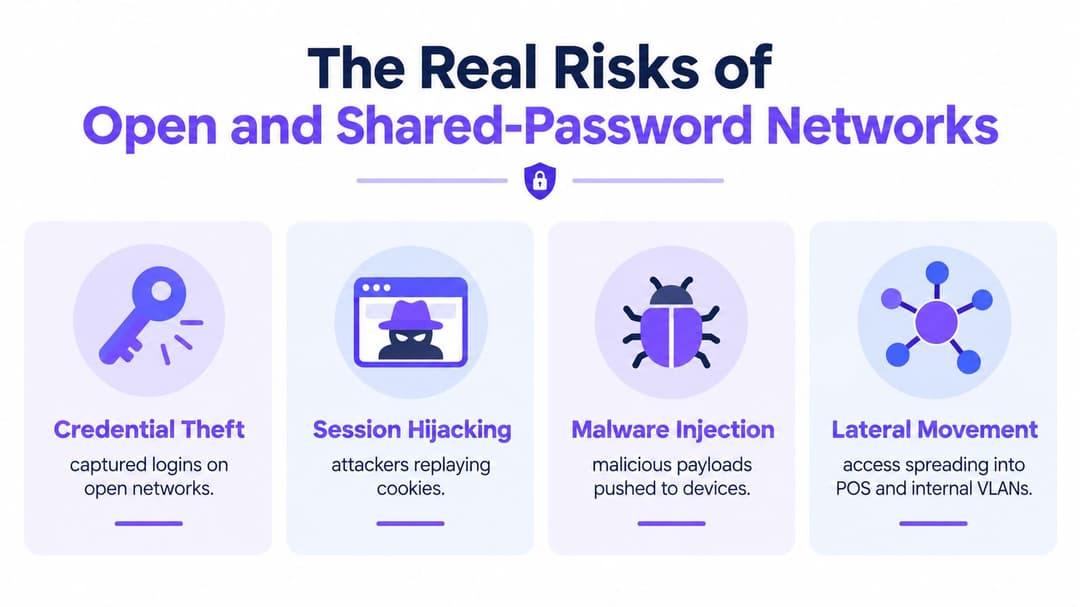
- Roubo de credenciais: Um ponto de acesso ou Captive Portal falso pode recolher nomes de utilizador e palavras-passe.
- Compromisso de sessão: Um token de sessão roubado pode conceder acesso a um serviço autenticado quando a aplicação ou o dispositivo falha em protegê-lo.
- Distribuição de malware: Um portal malicioso, redirecionamento ou endpoint vulnerável pode expor os utilizadores a software indesejado.
- Movimento lateral: Se os dispositivos dos convidados conseguirem aceder a clientes, impressoras, caixas registadoras, servidores ou sistemas do edifício, um atacante ganha alvos adicionais após se ligar.
- Exposição de conformidade: Uma segregação fraca complica as investigações e aumenta as consequências de incidentes que envolvam dados pessoais ou ambientes de pagamento.
O problema do operador é o controlo. A encriptação de aplicações pode proteger transações individuais, enquanto o local continua sem autenticar o cliente, aplicar políticas ou restringir o alcance no primeiro segmento de rede.
O perímetro começa no ponto de acesso
O átrio de um hotel, um centro comercial, a sala de espera de um hospital ou o parque de estacionamento residencial são, por defeito, ambientes de rádio hostis. Atacantes próximos podem transmitir um nome de rede semelhante, sondar dispositivos que se ligam automaticamente ou explorar configurações fracas de clientes e pontos de acesso.
Uma palavra-passe exibida numa parede não é segurança baseada em identidade. Quando um ex-contratante, convidado ou dispositivo comprometido retém essa credencial, o operador não consegue identificar com fiabilidade a ligação apenas pela palavra-passe. Os registos podem mostrar um dispositivo, mas não estabelecem uma relação fiável de pessoa para dispositivo.
Os operadores devem substituir as credenciais partilhadas por acessos baseados em identidade e de nível de certificado, tais como OpenRoaming, Passpoint, iPSK ou SSO, conforme apropriado. Em seguida, isole os sistemas de convidados, funcionários, IoT e operacionais com uma política explícita. O salto sem fios pertence ao perímetro de segurança e o acesso deve ser revogável sem alterar a palavra-passe de todos.
Trate o salto sem fios como parte do seu perímetro. Se o salto não autenticar e isolar o cliente, o seu perímetro está incompleto.
Como os Atacantes Realmente Exploram o WiFi Não Seguro
Os atacantes não precisam de contornar todas as medidas de segurança ao mesmo tempo. Procuram o ponto mais fácil onde um utilizador, dispositivo ou operador assume que a rede é legítima.
O padrão mais reconhecível é um rogue access point, frequentemente chamado de evil twin. Um atacante transmite um nome de rede que se assemelha ao SSID do local, talvez com uma pequena alteração ortográfica ou uma palavra adicionada como "Free". Um visitante seleciona-o porque o nome parece familiar. A partir desse momento, o atacante controla o caminho da ligação e pode apresentar redirecionamentos, capturar submissões de Captive Portal ou interferir com o tráfego que carece de proteção de aplicação adequada.
Quatro caminhos de ataque comuns
- Ponto de acesso não autorizado (rogue AP): O atacante imita o nome de um local fidedigno e aguarda que os dispositivos ou utilizadores próximos se liguem.
- Ligação automática estilo Karma: Um dispositivo procura por redes de que se lembra. Um atacante responde com um desses nomes, incentivando o dispositivo a ligar-se sem que o utilizador faça uma escolha deliberada.
- Captive Portal malicioso: A rede falsa apresenta uma página de início de sessão que solicita credenciais desnecessárias, informações de pagamento ou uma palavra-passe do fornecedor de identidade. A página pode parecer ter a imagem de marca do local enquanto envia os dados submetidos para outro lugar.
- Exploração ao nível do protocolo: Uma vulnerabilidade no protocolo sem fios ou na implementação do cliente pode comprometer uma ligação que, de outra forma, estaria protegida.
A última categoria é importante porque o WPA2 não é uma barreira mágica. O National Cyber Security Centre do Reino Unido explica que o WPA2 pode ser afetado pela vulnerabilidade de reinstalação de chave KRACK e recomenda priorizar correções, utilizando o AES-CCMP em vez de modos mais fracos sempre que relevante, e desativar a funcionalidade vulnerável de 802.11r fast-roaming ou repetidor até que a infraestrutura seja corrigida. A orientação KRACK do NCSC deve fazer parte do processo de manutenção de WLAN de um operador.
A encriptação não estabelece confiança por si só
O WPA2 ou WPA3 pode encriptar a ligação sem fios, mas a encriptação por si só não prova que a pessoa que se liga está autorizada, que o dispositivo final é gerido ou que o serviço de destino é legítimo. Uma rede válida pode ainda conter um cliente comprometido, uma VLAN demasiado permissiva ou um Captive Portal que solicita mais informações do que as necessárias.
Os operadores também devem compreender o papel dos diagnósticos. Uma ferramenta de pesquisa de DNS pode ajudar a investigar resoluções de nomes invulgares durante um incidente, mas não substitui a deteção de AP não autorizados, os controlos de endpoint ou a segmentação. A monitorização deve ligar os sinais técnicos a uma resposta operacional.
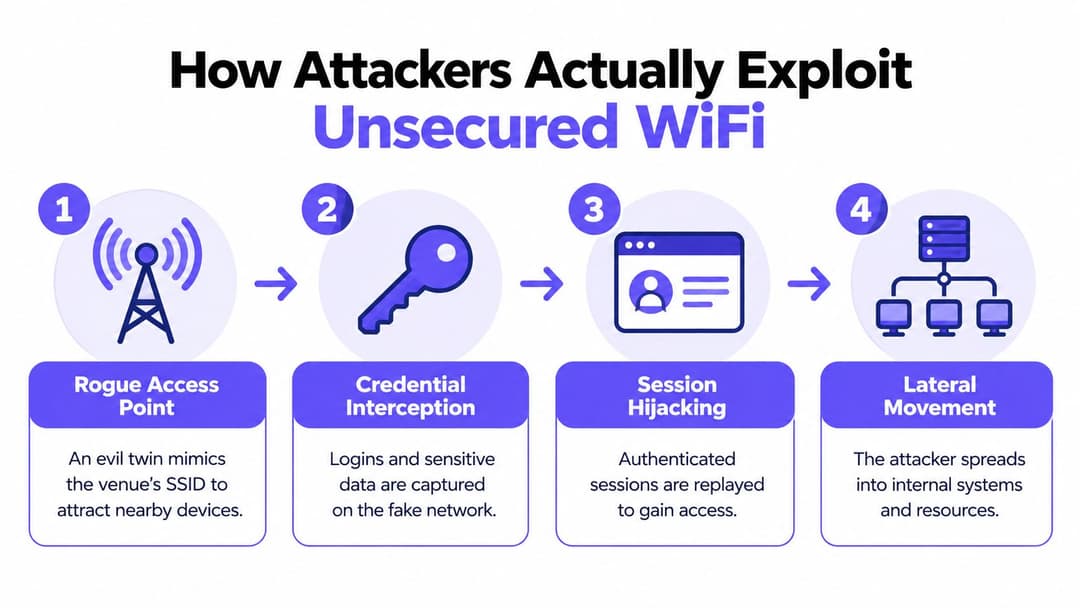
A conclusão prática é simples: evite a associação não autorizada sempre que possível, encripte a ligação, isole o cliente e mantenha os pontos de acesso e os endpoints atualizados.
Identificar Redes e Dispositivos Não Seguros
Dizer aos visitantes para "verificar o SSID" é um conselho fraco. Um utilizador pode perguntar aos funcionários o nome correto da rede, mas um atacante pode copiar esse nome. Um SSID familiar prova apenas que alguém o está a transmitir.
Um inquérito no Reino Unido a 3000 adultos revelou que 32% não tinham confiança para distinguir uma rede WiFi pública segura de uma falsa, enquanto 20% não tomavam precauções antes de se ligarem e 16% não sabiam quais os sinais de alerta a procurar. O relatório do inquérito expõe a falha de design na verificação liderada pelo utilizador. O local está a pedir às pessoas para autenticarem uma infraestrutura que não conseguem autenticar de forma fiável.
Crie uma experiência de ligação mais segura
Uma experiência de cliente corretamente concebida deve eliminar as suposições:
- Utilize um perfil provisionado: O Passpoint ou OpenRoaming permite que um dispositivo utilize credenciais fidedignas e a deteção de rede em vez de depender da seleção de um SSID por parte do utilizador a partir de uma lista.
- Mostre claramente o método de segurança: As definições do dispositivo devem indicar uma rede autenticada e encriptada. A sinalética para o pessoal deve explicar a rota de integração aprovada, e não apenas imprimir uma palavra-passe.
- Evite a recolha de credenciais em portais arbitrários: Um convidado não deve introduzir um e-mail, palavra-passe corporativa ou dados de pagamento numa página apenas porque esta aparece após a ligação ao WiFi.
- Ofereça uma alternativa acessível: O pessoal deve saber como ajudar os visitantes cujos dispositivos não suportam o perfil preferencial, sem os direcionar para uma rede aberta.
Os operadores também devem executar uma rotina para a sua própria infraestrutura. Registe cada SSID autorizado, BSSID, modo de segurança, localização de rádio, mapeamento de VLAN e proprietário de gestão esperado. Percorra o local com um scanner aprovado, compare os anúncios observados com esse inventário, investigue transmissões inesperadas e documente o resultado. Não faça de "pedir ao convidado para detetar o falso" o seu controlo principal.
As verificações do lado do dispositivo continuam a importar
Os utilizadores devem desativar a ligação automática a redes desconhecidas, uma medida também recomendada pela ICO. Os operadores devem impor perfis de WiFi geridos nos dispositivos corporativos, remover perfis obsoletos e impedir que os terminais da equipa se liguem a redes abertas enquanto lidam com trabalho sensível.
O objetivo não é transformar o pessoal da receção em analistas de redes sem fios. É dar-lhes um caminho curto de escalonamento: confirmar o método de integração aprovado, registar a localização e o nome de rede apresentado, e contactar a equipa de rede quando um dispositivo comunicar um aviso de certificado ou de autenticação. Um bom design reduz o número de avisos que os utilizadores precisam de interpretar.
Escolher o Modelo de Autenticação Adequado para o Seu Local
Não existe um único modelo de WiFi para todos os dispositivos. Um hóspede de hotel, um terminal de pagamento, o posto de trabalho de um enfermeiro, uma impressora e o telemóvel pessoal de um residente têm requisitos de identidade, ciclo de vida e suporte diferentes. O trabalho do operador é atribuir a cada classe de ligação um método que forneça autenticação e isolamento suficientes sem criar fricção desnecessária.
| Modelo | Autenticação | Encriptação desde o primeiro pacote | Fricção do utilizador | Melhor adequação |
|---|---|---|---|---|
| PSK partilhada com Captive Portal | Uma palavra-passe partilhada e depois início de sessão na web | Depende da configuração da WLAN e do fluxo do cliente | Baixa inicialmente, alta quando as credenciais mudam | Eventos temporários e acesso de convidados com risco limitado |
| iPSK por dispositivo | Uma chave distinta para cada dispositivo ou grupo | Sim, quando implementado com o modo WLAN protegido relevante | Moderada para o provisionamento | Impressoras, IoT, caixas registadoras e equipamentos legados |
| Passpoint ou OpenRoaming | Identidade baseada em perfil e deteção de rede | Sim, com autenticação WLAN de nível empresarial | Baixa após a inscrição | Convidados, BYOD, visitantes frequentes e utilizadores em roaming |
| 802.1X com SSO | Identidade do utilizador ou do dispositivo através de um serviço de autenticação | Sim | Baixa para dispositivos geridos, mais alta para endpoints não geridos | Pessoal, prestadores de serviços e equipamentos corporativos |
| VLAN de convidados segmentada | Política e isolamento de rede em vez de apenas identidade | Depende da autenticação WLAN escolhida | Baixa para convidados | Uma camada obrigatória a par da autenticação de convidados |
Uma palavra-passe partilhada só é aceitável quando o risco e o âmbito operacional estão claramente limitados. Nunca deve ser o padrão para uma rede que possa aceder a sistemas internos. Os portais Captive Portal ainda desempenham um papel para termos, consentimento, vouchers ou registo ligeiro de convidados, mas não devem ser confundidos com encriptação sem fios ou autenticação de dispositivos.
Adequar o modelo ao ativo
Utilize o Passpoint ou OpenRoaming para convidados e BYOD quando pretender um acesso autenticado sem uma palavra-passe impressa numa parede. Utilize o iPSK para equipamentos que não consigam realizar uma autenticação de utilizador moderna, mas atribua a cada dispositivo ou grupo de dispositivos uma credencial distinta e coloque-o num segmento restrito.
Utilize o 802.1X with SSO para a equipa. Um serviço baseado em diretório pode fornecer acesso conforme o vínculo laboral ou as funções mudam, revogando-o quando a conta é desativada. O Cloud RADIUS pode fornecer essa camada de autenticação sem forçar cada local a operar a sua própria infraestrutura local. O RADIUS-as-a-Service é uma das vias de implementação.
Para espaços de maior dimensão, a resposta correta é normalmente híbrida: acesso de convidados autenticado, credenciais específicas por dispositivo para equipamentos legados, identidade da equipa através de SSO e redes separadas para convidados, equipa, IoT e gestão. Nenhum SSID individual deve tornar-se um atalho para todos os sistemas operacionais.
Como os Setores da Hotelaria, Retalho, Saúde e Residencial São Afetados
Uma WLAN instalada profissionalmente ainda pode expor sistemas críticos através de uma única atribuição incorreta de VLAN. Num hotel, um hóspede pode associar-se à rede do lobby com uma chave partilhada enquanto o mesmo domínio de transmissão ou política de encaminhamento acede à gestão da propriedade, pagamentos ou sistemas do edifício. A falha é o alcance excessivo da rede concedido a um dispositivo não verificado.
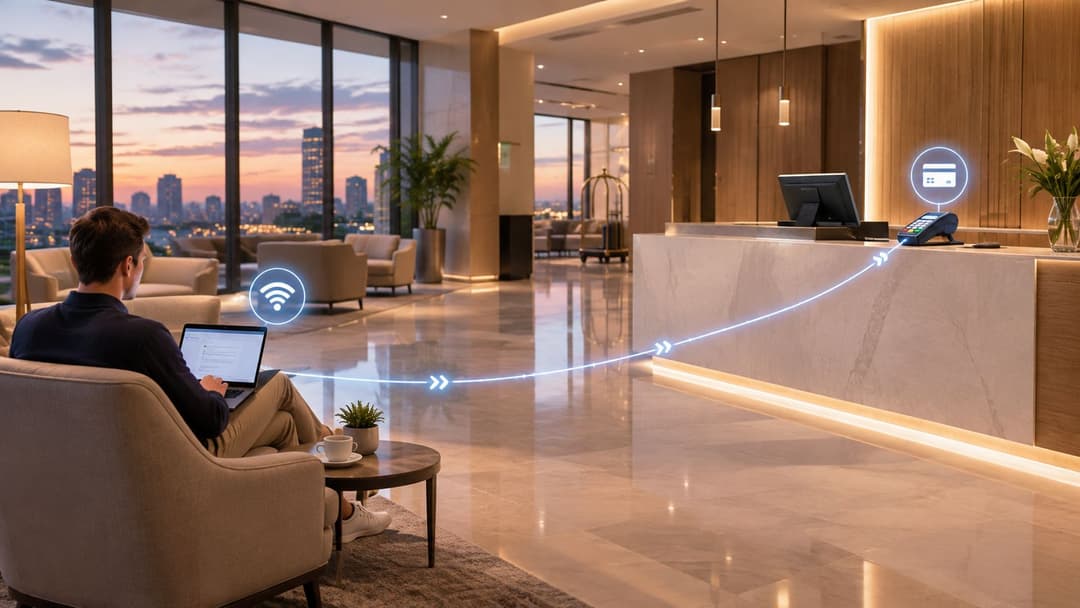
Um design de hotel mais seguro oferece aos convidados integração com Passpoint ou OpenRoaming, coloca-os num segmento de convidados isolado e mantém os sistemas de pagamento e da propriedade em redes separadas. A equipa utiliza 802.1X baseado em diretório. Os dispositivos dos quartos e as impressoras recebem credenciais iPSK com âmbito estritamente definido.
Quatro ambientes de funcionamento
Retalho: Um centro comercial ou uma cadeia de lojas pode transmitir uma rede de convidados de marca em áreas públicas. Um AP não autorizado numa zona de restauração pode imitar esse nome e recolher credenciais de fidelização. Uma segmentação fraca também pode expor dispositivos de backoffice. O redesenho deve combinar o acesso de convidados autenticado, operações de retalho isoladas e credenciais específicas de dispositivos para scanners e impressoras.
Saúde: O BYOD dos doentes não deve partilhar um segmento sem fios plano com dispositivos médicos. Um telemóvel de visitante comprometido e um dispositivo clínico requerem diferentes políticas de autenticação, VLAN, firewall e monitorização. O equipamento que não possa utilizar fluxos de início de sessão da equipa deve receber acesso específico ao dispositivo com listas de permissões rigorosas.
Residencial multi-inquilino: Os residentes podem ligar-se automaticamente ao SSID de um edifício fora da propriedade, incluindo um parque de estacionamento onde um atacante o pode imitar. Podem então assumir que a ligação é genuína e continuar uma sessão autenticada. A deteção ao estilo Passpoint, o isolamento de inquilinos e a revogação baseada em diretórios removem essa premissa de confiança partilhada.
Hotelaria e eventos: O acesso temporário leva frequentemente os operadores a imprimir uma palavra-passe e a deixá-la ativa após o evento. Em vez disso, emita uma identidade ou perfil de dispositivo de curta duração. Esse controlo limita a exposição de prestadores de serviços, fornecedores e visitantes.
Use WPA2 ou WPA3 sempre que suportado e aconselhe os utilizadores a desativar a ligação automática a redes desconhecidas. Os operadores devem fornecer um caminho protegido e autenticado para que os utilizadores não tenham de improvisar. Uma palavra-passe na parede é uma conveniência de acesso, não uma estrutura de segurança.
Construir uma Pilha de Mitigação e Políticas que Realmente Funcione
Os controlos de segurança funcionam melhor quando implementados pela ordem que elimina primeiro as maiores fragilidades de conceção. Comece pela experiência de ligação, depois controle a identidade do dispositivo, a seguir restrinja a acessibilidade e monitorize o que resta.
Comece com uma integração autenticada
Implemente o Passpoint ou OpenRoaming para acesso de convidados e BYOD sempre que o local o possa suportar. O utilizador deve receber um perfil fidedigno ou fluxo de identidade, e a WLAN deve negociar o acesso protegido desde o primeiro pacote. Não coloque um SSID aberto à frente de um serviço seguro a menos que tenha um motivo específico e documentado.
Para os funcionários, emita acessos baseados em certificados através de 802.1X. Integre o aprovisionamento e a revogação com o Entra ID, Google Workspace ou Okta, para que uma alteração no diretório possa remover o acesso sem ter de esperar pela rotação de uma palavra-passe partilhada. Os certificados devem estar associados a dispositivos geridos ou a um registo de utilizadores claramente regulado, com um processo para dispositivos perdidos e credenciais expiradas.
Conter equipamentos antigos
As impressoras, caixas registadoras, câmaras, sensores e sistemas de edifícios frequentemente não conseguem utilizar o mesmo método de identidade de um portátil gerido. Atribua a cada dispositivo ou grupo controlado um iPSK, coloque-o num segmento de IoT ou de operações e permita apenas os destinos de que este necessita. Nunca resolva problemas de compatibilidade de sistemas antigos colocando esses dispositivos numa rede aberta que também serve convidados.
Depois, force a segmentação:
- Rede de convidados: Acesso à Internet, isolamento de clientes e sem rota para serviços internos.
- Rede de funcionários: Acesso baseado em diretório e alcance de aplicações adequado à função.
- Redes de IoT e pagamentos: Autenticação específica por dispositivo, rotas restritas e política de firewall explícita.
- Rede de gestão: Interfaces administrativas limitadas a administradores autorizados e endpoints de gestão.
- Redes de inquilinos residenciais: Isolamento por inquilino, com serviços partilhados expostos apenas quando necessário.
Monitorizar, aplicar patches e ensaiar
A deteção de rogue-APs deve comparar os rádios observados com o inventário autorizado. A monitorização também deve assinalar comportamentos de DNS invulgares, tráfego este-oeste inesperado, falhas de autenticação e dispositivos que aparecem no segmento errado. Estes sinais precisam de proprietários designados e de um procedimento de resposta, e não apenas de um painel de controlo.
Instale correções em pontos de acesso, controladores, serviços de autenticação e dispositivos de cliente de acordo com um calendário por escrito. Inclua fornecedores como Meraki, Aruba, Ruckus, Mist e UniFi no inventário operacional onde são utilizados, e teste as alterações de firmware antes de uma implementação alargada. As orientações da NCSC sobre o KRACK mostram porque é que as correções de WLAN e a revisão de funcionalidades pertencem à mesma política.
Finalmente, escreva o guia de resposta a incidentes. Este deve definir quem desativa um perfil, quem isola um SSID, quem contacta o gestor do espaço, como as provas são preservadas e como os utilizadores afetados são notificados. Uma rede é tão segura quanto a resposta que se segue a um alerta.
Transformar o Enquadramento num Plano de Ação de 30 Dias
Primeira semana: Faça o inventário de cada SSID, método de autenticação, VLAN, ponto de acesso, dispositivo antigo e rota para sistemas internos. Remova redes abertas não autorizadas e documente quais os ativos que estão atualmente expostos.
Segunda semana: Selecione o primeiro fluxo de convidados para Passpoint ou OpenRoaming, prepare o perfil e a sinalização, e teste a integração nos tipos de dispositivos comuns. Confirme que os clientes convidados não conseguem aceder aos segmentos da equipa, pagamentos, gestão ou clínicos.
Terceira semana: Atribua credenciais iPSK a impressoras, equipamentos IoT e outros dispositivos antigos. Integre o 802.1X da equipa com o diretório de identidades existente e teste a revogação de uma conta desativada.
Semana quatro: Ative a monitorização de APs falsos e anomalias, aplique patches no plano de controlo WLAN e terminais, e execute o procedimento de incidentes com a equipa do local e de TI.
FAQ: O HTTPS protege uma ligação de aplicação, mas não autentica a rede WiFi nem isola os clientes. Os portais cativos continuam a fazer sentido para consentimento, vouchers e registo, mas não substituem a autenticação WLAN protegida. O OpenRoaming permite que um perfil de identidade confiável se autentique nos locais participantes, para que os utilizadores não precisem de escolher manualmente uma rede desconhecida em cada local.
A Purple disponibiliza acesso de convidados baseado em OpenRoaming e Passpoint, segmentação por VLAN, WPA3 e autenticação baseada em identidade, além de opções iPSK e SSO para diferentes classes de dispositivos. Veja como a Purple pode substituir palavras-passe partilhadas e redes WiFi não seguras por um modelo de acesso que as suas equipas de TI e de recintos podem auditar, revogar e operar.


