Um hotel, centro comercial ou hospital movimentado pode ter muita largura de banda e, mesmo assim, proporcionar uma má experiência. Um convidado inicia uma grande transferência, os dispositivos da equipa sincronizam em segundo plano e, de repente, uma chamada de voz fica intermitente enquanto um terminal de pagamento aguarda por uma resposta. A ligação não é necessariamente subdimensionada. A rede está a tratar o tráfego com consequências empresariais muito diferentes como se fosse igual.
É por isso que saber como priorizar o tráfego de rede começa com a política, não com uma caixa de seleção no router. Precisa de decidir quais as aplicações, pessoas e dispositivos que devem permanecer operacionais durante os períodos de congestionamento, tornando depois essas decisões visíveis na configuração, nos sistemas de identidade e na documentação operacional. As diretrizes do Reino Unido tratam a gestão de tráfego como uma prática documentada com expectativas de transparência, particularmente onde os serviços sensíveis à latência necessitam de proteção durante o congestionamento.
Porque é que a Priorização do Tráfego de Rede é Importante Agora
Num local de eventos, o padrão de falha é familiar. O uso de WiFi por convidados aumenta, os carregamentos de vídeo competem com os sistemas dos funcionários e as atualizações em segundo plano consomem a mesma via de acesso que o tráfego dos pontos de venda. Um terminal de pagamento pode trocar apenas pequenas quantidades de dados, mas um atraso no momento errado afeta a transação. Uma chamada de voz ou de vídeo tem o perfil oposto, necessita que os pacotes cheguem de forma consistente em vez de esperar atrás de uma grande transferência.
O QoS não cria capacidade. Ele decide como a capacidade disponível é utilizada quando a procura a excede. Esta distinção é importante porque a priorização pode proteger uma chamada, transação ou fluxo de trabalho clínico, mas não consegue reparar um circuito em falha, eliminar um estrangulamento do ISP a montante ou compensar uma fraca cobertura de WiFi.
A consequência empresarial de um tratamento igual
Sem uma política deliberada, o tráfego de convidados recebe frequentemente a mesma oportunidade de agendamento que as aplicações da equipa, a telemetria de IoT e os sistemas operacionais. Na hotelaria, no retalho e na saúde, isto cria um desfasamento entre o comportamento da rede e o risco empresarial. Um curto atraso numa tarefa de sincronização em segundo plano é geralmente tolerável. O mesmo atraso numa fila de voz, fluxo de pagamento ou sessão de colaboração urgente pode não o ser.
As diretrizes de neutralidade da rede do Ofcom no Reino Unido reconhecem que a gestão de tráfego pode priorizar algumas categorias em detrimento de outras, desde que as categorias sejam tratadas de forma consistente e a abordagem seja proporcional às necessidades técnicas e ao risco de congestão. As diretrizes também descrevem como os principais ISPs fixos e móveis têm divulgado as práticas de gestão de tráfego através de um modelo comum de Indicador de Factos Essenciais desde 2012, tornando a priorização mais transparente para os clientes. As diretrizes de gestão de tráfego do Ofcom tornam o aspeto operacional claro: a priorização necessita de um motivo justificável e de uma descrição compreensível.
Regra prática: Proteja o resultado da aplicação, não o dispositivo que a está a utilizar.
Uma regra baseada no dispositivo pode funcionar numa rede doméstica, mas os ambientes empresariais são dinâmicos. Os funcionários movem-se entre pontos de acesso, os subcontratados utilizam hardware gerido ou não gerido, e um único portátil pode executar voz, navegação web e transferências volumosas em simultâneo. A classificação baseada na identidade, na aplicação e na função do dispositivo é mais duradoura do que uma lista estática de endereços MAC.
O que uma boa priorização pode e não pode fazer
Um design sólido dá ao tráfego crítico uma melhor oportunidade durante situações de contenção, reserva capacidade para classes importantes e evita que fluxos de fundo encham as filas. Também pode tornar os incidentes mais fáceis de diagnosticar, porque a política explica por que razão um pacote foi marcado, colocado em fila ou limitado.
Não irá melhorar todas as aplicações por igual, e pode abrandar deliberadamente o tráfego de menor prioridade. Esse compromisso só é aceitável quando a política define o que está a ser protegido, quem é o proprietário da decisão e quando a regra se aplica. A solução Purple WiFi para equipas de TI e redes é relevante para este problema de governação porque o contexto de identidade e dispositivo pode ajudar as equipas de rede a manter o tráfego de convidados, funcionários e operacional no domínio de política pretendido.
Planear Requisitos e Definir Classes de Tráfego
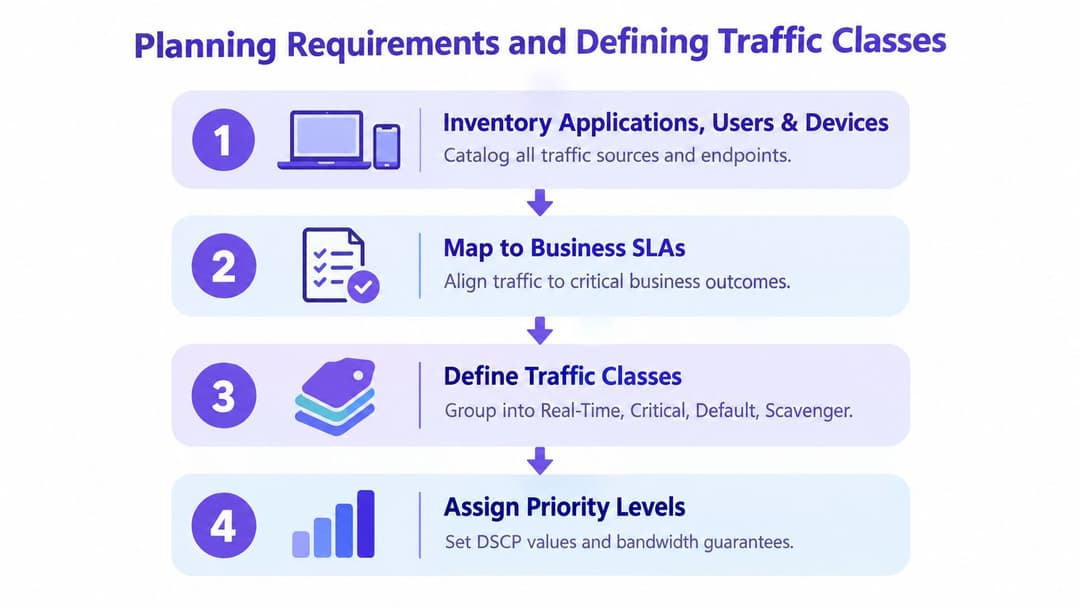
Comece com um inventário, não com um esquema de marcação. Liste as aplicações, utilizadores, dispositivos, locais e ligações e, em seguida, registe o que falha primeiro quando a rede está ocupada. Não comece por atribuir a prioridade mais alta a tudo o que parece importante. Uma classe só é útil quando permanece suficientemente escassa para proteger o tráfego que dela necessita.
Construa a política a partir dos resultados de negócio
Mapeie cada origem de tráfego para uma expectativa de serviço. A voz e o vídeo interativo necessitam habitualmente de baixo atraso, baixo jitter e perda controlada. As aplicações de pagamento, clínicas e operacionais podem necessitar de uma entrega previsível e largura de banda garantida. As atualizações de software, cópias de segurança, navegação de guest e grandes transferências de ficheiros multimédia podem normalmente utilizar um tratamento de best-effort ou scavenger.
Utilize um conjunto curto de classificação que os operadores consigam compreender sob pressão:
- Tempo real: Voz, vídeo interativo e outros fluxos onde a variação de atraso prejudica a usabilidade.
- Negócio crítico: Tráfego de pagamento, clínico, operacional ou transacional que necessita de um mínimo fiável durante períodos de congestionamento.
- Predefinido: Tráfego comum de funcionários, convidados e aplicações sem tratamento excecional.
- Scavenger: Transferências em massa, atualizações, cópias de segurança e sincronização não urgente.
As etiquetas não são normas universais. A parte útil é a decisão por trás de cada etiqueta, incluindo o proprietário, a expectativa de serviço mensurável e as circunstâncias que a ativam.
Escolha a prioridade estrita com cuidado
Uma fila de prioridade estrita é adequada para tráfego sensível ao atraso, mas deve ser limitada. Se demasiadas aplicações entrarem nessa fila, o programador tem pouco espaço para servir outro tráfego e pode criar subalimentação noutros locais. O encaminhamento assegurado ou o agendamento ponderado baseado em classes é frequentemente mais seguro para o tráfego empresarial crítico porque protege uma quota mínima sem fazer com que cada pacote salte para a frente.
A identidade deve fazer parte do inventário. Um cliente de voz da equipa, um fluxo de vídeo de convidados e um sensor de gestão de edifícios podem partilhar um ponto de acesso, mas têm requisitos de política diferentes. Plataformas como a Purple identity-based networking podem fornecer contexto de utilizador e dispositivo para classificação, reduzindo a dependência de SSIDs extra ou de listas de dispositivos frágeis.
Documente os critérios antes da aplicação
As expectativas de transparência do Reino Unido tornam a documentação parte do design técnico. Os materiais da Ofcom descrevem a necessidade de os ISPs explicarem se as aplicações recebem a mesma QoS, divulgarem os critérios de gestão de tráfego, identificarem as aplicações afetadas e os períodos de pico, e descreverem as consequências em caso de violação das regras de utilização justa. O documento de neutralidade de rede da Ofcom fornece o contexto de conformidade relevante.
Registe, no mínimo:
- Definição de tráfego: Aplicação, protocolo, destino, grupo de utilizadores ou função do dispositivo.
- Tratamento: Marcação, fila, reserva mínima, modelação e ação de policiamento.
- Âmbito: Locais, SSIDs, ligações, inquilinos e horário de funcionamento.
- Razão: O resultado do serviço que a política protege.
- Proprietário e gatilho de revisão: Quem aprova as alterações e que evidências motivam uma revisão.
O modelo de qualidade de serviço HSCN da NHS England mostra como é uma política explícita na prática. O seu perfil publicado reserva AF1 5%, AF2 7,5%, AF3 30%, AF4 7,5%, DE 39%, EF 10%, e Gestão 1% da largura de banda contratada, totalizando 100%. A visão geral de QoS do HSCN é uma referência útil no Reino Unido porque define compromissos mínimos por classe em vez de depender de rótulos informais de "alta prioridade".
Explicação de Marcação, Enfileiramento, Shaping e Policing
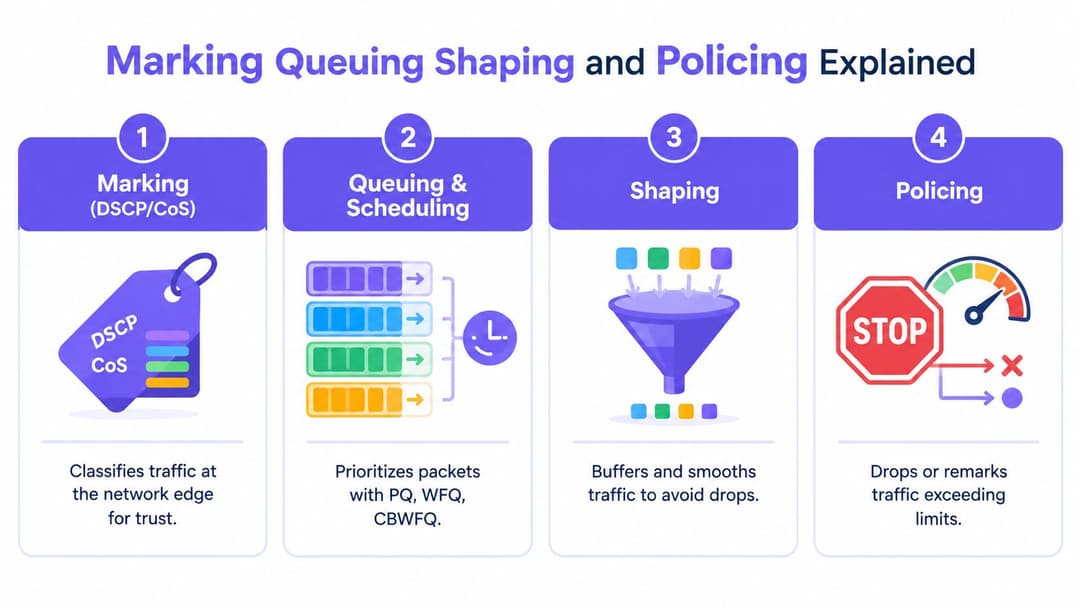
Estes mecanismos resolvem problemas diferentes. A marcação identifica uma classe, o enfileiramento controla a ordem de transmissão, a modelação atrasa os pacotes para suavizar um fluxo e a política impõe um limite ao descartar ou remarcar o tráfego. Implementar um sem os outros produz frequentemente uma política que parece correta num painel de controlo, mas falha no ponto de congestionamento.
Marque na extremidade, confie de forma seletiva
O DSCP no tráfego IP e o CoS nos frames Ethernet transportam informação de classe. Marque o tráfego onde o conseguir identificar de forma fiável, normalmente numa extremidade de acesso controlado, e defina explicitamente os limites de confiança. Um dispositivo de voz gerido pode ser de confiança após a validação. Um dispositivo de guest não deve ter permissão para se autodeclarar como crítico através da definição de um valor favorável.
Os switches e routers podem remover ou reescrever as marcações à medida que o tráfego atravessa as fronteiras administrativas. O seu design necessita, por isso, de uma política de remarcação, e não de assumir que um valor sobrevive de ponta a ponta.
Fila para contenção
O agendamento decide qual o pacote que se move quando uma interface está cheia. O tratamento de baixa latência ou de prioridade estrita adequa-se a tráfego em tempo real delimitado. O agendamento ponderado baseado em classes adequa-se a classes de negócios que necessitam de acesso proporcional e garantias mínimas. As filas de melhor esforço (best-effort) e scavenger absorvem o tráfego que pode tolerar atrasos.
O modelo HSCN demonstra por que razão as reservas mínimas são importantes. A marcação de prioridade por si só não garante o serviço durante o congestionamento. A metodologia prática de QoS descrita pela CloudSwitched enfatiza primeiro a classificação, seguida por policiamento ou modelação baseada em percentagem, para que os fluxos críticos mantenham oportunidades de encaminhamento quando as classes competem.
Faça shaping antes de um gargalo, aplique policing numa fronteira
O shaping armazena pacotes em buffer e liberta-os a uma taxa controlada. Funciona bem na extremidade WAN de uma organização quando a taxa real do fornecedor é conhecida e o dispositivo local deve evitar que uma fila a montante se torne o gargalo descontrolado.
O policiamento de tráfego é mais abrupto. Mede o tráfego em relação a um limite e pode descartar ou remarcar pacotes que o excedam. Utilize-o onde um contrato rígido, limite de classe ou limite de cliente terceiro seja importante. Não utilize um policiamento agressivo para tráfego interativo com rajadas sem testar primeiro, pois as perdas podem prejudicar a própria aplicação que a política visa proteger.
| Classe de Tráfego | Mecanismo Recomendado | Quando Utilizar |
|---|---|---|
| Tempo real | Prioridade estrita com um limite máximo, acrescida de marcação de limite | A voz e o vídeo interativo necessitam de baixa latência, mas a fila de espera deve permanecer limitada |
| Crítico para o negócio | Fila ponderada com uma reserva mínima | As transações e as aplicações operacionais necessitam de um acesso previsível durante períodos de congestão |
| Predefinido | Fila de melhor esforço justa ou ponderada | Tráfego de pessoal geral, convidados e aplicações comuns |
| Menor prioridade (Scavenger) | Fila de baixo peso, modelação ou marcação inferior | As cópias de segurança, atualizações e transferências em massa devem ceder passagem sem serem bloqueadas desnecessariamente |
A principal falha de produção é a sobreprioritização. Uma submissão do Ofcom do Reino Unido descreve que os pacotes de prioridade mais alta têm maior probabilidade de ser entregues, enquanto os pacotes de prioridade mais baixa podem ser atrasados ou descartados durante períodos de congestão, e reporta velocidades de download móvel mais lentas em 44% na hora de ponta. A submissão da Three UK ao Ofcom apoia uma resposta prática: medir as janelas de congestão, proteger o tráfego em tempo real e manter os fluxos de fundo como melhor esforço.
Aplicar Políticas em Routers Comutadores e Redes Sem Fios
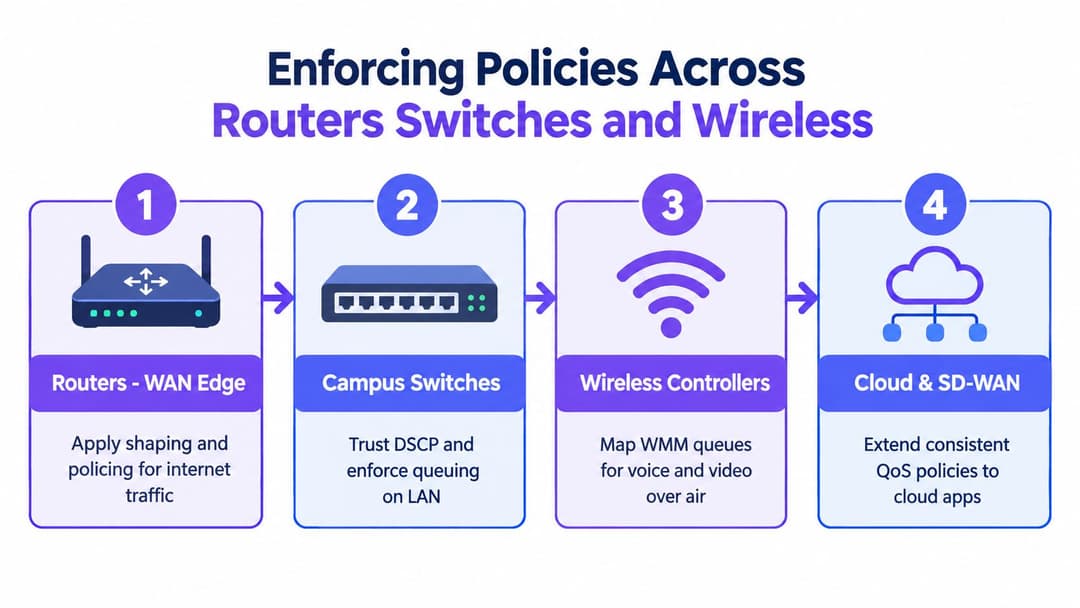
A implementação deve seguir o caminho do tráfego. Coloque o controlo de taxa onde existe o gargalo, preserve a informação de classe em segmentos fidedignos e mapeie as classes com fios para as filas sem fios que transmitem pacotes pelo ar.
Comece na extremidade da WAN
Num router de internet ou equipamento SD-WAN, classifique o tráfego antes da interface de saída condicionada. Aplique a modelação ligeiramente abaixo da largura de banda útil do operador quando a fila do operador estiver a causar latência. Limite as classes de guest ou de clientes terceiros quando for necessário um limite fixo, e preserve uma classe de gestão para que os administradores ainda consigam aceder ao site durante períodos de saturação.
Para o tráfego site-to-site, aplique o mesmo modelo de classe à overlay e à underlay. Uma política que protege a voz na LAN mas envia todos os túneis encriptados através de uma única fila não gerida não resolve o problema de ponta a ponta. Verifique se a plataforma SD-WAN consegue classificar antes da encriptação, transportar a informação de classe no túnel e agendar o tráfego por caminho.
Defina a fronteira de confiança do switch
Os switches de acesso devem aceitar marcações apenas de dispositivos e portas em que confia. Um telefone de voz ou um ponto de acesso controlado podem ter permissão para reter uma marcação aprovada. As portas viradas para convidados, terminais não geridos e portas de utilizadores gerais devem ser remarcadas para a classe apropriada na entrada.
Nas ligações ascendentes do campus, configure filas que correspondam ao modelo de classe acordado. Evite criar uma interpretação diferente em cada comutador. Os ambientes com vários fornecedores falham frequentemente porque uma plataforma chama "voz" a uma fila, outra mapeia-a para um valor DSCP diferente e o controlador de WiFi aplica um tratamento totalmente distinto.
Mapeie a política sem fios para WMM
Os controladores sem fios traduzem as classes de tráfego em filas WiFi Multimedia. A voz e o vídeo necessitam do tratamento sem fios correspondente, mas o tempo de antena continua a ser um meio partilhado. Uma fila sem fios de alta prioridade ainda pode sofrer quando a cobertura, a utilização do canal ou o comportamento do cliente são deficientes.
Utilize a identidade e a função do dispositivo para classificar o tráfego antes que este chegue ao controlador. A equipa, os convidados e os sistemas de IoT podem partilhar uma camada de acesso enquanto recebem um tratamento de política diferente, desde que a fonte de identidade seja fiável. A integração de diretório com Microsoft Entra ID, Google Workspace ou Okta pode suportar o contexto da equipa, enquanto o iPSK continua a ser útil para dispositivos antigos que não conseguem concluir fluxos de identidade modernos.
Mantenha a consistência das plataformas de nuvem
A Meraki, Aruba, Ruckus, Mist e UniFi apresentam nomes e níveis de controlo diferentes, por isso traduza primeiro a sua política em requisitos neutros em termos de fornecedor:
- Classificar: Corresponder à identidade, aplicação, função do dispositivo ou sub-rede.
- Marcar: Definir ou remarcar DSCP no limite de confiança definido.
- Fila: Mapear a classe para um agendador com ou sem fios.
- Controlar: Modelar ou policiar na interface restrita real.
- Registar: Armazenar o proprietário da política, âmbito, razão e histórico de alterações.
As plataformas geridas na nuvem simplificam a implementação, mas não eliminam a necessidade de compreender a precedência. Uma regra de aplicação global pode sobrepor-se a uma política de SSID, enquanto um comutador pode reescrever as marcações antes que o equipamento WAN as veja. Teste um caminho, capture a classe observada em cada salto e só depois replique a configuração.
Monitorização, Verificação e Otimização Contínua
Uma política de QoS não está a funcionar apenas porque a configuração foi aplicada com sucesso. Funciona quando o tráfego pretendido é classificado corretamente, retém o tratamento esperado ao longo do caminho e cumpre o seu requisito de serviço enquanto existe tráfego concorrente.
Verifique o percurso do pacote
Teste em quatro camadas:
- Classificação: Confirme se a aplicação, identidade e dispositivo correspondem à regra pretendida.
- Marcação: Inspecione o DSCP ou CoS na entrada e saída através de routers, switches, pontos de acesso e túneis.
- Agendamento: Reveja a utilização das filas, descartes, tail drops, atraso de modelação e ações de policiamento.
- Experiência: Compare a latência, jitter, perda, qualidade da chamada e capacidade de resposta das transações durante períodos normais e de congestionamento.
Os contadores de interface indicam se uma fila está ativa. Não indicam se a experiência do utilizador é aceitável, por isso combine-os com telemetria de aplicações e testes controlados. Para ambientes sem fios, um teste de latência e jitter da Purple pode contribuir com uma verificação prática da experiência, a par dos dados do controlador e do comutador.
Defina uma linha de base antes de alterar a política
Registe o comportamento normal antes da implementação. Note onde ocorre o congestionamento, quais as filas que ficam cheias, quais as aplicações que sofrem atrasos e quando o problema aparece. Após a implementação, repita as mesmas observações sob condições comparáveis.
Defina alertas com base em janelas de congestão em vez de alertar para cada descarte de pacotes. Um pequeno número de descartes numa fila secundária (scavenger) pode ser esperado. Descartes persistentes numa fila em tempo real, o aumento do atraso de modelação ou a remarcação frequente num limite inesperado necessitam de investigação.
Uma política de prioridade sem contadores é uma opinião sobre o desempenho, não uma prova de desempenho.
Reveja as reservas quando o conjunto de aplicações mudar, os locais adicionarem novos serviços ou os proprietários de negócios alterarem os seus SLAs. O perfil HSCN do NHS England é um lembrete útil de que as alocações explícitas de classes tornam as compensações visíveis. O operador pode discutir se uma classe tem proteção suficiente em vez de argumentar com base em histórias anedóticas.
Decida entre QoS clássico e slicing
As filas clássicas de QoS são a escolha prática quando controla a interface de acesso e precisa de arbitrar a contenção entre funcionários, convidados e tráfego operacional. Elas classificam os pacotes e programam-nos dentro do caminho disponível.
A priorização baseada em slicing é um modelo de serviço diferente. A EE lançou uma 5G+ Fast Lane de consumo em 2026, descrevendo recursos de rede 5G Standalone dedicados para locais movimentados como estádios, centros comerciais e estações de comboio, enquanto a sua funcionalidade Network Boost utiliza filas de QoS tradicionais em torres de telemóvel congestionadas. O relatório da ISPreview sobre os planos de slicing de rede 5G da EE ilustra esta distinção.
Para um espaço físico, o QoS clássico pode ser suficiente para os sistemas do pessoal e para o tráfego WLAN local. Um produto baseado em fatiamento (slicing) pode tornar-se relevante quando o próprio serviço de acesso móvel necessita de um tratamento diferenciado durante um evento. Trate-os como planos de controlo separados e documente quem fornece a garantia.
Resolução de Problemas Comuns de Priorização
A maioria das implementações de QoS falhadas falha numa fronteira ou numa decisão de classificação. Comece por identificar o primeiro salto onde o comportamento observado diverge da política, e depois corrija essa camada em vez de adicionar mais regras.
Se a fila de prioridade não estiver a proteger o tráfego
Verifique se a aplicação corresponde à regra, se o pacote está marcado como esperado e se a fila está congestionada. Uma fila de prioridade que nunca enche não prova grande coisa. Gere uma contenção controlada e, em seguida, inspecione os contadores de fila enquanto a aplicação protegida está a ser executada.
Se o tráfego em tempo real estiver atrasado, procure por uma adesão excessiva à prioridade, uma fila sem limites ou uma interface a jusante sem tratamento equivalente. Remova correspondências amplas de aplicações antes de aumentar a prioridade. Mais classes de prioridade geralmente produzem uma prioridade menos significativa.
Se as marcações desaparecerem
Rastreie o pacote ao longo do limite de confiança. Os switches de acesso podem remarcar dispositivos não confiáveis, os controladores wireless podem traduzir valores para o tratamento WMM e as overlays encriptadas podem ocultar as marcações internas do agendador da underlay. Decida onde a marcação é soberana e, em seguida, configure cada salto subsequente para a preservar ou traduzir deliberadamente.
O tratamento do ISP a montante é outra possibilidade. O seu router local pode agendar o tráfego de saída, mas não consegue controlar as filas internas de um fornecedor externo. Se o fornecedor gerir a congestão de forma diferente, recolha registos de data e hora, evidências de filas e sintomas na aplicação antes de reportar o problema.
Se o desempenho do WiFi continuar fraco
Separe o QoS dos problemas de rádio. Uma taxa de retransmissão elevada, cobertura fraca, contenção de canais e pontos de acesso sobrecarregados podem comprometer um mapeamento WMM correto. Teste no local do cliente, compare os caminhos com fios e WiFi e verifique se a voz e o vídeo estão a entrar na fila de WiFi pretendida.
Mantenha a identidade de convidados, funcionários e IoT precisa. Se os dispositivos mudarem de função ou a autenticação reverter para uma rede partilhada, o agendador poderá estar a aplicar perfeitamente a política errada.
Mantenha a política defensável
Documente cada alteração com o respetivo motivo, proprietário, âmbito e método de rollback. Registe as aplicações afetadas e os períodos de pico onde se aplica a gestão de tráfego, seguindo os princípios de transparência descritos nas orientações publicadas pela Ofcom. Reveja a política após incidentes, alterações importantes nas aplicações e novos modelos de acesso, tais como SD-WAN ou slicing 5G.
A priorização é uma gestão contínua de políticas apoiada por mecânicas de pacotes. Quando as regras, o contexto de identidade, as filas e as medições estão em sintonia, a rede protege os serviços que importam sem fingir que a largura de banda é ilimitada.
A Purple pode ligar a identidade do utilizador e do dispositivo a políticas de rede aplicáveis, ajudando as equipas a separar o tráfego de funcionários, guest e operacional em ambientes de múltiplos fabricantes. Visite a Purple para avaliar como o WiFi baseado em identidade, analítica e integração de rede podem apoiar uma estratégia documentada de priorização de tráfego.