

Eine britische Umfrage aus dem Jahr 2012 ergab, dass 56 % der Nutzer von öffentlichem WiFi nie oder selten überprüften, ob ein Netzwerk sicher war, obwohl 14 % Online-Banking nutzten und 15 % Kartendaten in diesen Netzwerken eingaben. Ungesichertes WiFi ist nicht dasselbe wie WiFi ohne Passwort. Es bedeutet, dass das Netzwerk den Benutzer, das Gerät oder die Sitzung nicht ordnungsgemäß verifiziert, sodass die drahtlose Verbindung selbst nicht vertrauenswürdig ist.
Die betriebliche Antwort ist direkt: Ersetzen Sie gemeinsam genutzte Passwörter durch einen identitätsbasierten Zugang wie OpenRoaming oder Passpoint, sodass Authentifizierung und Verschlüsselung mit dem ersten Paket beginnen. Ein Passwort an einer Wand kontrolliert bestenfalls den Einlass. Es bietet keine individuelle Nachvollziehbarkeit, kein zuverlässiges Gerätevertrauen, keinen schnellen Widerruf oder eine Isolierung von internen Systemen.
Für Standortbetreiber, IT-Administratoren und Property Manager ist dies ein Problem des Netzwerkdesigns und keine Kampagne zur Aufklärung von Gästen. Benutzer sollten nicht darauf angewiesen sein, eine gefälschte SSID zu erkennen, Verschlüsselungs-Labels zu interpretieren oder zu entscheiden, ob ein Captive Portal echt ist. Das Netzwerk sollte den sicheren Weg zum einfachsten Weg machen.
Was unsicheres WiFi in der Praxis tatsächlich bedeutet
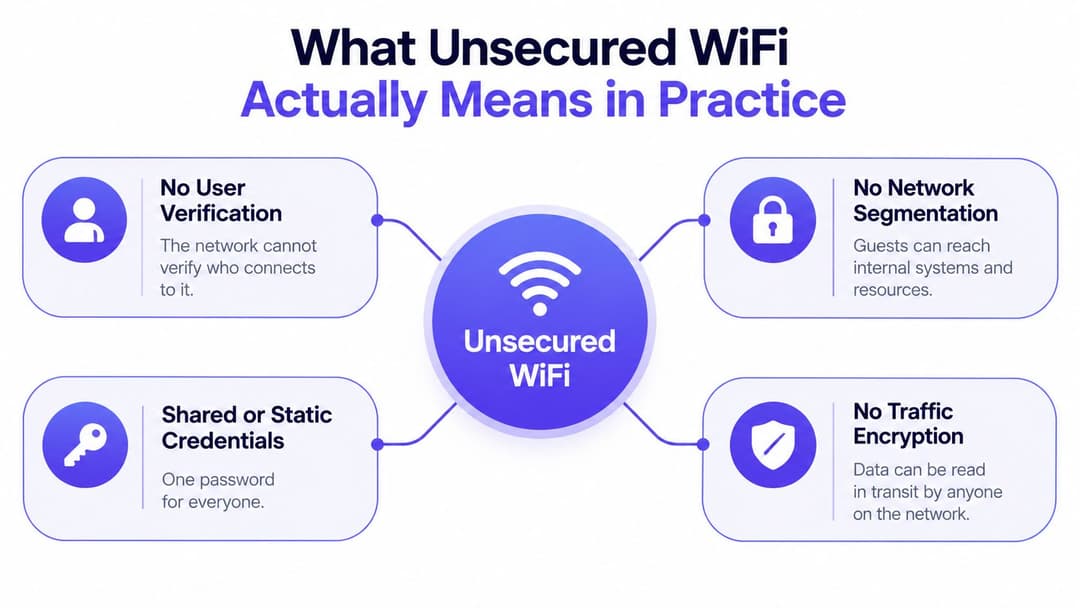
Ein Passwort macht ein WiFi Netzwerk am Standort nicht sicher. Eine offene SSID ist das deutlichste Beispiel, aber ein Netzwerk kann auch dann unzureichend geschützt sein, wenn jeder Gast dieselben gemeinsamen Anmeldeinformationen erhält, Geräte sich in derselben Vertrauensgrenze befinden und der Datenverkehr Point-of-Sale-, Gebäudemanagement- oder Verwaltungssysteme erreichen kann.
Ein unsicheres WiFi ist eine Verbindung, bei der drei Kontrollmechanismen nicht eingerichtet und erzwungen werden können: wer der Benutzer ist, ob das Gerät autorisiert ist und welche Sitzungs- oder Netzwerkressourcen es nutzen darf. Die Verschlüsselung schützt den Datenverkehr während der Übertragung, definiert jedoch weder Identität noch Zugriffsumfang oder Verantwortlichkeit.
Das Sicherheitsspektrum
Eine offene SSID bietet keine sinnvolle Authentifizierung auf der WiFi-Ebene. Der Access Point akzeptiert Clients in der Nähe, sodass der Betreiber kaum eine Grundlage hat, um einen legitimen Gast von einem Angreifer oder einem nicht verwalteten Gerät zu unterscheiden.
Ein gemeinsam genutzter vorab freigegebener Schlüssel verbessert die grundlegende Zugangskontrolle, behält jedoch eine schwerwiegende betriebliche Schwachstelle bei. Ein einziges Passwort auf einem Empfangstresen, einer Speisekarte, einem Aufkleber oder einem Veranstaltungsschild gibt jedem Empfänger dieselben Anmeldedaten. Sobald es durchsickert, kann der Betreiber den Zugriff einer einzelnen Person nicht widerrufen, ohne den Zugriff für alle anderen zu ändern. Das Passwort liefert zudem keinen Nachweis über die Identität oder den Sicherheitsstatus des Geräts.
Gerätespezifischer und identitätsverknüpfter Zugriff bietet eine stärkere Kontrolle. iPSK kann verschiedenen Geräten oder Gerätegruppen unterschiedliche Schlüssel zuweisen, während 802.1X Benutzer oder Computer über einen Identitätsdienst authentifiziert. Passpoint und OpenRoaming ermöglichen es Geräten, teilnehmende Netzwerke über ein vertrauenswürdiges Profil zu erkennen und ihnen beizutreten, anstatt Gäste aufzufordern, eine vertraut wirkende SSID auszuwählen und ein gemeinsames Passwort einzugeben. Für Betreiber, die Bereitstellungsoptionen vergleichen, zeigt dieser Vergleich von WPA2-Enterprise und PSK, warum eine individuelle Authentifizierung mehr Nachvollziehbarkeit bietet als ein gemeinsamer Schlüssel.
Betreiberregel: Fragen Sie, was das Netzwerk verifiziert, was es isoliert und wie schnell der Zugriff entzogen werden kann.
Das UK Information Commissioner's Office empfiehlt WPA2 und, sofern unterstützt, WPA3 für WiFi. Wenden Sie diese Richtlinie im Rahmen eines umfassenderen Zugriffskonzepts an. Eine Verschlüsselung kann die Funkverbindung schützen, während Identität, Nachvollziehbarkeit und Segmentierung weiterhin schwach ausgeprägt sind.
Das Ziel ist Identität und Isolierung ab dem ersten Paket. Standortbesitzer, IT-Administratoren und Immobilienverwalter sollten Passwörter an Wänden durch zertifikatsbasierte oder identitätsbasierte Zugänge ersetzen und anschließend Gäste-, Mitarbeiter-, IoT- und Betriebssysteme voneinander trennen. Ein sicheres Netzwerkdesign sollte die Last von den Gästen nehmen, anstatt von ihnen zu verlangen, gefälschte SSIDs zu erkennen oder Captive Portals zu beurteilen.
Risiken von offenen und passwortgeteilten Netzwerken
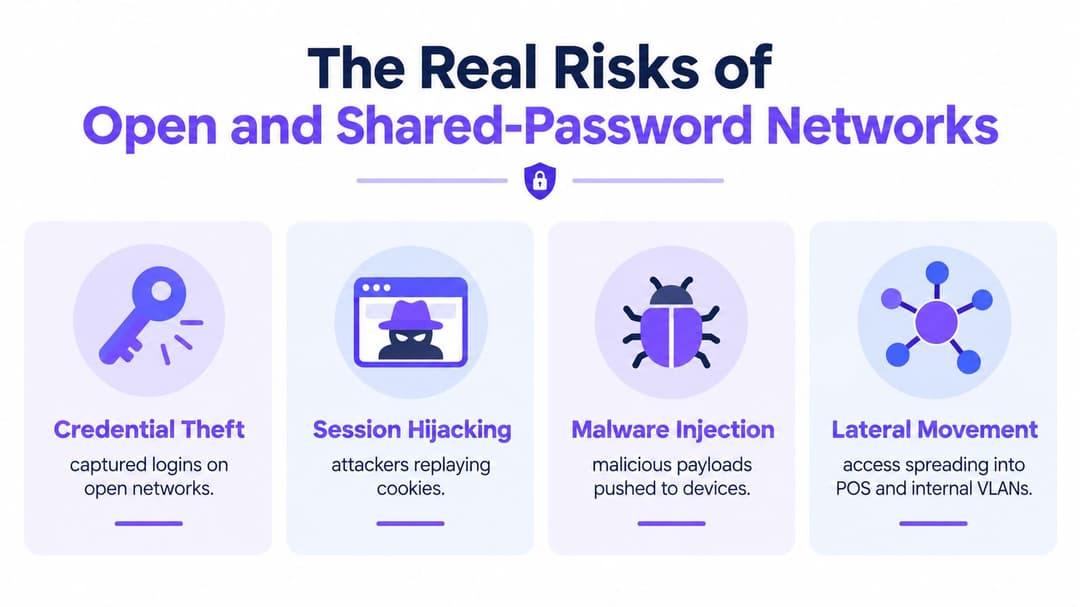
Offenes WiFi und WiFi mit gemeinsam genutztem Passwort sind ein Designfehler des Betreibers und nicht nur ein Problem der Nutzeraufklärung. Sie können Datenverkehr offenlegen, dem die Anwendungsverschlüsselung fehlt, Benutzer auf bösartige Ziele umleiten, die SSID eines Standorts imitieren oder einem infizierten Gerät erlauben, lokale Dienste zu erreichen. HTTPS schützt viele Webtransaktionen, entscheidet jedoch nicht, welche Clients sich gegenseitig sehen oder welche internen Systeme sie erreichen können.
Historische Belege aus dem Vereinigten Königreich zeigen die Dimensionen, die Betreiber absichern mussten. Untersuchungen berichteten von fast 500.000 kommerziellen WiFi Hotspots im Vereinigten Königreich im Jahr 2018, was einem Wachstum von fast 200 % seit 2013 entspricht, sowie von einer Nutzung von öffentlichem WiFi durch 76 % der britischen Bevölkerung mit einem Mobilfunkvertrag im Jahr 2016 und 67 % im Jahr 2017. Ein Experiment in der Londoner Innenstadt im Jahr 2013 identifizierte 322 völlig ungesicherte Hotspots, was 36 % der erfassten Gesamtzahl entsprach. Diese Zahlen sind historisch, aber sie verdeutlichen, wie weit verbreitet die Sicherheitsrisiken beim öffentlichen Zugang waren. Die zugrundeliegenden WiFi Untersuchungen aus dem Vereinigten Königreich liefern die entsprechende Datenbasis.
Was schiefgehen kann
- Diebstahl von Zugangsdaten: Ein gefälschter Access Point oder ein gefälschtes Captive Portal kann Benutzernamen und Passwörter abfangen.
- Sitzungskompromittierung: Ein gestohlenes Sitzungstoken kann Zugriff auf einen authentifizierten Dienst gewähren, wenn die Anwendung oder das Gerät dieses nicht ausreichend schützt.
- Einschleusen von Malware: Ein bösartiges Portal, eine Weiterleitung oder ein anfälliger Endpunkt können Nutzer unerwünschter Software aussetzen.
- Laterale Bewegung: Wenn Gastgeräte Client-Geräte, Drucker, Kassen, Server oder Gebäudesysteme erreichen können, erhält ein Angreifer nach dem Verbindungsaufbau weitere Angriffsziele.
- Compliance-Risiken: Eine schwache Segmentierung erschwert Untersuchungen und verschlimmert die Folgen von Vorfällen, die personenbezogene Daten oder Zahlungsumgebungen betreffen.
Das Problem des Betreibers ist die Kontrolle. Die Anwendungsverschlüsselung schützt zwar einzelne Transaktionen, dennoch gelingt es dem Standort oft nicht, den Client zu authentifizieren, Richtlinien durchzusetzen oder die Erreichbarkeit am ersten Netzwerksegment einzuschränken.
Der Perimeter beginnt am Access Point
Eine Hotellobby, ein Einkaufszentrum, ein Krankenhauswartebereich oder ein Parkplatz für Wohngebäude ist standardmäßig eine feindliche Funkumgebung. Angreifer in der Nähe können einen ähnlichen Netzwerknamen senden, nach Geräten suchen, die sich automatisch verbinden, oder Schwachstellen in den Konfigurationen von Clients und Access Points ausnutzen.
Ein Passwort an einer Wand ist keine identitätsbasierte Sicherheit. Wenn ein ehemaliger Auftragnehmer, ein Gast oder ein kompromittiertes Gerät diese Anmeldeinformationen behält, kann der Betreiber die Verbindung nicht zuverlässig allein anhand des Passworts identifizieren. Protokolle zeigen zwar ein Gerät, stellen aber keine verlässliche Verbindung zwischen Person und Gerät her.
Betreiber sollten gemeinsam genutzte Zugangsdaten durch identitätsbasierten, zertifikatklassigen Zugriff wie OpenRoaming, Passpoint, iPSK oder gegebenenfalls SSO ersetzen. Isolieren Sie anschließend Gäste-, Mitarbeiter-, IoT- und Betriebssysteme durch explizite Richtlinien. Die drahtlose Verbindung gehört in den Sicherheitsperimeter, und der Zugriff sollte entzogen werden können, ohne das Passwort für alle Beteiligten ändern zu müssen.
Betrachten Sie den Wireless-Hop als Teil Ihres Perimeters. Wenn der Hop den Client nicht authentifiziert und isoliert, ist Ihr Perimeter unvollständig.
Wie Angreifer unsicheres WiFi tatsächlich ausnutzen
Angreifer müssen nicht alle Sicherheitskontrollen auf einmal überwinden. Sie suchen nach dem einfachsten Punkt, an dem ein Benutzer, ein Gerät oder ein Betreiber davon ausgeht, dass das Netzwerk echt ist.
Das bekannteste Muster ist ein Rogue Access Point, oft auch als Evil Twin bezeichnet. Ein Angreifer strahlt einen Netzwerknamen aus, der der SSID des Veranstaltungsorts ähnelt, vielleicht mit einer kleinen Schreibänderung oder einem hinzugefügten Wort wie „Free“. Ein Gast wählt dieses aus, weil der Name vertraut aussieht. Ab diesem Zeitpunkt kontrolliert der Angreifer den Verbindungspfad und kann Weiterleitungen präsentieren, Captive Portal Eingaben erfassen oder den Datenverkehr stören, dem der ordnungsgemäße Anwendungsschutz fehlt.
Vier häufige Angriffswege
- Rogue access point: Der Angreifer imitiert den Namen eines vertrauenswürdigen Standorts und wartet darauf, dass sich Geräte oder Nutzer in der Nähe verbinden.
- Karma-Style Auto-Connection: Ein Gerät sucht nach bekannten Netzwerken. Ein Angreifer antwortet mit einem dieser Namen und verleitet das Gerät dazu, eine Verbindung herzustellen, ohne dass der Nutzer eine bewusste Entscheidung trifft.
- Bösartiges Captive Portal: Das gefälschte Netzwerk zeigt eine Anmeldeseite an, auf der nach unnötigen Zugangsdaten, Zahlungsinformationen oder einem Passwort für den Identitätsanbieter gefragt wird. Die Seite sieht möglicherweise aus wie das Branding des Standorts, sendet die übermittelten Daten jedoch an einen anderen Ort.
- Exploits auf Protokollebene: Eine Schwachstelle im Wireless-Protokoll oder in der Client-Implementierung kann eine ansonsten geschützte Verbindung aushebeln.
Die letzte Kategorie ist wichtig, da WPA2 keine magische Grenze darstellt. Das UK National Cyber Security Centre erklärt, dass WPA2 von der KRACK-Schwachstelle (Key Reinstallation Attacks) betroffen sein kann und empfiehlt, Patches zu priorisieren, AES-CCMP statt schwächerer Modi zu verwenden, wo dies relevant ist, und anfälliges 802.11r fast-roaming oder Repeater-Funktionen zu deaktivieren, bis die Infrastruktur gepatcht ist. Die NCSC-KRACK-Leitlinien sollten Teil des WLAN-Wartungsprozesses eines Betreibers sein.
Verschlüsselung schafft allein noch kein Vertrauen
WPA2 oder WPA3 können die Funkverbindung verschlüsseln, aber die Verschlüsselung allein beweist nicht, dass die sich verbindende Person autorisiert ist, dass das Endgerät verwaltet wird oder dass der Zieldienst legitim ist. Ein gültiges Netzwerk kann dennoch einen kompromittierten Client, ein zu durchlässiges VLAN oder ein Captive Portal enthalten, das mehr Informationen abfragt als nötig.
Betreiber sollten auch die Rolle der Diagnose verstehen. Ein DNS-Lookup-Tool kann dabei helfen, ungewöhnliche Namensauflösungen während eines Vorfalls zu untersuchen, ist jedoch kein Ersatz für die Erkennung von Rogue-APs, Endpunktkontrollen oder Segmentierung. Das Monitoring muss technische Signale mit einer betrieblichen Reaktion verknüpfen.
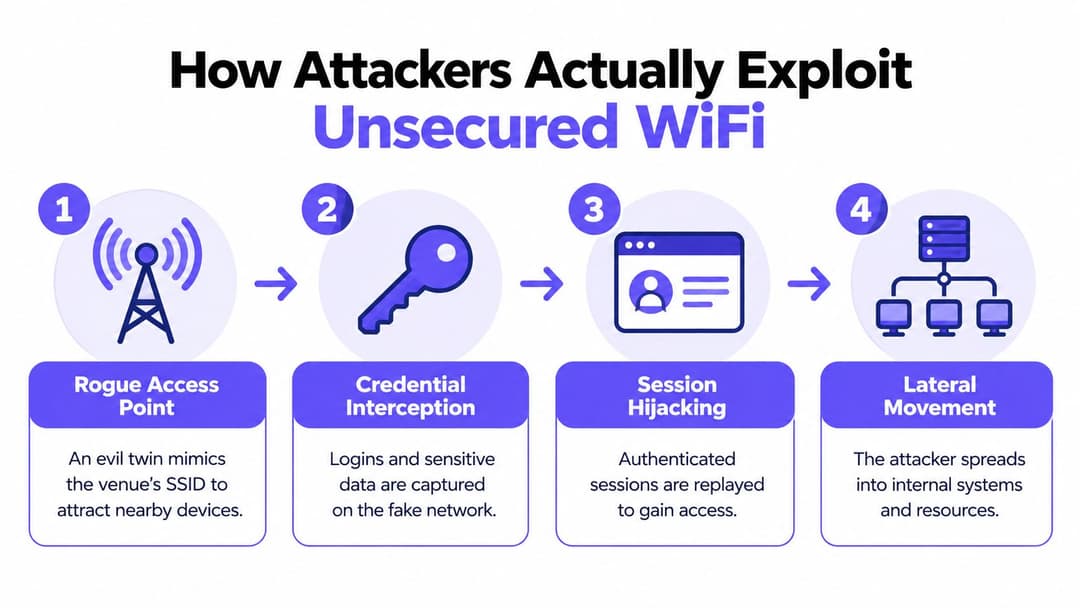
Die praktische Schlussfolgerung ist einfach: Verhindern Sie nach Möglichkeit unbefugte Verbindungen, verschlüsseln Sie die Verbindung, isolieren Sie den Client und halten Sie sowohl Access Points als auch Endpunkte auf dem neuesten Patch-Stand.
Identifizierung unsicherer Netzwerke und Geräte
Gästen zu sagen, sie sollen "die SSID überprüfen", ist ein schwacher Rat. Ein Benutzer kann Mitarbeiter nach dem richtigen Netzwerknamen fragen, aber ein Angreifer kann diesen Namen kopieren. Eine bekannte SSID beweist nur, dass jemand sie ausstrahlt.
Eine britische Umfrage unter 3.000 Erwachsenen ergab, dass 32 % sich nicht zutrauten, ein sicheres öffentliches WiFi Netzwerk von einem gefälschten zu unterscheiden, während 20 % vor dem Beitritt keinerlei Vorsichtsmaßnahmen trafen und 16 % nicht wussten, auf welche Warnsignale sie achten sollten. Der Umfragebericht deckt die Designschwachstelle benutzergesteuerter Verifizierung auf. Der Veranstaltungsort verlangt von den Menschen, eine Infrastruktur zu authentifizieren, die sie nicht zuverlässig authentifizieren können.
Erstellen Sie ein sichereres Beitrittserlebnis
Ein korrekt gestaltetes Client-Erlebnis sollte jegliche Ungewissheit beseitigen:
- Ein bereitgestelltes Profil nutzen: Passpoint oder OpenRoaming ermöglicht es einem Gerät, vertrauenswürdige Anmeldedaten und die Netzwerkerkennung zu nutzen, anstatt darauf angewiesen zu sein, dass ein Benutzer eine SSID aus einer Liste auswählt.
- Die Sicherheitsmethode klar anzeigen: Die Geräteeinstellungen sollten ein authentifiziertes, verschlüsseltes Netzwerk anzeigen. Die Beschilderung für Mitarbeiter sollte den genehmigten Onboarding-Weg erklären und nicht nur ein Passwort abdrucken.
- Erfassung von Anmeldedaten in beliebigen Portalen vermeiden: Ein Gast sollte keine E-Mail-Adresse, kein Unternehmenspasswort oder keine Zahlungsdaten auf einer Seite eingeben müssen, nur weil diese nach dem Beitritt zum WiFi erscheint.
- Einen barrierefreien Fallback anbieten: Mitarbeiter sollten wissen, wie sie Besuchern helfen können, deren Geräte das bevorzugte Profil nicht unterstützen, ohne sie auf ein offenes Netzwerk zu verweisen.
Betreiber sollten auch eine Routine für ihre eigene Infrastruktur ausführen. Erfassen Sie jede autorisierte SSID, BSSID, jeden Sicherheitsmodus, Funkstandort, jede VLAN-Zuordnung und den erwarteten Verwaltungsbesitzer. Begehen Sie den Standort mit einem zugelassenen Scanner, vergleichen Sie die beobachteten Signale mit diesem Inventar, untersuchen Sie unerwartete Übertragungen und dokumentieren Sie das Ergebnis. Machen Sie "Bitten Sie den Gast, die Fälschung zu erkennen" nicht zu Ihrer primären Kontrollmaßnahme.
Geräteseitige Prüfungen sind weiterhin wichtig
Benutzer sollten die automatische Verbindung mit unbekannten Netzwerken deaktivieren, eine Maßnahme, die auch vom ICO empfohlen wird. Betreiber sollten verwaltete WiFi Profile auf Unternehmensgeräten erzwingen, veraltete Profile entfernen und verhindern, dass sich Endpunkte von Mitarbeitern mit offenen Netzwerken verbinden, während sie sensible Arbeiten erledigen.
Das Ziel ist nicht, das Empfangspersonal zu Wireless-Analysten zu machen. Es geht darum, ihnen einen kurzen Eskalationspfad zu bieten: die genehmigte Onboarding-Methode bestätigen, den Standort und den angezeigten Netzwerknamen erfassen und das Netzwerkteam kontaktieren, wenn ein Gerät eine Zertifikats- oder Authentifizierungswarnung meldet. Ein gutes Design reduziert die Anzahl der Warnungen, die Benutzer jemals interpretieren müssen.
Auswahl des richtigen Authentifizierungsmodells für Ihren Standort
Es gibt nicht das eine WiFi Modell für jedes Gerät. Ein Hotelgast, ein Zahlungsterminal, ein Arbeitsplatz einer Pflegekraft, ein Drucker und das persönliche Telefon eines Bewohners haben unterschiedliche Anforderungen an Identität, Lebenszyklus und Support. Die Aufgabe des Betreibers besteht darin, jeder Verbindungsklasse eine Methode zuzuweisen, die ausreichend Authentifizierung und Isolation bietet, ohne vermeidbare Hürden aufzubauen.
| Modell | Authentifizierung | Verschlüsselung ab dem ersten Paket | Reibungspunkte für Benutzer | Beste Eignung |
|---|---|---|---|---|
| Gemeinsames PSK mit Captive Portal | Ein gemeinsames Passwort, dann Web-Login | Hängt von der WLAN-Konfiguration und dem Client-Flow ab | Anfangs gering, hoch bei Änderung der Anmeldedaten | Temporäre Veranstaltungen und Gastzugang mit begrenztem Risiko |
| Gerätespezifisches iPSK | Ein eindeutiger Schlüssel für jedes Gerät oder jede Gruppe | Ja, bei Bereitstellung mit dem entsprechenden geschützten WLAN-Modus | Moderat bei der Bereitstellung | Drucker, IoT, Kassen und Altsysteme |
| Passpoint oder OpenRoaming | Profilbasierte Identität und Netzwerkerkennung | Ja, mit WLAN-Authentifizierung auf Enterprise-Niveau | Gering nach der Registrierung | Gäste, BYOD, wiederkehrende Besucher und Roaming-Nutzer |
| 802.1X mit SSO | Benutzer- oder Geräteidentität über einen Authentifizierungsdienst | Ja | Gering für verwaltete Geräte, höher für unverwaltete Endpunkte | Mitarbeiter, Auftragnehmer und geschäftliche Geräte |
| Segmentiertes Gast-VLAN | Netzwerkrichtlinien und -isolierung statt Identität allein | Hängt von der gewählten WLAN-Authentifizierung ab | Gering für Gäste | Eine erforderliche Sicherheitsebene neben der Gast-Authentifizierung |
Ein gemeinsam genutztes Passwort ist nur dort akzeptabel, wo das Risiko und der betriebliche Umfang klar begrenzt sind. Es sollte niemals der Standard für ein Netzwerk sein, das interne Systeme erreichen kann. Captive Portals haben weiterhin ihre Berechtigung für Bedingungen, Einwilligungen, Voucher oder eine einfache Registrierung von Gästen, sollten jedoch nicht mit drahtloser Verschlüsselung oder Geräteauthentifizierung verwechselt werden.
Passen Sie das Modell an den Vermögenswert an
Nutzen Sie Passpoint oder OpenRoaming für Gäste und BYOD, wenn Sie einen authentifizierten Zugriff wünschen, ohne dass ein Passwort an der Wand hängt. Nutzen Sie iPSK für Geräte, die keine moderne Benutzerauthentifizierung durchführen können, aber weisen Sie jedem Gerät oder jeder Gerätegruppe ein eigenes Credential zu und platzieren Sie diese in einem eingeschränkten Segment.
Verwenden Sie 802.1X mit SSO für Mitarbeiter. Ein verzeichnisgestützter Dienst kann den Zugriff bei Änderungen der Anstellung oder Rolle bereitstellen und ihn widerrufen, wenn das Konto deaktiviert wird. Cloud RADIUS kann diese Authentifizierungsebene bereitstellen, ohne dass jeder Standort eine eigene lokale Infrastruktur betreiben muss. RADIUS-as-a-Service ist ein möglicher Implementierungsweg.
Für größere Standorte ist die richtige Antwort meist ein Hybridmodell: authentifizierter Gastzugang, gerätespezifische Anmeldeinformationen für Altsysteme, Mitarbeiteridentität über SSO sowie separate Netzwerke für Gäste, Mitarbeiter, IoT und Management. Keine einzelne SSID sollte zu einer Abkürzung in alle Betriebssysteme werden.
Wie das Gastgewerbe, der Einzelhandel, das Gesundheitswesen und Wohnanlagen getroffen werden
Ein professionell installiertes WLAN kann dennoch kritische Systeme durch eine einzige falsche VLAN-Zuweisung offenlegen. In einem Hotel kann ein Gast dem Lobby-Netzwerk mit einem gemeinsamen Schlüssel beitreten, während dieselbe Broadcast-Domäne oder Routing-Richtlinie das Immobilienmanagement, Zahlungssysteme oder die Gebäudetechnik erreicht. Der Fehler liegt in der übermäßigen Netzwerkreichweite, die einem nicht verifizierten Gerät gewährt wird.
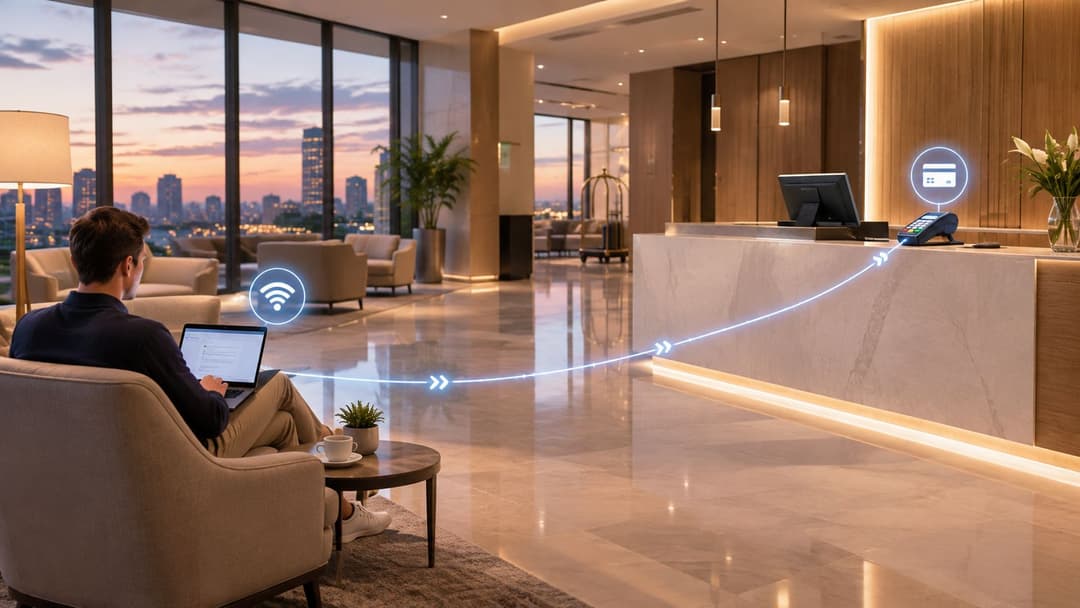
Ein sichereres Hotelkonzept bietet Gästen das Onboarding über Passpoint oder OpenRoaming, platziert sie in einem isolierten Gästesegment und hält Zahlungs- und Gebäudesysteme in separaten Netzwerken. Mitarbeiter nutzen das verzeichnisgestützte 802.1X. Zimmergeräte und Drucker erhalten iPSK Anmeldeinformationen mit eng begrenztem Zugriffsumfang.
Vier Betriebsumgebungen
Einzelhandel: Ein Einkaufszentrum oder eine Kette kann ein gebrandetes Gästenetzwerk in öffentlichen Bereichen ausstrahlen. Ein böswilliger AP in einem Food Court kann diesen Namen imitieren und Loyalitäts-Anmeldedaten sammeln. Eine schwache Segmentierung kann zudem Back-Office-Geräte offenlegen. Die Neugestaltung sollte authentifizierten Gästezugang, isolierte Einzelhandelsabläufe und gerätespezifische Anmeldedaten für Scanner und Drucker kombinieren.
Gesundheitswesen: BYOD-Geräte von Patienten sollten sich kein flaches Wireless-Segment mit medizinischen Geräten teilen. Ein kompromittiertes Smartphone eines Besuchers und ein klinisches Gerät erfordern unterschiedliche Authentifizierungs-, VLAN-, Firewall- und Überwachungsrichtlinien. Geräte, die keine Anmeldeverfahren für Mitarbeiter nutzen können, sollten einen gerätespezifischen Zugriff mit strengen Whitelists erhalten.
Wohnanlagen mit mehreren Parteien: Bewohner verbinden sich möglicherweise automatisch mit einer Gebäude-SSID außerhalb der Immobilie, einschließlich eines Parkplatzes, wo ein Angreifer diese imitieren kann. Sie gehen dann unter Umständen davon aus, dass die Verbindung echt ist, und setzen eine authentifizierte Sitzung fort. Die Erkennung im Passpoint-Stil, die Mandantenisolierung und der verzeichnisgesteuerte Entzug von Berechtigungen beseitigen diese Annahme eines gemeinsam genutzten Vertrauens.
Hotellerie und Veranstaltungen: Temporärer Zugang führt oft dazu, dass Betreiber ein einziges Passwort ausdrucken und dieses nach der Veranstaltung aktiv lassen. Erstellen Sie stattdessen eine kurzlebige Identität oder ein Geräteprofil. Diese Kontrolle schränkt das Risiko für Auftragnehmer, Dienstleister und Besucher ein.
Verwenden Sie WPA2 oder WPA3, wo dies unterstützt wird, und raten Sie Benutzern, die automatische Verbindung zu unbekannten Netzwerken zu deaktivieren. Betreiber sollten einen geschützten, authentifizierten Pfad bereitstellen, damit Benutzer nicht improvisieren müssen. Ein Passwort an der Wand ist ein Komfortfaktor für den Zugang, kein Sicherheitskonzept.
Aufbau eines Schadensbegrenzungs- und Richtlinien-Stacks, der tatsächlich greift
Sicherheitskontrollen funktionieren am besten, wenn sie in der Reihenfolge bereitgestellt werden, die die größten Designschwachstellen zuerst beseitigt. Beginnen Sie mit der Verbindungserfahrung, steuern Sie dann die Geräteidentität, schränken Sie danach die Erreichbarkeit ein und überwachen Sie, was übrig bleibt.
Beginnen Sie mit authentifiziertem Onboarding
Stellen Sie Passpoint oder OpenRoaming für Gäste- und BYOD-Zugänge bereit, sofern der Standort dies unterstützt. Der Benutzer sollte ein vertrauenswürdiges Profil oder einen Identitätsfluss erhalten, und das WLAN sollte den geschützten Zugriff ab dem ersten Paket aushandeln. Schalten Sie keine offene SSID vor einen sicheren Dienst, es sei denn, Sie haben einen spezifischen, dokumentierten Grund.
Ermöglichen Sie Mitarbeitern einen zertifikatsbasierten Zugriff über 802.1X. Integrieren Sie die Bereitstellung und den Entzug in Entra ID, Google Workspace oder Okta, sodass eine Änderung im Verzeichnis den Zugriff sofort entzieht, ohne dass auf den Wechsel eines gemeinsam genutzten Passworts gewartet werden muss. Zertifikate sollten an verwaltete Geräte oder eine klar geregelte Benutzerregistrierung gebunden sein, ergänzt durch einen Prozess für verlorene Geräte und abgelaufene Zugangsdaten.
Eindämmen von Legacy-Geräten
Drucker, Kassen, Kameras, Sensoren und Gebäudesysteme können oft nicht dieselbe Identitätsmethode nutzen wie ein verwalteter Laptop. Weisen Sie jedem Gerät oder jeder kontrollierten Gruppe einen iPSK zu, platzieren Sie diese in ein IoT - oder Betriebssegment und erlauben Sie nur die Ziele, die tatsächlich benötigt werden. Lösen Sie Kompatibilitätsprobleme älterer Systeme niemals dadurch, dass Sie diese Geräte in ein offenes Netzwerk integrieren, das auch von Gästen genutzt wird.
Erzwingen Sie anschließend die Segmentierung:
- Gastnetzwerk: Internetzugang, Client-Isolierung und keine Routing-Pfade zu internen Diensten.
- Mitarbeiternetzwerk: Verzeichnisbasierter Zugriff und rollengerechte Erreichbarkeit von Anwendungen.
- IoT- und Zahlungsnetzwerke: Gerätespezifische Authentifizierung, eingeschränkte Routen und explizite Firewall-Richtlinien.
- Managementnetzwerk: Administrative Schnittstellen, die auf autorisierte Administratoren und Management-Endpunkte beschränkt sind.
- Netzwerke für Wohnungsmieter: Isolierung pro Mieter, wobei gemeinsame Dienste nur bei Bedarf freigegeben werden.
Überwachen, patchen und proben
Die Erkennung gefälschter Access Points sollte beobachtete Funkgeräte mit dem autorisierten Inventar abgleichen. Die Überwachung sollte auch ungewöhnliches DNS-Verhalten, unerwarteten Ost-West-Datenverkehr, Authentifizierungsfehler und Geräte melden, die im falschen Segment auftauchen. Diese Signale benötigen benannte Verantwortliche und ein Reaktionsverfahren, nicht nur ein Dashboard.
Patchen Sie Access Points, Controller, Authentifizierungsdienste und Client-Geräte nach einem schriftlich festgelegten Zeitplan. Erfassen Sie Anbieter wie Meraki, Aruba, Ruckus, Mist und UniFi im betrieblichen Inventar, wo sie im Einsatz sind, und testen Sie Firmware-Änderungen vor einem umfassenden Rollout. Die KRACK-Richtlinien des NCSC zeigen, warum WLAN-Patching und Funktionsprüfungen in dieselbe Richtlinie gehören.
Schreiben Sie schließlich das Playbook für Sicherheitsvorfälle. Darin sollte festgelegt werden, wer ein Profil deaktiviert, wer eine SSID isoliert, wer den Betreiber des Veranstaltungsorts kontaktiert, wie Beweise gesichert werden und wie betroffene Benutzer benachrichtigt werden. Ein Netzwerk ist nur so sicher wie die Reaktion, die auf eine Warnung folgt.
So verwandeln Sie das Framework in einen 30-Tage-Aktionsplan
Woche eins: Erfassen Sie jede SSID, Authentifizierungsmethode, jedes VLAN, jeden Access Point, jedes Altsystem und jede Route zu internen Systemen. Entfernen Sie unbefugte offene Netzwerke und dokumentieren Sie, welche Ressourcen derzeit gefährdet sind.
Woche zwei: Wählen Sie den ersten Gast-Ablauf für Passpoint oder OpenRoaming aus, bereiten Sie das Profil und die Beschilderung vor und testen Sie das Onboarding auf gängigen Gerätetypen. Bestätigen Sie, dass Gast-Clients keine Segmente für Mitarbeiter, Zahlungen, Management oder klinische Bereiche erreichen können.
Woche drei: Weisen Sie Druckern, IoT-Geräten und anderen Altsystemen iPSK-Anmeldedaten zu. Integrieren Sie das 802.1X der Mitarbeiter in das bestehende Identitätsverzeichnis und testen Sie die Sperrung für ein deaktiviertes Konto.
Woche vier: Aktivieren Sie die Überwachung von Rogue-APs und Anomalien, patchen Sie die WLAN-Control-Plane und Endpunkte und spielen Sie das Incident-Verfahren mit dem Standort- und IT-Personal durch.
FAQ: HTTPS schützt eine Anwendungsbindung, authentifiziert jedoch nicht das WiFi Netzwerk und isoliert keine Clients. Captive Portals sind nach wie vor sinnvoll für Einverständniserklärungen, Gutscheine und Registrierungen, aber sie sind kein Ersatz für eine geschützte WLAN-Authentifizierung. OpenRoaming ermöglicht es einem vertrauenswürdigen Identitätsprofil, sich an allen teilnehmenden Veranstaltungsorten zu authentifizieren, sodass Benutzer nicht an jedem Ort manuell ein unbekanntes Netzwerk auswählen müssen.
Purple bietet OpenRoaming und Passpoint-basierten Gastzugang, VLAN-Segmentierung, WPA3 und identitätsbasierte Authentifizierung sowie iPSK- und SSO-Optionen für verschiedene Geräteklassen. Erfahren Sie, wie Purple gemeinsam genutzte Passwörter und ungesichertes WiFi durch ein Zugriffsmodell ersetzen kann, das Ihre IT- und Standort-Teams prüfen, widerrufen und verwalten können.


