Eine britische Umfrage unter mehr als 1.000 Verbrauchern ergab, dass 72 % WiFi als eine der am häufigsten nachgefragten Hoteldienstleistungen ansehen - noch vor einem Bügeleisen oder Bügelbrett mit 37 % und Tee- oder Kaffeezubereitungsmöglichkeiten mit 24 %. Die Untersuchung ergab auch, dass WiFi Geschwindigkeit und Verbindungsabbrüche die häufigsten Beschwerden von Gästen waren. Ein Gast WiFi Netzwerk hat sich von einem netten Extra zu einem sichtbaren Teil des von Ihnen angebotenen Service entwickelt.
Diese Veränderung bringt eine praktische Verantwortung für die IT-Teams vor Ort mit sich. Sie müssen genügend Kapazität für gleichzeitige Nutzer bereitstellen, die Anmeldung einfach gestalten, verhindern, dass Besucher auf Geschäftssysteme zugreifen, und die bei der Authentifizierung erfassten personenbezogenen Daten mit Sorgfalt behandeln. Das richtige Design behandelt WiFi sowohl als kundenorientierten Service als auch als regulierte Datenpipeline.
Warum ein Gast-WiFi-Netzwerk im Jahr 2026 wichtig ist
Ein Gäste-WiFi gehört heute zu den Dienstleistungen, die Besucher bewerten. Langsame Ladezeiten, Verbindungsabbrüche oder eine verwirrende Anmeldeseite können dazu führen, dass ein Hotel, ein Restaurant, ein Einkaufszentrum oder eine Klinik als schlecht geführt wahrgenommen wird. Die Verbindung liegt zwar oft außerhalb der Zuständigkeit von Empfang oder Haustechnik, wird von den Gästen aber als Teil des Besuchs erlebt.
Die betrieblichen Belege sprechen eine klare Sprache. Eine britische Hospitality-Studie ergab, dass 37 % der Hotelmanager die WiFi-Geschwindigkeit als das Hauptproblem für Gäste nannten, während 26 % Verbindungsabbrüche anführten. Mehr als ein Viertel der britischen Hotels räumte Mängel beim Internet ein, und 13 % der Hoteliers gaben an, mit dem von ihnen angebotenen WiFi-Dienst unzufrieden zu sein. Diese Ergebnisse zeigen, warum die Konnektivität für Gäste messbare Servicestandards benötigt.

Die Nachfrage wächst schneller als die Stellfläche
Die Kapazitätsplanung muss die tatsächliche Nutzung berücksichtigen, nicht nur die Anzahl der Access Points. Bereits vor einem Jahrzehnt erhobene Branchendaten zeigten, dass die Zahl der öffentlichen WiFi Standorte in Großbritannien zwischen Juni 2014 und Juni 2015 um 7 % stieg, während der Datenverkehr über diese Hotspots im selben Zeitraum um 46 % zunahm. Die reinen Zahlen sind zwar älter, das Verhältnis bleibt jedoch für die Planung nützlich. Der Kontrast zwischen dem Wachstum von Hotspots und dem Wachstum des Datenverkehrs ist für die Kapazitätsplanung nützlich.
Gäste reisen oft mit mehreren vernetzten Geräten an und nutzen während ihres Aufenthalts bandbreitenintensive Anwendungen. Ein Veranstaltungsort kann daher zwar eine starke Funkabdeckung bieten, zu Stoßzeiten aber dennoch eine langsame Leistung erbringen. Die Abdeckung zeigt, wo ein Signal ankommt. Die Kapazität zeigt, ob das Netzwerk den dortigen Bedarf bewältigen kann.
Ein solides Gäste-WiFi-Programm misst vier miteinander verbundene Bereiche:
- Authentifizierung: wie Besucher beitreten, zurückkehren und Zugang erhalten.
- Segmentierung: was das Gästenetzwerk erreichen kann und was nicht.
- Datenschutz: welche personenbezogenen Daten Sie erfassen, warum Sie diese erfassen und wann Sie diese löschen.
- Analysen: wie Sie die Leistung überwachen und die Nutzung verstehen, ohne mehr Informationen als nötig zu sammeln.
Diese Kontrollen unterstützen auch die Verpflichtungen aus der UK GDPR und die am NCSC ausgerichtete Netzwerktrennung. Die Einwilligung zum Zugriff erlaubt einem Besucher, den Dienst zu nutzen. Die Einwilligung zu Marketingzwecken ist eine separate Entscheidung und sollte nicht mit dem Verbindungsprozess gekoppelt werden.
Geben Sie dem Programm einen Verantwortlichen, definierte Leistungsprüfungen, einen Incident-Prozess und einen Überprüfungszyklus unter Einbindung der IT und der für das Gästeerlebnis zuständigen Teams. Ein Gästenetzwerk ist sowohl eine regulierte Datenpipeline als auch ein drahtloser Dienst.
Was ein Gast-WiFi-Netzwerk tatsächlich ist
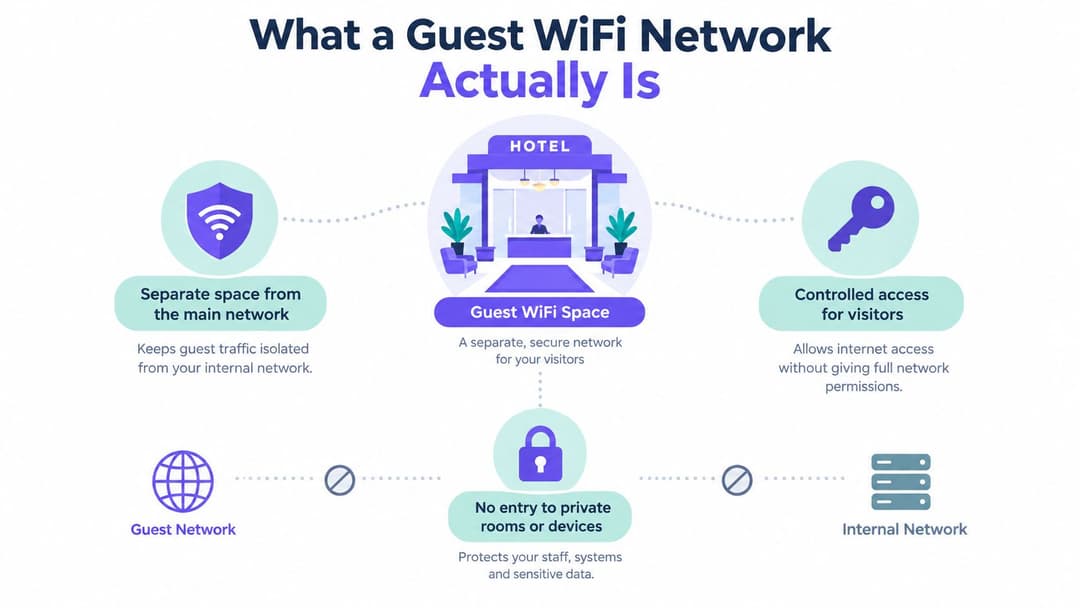
Ein Gäste-WiFi-Netzwerk ist ein kontrollierter Besuchereingang zu Ihrer digitalen Infrastruktur. In einem Hotel empfängt die Lobby die Gäste, während Personalkorridore, Büros, Technikräume und Schlafzimmer anderen Zugangsregeln unterliegen. Das drahtlose Äquivalent bietet Besuchern Internetzugang, blockiert jedoch bewusste Routen zu internen Systemen und anderen verbundenen Geräten.
Technisch gesehen nutzt der Gästeservice in der Regel eine dedizierte SSID, die einem eigenen VLAN oder einer entsprechenden Richtliniendomäne zugeordnet ist. Eine Firewall lässt den Internetverkehr zu, verweigert jedoch den Zugriff auf Unternehmens-Endpunkte, Zahlungsterminals, Videoüberwachung, Verwaltungsschnittstellen und IoT-Geräte. Das Design sollte zudem verhindern, dass ein Gästegerät ein anderes erkennt oder direkt mit ihm kommuniziert.
Trennen Sie die Rolle vom Gerät
„Gast“ beschreibt eine Netzwerkrolle, nicht einen bestimmten Hardwaretyp. Ein Besucher, der ein Smartphone, einen Laptop, ein Tablet, ein Smart Display oder ein Konferenzgerät nutzt, kann dieselbe reine Internetbehandlung erhalten. Dieselbe Richtlinie kann für Hotelgäste, Konferenzteilnehmer, Einzelhandelskunden, Krankenhausbesucher, Auftragnehmer oder Freunde von Bewohnern in einem verwalteten Gebäude gelten.
Diese Unterscheidung verhindert einen häufigen Designfehler. Eine zweite SSID allein ist kein Beweis für eine Trennung. Wenn beide SSIDs dieselben internen Routen erreichen, hat der Standort lediglich einen anderen Namen erstellt, aber keine andere Sicherheitszone.
Praktische Regel: Definieren Sie, was Gäste erreichen dürfen, und verweigern Sie dann alles andere per Richtlinie. „Nur Internetzugang“ ist ein sinnvolles Ausgangsziel, aber die Firewall- und Routing-Regeln müssen dies auch erzwingen.
Ein öffentlicher Hotspot ist breiter gefasst und bietet oft nur wenig Kontrolle über Identität, Protokollierung oder Netzwerkgrenzen. Ein Smartphone, das mit einem mobilen Router verbunden ist, stellt eine persönliche Verbindung dar und ist kein vom Betreiber verwalteter Service. Ein Gästenetzwerk liegt zwischen diesen Modellen. Es gibt dem Betreiber die Kontrolle über den Zugang und Sicherheitsvorkehrungen, während Besucher außerhalb des vertrauenswürdigen Betriebsnetzwerks gehalten werden.
Die Ausgangsbasis lässt sich daher einfach formulieren:
- Dedizierter Richtlinienbereich: Der Datenverkehr von Gästen hat sein eigenes VLAN oder ein gleichwertiges Segment.
- Reines Internet-Routing: Interne Subnetze und administrative Schnittstellen sind nicht erreichbar.
- Client-Isolierung: Gäste-Geräte können nicht untereinander im Netzwerk kommunizieren.
- Kapazitätssteuerung: Die Nutzung durch Gäste darf keine Bandbreite beanspruchen, die für kritische Dienste reserviert ist.
Sobald diese Grenzen klar definiert sind, können Sie eine Authentifizierungsmethode wählen, ohne Bequemlichkeit mit Sicherheit zu verwechseln.
Authentifizierungsoptionen von Passwörtern bis OpenRoaming
Die Authentifizierung bestimmt, wie ein Besucher nachweist, dass er den Dienst nutzen darf. Sie prägt auch den ersten Eindruck des Gasts und steuert, welche Informationen in Ihre Daten-Pipeline gelangen.
Ein gemeinsam genutztes WPA2 oder WPA3 Passwort ist einfach zu erklären. Die Rezeption kann es auf eine Karte drucken, in einem Besprechungsraum aushängen oder auf einer Speisekarte bereitstellen. Der Nachteil ist, dass jeder Besucher dasselbe Geheimnis verwendet. Sie können daher Nutzer nicht zuverlässig voneinander unterscheiden, den Zugriff für eine einzelne Person nicht widerrufen und nicht verhindern, dass sich das Passwort über den Standort hinaus verbreitet.
Ein Captive Portal bietet mehr Kontrolle. Der Gast verbindet sich mit dem drahtlosen Netzwerk, sieht eine gebrandete Anmeldeseite, akzeptiert die Nutzungsbedingungen und gibt eventuell eine E-Mail-Adresse oder andere Informationen an. Es unterstützt klare Hinweise und kann mit Kundensystemen verbunden werden, aber jedes Feld wirft Compliance-Fragen auf. Ein Portal sollte eine optionale Einwilligung zu Marketingzwecken niemals zu einer versteckten Bedingung für die grundlegende Konnektivität machen. Praktische Gestaltungshinweise finden Sie in diesem Captive Portal Leitfaden für die Planung von Gast WiFi.
Passpoint und OpenRoaming reduzieren wiederholte Anmeldungen. Die Zertifizierung von Purple ermöglicht es Gästen, sich einmalig per E-Mail zu authentifizieren und ab dem ersten Paket eine verschlüsselte Verbindung an über 80.000 Standorten weltweit zu erhalten - mit automatischer Wiederverbindung bei zukünftigen Besuchen. Die OpenRoaming- und Passpoint-Übersicht beschreibt das Modell und das Nutzererlebnis bei wiederkehrenden Besuchen.
| Modell | Onboarding | Verschlüsselung | Daten pro Benutzer | Beste Eignung |
|---|---|---|---|---|
| Gemeinsames WPA2 oder WPA3 Passwort | Sehr einfach, oft manuell | Hängt von der konfigurierten Funksicherheit ab | Wenig oder keine verlässliche individuelle Identität | Kleine Standorte, die einfachen Zugang priorisieren |
| Captive Portal | Browser-Anmeldung, Bedingungen und optionale Formularfelder | Hängt von der Wireless- und Portal-Konfiguration ab | E-Mail, Einwilligungserklärungen und Sitzungsinformationen können erfasst werden | Standorte, die einen gebrandeten Zugang und kontrollierte Erstanbieterdaten benötigen |
| Passpoint und OpenRoaming | Einmalige Profil- oder Identitätseinrichtung, danach automatische Wiederverbindung | Verschlüsselter Zugang auf Enterprise-Niveau ab dem ersten Paket | Identitäts- und Sitzungsdaten können pro Benutzer verwaltet werden | Wiederkehrende Besucher, verteilte Standorte und reibungsloser Zugang |
Passen Sie die Methode an das Risiko an
Wählen Sie ein gemeinsames Passwort nur dann, wenn die betrieblichen Vorteile das Fehlen einer individuellen Zurechenbarkeit aufwiegen. Ein Captive Portal eignet sich für Standorte, die ausdrückliche Bedingungen, eine kontrollierte Datenerfassung oder einen gebrandeten Onboarding-Prozess benötigen, erfordert jedoch Datenschutzhinweise, Zugriffskontrollen und Aufbewahrungsregeln.
Passpoint und OpenRoaming sind am nützlichsten dort, wo Besucher wiederkehren, sich zwischen Standorten bewegen oder eine Verbindung erwarten, die sich eher wie ein Mobilfunkdienst verhält. Sie ersetzen nicht die Notwendigkeit von Segmentierung oder Governance. Die Authentifizierung beantwortet, wer sich verbinden darf. Die Firewall-Richtlinie beantwortet, wohin diese Verbindung führen darf.
Segmentierung und Sicherheitsarchitektur
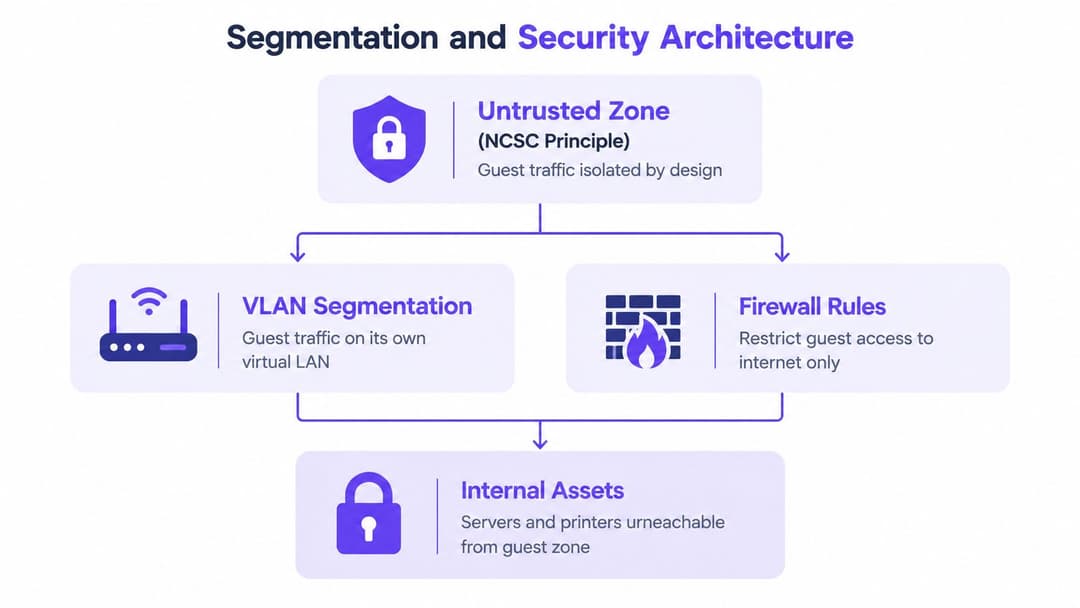
Das NCSC empfiehlt, den Datenverkehr von Gästen als nicht vertrauenswürdige Sicherheitszone zu behandeln, verschiedene Benutzergruppen zu segmentieren, Aktivitäten zu überwachen und die Bandbreite für das Gäste-Internet getrennt von der für kritische Dienste genutzten Kapazität zu reservieren. Die NCSC-Richtlinien für hochkarätige Konferenzen liefern das zugrundeliegende Prinzip, das gleichermaßen für Hotels, Veranstaltungsorte, Kliniken und Büros gilt.
Bauen Sie die Grenze in Schichten auf
Beginnen Sie mit der Gäste-SSID, die einem dedizierten VLAN oder einem gleichwertigen Segment zugewiesen ist. In einem Hotel sollte der Datenverkehr aus diesem Segment keinen Routing-Pfad zum Hotelmanagementsystem, zu Mitarbeiter-Arbeitsplätzen, Zahlungsterminals, Videoüberwachungssystemen oder der Gebäudeleittechnik haben. Die Firewall sollte standardmäßig nur die für den Internetzugang erforderlichen Dienste zulassen und interne Ziele blockieren.
Die Client-Isolierung schafft eine zusätzliche Grenze. Ohne sie könnte ein schädliches oder falsch konfiguriertes Gastgerät in der Lage sein, andere Besuchergeräte im selben drahtlosen Netzwerk zu erkennen. Die Isolierung schränkt diesen lateralen Pfad ein und sorgt dafür, dass sich das Besuchersegment wie separate Internet-Zugriffssitzungen verhält und nicht wie ein gemeinsam genutztes lokales Netzwerk.
Kapazitätsgrenzen sichern die Verfügbarkeit. Wenden Sie Datenratenbegrenzungen an oder reservieren Sie separate Upstream-Kapazitäten, damit ein einzelnes Gerät, ein großer Download, Malware-Aktivitäten oder ein Denial-of-Service-Ereignis nicht die Bandbreite erschöpfen, die für Kassensysteme, Telefonie, Buchungsplattformen oder Mitarbeiteranwendungen benötigt wird.
Eingrenzung ist wichtiger als Bezeichnungen. Ein Netzwerk namens „Gast“ ist nicht allein durch seinen Namen sicher. Es ist dann sicher, wenn Routing, Firewall-Regeln, Wireless-Richtlinien und Überwachung die beabsichtigte Grenze durchsetzen.
Fügen Sie Identität hinzu, wo es hilfreich ist
Manche Umgebungen erfordern mehr als ein einziges gemeinsames Besucherprofil. Identity pre-shared keys (iPSK) können eindeutige Schlüssel an Geräte vergeben und gleichzeitig ein übersichtliches Wireless-Design beibehalten - was besonders für ältere Geräte nützlich ist, die keinen Enterprise-Supplicant unterstützen. Mitarbeiter sollten in der Regel über einen separaten Dienst mit verzeichnisbasierten Kontrollen zugreifen, anstatt die Besucher-Richtlinie zu teilen.
Hersteller unterscheiden sich darin, wie sie diese Kontrollen bereitstellen. Bestätigen Sie vor dem Kauf die Unterstützung für VLAN-Zuweisung, Firewall-Durchsetzung, Client-Isolierung, Bandbreitenbegrenzung, Ereignisprotokollierung und administrative Rollen. Der Enterprise WiFi Security Guide von Purple ist ein nützlicher Bezugspunkt beim Vergleich einer Identitäts- und Gäste-Management-Ebene mit Ihrer bestehenden Wireless-Infrastruktur.
Dieselbe Logik zur Eingrenzung gilt auch außerhalb Großbritanniens. Teams, die das breitere Bedrohungsszenario untersuchen, können diese Übersicht über Cybersecurity-Bedrohungen in Atlanta als zusätzlichen Kontext nutzen, aber Ihre eigene Bereitstellung erfordert dennoch lokale Tests. Schließen Sie ein Testgerät an, führen Sie genehmigte interne Zugriffstests durch, prüfen Sie die Sichtbarkeit untereinander und stellen Sie sicher, dass der Gast-Datenverkehr geschäftskritische Dienste nicht beeinträchtigen kann.
Datenschutz, Datensicherheit und UK GDPR
Ein Gast-WiFi-Netzwerk wird zu einer Pipeline für personenbezogene Daten, sobald der Betreiber eine Person mit Zugriffsprotokollen verknüpft. Zu den Feldern können eine E-Mail-Adresse, Name, Zimmernummer, Geräteadresse, zugewiesene IP-Adresse, Zeitstempel, Verbindungsdauer, besuchte Websites oder der Status der Marketing-Einwilligung gehören. Die Leitlinien der ICO zur Datensicherheit nennen Geräteadressen, zugewiesene IP-Adressen, besuchte Websites und die Verbindungsdauer als Informationen, die protokolliert werden können.
Beginnen Sie mit dem minimalen Datensatz
Fragen Sie sich, welche Funktion jedes Feld erfüllt, bevor Sie es zum Portal hinzufügen. Ein Standort benötigt möglicherweise eine E-Mail-Adresse, um eine angeforderte Dienstleistung bereitzustellen oder eine wiederkehrende Identität zu verwalten, benötigt jedoch vielleicht keinen vollständigen Namen, keine Zimmernummer, kein Geburtsdatum oder keinen detaillierten Browserverlauf. Die Antwort hängt vom Zweck des Standorts und der rechtlichen Bewertung ab. Dokumentieren Sie daher den Grund, anstatt einfach ein Standardformular zu kopieren.
Ein vertretbarer Workflow trennt vier Entscheidungen:
- Zugangsberechtigung: Was muss der Besucher tun, um Internetzugang zu erhalten?
- Service-Kommunikation: Welche Informationen werden für Support, Benachrichtigungen oder eine gewünschte Kontaktaufnahme benötigt?
- Marketing-Einwilligung: Hat der Besucher der Werbekommunikation aktiv zugestimmt?
- Aufbewahrung von Analysedaten: Wie lange sollen Verbindungs- und Nutzungsprotokolle verfügbar bleiben?
Die Einwilligung für Marketingzwecke sollte nicht mit der grundlegenden Verbindung gebündelt werden. Ein Besucher, der die Nutzungsbedingungen für den Internetzugang akzeptiert, stimmt nicht automatisch dem Erhalt von Kampagnen, Profiling oder unaufgeforderten Mitteilungen zu. Stellen Sie optionales Marketing als separate, ausdrückliche Option dar und erfassen Sie diese Entscheidung unabhängig vom Zugriffserlebnis.
Schützen und löschen Sie die Datensätze
Verwenden Sie HTTPS und TLS für den Austausch über das Captive Portal, verschlüsselten administrativen Zugriff, eng definierte Protokollberechtigungen und Verschlüsselung am Speicherort der Daten. Das ICO erklärt, dass Organisationen, die personenbezogene Daten speichern oder übertragen, Verschlüsselung nutzen und eine Sicherheitsrichtlinie pflegen sollten, die verbleibende Risiken berücksichtigt. Ein Plattform-Administrator, der die Kontaktdatenbank jedes Standorts exportieren kann, verfügt über mehr Zugriffsrechte als ein Operator, der nur Informationen zum Dienststatus benötigt.
Die Datenaufbewahrung erfordert eine schriftliche Begründung. Definieren Sie, welche Datensätze Sie aufbewahren, zu welchem Zweck sie aufbewahrt werden, wer die autorisierten Benutzer sind und wann die Löschung oder Anonymisierung ausgelöst wird. Speichern Sie MAC-Adressen oder Verbindungsprotokolle nicht auf unbestimmte Zeit, nur weil das System sie erfassen kann.
Einwilligung in den Zugriff und Einwilligung in das Marketing sind unterschiedliche Ereignisse. Ihr Portal sollte diese Unterscheidung für den Gast sichtbar machen und im zugrunde liegenden Datenmodell durchsetzen.
Bieten Sie Besuchern einen klaren Datenschutzhinweis und eine Möglichkeit zur Geltendmachung von Betroffenenrechten. Die Technologie entscheidet nicht über Ihre Rechtsgrundlage oder Aufbewahrungsfrist, aber sie kann die gewählte Richtlinie durch Pflichtfelder, separate Einwilligungs-Flags, rollenbasierte Zugriffsrechte, geplante Löschungen und kontrollierte Exporte durchsetzbar machen.
Onboarding-UX und Marketingmöglichkeiten
Ein gut gestalteter Gäste-WiFi-Prozess beginnt mit einer geringen Anzahl klarer Aktionen. Ein Besucher wählt das Netzwerk des Standorts aus, liest den Hinweistext, entscheidet, ob er Marketing-Informationen erhalten möchte, und verbindet sich, ohne raten zu müssen, welches Feld den Dienst aktiviert. Die Plattform kann dann nur die Mitteilungen senden, die durch die aufgezeichnete Entscheidung der Person zulässig sind.
Teams im Gastgewerbe können eine wiederkehrende Identität nutzen, um einen erneuten Besuch unkomplizierter zu gestalten. Der wichtige Designaspekt ist nicht die Personalisierung um ihrer selbst willen. Die Mitarbeiter sollten wissen, welche Informationen erfasst wurden, warum sie erfasst wurden und ob der Gast einer Folgebotschaft zugestimmt hat.
Einzelhandelsteams können WiFi-Ereignisse mit Besucherfrequenz- oder Verweildaueranalysen verknüpfen, sofern die Daten transparent verarbeitet werden und die Analyse den angegebenen Zweck nicht überschreitet. Ein Einkaufszentrum könnte das Engagement in einem Kampagnenbereich mit anderen Bereichen vergleichen und dann einen aggregierten Bericht nutzen, um zukünftige Platzierungsentscheidungen zu treffen. Es sollte eine Interaktion zur Verbindungsherstellung nicht im Hintergrund in ein uneingeschränktes individuelles Profiling verwandeln.
Das Gesundheitswesen erfordert eine andere Schwerpunktsetzung. Ein Besuchernetzwerk kann zwar Wegweiser, Termininformationen oder Servicehinweise bereitstellen, der Betreiber muss jedoch in sensiblen Bereichen besondere Vorsicht walten lassen. Das Captive Portal sollte aus einer Verbindung keine medizinischen Zustände ableiten oder Patientendaten über den Gästeservice offenlegen.
Gestalten Sie die User Journey rund um den Besucher
Nutzen Sie einen kurzen, für Mobilgeräte optimierten Prozess, lesbare Bedingungen, barrierefreien Kontrast und eine hilfreiche Fehlermeldung, wenn die Authentifizierung fehlschlägt. Bieten Sie Besuchern eine klare Alternative, wie etwa die Unterstützung an der Rezeption, anstatt sie in wiederholten Weiterleitungen gefangen zu halten.
Eine angebundene Plattform kann zulässige First-Party-Daten an ein CRM übertragen, nach einem Besuch eine Umfrage auslösen oder einen Service-Gutschein ausstellen. Der WiFi-Marketing-Leitfaden von Purple beschreibt diese umfassendere Nutzung von authentifiziertem WiFi als Marketing- und Interaktionskanal.
Analysen sollten betriebliche Fragen beantworten:
- Schließen Besucher den Onboarding-Prozess ab?
- Welche Standorte verursachen Supportanfragen?
- Funktioniert das Netzwerk während Stoßzeiten konstant?
- Sind die Einwilligungserklärungen von den einfachen Zugriffsprotokollen getrennt?
- Kann das Marketing-Team freigegebene Daten nutzen, ohne uneingeschränkten Zugriff auf die Netzwerkprotokolle zu erhalten?
Diese Kombination macht WiFi zu einem messbaren Beziehungskanal, ohne dass jede Verbindung als Erlaubnis verstanden wird, wahllos Daten zu sammeln.
Implementierung, Anbieter und verbreitete Mythen
Eine zuverlässige Bereitstellung beginnt mit dem bestehenden Netzwerk des Standorts. Prüfen Sie, ob die Gast-Plattform mit den vorhandenen Access Points und Controllern kompatibel ist, einschließlich Meraki, Aruba, Ruckus, Mist, UniFi oder vergleichbaren Enterprise-Systemen. Bestätigen Sie die Unterstützung für VLAN Zuweisung, Firewall-Richtlinien, Authentifizierung, Überwachung, Protokolle, Datenexport, Datenlöschung und administrative Rollen. Diese Kontrollen bilden eine regulierte Daten-Pipeline: Datenverkehr, Identitätsdaten, Einwilligungsnachweise und Aufbewahrungsmaßnahmen benötigen klare Verantwortliche und definierte Prozesse.
Halten Sie den Mitarbeiterzugang von den Gästen getrennt. Microsoft Entra ID, Google Workspace oder Okta können die Mitarbeiteridentität und den Entzug von Zugriffsrechten verwalten, während das Onboarding von Besuchern eigenen Datenschutzregeln folgt. Multi-Tenant-Immobilien - wie Build-to-Rent-Projekte, Studentenwohnheime und gemischt genutzte Einzelhandelsobjekte - benötigen einen unkomplizierten Zugang für Bewohner oder Besucher, ohne Mieter, Gebäudesysteme und betriebliche Dienste in einem einzigen vertrauenswürdigen Netzwerk zusammenzufassen.
Vier Mythen, die es aufzuräumen gilt
- „Ein Gastnetzwerk ist nur ein Router mit einem Passwort.“ Ein Passwort ersetzt keine Segmentierung, Überwachung, Kapazitätskontrollen oder Daten-Governance.
- „OpenRoaming ist noch zu neu, um es in Betracht zu ziehen.“ Passpoint und OpenRoaming bieten eine einmalige Authentifizierung und automatische Wiederverbindung. Prüfen Sie die Geräteunterstützung, Abdeckung, Identitätsabwicklung und betriebliche Eignung vor der Einführung.
- „Segmentierung macht WiFi langsam.“ Ein langsamer Dienst deutet meist auf unzureichende Kapazität oder schlechte Funkplanung hin. Die Segmentierung trennt Datenverkehr und Richtlinien, ohne die Wireless-Leistung zu beeinträchtigen.
- „Die Einwilligung zum Marketing kann in das Kontrollkästchen für den Zugang integriert werden.“ Die Zustimmung zum Zugang und die Erlaubnis für Werbung sind separate Entscheidungen und müssen daher getrennt erfasst werden.
Die Kapazitätsplanung sollte mit den eigenen Anforderungen des Standorts beginnen. Zählen Sie die erwarteten gleichzeitigen Geräte, legen Sie ein Durchsatzziel pro Gerät fest, planen Sie Puffer für Stoßzeiten ein und validieren Sie das Design mit einem Belastungstest. Die Netzabdeckung allein zeigt nicht, ob der Dienst der Nachfrage standhalten kann.
Die Dauer des Rollouts hängt davon ab, wie viel Designarbeit vor Beginn der Konfiguration vereinbart wird. Dokumentieren Sie die Richtlinie für Gäste, den VLAN-Plan, die Firewall-Regeln, die Authentifizierungsmethode, das Dateninventar, den Aufbewahrungsprozess und den Lösch-Workflow. Testen Sie anschließend die Abdeckung, Geschwindigkeit, interne Erreichbarkeit, Client-Isolierung, Portal-Sicherheit und Einwilligungsprotokolle in repräsentativen Stoßzeiten. Überprüfen Sie die Kontrollen nach dem Start gemeinsam mit dem Netzwerkteam und den Diensteigentümern.
Purple bietet Gäste-Authentifizierung, cloudbasierte Zugriffsrichtlinien, Compliance-Protokollierung, CRM-Verbindungen sowie Unterstützung für Passpoint und OpenRoaming über eine kompatible drahtlose Infrastruktur. Besuchen Sie Purple, um zu prüfen, ob die Gäste-WiFi-Funktionen den Sicherheits-, Datenschutz- und Onboarding-Anforderungen Ihres Standorts entsprechen.