Un sondaggio condotto nel Regno Unito su oltre 1.000 consumatori ha rilevato che il 72% considera il WiFi uno dei servizi alberghieri più richiesti, davanti al ferro o all'asse da stiro al 37% e al set per la preparazione di tè o caffè al 24%. La ricerca ha inoltre rilevato che la velocità del WiFi e le interruzioni di connessione sono i principali motivi di lamentela degli ospiti. Una rete WiFi per gli ospiti è passata dall'essere un piacevole extra a una componente visibile del servizio offerto.
Questo cambiamento crea una responsabilità pratica per i team IT delle sedi. È necessario fornire una capacità sufficiente per gli utenti simultanei, rendere semplice l'accesso, impedire ai visitatori di raggiungere i sistemi aziendali e gestire con cura i dati personali raccolti durante l'autenticazione. Una progettazione corretta considera il WiFi sia come un servizio rivolto ai clienti sia come una pipeline di dati regolamentata.
Perché una rete WiFi per ospiti è importante nel 2026
Una rete WiFi per ospiti fa ormai parte del servizio valutato dai visitatori. Caricamenti lenti, sessioni interrotte o una pagina di accesso confusa possono far apparire un hotel, un ristorante, un centro commerciale o una clinica come mal gestiti. La connessione può risiedere al di fuori della reception o delle strutture, eppure gli ospiti la percepiscono come parte integrante della visita.
Le prove operative rimangono rilevanti. Una ricerca sul settore dell'ospitalità nel Regno Unito ha riferito che il 37% dei direttori di hotel ha identificato la velocità del WiFi come il principale problema degli ospiti, mentre il 26% ha citato le interruzioni di connessione. Più di un quarto degli hotel del Regno Unito ha ammesso disservizi internet e il 13% degli albergatori si è dichiarato insoddisfatto del servizio WiFi offerto. Questi risultati mostrano perché la connettività degli ospiti ha bisogno di standard di servizio misurabili.

La domanda cresce più velocemente dell'impronta
La pianificazione della capacità deve tenere conto dell'utilizzo, non solo del numero di access point. I dati di settore raccolti un decennio fa mostravano già che le sedi WiFi pubbliche nel Regno Unito sono cresciute del 7% tra giugno 2014 e giugno 2015, mentre il traffico su tali hotspot è cresciuto del 46% nello stesso periodo. Le cifre grezze sono datate, ma il rapporto rimane utile per la pianificazione. Il contrasto tra la crescita degli hotspot e la crescita del traffico è utile per la pianificazione della capacità.
Gli ospiti possono arrivare con diversi dispositivi connessi e utilizzare applicazioni ad alto consumo di banda durante il loro soggiorno. Di conseguenza, una struttura può offrire una forte copertura radio ma fornire comunque un servizio lento nei momenti di punta. La copertura mostra dove arriva il segnale. La capacità mostra se la rete è in grado di gestire la domanda in quel punto.
Un programma WiFi ospiti solido misura quattro aree collegate:
- Autenticazione: in che modo i visitatori accedono, ritornano e ottengono l'accesso.
- Segmentazione: cosa la rete ospiti può e non può raggiungere.
- Privacy: quali dati personali raccogli, perché li raccogli e quando li elimini.
- Analytics: come monitori le prestazioni e comprendi l'utilizzo senza raccogliere più informazioni del necessario.
Questi controlli supportano anche le responsabilità legate al UK GDPR e la separazione in linea con l'NCSC. Il consenso all'accesso consente a un visitatore di utilizzare il servizio. Il consenso al marketing è una scelta separata e non deve essere integrato nel processo di connessione.
Assegna un responsabile al programma, definisci controlli sulle prestazioni, un processo per la gestione degli incidenti e un ciclo di revisione che coinvolga l'IT e i team responsabili dell'esperienza degli ospiti. Una rete per gli ospiti è un flusso di dati regolamentato oltre che un servizio wireless.
Che cos'è effettivamente una rete WiFi per ospiti
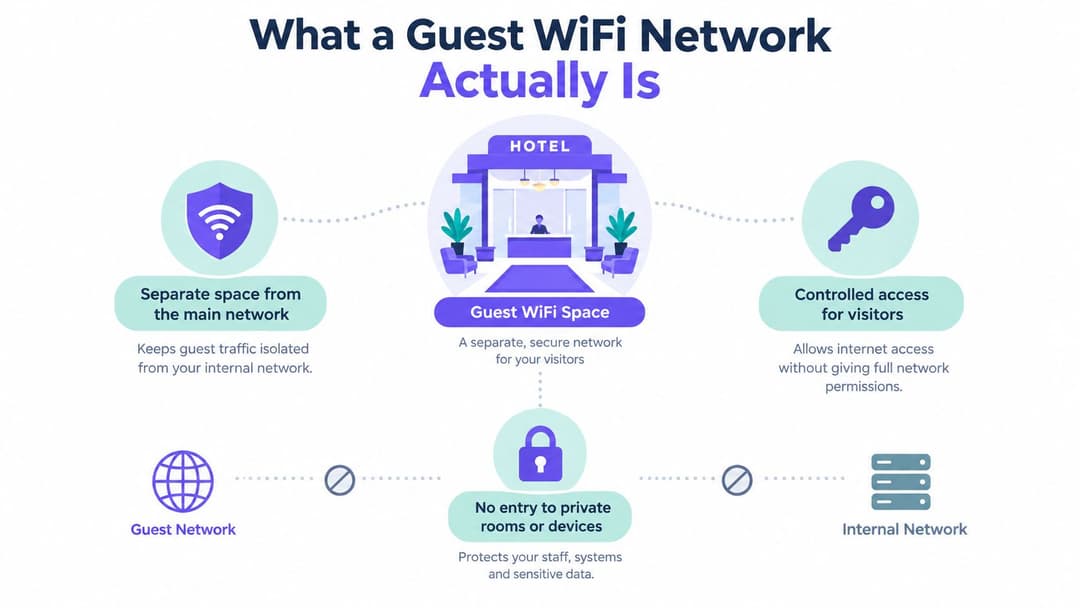
Una rete WiFi ospiti è un ingresso visitatori controllato per il vostro patrimonio digitale. In un hotel, la hall accoglie gli ospiti, mentre i corridoi del personale, gli uffici, i locali tecnici e le camere rimangono soggetti a regole di accesso diverse. L'equivalente wireless offre ai visitatori l'accesso a internet, bloccando al contempo i percorsi intenzionali verso i sistemi interni e altri dispositivi connessi.
Tecnicamente, il servizio ospiti utilizza normalmente un SSID dedicato mappato sulla propria VLAN o su un dominio di policy equivalente. Un firewall consente il traffico internet ma nega l'accesso agli endpoint aziendali, ai terminali di pagamento, alla videosorveglianza, alle interfacce di gestione e alle apparecchiature IoT. Il design dovrebbe inoltre impedire a un dispositivo ospite di rilevare o comunicare direttamente con un altro.
Separa il ruolo dal dispositivo
"Ospite" descrive un ruolo di rete, non un tipo specifico di hardware. Un visitatore che utilizza un telefono, un laptop, un tablet, uno smart display o un dispositivo per conferenze può ricevere lo stesso trattamento di solo internet. La stessa policy può servire ospiti di hotel, partecipanti a conferenze, acquirenti di negozi, visitatori di ospedali, appaltatori o amici di residenti in un edificio gestito.
Questa distinzione previene un errore di progettazione comune. Un secondo SSID da solo non è una prova di separazione. Se entrambi gli SSID raggiungono le stesse rotte interne, la sede ha creato un nome diverso, non una zona di sicurezza diversa.
Regola pratica: Definisci ciò che gli ospiti devono raggiungere, quindi nega tutto il resto tramite policy. "Solo accesso a Internet" è un'intenzione iniziale utile, ma le regole del firewall e di routing devono imporla.
Un hotspot pubblico è più ampio e può avere uno scarso controllo su identità, registrazioni o confini di rete. Un telefono collegato a un router mobile rappresenta una connettività personale, non un servizio gestito dalla sede. Una rete ospiti si colloca tra questi modelli. Offre alla sede il controllo sugli accessi e sulle tutele, mantenendo i visitatori al di fuori della rete operativa affidabile.
La linea di base è quindi semplice da definire:
- Dominio di policy dedicato: il traffico degli ospiti ha la propria VLAN o segmento equivalente.
- Routing solo internet: le subnet interne e le interfacce amministrative non sono raggiungibili.
- Isolamento dei client: i dispositivi degli ospiti non possono navigare lateralmente tra di loro.
- Controlli di capacità: l'utilizzo degli ospiti non può consumare la larghezza di banda riservata ai servizi essenziali.
Una volta che questi confini sono espliciti, è possibile scegliere un metodo di autenticazione senza confondere la comodità con la sicurezza.
Opzioni di autenticazione: dalle password a OpenRoaming
L'autenticazione determina come un visitatore dimostra di dover ricevere il servizio. Inoltre, definisce la prima impressione dell'ospite e controlla quali informazioni entrano nella tua pipeline di dati.
Una password condivisa WPA2 o WPA3 è facile da spiegare. La reception può stamparla su un biglietto, visualizzarla in una sala riunioni o inserirla in un menu. Lo svantaggio è che ogni visitatore utilizza la stessa credenziale segreta, quindi non è possibile distinguere in modo affidabile un utente dall'altro, revocare l'accesso a una singola persona o impedire che la password si diffonda al di fuori della struttura.
Un Captive Portal offre un maggiore controllo. L'ospite si connette alla rete wireless, visualizza una pagina di accesso personalizzata con il brand, accetta i termini e può fornire un indirizzo email o altre informazioni. Supporta informative chiare e può collegarsi ai sistemi dei clienti, ma ogni campo solleva una questione di governance. Un portale non dovrebbe mai rendere il consenso di marketing opzionale una condizione nascosta per la connettività di base. Per una guida pratica alla progettazione, consulta questa guida al Captive Portal per la pianificazione del WiFi ospiti.
Passpoint e OpenRoaming riducono gli accessi ripetuti. La certificazione di Purple consente agli ospiti di autenticarsi una sola volta tramite e-mail e ricevere una connettività crittografata fin dal primo pacchetto in oltre 80.000 sedi in tutto il mondo, con riconnessione automatica alle visite successive. La panoramica su OpenRoaming e Passpoint descrive il modello e l'esperienza di visita di ritorno.
| Modello | Onboarding | Crittografia | Dati per utente | Ideale per |
|---|---|---|---|---|
| Password WPA2 o WPA3 condivisa | Molto semplice, spesso manuale | Dipende dalla sicurezza wireless configurata | Identità individuale scarsa o non affidabile | Piccole sedi che danno priorità all'accesso di base |
| Captive Portal | Accesso tramite browser, termini e campi modulo opzionali | Dipende dalla configurazione wireless e del portale | È possibile raccogliere email, record di consenso e informazioni sulla sessione | Sedi che richiedono un accesso brandizzato e dati proprietari governati |
| Passpoint e OpenRoaming | Configurazione una tantum del profilo o dell'identità, poi riconnessione automatica | Accesso crittografato di tipo aziendale fin dal primo pacchetto | I record di identità e sessione possono essere gestiti per utente | Visitatori di ritorno, sedi distribuite e accesso senza attriti |
Adatta il metodo al rischio
Scegli una password condivisa solo quando i vantaggi operativi superano la mancanza di responsabilità individuale. Un Captive Portal si adatta ai luoghi che necessitano di condizioni esplicite, raccolta dati controllata o un flusso di onboarding personalizzato, ma richiede informative sulla privacy, controlli di accesso e regole di conservazione.
Passpoint e OpenRoaming sono estremamente utili laddove i visitatori ritornano, si spostano tra diverse sedi o si aspettano una connessione che si comporti più come un servizio mobile. Non eliminano la necessità di segmentazione o governance. L'autenticazione risponde a chi può connettersi. La policy del firewall risponde a dove tale connessione può andare.
Segmentazione e architettura di sicurezza
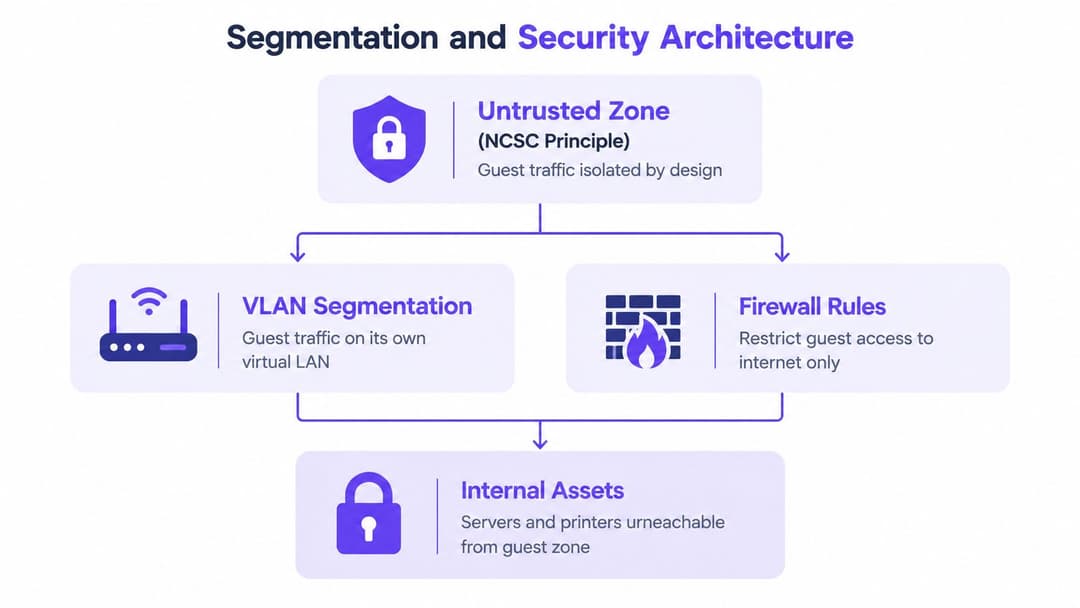
Il NCSC raccomanda di trattare il traffico degli ospiti come una zona di sicurezza non attendibile, segmentando i gruppi di utenti distinti, monitorando l'attività e riservando la larghezza di banda internet degli ospiti separatamente dalla capacità utilizzata dai servizi critici. Le linee guida del NCSC per le conferenze di alto profilo forniscono il principio di base, che si applica allo stesso modo a hotel, location per eventi, cliniche e uffici.
Costruisci il confine a livelli
Inizia con l'SSID ospite mappato su una VLAN dedicata o un segmento equivalente. In un hotel, il traffico proveniente da quel segmento non deve avere alcuna rotta verso il sistema di gestione della struttura, le workstation del personale, i terminali di pagamento, i sistemi di controllo TVCC o i sistemi di gestione dell'edificio. Il firewall deve consentire solo i servizi necessari per l'accesso a internet e negare le destinazioni interne per impostazione predefinita.
L'isolamento dei client aggiunge un ulteriore livello di sicurezza. Senza di esso, un dispositivo ospite dannoso o configurato in modo errato potrebbe rilevare i dispositivi di altri visitatori sulla stessa rete wireless. L'isolamento limita questo percorso laterale e fa sì che il segmento dei visitatori si comporti come sessioni di accesso a internet separate piuttosto che come una rete locale condivisa.
I controlli di capacità proteggono la disponibilità della rete. Applica limiti di larghezza di banda o riserva una capacità di upstream separata, in modo che un singolo dispositivo, un download di grandi dimensioni, un'attività di malware o un evento di denial-of-service non possano esaurire la banda necessaria ai sistemi point-of-sale, alla telefonia, alle piattaforme di prenotazione o alle applicazioni del personale.
Il contenimento conta più delle etichette. Una rete chiamata "Guest" non è sicura solo per via del suo nome. È sicura quando il routing, le regole del firewall, i criteri wireless e il monitoraggio impongono il confine previsto.
Aggiungi l'identità dove serve
Alcuni ambienti richiedono più di un profilo visitatore condiviso. Le chiavi precondivise basate sull'identità possono assegnare chiavi univoche ai dispositivi mantenendo una progettazione wireless gestibile, il che è utile per i dispositivi legacy che non possono utilizzare un client enterprise. Il personale dovrebbe normalmente risiedere su un servizio separato con controlli basati su directory, anziché condividere la policy dei visitatori.
I vendor differiscono nel modo in cui espongono questi controlli. Prima dell'acquisto, conferma il supporto per l'assegnazione VLAN, l'applicazione delle regole del firewall, l'isolamento dei client, la limitazione della larghezza di banda, la registrazione degli eventi e i ruoli amministrativi. La guida alla sicurezza WiFi enterprise di Purple è un punto di riferimento per confrontare un livello di gestione delle identità e degli ospiti con l'infrastruttura wireless esistente.
La stessa logica di contenimento si applica al di fuori del Regno Unito. I team che esaminano il panorama più ampio delle minacce possono utilizzare questa panoramica delle minacce alla sicurezza informatica ad Atlanta come contesto supplementare, ma la tua installazione necessita comunque di test locali. Connetti un dispositivo di prova, prova a eseguire controlli di accesso interno autorizzati, verifica la visibilità tra dispositivi peer e conferma che il traffico degli ospiti non possa compromettere i servizi essenziali.
Privacy, protezione dei dati e UK GDPR
Una rete WiFi per ospiti diventa una pipeline di dati personali non appena l'operatore collega una persona ai record di accesso. I campi possono includere un indirizzo email, il nome, il numero di stanza, l'indirizzo del dispositivo, l'indirizzo IP assegnato, la marca temporale, la durata della connessione, i siti visitati o lo stato del consenso al marketing. La guida alla sicurezza dei dati dell'ICO identifica gli indirizzi dei dispositivi, gli indirizzi IP assegnati, i siti visitati e la durata della connessione come informazioni che possono essere registrate.
Inizia con il set di dati minimo
Chiediti a cosa serve ciascun campo prima di aggiungerlo al portale. Una sede potrebbe aver bisogno di un indirizzo e-mail per fornire un servizio richiesto o gestire un'identità ricorrente, ma potrebbe non necessitare di nome completo, numero di stanza, data di nascita o cronologia di navigazione dettagliata. La risposta dipende dallo scopo della sede e dall'analisi legale, pertanto documenta la motivazione anziché limitarti a copiare un modulo predefinito.
Un flusso di lavoro difendibile separa quattro decisioni:
- Idoneità all'accesso: cosa deve fare il visitatore per ricevere l'accesso a internet?
- Comunicazione del servizio: quali informazioni sono necessarie per il supporto, gli avvisi o un follow-up richiesto?
- Consenso di marketing: il visitatore ha acconsentito attivamente alle comunicazioni promozionali?
- Conservazione dei dati analitici: per quanto tempo i record di connessione e di utilizzo devono rimanere disponibili?
Il consenso al marketing non dovrebbe essere associato alla connettività di base. Un visitatore che accetta i termini per accedere a internet non ha acconsentito automaticamente a ricevere campagne, profilazione o comunicazioni non correlate. Presenta il marketing opzionale come una scelta separata e affermativa, e registra tale scelta in modo indipendente dall'evento di accesso.
Proteggi ed elimina i record
Utilizza HTTPS e TLS per gli scambi del portale, accesso amministrativo crittografato, permessi di log strettamente limitati e crittografia dove i dati vengono memorizzati. L'ICO afferma che le organizzazioni che memorizzano o trasmettono dati personali dovrebbero utilizzare la crittografia e mantenere una politica di sicurezza che tenga conto del rischio residuo. Un amministratore di piattaforma in grado di esportare il database dei contatti di ogni sede ha più accesso rispetto a un operatore che necessita solo di informazioni sullo stato del servizio.
La conservazione richiede una motivazione scritta. Definisci quali record conservi, lo scopo della conservazione, gli utenti autorizzati e l'evento che attiva la cancellazione o l'anonimizzazione. Non conservare gli indirizzi MAC o i log di connessione a tempo indeterminato solo perché il sistema è in grado di raccoglierli.
Il consenso all'accesso e il consenso al marketing sono eventi diversi. Il tuo portale dovrebbe rendere visibile questa distinzione all'ospite e applicarla nel modello di dati sottostante.
Fornisci ai visitatori un'informativa sulla privacy chiara e un percorso per le richieste di diritti. La tecnologia non deciderà per te la base giuridica o il periodo di conservazione, ma può rendere applicabile la policy scelta attraverso campi obbligatori, opzioni di consenso separate, accesso basato sui ruoli, cancellazione pianificata ed esportazioni controllate.
UX di onboarding e opportunità di marketing
Un percorso WiFi ospiti ben progettato inizia con un piccolo numero di azioni chiare. Un visitatore seleziona la rete della sede, legge l'informativa di accesso, sceglie se ricevere comunicazioni di marketing e si connette senza dover indovinare quale casella abiliti il servizio. La piattaforma può quindi inviare solo le comunicazioni consentite dalla scelta registrata di quella persona.
I team del settore hospitality potrebbero utilizzare un'identità ricorrente per rendere meno ripetitiva una visita successiva. L'aspetto cruciale del design non è la personalizzazione fine a se stessa. Il personale deve sapere quali informazioni sono state raccolte, perché sono state raccolte e se l'ospite ha acconsentito a ricevere un messaggio di follow-up.
I team retail possono collegare gli eventi WiFi con l'analisi del traffico pedonale o del tempo di permanenza, a condizione che i dati siano gestiti in modo trasparente e l'analisi non superi lo scopo dichiarato. Un centro commerciale potrebbe confrontare il coinvolgimento in un'area di campagna rispetto ad altre aree, per poi utilizzare un report aggregato per guidare le decisioni future sul posizionamento. Non dovrebbe trasformare un'interazione di connettività in una profilazione individuale illimitata dietro le quinte.
Il settore sanitario richiede un'attenzione diversa. Una rete per visitatori può supportare l'orientamento, le informazioni sugli appuntamenti o gli avvisi di servizio, ma l'operatore deve prestare estrema attenzione ai contesti sensibili. Il Captive Portal non deve dedurre condizioni mediche da una connessione o esporre le informazioni sui pazienti attraverso il servizio ospiti.
Progetta il percorso attorno al visitatore
Utilizza un flusso breve ottimizzato per i dispositivi mobili, termini leggibili, un contrasto accessibile e un messaggio di errore chiaro quando l'autenticazione non funziona. Offri ai visitatori un'alternativa chiara, come il supporto della reception, invece di intrappolarli in continui reindirizzamenti.
Una piattaforma connessa può trasferire informazioni di prima parte consentite a un CRM, attivare un sondaggio dopo una visita o emettere un voucher di servizio. La guida al marketing WiFi di Purple descrive questo uso più ampio del WiFi autenticato come canale di marketing e coinvolgimento.
La parte di analytics dovrebbe rispondere a domande operative:
- I visitatori completano il flusso di onboarding?
- Quali sedi generano richieste di supporto?
- La rete offre prestazioni costanti durante i periodi di picco?
- I record di consenso sono separati dai registri di accesso di base?
- Il personale di marketing può utilizzare i dati approvati senza ricevere log di rete illimitati?
Questa combinazione trasforma il WiFi in un canale di relazione misurabile senza considerare ogni connessione come un'autorizzazione a raccogliere qualsiasi dato.
Implementazione, vendor e miti comuni
Un'installazione affidabile inizia con la rete esistente della struttura. Verifica se la piattaforma per gli ospiti funziona con i relativi access point e controller, inclusi Meraki, Aruba, Ruckus, Mist, UniFi o sistemi aziendali equivalenti. Conferma il supporto per l'assegnazione delle VLAN, i criteri di firewall, l'autenticazione, il monitoraggio, i log, l'esportazione dei dati, la cancellazione e i ruoli amministrativi. Questi controlli formano una pipeline di dati regolamentata: il traffico, i dettagli sull'identità, i record dei consensi e le azioni di conservazione necessitano di proprietari chiari e di una gestione definita.
Mantieni l'accesso del personale separato da quello degli ospiti. Microsoft Entra ID, Google Workspace o Okta possono gestire l'identità del personale e la revoca degli accessi, mentre l'onboarding dei visitatori segue le proprie regole di privacy. Le proprietà multi-tenant, come i complessi residenziali in affitto, gli alloggi per studenti e gli spazi commerciali ad uso misto, necessitano di un accesso semplice per residenti o visitatori senza inserire inquilini, sistemi dell'edificio e servizi operativi su un'unica rete fidata.
Quattro miti da sfatare
- "Una rete ospiti è solo un router con una password." Una password non sostituisce la segmentazione, il monitoraggio, i controlli di capacità o la governance dei dati.
- "OpenRoaming è troppo recente per essere preso in considerazione." Passpoint e OpenRoaming offrono un'autenticazione una tantum e una riconnessione automatica. Valuta il supporto dei dispositivi, la copertura, la gestione delle identità e l'idoneità operativa prima di adottarli.
- "La segmentazione rende il WiFi lento." Un servizio lento di solito indica una capacità insufficiente o una cattiva pianificazione radio. La segmentazione separa il traffico e le policy senza ridurre le prestazioni wireless.
- "Il consenso di marketing può essere incluso nella casella di controllo dell'accesso." L'accordo di accesso e l'autorizzazione promozionale sono decisioni separate, pertanto vanno registrate separatamente.
La pianificazione della capacità dovrebbe iniziare con i requisiti specifici della struttura. Calcola i dispositivi simultanei previsti, stabilisci un obiettivo di throughput per dispositivo, tieni un margine per i periodi di picco e convalida il progetto con un test di carico. La sola copertura non dimostra se il servizio è in grado di gestire la domanda.
La durata del rollout dipende da quanto lavoro di progettazione viene concordato prima dell'inizio della configurazione. Documenta la policy degli ospiti, la mappa delle VLAN, le regole del firewall, il metodo di autenticazione, l'inventario dei dati, il processo di conservazione e il flusso di lavoro di cancellazione. Successivamente, testa la copertura, la velocità, la raggiungibilità interna, l'isolamento dei peer, la sicurezza del portale e i record dei consensi durante periodi rappresentativi di alta affluenza. Verifica i controlli dopo il lancio con il team di rete e i responsabili del servizio.
Purple fornisce l'autenticazione degli ospiti, policy di accesso gestite dal cloud, log di conformità, connessioni CRM e supporto Passpoint e OpenRoaming su infrastrutture wireless compatibili. Visita Purple per valutare se le sue funzionalità WiFi per ospiti si adattano ai requisiti di sicurezza, privacy e onboarding della tua sede.