Ein Hotelgast erreicht die Rezeption mit einem Telefon, das den Captive Portal-Vorgang nicht abschließt. Ein Mitarbeiter im Einzelhandel hat das gemeinsam genutzte Mitarbeiter-Passwort verloren. In einem Krankenhaus verliert ein medizinisches Gerät ständig die Verbindung, wenn es sich zwischen verschiedenen Access Points bewegt. Die Access Points sind vielleicht betriebsbereit, die Breitbandleitung ist online und das Dashboard zeigt weiterhin einen beruhigenden durchschnittlichen Durchsatzwert an.
Dies ist die unangenehme Realität von WiFi für Unternehmen. Verbindungsprobleme treten selten als ein einziger, offensichtlicher Ausfall auf. Sie zeigen sich in Form von abgebrochenen Check-ins, fehlgeschlagenen Zahlungen, verzögerten Arbeitsabläufen, Support-Tickets und provisorischen Lösungen der Mitarbeiter. Eine praktische Strategie muss daher feststellen, ob das Problem beim ISP, im kabelgebundenen LAN, an den Hochfrequenzbedingungen, der Authentifizierung, dem Roaming, der Gerätedichte oder der Anwendung selbst liegt.
Die versteckten Kosten von traditionellem Enterprise WiFi
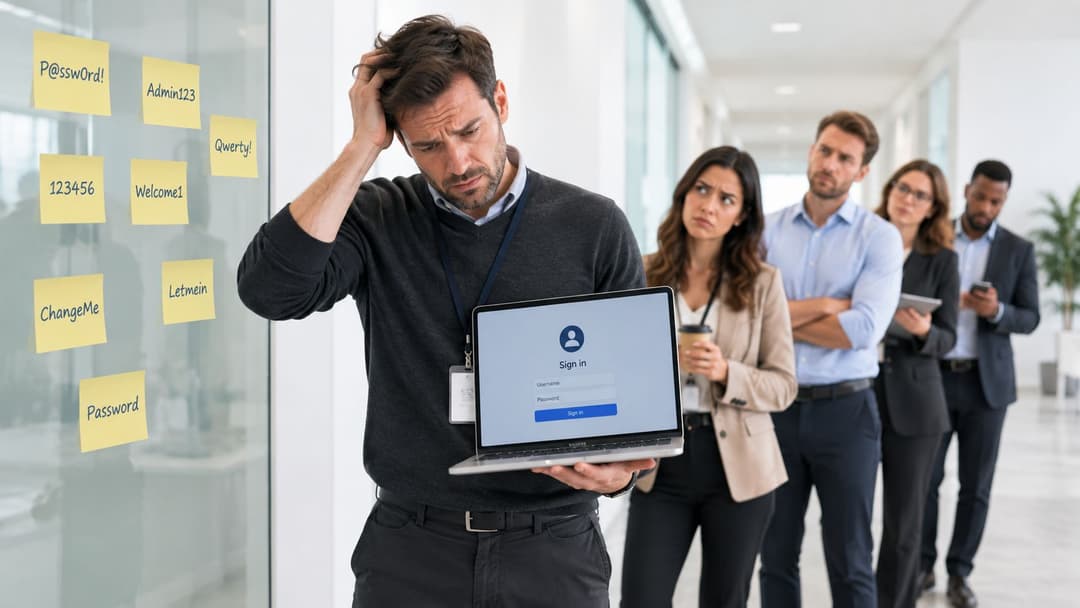
Das Modell mit gemeinsam genutztem Passwort sieht einfach aus - bis zum ersten geschäftigen Tag. Ein Hotel druckt den Gästeschlüssel auf Empfangskarten, ein Restaurant schreibt ihn auf eine Tafel und ein Büro fügt ihn einer Willkommens-E-Mail hinzu. Dann verbreitet sich das Passwort über die Zielgruppe hinaus, ehemalige Auftragnehmer behalten den Zugriff und jede Änderung führt zu einer weiteren Supportaufgabe.
Captive Portals sorgen für eine andere Art von Barriere. Ein Gast verbindet sich mit der SSID, wartet auf eine Weiterleitung, akzeptiert die Bedingungen auf einem kleinen Bildschirm und wiederholt diesen Vorgang, sobald die Sitzung abläuft oder das Gerät den Netzwerkstatus ändert. Ein Besucher, der diesen Prozess nicht abschließen kann, bezeichnet diese Erfahrung nicht als Authentifizierungsproblem. Er zieht das Fazit, dass das WiFi nicht funktioniert.
Wo die Betriebskosten anfallen
Im Gastgewerbe kann ein langsamer oder fehlgeschlagener Onboarding-Prozess den Check-in verzögern und Gäste dazu verleiten, stattdessen mobile Daten zu nutzen. Im Einzelhandel beeinträchtigt eine instabile Verbindung an einem Zahlungsterminal oder einem Bestandsprüfungssystem den gesamten Transaktionsprozess, selbst wenn andere Geräte im Geschäft eine akzeptable Geschwindigkeit melden. Im Gesundheitswesen kann ein schwaches Signal oder eine verzögerte erneute Authentifizierung den Zugriff auf eine klinische Anwendung genau in dem Moment unterbrechen, in dem das Personal sie benötigt.
Die Sicherheitskonsequenzen sind ebenso spürbar. Eine gemeinsam genutzte Anmeldeinformation identifiziert weder die Person noch das Gerät, das sie verwendet, sodass ein Administrator den Zugriff eines einzelnen Mitarbeiters nicht zuverlässig widerrufen kann, ohne den Zugriff für alle anderen zu ändern. Ein Gastnetzwerk, das nicht ordnungsgemäß isoliert ist, kann zudem einen Pfad zu internen Diensten, Druckern, Verwaltungsschnittstellen oder betrieblichen Geräten eröffnen.
Der Cyber Security Breaches Survey 2025/2026 der britischen Regierung ergab, dass 85 % der großen britischen Unternehmen separate WiFi Netzwerke für Mitarbeiter und Besucher eingerichtet hatten, was einen Rückgang gegenüber 93 % im Zeitraum 2024/2025 bedeutet. Dieselbe Umfrage berichtete von einer formellen Cyber-Sicherheitsstrategie bei 74 % der großen Unternehmen und 57 % der mittleren Unternehmen, während 43 % der britischen Unternehmen in den letzten 12 Monaten mindestens eine Sicherheitsverletzung oder einen Angriff feststellten.
Praktische Regel: Wenn ein Netzwerk nicht zwischen Mitarbeitern, Gästen, externen Dienstleistern und verwalteten Geräten unterscheiden kann, kann es keine sinnvollen Richtlinien auf sie anwenden.
Warum manuelle Infrastruktur nicht skaliert
Ein lokaler RADIUS-Server kann zwar eine stärkere Authentifizierung bieten, bringt jedoch auch die Verwaltung von Zertifikatslebenszyklen, Serverwartung, Redundanzplanung, Firewall-Abhängigkeiten und die Fehlerbehebung über mehrere Teams hinweg mit sich. Der Ablauf eines Zertifikats kann für den Benutzer wie ein WiFi-Ausfall aussehen. Eine Änderung im Verzeichnisdienst erreicht die Zugriffsrichtlinie möglicherweise nicht rechtzeitig. Das Netzwerk-Team untersucht dann die Symptome, anstatt eine klare Identitätsentscheidung durchzusetzen.
Dies ist keine neue Erkenntnis. Ein Computing-Bericht über frühe Sicherheitsbedenken im britischen Wireless-Bereich beschrieb ein Wachstum drahtloser Netzwerke von 770 % zwischen 2001 und 2004, berichtete jedoch gleichzeitig, dass nur etwa ein Fünftel der britischen Unternehmen Verschlüsselung für drahtlose Netzwerke einsetzte. Er zitierte auch Untersuchungen, wonach 28 % der europäischen Unternehmen mit drahtlosen Netzwerken ihre WLANs auf Sicherheitslücken überprüft hatten. Die Technologie hat sich weiterentwickelt, aber das betriebliche Muster bleibt dasselbe: Die Bereitstellung wächst schneller als die Governance.
Moderne WiFi Architektur und Sicherheit verstehen
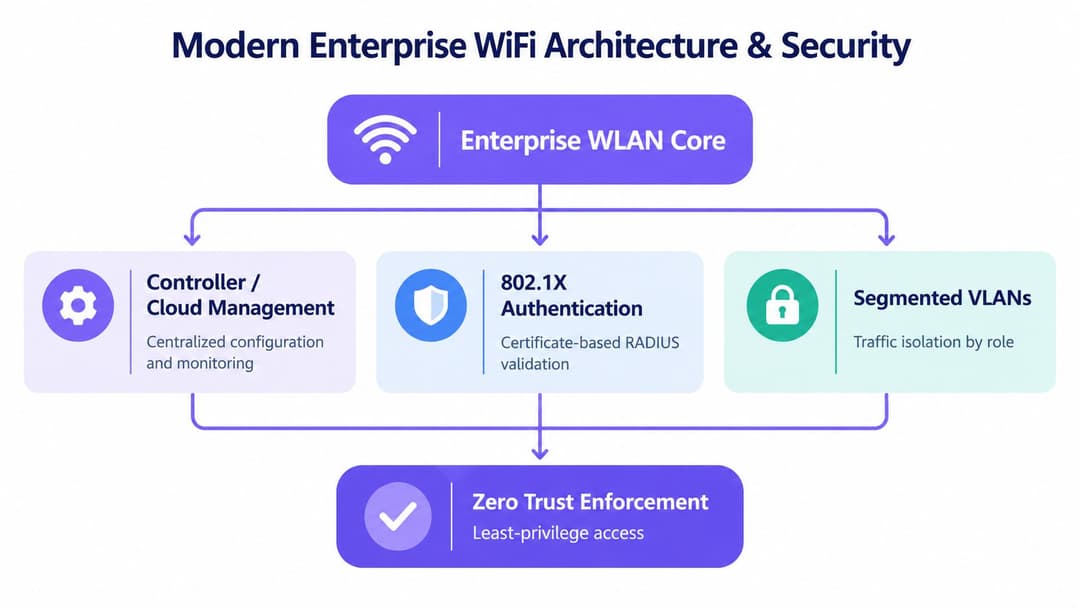
Ein modernes Enterprise-WLAN ist keine reine Ansammlung von Access Points, die an einen Switch angeschlossen sind. Es ist eine Durchsetzungsebene zwischen einer Person oder einem Gerät und den Anwendungen, die diese Person oder dieses Gerät nutzen darf. Dies erfordert vier koordinierte Funktionen: zentrales Management, starke Authentifizierung, Segmentierung des Datenverkehrs und kontinuierliche Durchsetzung von Richtlinien.
Der erste architektonische Wandel führt weg von WPA2-Personal und gemeinsamen Geheimnissen. WPA2-Enterprise und WPA3-Enterprise nutzen 802.1X, um einen Authentifizierungsaustausch zwischen dem Endpunkt und dem Netzwerk zu etablieren. In einem ausgereiften Design identifiziert ein Zertifikat das Gerät, ein Identitätsdienst validiert den Benutzer oder das System, und Richtlinien bestimmen den resultierenden Zugriff. Das kompromittierte oder abgelaufene Passwort eines ehemaligen Mitarbeiters betrifft somit nicht mehr die gesamte Belegschaft.
Die Steuerungsebene und die Datenebene
Cloud-Management-Plattformen und Controller bilden die Control Plane. Sie verteilen SSIDs, Funkeinstellungen, Firmware-Richtlinien, Zugriffsregeln und Telemetriedaten über Standorte hinweg. Die Data Plane leitet den Benutzerverkehr weiterhin über Switches, Firewalls, Gateways und Anwendungsdienste weiter, sodass Cloud-Management eine solide LAN-Planung oder einen ausfallsicheren Backhaul nicht überflüssig macht.
Die Segmentierung bestimmt, was nach der Authentifizierung geschieht. Ein Mitarbeiter erhält möglicherweise Zugriff auf interne Tools für die Zusammenarbeit, ein Gast erhält eventuell reinen Internetzugang, und ein Scanner oder medizinisches Gerät wird auf die benötigten Dienste beschränkt. Dynamische VLAN-Zuweisung, rollenbasierte Richtlinien, private vorab freigegebene Schlüssel für Altsysteme und Firewall-Regeln können zusammenwirken, aber das Design muss die Vertrauensgrenze dokumentieren, anstatt davon auszugehen, dass eine SSID allein bereits für eine Isolierung sorgt.
Für Teams, die das übergeordnete Design bewerten, ist diese Ressource zum Design von Business-WLAN nützlich, da sie Abdeckung, Kapazität, Authentifizierung und betriebliche Anforderungen als ein einziges technisches Problem darstellt. Ein separater Leitfaden für Enterprise WiFi Sicherheit kann dabei helfen, die Sicherheitsdiskussion um Identität, Verschlüsselung, Segmentierung und Überwachung herum zu strukturieren.
Zero Trust verändert die Fragestellung
Zero Trust bedeutet nicht, dass jedes Paket für immer blockiert wird. Es bedeutet, dass das Netzwerk kein pauschales Vertrauen gewährt, nur weil ein Gerät mit einer bekannten SSID verbunden ist. Die Policy-Engine sollte Identität, Gerätestatus, Rolle, Standort und Anwendungsanforderungen nutzen, um den minimal erforderlichen Zugriff zu gewähren.
Dieses Modell verbessert auch die Fehlerbehebung. Ein Authentifizierungsfehler, ein Sicherheitsstatus-Fehler (Posture) und ein HF-Fehler erzeugen unterschiedliche Belege. Wenn die Architektur diese Entscheidungen separat protokolliert, können Techniker aufhören, jede Benutzerbeschwerde als allgemeines Signalproblem zu behandeln.
Integration von Identity Providers und Zero Trust
Die Identitätsintegration funktioniert am besten, wenn das Netzwerkteam sie als Lifecycle-Projekt und nicht als einmalige RADIUS-Konfiguration betrachtet. Das Ziel besteht darin, die Source of Truth der Organisation für Personen und Gruppen mit dem Dienst zu verbinden, der die Entscheidungen über den drahtlosen Zugriff trifft.
Eine praktische Implementierungsreihenfolge sieht wie folgt aus:
Definieren Sie zuerst Identitäten. Trennen Sie Mitarbeiter, Auftragnehmer, Gäste, gemeinsam genutzte Geräte, IoT-Geräte und Service-Konten. Jede Kategorie sollte einen dokumentierten Eigentümer, eine Onboarding-Methode, einen Zugriffsumfang und einen Deaktivierungsprozess haben.
Verbinden Sie den Identity Provider. Microsoft Entra ID und Okta können den Verzeichnis-Kontext und die Gruppenmitgliedschaft bereitstellen, die von einem Cloud-Dienst oder einer Richtlinien-Engine für den Zugriff verwendet werden. SAML übernimmt in der Regel die administrative Föderation und den Austausch von Benutzeridentitäten, während RADIUS und 802.1X Teil des Netzwerk-Authentifizierungspfads bleiben.
Geben Sie Geräte-Anmeldeinformationen aus. Verwaltete Laptops und Mobilgeräte sollten Zertifikate über den Geräteverwaltungsprozess der Organisation erhalten. Das Zertifikat beweist, dass der Endpunkt zu einem zugelassenen Gerätebestand gehört, während der zugehörige Benutzer oder die Gruppe bestimmt, welchen Zugriff er erhält.
Verknüpfen Sie Richtlinien mit Netzwerk-Ergebnissen. Eine Richtlinienentscheidung sollte zu einer klaren Rolle, einem VLAN, einer Firewall-Konfiguration oder einer Anwendungsberechtigung führen. Wenn das Ergebnis unklar ist, wird die Fehlerbehebung zu einer Suche in den Controller-Einstellungen statt zu einer Überprüfung einer expliziten Regel.
Den Joiner- und Leaver-Prozess automatisieren
Der größte Vorteil zeigt sich, wenn der Identitätslebenszyklus automatisiert wird. Wenn ein Mitarbeiter seine Rolle wechselt oder das Unternehmen verlässt, sollte das Ereignis im Verzeichnisdienst den Zugriff entfernen oder ändern, ohne darauf zu warten, dass ein Administrator jeden lokalen WiFi-Eintrag heraussucht. Das macht Sperrlisten, Kontrollen zum Ablauf von Zertifikaten und regelmäßige Zugriffsprüfungen nicht überflüssig, verringert aber die Zeitspanne zwischen einer HR-Änderung und einer Änderung der Netzwerkrichtlinie.
Der Gastzugang erfordert einen anderen Workflow. Ein Gast erhält möglicherweise eine zeitlich begrenzte Identität, eine Genehmigung durch einen Gastgeber oder ein Föderations-Credential einer vertrauenswürdigen Organisation. Der entscheidende Punkt ist, dass der Gast nicht die Zugriffsrechte der Mitarbeiter erben sollte, nur weil beide Geräte dasselbe Gebäude nutzen.
Die Identität sollte die Grundlage für die Zugriffsentscheidung sein, nicht ein Passwort, dem das Netzwerkteam hinterherjagen muss.
Testen Sie die Integration vor einer breiten Bereitstellung. Überprüfen Sie die Erstverbindung, die Zertifikatserneuerung, das Verhalten des Offline-Verzeichnisses, Richtlinienänderungen, fehlgeschlagene Authentifizierungen, den Gerätetausch sowie den Widerruf. Testen Sie auf jedem gängigen Endgerätetyp, da ein erfolgreicher Pilotlauf mit Laptops nicht beweist, dass sich Handscanner, Tablets, medizinische Geräte oder Drucker korrekt verhalten.
Für Teams, die den betrieblichen Aufwand für die Wartung einer lokalen RADIUS-Infrastruktur reduzieren möchten, ist cloud RADIUS für Enterprise Wi-Fi ein Modell, das neben bestehenden Identitäts- und Netzwerkkontrollen evaluiert werden sollte.
Passpoint und OpenRoaming: Authentifizierung, die sich mitbewegt
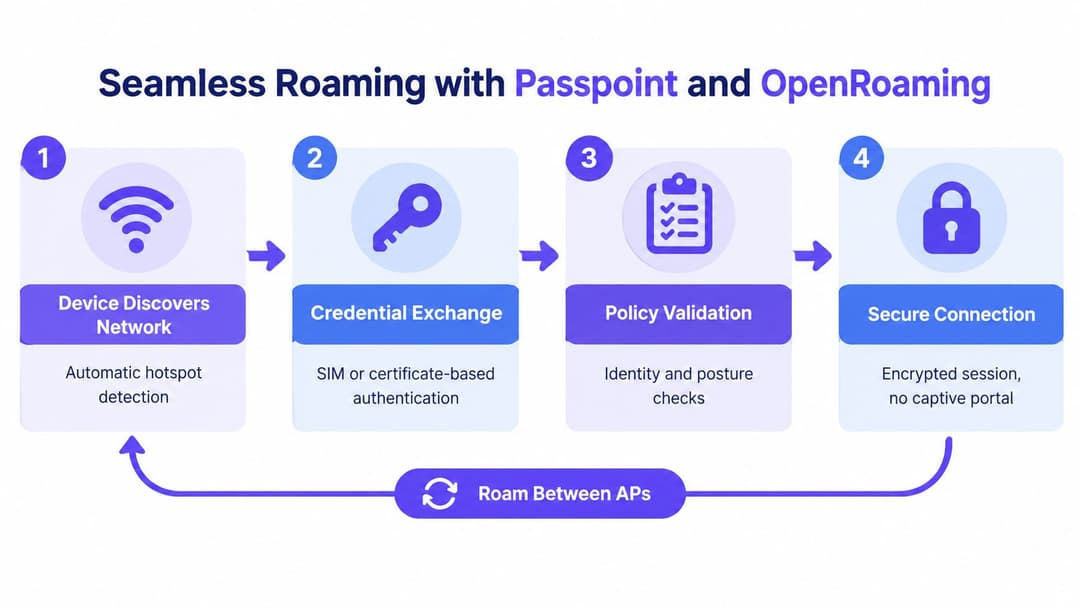
Eine fehlgeschlagene Verbindung in einem Hotel, einer Filiale oder an einem Transportstandort kann wie ein ISP-Ausfall aussehen, selbst wenn das WAN einwandfrei funktioniert. Roaming stellt einen weiteren potenziellen Fehlerbereich dar. Ein Gerät authentifiziert sich möglicherweise korrekt, verliert dann aber den Dienst, weil die Funkabdeckung, das Client-Verhalten oder die Handoff-Einstellungen fehlerhaft sind.
Captive Portals lösen ein sehr spezifisches Problem: die Anzeige einer Webseite, bevor der Zugriff erlaubt wird. Sie stellen jedoch keine zuverlässige Identitätsbeziehung zwischen dem Gerät und dem Netzwerk her. Passpoint, auch bekannt als Hotspot 2.0, verfolgt einen anderen Ansatz. Ein kompatibles Gerät erkennt die Netzwerkfunktionen, sucht nach einem geeigneten Anmeldedatensatz und authentifiziert sich über ein sicheres Profil. Der Benutzer muss weder eine vertraute SSID auswählen noch einen Begrüßungsbildschirm ausfüllen.
OpenRoaming erweitert dieses Modell über teilnehmende Organisationen und Standorte hinweg. Ein Benutzer oder ein verwaltetes Gerät trägt eine vertrauenswürdige Identität, während das besuchte Netzwerk diese über die Föderation validiert. Für Unternehmen, die Büros, Hotels, Verkehrsknotenpunkte, Einzelhandelsfilialen oder Veranstaltungsorte betreiben, reduziert dies die Notwendigkeit, jeden Standort separat zu konfigurieren.
Was das Gerät hinter den Kulissen tut
Der Prozess läuft automatisch ab, aber jede Stufe muss getestet werden:
- Erkennung: Das Gerät identifiziert ein kompatibles Netzwerk und prüft die angebotenen Authentifizierungsmethoden.
- Austausch von Zugangsdaten: Eine SIM-basierte Anmeldeinformation, ein Zertifikat oder eine andere vertrauenswürdige Identität wird über die unterstützte Enterprise-Methode übermittelt.
- Richtlinienvalidierung: Das Netzwerk überprüft die Identität, die Autorisierung sowie die erforderlichen Geräte- oder Sicherheitsstatus-Bedingungen.
- Verschlüsselte Verbindung: Das Gerät erhält eine verschlüsselte Sitzung, ohne dass ein herkömmliches Captive Portal verwendet werden muss.
Dies eliminiert mehrere typische Fehlerquellen. Ein Hotelgast muss kein zimmerspezifisches Passwort eingeben. Ein reisender Mitarbeiter muss nicht an jedem Standort eine neue Splash-Page akzeptieren. Ein Kunde kann zu einem teilnehmenden Standort zurückkehren, ohne einen langwierigen Anmeldeprozess wiederholen zu müssen.
Roaming hängt von Funk und Richtlinien ab
Eine erfolgreiche Authentifizierung garantiert noch keine reibungslose Übergabe. Das HF-Design muss eine überlappende Abdeckung, eine angemessene Sendeleistung, einheitliche SSID- und Sicherheitseinstellungen sowie eine kabelgebundene Verbindung bieten, die den Datenverkehr bewältigen kann. Schnelle Übergangsverfahren können Unterbrechungen reduzieren, aber sie können keinen weit entfernten Access Point, einen überlasteten Kanal oder ein Client-Gerät kompensieren, das hartnäckig mit einem schwachen Signal verbunden bleibt.
OpenRoaming erfordert ebenfalls Governance. Das besuchte Netzwerk sollte die föderierte Identität den Richtlinien für Gäste, Mitarbeiter oder Geräte zuweisen. Protokolle sollten die akzeptierte Identität, die angewendete Regel und den Standort der Sitzung erfassen und gleichzeitig unnötige personenbezogene Daten einschränken.
Die Fehlerbehebung sollte die Nachweise klar trennen. Ein Fehler bei der Föderationsauthentifizierung deutet auf Anmeldedaten, Zertifikate, Richtlinien oder den Identitätsanbieter hin. Ein Fehler beim RF-Handoff deutet auf Signalpegel, Kanalbedingungen, Platzierung der Access Points oder Client-Entscheidungen hin. Wenn beide erfolgreich sind, Anwendungen aber dennoch fehlschlagen, sollten Sie den kabelgebundenen Pfad und den ISP separat überprüfen. Diese Klassifizierung hilft Technikern zu vermeiden, dass jede Roaming-Beschwerde als Hardware- oder Breitbandfehler eingestuft wird.
Best Practices für die Bereitstellung und Spektrumstrategie
Die Hardware-Auswahl ist wichtig, sollte aber nicht im Vordergrund stehen. Beginnen Sie mit Benutzerdichte, Anwendungsverhalten, Baumaterialien, Mobilität, Gerätekapazität und Fehlertoleranz. Wählen Sie dann Access Points, Switching, Cloud-Management, Authentifizierung und Sicherheitskontrollen aus, die reibungslos zusammenarbeiten.
Ein Anbieter bietet vielleicht eine hervorragende Funkleistung, verursacht aber Reibung auf der Identitätsebene. Ein anderer stellt eventuell ein benutzerfreundliches Cloud-Dashboard bereit, schränkt aber die Authentifizierung von Drittanbietern oder den Export von Richtlinien ein. Ein sinnvoller Vergleich ist keine Feature-Checkliste. Entscheidend ist, ob der gesamte Service einen Standort bereitstellen, eine Rolle zuweisen, sich von einem Ausfall erholen, nützliche Telemetriedaten liefern und eine gemischte Endgeräte-Infrastruktur unterstützen kann.
Betrachten Sie 6 GHz als Kapazitätsebene
Ofcom hat das untere 6-GHz-Band in Großbritannien, 5925 bis 6425 MHz, für lizenzfreie lokale Funknetze freigegeben. Die Regeln erlauben den Betrieb in Innenräumen mit bis zu 250 mW EIRP und den Betrieb im Freien mit sehr geringer Leistung bis zu 25 mW EIRP. Die Zuweisung bietet 500 MHz zusammenhängendes Spektrum und unterstützt 24 überlappungsfreie 20-MHz-Kanäle, sechs 80-MHz-Kanäle oder drei 160-MHz-Kanäle, wie in der 6-GHz-WiFi-Erklärung von Ofcom dargelegt.
Diese Kapazität ist attraktiv in Krankenhäusern, Hotels, Büros, Einkaufszentren und Transporteinrichtungen, in denen viele kompatible Clients um Sendezeit konkurrieren. Breitere Kanäle können Arbeiten mit hohem Durchsatz unterstützen, verbrauchen aber auch mehr Spektrum und verbessern nicht automatisch das Erlebnis für ein Gerät, das weit vom Access Point entfernt ist.
6 GHz hat eine schwächere Ausbreitung und eine schlechtere Wanddurchdringung als niedrigere Frequenzbänder. Die bloße Übernahme der vorhandenen 5-GHz-Platzierung ohne eine neue Messung kann daher zu Versorgungslücken führen. Ein sinnvolles Design hält 5 GHz für eine breitere Abdeckung und ältere Clients bereit, während 6 GHz dort eingesetzt wird, wo kompatible Geräte zusätzliche Kapazität benötigen.
Planung für Regulierung und Backhaul
Das von Ofcom vorgeschlagene Standard-Power-Modell erlaubt den Betrieb mit bis zu 4 W EIRP oder 36 dBm, wobei für den Außeneinsatz und den Innenbetrieb über 24 dBm eine automatisierte Frequenzkoordination erforderlich ist. Die Ofcom-Konsultation zur Ausweitung des Zugangs auf 6 GHz erklärt, wie eine datenbankgestützte Koordination bestehende Nutzer schützt und gleichzeitig den Betrieb mit höherer Leistung ermöglicht.
Bestätigen Sie vor dem Kauf von Geräten die Unterstützung des regulatorischen Modus für das Vereinigte Königreich, die Anforderungen an Standort- und Antennendaten, das AFC-Verhalten bei Verlust der Autorisierung und das Fallback-Profil. Überprüfen Sie außerdem, ob die Switch-Uplinks und das Internet-Edge den Datenverkehr bewältigen können. Ein Hochleistungs-Funkgerät, das an einen zu schwach dimensionierten kabelgebundenen Pfad angeschlossen ist, verlagert den Engpass nur.
Nutzen Sie einen Wi-Fi channel planner als einen Beitrag zum Vermessungsprozess, nicht als Ersatz für Messungen im tatsächlichen Gebäude. Validieren Sie Roaming, Sprach- oder Videoanrufe, Anwendungslatenz, Onboarding und High-Density-Leistung mit repräsentativen Geräten.
ROI und betriebliche Auswirkungen messen
Der Business Case für Enterprise WiFi sollte nicht mit dem schnellsten verfügbaren Access Point beginnen. Er sollte mit dem Fehler beginnen, der das Unternehmen Geld oder Zeit kostet, und dann ermitteln, welcher Teil des Dienstes diesen verursacht hat.
Ein Breitband-Geschwindigkeitstest kann zeigen, dass eine Leitung eine bestimmte Leistung erbringen kann. Er kann Ihnen jedoch nicht sagen, warum die Authentifizierung eines Gasts zu lange gedauert hat, warum ein Zahlungsterminal seine Sitzung verloren hat oder warum das Gerät eines Arztes mit einem weit entfernten Access Point verbunden blieb. Diese Fälle erfordern Telemetriedaten aus dem WAN, dem LAN, der Funkumgebung, dem Authentifizierungsdienst, der DHCP- oder Adressierungsebene, den Roaming-Ereignissen und der Anwendung.
Untersuchungen in Großbritannien, die in einer Analyse zur Konnektivität von Unternehmen zitiert wurden, ergaben, dass 20 % der Unternehmen ihre Internetgeschwindigkeit als unzureichend für den täglichen Betrieb erachteten. Dieser Wert stieg in ländlichen Gebieten auf 25 %, verglichen mit 18,2 % in städtischen Gebieten. Eine separate Studie unter britischen KMU, die in derselben Quelle zitiert wird, ergab, dass 86 % angaben, dass eine schlechte Verbindung den Betrieb in den letzten 12 Monaten negativ beeinflusst habe, was bei Unternehmen in London auf 89 % anstieg. Diese Zahlen beziehen sich auf die Konnektivität im Allgemeinen und nicht nur auf WiFi, weshalb eine präzise Diagnose wichtig ist.
Erstellen Sie eine Fehlertaxonomie
Erfassen Sie Vorfälle auf der Ebene, auf der sie aufgetreten sind:
| Beobachtetes Symptom | Zu sammelnde Nachweise | Wahrscheinlicher Untersuchungspfad |
|---|---|---|
| Jedes Gerät verliert den Dienst | WAN-Alarme, Gateway-Status, Switch-Ereignisse | ISP, Edge, Stromversorgung oder Upstream-LAN |
| Ein Bereich erbringt schlechte Leistung | Kanalbelegung, Rauschen, Wiederholungsversuche, Signalpegel | RF-Interferenz, Abdeckung oder Funkzellendesign |
| Benutzer verbinden sich, aber Anwendungen stocken | Latenz, Paketverlust, DNS, Anwendungs-Timing | Kabelgebundener Pfad, WAN, Dienstabhängigkeit oder Richtlinie |
| Geräte trennen die Verbindung bei Bewegung | Verbindungsverlauf, Roaming-Entscheidungen, Client-Fähigkeit | RF-Überlappung, Sticky Clients, Übergangseinstellungen |
| Anmeldung für eine Gruppe schlägt fehl | RADIUS-Antworten, Zertifikate, IdP-Ereignisse | Identität, Zertifikat, Richtlinie oder Verzeichnisintegration |
| Zahlungen oder Scanner fallen zeitweise aus | Sitzungsprotokolle, Gerätestromstatus, Anwendungsfehler | Geräteverhalten, Roaming oder Anwendungs-Timeout |
Diese Methode verhindert einen teuren, aber häufigen Fehler - das Hinzufügen von Access Points zur Behebung eines ISP-Ausfalls oder die Erhöhung der Bandbreite zur Behebung von Interferenzen. Mehr Funkkapazität korrigiert keine fehlerhafte Zertifikatskette, und eine neue Leitung bringt einen Client nicht dazu, einen schwachen Access Point zu verlassen.
Metriken mit operativen Ergebnissen verknüpfen
Teams im Gastgewerbe können fehlgeschlagene Authentifizierungen und abgebrochene Sitzungen mit Warteschlangen beim Check-in, wiederholten Support-Anfragen oder Gästebeschwerden abgleichen. Einzelhandelsteams können WLAN-Vorfälle mit fehlgeschlagenen Transaktionen, Verzögerungen beim Lagerbestand oder Produktivitätsverlusten des Personals verknüpfen. Teams im Gesundheitswesen sollten die Anwendungsstabilität und Mobilität im klinischen Workflow verfolgen, anstatt den Erfolg nur anhand durchschnittlicher Geschwindigkeitsergebnisse zu bewerten.
Legen Sie Service-Ziele für Verfügbarkeit, Authentifizierungszeit, Roaming-Kontinuität, Wiederherstellung und Reaktionsfähigkeit der Anwendungen fest. Erstellen Sie anschließend eine Baseline, bevor Sie das Netzwerk ändern. Das liefert der Finanz- und Betriebsleitung eine fundierte Übersicht darüber, was durch die Investition behoben wurde, und gibt der Technik die Möglichkeit, Upgrades abzulehnen, die das falsche Problem lösen.
So entwickeln Sie Ihre zukunftssichere WiFi Strategie
Eine zukunftssichere Wireless-Strategie ist ein Governance-Modell, das durch eine Funkinfrastruktur gestützt wird. Es gibt der Organisation vor, wer sich verbinden darf, worauf jede Identität zugreifen kann, wie sich das Netzwerk verhält, wenn sich die Bedingungen ändern, und welche Belege beweisen, dass der Dienst ordnungsgemäß funktioniert.
Beginnen Sie mit einer Bestandsaufnahme, die Personen, Geräte, Standorte, Anwendungen und Abhängigkeiten umfasst. Beschränken Sie diese nicht nur auf Access Points. Berücksichtigen Sie auch Zahlungsterminals, Scanner, Drucker, Gebäudesysteme, medizinische Geräte, Konferenzraumausstattung, Endgeräte von Auftragnehmern sowie die Customer Journeys von Gästen. Kennzeichnen Sie, welche Geräte moderne Enterprise-Authentifizierung unterstützen und welche eine kontrollierte Ausnahme erfordern.
Nutzen Sie eine schrittweise Migration
Stufe eins ist die Bestandsaufnahme. Erfassen Sie die aktuellen SSIDs, gemeinsam genutzten Anmeldeinformationen, VLANs, RADIUS-Server, Zertifikate, Firewall-Regeln, Controller-Einstellungen und Support-Prozesse. Erfassen Sie reale Vorfälle und klassifizieren Sie diese nach ISP, LAN, RF, Authentifizierung, Roaming, Geräte- oder Anwendungsebene.
Die zweite Stufe ist die Trennung. Erstellen Sie separate Vertrauenszonen für Mitarbeiter, Gäste, externe Dienstleister und Geräte. Richten Sie gegebenenfalls reinen Internetzugang ein, beschränken Sie die Verwaltungsoberflächen und dokumentieren Sie die Ausnahmen, die ältere Geräte benötigen. Da die Umfrage der britischen Regierung zeigt, dass Mitarbeiter- und Besuchernetzwerke nicht überall getrennt sind, wird dies zu einer Governance-Priorität und ist nicht nur eine Konfigurationspräferenz.
Stufe drei ist die Identität. Stellen Sie den Mitarbeiterzugriff auf 802.1X mit zertifikatsbasierter Authentifizierung um, sofern die Endgeräteverwaltung dies unterstützt. Verknüpfen Sie Richtlinien mit dem Verzeichnis der Organisation, automatisieren Sie Onboarding- und Offboarding-Prozesse und richten Sie für Gäste einen separaten Onboarding-Pfad ein. Testen Sie den Widerruf und die Zertifikatserneuerung, bevor Sie alle Standorte umstellen.
Stufe vier ist die Mobilität. Führen Sie Passpoint oder ein gleichwertiges automatisiertes Onboarding-Modell ein, wenn der wiederholte Zugang zum Veranstaltungsort eine Rolle spielt. Validieren Sie die gesamte Journey von der Erkennung über die Authentifizierung bis hin zum Roaming, einschließlich Geräten mit älterer Client-Software oder eingeschränktem Enterprise-Support.
Schritt fünf ist die Optimierung. Untersuchen Sie Abdeckung, Kapazität, Interferenzen, Kanalnutzung, Client-Verteilung und Backhaul. Nutzen Sie 6 GHz für kompatible Bereiche mit hoher Kapazität, erhalten Sie eine angemessene Abdeckung im niedrigeren Band und prüfen Sie die regulatorischen Anforderungen für jeden Bereitstellungstyp.
Machen Sie den Betrieb zum Teil des Designs
Ein Cloud-Management kann Konfiguration und Transparenz zentralisieren, aber Zentralisierung ist nicht gleichbedeutend mit Automatisierung. Definieren Sie Schwellenwerte für Alarme, Zuständigkeiten bei der Eskalation, Wartungsfenster und Rollback-Verfahren. Behalten Sie einen Nachweispfad für Richtlinienänderungen und Zugriffsentscheidungen bei. Überprüfen Sie ungenutzte Identitäten, Muster fehlgeschlagener Authentifizierungen, nicht verwaltete Geräte und Ausnahmen bei der Segmentierung in regelmäßigen Abständen.
Ein nützliches Dashboard für den Betrieb sollte praktische Fragen beantworten:
- Können Gäste den Registrierungsprozess ohne das Eingreifen von Mitarbeitern abschließen?
- Verliert ein ausscheidender Mitarbeiter den Zugriff über den normalen Identitäts-Lebenszyklus?
- Kann ein Gerät im Roaming-Modus betrieben werden, während es seine kritische Anwendung nutzt?
- Können Techniker ein RF-Problem von einem ISP-Problem unterscheiden?
- Kann das Unternehmen nachweisen, in welche Vertrauenszone ein Gerät eingetreten ist und warum?
- Kann ein Standort sicher weiterbetrieben werden, wenn eine Cloud- oder Koordinationsabhängigkeit nicht verfügbar ist?
Die richtige Migration ersetzt nicht am ersten Tag jeden Access Point. Sie etabliert ein wiederholbares Steuerungsmodell, testet es an einem repräsentativen Standort, misst die betrieblichen Ergebnisse und expandiert erst, wenn die Fehlermuster verstanden wurden.
Purple bietet passwortfreien Zugang für Gäste und Mitarbeiter, Cloud RADIUS, Identitätsintegrationen, Unterstützung für Passpoint und OpenRoaming sowie separate Netzwerke für Gäste, Mitarbeiter und Geräte über bestehende Access Points. Besuchen Sie Purple, um zu prüfen, wie die Enterprise WiFi Plattform von Purple eine sicherere und messbarere Konnektivitätsstrategie an all Ihren Standorten unterstützen kann.