Der häufigste Rat zu WiFi auto connect lautet, die Funktion auszuschalten. Das ist bei offenen öffentlichen Hotspots sinnvoll, für ein Unternehmensnetzwerk jedoch unvollständig. Ein verwaltetes Gerät, das sich automatisch mit einem vertrauenswürdigen, zertifikatsbasierten Dienst verbindet, kann sicherer sein, als einen Mitarbeiter aufzufordern, eine SSID auszuwählen, ein Portal zu akzeptieren und ein gemeinsames Passwort einzugeben.
Die entscheidende Frage ist nicht, ob die automatische Verbindung aktiviert ist. Sie lautet: Wozu das Gerät berechtigt ist, beizutreten, wie das Netzwerk seine Identität beweist und wie Administratoren den Zugriff widerrufen. Das offene, automatische Beitreten verlässt sich auf das Urteilsvermögen des Nutzers. Sicheres Roaming basiert auf Identität, Verschlüsselung, Richtlinien und Infrastruktur. Das sind völlig unterschiedliche Betriebsmodelle.
Den Sicherheitsmythos der automatischen Verbindung neu überdenken
Verbraucherrichtlinien betrachten die automatische Verbindung meist als das Problem. In der Realität entsteht das Risiko jedoch dadurch, dass ein Gerät einem unbekannten oder unverschlüsselten Netzwerk beitritt, nur weil dessen Name vertraut erscheint. Dasselbe Mobiltelefon kann gefährdet sein, wenn es automatisch einem offenen Hotspot beitritt, und hochgradig kontrolliert werden, wenn es automatisch einem verwalteten WPA-Enterprise-Dienst beitritt.
Die Richtlinien für den öffentlichen Sektor im Vereinigten Königreich erklären, dass Geräte kontinuierlich nach verfügbaren Netzwerken suchen, solange WiFi aktiviert ist. Die WiFi-Datenschutzrichtlinie der Government Property Agency hebt zudem hervor, warum freizügige Einstellungen dazu führen können, dass sich Geräte mit unbeabsichtigten offenen Netzwerken verbinden. Die praktische Empfehlung des ICO lautet, die automatische Verbindung für offenes WiFi zu deaktivieren, nicht jedoch sicheres, authentifiziertes Roaming als Kategorie abzulehnen.
Diese Unterscheidung ist für Betreiber von Veranstaltungsorten wichtig. "Ausschalten" ist ein nützlicher Workaround für Endverbraucher, wenn die Alternative darin besteht, dass sich ein Telefon mit einer geklonten SSID eines Cafés oder Hotels verbindet. Für Unternehmen ist das jedoch keine vollständige Strategie. Mitarbeiter benötigen Konnektivität, wenn sie sich zwischen Empfangsbereichen, Stationen, Etagen, Gebäuden oder Transporteinrichtungen bewegen, und Gäste erwarten, dass der Zugriff fortgesetzt wird, ohne dass sie den Onboarding-Prozess bei jeder Rückkehr wiederholen müssen.
Die Sicherheitsgrenze gehört ins Netzwerk
Ein sicheres Design für die automatische Verbindung sorgt dafür, dass sich das Netzwerk beweisen muss, bevor das Gerät ihm vertraut. Das Gerät validiert das Zertifikat des Authentifizierungsservers, präsentiert seine eigenen Anmeldedaten und erhält den Zugriff erst, wenn die Identitätsrichtlinie dies zulässt. Bei EAP-TLS können diese Anmeldedaten ein Zertifikat anstelle eines wiederverwendbaren Passworts sein.
Dieser Ansatz ändert die Verantwortung des Betreibers. Sie verlassen sich nicht mehr darauf, dass jeder Besucher eine gefälschte SSID erkennt oder sich daran erinnert, ob ein Netzwerk legitim war. Sie definieren, welche Identitäten, Geräte und Authentifizierungsmethoden roamen dürfen.
Praktische Regel: Machen Sie niemals „Automatische Verbindung aktiviert“ zur Sicherheitsentscheidung. Machen Sie stattdessen eine authentifizierte, verschlüsselte und richtliniengesteuerte automatische Verbindung zur Entscheidung.
Deshalb ist dieser Leitfaden für Enterprise WiFi Sicherheit nützlicher als die pauschale Anweisung, die Einstellung einfach zu deaktivieren. Die Architektur entscheidet darüber, ob die Bequemlichkeit die Angriffsfläche vergrößert oder riskante Benutzeraktionen aus dem Verbindungsprozess eliminiert.
Was funktioniert und was nicht
Offene Netzwerke mit einem bekannten Namen, einem an die Wand gedruckten gemeinsamen Passwort und einer Captive Portal-Alternative sind einfach bereitzustellen. Sie sind jedoch eine schlechte Grundlage für vertrauenswürdiges automatisches Roaming. Sie überlassen dem Benutzer zu viel Verantwortung und machen die Überprüfung des Zugriffs schwierig, wenn Zugangsdaten über den vorgesehenen Empfängerkreis hinaus geteilt werden.
Ein verwaltetes Profil, eine Zertifikatsvalidierung, eine verschlüsselte Zuordnung und ein zentraler Widerrufsprozess erfordern mehr Planung. Sie liefern ein besseres Ergebnis, da das Gerät das Netzwerk nicht visuell erraten muss. Es folgt stattdessen einer vom Betreiber erstellten Richtlinie.
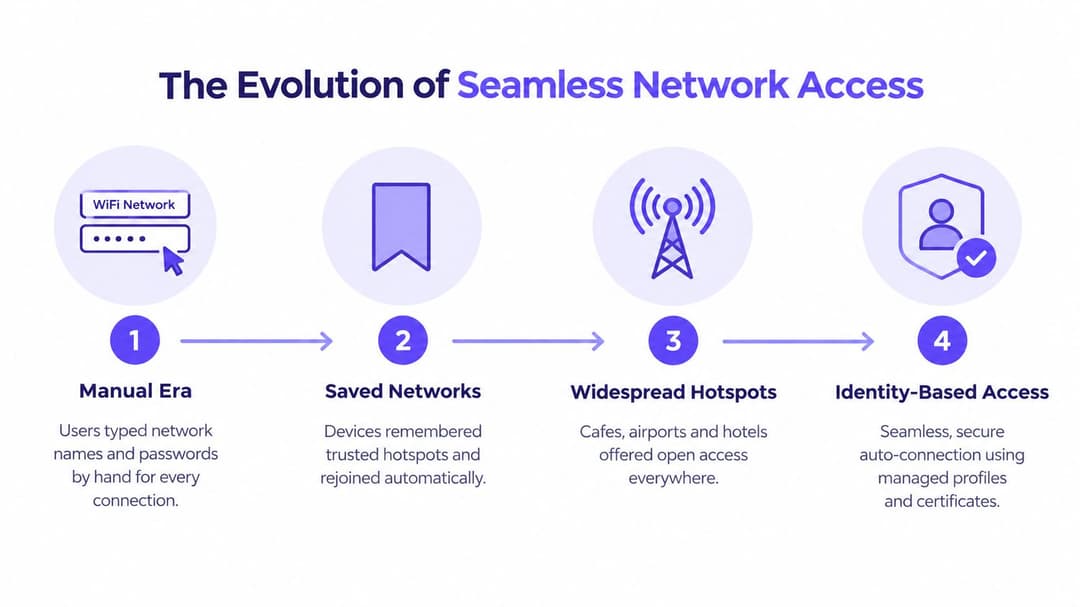
Die Evolution des nahtlosen Netzwerkzugangs
Öffentliches WiFi begann nicht als Identitätssystem. Frühe Implementierungen forderten Benutzer auf, einen Netzwerknamen auszuwählen, ein Passwort einzugeben und oft ein browserbasiertes Portal auszufüllen. Dieses Modell funktionierte für gelegentliche Zugriffe, legte jedoch jeden Verbindungsschritt in die Hände des Kunden.
Der Markt für Hotspots im Vereinigten Königreich wuchs in den frühen 2010er Jahren rasant. Die von Ofcom gemeldeten öffentlichen Hotspots stiegen von etwa 16.000 auf 34.000 im Jahr bis Juni 2013, während spätere Schätzungen die Gesamtzahl auf 44.804 bis 2015 bezifferten, zusammen mit 3,3 Petabyte öffentlicher WiFi-Datennutzung im Juni desselben Jahres. Diese Zahlen werden im UK-Bericht über die Expansion öffentlicher Hotspots genannt.
Mehr Netzwerke bedeuteten mehr gespeicherte Profile. Ein Telefon, das sich an ein Hotel-, Bahnhofs-, Café- oder Einzelhandelsnetzwerk erinnert hatte, konnte versuchen, sich erneut zu verbinden, sobald es denselben Namen sah. In einer separaten britischen Verbraucherumfrage aus dem Jahr 2013 verbanden sich 58 % der mobilen Geräte von britischen WiFi Hotspot-Nutzern automatisch mit öffentlichen Hotspots, während nur ein Drittel der Nutzer angab, vor der Verbindung Sicherheitsaspekte zu berücksichtigen. Die Umfrage umfasste 1.641 britische Erwachsene, wie in the UK public WiFi security overview beschrieben.
Warum das alte Modell Reibungsverluste verursachte
Captive Portals lösten ein kommerzielles und operatives Problem. Veranstaltungsorte konnten Bedingungen präsentieren, eine E-Mail-Adresse erfassen oder einen Besucher bitten, sich über einen Drittanbieter zu authentifizieren. Das Portal führte jedoch auch zu einer fehleranfälligen Unterbrechung des Verbindungsprozesses. Benutzer mussten die richtige SSID finden, auf eine Weiterleitung warten, ein Formular ausfüllen und diesen Vorgang wiederholen, wenn das Gerät die Sitzung vergaß oder zwischen Access Points wechselte.
Ein Portal kann immer noch einen Platz für das Guest Engagement haben, aber es sollte nicht mit einer starken Netzwerkauthentifizierung verwechselt werden. Es beginnt oft mit einer offenen Assoziierung und wendet die eigentliche Zugriffsentscheidung erst später im Browser an. Diese Abfolge ist für das Roaming unpraktisch und kann Benutzer irreführenden Netzwerknamen aussetzen, bevor sie das Portal überhaupt erreichen.
Warum Identität der logische nächste Schritt wurde
Das Wachstum von Hotspot-Infrastrukturen machte die wiederholte manuelle Eingabe unpraktisch. Betreiber benötigten eine Lösung, bei der Geräte Netzwerkfunktionen erkennen, feststellen, ob ihre Anmeldedaten akzeptiert werden, und sich im Hintergrund authentifizieren. Für Benutzer musste das Erlebnis dem Mobilfunk-Roaming ähneln, bei dem der Dienst bei Bewegung fortgesetzt wird, anstatt an jedem Access Point zu stoppen.
Das Ergebnis ist ein Wechsel von einem netzwerk-namensbasierten Vertrauen hin zu einem identitätsbasierten Vertrauen. Eine gespeicherte SSID sagt: „Ich habe diesen Namen schon einmal gesehen.“ Ein verwaltetes Passpoint-Profil sagt: „Ich besitze Anmeldedaten für diesen Dienst und werde nur beitreten, wenn das Netzwerk die erforderlichen Authentifizierungsbedingungen erfüllt.“ Das ist eine wesentlich stärkere Grundlage für den automatischen Zugriff.
EE beschreibt einen britischen WiFi-Auto-Dienst, bei dem kompatible Geräte mit iOS 13 oder neuer und Android 11 oder neuer unterstützte Hotspots erkennen und sich über mehr als 150.000 britische Hotspots hinweg verbinden können, wie in den WiFi coverage and automatic connection guidance dargelegt. Die Implementierung verdeutlicht den kommerziellen Wert der Hintergrundauthentifizierung, aber Unternehmensbetreiber müssen weiterhin kontrollieren können, welche Profile ausgegeben und welchen Netzwerken vertraut wird.
Die Kerntechnologien hinter Zero Click Roaming
Drei Technologien tauchen oft im selben Gespräch auf, lösen jedoch unterschiedliche Aspekte des Zugriffsproblems. Passpoint übernimmt die automatische Erkennung und Authentifizierung. OpenRoaming bietet ein Föderationsmodell für Identitäten und teilnehmende Netzwerke. iPSK bringt individuelle Anmeldedaten in Umgebungen, die weiterhin einen Pre-Shared-Key-Ansatz erfordern.
Passpoint und ANQP
Passpoint, auch bekannt als Hotspot 2.0, nutzt die Netzwerkauflösung nach 802.11u und das Access Network Query Protocol, oder ANQP. Vor dem Verbindungsaufbau kann ein kompatibles Gerät das Zugangsnetzwerk nach Informationen wie unterstützten Authentifizierungsmethoden, Domaindetails, Standortinformationen und Roaming-Beziehungen abfragen.
Das Gerät vergleicht diese Netzwerkdetails mit seinen installierten Anmeldedaten. Wenn die Richtlinie übereinstimmt, authentifiziert es sich über EAP über 802.1X und tritt einem verschlüsselten WPA2-Enterprise oder WPA3-Enterprise Dienst bei, ohne ein herkömmliches Captive Portal anzuzeigen. Administratoren sollten die Anleitung zur Implementierung von Passpoint zusammen mit der Dokumentation ihres Wireless-Controllers und ihrer Identitätsplattform lesen.
OpenRoaming und iPSK
OpenRoaming erweitert dieses Konzept über eine einzelne Organisation hinaus. Ein teilnehmender Identitätsanbieter kann einem Benutzer oder verwalteten Gerät erlauben, sich über teilnehmende Netzwerke hinweg zu authentifizieren, sofern die Vertrauens- und Richtlinienvereinbarungen der Föderation dies zulassen. Dieses Modell eignet sich für Flughäfen, Transportunternehmen, Hotelgruppen, Bildungsnetzwerke und andere Umgebungen, in denen Benutzer Organisationsgrenzen überschreiten.
iPSK geht einen anderen Weg. Das Netzwerk kann eine gemeinsame SSID ausstrahlen, während der Administrator einzelnen Benutzern, Geräten, Räumen, Mietern oder Betriebsgruppen unterschiedliche Pre-Shared Keys zuweist. Diese Schlüssel können unabhängig voneinander widerrufen werden, was eine klare Verbesserung gegenüber einem einzigen Passwort darstellt, das von einem gesamten Standort gemeinsam genutzt wird. iPSK bleibt zwar weniger aussagekräftig als zertifikatsbasiertes EAP, da das Anmeldedokument immer noch ein Schlüssel ist, kann aber eine praktische Identitätstrennung für ältere Geräte bieten, die keinen vollständigen Zertifikats-Workflow unterstützen.
| Protokoll | Authentifizierungsmethode | Bester Anwendungsfall | Client-Einrichtung |
|---|---|---|---|
| Passpoint | EAP-Anmeldedaten, einschließlich Zertifikate oder SIM-basierte Identität | Sicheres automatisches Roaming über verwaltete oder teilnehmende Standorte hinweg | Installieren Sie ein Passpoint Profil oder nutzen Sie eine unterstützte Identitätsberechtigung |
| OpenRoaming | Föderierte Identität mit Passpoint-basierter Netzwerkauthentifizierung | Standortübergreifender Zugriff bei teilnehmenden Betreibern und Identitätsanbietern | Benutzer oder Gerät erhält kompatible Roaming-Anmeldedaten |
| iPSK | Individuelle, widerrufbare Pre-Shared Keys | Segmentierung von Gästen, Mietern, IoT und älteren Geräten | Verteilung eines eindeutigen Schlüssels durch Onboarding oder Geräteverwaltung |
Die Wahl des richtigen Stacks
Verwenden Sie Passpoint mit EAP-TLS, wenn das Unternehmen die Geräteflotte kontrolliert und eine starke Geräteidentität benötigt. Ziehen Sie OpenRoaming in Betracht, wenn der Dienst über einen einzelnen Standort hinausgehen soll und eine Föderation Teil des Benutzererlebnisses ist. Nutzen Sie iPSK, wenn die Geräte keine zertifikatsbasierte Authentifizierung unterstützen, aber betrachten Sie dies nicht als gleichwertig mit einer gegenseitigen Zertifikatsvalidierung.
Die Wireless-Hardware muss die ausgewählten Funktionen ebenfalls unterstützen. Bestätigen Sie die Kompatibilität von Access Point, Controller, RADIUS oder Cloud-Authentifizierungsdienst, Geräteverwaltungssystem und Client-Betriebssystemen, bevor Sie Zero-Click Roaming versprechen.
Abwehr der Bedrohung durch gefälschte Netzwerke
Der klassische Evil-Twin-Angriff ist erfolgreich, weil Benutzer und Geräte eine SSID oft als Identität behandeln. Ein Angreifer kann einen legitimen Netzwerknamen kopieren, die Sendeleistung erhöhen oder einen gefälschten Access Point dort positionieren, wo Besucher den echten Dienst erwarten. Ein Gerät, das sich automatisch mit offenen Netzwerken verbindet, hat keine zuverlässige Möglichkeit, die Kopie vom Original zu unterscheiden.
Aus Sicht der Benutzererfahrung ist das Problem nicht nur theoretisch. Jüngste Berichte aus dem Vereinigten Königreich zeigen, dass 32 % der Erwachsenen im Vereinigten Königreich nicht zuversichtlich waren, ein sicheres öffentliches WiFi-Netzwerk von einem gefälschten zu unterscheiden, so die Umfrageberichterstattung zur Identifizierung öffentlicher WiFi-Netzwerke. Ein Standort sollte die Sicherheit nicht davon abhängig machen, dass Besucher subtile Netzwerkdetails interpretieren, die viele Menschen nicht sicher beurteilen können.
Gegenseitige Authentifizierung ändert die Entscheidung
Ein zertifikatsbasiertes Design gibt dem Client die Möglichkeit, das Netzwerk zu validieren, bevor er vertrauliche Anmeldedaten sendet. Bei EAP-TLS validiert der Authentifizierungsdienst das Gerätezertifikat, während das Gerät das Serverzertifikat validiert. Das Gerät tritt nicht bei, nur weil die SSID übereinstimmt. Es tritt bei, weil der Authentifizierungsaustausch seine Vertrauensrichtlinie erfüllt.
WPA3-Enterprise kann das Verschlüsselungs- und Authentifizierungs-Framework bereitstellen, während EAP-TLS den zertifikatsbasierten Identitätsaustausch übernimmt. Die genaue Kombination muss auf die Client-Flotte und die Netzwerkhardware abgestimmt sein, aber das Prinzip bleibt konsistent: Das Gerät muss den Dienst authentifizieren, und der Dienst muss das Gerät authentifizieren.
Das beseitigt die schwächste Stelle in offenen Umgebungen mit automatischem Beitritt - die Fähigkeit des Nutzers, ein gefälschtes Netzwerk zu erkennen. Zudem macht es den Widerruf von Zugriffsrechten operativ sinnvoll. Wenn ein Mitarbeiter das Unternehmen verlässt, kann ein Administrator das Zertifikat widerrufen oder die Identität aus dem Verzeichnis entfernen, anstatt einem gemeinsam genutzten Passwort auf Access Points, Pinnwänden und persönlichen Geräten hinterherzujagen.
Verwechseln Sie Verschlüsselung nicht mit vollständigem Schutz
Drahtlose Verschlüsselung schützt die Verbindung zwischen dem Client und dem Access Point. Sie ersetzt keine Endpoint-Sicherheit, Verschlüsselung auf Anwendungsebene, Netzwersegmentierung, Protokollierung oder vernünftige Datenverarbeitung. Ein zertifikatsbasierter WiFi-Dienst ist eine starke Zugriffskontrolle, kein vollständiges Sicherheitsprogramm.
Für Standortbetreiber ist das praktische Design vielschichtig. Nutzen Sie authentifiziertes Enterprise-Wireless für Mitarbeiter und verwaltete Endgeräte. Halten Sie den Gastzugang von operativen Systemen isoliert. Falls ein Captive Portal für Marketing oder die Zustimmung zu Nutzungsbedingungen weiterhin erforderlich ist, platzieren Sie es auf einem bewusst segmentierten Gästedienst, anstatt ein offenes Netzwerk als Grundlage für vertrauenswürdigen Zugriff zu nutzen.
Bereitstellung von Identitätsplattformen mit Netzwerkhardware
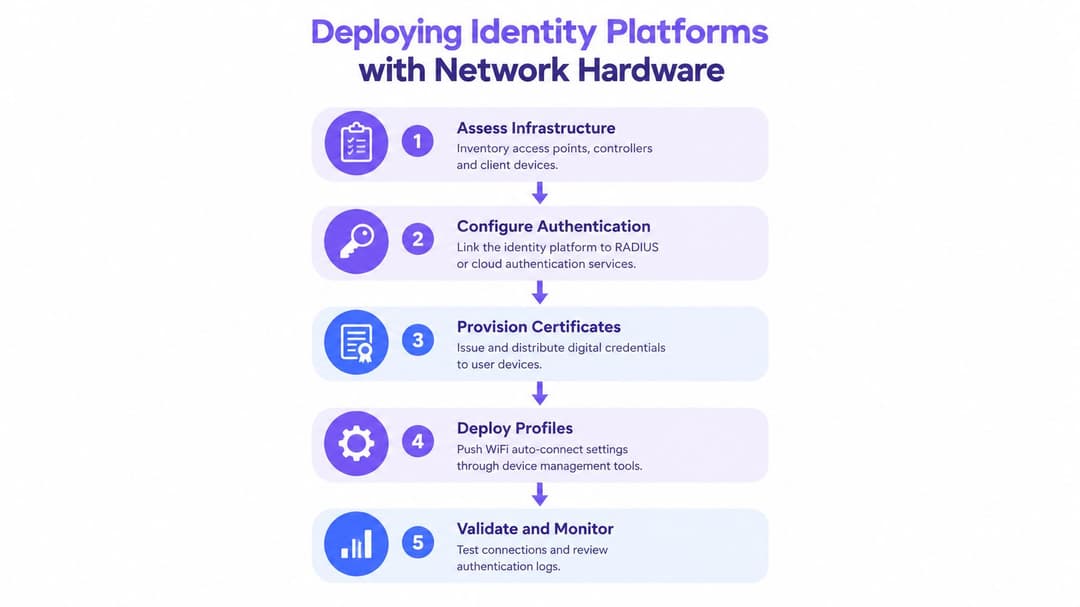
Eine erfolgreiche Bereitstellung beginnt mit dem Identitätsfluss, nicht mit dem SSID Namen. Entscheiden Sie, wer Zugriff benötigt, welche Geräte verwendet werden, wie Anmeldedaten ausgestellt werden und welches Ereignis den Zugriff widerruft. Erst danach sollte das Wireless-Team diese Richtlinien auf Access Points, Controller und Netzwerksegmente übertragen.
Mit einer Bestandsaufnahme beginnen
Erfassen Sie die Access-Point-Modelle, Controller-Versionen, Authentifizierungsdienste, Geräteverwaltungstools und Client-Betriebssysteme. Umgebungen von Meraki, Aruba, Ruckus, Mist und UniFi können sich darin unterscheiden, wie sie Passpoint, RADIUS, VLAN-Zuweisung, Zertifikatsbehandlung und Roaming-Steuerung bereitstellen. Gehen Sie nicht davon aus, dass eine in einem Produktdatenblatt aufgeführte Funktion in der aktuellen Controller-Version aktiviert oder für jeden Client-Typ verfügbar ist.
Trennen Sie die Gerätegruppen frühzeitig:
- Verwaltete Mitarbeitergeräte: Diese sind die besten Kandidaten für EAP-TLS und zentral bereitgestellte Profile.
- Gast-Smartphones: Diese können Passpoint oder einen föderierten Dienst nutzen, bei dem der Benutzer über ein kompatibles Anmeldedokument verfügt.
- Altsysteme: iPSK kann individuelle Schlüssel und Segmentierung bereitstellen, wenn Zertifikate nicht praktikabel sind.
- Betriebs- und IoT-Geräte: Diese erfordern restriktive Richtlinien, eine vorhersehbare Einbindung und eine klare Verantwortlichkeit.
Identität mit der Zugriffsrichtlinie verknüpfen
Verbinden Sie den Identitätsdienst mit dem Verzeichnis der Organisation, wie z. B. Entra ID, Google Workspace oder Okta, oder nutzen Sie einen RADIUS-Dienst, der die entsprechende EAP-Methode erzwingen kann. Definieren Sie, welche Gruppen welches Profil erhalten und welchen Netzwerkzugriff jede Gruppe erhält. Ein Krankenhausmitarbeiter, ein externer Dienstleister, ein Bewohner und ein Besucher sollten nicht dieselben Berechtigungen erhalten, nur weil sie sich über denselben Access Point anmelden.
Der Wireless Controller sollte das Authentifizierungsergebnis empfangen und das entsprechende VLAN, die Rolle, die Firewall-Richtlinie oder das Mikro-Segment zuweisen. Halten Sie diese Zuordnung dokumentiert. Die Fehlersuche wird schwierig, wenn die Identitätsplattform "akzeptiert" meldet, der Controller jedoch eine unerwartete Rolle zuweist.
Bereitstellen, testen und widerrufen
Verwenden Sie das Gerätemanagement, um das Profil, die vertrauenswürdige Zertifikatskette und die Richtlinie für die automatische Verbindung zu installieren. Testen Sie das Onboarding auf allen wichtigen Client-Kategorien, einschließlich Geräten, die zuvor dieselbe SSID mit anderen Sicherheitseinstellungen gespeichert haben. Ein veraltetes offenes Profil kann zu verwirrendem Verhalten führen, selbst wenn der neue Enterprise-Dienst korrekt konfiguriert ist.
Führen Sie den Service zunächst in einem kontrollierten Bereich ein, bevor Sie ihn auf ein gesamtes Hotel, einen Campus, ein Einkaufszentrum oder ein medizinisches Gelände ausweiten. Testen Sie Handover-Prozesse zwischen Access Points, die Authentifizierung bei Spitzenauslastung, Zertifikatsverlängerungen, Verzeichnisänderungen und den Verbindungsverlust zum Authentifizierungsdienst.
Ein praktischer identitätsbasierter Netzwerkansatz sollte auch betriebliche Transparenz beinhalten. Überprüfen Sie Authentifizierungsfehler, den Status der Profilinstallation, den Ablauf von Zertifikaten, unerwartete Client-Typen und das Roaming-Verhalten. "Auf meinem Test-Laptop funktioniert die Verbindung" reicht nicht aus. Der Dienst muss zuverlässig bleiben, wenn Benutzer den Standort wechseln, Geräte in den Ruhezustand gehen, Zertifikate erneuert werden und sich die Rollen der Mitarbeiter ändern.
Geschäftliche Auswirkungen und Multi Tenant Isolation
Sicheres Auto-Connect betrifft mehr als nur den Helpdesk. Jede zusätzliche Portal-Aufforderung unterbricht einen Besuch, verzögert Mitarbeiter oder ermutigt einen Gast, stattdessen mobile Daten zu nutzen. In einem Hotel, Einzelhandelsgeschäft, Krankenhaus, Transportknotenpunkt oder einer Wohnimmobilie verwaltet der Betreiber einen kontinuierlichen Personenfluss und nicht nur ein einzelnes Verbindungsereignis.
Der geschäftliche Mehrwert liegt darin, unnötige Hürden abzubauen, ohne die Kontrolle zu schwächen. Ein wiederkehrender Gast kann sich über ein genehmigtes Identitätsprofil erneut verbinden. Ein Mitarbeiter kann sich zwischen Betriebsbereichen bewegen, ohne seine Anmeldedaten erneut einzugeben. Ein Immobilienverwalter kann Bewohnern, Auftragnehmern und Facility-Management-Teams unterschiedliche Zugriffsrichtlinien über eine gemeinsam genutzte physische Infrastruktur zuweisen.
Ein Standort, mehrere Vertrauenszonen
Mandantenfähiges WiFi bedeutet nicht ein einziges flaches Netzwerk mit mehreren Passwörtern. Es bedeutet, dass der Betreiber separate Identitäten und Datenverkehrsrichtlinien definiert und diese dann auf der Zugriffs- und Netzwerkesbene durchsetzt.
Ein nützliches Modell könnte Folgendes umfassen:
- Bewohner oder Langzeitgäste: Personalisierter Zugriff mit Isolierung von anderen Mietern und Gebäudesystemen.
- Mitarbeiter und Facility-Teams: Verwaltete Zertifikate, verzeichnisbasierter Widerruf und Zugriff auf freigegebene interne Dienste.
- Kurzzeitgäste: Nur-Internet-Zugriff mit einem entsprechenden Onboarding- und Nutzungsbedingungen-Prozess.
- Auftragnehmer: Zeitlich begrenzte oder gruppenspezifische Anmeldedaten, die entfernt werden können, ohne den Zugriff aller anderen Benutzer zu ändern.
- Geräte und Gebäudesysteme: Eingeschränkte Richtlinien basierend auf der Geräteidentität und freigegebenen Zielen.
Der genaue Segmentierungsmechanismus hängt vom Controller, der Firewall, dem Authentifizierungsdienst und den betrieblichen Anforderungen ab. Das Prinzip bleibt stabil: Die Identität sollte den Zugriff bestimmen, nicht die physische Nähe oder die Kenntnis eines gemeinsam genutzten Passworts.
Die richtigen Ergebnisse messen
Vermeiden Sie es, das Projekt nur anhand der Anzahl der Verbindungen zu bewerten. Verfolgen Sie, ob Mitarbeiter keine Passwortrücksetzungen mehr anfordern, ob Gäste weniger Onboarding-Schritte durchlaufen, ob Roaming im gesamten geplanten Bereich funktioniert und ob Administratoren den Zugriff umgehend widerrufen können. Überprüfen Sie die Anforderungen an die Einwilligung und den Datenschutz, bevor Sie Verbindungsdaten für Marketing- oder Belegungsanalysen verwenden.
Ein Captive Portal kann weiterhin nützlich sein, wenn der Betreiber eine ausdrückliche Zustimmung zu den Nutzungsbedingungen oder eine freiwillige Interaktion mit den Gästen wünscht. Es sollte jedoch nicht jedem Benutzer aufgezwungen werden, wenn ein vertrauenswürdiges Identitätsprofil einen verschlüsselten Zugriff ohne diese Hürden ermöglichen kann. Ein duales Dienstdesign kann beide Anforderungen unterstützen, sofern der Betreiber die Sicherheitsrichtlinien klar trennt und nicht zulässt, dass ein bequemer Gastzugang zu einem Pfad in interne Systeme wird.
Fehlersuche bei häufigen Authentifizierungsfehlern
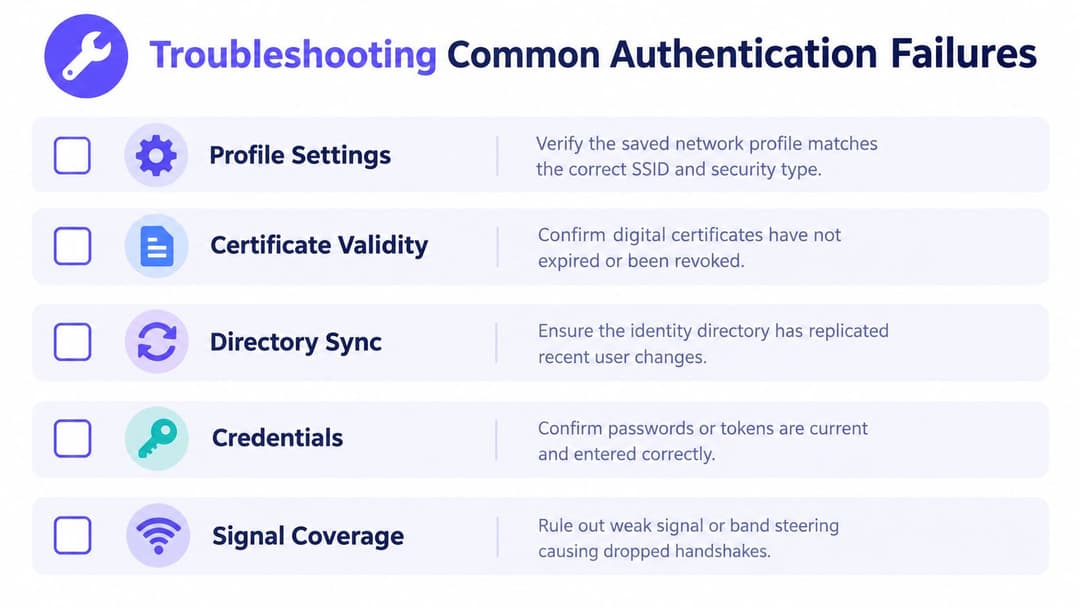
Wenn das WiFi Auto Connect fehlschlägt, beginnen Sie mit der Client- und Identitätsprüfung, anstatt wahllos die Funkeinstellungen zu ändern. Ein Gerät sieht die SSID möglicherweise perfekt, lehnt sie aber dennoch ab, weil das Profil den falschen Sicherheitstyp angibt, das Zertifikat abgelaufen ist oder der Authentifizierungsserver eine nicht vertrauenswürdige Kette präsentiert.
Zuerst das Client-Profil überprüfen
Bestätigen Sie, dass das installierte Profil auf die gewünschte SSID, Domäne, Authentifizierungsmethode, vertrauenswürdige Zertifizierungsstelle und Server-Validierungsregeln verweist. Suchen Sie nach alten gespeicherten Profilen, die ein offenes Netzwerk oder eine vorherige WPA-Einstellung verwenden. Überprüfen Sie auf verwalteten Geräten, ob eine Richtlinie zur Verwaltung mobiler Geräte das aktuelle Profil überschrieben oder die automatische Zuordnung blockiert hat.
Wenn das Gerät das Netzwerk sieht, aber die Authentifizierung nie startet, überprüfen Sie die gesendeten Passpoint- und ANQP-Informationen. Der Access Point überträgt möglicherweise nicht das erwartete Roaming-Konsortium, die Domäne, den NAI-Bereich oder die Authentifizierungsfunktion. Eine Änderung der Controller-Konfiguration kann diese Elemente entfernen, selbst wenn normales WiFi weiterhin verfügbar bleibt.
Verfolgen Sie die Authentifizierungstransaktion
RADIUS-Protokolle sollten Ihnen Aufschluss darüber geben, ob die Anfrage eingegangen ist, welche Identität übermittelt wurde und warum der Server sie abgelehnt hat. Zu den häufigen Ursachen gehören ein abgelaufenes oder widerrufenes Zertifikat, ein fehlendes Zwischenzertifikat, eine Identität, die nicht aus dem Verzeichnis synchronisiert wurde, eine nicht unterstützte EAP-Methode oder ein Gerät außerhalb der zulässigen Gruppe.
Nutzen Sie ein kontrolliertes Testkonto und ein nachweislich funktionierendes Gerät. Vergleichen Sie eine erfolgreiche Transaktion mit dem Fehler, anstatt zu spekulieren. Wenn die Authentifizierung erfolgreich ist, der Client jedoch keine nutzbare Konnektivität hat, überprüfen Sie die zugewiesene Rolle, das VLAN, die Firewall-Richtlinie und die Adresszuweisung separat. Ein erfolgreicher Identitätsaustausch garantiert kein korrektes Ergebnis bei der Netzwerkautorisierung.
Roaming- und Fallback-Verhalten überprüfen
Wiederholte Zeitüberschreitungen können dazu führen, dass einige mobile Betriebssysteme zukünftige automatische Verbindungsversuche unterdrücken. Prüfen Sie, ob das Gerät zwischen Frequenzbändern oder Access Points gesteuert wird, bevor der Handshake abgeschlossen ist, insbesondere an den Randbereichen des Veranstaltungsorts. Zu aggressive Roaming-Schwellenwerte können Instabilität verursachen, während zu konservative Einstellungen dazu führen können, dass ein Client an einem schwachen Access Point verbleibt.
Lassen Sie nicht zu, dass eine fehlgeschlagene Enterprise-Authentifizierung Benutzer dazu verleitet, sich mit einem offenen Netzwerk mit demselben Namen zu verbinden. Weisen Sie dem sicheren Dienst eine eigene Richtlinie zu und überwachen Sie Fallback-Versuche. Überprüfen Sie auch die Auswirkungen auf den Akku, da ständiges Scannen und schlecht abgestimmte Roaming-Richtlinien die Geräteeffizienz beeinträchtigen können, selbst wenn die Authentifizierung korrekt ist.
Checkliste für Administratoren: Überprüfen Sie das Profil, das Zertifikat, den Verzeichnisstatus, die RADIUS Antwort, die ANQP-Ankündigung, die Autorisierungsrolle und die Funkbedingungen in genau dieser Reihenfolge.
Das Ziel ist nicht, jeden Fehler unsichtbar zu machen. Es geht darum, jeden Fehler diagnostizierbar, eingegrenzt und behebbar zu machen, ohne auf gemeinsam genutzte Anmeldeinformationen zurückzugreifen.
Purple bietet Passpoint, OpenRoaming, SecurePass, Identitätsintegrationen und iPSK-Optionen für ein sicheres WiFi auto connect für Gäste, Mitarbeiter und mandantenfähige Umgebungen. Besuchen Sie Purple, um zu prüfen, wie die identitätsbasierte Netzwerkplattform mit Ihrer vorhandenen Wireless-Hardware zusammenarbeiten und anfällige Workflows mit gemeinsamen Passwörtern ersetzen kann.