El consejo más común sobre la función de WiFi auto connect es desactivarla. Esto es sensato para puntos de acceso públicos abiertos, pero es un consejo incompleto para una red empresarial. Un dispositivo gestionado que se conecta automáticamente a un servicio de confianza basado en certificados puede ser más seguro que pedirle a un miembro del personal que seleccione un SSID, acepte un portal y escriba una contraseña compartida.
La pregunta importante no es si la conexión automática está habilitada. Es qué está autorizado a unirse el dispositivo, cómo demuestra la red su identidad y cómo revocan el acceso los administradores. La unión automática abierta depende del criterio del usuario. El roaming seguro depende de la identidad, el cifrado, la política y la infraestructura. Esos son modelos operativos muy diferentes.
Replanteando el mito de la seguridad de la conexión automática
Las directrices de consumo suelen considerar la asociación automática como el problema. En realidad, el riesgo proviene de permitir que un dispositivo se conecte a una red desconocida o no cifrada simplemente porque su nombre parece familiar. El mismo teléfono móvil puede ser peligroso cuando se conecta automáticamente a un punto de acceso abierto y altamente controlado cuando se conecta automáticamente a un servicio WPA-Enterprise gestionado.
La guía del sector público del Reino Unido explica que los dispositivos buscan continuamente redes disponibles mientras WiFi está activado. La guía de privacidad de WiFi de la Government Property Agency también destaca por qué las configuraciones permisivas pueden dirigir a los dispositivos hacia redes abiertas no deseadas. La recomendación práctica de la ICO es desactivar la conexión automática para WiFi abierta, no rechazar el roaming seguro y autenticado como categoría.
Esa distinción es importante para los operadores de recintos. "Apagarlo" es una solución de consumo útil cuando la alternativa es que un teléfono se conecte a un SSID clonado de una cafetería o de un hotel. No es una estrategia empresarial completa. El personal necesita conectividad mientras se desplaza entre zonas de recepción, salas, plantas, edificios o instalaciones de transporte, y los invitados esperan que el acceso se reanude sin tener que repetir el proceso de incorporación cada vez que regresan.
El límite de seguridad pertenece a la red
Un diseño de conexión automática seguro hace que la red se demuestre a sí misma antes de que el dispositivo confíe en ella. El dispositivo valida el certificado del servidor de autenticación, presenta su propia credencial y recibe acceso solo cuando la política de identidad lo permite. Con EAP/TLS, esa credencial puede ser un certificado en lugar de una contraseña reutilizable.
Este enfoque cambia la responsabilidad del operador. Ya no depende de que cada visitante identifique un SSID falso o recuerde si una red era legítima. Usted define qué identidades, dispositivos y métodos de autenticación tienen permitido realizar roaming.
Regla práctica: nunca deje la decisión de seguridad en manos de "conexión automática activada". Tome la decisión basándose en una conexión automática autenticada, cifrada y controlada por políticas.
Por eso, esta guía de seguridad de WiFi para empresas es más útil que una instrucción genérica para desactivar la configuración. La arquitectura determina si la comodidad amplía la superficie de ataque o elimina las acciones de riesgo del usuario del proceso de conexión.
Qué funciona y qué no
Las redes abiertas con un nombre familiar, una contraseña compartida impresa en una pared y una alternativa de Captive Portal son fáciles de implementar. También son bases deficientes para un roaming automático de confianza. Dejan demasiada responsabilidad en el usuario y dificultan la auditoría del acceso cuando una credencial se comparte más allá de su público destinatario.
Un perfil gestionado, la validación de certificados, la asociación cifrada y un proceso de revocación centralizado requieren más planificación. Ofrecen un resultado más sólido porque el dispositivo no tiene que hacer una suposición visual sobre la red. Sigue una política creada por el operador.
La evolución del acceso continuo a la red
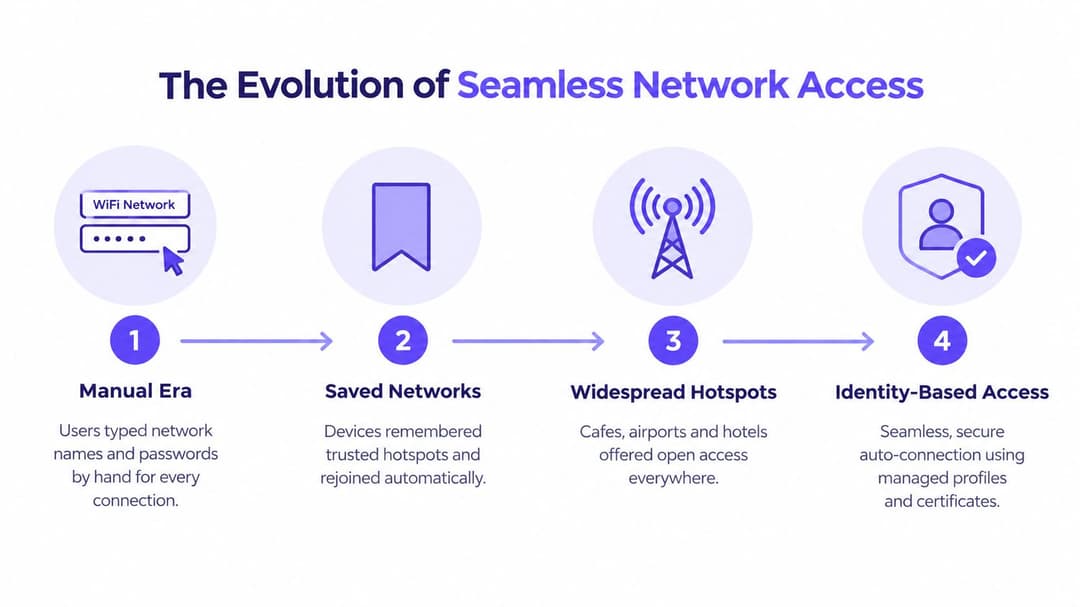
El WiFi público no empezó como un sistema de identidad. Los primeros despliegues pedían a los usuarios que eligieran un nombre de red, introdujeran una contraseña y, a menudo, completaran un Captive Portal basado en el navegador. Ese modelo funcionaba para accesos ocasionales, pero dejaba cada paso de la conexión en manos del cliente.
El mercado de puntos de acceso en el Reino Unido se expandió rápidamente a principios de la década de 2010. Los puntos de acceso públicos notificados por Ofcom aumentaron de unos 16.000 a 34.000 en el año transcurrido hasta junio de 2013, mientras que las estimaciones posteriores situaron el total en 44.804 para 2015, junto con 3,3 petabytes de uso de datos en WiFi pública en junio de ese año. Estas cifras se recogen en la cobertura del Reino Unido sobre la expansión de los puntos de acceso públicos.
Más redes significaban más perfiles guardados. Un teléfono que recordara la red de un hotel, estación, cafetería o comercio podía intentar reconectarse cada vez que viera el mismo nombre. En una encuesta de consumo independiente realizada en el Reino Unido y citada en 2013, el 58% de los dispositivos móviles utilizados por los usuarios de puntos de acceso WiFi británicos se conectaban automáticamente a puntos de acceso públicos, mientras que solo un tercio de los usuarios afirmaba tener en cuenta la seguridad antes de conectarse. La encuesta abarcó a 1.641 adultos británicos, tal y como se detalla en la descripción general de la seguridad de las redes WiFi públicas en el Reino Unido.
Por qué el modelo antiguo generaba fricción
Los portales cautivos resolvieron un problema comercial y operativo. Los establecimientos podían presentar condiciones, recopilar una dirección de correo electrónico o pedir a un visitante que se autenticara a través de un tercero. Pero el Captive Portal también introdujo una interrupción frágil en el proceso de conexión. Los usuarios tenían que encontrar el SSID correcto, esperar una redirección, completar un formulario y repetir el proceso cuando el dispositivo olvidaba la sesión o se movía entre puntos de acceso.
Un portal todavía puede tener su espacio para la interacción con las visitas, pero no debe confundirse con una autenticación de red sólida. A menudo comienza con una asociación abierta y aplica la decisión de acceso pertinente más tarde en un navegador. Esa secuencia resulta incómoda para el roaming y puede exponer a los usuarios a nombres de red engañosos antes de que lleguen al portal.
Por qué la identidad se convirtió en el siguiente paso lógico
El crecimiento de las redes de puntos de acceso hizo que la introducción manual repetida resultara poco práctica. Los operadores necesitaban que los dispositivos descubrieran las capacidades de la red, determinaran si se aceptaban sus credenciales y se autenticaran en segundo plano. Los usuarios necesitaban que la experiencia se pareciera a la itinerancia móvil, donde el servicio continúa a medida que se desplazan en lugar de detenerse en cada punto de acceso.
El resultado es un cambio de la confianza basada en el nombre de la red a la confianza basada en la identidad. Un SSID guardado dice: "He visto este nombre antes". Un perfil administrado de Passpoint dice: "Tengo credenciales para este servicio y me uniré solo cuando la red cumpla con las condiciones de autenticación requeridas". Esa es una base materialmente más sólida para el acceso automático.
EE describe un servicio WiFi-Auto en el Reino Unido en el que los dispositivos compatibles con iOS 13 o posterior y Android 11 o posterior pueden detectar puntos de acceso compatibles y conectarse en más de 150.000 puntos de acceso en el Reino Unido, según se indica en su guía de cobertura WiFi y conexión automática. Esta implementación ilustra el valor comercial de la autenticación en segundo plano, pero los operadores de nivel empresarial siguen necesitando controlar qué perfiles se emiten y en qué redes se confía.
Tecnologías principales detrás del roaming sin clics
Tres tecnologías suelen aparecer en la misma conversación, pero resuelven diferentes aspectos del problema de acceso. Passpoint gestiona el descubrimiento y la autenticación automatizados. OpenRoaming proporciona un modelo de federación para identidades y redes participantes. iPSK aporta credenciales individuales a entornos que todavía necesitan un enfoque de clave precompartida.
Passpoint y ANQP
Passpoint, también conocido como Hotspot 2.0, utiliza el descubrimiento de redes 802.11u y el Access Network Query Protocol, o ANQP. Antes de asociarse, un dispositivo compatible puede consultar a la red de acceso para obtener información como los métodos de autenticación admitidos, detalles del dominio, información del lugar y relaciones de roaming.
El dispositivo compara esos detalles de red con sus credenciales instaladas. Si la política coincide, se autentica mediante EAP a través de 802.1X y se une a un servicio cifrado WPA2 o WPA3 sin presentar un Captive Portal convencional. Los administradores deben revisar la guía de implementación de Passpoint junto con la documentación de su controlador inalámbrico y de su plataforma de identidad.
OpenRoaming e iPSK
OpenRoaming amplía la idea más allá de una sola organización. Un proveedor de identidad participante puede permitir que un usuario o dispositivo gestionado se autentique en las redes participantes, con sujeción a los acuerdos de confianza y políticas de la federación. Este modelo se adapta a aeropuertos, complejos de transporte, grupos de hostelería, redes educativas y otros entornos donde los usuarios cruzan límites organizativos.
iPSK toma una ruta diferente. La red puede emitir un SSID común mientras el administrador asigna claves precompartidas distintas a usuarios individuales, dispositivos, habitaciones, inquilinos o grupos operativos. Esas claves se pueden revocar de forma independiente, lo que supone una mejora evidente con respecto a una única contraseña compartida por todo un establecimiento. iPSK sigue siendo menos expresivo que el EAP basado en certificados porque la credencial sigue siendo una clave, pero puede proporcionar una separación de identidad práctica para los dispositivos heredados que no admiten un flujo de trabajo de certificados completo.
| Protocolo | Método de autenticación | Mejor caso de uso | Configuración del cliente |
|---|---|---|---|
| Passpoint | Credenciales EAP, incluidos certificados o identidad basada en SIM | Itinerancia automática segura en recintos gestionados o participantes | Instalar un perfil de Passpoint o utilizar un derecho de identidad compatible |
| OpenRoaming | Identidad federada con autenticación de red basada en Passpoint | Acceso multirrecinto a través de operadores y proveedores de identidad participantes | El usuario o dispositivo obtiene una credencial de itinerancia compatible |
| iPSK | Claves precompartidas individuales y revocables | Segmentación de invitados, inquilinos, IoT y dispositivos heredados | Distribuir una clave única mediante el registro o la gestión de dispositivos |
Elegir la pila adecuada
Use Passpoint con EAP-TLS cuando la organización controle la flota de dispositivos y necesite una identidad de dispositivo sólida. Considere OpenRoaming cuando el servicio deba extenderse más allá de una única propiedad y la federación forme parte de la experiencia del usuario. Utilice iPSK cuando el equipamiento no sea compatible con la autenticación basada en certificados, pero no lo considere equivalente a la validación mutua de certificados.
El hardware inalámbrico también debe ser compatible con las funciones seleccionadas. Confirme la compatibilidad en el punto de acceso, el controlador, el servicio de autenticación RADIUS o en la nube, el sistema de gestión de dispositivos y los sistemas operativos de los clientes antes de prometer un roaming sin clics.
Neutralizar la amenaza de redes suplantadas
El clásico ataque del "gemelo malvado" tiene éxito porque los usuarios y los dispositivos suelen tratar un SSID como una identidad. Un atacante puede copiar un nombre de red legítimo, aumentar la potencia de transmisión o colocar un punto de acceso no autorizado donde los visitantes esperan el servicio auténtico. Un dispositivo que se conecta automáticamente a redes abiertas no tiene una forma fiable de distinguir la copia de la original.
El problema no es teórico desde el punto de vista de la experiencia del usuario. Informes recientes del Reino Unido indican que el 32% de los adultos del Reino Unido no confían en poder identificar una red WiFi pública segura de una falsa, según la cobertura de la encuesta sobre identificación de WiFi pública. Un establecimiento no debería hacer que la seguridad dependa de que los visitantes interpreten detalles sutiles de la red que muchas personas no pueden evaluar con confianza.
La autenticación mutua cambia la decisión
Un diseño basado en certificados ofrece al cliente una forma de validar la red antes de enviar credenciales confidenciales. Con EAP-TLS, el servicio de autenticación valida el certificado del dispositivo mientras que el dispositivo valida el certificado del servidor. El dispositivo no se une solo porque el SSID coincida. Se une porque el intercambio de autenticación cumple con su política de confianza.
WPA3-Enterprise puede proporcionar el marco de cifrado y autenticación, mientras que EAP-TLS proporciona el intercambio de identidad basado en certificados. La combinación exacta debe coincidir con la flota de clientes y el equipamiento de red, pero el principio sigue siendo el mismo: el dispositivo debe autenticar al servicio y el servicio debe autenticar al dispositivo.
Esto elimina el eslabón más débil de los entornos de unión automática abierta: la capacidad del usuario para detectar una red falsa. También hace que la revocación de acceso sea operativamente significativa. Si un empleado se marcha, un administrador puede revocar el certificado o eliminar la identidad del directorio en lugar de perseguir una contraseña compartida por puntos de acceso, tablones de anuncios y dispositivos personales.
No confunda el cifrado con la protección completa
El cifrado inalámbrico protege la conexión entre el cliente y el punto de acceso. No sustituye a la seguridad del endpoint, el cifrado de la capa de aplicación, la segmentación de la red, el registro o la gestión sensata de los datos. Un servicio WiFi basado en certificados es un sólido control de acceso, no un programa de seguridad completo.
Para los operadores de las instalaciones, el diseño práctico se organiza por capas. Utilice WiFi empresarial autenticada para el personal y los terminales administrados. Mantenga el acceso de invitados aislado de los sistemas operativos. Si sigue siendo necesario un Captive Portal para marketing o aceptación de términos, colóquelo en un servicio de invitados deliberadamente segmentado en lugar de utilizar una red abierta como base para el acceso de confianza.
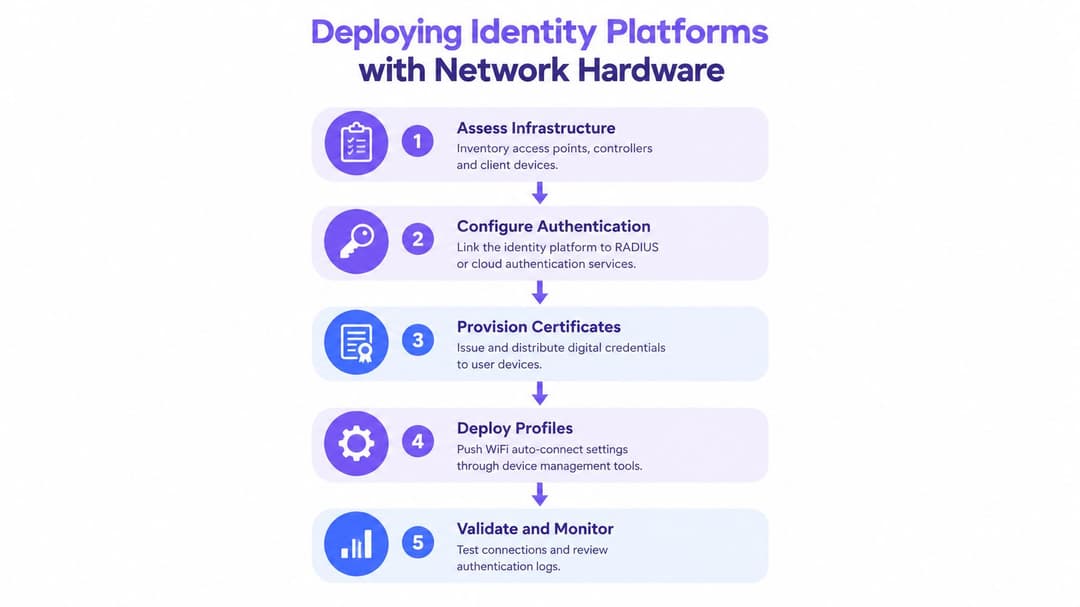
Despliegue de plataformas de identidad con hardware de red
Un despliegue exitoso comienza con el flujo de identidad, no con el nombre del SSID. Decida quién necesita acceso, qué dispositivos utiliza, cómo se emiten las credenciales y qué evento revoca el acceso. Solo entonces el equipo de redes inalámbricas debe asignar esas políticas a los puntos de acceso, controladores y segmentos de red.
Empezar con un inventario
Registre los modelos de puntos de acceso, las versiones del controlador, los servicios de autenticación, las herramientas de gestión de dispositivos y los sistemas operativos de los clientes. Los entornos Meraki, Aruba, Ruckus, Mist y UniFi pueden diferir en la forma en que exponen Passpoint, RADIUS, la asignación de VLAN, la gestión de certificados y los controles de itinerancia. No asuma que una función que se muestra en la ficha técnica de un producto está habilitada en la versión actual del controlador o disponible para todos los tipos de clientes.
Separe los grupos de dispositivos desde el principio:
- Dispositivos de personal gestionados: son los mejores candidatos para EAP-TLS y perfiles distribuidos de forma centralizada.
- Smartphones de invitados: pueden utilizar Passpoint o un servicio federado en el que el usuario disponga de una credencial compatible.
- Equipos heredados: iPSK puede proporcionar claves individuales y segmentación cuando los certificados no sean prácticos.
- Dispositivos operativos e IoT: necesitan políticas restrictivas, una incorporación predecible y una propiedad clara.
Vincular la identidad a la política de acceso
Conecte el servicio de identidad al directorio de la organización, como Microsoft Entra ID, Google Workspace u Okta, o utilice un servicio RADIUS que pueda aplicar el método EAP correspondiente. Defina qué grupos reciben qué perfil y qué acceso a la red recibe cada grupo. Un empleado de un hospital, un contratista, un residente y un visitante no deben heredar los mismos permisos simplemente por entrar a través del mismo punto de acceso.
El controlador inalámbrico debe recibir el resultado de la autenticación y aplicar la VLAN, el rol, la política de firewall o la microsegmentación correspondientes. Mantenga esa asignación documentada. La resolución de problemas se vuelve difícil cuando la plataforma de identidad indica "aceptado" pero el controlador asigna un rol inesperado.
Aprovisionar, probar y revocar
Utilice la gestión de dispositivos para instalar el perfil, la cadena de certificados de confianza y la política de conexión automática. Pruebe la incorporación en todas las categorías de clientes importantes, incluidos los dispositivos que hayan guardado previamente el mismo SSID con configuraciones de seguridad diferentes. Un perfil abierto antiguo puede provocar un comportamiento confuso incluso cuando el nuevo servicio empresarial está configurado correctamente.
Realice un piloto del servicio en una zona controlada antes de ampliarlo a todo un hotel, campus, centro comercial o recinto sanitario. Pruebe las transiciones entre puntos de acceso, la autenticación durante los picos de ocupación, la renovación de certificados, los cambios de directorio y la pérdida de conectividad con el servicio de autenticación.
Un enfoque práctico de identity-based networking también debe incluir visibilidad operativa. Revise los fallos de autenticación, el estado de instalación de los perfiles, la expiración de los certificados, los tipos de clientes inesperados y el comportamiento de itinerancia. Que "se conecte en mi portátil de pruebas" no es suficiente. El servicio tiene que seguir siendo fiable cuando los usuarios se desplazan, los dispositivos entran en reposo, los certificados se renuevan y los roles del personal cambian.
Impacto empresarial y aislamiento multiinquilino
La conexión automática segura afecta a algo más que al servicio de soporte técnico. Cada mensaje adicional del portal interrumpe una visita, retrasa a un miembro del personal o anima a un invitado a utilizar datos móviles en su lugar. En un hotel, tienda minorista, hospital, intercambiador de transporte o propiedad residencial, el operador gestiona un flujo continuo de personas en lugar de un único evento de conexión.
El valor comercial proviene de eliminar la fricción innecesaria sin debilitar el control. Un invitado que regresa puede volver a conectarse a través de un perfil de identidad aprobado. Un miembro del personal puede desplazarse entre áreas operativas sin tener que volver a introducir sus credenciales. Un gestor de propiedades puede asignar políticas de acceso distintas a residentes, contratistas y equipos de instalaciones sobre una infraestructura física compartida.
Un solo patrimonio, varias zonas de confianza
El WiFi multiinquilino no significa una red plana con varias contraseñas. Significa que el operador define identidades y políticas de tráfico independientes y luego las aplica en las capas de red y de acceso.
Un modelo útil podría incluir:
- Residentes o huéspedes a largo plazo: Acceso personalizado con aislamiento de otros inquilinos y sistemas del edificio.
- Empleados y equipos de instalaciones: Certificados gestionados, revocación basada en directorios y acceso a servicios internos aprobados.
- Invitados a corto plazo: Acceso exclusivo a Internet con un proceso adecuado de registro y aceptación de condiciones.
- Contratistas: Credenciales limitadas en el tiempo o específicas para un grupo que pueden eliminarse sin cambiar el acceso de los demás usuarios.
- Dispositivos y sistemas del edificio: Políticas restringidas basadas en la identidad del dispositivo y los destinos aprobados.
El mecanismo de segmentación exacto depende del controlador, el firewall, el servicio de autenticación y los requisitos operativos. El principio es estable: la identidad debe determinar el acceso, no la proximidad física o el conocimiento de una contraseña compartida.
Medir los resultados correctos
Evite evaluar el proyecto únicamente por el número de conexiones. Realice un seguimiento de si el personal deja de solicitar restablecimientos de contraseña, si los invitados completan menos pasos de registro, si la itinerancia funciona en todo el recinto previsto y si los administradores pueden revocar el acceso de inmediato. Revise los requisitos de consentimiento de origen y de privacidad antes de utilizar los datos de conexión para marketing o análisis de ocupación.
Un Captive Portal puede seguir siendo útil cuando el operador necesita una aceptación explícita de los términos o la participación voluntaria de los invitados. No debe imponerse a todos los usuarios cuando un perfil de identidad de confianza puede proporcionar acceso cifrado sin la misma fricción. Un diseño de servicio dual puede dar soporte a ambas necesidades, siempre que el operador separe claramente las políticas de seguridad y no permita que una ruta de invitados cómoda se convierta en una vía de acceso a los sistemas internos.
Resolución de problemas comunes de fallos de autenticación
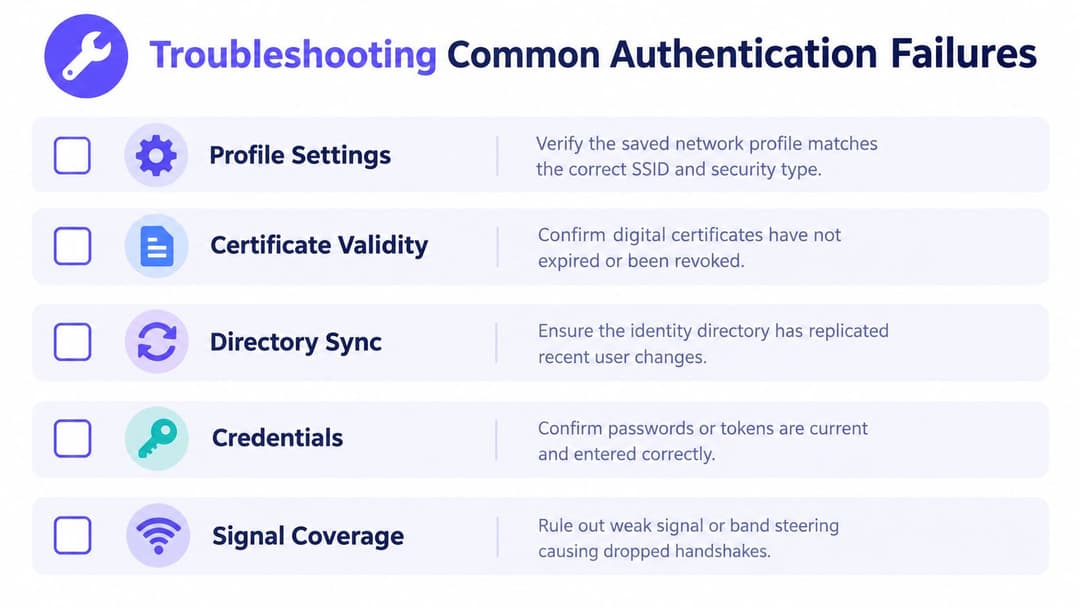
Cuando falla la conexión automática de WiFi, comience con el intercambio de cliente e identidad en lugar de cambiar la configuración de radio al azar. Un dispositivo puede ver el SSID perfectamente y aun así rechazarlo porque el perfil especifica el tipo de seguridad incorrecto, el certificado ha caducado o el servidor de autenticación presenta una cadena no confiable.
Comprobar primero el perfil del cliente
Confirme que el perfil instalado hace referencia al SSID, dominio, método de autenticación, autoridad de certificación de confianza y reglas de validación del servidor previstos. Busque perfiles guardados antiguos que utilicen una red abierta o una configuración WPA anterior. En los dispositivos administrados, compruebe si una política de gestión de dispositivos móviles ha sobrescrito el perfil actual o ha bloqueado la asociación automática.
Si el dispositivo detecta la red pero nunca inicia la autenticación, inspeccione la información de Passpoint y ANQP anunciada. Es posible que el punto de acceso no esté transmitiendo el consorcio de itinerancia, el dominio, el reino NAI o la capacidad de autenticación esperados. Un cambio de configuración en el controlador puede eliminar esos elementos incluso mientras el WiFi ordinario sigue estando disponible.
Siga la transacción de autenticación
Los registros de RADIUS deberían indicarle si la solicitud llegó, qué identidad se presentó y por qué el servidor la rechazó. Las causas comunes incluyen un certificado caducado o revocado, la falta de un certificado intermedio, una identidad que no se ha sincronizado desde el directorio, un método EAP no compatible o un dispositivo fuera del grupo permitido.
Utilice una cuenta de prueba controlada y un dispositivo que sepa que funciona correctamente. Compare una transacción correcta con el fallo en lugar de hacer suposiciones. Si la autenticación se realiza correctamente pero el cliente no tiene conectividad útil, inspeccione el rol devuelto, la VLAN, la política de firewall y la asignación de direcciones por separado. Un intercambio de identidad correcto no garantiza un resultado de autorización de red correcto.
Comprobar el comportamiento de roaming y de caída
Los tiempos de espera agotados repetidos pueden hacer que algunos sistemas operativos móviles supriman futuros intentos de conexión automática. Compruebe si el dispositivo está siendo dirigido entre bandas o puntos de acceso antes de que se complete el saludo de conexión, especialmente en los límites del establecimiento. Los umbrales de itinerancia excesivamente agresivos pueden generar inestabilidad, mientras que los ajustes demasiado conservadores pueden mantener a un cliente conectado a un punto de acceso débil.
No permita que un fallo en la autenticación empresarial empuje a los usuarios hacia una red abierta con el mismo nombre. Proporcione al servicio seguro una política distinta y supervise los intentos de retroceso. Revise también el impacto en la batería, ya que el escaneo constante y las políticas de itinerancia mal ajustadas pueden reducir la eficiencia del dispositivo incluso cuando la autenticación es correcta.
Lista de comprobación del administrador: verifique el perfil, el certificado, el estado del directorio, la respuesta RADIUS, el anuncio ANQP, el rol de autorización y las condiciones de radio en ese orden.
El objetivo no es hacer que cada fallo sea invisible. Es hacer que cada fallo sea diagnosticable, contenido y recuperable sin tener que recurrir a credenciales compartidas.
Purple proporciona opciones de Passpoint, OpenRoaming, SecurePass, integraciones de identidad e iPSK para conexiones seguras de WiFi auto connect de invitados, personal y multiinquilino. Visite Purple para evaluar cómo su plataforma de red basada en la identidad puede funcionar con su hardware inalámbrico existente y reemplazar los frágiles flujos de trabajo de contraseñas compartidas.