WiFi auto connect সম্পর্কে সবচেয়ে সাধারণ পরামর্শ হলো এটি বন্ধ রাখা। খোলা পাবলিক হটস্পটের জন্য এটি যুক্তিসঙ্গত, তবে এন্টারপ্রাইজ নেটওয়ার্কের জন্য এটি একটি অসম্পূর্ণ পরামর্শ। একজন স্টাফ সদস্যকে একটি SSID নির্বাচন করতে, একটি পোর্টাল গ্রহণ করতে এবং একটি শেয়ার করা পাসওয়ার্ড টাইপ করতে বলার চেয়ে একটি পরিচালিত ডিভাইস স্বয়ংক্রিয়ভাবে একটি বিশ্বস্ত, সার্টিফিকেট-ভিত্তিক পরিষেবাতে যুক্ত হওয়া অনেক বেশি নিরাপদ হতে পারে।
গুরুত্বপূর্ণ প্রশ্নটি এটি নয় যে স্বয়ংক্রিয় সংযোগ সক্রিয় আছে কিনা। এটি হল ডিভাইসটিকে কিসে যুক্ত হওয়ার অনুমতি দেওয়া হয়েছে, নেটওয়ার্ক কীভাবে তার পরিচয় প্রমাণ করে এবং অ্যাডমিনিস্ট্রেটররা কীভাবে অ্যাক্সেস বাতিল করেন। ওপেন অটো-জয়েন ব্যবহারকারীর বিবেচনার ওপর নির্ভর করে। সুরক্ষিত রোমিং পরিচয়, এনক্রিপশন, পলিসি এবং পরিকাঠামোর ওপর নির্ভর করে। এগুলো সম্পূর্ণ ভিন্ন অপারেটিং মডেল।
অটো কানেক্ট সিকিউরিটি মিথটি পুনর্বিবেচনা করা
ভোক্তা নির্দেশিকা সাধারণত স্বয়ংক্রিয় অ্যাসোসিয়েশনকে সমস্যা হিসাবে বিবেচনা করে। বাস্তবে, ঝুঁকিটি আসে একটি ডিভাইসকে কেবল তার নাম পরিচিত দেখানোর কারণে একটি অজানা বা আনএনক্রিপ্টেড নেটওয়ার্কে যোগদানের অনুমতি দেওয়ার মাধ্যমে। একই হ্যান্ডসেট বিপজ্জনক হতে পারে যখন এটি স্বয়ংক্রিয়ভাবে একটি ওপেন হটস্পটে যোগ দেয় এবং অত্যন্ত নিয়ন্ত্রিত হতে পারে যখন এটি স্বয়ংক্রিয়ভাবে একটি পরিচালিত WPA-Enterprise পরিষেবাতে যোগ দেয়।
UK পাবলিক-সেক্টর নির্দেশিকা ব্যাখ্যা করে যে WiFi সক্ষম থাকা অবস্থায় ডিভাইসগুলো ক্রমাগত উপলব্ধ নেটওয়ার্কগুলো অনুসন্ধান করতে থাকে। Government Property Agency-এর WiFi গোপনীয়তা নির্দেশিকা এটিও তুলে ধরে যে কেন অনুমোদনমূলক সেটিংস ডিভাইসগুলোকে অনিচ্ছাকৃত উন্মুক্ত নেটওয়ার্কের দিকে নিয়ে যেতে পারে। ICO-এর বাস্তবসম্মত সুপারিশ হলো উন্মুক্ত WiFi-এর জন্য অটো-কানেক্ট নিষ্ক্রিয় করা, একটি বিভাগ হিসাবে নিরাপদ, প্রমাণীকৃত রোমিংকে প্রত্যাখ্যান করা নয়।
ভেন্যু অপারেটরদের জন্য এই পার্থক্যটি গুরুত্বপূর্ণ। কোনো ফোন যখন ক্লোন করা ক্যাফে বা হোটেলের SSID-তে যুক্ত হয়, তখন এর বিকল্প হিসেবে "এটি বন্ধ করে দেওয়া" উপভোক্তাদের জন্য একটি কার্যকর সমাধান হতে পারে। এটি কোনো সম্পূর্ণ এন্টারপ্রাইজ কৌশল নয়। রিসেপশন এরিয়া, ওয়ার্ড, ফ্লোর, বিল্ডিং বা পরিবহন সুবিধার মধ্যে যাতায়াতের সময় কর্মীদের সংযোগের প্রয়োজন হয় এবং অতিথিরা আশা করেন যে তারা প্রতিবার ফিরে আসার সময় অনবোর্ডিং প্রক্রিয়া পুনরাবৃত্তি না করেই যেন সংযোগটি আবার সচল হয়।
সিকিউরিটি বাউন্ডারি নেটওয়ার্কেরই অংশ
একটি সুরক্ষিত অটো-কানেক্ট ডিজাইন ডিভাইসটির বিশ্বাস অর্জন করার আগে নেটওয়ার্কটিকে নিজেকে প্রমাণ করতে বাধ্য করে। ডিভাইসটি প্রমাণীকরণ সার্ভারের সার্টিফিকেট যাচাই করে, নিজস্ব শংসাপত্র উপস্থাপন করে এবং আইডেন্টিটি পলিসি অনুমতি দিলেই কেবল অ্যাক্সেস পায়। EAP/TLS এর মাধ্যমে, সেই শংসাপত্রটি একটি পুনর্ব্যবহারযোগ্য পাসওয়ার্ডের পরিবর্তে একটি সার্টিফিকেট হতে পারে।
এই পদ্ধতিটি অপারেটরের দায়িত্ব পরিবর্তন করে। আপনি আর প্রতিটি ভিজিটরের একটি জাল SSID সনাক্ত করার বা কোনও নেটওয়ার্ক বৈধ ছিল কিনা তা মনে রাখার উপর নির্ভর করছেন না। আপনি সংজ্ঞায়িত করছেন কোন আইডেন্টিটি, ডিভাইস এবং প্রমাণীকরণ পদ্ধতিগুলিকে রোমিং করার অনুমতি দেওয়া হয়েছে।
বাস্তবসম্মত নিয়ম: কখনোই “অটো-কানেক্ট সক্ষম” রাখাকে নিরাপত্তার সিদ্ধান্ত বানাবেন না। বরং প্রমাণীকৃত, এনক্রিপ্ট করা, পলিসি-নিয়ন্ত্রিত অটো-কানেক্ট করাকেই সিদ্ধান্ত হিসেবে গ্রহণ করুন।
এই কারণেই সেটিংসটি নিষ্ক্রিয় করার সাধারণ নির্দেশনার চেয়ে এই এন্টারপ্রাইজ WiFi সিকিউরিটি গাইডটি বেশি কার্যকর। আর্কিটেকচার নির্ধারণ করে যে সুবিধাটি অ্যাটাক সারফেসকে প্রসারিত করছে নাকি সংযোগ প্রক্রিয়া থেকে ঝুঁকিপূর্ণ ব্যবহারকারীর পদক্ষেপগুলো সরিয়ে দিচ্ছে।
কোনটি কাজ করে এবং কোনটি করে না
একটি পরিচিত নাম সহ ওপেন নেটওয়ার্ক, দেয়ালে প্রিন্ট করা একটি শেয়ার্ড পাসওয়ার্ড এবং একটি Captive Portal ফলব্যাক সহজেই স্থাপন করা যায়। এগুলো বিশ্বস্ত অটো-রোমিংয়ের জন্য দুর্বল ভিত্তিও বটে। এগুলো ব্যবহারকারীর ওপর অনেক বেশি দায়িত্ব ছেড়ে দেয় এবং কোনো ক্রেডেনশিয়াল তার উদ্দিষ্ট শ্রোতাদের বাইরে শেয়ার করা হলে অ্যাক্সেস অডিট করা কঠিন করে তোলে।
একটি পরিচালিত প্রোফাইল, সার্টিফিকেট যাচাইকরণ, এনক্রিপ্ট করা অ্যাসোসিয়েশন এবং সেন্ট্রাল রিভোকেশন প্রক্রিয়ার জন্য আরও পরিকল্পনার প্রয়োজন হয়। এগুলি একটি শক্তিশালী ফলাফল প্রদান করে কারণ ডিভাইসটিকে নেটওয়ার্ক সম্পর্কে কোনও ভিজ্যুয়াল অনুমান করতে হয় না। এটি অপারেটর দ্বারা তৈরি একটি পলিসি অনুসরণ করে।
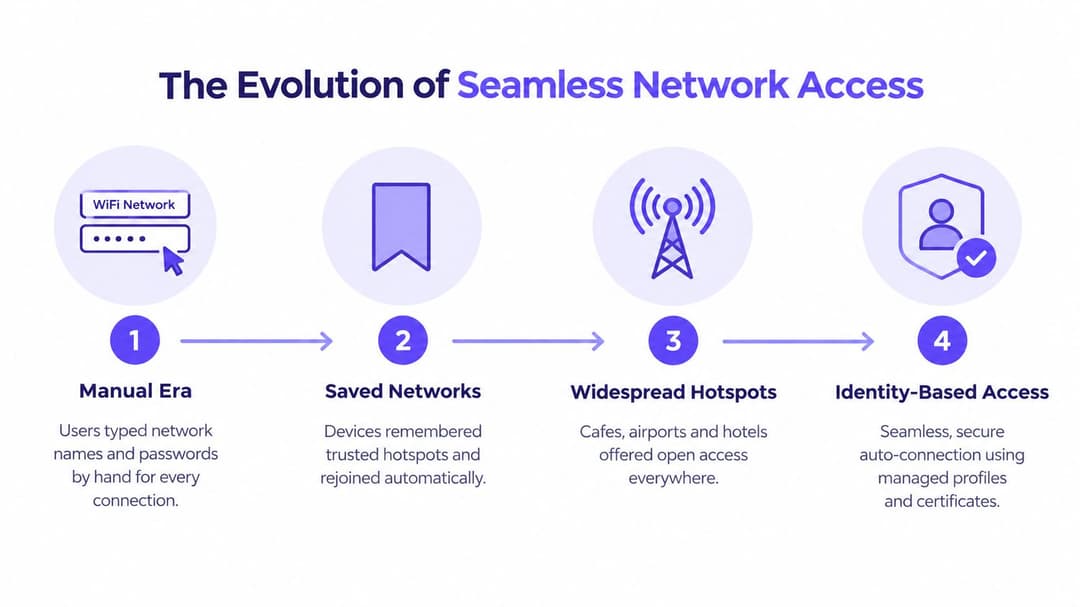
সিমলেস নেটওয়ার্ক অ্যাক্সেসের বিবর্তন
পাবলিক WiFi একটি আইডেন্টিটি সিস্টেম হিসাবে শুরু হয়নি। শুরুর দিকের স্থাপনাগুলিতে ব্যবহারকারীদের একটি নেটওয়ার্কের নাম চয়ন করতে, একটি পাসওয়ার্ড লিখতে এবং প্রায়শই একটি ব্রাউজার - ভিত্তিক পোর্টাল সম্পূর্ণ করতে বলা হতো। সেই মডেলটি মাঝে মাঝে অ্যাক্সেসের জন্য কাজ করেছিল, তবে এটি প্রতিটি সংযোগের পদক্ষেপ গ্রাহকের হাতে তুলে দিয়েছিল।
২০১০-এর দশকের শুরুর দিকে UK-এর হটস্পট বাজার দ্রুত প্রসারিত হয়েছিল। Ofcom-প্রতিবেদিত পাবলিক হটস্পট জুন ২০১৩ পর্যন্ত এক বছরে প্রায় ১৬,০০০ থেকে বেড়ে ৩৪,০০০ হয়েছে, যখন পরবর্তী অনুমান অনুযায়ী ২০১৫ সালের মধ্যে মোট সংখ্যা ৪৪,৮০৪-এ পৌঁছেছিল, পাশাপাশি ঐ বছরের জুনে পাবলিক WiFi ডেটা ব্যবহার ৩.৩ পেটাবাইট ছিল। এই পরিসংখ্যানগুলো পাবলিক হটস্পট সম্প্রসারণের UK কভারেজে রিপোর্ট করা হয়েছে।
বেশি নেটওয়ার্ক মানেই বেশি সংরক্ষিত প্রোফাইল। একটি ফোন যা কোনো হোটেল, স্টেশন, ক্যাফে বা রিটেইল নেটওয়ার্ক মনে রেখেছে, সেটি একই নাম দেখলেই পুনরায় সংযোগ করার চেষ্টা করতে পারে। ২০১৩ সালে উদ্ধৃত একটি পৃথক ইউকে গ্রাহক সমীক্ষায় দেখা গেছে, ব্রিটিশ WiFi হটস্পট ব্যবহারকারীদের দ্বারা ব্যবহৃত ৫৮% মোবাইল ডিভাইস স্বয়ংক্রিয়ভাবে পাবলিক হটস্পটের সাথে সংযুক্ত হয়েছে, যেখানে মাত্র এক-তৃতীয়াংশ ব্যবহারকারী বলেছেন যে তারা সংযোগ করার আগে নিরাপত্তার কথা বিবেচনা করেছেন। সমীক্ষায় ১,৬৪১ জন ব্রিটিশ প্রাপ্তবয়স্ক অন্তর্ভুক্ত ছিলেন, যা ইউকে পাবলিক WiFi নিরাপত্তা ওভারভিউতে বর্ণনা করা হয়েছে।
কেন পুরানো মডেলটি বাধা সৃষ্টি করেছিল
Captive Portal-গুলি একটি বাণিজ্যিক এবং অপারেশনাল সমস্যার সমাধান করেছে। ভেন্যুগুলি শর্তাবলী প্রদর্শন করতে পারত, একটি ইমেল ঠিকানা সংগ্রহ করতে পারত, অথবা একজন ভিজিটরকে একটি থার্ড-পার্টির মাধ্যমে অথেন্টিকেট করতে বলতে পারত। কিন্তু এই পোর্টাল সংযোগ প্রক্রিয়ার মধ্যে একটি ভঙ্গুর বাধা সৃষ্টি করত। ব্যবহারকারীদের সঠিক SSID খুঁজে বের করতে হতো, একটি রিডাইরেক্টের জন্য অপেক্ষা করতে হতো, একটি ফর্ম পূরণ করতে হতো এবং যখন ডিভাইসটি সেশনটি ভুলে যেত বা অ্যাক্সেস পয়েন্টগুলির মধ্যে স্থানান্তরিত হতো তখন এই প্রক্রিয়ার পুনরাবৃত্তি করতে হতো।
গেস্ট এনগেজমেন্টের জন্য একটি পোর্টালের স্থান এখনও থাকতে পারে, তবে এটিকে শক্তিশালী নেটওয়ার্ক অথেন্টিকেশনের সাথে গুলিয়ে ফেলা উচিত নয়। এটি প্রায়শই একটি উন্মুক্ত অ্যাসোসিয়েশনের মাধ্যমে শুরু হয় এবং পরে ব্রাউজারে অর্থপূর্ণ অ্যাক্সেস সিদ্ধান্ত প্রয়োগ করে। এই সিকোয়েন্সটি রোমিংয়ের জন্য কিছুটা অস্বস্তিকর এবং ব্যবহারকারীরা পোর্টালে পৌঁছানোর আগে বিভ্রান্তিকর নেটওয়ার্ক নামের সংস্পর্শে আসতে পারেন।
আইডেন্টিটি কেন যৌক্তিক পরবর্তী পদক্ষেপ হয়ে উঠেছে
হটস্পট এস্টেটের বৃদ্ধি বারবার ম্যানুয়াল এন্ট্রি করাকে অবাস্তব করে তুলেছে। অপারেটরদের এমন ডিভাইসের প্রয়োজন ছিল যা নেটওয়ার্কের ক্ষমতা আবিষ্কার করতে পারে, তাদের ক্রেডেন্সিয়াল গৃহীত হয়েছে কিনা তা নির্ধারণ করতে পারে এবং ব্যাকগ্রাউন্ডে প্রমাণীকরণ করতে পারে। ব্যবহারকারীদের এমন একটি অভিজ্ঞতার প্রয়োজন ছিল যা মোবাইল রোমিংয়ের মতো দেখায়, যেখানে পরিষেবা প্রতিটি অ্যাক্সেস পয়েন্টে বন্ধ না হয়ে তাদের চলাচলের সাথে সাথে চলতে থাকে।
এর ফলাফল হল network-name trust থেকে identity-based trust-এ রূপান্তর। একটি সংরক্ষিত SSID বলে, “আমি এই নামটি আগে দেখেছি।” একটি পরিচালিত Passpoint প্রোফাইল বলে, “আমার কাছে এই পরিষেবার শংসাপত্র রয়েছে এবং নেটওয়ার্কটি প্রয়োজনীয় প্রমাণীকরণের শর্তাবলী পূরণ করলেই কেবল আমি যুক্ত হব।” স্বয়ংক্রিয় অ্যাক্সেসের জন্য এটি একটি বস্তুগতভাবে শক্তিশালী ভিত্তি।
EE একটি ইউকে WiFi-Auto পরিষেবা বর্ণনা করে যেখানে সামঞ্জস্যপূর্ণ iOS 13 বা পরবর্তী সংস্করণ এবং Android 11 বা পরবর্তী সংস্করণ ডিভাইসগুলি সমর্থিত হটস্পট সনাক্ত করতে পারে এবং ১,৫০,০০০-এরও বেশি ইউকে হটস্পট জুড়ে সংযোগ করতে পারে, যেমনটি এর WiFi কভারেজ এবং স্বয়ংক্রিয় সংযোগ নির্দেশিকাতে উল্লেখ করা হয়েছে। এই বাস্তবায়ন ব্যাকগ্রাউন্ড অথেনটিকেশনের ব্যবসায়িক মূল্যকে চিত্রিত করে, তবে এন্টারপ্রাইজ অপারেটরদের এখনও কোন প্রোফাইলগুলি ইস্যু করা হবে এবং কোন নেটওয়ার্কগুলিকে বিশ্বাস করা হবে তা নিয়ন্ত্রণ করতে হবে।
Zero Click Roaming এর পেছনের মূল প্রযুক্তিগুলো
তিনটি প্রযুক্তি প্রায়শই একই আলোচনায় উপস্থিত হয়, কিন্তু তারা অ্যাক্সেস সমস্যার বিভিন্ন অংশের সমাধান করে। Passpoint স্বয়ংক্রিয় আবিষ্কার এবং অথেন্টিকেশন পরিচালনা করে। OpenRoaming পরিচয় এবং অংশগ্রহণকারী নেটওয়ার্কগুলির জন্য একটি ফেডারেশন মডেল প্রদান করে। iPSK এমন পরিবেশগুলিতে পৃথক শংসাপত্র নিয়ে আসে যেগুলির এখনও একটি প্রি-শেয়ার্ড-কী পদ্ধতির প্রয়োজন রয়েছে।
Passpoint এবং ANQP
Passpoint, যা Hotspot 2.0 নামেও পরিচিত, 802.11u নেটওয়ার্ক ডিসকভারি এবং Access Network Query Protocol বা ANQP ব্যবহার করে। অ্যাসোসিয়েট করার আগে, একটি সামঞ্জস্যপূর্ণ ডিভাইস অ্যাক্সেস নেটওয়ার্ককে সমর্থিত অথেন্টিকেশন পদ্ধতি, ডোমেন বিবরণ, ভেন্যুর তথ্য এবং রোমিং সম্পর্কের মতো তথ্যের জন্য কোয়েরি করতে পারে।
ডিভাইসটি তার ইনস্টল করা ক্রেডেনশিয়ালগুলির সাথে সেই নেটওয়ার্কের বিবরণ তুলনা করে। নীতিটি মিলে গেলে, এটি 802.1X-এর মাধ্যমে EAP ব্যবহার করে অথেন্টিকেট করে এবং একটি প্রচলিত Captive Portal প্রদর্শন না করেই একটি এনক্রিপ্ট করা WPA2-Enterprise বা WPA3-Enterprise পরিষেবাতে যোগ দেয়। প্রশাসকদের তাদের ওয়্যারলেস কন্ট্রোলার এবং আইডেন্টিটি প্ল্যাটফর্মের নথিপত্রের সাথে Passpoint implementation guidance পর্যালোচনা করা উচিত।
OpenRoaming এবং iPSK
OpenRoaming এই ধারণাটিকে একটি সংস্থার বাইরে প্রসারিত করে। একটি অংশগ্রহণকারী পরিচয় প্রদানকারী একজন ব্যবহারকারী বা পরিচালিত ডিভাইসকে অংশগ্রহণকারী নেটওয়ার্ক জুড়ে অথেন্টিকেট করার অনুমতি দিতে পারে, যা ফেডারেশনের বিশ্বাস এবং নীতি ব্যবস্থার অধীন। এই মডেলটি বিমানবন্দর, পরিবহন সম্পত্তি, আতিথেয়তা গ্রুপ, শিক্ষা নেটওয়ার্ক এবং অন্যান্য পরিবেশের জন্য উপযুক্ত যেখানে ব্যবহারকারীরা প্রাতিষ্ঠানিক সীমানা অতিক্রম করে।
iPSK একটি ভিন্ন পথ অবলম্বন করে। নেটওয়ার্কটি একটি সাধারণ SSID ব্রডকাস্ট করতে পারে যখন অ্যাডমিনিস্ট্রেটর স্বতন্ত্র ব্যবহারকারী, ডিভাইস, রুম, ভাড়াটে বা অপারেশনাল গ্রুপগুলোর জন্য আলাদা প্রি-শেয়ার্ড কী অ্যাসাইন করেন। সেই কীগুলো স্বাধীনভাবে বাতিল করা যেতে পারে, যা সম্পূর্ণ ভেন্যু দ্বারা শেয়ার করা একটিমাত্র পাসওয়ার্ড ব্যবহারের তুলনায় একটি স্পষ্ট উন্নতি। iPSK সার্টিফিকেট-ভিত্তিক EAP-এর চেয়ে কম কার্যক্ষমতাসম্পন্ন কারণ এর ক্রেডেনশিয়ালটি এখনও একটি কী, তবে এটি এমন লেগেসি ডিভাইসগুলোর জন্য বাস্তবসম্মত আইডেন্টিটি সেপারেশন প্রদান করতে পারে যা একটি সম্পূর্ণ সার্টিফিকেট ওয়ার্কফ্লো সমর্থন করে না।
| প্রোটোকল | অথেনটিকেশন পদ্ধতি | সেরা ব্যবহারের ক্ষেত্র | ক্লায়েন্ট সেটআপ |
|---|---|---|---|
| Passpoint | EAP ক্রেডেনশিয়াল, যার মধ্যে সার্টিফিকেট বা SIM-ভিত্তিক পরিচয় অন্তর্ভুক্ত | পরিচালিত বা অংশগ্রহণকারী ভেন্যু জুড়ে সুরক্ষিত স্বয়ংক্রিয় রোমিং | একটি Passpoint প্রোফাইল ইনস্টল করুন বা একটি সমর্থিত পরিচয় এনটাইটেলমেন্ট ব্যবহার করুন |
| OpenRoaming | Passpoint-ভিত্তিক নেটওয়ার্ক অথেনটিকেশন সহ ফেডারেটেড পরিচয় | অংশগ্রহণকারী অপারেটর এবং পরিচয় প্রদানকারীদের মধ্যে মাল্টি-ভেন্যু অ্যাক্সেস | ব্যবহারকারী বা ডিভাইস একটি সামঞ্জস্যপূর্ণ রোমিং ক্রেডেনশিয়াল লাভ করে |
| iPSK | ব্যক্তিগত, প্রত্যাহারযোগ্য প্রি-শেয়ার্ড কী | অতিথি, ভাড়াটে, IoT এবং লিগ্যাসি-ডিভাইস সেগমেন্টেশন | অনবোর্ডিং বা ডিভাইস ম্যানেজমেন্টের মাধ্যমে একটি অনন্য কী বিতরণ করুন |
সঠিক স্ট্যাক নির্বাচন করা
যখন প্রতিষ্ঠান ডিভাইস ফ্লিট নিয়ন্ত্রণ করে এবং শক্তিশালী ডিভাইস আইডেন্টিটির প্রয়োজন হয়, তখন EAP-TLS এর সাথে Passpoint ব্যবহার করুন। যখন পরিষেবাটি একটি এস্টেটের বাইরে প্রসারিত করা প্রয়োজন এবং ফেডারেশন ব্যবহারকারীর অভিজ্ঞতার অংশ হয়, তখন OpenRoaming ব্যবহার করার কথা বিবেচনা করুন। যেখানে সরঞ্জামগুলি সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ সমর্থন করতে পারে না সেখানে iPSK ব্যবহার করুন, তবে এটিকে পারস্পরিক সার্টিফিকেট যাচাইকরণের সমতুল্য হিসাবে বিবেচনা করবেন না।
ওয়্যারলেস হার্ডওয়্যারকে অবশ্যই নির্বাচিত বৈশিষ্ট্যগুলি সমর্থন করতে হবে। জিরো - ক্লিক রোমিংয়ের প্রতিশ্রুতি দেওয়ার আগে অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, RADIUS বা ক্লাউড প্রমাণীকরণ পরিষেবা, ডিভাইস ম্যানেজমেন্ট সিস্টেম এবং ক্লায়েন্ট অপারেটিং সিস্টেমে সামঞ্জস্যতা নিশ্চিত করুন।
স্পুফড নেটওয়ার্কের হুমকি নিষ্ক্রিয় করা
ক্লাসিক ইভিল টুইন আক্রমণ সফল হয় কারণ ব্যবহারকারী এবং ডিভাইসগুলি প্রায়শই একটি SSID কে একটি আইডেন্টিটি হিসাবে বিবেচনা করে। একজন আক্রমণকারী একটি বৈধ নেটওয়ার্কের নাম কপি করতে পারে, ট্রান্সমিট পাওয়ার বাড়াতে পারে, অথবা যেখানে দর্শনার্থীরা আসল পরিষেবাটি আশা করে সেখানে একটি অননুমোদিত অ্যাক্সেস পয়েন্ট স্থাপন করতে পারে। যে ডিভাইসটি স্বয়ংক্রিয়ভাবে খোলা নেটওয়ার্কে যুক্ত হয়, তার কাছে আসল থেকে কপিটি আলাদা করার কোনো নির্ভরযোগ্য উপায় থাকে না।
ব্যবহারকারীর অভিজ্ঞতার দৃষ্টিকোণ থেকে সমস্যাটি তাত্ত্বিক নয়। পাবলিক WiFi সনাক্তকরণের ওপর করা সমীক্ষা অনুসারে, সাম্প্রতিক UK রিপোর্টে বলা হয়েছে যে, ৩২% UK প্রাপ্তবয়স্ক নিশ্চিত ছিলেন না যে তারা একটি ফেক নেটওয়ার্ক থেকে একটি নিরাপদ পাবলিক WiFi নেটওয়ার্ক সনাক্ত করতে পারবেন কি না। একটি ভেন্যুর নিরাপত্তা এমন সূক্ষ্ম নেটওয়ার্ক বিবরণের ওপর দর্শকদের ব্যাখ্যার ওপর ছেড়ে দেওয়া উচিত নয় যা অনেক মানুষ আত্মবিশ্বাসের সাথে মূল্যায়ন করতে পারেন না।
পারস্পরিক প্রমাণীকরণ (Mutual authentication) সিদ্ধান্ত পরিবর্তন করে
একটি সার্টিফিকেট-ভিত্তিক ডিজাইন ক্লায়েন্টকে সংবেদনশীল শংসাপত্র পাঠানোর আগে নেটওয়ার্কটি যাচাই করার একটি উপায় দেয়। EAP-TLS এর মাধ্যমে, প্রমাণীকরণ পরিষেবাটি ডিভাইস সার্টিফিকেট যাচাই করে এবং ডিভাইসটি সার্ভার সার্টিফিকেট যাচাই করে। শুধুমাত্র SSID মিলে যাওয়ার কারণেই ডিভাইসটি যুক্ত হয় না। এটি যুক্ত হয় কারণ প্রমাণীকরণ বিনিময়টি তার ট্রাস্ট পলিসিকে সন্তুষ্ট করে।
WPA3-Enterprise এনক্রিপশন এবং প্রমাণীকরণ ফ্রেমওয়ার্ক প্রদান করতে পারে, অন্যদিকে EAP-TLS সার্টিফিকেট-ভিত্তিক আইডেন্টিটি বিনিময় সরবরাহ করে। সঠিক সমন্বয়টি অবশ্যই ক্লায়েন্ট ফ্লিট এবং নেটওয়ার্ক সরঞ্জামের সাথে মিলতে হবে, তবে নীতিটি একই থাকে: ডিভাইসটিকে অবশ্যই পরিষেবাটিকে প্রমাণীকরণ করতে হবে এবং পরিষেবাটিকে অবশ্যই ডিভাইসটিকে প্রমাণীকরণ করতে হবে।
এটি ওপেন অটো-জয়েন পরিবেশের সবচেয়ে দুর্বল লিঙ্কটি দূর করে, যা হল একটি নকল নেটওয়ার্ক সনাক্ত করার ক্ষেত্রে ব্যবহারকারীর ক্ষমতা। এটি অ্যাক্সেস বাতিলকরণকে কার্যকরীভাবে অর্থবহ করে তোলে। কোনো কর্মচারী চলে গেলে, অ্যাক্সেস পয়েন্ট, নোটিশবোর্ড এবং ব্যক্তিগত ডিভাইসগুলিতে একটি শেয়ার করা পাসওয়ার্ড ট্র্যাক করার পরিবর্তে একজন অ্যাডমিনিস্ট্রেটর সার্টিফিকেট বাতিল করতে পারেন বা ডিরেক্টরি থেকে পরিচয়টি সরিয়ে দিতে পারেন।
এনক্রিপশনকে সম্পূর্ণ সুরক্ষার সাথে গুলিয়ে ফেলবেন না
ওয়্যারলেস এনক্রিপশন ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্টের মধ্যে সংযোগকে সুরক্ষিত করে। এটি এন্ডপয়েন্ট সিকিউরিটি, অ্যাপ্লিকেশন-লেয়ার এনক্রিপশন, নেটওয়ার্ক সেগমেন্টেশন, লগিং বা সংবেদনশীল ডেটা হ্যান্ডলিংকে প্রতিস্থাপন করে না। একটি সার্টিফিকেট-ভিত্তিক WiFi পরিষেবা একটি শক্তিশালী অ্যাক্সেস কন্ট্রোল, কোনো সম্পূর্ণ সিকিউরিটি প্রোগ্রাম নয়।
ভেন্যু অপারেটরদের জন্য, ব্যবহারিক ডিজাইনটি স্তরযুক্ত। কর্মী এবং পরিচালিত এন্ডপয়েন্টের জন্য প্রমাণীকৃত এন্টারপ্রাইজ ওয়্যারলেস ব্যবহার করুন। গেস্ট অ্যাক্সেসকে অপারেশনাল সিস্টেম থেকে আলাদা রাখুন। মার্কেটিং বা শর্তাবলী গ্রহণের জন্য যদি একটি Captive Portal-এর প্রয়োজন থেকেই যায়, তবে বিশ্বস্ত অ্যাক্সেসের ভিত্তি হিসেবে একটি ওপেন নেটওয়ার্ক ব্যবহার করার পরিবর্তে এটিকে একটি সুনির্দিষ্টভাবে সেগমেন্ট করা গেস্ট সার্ভিসে রাখুন।
নেটওয়ার্ক হার্ডওয়্যারের সাথে আইডেন্টিটি প্ল্যাটফর্ম স্থাপন করা
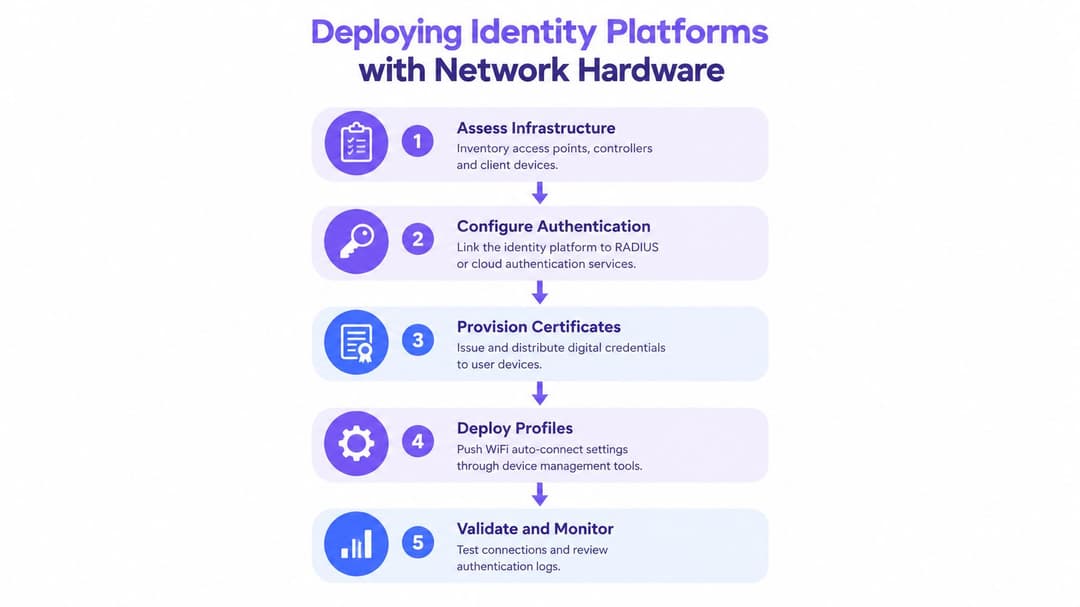
একটি সফল স্থাপনা আইডেন্টিটি ফ্লো দিয়ে শুরু হয়, SSID নাম দিয়ে নয়। কার অ্যাক্সেস প্রয়োজন, তারা কোন ডিভাইস ব্যবহার করে, কীভাবে শংসাপত্রগুলি জারি করা হয় এবং কোন ইভেন্ট অ্যাক্সেস বাতিল করে তা নির্ধারণ করুন। কেবল তখনই ওয়্যারলেস টিমের উচিত সেই পলিসিগুলিকে অ্যাক্সেস পয়েন্ট, কন্ট্রোলার এবং নেটওয়ার্ক সেগমেন্টের সাথে ম্যাপ করা।
একটি ইনভেন্টরি দিয়ে শুরু করুন
অ্যাক্সেস পয়েন্টের মডেল, কন্ট্রোলার সংস্করণ, অথেন্টিকেশন পরিষেবা, ডিভাইস পরিচালনার সরঞ্জাম এবং ক্লায়েন্ট অপারেটিং সিস্টেমগুলি রেকর্ড করুন। Meraki, Aruba, Ruckus, Mist এবং UniFi এনভায়রনমেন্টগুলি যেভাবে Passpoint, RADIUS, VLAN অ্যাসাইনমেন্ট, সার্টিফিকেট হ্যান্ডলিং এবং রোমিং কন্ট্রোল প্রদর্শন করে তার মধ্যে পার্থক্য থাকতে পারে। প্রোডাক্ট ডেটাশিটে দেখানো একটি ফিচার বর্তমান কন্ট্রোলার রিলিজে সক্রিয় আছে বা প্রতিটি ক্লায়েন্টের প্রকারের জন্য উপলব্ধ রয়েছে বলে ধরে নেবেন না।
ডিভাইস পপুলেশন আগে থেকেই আলাদা করুন:
- পরিচালিত স্টাফ ডিভাইস: এগুলো EAP-TLS এবং কেন্দ্রীয়ভাবে পুশ করা প্রোফাইলের জন্য সবচেয়ে সেরা বিকল্প।
- গেস্ট স্মার্টফোন: এগুলো Passpoint বা একটি ফেডারেটেড পরিষেবা ব্যবহার করতে পারে যেখানে ব্যবহারকারীর একটি সামঞ্জস্যপূর্ণ ক্রেডেনশিয়াল রয়েছে।
- লেগেসি সরঞ্জাম: যেখানে সার্টিফিকেট ব্যবহার করা বাস্তবসম্মত নয়, সেখানে iPSK ব্যক্তিগত কী এবং সেগমেন্টেশন প্রদান করতে পারে।
- অপারেশনাল এবং IoT ডিভাইস: এগুলোর জন্য সীমাবদ্ধ পলিসি, অনুমানযোগ্য অনবোর্ডিং এবং স্পষ্ট মালিকানা প্রয়োজন।
আইডেন্টিটিকে অ্যাক্সেস পলিসির সাথে লিঙ্ক করুন
আইডেন্টিটি পরিষেবাটিকে সংস্থার ডিরেক্টরির সাথে সংযুক্ত করুন, যেমন Entra ID, Google Workspace বা Okta, অথবা এমন একটি RADIUS পরিষেবা ব্যবহার করুন যা প্রাসঙ্গিক EAP পদ্ধতি প্রয়োগ করতে পারে। কোন গ্রুপগুলি কোন প্রোফাইল পাবে এবং প্রতিটি গ্রুপ কী ধরনের নেটওয়ার্ক অ্যাক্সেস পাবে তা নির্ধারণ করুন। একজন হাসপাতালের কর্মচারী, একজন ঠিকাদার, একজন বাসিন্দা এবং একজন ভিজিটর কেবল একই অ্যাক্সেস পয়েন্ট দিয়ে প্রবেশ করার কারণে একই অনুমতি পেতে পারেন না।
ওয়্যারলেস কন্ট্রোলারের প্রমাণীকরণ ফলাফল গ্রহণ করা উচিত এবং উপযুক্ত VLAN, ভূমিকা, ফায়ারওয়াল পলিসি বা মাইক্রো - সেগমেন্ট প্রয়োগ করা উচিত। সেই ম্যাপিংটি নথিবদ্ধ রাখুন। যখন আইডেন্টিটি প্ল্যাটফর্ম "accepted" বলে কিন্তু কন্ট্রোলার একটি অপ্রত্যাশিত ভূমিকা নির্ধারণ করে, তখন সমস্যা সমাধান করা কঠিন হয়ে পড়ে।
প্রভিশন, টেস্ট এবং রিভোক করুন
প্রোফাইল, বিশ্বস্ত সার্টিফিকেট চেইন এবং অটো-জয়েন পলিসি ইনস্টল করতে ডিভাইস ম্যানেজমেন্ট ব্যবহার করুন। প্রতিটি গুরুত্বপূর্ণ ক্লায়েন্ট ক্যাটাগরিতে অনবোর্ডিং পরীক্ষা করুন, যার মধ্যে সেইসব ডিভাইসও অন্তর্ভুক্ত যা আগে একই SSID ভিন্ন সিকিউরিটি সেটিংস সহ সেভ করে রেখেছে। একটি পুরানো ওপেন প্রোফাইল বিভ্রান্তিকর আচরণের কারণ হতে পারে, এমনকি যখন নতুন এন্টারপ্রাইজ পরিষেবাটি সঠিকভাবে কনফিগার করা থাকে।
হোটেল, ক্যাম্পাস, শপিং সেন্টার বা হেলথকেয়ার এস্টেট জুড়ে প্রসারিত করার আগে একটি নিয়ন্ত্রিত এলাকায় পরিষেবাটি পাইলট করুন। অ্যাক্সেস পয়েন্টগুলির মধ্যে হ্যান্ডওভার, পিক অকুপেন্সির সময় প্রমাণীকরণ, সার্টিফিকেট পুনর্নবীকরণ, ডিরেক্টরি পরিবর্তন এবং প্রমাণীকরণ পরিষেবার সাথে সংযোগ বিচ্ছিন্ন হওয়ার বিষয়টি পরীক্ষা করুন।
একটি ব্যবহারিক identity-based networking approach-এর মধ্যে অপারেশনাল ভিজিবিলিটিও অন্তর্ভুক্ত থাকা উচিত। অথেন্টিকেশন ব্যর্থতা, প্রোফাইল ইনস্টলেশনের স্ট্যাটাস, সার্টিফিকেটের মেয়াদ শেষ হওয়া, অপ্রত্যাশিত ক্লায়েন্টের ধরন এবং রোমিংয়ের আচরণ পর্যালোচনা করুন। "আমার টেস্ট ল্যাপটপে এটি কানেক্ট হচ্ছে" - এটিই যথেষ্ট নয়। ব্যবহারকারীরা যখন স্থান পরিবর্তন করেন, ডিভাইসগুলি স্লিপ মোডে যায়, সার্টিফিকেট রিনিউ হয় এবং কর্মীদের ভূমিকা পরিবর্তিত হয়, তখনও পরিষেবাটি যাতে নির্ভরযোগ্য থাকে তা নিশ্চিত করতে হবে।
ব্যবসায়িক প্রভাব এবং Multi Tenant আইসোলেশন
নিরাপদ অটো-কানেক্ট শুধুমাত্র হেল্পডেস্কের চেয়েও বেশি কিছুকে প্রভাবিত করে। প্রতিটি অতিরিক্ত পোর্টাল প্রম্পট একটি ভিজিটকে বাধাগ্রস্ত করে, কর্মীদের বিলম্বিত করে, অথবা গেস্টদের পরিবর্তে মোবাইল ডেটা ব্যবহারে উৎসাহিত করে। একটি হোটেল, রিটেল এস্টেট, হাসপাতাল, পরিবহন হাব বা আবাসিক সম্পত্তিতে, অপারেটর একটি একক সংযোগ ইভেন্টের পরিবর্তে মানুষের একটি অবিচ্ছিন্ন প্রবাহ পরিচালনা করেন।
বাণিজ্যিক মূল্য আসে নিয়ন্ত্রণ দুর্বল না করে অপ্রয়োজনীয় ঘর্ষণ দূর করার মাধ্যমে। একজন ফিরে আসা অতিথি একটি অনুমোদিত পরিচয় প্রোফাইলের মাধ্যমে পুনরায় সংযোগ করতে পারেন। একজন কর্মী সদস্য শংসাপত্রগুলি পুনরায় প্রবেশ না করেই অপারেশনাল ক্ষেত্রগুলির মধ্যে চলাচল করতে পারেন। একজন সম্পত্তি ব্যবস্থাপক বাসিন্দা, ঠিকাদার এবং সুবিধা দলগুলিকে ভাগ করা ভৌত অবকাঠামোর উপর পৃথক অ্যাক্সেস নীতি দিতে পারেন।
একটি এস্টেট, একাধিক ট্রাস্ট জোন
মাল্টি-টেন্যান্ট ওয়্যারলেস মানে কয়েকটি পাসওয়ার্ড সহ একটি ফ্ল্যাট নেটওয়ার্ক নয়। এর অর্থ হলো অপারেটর পৃথক পরিচয় এবং ট্রাফিক নীতি নির্ধারণ করে, তারপর অ্যাক্সেস এবং নেটওয়ার্ক লেয়ারে সেগুলি প্রয়োগ করে।
একটি দরকারী মডেলের মধ্যে অন্তর্ভুক্ত থাকতে পারে:
- স্থায়ী বাসিন্দা বা দীর্ঘমেয়াদী অতিথি: অন্যান্য ভাড়াটে এবং বিল্ডিং সিস্টেম থেকে আইসোলেশন সহ ব্যক্তিগতকৃত অ্যাক্সেস।
- কর্মচারী এবং ফ্যাসিলিটি টিম: পরিচালিত সার্টিফিকেট, ডিরেক্টরি-ভিত্তিক প্রত্যাহার এবং অনুমোদিত অভ্যন্তরীণ পরিষেবাগুলিতে অ্যাক্সেস।
- স্বল্পমেয়াদী অতিথি: একটি উপযুক্ত অনবোর্ডিং এবং শর্তাবলী প্রক্রিয়া সহ শুধুমাত্র-ইন্টারনেট অ্যাক্সেস।
- ঠিকাদার: সময়-সীমিত বা গ্রুপ-নির্দিষ্ট ক্রেডেনশিয়াল যা অন্য প্রতিটি ব্যবহারকারীর অ্যাক্সেস পরিবর্তন না করেই মুছে ফেলা যায়।
- ডিভাইস এবং বিল্ডিং সিস্টেম: ডিভাইসের পরিচয় এবং অনুমোদিত গন্তব্যের উপর ভিত্তি করে সীমাবদ্ধ নীতি।
সঠিক সেগমেনটেশন প্রক্রিয়াটি কন্ট্রোলার, ফায়ারওয়াল, প্রমাণীকরণ পরিষেবা এবং অপারেশনাল প্রয়োজনীয়তার উপর নির্ভর করে। নীতিটি অপরিবর্তিত: আইডেন্টিটি দ্বারা অ্যাক্সেস নির্ধারিত হওয়া উচিত, শারীরিক নৈকট্য বা একটি শেয়ার্ড পাসওয়ার্ডের জ্ঞান দ্বারা নয়।
সঠিক ফলাফলগুলি পরিমাপ করুন
শুধুমাত্র সংযোগ সংখ্যার মাধ্যমে প্রকল্পের মূল্যায়ন করা এড়িয়ে চলুন। কর্মীরা পাসওয়ার্ড রিসেটের অনুরোধ করা বন্ধ করছে কিনা, অতিথিরা কম অনবোর্ডিং পদক্ষেপ সম্পন্ন করছে কিনা, রোমিং উদ্দিষ্ট সম্পত্তি জুড়ে কাজ করছে কিনা এবং অ্যাডমিনিস্ট্রেটররা অবিলম্বে অ্যাক্সেস প্রত্যাহার করতে পারছে কিনা তা ট্র্যাক করুন। বিপণন বা অকুপেন্সি বিশ্লেষণের জন্য সংযোগ ডেটা ব্যবহার করার আগে ফার্স্ট-পার্টি সম্মতি এবং গোপনীয়তার প্রয়োজনীয়তাগুলি পর্যালোচনা করুন।
যেখানে অপারেটরের স্পষ্ট শর্তাবলীর সম্মতি বা স্বেচ্ছাসেবী অতিথিদের যুক্ত করার প্রয়োজন হয়, সেখানে একটি Captive Portal কার্যকর থাকতে পারে। যখন একটি বিশ্বস্ত আইডেন্টিটি প্রোফাইল একই ধরনের ঝামেলা ছাড়াই এনক্রিপ্ট করা অ্যাক্সেস প্রদান করতে পারে, তখন এটি প্রতিটি ব্যবহারকারীর উপর জোর করে চাপানো উচিত নয়। একটি ডুয়াল-সার্ভিস ডিজাইন উভয় চাহিদাই পূরণ করতে পারে, তবে শর্ত থাকে যে অপারেটর নিরাপত্তা নীতিগুলিকে স্পষ্টভাবে আলাদা রাখবেন এবং কোনো সুবিধাজনক গেস্ট পাথকে অভ্যন্তরীণ সিস্টেমে প্রবেশের পথ হতে দেবেন না।
সাধারণ প্রমাণীকরণ ব্যর্থতার সমস্যা সমাধান করা
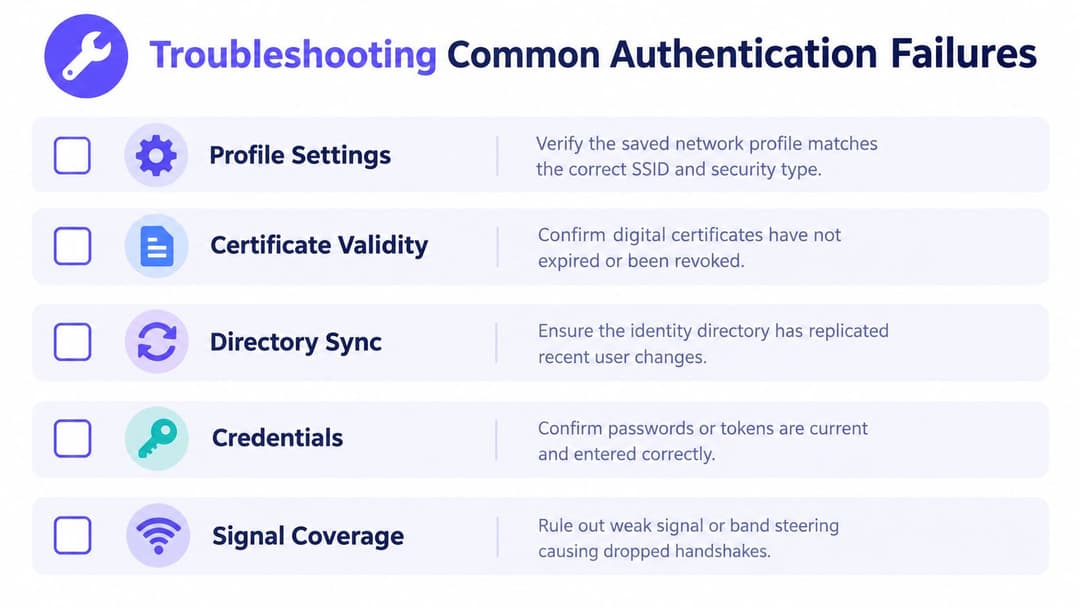
যখন WiFi অটো কানেক্ট ব্যর্থ হয়, তখন এলোমেলোভাবে রেডিও সেটিংস পরিবর্তন না করে ক্লায়েন্ট এবং পরিচয় আদান-প্রদান দিয়ে শুরু করুন। একটি ডিভাইস SSID নিখুঁতভাবে দেখতে পেতে পারে এবং তবুও এটি প্রত্যাখ্যান করতে পারে কারণ প্রোফাইলটি ভুল সিকিউরিটি টাইপ নির্দিষ্ট করে, সার্টিফিকেটটির মেয়াদ শেষ হয়ে গেছে, অথবা অথেন্টিকেশন সার্ভার একটি অবিশ্বাস্য চেইন প্রদর্শন করে।
প্রথমে ক্লায়েন্ট প্রোফাইলটি পরীক্ষা করুন
নিশ্চিত করুন যে ইনস্টল করা প্রোফাইলটি উদ্দিষ্ট SSID, ডোমেন, প্রমাণীকরণ পদ্ধতি, বিশ্বস্ত সার্টিফিকেট অথরিটি এবং সার্ভার যাচাইকরণের নিয়মগুলি উল্লেখ করছে। একটি ওপেন নেটওয়ার্ক বা পূর্ববর্তী WPA সেটিংস ব্যবহার করে এমন পুরানো সংরক্ষিত প্রোফাইলগুলি খুঁজুন। পরিচালিত ডিভাইসগুলিতে, একটি মোবাইল ডিভাইস ম্যানেজমেন্ট পলিসি বর্তমান প্রোফাইলটিকে ওভাররাইট করেছে কিনা বা স্বয়ংক্রিয় অ্যাসোসিয়েশন ব্লক করেছে কিনা তা পরীক্ষা করুন।
ডিভাইসটি যদি নেটওয়ার্কটি দেখতে পায় কিন্তু প্রমাণীকরণ শুরু না করে, তবে বিজ্ঞাপিত Passpoint এবং ANQP তথ্য পরীক্ষা করুন। অ্যাক্সেস পয়েন্টটি প্রত্যাশিত রোমিং কনসোর্টিয়াম, ডোমেন, NAI রিয়েলম বা প্রমাণীকরণ ক্ষমতা ব্রডকাস্ট নাও করতে পারে। কন্ট্রোলার কনফিগারেশন পরিবর্তনের ফলে সাধারণ WiFi উপলব্ধ থাকলেও সেই উপাদানগুলি মুছে যেতে পারে।
প্রমাণীকরণ লেনদেন অনুসরণ করুন
অনুরোধটি এসেছে কিনা, কোন পরিচয়টি উপস্থাপন করা হয়েছে এবং সার্ভার কেন এটি প্রত্যাখ্যান করেছে তা RADIUS লগ থেকে আপনাকে জানাতে হবে। সাধারণ কারণগুলোর মধ্যে রয়েছে একটি মেয়াদোত্তীর্ণ বা প্রত্যাহার করা সার্টিফিকেট, একটি অনুপস্থিত ইন্টারমিডিয়েট সার্টিফিকেট, ডিরেক্টরি থেকে সিঙ্ক্রোনাইজ না হওয়া একটি পরিচয়, একটি অসমর্থিত EAP পদ্ধতি, অথবা অনুমোদিত গ্রুপের বাইরের একটি ডিভাইস।
একটি নিয়ন্ত্রিত টেস্ট অ্যাকাউন্ট এবং একটি পরিচিত-ভালো ডিভাইস ব্যবহার করুন। অনুমান করার পরিবর্তে একটি সফল লেনদেনের সাথে ব্যর্থতার তুলনা করুন। যদি প্রমাণীকরণ সফল হয় কিন্তু ক্লায়েন্টের কোনো দরকারী কানেক্টিভিটি না থাকে, তবে প্রত্যাবর্তিত রোল, VLAN, ফায়ারওয়াল পলিসি এবং অ্যাড্রেস অ্যাসাইনমেন্ট আলাদাভাবে পরীক্ষা করুন। একটি সফল আইডেন্টিটি এক্সচেঞ্জ সঠিক নেটওয়ার্ক অথরাইজেশন ফলাফলের গ্যারান্টি দেয় না।
রোমিং এবং ফলব্যাক আচরণ পরীক্ষা করুন
বারংবার টাইমআউট হওয়ার কারণে কিছু মোবাইল অপারেটিং সিস্টেম ভবিষ্যতের স্বয়ংক্রিয়-যোগদানের প্রচেষ্টাগুলিকে দমন করতে পারে। হ্যান্ডশেক সম্পন্ন হওয়ার আগে ডিভাইসটিকে ব্যান্ড বা অ্যাক্সেস পয়েন্টগুলির মধ্যে স্টিয়ার করা হচ্ছে কিনা তা পরীক্ষা করুন, বিশেষ করে ভেন্যুর প্রান্তে। অতিরিক্ত আক্রমণাত্মক রোমিং থ্রেশহোল্ডগুলি অস্থিতিশীলতা তৈরি করতে পারে, যখন অতিরিক্ত রক্ষণশীল সেটিংস একটি ক্লায়েন্টকে একটি দুর্বল অ্যাক্সেস পয়েন্টের সাথে সংযুক্ত রাখতে পারে।
ব্যর্থ এন্টারপ্রাইজ অথেন্টিকেশনের কারণে ব্যবহারকারীদের একই নামের কোনো ওপেন নেটওয়ার্কের দিকে চলে যেতে দেবেন না। সুরক্ষিত পরিষেবাকে একটি স্বতন্ত্র নীতি দিন এবং ফলব্যাক প্রচেষ্টাগুলি মনিটর করুন। ব্যাটারির প্রভাবও পর্যালোচনা করুন, কারণ ক্রমাগত স্ক্যানিং এবং দুর্বলভাবে টিউন করা রোমিং নীতিগুলি অথেন্টিকেশন সঠিক হলেও ডিভাইসের কার্যকারিতা হ্রাস করতে পারে।
অ্যাডমিনিস্ট্রেটরের চেকলিস্ট: প্রোফাইল, সার্টিফিকেট, ডিরেক্টরি স্টেট, RADIUS রেসপন্স, ANQP অ্যাডভার্টাইজমেন্ট, অথরাইজেশন রোল এবং রেডিও কন্ডিশন এই ক্রমানুসারে যাচাই করুন।
উদ্দেশ্য প্রতিটি ব্যর্থতাকে অদৃশ্য করা নয়। এটি হল শেয়ার্ড ক্রেডেনশিয়ালগুলিতে ফিরে না গিয়ে প্রতিটি ব্যর্থতাকে নির্ণয়যোগ্য, নিয়ন্ত্রিত এবং পুনরুদ্ধারযোগ্য করে তোলা।
নিরাপদ অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট WiFi auto connect এর জন্য Purple সরবরাহ করে Passpoint, OpenRoaming, SecurePass, আইডেন্টিটি ইন্টিগ্রেশন এবং iPSK এর মতো বিকল্প। আপনার বিদ্যমান ওয়্যারলেস হার্ডওয়্যারের সাথে এর আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং প্ল্যাটফর্ম কীভাবে কাজ করতে পারে এবং ভঙ্গুর শেয়ার্ড-পাসওয়ার্ড ওয়ার্কফ্লো প্রতিস্থাপন করতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।