एक होटल का अतिथि रिसेप्शन डेस्क पर एक ऐसे फोन के साथ पहुंचता है जो Captive Portal को पूरा नहीं कर पा रहा है। एक रिटेल सहयोगी ने साझा कर्मचारी पासवर्ड खो दिया है। एक अस्पताल में, एक क्लिनिकल डिवाइस एक्सेस पॉइंट्स के बीच घूमते समय लगातार कनेक्शन खो रहा है। एक्सेस पॉइंट्स ठीक हो सकते हैं, ब्रॉडबैंड सर्किट ऑनलाइन हो सकता है, और डैशबोर्ड अभी भी एक आश्वस्त करने वाला औसत थ्रूपुट आंकड़ा दिखा सकता है।
यह enterprise के लिए WiFi की एक असहज सच्चाई है। कनेक्टिविटी की विफलताएं शायद ही कभी एक स्पष्ट आउटेज के रूप में सामने आती हैं। वे छोड़े गए चेक-इन, असफल भुगतान, विलंबित वर्कफ़्लो, सपोर्ट टिकट और कर्मचारियों के वैकल्पिक तौर-तरीकों के रूप में दिखाई देती हैं। इसलिए एक व्यावहारिक रणनीति को यह पहचानना चाहिए कि समस्या ISP, वायर्ड LAN, रेडियो फ्रीक्वेंसी स्थितियों, ऑथेंटिकेशन, रोमिंग, डिवाइस डेंसिटी, या स्वयं एप्लिकेशन के साथ है।
पारंपरिक एंटरप्राइज WiFi की छिपी हुई लागत
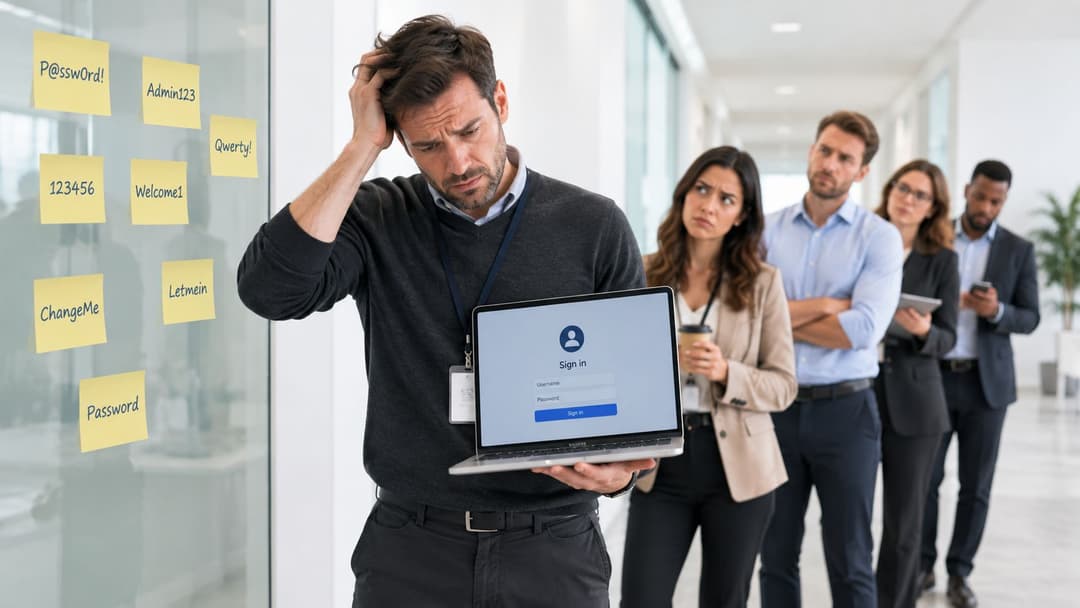
साझा पासवर्ड मॉडल पहले व्यस्त दिन तक ही सरल दिखता है। एक होटल रिसेप्शन कार्ड पर गेस्ट कुंजी प्रिंट करता है, एक रेस्तरां इसे बोर्ड पर लिखता है, और एक कार्यालय इसे स्वागत ईमेल में जोड़ता है। फिर पासवर्ड लक्षित दर्शकों से आगे फैल जाता है, पूर्व ठेकेदारों के पास पहुंच बनी रहती है, और प्रत्येक रोटेशन एक और सहायता कार्य बनाता है।
Captive Portal एक अलग तरह की बाधा उत्पन्न करते हैं। एक मेहमान SSID से जुड़ता है, रीडायरेक्ट का इंतजार करता है, छोटी स्क्रीन पर शर्तों को स्वीकार करता है, और सेशन समाप्त होने या डिवाइस के नेटवर्क बदलने पर इसी प्रक्रिया को दोहराता है। जो विज़िटर इस प्रक्रिया को पूरा नहीं कर पाता, वह इस अनुभव को ऑथेंटिकेशन की समस्या नहीं मानता। वह सीधे तौर पर यही निष्कर्ष निकालता है कि WiFi काम नहीं कर रहा है।
परिचालन लागत कहाँ दिखाई देती है
हॉस्पिटैलिटी में, एक धीमी या असफल ऑनबोर्डिंग प्रक्रिया चेक-इन में देरी कर सकती है और मेहमानों को मोबाइल डेटा का उपयोग करने के लिए मजबूर कर सकती है। रिटेल में, पेमेंट पॉइंट या स्टॉक टर्मिनल पर अस्थिर कनेक्टिविटी लेनदेन की प्रक्रिया को प्रभावित करती है, भले ही दुकान के अन्य डिवाइस ठीक-ठाक स्पीड दिखा रहे हों। हेल्थकेयर में, कमजोर सिग्नल या री-ऑथेंटिकेशन में देरी के कारण क्लिनिकल एप्लिकेशन का उपयोग उस समय बाधित हो सकता है जब स्टाफ को इसकी सबसे अधिक आवश्यकता होती है।
सुरक्षा के परिणाम भी उतने ही व्यावहारिक हैं। एक साझा क्रेडेंशियल इसका उपयोग करने वाले व्यक्ति या डिवाइस की पहचान नहीं करता है, इसलिए एक एडमिनिस्ट्रेटर हर किसी के लिए एक्सेस बदले बिना किसी एक कर्मचारी का एक्सेस विश्वास के साथ रद्द नहीं कर सकता है। एक गेस्ट नेटवर्क जो ठीक से आइसोलेटेड नहीं है, वह आंतरिक सेवाओं, प्रिंटर, मैनेजमेंट इंटरफेस या ऑपरेशनल डिवाइसेज तक का रास्ता भी बना सकता है।
UK सरकार के साइबर सुरक्षा उल्लंघन सर्वेक्षण 2025/2026 में पाया गया कि 85% बड़े UK व्यवसायों के पास कर्मचारियों और आगंतुकों के लिए अलग WiFi नेटवर्क थे, जो 2024/2025 में 93% से कम है। उसी सर्वेक्षण में 74% बड़े व्यवसायों और 57% मध्यम आकार के व्यवसायों में एक औपचारिक साइबर सुरक्षा रणनीति की सूचना दी गई, जबकि 43% UK व्यवसायों ने पिछले 12 महीनों के दौरान कम से कम एक उल्लंघन या हमले का अनुभव किया।
व्यावहारिक नियम: यदि कोई नेटवर्क कर्मचारियों, अतिथियों, ठेकेदारों और प्रबंधित उपकरणों के बीच अंतर नहीं कर सकता, तो वह उन पर कोई सार्थक नीति लागू नहीं कर सकता।
मैनुअल इंफ्रास्ट्रक्चर का विस्तार क्यों नहीं हो पाता
On-premise RADIUS मजबूत ऑथेंटिकेशन प्रदान कर सकता है, लेकिन यह सर्टिफिकेट लाइफसाइकिल मैनेजमेंट, सर्वर मेंटेनेंस, रिडंडेंसी प्लानिंग, फ़ायरवॉल डिपेंडेंसी और कई टीमों में ट्रबलशूटिंग जैसी चुनौतियाँ भी लाता है। सर्टिफिकेट का एक्सपायर होना उपयोगकर्ता को WiFi आउटेज की तरह लग सकता है। डायरेक्टरी में किया गया बदलाव समय पर एक्सेस पॉलिसी तक पहुँचने में विफल हो सकता है। इसके बाद नेटवर्क टीम एक स्पष्ट पहचान निर्णय को लागू करने के बजाय लक्षणों की जाँच करने में लग जाती है।
यह कोई नया सबक नहीं है। शुरुआती यूके वायरलेस सुरक्षा चिंताओं पर एक कंप्यूटिंग रिपोर्ट ने 2001 और 2004 के बीच 770% की वायरलेस नेटवर्क वृद्धि का वर्णन किया, जबकि रिपोर्ट दी कि केवल लगभग पांचवें हिस्से यूके की कंपनियों ने वायरलेस नेटवर्क के लिए एन्क्रिप्शन का उपयोग किया। इसने शोध का भी हवाला दिया जिसमें वायरलेस नेटवर्क वाले 28% यूरोपीय व्यवसायों ने कमजोरियों के लिए अपने WLAN का ऑडिट किया था। तकनीक आगे बढ़ गई है, लेकिन परिचालन पैटर्न परिचित बना हुआ है: परिनियोजन शासन की तुलना में तेजी से बढ़ता है।
आधुनिक WiFi आर्किटेक्चर और सुरक्षा को समझना
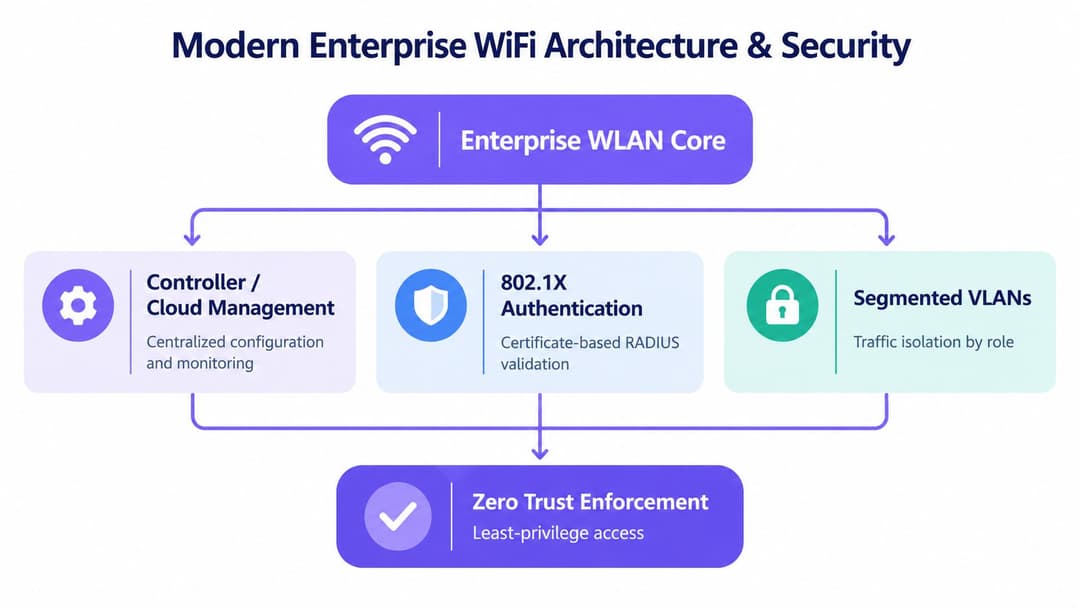
एक आधुनिक एंटरप्राइज WLAN केवल एक स्विच से जुड़े एक्सेस पॉइंट्स का संग्रह नहीं है। यह एक व्यक्ति या डिवाइस और उस व्यक्ति या डिवाइस को उपयोग करने की अनुमति वाले एप्लिकेशन्स के बीच एक प्रवर्तन लेयर है। इसके लिए चार समन्वित क्षमताओं की आवश्यकता होती है: सेंट्रल मैनेजमेंट, मजबूत ऑथेंटिकेशन, ट्रैफिक सेगमेंटेशन और निरंतर पॉलिसी प्रवर्तन।
पहला आर्किटेक्चरल बदलाव WPA2-Personal और शेयर्ड सीक्रेट से दूर होना है। WPA2-Enterprise और WPA3-Enterprise एंडपॉइंट और नेटवर्क के बीच प्रमाणीकरण एक्सचेंज रखने के लिए 802.1X का उपयोग करते हैं। एक परिपक्व डिज़ाइन में, एक सर्टिफिकेट डिवाइस की पहचान करता है, एक पहचान सेवा उपयोगकर्ता या मशीन को मान्य करती है, और नीति परिणामी पहुंच को निर्धारित करती है। एक समझौता किए गए या चले गए उपयोगकर्ता का शेयर्ड पासवर्ड अब पूरे कार्यबल का प्रतिनिधित्व नहीं करता है।
नियंत्रण प्लेन और डेटा प्लेन
क्लाउड मैनेजमेंट प्लेटफॉर्म और कंट्रोलर्स कंट्रोल प्लेन प्रदान करते हैं। वे सभी साइटों पर SSIDs, रेडियो सेटिंग्स, फर्मवेयर पॉलिसियों, एक्सेस नियमों और टेलीमेट्री को वितरित करते हैं। डेटा प्लेन अभी भी स्विचेस, फायरवॉल, गेटवे और एप्लिकेशन सेवाओं के माध्यम से यूजर ट्रैफिक को ले जाता है, इसलिए क्लाउड मैनेजमेंट अच्छे LAN डिजाइन या लचीले बैकहॉल की आवश्यकता को समाप्त नहीं करता है।
सेगमेंटेशन यह तय करता है कि प्रमाणीकरण के बाद क्या होता है। एक स्टाफ सदस्य को आंतरिक सहयोग टूल तक पहुंच मिल सकती है, एक अतिथि को केवल-इंटरनेट पहुंच मिल सकती है, और एक स्कैनर या क्लिनिकल डिवाइस को केवल उन सेवाओं तक सीमित किया जा सकता है जिनकी उसे आवश्यकता है। डायनेमिक VLAN असाइनमेंट, भूमिका-आधारित नीतियां, लीगेसी उपकरणों के लिए निजी प्री-शेयर्ड कुंजियाँ, और फ़ायरवॉल नियम मिलकर काम कर सकते हैं, लेकिन डिज़ाइन में ट्रस्ट बाउंड्री का दस्तावेजीकरण होना चाहिए, न कि केवल यह मान लेना चाहिए कि एक SSID ही अलगाव प्रदान करता है।
व्यापक डिज़ाइन का मूल्यांकन करने वाली टीमों के लिए, यह business wireless design resource उपयोगी है क्योंकि यह कवरेज, क्षमता, प्रमाणीकरण और परिचालन आवश्यकताओं को एक इंजीनियरिंग समस्या के रूप में फ्रेम करता है। एक अलग enterprise WiFi security guide पहचान, एन्क्रिप्शन, सेगमेंटेशन और मॉनिटरिंग के इर्द-गिर्द सुरक्षा चर्चा को व्यवस्थित करने में मदद कर सकती है।
Zero Trust प्रश्न को बदल देता है
Zero Trust का मतलब यह नहीं है कि हर पैकेट हमेशा के लिए ब्लॉक कर दिया जाए। इसका मतलब यह है कि नेटवर्क केवल इसलिए व्यापक विश्वास प्रदान नहीं करता क्योंकि कोई डिवाइस किसी परिचित SSID से जुड़ गया है। पॉलिसी इंजन को आवश्यक न्यूनतम पहुंच प्रदान करने के लिए पहचान, डिवाइस की स्थिति, भूमिका, स्थान और एप्लिकेशन आवश्यकताओं का उपयोग करना चाहिए।
यह मॉडल समस्या निवारण (troubleshooting) में भी सुधार करता है। एक प्रमाणीकरण विफलता, एक पोस्चर विफलता, और एक RF विफलता अलग-अलग साक्ष्य उत्पन्न करती है। यदि आर्किटेक्चर उन निर्णयों को अलग से लॉग करता है, तो इंजीनियर हर उपयोगकर्ता की शिकायत को एक सामान्य सिग्नल समस्या के रूप में देखना बंद कर सकते हैं।
पहचान प्रदाताओं और Zero Trust का एकीकरण
पहचान एकीकरण (Identity integration) सबसे अच्छा तब काम करता है जब नेटवर्क टीम इसे एकमुश्त RADIUS कॉन्फ़िगरेशन के बजाय एक लाइफसाइकिल प्रोजेक्ट के रूप में मानती है। इसका उद्देश्य लोगों और समूहों के लिए संगठन के सोर्स ऑफ ट्रुथ (source of truth) को उस सेवा से जोड़ना है जो वायरलेस एक्सेस के निर्णय लेती है।
एक व्यावहारिक कार्यान्वयन अनुक्रम इस प्रकार दिखता है:
पहले पहचान (identities) परिभाषित करें। कर्मचारियों, ठेकेदारों, मेहमानों, साझा उपकरणों, IoT उपकरणों और सर्विस खातों को अलग करें। प्रत्येक श्रेणी के लिए एक प्रलेखित ओनर, ऑनबोर्डिंग विधि, एक्सेस दायरा और हटाने की प्रक्रिया होनी चाहिए।
पहचान प्रदाता (identity provider) को कनेक्ट करें। Microsoft Entra ID और Okta क्लाउड सेवा या एक्सेस पॉलिसी इंजन द्वारा उपयोग किए जाने वाले डायरेक्टरी संदर्भ और समूह सदस्यता प्रदान कर सकते हैं। SAML आमतौर पर प्रशासनिक फ़ेडरेशन और उपयोगकर्ता पहचान विनिमय को संभालता है, जबकि RADIUS और 802.1X नेटवर्क प्रमाणीकरण पथ का हिस्सा बने रहते हैं।
डिवाइस क्रेडेंशियल जारी करें। प्रबंधित लैपटॉप और मोबाइल उपकरणों को संगठन की डिवाइस प्रबंधन प्रक्रिया के माध्यम से प्रमाणपत्र प्राप्त होने चाहिए। प्रमाणपत्र यह साबित करता है कि एंडपॉइंट एक स्वीकृत डिवाइस आबादी से संबंधित है, जबकि संबद्ध उपयोगकर्ता या समूह यह निर्धारित करता है कि उसे क्या एक्सेस प्राप्त होगी।
पॉलिसी को नेटवर्क परिणामों से मैप करें। पॉलिसी निर्णय का परिणाम एक स्पष्ट भूमिका, VLAN, फ़ायरवॉल स्थिति या एप्लिकेशन अनुमति के रूप में होना चाहिए। यदि परिणाम अस्पष्ट है, तो समस्या निवारण एक स्पष्ट नियम की समीक्षा करने के बजाय कंट्रोलर सेटिंग्स में खोजने जैसा बन जाता है।
शामिल होने और छोड़ने वाले (joiner and leaver) की प्रक्रिया को स्वचालित करें
सबसे बड़ा लाभ तब दिखाई देता है जब आइडेंटिटी लाइफसाइकिल को ऑटोमेट किया जाता है। जब कोई कर्मचारी अपनी भूमिका बदलता है या नौकरी छोड़ता है, तो डायरेक्टरी इवेंट को किसी एडमिनिस्ट्रेटर द्वारा प्रत्येक स्थानीय WiFi रिकॉर्ड को खोजने का इंतजार किए बिना एक्सेस को हटा देना या बदल देना चाहिए। यह निरसन सूचियों (revocation lists), सर्टिफिकेट एक्सपायरी कंट्रोल और समय-समय पर होने वाली एक्सेस समीक्षाओं की आवश्यकता को समाप्त नहीं करता है, लेकिन यह HR बदलाव और नेटवर्क पॉलिसी बदलाव के बीच के अंतर को कम करता है।
अतिथि (guest) एक्सेस के लिए एक अलग वर्कफ़्लो की आवश्यकता होती है। एक अतिथि को सीमित समय की पहचान, किसी होस्ट से स्वीकृति, या किसी विश्वसनीय संगठन से फेडरेशन क्रेडेंशियल प्राप्त हो सकता है। महत्वपूर्ण बात यह है कि अतिथि को केवल इसलिए स्टाफ एक्सेस नहीं मिलना चाहिए क्योंकि दोनों डिवाइस एक ही बिल्डिंग का उपयोग करते हैं।
पहचान ही एक्सेस निर्णय का मुख्य आधार होना चाहिए, न कि कोई ऐसा पासवर्ड जिसे खोजने के लिए नेटवर्क टीम को परेशान होना पड़े।
व्यापक रोलआउट से पहले इंटीग्रेशन का परीक्षण करें। पहले कनेक्शन, सर्टिफिकेट रिन्यूअल, ऑफलाइन डायरेक्टरी व्यवहार, पॉलिसी परिवर्तन, विफल ऑथेंटिकेशन, डिवाइस रिप्लेसमेंट और रिवोकेशन को सत्यापित करें। प्रत्येक प्रमुख एंडपॉइंट प्रकार पर परीक्षण करें, क्योंकि एक सफल लैपटॉप पायलट यह साबित नहीं करता है कि हैंडहेल्ड स्कैनर, टैबलेट, मेडिकल डिवाइस या प्रिंटर सही ढंग से व्यवहार करेंगे।
उन टीमों के लिए जो स्थानीय RADIUS इन्फ्रास्ट्रक्चर को बनाए रखने के परिचालन बोझ को कम करना चाहती हैं, मौजूदा पहचान और नेटवर्क नियंत्रणों के साथ मूल्यांकन करने के लिए उद्यम Wi-Fi के लिए क्लाउड RADIUS (RADIUS-as-a-Service) एक मॉडल है।
Passpoint और OpenRoaming: प्रमाणीकरण जो यात्रा करता है
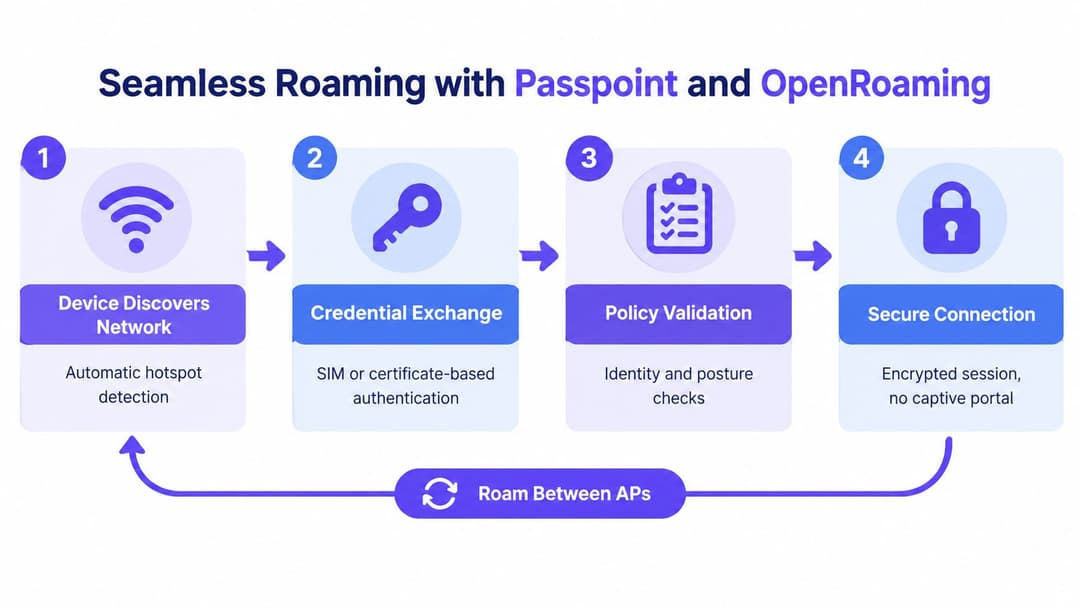
किसी होटल, शाखा कार्यालय या परिवहन स्थल पर एक विफल कनेक्शन ISP आउटेज की तरह लग सकता है, भले ही WAN ठीक हो। रोमिंग एक और संभावित दोष क्षेत्र पेश करती है। एक डिवाइस सही ढंग से प्रमाणित हो सकता है, फिर सेवा खो सकता है क्योंकि रेडियो कवरेज, क्लाइंट व्यवहार या हैंडऑफ़ सेटिंग्स गलत हैं।
Captive Portal एक सीमित समस्या का समाधान करते हैं: पहुंच की अनुमति देने से पहले एक वेब पेज प्रदर्शित करना। वे डिवाइस और नेटवर्क के बीच एक विश्वसनीय पहचान संबंध स्थापित नहीं करते हैं। Passpoint, जिसे Hotspot 2.0 के रूप में भी जाना जाता है, एक अलग दृष्टिकोण अपनाता है। एक संगत डिवाइस नेटवर्क क्षमताओं की खोज करता है, उपयुक्त क्रेडेंशियल की जाँच करता है, और एक सुरक्षित प्रोफ़ाइल के माध्यम से प्रमाणित होता है। उपयोगकर्ता को एक परिचित SSID चुनने या स्प्लैश स्क्रीन को पूरा करने की आवश्यकता नहीं होती है।
OpenRoaming इस मॉडल को भाग लेने वाले संगठनों और स्थानों तक बढ़ाता है। एक यूजर या प्रबंधित डिवाइस एक विश्वसनीय पहचान रखता है, जबकि विज़िट किया गया नेटवर्क फेडरेशन के माध्यम से इसे सत्यापित करता है। कार्यालयों, होटलों, परिवहन साइटों, रिटेल शाखाओं या इवेंट स्थानों का संचालन करने वाले व्यवसायों के लिए, यह प्रत्येक स्थान को अलग से कॉन्फ़िगर करने की आवश्यकता को कम करता है।
डिवाइस पृष्ठभूमि में क्या करता है
प्रक्रिया स्वचालित है, लेकिन प्रत्येक चरण को परीक्षण की आवश्यकता है:
- खोज: डिवाइस एक संगत नेटवर्क की पहचान करता है और उसके विज्ञापित प्रमाणीकरण तरीकों की जांच करता है।
- क्रेडेंशियल एक्सचेंज: समर्थित एंटरप्राइज पद्धति के माध्यम से एक SIM-आधारित क्रेडेंशियल, प्रमाणपत्र, या अन्य विश्वसनीय पहचान प्रस्तुत की जाती है।
- नीति सत्यापन: नेटवर्क पहचान, प्राधिकरण और आवश्यक डिवाइस या स्थिति की शर्तों की जांच करता है।
- एन्क्रिप्टेड कनेक्शन: डिवाइस को पारंपरिक Captive Portal का उपयोग किए बिना एक एन्क्रिप्टेड सत्र प्राप्त होता है।
यह कई सामान्य विफलता बिंदुओं को हटा देता है। एक होटल अतिथि को कमरे-विशिष्ट पासवर्ड दर्ज करने की आवश्यकता नहीं होती है। एक यात्रा करने वाले कर्मचारी को हर शाखा में एक नया स्पलैश पेज स्वीकार करने की आवश्यकता नहीं होती है। एक खरीदार लंबी साइन-इन प्रक्रिया को दोहराए बिना भाग लेने वाले स्थान पर वापस आ सकता है।
रोमिंग रेडियो और नीति पर निर्भर करती है
सफल ऑथेंटिकेशन एक अच्छे हैंडऑफ की गारंटी नहीं देता है। RF डिज़ाइन को ओवरलैपिंग कवरेज, समझदारी से निर्धारित ट्रांसमिट पावर, सुसंगत SSID और सुरक्षा सेटिंग्स, और एक ऐसा वायर्ड पाथ प्रदान करना चाहिए जो ट्रैफ़िक को संभाल सके। फास्ट ट्रांज़िशन के तरीके रुकावट को कम कर सकते हैं, लेकिन वे दूर स्थित एक्सेस पॉइंट, कंजस्टेड चैनल या कमजोर सिग्नल से जुड़े रहने वाले क्लाइंट की समस्या को पूरी तरह ठीक नहीं कर सकते।
OpenRoaming के लिए भी प्रशासन की आवश्यकता होती है। विज़िट किए गए नेटवर्क को फ़ेडरेटेड पहचान को अतिथि, कर्मचारी, या डिवाइस नीति से मैप करना चाहिए। लॉग्स को अनावश्यक व्यक्तिगत डेटा को सीमित करते हुए स्वीकृत पहचान, लागू नियम और सेशन के स्थान को रिकॉर्ड करना चाहिए।
समस्या निवारण (ट्रबलशूटिंग) को साक्ष्यों को अलग करना चाहिए। एक फेडरेशन प्रमाणीकरण विफलता क्रेडेंशियल, सर्टिफिकेट, नीति, या पहचान प्रदाता की ओर इशारा करती है। एक RF हैंडऑफ़ विफलता सिग्नल स्तरों, चैनल स्थितियों, एक्सेस पॉइंट प्लेसमेंट, या क्लाइंट के निर्णयों की ओर इशारा करती है। यदि दोनों सफल होते हैं लेकिन एप्लिकेशन अभी भी विफल हो जाते हैं, तो वायर्ड पाथ और ISP की अलग से जाँच करें। यह वर्गीकरण इंजीनियरों को हर रोमिंग शिकायत को हार्डवेयर या ब्रॉडबैंड खराबी के रूप में मानने से बचने में मदद करता है।
डिप्लॉयमेंट के सर्वोत्तम तौर-तरीके और स्पेक्ट्रम रणनीति
हार्डवेयर चयन महत्वपूर्ण है, लेकिन इसे डिज़ाइन का नेतृत्व नहीं करना चाहिए। उपयोगकर्ता घनत्व, एप्लिकेशन व्यवहार, निर्माण सामग्री, गतिशीलता, डिवाइस क्षमता और विफलता सहिष्णुता के साथ शुरू करें। फिर ऐसे एक्सेस पॉइंट, स्विचिंग, क्लाउड प्रबंधन, प्रमाणीकरण और सुरक्षा नियंत्रण का चयन करें जो स्पष्ट रूप से इंटरऑपरेट करते हों।
कोई वेंडर उत्कृष्ट रेडियो प्रदर्शन की पेशकश कर सकता है लेकिन आइडेंटिटी लेयर पर अड़चनें पैदा कर सकता है। दूसरा एक आसान क्लाउड डैशबोर्ड प्रदान कर सकता है लेकिन तीसरे पक्ष के ऑथेंटिकेशन या पॉलिसी एक्सपोर्ट पर सीमाएं लगा सकता है। उपयोगी तुलना केवल सुविधाओं की चेकलिस्ट नहीं है। यह इस बात पर निर्भर करती है कि क्या संपूर्ण सेवा किसी साइट को प्रोविज़न कर सकती है, एक भूमिका लागू कर सकती है, आउटेज से उबर सकती है, उपयोगी टेलीमेट्री प्रदर्शित कर सकती है, और मिश्रित एंडपॉइंट आबादी का समर्थन कर सकती है।
6 GHz को एक क्षमता परत के रूप में मानें
Ofcom ने UK के निचले 6 GHz बैंड, 5925 से 6425 MHz को लाइसेंस-मुक्त रेडियो लोकल एरिया नेटवर्क के लिए उपलब्ध कराया है। इसके नियम 250 mW EIRP तक इनडोर संचालन और 25 mW EIRP तक बहुत कम शक्ति वाले आउटडोर संचालन की अनुमति देते हैं। यह आवंटन 500 MHz का सन्निहित स्पेक्ट्रम प्रदान करता है, जो 24 नॉन-ओवरलैपिंग 20 MHz चैनल, छह 80 MHz चैनल, या तीन 160 MHz चैनल का समर्थन करता है, जैसा कि Ofcom के 6 GHz WiFi वक्तव्य में निर्धारित किया गया है।
यह क्षमता अस्पतालों, होटलों, कार्यालयों, शॉपिंग सेंटरों और परिवहन सुविधाओं में आकर्षक है जहां कई अनुकूल क्लाइंट एयरटाइम के लिए प्रतिस्पर्धा करते हैं। व्यापक चैनल हाई-थ्रूपुट कार्य का समर्थन कर सकते हैं, लेकिन वे अधिक स्पेक्ट्रम का भी उपभोग करते हैं और एक्सेस पॉइंट से दूर स्थित डिवाइस के अनुभव को स्वचालित रूप से नहीं सुधारते हैं।
6 GHz में कम आवृत्ति वाले बैंड की तुलना में कमजोर प्रसार और दीवार में प्रवेश करने की खराब क्षमता होती है। इसलिए बिना किसी नए सर्वेक्षण के मौजूदा 5 GHz प्लेसमेंट का पुन: उपयोग करने से नेटवर्क कवरेज में अंतराल पैदा हो सकता है। एक समझदारी भरा डिजाइन व्यापक कवरेज और पुराने क्लाइंट्स के लिए 5 GHz को उपलब्ध रखता है, जबकि 6 GHz का उपयोग वहां करता है जहां संगत डिवाइसों को अतिरिक्त क्षमता की आवश्यकता होती है।
नियमन और बैकहॉल के लिए योजना बनाएं
Ofcom का प्रस्तावित स्टैंडर्ड-पावर मॉडल 4 W EIRP, या 36 dBm तक के संचालन की अनुमति देता है, जिसमें आउटडोर उपयोग और 24 dBm से ऊपर इनडोर संचालन के लिए ऑटोमेटेड फ्रीक्वेंसी कोऑर्डिनेशन की आवश्यकता होती है। 6 GHz तक पहुंच के विस्तार पर Ofcom परामर्श बताता है कि कैसे डेटाबेस-संचालित कोऑर्डिनेशन उच्च-शक्ति संचालन को सक्षम करते हुए मौजूदा उपयोगकर्ताओं की सुरक्षा करता है।
उपकरण खरीदने से पहले, UK नियामक मोड समर्थन, स्थान और एंटीना डेटा आवश्यकताओं, प्राधिकरण के नुकसान के दौरान AFC व्यवहार और फॉलबैक प्रोफाइल की पुष्टि करें। यह भी सत्यापित करें कि स्विच अपलिंक और इंटरनेट एज ट्रैफ़िक को संभाल सकते हैं। कम क्षमता वाले वायर्ड पथ से जुड़े एक उच्च-क्षमता वाले रेडियो से केवल बाधा का स्थान बदलता है।
सर्वेक्षण प्रक्रिया के लिए केवल एक इनपुट के रूप में Wi-Fi channel planner का उपयोग करें, वास्तविक इमारत में लिए गए मापों के प्रतिस्थापन के रूप में नहीं। प्रतिनिधि उपकरणों के साथ रोमिंग, वॉयस या वीडियो कॉल, एप्लिकेशन लेटेंसी, ऑनबोर्डिंग और उच्च-घनत्व प्रदर्शन को मान्य करें।
ROI और परिचालन प्रभाव को मापना
एंटरप्राइज WiFi का व्यावसायिक मामला सबसे तेज़ उपलब्ध एक्सेस पॉइंट के साथ शुरू नहीं होना चाहिए। इसे उस विफलता के साथ शुरू होना चाहिए जो संगठन के पैसे या समय को नुकसान पहुँचाती है, फिर यह पहचानना चाहिए कि सेवा के किस हिस्से ने इसका कारण बना।
एक ब्रॉडबैंड स्पीड टेस्ट यह दिखा सकता है कि सर्किट एक निश्चित दर में सक्षम है। यह आपको यह नहीं बता सकता कि किसी अतिथि के ऑथेंटिकेशन में बहुत अधिक समय क्यों लगा, किसी भुगतान टर्मिनल ने अपना सेशन क्यों खो दिया, या किसी क्लीनिशियन का डिवाइस किसी दूर के एक्सेस पॉइंट से क्यों जुड़ा रहा। उन मामलों में WAN, LAN, RF वातावरण, ऑथेंटिकेशन सेवा, DHCP या एड्रेसिंग लेयर, रोमिंग इवेंट्स और एप्लिकेशन से टेलीमेट्री की आवश्यकता होती है।
एक व्यावसायिक कनेक्टिविटी विश्लेषण में उद्धृत UK के शोध में पाया गया कि 20% व्यवसायों ने माना कि उनके इंटरनेट की गति दैनिक संचालन के लिए अपर्याप्त थी, जो शहरी क्षेत्रों में 18.2% की तुलना में ग्रामीण क्षेत्रों में बढ़कर 25% हो गई। उसी स्रोत में उद्धृत एक अलग UK SME शोध में पाया गया कि 86% ने रिपोर्ट किया कि खराब कनेक्टिविटी ने पिछले 12 महीनों के दौरान संचालन को नकारात्मक रूप से प्रभावित किया था, जो लंदन के व्यवसायों में बढ़कर 89% हो गया। ये आंकड़े व्यापक रूप से कनेक्टिविटी से संबंधित हैं, न कि केवल WiFi से, यही कारण है कि समस्या का निदान महत्वपूर्ण है।
एक विफलता वर्गीकरण बनाएं
विफल रहने वाली परत के विरुद्ध घटनाओं को रिकॉर्ड करें:
| देखा गया लक्षण | एकत्र किए जाने वाले साक्ष्य | संभावित जांच |
|---|---|---|
| प्रत्येक डिवाइस की सर्विस बंद हो जाती है | WAN अलार्म, गेटवे स्वास्थ्य, स्विच इवेंट | ISP, एज, पावर, या अपस्ट्रीम LAN |
| एक क्षेत्र का प्रदर्शन खराब है | चैनल उपयोग, शोर, पुनः प्रयास, सिग्नल स्तर | RF हस्तक्षेप, कवरेज, या सेल डिज़ाइन |
| उपयोगकर्ता कनेक्ट होते हैं लेकिन एप्लिकेशन रुक जाते हैं | विलंबता (Latency), पैकेट हानि, DNS, एप्लिकेशन समय | वायर्ड पाथ, WAN, सेवा निर्भरता, या पॉलिसी | एसोसिएशन इतिहास, रोमिंग निर्णय, क्लाइंट क्षमता | RF ओवरलैप, स्टिकी क्लाइंट, ट्रांज़िशन सेटिंग्स |
| एक समूह के लिए लॉगिन विफल हो जाता है | RADIUS प्रतिक्रियाएं, प्रमाणपत्र, IdP इवेंट | पहचान, प्रमाणपत्र, पॉलिसी, या डायरेक्टरी एकीकरण |
| भुगतान या स्कैनर रुक-रुक कर विफल होते हैं | सत्र लॉग, डिवाइस पावर स्थिति, एप्लिकेशन त्रुटियां | डिवाइस व्यवहार, रोमिंग, या एप्लिकेशन टाइमआउट |
यह विधि एक महंगी लेकिन आम गलती को रोकती है, जैसे ISP आउटेज को ठीक करने के लिए एक्सेस पॉइंट जोड़ना या हस्तक्षेप को ठीक करने के लिए बैंडविड्थ बढ़ाना। अधिक रेडियो क्षमता एक टूटी हुई सर्टिफिकेट चेन को ठीक नहीं करेगी, और एक नया सर्किट किसी क्लाइंट को कमजोर एक्सेस पॉइंट छोड़ने के लिए मजबूर नहीं करेगा।
मेट्रिक्स को परिचालन परिणामों से जोड़ें
हॉस्पिटैलिटी टीमें ऑथेंटिकेशन विफलताओं और सेशन बीच में छोड़ने की घटनाओं की तुलना चेक-इन कतारों, बार-बार आने वाले सपोर्ट अनुरोधों या मेहमानों की शिकायतों से कर सकती हैं। रिटेल टीमें वायरलेस समस्याओं को असफल लेनदेन, स्टॉक में देरी या स्टाफ की कार्यक्षमता में कमी से जोड़कर देख सकती हैं। हेल्थकेयर टीमों को केवल औसत स्पीड के आधार पर सफलता का आकलन करने के बजाय, क्लिनिकल वर्कफ्लो में एप्लिकेशन की उपलब्धता और मोबिलिटी को ट्रैक करना चाहिए।
उपलब्धता, ऑथेंटिकेशन समय, रोमिंग निरंतरता, रिकवरी और एप्लिकेशन रिस्पॉन्सिबिलिटी के लिए सर्विस ऑब्जेक्टिव्स सेट करें। फिर नेटवर्क को बदलने से पहले एक बेसलाइन स्थापित करें। इससे फाइनेंस और ऑपरेशन्स को एक मजबूत दृष्टिकोण मिलता है कि निवेश ने क्या ठीक किया, और यह इंजीनियरिंग को उन अपग्रेड्स को अस्वीकार करने का एक तरीका देता है जो गलत लेयर को हल करते हैं।
अपनी भविष्य के लिए तैयार WiFi रणनीति का निर्माण
भविष्य के लिए तैयार वायरलेस रणनीति रेडियो इन्फ्रास्ट्रक्चर द्वारा समर्थित एक गवर्नेंस मॉडल है। यह संगठन को बताती है कि कौन कनेक्ट हो सकता है, प्रत्येक पहचान कहां तक पहुंच सकती है, स्थितियां बदलने पर नेटवर्क कैसा व्यवहार करता है, और कौन सा सबूत यह साबित करता है कि सेवा काम कर रही है।
एक इन्वेंट्री के साथ शुरुआत करें जिसमें लोग, डिवाइस, साइट्स, एप्लिकेशन और उनकी निर्भरताएं शामिल हों। इसे केवल एक्सेस पॉइंट्स तक सीमित न रखें। इसमें पेमेंट टर्मिनल, स्कैनर, प्रिंटर, बिल्डिंग सिस्टम, मेडिकल उपकरण, मीटिंग-रूम डिवाइस, ठेकेदार एंडपॉइंट और मेहमानों के उपयोग की प्रक्रियाएं शामिल करें। चिन्हित करें कि कौन से डिवाइस आधुनिक एंटरप्राइज़ ऑथेंटिकेशन का समर्थन करते हैं और किनके लिए नियंत्रित अपवाद की आवश्यकता है।
चरणबद्ध तरीके से माइग्रेशन अपनाएं
चरण एक खोज है। वर्तमान SSIDs, साझा क्रेडेंशियल, VLANs, RADIUS सर्वर, प्रमाणपत्र, फ़ायरवॉल नियम, नियंत्रक सेटिंग्स और समर्थन प्रक्रियाओं को मैप करें। वास्तविक घटनाओं को कैप्चर करें और उन्हें ISP, LAN, RF, प्रमाणीकरण, रोमिंग, डिवाइस या एप्लिकेशन लेयर द्वारा वर्गीकृत करें।
दूसरा चरण अलगाव है। कर्मचारियों, मेहमानों, ठेकेदारों और उपकरणों के लिए अलग-अलग ट्रस्ट ज़ोन बनाएं। जहाँ उपयुक्त हो केवल-इंटरनेट एक्सेस लागू करें, मैनेजमेंट इंटरफेस को प्रतिबंधित करें, और उन अपवादों को दस्तावेजीकृत करें जिनकी आवश्यकता पुराने उपकरणों को होती है। UK Government के सर्वेक्षण का यह निष्कर्ष कि कर्मचारियों और आगंतुकों के नेटवर्क सार्वभौमिक रूप से अलग नहीं हैं, इसे केवल एक कॉन्फ़िगरेशन प्राथमिकता नहीं, बल्कि एक गवर्नेंस प्राथमिकता बनाता है।
तीसरा चरण पहचान है। जहाँ एंडपॉइंट मैनेजमेंट इसका समर्थन करता है, वहाँ स्टाफ एक्सेस को सर्टिफिकेट-आधारित ऑथेंटिकेशन के साथ 802.1X पर ले जाएँ। पॉलिसी को संगठन की डायरेक्टरी से जोड़ें, जॉइनर और लीवर इवेंट्स को स्वचालित करें, और मेहमानों को एक अलग ऑनबोर्डिंग पाथ दें। प्रत्येक साइट को बदलने से पहले रिवोकेशन और सर्टिफिकेट रिन्यूअल का परीक्षण करें।
चरण चार गतिशीलता है। Passpoint या इसके समकक्ष स्वचालित ऑनबोर्डिंग मॉडल पेश करें जहां बार-बार स्थान तक पहुंच महत्वपूर्ण हो। प्रमाणीकरण और रोमिंग के माध्यम से खोज से लेकर संपूर्ण यात्रा को मान्य करें, जिसमें वे डिवाइस भी शामिल हैं जिनमें पुराने क्लाइंट सॉफ़्टवेयर या सीमित एंटरप्राइज़ समर्थन है।
पांचवां चरण ऑप्टिमाइजेशन है। कवरेज, क्षमता, हस्तक्षेप (interference), चैनल उपयोग, क्लाइंट वितरण और बैकहॉल का सर्वेक्षण करें। अनुकूल उच्च-क्षमता वाले क्षेत्रों के लिए 6 GHz का उपयोग करें, उपयुक्त लोअर-बैंड कवरेज बनाए रखें, और प्रत्येक परिनियोजन प्रकार के लिए नियामक आवश्यकताओं की जांच करें।
परिचालन को डिज़ाइन का हिस्सा बनाएं
क्लाउड प्रबंधन कॉन्फ़िगरेशन और दृश्यता को केंद्रीकृत कर सकता है, लेकिन केंद्रीकरण का अर्थ ऑटोमेशन नहीं है। अलर्ट थ्रेसहोल्ड, एस्केलेशन ओनरशिप, मेंटेनेंस विंडो और रोलबैक प्रक्रियाओं को स्पष्ट रूप से परिभाषित करें। पॉलिसी परिवर्तनों और एक्सेस निर्णयों के लिए एक एविडेंस ट्रेल रखें। एक नियमित समय-सारणी के अनुसार अप्रयुक्त पहचानों, असफल ऑथेंटिकेशन पैटर्नों, अनमैनेज्ड डिवाइसों और सेगमेंटेशन अपवादों की समीक्षा करें।
एक उपयोगी ऑपरेटिंग डैशबोर्ड को व्यावहारिक प्रश्नों के उत्तर देने चाहिए:
- क्या अतिथि कर्मचारियों के हस्तक्षेप के बिना ऑनबोर्डिंग पूरी कर सकते हैं?
- क्या कोई जाने वाला कर्मचारी सामान्य पहचान जीवनचक्र के माध्यम से पहुंच खो सकता है?
- क्या कोई डिवाइस अपने महत्वपूर्ण एप्लिकेशन का उपयोग करते समय रोम कर सकता है?
- क्या इंजीनियर एक RF समस्या को ISP समस्या से अलग पहचान सकते?
- क्या संगठन यह दिखा सकता है कि किसी डिवाइस ने किस ट्रस्ट ज़ोन में प्रवेश किया और क्यों?
- यदि क्लाउड या समन्वय निर्भरता अनुपलब्ध है, तो क्या कोई साइट सुरक्षित रूप से जारी रह सकती है?
सही माइग्रेशन पहले ही दिन हर एक्सेस पॉइंट को नहीं बदलता है। यह एक दोहराने योग्य नियंत्रण मॉडल स्थापित करता है, एक प्रतिनिधि साइट पर इसका परीक्षण करता है, परिचालन परिणामों को मापता है, और विफलता के तरीकों को समझने के बाद ही इसका विस्तार करता है।
Purple मौजूदा एक्सेस पॉइंट्स पर पासवर्ड रहित मेहमान और स्टाफ एक्सेस, क्लाउड RADIUS, पहचान एकीकरण, Passpoint और OpenRoaming सपोर्ट, और मेहमानों, स्टाफ व डिवाइसों के लिए अलग-अलग नेटवर्क की सुविधा देता है। आपके सभी साइटों पर एक अधिक सुरक्षित, मापने योग्य कनेक्टिविटी रणनीति को लागू करने में इसकी एंटरप्राइज़ WiFi प्लेटफ़ॉर्म किस तरह सहायता कर सकती है, यह जानने के लिए Purple पर जाएं।