Un ospite dell'hotel raggiunge la reception con un telefono che non riesce a completare il Captive Portal. Un addetto alle vendite ha perso la password condivisa del personale. In un ospedale, un dispositivo clinico continua a perdere la connessione mentre si sposta tra i vari access point. Gli access point potrebbero funzionare correttamente, il circuito a banda larga potrebbe essere online e la dashboard potrebbe mostrare comunque un rassicurante valore medio di throughput.
Questa è la scomoda realtà del WiFi per le aziende. I problemi di connettività raramente si presentano come un unico evidente disservizio. Appaiono invece sotto forma di accessi abbandonati, pagamenti falliti, flussi di lavoro rallentati, ticket di supporto ed espedienti temporanei adottati dal personale. Una strategia pratica deve quindi identificare se il problema risiede nell'ISP, nella LAN cablata, nelle condizioni delle frequenze radio, nell'autenticazione, nel roaming, nella densità dei dispositivi o nell'applicazione stessa.
Il costo nascosto del WiFi aziendale tradizionale
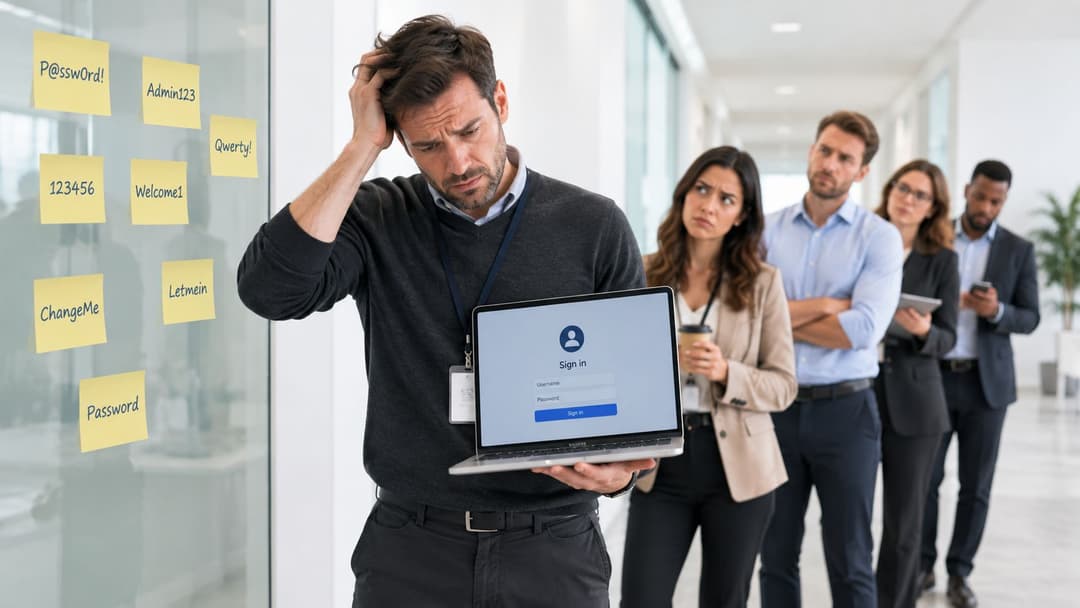
Il modello di password condivisa sembra semplice fino al primo giorno di massima affluenza. Un hotel stampa la chiave per gli ospiti sui biglietti della reception, un ristorante la scrive su una lavagna e un ufficio la aggiunge a un'e-mail di benvenuto. In seguito la password si diffonde oltre il pubblico previsto, gli ex collaboratori mantengono l'accesso e ogni rotazione crea un'ulteriore attività di supporto.
I Captive Portal aggiungono un tipo diverso di attrito. Un ospite si connette all'SSID, attende un reindirizzamento, accetta i termini su uno schermo piccolo e ripete il processo alla scadenza della sessione o quando il dispositivo cambia stato di rete. Un visitatore che non riesce a completare questa sequenza non descrive l'esperienza come un problema di autenticazione. Conclude semplicemente che il WiFi non funziona.
Dove si manifestano i costi operativi
Nel settore dell'ospitalità, un flusso di onboarding lento o fallito può ritardare il check-in e spingere gli ospiti a utilizzare i dati mobili. Nel retail, una connettività instabile in corrispondenza di un punto di pagamento o di un terminale di inventario influisce sul percorso di transazione, anche quando gli altri dispositivi nel negozio registrano velocità accettabili. Nel settore sanitario, un segnale debole o una riautenticazione ritardata possono interrompere l'accesso a un'applicazione clinica proprio nel momento in cui il personale ne ha più bisogno.
Le conseguenze sulla sicurezza sono altrettanto concrete. Una credenziale condivisa non identifica la persona o il dispositivo che la utilizza, pertanto un amministratore non può revocare con sicurezza l'accesso di un singolo dipendente senza modificare l'accesso per tutti gli altri. Inoltre, una rete ospiti che non sia adeguatamente isolata può creare un percorso d'accesso verso i servizi interni, le stampanti, le interfacce di gestione o i dispositivi operativi.
L'indagine del governo britannico Cyber Security Breaches Survey 2025/2026 ha rilevato che l'85% delle grandi aziende del Regno Unito dispone di reti WiFi separate per il personale e per i visitatori, in calo rispetto al 93% del 2024/2025. La stessa indagine ha segnalato una strategia di sicurezza informatica formale nel 74% delle grandi aziende e nel 57% delle medie imprese, mentre il 43% delle aziende del Regno Unito ha registrato almeno una violazione o un attacco nei 12 mesi precedenti.
Regola pratica: Se una rete non è in grado di distinguere tra personale, ospiti, appaltatori e dispositivi gestiti, non può applicare loro alcuna policy significativa.
Perché l'infrastruttura manuale non è scalabile
Un RADIUS on-premise può fornire un'autenticazione più forte, ma introduce anche la gestione del ciclo di vita dei certificati, la manutenzione dei server, la pianificazione della ridondanza, le dipendenze dai firewall e la risoluzione dei problemi tra più team. La scadenza di un certificato può apparire all'utente come un disservizio della rete WiFi. Una modifica nella directory può non raggiungere in tempo i criteri di accesso. Di conseguenza, il team di rete si trova a indagare sui sintomi invece di applicare una chiara decisione di identità.
Questa non è una lezione nuova. Un rapporto di Computing sulle prime preoccupazioni per la sicurezza wireless nel Regno Unito descriveva una crescita delle reti wireless del 770% tra il 2001 e il 2004, segnalando al contempo che solo un quinto circa delle aziende del Regno Unito utilizzava la crittografia per le reti wireless. Citava inoltre una ricerca in cui il 28% delle imprese europee dotate di reti wireless aveva effettuato un controllo delle proprie WLAN alla ricerca di vulnerabilità. La tecnologia è andata avanti, ma il modello operativo rimane familiare: l'implementazione cresce più rapidamente della governance.
Comprendere la moderna architettura WiFi e la sicurezza
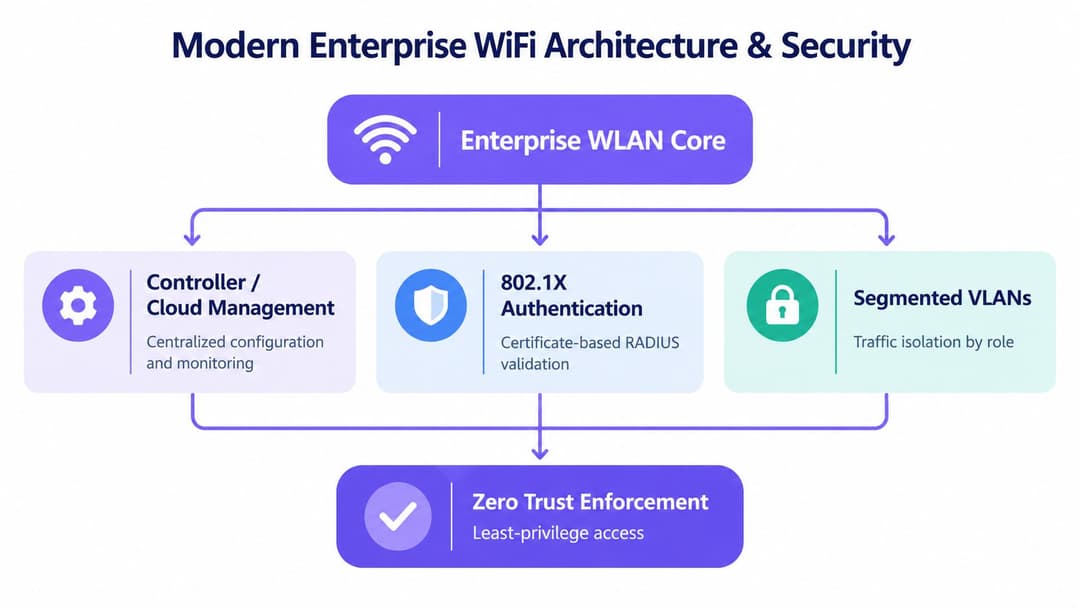
Una moderna WLAN aziendale non è una semplice raccolta di access point collegati a uno switch. È un livello di applicazione delle policy tra una persona o un dispositivo e le applicazioni che tale persona o dispositivo è autorizzato a utilizzare. Ciò richiede quattro funzionalità coordinate: gestione centrale, autenticazione forte, segmentazione del traffico e applicazione continua delle policy.
Il primo cambiamento architetturale consiste nell'allontanarsi dal WPA2-Personal e dai segreti condivisi. WPA2-Enterprise e WPA3-Enterprise utilizzano lo standard 802.1X per posizionare uno scambio di autenticazione tra l'endpoint e la rete. In una progettazione matura, un certificato identifica il dispositivo, un servizio di identità convalida l'utente o la macchina e una policy determina l'accesso risultante. La password condivisa di un utente compromesso o non più in organico non rappresenta più un rischio per l'intera forza lavoro.
Il control plane e il data plane
Le piattaforme di gestione cloud e i controller forniscono il control plane. Distribuiscono gli SSID, le impostazioni radio, i criteri del firmware, le regole di accesso e la telemetria tra i vari siti. Il data plane trasporta comunque il traffico degli utenti attraverso switch, firewall, gateway e servizi applicativi, pertanto la gestione in cloud non elimina la necessità di una progettazione LAN solida o di un backhaul resiliente.
La segmentazione determina cosa succede dopo l'autenticazione. Un membro dello staff può ricevere l'accesso agli strumenti di collaborazione interna, un ospite può ricevere un accesso solo internet, e uno scanner o un dispositivo clinico può essere limitato ai soli servizi di cui ha bisogno. L'assegnazione dinamica della VLAN, le policy basate sui ruoli, le chiavi pre-condivise private per le apparecchiature legacy e le regole del firewall possono cooperare, ma il progetto deve documentare il confine di attendibilità anziché presumere che un SSID da solo fornisca l'isolamento.
Per i team che valutano l'architettura nel suo complesso, questa risorsa per la progettazione wireless aziendale è utile perché inquadra copertura, capacità, autenticazione e requisiti operativi come un unico problema ingegneristico. Una guida alla sicurezza WiFi aziendale separata può aiutare a strutturare il dibattito sulla sicurezza in materia di identità, crittografia, segmentazione e monitoraggio.
Lo Zero Trust cambia la prospettiva
Zero Trust non significa che ogni pacchetto venga bloccato per sempre. Significa che la rete non concede un'ampia fiducia solo perché un dispositivo si è connesso a un SSID noto. Il motore dei criteri dovrebbe utilizzare l'identità, lo stato del dispositivo, il ruolo, la posizione e i requisiti dell'applicazione per concedere l'accesso minimo necessario.
Questo modello migliora anche la risoluzione dei problemi. Un errore di autenticazione, un problema di postura del dispositivo e un guasto RF producono dati diversi. Se l'architettura registra queste decisioni separatamente, i tecnici possono smettere di trattare ogni reclamo degli utenti come un generico problema di segnale.
Integrazione degli Identity Provider e Zero Trust
L'integrazione dell'identità funziona al meglio quando il team di rete la gestisce come un progetto sul ciclo di vita, e non come una configurazione RADIUS una tantum. L'obiettivo è collegare la fonte di verità dell'organizzazione per utenti e gruppi con il servizio che prende le decisioni di accesso wireless.
Una sequenza di implementazione pratica si presenta così:
Definisci prima le identità. Separa dipendenti, appaltatori, ospiti, dispositivi condivisi, apparecchiature IoT e account di servizio. Ogni categoria deve avere un proprietario documentato, un metodo di onboarding, un ambito di accesso e un processo di rimozione.
Collega l'identity provider. Microsoft Entra ID e Okta possono fornire il contesto della directory e l'appartenenza ai gruppi utilizzati da un servizio cloud o da un motore di criteri di accesso. SAML gestisce comunemente la federazione amministrativa e lo scambio di identità utente, mentre RADIUS e 802.1X rimangono parte del percorso di autenticazione di rete.
Rilascia le credenziali del dispositivo. I laptop gestiti e i dispositivi mobili dovrebbero ricevere i certificati tramite il processo di gestione dei dispositivi dell'organizzazione. Il certificato dimostra che l'endpoint appartiene a una popolazione di dispositivi approvata, mentre l'utente o il gruppo associato determina l'accesso che riceve.
Mappa la policy sui risultati di rete. Una decisione di policy dovrebbe tradursi in un ruolo chiaro, una VLAN, una postura del firewall o un'autorizzazione applicativa. Se il risultato è ambiguo, la risoluzione dei problemi diventa una ricerca tra le impostazioni del controller anziché una revisione di una regola esplicita.
Automatizzare il processo di inserimento e disattivazione degli utenti
Il vantaggio principale si manifesta quando il ciclo di vita dell'identità viene automatizzato. Quando un dipendente cambia ruolo o lascia l'azienda, l'evento della directory dovrebbe rimuovere o modificare l'accesso senza attendere che un amministratore individui ogni singolo record WiFi locale. Questo non elimina la necessità di elenchi di revoca, controlli sulla scadenza dei certificati e revisioni periodiche degli accessi, ma riduce il divario temporale tra una modifica nelle risorse umane e una modifica nelle policy di rete.
L'accesso degli ospiti richiede un flusso di lavoro differente. Un ospite può ricevere un'identità a tempo limitato, un'approvazione da un referente interno o una credenziale federata da un'organizzazione fidata. Il punto fondamentale è che l'ospite non deve ereditare i privilegi di accesso del personale solo perché entrambi i dispositivi si trovano nello stesso edificio.
L'identità dovrebbe essere l'input per la decisione di accesso, non una password che il team di rete deve rincorrere.
Testare l'integrazione prima di un roll-out su larga scala. Verificare la prima connessione, il rinnovo dei certificati, il comportamento della directory offline, le modifiche alle policy, la mancata autenticazione, la sostituzione dei dispositivi e la revoca. Effettuare i test su tutti i principali tipi di endpoint, perché un progetto pilota di successo sui laptop non garantisce che gli scanner portatili, i tablet, i dispositivi medici o le stampanti si comportino correttamente.
Per i team che desiderano ridurre il carico operativo legato alla gestione dell'infrastruttura RADIUS locale, il cloud RADIUS per enterprise Wi-Fi è un modello da valutare insieme ai controlli di identità e di rete esistenti.
Passpoint e OpenRoaming: autenticazione in movimento
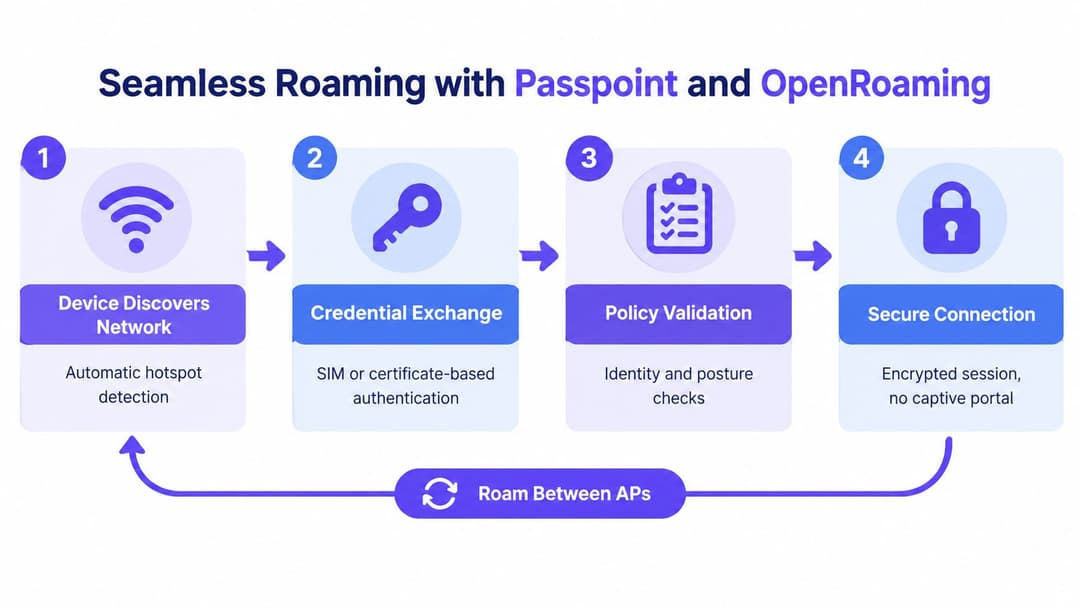
Una connessione non riuscita in un hotel, in una filiale o in un sito di trasporto può sembrare un'interruzione dell'ISP, anche quando la WAN funziona correttamente. Il roaming introduce un altro possibile dominio di errore. Un dispositivo può autenticarsi correttamente, per poi perdere il servizio a causa di una copertura radio, di un comportamento del client o di impostazioni di handoff errate.
I Captive Portal risolvono un problema circoscritto: presentare una pagina web prima che l'accesso sia consentito. Non stabiliscono una relazione d'identità affidabile tra il dispositivo e la rete. Passpoint, noto anche come Hotspot 2.0, adotta un approccio diverso. Un dispositivo compatibile rileva le funzionalità della rete, verifica la presenza di una credenziale idonea e si autentica tramite un profilo sicuro. L'utente non deve selezionare un SSID familiare o compilare una schermata iniziale.
OpenRoaming estende questo modello a tutte le organizzazioni e sedi partecipanti. Un utente o un dispositivo gestito possiede un'identità attendibile, mentre la rete ospite la convalida attraverso la federazione. Per le aziende che gestiscono uffici, hotel, siti di trasporto, filiali retail o sedi di eventi, questo riduce la necessità di configurare ogni singola posizione separatamente.
Cosa fa il dispositivo dietro le quinte
Il processo è automatico, ma ogni fase richiede un test:
- Rilevamento: Il dispositivo identifica una rete compatibile e verifica i metodi di autenticazione annunciati.
- Scambio di credenziali: Una credenziale basata su SIM, un certificato o un'altra identità fidata viene presentata tramite il metodo aziendale supportato.
- Convalida dei criteri: La rete verifica l'identità, l'autorizzazione e le condizioni del dispositivo o dello stato di sicurezza richiesti.
- Connessione crittografata: Il dispositivo riceve una sessione crittografata senza dover utilizzare un Captive Portal convenzionale.
Questo elimina diversi punti di errore comuni. Un ospite d'albergo non deve inserire una password specifica per la camera. Un dipendente in viaggio non deve accettare una nuova splash page in ogni filiale. Un cliente può tornare in un punto vendita aderente senza dover ripetere una lunga procedura di accesso.
Il roaming dipende dalla radio e dalle policy
Un'autenticazione riuscita non garantisce un buon passaggio di consegna. La progettazione RF deve fornire una copertura sovrapposta, una potenza di trasmissione adeguata, impostazioni di SSID e sicurezza coerenti e un percorso cablato in grado di supportare il traffico. I metodi di transizione rapida possono ridurre le interruzioni, ma non possono compensare un access point distante, un canale congestionato o un client che rimane agganciato a un segnale debole.
Anche l'OpenRoaming richiede governance. La rete ospitante deve mappare l'identità federata sulle policy per ospiti, personale o dispositivi. I log devono registrare l'identità accettata, la regola applicata e la posizione della sessione, limitando al contempo i dati personali non necessari.
La risoluzione dei problemi dovrebbe separare le prove. Un errore di autenticazione federata indica problemi con credenziali, certificati, policy o con l'identity provider. Un fallimento del passaggio RF indica livelli di segnale, condizioni dei canali, posizionamento degli access point o decisioni del client. Se entrambi hanno successo ma le applicazioni continuano a fallire, verificare separatamente il percorso cablato e l'ISP. Questa classificazione aiuta i tecnici a evitare di considerare ogni reclamo relativo al roaming come un guasto hardware o della banda larga.
Best Practice di Distribuzione e Strategia dello Spettro
La selezione dell'hardware è importante, ma non deve guidare la progettazione. Iniziare con la densità degli utenti, il comportamento delle applicazioni, i materiali di costruzione, la mobilità, la capacità dei dispositivi e la tolleranza ai guasti. Selezionare quindi gli access point, lo switching, la gestione in cloud, l'autenticazione e i controlli di sicurezza che interoperano in modo pulito.
Un fornitore può offrire eccellenti prestazioni radio ma creare attriti a livello di identità. Un altro può fornire una dashboard cloud intuitiva ma imporre limitazioni sull'autenticazione di terze parti o sull'esportazione delle policy. Il confronto utile non si basa su un elenco di funzionalità, ma sulla capacità del servizio completo di configurare un sito, applicare un ruolo, ripristinarsi dopo un'interruzione, esporre telemetria utile e supportare un parco dispositivi eterogeneo.
Tratta la banda a 6 GHz come un livello di capacità
Ofcom ha reso disponibile la banda inferiore a 6 GHz nel Regno Unito, da 5925 a 6425 MHz, per reti locali radio esenti da licenza. Le sue regole consentono il funzionamento in ambienti interni fino a 250 mW EIRP e il funzionamento in ambienti esterni a bassissima potenza fino a 25 mW EIRP. L'assegnazione fornisce 500 MHz di spettro contiguo, supportando 24 canali a 20 MHz non sovrapposti, sei canali a 80 MHz o tre canali a 160 MHz, come stabilito nel documento ufficiale di Ofcom sul WiFi a 6 GHz.
Questa capacità è interessante per ospedali, hotel, uffici, centri commerciali e strutture di trasporto in cui molti client compatibili competono per il tempo di trasmissione. Canali più ampi possono supportare carichi di lavoro ad alta velocità, ma consumano anche più spettro e non migliorano automaticamente l'esperienza per un dispositivo lontano dall'access point.
La frequenza a 6 GHz presenta una propagazione più debole e una minore penetrazione attraverso le pareti rispetto alle bande a frequenza inferiore. Di conseguenza, riutilizzare il posizionamento esistente a 5 GHz senza una nuova analisi può creare zone d'ombra. Una progettazione sensata mantiene disponibile la frequenza a 5 GHz per una copertura più ampia e per i client legacy, utilizzando invece i 6 GHz dove i dispositivi compatibili richiedono capacità aggiuntiva.
Pianificare la conformità normativa e il backhaul
Il modello a potenza standard proposto da Ofcom consente il funzionamento fino a 4 W EIRP, o 36 dBm, con coordinamento automatico della frequenza richiesto per l'uso in ambienti esterni e per il funzionamento in ambienti interni superiore a 24 dBm. La consultazione Ofcom sull'ampliamento dell'accesso a 6 GHz spiega come il coordinamento basato su database protegga gli utenti esistenti consentendo al contempo un funzionamento a potenza più elevata.
Prima di acquistare l'attrezzatura, verificare il supporto della modalità normativa del Regno Unito, i requisiti dei dati di posizione e dell'antenna, il comportamento AFC in caso di perdita dell'autorizzazione e il profilo di fallback. Verificare inoltre che gli uplink degli switch e il perimetro internet siano in grado di gestire il traffico. Una radio ad alta capacità collegata a un percorso cablato sottodimensionato sposta solo il collo di bottiglia.
Utilizzare un pianificatore di canali WiFi come uno degli input per il processo di rilevamento, non come sostituto delle misurazioni effettuate nell'edificio reale. Convalidare il roaming, le chiamate vocali o video, la latenza delle applicazioni, l'onboarding e le prestazioni ad alta densità con dispositivi rappresentativi.
Misurare il ROI e l'impatto operativo
Il business case per il WiFi aziendale non deve iniziare con l'access point più veloce disponibile. Deve iniziare con il disservizio che costa all'organizzazione denaro o tempo, identificando poi quale parte del servizio lo ha causato.
Un test di velocità della banda larga può dimostrare che un circuito è in grado di raggiungere una determinata velocità. Tuttavia, non può spiegare perché l'autenticazione di un ospite abbia richiesto troppo tempo, perché un terminale di pagamento abbia perso la sessione o perché il dispositivo di un medico sia rimasto collegato a un access point lontano. Questi casi richiedono la telemetria proveniente da WAN, LAN, ambiente RF, servizio di autenticazione, livello DHCP o di indirizzamento, eventi di roaming e applicazione stessa.
Una ricerca condotta nel Regno Unito e citata in un'analoga analisi sulla connettività aziendale ha rilevato che il 20% delle imprese ritiene le proprie velocità internet insufficienti per le attività quotidiane, con una quota che sale al 25% nelle aree rurali rispetto al 18,2% delle aree urbane. Una ricerca separata sulle PMI del Regno Unito, citata nella stessa fonte, ha rivelato che l'86% ha dichiarato che una connettività scadente ha influito negativamente sulle operazioni nei 12 mesi precedenti, salendo all'89% tra le imprese di Londra. Queste cifre riguardano la connettività in generale e non solo il WiFi, motivo per cui una diagnosi corretta è fondamentale.
Costruisci una tassonomia dei guasti
Registra gli incidenti in base al livello in cui si è verificato il guasto:
| Sintomo osservato | Prove da raccogliere | Probabile indagine |
|---|---|---|
| Ogni dispositivo perde il servizio | Allarmi WAN, stato del gateway, eventi dello switch | ISP, edge, alimentazione o LAN a monte |
| Un'area ha prestazioni scadenti | Utilizzo del canale, rumore, tentativi, livelli di segnale | Interferenza RF, copertura o progettazione della cella |
| Gli utenti si connettono ma le applicazioni si bloccano | Latenza, perdita di pacchetti, DNS, tempistiche delle applicazioni | Percorso cablato, WAN, dipendenza dal servizio o policy |
| I dispositivi si disconnettono durante lo spostamento | Cronologia delle associazioni, decisioni di roaming, capacità del client | Sovrapposizione RF, client persistenti, impostazioni di transizione |
| L'accesso fallisce per un gruppo | Risposte RADIUS, certificati, eventi IdP | Integrazione di identità, certificato, policy o directory |
| I pagamenti o gli scanner falliscono in modo intermittente | Log di sessione, stato di alimentazione del dispositivo, errori dell'applicazione | Comportamento del dispositivo, roaming o timeout dell'applicazione |
Questo metodo evita un errore costoso ma comune: aggiungere access point per risolvere un'interruzione dell'ISP o aumentare la larghezza di banda per correggere un'interferenza. Una maggiore capacità radio non risolverà una catena di certificati interrotta, e una nuova linea non costringerà un client a disconnettersi da un access point debole.
Collega le metriche ai risultati operativi
I team dell'ospitalità possono confrontare i fallimenti di autenticazione e l'abbandono delle sessioni con le code al check-in, le richieste ripetute di assistenza o i reclami degli ospiti. I team del retail possono associare gli incidenti wireless a transazioni fallite, ritardi nell'inventario o perdita di produttività del personale. I team sanitari dovrebbero monitorare la disponibilità delle applicazioni e la mobilità nel flusso di lavoro clinico, anziché valutare il successo in base a un risultato di velocità media.
Definire gli obiettivi di servizio per disponibilità, tempi di autenticazione, continuità del roaming, ripristino e reattività delle applicazioni. Stabilire quindi una baseline prima di modificare la rete. Questo offre all'amministrazione e alle operazioni una visione tangibile di ciò che l'investimento ha risolto e fornisce al team di engineering un modo per rifiutare aggiornamenti che risolvono problemi al livello sbagliato.
Costruire la tua strategia WiFi pronta per il futuro
Una strategia wireless pronta per il futuro è un modello di governance supportato dall'infrastruttura radio. Definisce chi può connettersi, cosa può raggiungere ciascuna identità, come si comporta la rete al variare delle condizioni e quali prove dimostrano che il servizio funziona correttamente.
Inizia con un inventario che includa persone, dispositivi, sedi, applicazioni e dipendenze. Non limitarti agli access point. Includi terminali di pagamento, scanner, stampanti, sistemi dell'edificio, apparecchiature mediche, dispositivi delle sale riunioni, endpoint dei collaboratori esterni e percorsi degli ospiti. Identifica quali dispositivi supportano la moderna autenticazione aziendale e quali richiedono un'eccezione controllata.
Utilizza una migrazione a fasi
La fase uno è l'identificazione. Mappare gli SSID correnti, le credenziali condivise, le VLAN, i server RADIUS, i certificati, le regole del firewall, le impostazioni del controller e i processi di supporto. Acquisire gli incidenti reali e classificarli in base al livello ISP, LAN, RF, autenticazione, roaming, dispositivo o applicazione.
La seconda fase è la separazione. Create zone di attendibilità distinte per personale, ospiti, appaltatori e dispositivi. Applicate l'accesso solo internet dove opportuno, limitate le interfacce di gestione e documentate le eccezioni necessarie per le apparecchiature legacy. Il fatto che l'indagine del governo del Regno Unito rilevi che le reti del personale e dei visitatori non sono universalmente separate rende questo aspetto una priorità di governance, e non una semplice preferenza di configurazione.
La terza fase è l'identità. Spostare l'accesso del personale a 802.1X con autenticazione basata su certificati laddove la gestione degli endpoint lo supporti. Collegare la policy alla directory dell'organizzazione, automatizzare i flussi di assunzione e cessazione del personale e fornire agli ospiti un percorso di onboarding separato. Testare la revoca e il rinnovo dei certificati prima di modificare ogni sito.
La fase quattro è la mobilità. Introdurre Passpoint o un modello di onboarding automatizzato equivalente dove l'accesso ripetuto alla sede è importante. Convalidare l'intero percorso, dall'identificazione all'autenticazione e al roaming, compresi i dispositivi che dispongono di software client più vecchio o di un supporto aziendale limitato.
La quinta fase è l'ottimizzazione. Monitora la copertura, la capacità, le interferenze, l'uso dei canali, la distribuzione dei client e il backhaul. Utilizza la banda a 6 GHz per le aree compatibili ad alta capacità, mantieni una copertura adeguata sulle bande inferiori e verifica i requisiti normativi per ogni tipo di installazione.
Rendi le attività operative parte integrante del progetto
La gestione in cloud può centralizzare la configurazione e la visibilità, ma la centralizzazione non equivale all'automazione. Definisci le soglie di avviso, la responsabilità delle escalation, le finestre di manutenzione e le procedure di rollback. Mantieni una traccia documentale per le modifiche alle policy e le decisioni di accesso. Esamina regolarmente le identità inutilizzate, i pattern di autenticazione falliti, i dispositivi non gestiti e le eccezioni di segmentazione.
Una dashboard operativa utile dovrebbe rispondere a domande pratiche:
- Gli ospiti possono completare la registrazione senza l'intervento del personale?
- Un dipendente in uscita può perdere l'accesso attraverso il normale ciclo di vita dell'identità?
- Un dispositivo può effettuare il roaming mentre utilizza la sua applicazione critica?
- I tecnici riescono a distinguere un problema RF da un problema ISP?
- L'organizzazione può dimostrare in quale zona di attendibilità è entrato un dispositivo e perché?
- Una sede può continuare a funzionare in sicurezza se una dipendenza cloud o di coordinamento non è disponibile?
La giusta migrazione non sostituisce tutti gli access point il primo giorno. Stabilisce invece un modello di controllo ripetibile, lo testa in un sito pilota rappresentativo, misura i risultati operativi ed espande la soluzione solo dopo aver compreso le modalità di guasto.
Purple offre accesso senza password per ospiti e personale, cloud RADIUS, integrazioni di identità, supporto Passpoint e OpenRoaming, e reti separate per ospiti, personale e dispositivi sui tuoi access point esistenti. Visita Purple per valutare come la sua piattaforma WiFi aziendale possa supportare una strategia di connettività più sicura e misurabile in tutte le tue sedi.