

2012 च्या यूकेमधील एका पोलमध्ये असे आढळले की, 56% सार्वजनिक WiFi वापरकर्त्यांनी नेटवर्क सुरक्षित आहे की नाही हे कधीच किंवा क्वचितच तपासले, जरी त्यापैकी 14% लोकांनी ऑनलाइन बँकिंग वापरले आणि 15% लोकांनी त्या नेटवर्कवर कार्ड तपशील प्रविष्ट केले. असुरक्षित WiFi म्हणजे पासवर्ड नसलेले WiFi नव्हे. याचा अर्थ असा की नेटवर्क वापरकर्ता, डिव्हाइस किंवा सेशनची योग्य प्रकारे पडताळणी करत नाही, त्यामुळे वायरलेस हॉपवरच विश्वास ठेवता येत नाही.
यावरील ऑपरेशनल उत्तर थेट आहे: शेअर केलेले पासवर्ड बदलून ओळख-आधारित प्रवेश वापरा, जसे की OpenRoaming किंवा Passpoint, जेणेकरून ऑथेंटिकेशन आणि एन्क्रिप्शन पहिल्या पॅकेटपासून सुरू होईल. भिंतीवरील पासवर्ड जास्तीत जास्त प्रवेश नियंत्रित करतो. तो वैयक्तिक जबाबदारी, विश्वसनीय डिव्हाइस विश्वास, त्वरित रद्द करणे किंवा अंतर्गत प्रणालींपासून आयसोलेशन प्रदान करत नाही.
वेन्यू मालक, IT प्रशासक आणि प्रॉपर्टी व्यवस्थापकांसाठी, ही एक नेटवर्क-डिझाइनची समस्या आहे, अतिथी-शिक्षणाची मोहीम नाही. वापरकर्त्यांना स्पूफ केलेला SSID ओळखण्याची, एन्क्रिप्शन लेबल्सचा अर्थ लावण्याची किंवा एखादे captive portal अस्सल आहे की नाही हे ठरवण्याची गरज पडू नये. नेटवर्कने सुरक्षित मार्ग हा सर्वात सोपा मार्ग बनवला पाहिजे.
प्रत्यक्षात असुरक्षित WiFi चा नक्की काय अर्थ होतो
केवळ पासवर्डमुळे एखाद्या ठिकाणचे WiFi नेटवर्क सुरक्षित होत नाही. एखादे उघडे SSID हे सर्वात स्पष्ट उदाहरण आहे, परंतु जेव्हा प्रत्येक पाहुण्याला एकच सामायिक क्रेडेन्शियल मिळते, डिव्हाइसेस एकाच ट्रस्ट बाउंड्रीमध्ये असतात आणि ट्रॅफिक पॉइंट-ऑफ-सेल, बिल्डिंग-मॅनेजमेंट किंवा ॲडमिनिस्ट्रेशन सिस्टम्सपर्यंत पोहोचू शकते, तेव्हा देखील नेटवर्क कमकुवतपणे संरक्षित असू शकते.
असुरक्षित WiFi हे असे कनेक्शन आहे जे तीन नियंत्रणे स्थापित आणि लागू करू शकत नाही: युझर कोण आहे, डिव्हाइस अधिकृत आहे की नाही, आणि ते कोणते सेशन किंवा नेटवर्क रिसोर्सेस वापरू शकते. एन्क्रिप्शन ट्रान्सिटमधील ट्रॅफिकचे रक्षण करते, परंतु ते ओळख, प्रवेशाची व्याप्ती किंवा जबाबदारी निश्चित करत नाही.
सुरक्षेची श्रेणी
ओपन SSID कोणतेही महत्त्वाचे WiFi-लेयर ऑथेंटिकेशन प्रदान करत नाही. ऍक्सेस पॉइंट जवळच्या क्लायंट्सना स्वीकारतो, ज्यामुळे ऑपरेटरकडे अधिकृत पाहुणा आणि हॅकर किंवा अनमॅनेज्ड डिव्हाइस यामधील फरक ओळखण्यासाठी कोणताही ठोस आधार उरत नाही.
शेअर केलेली प्री-शेअर की गंभीर ऑपरेशनल कमकुवतपणा कायम ठेवून मूलभूत प्रवेश नियंत्रण सुधारते. रिसेप्शन डेस्क, मेनू, स्टिकर किंवा इव्हेंटच्या चिन्हावरील एक पासवर्ड प्रत्येक प्राप्तकर्त्याला समान क्रेडेन्शियल देतो. एकदा का तो लीक झाला, की ऑपरेटर सर्वांचा प्रवेश बदलल्याशिवाय एका व्यक्तीचा प्रवेश रद्द करू शकत नाही. हा पासवर्ड डिव्हाइसची ओळख किंवा सुरक्षा स्थितीबद्दल कोणताही पुरावा देखील देत नाही.
प्रति-डिव्हाइस आणि ओळखीशी जोडलेला प्रवेश अधिक मजबूत नियंत्रण प्रदान करतो. iPSK डिव्हाइसेस किंवा डिव्हाइस ग्रुप्सना वेगवेगळ्या की नियुक्त करू शकते, तर 802.1X ओळख सेवेद्वारे वापरकर्ते किंवा मशिन्स प्रमाणित करते. Passpoint आणि OpenRoaming डिव्हाइसेसना अतिथींना ओळखीचा वाटणारा SSID निवडण्यास आणि सामायिक पासवर्ड प्रविष्ट करण्यास सांगण्याऐवजी, विश्वसनीय प्रोफाइलद्वारे सहभागी नेटवर्क शोधण्याची आणि त्यात सामील होण्याची परवानगी देतात. अंमलबजावणीच्या पर्यायांची तुलना करणाऱ्या ऑपरेटरसाठी, WPA2-Enterprise आणि PSK ची ही तुलना दर्शवते की सामान्य की पेक्षा वैयक्तिक प्रमाणीकरण अधिक जबाबदारी का प्रदान करते.
ऑपरेटरचा नियम: नेटवर्क काय व्हेरीफाय करते, ते काय आयसोलेट करते आणि किती लवकर ॲक्सेस रद्द केला जाऊ शकतो, हे विचारा.
UK च्या माहिती आयुक्त कार्यालयाने (ICO) WiFi साठी WPA2 आणि जिथे सपोर्ट असेल तिथे WPA3 वापरण्याची शिफारस केली आहे. हे मार्गदर्शन व्यापक प्रवेश डिझाइनमध्ये लागू करा. ओळख, उत्तरदायित्व आणि सेगमेंटेशन कमकुवत असतानाही एन्क्रिप्शन रेडिओ लिंकचे संरक्षण करू शकते.
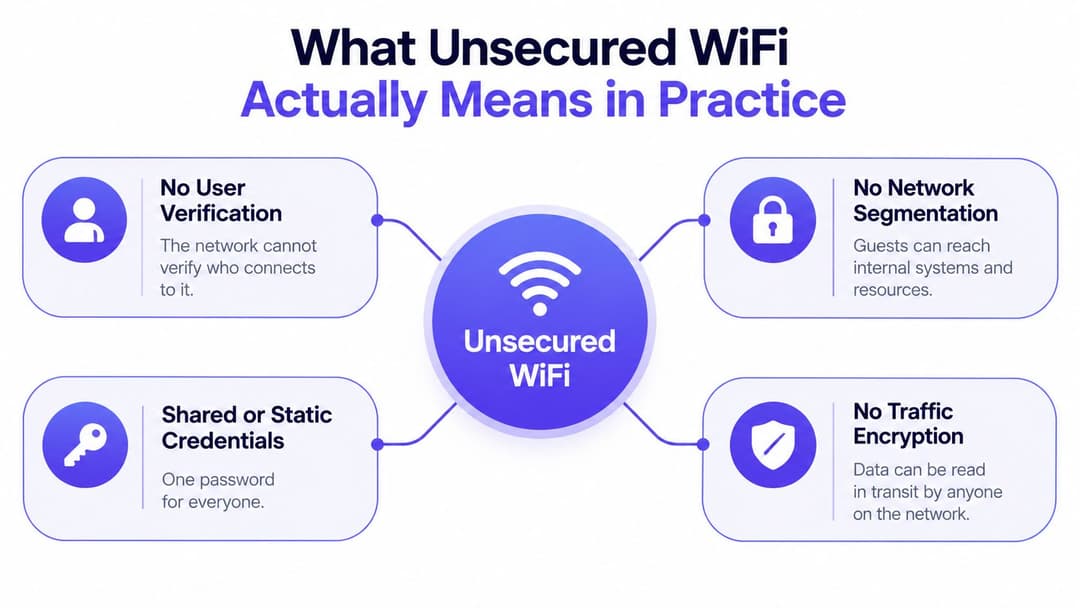
पहिले लक्ष्य म्हणजे पहिल्या पॅकेटपासून ओळख आणि आयसोलेशन. ठिकाणचे मालक, IT प्रशासक आणि मालमत्ता व्यवस्थापक यांनी भिंतीवरील पासवर्ड बदलून सर्टिफिकेट-ग्रेड किंवा ओळख-आधारित प्रवेश लागू केला पाहिजे, त्यानंतर अतिथी, कर्मचारी, IoT आणि ऑपरेशनल सिस्टम्स वेगळ्या केल्या पाहिजेत. सुरक्षित नेटवर्क डिझाइनने अतिथींना बनावट SSIDs ओळखण्यास किंवा Captive Portals चे मूल्यांकन करण्यास सांगण्याऐवजी त्यांच्यावरील हा भार कमी केला पाहिजे.
ओपन आणि शेअर-पासवर्ड नेटवर्कचे धोके
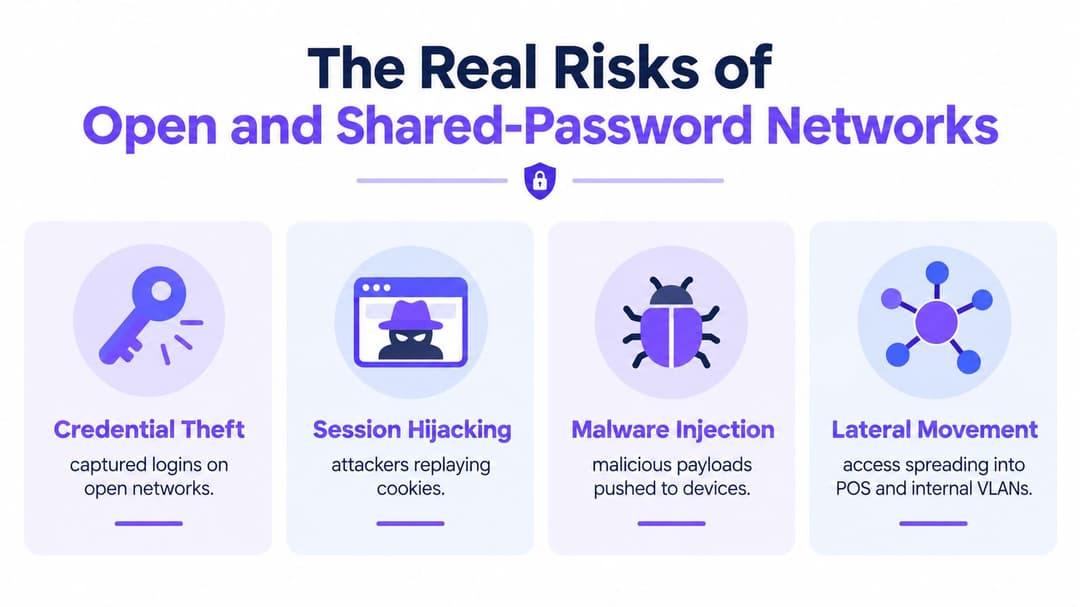
Open आणि शेअर-पासवर्ड असलेले WiFi हा केवळ वापरकर्ता शिक्षणाचा प्रश्न नसून ऑपरेटर-डिझाइनचा दोष आहे. हे अॅप्लिकेशन एन्क्रिप्शन नसलेला ट्रॅफिक उघड करू शकते, वापरकर्त्यांना दुर्भावनापूर्ण ठिकाणी पुनर्निर्देशित करू शकते, एखाद्या ठिकाणच्या SSID चे अनुकरण करू शकते किंवा संक्रमित डिव्हाइसला स्थानिक सेवांपर्यंत पोहोचू देऊ शकते. HTTPS अनेक वेब व्यवहारांचे संरक्षण करते, परंतु कोणते क्लायंट एकमेकांना पाहू शकतात किंवा ते कोणत्या अंतर्गत सिस्टम्सपर्यंत पोहोचू शकतात हे ते ठरवत नाही.
ऐतिहासिक UK मधील पुरावे ऑपरेटर्सना सुरक्षित ठेवण्यासाठी अपेक्षित असलेले प्रमाण दर्शवतात. संशोधनात असे समोर आले आहे की 2018 मध्ये UK मध्ये जवळजवळ 500,000 व्यावसायिक WiFi हॉटस्पॉट होते, जे 2013 च्या तुलनेत जवळपास 200% ची वाढ दर्शवते, आणि 2016 मध्ये मोबाईल-डेटा सबस्क्रिप्शन असलेल्या 76% UK मधील लोकांनी आणि 2017 मध्ये 67% लोकांनी सार्वजनिक-WiFi चा वापर केला. एका 2013 मधील मध्य-लंडनच्या प्रयोगाने 322 पूर्णपणे असुरक्षित हॉटस्पॉट ओळखले, जे शोधलेल्या एकूण हॉटस्पॉटच्या 36% होते. हे आकडे ऐतिहासिक असले तरी, सार्वजनिक प्रवेश किती मोठ्या प्रमाणावर असुरक्षित झाला होता हे ते स्थापित करतात. यामागील मूळ UK WiFi संशोधन पायाभूत माहिती प्रदान करते.
काय चूक होऊ शकते
- Credential theft: बनावट ऍक्सेस पॉईंट किंवा captive portal युझरनेम आणि पासवर्ड गोळा करू शकतात.
- Session compromise: जेव्हा ॲप्लिकेशन किंवा उपकरण त्याचे संरक्षण करण्यास अपयशी ठरते, तेव्हा चोरीला गेलेला सेशन टोकन ऑथेंटिकेट केलेल्या सेवेमध्ये प्रवेश देऊ शकतो.
- Malware delivery: एखादे दुर्भावनापूर्ण पोर्टल, रिडायरेक्ट किंवा असुरक्षित एंडपॉइंट वापरकर्त्यांना नको असलेल्या सॉफ्टवेअरच्या संपर्कात आणू शकतात.
- Lateral movement: जर अतिथी उपकरणे इतर क्लायंट, प्रिंटर, टिल, सर्व्हर किंवा बिल्डिंग सिस्टमपर्यंत पोहोचू शकत असतील, तर कनेक्ट झाल्यानंतर हल्लेखोराला अतिरिक्त लक्ष्ये मिळतात.
- Compliance exposure: कमकुवत अलगीकरणामुळे तपास गुंतागुंतीचा होतो आणि वैयक्तिक डेटा किंवा पेमेंट वातावरणाशी संबंधित घटनांचे परिणाम वाढतात.
ऑपरेटरची खरी समस्या नियंत्रणाची आहे. ॲप्लिकेशन एन्क्रिप्शन वैयक्तिक व्यवहारांचे संरक्षण करू शकते, तर वेन्यू पहिल्या नेटवर्क सेगमेंटवर क्लायंटला ऑथेंटिकेट करण्यात, पॉलिसी लागू करण्यात किंवा पोहोच मर्यादित करण्यात अपयशी ठरते.
पेरिमिटरची सुरुवात ॲक्सेस पॉईंटपासून होते
हॉटेलची लॉबी, शॉपिंग सेंटर, हॉस्पिटलचे वेटिंग एरिया किंवा निवासी कार पार्क हे डीफॉल्टनुसार प्रतिकूल रेडिओ वातावरण असते. जवळपासचे हल्लेखोर तत्सम नेटवर्क नाव ब्रॉडकास्ट करू शकतात, स्वयंचलितपणे कनेक्ट होणाऱ्या डिव्हाइसेसचा शोध घेऊ शकतात किंवा कमकुवत क्लायंट आणि ॲक्सेस-पॉइंट कॉन्फिगरेशनचा गैरफायदा घेऊ शकतात.
भिंतीवर दाखवलेला पासवर्ड ही ओळख-आधारित सुरक्षा (identity-based security) नाही. जेव्हा एखादा माजी कंत्राटदार, पाहुणा किंवा तडजोड केलेले डिव्हाइस ते क्रेडेन्शियल राखून ठेवते, तेव्हा ऑपरेटर केवळ पासवर्डवरून कनेक्शन्स खात्रीशीरपणे ओळखू शकत नाही. लॉग्स एखादे डिव्हाइस दाखवू शकतात, परंतु ते व्यक्ती आणि डिव्हाइसमधील विश्वसनीय संबंध स्थापित करत नाहीत.
ऑपरेटरनी सामायिक क्रेडेन्शियल्सच्या ऐवजी ओळख-आधारित, प्रमाणपत्र-दर्जाचा ॲक्सेस वापरला पाहिजे, जसे की योग्य ठिकाणी OpenRoaming, Passpoint, iPSK किंवा SSO. त्यानंतर अतिथी, कर्मचारी, IoT आणि ऑपरेशनल सिस्टम्स स्पष्ट धोरणासह वेगळे करा. वायरलेस हॉप सुरक्षा परिमितीच्या आत असणे आवश्यक आहे आणि प्रत्येकासाठी पासवर्ड न बदलता ॲक्सेस रद्द करता येण्याजोगा असावा.
वायरलेस हॉपला तुमच्या पेरिमिटरचाच एक भाग समजा. जर हॉप क्लायंटला ऑथेंटिकेट आणि आयसोलेट करत नसेल, तर तुमचे पेरिमिटर अपूर्ण आहे.
हल्ला करणारे असुरक्षित WiFi चा प्रत्यक्षात कसा फायदा घेतात
हल्ला करणाऱ्यांना एकाच वेळी प्रत्येक सुरक्षा नियंत्रण निकामी करण्याची गरज नसते. ते अशा सर्वात सोप्या ठिकाणाचा शोध घेतात जिथे एखादा युझर, डिव्हाइस किंवा ऑपरेटर नेटवर्क अस्सल असल्याचे गृहीत धरतो.
सर्वात सहज ओळखता येणारा नमुना म्हणजे rogue access point, ज्याला बऱ्याचदा इव्हिल ट्वीन (evil twin) म्हटले जाते. एखादा हल्ला करणारा अशा नेटवर्क नावाचे ब्रॉडकास्ट करतो जे त्या ठिकाणच्या SSID सारखेच दिसते, कदाचित स्पेलिंगमध्ये किरकोळ बदल करून किंवा "Free" सारखा शब्द जोडून. वापरकर्त्याला ते नाव ओळखीचे वाटल्यामुळे अतिथी ते निवडतो. त्या बिंदूपासून, हल्ला करणारा कनेक्शन पाथ नियंत्रित करतो आणि तो रिडायरेक्ट्स दाखवू शकतो, Captive Portal सबमिशन्स कॅप्चर करू शकतो किंवा योग्य ॲप्लिकेशन सुरक्षा नसलेल्या ट्रॅफिकमध्ये व्यत्यय आणू शकतो.
चार सामान्य अटॅक पाथ्स
- Rogue access point: हल्लेखोर विश्वासार्ह ठिकाणाच्या नावाचे अनुकरण करतो आणि जवळपासची उपकरणे किंवा वापरकर्ते कनेक्ट होण्याची वाट पाहतो.
- Karma-style auto-connection: एखादे उपकरण त्याला आठवणाऱ्या नेटवर्कचा शोध घेते. हल्लेखोर त्यापैकी एका नावाने प्रतिसाद देतो, ज्यामुळे वापरकर्त्याने जाणीवपूर्वक निवड न करताही उपकरण कनेक्ट होण्यास प्रवृत्त होते.
- Malicious captive portal: बनावट नेटवर्क एक लॉगइन पृष्ठ सादर करते जे अनावश्यक क्रेडेंशियल्स, पेमेंट माहिती किंवा आयडेंटिटी-प्रदाता पासवर्ड मागते. हे पृष्ठ संबंधित ठिकाणाच्या ब्रँडिंगसारखे दिसू शकते आणि सबमिट केलेला डेटा इतरत्र पाठवू शकते.
- Protocol-level exploitation: वायरलेस प्रोटोकॉल किंवा क्लायंट अंमलबजावणीमधील त्रुटी एरवी सुरक्षित असलेल्या कनेक्शनला धोक्यात आणू शकते.
शेवटची श्रेणी अत्यंत महत्त्वाची आहे कारण WPA2 ही काही जादूची सीमा नाही. यूके नॅशनल सायबर सिक्युरिटी सेंटर स्पष्ट करते की WPA2 हे KRACK की-रीइन्स्टॉलेशन असुरक्षिततेमुळे प्रभावित होऊ शकते आणि पॅचेसला प्राधान्य देण्याची, संबंधित ठिकाणी कमकुवत मोडऐवजी AES-CCMP वापरण्याची आणि इन्फ्रास्ट्रक्चर पॅच होईपर्यंत असुरक्षित 802.11r fast-roaming किंवा रिपीटर कार्यक्षमता निष्क्रिय करण्याची शिफारस करते. NCSC KRACK मार्गदर्शन हे ऑपरेटरच्या WLAN देखभाल प्रक्रियेचा भाग असायला हवे.
केवळ एन्क्रिप्शन स्वतःहून विश्वास प्रस्थापित करत नाही
WPA2 किंवा WPA3 वायरलेस लिंक सुरक्षित करू शकतात, परंतु केवळ एन्क्रिप्शन हे सिद्ध करत नाही की कनेक्ट करणारी व्यक्ती अधिकृत आहे, एंडपॉइंट व्यवस्थापित आहे किंवा गंतव्य सेवा कायदेशीर आहे. एका वैध नेटवर्कमध्ये अजूनही तडजोड केलेला क्लायंट, ओव्हर-परमिसिव्ह VLAN किंवा गरजेपेक्षा जास्त माहिती विचारणारे captive portal असू शकते.
ऑपरेटरना डायग्नोस्टिक्सची भूमिका देखील समजली पाहिजे. एक DNS lookup tool एखाद्या घटनेदरम्यान असामान्य नाव रिझोल्यूशनची चौकशी करण्यास मदत करू शकते, परंतु ते रोग-AP शोधणे, एंडपॉईंट कंट्रोल्स किंवा सेगमेंटेशनला पर्याय ठरू शकत नाही. मॉनिटरिंगने तांत्रिक सिग्नल ऑपरेशनल प्रतिसादाशी जोडले पाहिजेत.
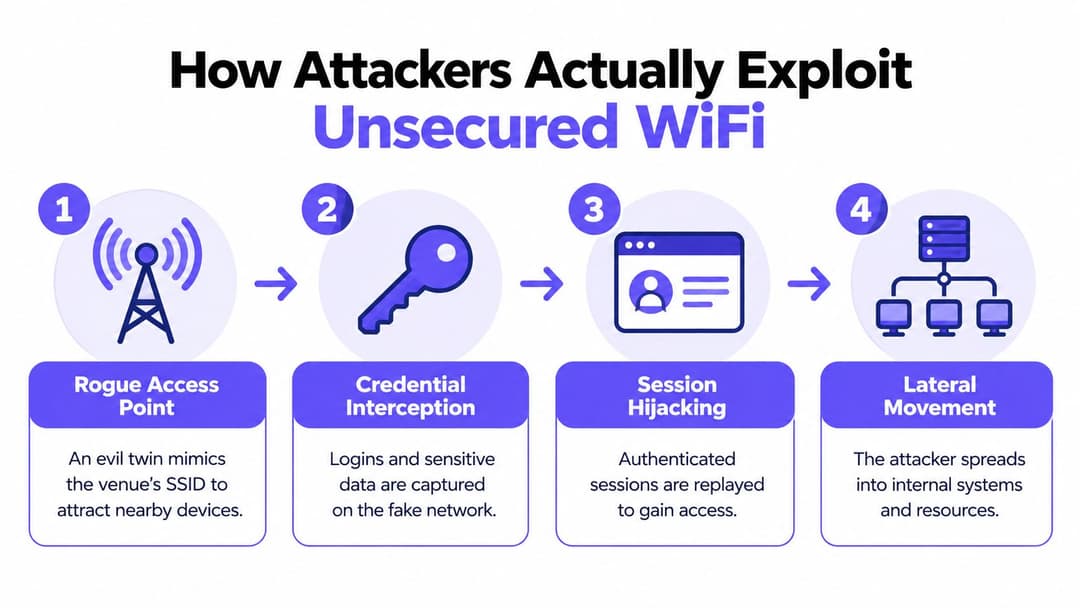
याचे व्यावहारिक निष्कर्ष साधे आहेत: शक्य असेल तिथे अनधिकृत जोडणी थांबवा, लिंक एन्क्रिप्ट करा, क्लायंट वेगळा करा आणि ऍक्सेस पॉइंट्स व एंडपॉइंट्स दोन्ही नेहमी पॅच केलेले ठेवा.
असुरक्षित नेटवर्क आणि डिव्हाइसेस ओळखणे
पाहुण्यांना केवळ "SSID तपासा" असे सांगणे हा एक कमकुवत सल्ला आहे. युजर स्टाफला योग्य नेटवर्कचे नाव विचारू शकतो, पण हॅकर देखील त्याच नावाचे हुबेहूब नेटवर्क तयार करू शकतो. एखादा परिचित SSID फक्त हेच सिद्ध करतो की कोणीतरी ते ब्रॉडकास्ट करत आहे.
3,000 प्रौढांच्या यूकेमधील एका सर्वेक्षणात असे दिसून आले आहे की, 32% लोकांना सुरक्षित सार्वजनिक WiFi नेटवर्क आणि बनावट नेटवर्क यामधील फरक ओळखण्याचा आत्मविश्वास नव्हता, तर 20% लोकांनी नेटवर्कला जोडण्यापूर्वी कोणतीही खबरदारी घेतली नाही आणि 16% लोकांना हे माहित नव्हते की कोणत्या चेतावणी चिन्हांकडे लक्ष दिले पाहिजे. हा सर्वेक्षण अहवाल वापरकर्त्याच्या नेतृत्वाखालील पडताळणीमधील डिझाइनमधील त्रुटी उघड करतो. ते ठिकाण लोकांना अशा इन्फ्रास्ट्रक्चरचे प्रमाणीकरण करण्यास सांगत आहे ज्याचे ते स्वतः खात्रीशीरपणे प्रमाणीकरण करू शकत नाहीत.
एक अधिक सुरक्षित जॉइनिंग अनुभव तयार करा
योग्यरित्या डिझाइन केलेला क्लायंट अनुभव संभ्रम दूर करणारा असावा:
- प्रोविजन केलेल्या प्रोफाइलचा वापर करा: Passpoint किंवा OpenRoaming डिव्हाइसला वापरकर्त्याने सूचीमधून SSID निवडण्यावर अवलंबून राहण्याऐवजी विश्वसनीय क्रेडेंशियल्स आणि नेटवर्क शोध वापरण्याची परवानगी देते.
- सुरक्षा पद्धत स्पष्टपणे दाखवा: डिव्हाइस सेटिंग्जने प्रमाणित, एन्क्रिप्टेड नेटवर्क दर्शवले पाहिजे. कर्मचारी फलकावर मान्यताप्राप्त ऑनबोर्डिंग मार्ग स्पष्ट केला पाहिजे, केवळ पासवर्ड प्रिंट करू नये.
- तद्दन पोर्टलवर क्रेडेंशियल गोळा करणे टाळा: अतिथीने केवळ WiFi शी जोडले गेल्यानंतर एखादे पृष्ठ दिसल्यामुळे त्यावर ईमेल, कॉर्पोरेट पासवर्ड किंवा पेमेंट तपशील टाईप करू नये.
- एक सुलभ पर्यायी मार्ग ऑफर करा: ज्या अभ्यागतांचे डिव्हाइस पसंतीचे प्रोफाइल सपोर्ट करत नाही, त्यांना खुल्या नेटवर्कवर न पाठवता कशी मदत करावी हे कर्मचाऱ्यांना माहित असले पाहिजे.
ऑपरेटरनी त्यांच्या स्वतःच्या पायाभूत सुविधांसाठी देखील एक नियमित प्रक्रिया राबवली पाहिजे. प्रत्येक अधिकृत SSID, BSSID, सुरक्षा मोड, रेडिओ स्थान, VLAN मॅपिंग आणि अपेक्षित व्यवस्थापन मालक नोंदवून ठेवा. मंजूर स्कॅनरसह संपूर्ण ठिकाणाची पाहणी करा, उपलब्ध जाहिरातींची त्या इन्व्हेंटरीशी तुलना करा, अनपेक्षित ब्रॉडकास्टचा तपास करा आणि निकाल दस्तऐवजीकरण करा. "अतिथीला बनावट ओळखण्यास सांगणे" हे तुमचे प्राथमिक नियंत्रण बनवू नका.
डिव्हाइस-साइड तपासणी अजूनही महत्त्वाची आहे
युझर्सनी अपरिचित नेटवर्क्सशी स्वयंचलित कनेक्शन निष्क्रिय केले पाहिजे, हा उपाय ICO द्वारे देखील सुचवला गेला आहे. ऑपरेटरनी कॉर्पोरेट डिव्हाइसेसवर व्यवस्थापित WiFi प्रोफाइल लागू केले पाहिजेत, जुने प्रोफाइल काढून टाकले पाहिजेत आणि संवेदनशील काम करत असताना कर्मचाऱ्यांच्या एंडपॉइंट्सना खुल्या नेटवर्कमध्ये सामील होण्यापासून रोखले पाहिजे.
रिसेप्शन कर्मचाऱ्यांना वायरलेस विश्लेषक बनवणे हा उद्देश नाही. त्यांना एक संक्षिप्त एस्केलेशन मार्ग देणे हा उद्देश आहे: मंजूर ऑनबोर्डिंग पद्धतीची पुष्टी करा, स्थान आणि प्रदर्शित नेटवर्क नाव रेकॉर्ड करा आणि जेव्हा एखादे डिव्हाइस प्रमाणपत्र किंवा ऑथेंटिकेशन चेतावणी दर्शवते तेव्हा नेटवर्क टीमशी संपर्क साधा. चांगली रचना वापरकर्त्यांना कधीही स्पष्टीकरण देण्याची आवश्यकता असलेल्या चेतावणींची संख्या कमी करते.
तुमच्या ठिकाणासाठी योग्य ऑथेंटिकेशन मॉडेल निवडणे
प्रत्येक डिव्हाइससाठी एकच WiFi मॉडेल असू शकत नाही. हॉटेलमधील अतिथी, पेमेंट टर्मिनल, नर्सचे वर्कस्टेशन, प्रिंटर आणि रहिवाशाचा वैयक्तिक फोन या सर्वांच्या ओळख, लाइफसायकल आणि सपोर्टच्या आवश्यकता वेगवेगळ्या असतात. ऑपरेटरचे काम प्रत्येक कनेक्शन वर्गाला अशी पद्धत नियुक्त करणे आहे जी टाळता येण्याजोगा अडथळा न निर्माण करता पुरेसे प्रमाणीकरण आणि आयसोलेशन प्रदान करेल.
| मॉडेल | प्रमाणीकरण (Authentication) | पहिल्या पॅकेटपासून एन्क्रिप्शन | वापरकर्त्याची गैरसोय | सर्वात योग्य |
|---|---|---|---|---|
| Captive Portal सह सामायिक PSK | एक सामायिक पासवर्ड, नंतर वेब लॉगिन | WLAN कॉन्फिगरेशन आणि क्लायंट फ्लोवर अवलंबून आहे | सुरुवातीला कमी, क्रेडेंशियल बदलल्यावर जास्त | हंगामी कार्यक्रम आणि मर्यादित-जोखमीचा अतिथी प्रवेश |
| प्रति-डिव्हाइस iPSK | प्रत्येक डिव्हाइस किंवा ग्रुपसाठी स्वतंत्र की | होय, संबंधित संरक्षित WLAN मोडसह तैनात केल्यास | प्रोविजनिंगसाठी मध्यम | प्रिंटर, IoT, कॅश रजिस्टर आणि जुनी उपकरणे |
| Passpoint किंवा OpenRoaming | प्रोफाइल-आधारित ओळख आणि नेटवर्क शोध | होय, एंटरप्राइझ-दर्जाच्या WLAN प्रमाणीकरणासह | नावनोंदणीनंतर कमी | अतिथी, BYOD, वारंवार येणारे अभ्यागत आणि रोमिंग वापरकर्ते |
| SSO सह 802.1X | प्रमाणीकरण सेवेद्वारे वापरकर्ता किंवा डिव्हाइसची ओळख | होय | व्यवस्थापित डिव्हाइसेससाठी कमी, अव्यवस्थापित एंडपॉइंट्ससाठी जास्त | कर्मचारी, कंत्राटदार आणि कॉर्पोरेट उपकरणे |
| विभाजित अतिथी VLAN | केवळ ओळखीऐवजी नेटवर्क पॉलिसी आणि आयसोलेशन | निवडलेल्या WLAN प्रमाणीकरणावर अवलंबून आहे | अतिथींसाठी कमी | अतिथी प्रमाणीकरणासह आवश्यक असलेला एक थर |
सामायिक पासवर्ड केवळ तिथेच स्वीकारार्ह आहे जिथे जोखीम आणि ऑपरेशनल व्याप्ती स्पष्टपणे मर्यादित आहे. अंतर्गत सिस्टीमपर्यंत पोहोचू शकणाऱ्या नेटवर्कसाठी हा कधीही डीफॉल्ट पर्याय नसावा. अटी, संमती, व्हाउचर किंवा सामान्य अतिथी नोंदणीसाठी Captive Portal ची भूमिका अद्यापही महत्त्वाची आहे, परंतु वायरलेस एन्क्रिप्शन किंवा डिव्हाइस ऑथेंटिकेशन ऐवजी त्यांचा वापर करण्याची गल्लत केली जाऊ नये.
मॉडेल मालमत्तेशी सुसंगत ठेवा
जेव्हा तुम्हाला भिंतीवर पासवर्ड न छापता ऑथेंटिकेटेड प्रवेश हवा असेल, तेव्हा अतिथी आणि BYOD साठी Passpoint किंवा OpenRoaming वापरा. आधुनिक वापरकर्ता ऑथेंटिकेशन करू न शकणाऱ्या उपकरणांसाठी iPSK वापरा, परंतु प्रत्येक डिव्हाइस किंवा डिव्हाइस ग्रुपला एक वेगळा क्रेडेंशियल द्या आणि त्याला मर्यादित सेगमेंटमध्ये ठेवा.
कर्मचार्यांसाठी SSO सह 802.1X वापरा. डिरेक्टरी-बॅक्ड सेवा नोकरी किंवा भूमिकेतील बदलानुसार प्रवेश प्रदान करू शकते आणि खाते निष्क्रिय झाल्यावर तो रद्द करू शकते. Cloud RADIUS प्रत्येक ठिकाणाला स्वतःची ऑन-प्रिमाइसेस पायाभूत सुविधा चालवण्याची सक्ती न करता तो ऑथेंटिकेशन स्तर प्रदान करू शकतो. RADIUS-as-a-Service हा एक अंमलबजावणीचा मार्ग आहे.
मोठ्या ठिकाणांसाठी, योग्य उत्तर सहसा हायब्रिड असते: प्रमाणीकृत अतिथी प्रवेश, जुन्या उपकरणांसाठी डिव्हाइस-विशिष्ट क्रेडेन्शियल्स, SSO द्वारे कर्मचाऱ्यांची ओळख, आणि वेगळे अतिथी, कर्मचारी, IoT आणि व्यवस्थापन नेटवर्क्स. कोणतेही एक SSID प्रत्येक ऑपरेशनल सिस्टममध्ये जाण्याचा शॉर्टकट बनू नये.
हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि निवासी ठिकाणांना याचा फटका कसा बसतो
व्यावसायिकरित्या इन्स्टॉल केलेले WLAN देखील एका चुकीच्या VLAN असाइनमेंटमुळे गंभीर सिस्टीम उघड्या पाडू शकते. एखाद्या हॉटेलमध्ये, अतिथी सामायिक की द्वारे लॉबी नेटवर्कमध्ये सामील होऊ शकतात तर तोच ब्रॉडकास्ट डोमेन किंवा राउटिंग पॉलिसी प्रॉपर्टी मॅनेजमेंट, पेमेंट किंवा बिल्डिंग सिस्टीमपर्यंत पोहोचू शकते. ही अपयशी पायरी म्हणजे अनवेरिफाइड डिव्हाइसला दिलेली अतिरिक्त नेटवर्क पोहोच आहे.
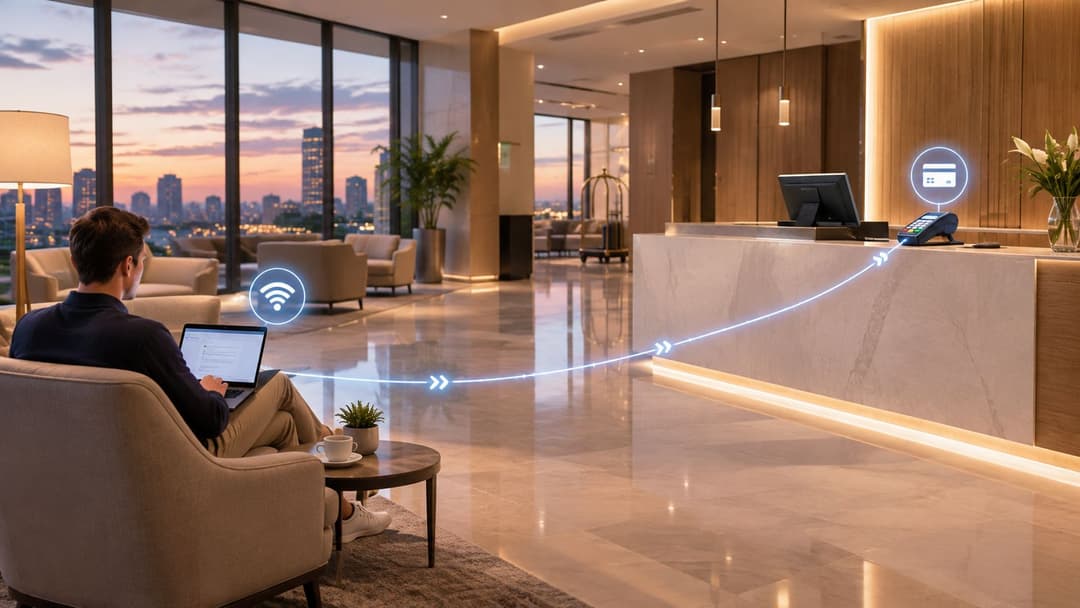
सुरक्षित हॉटेल डिझाइन पाहुण्यांना Passpoint किंवा OpenRoaming ऑनबोर्डिंग प्रदान करते, त्यांना विलग केलेल्या अतिथी सेगमेंटमध्ये ठेवते आणि पेमेंट व प्रॉपर्टी सिस्टम्स स्वतंत्र नेटवर्कवर ठेवते. कर्मचारी डिरेक्टरी-बॅक्ड 802.1X वापरतात. खोलीतील डिव्हाइसेस आणि प्रिंटर्सना मर्यादित व्याप्ती असलेले iPSK क्रेडेन्शियल्स मिळतात.
चार ऑपरेटिंग एन्व्हायरनमेंट्स
Retail: एखादे शॉपिंग सेंटर किंवा चेन सार्वजनिक ठिकाणी ब्रँडेड अतिथी नेटवर्क ब्रॉडकास्ट करू शकते. फूड कोर्टमधील एखादा अनधिकृत AP त्या नावाचे अनुकरण करू शकतो आणि लॉयल्टी क्रेडेन्शियल्स गोळा करू शकतो. कमकुवत सेगमेंटेशन बॅक-ऑफिस डिव्हाइसेस देखील उघड करू शकते. या रीडिझाइनमध्ये ऑथेंटिकेटेड अतिथी प्रवेश, आयसोलेटेड रिटेल ऑपरेशन्स आणि स्कॅनर आणि प्रिंटरसाठी डिव्हाइस-विशिष्ट क्रेडेन्शियल्स एकत्र केले पाहिजेत.
हेल्थकेअर: रुग्णांच्या BYOD ने वैद्यकीय उपकरणांसोबत सपाट वायरलेस विभाग सामायिक करू नये. तडजोड केलेला भेट देणाऱ्याचा फोन आणि क्लिनिकल उपकरणाला वेगवेगळे ऑथेंटिकेशन, VLAN, फायरवॉल आणि मॉनिटरिंग पॉलिसी आवश्यक असतात. जे कर्मचारी लॉगिन फ्लो वापरू शकत नाहीत अशा उपकरणांना कठोर अलाव-लिस्टसह डिव्हाइस-विशिष्ट प्रवेश मिळाला पाहिजे.
मल्टी-टेनंट रेसिडेन्शियल: रहिवासी इमारतीबाहेरील एखाद्या इमारतीच्या SSID शी आपोआप कनेक्ट होऊ शकतात, ज्यामध्ये कार पार्कचा समावेश आहे जेथे एखादा आक्रमणकर्ता त्याची नक्कल करू शकतो. त्यानंतर ते कनेक्शन खरे असल्याचे गृहीत धरू शकतात आणि ऑथेंटिकेटेड सेशन सुरू ठेवू शकतात. Passpoint-शैलीतील शोध, टेनंट आयसोलेशन आणि डिरेक्टरी-चालित रिव्होकेशन या सामायिक विश्वासाचे गृहीतक काढून टाकतात.
हॉस्पिटॅलिटी आणि इव्हेंट्स: तात्पुरत्या प्रवेशामुळे अनेकदा ऑपरेटर्स एकच पासवर्ड प्रिंट करतात आणि इव्हेंट संपल्यानंतरही तो तसाच सुरू ठेवतात. त्याऐवजी कमी कालावधीची ओळख किंवा डिव्हाइस प्रोफाइल द्या. यामुळे कॉन्ट्रॅक्टर्स, व्हेंडर्स आणि व्हिजिटर्समधील सुरक्षिततेचा धोका मर्यादित राहतो.
जिथे सपोर्ट असेल तिथे WPA2 किंवा WPA3 वापरा आणि युजर्सना अनोळखी नेटवर्कशी ऑटोमॅटिकली कनेक्ट होणे बंद करण्याचा सल्ला द्या. ऑपरेटर्सनी एक सुरक्षित, ऑथेंटिकेटेड मार्ग प्रदान केला पाहिजे जेणेकरून युजर्सना कोणतीही तडजोड करावी लागणार नाही. भिंतीवर लिहिलेला पासवर्ड हा केवळ प्रवेश सुलभ करण्यासाठी असतो, तो काही सुरक्षिततेचा आराखडा नाही.
प्रत्यक्षात टिकून राहणारा मिटिगेशन आणि पॉलिसी स्टॅक तयार करणे
सुरक्षितता कंट्रोल्स तेव्हाच सर्वोत्तम काम करतात जेव्हा ते डिझाइनमधील सर्वात मोठ्या त्रुटी दूर करणाऱ्या क्रमाने लागू केले जातात. आधी जॉइनिंग अनुभवापासून सुरुवात करा, त्यानंतर डिव्हाइस ओळख नियंत्रित करा, त्यानंतर पोहोच मर्यादित करा आणि उर्वरित गोष्टींवर लक्ष ठेवा.
ऑथेंटिकेटेड ऑनबोर्डिंगपासून सुरुवात करा
जिथे वेन्यू सपोर्ट करू शकेल तिथे अतिथी आणि BYOD प्रवेशासाठी Passpoint किंवा OpenRoaming वापरा. वापरकर्त्याला एक विश्वसनीय प्रोफाइल किंवा आयडेंटिटी फ्लो मिळायला हवा आणि WLAN ने पहिल्या पॅकेटपासून संरक्षित प्रवेशाचा वाटाघाटी केला पाहिजे. तुमच्याकडे विशिष्ट, दस्तऐवजीकरण केलेले कारण असल्याशिवाय सुरक्षित सेवेच्या समोर ओपन SSID ठेवू नका.
कर्मचाऱ्यांसाठी, 802.1X द्वारे प्रमाणपत्र-आधारित ॲक्सेस जारी करा. प्रोव्हिजनिंग आणि रिव्होकेशन Microsoft Entra ID, Google Workspace किंवा Okta सह समाकलित करा, जेणेकरून शेअर केलेला पासवर्ड बदलण्याची वाट न पाहता डिरेक्टरीमधील बदलामुळे ॲक्सेस काढून टाकता येईल. हरवलेली डिव्हाइसेस आणि कालबाह्य झालेल्या क्रेडेन्शियल्सच्या प्रक्रियेसह, प्रमाणपत्रे व्यवस्थापित डिव्हाइसेसशी किंवा स्पष्टपणे नियंत्रित वापरकर्ता नोंदणीशी जोडलेली असावीत.
जुनी उपकरणे मर्यादित ठेवा
प्रिंटर्स, टिल्स, कॅमेरा, सेन्सर्स आणि बिल्डिंग सिस्टम्स अनेकदा व्यवस्थापित लॅपटॉपप्रमाणे समान ओळख पद्धत वापरू शकत नाहीत. प्रत्येक डिव्हाइसला किंवा नियंत्रित ग्रुपला एक iPSK द्या, त्याला IoT किंवा ऑपरेशन्स सेगमेंटमध्ये ठेवा आणि त्याला आवश्यक असलेल्या केवळ ठिकाणांसाठीच परवानगी द्या. अतिथींना सेवा देणाऱ्या खुल्या नेटवर्कवर ती डिव्हाइसेस ठेवून कधीही जुन्या सुसंगततेची समस्या सोडवू नका.
त्यानंतर सेगमेंटेशन लागू करा:
- Guest network: इंटरनेट प्रवेश, क्लायंट आयसोलेशन, आणि अंतर्गत सेवांसाठी कोणताही मार्ग नसणे.
- Staff network: डिरेक्टरी-समर्थित प्रवेश आणि भूमिकेनुसार योग्य ॲप्लिकेशन पोहोचक्षमता.
- IoT and payment networks: उपकरण-विशिष्ट ऑथेंटिकेशन, प्रतिबंधित मार्ग आणि स्पष्ट फायरवॉल पॉलिसी.
- Management network: केवळ अधिकृत प्रशासक आणि व्यवस्थापन एंडपॉइंट्सपुरता मर्यादित असलेला प्रशासकीय इंटरफेस.
- Residential tenant networks: प्रत्येक भाडेकरूसाठी स्वतंत्र आयसोलेशन, सामायिक सेवा केवळ आवश्यक असेल तेव्हाच खुल्या केल्या जातात.
मॉनिटर, पॅच आणि सराव करा
रॉग-AP शोधताना (Rogue-AP detection) पाहिलेल्या रेडिओची तुलना अधिकृत इन्व्हेंटरीसह केली पाहिजे. मॉनिटरिंगने असामान्य DNS वर्तन, अनपेक्षित पूर्व-पश्चिम ट्रॅफिक, प्रमाणीकरण अपयश आणि चुकीच्या सेगमेंटमध्ये दिसणारी डिव्हाइसेस देखील चिन्हांकित केली पाहिजेत. या सिग्नलसाठी केवळ डॅशबोर्ड असण्यापेक्षा नियुक्त मालक आणि प्रतिसाद प्रक्रिया असणे आवश्यक आहे.
लिखित वेळापत्रकानुसार ॲक्सेस पॉइंट्स, कंट्रोलर्स, ऑथेंटिकेशन सर्व्हिसेस आणि क्लायंट डिव्हाइसेस पॅच करा. ज्या ठिकाणी Meraki, Aruba, Ruckus, Mist, आणि UniFi सारख्या व्हेंडर्सचा वापर केला जातो, त्यांचा ऑपरेशनल इन्व्हेंटरीमध्ये समावेश करा आणि व्यापक रोलआउटपूर्वी फर्मवेअर बदलांची चाचणी घ्या. NCSC चे KRACK मार्गदर्शन हे दाखवते की WLAN पॅचिंग आणि वैशिष्ट्य पुनरावलोकन एकाच धोरणात का समाविष्ट असावे.
शेवटी, इन्सिडेंट रनबुक तयार करा. त्यामध्ये प्रोफाईल कोण बंद करेल, SSID कोण आयसोलेट करेल, वेन्यू मॅनेजरशी कोण संपर्क साधेल, पुरावे कसे सुरक्षित ठेवले जातील आणि बाधित युजर्सना कशी माहिती दिली जाईल हे स्पष्टपणे नमूद असावे. एखादा अलर्ट मिळाल्यानंतर त्यावर तुम्ही कशा प्रकारे कारवाई करता यावरच तुमच्या नेटवर्कची सुरक्षितता अवलंबून असते.
या फ्रेमवर्कचे ३०-दिवसांच्या ॲक्शन प्लॅनमध्ये रूपांतर करणे
पहिला आठवडा: प्रत्येक SSID, ऑथेंटिकेशन पद्धत, VLAN, ऍक्सेस पॉइंट, जुने डिव्हाइस आणि अंतर्गत सिस्टीम्सचा मार्ग यांची यादी तयार करा. अनधिकृत ओपन नेटवर्क काढून टाका आणि सध्या कोणते रिसोर्सेस उघडे पडले आहेत ते लिहून ठेवा.
दुसरा आठवडा: Passpoint किंवा OpenRoaming साठी पहिला अतिथी फ्लो निवडा, प्रोफाइल आणि चिन्हे तयार करा आणि सामान्य डिव्हाइस प्रकारांवर ऑनबोर्डिंगची चाचणी घ्या. अतिथी क्लायंट कर्मचारी, पेमेंट, व्यवस्थापन किंवा क्लिनिकल सेगमेंटपर्यंत पोहोचू शकत नाहीत याची खात्री करा.
तिसरा आठवडा: प्रिंटर्स, IoT उपकरणे आणि इतर जुन्या डिव्हाइसेसना iPSK क्रेडेंशियल्स द्या. कर्मचाऱ्यांच्या 802.1X ला सध्याच्या आयडेंटिटी डिरेक्टरीशी जोडा आणि बंद केलेल्या अकाउंटसाठी रिव्होकेशन टेस्ट करा.
चौथा आठवडा: rogue-AP आणि विसंगतीचे मॉनिटरिंग सक्षम करा, WLAN कंट्रोल प्लेन आणि एंडपॉइंट्स पॅच करा, आणि वेन्यू तसेच आयटी कर्मचाऱ्यांसोबत घटना हाताळणीच्या प्रक्रियेचा सराव करा.
FAQ: HTTPS ॲप्लिकेशन कनेक्शनचे संरक्षण करते, परंतु ते WiFi नेटवर्कचे प्रमाणीकरण करत नाही किंवा क्लायंट्सना वेगळे (isolate) करत नाही. संमती, व्हाउचर आणि नोंदणीसाठी Captive Portals अजूनही उपयुक्त ठरतात, परंतु ते सुरक्षित WLAN प्रमाणीकरणाला पर्याय ठरत नाहीत. OpenRoaming एका विश्वसनीय ओळख प्रोफाइलला सहभागी ठिकाणांवर प्रमाणीकरण करण्याची अनुमती देते, जेणेकरून वापरकर्त्यांना प्रत्येक ठिकाणी मॅन्युअली अनोळखी नेटवर्क निवडण्याची आवश्यकता भासत नाही.
Purple हे OpenRoaming आणि Passpoint-आधारित अतिथी ॲक्सेस, VLAN सेगमेंटेशन, WPA3 आणि ओळख-आधारित ऑथेंटिकेशन, तसेच वेगवेगळ्या डिव्हाइस वर्गांसाठी iPSK आणि SSO पर्याय प्रदान करते. Purple सामायिक पासवर्ड आणि असुरक्षित WiFi च्या ऐवजी तुमची IT आणि वेन्यू टीम ऑडिट, रिव्होक आणि ऑपरेट करू शकेल अशा ॲक्सेस मॉडेलचा वापर कसा करू शकते याचे पुनरावलोकन करा.


