ঐতিহ্যবাহী Captive Portal-গুলো এখনও বেশ জনপ্রিয় কারণ এগুলো পরিচিত, সহজে ব্যাখ্যা করা যায় এবং অনেক ওয়্যারলেস কন্ট্রোলারে সহজলভ্য। তবে এগুলো আধুনিক গেস্ট WiFi-এর জন্য একটি দুর্বল ডিফল্ট বিকল্প। স্প্ল্যাশ পেজগুলো ব্রাউজার রিডাইরেক্ট, ব্যবহারকারীর ইন্টারঅ্যাকশন এবং প্রায়শই ওপেন বা শেয়ার্ড-অ্যাক্সেস ডিজাইনের ওপর নির্ভর করে, যেখানে UK নির্দেশিকায় সতর্ক করা হয়েছে যে ওয়েব রিডাইরেক্ট এবং Captive Portal-গুলোতে গুরুতর নিরাপত্তা দুর্বলতা রয়েছে।Jisc নির্দেশিকা
সবচেয়ে শক্তিশালী captive portal alternatives কোনো একক ক্যাটাগরি নয়। OpenRoaming এবং Passpoint স্বয়ংক্রিয়, এনক্রিপ্ট করা গেস্ট রোমিংয়ের লক্ষ্য পূরণ করে। সার্টিফিকেট-ভিত্তিক অ্যাক্সেস কর্মী এবং পরিচালনা করা ডিভাইসগুলোর জন্য কাজ করে। SSO Wi-Fi পলিসিকে আইডেন্টিটি প্রোভাইডারের সাথে সংযুক্ত করে, অন্যদিকে iPSK, PPSK এবং MPSK লেগ্যাসি, IoT এবং মাল্টি-টেন্যান্ট ডিভাইসগুলো পরিচালনা করে। এই তালিকাটি প্রথম-প্যাকেট নিরাপত্তা, অনবোর্ডিং প্রচেষ্টা, ডিভাইসের সামঞ্জস্যতা, আইডেন্টিটি এবং হার্ডওয়্যার নির্ভরতা, রোমিং আচরণ, প্রশাসন এবং ভেন্যু উপযুক্ততার ভিত্তিতে তাদের তুলনা করে। উদাহরণস্বরূপ, Madeira Remote Coliving-এর মতো একটি ভেন্যুর জন্য আবাসিক সরলতা, কর্মীদের পৃথকীকরণ এবং এন্টারপ্রাইজ প্রমাণীকরণ চালাতে পারে না এমন ডিভাইসগুলোর জন্য সহায়তার প্রয়োজন হতে পারে।
১. Purple
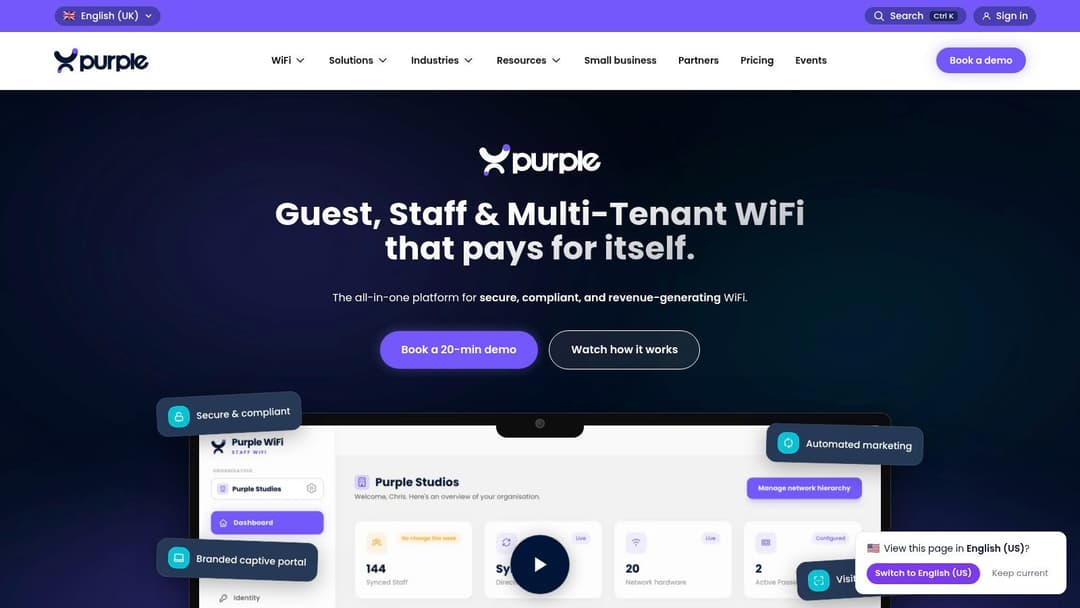
একটি একক WiFi প্ল্যাটফর্মে গেস্ট রোমিং, কর্মীদের পরিচয় এবং ডিভাইস-স্তরের অ্যাক্সেস নিয়ন্ত্রণের প্রয়োজন এমন ভেন্যুগুলোর জন্য Purple উপযুক্ত। এটি অতিথিদের জন্য OpenRoaming এবং Passpoint, কর্মীদের জন্য সার্টিফিকেট-ভিত্তিক EAP-TLS এবং 802.1X সমর্থন করতে পারে না এমন ডিভাইসগুলোর জন্য iPSK-স্টাইলের নিয়ন্ত্রণকে একত্রিত করে। এর ফলাফল হলো বিভিন্ন ব্যবহারকারী এবং ডিভাইস ক্লাসের জন্য একটি অথেন্টিকেশন লেয়ার, শুধুমাত্র আরেকটি স্প্ল্যাশ পেজ নয়।
অতিথিরা একবার প্রমাণীকরণ করতে পারেন, সাধারণত ইমেলের মাধ্যমে, তারপর পরবর্তী ভিজিটগুলোতে কম পরিশ্রমে পুনরায় সংযোগ করতে পারেন। Passpoint ডিভাইসটিকে স্বয়ংক্রিয় প্রমাণীকরণের জন্য প্রস্তুত করে, তাই ফিরে আসা ব্যবহারকারীদের প্রতিবার ব্রাউজার ফ্লো সম্পূর্ণ করতে হবে না। একই পদ্ধতি ইতোমধ্যে নির্দিষ্ট ইউকে সাইটগুলোতে ব্যবহার করা হচ্ছে, যার মধ্যে রয়েছে Loughborough University, 22 Bishopsgate, University of the Arts London campuses, Oxford এবং Bristol, যা Jisc-সম্পর্কিত ডিপ্লয়মেন্ট নির্দেশিকাতে নথিভুক্ত করা হয়েছে।ইউকে OpenRoaming ডিপ্লয়মেন্ট
কেন এটি বিভিন্ন ধরণের ব্যবহারকারীদের মধ্যে কাজ করে
কর্মীদের জন্য, Purple শেয়ার্ড পাসওয়ার্ডের পরিবর্তে EAP-TLS certificates ব্যবহার করে। Microsoft Entra ID, Google Workspace এবং Okta-এর সাথে ইন্টিগ্রেশন অ্যাক্সেস প্রদান করতে পারে এবং ডিরেক্টরি রোল পরিবর্তন হলে তা বাতিল করতে পারে। এই মডেলটি হাসপাতাল, অফিস, বিশ্ববিদ্যালয় এবং মাল্টি-সাইট অপারেটরদের জন্য উপযুক্ত যেখানে প্রতিটি সংযোগ একটি ব্যক্তিগত আইডেন্টিটির সাথে ম্যাপ করা উচিত।
Purple বিদ্যমান নেটওয়ার্ক হার্ডওয়্যারের ওপর একটি ক্লাউড ওভারলে হিসেবে কাজ করে, যা Cisco Meraki, Aruba, Ruckus, Juniper Mist এবং UniFi-এর সাথে সামঞ্জস্যপূর্ণ। একটি ক্লাউড RADIUS ডিজাইন অন-প্রিমিসেস RADIUS সার্ভার চালানোর প্রয়োজনীয়তা দূর করে, যদিও নেটওয়ার্কে উপযুক্ত RADIUS, Change of Authorisation এবং ওয়াল্ড-গার্ডেন সক্ষমতা থাকা প্রয়োজন।
ব্যবহারিক নিয়ম: Purple-কে শুধুমাত্র একটি পোর্টাল প্রোডাক্ট হিসেবে নয়, বরং একটি মাল্টি-ক্লাস অ্যাক্সেস প্ল্যাটফর্ম হিসেবে মূল্যায়ন করুন। এর মূল্য সবচেয়ে স্পষ্ট হয় যখন একটি একক ডেপ্লয়মেন্টের মাধ্যমে গেস্ট, স্টাফ, বাসিন্দা, IoT এবং লেগাসি ডিভাইসগুলোকে প্রতিটি গ্রুপকে একই লগইন প্রক্রিয়া না দিয়ে আলাদা করতে হয়।
বিল্ট-ইন অ্যানালিটিক্স, CRM কানেক্টর এবং মার্কেটিং অটোমেশন সম্মতিযুক্ত ফার্স্ট-পার্টি WiFi ডেটাকে অপারেশনাল এবং মার্কেটিং ইনসাইটে রূপান্তর করতে পারে। এর বিনিময়ে রয়েছে বাণিজ্যিক জটিলতা। ফ্রি Connect গেস্ট টিয়ারের মধ্যে হয়তো এমন অ্যানালিটিক্স, সার্ভে, সিকিউরিটি ফিচার বা অটোমেশন অন্তর্ভুক্ত নাও থাকতে পারে যা একজন এন্টারপ্রাইজ অপারেটর আশা করেন, তাই মোট খরচ মূলত নির্বাচিত টিয়ার এবং অ্যাড-অনগুলোর ওপর নির্ভর করে। Purple-এর পক্ষ থেকে এই Captive Portal নির্দেশিকাটি পর্যালোচনা করুন, তারপর চূড়ান্ত সিদ্ধান্ত নেওয়ার আগে লাইসেন্সিং এবং কন্ট্রোলারের প্রয়োজনীয়তাগুলো নিশ্চিত করুন।
Purple-এর WiFi প্ল্যাটফর্মটি এক্সপ্লোর করুন
২. SecureW2 JoinNow এবং Cloud RADIUS
SecureW2 একটি সার্টিফিকেট-ফার্স্ট পদ্ধতি অনুসরণ করে। JoinNow ডিভাইস এনরোলমেন্টের মাধ্যমে ব্যবহারকারীদের গাইড করে, একটি সার্টিফিকেট সংগ্রহ করে এবং সাধারণত EAP-TLS-এর মাধ্যমে WPA-Enterprise-এর জন্য অপারেটিং সিস্টেম কনফিগার করে। এই প্রাথমিক সেটআপের পর, বারবার পাসওয়ার্ড টাইপ করা বা Captive Portal সম্পূর্ণ করার ঝামেলা ছাড়াই ডিভাইসটি সরাসরি WiFi-এ অথেন্টিকেট করতে পারে।
প্ল্যাটফর্মটি ক্লাউড PKI-কে Cloud RADIUS এবং Microsoft Entra ID, Okta এবং Google Workspace এর মতো পরিচয় প্রদানকারীদের বিরুদ্ধে পলিসি অনুসন্ধানের সাথে একত্রিত করে। এটি অ্যাডমিনিস্ট্রেটরদের ব্যবহারকারী, ডিভাইস বা ডিরেক্টরি স্ট্যাটাস অনুযায়ী অ্যাক্সেস নিয়ম প্রয়োগ করার অনুমতি দেয়। কর্মী এবং ঠিকাদাররা ভিন্ন ভিন্ন সুবিধা পেতে পারেন, যখন কোনো আপোসকৃত বা চলে যাওয়া ব্যবহারকারীর সার্টিফিকেট একটি শেয়ার্ড কি (key) পরিবর্তন না করেই বাতিল করা যেতে পারে।
যেখানে মডেলটি মানানসই
JoinNow বিশেষ করে এমন অফিস, বিশ্ববিদ্যালয় এবং দূরবর্তী প্রতিষ্ঠানে ব্যবহারের জন্য উপযুক্ত যেখানে ম্যানেজড ডিভাইস বা একটি গোছানো BYOD প্রোগ্রাম রয়েছে। এটি গেস্ট ওয়ার্কফ্লো-ও সমর্থন করতে পারে, তবে অ্যাডমিনিস্ট্রেটরদের গেস্ট এক্সপেরিয়েন্স সাবধানে ডিজাইন করতে হবে। একটি সার্টিফিকেট ওয়ার্কফ্লো নিরাপদ, তবুও এটি একটি সাধারণ ক্লিক-থ্রু পেজের চেয়ে ভিজিটরদের কাছ থেকে একটু বেশি কিছু দাবি করে।
এর সুবিধা হলো সামঞ্জস্যতা। ওয়্যারলেসকে নেটওয়ার্কের সবচেয়ে কম নিয়ন্ত্রিত অংশ হিসেবে ফেলে রাখার পরিবর্তে একই আইডেন্টিটি-নেতৃত্বাধীন আর্কিটেকচার WiFi, VPN এবং ওয়্যার্ড অ্যাক্সেসকে সমর্থন করতে পারে। এটি শেয়ার্ড পাসওয়ার্ডের কারণে বারবার তৈরি হওয়া সাপোর্ট সংক্রান্ত সমস্যাও দূর করে, বিশেষ করে যখন ব্যবহারকারীরা পার্সোনাল ডিভাইসে ক্রেডেনশিয়াল কপি করেন।
খরচগুলি ধারণাগত হওয়ার চেয়ে বেশিরভাগই অপারেশনাল:
- PKI ক্ষমতা: সার্টিফিকেটের ক্ষেত্রে নতুন নেটওয়ার্ক টিমগুলোর এনরোলমেন্ট, রিনিউয়াল, ট্রাস্ট চেইন এবং রিভোকেশন সম্পর্কে ধারণা থাকা প্রয়োজন।
- ডিভাইস কভারেজ: স্টাফ, ঠিকাদার এবং BYOD ব্যবহারকারীদের দ্বারা ব্যবহৃত অপারেটিং সিস্টেম এবং মালিকানার মডেলগুলোর জন্য সমর্থন নিশ্চিত করুন।
- বাজেটের স্বচ্ছতা: SecureW2 কোটেশন-ভিত্তিক মূল্য নির্ধারণ ব্যবহার করে, তাই একটি নির্ভরযোগ্য বিজনেস কেস তৈরি করার আগে একটি ডিসকভারি প্রক্রিয়ার প্রয়োজন হয়।
SecureW2 একটি শক্তিশালী সিকিউরিটি-নেতৃত্বাধীন পছন্দ, তবে এটি স্বয়ংক্রিয়ভাবে সেরা গেস্ট মার্কেটিং প্ল্যাটফর্ম নয়। ভেন্যুর যদি স্টাফ সার্টিফিকেটের পাশাপাশি রোমিং, অ্যানালিটিক্স এবং সম্মতিপ্রাপ্ত ফার্স্ট-পার্টি এনগেজমেন্টের প্রয়োজন হয়, তবে শুধুমাত্র Cloud RADIUS সব কভার করবে এমনটা ধরে না নিয়ে প্রয়োজনীয় ফিচারগুলো তুলনা করে দেখুন।
৩. RUCKUS Cloudpath Enrollment System
Cloudpath নির্দেশিত তালিকাভুক্তি এবং পলিসি প্রয়োগের চারপাশে তৈরি করা হয়েছে। একজন ব্যবহারকারী একটি তালিকাভুক্তি SSID-এ যোগ দেন, একটি স্ব-পরিষেবা প্রক্রিয়া অনুসরণ করেন এবং একটি প্রতি-ডিভাইস সার্টিফিকেট পান। সিস্টেমটি তখন ডিভাইসটিকে একটি সুরক্ষিত 802.1X SSID-এ স্থানান্তরিত করে, যা স্প্ল্যাশ পেজের উপর দৈনিক নির্ভরতা কমিয়ে দেয়।
এই মাইগ্রেশনটি একটি গুরুত্বপূর্ণ অপারেশনাল ফিচার। একটি Captive Portal হয়তো একটি ব্রাউজার সেশন অথেন্টিকেট করতে পারে, কিন্তু এটি ডিভাইস ও নেটওয়ার্কের মধ্যে দীর্ঘস্থায়ী বা ম্যানেজড সম্পর্ক তৈরি করে না। Cloudpath সেটি করে, যা বারবার অ্যাক্সেস পাওয়া সহজ করে তোলে এবং পলিসি সংক্রান্ত সিদ্ধান্তের জন্য অ্যাডমিনিস্ট্রেটরদের আরও শক্তিশালী ভিত্তি দেয়।
মিশ্র ডিভাইস সমর্থনের ব্যবহারিক সুবিধা
যেসব ডিভাইস 802.1X ব্যবহার করতে পারে না সেগুলোর জন্য Cloudpath ডাইনামিক PSK এবং প্রাইভেট PSK মডেলও সমর্থন করে। এটি হসপিটালিটি, শিক্ষা প্রতিষ্ঠান, আবাসিক ভবন এবং প্রচুর IoT ডিভাইসযুক্ত পরিবেশের জন্য অত্যন্ত গুরুত্বপূর্ণ। একটি প্রিন্টার, সেন্সর বা পুরনো কনজিউমার ডিভাইস হয়তো সার্টিফিকেট এনরোলমেন্ট হ্যান্ডেল করতে পারবে না, কিন্তু এটি প্রায়শই একটি পলিসি বা VLAN-এর সাথে ম্যাপ করা ইউনিকলি অ্যাসাইনড কি ব্যবহার করতে পারে।
এর ফলাফল হলো একটি একক শেয়ারড পাসওয়ার্ড এবং সম্পূর্ণ এন্টারপ্রাইজ অথেন্টিকেশনের মধ্যকার একটি দরকারী সেতু। প্রতিটি কি কোনো ডিভাইস, বাসিন্দা বা রোলের সাথে অ্যাসোসিয়েট করা যেতে পারে, যা অ্যাডমিনিস্ট্রেটরদের পুরো SSID ক্রেডেন্সিয়াল পরিবর্তন না করেই অ্যাক্সেস বাতিল বা আইসোলেট করার সুবিধা দেয়।
Cloudpath সবচেয়ে বেশি কার্যকর RUCKUS ইনফ্রাস্ট্রাকচারে, যেখানে ওয়ার্কফ্লো এবং ডকুমেন্টেশন ওয়্যারলেস প্ল্যাটফর্মের সাথে ঘনিষ্ঠভাবে মিলে যায়। ভিন্নধর্মী এস্টেটের জন্য আরও বেশি ডিজাইন কাজের প্রয়োজন হয়, বিশেষ করে কন্ট্রোলার ইন্টিগ্রেশন, পলিসি এক্সচেঞ্জ এবং বিভিন্ন ভেন্ডর জুড়ে PPSK-এর সঠিক আচরণের ক্ষেত্রে। কিছু নেটওয়ার্ক টিম রোলআউটের সময় DPSK অপারেটিং মডেলটিকে বেশ জটিল মনে করতে পারে।
Cloudpath সবচেয়ে ভালো কাজ করে যখন প্রতিষ্ঠানটি অনবোর্ডিংকে একটি সুন্দর লগইন পেজের পরিবর্তে সুরক্ষিত SSID-এ নিয়ন্ত্রিত মাইগ্রেশন হিসেবে বিবেচনা করে।
শিক্ষা প্রতিষ্ঠান, হোটেল এবং মাল্টি-ডুয়েলিং প্রোপার্টিগুলো এর জন্য স্বাভাবিকভাবেই মানানসই। এস্টেটটি যদি একাধিক WLAN ভেন্ডর ব্যবহার করে, তবে এটি নির্বাচন করার আগে ইন্টারঅপারেবিলিটি মূল্যায়ন করুন। একটি বৃহত্তর ক্লাউড ওভারলের বিপরীতে সিদ্ধান্ত নিতে এই Cloudpath তুলনা সাহায্য করতে পারে।
৪. HPE Aruba ClearPass এবং Central NAC Air Pass
Aruba-এর দৃষ্টিভঙ্গি Passpoint এবং OpenRoaming ক্ষমতার সাথে একটি পরিপক্ক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সিস্টেমকে একত্রিত করে। ClearPass AAA, ডিভাইস প্রোফাইলিং, অনবোর্ডিং এবং পলিসি প্রয়োগ প্রদান করে, যখন Central NAC Air Pass অংশগ্রহণকারী ব্যবহারকারী এবং ভেন্যুগুলির জন্য আরও বেশি রোমিং অভিজ্ঞতা সমর্থন করে।
এটি একটি সাধারণ পোর্টালের বিকল্পের চেয়ে একটি গভীর এন্টারপ্রাইজ আর্কিটেকচার। অ্যাডমিনিস্ট্রেটররা কর্মচারী, ঠিকাদার, অতিথি, BYOD এবং ডিভাইসের জন্য আলাদা পলিসি তৈরি করতে পারেন, তারপর পরিচয়, সার্টিফিকেটের অবস্থা, ডিভাইসের প্রোফাইল বা নেটওয়ার্কের অবস্থান অনুযায়ী সেই পলিসিগুলো প্রয়োগ করতে পারেন। যখন একটি সাধারণ গেস্ট প্রক্রিয়ার প্রয়োজন হয়, তখন ClearPass গেস্ট স্পনসরশিপ ওয়ার্কফ্লোও সমর্থন করে।
কেন Aruba এস্টেটের এটি বিবেচনা করা উচিত
Passpoint গেস্ট মডেলটিকে বদলে দেয়। একজন ভিজিটর আসার সাথে সাথে ব্রাউজারে একটি স্প্ল্যাশ পেজ দেখানোর পরিবর্তে, ডিভাইসটি একটি প্রোফাইল গ্রহণ করে এবং যখনই একটি সামঞ্জস্যপূর্ণ নেটওয়ার্ক পায় তখন স্বয়ংক্রিয়ভাবে অথেন্টিকেট করে। এটি ক্যাম্পাস, পাবলিক-সেক্টর এস্টেট, যাতায়াতের সংযোগস্থল এবং নিয়মিত ভিজিটর আসে এমন প্রতিষ্ঠানের জন্য বিশেষভাবে উপযোগী।
UK পাবলিক-সেক্টর WiFi একটি চমৎকার তুলনা প্রদান করে। GovWifi স্টাফ এবং ভিজিটরদের একবার সাইন আপ করতে এবং অংশগ্রহণকারী ভবনগুলোতে স্বয়ংক্রিয়ভাবে কানেক্ট হতে সাহায্য করে, যা এর সেন্ট্রাল অথেন্টিকেশন ফ্লোতে AES এবং EAP-PEAP/MS-CHAPv2 সহ WPA2-Enterprise ব্যবহার করে।GovWifi প্রাইভেসি নির্দেশিকা এই মডেলটি দেখায় কেন প্রতি-ব্যবহারকারীর ক্রেডেনশিয়াল এবং নেটওয়ার্ক সেগমেন্টেশন একটি শেয়ার্ড পাসওয়ার্ড বা বারবার পোর্টাল রিডাইরেক্টের চেয়ে বেশি পছন্দের হতে পারে।
Aruba-এর দুর্বলতা হলো এর জটিলতা। ClearPass ডিজাইন, লাইসেন্সিং, সার্টিফিকেট, Passpoint প্রোফাইল, RADIUS এবং পলিসি ডিপেন্ডেন্সি - সবকিছুর জন্যই সতর্ক পরিকল্পনার প্রয়োজন। MAC র্যান্ডমাইজেশন ক্লাসিক পোর্টাল রিকগনিশনকেও অবিশ্বস্ত করে তুলতে পারে, যা একটি পুরানো রিডাইরেক্ট-ভিত্তিক ওয়ার্কফ্লো মেরামত করার চেষ্টার চেয়ে সার্টিফিকেট বা Passpoint-এর পক্ষে যুক্তিকে আরও জোরালো করে।
HPE Aruba Central NAC Air Pass
৫. Cisco Identity Services Engine এবং Cisco Spaces OpenRoaming
Cisco ISE হলো এই কম্বিনেশনের পলিসি ইঞ্জিন। এটি এন্টারপ্রাইজ AAA, সার্টিফিকেট-ভিত্তিক 802.1X, BYOD অনবোর্ডিং, ডিভাইস প্রোফাইলিং এবং গেস্ট অ্যাক্সেস ওয়ার্কফ্লো হ্যান্ডেল করে। Cisco Spaces OpenRoaming অটোমেটিক ভিজিটর কানেক্টিভিটিতে একটি ফেডারেটেড রুট যোগ করে, যার ফলে একজন রিটার্নিং ইউজারকে বারবার পোর্টালের মুখোমুখি হতে হয় না।
ISE সেইসব প্রতিষ্ঠানের জন্য উপযুক্ত যারা ইতোমধ্যে Cisco ওয়্যারলেস, সুইচিং এবং আইডেন্টিটি নিয়ন্ত্রণগুলো পরিচালনা করে। এটি সার্টিফিকেট স্ট্যাটাস পরীক্ষা করতে পারে, আইডেন্টিটি এবং ডিভাইস কনটেক্সটের মাধ্যমে পলিসি প্রয়োগ করতে পারে এবং স্পনসর করা বা সেলফ-সার্ভিস গেস্ট অ্যাক্সেস সমর্থন করতে পারে যেখানে একটি পোর্টাল এখনও প্রয়োজনীয়। এই ব্যাপকতা এটিকে বড় এস্টেটের জন্য উপযুক্ত করে তোলে, তবে এর অর্থ এটিও যে প্রশাসকদের ডিপ্লয়মেন্টের আগে সম্পূর্ণ প্রমাণীকরণ পথটি ম্যাপ করতে হবে।
OpenRoaming হলো গেস্ট-ফেসিং পার্থক্যের জায়গা। WiFi Alliance ইউরোপীয় পাবলিক স্পেসগুলোতে Passpoint কানেক্টিভিটি সম্পর্কে বর্ণনা করেছে এবং ট্রাফালগার স্কোয়ারে সেন্ট্রাল লন্ডনের একটি ডিপ্লয়মেন্টের উদাহরণ দিয়েছে।WiFi Alliance Passpoint deployments এর অপারেশনাল আইডিয়াটি একদম সহজ। একটি ডিভাইস মাত্র একবার প্রোভিশন করা হয়, তারপর বারবার লোকাল ওয়েব লগইন স্টেপগুলো অনুসরণ করার পরিবর্তে এটি ফেডারেশন এবং অটোমেটিক অথেন্টিকেশন ব্যবহার করে।
প্রধান আপস
Cisco এর ইকোসিস্টেমের গভীরতা একটি সুবিধা বা সীমাবদ্ধতা উভয়ই হতে পারে। একটি Cisco WLAN এস্টেট নেটিভ ইন্টিগ্রেশনগুলো কার্যকরভাবে ব্যবহার করতে পারে, যখন একটি মাল্টি-ভেন্ডর পরিবেশকে অবশ্যই RADIUS অ্যাট্রিবিউট, রোমিং ফেডারেশন, পলিসি প্রয়োগ এবং সাপোর্টের সীমানা যাচাই করতে হবে। Spaces-এর ক্ষমতাও লাইসেন্সিংয়ের ওপর নির্ভর করে, তাই কেবল প্রোডাক্টের নাম দিয়ে উপলব্ধ ফিচার সেট নির্ধারণ করা যায় না।
তাই যেখানে ডেপ্লয়মেন্টের সহজতার চেয়ে সেন্ট্রালাইজড পলিসি এবং এন্টারপ্রাইজ ইন্টিগ্রেশন বেশি গুরুত্বপূর্ণ, সেখানে Cisco ISE সবচেয়ে শক্তিশালী। এটি এমন একটি ছোট ভেন্যুর জন্য অতিরিক্ত মনে হতে পারে যার কেবল বিচ্ছিন্ন গেস্ট ইন্টারনেটের প্রয়োজন, তবে এটি স্বাস্থ্যসেবা, উচ্চ শিক্ষা, বিমানবন্দর এবং বড় কর্পোরেট এস্টেটের জন্য উপযুক্ত হতে পারে।
Purple এর সাথে Cisco Spaces তুলনা করুন
Cisco Identity Services Engine
৬. Passpoint এবং MPSK সহ Juniper Mist Access Assurance
Juniper Mist বেশ কয়েকটি বিকল্প অফার করে কারণ বিভিন্ন ডিভাইসের জন্য বিভিন্ন অথেন্টিকেশন পদ্ধতির প্রয়োজন হয়। Passpoint এবং OpenRoaming সামঞ্জস্যপূর্ণ গেস্ট ডিভাইসগুলোকে সেবা দেয়, Access Assurance ক্লাউড NAC এবং AAA পলিসি প্রদান করে, এবং Multiple PSK বা Private PSK পুরোনো, IoT এবং বিশেষায়িত এন্ডপয়েন্টগুলোকে সমর্থন করে।
মিশ্র পরিবেশে এই সংমিশ্রণটি বেশ দরকারী। একজন ফিরে আসা ভিজিটর একটি প্রি-কনফিগারড Passpoint প্রোফাইল ব্যবহার করতে পারেন, একজন কর্মচারী একটি আইডেন্টিটি পলিসির মাধ্যমে অথেন্টিকেট করতে পারেন এবং একটি IoT ডিভাইস রোল বা VLAN ম্যাপিং সহ একটি পৃথক PSK পেতে পারেন। অ্যাডমিনিস্ট্রেটরকে প্রতিটি এন্ডপয়েন্টকে একটি নির্দিষ্ট পদ্ধতিতে বাধ্য করতে হয় না কারণ SSID শেয়ার করা থাকে।
Mist-এর ক্লাউড মডেল বিস্তারিত WLAN এবং এন্ডপয়েন্ট টেলিমেট্রিও তৈরি করে। এটি টিমগুলিকে অথেন্টিকেশন ব্যর্থতা ট্রাবলশুট করতে, ডিভাইসের শ্রেণী সনাক্ত করতে এবং পলিসি সিদ্ধান্তগুলি কীভাবে অ্যাক্সেসকে প্রভাবিত করে তা বুঝতে সাহায্য করতে পারে। RadSec সাপোর্ট সেখানে প্রাসঙ্গিক যেখানে প্রতিষ্ঠানটি সিকিউর রোমিং ফেডারেশনে অংশগ্রহণ করে এবং রোমিং উপাদানগুলির মধ্যে সুরক্ষিত যোগাযোগের প্রয়োজন হয়।
ডিভাইসের শ্রেণী অনুযায়ী পছন্দটি হওয়া উচিত
সামঞ্জস্যপূর্ণ গেস্ট ডিভাইসের জন্য Passpoint সবচেয়ে পরিচ্ছন্ন সমাধান কারণ এটি বারবার ব্রাউজারের ইন্টারঅ্যাকশন দূর করে। 802.1X ক্ষমতা নেই এমন ডিভাইসগুলোর জন্য MPSK বা PPSK বেশি ব্যবহারিক, তবে এটি এখনও কি (key) ইস্যু করা, সংরক্ষণ করা এবং প্রত্যাহার করার জন্য একটি প্রশাসনিক প্রক্রিয়া তৈরি করে। Access Assurance কেন্দ্রীয় পলিসি যোগ করে, যদিও অ্যাডমিনিস্ট্রেটরদের নিশ্চিত করা উচিত যে নির্বাচিত লাইসেন্সে কোন ফাংশনগুলো অন্তর্ভুক্ত রয়েছে।
Mist প্রতিটি পোর্টাল ফাংশনের জন্য একটি সর্বজনীন বিকল্প নয়। ভেন্যুটির যদি এখনও ব্র্যান্ডেড পেজ, সমীক্ষা বা বিস্তারিত গেস্ট ডেটা ক্যাপচারের প্রয়োজন হয়, তবে নেটওয়ার্ক কন্ট্রোলের পাশাপাশি একটি থার্ড-পার্টি পোর্টালের প্রয়োজন হতে পারে। এটি পরিচালনা করার জন্য দুটি সিস্টেম এবং সমস্যা সমাধানের জন্য দুটি জায়গা তৈরি করতে পারে।
Juniper Mist ওয়্যারলেস ডকুমেন্টেশন
৭. PPSK এবং ExtremeGuest সহ ExtremeCloud IQ
ExtremeCloud IQ ব্যবহারকারীদের বা ডিভাইসগুলোকে আলাদা কি (key) দেওয়ার জন্য PPSK ব্যবহার করে এবং একই সাথে একটি ব্যবহারিক শেয়ার্ড-SSID মডেল বজায় রাখে। অ্যাডমিনিস্ট্রেটররা প্রতিটি কি-কে একটি রোল, পলিসি বা VLAN-এর সাথে যুক্ত করতে পারেন, যা একটি একক পাসওয়ার্ডের চেয়ে বেশি জবাবদিহিতা তৈরি করে এবং সার্টিফিকেট-ভিত্তিক 802.1X-এর সম্পূর্ণ অনবোর্ডিংয়ের ঝামেলা এড়ায়।
আবাসিক ভবন, গেস্ট নেটওয়ার্ক এবং IoT এস্টেটের জন্য এটি একটি দরকারী মধ্যম পন্থা। একজন বাসিন্দা, ঠিকাদার বা ডিভাইস একটি ব্যক্তিগত ক্রেডেনশিয়াল পেতে পারে, এবং নেটওয়ার্কটি অন্য প্রতিটি ব্যবহারকারীকে ব্যাহত না করে সেই ক্রেডেনশিয়ালটি বাতিল করতে পারে। এটি একটি সম্পূর্ণ PKI ডিপ্লয়মেন্টের চেয়ে সহজ, যদিও এটি একই ধরণের সার্টিফিকেট লাইফসাইকেল কন্ট্রোল অফার করে না।
কখন ExtremeGuest এখনও অর্থবহ হয়
ExtremeCloud IQ এছাড়াও 802.1X, SAML SSO এবং অন্যান্য ওয়্যারলেস সিকিউরিটি অপশন সমর্থন করে। ExtremeGuest তখনও পাওয়া যায় যখন কোনো ভেন্যুর শর্তাবলী স্বীকার, গেস্ট রেজিস্ট্রেসশন বা একটি ব্র্যান্ডেড অ্যাক্সেস জার্নির জন্য একটি প্রচলিত পোর্টালের প্রয়োজন হয়। এটি অপারেটরদের একটি মাইগ্রেশন পাথ দেয়, তবে পোর্টালটি রেখে দেওয়ার অর্থ হলো তারা সেই ব্যবহারকারী গোষ্ঠীর জন্য ব্রাউজার ঘর্ষণ দূর করতে পারেনি।
PPSK-এর প্রাপ্যতা সংশ্লিষ্ট লাইসেন্স টিয়ারের ওপর নির্ভর করে, তাই ডেপ্লয়মেন্ট ডিজাইন করার আগে আপনার এনটাইটেলমেন্ট নিশ্চিত করুন। সংস্থাটি যদি পরবর্তীতে OpenRoaming যুক্ত করার পরিকল্পনা করে তবে সেটির ক্ষেত্রেও একই কথা প্রযোজ্য। রোমিং ফেডারেশনের জন্য প্রাথমিক PPSK রোলআউটের বাইরে অতিরিক্ত উপাদান এবং ইন্টিগ্রেশনের কাজের প্রয়োজন হতে পারে।
যখন বর্তমান WLAN নেটওয়ার্ক ইতিমধ্যেই এর ক্লাউড ম্যানেজমেন্ট প্ল্যাটফর্ম ব্যবহার করে এবং তাৎক্ষণিক সমস্যাটি কেবল শেয়ার্ড-পাসওয়ার্ডের ঝুঁকি দূর করা হয়, তখন Extreme একটি বুদ্ধিমান পছন্দ। তবে ব্যবসার যদি ফেডারেটেড গেস্ট রোমিং, কর্মচারী সার্টিফিকেট, CRM ডাটা এবং মাল্টি-ভেন্ডর হার্ডওয়্যারের জন্য একটি একক সিস্টেমের প্রয়োজন হয়, তবে এটি ততটা আকর্ষণীয় নয়।
Captive Portal বিকল্পগুলির ৭-মুখী তুলনা
| সমাধান | 🔄 বাস্তবায়নের জটিলতা | 💡 রিসোর্সের প্রয়োজনীয়তা | 📊 প্রত্যাশিত ফলাফল | আদর্শ ব্যবহারের ক্ষেত্র | ⭐ প্রধান সুবিধা / ⚡ কার্যকারিতা |
|---|---|---|---|---|---|
| Purple | মাঝারি, ক্লাউড RADIUS ওভারলে; দ্রুত রোলআউট তবে কিছু নেটওয়ার্ক কনফিগারেশন প্রয়োজন | কম থেকে মাঝারি, ক্লাউড সার্ভিস + সামঞ্জস্যপূর্ণ কন্ট্রোলার; সম্পূর্ণ সুবিধার জন্য পেইড অ্যাড-অন | উচ্চ, নির্বিঘ্ন গেস্ট/স্টাফ সার্টিফিকেট অ্যাক্সেস; ROI-এর জন্য বিল্ট-ইন অ্যানালিটিক্স | রিটেইল, হসপিটালিটি, স্টেডিয়াম, হাসপাতাল, মাল্টি-টেন্যান্ট ভেন্যু | ⭐ এন্টারপ্রাইজ সিকিউরিটি, OpenRoaming/Passpoint, CRM/মার্কেটিং ইন্টিগ্রেশন ⚡ দ্রুত লাইভ করার সুবিধা |
| SecureW2 JoinNow + Cloud RADIUS | মাঝারি থেকে উচ্চ, PKI ধারণা এবং ডিভাইস অনবোর্ডিং ওয়ার্কফ্লো | মাঝারি, ক্লাউড PKI, IdP ইন্টিগ্রেশন; কোটেশন/ডিসকভারি সাজেস্ট করা হয় | উচ্চ, WiFi/VPN/ওয়্যার্ড জুড়ে পাসওয়ার্ডবিহীন 802.1X; Captive Portal-এর প্রয়োজনীয়তা হ্রাস করে | যেসব এন্টারপ্রাইজ প্রতিষ্ঠান-ব্যাপী সার্টিফিকেট-ভিত্তিক অ্যাক্সেস খুঁজছে | ⭐ শক্তিশালী PKI অটোমেশন এবং IdP সাপোর্ট ⚡ স্বয়ংক্রিয় এনরোলমেন্ট রোলআউটকে ত্বরান্বিত করে |
| RUCKUS Cloudpath Enrollment System | মাঝারি, নির্দেশিত সেলফ-সার্ভিস; RUCKUS ডিভাইসে সেরা অভিজ্ঞতা | মাঝারি, AD/MDM ইন্টিগ্রেশন; লেগ্যাসি/IoT-এর জন্য DPSK | উচ্চ, প্রতি ডিভাইসের জন্য সার্টিফিকেট, পোর্টালের ওপর দৈনন্দিন নির্ভরতা হ্রাস করে | শিক্ষা প্রতিষ্ঠান, হসপিটালিটি, MDUs, RUCKUS-ভিত্তিক স্থাপনা | ⭐ পরিপক্ক এনরোলমেন্ট ফ্লো এবং DPSK সাপোর্ট ⚡ সুরক্ষিত SSID-এ সহজ ডিভাইস মাইগ্রেশন |
| HPE Aruba ClearPass + Central NAC Air Pass | উচ্চ, জটিল ডিজাইন এবং লাইসেন্সিং; বিস্তারিত পরিকল্পনা প্রয়োজন | উচ্চ, ClearPass + Central NAC এবং Aruba APs; লাইসেন্সিং এনটাইটেলমেন্ট | উচ্চ, সুনির্দিষ্ট পলিসি, নির্বিঘ্ন গেস্ট অ্যাক্সেসের জন্য Passpoint/OpenRoaming | বৃহৎ, বিভক্ত নেটওয়ার্ক; পাবলিক সেক্টর এবং শিক্ষা প্রতিষ্ঠান | ⭐ ব্যাপক NAC, প্রোফাইলিং এবং Passpoint সাপোর্ট ⚡ বৃহৎ সম্পত্তির জন্য স্কেলযোগ্য |
| Cisco ISE + Cisco Spaces OpenRoaming | উচ্চ, এন্টারপ্রাইজ-গ্রেড সেটআপ এবং লাইসেন্সিং জটিলতা | উচ্চ, ISE স্থাপনা, Spaces লাইসেন্সিং; Cisco WLAN-এর সাথে সবচেয়ে কার্যকর | উচ্চ, শক্তিশালী AAA, সার্টিফিকেট যাচাইকরণ, রিটার্নিং ভিজিটরদের জন্য রোমিং ফেডারেশন | বৃহৎ Cisco-ভিত্তিক ক্যাম্পাস এবং সার্ভিস-প্রোভাইডার সাইট | ⭐ ব্যাপক ইন্টিগ্রেশনসহ স্কেলে পরীক্ষিত ⚡ OpenRoaming পুনরায় সংযোগ স্থাপনকে দ্রুত করে |
| Juniper Mist Access Assurance + Passpoint/MPSK | মাঝারি থেকে উচ্চ, ক্লাউড NAC + Passpoint সেটআপ; লাইসেন্সিং যাচাইকরণ | মাঝারি, Mist ক্লাউড, Access Assurance এনটাইটেলমেন্ট; IoT-এর জন্য MPSK/PPSK | উচ্চ, AI টেলেমেট্রি, নির্বিঘ্ন অনবোর্ডিং, একাধিক পোর্টাল বিকল্প | আধুনিক ক্লাউড WLAN সম্পত্তি, IoT-মিশ্রিত পরিবেশ | ⭐ ইন্টিগ্রেটেড AI টেলেমেট্রি এবং নমনীয় পোর্টাল বিকল্প ⚡ শক্তিশালী WLAN+NAC ইন্টিগ্রেশন |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | মাঝারি, পূর্ণাঙ্গ 802.1X-এর চেয়ে PPSK সহজতর; ঐচ্ছিক পোর্টাল ওয়ার্কফ্লো | মাঝারি, Cloud IQ লাইসেন্সিং; টিয়ার অনুযায়ী PPSK-এর সহজলভ্যতার পার্থক্য রয়েছে | মাঝারি - উচ্চ, প্রতি-ডিভাইস কী ব্যবহার পোর্টালের প্রয়োজনীয়তা হ্রাস করে; 802.1X-এর জন্য ব্যবহারিক ব্রিজ | BYOD এনভায়রনমেন্ট, MDU, PPSK খুঁজছে এমন সংস্থা | ⭐ ব্যবহারিক PPSK টুলিং এবং রানবুক; ঐচ্ছিক গেস্ট অ্যাপ ⚡ পূর্ণাঙ্গ 802.1X-এর চেয়ে কম ওভারহেড |
ভেন্যুর সাথে মানানসই প্রমাণীকরণ মডেলটি বেছে নিন
Captive Portal বিকল্পগুলির মধ্যে কোনও একটিও সর্বজনীন বিজয়ী নেই। সঠিক পছন্দটি ডিভাইসের সংখ্যা, আইডেন্টিটি মডেল এবং অপারেশনাল জটিলতার জন্য ভেন্যুটির সহনশীলতার উপর নির্ভর করে।
ভিজিটররা যখন নিয়মিত ফিরে আসেন, অংশগ্রহণকারী অবস্থানগুলোর মধ্যে যাতায়াত করেন বা বারবার ব্রাউজার ইন্টারঅ্যাকশন ছাড়াই এনক্রিপ্ট করা সংযোগের প্রয়োজন হয়, তখন OpenRoaming বা Passpoint বেছে নিন। পাবলিক স্পেস, ক্যাম্পাস, পরিবহন-সংযুক্ত এস্টেট, হোটেল এবং মাল্টি-সাইট ভেন্যুগুলো সবচেয়ে বেশি উপকৃত হয় যখন প্রোফাইল প্রভিশনিং তাদের দর্শকদের জন্য বাস্তবসম্মত হয়। লন্ডনের ডিপ্লয়মেন্ট এবং নির্দিষ্ট ইউকে OpenRoaming সাইটগুলো দেখায় যে এই মডেলটি কেবল ল্যাবরেটরি প্রদর্শনের বাইরেও কার্যকর রয়েছে।ইউকে OpenRoaming ডিপ্লয়মেন্টের উদাহরণ
যখন কর্মীদের পরিচয়, সার্টিফিকেটের লাইফসাইকেল এবং তাৎক্ষণিক রিভোকেশন সবচেয়ে গুরুত্বপূর্ণ হয়, তখন cloud RADIUS সহ EAP-TLS বেছে নিন। অফিস, হাসপাতাল, বিশ্ববিদ্যালয় এবং পরিচালিত BYOD প্রোগ্রামগুলোর শেয়ার্ড PSK-এর চেয়ে ব্যক্তিগত ক্রেডেনশিয়ালকে অগ্রাধিকার দেওয়া উচিত। লেগ্যাসি ডিভাইস, IoT, বাসিন্দা এবং মাল্টি-ট্যানেন্ট পরিবেশ যেখানে 802.1X ব্যবহারিক নয়, সেগুলোর জন্য PPSK, MPSK বা iPSK বেছে নিন।
পাইলট করার আগে, এন্ডপয়েন্টগুলোর তালিকা তৈরি করুন এবং রেকর্ড করুন যে কোনগুলো Passpoint, WPA2- বা WPA3-Enterprise, 802.1X এবং সার্টিফিকেট নথিভুক্তি সমর্থন করে। আপনার WLAN ভেন্ডর, RADIUS সহায়তা, Change of Authorisation, VLAN আইসোলেশন, আইডেন্টিটি প্রোভাইডার ইন্টিগ্রেশন, রোমিং প্রয়োজনীয়তা এবং লাইসেন্সিং নিশ্চিত করুন। এছাড়াও ভেন্যুর কী ধরনের ব্যক্তিগত তথ্য প্রয়োজন তা নির্ধারণ করুন। ইউকে ব্যবসায়িক নির্দেশিকা অডিট এবং GDPR টুলিং সহ এন্টারপ্রাইজ সিস্টেম থেকে সাধারণ পোর্টালগুলোকে আলাদা করে, যেখানে ব্যাপক সম্মতি সংক্রান্ত প্রশ্নটি হলো ডেটা মিনিমাইজেশন, আরও বেশি আইডেন্টিটি তথ্য সংগ্রহ না করা।ইউকে গেস্ট WiFi এবং সম্মতি নির্দেশিকা
Purple তখন প্রাসঙ্গিক হয় যখন একজন অপারেটর সমর্থিত হার্ডওয়্যার জুড়ে একটি ক্লাউড ওভারলে চান, যা গেস্ট Passpoint এবং OpenRoaming, কর্মীদের আইডেন্টিটি ইন্টিগ্রেশন, অ্যানালিটিক্স এবং লেগাসি বা মাল্টি-টেন্যান্ট ডিভাইসগুলির জন্য কন্ট্রোলকে একত্রিত করে। এটি পৃথক সিস্টেমের সংখ্যা কমাতে পারে, তবে নেটওয়ার্কের জন্য এখনও সামঞ্জস্যপূর্ণ কন্ট্রোলার ফিচার এবং একটি সঠিকভাবে সেগমেন্ট করা ডিজাইনের প্রয়োজন হয়।
স্প্ল্যাশ-পেজ ডিজাইন দিয়ে নয়, অথেন্টিকেশন মডেল দিয়ে শুরু করুন। একটি দৃষ্টিনন্দন পোর্টাল থাকলেও প্রতিষ্ঠান রিডাইরেক্ট, শেয়ারড ক্রেডেন্সিয়াল এবং ম্যানুয়াল সাপোর্টের ওপর নির্ভরশীল থেকে যেতে পারে। রোমিং প্রোফাইল, সার্টিফিকেট এবং ডিভাইস প্রতি আলাদা কি-এর একটি সুপরিকল্পিত কম্বিনেশন প্রতিটি ইউজার গ্রুপকে এমন একটি অ্যাক্সেস মেথড দেয় যা তাদের ডিভাইস এবং রিস্ক প্রোফাইলের সাথে মেলে।
সহজতর গেস্ট অ্যাক্সেস, সার্টিফিকেট-ভিত্তিক স্টাফ অথেন্টিকেশন এবং সমর্থিত WLAN হার্ডওয়্যারে লিগ্যাসি বা মাল্টি-টেন্যান্ট ডিভাইসগুলোর নিয়ন্ত্রণের জন্য Purple মূলত Passpoint এবং OpenRoaming-কে একত্রিত করে। প্রতিটি ডিভাইসে একটি একক অথেন্টিকেশন মডেল জোরপূর্বক চাপিয়ে না দিয়ে কীভাবে এর ক্লাউড আইডেন্টিটি এবং WiFi প্ল্যাটফর্ম বারবার Captive Portal লগইনের প্রয়োজনীয়তা দূর করতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।