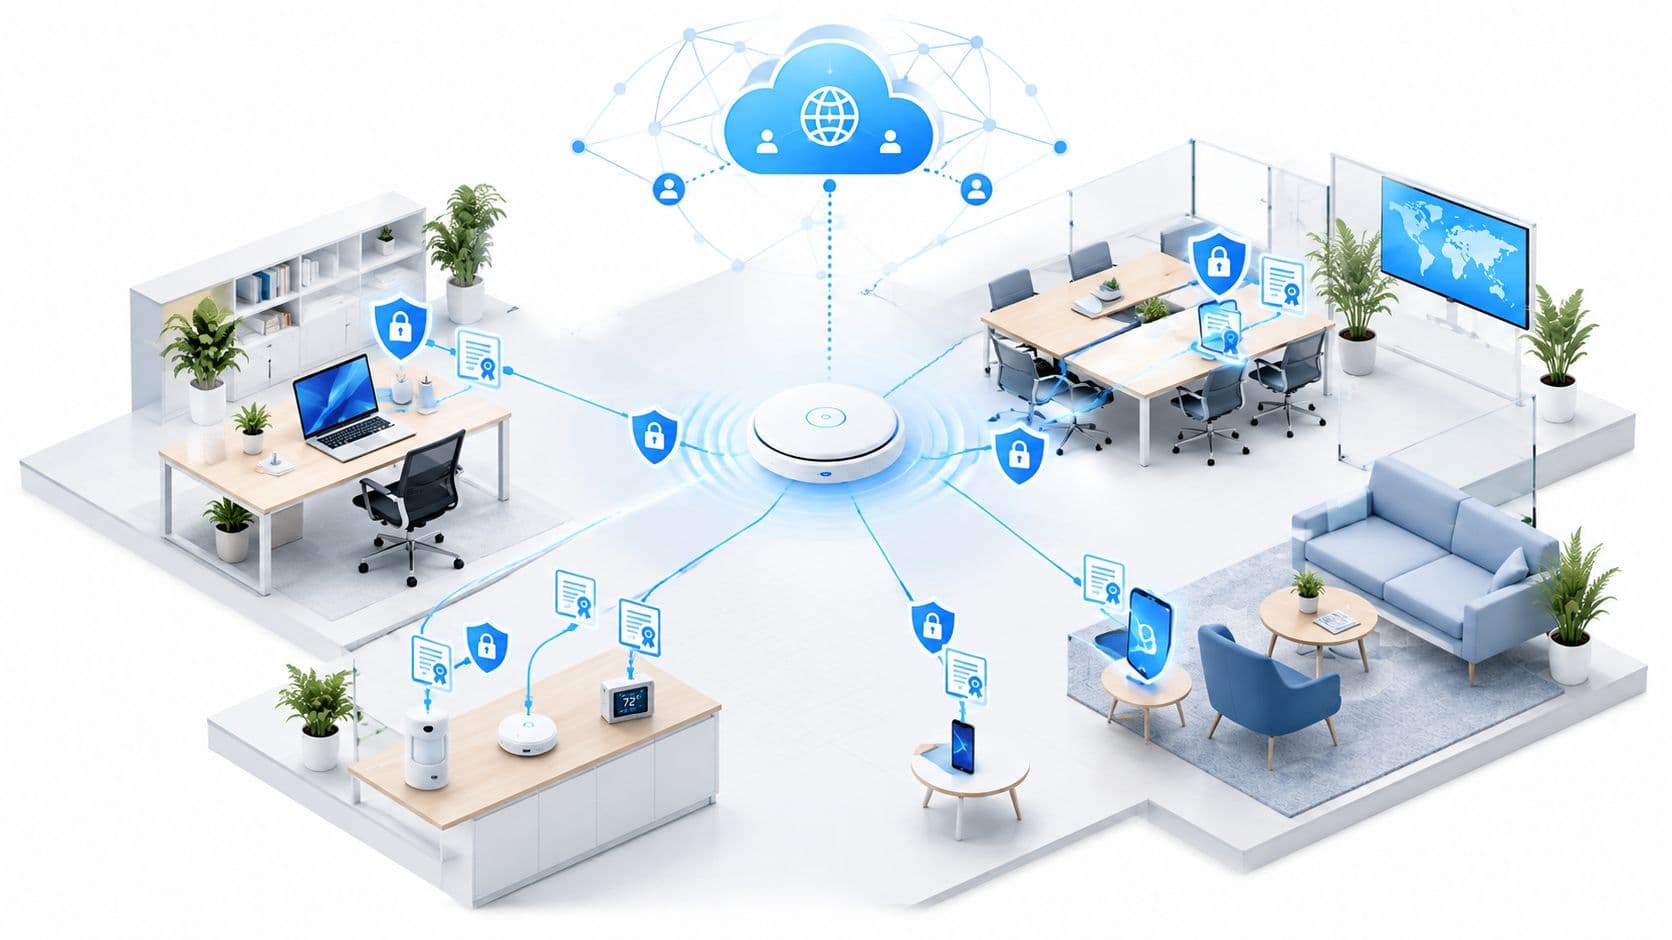
Captive portal alternatives: architecture & authentication advisor
Compare captive portals against Passpoint, Private Pre-Shared Key (PPSK), 802.1X certificates, and MAC authentication to balance user friction, data capture, and network security.
- A hybrid captive portal captures verified marketing consent on initial visit, then deploys a Passpoint profile for frictionless auto-connect on subsequent visits.
- Ensure client isolation (peer-to-peer blocking) is enforced at the access point level to prevent lateral reconnaissance between guest devices.
| Technology | Auth mechanism | Onboarding friction | IoT support | Marketing capture | Optimal venue |
|---|---|---|---|---|---|
| Captive Portal (Purple Hybrid) | Browser redirect via HTTP interception or RFC 8952 / 8910 | Low: 1 to 2 taps with social or SMS one-click login | Limited without MAC pre-registration; ideal for screen devices | Full first-party marketing profiles with GDPR and CCPA consent | Retail stores, public venues, hospitality, and event spaces |
| Passpoint (Hotspot 2.0 / OpenRoaming) | 802.11u / 802.11ai cellular and consortium profile handshake | Zero-touch auto-connect once profile is installed on device | Unsupported on headless devices lacking 802.11u profile support | Consortium identity and encrypted subscriber identifiers | Airports, universities, transit hubs, and enterprise branch offices |
| Private Pre-Shared Key (PPSK / MPSK) | Unique WPA2/WPA3 pre-shared key tied to specific device MAC | One-time passphrase entry without captive portal redirect | Excellent: native support on all headless and embedded IoT hardware | Device MAC address and assigned resident or staff profile | Multi-dwelling units (MDUs), student housing, and healthcare IoT |
| 802.1X EAP-TLS Certificates | X.509 client certificate authentication via Cloud RADIUS | High initial onboarding: requires MDM or enrollment agent | Limited to enterprise-managed devices with SCEP or EST enrollment | Corporate directory identity (Active Directory / Microsoft Entra) | Corporate enterprise offices, hospitals, and financial institutions |
| MAC Authentication Bypass (MAB) | RADIUS verification against a centralized MAC address allowlist | Zero friction for the end user; requires manual IT registration | Universal: works on any device capable of connecting to WiFi | Device hardware identifier only | Legacy printers, badge readers, and dedicated digital signage |
| WPA3-SAE (Personal) | Simultaneous Authentication of Equals (SAE) passphrase | Manual password distribution and typing on each device | Requires modern hardware supporting 802.11ax / WPA3 | Zero identity capture; shared credential across all visitors | Small office and home office (SOHO) or private executive suites |
| Mobile App SDK Onboarding | Native smartphone application provisions temporary WiFi profile | Requires prior app installation and OS permission grant | Zero IoT support: strictly limited to iOS and Android smartphones | Rich omnichannel customer profile linked to loyalty account | Airline lounges, supermarket loyalty members, and hotel guest apps |
# Captive Portal & Alternative AAA Architecture Blueprint
# Venue: public_venue | Generated for 35,000 monthly visitors
# Recommended Model: Captive Portal with Passpoint Profile Provisioning

[network_segmentation]
guest_vlan_id = 40
guest_subnet = "10.20.40.0/24"
guest_dhcp_lease_time_seconds = 7200
client_to_client_isolation = true

[radius_aaa_configuration]
primary_radius_server = "198.51.100.10"
secondary_radius_server = "198.51.100.11"
radius_auth_port = 1812
radius_acct_port = 1813
radius_secret = "EXAMPLE_RADIUS_SECRET_REPLACE_ME"
interim_accounting_interval = 600

[access_control_policies]
peer_to_peer_blocking = "enabled"
block_internal_rfc1918 = true
allowed_walled_garden_ports = [80, 443]

[authentication_tuning]
peak_queries_per_second_estimate = 0.5
security_rating_index = 75
onboarding_taps_estimate = 2
identity_capture_model = "Full first-party marketing profiles"
傳統的 Captive Portal 仍然很受歡迎,因為它們廣為人知、易於解釋,且許多無線控制器都有提供。但對於現代訪客 WiFi 來說,它們也是一個較弱的預設選擇。歡迎頁面依賴瀏覽器重導向、使用者互動,且通常採用開放或共享存取設計,而英國指南已警告,網頁重導向和 Captive Portal 存在嚴重的安全性漏洞。Jisc 指南
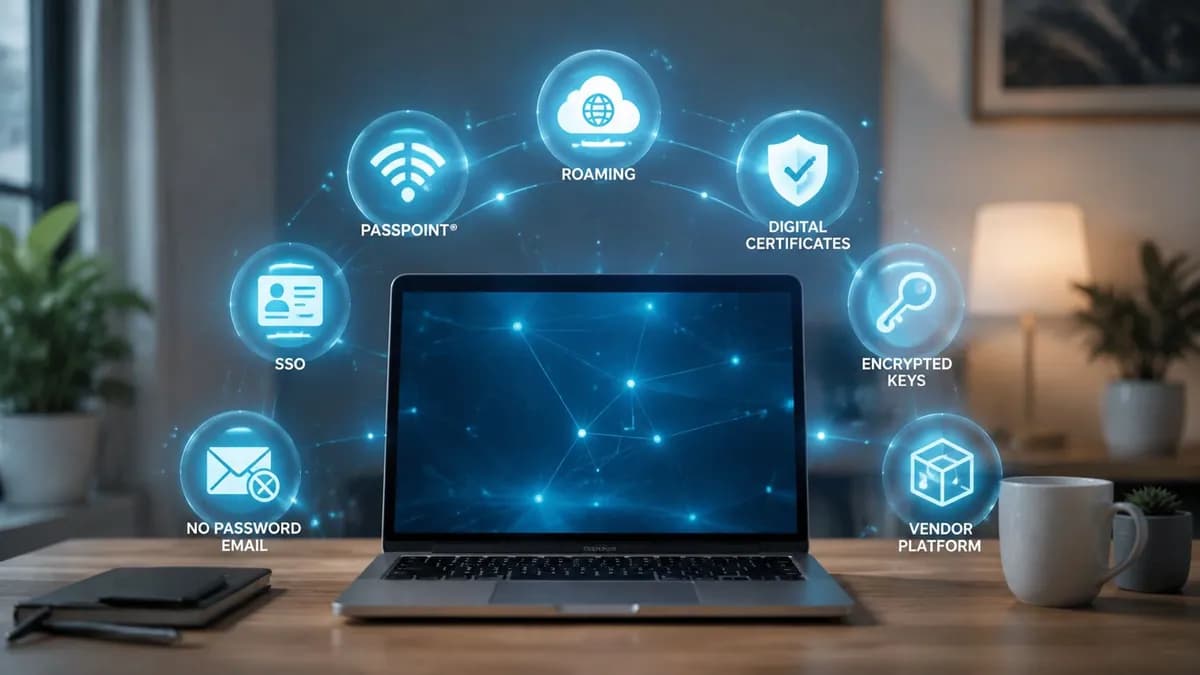
最強大的 Captive Portal 替代方案並非單一類別。OpenRoaming 和 Passpoint 旨在實現自動且加密的訪客漫遊。基於憑證的存取適用於員工和受管理裝置。SSO 可將 WiFi 策略與身分識別提供者連結,而 iPSK、PPSK 和 MPSK 則可處理舊型、IoT 和多租戶裝置。此列表根據首個封包安全性、註冊工作量、裝置相容性、身分與硬體相依性、漫遊行為、管理以及場域適合度進行比較。舉例來說,像 Madeira Remote Coliving 這樣的場域,可能需要為住戶提供便利性、為員工進行隔離,並支援無法執行企業驗證的裝置。
1. Purple
Purple 適合需要在單一 WiFi 平台上進行訪客漫遊、員工身分識別和裝置級存取控制的場域。它為訪客結合了 OpenRoaming 和 Passpoint,為員工提供基於憑證的 EAP-TLS,並為無法支援 802.1X 的裝置提供 iPSK 樣式的控制。其結果是為不同的使用者和裝置類別建立了一個驗證層,而不是另一個顯示頁面。
訪客只需驗證一次(通常透過電子郵件),之後再次訪問時便能以更簡易的方式重新連線。Passpoint 為設備佈署自動驗證設定,因此返回的用戶無需每次都完成瀏覽器流程。同樣的方法已在指定的英國站點中使用,包括 Loughborough University、22 Bishopsgate、University of the Arts London 校區、Oxford 與 Bristol,正如 Jisc 相關佈署指南中所記錄。英國 OpenRoaming 佈署
為什麼它適用於各種類型的使用者
針對員工,Purple 使用 EAP-TLS 憑證代替共用密碼。與 Microsoft Entra ID、Google Workspace 和 Okta 的整合可以配置存取權限,並在目錄角色變更時將其撤銷。該模型適用於醫院、辦公室、大學和多據點營運商,其中每個連線都應對應到個別的身分識別。
Purple 作為雲端覆蓋層運行於現有的網路硬體上,並與 Cisco Meraki、Aruba、Ruckus、Juniper Mist 和 UniFi 相容。雲端 RADIUS 設計免除了營運在地端 RADIUS 伺服器的需求,但網路仍需具備適當的 RADIUS、授權變更(Change of Authorisation)和圍牆花園(walled-garden)功能。
實用原則:請將 Purple 視為多類別的存取平台,而不僅僅是一個入口網站產品。當單一佈署必須區分訪客、員工、住戶、IoT 和舊型裝置,且不能讓每個群組都使用相同的登入流程時,它的價值最為明顯。
內建的分析、CRM 連接器和行銷自動化可將同意收集的第三方 WiFi 資料轉化為營運和行銷洞察。權衡之處在於商業複雜性。免費的 Connect 訪客方案可能不包含企業營運商所期望的分析、調查、安全性功能或自動化,因此總成本取決於所選方案與附加功能。請參閱這份 來自 Purple 的 Captive Portal 指南,並在確認採用前先確認授權與控制器需求。
2. SecureW2 JoinNow 與 Cloud RADIUS
SecureW2 採用憑證優先的方法。JoinNow 引導使用者進行裝置註冊、取得憑證並為 WPA 企業級設定作業系統(通常透過 EAP-TLS)。完成初始設定後,裝置即可直接向 WiFi 進行驗證,而無需重複輸入密碼或完成 Captive Portal 流程。
該平台將雲端 PKI 與 Cloud RADIUS 以及針對 Microsoft Entra ID、Okta 和 Google Workspace 等身分識別提供者的原則查詢相結合。這使管理員能夠根據使用者、裝置或目錄狀態套用存取規則。員工和承包商可以獲得不同的權限,而遭破解或已離職使用者的憑證可以被撤銷,無需輪替共享金鑰。
此模型的適用場景
JoinNow 特別適合設有託管裝置或推行嚴格 BYOD 計劃的辦公室、大學及分散式組織。它也能支援訪客工作流程,但管理員需要仔細設計訪客體驗。憑證工作流程雖然安全,但與簡單的點擊跳轉頁面相比,對訪客的操作要求較高。
其好處在於一致性。相同的身分導向架構可以支援 WiFi、VPN 和有線網路存取,而不是讓無線網路成為整個環境中受控最少的部分。這也消除了因共享密碼而產生的經常性支援問題 - 特別是當使用者將憑證複製到個人裝置上時。
這些成本大多是維運上的,而非概念上的:
- PKI 能力:首次接觸憑證的網路團隊需要了解註冊、更新、信任鏈和撤銷流程。
- 裝置覆蓋範圍:確認支援員工、承包商和 BYOD 使用者所使用的作業系統和所有權模式。
- 預算透明度:SecureW2 採用報價制定價,因此在建立可靠的商業案例之前,需要進行需求評估流程。
SecureW2 是一個強大的安全性導向選擇,但它不一定是最適合客用行銷的平台。如果場域除了員工憑證之外,還需要漫遊、分析和經同意的第一方互動,請務必比較所需的各項功能,而不要直接假定單靠 Cloud RADIUS 就能滿足所有需求。
3. RUCKUS Cloudpath Enrollment System
Cloudpath 是圍繞引導式註冊和策略執行而建構的。使用者加入註冊 SSID,完成自我服務流程,並獲得每台裝置專屬的憑證。接著系統會將裝置移至受保護的 802.1X SSID,減少日常對登入網頁的依賴。
這種轉移是一項重要的營運功能。Captive Portal 可以驗證瀏覽器工作階段,但它不一定能在裝置與網路之間建立持久且受管的關係。Cloudpath 則可以做到這一點,這讓重複存取變得更簡單,並為管理員制定策略決策提供了更強大的依據。
混合裝置支援的實際優勢
Cloudpath 還為無法使用 802.1X 的裝置支援 Dynamic PSK 和 Private PSK 模式。這在飯店旅宿、教育、住宅大樓和物聯網裝置密集的環境中至關重要。印表機、感測器或較舊的消費級裝置可能無法處理憑證註冊,但通常可以使用對應到特定策略或 VLAN 的專屬分配金鑰。
其結果是在單一共享密碼與完全企業驗證之間建立了一個實用的橋樑。每個金鑰都可以與特定裝置、居民或角色相關聯,使管理員能夠在不更改整個 SSID 憑證的情況下,撤銷或隔離存取權限。
Cloudpath 在 RUCKUS 基礎架構上最具吸引力,其工作流程和說明文件與無線平台緊密結合。異質環境需要更多的設計工作,特別是在控制器整合、原則交換以及跨廠商 PPSK 的確切行為方面。某些網路團隊也可能在部署期間發現 DPSK 營運模式要求較高。
當企業將入網視為向安全 SSID 的受控遷移,而不是更美觀的登入頁面時,Cloudpath 的效果最佳。
教育機構、飯店和多住戶住宅都是非常適合的場景。如果您的環境中使用了多個 WLAN 廠商的設備,在選擇前請先評估相容性。這份 Cloudpath 比較 有助於您在更廣泛的雲端重疊網路架構下評估並做出決策。
4. HPE Aruba ClearPass 與 Central NAC Air Pass
Aruba 的方法將成熟的網路存取控制系統與 Passpoint 和 OpenRoaming 功能相結合。ClearPass 提供 AAA、裝置分析、入網和策略執行,而 Central NAC Air Pass 則為參與的使用者和場域支持更流暢的漫遊體驗。
這是一個深度的企業架構,而非輕量級的入口網站替代品。管理員可以為員工、承包商、訪客、BYOD 和裝置建立獨立的原則,然後根據身分識別、憑證狀態、裝置設定檔或網路位置套用這些原則。當仍需要傳統的訪客流程時,ClearPass 還支援訪客贊助工作流程。
為什麼 Aruba 用戶應考慮此方案
Passpoint 改變了訪客模式。裝置不需要在訪客到達時顯示瀏覽器網頁導向頁面,而是會接收設定檔,並在偵測到相容網路時自動進行驗證。這對於校園、公共部門場所、交通周邊地點以及有重複訪客的組織特別有用。
英國公共部門的 WiFi 提供了一個很好的比較。GovWifi 讓員工和訪客只需註冊一次,即可在參與的建築物中自動連線,其集中驗證流程採用了結合 AES 與 EAP-PEAP/MS-CHAPv2 的 WPA2 企業級驗證。GovWifi 隱私指引 該模式證明了為什麼單一使用者憑證與網路分割,會比共享密碼或重複的入口網站重新導向更具優勢。
Aruba 的缺點在於複雜度。ClearPass 設計、授權、憑證、Passpoint 設定檔、RADIUS 和原則相依性都需要仔細規劃。MAC 隨機化也可能導致傳統的 Captive Portal 識別變得不可靠,這強化了採用憑證或 Passpoint 的理由,而不是試圖修復舊有的重導向工作流程。
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine 與 Cisco Spaces OpenRoaming
Cisco ISE 是此組合中的策略引擎。它處理企業級 AAA、基於憑證的 802.1X、BYOD 註冊、裝置分析和訪客存取工作流程。Cisco Spaces OpenRoaming 則為自動訪客連線提供了同盟路徑,減少了回訪使用者需要與入口網站互動的次數。
ISE 適合已運行 Cisco 無線、交換和身分識別控制的組織。它可以檢查憑證狀態、透過身分和設備上下文套用策略,並在仍需 Portal 的情況下支援贊助式或自助式訪客存取。這種廣泛性使其適用於大型資產,但也意味著管理員在佈署前需要規劃完整的驗證路徑。
OpenRoaming 是面向訪客的差異化利器。WiFi Alliance 曾描述 Passpoint 連線技術在歐洲公共場所的應用,並以倫敦市中心特拉法加廣場的部署為例。WiFi Alliance Passpoint 部署案例 其營運概念非常簡單:裝置只需佈署設定一次,此後便透過聯盟與自動驗證機制連線,無需重複本地網頁登入步驟。
主要權衡點
Cisco 生態系統的深度可以是優勢,也可以是限制。Cisco WLAN 設備可以有效地使用原生整合,而多供應商環境則必須驗證 RADIUS 屬性、漫遊聯盟、原則執行和支援界限。Spaces 的功能也取決於授權,因此單憑產品名稱並不能定義可用的功能集。
因此,Cisco ISE 在集中化策略與企業整合的重要性大於佈署簡易性時,能發揮最強大的優勢。對於僅需要獨立客用網路的微型場域來說,這可能大材小用,但對於醫療機構、高等教育、機場和大型企業環境而言,它是非常合適的選擇。
Cisco Identity Services Engine
6. Juniper Mist Access Assurance 搭配 Passpoint 與 MPSK
Juniper Mist 提供了多種替代方案,因為不同的裝置需要不同的驗證方式。Passpoint 和 OpenRoaming 可為相容的客用裝置提供服務,Access Assurance 提供雲端 NAC 和 AAA 策略,而 Multiple PSK 或 Private PSK 則可支援舊型裝置、IoT 和特定專用端點。
這種組合在混合環境中非常有用。再次到訪的訪客可以使用已配置的 Passpoint 設定檔,員工可以透過身分識別原則進行驗證,而 IoT 裝置可以接收具有角色或 VLAN 對應的個別 PSK。管理員不需要因為 SSID 是共用的而強迫每個端點都使用單一方法。
Juniper Mist 的雲端模型還能提供詳細的 WLAN 和端點遙測數據。這可以協助團隊排除驗證失敗的故障、識別裝置類別,並了解原則決策如何影響存取。當組織參與安全漫遊同盟,且需要在漫遊元件之間進行受保護的通訊時,RadSec 支援就非常有用。
裝置類型應成為選擇的關鍵驅動力
對於相容的訪客裝置,Passpoint 是最乾淨俐落的解決方案,因為它免除了重複的瀏覽器互動。對於不具備 802.1X 能力的裝置,MPSK 或 PPSK 更為實用,但這仍會產生發行、儲存和撤銷金鑰的管理流程。Access Assurance 增加了集中式原則,不過管理員應確認所選授權中包含哪些功能。
Mist 並不是所有 Captive Portal 功能的通用替代方案。如果場域仍然需要品牌頁面、問卷調查或詳細的訪客數據收集,則可能需要在網路控制之外搭配第三方入口網站。這會產生兩個需要管理的系統和兩個排查問題的地方。
7. ExtremeCloud IQ 搭配 PPSK 與 ExtremeGuest
ExtremeCloud IQ 使用 PPSK 為使用者或裝置提供不同的金鑰,同時保留了實用的共用 SSID 模式。管理員可以將每個金鑰與角色、策略或 VLAN 進行關聯,從而建立比單一密碼更高的可追責性,並避免了憑證型 802.1X 繁瑣的完整註冊負擔。
這對於住宅大樓、訪客網路和 IoT 環境來說是一個實用的折衷方案。住戶、承包商或裝置可以取得個別憑證,而網路可以在不干擾其他所有使用者的情況下撤銷該憑證。這比完整的 PKI 部署更簡單,儘管它不提供相同的憑證生命週期控制。
何時 ExtremeGuest 仍具備價值
ExtremeCloud IQ 也支援 802.1X、SAML SSO 和其他無線安全選項。當場地需要傳統的 Captive Portal 來接受條款、進行訪客註冊或品牌化存取流程時,ExtremeGuest 仍然可用。這為營運商提供了遷移路徑,但保留 Captive Portal 意味著他們尚未消除該使用者群組的瀏覽器阻力。
PPSK 功能的可用性取決於相應的授權層級,因此在規劃佈署之前,請先確認您的授權權益。如果組織預計在日後加入 OpenRoaming,情況也是如此。漫遊聯盟可能需要初始 PPSK 部署之外的額外元件和整合工作。
如果目前的 WLAN 環境已在使用其雲端管理平台,且眼前面臨的痛點是共用密碼的風險,那麼 Extreme 是一個合理的選擇。但如果企業需要單一系統來處理聯盟客用漫遊、員工憑證、CRM 數據以及多廠商硬體,那麼它的吸引力就沒那麼強了。
7 種 Captive Portal 替代方案的對比
| 解決方案 | 🔄 部署複雜度 | 💡 資源需求 | 📊 預期成效 | 理想使用場景 | ⭐ 核心優勢 / ⚡ 效率 |
|---|---|---|---|---|---|
| Purple | 中等,雲端 RADIUS 覆蓋;部署快速但需進行部分網路設定 | 低 - 中等,雲端服務 + 相容的控制器;付費附加元件可發揮完整價值 | 高,無縫的訪客/員工憑證存取;內建分析以提升投資報酬率 | 零售、餐飲旅宿、體育場館、醫院、多租戶場域 | ⭐ 企業級安全、OpenRoaming/Passpoint、CRM/行銷整合 ⚡ 快速上線時間 |
| SecureW2 JoinNow + Cloud RADIUS | 中等 - 高,需理解 PKI 概念與裝置上網註冊工作流程 | 中等,雲端 PKI、IdP 整合;建議進行報價/需求評估 | 高,跨 WiFi/VPN/有線網路的無密碼 802.1X;減少使用 Captive Portal | 尋求在全組織內導入憑證型存取控制的企業 | ⭐ 強大的 PKI 自動化與 IdP 支援 ⚡ 自動化註冊可加速部署 |
| RUCKUS Cloudpath Enrollment System | 中等,引導式自助服務;在 RUCKUS 設備上體驗最佳 | 中等,AD/MDM 整合;針對舊版/IoT 裝置提供 DPSK | 高,個別裝置憑證,降低對每日入口網頁的依賴 | 教育機構、餐飲旅宿、多住戶單元 (MDU)、以 RUCKUS 為主的部署環境 | ⭐ 成熟的註冊流程與 DPSK 支援 ⚡ 裝置無縫遷移至安全 SSID |
| HPE Aruba ClearPass + Central NAC Air Pass | 高,架構設計與授權較為複雜;需要詳細的規劃 | 高,ClearPass + Central NAC 與 Aruba AP;授權資格 | 高,細粒度策略,透過 Passpoint/OpenRoaming 實現無縫訪客存取 | 大型、細分網路;公共部門與教育機構 | ⭐ 全方位的 NAC、屬性分析 (profiling) 與 Passpoint 支援 ⚡ 適合大型場域的高擴充性 |
| Cisco ISE + Cisco Spaces OpenRoaming | 高,企業級設定與授權複雜度較高 | 高,ISE 部署、Spaces 授權;搭配 Cisco WLAN 效果最佳 | 高,強大的 AAA、憑證檢查、針對回訪客的漫遊同盟 | 大型 Cisco 架構園區與服務供應商場地 | ⭐ 經過大規模實證,具備廣泛的整合能力 ⚡ OpenRoaming 加速重新關聯 |
| Juniper Mist Access Assurance + Passpoint/MPSK | 中等 - 高,雲端 NAC + Passpoint 設定;授權檢查 | 中等,Mist 雲端、Access Assurance 授權資格;針對 IoT 提供 MPSK/PPSK | 高,AI 遙測、無縫註冊、多種替代入口網頁方案 | 現代化雲端 WLAN 場域、混合 IoT 的環境 | ⭐ 整合式 AI 遙測與彈性的替代入口網頁方案 ⚡ 緊密的 WLAN+NAC 整合 |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | 中等,PPSK 比完整的 802.1X 更簡單;可選的入口網站工作流程 | 中等,Cloud IQ 授權;PPSK 可用性因方案而異 | 中 - 高,單一裝置金鑰可減少入口網站的使用;通往 802.1X 的實用橋梁 | BYOD 環境、多住戶單元 (MDU)、尋求 PPSK 的組織 | ⭐ 實用的 PPSK 工具與作業手冊;可選的訪客應用程式 ⚡ 比完整 802.1X 更低的日常開銷 |
選擇符合場域的身分驗證模型
在 Captive Portal 替代方案中,沒有一個通用的贏家。正確的選擇取決於裝置群體、身分識別模型以及場域對維運複雜性的容忍度。
當訪客定期返回、在參與的據點之間移動,或需要加密連線而無需重複瀏覽器互動時,請選擇 OpenRoaming 或 Passpoint。當設定檔佈署對其受眾而言切實可行時,公共空間、校園、交通聯絡處、飯店和多據點場域受益最大。倫敦的佈署和指定的英國 OpenRoaming 站點顯示,此模式的操作已超越實驗室展示。英國 OpenRoaming 佈署範例
當員工身分識別、憑證生命週期和立即撤銷最為重要時,請選擇結合雲端 RADIUS 的 EAP-TLS。辦公室、醫院、大學和託管的 BYOD 專案應優先考慮個人憑證,而非共享的 PSK。針對舊型裝置、IoT、住戶以及不適合使用 802.1X 的多租戶環境,請選擇 PPSK, MPSK 或 iPSK。
在進行試點之前,請清點端點並記錄哪些端點支援 Passpoint、WPA2- 或 WPA3-Enterprise、802.1X 和憑證註冊。確認您的 WLAN 廠商、RADIUS 支援、Change of Authorisation、VLAN 隔離、身分識別提供者整合、漫遊需求和授權。同時決定場域需要哪些個人資料。英國商業指南將基本入口網站與具有稽核和 GDPR 工具的企業系統區分開來,而更廣泛的合規性問題是資料最小化,即不要收集過多的身分資料。英國訪客 WiFi 與合規性指南
當營運商希望在支援的硬體上建立雲端重疊,結合訪客 Passpoint 和 OpenRoaming、員工身分識別整合、分析以及舊版或多租戶裝置的控制時,Purple 就非常適用。它可以減少獨立系統的數量,但網路仍需要相容的控制器功能和適當區隔的設計。
請從驗證模式開始規劃,而非網頁導向頁面的設計。即使有精美的入口網站,組織仍可能需要依賴重新導向、共享憑證和手動支援。將漫遊設定檔、憑證和單一裝置金鑰進行妥善設計與結合,能為每個使用者群組提供符合其裝置與風險層級的存取方法。
Purple 結合了 Passpoint 與 OpenRoaming,在支援的 WLAN 硬體上提供低阻力的訪客存取、基於憑證的員工驗證,以及針對舊型或多租戶裝置的控制。請造訪 Purple,評估其雲端身分識別與 WiFi 平台如何取代重複的 Captive Portal 登入,且無需強迫每台裝置都使用單一驗證模式。