অধিকাংশ captive portal গাইড ভুল স্থান থেকে শুরু হয়। তারা লোগো, স্প্ল্যাশ পেজের রঙ এবং ইমেল ফর্ম দিয়ে শুরু করে, তারপর নেটওয়ার্ক নিরাপত্তাকে একটি চেক বক্স হিসেবে দেখে। একটি মার্জিত পেজ একটি ওপেন SSID কে নিরাপদ করে তোলে না, এবং একটি সফল লগইন প্রমাণ করে না যে একটি গেস্ট ডিভাইস ইন্টারনাল সিস্টেমে পৌঁছাতে পারবে না।
একটি নির্ভরযোগ্য Captive Portal setup অ্যাক্সেস নেটওয়ার্কের মাধ্যমে শুরু হয়। আপনার একটি পৃথক গেস্ট পাথ, কঠোরভাবে নিয়ন্ত্রিত প্রি-অথেনটিকেশন ট্র্যাফিক, আসল ভিজিটরদের জন্য কাজ করে এমন একটি অথেনটিকেশন জার্নি এবং চালুর পরেও কার্যকর থাকে এমন অপারেশনাল কন্ট্রোল প্রয়োজন। পোর্টালটি কেবল কোনো মার্কেটিং সারফেস নয়, এটি সিকিউরিটি আর্কিটেকচারের একটি অংশ।
একটি অ্যাক্সেস সীমা হিসাবে পোর্টালকে পুনরায় সংজ্ঞায়িত করা
ক্যাফে, হোটেল, পরিবহন স্থান, লাইব্রেরি এবং অন্যান্য পাবলিক স্পেসে ভেন্যুগুলো অ্যাক্সেস সম্প্রসারণ করায় পাবলিক WiFi একটি দৈনন্দিন পরিষেবা হয়ে উঠেছে। 2014 সালে, যুক্তরাজ্যে প্রতি 11 জন মানুষের জন্য আনুমানিক একটি করে WiFi হটস্পট ছিল, এবং বেশিরভাগ হটস্পটে ইন্টারনেট অ্যাক্সেসের পূর্বে রেজিস্ট্রেশনের প্রয়োজন হতো, যদিও কিছু ফ্রি ছিল এবং অন্যগুলো বাণিজ্যিক পরিষেবা ছিল। একই UK local government digital connectivity guidance সতর্ক করেছিল যে পাবলিক WiFi সিকিউরিটি "শিথিল বা অস্তিত্বহীন" হতে পারে।
সেই ইতিহাস গুরুত্বপূর্ণ কারণ এটি পোর্টালটির আসল কাজ উন্মোচিত করে। এটি ওয়ারলেস অ্যাসোসিয়েশন এবং অনিয়ন্ত্রিত অ্যাক্সেসের মাঝে অবস্থান করে একটি রেজিস্ট্রেশন, শর্তাবলী গ্রহণ বা পেমেন্ট চেকপয়েন্ট প্রদান করে। এটি একজন ভিজিটরকে অথেন্টিকেট করতে বা সম্মতি রেকর্ড করতে পারে, তবে এটি নিজের দ্বারা সাধারণ ট্রাফিক এনক্রিপ্ট করে না এবং নেটওয়ার্ক আইসোলেশন প্রয়োগ না করা পর্যন্ত এটি একটি সংযুক্ত ডিভাইসকে অন্য ডিভাইসে আক্রমণ করা থেকে থামায় না।
ব্যবহারিক নিয়ম: পোর্টালটিকে একটি বিশ্বস্ত নয় এমন নেটওয়ার্কের ভেতরে থাকা একটি অথরাইজেশন ওয়ার্কফ্লো হিসেবে বিবেচনা করুন, সেগমেন্টেশনকে প্রতিস্থাপনকারী কোনো সিকিউরিটি বাউন্ডারি হিসেবে নয়।
পার্থক্যটি মিস করা সহজ। একজন গেস্ট ব্র্যান্ডেড সাইন ইন সম্পন্ন করার পরেও উন্মুক্ত ওয়্যারলেস অ্যাক্সেসের সাথে সম্পর্কিত হুমকির সম্মুখীন হতে পারেন। যদি গেস্ট VLAN কর্পোরেট পরিষেবা, ম্যানেজমেন্ট ইন্টারফেস, প্রিন্টার বা স্মার্ট ডিভাইসের দিকে রুট করতে পারে, তবে পোর্টালটি কেবল একটি অসুরক্ষিত নেটওয়ার্ককে আরও বিশ্বাসযোগ্য করে তুলেছে মাত্র।
এই কারণেই আইডেন্টিটি এবং নেটওয়ার্ক পলিসি একসাথে সম্পর্কিত। একটি আইডেন্টিটি সচেতন ডিজাইন কোনো ব্যক্তি, সেশন বা পলিসির সাথে অ্যাক্সেস যুক্ত করতে পারে, তবে এনফোর্সমেন্ট পয়েন্টকে তখনও সেই সেশনটি কোথায় পৌঁছাতে পারে তা সীমাবদ্ধ করতে হবে। সেই মডেলের জন্য একটি দরকারী রেফারেন্স হলো identity-based networking, বিশেষ করে যেখানে ভেন্যুগুলির ভিজিটর, স্টাফ, ঠিকাদার এবং পরিচালিত ডিভাইসগুলির জন্য বিভিন্ন ব্যবস্থার প্রয়োজন হয়।
Office for National Statistics ইন্টারনেট অ্যাক্সেস রিলিজ অনুসারে, 2015 সালেই ব্রিটেনের 78% প্রাপ্তবয়স্ক, বা 39.3 মিলিয়ন মানুষ প্রতিদিন বা প্রায় প্রতিদিনই ইন্টারনেট ব্যবহার করতেন এবং যুক্তরাজ্যের কানেক্টেড জনগোষ্ঠী ইতিমধ্যেই সুবিধাজনক মোবাইল অ্যাক্সেস আশা করেছিল। তাই একটি ভালো পোর্টালকে দুটি বাস্তবতার মধ্যে ভারসাম্য বজায় রাখতে হবে: দর্শকরা একটি দ্রুত সংযোগ প্রত্যাশা করেন, অন্যদিকে অপারেটর একটি নিয়ন্ত্রিত এবং ব্যাখ্যাযোগ্য অ্যাক্সেস পাথের জন্য দায়ী থাকেন।
নেটওয়ার্ক পূর্বশর্ত এবং ট্রাফিক আইসোলেশন
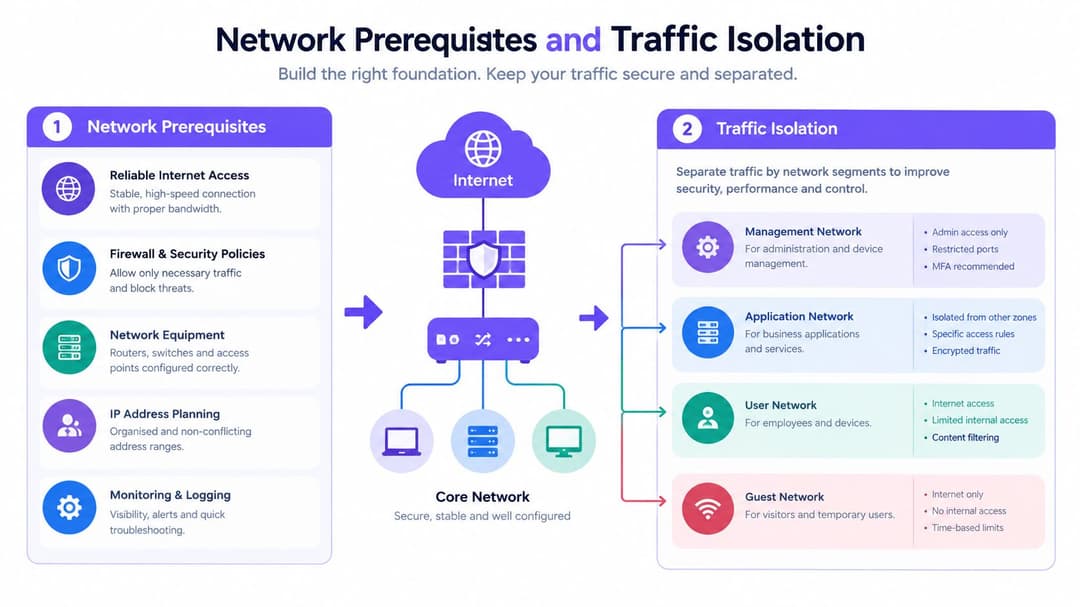
পেজ কনফিগার করার আগে গেস্ট নেটওয়ার্ক তৈরি করুন। একটি পৃথক VLAN-এ ম্যাপ করা একটি ডেডিকেটেড গেস্ট SSID দিয়ে শুরু করুন। ভিন্ন স্প্ল্যাশ স্ক্রিন সহ স্টাফ SSID পুনরায় ব্যবহার করবেন না, এবং ফলাফল ফায়ারওয়াল আচরণ পরীক্ষা না করা পর্যন্ত কেবল একটি গেস্ট রোল পর্যাপ্ত পৃথকীকরণ প্রদান করে বলে ধরে নেবেন না।
প্রথমে অতিথি পাথ তৈরি করুন
VLAN-এর নিজস্ব DHCP এবং DNS স্কোপ থাকা উচিত। স্টেটফুল ফায়ারওয়াল নিয়ম প্রয়োগ করুন যা ব্লক করে:
- গেস্ট থেকে কর্পোরেট ট্র্যাফিক: ব্যবসা সম্পর্কিত অ্যাপ্লিকেশান, ফাইল সার্ভিস, ভয়েস সিস্টেম এবং অন্যান্য প্রাইভেট রিসোর্সে অ্যাক্সেস প্রতিরোধ করুন।
- গেস্ট থেকে ম্যানেজমেন্ট ট্র্যাফিক: ওয়্যারলেস কন্ট্রোলার, সুইচ, গেটওয়ে, অ্যাক্সেস পয়েন্ট এবং অ্যাডমিনিস্ট্রেটিভ ইন্টারফেসে অ্যাক্সেস অস্বীকার করুন।
- আনঅথেন্টিকেটেড ইনবাউন্ড ট্র্যাফিক: গেস্ট ক্লায়েন্ট এবং অভ্যন্তরীণ নেটওয়ার্কে অপ্রয়োজনীয় কানেকশন পৌঁছানো বন্ধ করুন।
- গেস্ট ল্যাটারাল ট্র্যাফিক: যেখানে প্ল্যাটফর্মটি এটি সাপোর্ট করে সেখানে WLAN লেয়ারে ক্লায়েন্ট আইসোলেশন সক্ষম করুন, তারপর আসল টেস্ট ডিভাইস থেকে ফলাফল যাচাই করুন।
অথেন্টিকেশনের আগে, শুধুমাত্র জার্নি সম্পূর্ণ করার জন্য প্রয়োজনীয় নির্ভরতাগুলিকে অনুমতি দিন। এর মধ্যে সাধারণত DHCP, DNS, পোর্টাল এবং API এন্ডপয়েন্ট এবং যেকোনো স্পষ্টভাবে প্রয়োজনীয় অপারেটিং সিস্টেম কানেক্টিভিটি চেক অন্তর্ভুক্ত থাকে। প্রাক অথেন্টিকেশন অ্যালাউ লিস্ট সংক্ষিপ্ত রাখুন। একটি বিস্তৃত অ্যালাউ লিস্ট কয়েক মিনিটের জন্য ট্রাবলশুটিং সহজ করে তোলে, কিন্তু পরবর্তীতে এমন একটি পলিসি তৈরি করে যা কেউ আত্মবিশ্বাসের সাথে পর্যালোচনা করতে পারে না।
ওয়ার্ল্ড গার্ডেনকে উদ্দেশ্যমূলক রাখুন
একটি বৈধ সার্টিফিকেট সহ ওয়েব রিকোয়েস্টগুলোকে একটি HTTPS পোর্টালে রিডাইরেক্ট করুন। লগইনের আগে পোর্টালের কন্টেন্ট এবং অথেন্টিকেশন নির্ভরতার অনুমতি দিন, তবে কোনো পেজ লোড হতে ব্যর্থ হলে তার সাময়িক সমাধান হিসেবে সম্পর্কিত নয় এমন ব্রাউজিংয়ের অনুমতি দেবেন না। একটি walled garden generator প্রয়োজনীয় এন্ট্রিগুলো একত্র করতে সাহায্য করতে পারে, তবে ব্যবহারের থাকা আসল আইডেন্টিটি, কন্টেন্ট ডেলিভারি এবং পেমেন্ট সার্ভিসের বিপরীতে চূড়ান্ত তালিকাটি এখনও পর্যালোচনা করা প্রয়োজন।
প্ল্যাটফর্ম নির্বাচন নির্ধারণ করে যে আপনি এই পলিসির কতটা পরিষ্কারভাবে প্রকাশ করতে পারবেন। আপনি যদি একটি গেস্ট ডিজাইনের পাশাপাশি ওয়ারলেস এনক্রিপশন এবং এন্টারপ্রাইজ অ্যাক্সেস অপশন তুলনা করেন, তবে এই WPA3 বিজনেস গাইডটি চমৎকার প্রেক্ষাপট প্রদান করে। WPA3 একটি captive portal এর প্রয়োজনীয়তা দূর করে না, তবে স্টাফ বা পরিচালিত ডিভাইসগুলির জন্য আরও সুরক্ষিত পথ বেছে নেওয়ার সময় এটি প্রাসঙ্গিক হতে পারে।
অ্যাক্সেপ্টেন্স টেস্টটি "পেজটি লোড হচ্ছে" এটি নয়। এটি হলো "একটি অপ্রমাণীকৃত অতিথি কেবল আমাদের নির্ধারিত গন্তব্যে পৌঁছাতে পারে, এবং একটি প্রমাণীকৃত অতিথি তখনও প্রাইভেট নেটওয়ার্কগুলিতে পৌঁছাতে পারে না"।
অতিরিক্ত কন্ট্রোল ঝুঁকির পরিমাণ না কমালে ক্যাপটিভ নেটওয়ার্কে প্রিভিলেজড অ্যাডমিনিস্ট্রেটিভ ডিভাইস রাখবেন না। NCSC VPN guidance উল্লেখ করে যে Captive Portal-এর ক্ষেত্রে অথেন্টিকেশনের সময় একটি VPN-এর বাইরে সরাসরি ব্রাউজিংয়ের প্রয়োজন হয় এবং সেই প্রক্রিয়া চলাকালীন ডিভাইসগুলোকে উন্মুক্ত করতে পারে। কর্মী এবং পরিচালকদের সাধারণতঃ সার্টিফিকেট-ভিত্তিক এন্টারপ্রাইজ WiFi বা অন্য কোনো নিয়ন্ত্রিত অ্যাক্সেস পাথ ব্যবহার করা উচিত।
সঠিক প্রমাণীকরণ পদ্ধতি নির্বাচন করা
প্রমাণীকরণ একটি ডিজাইন সংক্রান্ত সিদ্ধান্ত, কোনো ফর্ম-ফিল্ডের সিদ্ধান্ত নয়। ইমেল ক্যাপচার একটি ক্যাফের জন্য উপযুক্ত হতে পারে, SSO কর্মচারীদের জন্য উপযুক্ত হতে পারে, iPSK পুরানো যন্ত্রপাতির জন্য উপযুক্ত হতে পারে এবং Passpoint নিয়মিত ব্যবহারকারীদের জন্য পোর্টালটি সম্পূর্ণভাবে সরিয়ে দিতে পারে। সঠিক পছন্দটি নির্ভর করে কে কানেক্ট করছে, অপারেটরকে কী প্রমাণ করতে হবে এবং পছন্দের পদ্ধতিটি ব্যর্থ হলে কী হবে তার ওপর।
| পদ্ধতি | ব্যবহারকারীর জটিলতা | নিরাপত্তা স্তর | আদর্শ ব্যবহারের ক্ষেত্র |
|---|---|---|---|
| Click-through বা ইমেল ক্যাপচার | প্রয়োজনীয় ফিল্ডের ওপর নির্ভর করে কম থেকে মাঝারি | মৌলিক পরিচয় বা সম্মতির সংকেত | পাবলিক গেস্ট অ্যাক্সেস যেখানে আনুপাতিক ডাটা সংগ্রহ গ্রহণযোগ্য |
| SSO | দর্শকদের জন্য মাঝারি, বিদ্যমান কর্মীদের জন্য কম | আরও শক্তিশালী, ডিরেক্টরি সমর্থিত অ্যাক্সেস | ম্যানেজ করা সাংগঠনিক পরিচয়সহ কর্মী এবং ঠিকাদার |
| iPSK | প্রোভিশনিংয়ের পর কম, ডিভাইস সেটআপের সময় বেশি | শক্তিশালী ডিভাইস বা সেগমেন্ট নিয়ন্ত্রণ | লেগ্যাসি ডিভাইস, IoT এবং মাল্টি-টেন্যান্ট এনভায়রনমেন্ট |
| Passpoint বা OpenRoaming | এনরোলমেন্টের পর খুব কম | আরও শক্তিশালী এনক্রিপ্ট করা অনবোর্ডিং | পুনরায় আসা ব্যবহারকারী এবং নিরবচ্ছিন্ন সেলুলার অফলোড |
ব্যবহারকারীর সাথে পদ্ধতিটি মেলান
ইমেল ক্যাপচার বোঝা সহজ, কিন্তু এটি সমস্যাযুক্ত হয়ে ওঠে যখন অপারেটররা মার্কেটিং সম্মতিকে ইন্টারনেট অ্যাক্সেসের একটি শর্ত হিসাবে গণ্য করে। যেখানে সম্ভব একটি স্পষ্টভাবে লেবেলযুক্ত অ-মার্কেটিং রুট প্রদান করুন, কেন ডেটা সংগ্রহ করা হচ্ছে তা ব্যাখ্যা করুন এবং পরিষেবার প্রয়োজন নেই এমন তথ্যের অনুরোধ করা এড়িয়ে চলুন।
SSO কর্মীদের জন্য উপযুক্ত কারণ সংস্থাটি একটি বিদ্যমান ডিরেক্টরির সাথে অ্যাক্সেস সংযুক্ত করতে পারে এবং চাকরি বা ঠিকাদারের স্থিতিতে পরিবর্তন এলে তা বাতিল করতে পারে। এটি কোনো সার্বজনীন গেস্ট পদ্ধতি নয়। ভিজিটরদের একটি সামঞ্জস্যপূর্ণ অ্যাকাউন্ট নাও থাকতে পারে, এবং একজন গ্রাহককে একটি এন্টারপ্রাইজ আইডেন্টিটি ফ্লোর মাধ্যমে বাধ্য করলে অপ্রয়োজনীয় জটিলতা তৈরি হয়।
iPSK অ্যাডমিনিস্ট্রেটরদের একটি শেয়ার্ড পাসওয়ার্ডের চেয়ে বেশি নিয়ন্ত্রণ দেয়, বিশেষ করে এমন ডিভাইসগুলির জন্য যা আধুনিক ইন্টারেক্টিভ অ্যাথেন্টিকেশন পরিচালনা করতে পারে না। যেক্ষেত্রে ডিভাইসগুলির বিভিন্ন ধরণের চিকিৎসার প্রয়োজন হয় সেক্ষেত্রে পৃথক কী বা পলিসি ব্যবহার করুন এবং ক্রেনডশিয়াল বিতরণের আগে একটি রিভোকেশন প্রক্রিয়ার পরিকল্পনা করুন।
Passpoint এবং OpenRoaming দারুণ কাজ করে যখন অগ্রাধিকারটি ব্র্যান্ডেড স্প্ল্যাশ পেজের চেয়ে ঘর্ষণহীন, এনক্রিপ্টেড অ্যাক্সেস হয়। এগুলির জন্য সামঞ্জস্যপূর্ণ এনরোলমেন্ট এবং আইডেন্টিটি পরিকাঠামো প্রয়োজন, তাই এগুলি প্রতিটি ভেন্যুতে একটি পোর্টালের পরিপূরক হিসেবে কাজ করে, প্রতিস্থাপন হিসেবে নয়।
ডিরেক্টরি ব্যাকড অ্যাথেন্টিকেশনের জন্য, একটি ম্যানেজড RADIUS সার্ভিস অন-প্রেমিসেস অ্যাথেন্টিকেশন স্ট্যাক রক্ষণাবেক্ষণের ঝামেলা কমাতে পারে। আপনার ওয়্যারলেস প্ল্যাটফর্মে ইতিমধ্যে থাকা ফিচারগুলির পাশাপাশি বিবেচনা করার জন্য RADIUS-as-a-Service হলো একটি অন্যতম বিকল্প।
ব্যর্থতা এবং অ্যাক্সেসিবিলিটির জন্য ডিজাইন করুন
একটি সুপরিকল্পিত জার্নিতে মোবাইল সিগন্যাল ছাড়া ভিজিটর, যারা মার্কেটিংয়ে সম্মতি দেয় না এমন ব্যবহারকারী, অ্যাসিস্টিভ টেকনোলজি ব্যবহারকারী এবং যাদের চিকিৎসা, কাজ বা সুরক্ষা সংক্রান্ত কারণে অবিলম্বে অ্যাক্সেস প্রয়োজন তাদের বিবেচনা করা হয়। স্টাফ-অ্যাসিস্টেড অ্যাক্সেস, ভাউচার বা অন্য কোনো উপযুক্ত ফলব্যাক অফার করুন এবং কিবোর্ড নেভিগেশন ও স্ক্রিন রিডারের মাধ্যমে পেজটি কাজ করে কিনা তা নিশ্চিত করুন।
পোর্টালের উচিত প্রোমোশনাল সম্মতি থেকে ইন্টারনেট অথরাইজেশনকে আলাদা করা। 2025 হোটেল এবং কনজিউমার টেকনোলজি রিপোর্ট ব্রিটিশ গ্রাহকদের একটি জাতীয় প্রতিনিধিত্বমূলক জরিপ বর্ণনা করে এবং এটি স্পষ্ট করে যে কেন হসপিটালিটি অপারেটরদের প্রতিটি অতিথি একই ডিজিটাল জার্নি চায় ধরে না নিয়ে তাদের পছন্দসমূহ পরীক্ষা করা উচিত।
ভেন্ডর-নির্দিষ্ট কনফিগারেশনের তারতম্য
আর্কিটেকচার বিভিন্ন ভেন্ডারের ক্ষেত্রে একই থাকে, কিন্তু ফেইলিওর পয়েন্টগুলি আলাদা হয়। প্রতিটি ক্ষেত্রে, অ্যাথেন্টিকেশন না হওয়া ক্লায়েন্টকে কোথায় পাঠাতে হবে, অ্যাথেন্টিকেশনের আগে কোন গন্তব্যগুলিতে পৌঁছানো সম্ভব, এবং একটি সফল কলব্যাক কীভাবে ক্লায়েন্টের অ্যাক্সেস স্টেট পরিবর্তন করে তা কন্ট্রোলারের জানা আবশ্যক।
Meraki
Meraki-তে, গেস্ট SSID-এর জন্য উপযুক্ত স্প্ল্যাশ-পেজ মোড নির্বাচন করুন এবং এক্সটার্নাল পোর্টাল বা প্রমাণীকরণ পরিষেবা কনফিগার করুন। সংশ্লিষ্ট ওয়াল্ড-গার্ডেন এবং ফায়ারওয়াল নিয়ন্ত্রণগুলি একসাথে পর্যালোচনা করুন। কলব্যাক ব্লক থাকা অবস্থাতেও একটি পোর্টাল সফলভাবে লোড হতে পারে, যা ব্যবহারকারীকে ব্রাউজারে প্রমাণীকৃত করলেও গেটওয়েতে অননুমোদিত রেখে দেয়।
রিডাইরেক্ট প্যারামিটারগুলি সাবধানে পরীক্ষা করুন। ভেন্যু, SSID এবং ক্লায়েন্ট সেশন সনাক্ত করতে আপনার পোর্টালের পর্যাপ্ত তথ্যের প্রয়োজন, তবে আপনার একটি URL-এ অপ্রয়োজনীয় তথ্য প্রকাশ করা উচিত নয়। পোস্ট-অ্যাথেন্টিকেশন রিটার্ন পাথ যাচাই করুন এবং নিশ্চিত করুন যে প্রত্যাশিত নেটওয়ার্ক ডিভাইসে পলিসি পরিবর্তন ঘটেছে।
Aruba
Aruba এনভায়রনমেন্টগুলি সাধারণত ব্যবহারকারীর ভূমিকা থেকে অ্যাক্সেস লাভ করে। প্রমাণীকরণের আগে কোনো ভূমিকাটি প্রযোজ্য, একটি সফল কলব্যাকের পরে কোনো ভূমিকাটি প্রযোজ্য এবং ভূমিকাটির ফায়ারওয়াল নীতি কাঙ্ক্ষিত ইন্টারনেট পরিষেবাগুলোর অনুমতি দেয় কিনা তা নিশ্চিত করুন। যদি ফলে প্রাপ্ত ভূমিকাটি এখনও DNS বা আউটবাউন্ড ট্র্যাফিক ব্লক করে রাখে, তবে একটি সঠিকভাবে কনফিগার করা এক্সটার্নাল পোর্টালও কোনো কাজে আসবে না।
প্রি-অথেন্টিকেশন ভূমিকাটি ইচ্ছাকৃতভাবে সীমাবদ্ধ রাখুন। একটি নতুন ডিভাইস এবং একটি পূর্বে অনুমোদিত ডিভাইস উভয়ের সাথেই ভূমিকা নির্ধারণ পরীক্ষা করুন, কারণ ক্যাশ করা স্টেট একটি ভুল ট্রানজিশন লুকিয়ে রাখতে পারে।
Ruckus
Ruckus হটস্পট পরিষেবার জন্য হটস্পট প্রোফাইল এবং WLAN-এর মধ্যবর্তী সম্পর্কের দিকে মনোযোগ দেওয়া প্রয়োজন। এক্সটার্নাল লগইন পেজ, ওয়াল্ড গার্ডেন এবং পোস্ট-অথেনটিকেশন পলিসি একই গেস্ট সার্ভিসের সাথে সংযুক্ত রয়েছে কিনা তা নিশ্চিত করুন। একটি ক্লায়েন্ট যখন অ্যাক্সেস পয়েন্টগুলির মধ্যে মুভ করে তখন রোমিং আচরণ পরীক্ষা করুন, বিশেষ করে যেখানে কন্ট্রোলার বা গেটওয়ে কেন্দ্রীয়ভাবে সেশন স্টেট বজায় রাখে।
Mist
Mist ডিপ্লয়মেন্টগুলি পলিসি এবং ক্লাউড-ইন্টিগ্রেশন স্তরে পরীক্ষা করা উচিত। WLAN পলিসি, গেস্ট VLAN এবং এক্সটার্নাল প্রমাণীকরণ ওয়ার্কফ্লো ক্লায়েন্ট স্টেট সম্পর্কে একমত কিনা তা যাচাই করুন। ক্লাউড-ম্যানেজড দৃশ্যমানতা দরকারী, তবে অ্যাক্সেস প্রদান না করে কলব্যাক সফল হলে এটি প্যাকেট-স্তরের পরীক্ষাগুলির বিকল্প হয় না।
UniFi
UniFi-এর এক্সটার্নাল পোর্টাল সার্ভার সেটিংসের জন্য পোর্টাল URL, রিডাইরেক্ট হ্যান্ডলিং এবং প্রি-অথরাইজেশন অ্যাক্সেস লিস্ট সামঞ্জস্যপূর্ণ হওয়া প্রয়োজন। যখন গন্তব্যের একটি সংকীর্ণ সেট সম্ভব হয় তখন পুরো পোর্টালের প্যারেন্ট ডোমেন ব্যবহারের অনুমতি দেওয়া এড়িয়ে চলুন। লগইনের পরে, ক্লায়েন্ট গেস্ট রেস্ট্রিকশন থেকে বের হয়েছে কিনা এবং DNS, IPv4 ও IPv6 একই পলিসি অনুসরণ করে কিনা তা পরীক্ষা করুন।
একটি সফল স্প্ল্যাশ পেজ কেবল এটিই প্রমাণ করে যে ব্রাউজার পেজটিতে পৌঁছাতে পেরেছে। এটি কলব্যাক, রোল ট্রানজিশন বা ফায়ারওয়াল রেজাল্ট সম্পর্কে কিছুই বলে না।
সমস্ত ভেন্ডর জুড়ে, প্রতিটি ধাপে সঠিক পলিসি স্টেট রেকর্ড করুন: অ্যাসোসিয়েটেড, অ্যাড্রেসড, প্রি-অথেন্টিকেটেড, অথেন্টিকেটেড এবং এক্সপায়ার্ড। এটি ট্রাবলশুটিংকে সুনির্দিষ্ট করে তোলে। যদি প্রমাণীকরণ সফল হয় কিন্তু ইন্টারনেট অ্যাক্সেস না হয়, তবে পৃষ্ঠাটি পুনরায় ডিজাইন করার পরিবর্তে কলব্যাক পাথ, অথরাইজেশন স্টেট, DNS রিচাবিলিটি এবং গেটওয়ে লগ পরীক্ষা করুন।
কঠোর পরীক্ষা এবং যাচাইকরণ পদ্ধতি
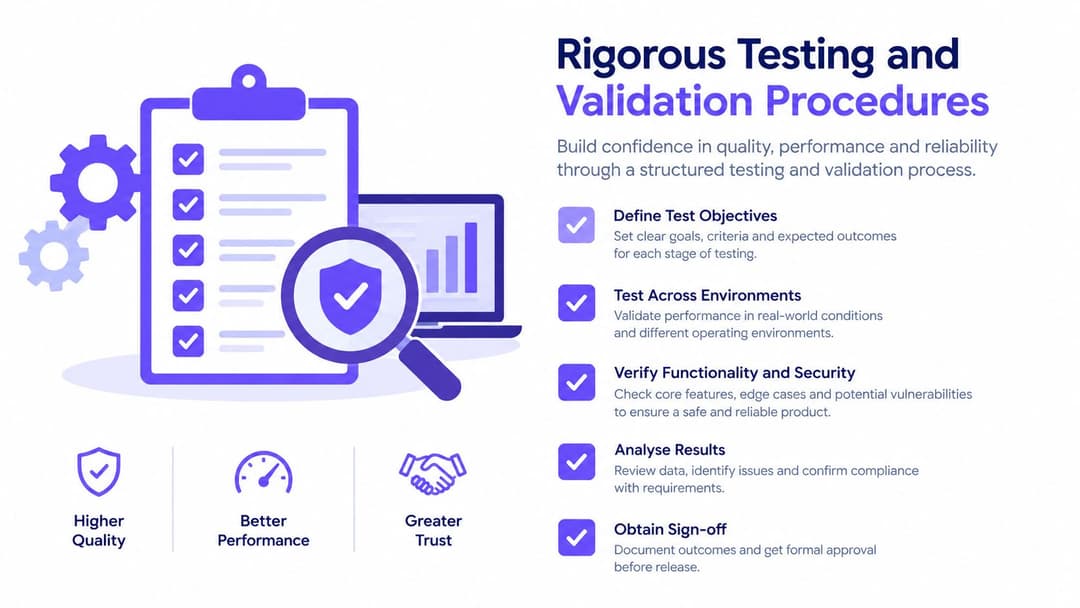
স্প্ল্যাশ পেজ লোড করা একটি মাত্র ফোন কোনো ডেপ্লয়মেন্ট টেস্ট নয়। এটি কেবল একটি ভিজ্যুয়াল চেক। প্রোডাকশন ভ্যালিডেশন নিশ্চিত করবে যে নেটওয়ার্কটি প্রমাণীকরণের আগে, প্রমাণীকরণের পরে, অ্যাক্সেস পয়েন্টগুলির মধ্যে মুভমেন্টের সময় এবং কোনো ডিপেন্ডেন্সি ব্যর্থ হলে সঠিকভাবে আচরণ করছে কিনা।
সিকিউরিটি বাউন্ডারি পরীক্ষা করুন
গেস্ট SSID-এ একটি ক্লিন ক্লায়েন্ট ব্যবহার করুন এবং অভ্যন্তরীণ পরিষেবা, ম্যানেজমেন্ট ইন্টারফেস এবং অন্যান্য গেস্ট ক্লায়েন্টগুলিতে পৌঁছানোর চেষ্টা করুন। একটি অনুমোদিত টেস্ট ডিভাইস থেকে নিয়ন্ত্রিত ইন্টারনাল নেটওয়ার্ক স্ক্যান চালান, যেখানে প্রয়োজন সেখানে ক্লায়েন্ট-টু-ক্লায়েন্ট ট্র্যাফিক ব্লক করা হয়েছে কিনা তা নিশ্চিত করুন, এবং ফায়ারওয়াল লগ ও WLAN পলিসি কাউন্টার উভয়ই পরীক্ষা করুন।
আন-অথেনটিকেটেড এবং অথেনটিকেটেড স্টেট আলাদাভাবে পরীক্ষা করুন। একটি আন-অথেনটিকেটেড ক্লায়েন্টের কেবল পোর্টাল আবিষ্কার করার জন্য প্রয়োজনীয় DHCP এবং DNS আচরণ গ্রহণ করা উচিত, সাথে অনুমোদিত প্রি-অথেনটিকেশন ডেস্টিনেশন থাকা উচিত। অথরাইজেশনের পরে, ক্লায়েন্টের কর্পোরেট, ম্যানেজমেন্ট বা রেস্ট্রিক্টেড ডিভাইস নেটওয়ার্কে রুট না পেয়ে ইন্টারনেট অ্যাক্সেস পাওয়া উচিত।
বাস্তব ডিভাইসের আচরণ পরীক্ষা করুন
iOS, Android, Windows এবং macOS ডিভাইস ব্যবহার করুন। Captive Network Assistants ফুল ব্রাউজারগুলির থেকে আলাদা আচরণ করতে পারে, বিশেষ করে যখন Captive Portal জটিল JavaScript ব্যবহার করে, ডোমেন জুড়ে রিডাইরেক্ট করে বা একটি VPN-এর ওপর নির্ভর করে। NCSC বিশেষভাবে পরামর্শ দেয় যেখানে সম্ভব প্ল্যাটফর্মের Captive Portal হেলপার ব্যবহার করতে এবং পাবলিক WiFi-কে অনিরাপদ হিসেবে গণ্য করতে।
এই ভ্যালিডেশন তালিকার মাধ্যমে কাজ করুন:
- সার্টিফিকেট পরীক্ষা: পোর্টালটি তার নামের জন্য একটি বৈধ সার্টিফিকেট প্রদর্শন করছে কিনা এবং ক্লায়েন্টরা কোনো সার্টিফিকেট সতর্কতা পাচ্ছে না তা নিশ্চিত করুন।
- DNS আচরণ: প্রাক-অথেন্টিকেশন DNS সঠিকভাবে কাজ করছে কিনা এবং প্রাইভেট DNS বা DNS-over-HTTPS সেটিংস অপ্রত্যাশিতভাবে নীতি বাইপাস করছে না তা পরীক্ষা করুন।
- IPv4 এবং IPv6: উভয় প্রোটোকলেই সমতুল্য নিয়ন্ত্রণ প্রয়োগ করুন। Captive নীতি বাইপাসকারী একটি IPv6 পাথ হলো একটি ডিপ্লয়মেন্টের ব্যর্থতা।
- রোমিং: অ্যাক্সেস পয়েন্টগুলোর মধ্যে মুভ করুন এবং সেশনটি সামঞ্জস্যপূর্ণ রয়েছে কিনা বা নীতি অনুসারে মেয়াদ শেষ হচ্ছে কিনা তা যাচাই করুন।
- VPN স্টার্টআপ: পোর্টাল ফ্লো সম্পন্ন করুন, তারপর সাথে সাথে একটি VPN প্রতিষ্ঠিত হতে পারে কিনা তা নিশ্চিত করুন। একটি always-on VPN Captive স্টেট থেকে অথেন্টিকেট করতে পারবে - এমনটা ধরে নেবেন না।
- টাইমআউট: সেশনের মেয়াদ শেষ হতে দিন এবং ক্লায়েন্ট প্রত্যাশিত সীমাবদ্ধ স্টেটে ফিরে আসছে কিনা তা যাচাই করুন।
- ব্যর্থতা পরিচালনা: একটি নিয়ন্ত্রিত পরীক্ষায় কন্ট্রোলার, গেটওয়ে বা পোর্টাল ডিপেন্ডেন্সি বিচ্ছিন্ন করুন এবং অ্যাক্সেস বন্ধ হয়ে যায় (fails closed), উন্মুক্ত থাকে (fails open) নাকি স্টেল সেশন রেখে যায় তা নথিভুক্ত করুন।
MAC অনুমান ছাড়াই পরিচয় পরীক্ষা করুন
স্থায়ী পরিচয় হিসেবে MAC অ্যাড্রেস ব্যবহার করবেন না। র্যান্ডমাইজড MAC অ্যাড্রেস, রোমিং এবং ডিভাইস রিসেট MAC-ভিত্তিক সনাক্তকরণকে অস্থিতিশীল করে তোলে। স্বল্পমেয়াদী প্রমানীকৃত সেশন এবং কেন্দ্রীয় লগ ব্যবহার করুন, তারপর প্রাইভেসি-অ্যাড্রেসিং সক্ষম রেখে বারবার সংযোগের পরীক্ষা করুন।
আপনি যদি ব্যর্থতা পরীক্ষা না করে থাকেন, তবে আপনি পোর্টালটি পরীক্ষা করেননি।
অপারেশনাল গভর্নেন্স এবং ডিরেক্টরি ইন্টিগ্রেশন
পোর্টালটিকে একটি ওয়ান-অফ লঞ্চ প্রজেক্ট হিসেবে দেখা হলে একটি গেস্ট নেটওয়ার্ক ম্যানেজ করা কঠিন হয়ে পড়ে। প্রথম ভিজিটর কানেক্ট করার আগেই মালিকানা, পলিসি, রিটেনশন এবং এস্কেলেশন নির্ধারণ করুন। অপারেটরের জানা উচিত কে সন্দেহজনক অ্যাক্টিভিটি পর্যালোচনা করবে, কে পোর্টাল পরিবর্তন করতে পারবে এবং কত দ্রুত অ্যাক্সেস বাতিল করা যাবে।
ডিরেক্টরি ইন্টিগ্রেশন স্টাফ এবং কন্ট্রাক্টরদের জন্য বিশেষভাবে মূল্যবান। স্টাফ জার্নিকে অর্গানাইজেশনের নির্বাচিত আইডেন্টিটি ডিরেক্টরি, যেমন Entra ID, Google Workspace বা Okta-এর সাথে কানেক্ট করুন, তারপর নেটওয়ার্ক রোলগুলিতে ডিরেক্টরি গ্রুপগুলি ম্যাপ করুন। প্রোভিশনিং কর্মসংস্থান বা চুক্তির স্থিতি অনুসরণ করা উচিত, এবং রেভোকেশন ম্যানুয়াল স্প্রেডশীটের বদলে ডিরেক্টরি পরিবর্তনগুলি অনুসরণ করা উচিত।
তদন্ত করার মতো পর্যাপ্ত লগ রাখুন
অথেনটিকেশনের ফলাফল, অ্যাসাইন করা ডিভাইস বা সেশন আইডেন্টিফায়ার, টাইমস্ট্যাম্প, অ্যাক্সেস পয়েন্ট বা লোকেশন এবং পলিসি ভার্সন রেকর্ড করুন। অ্যাডমিনিস্ট্রেটিভ অ্যাক্সেস সীমাবদ্ধ রাখুন, ঘড়ি সিঙ্ক করুন, সেন্ট্রাল লগ স্টোরেজ সুরক্ষিত করুন এবং ডেপ্লয়মেন্টের আগে রিটেনশন নির্ধারণ করুন। ব্যক্তিগত ডেটা কমিয়ে আনুন এবং ভিজিটরদের কাছে উদ্দেশ্য ও রিটেনশনের সময়সীমা স্পষ্টভাবে উল্লেখ করুন।
সরকারি ওয়্যারলেস-নিরাপত্তা নির্দেশিকা অনুসারে সফল গেস্ট Captive Portal প্রমাণীকরণগুলি লগ বা মনিটর করা, বারবার ব্যর্থ প্রচেষ্টা তদন্ত করা এবং গ্রহণযোগ্য-ব্যবহার নীতির অধীনে অতিথিদের কার্যকলাপ মনিটর করা আবশ্যক। এটি একটি ব্যবহারিক পরিচালন মডেলকেও সমর্থন করে:
- পুনরাবৃত্ত ব্যর্থতা: চেষ্টার হার সীমিত করুন এবং সন্দেহজনক প্যাটার্নের বিষয়ে অ্যালার্ট দিন।
- পলিসি লঙ্ঘন: প্রকাশিত গ্রহণযোগ্য-ব্যবহার পলিসির সাথে ক্রিয়াকলাপ পর্যালোচনা করুন।
- পোর্টাল পরিবর্তন: বিস্তৃত রিলিজের আগে একটি নিয়ন্ত্রিত স্থানে পরিবর্তনগুলো পরীক্ষা করুন।
- ইনসিডেন্ট রেসপন্স: সেশন ব্লক করা, ক্রিডেনশিয়াল নিষ্ক্রিয় করা এবং প্রাসঙ্গিক রেকর্ড সংরক্ষণের জন্য একটি স্পষ্ট পথ বজায় রাখুন।
- প্রাইভেসি রিভিউ: নির্দিষ্ট উদ্দেশ্যের জন্য প্রয়োজন নেই এমন ফিল্ড এবং রিটেনশন সরিয়ে ফেলুন।
সেবার মান এবং নিয়ন্ত্রণ পরিমাপ করুন
গেস্টরা এটি এড়িয়ে চললে বা কর্মীরা এড়ানো সম্ভব এমন লগইন সমস্যা সমাধানে তাদের সময় ব্যয় করলে একটি পোর্টাল সুরক্ষিত হওয়া সত্ত্বেও অপারেশনালি ব্যর্থ হতে পারে। সাইট এবং ডিভাইসের ধরণ অনুসারে পোর্টাল কমপ্লিশন রেট, মিডিয়ান টাইম-টু-ইন্টারনেট, অ্যাথেন্টিকেশন ফেইলিওর রেট, হেল্প ডেস্কে আসা সমস্যা এবং পলিসি ভায়োলেশন অ্যালার্ট ট্র্যাক করুন।
কন্ট্রোল দুর্বল করে কমপ্লিশন অপটিমাইজ করবেন না। একটি ছোট ফর্ম ডেটা-কোয়ালিটির সমস্যা বাড়ানোর সাথে সাথে অ্যাক্সেস উন্নত করতে পারে, এবং একটি বিস্তৃত ওয়াল্ড গার্ডেন এক্সপোজার বাড়ানোর সাথে সাথে টিকিট কমাতে পারে। সঠিক ডিজাইন দ্রুত ইন্টারনেটে পৌঁছায়, আনুপাতিক প্রমাণ রেকর্ড করে, গেস্ট ট্র্যাফিক আইসোলেট করে এবং কোনো সমস্যা হলে অপারেটরদের একটি ডিফেন্সিবল রেসপন্স প্রদান করে।
Purple ক্লাউড captive portal এবং আইডেন্টিটি ভিত্তিক নেটওয়ার্কিং সুবিধা প্রদান করে যা Meraki, Aruba, Ruckus, Mist এবং UniFi এর মতো বিদ্যমান এনভায়রনমেন্টের সাথে কাজ করে, যার মধ্যে রয়েছে ব্র্যান্ডেড গেস্ট অথেন্টিকেশন, ডিরেক্টরি সংযুক্ত স্টাফ অ্যাক্সেস এবং অপারেশনাল অ্যানালিটিক্স। আপনার বর্তমান গেস্ট VLAN, অথেন্টিকেশন ফলব্যাক এবং লগিং নিয়ন্ত্রণগুলি পর্যালোচনা করুন, তারপর আপনার captive portal সেটআপের সাথে এর প্ল্যাটফর্মটি কীভাবে মানানসই হতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।