Die meisten Anleitungen zu Captive Portals beginnen an der falschen Stelle. Sie starten mit dem Logo, den Farben der Splash-Page und dem E-Mail-Formular und behandeln die Netzwerksicherheit anschließend wie eine reine Checkbox. Eine ansprechende Seite macht eine offene SSID nicht sicher, und eine erfolgreiche Anmeldung beweist nicht, dass ein Gästegerät nicht auf interne Systeme zugreifen kann.
Eine zuverlässige Captive Portal-Einrichtung beginnt beim Zugangsnetzwerk. Sie benötigen einen getrennten Gästepfad, streng kontrollierten Datenverkehr vor der Authentifizierung, einen Authentifizierungsablauf, der für reale Besucher funktioniert, und betriebliche Kontrollen, die auch nach dem Start effektiv bleiben. Das Portal ist Teil der Sicherheitsarchitektur, nicht nur eine Marketingfläche.
Neudefinition des Portals als Zugangsgrenze
Öffentliches WiFi wurde zu einem alltäglichen Dienst, als Veranstaltungsorte den Zugang auf Cafés, Hotels, Transportknotenpunkte, Bibliotheken und andere öffentliche Räume ausweiteten. Im Jahr 2014 gab es in Großbritannien etwa einen WiFi-Hotspot für 11 Personen, und die meisten Hotspots erforderten eine Registrierung vor dem Internetzugang, obwohl einige kostenlos und andere kostenpflichtige Dienste waren. Derselbe Leitfaden für digitale Konnektivität der britischen Kommunalverwaltung warnte davor, dass die Sicherheit von öffentlichem WiFi „nachlässig oder nicht vorhanden“ sein könnte.
Diese Vorgeschichte ist wichtig, weil sie die tatsächliche Funktion des Portals offenlegt. Es befindet sich zwischen der WLAN-Zuordnung und dem uneingeschränkten Zugriff und dient als Kontrollpunkt für Registrierung, Zustimmungsbestätigung oder Zahlung. Es kann einen Besucher authentifizieren oder eine Einwilligung erfassen, aber es verschlüsselt den gewöhnlichen Datenverkehr nicht von selbst und hindert ein verbundenes Gerät nicht daran, ein anderes Gerät anzugreifen, es sei denn, das Netzwerk erzwingt eine Isolierung.
Praktische Regel: Betrachten Sie das Portal als einen Autorisierungs-Workflow innerhalb eines nicht vertrauenswürdigen Netzwerks und nicht als eine Sicherheitsgrenze, die die Segmentierung ersetzt.
Dieser Unterschied wird leicht übersehen. Ein Gast kann eine Marken-Anmeldung abschließen und dennoch Bedrohungen ausgesetzt sein, die mit einem offenen WLAN-Zugang verbunden sind. Wenn das Gast-VLAN ein Routing zu Unternehmensdiensten, Verwaltungsschnittstellen, Druckern oder Smart Devices ermöglicht, hat das Portal ein unsicheres Netzwerk lediglich vertrauenswürdiger aussehen lassen.
Aus diesem Grund gehören Identität und Netzwerkrichtlinien zusammen. Ein identitätsbewusstes Design kann den Zugriff einer Person, Sitzung oder Richtlinie zuordnen, aber der Durchsetzungspunkt muss weiterhin einschränken, was diese Sitzung erreichen kann. Eine nützliche Referenz für dieses Modell ist identity-based networking, insbesondere dort, wo Standorte eine unterschiedliche Behandlung für Besucher, Mitarbeiter, Auftragnehmer und verwaltete Geräte benötigen.
Die vernetzte Bevölkerung im Vereinigten Königreich erwartete bereits 2015 einen bequemen mobilen Zugang, als laut der Veröffentlichung des Office for National Statistics zum Internetzugang 78 % der Erwachsenen in Großbritannien (39,3 Millionen Menschen) täglich oder fast täglich das Internet nutzten. Ein gutes Portal muss daher zwei Realitäten gegeneinander abwägen: Besucher erwarten eine schnelle Verbindung, während der Betreiber für einen kontrollierten und nachvollziehbaren Zugangspfad verantwortlich bleibt.
Netzwerkvoraussetzungen und Datenverkehrs-Isolation
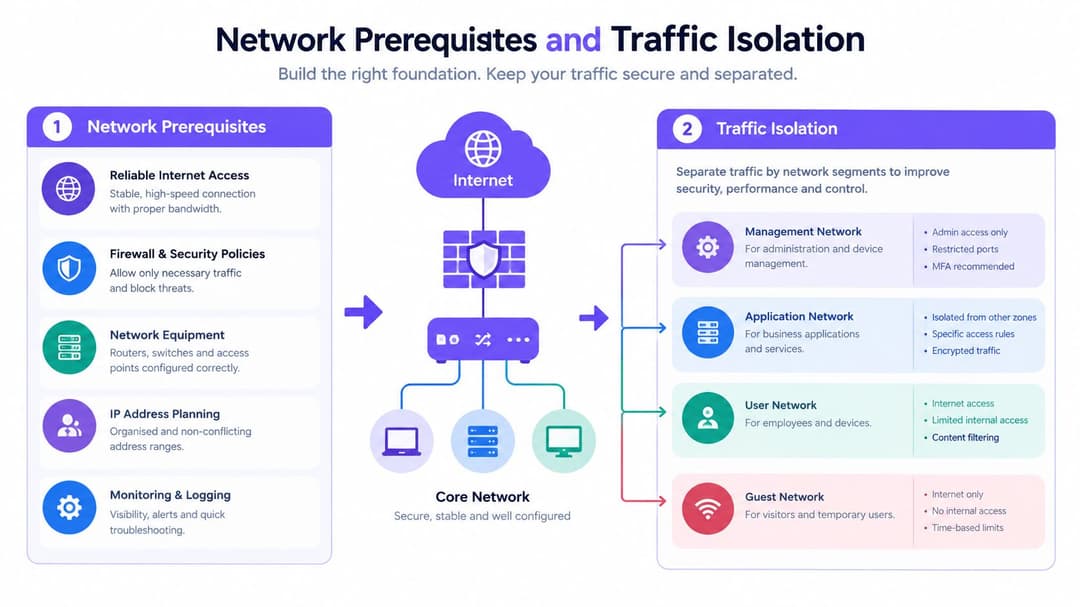
Bauen Sie das Gastnetzwerk auf, bevor Sie die Seite konfigurieren. Beginnen Sie mit einer dedizierten Gast-SSID, die einem separaten VLAN zugewiesen ist. Verwenden Sie keine Mitarbeiter-SSID mit einem anderen Splash-Bildschirm wieder und nehmen Sie nicht an, dass eine Gastrolle allein für eine ausreichende Trennung sorgt, bevor Sie das resultierende Firewall-Verhalten getestet haben.
Erstellen Sie zuerst den Pfad für Gäste
Das VLAN sollte einen eigenen DHCP- und DNS-Bereich besitzen. Wenden Sie Stateful-Firewall-Regeln an, die Folgendes blockieren:
- Traffic von Gästen zu Unternehmensressourcen: Verhindern Sie den Zugriff auf Geschäftsanwendungen, Dateidienste, Sprachsysteme und andere private Ressourcen.
- Traffic von Gästen zur Verwaltungsinfrastruktur: Verweigern Sie den Zugriff auf Wireless-Controller, Switches, Gateways, Access Points und administrative Schnittstellen.
- Unauthentifizierter eingehender Traffic: Verhindern Sie, dass unaufgeforderte Verbindungen Gast-Clients und interne Netzwerke erreichen.
- Lateraler Gast-Traffic: Aktivieren Sie die Client-Isolierung auf der WLAN-Ebene, sofern die Plattform dies unterstützt, und überprüfen Sie das Ergebnis mit echten Testgeräten.
Erlauben Sie vor der Authentifizierung nur die Abhängigkeiten, die zum Abschluss der Journey erforderlich sind. Dazu gehören in der Regel DHCP, DNS, das Portal und API-Endpunkte sowie alle explizit erforderlichen Konnektivitätsprüfungen des Betriebssystems. Halten Sie die Allowlist vor der Authentifizierung gering. Eine zu breite Allowlist erleichtert die Fehlersuche zwar für wenige Minuten, schafft aber eine Richtlinie, die niemand mehr zuverlässig überprüfen kann.
Den Walled Garden gezielt gestalten
Leiten Sie Webanfragen an ein HTTPS-Portal mit einem gültigen Zertifikat um. Erlauben Sie die Inhalte des Portals und die für die Authentifizierung erforderlichen Abhängigkeiten vor der Anmeldung, aber gestatten Sie kein nicht damit zusammenhängendes Browsen als Umgehung für eine Seite, die nicht geladen werden kann. Ein Walled Garden Generator kann dabei helfen, die erforderlichen Einträge zusammenzustellen, jedoch muss die finale Liste dennoch anhand der tatsächlich genutzten Identitäts-, Content-Delivery- und Zahlungsdienste überprüft werden.
Die Wahl der Plattform wirkt sich darauf aus, wie viel dieser Richtlinie Sie sauber umsetzen können. Wenn Sie Optionen für drahtlose Verschlüsselung und Enterprise-Zugriff zusammen mit einem Gäste-Design vergleichen, bietet dieser WPA3-Leitfaden für Unternehmen nützlichen Kontext. WPA3 ersetzt nicht die Notwendigkeit eines Captive Portals, kann aber bei der Auswahl sichererer Pfade für Mitarbeiter oder verwaltete Geräte relevant sein.
Der Abnahmetest lautet nicht „die Seite lädt“. Er lautet „ein nicht authentifizierter Gast kann nur die beabsichtigten Ziele erreichen, und ein authentifizierter Gast hat weiterhin keinen Zugriff auf private Netzwerke“.
Platzieren Sie keine privilegierten administrativen Geräte in einem Captive Portal-Netzwerk, es sei denn, zusätzliche Kontrollen minimieren das Risiko. Die NCSC-VPN-Handreichung weist darauf hin, dass Captive Portals während der Authentifizierung ein direktes Browsen außerhalb eines VPNs erfordern und Geräte während dieses Prozesses gefährden können. Mitarbeiter und Administratoren sollten normalerweise zertifikatsbasiertes Enterprise-WiFi oder einen anderen kontrollierten Zugangsweg nutzen.
Auswahl der richtigen Authentifizierungsmethode
Authentifizierung ist eine Designentscheidung, keine Formularentscheidung. E-Mail-Erfassung eignet sich möglicherweise für ein Café, SSO für Mitarbeiter, iPSK für ältere Geräte und Passpoint kann das Portal für wiederkehrende Benutzer vollständig überflüssig machen. Die richtige Wahl hängt davon ab, wer sich verbindet, was der Betreiber nachweisen muss und was passiert, wenn die bevorzugte Methode fehlschlägt.
| Methode | Benutzerreibung | Sicherheitsstufe | Idealer Anwendungsfall |
|---|---|---|---|
| Click-Through oder E-Mail-Erfassung | Niedrig bis mäßig, je nach erforderlichen Feldern | Grundlegendes Identitäts- oder Zustimmungssignal | Öffentlicher Gastzugang, bei dem eine verhältnismäßige Datenerfassung akzeptabel ist |
| SSO | Mäßig für Besucher, niedrig für bestehende Mitarbeiter | Stärkerer, verzeichnisgestützter Zugriff | Mitarbeiter und Auftragnehmer mit verwalteten Organisationsidentitäten |
| iPSK | Niedrig nach der Bereitstellung, höher während der Geräteeinrichtung | Starke Geräte- oder Segmentsteuerung | Legacy-Geräte, IoT- und Mandantenfähige Umgebungen |
| Passpoint oder OpenRoaming | Sehr niedrig nach der Registrierung | Stärkeres verschlüsseltes Onboarding | Wiederkehrende Benutzer und nahtloses Mobilfunk-Offloading |
Stimmen Sie die Methode auf den Benutzer ab
E-Mail-Erfassung ist leicht zu verstehen, wird jedoch problematisch, wenn Betreiber die Marketing-Einwilligung als Bedingung für den Internetzugang behandeln. Bieten Sie nach Möglichkeit einen klar gekennzeichneten Weg ohne Marketing-Einwilligung an, erklären Sie, warum Daten erfasst werden, und vermeiden Sie die Abfrage von Informationen, die der Dienst nicht benötigt.
SSO ist für Mitarbeiter geeignet, da das Unternehmen den Zugriff mit einem vorhandenen Verzeichnis verknüpfen und ihn widerrufen kann, wenn sich der Beschäftigungs- oder Auftragnehmerstatus ändert. Es ist keine universelle Gastmethode. Besucher verfügen möglicherweise nicht über ein kompatibles Konto, und das Erzwingen eines Enterprise-Identitätsflows für Verbraucher erzeugt unnötige Hürden.
iPSK bietet Administratoren mehr Kontrolle als ein gemeinsam genutztes Passwort, insbesondere für Geräte, die keine moderne interaktive Authentifizierung verarbeiten können. Verwenden Sie separate Schlüssel oder Richtlinien, wenn Geräte eine unterschiedliche Behandlung erfordern, und planen Sie einen Widerrufsprozess, bevor Sie Anmeldedaten verteilen.
Passpoint und OpenRoaming eignen sich hervorragend, wenn der Schwerpunkt auf reibungslosem, verschlüsseltem Zugang anstelle einer gebrandeten Startseite liegt. Sie erfordern eine kompatible Registrierungs- und Identitätsinfrastruktur, sodass sie ein Portal an jedem Standort ergänzen statt ersetzen.
Für verzeichnisgestützte Authentifizierung kann ein verwalteter RADIUS-Dienst die Belastung durch die Wartung eines On-Premise-Authentifizierungs-Stacks reduzieren. RADIUS-as-a-Service ist eine Option, die Sie zusammen mit den bereits in Ihrer Wireless-Plattform verfügbaren Funktionen evaluieren können.
Design für Ausfallsicherheit und Barrierefreiheit
Ein gut geplanter Ablauf berücksichtigt Besucher ohne Mobilfunksignal, Personen, die dem Marketing nicht zustimmen, Nutzer von Assistenztechnologien und Gäste, die aus medizinischen, beruflichen oder Sicherheitsgründen sofortigen Zugang benötigen. Bieten Sie einen von Mitarbeitern unterstützten Zugang, Gutscheine oder eine andere angemessene Alternative an und stellen Sie sicher, dass die Seite mit Tastaturnavigation und Screenreadern funktioniert.
Das Portal sollte auch die Internet-Autorisierung von der Werbeeinwilligung trennen. Der Hotel- und Verbraucher-Technologiebericht 2025 beschreibt eine landesweit repräsentative Umfrage unter britischen Verbrauchern und verdeutlicht, warum Gastronomie- und Hotelbetreiber Präferenzen testen sollten, anstatt davon auszugehen, dass jeder Gast dieselbe digitale Journey wünscht.
Herstellerspezifische Konfigurationsnuancen
Die Architektur bleibt herstellerübergreifend konsistent, die Fehlerquellen jedoch nicht. In jedem Fall muss der Controller wissen, wohin der nicht authentifizierte Client geleitet werden soll, welche Ziele vor der Authentifizierung erreichbar sind und wie ein erfolgreicher Callback den Zugriffsstatus des Clients ändert.
Meraki
Wählen Sie auf Meraki den entsprechenden Splash-Page-Modus für die Gast-SSID aus und konfigurieren Sie das externe Portal oder den Authentifizierungsdienst. Überprüfen Sie die zugehörigen Walled-Garden- und Firewall-Steuerungen gemeinsam. Ein Portal kann erfolgreich geladen werden, während der Callback blockiert ist. Dadurch bleibt der Benutzer im Browser authentifiziert, ist jedoch am Gateway nicht autorisiert.
Überprüfen Sie die Weiterleitungsparameter sorgfältig. Ihr Portal benötigt ausreichend Kontext, um den Standort, die SSID und die Client-Sitzung zu identifizieren, aber Sie sollten keine unnötigen Informationen in einer URL offenlegen. Validieren Sie den Rückgabepfad nach der Authentifizierung und bestätigen Sie, dass die Richtlinienänderung auf dem erwarteten Netzwerkgerät erfolgt.
Aruba
Aruba-Umgebungen leiten den Zugriff in der Regel von Benutzerrollen ab. Bestätigen Sie, welche Rolle vor der Authentifizierung gilt, welche Rolle nach einem erfolgreichen Callback angewendet wird und ob die Firewall-Richtlinie der Rolle die vorgesehenen Internetdienste zulässt. Ein korrekt konfiguriertes externes Portal ist nutzlos, wenn die resultierende Rolle weiterhin DNS oder ausgehenden Datenverkehr blockiert.
Halten Sie die Rolle vor der Authentifizierung bewusst restriktiv. Testen Sie die Rollenzuweisung sowohl mit einem ungenutzten Gerät als auch mit einem zuvor autorisierten Gerät, da ein zwischengespeicherter Status einen fehlerhaften Übergang verbergen kann.
Ruckus
Ruckus Hotspot-Dienste erfordern eine genaue Abstimmung zwischen dem Hotspot-Profil und dem WLAN. Stellen Sie sicher, dass die externe Anmeldeseite, der Walled Garden und die Richtlinie nach der Authentifizierung demselben Gästedienst zugewiesen sind. Überprüfen Sie das Roaming-Verhalten, wenn sich ein Client zwischen Access Points bewegt - insbesondere wenn der Controller oder das Gateway den Sitzungsstatus zentral verwaltet.
Mist
Mist-Bereitstellungen sollten auf den Ebenen der Richtlinien- und Cloud-Integration getestet werden. Stellen Sie sicher, dass die WLAN-Richtlinie, das Gast-VLAN und der externe Authentifizierungs-Workflow bezüglich des Client-Status übereinstimmen. Cloud-verwaltete Transparenz ist nützlich, ersetzt jedoch keine Prüfungen auf Paketebene, wenn ein Callback erfolgreich ist, ohne Zugriff zu gewähren.
UniFi
Die Einstellungen des externen Portal-Servers von UniFi erfordern, dass die Portal-URL, die Weiterleitungsbehandlung und die Vor-Authentifizierungs-Zugriffsliste übereinstimmen. Vermeiden Sie es, die gesamte übergeordnete Domäne des Portals zuzulassen, wenn eine engere Auswahl an Zielen möglich ist. Überprüfen Sie nach der Anmeldung, ob der Client die Gästebeschränkung verlassen hat und ob DNS, IPv4 und IPv6 derselben Richtlinie folgen.
Eine erfolgreiche Splash-Page beweist nur, dass der Browser die Seite erreicht hat. Sie sagt nichts über den Callback, den Rollenübergang oder das Firewall-Ergebnis aus.
Erfassen Sie über alle Anbieter hinweg den genauen Richtlinienstatus in jeder Phase: zugewiesen, mit IP-Adresse versehen, vorauthentifiziert, authentifiziert und abgelaufen. Das macht die Fehlerbehebung konkret. Wenn die Authentifizierung erfolgreich ist, der Internetzugriff jedoch nicht funktioniert, überprüfen Sie den Callback-Pfad, den Autorisierungsstatus, die DNS-Erreichbarkeit und die Gateway-Protokolle, anstatt die Seite neu zu gestalten.
Strenge Test- und Validierungsverfahren
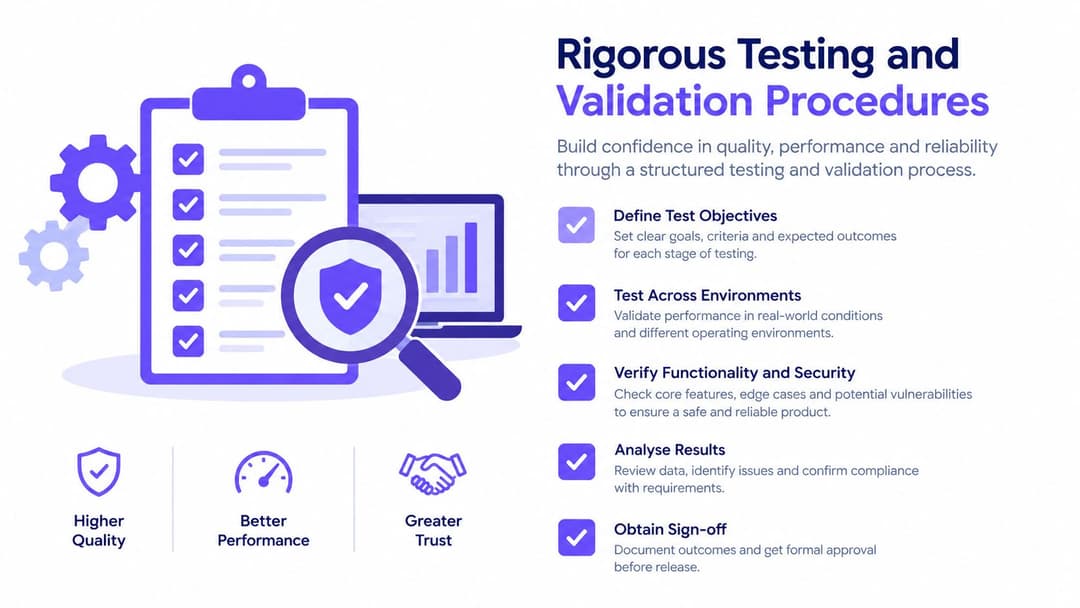
Ein einzelnes Smartphone, das die Startseite lädt, ist kein Bereitstellungstest. Es ist lediglich eine visuelle Prüfung. Die Produktionsvalidierung muss bestätigen, dass sich das Netzwerk vor der Authentifizierung, nach der Authentifizierung, beim Wechsel zwischen Access Points und beim Ausfall einer Abhängigkeit korrekt verhält.
Die Sicherheitsgrenze testen
Verwenden Sie einen sauberen Client auf der Gast-SSID und versuchen Sie, interne Dienste, Verwaltungsschnittstellen und andere Gast-Clients zu erreichen. Führen Sie kontrollierte interne Netzwerk-Scans von einem autorisierten Testgerät aus durch, bestätigen Sie, dass der Client-zu-Client-Datenverkehr wo erforderlich blockiert wird, und prüfen Sie sowohl die Firewall-Logs als auch die WLAN-Richtlinienzähler.
Testen Sie nicht-authentifizierte und authentifizierte Zustände getrennt. Ein nicht-authentifizierter Client sollte nur das DHCP- und DNS-Verhalten erhalten, das zum Erkennen des Portals erforderlich ist, sowie die genehmigten Ziele vor der Authentifizierung. Nach der Autorisierung sollte der Client Internetzugang erhalten, ohne Zugriff auf Unternehmens-, Verwaltungs- oder beschränkte Gerätenetzwerke zu erlangen.
Reales Geräteverhalten testen
Verwenden Sie iOS-, Android-, Windows- und macOS-Geräte. Captive Network Assistants können sich anders verhalten als vollständige Browser, insbesondere wenn das Portal komplexes JavaScript verwendet, über Domänen hinweg weiterleitet oder von einem VPN abhängt. Die NCSC rät speziell dazu, den Captive Portal-Assistenten der Plattform zu verwenden, sofern verfügbar, und öffentliches WiFi als nicht vertrauenswürdig zu behandeln.
Arbeiten Sie diese Validierungsliste durch:
- Zertifikatsprüfung: Bestätigen Sie, dass das Portal ein gültiges Zertifikat für seinen Namen anzeigt und Kunden keine Zertifikatswarnungen erhalten.
- DNS-Verhalten: Überprüfen Sie, ob das DNS vor der Authentifizierung wie vorgesehen funktioniert und dass private DNS- oder DNS-over-HTTPS-Einstellungen die Richtlinie nicht unerwartet umgehen.
- IPv4 und IPv6: Wenden Sie gleichwertige Kontrollen auf beide Protokolle an. Ein IPv6-Pfad, der die Captive-Richtlinie umgeht, ist ein Bereitstellungsfehler.
- Roaming: Wechseln Sie zwischen Zugangspunkten und überprüfen Sie, ob die Sitzung konsistent bleibt oder gemäß den Richtlinien abläuft.
- VPN-Start: Schließen Sie den Portal-Ablauf ab und bestätigen Sie dann, dass eine VPN-Verbindung sofort aufgebaut werden kann. Gehen Sie nicht davon aus, dass sich ein Always-On-VPN über den Captive-Status authentifizieren kann.
- Timeouts: Lassen Sie Sitzungen ablaufen und überprüfen Sie, ob der Client in den erwarteten eingeschränkten Status zurückkehrt.
- Fehlerbehandlung: Trennen Sie die Controller-, Gateway- oder Portal-Abhängigkeit in einem kontrollierten Test und dokumentieren Sie, ob der Zugriff geschlossen fehlschlägt (fail-closed), offen fehlschlägt (fail-open) oder veraltete Sitzungen hinterlässt.
Identität ohne MAC-Annahmen testen
Verwenden Sie eine MAC-Adresse nicht als dauerhafte Identität. Anonymisierte MAC-Adressen, Roaming und Gerätezurücksetzungen machen eine MAC-basierte Erkennung instabil. Nutzen Sie kurzlebige authentifizierte Sitzungen sowie zentrale Protokolle und testen Sie wiederholte Verbindungen mit aktivierten Datenschutz-Adressen.
Wenn Sie Fehlerszenarien nicht getestet haben, haben Sie das Portal nicht getestet.
Betriebssteuerung und Verzeichnisintegration
Ein Gastnetzwerk wird schwer zu verwalten, wenn das Portal als einmaliges Launch-Projekt behandelt wird. Definieren Sie Verantwortlichkeiten, Richtlinien, Aufbewahrungszeiten und Eskalationspfade, bevor sich der erste Besucher verbindet. Der Betreiber sollte wissen, wer verdächtige Aktivitäten überprüft, wer das Portal ändern kann und wie schnell der Zugriff widerrufen werden kann.
Die Verzeichnisintegration ist für Mitarbeiter und Auftragnehmer besonders wertvoll. Verbinden Sie den Mitarbeiter-Ablauf mit dem gewählten Identitätsverzeichnis der Organisation, wie z. B. Entra ID, Google Workspace oder Okta, und ordnen Sie dann Verzeichnisgruppen den Netzwerkrollen zu. Die Bereitstellung sollte dem Beschäftigungs- oder Vertragsstatus folgen, und der Entzug sollte sich an Verzeichnisänderungen orientieren und nicht an einer manuellen Tabellenkalkulation.
Ausreichend protokollieren für Untersuchungen
Erfassen Sie das Ergebnis der Authentifizierung, die zugewiesene Geräte- oder Sitzungskennung, den Zeitstempel, den Access Point oder Standort und die Richtlinienversion. Beschränken Sie den administrativen Zugriff, synchronisieren Sie die Uhren, schützen Sie den zentralen Protokollspeicher und legen Sie die Aufbewahrungsfrist vor der Bereitstellung fest. Minimieren Sie personenbezogene Daten und teilen Sie den Besuchern Zweck und Speicherdauer klar mit.
Die Sicherheitsrichtlinien der Regierung für drahtlose Netzwerke verlangen, dass erfolgreiche Captive Portal-Authentifizierungen von Gästen protokolliert oder überwacht werden, wiederholte fehlgeschlagene Versuche untersucht werden und die Gastaktivitäten anhand einer Richtlinie zur akzeptablen Nutzung überwacht werden. Dies unterstützt auch ein praktisches Betriebsmodell:
- Wiederholte Fehlversuche: Beschränken Sie die Anzahl der Versuche (Rate-Limiting) und schlagen Sie bei verdächtigen Mustern Alarm.
- Richtlinienverstöße: Überprüfen Sie Aktivitäten anhand der veröffentlichten Richtlinie zur zulässigen Nutzung (Acceptable Use Policy).
- Portal-Änderungen: Testen Sie Änderungen an einem kontrollierten Standort vor der allgemeinen Freigabe.
- Reaktion auf Sicherheitsvorfälle: Halten Sie einen klaren Ablauf zum Blockieren von Sitzungen, Deaktivieren von Anmeldeinformationen und Aufbewahren relevanter Aufzeichnungen bereit.
- Datenschutzprüfung: Entfernen Sie Felder und Speicherfristen, die für den angegebenen Zweck nicht erforderlich sind.
Servicequalität und Steuerung messen
Ein Portal kann sicher sein und dennoch betrieblich fehlschlagen, wenn Gäste den Vorgang abbrechen oder Mitarbeiter ihre Zeit mit der Behebung vermeidbarer Anmeldeprobleme verbringen. Verfolgen Sie die Portal-Abschlussquote, die mittlere Zeit bis zum Internetzugang, die Authentifizierungsfehlerrate, Helpdesk-Vorfälle und Warnmeldungen zu Richtlinienverstößen nach Standort und Gerätetyp.
Optimieren Sie die Abschlussrate nicht durch eine Schwächung der Kontrollen. Ein kürzeres Formular kann zwar den Zugang verbessern, aber gleichzeitig Datenqualitätsprobleme erhöhen, und ein breiter Walled Garden kann zwar Support-Tickets reduzieren, aber das Sicherheitsrisiko vergrößern. Das richtige Design führt schnell ins Internet, erfasst angemessene Nachweise, isoliert den Gästedatenverkehr und gibt Betreibern eine vertretbare Reaktionsmöglichkeit, wenn etwas schiefgeht.
Purple bietet Cloud-Captive Portal- und identitätsbasierte Netzwerkkapazitäten, die mit bestehenden Umgebungen wie Meraki, Aruba, Ruckus, Mist und UniFi zusammenarbeiten - einschließlich gebündelter Gästauthentifizierung, verzeichnisbasierter Mitarbeiterzugänge und betrieblicher Analysen. Überprüfen Sie Ihr aktuelles Gäste-VLAN, Ihre Authentifizierungs-Fallbacks und Protokollierungssteuerungen und besuchen Sie anschließend Purple, um zu beurteilen, wie sich die Plattform in Ihre Captive Portal-Konfiguration einfügen lässt.