
Reisende aus dem Vereinigten Königreich zahlten 508 Millionen £ an zusätzlichen internationalen Roaming-Gebühren im Jahr 2025. Sicheres Roaming-WiFi wie Passpoint kann diese Kosten eliminieren und gleichzeitig eine verschlüsselte Konnektivität ab dem ersten Paket bieten. Für Betreiber von Veranstaltungsorten ist Roaming-WiFi nicht bloß eine günstigere Datenoption. Es ist eine grundlegende Entscheidung für Identität, Sicherheit und Netzwerkdesign.
Dieser Unterschied ist wichtig, da öffentliches WiFi von den Nutzern oft verlangt, sich zwischen Kosten und Vertrauen zu entscheiden. Ein Hotel, ein Flughafen, ein Krankenhaus, ein Einkaufszentrum oder ein Transportunternehmen wirbt möglicherweise mit kostenlosem Zugang, verlässt sich aber dennoch auf ein offenes Netzwerk, ein gemeinsames Passwort oder ein Captive Portal, das den Nutzern keinen starken Nachweis der Netzwerkidentität bietet. Passpoint und OpenRoaming gehen das Problem anders an. Sie ermöglichen es einem registrierten Gerät, ein vertrauenswürdiges Netzwerk zu entdecken, sich mit gespeicherten Anmeldedaten zu authentifizieren und den sicheren Zugriff aufrechtzuerhalten, während sich der Benutzer durch die teilnehmenden Abdeckungsbereiche bewegt.
Das schafft ein anderes Betriebsmodell für Standorte in Großbritannien. Die Frage ist nicht nur, ob Gäste online gehen können. IT-Teams müssen auch entscheiden, wer sich verbinden darf, wie der Zugriff widerrufen wird, welche Geräte unterstützt werden, wie der Datenverkehr isoliert wird und ob das Funkdesign Bewegung ohne Unterbrechung aufrechterhalten kann.
Die hohen Kosten beiläufiger WiFi-Konnektivität
Ein Reisender kommt an einem ausländischen Flughafen an, sieht einen bekannt vorkommenden Netzwerkdaten-Namen und verbindet sich, um Roaming-Gebühren für mobile Daten zu vermeiden. Das Netzwerk nutzt möglicherweise eine Captive Portal-Seite, eine Zimmernummer oder ein Passwort, das neben der Rezeption aufgedruckt ist. Der Reisende ruft anschließend E-Mails ab, öffnet eine Arbeitsanwendung oder tätigt eine Zahlung - häufig ohne zu wissen, ob die Verbindung vor der Authentifizierung verschlüsselt war oder ob das Netzwerk tatsächlich zum Standort gehört.
Der finanzielle Druck hinter dieser Entscheidung ist erheblich. Britische Reisende zahlten im Jahr 2025 insgesamt 508 Millionen Pfund an Roaming-Gebühren außerhalb ihres Tarifs, wobei Kunden mit Monatsvertrag etwa 98 % der Gesamtsumme ausmachten - laut Berichten über die Roaming-Gebühren im Vereinigten Königreich. Das Vermeiden einer hohen Rechnung kann sich daher wie ein vernünftiger Grund anfühlen, öffentliches WiFi zu nutzen, aber ein offenes Netzwerk kann Benutzer Abhöraktionen, Diebstahl von Anmeldedaten und betrügerischen gefälschten Zugangspunkten aussetzen.

Kostenloser Zugriff ist nicht dasselbe wie vertrauenswürdiger Zugriff
Ein gemeinsam genutztes Passwort erzeugt eine besonders schwache Begrenzung. Jeder erhält dieselbe Anmeldeinformation, der Standort kann den Zugriff nicht ohne Weiteres einem einzelnen Gerät zuordnen, und das Entfernen eines ehemaligen Gastes bedeutet in der Regel, dass das Passwort für alle geändert werden muss. Ein Captive Portal erfasst möglicherweise eine E-Mail-Adresse oder fordert den Nutzer auf, die Nutzungsbedingungen zu akzeptieren, aber dieser Prozess allein beweist nicht, dass die WLAN-Verbindung ab dem ersten Austausch geschützt war.
Praxisregel: Behandeln Sie „kostenloses WiFi“ und sicheres Roaming WiFi als unterschiedliche Produkte. Der Preis bestimmt, was der Benutzer zahlt, während die Authentifizierung bestimmt, was das Netzwerk schützen kann.
Passpoint verändert den Ausgangspunkt. Ein kompatibles Gerät wertet Netzwerkverbindungen vor der Zuordnung aus, prüft, ob es über eine passende Anmeldeinformation oder ein vertrauenswürdiges Profil verfügt, und stellt dann eine Authentifizierung auf Enterprise-Niveau her. Bei passender WPA3- und EAP-TLS-Konfiguration kann das Gerät eine zertifikatsbasierte Identität anstelle eines geteilten Passworts verwenden.
Auch der Veranstaltungsort trägt Verantwortung
Ein Betreiber von Veranstaltungsorten, der gelegentlichen Gastzugang bereitstellt, nimmt mehr als nur einen Support-Aufwand in Kauf. Er muss auch das Impersonationsrisiko, die Gastisolierung, Identitätsdatensätze, die Protokollierung und die Folgen einer kompromittierten gemeinsamen Anmeldeinformation verwalten. Betreiber im Gesundheitswesen, im Gastgewerbe, im Transportwesen, im Einzelhandel und im Wohnbereich stehen vor unterschiedlichen Compliance- und Serviceerwartungen, aber sie alle benötigen eine klare Antwort auf dieselbe Frage: Woher weiß das Netzwerk, dass dieses Gerät zum Verbinden berechtigt ist?
Roaming-WiFi hebt die Notwendigkeit einer Governance nicht auf. Es ersetzt wiederholte, für den Benutzer sichtbare Anmeldungen durch richtliniengesteuertes Vertrauen. Das macht das Design sicherer, wenn Identität, Zertifikate, Föderation und Netzwerksegmentierung ordnungsgemäß gehandhabt werden - es bedeutet aber auch, dass ein Standort diese Abhängigkeiten bewusst verwalten muss.
Passpoint- und OpenRoaming-Standards verstehen
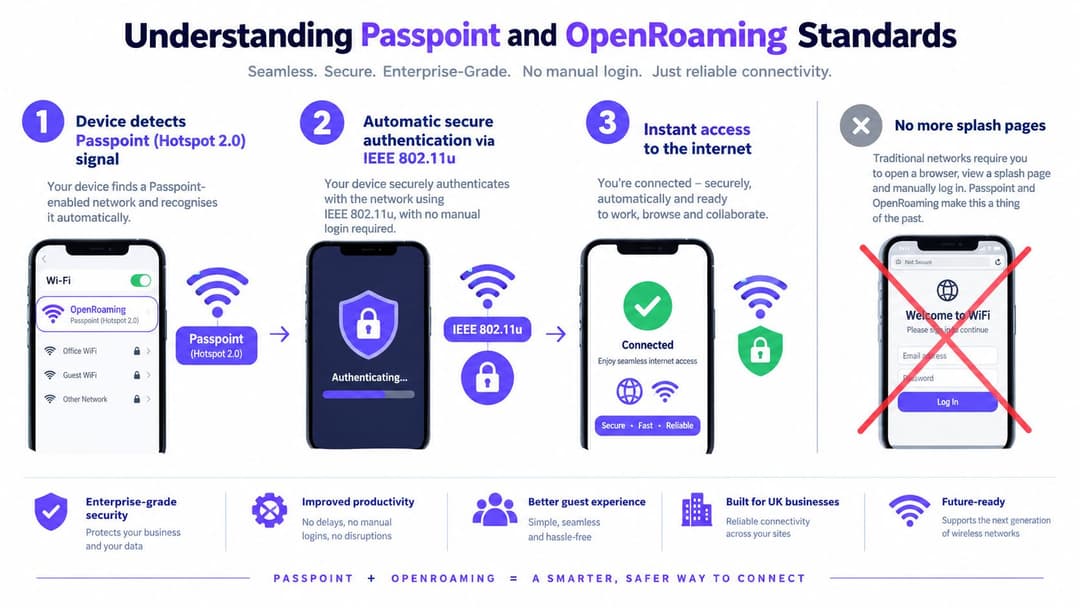
Passpoint, auch bekannt als Hotspot 2.0, nutzt IEEE 802.11u-Erkennung und Enterprise-Authentifizierung, damit sich WiFi eher wie ein verwalteter Roaming-Dienst verhält. Anstatt den Benutzer jedes Mal aufzufordern, eine SSID auszuwählen und ein Portal auszufüllen, sendet der Access Point Informationen, anhand derer ein Gerät feststellen kann, ob das Netzwerk geeignet ist.
OpenRoaming erweitert dieses Modell durch Föderation. Der Identitätsanbieter, Mobilfunkanbieter oder eine andere vertrauenswürdige Instanz eines Geräts kann die Beziehung herstellen, die automatischen Zugriff über teilnehmende Netzwerke hinweg ermöglicht. Der Standort behält weiterhin die Kontrolle über seine eigene Richtlinie, aber der Benutzer muss nicht an jedem Ort ein neues Konto erstellen.
Der Verbindungsablauf
Der Prozess ist als Reihenfolge leichter zu verstehen:
- Erkennung: Der Access Point kündigt unterstützte Netzwerkinformationen an. Das Gerät kann den Standort, den Betreiber, das Roaming-Consortium und die verfügbaren Authentifizierungsoptionen identifizieren.
- ANQP-Austausch: Der Client verwendet das Access Network Query Protocol, um weitere Details anzufordern, einschließlich Domänen- und Identitätsinformationen.
- Anmeldedaten-Abgleich: Das Gerät prüft, ob ein gespeichertes Profil, ein Zertifikat, eine SIM-bezogene Identität oder ein anderes genehmigtes Anmeldedatum mit der Netzwerkrichtlinie übereinstimmt.
- Authentifizierung: Der Client authentifiziert sich über EAP und 802.1X. Bei Enterprise-Bereitstellungen kann EAP-TLS ein Client-Zertifikat validieren, anstatt sich auf ein gemeinsam genutztes Passwort zu verlassen.
- Geschützter Zugriff: Das Gerät verbindet sich unter Verwendung einer Enterprise-Sicherheitsrichtlinie, wie z. B. WPA3 (sofern unterstützt), und erhält Netzwerkzugriff ohne ein herkömmliches Captive Portal.
Die Passpoint-Übersicht für Standort-WiFi ist nützlich für Teams, die diese Konzepte auf Szenarien für Gäste- und Unternehmenszugänge übertragen müssen.
Was OpenRoaming ergänzt
Passpoint löst die Netzerkennung und den sicheren Netzwerkzugriff. OpenRoaming fügt die Föderationsschicht hinzu, die es teilnehmenden Identity Providern und Netzbetreibern ermöglicht, sich gegenseitig zu erkennen. Dies kann einen Benutzer unterstützen, der sich einmal authentifiziert und sich später an einem anderen vertrauenswürdigen Veranstaltungsort erneut verbindet - vorausgesetzt, Gerät, Identity Provider, Netzwerkrichtlinie und Föderationsbeziehung stimmen überein.
Diese letzte Bedingung ist wichtig. Eine übereinstimmende SSID führt nicht automatisch zu Roaming. Der Client muss die entsprechenden Funktionen unterstützen, das Netzwerk muss korrekte ANQP-Informationen bereitstellen, der Authentifizierungsdienst muss dem Identitätsanbieter vertrauen und der Standort muss eine konsistente Richtlinie anwenden. Wenn eines dieser Elemente fehlschlägt, fällt das Gerät möglicherweise auf eine andere Zugriffsmethode zurück oder verweigert die Verbindung.
Für Betreiber liegt der praktische Nutzen in weniger sichtbaren Hürden, ohne dabei auf Identitätskontrollen zu verzichten. Für Gäste besteht der Vorteil in der automatischen Auswahl und sicheren Authentifizierung. Für IT-Teams bedeutet der Kompromiss, dass die Verbundsteuerung mehr Parteien einführt, die verwaltet, überwacht und auditiert werden müssen.
Technische Anforderungen für die Bereitstellung von Roaming WiFi
Eine Roaming-WiFi-Bereitstellung erfordert mehr als einen modernen Access Point und einen gemeinsamen Netzwerknamen. Das WLAN muss Passpoint- oder Hotspot 2.0-Funktionen unterstützen, präzise ANQP-Informationen bereitstellen und den Betreiber sowie das Roaming-Konsortium korrekt identifizieren. Protected Management Frames sollten ebenfalls Teil der Sicherheitsbasis sein.
Der Authentifizierungspfad erfordert gleichermaßen Aufmerksamkeit. WPA3-Enterprise und EAP-TLS können eine zertifikatsbasierte Authentifizierung bereitstellen, die jedem registrierten Gerät eine individuelle Identität verleiht, anstatt ein einzelnes Passwort über den gesamten Standort zu verteilen. Zertifikate bringen jedoch Lebenszyklus-Aufwände mit sich, darunter Bereitstellung, Erneuerung, Widerruf, Außerdienststellung von Geräten und Wiederherstellung bei Verlust eines Mobilgeräts oder Laptops.
Bauen Sie den AAA-Pfad vor der SSID auf
Die WLAN-Konfiguration ist nur die sichtbare Ebene. Dahinter benötigt der Standort einen funktionierenden Pfad für Authentifizierung, Autorisierung und Abrechnung (AAA).
- RADIUS-Vertrauen: Die Access Points oder Controller müssen den richtigen AAA-Dienst erreichen und die erwarteten Richtlinien anwenden.
- Geschützte Übertragungen: Jisc empfiehlt RADIUS über TLS, allgemein bekannt als RadSec, für geschützte Authentifizierungs- und Roaming-Übertragungen. Eine verwaltete Option wie RADIUS-as-a-Service für Roaming-Bereitstellungen kann den Bedarf verringern, jede RADIUS-Komponente vor Ort zu betreiben.
- Identitätsintegration: Der Betreiber benötigt eine definierte Beziehung zu seinem Identitätsanbieter, Mobilfunkanbieter oder Föderationsdienst. Die Authentifizierung sollte nicht nur deshalb erfolgreich sein, weil ein Gerät die SSID kennt.
- Durchsetzung von Richtlinien: Gäste, Mitarbeiter, Mieter, Auftragnehmer und betriebliche Geräte benötigen getrennte Autorisierungsregeln, selbst wenn sie dasselbe physische WLAN nutzen.
- Zertifikatssteuerung: Das Team muss wissen, wie Zertifikate ausgestellt, erneuert, ausgesetzt und widerrufen werden und wie ein Gerät reagiert, wenn die Validierung fehlschlägt.
Das Funkdesign entscheidet darüber, ob sich Roaming nahtlos anfühlt
Ein Client kann nur dann nahtlos übergeben werden, wenn benachbarte Funkzellen ein nutzbares Ziel bieten. Zu wenig Überlappung führt zu Abdeckungslücken und abgebrochenen Sitzungen. Zu viel Überlappung erhöht die Gleichkanal-Konkurrenz und kann Sticky-Client-Verhalten fördern, bei dem ein Gerät mit einem schwachen Access Point verbunden bleibt, anstatt zu einem besseren zu wechseln.
Ofcom veröffentlicht kalibrierte, geolokalisierte Messungen für die 2,4-GHz- und 5-GHz-WiFi-Ausbreitung im Vereinigten Königreich, einschließlich Messungen aus der Luft und Erhebungen rund um Northampton, über seine offenen WiFi-Ausbreitungsdatensätze. Diese Messungen können die Modellierung unterstützen, ersetzen jedoch keine aktive Messung vor Ort im Gebäude.
Auf den Anwendungsbereich auslegen: Ein Mobiltelefon, das einen Sprachanruf tätigt, benötigt einen stabilen, nutzbaren Pfad dort, wo sich Menschen tatsächlich bewegen - nicht nur ein starkes Signal im Zentrum einer Access-Point-Zelle.
Validieren Sie das Handoff mit echten Geräten und Live-Datenverkehr. Überwachen Sie Authentifizierungslatenz, Reassoziierungsfehler, Kanalauslastung und Paketverlust, während sich ein Testgerät durch Korridore, Aufzüge, Eingangsbereiche, Stationen, Gästezimmer oder Verkaufsflächen bewegt. Die Abdeckungskarte eines Herstellers kann die theoretische Reichweite anzeigen. Sie kann jedoch nicht beweisen, dass ein Zertifikatsaustausch, eine Client-Entscheidung und eine Anwendungssitzung an der Grenze sauber abgeschlossen werden.
Offenes Gäste WiFi im Vergleich zu sicherem Roaming
Offenes Gäste WiFi lässt sich zwar weiterhin einfach bereitstellen, bietet jedoch den schwächsten Sicherheitsausgangspunkt. Ein Gerät verbindet sich möglicherweise ohne Verschlüsselung und stößt erst nachträglich auf ein Portal. Diese Anordnung kann den Datenverkehr vor der Authentifizierung offenlegen und erschwert es Benutzern, ein echtes Netzwerk am Veranstaltungsort von einer Fälschung zu unterscheiden.
Ein passwortgeschütztes Gästenetzwerk verbessert die grundlegende Zugriffshürde, weist jedoch weiterhin betriebliche Schwachstellen auf. Dasselbe Passwort zirkuliert unter Mitarbeitern und Besuchern, Gäste müssen es erneut eingeben, wenn sie das Gerät wechseln oder später zurückkehren, und ein Standort hat oft keine praktische Möglichkeit, den Zugriff einer einzelnen Person zu widerrufen, ohne die Anmeldedaten für alle zu ändern.

Drei Zugriffsmodelle, drei Betriebsaufwände
| Zugriffsmodell | Gästeerlebnis | Sicherheit und Identität | Betreiberaufwand |
|---|---|---|---|
| Offenes Netzwerk mit Captive Portal | Manuelle Auswahl und Interaktion mit dem Captive Portal | Schwächster Schutz vor der Authentifizierung | Portal-Support, Missbrauchskontrollen und begrenzte Zuordnung |
| Netzwerk mit gemeinsam genutztem Passwort | Vertraut, aber repetitiv | Ein gemeinsamer Anmeldedaten-Satz ist pro Benutzer schwer zu steuern oder zu widerrufen | Passwortaktualisierung und Helpdesk-Anfragen |
| Passpoint oder OpenRoaming | Automatische Auswahl und wiederholter Zugriff | Identitätsbasierte Authentifizierung mit verschlüsseltem Enterprise-Zugriff | Föderation, Zertifikate, AAA, Richtlinien und Gerätetests |
Das dritte Modell ist nicht automatisch sicher, nur weil es das Wort Roaming verwendet. Ein Standort muss Zertifikate validieren, vertrauenswürdige Identitätsanbieter konfigurieren, den Datenverkehr isolieren und ein Fallback-Verhalten für Geräte definieren, die das erforderliche Profil nicht unterstützen. Eine schlecht verwaltete Föderation kann dennoch zu übermäßigen Zugriffsrechten oder mangelnder Rechenschaftspflicht führen.
Authentifizierung von Autorisierung trennen
Dass ein Gerät seine Identität nachweist, entscheidet noch nicht darüber, worauf es zugreifen darf. Diese Unterscheidung ist zentral für die Netzwerkrichtlinie, und eine praktische Erklärung des Systemdesigns Autorisierung vs. Authentifizierung hilft Teams zu vermeiden, eine erfolgreiche Anmeldung als uneingeschränkte Berechtigung zu behandeln.
In einem Hotel erhält ein Gästegerät möglicherweise Internetzugang, aber keinen Zugriff auf Mitarbeitersysteme. In einem Wohngebäude können Mieter denselben Dienst nutzen und bleiben dennoch voneinander isoliert. In einem Krankenhaus können Mitarbeiteridentität und Gerätestatus den Zugriff auf klinische Ressourcen bestimmen, während Besucher eine separate Richtlinie erhalten.
Sicheres Roaming verdient daher seinen Platz, wenn ein Betreiber Wert auf verschlüsselten Zugriff, wiederholte Wiedererkennung, individuelle Rechenschaftspflicht und geringeren Aufwand legt. Offener Zugang hat bei Szenarien mit geringem Risiko und geringer Komplexität weiterhin seine Berechtigung, sollte jedoch nicht als gleichwertig dargestellt werden.
Wie Purple sicheres Roaming-WiFi ermöglicht
Betreiber von Veranstaltungsorten verfügen häufig bereits über die drahtlose Hardware. Das schwierigere Problem besteht darin, Identitäten, Föderation, Gastzugänge, Mitarbeitersteuerungen und Altsysteme zu koordinieren, ohne für jedes Netzwerk einen separaten Workflow aufzubauen. Purple bietet eine Implementierungsoption für dieses Betriebsmodell, die Passpoint und OpenRoaming nutzt, um die automatische Authentifizierung über teilnehmende Netzwerke hinweg zu unterstützen.
Für einen Gast besteht die wesentliche Änderung darin, dass der Zugriff an eine Identität statt an ein gemeinsames Passwort des Veranstaltungsorts gebunden werden kann. Das Gerät erhält ein Profil oder eine zertifikatsbasierte Vertrauensstellung und nutzt diese Vertrauensstellung, wenn es auf ein kompatibles Netzwerk trifft. Die Verbindung kann ab dem ersten Paket geschützt werden, während der Veranstaltungsort seine eigene Segmentierung und Zugriffsrichtlinie anwendet.
Identitäts-Workflows sind wichtiger als das Portal
Der Mitarbeiterzugriff stellt andere Anforderungen als der Gästezugriff. Ein ausscheidender Mitarbeiter sollte keinen WLAN-Zugriff behalten, nur weil ein gemeinsam genutztes Passwort aktiv bleibt, und ein Administrator sollte nicht jeden Access Point manuell aktualisieren müssen. Purple kann die Mitarbeiter-Authentifizierung mit Entra ID, Google Workspace und Okta integrieren, sodass Verzeichnisänderungen direkt die Bereitstellung und den Widerruf beeinflussen.
Dieses Modell unterstützt eine nützliche Trennung:
- Gäste erhalten eine kontrollierte, reibungslose Internet-Richtlinie.
- Mitarbeiter authentifizieren sich über den Identitätsanbieter der Organisation und erhalten rollenbasierten Zugriff.
- Mieter oder Bewohner können individuelle oder haushaltsbezogene Richtlinien erhalten, ohne benachbarte Geräte offenzulegen.
- Legacy-Geräte können Mechanismen wie iPSK nutzen, wenn keine zertifikatsbasierte Client-Unterstützung verfügbar ist.
Das Netzwerk erfordert weiterhin normale technische Sorgfalt. Eine Plattform kann unzureichende Zellüberlappung, schlechte Kanalplanung, einen überlasteten DHCP-Dienst oder einen fehlerhaften vorgelagerten Identitätsanbieter nicht korrigieren. Sie kann jedoch die Identitäts- und Richtlinienabläufe zentralisieren, die manuell verwaltetes standortübergreifendes Roaming erschweren.
Passen Sie die Plattform an das bestehende WLAN an
Purple ist für die Integration mit Netzwerkanbietern wie Meraki, Aruba, Ruckus, Mist und UniFi ausgelegt. Das ist wichtig für Betreiber, die eine bestehende Investition in die Zugriffsebene erhalten und gleichzeitig die Art und Weise der Benutzerauthentifizierung ändern möchten. Bei einer fundierten Evaluierung sollte der gesamte Pfad getestet werden - nicht nur bestätigt werden, dass ein Dashboard Access Points anzeigen kann.
Bitten Sie das Implementierungsteam, die Registrierung von Zertifikaten, die Entfernung von Geräten, das Offboarding von Mitarbeitern, die Gästetrennung, den Fallback für nicht unterstützte Endgeräte sowie das Verhalten bei einem Ausfall des Authentifizierungsdienstes zu demonstrieren. Prüfen Sie außerdem, ob Analyse- und CRM-Verbindungen den Datenschutzrichtlinien und Datenminimierungsanforderungen der Organisation entsprechen.
Für Teams, die Ansätze für den Gastzugang vergleichen, bietet sicheres Gast-WiFi mit identitätsbasiertem Zugriff eine relevante Produktreferenz. Die Kaufentscheidung sollte jedoch weiterhin auf dem Identitätsmodell, der WLAN-Infrastruktur, den Support-Kapazitäten und den Governance-Anforderungen des Veranstaltungsorts basieren und nicht allein auf dem Portal-Erlebnis.
Betriebliche Vorteile für Standorte und ihre Gäste
Roaming WiFi verändert das Support-Profil eines Standorts. Gäste müssen nicht mehr nach einem Netzwerknamen suchen, ein Passwort von einem Schild ablesen, ein Portal ausfüllen und diesen Vorgang nach dem Wechsel an einen anderen teilnehmenden Standort wiederholen. Auch das Personal verbringt weniger Zeit damit, fehlerhafte Anmeldedaten zu erklären oder ein Passwort zu ändern, nachdem es über den vorgesehenen Personenkreis hinaus verbreitet wurde.
Dieser Komfort hat einen Sicherheitswert, aber der kommerzielle Nutzen hängt davon ab, wie der Betreiber Identitäten nutzt. Ein Hotel kann den Gastzugang von den Mitarbeitersystemen trennen. Ein Einkaufszentrum kann ein konsistentes Erlebnis über verwaltete Bereiche hinweg aufrechterhalten. Ein Wohnungsbetreiber kann Mietern einen einfachen Zugang ermöglichen, ohne dass Geräte in einer Wohnung Geräte in einer anderen suchen können.
Was Betreiber messen können
Eine Roaming-Bereitstellung sollte über Service-Kennzahlen verfügen, die sowohl das Netzwerk als auch das Unternehmen widerspiegeln:
- Authentifizierungsstatus: Verfolgen Sie fehlgeschlagene Authentifizierungen, Zertifikatsfehler, Ausfälle von Identitätsanbietern und die Zeit bis zum vollständigen Zugriff.
- Mobilitätsqualität: Testen Sie Reassoziierungsfehler, Paketverluste und Anwendungskontinuität auf den tatsächlichen Wegen von Gästen und Mitarbeitern.
- Support-Aufwand: Vergleichen Sie wiederkehrende Beschwerden über Passwörter, Portale und Verbindungen vor und nach der Änderung.
- Identitätslebenszyklus: Überprüfen Sie, ob Ereignisse wie Ein- und Austritte oder Abteilungswechsel die vorgesehenen Zugriffsänderungen bewirken.
- Wiedererkennung: Nutzen Sie datenschutzkonforme Analysen, um wiederkehrende Geräte oder authentifizierte Identitäten zu verstehen, ohne unnötige personenbezogene Daten zu erfassen.
- Segmentierung: Bestätigen Sie, dass die Richtlinien für Gäste, Mitarbeiter, Mieter und den Betrieb an jedem Access Point und Controller getrennt bleiben.
Betriebsregel: Messen Sie Roaming nicht allein am Ausbleiben von Beschwerden. Ein ruhiger Helpdesk kann fehlgeschlagene Authentifizierungen, schlechte Abdeckung oder Benutzer verbergen, die keine Verbindungsversuche mehr unternehmen.
Der wertvollste Vorteil ist Konsistenz. Ein Benutzer, der sich einmal authentifiziert, kann sich an vertrauenswürdigen Standorten erneut verbinden, ohne wiederholt Daten an separate Portale zu übermitteln. Der Betreiber gewinnt eine dauerhaftere Identitätsbeziehung, doch diese Beziehung bringt Pflichten bezüglich Einwilligung, Speicherung, Widerruf, Protokollierung und transparenter Datenschutzhinweise mit sich.
Roaming-WiFi ist daher eine Sicherheits- und Kostenentscheidung. Es kann die Abhängigkeit von gemeinsam genutzten Anmeldeinformationen und manuellem Support verringern. Es wird diese Ergebnisse jedoch nicht liefern, wenn der Standort schwache Fallback-Netzwerke beibehält, Altsysteme ignoriert oder Identitätsdaten als unbegrenzte Marketingressource behandelt.
Implementierungs-Checkliste und nächste Schritte
Beginnen Sie mit einer Bestandsaufnahme, nicht mit einer Produktdemo. Erfassen Sie die Access-Point-Modelle, die Controller- oder Cloud-Management-Plattform, Firmware-Stände, bestehende SSIDs, VLAN-Richtlinien, RADIUS-Dienste, Identitätsanbieter und die physischen Wege, auf denen sich Gäste und Mitarbeiter bewegen. Kennzeichnen Sie jede Gerätekategorie, die moderne Enterprise-Authentifizierung nicht unterstützt, einschließlich Drucker, Gebäudetechnik, Kassen-Systeme und älterer Handhelds.
Validieren Sie den technischen Pfad
Verwenden Sie diese Reihenfolge zusammen mit den Netzwerk- und Sicherheitsteams:
- Passpoint-Fähigkeit bestätigen: Überprüfen Sie, ob das WLAN Hotspot 2.0, ANQP, Betreiber-IDs, Roaming-Consortium-IDs und Protected Management Frames unterstützt.
- Authentifizierung überprüfen: Bestätigen Sie die gewählte EAP-Methode, die Zertifizierungsstelle, das Vertrauen in den Identity Provider und das Verhalten im Fehlerfall. Gehen Sie nicht davon aus, dass ein unterstützter Access Point ein vollständiges AAA-Design enthält.
- RADIUS-Transport bewerten: Stellen Sie fest, ob der aktuelle Dienst RadSec unterstützt und ob der Authentifizierungsaustausch über jede relevante Netzwerkgrenze hinweg geschützt ist.
- Autorisierung zuordnen: Erstellen Sie separate Richtlinien für Gäste, Mitarbeiter, Bewohner, Auftragnehmer und verwaltete Geräte. Die Authentifizierung identifiziert den Client, während die Autorisierung seine Reichweite bestimmt.
- Lebenszyklus-Steuerungen prüfen: Testen Sie Registrierung, Verlängerung, Reaktion bei Geräteverlust, Mitarbeiter-Offboarding und Zertifikatswiderruf, bevor Sie echte Benutzer einladen.
- Client-Vielfalt testen: Verwenden Sie repräsentative iOS-, Android-, Windows- und Spezialgeräte. Bestätigen Sie die automatische Auswahl, Profilinstallation, Zertifikatsvalidierung und das Fallback-Verhalten.
- Funkumgebung untersuchen: Kombinieren Sie aktive Messungen mit relevanten Ofcom-Ausbreitungsdaten. Planen Sie Überlappungen für den Anwendungskantenbereich ein und nicht nur für eine optisch ansprechende Heatmap.
- Bewegungstests durchführen: Gehen Sie normale Routen ab, während Sie Sprach- oder anderen Echtzeitverkehr nutzen. Erfassen Sie Authentifizierungslatenz, Reassoziationsfehler, Kanalauslastung und Paketverlust.
- Betrieb vorbereiten: Stellen Sie dem Service Desk Verfahren für Profilentfernung, Identitätsfehler, nicht unterstützte Geräte und verdächtige Rogue-Netzwerke zur Verfügung.
- Datenschutz und Berichterstattung überprüfen: Definieren Sie, welche Identitäts- und Analysedaten der Standort speichert, warum er diese Daten benötigt, wer darauf zugreifen kann und wann sie gelöscht werden.
Ein Pilotprojekt sollte die am stärksten frequentierten Bereiche und die anspruchsvollsten Laufwege umfassen, wie z. B. Empfangsschlangen, Flure, Treppenhäuser, Bahnsteige, Stationen, Eventflächen und Parkplätze. Testen Sie Fehlschläge genauso gründlich wie den Erfolg. Trennen Sie die Verbindung zum Identity Provider, widerrufen Sie ein Zertifikat, wechseln Sie zwischen Access Points und binden Sie ein altes Gerät ein, damit das Team den Ausfallpfad beobachten kann, bevor es die Gäste tun.
Purple bietet Passpoint- und OpenRoaming-Funktionen für identitätsbasierten Gast- und Mitarbeiterzugang sowie Integrationen, die für bestehende Netzwerke von Veranstaltungsorten entwickelt wurden. Besuchen Sie Purple, um einen Roaming-WiFi-Ansatz zu evaluieren, der verschlüsselte Konnektivität, Lebenszyklussteuerungen und betriebliche Transparenz kombiniert. Fordern Sie eine Bereitstellungsüberprüfung an, die auf Ihrem Access-Point-Bestand, Ihrem Identitätsanbieter, Ihrem Gebäude-Layout und Ihrem Gerätemix basiert.


