
यूके के यात्रियों ने 2025 में आउट-ऑफ-बंडल अंतरराष्ट्रीय रोमिंग शुल्क में £508 मिलियन का भुगतान किया, और Passpoint जैसा सुरक्षित रोमिंग WiFi उन लागतों को समाप्त कर सकता है जबकि पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी प्रदान करता है। वेन्यू ऑपरेटरों के लिए, रोमिंग WiFi केवल एक सस्ता डेटा विकल्प नहीं है। यह पहचान, सुरक्षा और नेटवर्क-डिजाइन का निर्णय है।
यह अंतर इसलिए महत्वपूर्ण है क्योंकि सार्वजनिक WiFi अक्सर उपयोगकर्ताओं को लागत और विश्वास के बीच चयन करने के लिए कहता है। एक होटल, हवाई अड्डा, अस्पताल, शॉपिंग सेंटर, या परिवहन संचालक मुफ्त पहुंच का विज्ञापन कर सकता है, फिर भी वह एक ओपन नेटवर्क, एक साझा पासवर्ड, या एक Captive Portal पर निर्भर हो सकता है जो उपयोगकर्ताओं को नेटवर्क पहचान का कोई मजबूत प्रमाण नहीं देता है। Passpoint और OpenRoaming इस समस्या से अलग तरीके से निपटते हैं। वे एक नामांकित डिवाइस को विश्वसनीय नेटवर्क खोजने, संग्रहीत क्रेडेंशियल के साथ प्रमाणित करने, और सहभागी कवरेज क्षेत्रों में उपयोगकर्ता के आगे बढ़ने पर सुरक्षित पहुंच बनाए रखने की अनुमति देते हैं।
यह UK के स्थानों के लिए एक अलग ऑपरेटिंग मॉडल बनाता है। प्रश्न केवल यह नहीं है कि क्या गेस्ट ऑनलाइन हो सकते हैं। IT टीमों को यह भी तय करना होगा कि किसे कनेक्ट करने की अनुमति है, एक्सेस कैसे रद्द किया जाता है, किन उपकरणों का समर्थन किया जाता है, ट्रैफ़िक को कैसे अलग किया जाता है, और क्या रेडियो डिज़ाइन बिना किसी व्यवधान के आवाजाही को बनाए रख सकता है।
कैज़ुअल WiFi कनेक्टिविटी की उच्च लागत
एक यात्री किसी विदेशी हवाई अड्डे पर पहुंचता है, उसे एक जाना-पहचाना नेटवर्क नाम दिखाई देता है, और वह मोबाइल डेटा शुल्क से बचने के लिए कनेक्ट होता है। नेटवर्क स्प्लैश पेज, कमरा नंबर या रिसेप्शन डेस्क के पास छपे पासवर्ड का उपयोग कर सकता है। यात्री तब ईमेल जांचता है, काम का एप्लिकेशन खोलता है या भुगतान करता है, अक्सर यह जाने बिना कि ऑथेंटिकेशन से पहले कनेक्शन एन्क्रिप्ट किया गया था या नेटवर्क वेन्यू का है।
उस निर्णय के पीछे का वित्तीय दबाव काफी अधिक है। यूके रोमिंग शुल्क के आंकड़ों की रिपोर्टिंग के अनुसार, यूके के यात्रियों को 2025 में आउट-ऑफ-बंडल अंतरराष्ट्रीय रोमिंग शुल्कों में £508 मिलियन का भुगतान करना पड़ा, जबकि पे-मंथली ग्राहकों का कुल योग लगभग 98% था। इसलिए बिल से बचना सार्वजनिक WiFi का उपयोग करने का एक समझदारी भरा कारण लग सकता है, लेकिन एक ओपन नेटवर्क उपयोगकर्ताओं को ईव्सड्रॉपिंग, क्रेडेंशियल चोरी और धोखाधड़ी वाले नकली एक्सेस पॉइंट के जोखिम में डाल सकता है।

मुफ्त पहुंच विश्वसनीय पहुंच के समान नहीं है
एक साझा पासवर्ड विशेष रूप से कमजोर सीमा बनाता है। सभी को एक ही क्रेडेंशियल मिलता है, वेन्यू आसानी से किसी व्यक्तिगत डिवाइस को एक्सेस का श्रेय नहीं दे सकता है, और एक पूर्व अतिथि को हटाने का मतलब आमतौर पर सभी के लिए पासवर्ड बदलना होता है। एक Captive Portal ईमेल पता एकत्र कर सकता है या उपयोगकर्ता से शर्तों को स्वीकार करने के लिए कह सकता है, लेकिन केवल वह प्रक्रिया यह साबित नहीं करती है कि वायरलेस लिंक पहले एक्सचेंज से सुरक्षित था।
व्यावहारिक नियम: "मुफ्त WiFi" और सुरक्षित रोमिंग WiFi को अलग-अलग उत्पाद मानें। कीमत यह तय करती है कि उपयोगकर्ता क्या भुगतान करता है, जबकि प्रमाणीकरण यह निर्धारित करता है कि नेटवर्क क्या सुरक्षित रख सकता है।
Passpoint शुरुआती बिंदु को बदल देता है। एक संगत डिवाइस एसोसिएशन से पहले नेटवर्क जानकारी का मूल्यांकन करता है, जांचता है कि इसके पास मिलान क्रेडेंशियल या विश्वसनीय प्रोफ़ाइल है या नहीं, और फिर एंटरप्राइज़-ग्रेड प्रमाणीकरण स्थापित करता है। उपयुक्त WPA3 और EAP-TLS कॉन्फ़िगरेशन के साथ, डिवाइस साझा पासवर्ड के बजाय प्रमाणपत्र-आधारित पहचान का उपयोग कर सकता है।
स्थल की भी जिम्मेदारी बनती है
एक वेन्यू ऑपरेटर जो अनौपचारिक अतिथि पहुंच तैनात करता है, वह केवल सहायता के बोझ से अधिक स्वीकार करता है। उसे प्रतिरूपण जोखिम, गेस्ट आइसोलेशन, पहचान रिकॉर्ड, लॉगिंग और समझौता किए गए साझा क्रेडेंशियल के परिणामों को भी प्रबंधित करना होता है। स्वास्थ्य सेवा, आतिथ्य, परिवहन, खुदरा और आवासीय ऑपरेटरों को अलग-अलग अनुपालन और सेवा अपेक्षाओं का सामना करना पड़ता है, लेकिन उन सभी को एक ही प्रश्न के स्पष्ट उत्तर की आवश्यकता होती है: नेटवर्क को कैसे पता चलता है कि यह डिवाइस कनेक्ट होने का हकदार है?
रोमिंग WiFi प्रशासन की आवश्यकता को समाप्त नहीं करता है। यह बार-बार होने वाले, उपयोगकर्ता को दिखाई देने वाले लॉगिन को नीति-संचालित ट्रस्ट से बदल देता है। जब पहचान, प्रमाणपत्र, फ़ेडरेशन, और नेटवर्क विभाजन को ठीक से संभाला जाता है तो यह डिज़ाइन को अधिक सुरक्षित बनाता है, लेकिन इसका अर्थ यह भी है कि किसी स्थान को उन निर्भरताओं को जानबूझकर प्रबंधित करना होगा।
Passpoint और OpenRoaming मानकों को समझना
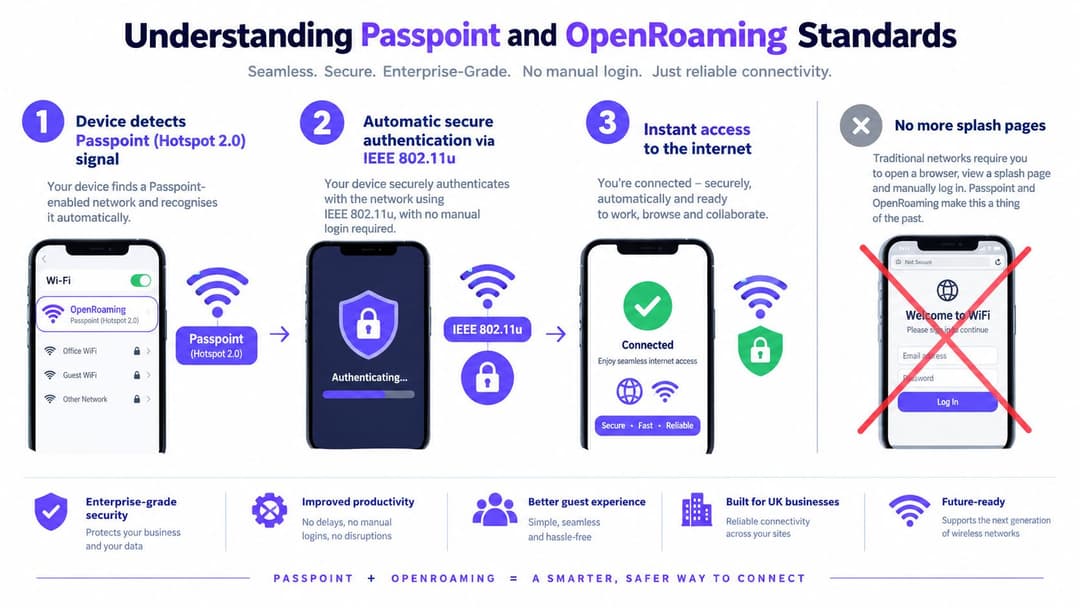
Passpoint, जिसे Hotspot 2.0 के रूप में भी जाना जाता है, WiFi को एक प्रबंधित रोमिंग सेवा की तरह व्यवहार कराने के लिए IEEE 802.11u डिस्कवरी और एंटरप्राइज प्रमाणीकरण का उपयोग करता है। हर बार उपयोगकर्ता से SSID चुनने और Captive Portal को पूरा करने के लिए कहने के बजाय, एक्सेस पॉइंट ऐसी जानकारी विज्ञापित करता है जो डिवाइस को यह निर्धारित करने देती है कि नेटवर्क उपयुक्त है या नहीं।
OpenRoaming फ़ेडरेशन के माध्यम से उस मॉडल का विस्तार करता है। किसी डिवाइस का आइडेंटिटी प्रदाता, कैरियर, या अन्य विश्वसनीय प्राधिकरण वह संबंध स्थापित कर सकता है जो भाग लेने वाले नेटवर्क पर स्वचालित पहुंच की अनुमति देता है। स्थान अभी भी अपनी नीति को नियंत्रित करता है, लेकिन उपयोगकर्ता को हर स्थान पर एक नया खाता बनाने की आवश्यकता नहीं होती है।
कनेक्शन अनुक्रम
प्रक्रिया को एक क्रम के रूप में समझना आसान है:
- खोज: एक्सेस प्वाइंट समर्थित नेटवर्क जानकारी का विज्ञापन करता है। डिवाइस स्थान, ऑपरेटर, रोमिंग कंसोर्टियम और उपलब्ध प्रमाणीकरण विकल्पों की पहचान कर सकता है।
- ANQP विनिमय: क्लाइंट डोमेन और पहचान जानकारी सहित आगे के विवरणों का अनुरोध करने के लिए Access Network Query Protocol का उपयोग करता है।
- प्रमाणपत्र मिलान: डिवाइस जांचता है कि क्या संग्रहीत प्रोफ़ाइल, प्रमाणपत्र, SIM-संबंधित पहचान, या अन्य स्वीकृत क्रेडेंशियल नेटवर्क नीति से मेल खाते हैं।
- प्रमाणीकरण: क्लाइंट EAP और 802.1X के माध्यम से प्रमाणित करता है। एंटरप्राइज परिनियोजन के लिए, EAP-TLS साझा पासवर्ड पर भरोसा करने के बजाय क्लाइंट प्रमाणपत्र को सत्यापित कर सकता है।
- सुरक्षित पहुंच: डिवाइस एक एंटरप्राइज सुरक्षा नीति का उपयोग करके जुड़ता है, जैसे कि जहाँ समर्थित हो वहाँ WPA3, और पारंपरिक Captive Portal के बिना नेटवर्क पहुंच प्राप्त करता है।
स्थान WiFi के लिए Passpoint अवलोकन उन टीमों के लिए उपयोगी है जिन्हें इन अवधारणाओं को गेस्ट और एंटरप्राइज एक्सेस परिदृश्यों में मैप करने की आवश्यकता है।
OpenRoaming क्या जोड़ता है
Passpoint खोज और सुरक्षित नेटवर्क पहुंच की समस्या को हल करता है। OpenRoaming फेडरेशन लेयर जोड़ता है जो भाग लेने वाले पहचान प्रदाताओं और नेटवर्क ऑपरेटरों को एक-दूसरे को पहचानने की अनुमति देता है। यह ऐसे उपयोगकर्ता का समर्थन कर सकता है जो एक बार प्रमाणित होता है और बाद में दूसरे विश्वसनीय वेन्यू पर फिर से कनेक्ट होता है, बशर्ते कि डिवाइस, पहचान प्रदाता, नेटवर्क नीति और फेडरेशन संबंध सभी एक समान हों।
वह अंतिम स्थिति महत्वपूर्ण है। एक मेल खाता हुआ SSID रोमिंग नहीं बनाता है। क्लाइंट को प्रासंगिक सुविधाओं का समर्थन करना चाहिए, नेटवर्क को सटीक ANQP जानकारी प्रकाशित करनी चाहिए, ऑथेंटिकेशन सेवा को पहचान प्रदाता पर भरोसा करना चाहिए, और वेन्यू को एक सुसंगत नीति लागू करनी चाहिए। यदि इनमें से कोई एक तत्व विफल हो जाता है, तो डिवाइस किसी अन्य एक्सेस विधि पर वापस आ सकता है या कनेक्शन को अस्वीकार कर सकता है।
ऑपरेटरों के लिए, व्यावहारिक लाभ पहचान नियंत्रणों को छोड़े बिना कम दिखाई देने वाली बाधाएं हैं। मेहमानों के लिए, इसका लाभ स्वचालित चयन और सुरक्षित प्रमाणीकरण है। आईटी टीमों के लिए, इसका नुकसान यह है कि फ़ेडरेशन अधिक पक्षों को नियंत्रित, मॉनिटर और ऑडिट करने के लिए पेश करता है।
रोमिंग WiFi परिनियोजन के लिए तकनीकी आवश्यकताएं
एक रोमिंग WiFi डिप्लॉयमेंट के लिए एक आधुनिक एक्सेस पॉइंट और एक सामान्य नेटवर्क नाम से कहीं अधिक की आवश्यकता होती है। वायरलेस LAN को Passpoint या Hotspot 2.0 फ़ंक्शन का समर्थन करना चाहिए, सटीक ANQP जानकारी का विज्ञापन करना चाहिए, और ऑपरेटर तथा रोमिंग कंसोर्टियम की सही पहचान करनी चाहिए। Protected Management Frames भी सुरक्षा आधार रेखा का हिस्सा होने चाहिए।
ऑथेंटिकेशन पथ पर समान ध्यान देने की आवश्यकता है। WPA3-Enterprise और EAP-TLS सर्टिफिकेट-आधारित ऑथेंटिकेशन प्रदान कर सकते हैं, जो पूरे वेन्यू में एक पासवर्ड वितरित करने के बजाय प्रत्येक एनरोल किए गए डिवाइस को एक व्यक्तिगत पहचान देता है। सर्टिफिकेट्स लाइफसाइकिल कार्य पेश करते हैं, जिसमें प्रोविज़निंग, नवीनीकरण, निरसन, डिवाइस रिटायरमेंट और हैंडसेट या लैपटॉप गुम होने पर रिकवरी शामिल है।
SSID से पहले AAA पाथ बनाएं
वायरलेस कॉन्फ़िगरेशन केवल दिखाई देने वाली परत है। इसके पीछे, स्थल को एक कार्यात्मक प्रमाणीकरण, प्राधिकरण और लेखांकन मार्ग की आवश्यकता होती है।
- RADIUS trust: एक्सेस पॉइंट्स या कंट्रोलर्स को सही AAA सेवा तक पहुँचना चाहिए और अपेक्षित नीतियों को लागू करना चाहिए।
- Protected exchanges: Jisc सुरक्षित प्रमाणीकरण और रोमिंग एक्सचेंजों के लिए TLS के ऊपर RADIUS की सिफारिश करता है, जिसे आमतौर पर RadSec कहा जाता है। रोमिंग परिनियोजन के लिए RADIUS as a service जैसा प्रबंधित विकल्प परिसर में हर RADIUS घटक को संचालित करने की आवश्यकता को कम कर सकता है।
- Identity integration: ऑपरेटर को अपने पहचान प्रदाता, वाहक या फेडरेशन सेवा के साथ एक परिभाषित संबंध की आवश्यकता होती है। केवल इसलिए प्रमाणीकरण सफल नहीं होना चाहिए क्योंकि कोई डिवाइस SSID जानता है।
- Policy enforcement: अतिथि, कर्मचारी, किरायेदार, ठेकेदार और परिचालन संबंधी उपकरणों को अलग-अलग प्राधिकरण नियमों की आवश्यकता होती है, भले ही वे एक ही भौतिक WLAN का उपयोग करते हों।
- Certificate controls: टीम को पता होना चाहिए कि प्रमाणपत्र कैसे जारी किए जाएं, नवीनीकृत किए जाएं, निलंबित किए जाएं और रद्द किए जाएं, और सत्यापन विफल होने पर डिवाइस क्या करता है।
रेडियो डिज़ाइन यह निर्धारित करता है कि रोमिंग निर्बाध महसूस होती है या नहीं
एक क्लाइंट केवल तभी आसानी से हैंडऑफ कर सकता है जब पड़ोसी सेल उपयोग करने योग्य लक्ष्य प्रदान करते हैं। बहुत कम ओवरलैप कवरेज अंतराल और ड्रॉप हुए सेशन का कारण बनता है। बहुत अधिक ओवरलैप को-चैनल प्रतिस्पर्धा को बढ़ाता है और स्टिकी-क्लाइंट व्यवहार को बढ़ावा दे सकता है, जहां एक डिवाइस बेहतर एक्सेस पॉइंट पर जाने के बजाय कमजोर एक्सेस पॉइंट से जुड़ा रहता है।
Ofcom अपने ओपन WiFi प्रोपेगेशन डेटासेट के माध्यम से नॉर्थम्प्टन के आसपास के हवाई मापों और सर्वेक्षणों सहित यूके 2.4 GHz और 5 GHz WiFi प्रोपेगेशन के लिए कैलिब्रेटेड, जियो-लोकेटेड माप प्रकाशित करता है। वे माप मॉडलिंग का समर्थन कर सकते हैं, लेकिन वे वेन्यू के भीतर एक सक्रिय सर्वेक्षण का स्थान नहीं लेते हैं।
एप्लिकेशन एज के लिए डिज़ाइन करें: वॉइस कॉल करने वाले हैंडसेट को उस स्थान पर एक स्थिर, प्रयोग करने योग्य पथ की आवश्यकता होती है जहाँ लोग वास्तव में चलते हैं, न कि केवल एक्सेस-पॉइंट सेल के केंद्र में एक मजबूत सिग्नल।
वास्तविक डिवाइस और लाइव ट्रैफिक के साथ हैंडऑफ को सत्यापित करें। कॉरिडोर, लिफ्ट, कॉनकोर्स, वार्ड, गेस्ट रूम या रिटेल फ्लोर के माध्यम से एक टेस्ट हैंडसेट के जाने के दौरान ऑथेंटिकेशन लेटेंसी, री-एसोसिएशन विफलता, चैनल यूटिलाइजेशन और पैकेट लॉस की निगरानी करें। एक वेंडर कवरेज मैप सैद्धांतिक पहुंच दिखा सकता है। यह यह साबित नहीं कर सकता कि सीमा पर एक सर्टिफिकेट एक्सचेंज, क्लाइंट निर्णय और एप्लिकेशन सेशन स्पष्ट रूप से पूरा होगा।
ओपन गेस्ट WiFi बनाम सुरक्षित रोमिंग की तुलना
ओपन गेस्ट WiFi को तैनात करना आसान बना हुआ है, लेकिन यह सबसे कमजोर सुरक्षा स्थिति पैदा करता है। एक डिवाइस बिना एन्क्रिप्शन के कनेक्ट हो सकता है और उसके बाद ही उसे एक पोर्टल का सामना करना पड़ता है। यह व्यवस्था पूर्व-प्रामाणिक (pre-authentication) ट्रैफ़िक को उजागर कर सकती है और उपयोगकर्ताओं के लिए किसी वास्तविक स्थान के नेटवर्क और उसकी नकल के बीच अंतर करना कठिन बना देती है।
पासवर्ड-संरक्षित गेस्ट नेटवर्क बुनियादी बाधा में सुधार करता है, लेकिन इसमें अभी भी परिचालन संबंधी कमजोरियां हैं। वही पासवर्ड कर्मचारियों और आगंतुकों के बीच घूमता रहता है, जब मेहमान उपकरण बदलते हैं या बाद में लौटते हैं तो उन्हें इसे फिर से दर्ज करना पड़ता है, और किसी स्थान के पास अक्सर सभी के लिए क्रेडेंशियल बदले बिना एक व्यक्ति की पहुंच को रद्द करने का कोई व्यावहारिक तरीका नहीं होता है।

तीन एक्सेस मॉडल, तीन परिचालन बोझ
| एक्सेस मॉडल | अतिथि अनुभव | सुरक्षा और पहचान | ऑपरेटर का बोझ |
|---|---|---|---|
| पोर्टल के साथ ओपन नेटवर्क | मैनुअल चयन और पोर्टल इंटरैक्शन | प्रमाणीकरण से पहले सबसे कमजोर सुरक्षा | पोर्टल सहायता, दुरुपयोग नियंत्रण और सीमित एट्रिब्यूशन |
| साझा-पासवर्ड नेटवर्क | परिचित लेकिन बार-बार होने वाला | एक सामान्य क्रेडेंशियल को प्रति उपयोगकर्ता नियंत्रित करना या रद्द करना कठिन है | पासवर्ड रोटेशन और हेल्प-डेस्क अनुरोध |
| Passpoint या OpenRoaming | स्वचालित चयन और बार-बार पहुँच | एनक्रिप्टेड एंटरप्राइज पहुँच के साथ पहचान-आधारित प्रमाणीकरण | फेडरेशन, प्रमाणपत्र, AAA, नीति और डिवाइस परीक्षण |
तीसरा मॉडल केवल इसलिए स्वचालित रूप से सुरक्षित नहीं हो जाता क्योंकि यह रोमिंग शब्द का उपयोग करता है। एक स्थान को प्रमाणपत्रों को सत्यापित करना, विश्वसनीय पहचान प्रदाताओं को कॉन्फ़िगर करना, ट्रैफ़िक को अलग करना और उन उपकरणों के लिए फॉलबैक व्यवहार को परिभाषित करना होगा जो आवश्यक प्रोफ़ाइल का समर्थन नहीं करते हैं। एक खराब शासित फेडरेशन अभी भी अत्यधिक पहुंच या कमजोर जवाबदेही पैदा कर सकता है।
ऑथराइजेशन से ऑथेंटिकेशन को अलग करें
एक उपकरण जो यह साबित करता है कि वह कौन है, यह तय नहीं करता है कि वह कहां तक पहुंच सकता है। यह अंतर नेटवर्क नीति के लिए केंद्रीय है, और सिस्टम डिज़ाइन ऑथराइजेशन बनाम ऑथेंटिकेशन की एक व्यावहारिक व्याख्या टीमों को सफल लॉगिन को अप्रतिबंधित अनुमति के रूप में मानने से बचने में मदद करती है।
किसी होटल के लिए, गेस्ट डिवाइस को इंटरनेट एक्सेस मिल सकता है लेकिन स्टाफ सिस्टम तक पहुंच नहीं मिलती है। एक आवासीय भवन में, किरायेदार एक दूसरे से अलग रहते हुए एक ही सेवा का उपयोग कर सकते हैं। एक अस्पताल में, कर्मचारियों की पहचान और डिवाइस की स्थिति नैदानिक संसाधनों तक पहुंच निर्धारित कर सकती है, जबकि आगंतुकों को एक अलग नीति मिलती है।
इसलिए सुरक्षित रोमिंग तब अपना स्थान बनाती है जब एक ऑपरेटर एन्क्रिप्टेड पहुंच, दोहराव पहचान, व्यक्तिगत जवाबदेही और कम घर्षण को महत्व देता है। कम जोखिम, कम जटिलता वाले परिदृश्यों के लिए ओपन एक्सेस की भूमिका अभी भी है, लेकिन इसे इसके समकक्ष के रूप में प्रस्तुत नहीं किया जाना चाहिए।
Purple सुरक्षित रोमिंग WiFi को कैसे सक्षम बनाता है
वेन्यू ऑपरेटरों के पास अक्सर वायरलेस हार्डवेयर पहले से ही मौजूद होता है। मुख्य चुनौती यह है कि हर नेटवर्क के लिए अलग वर्कफ़्लो बनाए बिना पहचान, फेडरेशन, गेस्ट एक्सेस, स्टाफ नियंत्रण और पुराने डिवाइसों को कैसे व्यवस्थित किया जाए। Purple उस ऑपरेटिंग मॉडल के लिए एक कार्यान्वयन विकल्प प्रदान करता है, जो भाग लेने वाले नेटवर्क में स्वचालित प्रमाणीकरण का समर्थन करने के लिए Passpoint और OpenRoaming का उपयोग करता है।
एक गेस्ट के लिए, महत्वपूर्ण बदलाव यह है कि पहुंच को एक साझा वेन्यू पासवर्ड के बजाय एक पहचान से जोड़ा जा सकता है। डिवाइस को एक प्रोफ़ाइल या प्रमाणपत्र-आधारित विश्वास संबंध प्राप्त होता है, फिर जब वह संगत नेटवर्क से मिलता है तो उस संबंध का उपयोग करता है। कनेक्शन को पहले पैकेट से ही सुरक्षित किया जा सकता है, जबकि वेन्यू अपना स्वयं का सेग्मेंटेशन और एक्सेस नीति लागू करता है।
पोर्टल से अधिक पहचान वर्कफ़्लो महत्वपूर्ण हैं
कर्मचारियों की पहुंच अतिथि की पहुंच से अलग आवश्यकता प्रस्तुत करती है। एक जाने वाले कर्मचारी को वायरलेस एक्सेस नहीं रखना चाहिए क्योंकि एक साझा पासवर्ड सक्रिय रहता है, और एक एडमिनिस्ट्रेटर को हर एक्सेस पॉइंट को मैन्युअल रूप से अपडेट करने की आवश्यकता नहीं होनी चाहिए। Purple कर्मचारियों के ऑथेंटिकेशन को Microsoft Entra ID, Google Workspace, और Okta के साथ एकीकृत कर सकता है, जिससे डायरेक्टरी परिवर्तन प्रोविज़निंग और निरसन को प्रभावित कर सकें।
वह मॉडल एक उपयोगी अलगाव का समर्थन करता है:
- अतिथि एक नियंत्रित, कम-जटिलता वाली इंटरनेट नीति प्राप्त करते हैं।
- कर्मचारी संगठन के पहचान प्रदाता के माध्यम से प्रमाणित होते हैं और भूमिका-आधारित पहुंच प्राप्त करते हैं।
- किराएदार या निवासी पड़ोसी उपकरणों को उजागर किए बिना व्यक्तिगत या घरेलू नीतियां प्राप्त कर सकते हैं।
- पुराने उपकरण iPSK जैसे तंत्र का उपयोग कर सकते हैं जहां प्रमाणपत्र-आधारित क्लाइंट समर्थन उपलब्ध नहीं है।
नेटवर्क को अभी भी सामान्य इंजीनियरिंग अनुशासन की आवश्यकता है। एक प्लेटफॉर्म अपर्याप्त सेल ओवरलैप, खराब चैनल प्लानिंग, एक ओवरलोड DHCP सेवा, या एक टूटे हुए अपस्ट्रीम आइडेंटिटी प्रदाता को ठीक नहीं कर सकता है। हालांकि, यह पहचान और नीति संचालन को केंद्रीकृत कर सकता है जो मल्टी-साइट रोमिंग को मैन्युअल रूप से प्रबंधित करना कठिन बनाते हैं।
मौजूदा WLAN में प्लेटफ़ॉर्म को फिट करें
Purple को Meraki, Aruba, Ruckus, Mist और UniFi सहित नेटवर्क विक्रेताओं के साथ एकीकरण के लिए वर्णित किया गया है। यह उन ऑपरेटरों के लिए मायने रखता है जो मौजूदा एक्सेस-लेयर निवेश को बनाए रखना चाहते हैं जबकि यह बदल रहे हैं कि उपयोगकर्ता कैसे प्रमाणित होते हैं। सही मूल्यांकन को पूरे पथ का परीक्षण करना चाहिए, न कि केवल यह पुष्टि करनी चाहिए कि एक डैशबोर्ड एक्सेस पॉइंट प्रदर्शित कर सकता है।
इम्प्लीमेंटेशन टीम से प्रमाणपत्र नामांकन, डिवाइस हटाने, स्टाफ ऑफबोर्डिंग, गेस्ट आइसोलेशन, असमर्थित हैंडसेट के लिए फॉलबैक, और प्रमाणीकरण सेवा आउटेज के दौरान व्यवहार का प्रदर्शन करने के लिए कहें। यह भी जांचें कि क्या एनालिटिक्स और CRM कनेक्शन संगठन की गोपनीयता नीति और डेटा न्यूनतमकरण आवश्यकताओं से मेल खाते हैं या नहीं।
गेस्ट-एक्सेस दृष्टिकोणों की तुलना करने वाली टीमों के लिए, पहचान-आधारित पहुंच के साथ सुरक्षित गेस्ट WiFi एक प्रासंगिक उत्पाद संदर्भ प्रदान करता है। खरीदारी का निर्णय केवल पोर्टल अनुभव के बजाय वेन्यू के पहचान मॉडल, वायरलेस इंफ्रास्ट्रक्चर, सहायता क्षमता और प्रशासन आवश्यकताओं पर आधारित होना चाहिए।
स्थानों और उनके मेहमानों के लिए परिचालन लाभ
रोमिंग WiFi किसी स्थान के सपोर्ट प्रोफाइल को बदल देता है। मेहमानों को अब नेटवर्क नाम खोजने, बोर्ड पर लिखा पासवर्ड पढ़ने, Portal पूरा करने और किसी अन्य भाग लेने वाले स्थान पर जाने के बाद इस प्रक्रिया को दोहराने की आवश्यकता नहीं होती है। कर्मचारियों को भी यह समझाने में कम समय देना पड़ता है कि क्रेडेंशियल क्यों विफल हुआ या पासवर्ड के अनपेक्षित लोगों तक फैलने के बाद उसे क्यों बदला जा रहा है।
उस सुविधा का सुरक्षा मूल्य है, लेकिन व्यावसायिक मामला इस बात पर निर्भर करता है कि ऑपरेटर पहचान का उपयोग कैसे करता है। एक होटल कर्मचारी प्रणालियों से अतिथि पहुंच को अलग कर सकता है। एक शॉपिंग सेंटर प्रबंधित क्षेत्रों में एक सुसंगत अनुभव बनाए रख सकता है। एक आवासीय ऑपरेटर एक फ्लैट के उपकरणों को दूसरे फ्लैट के उपकरणों को ब्राउज़ करने की अनुमति दिए बिना किरायेदारों को सरल पहुंच प्रदान कर सकता है।
ऑपरेटर क्या माप सकते हैं
एक रोमिंग डिप्लॉयमेंट में ऐसे सेवा उपाय होने चाहिए जो नेटवर्क और व्यवसाय दोनों को दर्शाते हों:
- Authentication health: विफल प्रमाणीकरण, प्रमाणपत्र त्रुटियों, पहचान-प्रदाता विफलताओं और पहुँच को पूरा करने में लगे समय को ट्रैक करें।
- Mobility quality: वास्तविक अतिथि और कर्मचारियों के मार्गों के साथ पुन: जुड़ाव विफलताओं, पैकेट हानि और एप्लिकेशन निरंतरता का परीक्षण करें।
- Support demand: परिवर्तन से पहले और बाद में आवर्ती पासवर्ड, पोर्टल और कनेक्शन शिकायतों की तुलना करें।
- Identity lifecycle: जांचें कि क्या शामिल होने, स्थानांतरित होने और छोड़ने वाली घटनाएं वांछित पहुँच परिवर्तन उत्पन्न करती हैं।
- Repeat recognition: अनावश्यक व्यक्तिगत डेटा एकत्र किए बिना लौटने वाले उपकरणों या प्रमाणित पहचानों को समझने के लिए गोपनीयता-जागरूक विश्लेषण का उपयोग करें।
- Segmentation: पुष्टि करें कि प्रत्येक एक्सेस पॉइंट और कंट्रोलर पर अतिथि, कर्मचारी, किरायेदार और परिचालन नीतियां अलग-अलग रहें।
परिचालन नियम: रोमिंग को केवल शिकायतों की अनुपस्थिति से न मापें। एक शांत हेल्प डेस्क विफल प्रमाणीकरण, खराब कवरेज या उन उपयोगकर्ताओं को छिपा सकता है जिन्होंने कनेक्ट करने का प्रयास करना बंद कर दिया है।
सबसे मूल्यवान लाभ निरंतरता है। एक उपयोगकर्ता जो एक बार प्रमाणित होता है, वह अलग-अलग पोर्टलों को बार-बार जानकारी दिए बिना विश्वसनीय स्थानों पर फिर से जुड़ सकता है। ऑपरेटर अधिक टिकाऊ पहचान संबंध प्राप्त करता है, लेकिन वह संबंध सहमति, प्रतिधारण, निरसन, लॉगिंग और पारदर्शी गोपनीयता सूचनाओं के आसपास कर्तव्य भी बनाता है।
इसलिए रोमिंग WiFi एक सुरक्षा-और-लागत का निर्णय है। यह साझा क्रेडेंशियल्स और मैन्युअल सहायता पर निर्भरता को कम कर सकता है, लेकिन यह उन परिणामों को नहीं देगा यदि स्थान कमजोर फॉलबैक नेटवर्क रखता है, लीगेसी डिवाइस को अनदेखा करता है, या पहचान डेटा को एक असीमित मार्केटिंग संसाधन के रूप में मानता है।
कार्यान्वयन चेकलिस्ट और अगले कदम
एक प्रोडक्ट डेमो के बजाय एक इन्वेंट्री के साथ शुरुआत करें। एक्सेस-पॉइंट मॉडल, कंट्रोलर या क्लाउड मैनेजमेंट प्लेटफॉर्म, फर्मवेयर लेवल, मौजूदा SSIDs, VLAN नीतियों, RADIUS सेवाओं, पहचान प्रदाताओं और भौतिक मार्गों को रिकॉर्ड करें जहां अतिथि और कर्मचारी आते-जाते हैं। किसी भी डिवाइस श्रेणी को चिह्नित करें जो आधुनिक एंटरप्राइज ऑथेंटिकेशन का समर्थन नहीं कर सकती है, जिसमें प्रिंटर, बिल्डिंग सिस्टम, पॉइंट-ऑफ-सेल उपकरण और पुराने हैंडहेल्ड शामिल हैं।
तकनीकी पाथ को मान्य करें
नेटवर्क और सुरक्षा टीमों के साथ इस क्रम का उपयोग करें:
- Passpoint क्षमता की पुष्टि करें: जांचें कि क्या WLAN Hotspot 2.0, ANQP, ऑपरेटर पहचानकर्ताओं, रोमिंग-कंसोर्टियम पहचानकर्ताओं और संरचित प्रबंधन फ़्रेमों का समर्थन करता है।
- प्रमाणीकरण की समीक्षा करें: चुने गए EAP तरीके, प्रमाणपत्र प्राधिकरण, पहचान-प्रदाता विश्वास और विफलता व्यवहार की पुष्टि करें। यह न मानें कि एक समर्थित एक्सेस प्वाइंट में एक पूर्ण AAA डिज़ाइन शामिल है।
- RADIUS ट्रांसपोर्ट का आकलन करें: यह स्थापित करें कि क्या वर्तमान सेवा RadSec का समर्थन करती है और क्या प्रमाणीकरण विनिमय हर प्रासंगिक नेटवर्क सीमा पर सुरक्षित हैं।
- प्राधिकरण का मानचित्रण करें: मेहमानों, कर्मचारियों, निवासियों, ठेकेदारों और प्रबंधित उपकरणों के लिए अलग-अलग नीतियां लिखें। प्रमाणीकरण क्लाइंट की पहचान करता है, जबकि प्राधिकरण इसकी पहुंच निर्धारित करता है।
- जीवनचक्र नियंत्रण की जांच करें: वास्तविक उपयोगकर्ताओं को आमंत्रित करने से पहले नामांकन, नवीनीकरण, खोए हुए डिवाइस की प्रतिक्रिया, कर्मचारी ऑफबोर्डिंग और प्रमाण पत्र रद्द करने का परीक्षण करें।
- क्लाइंट विविधता का परीक्षण करें: प्रतिनिधि iOS, Android, Windows और विशेषज्ञ उपकरणों का उपयोग करें। स्वचालित चयन, प्रोफ़ाइल इंस्टॉलेशन, प्रमाणपत्र सत्यापन और फ़ॉलबैक व्यवहार की पुष्टि करें।
- रेडियो वातावरण का सर्वेक्षण करें: प्रासंगिक Ofcom प्रसार डेटा के साथ सक्रिय मापों को संयोजित करें। केवल एक दृश्य रूप से आकर्षक हीट मैप के लिए ही नहीं, बल्कि एप्लिकेशन एज के लिए ओवरलैप की योजना बनाएं।
- आंदोलन परीक्षण चलाएं: वॉयस या अन्य रीयल-टाइम ट्रैफ़िक का उपयोग करते हुए सामान्य मार्गों पर चलें। प्रमाणीकरण विलंबता, पुनर्गठन विफलताओं, चैनल उपयोग और पैकेट हानि को रिकॉर्ड करें।
- संचालन तैयार करें: सर्विस डेस्क को प्रोफ़ाइल हटाने, पहचान विफलताओं, असमर्थित उपकरणों और संदिग्ध दुष्ट नेटवर्क के लिए प्रक्रियाएं दें।
- गोपनीयता और रिपोर्टिंग की समीक्षा करें: परिभाषित करें कि स्थान क्या पहचान और विश्लेषण डेटा संग्रहीत करता है, इसे डेटा की आवश्यकता क्यों है, कौन इसे एक्सेस कर सकता है, और इसे कब हटा दिया जाता है।
पायलट परीक्षण में सबसे व्यस्त क्षेत्रों और सबसे कठिन मार्गों को शामिल किया जाना चाहिए, जैसे रिसेप्शन कतारें, गलियारे, सीढ़ियां, प्लेटफॉर्म, वार्ड, इवेंट फ्लोर और कार पार्क। विफलता का परीक्षण भी सफलता जितना ही गंभीरता से करें। पहचान प्रदाता को डिस्कनेक्ट करें, एक प्रमाणपत्र रद्द करें, एक्सेस पॉइंट्स के बीच मूव करें, और एक पुराने डिवाइस को जोड़ें ताकि टीम मेहमानों के आने से पहले फॉलबैक पाथ का निरीक्षण कर सके।
Purple पहचान-आधारित अतिथि और कर्मचारी पहुंच के लिए Passpoint और OpenRoaming क्षमताएं प्रदान करता है, साथ ही मौजूदा वेन्यू नेटवर्क के लिए डिज़ाइन किए गए एकीकरण भी। एन्क्रिप्टेड कनेक्टिविटी, लाइफसाइकल कंट्रोल और परिचालन दृश्यता को जोड़ने वाले रोमिंग WiFi दृष्टिकोण का मूल्यांकन करने के लिए Purple पर जाएं। अपने एक्सेस-पॉइंट एस्टेट, पहचान प्रदाता, वेन्यू लेआउट और डिवाइस मिश्रण के आधार पर परिनियोजन समीक्षा का अनुरोध करें।


