1,000 से अधिक उपभोक्ताओं के एक UK सर्वेक्षण में पाया गया कि 72% लोग WiFi को होटल की सबसे अधिक मांग वाली सेवाओं में से एक मानते हैं, जो 37% पर आयरन या आयरनिंग बोर्ड और 24% पर चाय या कॉफी की सुविधाओं से आगे है। शोध में यह भी पाया गया कि WiFi की गति और कनेक्शन का बार-बार कटना मेहमानों की मुख्य शिकायतें थीं। एक अतिथि WiFi नेटवर्क एक सुखद अतिरिक्त सुविधा से बदलकर आपके द्वारा प्रदान की जाने वाली सेवा का एक महत्वपूर्ण हिस्सा बन गया है।
वह बदलाव स्थल की IT टीमों के लिए एक व्यावहारिक जिम्मेदारी पैदा करता है। आपको एक साथ कई उपयोगकर्ताओं के लिए पर्याप्त क्षमता प्रदान करने, जुड़ने की प्रक्रिया को सरल बनाने, विजिटर्स को व्यावसायिक प्रणालियों तक पहुँचने से रोकने और प्रमाणीकरण के दौरान एकत्र किए गए व्यक्तिगत डेटा को सावधानीपूर्वक संभालने की आवश्यकता है। सही डिज़ाइन WiFi को ग्राहक-उन्मुख सेवा और एक विनियमित डेटा पाइपलाइन दोनों के रूप में मानता है।
2026 में गेस्ट WiFi नेटवर्क क्यों महत्वपूर्ण है
एक गेस्ट WiFi नेटवर्क अब उस सेवा का हिस्सा है जिसका विज़िटर्स मूल्यांकन करते हैं। धीमा लोड होना, छूटे हुए सेशन या भ्रमित करने वाला साइन-इन पेज किसी होटल, रेस्तरां, शॉपिंग सेंटर या क्लिनिक को खराब तरीके से प्रबंधित महसूस करा सकता है। कनेक्शन रिसेप्शन या सुविधाओं से बाहर हो सकता है, फिर भी गेस्ट इसे विज़िट के हिस्से के रूप में अनुभव करते हैं।
परिचालन संबंधी प्रमाण प्रासंगिक बने हुए हैं। UK हॉस्पिटैलिटी रिसर्च ने बताया कि 37% होटल प्रबंधकों ने WiFi गति को मुख्य गेस्ट समस्या के रूप में पहचाना, जबकि 26% ने कनेक्शन टूटने का उल्लेख किया। UK के एक-चौथाई से अधिक होटलों ने इंटरनेट विफलताओं को स्वीकार किया, और 13% होटल व्यवसायियों ने कहा कि वे अपने द्वारा प्रदान की जाने वाली WiFi सेवा से असंतुष्ट थे। ये निष्कर्ष दिखाते हैं कि गेस्ट कनेक्टिविटी को मापने योग्य सेवा मानकों की आवश्यकता क्यों है।

पैरों के निशान (फ़ुटप्रिंट) की तुलना में मांग तेज़ी से बढ़ रही है
क्षमता नियोजन (capacity planning) में केवल एक्सेस पॉइंट्स की संख्या ही नहीं, बल्कि उपयोग को भी ध्यान में रखना चाहिए। एक दशक पहले एकत्र किए गए उद्योग के आंकड़ों से पहले ही पता चल गया था कि UK के सार्वजनिक WiFi स्थानों में जून 2014 और जून 2015 के बीच 7% की वृद्धि हुई है, जबकि इसी अवधि में उन हॉटस्पॉट पर ट्रैफ़िक 46% बढ़ा है। ये आंकड़े पुराने हैं, लेकिन योजना बनाने के लिए अनुपात अभी भी उपयोगी है। हॉटस्पॉट वृद्धि और ट्रैफ़िक वृद्धि के बीच का अंतर क्षमता नियोजन के लिए उपयोगी है।
गेस्ट अपने प्रवास के दौरान कई कनेक्टेड डिवाइसों के साथ आ सकते हैं और बैंडविड्थ-हैवी एप्लिकेशन का उपयोग कर सकते हैं। इसलिए एक वेन्यू मजबूत रेडियो कवरेज प्रदान कर सकता है और फिर भी व्यस्त समय में धीमी सर्विस दे सकता है। कवरेज दिखाता है कि सिग्नल कहाँ तक पहुँचता है। क्षमता दिखाती है कि क्या नेटवर्क वहाँ की माँग को संभाल सकता है।
एक मजबूत अतिथि WiFi कार्यक्रम चार जुड़े हुए क्षेत्रों को मापता है:
- ऑथेंटिकेशन: विज़िटर कैसे जुड़ते हैं, वापस आते हैं और एक्सेस प्राप्त करते हैं।
- सेगमेंटेशन: गेस्ट नेटवर्क कहाँ तक पहुँच सकता है और कहाँ तक नहीं।
- प्राइवेसी: आप कौन सा पर्सनल डेटा कलेक्ट करते हैं, क्यों कलेक्ट करते हैं और इसे कब डिलीट करते हैं।
- एनालिटिक्स: आवश्यक से अधिक जानकारी कलेक्ट किए बिना आप परफॉर्मेंस की निगरानी कैसे करते हैं और उपयोग को कैसे समझते हैं।
ये नियंत्रण UK GDPR जिम्मेदारियों और NCSC-संरेखित अलगाव का भी समर्थन करते हैं। एक्सेस सहमति एक आगंतुक को सेवा का उपयोग करने देती है। मार्केटिंग सहमति एक अलग विकल्प है और इसे कनेक्शन प्रक्रिया में शामिल नहीं किया जाना चाहिए।
इस कार्यक्रम के लिए एक स्वामी (owner), परिभाषित प्रदर्शन जाँच, एक घटना प्रक्रिया और एक समीक्षा चक्र निर्धारित करें जिसमें IT और अतिथि अनुभव के लिए जिम्मेदार टीमें शामिल हों। अतिथि नेटवर्क एक वायरलेस सेवा के साथ-साथ एक विनियमित डेटा पाइपलाइन भी है।
वास्तव में गेस्ट WiFi नेटवर्क क्या है
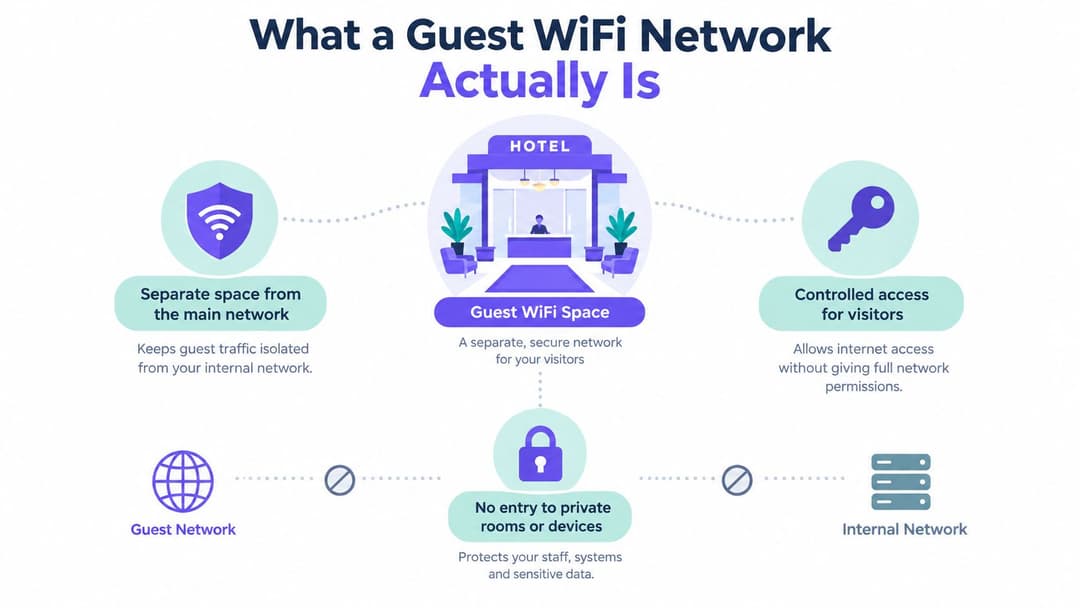
एक अतिथि WiFi नेटवर्क आपके डिजिटल एस्टेट के लिए एक नियंत्रित विजिटर प्रवेश द्वार है। होटल में, लॉबी मेहमानों का स्वागत करती है, जबकि स्टाफ कॉरिडोर, कार्यालय, प्लांट रूम और बेडरूम विभिन्न पहुँच नियमों के अधीन रहते हैं। इसका वायरलेस समकक्ष विजिटर्स को इंटरनेट पहुँच देता है और साथ ही आंतरिक प्रणालियों और अन्य जुड़े उपकरणों के लिए जानबूझकर बनाए गए मार्गों को ब्लॉक करता है।
तकनीकी रूप से, अतिथि सेवा आम तौर पर एक समर्पित SSID का उपयोग करती है जो अपने स्वयं के VLAN या समकक्ष नीति डोमेन से मैप की जाती है। एक फ़ायरवॉल इंटरनेट ट्रैफ़िक की अनुमति देता है लेकिन कॉर्पोरेट एंडपॉइंट्स, भुगतान टर्मिनलों, CCTV, प्रबंधन इंटरफेस और IoT उपकरणों तक पहुँच को अस्वीकार करता है। डिज़ाइन को एक अतिथि डिवाइस को दूसरे डिवाइस को खोजने या सीधे संवाद करने से भी रोकना चाहिए।
डिवाइस से भूमिका को अलग करें
"अतिथि" एक नेटवर्क भूमिका को दर्शाता है, न कि किसी विशेष प्रकार के हार्डवेयर को। फोन, लैपटॉप, टैबलेट, स्मार्ट डिस्प्ले या कॉन्फ्रेंस डिवाइस का उपयोग करने वाले विजिटर को समान केवल-इंटरनेट सेवा मिल सकती है। यही नीति होटल के निवासियों, सम्मेलन में भाग लेने वालों, खुदरा खरीदारों, अस्पताल के विजिटर्स, ठेकेदारों या किसी प्रबंधित इमारत में रहने वाले निवासियों के दोस्तों के काम आ सकती है।
यह अंतर एक आम डिज़ाइन त्रुटि को रोकता है। केवल एक दूसरा SSID होना ही अलगाव का प्रमाण नहीं है। यदि दोनों SSID एक ही आंतरिक रूट तक पहुँचते हैं, तो वेन्यू ने एक अलग सुरक्षा ज़ोन नहीं, बल्कि केवल एक अलग नाम बनाया है।
व्यावहारिक नियम: पहले यह परिभाषित करें कि मेहमानों को कहाँ तक पहुँचना है, फिर नीति द्वारा बाकी सब कुछ अस्वीकार कर दें। "केवल इंटरनेट एक्सेस" एक उपयोगी शुरुआती इरादा है, लेकिन फ़ायरवॉल और रूटिंग नियमों को इसे सख्ती से लागू करना चाहिए।
एक सार्वजनिक हॉटस्पॉट अधिक व्यापक होता है और पहचान, लॉगिंग या नेटवर्क सीमाओं पर उसका बहुत कम नियंत्रण हो सकता है। मोबाइल राउटर से जुड़ा एक फोन व्यक्तिगत कनेक्टिविटी है, न कि कोई स्थल-प्रबंधित सेवा। एक अतिथि नेटवर्क इन दोनों मॉडलों के बीच स्थित होता है। यह विजिटर्स को विश्वसनीय परिचालन नेटवर्क से बाहर रखते हुए स्थल को पहुँच और सुरक्षा उपायों पर नियंत्रण प्रदान करता है।
इसलिए आधार रेखा को स्पष्ट करना सरल है:
- समर्पित नीति डोमेन: गेस्ट ट्रैफ़िक का अपना VLAN या समकक्ष सेगमेंट होता है।
- केवल-इंटरनेट रूटिंग: आंतरिक सबनेट और प्रशासनिक इंटरफ़ेस अप्राप्य हैं।
- क्लाइंट अलगाव (आइसोलेशन): गेस्ट डिवाइस एक-दूसरे के बीच लैटरल रूप से ब्राउज़ नहीं कर सकते।
- क्षमता नियंत्रण: गेस्ट उपयोग आवश्यक सेवाओं के लिए आरक्षित बैंडविड्थ का उपभोग नहीं कर सकता।
एक बार जब वे सीमाएं स्पष्ट हो जाती हैं, तो आप सुरक्षा के साथ सुविधा से समझौता किए बिना प्रमाणीकरण विधि का चयन कर सकते हैं।
पासवर्ड से लेकर OpenRoaming तक के प्रमाणीकरण विकल्प
प्रमाणीकरण (Authentication) यह निर्धारित करता है कि कोई विज़िटर यह कैसे प्रमाणित करता है कि उसे सेवा मिलनी चाहिए। यह मेहमान के पहले प्रभाव को भी आकार देता है और आपके डेटा पाइपलाइन में प्रवेश करने वाली जानकारी को नियंत्रित करता है।
एक साझा WPA2 या WPA3 पासवर्ड को समझाना आसान है। रिसेप्शन इसे एक कार्ड पर प्रिंट कर सकता है, इसे मीटिंग रूम में प्रदर्शित कर सकता है, या इसे मेनू पर प्रदान कर सकता है। नुकसान यह है कि प्रत्येक विज़िटर उसी एक पासवर्ड का उपयोग करता है, इसलिए आप एक उपयोगकर्ता को दूसरे से मज़बूती से अलग नहीं कर सकते, किसी एक व्यक्ति के लिए एक्सेस रद्द नहीं कर सकते, या पासवर्ड को उस स्थान से बाहर फैलने से नहीं रोक सकते।
एक Captive Portal अधिक नियंत्रण प्रदान करता है। अतिथि वायरलेस नेटवर्क से जुड़ता है, एक ब्रांडेड एक्सेस पेज देखता है, शर्तों को स्वीकार करता है, और एक ईमेल पता या अन्य जानकारी प्रदान कर सकता है। यह स्पष्ट सूचनाओं का समर्थन करता है और ग्राहक प्रणालियों से जुड़ सकता है, लेकिन प्रत्येक फ़ील्ड एक नियंत्रण संबंधी प्रश्न खड़ा करती है। एक पोर्टल को कभी भी वैकल्पिक मार्केटिंग सहमति को बुनियादी कनेक्टिविटी की छिपी हुई शर्त नहीं बनाना चाहिए। व्यावहारिक डिज़ाइन मार्गदर्शन के लिए, इस अतिथि WiFi नियोजन के लिए Captive Portal गाइड का उपयोग करें।
Passpoint और OpenRoaming बार-बार साइन-इन करने की आवश्यकता को कम करते हैं। Purple का सर्टिफिकेशन गेस्ट्स को ईमेल के माध्यम से एक बार ऑथेंटिकेट करने की अनुमति देता है और वापसी विज़िट पर ऑटोमैटिक रीकनेक्शन के साथ, दुनिया भर में 80,000+ वेन्यू पर पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी प्रदान करता है। The OpenRoaming and Passpoint overview इस मॉडल और इसके रिटर्न-विज़िट अनुभव का वर्णन करता है।
| मॉडल | ऑनबोर्डिंग | एन्क्रिप्शन | प्रति-उपयोगकर्ता डेटा | सबसे उपयुक्त |
|---|---|---|---|---|
| साझा WPA2 या WPA3 पासवर्ड | बहुत सरल, अक्सर मैन्युअल | कॉन्फ़िगर की गई वायरलेस सुरक्षा पर निर्भर करता है | कम या कोई विश्वसनीय व्यक्तिगत पहचान नहीं | बुनियादी पहुंच को प्राथमिकता देने वाले छोटे स्थान |
| कैप्टिव पोर्टल (Captive Portal) | ब्राउज़र साइन-इन, शर्तें, और वैकल्पिक फ़ॉर्म फ़ील्ड | वायरलेस और पोर्टल कॉन्फ़िगरेशन पर निर्भर करता है | ईमेल, सहमति रिकॉर्ड और सत्र की जानकारी एकत्र की जा सकती है | ब्रांडेड पहुंच और नियंत्रित प्रथम-पक्ष डेटा की आवश्यकता वाले स्थान |
| Passpoint और OpenRoaming | एक बार प्रोफ़ाइल या पहचान सेटअप, फिर स्वचालित पुनरावृत्ति कनेक्शन | पहले पैकेट से एंटरप्राइज़-शैली एन्क्रिप्टेड पहुंच | पहचान और सत्र रिकॉर्ड प्रति उपयोगकर्ता प्रबंधित किए जा सकते हैं | लगातार आने वाले विज़िटर, वितरित स्थान और कम बाधा वाली पहुंच |
जोखिम के अनुसार विधि का मिलान करें
साझा पासवर्ड का विकल्प केवल तभी चुनें जब परिचालन लाभ व्यक्तिगत जवाबदेही की कमी से अधिक हों। Captive Portal उन स्थानों के लिए उपयुक्त है जहाँ स्पष्ट शर्तों, नियंत्रित डेटा संग्रह, या एक ब्रांडेड ऑनबोर्डिंग प्रवाह की आवश्यकता होती है, लेकिन इसके लिए गोपनीयता नोटिस, एक्सेस कंट्रोल और अवधारण (retention) नियमों की आवश्यकता होती है।
Passpoint और OpenRoaming वहां सबसे अधिक उपयोगी हैं जहां विजिटर वापस आते हैं, स्थानों के बीच आवागमन करते हैं, या ऐसे कनेक्शन की उम्मीद करते हैं जो मोबाइल सेवा की तरह अधिक काम करे। वे सेगमेंटेशन या गवर्नेंस की आवश्यकता को समाप्त नहीं करते हैं। प्रमाणीकरण यह उत्तर देता है कि कौन जुड़ सकता है। फ़ायरवॉल नीति यह उत्तर देती है कि वह कनेक्शन कहाँ जा सकता है।
सेगमेंटेशन और सुरक्षा आर्किटेक्चर
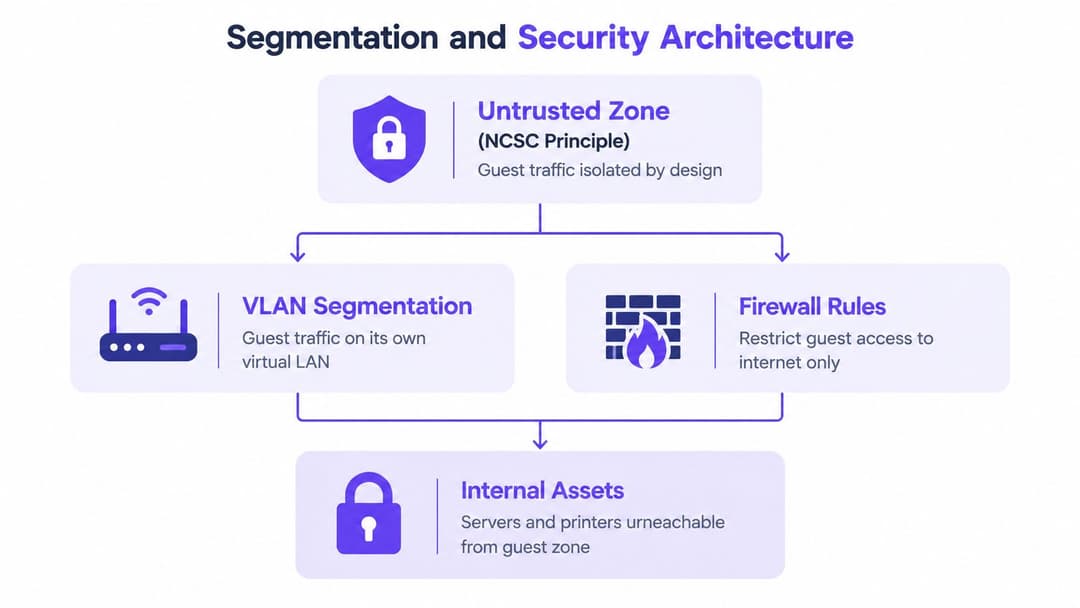
NCSC गेस्ट ट्रैफ़िक को एक अविश्वसनीय सुरक्षा क्षेत्र (untrusted security zone) के रूप में मानने, विशिष्ट उपयोगकर्ता समूहों को विभाजित करने, गतिविधि की निगरानी करने और महत्वपूर्ण सेवाओं द्वारा उपयोग की जाने वाली क्षमता से अलग गेस्ट इंटरनेट बैंडविड्थ को आरक्षित करने की सिफारिश करता है। हाई-प्रोफाइल सम्मेलनों के लिए NCSC मार्गदर्शन अंतर्निहित सिद्धांत प्रदान करता है, जो होटलों, स्थलों, क्लीनिकों और कार्यालयों पर समान रूप से लागू होता है।
परतों में सीमा का निर्माण करें
एक समर्पित VLAN या समकक्ष सेगमेंट से मैप किए गए गेस्ट SSID के साथ शुरुआत करें। किसी होटल में, उस सेगमेंट के ट्रैफ़िक का प्रॉपर्टी मैनेजमेंट सिस्टम, स्टाफ वर्कस्टेशन, पेमेंट टर्मिनल्स, CCTV कंट्रोलर्स, या बिल्डिंग-मैनेजमेंट सिस्टम तक कोई रूट नहीं होना चाहिए। फ़ायरवॉल को इंटरनेट एक्सेस के लिए आवश्यक सर्विसेज की अनुमति देनी चाहिए और डिफॉल्ट रूप से इंटरनल डेस्टिनेशन्स को डिनाई करना चाहिए।
क्लाइंट आइसोलेशन एक और सीमा जोड़ता है। इसके बिना, कोई दुर्भावनापूर्ण या गलत तरीके से कॉन्फ़िगर किया गया गेस्ट डिवाइस उसी वायरलेस नेटवर्क पर अन्य विज़िटर्स के डिवाइसों को खोजने में सक्षम हो सकता है। आइसोलेशन उस पार्श्व पथ को सीमित करता है और विज़िटर सेगमेंट को एक साझा लोकल नेटवर्क के बजाय अलग इंटरनेट एक्सेस सेशन की तरह व्यवहार कराता है।
क्षमता नियंत्रण उपलब्धता की रक्षा करते हैं। रेट सीमाएं लागू करें या अलग अपस्ट्रीम क्षमता आरक्षित करें ताकि कोई एक डिवाइस, बड़ा डाउनलोड, मैलवेयर गतिविधि या डिनायल-ऑफ-सर्विस इवेंट पॉइंट-ऑफ-सेल सिस्टम, टेलीफोनी, बुकिंग प्लेटफ़ॉर्म या स्टाफ एप्लिकेशन द्वारा आवश्यक बैंडविड्थ को समाप्त न कर सके।
लेबल से अधिक नियंत्रण मायने रखता है। "Guest" नाम का नेटवर्क केवल अपने नाम के कारण सुरक्षित नहीं हो जाता। यह तब सुरक्षित होता है जब रूटिंग, फ़ायरवॉल नियम, वायरलेस नीतियां और निगरानी इच्छित सीमा को लागू करते हैं।
जहां मदद मिले वहां पहचान जोड़ें
कुछ एनवायरनमेंट्स को एक से अधिक शेयर्ड विज़िटर प्रोफ़ाइल की आवश्यकता होती है। आइडेंटिटी प्री-शेयर्ड कीज़ (iPSK/PPSK) एक मैनेज करने योग्य वायरलेस डिज़ाइन को बनाए रखते हुए डिवाइसेस को यूनिक कीज़ जारी कर सकती हैं, जो उन लेगेसी इक्विपमेंट्स के लिए उपयोगी है जो enterprise supplicant का उपयोग नहीं कर सकते हैं। स्टाफ को सामान्य रूप से विज़िटर पॉलिसी को साझा करने के बजाय डायरेक्टरी-बैकड कंट्रोल्स के साथ एक अलग सर्विस पर होना चाहिए।
विक्रेता इन नियंत्रणों को प्रदर्शित करने के तरीके में भिन्न होते हैं। खरीदने से पहले, VLAN असाइनमेंट, फ़ायरवॉल एनफोर्समेंट, क्लाइंट आइसोलेशन, रेट लिमिटिंग, इवेंट लॉगिंग और एडमिनिस्ट्रेटिव रोल के लिए समर्थन की पुष्टि करें। मौजूदा वायरलेस इन्फ्रास्ट्रक्चर के साथ पहचान और गेस्ट-मैनेजमेंट लेयर की तुलना करते समय Purple का enterprise WiFi security guide एक संदर्भ बिंदु है।
यही नियंत्रण तर्क UK के बाहर भी लागू होता है। व्यापक सुरक्षा खतरों की समीक्षा करने वाली टीमें पूरक संदर्भ के रूप में Atlanta साइबर सुरक्षा खतरों के इस अवलोकन का उपयोग कर सकती हैं, लेकिन आपके अपने परिनियोजन (deployment) को अभी भी स्थानीय परीक्षण की आवश्यकता है। एक परीक्षण डिवाइस कनेक्ट करें, स्वीकृत आंतरिक-एक्सेस जांच का प्रयास करें, पीयर विज़िबिलिटी का निरीक्षण करें, और पुष्टि करें कि अतिथि ट्रैफ़िक आवश्यक सेवाओं को प्रभावित न करे।
गोपनीयता, डेटा सुरक्षा और UK GDPR
एक गेस्ट WiFi नेटवर्क व्यक्तिगत-डेटा पाइपलाइन बन जाता है जैसे ही ऑपरेटर किसी व्यक्ति को एक्सेस रिकॉर्ड से जोड़ता है। फ़ील्ड में ईमेल पता, नाम, कमरा नंबर, डिवाइस पता, आवंटित IP पता, टाइमस्टैम्प, कनेक्शन अवधि, विज़िट की गई साइटें, या मार्केटिंग-सहमति स्थिति शामिल हो सकती है। ICO के डेटा-सुरक्षा मार्गदर्शन (ICO's data-security guidance) डिवाइस पते, आवंटित IP पते, विज़िट की गई साइटें और कनेक्शन अवधि को ऐसी जानकारी के रूप में पहचानते हैं जिसे लॉग किया जा सकता है।
न्यूनतम डेटा सेट के साथ शुरुआत करें
पोर्टल में जोड़ने से पहले पूछें कि प्रत्येक फ़ील्ड क्या करती है। किसी वेन्यू को अनुरोधित सर्विस प्रदान करने या वापस आने वाले की पहचान मैनेज करने के लिए ईमेल एड्रेस की आवश्यकता हो सकती है, लेकिन उसे पूरे नाम, रूम नंबर, जन्म तिथि या डिटेल्ड ब्राउज़िंग हिस्ट्री की आवश्यकता नहीं हो सकती है। इसका उत्तर वेन्यू के उद्देश्य और कानूनी विश्लेषण पर निर्भर करता है, इसलिए डिफॉल्ट फॉर्म को कॉपी करने के बजाय इसके कारण का दस्तावेजीकरण करें।
एक सुरक्षित वर्कफ़्लो चार निर्णयों को अलग करता है:
- एक्सेस पात्रता: इंटरनेट एक्सेस प्राप्त करने के लिए विज़िटर को क्या करना होगा?
- सेवा संचार: सहायता, नोटिस या अनुरोधित फ़ॉलो-अप के लिए किस जानकारी की आवश्यकता है?
- मार्केटिंग अनुमति: क्या विज़िटर सक्रिय रूप से प्रचार संचार के लिए सहमत हुआ है?
- एनालिटिक्स प्रतिधारण (रिटेंशन): कनेक्शन और उपयोग के रिकॉर्ड कब तक उपलब्ध रहने चाहिए?
मार्केटिंग सहमति को बुनियादी कनेक्टिविटी के साथ नहीं जोड़ा जाना चाहिए। इंटरनेट एक्सेस करने के लिए शर्तों को स्वीकार करने वाले विज़िटर ने स्वचालित रूप से कैंपेन, प्रोफाइलिंग या असंबंधित संचार प्राप्त करने की सहमति नहीं दी है। वैकल्पिक मार्केटिंग को एक अलग, सकारात्मक विकल्प के रूप में प्रस्तुत करें और उस विकल्प को एक्सेस इवेंट से स्वतंत्र रूप से रिकॉर्ड करें।
रिकॉर्ड सुरक्षित रखें और हटाएं
पोर्टल एक्सचेंजों, एन्क्रिप्टेड प्रशासनिक एक्सेस, कड़ाई से सीमित लॉग अनुमतियों और जहां डेटा संग्रहीत है वहां एन्क्रिप्शन के लिए HTTPS और TLS का उपयोग करें। ICO का कहना है कि व्यक्तिगत डेटा को संग्रहीत या प्रसारित करने वाले संगठनों को एन्क्रिप्शन का उपयोग करना चाहिए और एक सुरक्षा नीति बनाए रखनी चाहिए जो अवशिष्ट जोखिम को ध्यान में रखती है। एक प्लेटफ़ॉर्म एडमिनिस्ट्रेटर जिसके पास प्रत्येक स्थल के संपर्क डेटाबेस को निर्यात करने का अधिकार है, उसके पास उस ऑपरेटर की तुलना में अधिक एक्सेस है जिसे केवल सेवा-स्वास्थ्य जानकारी की आवश्यकता है।
डेटा रखने (retention) के लिए एक लिखित औचित्य की आवश्यकता होती है। यह स्पष्ट करें कि आप कौन से रिकॉर्ड रखते हैं, उन्हें रखने का उद्देश्य क्या है, अधिकृत उपयोगकर्ता कौन हैं, और उन्हें हटाने या अज्ञात (anonymisation) करने का ट्रिगर क्या है। केवल इसलिए कि सिस्टम उन्हें एकत्र कर सकता है, अनिश्चित काल के लिए MAC एड्रेस या कनेक्शन लॉग को संभाल कर न रखें।
एक्सेस सहमति और मार्केटिंग सहमति दोनों अलग-अलग घटनाएं हैं। आपके पोर्टल को इस अंतर को मेहमानों के लिए स्पष्ट रूप से प्रदर्शित करना चाहिए और अंतर्निहित डेटा मॉडल में इसे लागू करना चाहिए।
विज़िटर्स को एक स्पष्ट प्राइवेसी नोटिस और अधिकारों के अनुरोध के लिए एक मार्ग दें। तकनीक आपके लिए आपका कानूनी आधार या प्रतिधारण अवधि तय नहीं करेगी, लेकिन यह आवश्यक फ़ील्ड, अलग सहमति फ़्लैग, भूमिका-आधारित एक्सेस, शेड्यूल्ड डिलीशन और नियंत्रित एक्सपोर्ट के माध्यम से चुनी गई नीति को लागू करने योग्य बना सकती है।
ऑनबोर्डिंग UX और मार्केटिंग के अवसर
एक अच्छी तरह से डिज़ाइन की गई अतिथि WiFi यात्रा स्पष्ट कार्यों की एक छोटी संख्या के साथ शुरू होती है। एक विजिटर स्थल के नेटवर्क का चयन करता है, पहुँच नोटिस पढ़ता है, यह चुनता है कि मार्केटिंग संदेश प्राप्त करने हैं या नहीं, और बिना किसी भ्रम के जुड़ जाता है कि कौन सा बॉक्स सेवा को सक्षम बनाता है। इसके बाद प्लेटफ़ॉर्म केवल वही संचार भेज सकता है जिसकी अनुमति उस व्यक्ति के रिकॉर्ड किए गए विकल्प द्वारा दी गई है।
हॉस्पिटैलिटी टीमें दोबारा आने वाले मेहमानों के अनुभव को आसान बनाने के लिए उनकी पुरानी पहचान का उपयोग कर सकती हैं। महत्वपूर्ण डिज़ाइन बिंदु केवल दिखावे के लिए वैयक्तिकरण (personalisation) करना नहीं है। स्टाफ को यह पता होना चाहिए कि कौन सी जानकारी एकत्र की गई थी, क्यों एकत्र की गई थी, और क्या अतिथि ने फॉलो-अप संदेश के लिए सहमति दी थी।
रिटेल टीमें WiFi इवेंट को फुटफॉल या ड्वेल-टाइम विश्लेषण के साथ जोड़ सकती हैं, बशर्ते डेटा को पारदर्शी रूप से संभाला जाए और विश्लेषण घोषित उद्देश्य से अधिक न हो। एक शॉपिंग सेंटर अन्य क्षेत्रों के मुकाबले एक अभियान क्षेत्र के साथ जुड़ाव की तुलना कर सकता है, फिर भविष्य के प्लेसमेंट निर्णयों को सूचित करने के लिए एक एकत्रित रिपोर्ट का उपयोग कर सकता है। इसे पर्दे के पीछे एक कनेक्टिविटी इंटरेक्शन को अप्रतिबंधित व्यक्तिगत प्रोफाइलिंग में नहीं बदलना चाहिए।
हेल्थकेयर को एक अलग दृष्टिकोण की आवश्यकता होती है। एक विज़िटर नेटवर्क वेफ़ाइंडिंग, अपॉइंटमेंट की जानकारी या सर्विस नोटिस का समर्थन कर सकता है, लेकिन ऑपरेटर को संवेदनशील संदर्भों के साथ अतिरिक्त सावधानी बरतनी चाहिए। पोर्टल को किसी कनेक्शन से चिकित्सा स्थितियों का अनुमान नहीं लगाना चाहिए या गेस्ट सर्विस के माध्यम से रोगी की जानकारी को उजागर नहीं करना चाहिए।
विज़िटर के अनुसार यात्रा को डिज़ाइन करें
एक संक्षिप्त मोबाइल-अनुकूल प्रवाह, पठनीय शर्तें, सुलभ कंट्रास्ट, और प्रमाणीकरण (authentication) काम न करने पर एक उपयोगी विफलता संदेश का उपयोग करें। आगंतुकों को बार-बार रीडायरेक्ट में फंसाने के बजाय एक स्पष्ट विकल्प दें, जैसे कि रिसेप्शन सहायता।
एक कनेक्टेड प्लेटफ़ॉर्म स्वीकृत फ़र्स्ट-पार्टी जानकारी को CRM में भेज सकता है, विज़िट के बाद एक सर्वे ट्रिगर कर सकता है, या सर्विस वाउचर जारी कर सकता है। Purple का WiFi marketing guide एक मार्केटिंग और एंगेजमेंट चैनल के रूप में प्रमाणित WiFi के इस व्यापक उपयोग का वर्णन करता है।
एनालिटिक्स को परिचालन संबंधी प्रश्नों का उत्तर देना चाहिए:
- क्या विज़िटर ऑनबोर्डिंग फ़्लो पूरा कर रहे हैं?
- कौन से स्थान सपोर्ट रिक्वेस्ट जेनरेट करते हैं?
- क्या नेटवर्क व्यस्त समय के दौरान लगातार अच्छा प्रदर्शन करता है?
- क्या सहमति रिकॉर्ड बुनियादी एक्सेस रिकॉर्ड से अलग हैं?
- क्या मार्केटिंग स्टाफ अप्रतिबंधित नेटवर्क लॉग प्राप्त किए बिना स्वीकृत डेटा का उपयोग कर सकता है?
यह कॉम्बिनेशन प्रत्येक कनेक्शन को सब कुछ कलेक्ट करने की अनुमति के रूप में माने बिना, WiFi को एक मापने योग्य रिलेशनशिप चैनल में बदल देता है।
कार्यान्वयन, विक्रेता, और आम भ्रम
एक विश्वसनीय परिनियोजन (deployment) स्थल के मौजूदा नेटवर्क से शुरू होता है। जांचें कि क्या अतिथि प्लेटफ़ॉर्म उसके एक्सेस पॉइंट्स और कंट्रोलर्स के साथ काम करता है, जिसमें Meraki, Aruba, Ruckus, Mist, UniFi, या इसी तरह के एंटरप्राइज़ सिस्टम शामिल हैं। VLAN असाइनमेंट, फ़ायरवॉल पॉलिसी, प्रमाणीकरण, निगरानी, लॉग, डेटा एक्सपोर्ट, डिलीट करने और प्रशासनिक भूमिकाओं के लिए समर्थन की पुष्टि करें। ये नियंत्रण एक विनियमित डेटा पाइपलाइन बनाते हैं: ट्रैफ़िक, पहचान विवरण, सहमति रिकॉर्ड, और डेटा रखने की अवधियों की कार्रवाइयों के लिए स्पष्ट स्वामियों और परिभाषित प्रबंधन की आवश्यकता होती है।
स्टाफ एक्सेस को गेस्ट से अलग रखें। Microsoft Entra ID, Google Workspace, या Okta स्टाफ की पहचान और निरस्तीकरण का समर्थन कर सकते हैं, जबकि विज़िटर ऑनबोर्डिंग अपने स्वयं के प्राइवेसी नियमों का पालन करती है। मल्टी-टेनेंट संपत्तियों, जैसे कि बिल्ड-टू-रेंट स्कीम, स्टूडेंट हाउसिंग और मिक्स्ड-यूज रिटेल को टेनेंट्स, बिल्डिंग सिस्टम और ऑपरेशनल सर्विसेज को एक ट्रस्टेड नेटवर्क पर रखे बिना सीधे रेजिडेंट या विज़िटर एक्सेस की आवश्यकता होती है।
दूर करने योग्य चार मिथक
- “एक गेस्ट नेटवर्क केवल एक पासवर्ड वाला राउटर है।” एक पासवर्ड सेगमेंटेशन, मॉनिटरिंग, क्षमता नियंत्रण या डेटा गवर्नेंस का विकल्प नहीं है।
- “OpenRoaming विचार करने के लिए बहुत नया है।” Passpoint और OpenRoaming एक बार प्रमाणीकरण और स्वचालित पुनरावृत्ति कनेक्शन प्रदान करते हैं। उन्हें अपनाने से पहले डिवाइस सपोर्ट, कवरेज, पहचान प्रबंधन और परिचालन उपयुक्तता का आकलन करें।
- “सेगमेंटेशन WiFi को धीमा बनाता है।” धीमी सेवा आमतौर पर अपर्याप्त क्षमता या खराब रेडियो योजना की ओर इशारा करती है। सेगमेंटेशन वायरलेस प्रदर्शन को कम किए बिना ट्रैफ़िक और नीति को अलग करता है।
- “मार्केटिंग सहमति को एक्सेस चेकबॉक्स में शामिल किया जा सकता है।” एक्सेस समझौता और प्रचार संबंधी अनुमति अलग-अलग निर्णय हैं, इसलिए उन्हें अलग से रिकॉर्ड करें।
क्षमता योजना (capacity planning) की शुरुआत आयोजन स्थल की अपनी आवश्यकताओं के साथ होनी चाहिए। अपेक्षित एक साथ चलने वाले उपकरणों की गणना करें, प्रति-उपकरण थ्रूपुट लक्ष्य निर्धारित करें, व्यस्त समय के लिए अतिरिक्त गुंजाइश रखें, और लोड टेस्ट के साथ डिज़ाइन को सत्यापित करें। केवल कवरेज से यह पता नहीं चलता है कि सेवा मांग को संभाल सकती है या नहीं।
रोलआउट की अवधि इस बात पर निर्भर करती है कि कॉन्फ़िगरेशन शुरू होने से पहले कितना डिज़ाइन कार्य सहमति प्राप्त है। गेस्ट नीति, VLAN मैप, फ़ायरवॉल नियम, प्रमाणीकरण विधि, डेटा इन्वेंट्री, प्रतिधारण प्रक्रिया और हटाने के वर्कफ़्लो को दस्तावेज़ित करें। फिर प्रतिनिधि व्यस्त अवधियों के दौरान कवरेज, गति, आंतरिक पहुंच, पीयर अलगाव, पोर्टल सुरक्षा और सहमति रिकॉर्ड का परीक्षण करें। लॉन्च के बाद नेटवर्क टीम और सेवा स्वामियों के साथ नियंत्रणों की समीक्षा करें।
Purple संगत वायरलेस इन्फ्रास्ट्रक्चर पर अतिथि प्रमाणीकरण, क्लाउड-प्रबंधित पहुँच नीतियां, अनुपालन लॉगिंग, CRM कनेक्शन और Passpoint और OpenRoaming सहायता प्रदान करता है। यह आकलन करने के लिए कि क्या इसकी अतिथि WiFi क्षमताएं आपके स्थल की सुरक्षा, गोपनीयता और ऑनबोर्डिंग आवश्यकताओं के अनुरूप हैं, Purple पर जाएं।