Une enquête britannique menée auprès de plus de 1 000 consommateurs a révélé que 72 % considèrent le WiFi comme l'un des services hôteliers les plus demandés, devant un fer ou une planche à repasser à 37 % et un plateau de thé ou café à 24 %. L'étude a également révélé que la vitesse du WiFi et les déconnexions étaient les principales plaintes des clients. Un réseau WiFi invité est passé d'un agréable supplément à un élément visible du service que vous proposez.
Ce changement crée une responsabilité pratique pour les équipes informatiques des sites. Vous devez fournir une capacité suffisante pour les utilisateurs simultanés, simplifier la connexion, empêcher les visiteurs d'accéder aux systèmes de l'entreprise et traiter avec soin les données personnelles collectées lors de l'authentification. Une conception correcte traite le WiFi à la fois comme un service destiné aux clients et comme un flux de données réglementé.
Pourquoi un réseau WiFi invité est essentiel en 2026
Un réseau WiFi invité fait désormais partie du service évalué par les visiteurs. Un chargement lent, des sessions interrompues ou une page de connexion confuse peuvent donner l'impression qu'un hôtel, un restaurant, un centre commercial ou une clinique est mal géré. La connexion peut dépendre d'un autre service que l'accueil ou la gestion des installations, mais les invités la vivent comme faisant partie intégrante de leur visite.
Les preuves opérationnelles restent d'actualité. Une étude sur l'hôtellerie au Royaume-Uni a révélé que 37 % des directeurs d'hôtels identifiaient la vitesse du WiFi comme le principal problème des clients, tandis que 26 % signalaient des déconnexions intempestives. Plus d'un quart des hôtels britanniques ont reconnu des défaillances de leur connexion internet, et 13 % des hôteliers se sont déclarés insatisfaits du service WiFi qu'ils fournissaient. Ces résultats démontrent pourquoi la connectivité des invités requiert des normes de service mesurables.

La demande croît plus vite que la couverture
La planification de la capacité doit prendre en compte l'utilisation, et pas seulement le nombre de points d'accès. Des données industrielles recueillies il y a dix ans montraient déjà que les sites de WiFi public au Royaume-Uni augmentaient de 7 % entre juin 2014 et juin 2015, tandis que le trafic sur ces hotspots augmentait de 46 % au cours de la même période. Les chiffres bruts sont anciens, mais le ratio reste utile pour la planification. Le contraste entre la croissance des points d'accès et celle du trafic est utile pour la planification de la capacité.
Les invités peuvent arriver avec plusieurs appareils connectés et utiliser des applications gourmandes en bande passante tout au long de leur séjour. Un établissement peut donc offrir une couverture radio solide tout en fournissant un service lent aux heures de pointe. La couverture indique où le signal est disponible. La capacité indique si le réseau peut y gérer la demande.
Un programme de WiFi invité efficace évalue quatre domaines interconnectés :
- Authentification : comment les visiteurs se connectent, reviennent et obtiennent l'accès.
- Segmentation : ce que le réseau invité peut et ne peut pas atteindre.
- Confidentialité : quelles données personnelles vous collectez, pourquoi vous les collectez et quand vous les supprimez.
- Analyses : comment vous surveillez les performances et comprenez l'utilisation sans collecter plus d'informations que nécessaire.
Ces contrôles soutiennent également les obligations liées au UK GDPR et le cloisonnement conforme aux recommandations du NCSC. Le consentement d'accès permet à un visiteur d'utiliser le service. Le consentement marketing est un choix distinct et ne doit pas être imposé lors du processus de connexion.
Attribuez la responsabilité du programme à un responsable, définissez des contrôles de performance, un processus de gestion des incidents et un cycle d'évaluation impliquant le service informatique et les équipes chargées de l'expérience client. Un réseau invité est à la fois un pipeline de données réglementé et un service sans fil.
Qu'est-ce qu'un réseau WiFi invité en réalité ?
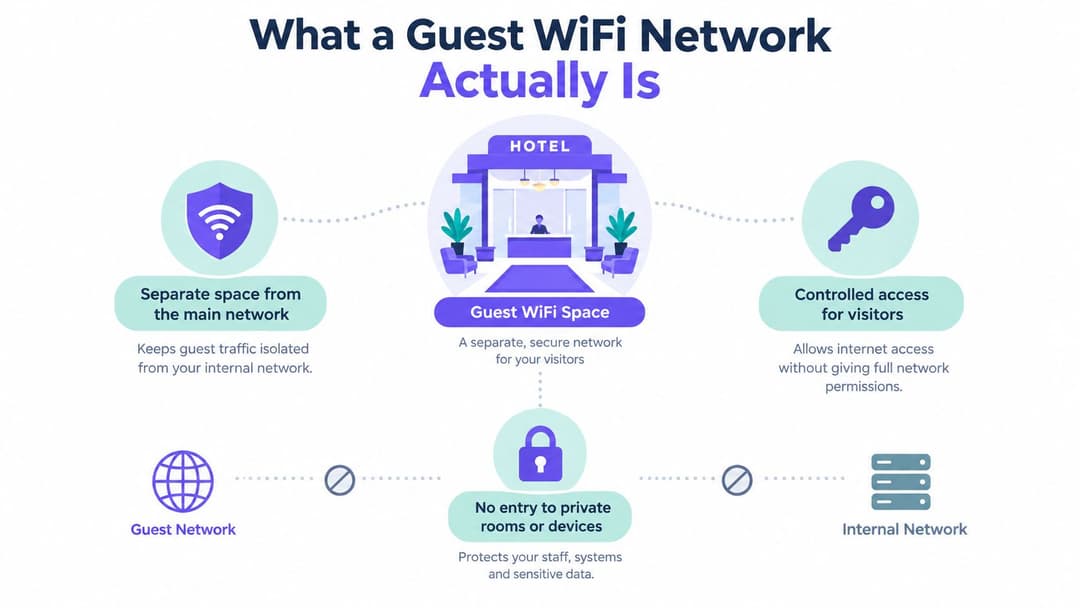
Un réseau WiFi invité est une entrée contrôlée pour les visiteurs de votre patrimoine numérique. Dans un hôtel, le hall accueille les clients, tandis que les couloirs du personnel, les bureaux, les locaux techniques et les chambres restent soumis à des règles d'accès différentes. L'équivalent sans fil offre aux visiteurs un accès à internet tout en bloquant les voies délibérées vers les systèmes internes et les autres appareils connectés.
Techniquement, le service invité utilise généralement un SSID dédié associé à son propre VLAN ou domaine de politique équivalent. Un pare-feu autorise le trafic internet mais refuse l'accès aux terminaux de l'entreprise, aux terminaux de paiement, à la vidéosurveillance, aux interfaces de gestion et aux équipements IoT. La conception doit également empêcher un appareil invité de découvrir un autre appareil ou de communiquer directement avec lui.
Séparez le rôle de l'appareil
Le terme « invité » décrit un rôle réseau, et non un type de matériel particulier. Un visiteur utilisant un téléphone, un ordinateur portable, une tablette, un écran connecté ou un appareil de conférence peut bénéficier du même traitement d'accès à internet uniquement. La même politique peut s'appliquer aux résidents d'hôtels, aux participants à des conférences, aux clients de magasins, aux visiteurs d'hôpitaux, aux prestataires ou aux amis de résidents dans un bâtiment géré.
Cette distinction évite une erreur de conception courante. Un second SSID à lui seul ne prouve pas la séparation. Si les deux SSIDs atteignent les mêmes routes internes, le site a créé un nom différent, pas une zone de sécurité différente.
Règle pratique : Définissez ce que les invités doivent pouvoir atteindre, puis interdisez tout le reste par défaut. L'« accès Internet uniquement » est une intention de départ utile, mais le pare-feu et les règles de routage doivent l'appliquer rigoureusement.
Un point d'accès public est plus large et n'offre que peu de contrôle sur l'identité, la journalisation ou les limites du réseau. Un téléphone connecté à un routeur mobile est une connectivité personnelle, et non un service géré par le site. Un réseau invité se situe entre ces modèles. Il permet au site de contrôler l'accès et les mesures de protection tout en maintenant les visiteurs en dehors du réseau opérationnel de confiance.
La règle de base est donc simple à énoncer :
- Domaine de politique dédié : Le trafic invité dispose de son propre VLAN ou segment équivalent.
- Routage Internet uniquement : Les sous-réseaux internes et les interfaces d'administration sont inaccessibles.
- Isolation des clients : Les appareils invités ne peuvent pas communiquer de manière latérale entre eux.
- Contrôles de capacité : L'utilisation des invités ne peut pas consommer la bande passante réservée aux services essentiels.
Une fois ces limites explicitées, vous pouvez choisir une méthode d'authentification sans confondre commodité et sécurité.
Options d'authentification : des mots de passe à OpenRoaming
L'authentification détermine comment un visiteur prouve qu'il doit bénéficier du service. Elle façonne également la première impression de l'invité et contrôle les informations qui pénètrent dans votre flux de données.
Un mot de passe WPA2 ou WPA3 partagé est facile à expliquer. La réception peut l'imprimer sur une carte, l'afficher dans une salle de réunion ou le proposer sur un menu. L'inconvénient est que chaque visiteur utilise le même secret, ce qui vous empêche de distinguer de manière fiable un utilisateur d'un autre, de révoquer l'accès d'une seule personne ou d'empêcher le mot de passe de se propager au-delà de l'établissement.
Un Captive Portal offre plus de contrôle. L'invité rejoint le réseau sans fil, voit une page d'accès personnalisée, accepte les conditions et peut fournir une adresse e-mail ou d'autres informations. Il permet d'afficher des avis clairs et peut se connecter aux systèmes clients, mais chaque champ pose une question de gouvernance. Un portail ne doit jamais faire du consentement marketing facultatif une condition cachée pour obtenir une connectivité de base. Pour des conseils de conception pratiques, utilisez ce guide du Captive Portal pour la planification du WiFi invité.
Passpoint et OpenRoaming réduisent les connexions répétées. La certification de Purple permet aux invités de s'authentifier une seule fois par e-mail et de bénéficier d'une connectivité chiffrée dès le premier paquet sur plus de 80 000 sites dans le monde, avec une reconnexion automatique lors des visites ultérieures. La présentation de OpenRoaming et Passpoint décrit le modèle et son expérience de visite de retour.
| Modèle | Enregistrement | Chiffrement | Données par utilisateur | Idéal pour |
|---|---|---|---|---|
| Mot de passe partagé WPA2 ou WPA3 | Très simple, souvent manuel | Dépend de la sécurité sans fil configurée | Identité individuelle peu ou pas fiable | Petits espaces privilégiant un accès basique |
| Captive Portal | Connexion via navigateur, conditions d'utilisation et champs de formulaire optionnels | Dépend de la configuration du réseau sans fil et du portail | L'adresse e-mail, les consentements et les informations de session peuvent être collectés | Espaces nécessitant un accès personnalisé et des données propriétaires encadrées |
| Passpoint et OpenRoaming | Configuration unique du profil ou de l'identité, puis reconnexion automatique | Accès chiffré de type entreprise dès le premier paquet de données | Les enregistrements d'identité et de session peuvent être gérés par utilisateur | Visiteurs réguliers, sites distribués et accès sans friction |
Adapter la méthode au risque
Choisissez un mot de passe partagé uniquement lorsque les avantages opérationnels l'emportent sur l'absence de responsabilité individuelle. Un Captive Portal convient aux établissements qui nécessitent des conditions explicites, une collecte de données contrôlée ou un parcours d'intégration personnalisé, mais il exige des avis de confidentialité, des contrôles d'accès et des règles de conservation.
Les technologies Passpoint et OpenRoaming sont particulièrement utiles lorsque les visiteurs reviennent, se déplacent entre plusieurs sites ou attendent une connexion qui se comporte plutôt comme un service mobile. Elles ne dispensent pas de la segmentation ou de la gouvernance. L'authentification répond à la question : qui peut se connecter ? La politique de pare-feu répond à la question : où cette connexion peut-elle aller ?
Segmentation et architecture de sécurité
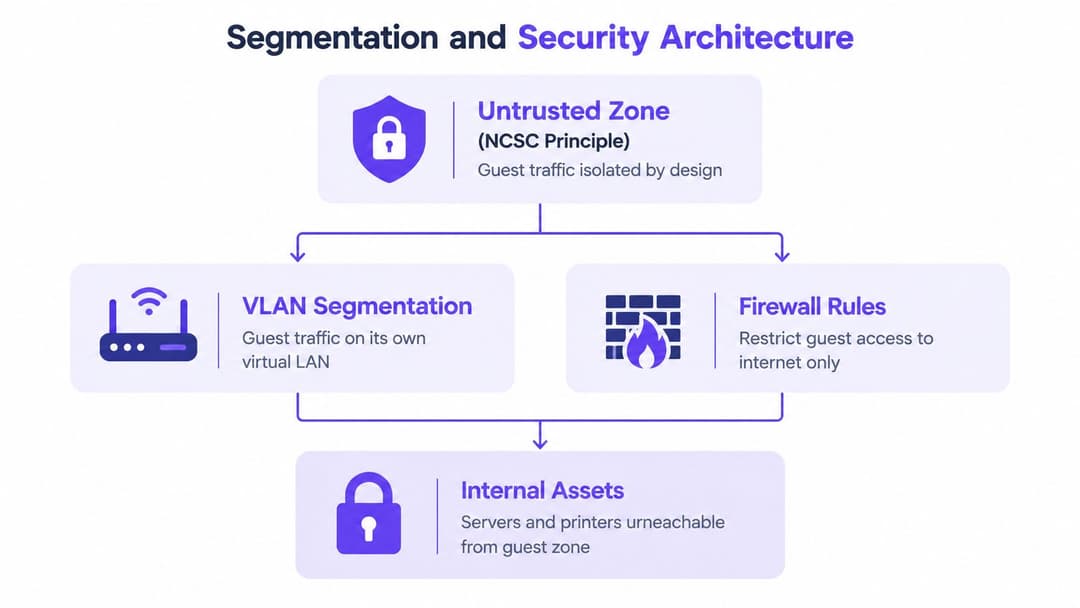
Le NCSC recommande de traiter le trafic invité comme une zone de sécurité non approuvée, de segmenter les groupes d'utilisateurs distincts, de surveiller l'activité et de réserver la bande passante Internet des invités séparément de la capacité utilisée par les services critiques. Les directives du NCSC pour les conférences de haut niveau fournissent le principe sous-jacent, qui s'applique également aux hôtels, salles de spectacle, cliniques et bureaux.
Construire la limite par couches
Commencez par mapper le SSID invité à un VLAN dédié ou à un segment équivalent. Dans un hôtel, le trafic de ce segment ne doit avoir aucune route vers le système de gestion de l'établissement, les postes de travail du personnel, les terminaux de paiement, les contrôleurs de vidéosurveillance ou les systèmes de gestion technique du bâtiment. Le pare-feu doit autoriser les services requis pour l'accès à internet et refuser par défaut les destinations internes.
L'isolation des clients ajoute une limite supplémentaire. Sans elle, un appareil invité malveillant ou mal configuré pourrait découvrir d'autres appareils de visiteurs sur le même réseau sans fil. L'isolation limite cette voie latérale et permet au segment visiteur de se comporter comme des sessions d'accès Internet distinctes plutôt que comme un réseau local partagé.
Les contrôles de capacité protègent la disponibilité. Appliquez des limites de débit ou réservez une capacité ascendante distincte pour qu'un seul appareil, un téléchargement volumineux, une activité de logiciel malveillant ou une attaque par déni de service ne puisse pas épuiser la bande passante nécessaire aux systèmes de point de vente, à la téléphonie, aux plateformes de réservation ou aux applications du personnel.
Le confinement importe plus que les étiquettes. Un réseau nommé « Invité » n'est pas sécurisé du simple fait de son nom. Il l'est lorsque le routage, les règles de pare-feu, les politiques sans fil et la surveillance appliquent la limite définie.
Ajouter l'identité là où elle est utile
Certains environnements nécessitent plus d'un profil de visiteur partagé. Les clés pré-partagées d'identité peuvent attribuer des clés uniques aux appareils tout en maintenant une architecture sans fil gérable, ce qui est utile pour les équipements hérités qui ne peuvent pas utiliser de client d'entreprise. Le personnel doit normalement être placé sur un service distinct avec des contrôles adossés à un annuaire, plutôt que de partager la politique des visiteurs.
Les fournisseurs diffèrent dans leur façon de présenter ces contrôles. Avant l'achat, confirmez la prise en charge de l'attribution de VLAN, de l'application du pare-feu, de l'isolation des clients, de la limitation du débit, de la journalisation des événements et des rôles administratifs. Le guide de sécurité WiFi pour les entreprises de Purple est un point de référence lors de la comparaison d'une couche de gestion des identités et des invités avec l'infrastructure sans fil existante.
La même logique de confinement s'applique au-delà du Royaume-Uni. Les équipes qui étudient l'environnement global des menaces peuvent utiliser cet aperçu des menaces de cybersécurité à Atlanta comme contexte supplémentaire, mais votre propre déploiement nécessite toujours des tests locaux. Connectez un appareil de test, tentez des vérifications d'accès interne approuvées, inspectez la visibilité entre homologues et confirmez que le trafic invité ne peut pas dégrader les services essentiels.
Confidentialité, protection des données et UK GDPR
Un réseau WiFi invité devient un canal de données personnelles dès que l'opérateur associe une personne à des journaux d'accès. Ces données peuvent inclure une adresse e-mail, un nom, un numéro de chambre, l'adresse de l'appareil, l'adresse IP attribuée, l'heure de connexion, la durée de la session, les sites visités ou le statut du consentement marketing. Le guide de sécurité des données de l'ICO identifie les adresses d'appareils, les adresses IP attribuées, les sites visités et la durée de connexion comme des informations susceptibles d'être enregistrées.
Commencer par l'ensemble de données minimal
Demandez-vous à quoi sert chaque champ avant de l'ajouter au portail. Un établissement peut avoir besoin d'une adresse e-mail pour fournir un service demandé ou gérer une identité de retour, mais il n'a peut-être pas besoin d'un nom complet, d'un numéro de chambre, d'une date de naissance ou d'un historique de navigation détaillé. La réponse dépend de l'objectif de l'établissement et de l'analyse juridique, alors documentez la raison plutôt que de copier un formulaire par défaut.
Un flux de travail solide sépare quatre décisions :
- Éligibilité d'accès : Que doit faire le visiteur pour obtenir l'accès Internet ?
- Communication de service : Quelles informations sont nécessaires pour l'assistance, les notifications ou un suivi demandé ?
- Autorisation marketing : Le visiteur a-t-il activement accepté de recevoir des communications promotionnelles ?
- Conservation des données analytiques : Combien de temps les enregistrements de connexion et d'utilisation doivent-ils rester disponibles ?
Le consentement marketing ne doit pas être groupé avec la connectivité de base. Un visiteur qui accepte les conditions d'accès à Internet n'a pas automatiquement accepté de recevoir des campagnes, du profilage ou des communications non liées. Présentez le marketing facultatif comme un choix distinct et affirmatif, et enregistrez ce choix indépendamment de l'événement d'accès.
Protéger et supprimer les enregistrements
Utilisez HTTPS et TLS pour les échanges du portail, un accès administratif chiffré, des autorisations de journaux d'activité strictement limitées et le chiffrement des données stockées. L'ICO indique que les organisations qui stockent ou transmettent des données personnelles doivent utiliser le chiffrement et maintenir une politique de sécurité qui prend en compte le risque résiduel. Un administrateur de plateforme capable d'exporter la base de données de contacts de chaque site dispose d'un accès plus large qu'un opérateur qui n'a besoin que d'informations sur l'état du service.
La conservation des données doit être justifiée par écrit. Définissez les enregistrements que vous conservez, le but de cette conservation, les utilisateurs autorisés et l'élément déclencheur de la suppression ou de l'anonymisation. Ne conservez pas indéfiniment les adresses MAC ou les journaux de connexion uniquement parce que le système permet de les collecter.
Le consentement à l'accès et le consentement marketing sont deux événements distincts. Votre portail doit rendre cette distinction visible pour l'invité et l'appliquer dans le modèle de données sous-jacent.
Donnez aux visiteurs un avis de confidentialité clair et un moyen d'exercer leurs droits. La technologie ne décidera pas de votre base légale ou de votre période de conservation à votre place, mais elle peut rendre la politique choisie applicable grâce à des champs obligatoires, des indicateurs de consentement distincts, un accès basé sur les rôles, des suppressions planifiées et des exportations contrôlées.
Expérience utilisateur d'accès et opportunités marketing
Un parcours WiFi invité bien conçu commence par un nombre limité d'actions claires. Un visiteur sélectionne le réseau du site, prend connaissance de la notice d'accès, choisit s'il souhaite recevoir des communications marketing et se connecte sans avoir à deviner quelle case active le service. La plateforme peut ensuite envoyer uniquement les communications autorisées par le choix enregistré de cette personne.
Les équipes du secteur de l'hôtellerie peuvent utiliser l'identité d'un client récurrent pour rendre sa nouvelle visite plus fluide. L'élément de conception essentiel n'est pas la personnalisation en soi. Le personnel doit savoir quelles informations ont été collectées, pourquoi elles l'ont été, et si l'invité a consenti à recevoir un message de suivi.
Les équipes de vente au détail peuvent associer les événements WiFi à l'analyse de la fréquentation ou du temps de séjour, à condition que les données soient traitées de manière transparente et que l'analyse ne dépasse pas l'objectif déclaré. Un centre commercial peut comparer l'engagement dans une zone de campagne par rapport à d'autres zones, puis utiliser un rapport agrégé pour guider les futures décisions d'implantation. Il ne doit pas transformer une interaction de connectivité en un profilage individuel illimité en coulisses.
Le secteur de la santé nécessite une approche différente. Un réseau de visiteurs peut prendre en charge le guidage, les informations de rendez-vous ou les avis de service, mais l'opérateur doit redoubler de prudence avec les contextes sensibles. Le portail ne doit pas déduire des conditions médicales à partir d'une connexion ou exposer des informations sur les patients via le service invité.
Concevoir le parcours autour du visiteur
Privilégiez un parcours court adapté aux mobiles, des conditions d'utilisation lisibles, un contraste accessible et un message d'erreur clair en cas d'échec de l'authentification. Proposez aux visiteurs une alternative simple, comme l'assistance de la réception, plutôt que de les bloquer dans des redirections répétitives.
Une plateforme connectée peut transmettre les informations de première partie autorisées à un CRM, déclencher une enquête après une visite ou émettre un bon de service. Le guide de marketing WiFi de Purple décrit cette utilisation plus large du WiFi authentifié comme un canal de marketing et d'engagement.
Les analyses doivent répondre à des questions opérationnelles :
- Les visiteurs terminent-ils le processus d'intégration ?
- Quels sites génèrent des demandes d'assistance ?
- Le réseau est-il performant de manière constante pendant les périodes de forte affluence ?
- Les enregistrements de consentement sont-ils distincts des enregistrements d'accès de base ?
- Le personnel marketing peut-il utiliser les données approuvées sans recevoir de journaux réseau illimités ?
Cette combinaison transforme le WiFi en un canal relationnel mesurable sans pour autant considérer chaque connexion comme une autorisation de tout collecter.
Déploiement, fournisseurs et mythes courants
Un déploiement fiable commence par le réseau existant de l'établissement. Vérifiez si la plateforme invité fonctionne avec ses points d'accès et contrôleurs, notamment Meraki, Aruba, Ruckus, Mist, UniFi ou des systèmes d'entreprise comparables. Confirmez la prise en charge de l'attribution des VLAN, des politiques de pare-feu, de l'authentification, de la surveillance, des journaux, de l'exportation des données, de la suppression et des rôles d'administration. Ces contrôles forment un pipeline de données réglementé : le trafic, les détails d'identité, les enregistrements de consentement et les actions de rétention nécessitent des propriétaires clairs et un traitement défini.
Séparez l'accès du personnel de celui des invités. Microsoft Entra ID, Google Workspace ou Okta peuvent gérer l'identité et la révocation du personnel, tandis que l'intégration des visiteurs suit ses propres règles de confidentialité. Les propriétés multi-locataires, telles que les projets immobiliers locatifs, les logements étudiants et les commerces mixtes, ont besoin d'un accès résident ou visiteur simple sans placer les locataires, les systèmes du bâtiment et les services opérationnels sur un seul réseau de confiance.
Quatre mythes à dissiper
- « Un réseau invité n'est qu'un routeur avec un mot de passe. » Un mot de passe ne remplace pas la segmentation, la surveillance, le contrôle des capacités ou la gouvernance des données.
- « OpenRoaming est trop récent pour être envisagé. » Passpoint et OpenRoaming offrent une authentification unique et une reconnexion automatique. Évaluez la compatibilité des appareils, la couverture, la gestion des identités et l'adéquation opérationnelle avant de les adopter.
- « La segmentation ralentit le WiFi. » Un service lent est généralement dû à une capacité insuffisante ou à une mauvaise planification radio. La segmentation sépare le trafic et les règles de sécurité sans réduire les performances sans fil.
- « Le consentement marketing peut être inclus dans la case à cocher d'accès. » L'acceptation de l'accès et l'autorisation promotionnelle sont des décisions distinctes, enregistrez-les donc séparément.
La planification de la capacité doit commencer par les exigences propres à l'établissement. Calculez le nombre d'appareils connectés simultanément attendus, définissez un objectif de débit par appareil, prévoyez une marge de sécurité pour les périodes d'affluence et validez la conception par un test de charge. La couverture seule ne suffit pas à prouver que le service peut répondre à la demande.
La durée du déploiement dépend de la quantité de travail de conception validée avant le début de la configuration. Documentez la politique invité, la cartographie des VLAN, les règles de pare-feu, la méthode d'authentification, l'inventaire des données, le processus de conservation et le flux de suppression. Testez ensuite la couverture, la vitesse, l'accessibilité interne, l'isolation entre pairs, la sécurité du portail et les enregistrements de consentement pendant des périodes de forte affluence représentatives. Examinez les contrôles après le lancement avec l'équipe réseau et les propriétaires de services.
Purple fournit l'authentification des invités, des politiques d'accès gérées par le cloud, la journalisation de la conformité, des connexions CRM, ainsi que la prise en charge de Passpoint et de OpenRoaming sur une infrastructure sans fil compatible. Visitez Purple pour évaluer si ses fonctionnalités de WiFi invité correspondent aux exigences de votre site en matière de sécurité, de confidentialité et d'intégration.