
UK प्रवाशांनी 2025 मध्ये आऊट-ऑफ-बंडल आंतरराष्ट्रीय रोमिंग शुल्कात £508 दशलक्ष दिले, आणि Passpoint सारखे सुरक्षित रोमिंग Wi-Fi हे खर्च काढून टाकू शकते आणि पहिल्या पॅकेटपासून एनक्रिप्टेड कनेक्टिव्हिटी प्रदान करू शकते. वेन्यू ऑपरेटर्ससाठी, रोमिंग Wi-Fi हा केवळ स्वस्त डेटा पर्याय नाही. हा एक ओळख, सुरक्षा आणि नेटवर्क डिझाइनचा निर्णय आहे.
हा फरक महत्त्वाचा आहे कारण सार्वजनिक WiFi अनेकदा वापरकर्त्यांना खर्च आणि विश्वास यापैकी एकाची निवड करायला लावते. हॉटेल, विमानतळ, रुग्णालय, शॉपिंग सेंटर किंवा वाहतूक ऑपरेटर मोफत ॲक्सेसची जाहिरात करू शकतात, तरीही ते ओपन नेटवर्क, शेअर केलेला पासवर्ड किंवा Captive Portal वर अवलंबून असतात जे वापरकर्त्यांना नेटवर्कच्या ओळखीचा कोणताही मजबूत पुरावा देत नाहीत. Passpoint आणि OpenRoaming या समस्येकडे वेगवेगळ्या प्रकारे पाहतात. ते नोंदणीकृत उपकरणाला विश्वासू नेटवर्क शोधण्याची, सेव्ह केलेल्या क्रेडेशिअल्ससह प्रमाणीकरण करण्याची आणि वापरकर्ता सहभागी कव्हरेज क्षेत्रांमधून फिरत असताना सुरक्षित ॲक्सेस ठेवण्याची अनुमती देतात.
हे UK मधील ठिकाणांसाठी एक वेगळे ऑपरेटिंग मॉडेल तयार करते. प्रश्न फक्त पाहुणे ऑनलाइन येऊ शकतात की नाही हा नाही. IT टीम्सने हे देखील ठरवले पाहिजे की कोणाला कनेक्ट होण्याची अनुमती आहे, ॲक्सेस कसा रद्द केला जातो, कोणत्या डिव्हाइसेसना सपोर्ट आहे, ट्रॅफिक कसे आयसोलेट केले जाते आणि रेडिओ डिझाइन व्यत्ययाशिवाय हालचाली सहन करू शकते का.
कॅज्युअल WiFi कनेक्टिव्हिटीची मोठी किंमत
एखादा प्रवासी परदेशी विमानतळावर पोहोचतो, त्याला परिचित दिसणारे नेटवर्क नाव दिसते आणि मोबाईल डेटा शुल्क टाळण्यासाठी तो कनेक्ट होतो. हे नेटवर्क स्प्लॅश पेज, रूम नंबर किंवा रिसेप्शन डेस्कजवळ छापलेला पासवर्ड वापरू शकते. त्यानंतर प्रवासी ईमेल तपासतो, वर्क ॲप्लिकेशन उघडतो किंवा पेमेंट करतो - हे ऑथेंटिकेशन होण्यापूर्वी कनेक्शन एन्क्रिप्ट केले होते की नाही किंवा ते नेटवर्क त्या ठिकाणाचे आहे की नाही हे अनेकदा न जाणता केले जाते.
त्या निर्णयामागील आर्थिक दबाव खूप मोठा आहे. UK रोमिंग चार्जच्या आकडेवारीवरील वृत्तानुसार, 2025 मध्ये UK प्रवाशांना आउट-ऑफ-बंडल आंतरराष्ट्रीय रोमिंग शुल्कापोटी £508 दशलक्ष खर्च आला, तर पे-मंथली ग्राहकांचा वाटा एकूण खर्चाच्या सुमारे 98% होता. त्यामुळे बिल टाळणे हे सार्वजनिक WiFi वापरण्याचे एक सुज्ञ कारण वाटू शकते, परंतु ओपन नेटवर्क वापरकर्त्यांना ईव्हसड्रॉपिंग, क्रेडेंशियल चोरी आणि फसव्या बनावट ॲक्सेस पॉइंट्सच्या धोक्यात आणू शकते.

मोफत ॲक्सेस म्हणजे विश्वासार्ह ॲक्सेस नव्हे
शेअर केलेला पासवर्ड एक विशेषतः कमकुवत सीमा तयार करतो. प्रत्येकाला एकच क्रेडेंशियल मिळते, ठिकाण सहजपणे एखाद्या वैयक्तिक डिव्हाइसला ॲक्सेसचे श्रेय देऊ शकत नाही आणि एका माजी अतिथीला हटवणे म्हणजे सहसा सर्वांसाठी पासवर्ड बदलणे होय. Captive Portal ईमेल पत्ता संकलित करू शकते किंवा वापरकर्त्याला अटी स्वीकारण्यास सांगू शकते, परंतु केवळ त्या प्रक्रियेवरून हे सिद्ध होत नाही की वायरलेस लिंक पहिल्या एक्सचेंजपासून सुरक्षित होती.
व्यावहारिक नियम: "फ्री WiFi" आणि सुरक्षित रोमिंग WiFi कडे वेगवेगळी उत्पादने म्हणून पहा. युजर काय देतो याचे उत्तर किंमत देते, तर नेटवर्क कशाचे संरक्षण करू शकते हे प्रमाणीकरण ठरवते.
Passpoint सुरुवातीचा टप्पा बदलतो. एक सुसंगत डिव्हाइस जोडणीपूर्वी नेटवर्क माहितीचे मूल्यमापन करते, त्याकडे जुळणारे क्रेडेंशियल किंवा विश्वासार्ह प्रोफाइल आहे का ते तपासते आणि नंतर एंटरप्राइज-ग्रेड ऑथेंटिकेशन स्थापित करते. योग्य WPA3 आणि EAP-TLS कॉन्फिगरेशनसह, डिव्हाइस सामायिक केलेल्या पासवर्डऐवजी प्रमाणपत्र-आधारित ओळख वापरू शकते.
स्थळाची देखील जबाबदारी असते
कॅज्युअल गेस्ट ॲक्सेस तैनात करणारा व्हेन्यू ऑपरेटर केवळ सपोर्टच्या त्रासापेक्षा जास्त गोष्टी स्वीकारतो. त्याला इम्पर्सोनेशन धोका, गेस्ट आयसोलेशन, ओळख नोंदी, लॉगिंग आणि तडजोड केलेल्या शेअर क्रेडेंशियलचे परिणाम देखील व्यवस्थापित करावे लागतात. आरोग्य सेवा, आदरातिथ्य, वाहतूक, रिटेल आणि निवासी ऑपरेटर्सना वेगवेगळ्या अनुपालन आणि सेवा अपेक्षांचा सामना करावा लागतो, परंतु त्या सर्वांना एकाच प्रश्नाचे स्पष्ट उत्तर देणे आवश्यक आहे: नेटवर्कला हे कसे माहीत होते की हे डिव्हाइस कनेक्ट करण्यासाठी अधिकृत आहे?
रोमिंग WiFi मुळे गव्हर्नन्सची गरज संपत नाही. हे वारंवार होणाऱ्या, युझर-व्हिजिबल लॉगिनच्या जागी पॉलिसी-ड्रिव्हन ट्रस्ट आणते. जेव्हा आयडेंटिटी, सर्टिफिकेट्स, फेडरेशन आणि नेटवर्क सेगमेंटेशन योग्यरित्या हाताळले जातात तेव्हा ते डिझाइन अधिक सुरक्षित बनवते, परंतु याचा अर्थ असाही होतो की ठिकाणाने त्या घटकांचे व्यवस्थापन विचारपूर्वक केले पाहिजे.
Passpoint आणि OpenRoaming मानके समजून घेणे
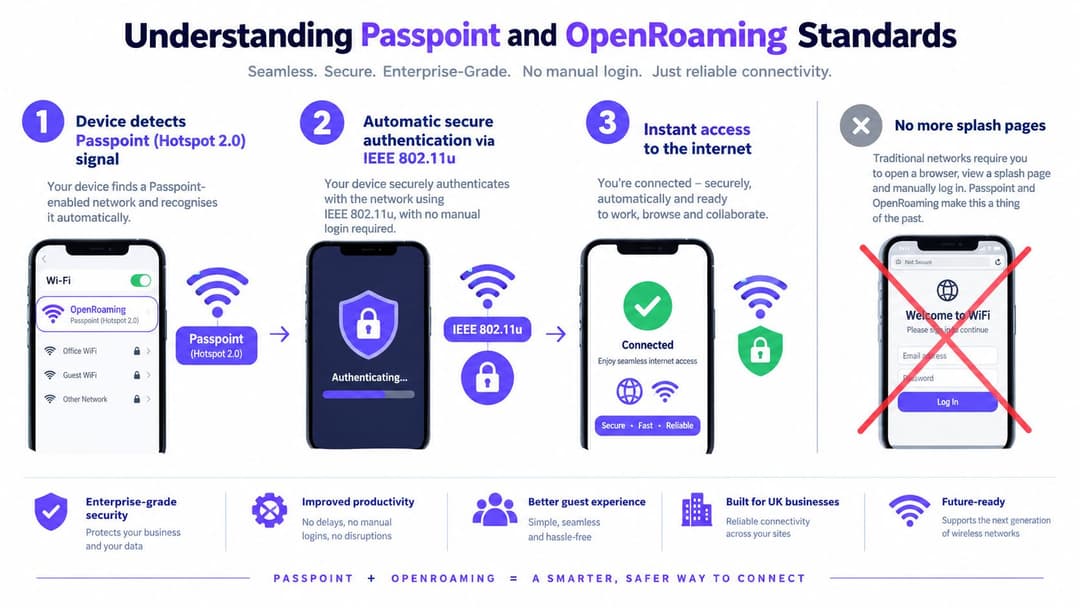
Passpoint, ज्याला Hotspot 2.0 देखील म्हटले जाते, WiFi ला मॅनेज्ड रोमिंग सर्व्हिससारखे बनवण्यासाठी IEEE 802.11u डिस्कव्हरी आणि एंटरप्राइज ऑथेंटिकेशनचा वापर करते. प्रत्येक वेळी वापरकर्त्याला SSID निवडण्यास आणि पोर्टल पूर्ण करण्यास सांगण्याऐवजी, ॲक्सेस पॉइंट अशी माहिती प्रदर्शित करतो ज्यामुळे डिव्हाइसला नेटवर्क योग्य आहे की नाही हे ठरवता येते.
OpenRoaming फेडरेशनद्वारे त्या मॉडेलचा विस्तार करते. डिव्हाइसचा आयडेंटिटी प्रोव्हायडर, कॅरियर किंवा इतर विश्वासू अथॉरिटी असा संबंध प्रस्थापित करू शकते ज्यामुळे सहभागी नेटवर्कवर स्वयंचलित ॲक्सेस मिळतो. ते ठिकाण अजूनही स्वतःच्या धोरणावर नियंत्रण ठेवते, परंतु वापरकर्त्याला प्रत्येक ठिकाणी नवीन खाते तयार करण्याची आवश्यकता नसते.
कनेक्शन क्रम
ही प्रक्रिया क्रम म्हणून समजून घेणे सोपे आहे:
- शोध (Discovery): ॲक्सेस पॉइंट समर्थित नेटवर्क माहितीची जाहिरात करतो. डिव्हाइस ठिकाण, ऑपरेटर, रोमिंग कन्सोर्टियम आणि उपलब्ध ऑथेंटिकेशन पर्याय ओळखू शकते.
- ANQP एक्सचेंज: क्लायंट डोमेन आणि आयडेंटिटी माहितीसह अधिक तपशीलांची विनंती करण्यासाठी ॲक्सेस नेटवर्क क्वेरी प्रोटोकॉल (ANQP) वापरतो.
- क्रेडेंशियल मॅचिंग: स्टोअर केलेली प्रोफाईल, सर्टिफिकेट, SIM-संबंधित आयडेंटिटी किंवा इतर मंजूर क्रेडेंशियल नेटवर्क पॉलिसीशी जुळतात की नाही हे डिव्हाइस तपासाते.
- ऑथेंटिकेशन: क्लायंट EAP आणि 802.1X द्वारे ऑथेंटिकेट करतो. एंटरप्राइझ उपयोजनांसाठी, EAP-TLS सामायिक केलेल्या पासवर्डवर अवलंबून राहण्याऐवजी क्लायंट सर्टिफिकेट व्हॅलिडेट करू शकते.
- सुरक्षित ॲक्सेस: डिव्हाइस एंटरप्राइझ सुरक्षा पॉलिसी वापरून जोडले जाते, जसे की जेथे सपोर्ट असेल तेथे WPA3, आणि पारंपारिक Captive Portal शिवाय नेटवर्क ॲक्सेस मिळवते.
गेस्ट आणि एंटरप्राइज ॲक्सेस परिस्थितींमध्ये या संकल्पना मॅप करण्याची आवश्यकता असलेल्या टीम्ससाठी वेन्यू WiFi साठी Passpoint चे संक्षिप्त वर्णन उपयुक्त आहे.
OpenRoaming काय जोडते
Passpoint शोध आणि सुरक्षित नेटवर्क ॲक्सेसची समस्या सोडवते. OpenRoaming हे फेडरेशन लेयर जोडते जे सहभागी ओळख प्रदाते आणि नेटवर्क ऑपरेटर्सना एकमेकांना ओळखण्याची अनुमती देते. हे अशा वापरकर्त्याला सपोर्ट करू शकते जो एकदा प्रमाणीकरण करतो आणि नंतर दुसऱ्या विश्वासू वेन्यूवर पुन्हा कनेक्ट होतो, जर डिव्हाइस, ओळख प्रदाता, नेटवर्क पॉलिसी आणि फेडरेशन संबंध सर्व जुळत असतील.
ती शेवटची अट महत्त्वाची आहे. जुळणारा SSID रोमिंग तयार करत नाही. क्लायंटने संबंधित वैशिष्ट्यांना सपोर्ट केला पाहिजे, नेटवर्कने अचूक ANQP माहिती प्रकाशित केली पाहिजे, ऑथेंटिकेशन सेवेने ओळख प्रदात्यावर विश्वास ठेवला पाहिजे आणि त्या ठिकाणाने सुसंगत पॉलिसी लागू केली पाहिजे. त्यापैकी एक घटक अयशस्वी झाल्यास, डिव्हाइस दुसऱ्या ॲक्सेस पद्धतीवर परत जाऊ शकते किंवा कनेक्शन नाकारू शकते.
ऑपरेटर्ससाठी, ओळख नियंत्रणे न सोडता कमी दृश्यमान अडथळे हा व्यावहारिक फायदा आहे. पाहुण्यांसाठी, स्वयंचलित निवड आणि सुरक्षित प्रमाणीकरण (authentication) हा फायदा आहे. IT टीम्ससाठी, फेडेरेशनमुळे नियमन, देखरेख आणि ऑडिट करण्यासाठी अधिक घटक जोडले जातात, ही यातील तडजोड आहे.
रोमिंग WiFi उपयोजनासाठी तांत्रिक आवश्यकता
रोमिंग WiFi डिप्लॉयमेंटसाठी आधुनिक ॲक्सेस पॉइंट आणि समान नेटवर्क नावापेक्षा जास्त गोष्टींची गरज असते. वायरलेस LAN ने Passpoint किंवा Hotspot 2.0 फंक्शन्सना सपोर्ट केला पाहिजे, अचूक ANQP माहिती प्रदर्शित केली पाहिजे आणि ऑपरेटर तसेच रोमिंग कन्सोर्टियमची योग्य ओळख पटवली पाहिजे. प्रोटेक्टेड मॅनेजमेंट फ्रेम्स देखील सुरक्षेच्या मूलभूत पायाचा भाग असाव्यात.
ऑथेंटिकेशन मार्गाकडेही तितकेच लक्ष देणे आवश्यक आहे. WPA3-Enterprise आणि EAP-TLS प्रमाणपत्र आधारित ऑथेंटिकेशन प्रदान करू शकतात, जे संपूर्ण ठिकाणी एक पासवर्ड वितरित करण्याऐवजी प्रत्येक नोंदणीकृत डिव्हाइसला वैयक्तिक ओळख देते. प्रमाणपत्रे लाइफसायकल कार्ये आणतात, ज्यामध्ये प्रोव्हिजनिंग, नूतनीकरण, रिव्होकेशन, डिव्हाइस निवृत्ती आणि हँडसेट किंवा लॅपटॉप हरवल्यास रिकव्हरी समाविष्ट असते.
SSID च्या आधी AAA पाथ तयार करा
वायरलेस कॉन्फिगरेशन हा केवळ दृश्यमान स्तर आहे. त्याच्या मागे, ठिकाणाला कार्यक्षम प्रमाणीकरण, अधिकार आणि अकाउंटिंग मार्गाची आवश्यकता असते.
- RADIUS विश्वास: ॲक्सेस पॉईंट्स किंवा कंट्रोलर्सने योग्य AAA सेवेपर्यंत पोहोचले पाहिजे आणि अपेक्षित धोरणे लागू केली पाहिजेत.
- संरक्षित देवाणघेवाण: Jisc संरक्षित प्रमाणीकरण आणि रोमिंग देवाणघेवाणीसाठी TLS वर RADIUS वापरण्याची शिफारस करते, ज्याला सामान्यतः RadSec म्हणतात. रोमिंग टप्प्यांसाठी RADIUS-as-a-Service सारखा व्यवस्थापित पर्याय परिसर अंतर्गत प्रत्येक RADIUS घटकाचे संचालन करण्याची आवश्यकता कमी करू शकतो.
- ओळख एकात्मिकरण (Identity integration): ऑपरेटरचे त्याच्या ओळख प्रदाता (identity provider), कॅरियर किंवा फेडरेशन सेवेसोबत निश्चित नाते असणे आवश्यक आहे. केवळ डिव्हाइसला SSID माहित आहे म्हणून प्रमाणीकरण यशस्वी होऊ नये.
- धोरण अंमलबजावणी (Policy enforcement): अतिथी, कर्मचारी, भाडेकरू, कंत्राटदार आणि ऑपरेशनल उपकरणांना समान भौतिक WLAN वापरत असतानाही, स्वतंत्र अधिकार नियम आवश्यक असतात.
- प्रमाणपत्र नियंत्रणे (Certificate controls): टीमला प्रमाणपत्रे कशी जारी करावीत, नूतनीकरण करावीत, निलंबित करावीत आणि रद्द करावीत, आणि प्रमाणीकरण अयशस्वी झाल्यावर डिव्हाइस काय करते हे माहित असणे आवश्यक आहे.
रेडिओ डिझाइन ठरवते की रोमिंग अखंड आणि विनाअडथळा वाटते की नाही
जेव्हा शेजारचे सेल्स वापरण्यायोग्य टार्गेट प्रदान करतात तेव्हाच क्लायंट सहजपणे हँड ऑफ करू शकतो. खूप कमी ओव्हरलॅपमुळे कव्हरेजमध्ये अंतर आणि ड्रॉप झालेले सेशन्स तयार होतात. खूप जास्त ओव्हरलॅपमुळे को-चॅनेल स्पर्धा वाढते आणि स्टिकी क्लायंट वर्तनाला प्रोत्साहन मिळू शकते, जिथे डिव्हाइस चांगल्या ॲक्सेस पॉइंटकडे जाण्याऐवजी कमकुवत ॲक्सेस पॉइंटलाच कनेक्ट राहते.
Ofcom त्यांच्या ओपन Wi-Fi प्रोपॅगेशन डेटासेट द्वारे UK 2.4 GHz आणि 5 GHz Wi-Fi प्रोपॅगेशनसाठी कॅलिब्रेटेड, जिओ-लोकेटेड मोजमापे प्रकाशित करते, ज्यामध्ये नॉर्थहॅम्प्टन जवळील एअरबोर्ड मोजमापे आणि सर्वेक्षणांचा समावेश आहे. ती मोजमापे मॉडेलिंगला सपोर्ट करू शकतात, परंतु ती वेन्यूमधील ॲक्टिव्ह सर्वेक्षणाची जागा घेऊ शकत नाहीत.
ॲप्लिकेशन एजसाठी डिझाइन: व्हॉईस कॉल करणाऱ्या हँडसेटला केवळ ॲक्सेस-पॉइंट सेलच्या मध्यभागी मजबूत सिग्नलचीच गरज नसते, तर जिथे लोक प्रत्यक्षात चालतात तिथे स्थिर आणि वापरण्यायोग्य मार्गाची आवश्यकता असते.
वास्तविक डिव्हाइसेस आणि लाइव्ह ट्रॅफिकसह हँडऑफचे सत्यापन करा. ऑथेंटिकेशन लेटन्सी, रिॲसोसिएशन अपयश, चॅनेल युटिलायझेशन आणि पॅकेट लॉसचे निरीक्षण करा, जेव्हा एखादा चाचणी हँडसेट कॉरिडॉर, लिफ्ट, कॉन्कोर्स, वॉर्ड, अतिथी कक्ष किंवा किरकोळ मजल्यांमधून फिरत असतो. व्हेंडर कव्हरेज मॅप सैद्धांतिक पोहोच दाखवू शकतो. परंतु तो प्रमाणपत्र एक्सचेंज, क्लायंट निर्णय आणि ॲप्लिकेशन सत्र सीमेवर व्यवस्थित पूर्ण होईल हे सिद्ध करू शकत नाही.
ओपन गेस्ट WiFi आणि सुरक्षित रोमिंग यांची तुलना
ओपन गेस्ट WiFi उपयोजित करणे सोपे राहते, परंतु ते सर्वात कमकुवत सुरक्षा प्रारंभ बिंदू तयार करते. एखादे डिव्हाइस एनक्रिप्शनशिवाय कनेक्ट होऊ शकते आणि त्यानंतरच त्याला पोर्टलचा सामना करावा लागतो. ती व्यवस्था प्री-ऑथेंटिकेशन ट्रॅफिक उघडी पाडू शकते आणि युजर्सना खऱ्या वेन्यू नेटवर्कमधील आणि बनावट नेटवर्कमधील फरक ओळखणे अधिक कठीण करते.
पासवर्ड-संरक्षित गेस्ट नेटवर्क मूलभूत अडथळा सुधारते, परंतु तरीही त्यात ऑपरेशनल कमतरता आहेत. तोच पासवर्ड कर्मचारी आणि अभ्यागतांमध्ये फिरतो, पाहुण्यांना त्यांची उपकरणे बदलताना किंवा नंतर परत येताना तो पुन्हा एंटर करावा लागतो आणि प्रत्येकासाठी क्रेडेंशियल न बदलता एका व्यक्तीचा ॲक्सेस रद्द करण्याचा कोणताही व्यावहारिक मार्ग वेन्यूकडे नसतो.

तीन ॲक्सेस मॉडेल, तीन ऑपरेटींग भार
| ॲक्सेस मॉडेल | अतिथी अनुभव | सुरक्षा आणि ओळख | ऑपरेटरवरील भार |
|---|---|---|---|
| पोर्टलसह ओपन नेटवर्क | मॅन्युअल निवड आणि पोर्टल संवाद | प्रमाणीकरणापूर्वी सर्वात कमकुवत संरक्षण | पोर्टल सपोर्ट, गैरवापर नियंत्रणे आणि मर्यादित विशेषता |
| सामायिक-पासवर्ड नेटवर्क | परिचित परंतु पुनरावृत्ती होणारे | प्रति वापरकर्ता सामायिक क्रेडेन्शियल नियंत्रित करणे किंवा रद्द करणे कठीण आहे | पासवर्ड रोटेशन आणि हेल्प-डेस्क विनंत्या |
| Passpoint किंवा OpenRoaming | स्वयंचलित निवड आणि पुन्हा ॲक्सेस | एनक्रिप्टेड एंटरप्राइझ ॲक्सेससह ओळख-आधारित प्रमाणीकरण | फेडरेशन, प्रमाणपत्रे, AAA, धोरण आणि डिव्हाइस चाचणी |
तिसरे मॉडेल केवळ रोमिंग हा शब्द वापरते म्हणून आपोआप सुरक्षित होत नाही. वेन्यूने प्रमाणपत्रे व्हॅलिडेट करणे, विश्वासार्ह ओळख प्रदाते कॉन्फिगर करणे, ट्रॅफिक वेगळे करणे आणि आवश्यक प्रोफाइलला सपोर्ट न करणाऱ्या उपकरणांसाठी फॉलबॅक वर्तन परिभाषित करणे आवश्यक आहे. खराब व्यवस्थापन असलेला फेडरेशन अजूनही अतिप्रमाणात ॲक्सेस किंवा कमकुवत जबाबदारी निर्माण करू शकतो.
ऑथेंटिकेशनला ऑथोरायझेशनपासून वेगळे करा
एखादे डिव्हाइस स्वतःची ओळख सिद्ध करते म्हणजे ते कुठे पोहोचू शकते हे ठरवत नाही. तो फरक नेटवर्क पॉलिसीसाठी मध्यवर्ती आहे, आणि सिस्टम डिझाइन ऑथोरायझेशन वि ऑथेंटिकेशन चे व्यावहारिक स्पष्टीकरण टीम्सना यशस्वी लॉगिनला अनिर्बंध परवानगी मानणे टाळण्यास मदत करते.
हॉटेलसाठी, पाहुण्यांच्या डिव्हाइसला इंटरनेट ॲक्सेस मिळू शकतो परंतु स्टाफ सिस्टम्सचा ॲक्सेस मिळत नाही. निवासी इमारतीमध्ये, भाडेकरू एकमेकांपासून आयसोलेट राहून समान सेवा वापरू शकतात. हॉस्पिटलमध्ये, कर्मचाऱ्यांची ओळख आणि डिव्हाइसची स्थिती क्लीनिकल रिसोर्सेसचा ॲक्सेस ठरवू शकते, तर अभ्यागतांना वेगळे धोरण लागू होते.
त्यामुळे जेव्हा एखादा ऑपरेटर एनक्रिप्टेड ॲक्सेस, वारंवार ओळख, वैयक्तिक उत्तरदायित्व आणि कमी अडथळे या गोष्टींना महत्त्व देतो तेव्हा सुरक्षित रोमिंगचे स्थान मोलाचे ठरते. कमी धोक्याच्या आणि कमी गुंतागुंतीच्या परिस्थितीसाठी ओपन ॲक्सेसची भूमिका अजूनही आहे, परंतु ती समतुल्य म्हणून सादर केली जाऊ नये.
Purple सुरक्षित रोमिंग WiFi कसे सक्षम करते
वेन्यू ऑपरेटर्सकडे अनेकदा वायरलेस हार्डवेअर आधीपासूनच असते. प्रत्येक नेटवर्कसाठी वेगळा वर्कफ्लो न बनवता ओळख, फेडरेशन, अतिथी ॲक्सेस, कर्मचाऱ्यांचे नियंत्रणे आणि जुन्या डिव्हाइसेसमध्ये समन्वय साधणे ही अधिक कठीण समस्या आहे. सहभागी नेटवर्कवर स्वयंचलित प्रमाणीकरणास सपोर्ट करण्यासाठी Passpoint आणि OpenRoaming चा वापर करून Purple त्या ऑपरेटिंग मॉडेलसाठी एक अंमलबजावणी पर्याय प्रदान करते.
अतिथीसाठी, महत्त्वाचा बदल हा आहे की ॲक्सेस सामायिक केलेल्या वेन्यू पासवर्डऐवजी ओळखीशी जोडला जाऊ शकतो. डिव्हाइसला प्रोफाइल किंवा प्रमाणपत्र आधारित विश्वासार्ह संबंध प्राप्त होतो, त्यानंतर जेव्हा ते सुसंगत नेटवर्कला सामोरे जाते तेव्हा तो संबंध वापरते. वेन्यू त्याचे स्वतःचे सेगमेंटेशन आणि ॲक्सेस पॉलिसी लागू करत असताना, कनेक्शन पहिल्या पॅकेटपासून सुरक्षित केले जाऊ शकते.
पोर्टलपेक्षा ओळख वर्कफ्लो अधिक महत्त्वाचे आहेत
कर्मचाऱ्यांचा ॲक्सेस अतिथींच्या ॲक्सेसपेक्षा वेगळी आवश्यकता सादर करतो. सोडून गेलेल्या कर्मचाऱ्याचा वायरलेस ॲक्सेस शेअर केलेला पासवर्ड सक्रिय राहिल्यामुळे कायम राहू नये आणि ॲडमिनिस्ट्रेटरला प्रत्येक ॲक्सेस पॉइंट मॅन्युअली अपडेट करण्याची गरज भासू नये. Purple कर्मचाऱ्यांचे ऑथेंटिकेशन Entra ID, Google Workspace आणि Okta सोबत एकत्रित करू शकते, ज्यामुळे डिरेक्टरीमधील बदल प्रोव्हिजनिंग आणि रिव्होकेशनवर प्रभाव टाकू शकतात.
ते मॉडेल उपयुक्त विभाजनास पाठिंबा देते:
- पाहुण्यांना (Guests) नियंत्रित, कमी-अडचणीचे इंटरनेट धोरण मिळते.
- कर्मचारी (Staff) संस्थेच्या आयडेंटिटी प्रोव्हायडरद्वारे प्रमाणीकृत होतात आणि त्यांना भूमिका-आधारित ॲक्सेस मिळतो.
- भाडेकरू किंवा रहिवासी शेजारच्या उपकरणांना उघड न करता वैयक्तिक किंवा कौटुंबिक धोरणे प्राप्त करू शकतात.
- जुनी उपकरणे (Legacy equipment) जिथे प्रमाणपत्र-आधारित क्लायंट सपोर्ट उपलब्ध नाही तिथे iPSK सारख्या यंत्रणा वापरू शकतात.
नेटवर्कला अद्याप सामान्य इंजिनिअरिंग शिस्तीची आवश्यकता आहे. एखादे प्लॅटफॉर्म अपुरा सेल ओव्हरलॅप, खराब चॅनेल प्लॅनिंग, ओव्हरलोड केलेली DHCP सर्व्हिस किंवा त्रुटी असलेला अपस्ट्रीम आयडेंटिटी प्रोव्हायडर सुधारू शकत नाही. मात्र, ते आयडेंटिटी आणि पॉलिसी ऑपरेशन्सचे केंद्रीकरण करू शकते, ज्यामुळे मल्टि-साइट रोमिंगचे मॅन्युअली व्यवस्थापन करणे कठीण होते.
विद्यमान WLAN मध्ये प्लॅटफॉर्म फिट करा
Meraki, Aruba, Ruckus, Mist, आणि UniFi यासह नेटवर्क व्हेंडर्ससोबत एकत्रीकरणासाठी Purple वर्णन केले आहे. वापरकर्ते कसे ऑथेंटिकेट करतात यात बदल करत असताना विद्यमान ॲक्सेस-लेयर गुंतवणूक जतन करू इच्छिणाऱ्या ऑपरेटरसाठी हे महत्त्वाचे आहे. योग्य मूल्यमापनाने संपूर्ण मार्गाची चाचणी केली पाहिजे, केवळ डॅशबोर्ड ॲक्सेस पॉइंट्स प्रदर्शित करू शकतो याची खात्री करून चालणार नाही.
इम्प्लिमेंटेशन टीमला सर्टिफिकेट एनरोलमेंट, डिव्हाइस काढून टाकणे, स्टाफ ऑफबोर्डिंग, गेस्ट आयसोलेशन, सपोर्ट नसलेल्या हँडसेटसाठी फॉलबॅक आणि ऑथेंटिकेशन सर्व्हिस आऊटेजदरम्यानचे वर्तन यांचे प्रात्यक्षिक दाखवण्यास सांगा. तसेच ॲनालिटिक्स आणि CRM कनेक्शन्स संस्थेच्या गोपनीयता धोरण आणि डेटा मिनिमायझेशन गरजांशी जुळतात का ते तपासा.
अतिथी ॲक्सेस दृष्टिकोनांची तुलना करणाऱ्या टीम्ससाठी, ओळख आधारित ॲक्सेससह सुरक्षित अतिथी Wi-Fi एक संबंधित उत्पादन संदर्भ प्रदान करते. खरेदीचा निर्णय केवळ पोर्टल अनुभवावर आधारित नसून वेन्यूचे ओळख मॉडेल, वायरलेस मालमत्ता, सपोर्ट क्षमता आणि गव्हर्नन्स आवश्यकतांवर आधारित असला पाहिजे.
वेन्यू आणि त्यांच्या पाहुण्यांसाठी कार्यक्षम फायदे
रोमिंग WiFi द्वारे वेन्यूच्या सपोर्ट प्रोफाइलमध्ये बदल होतो. पाहुण्यांना आता नेटवर्कचे नाव शोधण्याची, पाटीवरून पासवर्ड वाचण्याची, पोर्टल पूर्ण करण्याची आणि इतर सहभागी ठिकाणी गेल्यावर पुन्हा तीच प्रक्रिया करण्याची गरज उरत नाही. तसेच कर्मचारी देखील क्रेडेंशियल का अपयशी ठरले हे समजावून सांगण्यात किंवा ठराविक लोकांच्या पलीकडे पासवर्ड पसरल्यानंतर तो बदलण्यात कमी वेळ घालवतात.
त्या सुविधेला सुरक्षेचे मूल्य आहे, परंतु व्यावसायिक बाब ऑपरेटर ओळखीचा वापर कसा करतो यावर अवलंबून असते. हॉटेल गेस्ट ॲक्सेसला स्टाफ सिस्टमपासून वेगळे करू शकते. शॉपिंग सेंटर व्यवस्थापित क्षेत्रांमध्ये एकसमान अनुभव राखू शकते. निवासी ऑपरेटर एका फ्लॅटमधील उपकरणांना दुसऱ्या फ्लॅटमधील उपकरणे ब्राउझ करण्याची अनुमती न देता भाडेकरूंना सोपा ॲक्सेस देऊ शकतो.
ऑपरेटर काय मोजू शकतात
रोमिंग डिप्लॉयमेंटमध्ये नेटवर्क आणि व्यवसाय दोन्हीचे प्रतिबिंबित करणारे सर्व्हिस मेजर्स असावेत:
- प्रमाणीकरण आरोग्य (Authentication health): अयशस्वी प्रमाणीकरणे, प्रमाणपत्र त्रुटी, ओळख-प्रदाता अयशस्वी होणे आणि ॲक्सेस पूर्ण करण्यासाठी लागणारा वेळ याचा मागोवा घ्या.
- मोबिलिटी गुणवत्ता: प्रत्यक्ष अतिथी आणि कर्मचारी मार्गांवर पुनर्-संबोधन (reassociation) अपयश, पॅकेटचे नुकसान आणि ॲप्लिकेशन सातत्य तपासा.
- सपोर्ट मागणी: बदलापूर्वी आणि नंतरच्या आवर्ती पासवर्ड, पोर्टल आणि कनेक्शन तक्रारींची तुलना करा.
- ओळख जीवनचक्र (Identity lifecycle): नवीन जोडले गेलेले, बदललेले आणि सोडून गेलेले सदस्य इव्हेंट्समुळे इच्छित ॲक्सेस बदल होतात की नाही ते तपासा.
- पुनरावृत्ती ओळख: अनावश्यक वैयक्तिक डेटा गोळा न करता परत येणारे डिव्हाइसेस किंवा प्रमाणित ओळख समजून घेण्यासाठी गोपनीयता-जागरूक विश्लेषण वापरा.
- विभागीकरण (Segmentation): अतिथी, कर्मचारी, भाडेकरू आणि ऑपरेशनल धोरणे प्रत्येक ॲक्सेस पॉईंट आणि कंट्रोलरवर स्वतंत्र राहतील याची खात्री करा.
कार्यक्षम नियम: रोमिंगचे मूल्यमापन केवळ तक्रारींच्या अनुपस्थितीवरून करू नका. एक शांत हेल्प डेस्क अयशस्वी प्रमाणीकरण, खराब कव्हरेज किंवा नेटवर्कशी कनेक्ट करण्याचा प्रयत्न सोडलेले युजर्स लपवू शकते.
सर्वात मूल्यवान फायदा म्हणजे सुसंगतता. एकदा ऑथेंटिकेट झालेला वापरकर्ता वेगवेगळ्या पोर्टल्सवर वारंवार माहिती न देता विश्वासार्ह ठिकाणी पुन्हा कनेक्ट होऊ शकतो. ऑपरेटरला अधिक टिकाऊ ओळख संबंध प्राप्त होतो, परंतु त्या संबंधामुळे संमती, रिटेंशन, रेव्होकेशन, लॉगिंग आणि पारदर्शक गोपनीयता सूचनांबाबत कर्तव्ये निर्माण होतात.
म्हणूनच रोमिंग WiFi हा एक सुरक्षा आणि खर्चाचा निर्णय आहे. हे सामायिक क्रेडेन्शियल्स आणि मॅन्युअल सपोर्टवरील अवलंबित्व कमी करू शकते, परंतु जर ठिकाणाने कमकुवत फॉलबॅक नेटवर्क ठेवले, जुन्या डिव्हाइसेसकडे दुर्लक्ष केले किंवा आयडेंटिटी डेटाला अमर्याद मार्केटिंग रिसोर्स मानले, तर ते असे परिणाम देणार नाही.
अमलबजावणी चेकलिस्ट आणि पुढील पायऱ्या
प्रॉडक्ट डेमोने नाही, तर इन्व्हेंटरीने सुरुवात करा. ॲक्सेस पॉइंट मॉडेल, कंट्रोलर किंवा क्लाउड मॅनेजमेंट प्लॅटफॉर्म, फर्मवेअर लेव्हल, विद्यमान SSIDs, VLAN पॉलिसी, RADIUS सेवा, ओळख प्रदाते आणि अतिथी व कर्मचारी फिरत असलेले भौतिक मार्ग यांची नोंद करा. प्रिंटर, बिल्डिंग सिस्टम, पॉइंट ऑफ सेल उपकरणे आणि जुने हँडहेल्ड्स यासह अत्याधुनिक एंटरप्राइज ऑथेंटिकेशनला सपोर्ट करू न शकणारी कोणतीही डिव्हाइस श्रेणी चिन्हांकित करा.
तांत्रिक मार्ग व्हॅलिडेट करा
नेटवर्क आणि सुरक्षा टीम्ससोबत हा क्रम वापरा:
- Passpoint क्षमतेची पुष्टी करा: WLAN Hotspot 2.0, ANQP, ऑपरेटर आयडेंटिफायर्स, रोमिंग-कन्सोर्टियम आयडेंटिफायर्स आणि प्रोटेक्टेड मॅनेजमेंट फ्रेम्सना सपोर्ट करते का ते तपासा.
- ऑथेंटिकेशनचे पुनरावलोकन करा: निवडलेली EAP पद्धत, सर्टिफिकेट अथॉरिटी, आयडेंटिटी-प्रोव्हायडर ट्रस्ट आणि अपयशी ठरल्यास होणारे वर्तन याची पुष्टी करा. सपोर्ट असलेल्या ॲक्सेस पॉइंटमध्ये संपूर्ण AAA डिझाइन समाविष्ट आहे असे गृहीत धरू नका.
- RADIUS ट्रान्सपोर्टचे मूल्यांकन करा: सध्याची सर्व्हिस RadSec ला सपोर्ट करते का आणि ऑथेंटिकेशन एक्सचेंज प्रत्येक संबंधित नेटवर्क सीमेवर सुरक्षित आहेत का ते ठरवा.
- ऑथोरायझेशन मॅप करा: अतिथी, कर्मचारी, रहिवासी, कंत्राटदार आणि व्यवस्थापित उपकरणांसाठी (मॅनेज्ड डिव्हाइसेस) स्वतंत्र पॉलिसी लिहा. ऑथेंटिकेशन क्लायंटची ओळख पटवते, तर ऑथोरायझेशन त्याची पोहोच ठरवते.
- लाइफसायकल नियंत्रणे तपासा: वास्तविक वापरकर्त्यांना आमंत्रित करण्यापूर्वी नोंदणी, नूतनीकरण, हरवलेल्या डिव्हाइसचा प्रतिसाद, कर्मचाऱ्यांचे ऑफबोर्डिंग आणि सर्टिफिकेट रद्द करण्याची प्रक्रिया तपासा.
- क्लायंट विविधतेची चाचणी घ्या: प्रातिनिधिक iOS, Android, Windows आणि तज्ज्ञ डिव्हाइसेस वापरा. स्वयंचलित निवड, प्रोफाईल इंस्टॉलेशन, सर्टिफिकेट व्हॅलिडेशन आणि फॉलबॅक वर्तनाची पुष्टी करा.
- रेडिओ पर्यावरणाचे सर्वेक्षण करा: सक्रिय मोजमापांना संबंधित Ofcom प्रोपॅगेशन डेटासह एकत्र करा. केवळ दिसायला आकर्षक वाटणाऱ्या हिट मॅपसाठीच नाही, तर ॲप्लिकेशन एजसाठी ओव्हरलॅपचे नियोजन करा.
- हालचालींच्या चाचण्या (मूव्हमेंट टेस्ट्स) घ्या: व्हॉईस किंवा इतर रिअल-टाईम ट्रॅफिक वापरताना सामान्य मार्गांवरून चालून पहा. ऑथेंटिकेशन लॅटन्सी, री-ॲसोसिएशन अपयश, चॅनेल युटिलायझेशन आणि पॅकेट लॉसची नोंद करा.
- ऑपरेशन्स तयार करा: सर्व्हिस डेस्कला प्रोफाईल काढणे, आयडेंटिटी अपयश, सपोर्ट नसलेली डिव्हाइसेस आणि संशयास्पद बनावट नेटवर्क हाताळण्याच्या कार्यपद्धती द्या.
- गोपनीयता आणि रिपोर्टिंगचे पुनरावलोकन करा: ठिकाण कोणती आयडेंटिटी आणि ॲनालिटिक्स डेटा स्टोअर करते, त्याला डेटाची का गरज आहे, कोण तो ॲक्सेस करू शकते आणि तो कधी डिलीट केला जातो ते परिभाषित करा.
पायलट टेस्टमध्ये सर्वात व्यस्त भाग आणि सर्वात आव्हानात्मक मार्गांचा समावेश असावा, जसे की रिसेप्शनच्या रांगा, कॉरिडोअर, पायऱ्या, प्लॅटफॉर्म, वॉर्ड, इव्हेंट फ्लोअर्स आणि कार पार्क. यशाप्रमाणेच अपयशाची देखील गंभीरपणे चाचणी करा. ओळख प्रदाता डिस्कनेक्ट करा, प्रमाणपत्र रद्द करा, ॲक्सेस पॉइंट्समध्ये मूव्ह करा आणि जुने डिव्हाइस इंट्रोड्यूस करा जेणेकरून अतिथींच्या आधी टीम फॉलबॅक पाथचे निरीक्षण करू शकेल.
Purple ओळख-आधारित गेस्ट आणि कर्मचाऱ्यांच्या ॲक्सेससाठी Passpoint आणि OpenRoaming क्षमता प्रदान करते, सोबत विद्यमान व्हेन्यू नेटवर्कसाठी डिझाइन केलेले एकात्मिकरण उपलब्ध करून देते. एनक्रिप्टेड कनेक्टिव्हिटी, लाइफसायकल नियंत्रणे आणि कार्यप्रणाली दृश्यमानता एकत्रित करणाऱ्या रोमिंग WiFi दृष्टीकोनाचे मूल्यमापन करण्यासाठी Purple ला भेट द्या. तुमच्या ॲक्सेस-पॉइंट इस्टेट, आयडेंटिटी प्रोव्हायडर, व्हेन्यू लेआउट आणि डिव्हाइस मिश्रणावर आधारित अंमलबजावणी समीक्षेची विनंती करा.


