
Les voyageurs britanniques ont payé 508 millions de livres sterling en frais d'itinérance internationale hors forfait en 2025, et un Wi-Fi en itinérance sécurisé comme Passpoint peut éliminer ces coûts tout en fournissant une connectivité chiffrée dès le premier paquet. Pour les exploitants de sites, le Wi-Fi en itinérance n'est pas seulement une option de données moins chère. C'est une décision d'identité, de sécurité et de conception réseau.
La distinction est importante car le WiFi public demande souvent aux utilisateurs de choisir entre coût et confiance. Un hôtel, un aéroport, un hôpital, un centre commercial ou un opérateur de transport peut annoncer un accès gratuit, tout en dépendant d'un réseau ouvert, d'un mot de passe partagé ou d'un Captive Portal qui ne fournit aux utilisateurs aucune preuve solide de l'identité du réseau. Passpoint et OpenRoaming abordent le problème différemment. Ils permettent à un appareil inscrit de découvrir un réseau de confiance, de s'authentifier avec des identifiants enregistrés et de maintenir un accès sécurisé lorsque l'utilisateur se déplace dans les zones de couverture participantes.
Cela crée un modèle d'exploitation différent pour les sites britanniques. La question n'est pas seulement de savoir si les invités peuvent se connecter. Les équipes informatiques doivent également décider qui est autorisé à se connecter, comment l'accès est révoqué, quels appareils sont pris en charge, comment le trafic est isolé et si la conception radio peut maintenir la continuité du service lors des déplacements.
Le coût élevé d'une connectivité WiFi informelle
Un voyageur arrive dans un aéroport étranger, voit un nom de réseau qui lui semble familier et s'y connecte pour éviter les frais de données mobiles. Le réseau peut utiliser un portail captif, un numéro de chambre ou un mot de passe imprimé à côté de la réception. Le voyageur consulte ensuite ses e-mails, ouvre une application professionnelle ou effectue un paiement, souvent sans savoir si la connexion a été chiffrée avant l'authentification ou si le réseau appartient bien à l'établissement.
La pression financière derrière cette décision est considérable. Les voyageurs britanniques ont encouru 508 millions de livres sterling de frais d'itinérance internationale hors forfait en 2025, tandis que les clients avec un abonnement mensuel représentaient environ 98% du total, selon un rapport sur les frais d'itinérance au Royaume-Uni. Éviter une facture peut donc sembler être une raison logique d'utiliser le WiFi public, mais un réseau ouvert peut exposer les utilisateurs à l'écoute clandestine, au vol d'identifiants et aux points d'accès frauduleux. Pseudos-réseaux.

Un accès gratuit n'est pas équivalent à un accès de confiance
Un mot de passe partagé crée une limite particulièrement vulnérable. Tout le monde reçoit la même clé d'accès, l'établissement ne peut pas facilement attribuer l'accès à un appareil individuel, et supprimer un ancien utilisateur implique généralement de changer le mot de passe pour tout le monde. Un portal captif peut collecter une adresse e-mail ou demander à l'utilisateur d'accepter des conditions générales, mais ce processus seul ne prouve pas que la liaison sans fil était protégée dès le premier échange.
Règle pratique : Traitez le "WiFi gratuit" et le WiFi en itinérance sécurisée comme deux produits distincts. Le prix détermine ce que l'utilisateur paie, tandis que l'authentification détermine ce que le réseau peut protéger.
Passpoint transforme l'approche initiale. Un appareil compatible évalue les informations du réseau avant l'association, vérifie s'il possède un identifiant correspondant ou un profil de confiance, puis établit une authentification de niveau entreprise. Avec une configuration WPA3 et EAP-TLS appropriée, l'appareil peut utiliser une identité basée sur des certificats plutôt qu'un mot de passe partagé.
Le site porte également une responsabilité
Un opérateur de site qui déploie un accès visiteur occasionnel accepte plus qu'une charge de support. Il doit également gérer le risque d'usurpation d'identité, l'isolation des visiteurs, les registres d'identité, la journalisation et les conséquences d'un identifiant partagé compromis. Les secteurs de la santé, de l'hôtellerie, des transports, du commerce de détail et de l'immobilier résidentiel sont confrontés à des attentes différentes en matière de conformité et de service, mais ils ont tous besoin d'une réponse claire à la même question : comment le réseau sait-il que cet appareil est autorisé à se connecter ?
Le WiFi en itinérance ne supprime pas la nécessité d'une gouvernance. Il remplace les connexions répétées et visibles par l'utilisateur par une confiance régie par des politiques. Cela rend la conception plus sécurisée lorsque l'identité, les certificats, la fédération et la segmentation du réseau sont gérés correctement, mais cela signifie également qu'un site doit administrer ces dépendances de manière rigoureuse.
Comprendre les normes Passpoint et OpenRoaming
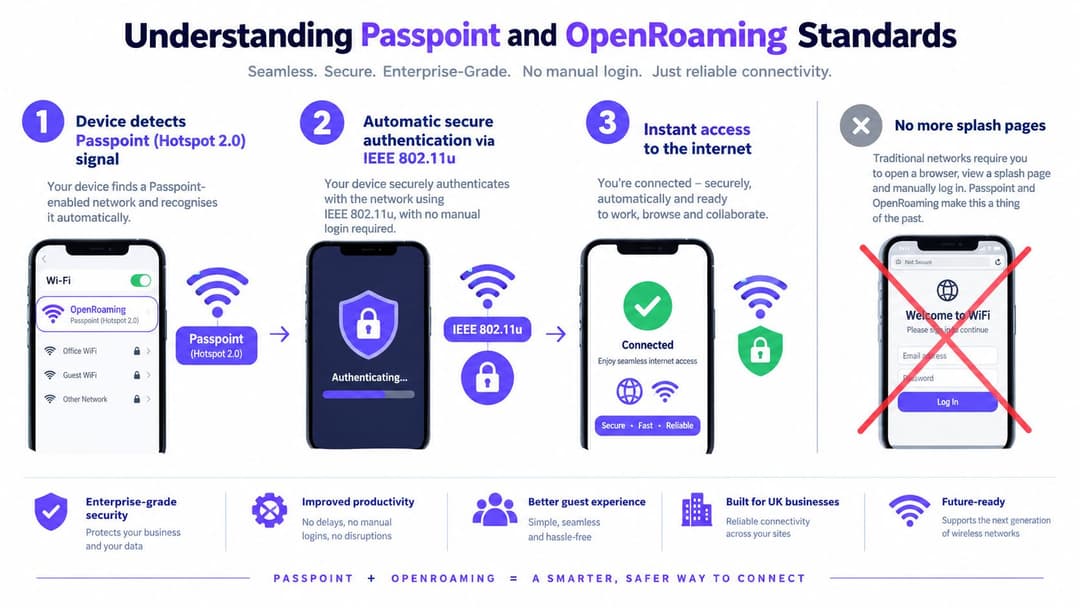
Passpoint, également connu sous le nom d'Hotspot 2.0, utilise la découverte IEEE 802.11u et l'authentification d'entreprise pour que le WiFi fonctionne davantage comme un service de roaming géré. Au lieu de demander à un utilisateur de sélectionner un SSID et de compléter un portail à chaque fois, le point d'accès diffuse des informations qui permettent à un appareil de déterminer si le réseau est approprié.
OpenRoaming étend ce modèle grâce à la fédération d'identités. Le fournisseur d'identité d'un appareil, un opérateur ou une autre autorité de confiance peut établir la relation permettant un accès automatique à travers les réseaux participants. Le site conserve le contrôle de sa propre politique, mais l'utilisateur n'a pas besoin de créer un nouveau compte à chaque emplacement.
La séquence de connexion
Le processus est plus facile à comprendre sous forme de séquence :
- Découverte : Le point d'accès diffuse les informations du réseau prises en charge. L'équipement peut identifier le site, l'opérateur, le consortium d'itinérance et les options d'authentification disponibles.
- Échange ANQP : Le client utilise le protocole ANQP (Access Network Query Protocol) pour demander des détails complémentaires, notamment des informations de domaine et d'identité.
- Correspondance des identifiants : L'équipement vérifie si un profil stocké, un certificat, une identité liée à une carte SIM ou un autre identifiant approuvé correspond à la politique du réseau.
- Authentification : Le client s'authentifie via EAP et 802.1X. Pour les déploiements en entreprise, EAP-TLS peut valider un certificat client plutôt que de s'appuyer sur un mot de passe partagé.
- Accès protégé : L'équipement rejoint le réseau en appliquant une politique de sécurité d'entreprise, telle que WPA3 lorsqu'elle est prise en charge, et obtient un accès réseau sans passer par un Captive Portal classique.
La présentation de Passpoint pour le WiFi des établissements est utile pour les équipes qui doivent adapter ces concepts aux scénarios d'accès invités et d'entreprise.
Ce qu'apporte OpenRoaming
Passpoint résout la découverte et l'accès sécurisé au réseau. OpenRoaming ajoute la couche de fédération qui permet aux fournisseurs d'identités et aux opérateurs de réseau participants de se reconnaître mutuellement. Cela permet d'accompagner un utilisateur qui s'authentifie une fois et se reconnecte ultérieurement dans un autre site de confiance, à condition que l'appareil, le fournisseur d'identités, la politique réseau et la relation de fédération soient tous alignés.
Cette dernière condition est importante. Un SSID identique ne suffit pas à créer de l'itinérance. Le client doit prendre en charge les fonctionnalités requises, le réseau doit diffuser des informations ANQP précises, le service d'authentification doit faire confiance au fournisseur d'identité et l'établissement doit appliquer une politique cohérente. Si l'un de ces éléments fait défaut, l'appareil peut basculer sur une autre méthode d'accès ou refuser la connexion.
Pour les opérateurs, le bénéfice pratique réside dans une réduction des frictions sans abandonner les contrôles d'identité. Pour les invités, l'avantage est une sélection automatique et une authentification sécurisée. Pour les équipes IT, le compromis est que la fédération introduit davantage de parties à régir, surveiller et auditer.
Exigences techniques pour le déploiement du WiFi en itinérance
Un déploiement WiFi en itinérance nécessite plus qu'un point d'accès moderne et un nom de réseau commun. Le LAN sans fil doit prendre en charge les fonctions Passpoint ou Hotspot 2.0, diffuser des informations ANQP précises et identifier correctement l'opérateur ainsi que le consortium d'itinérance. Les trames de gestion protégées (Protected Management Frames) doivent également faire partie du socle de sécurité.
Le chemin d'authentification nécessite une attention équivalente. Les technologies WPA3-Enterprise et EAP-TLS peuvent fournir une authentification basée sur des certificats, attribuant à chaque appareil enregistré une identité individuelle plutôt que de distribuer un mot de passe unique à l'ensemble d'un site. Les certificats introduisent une gestion de cycle de vie, incluant le provisionnement, le renouvellement, la révocation, la mise hors service des appareils et la récupération lorsqu'un téléphone ou un ordinateur portable est perdu.
Créer le chemin AAA avant le SSID
La configuration sans fil n'est que la couche visible. En arrière-plan, le site a besoin d'une chaîne d'authentification, d'autorisation et de traçabilité opérationnelle.
- Confiance RADIUS : Les points d'accès ou les contrôleurs doivent atteindre le bon service AAA et appliquer les politiques prévues.
- Échanges protégés : Jisc recommande le RADIUS sur TLS, communément appelé RadSec, pour des échanges d'authentification et d'itinérance protégés. Une option gérée telle que le RADIUS-as-a-Service pour les déploiements en itinérance peut réduire le besoin de gérer chaque composant RADIUS sur site.
- Intégration de l'identité : L'opérateur doit définir une relation claire avec son fournisseur d'identités, son opérateur ou son service de fédération. L'authentification ne doit pas réussir simplement parce qu'un appareil connaît l'SSID.
- Application des politiques : Les appareils des visiteurs, du personnel, des résidents, des prestataires et des opérations nécessitent des règles d'autorisation distinctes, même lorsqu'ils utilisent le même WLAN physique.
- Contrôles des certificats : L'équipe doit savoir comment émettre, renouveler, suspendre et révoquer des certificats, et comprendre le comportement d'un appareil en cas d'échec de validation.
La conception radio détermine si l'itinérance paraît fluide
Un client ne peut passer de manière fluide d'un point d'accès à un autre que lorsque les cellules voisines offrent une cible exploitable. Un chevauchement trop faible crée des zones sans couverture et des interruptions de session. Un chevauchement trop important augmente la contention co-canal et peut encourager le phénomène de client persistant (sticky client), où un appareil reste connecté à un point d'accès faible au lieu de basculer vers un meilleur.
L'Ofcom publie des mesures étalonnées et géolocalisées pour la propagation Wi-Fi à 2,4 GHz et 5 GHz au Royaume-Uni, y compris des mesures aériennes et des relevés autour de Northampton, via ses jeux de données ouverts sur la propagation Wi-Fi. Ces mesures peuvent servir à la modélisation, mais elles ne remplacent pas une étude sur le terrain active au sein du site.
Concevez pour la bordure applicative : Un téléphone effectuant un appel vocal a besoin d'un chemin stable et exploitable là où les gens se déplacent réellement, et non d'un simple signal fort au centre de la zone de couverture d'un point d'accès.
Validez le transfert avec des appareils réels et du trafic en direct. Surveillez la latence d'authentification, les échecs de réassociation, l'utilisation des canaux et la perte de paquets lorsqu'un terminal de test se déplace dans des couloirs, des ascenseurs, des halls, des services hospitaliers, des chambres d'hôtes ou des espaces de vente. Une carte de couverture d'un équipementier peut montrer une portée théorique. Elle ne peut pas prouver qu'un échange de certificats, une décision du client et une session d'application s'effectueront correctement à la limite de couverture.
Comparaison entre le WiFi invité ouvert et l'itinérance sécurisée
Le WiFi invité ouvert reste facile à déployer, mais il constitue le point de départ le moins sécurisé. Un appareil peut s'associer sans chiffrement et ne rencontrer un portail qu'ultérieurement. Cette disposition peut exposer le trafic de préauthentification et rend plus difficile pour les utilisateurs la distinction entre le réseau authentique d'un site et une imitation.
Un réseau invités protégé par mot de passe améliore la barrière de base, mais il présente toujours des faiblesses opérationnelles. Le même mot de passe circule entre le personnel et les visiteurs, les invités doivent le ressaisir lorsqu'ils changent d'appareil ou reviennent plus tard, et un site n'a souvent aucun moyen pratique de révoquer l'accès d'une personne sans modifier l'identifiant pour tout le monde.

Trois modèles d'accès, trois charges d'exploitation
| Modèle d'accès | Expérience visiteur | Sécurité et identité | Charge pour l'opérateur |
|---|---|---|---|
| Réseau ouvert avec un Captive Portal | Sélection manuelle et interaction avec le Captive Portal | Protection la plus faible avant l'authentification | Support du Captive Portal, contrôles des abus et attribution limitée |
| Réseau à mot de passe partagé | Familier mais répétitif | Un identifiant commun est difficile à contrôler ou à révoquer par utilisateur | Rotation des mots de passe et demandes au support technique |
| Passpoint ou OpenRoaming | Sélection automatique et accès récurrent | Authentification basée sur l'identité avec accès d'entreprise chiffré | Fédération, certificats, AAA, politiques et tests des appareils |
Le troisième modèle n'est pas automatiquement sécurisé du simple fait qu'il utilise le terme roaming. Un site doit valider les certificats, configurer des fournisseurs d'identités de confiance, isoler le trafic et définir un comportement de secours pour les appareils qui ne prennent pas en charge le profil requis. Une fédération mal régie peut toujours entraîner des accès excessifs ou une responsabilité affaiblie.
Séparer l'authentification de l'autorisation
Un appareil qui prouve son identité ne décide pas de ce à quoi il peut accéder. Cette distinction est au cœur des politiques réseau, et une explication pratique de la conception système autorisation vs authentification aide les équipes à ne pas traiter une connexion réussie comme une autorisation illimitée.
Dans un hôtel, l'appareil d'un client peut recevoir un accès à Internet sans pour autant accéder aux systèmes du personnel. Dans un bâtiment résidentiel, les locataires peuvent utiliser le même service tout en restant isolés les uns des autres. Dans un hôpital, l'identité du personnel et l'état de l'appareil peuvent déterminer l'accès aux ressources cliniques, tandis que les visiteurs se voient appliquer une politique distincte.
L'itinérance sécurisée gagne donc toute sa légitimité lorsqu'un opérateur privilégie un accès chiffré, une reconnaissance récurrente, une responsabilité individuelle et une friction réduite. L'accès ouvert conserve son utilité pour les scénarios à faible risque et à faible complexité, mais il ne doit pas être présenté comme un équivalent.
Comment Purple permet un WiFi itinérant sécurisé
Les exploitants de sites possèdent souvent déjà le matériel sans fil. Le problème le plus complexe réside dans la coordination de l'identité, de la fédération, de l'accès invité, des contrôles du personnel et des appareils anciens, sans devoir créer un flux de travail distinct pour chaque réseau. Purple offre une option de mise en œuvre pour ce modèle opérationnel, en utilisant Passpoint et OpenRoaming afin de prendre en charge l'authentification automatique sur l'ensemble des réseaux participants.
Pour un invité, le changement majeur réside dans le fait que l'accès peut être lié à une identité plutôt qu'à un mot de passe de site partagé. L'appareil reçoit un profil ou une relation de confiance basée sur un certificat, puis utilise cette relation lorsqu'il rencontre un réseau compatible. La connexion peut être protégée dès le premier paquet, tandis que le site applique sa propre segmentation et sa politique d'accès.
Les flux de travail d'identité comptent plus que le portail
L'accès du personnel présente des exigences différentes de celles des visiteurs. Un employé sur le départ ne doit pas conserver son accès sans fil parce qu'un mot de passe partagé reste actif, et un administrateur ne doit pas avoir à mettre à jour chaque point d'accès manuellement. Purple peut intégrer l'authentification du personnel avec Microsoft Entra ID, Google Workspace et Okta, permettant aux modifications de l'annuaire d'influer directement sur le provisionnement et la révocation.
Ce modèle favorise une séparation utile :
- Les visiteurs bénéficient d'une politique d'accès Internet contrôlée et fluide.
- Le personnel s'authentifie via le fournisseur d'identités de l'organisation et bénéficie d'un accès basé sur les rôles.
- Les locataires ou résidents peuvent recevoir des politiques individuelles ou pour l'ensemble du foyer sans exposer les appareils voisins.
- Les équipements hérités peuvent utiliser des mécanismes tels que iPSK lorsque la prise en charge des certificats clients n'est pas disponible.
Le réseau nécessite toujours une rigueur d'ingénierie classique. Une plateforme ne peut pas corriger un chevauchement de cellules insuffisant, une mauvaise planification des canaux, un service DHCP surchargé ou un fournisseur d'identité en amont défaillant. Elle peut, en revanche, centraliser les opérations d'identité et de politiques qui rendent l'itinérance multi-sites difficile à gérer manuellement.
Adapter la plateforme au WLAN existant
Purple est décrit pour s'intégrer avec des équipementiers réseau tels que Meraki, Aruba, Ruckus, Mist et UniFi. Cela est essentiel pour les opérateurs qui souhaitent préserver leur investissement dans la couche d'accès existante tout en faisant évoluer le mode d'authentification des utilisateurs. Une évaluation rigoureuse doit tester l'ensemble du parcours, et ne pas seulement confirmer qu'un tableau de bord peut afficher des points d'accès.
Demandez à l'équipe de mise en œuvre de faire une démonstration de l'enrôlement des certificats, de la suppression des appareils, du départ des employés, de l'isolation des invités, du basculement pour les terminaux non pris en charge et du comportement lors d'une panne du service d'authentification. Vérifiez également si les connexions d'analyse et de CRM sont conformes à la politique de confidentialité de l'organisation et aux exigences de minimisation des données.
Pour les équipes qui comparent les approches d'accès invité, le Wi-Fi invité sécurisé avec accès basé sur l'identité constitue une référence produit pertinente. La décision d'achat doit néanmoins reposer sur le modèle d'identité du site, le parc sans fil, la capacité de support et les exigences de gouvernance, plutôt que sur la seule expérience du portail.
Avantages opérationnels pour les établissements et leurs invités
Le WiFi en roaming modifie le profil de support d'un site. Les visiteurs n'ont plus besoin de chercher un nom de réseau, de lire un mot de passe sur un panneau, de remplir un portail et de répéter l'opération lorsqu'ils se rendent sur un autre site participant. Le personnel passe également moins de temps à expliquer pourquoi un identifiant a échoué ou à remplacer un mot de passe après sa diffusion au-delà du public visé.
Cette commodité présente un intérêt en matière de sécurité, mais l'argument commercial dépend de la manière dont l'opérateur exploite l'identité. Un hôtel peut séparer l'accès des visiteurs des systèmes du personnel. Un centre commercial peut maintenir une expérience cohérente dans l'ensemble des zones gérées. Un opérateur résidentiel peut offrir aux locataires un accès simple sans permettre aux appareils d'un appartement de parcourir les appareils d'un autre.
Ce que les opérateurs peuvent mesurer
Un déploiement en roaming doit comporter des indicateurs de service qui reflètent à la fois le réseau et l'activité commerciale :
- Santé de l'authentification : Suivez les échecs d'authentification, les erreurs de certificat, les défaillances du fournisseur d'identités et le temps nécessaire pour finaliser l'accès.
- Qualité de la mobilité : Testez les échecs de réassociation, la perte de paquets et la continuité des applications le long des parcours réels des visiteurs et du personnel.
- Demande d'assistance : Comparez les réclamations récurrentes concernant les mots de passe, le portail et la connexion avant et après le changement.
- Cycle de vie des identités : Vérifiez si les arrivées, départs et changements de poste entraînent les modifications d'accès prévues.
- Reconnaissance des visiteurs réguliers : Utilisez des analyses respectueuses de la vie privée pour comprendre les appareils récurrents ou les identités authentifiées sans collecter de données personnelles inutiles.
- Segmentation : Confirmez que les politiques relatives aux visiteurs, au personnel, aux résidents et aux opérations restent séparées sur chaque point d'accès et contrôleur.
Règle opérationnelle : Ne mesurez pas l'itinérance à la seule absence de réclamations. Un support technique silencieux peut masquer des échecs d'authentification, une mauvaise couverture ou des utilisateurs qui ont renoncé à se connecter.
L'avantage le plus précieux est la cohérence. Un utilisateur qui s'authentifie une fois peut se reconnecter sur des sites de confiance sans avoir à fournir à nouveau ses informations sur des portails distincts. L'opérateur bénéficie d'une relation d'identité plus durable, mais cette relation crée des obligations concernant le consentement, la conservation, la révocation, le journalisage et des avis de confidentialité transparents.
Le WiFi en itinérance représente donc une décision de sécurité et de coût. Il peut réduire la dépendance à l'égard des identifiants partagés et du support manuel, mais il ne produira pas ces résultats si le site conserve des réseaux de secours vulnérables, ignore les anciens appareils ou traite les données d'identité comme une ressource marketing illimitée.
Liste de contrôle de mise en œuvre et prochaines étapes
Commencez par un inventaire, pas par une démonstration de produit. Enregistrez les modèles de points d'accès, la plateforme de gestion cloud ou de contrôleur, les versions de firmware, les SSID existants, les politiques VLAN, les services RADIUS, les fournisseurs d'identité et les parcours physiques empruntés par le personnel et les visiteurs. Signalez toute catégorie d'appareils ne prenant pas en charge l'authentification entreprise moderne, notamment les imprimantes, les systèmes du bâtiment, le matériel de point de vente et les anciens terminaux portables.
Valider le chemin technique
Utilisez cette séquence avec les équipes réseau et sécurité :
- Confirmer la prise en charge de Passpoint : Vérifiez si le WLAN prend en charge Hotspot 2.0, ANQP, les identifiants d'opérateur, les identifiants de consortium de itinérance (roaming) et les trames de gestion protégées (PMF).
- Examiner l'authentification : Confirmez la méthode EAP choisie, l'autorité de certification, la confiance envers le fournisseur d'identité et le comportement en cas d'échec. Ne partez pas du principe qu'un point d'accès compatible intègre une architecture AAA complète.
- Évaluer le transport RADIUS : Déterminez si le service actuel prend en charge RadSec et si les échanges d'authentification sont protégés sur chaque limite de réseau pertinente.
- Cartographier l'autorisation : Rédigez des politiques distinctes pour les invités, le personnel, les résidents, les prestataires et les équipements gérés. L'authentification identifie le client, tandis que l'autorisation détermine sa portée.
- Vérifier le contrôle du cycle de vie : Testez l'inscription, le renouvellement, la réaction en cas de perte d'équipement, le départ d'un employé et la révocation de certificat avant d'inviter de véritables utilisateurs.
- Tester la diversité des clients : Utilisez des équipements représentatifs sous iOS, Android, Windows ainsi que des appareils spécialisés. Confirmez la sélection automatique, l'installation des profils, la validation des certificats et le comportement de secours.
- Analyser l'environnement radio : Combinez des mesures actives avec les données de propagation Ofcom pertinentes. Planifiez le chevauchement pour le bon fonctionnement des applications, et pas seulement pour obtenir une carte thermique attrayante.
- Effectuer des tests de mobilité : Parcourez les trajets habituels tout en utilisant du trafic vocal ou d'autres flux en temps réel. Enregistrez la latence d'authentification, les échecs de réassociation, l'utilisation des canaux et la perte de paquets.
- Préparer l'exploitation : Fournaissez au centre de services des procédures pour la suppression de profils, les échecs d'identité, les équipements non pris en charge et les réseaux malveillants suspectés.
- Examiner la confidentialité et les rapports : Définissez quelles données d'identité et d'analyse le site stocke, pourquoi il en a besoin, qui peut y accéder et à quel moment elles sont supprimées.
Un projet pilote doit inclure les zones les plus fréquentées et les itinéraires les plus exigeants, comme les files d'attente à la réception, les couloirs, les cages d'escalier, les quais, les services hospitaliers, les espaces d'événements et les parkings. Testez les échecs tout aussi rigoureusement que les réussites. Déconnectez le fournisseur d'identités, révoquez un certificat, déplacez-vous entre les points d'accès et introduisez un appareil ancien afin que l'équipe puisse observer le parcours de secours avant que les invités ne le fassent.
Purple fournit des fonctionnalités Passpoint et OpenRoaming pour un accès des visiteurs et du personnel basé sur l'identité, ainsi que des intégrations conçues pour les réseaux de sites existants. Visitez Purple pour évaluer une approche de WiFi en itinérance qui associe connectivité chiffrée, contrôles du cycle de vie et visibilité opérationnelle. Demandez une analyse de déploiement basée sur votre parc de points d'accès, votre fournisseur d'identités, la configuration de votre site et la diversité de vos appareils.


