La mayoría de las guías sobre Captive Portal empiezan por el lugar equivocado. Comienzan con el logotipo, los colores de la página de inicio y el formulario de correo electrónico, y luego tratan la seguridad de la red como una simple casilla de verificación. Una página cuidada no hace que un SSID abierto sea seguro, y un inicio de sesión correcto no demuestra que un dispositivo de invitado no pueda acceder a los sistemas internos.
Una configuración de Captive Portal fiable comienza en la red de acceso. Necesita una ruta de invitados independiente, un tráfico previo a la autenticación estrictamente controlado, un proceso de autenticación que funcione para visitantes reales y controles operativos que sigan siendo eficaces tras el lanzamiento. El portal forma parte de la arquitectura de seguridad, no es solo una superficie de marketing.
Redefinición del portal como límite de acceso
El WiFi público se convirtió en un servicio cotidiano a medida que los establecimientos ampliaban el acceso en cafeterías, hoteles, ubicaciones de transporte, bibliotecas y otros espacios públicos. En 2014, el Reino Unido contaba con aproximadamente un punto de acceso WiFi por cada 11 personas, y la mayoría de los puntos de acceso requerían registro antes de acceder a internet, aunque algunos eran gratuitos y otros eran servicios comerciales. La misma guía de conectividad digital del gobierno local del Reino Unido advertía de que la seguridad del WiFi público podía ser "laxa o inexistente".
Esa historia es importante porque expone la función real del portal. Se sitúa entre la asociación inalámbrica y el acceso sin restricciones, proporcionando un punto de control para el registro, la aceptación de términos o el pago. Puede autenticar a un visitante o registrar el consentimiento, pero no cifra el tráfico habitual por sí mismo ni impide que un dispositivo conectado ataque a otro a menos que la red aplique el aislamiento.
Regla práctica: trate el portal como un flujo de trabajo de autorización situado dentro de una red no confiable, no como un límite de seguridad que reemplace a la segmentación.
La distinción es fácil de pasar por alto. Un invitado puede completar un inicio de sesión personalizado con su marca y, aun así, estar expuesto a las amenazas asociadas con el acceso inalámbrico abierto. Si la VLAN de invitados puede enrutarse hacia servicios corporativos, interfaces de gestión, impresoras o dispositivos inteligentes, el portal solo habrá hecho que una red insegura parezca más confiable.
Por este motivo, la identidad y la política de red deben ir de la mano. Un diseño enfocado en la identidad puede asociar el acceso con una persona, sesión o política, pero el punto de aplicación aún necesita restringir a qué puede acceder esa sesión. Una referencia útil para este modelo son las redes basadas en la identidad, especialmente cuando las instalaciones requieren un tratamiento diferente para visitantes, personal, contratistas y dispositivos gestionados.
La población conectada del Reino Unido ya esperaba un acceso móvil cómodo en 2015, cuando el 78 % de los adultos de Gran Bretaña (es decir, 39,3 millones de personas) utilizaba internet todos los días o casi todos los días, según la publicación sobre acceso a internet de la Oficina Nacional de Estadística. Por lo tanto, un buen portal debe equilibrar dos realidades: los visitantes esperan una conexión rápida, mientras que el operador sigue siendo responsable de mantener una ruta de acceso controlada y explicable.
Requisitos previos de la red y aislamiento del tráfico
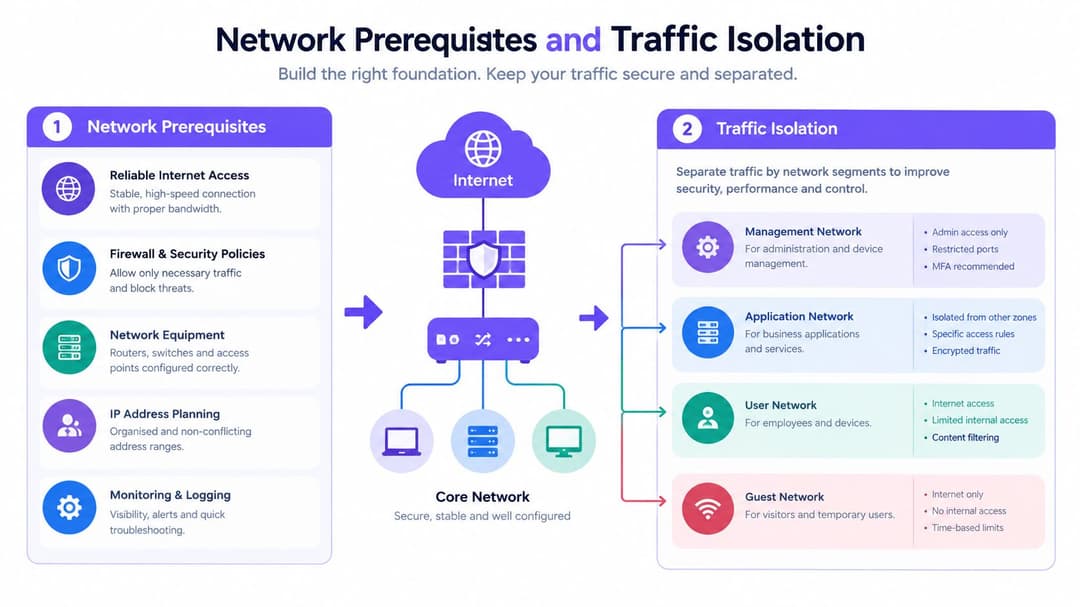
Cree la red de invitados antes de configurar la página. Comience con un SSID de invitados dedicado asignado a una VLAN independiente. No reutilice un SSID de empleados con una pantalla de bienvenida diferente y no asuma que un rol de invitado por sí solo proporciona suficiente separación hasta que haya probado el comportamiento resultante del firewall.
Crear primero la ruta de invitados
La VLAN debe tener su propio alcance DHCP y DNS. Aplique reglas de firewall con estado que bloqueen:
- Tráfico de invitados a la red corporativa: Evite el acceso a aplicaciones empresariales, servicios de archivos, sistemas de voz y otros recursos privados.
- Tráfico de invitados a la red de gestión: Deniegue el acceso a controladores inalámbricos, switches, gateways, puntos de acceso e interfaces administrativas.
- Tráfico entrante no autenticado: Impida que las conexiones no solicitadas lleguen a los clientes invitados y a las redes internas.
- Tráfico lateral de invitados: Habilite la aislación de clientes en la capa WLAN siempre que la plataforma lo admita y, a continuación, verifique el resultado desde dispositivos de prueba reales.
Antes de la autenticación, permita únicamente las dependencias necesarias para completar el proceso. Esto normalmente incluye DHCP, DNS, el portal y los puntos de enlace de la API, así como cualquier comprobación de conectividad del sistema operativo explícitamente requerida. Mantenga reducida la lista de acceso permitido previa a la autenticación. Una lista de acceso permitido amplia facilita la resolución de problemas durante unos minutos, pero después crea una política que nadie puede revisar con confianza.
Mantener el jardín vallado de forma deliberada
Redirija las solicitudes web a un portal HTTPS con un certificado válido. Permita el contenido del portal y las dependencias de autenticación antes del inicio de sesión, pero no admita la navegación no relacionada como solución alternativa para una página que no se carga. Un generador de walled garden puede ayudar a recopilar las entradas requeridas, pero la lista final debe revisarse con respecto a los servicios reales de identidad, entrega de contenido y pago en uso.
La elección de la plataforma afecta a qué parte de esta política puede expresar de forma clara. Si está comparando el cifrado inalámbrico y las opciones de acceso empresarial junto con un diseño para invitados, esta guía empresarial de WPA3 proporciona un contexto útil. WPA3 no elimina la necesidad de un Captive Portal, pero puede ser relevante a la hora de elegir rutas más seguras para el personal o los dispositivos gestionados.
La prueba de aceptación no es “la página carga”. Es “un invitado no autenticado solo puede acceder a los destinos previstos, y un invitado autenticado sigue sin poder acceder a las redes privadas”.
No coloque dispositivos administrativos con privilegios en una red cautiva a menos que existan controles adicionales que mitiguen el riesgo. La guía sobre VPN del NCSC señala que los Captive Portals requieren navegación directa fuera de una VPN durante la autenticación y pueden exponer los dispositivos durante dicho proceso. El personal y los administradores deberían utilizar normalmente un WiFi corporativo basado en certificados u otra ruta de acceso controlada.
Selección del método de autenticación adecuado
La autenticación es una decisión de diseño, no una decisión de campos de formulario. La captura de correo electrónico puede ser adecuada para una cafetería, el SSO para los empleados, la iPSK para los equipos heredados y Passpoint puede eliminar el portal por completo para los usuarios recurrentes. La elección correcta depende de quién se conecte, qué deba demostrar el operador y qué ocurra cuando falle el método preferido.
| Método | Fricción del usuario | Nivel de seguridad | Caso de uso ideal |
|---|---|---|---|
| Click-through o captura de correo electrónico | De baja a moderada, según los campos requeridos | Señal básica de identidad o consentimiento | Acceso público de invitados donde la recogida proporcionada de datos sea aceptable |
| SSO | Moderada para visitantes, baja para el personal existente | Acceso más sólido respaldado por directorio | Empleados y contratistas con identidades corporativas gestionadas |
| iPSK | Baja tras el aprovisionamiento, mayor durante la configuración del dispositivo | Control sólido de dispositivos o segmentos | Dispositivos heredados, IoT y entornos multinquilino |
| Passpoint o OpenRoaming | Muy baja tras la inscripción | Incorporación cifrada más sólida | Usuarios habituales y descarga de tráfico móvil (cellular offload) fluida |
Adapte el método al usuario
La captura de correo electrónico es fácil de entender, pero resulta problemática cuando los operadores tratan el consentimiento de marketing como una condición para acceder a internet. Proporcione una vía claramente identificada que no sea de marketing cuando sea posible, explique por qué se recogen los datos y evite solicitar información que el servicio no necesite.
El SSO es adecuado para el personal porque la organización puede vincular el acceso a un directorio existente y revocarlo cuando cambie el estado laboral o del contratista. No es un método universal para invitados. Es posible que los visitantes no tengan una cuenta compatible, y forzar a un consumidor a pasar por un flujo de identidad empresarial crea una fricción innecesaria.
iPSK proporciona a los administradores un mayor control que una contraseña compartida, especialmente para los dispositivos que no pueden gestionar una autenticación interactiva moderna. Utilice claves o políticas independientes cuando los dispositivos requieran un tratamiento diferente y planifique un proceso de revocación antes de distribuir las credenciales.
Passpoint y OpenRoaming funcionan bien cuando la prioridad es un acceso cifrado y sin fricciones en lugar de una página de inicio con marca personalizada. Requieren una infraestructura de identidad e inscripción compatible, por lo que complementan en lugar de sustituir a un portal en cada recinto.
Para la autenticación respaldada por directorio, un servicio RADIUS gestionado puede reducir la carga de mantener una infraestructura de autenticación local. RADIUS-as-a-Service es una opción a evaluar junto con las capacidades ya disponibles en su plataforma inalámbrica.
Diseñar para fallos y accesibilidad
Un proceso bien planificado tiene en cuenta a los visitantes sin cobertura móvil, a las personas que no dan su consentimiento para recibir comunicaciones comerciales, a los usuarios con tecnologías de asistencia y a los invitados que necesitan acceso inmediato por motivos médicos, laborales o de protección. Ofrezca acceso asistido por el personal, cupones u otra alternativa proporcionada, y asegúrese de que la página funcione con navegación por teclado y lectores de pantalla.
El portal también debe separar la autorización de internet del consentimiento promocional. El informe de tecnología de consumo y hostelería de 2025 describe una encuesta representativa a nivel nacional de consumidores británicos y refuerza por qué los operadores de hostelería deben probar las preferencias en lugar de asumir que todos los huéspedes desean la misma experiencia digital.
Matices de configuración específicos de cada fabricante
La arquitectura se mantiene constante entre los distintos proveedores, pero los puntos de fallo no. En todos los casos, el controlador debe saber a dónde enviar al cliente no autenticado, qué destinos son accesibles antes de la autenticación y cómo un retorno de llamada (callback) correcto cambia el estado de acceso del cliente.
Meraki
En Meraki, seleccione el modo de página de bienvenida adecuado para el SSID de invitados y configure el Captive Portal externo o el servicio de autenticación. Revise conjuntamente el Walled Garden y los controles de firewall asociados. Un portal puede cargarse correctamente mientras el retorno de llamada está bloqueado, lo que deja al usuario autenticado en el navegador pero no autorizado en la pasarela.
Compruebe minuciosamente los parámetros de redirección. Su portal necesita suficiente contexto para identificar la ubicación, el SSID y la sesión del cliente, pero no debe exponer información innecesaria en una URL. Valide la ruta de retorno posterior a la autenticación y confirme que el cambio de política se produzca en el dispositivo de red previsto.
Aruba
Los entornos Aruba suelen derivar el acceso a partir de los roles de usuario. Confirme qué rol se aplica antes de la autenticación, qué rol se aplica tras un retorno de llamada (callback) correcto y si la directiva de firewall del rol permite los servicios de internet previstos. Un Captive Portal externo configurado correctamente no sirve de nada si el rol resultante sigue bloqueando el DNS o el tráfico saliente.
Mantenga el rol previo a la autenticación restrictivo de forma deliberada. Pruebe la asignación de roles tanto con un dispositivo limpio como con uno autorizado previamente, ya que el estado almacenado en caché puede ocultar una transición incorrecta.
Ruckus
Los servicios de hotspot de Ruckus requieren prestar gran atención a la relación entre el perfil del hotspot y la WLAN. Confirme que la página de inicio de sesión externa, el walled garden y la política posterior a la autenticación estén vinculados al mismo servicio de invitados. Compruebe el comportamiento de roaming cuando un cliente se desplaza entre puntos de acceso, especialmente cuando el controlador o la pasarela mantienen el estado de la sesión de forma centralizada.
Mist
Los despliegues de Juniper Mist deben probarse en las capas de directivas e integración en la nube. Verifique que la directiva de WLAN, la VLAN de invitados y el flujo de trabajo de autenticación externa coincidan sobre el estado del cliente. La visibilidad gestionada desde la nube es útil, pero no sustituye a las comprobaciones a nivel de paquete cuando un retorno de llamada tiene éxito sin conceder acceso.
UniFi
La configuración del servidor del portal externo de UniFi requiere que la URL del portal, la gestión de redirecciones y la lista de acceso previa a la autorización estén alineadas. Evite permitir todo el dominio principal del portal cuando sea posible utilizar un conjunto de destinos más reducido. Tras el inicio de sesión, compruebe si el cliente ha salido de las restricciones de invitados y si el DNS, IPv4 e IPv6 siguen la misma política.
Una pantalla de bienvenida correcta solo demuestra que el navegador ha alcanzado la página. No dice nada sobre el retorno de llamada (callback), la transición de roles o el resultado en el firewall.
En todos los fabricantes, registre el estado exacto de la directiva en cada etapa: asociado, con dirección IP, preautenticado, autenticado y caducado. Esto permite que la solución de problemas sea concreta. Si la autenticación tiene éxito pero el acceso a internet no, inspeccione la ruta de retorno de llamada, el estado de autorización, la accesibilidad de DNS y los registros de la pasarela en lugar de rediseñar la página.
Procedimientos rigurosos de prueba y validación
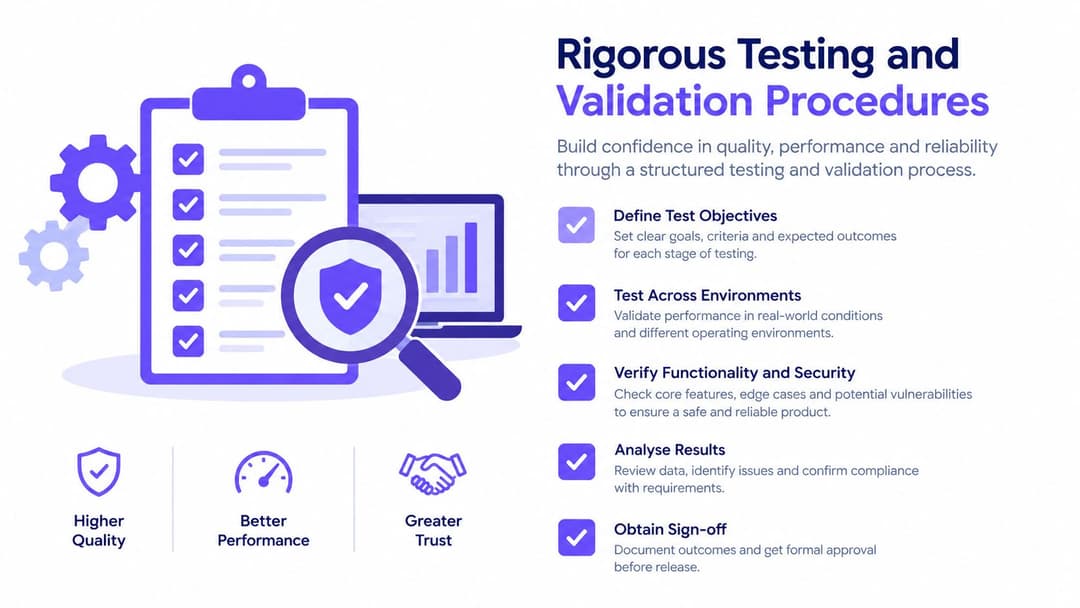
Que un solo teléfono cargue la página de inicio no es una prueba de despliegue. Es solo una comprobación visual. La validación en producción debe determinar que la red se comporta correctamente antes de la autenticación, después de la autenticación, durante el desplazamiento entre puntos de acceso y cuando falla una dependencia.
Probar el límite de seguridad
Utilice un cliente limpio en el SSID de invitados e intente acceder a los servicios internos, a las interfaces de gestión y a otros clientes invitados. Ejecute escaneos controlados de la red interna desde un dispositivo de prueba autorizado, confirme que el tráfico de cliente a cliente esté bloqueado donde sea necesario e inspeccione tanto los registros del firewall como los contadores de políticas de la WLAN.
Pruebe los estados no autenticado y autenticado por separado. Un cliente no autenticado solo debe recibir el comportamiento DHCP y DNS necesario para descubrir el portal, además de los destinos previos a la autorización aprobados. Tras la autorización, el cliente debe recibir acceso a internet sin obtener una ruta hacia las redes corporativas, de gestión o de dispositivos restringidos.
Probar el comportamiento real de los dispositivos
Utilice dispositivos iOS, Android, Windows y macOS. Los asistentes de redes cautivas (Captive Network Assistants) pueden comportarse de forma diferente a los navegadores completos, especialmente cuando el portal utiliza JavaScript complejo, redirige entre dominios o depende de una VPN. El NCSC aconseja específicamente utilizar el asistente de Captive Portal de la plataforma cuando esté disponible y tratar la red WiFi pública como no confiable.
Revise esta lista de validación:
- Comprobación de certificados: confirme que el portal presenta un certificado válido para su nombre y que los clientes no reciben advertencias de certificado.
- Comportamiento del DNS: verifique que el DNS previo a la autenticación funcione según lo previsto y que la configuración de DNS privado o DNS sobre HTTPS no eluda la directiva de forma inesperada.
- IPv4 e IPv6: aplique controles equivalentes a ambos protocolos. Una ruta IPv6 que eluda la directiva del Portal Cautivo es un fallo de despliegue.
- Roaming: desplácese entre puntos de acceso y verifique que la sesión se mantenga coherente o caduque según la directiva.
- Inicio de VPN: complete el flujo del portal y, a continuación, confirme que la VPN pueda establecerse de inmediato. No asuma que una VPN siempre activa pueda autenticarse a través del estado cautivo.
- Tiempos de espera: deje que las sesiones caduquen y verifique que el cliente vuelva al estado restringido esperado.
- Gestión de fallos: desconecte el controlador, la pasarela o la dependencia del portal en una prueba controlada y documente si el acceso falla cerrando el paso, abriéndolo o dejando sesiones obsoletas.
Probar la identidad sin asumir direcciones MAC
No utilice una dirección MAC como identidad duradera. Las direcciones MAC aleatorias, la itinerancia y los restablecimientos de dispositivos hacen que la identificación basada en MAC sea inestable. Utilice sesiones autenticadas de corta duración y registros centrales, y luego pruebe las conexiones repetidas con las funciones de privacidad de direcciones activadas.
Si no ha probado el escenario de fallo, no ha probado el portal.
Gobernanza operativa e integración de directorios
Una red de invitados se vuelve difícil de gestionar cuando el portal se trata como un proyecto de lanzamiento único. Defina la propiedad, la política, la retención y la escalación antes de que se conecte el primer visitante. El operador debe saber quién revisa la actividad sospechosa, quién puede cambiar el portal y con qué rapidez se puede revocar el acceso.
La integración del directorio es especialmente valiosa para el personal y los contratistas. Conecte el proceso del personal con el directorio de identidad elegido por la organización, como Microsoft Entra ID, Google Workspace u Okta, y, a continuación, asigne los grupos del directorio a roles de red. El aprovisionamiento debe seguir el estado laboral o contractual, y la revocación debe seguir los cambios del directorio en lugar de una hoja de cálculo manual.
Registrar lo suficiente para investigar
Registre el resultado de la autenticación, el identificador de dispositivo o sesión asignado, la marca de tiempo, el punto de acceso o ubicación y la versión de la política. Mantenga el acceso administrativo restringido, sincronice los relojes, proteja el almacenamiento central de registros y defina la retención antes del despliegue. Minimice los datos personales y explique claramente a los visitantes la finalidad y el periodo de conservación.
Las directrices gubernamentales sobre seguridad inalámbrica exigen que las autenticaciones correctas en el Captive Portal de invitados se registren o supervisen, que se investiguen los intentos fallidos repetidos y que la actividad de los usuarios se controle en función de una política de uso aceptable. Esto también respalda un modelo operativo práctico:
- Fallos repetidos: Limite la tasa de intentos y alerte sobre patrones sospechosos.
- Violaciones de políticas: Revise la actividad con respecto a la política de uso aceptable publicada.
- Cambios en el portal: Pruebe los cambios en una ubicación controlada antes de su despliegue general.
- Respuesta ante incidentes: Mantenga una vía clara para bloquear sesiones, deshabilitar credenciales y conservar los registros pertinentes.
- Revisión de privacidad: Elimine los campos y la retención que no sean necesarios para el fin establecido.
Medir la calidad y el control del servicio
Un portal puede ser seguro y, aun así, fallar a nivel operativo si los invitados lo abandonan o el personal pierde tiempo resolviendo problemas de inicio de sesión evitables. Realice un seguimiento de la tasa de finalización del portal, el tiempo medio de acceso a internet, la tasa de fallos de autenticación, las incidencias de soporte técnico y las alertas de violación de políticas por sitio y tipo de dispositivo.
No optimice la tasa de finalización debilitando los controles. Un formulario más corto puede mejorar el acceso pero aumentar los problemas de calidad de datos, y un walled garden amplio puede reducir las incidencias pero ampliar la exposición. El diseño adecuado permite acceder a internet rápidamente, registra pruebas proporcionadas, aísla el tráfico de invitados y ofrece a los operadores una respuesta defendible cuando algo sale mal.
Purple ofrece capacidades de Captive Portal en la nube y redes basadas en la identidad que funcionan con entornos existentes como Meraki, Aruba, Ruckus, Mist y UniFi, incluyendo autenticación de invitados personalizada con su marca, acceso del personal conectado al directorio y analítica operativa. Revise su VLAN de invitados actual, las alternativas de autenticación y los controles de registro, y después visite Purple para evaluar cómo su plataforma puede adaptarse a su configuración de Captive Portal.