
Los viajeros del Reino Unido pagaron 508 millones de libras en costes de roaming internacional fuera de tarifa en 2025, y el roaming WiFi seguro como Passpoint puede eliminar esos costes al tiempo que proporciona conectividad cifrada desde el primer paquete. Para los operadores de instalaciones, el roaming WiFi no es simplemente una opción de datos más económica. Es una decisión de identidad, seguridad y diseño de red.
La distinción es importante porque la WiFi pública a menudo pide a los usuarios que elijan entre coste y confianza. Un hotel, aeropuerto, hospital, centro comercial u operador de transporte puede anunciar acceso gratuito y, sin embargo, seguir dependiendo de una red abierta, una contraseña compartida o un Captive Portal que no ofrece a los usuarios una prueba sólida de la identidad de la red. Passpoint y OpenRoaming abordan el problema de manera diferente. Permiten que un dispositivo registrado descubra una red de confianza, se autentique con credenciales almacenadas y mantenga un acceso seguro a medida que el usuario se desplaza por las zonas de cobertura participantes.
Esto crea un modelo operativo diferente para las instalaciones del Reino Unido. La cuestión no es solo si los invitados pueden conectarse. Los equipos de TI también deben decidir a quién se le permite conectarse, cómo se revoca el acceso, qué dispositivos son compatibles, cómo se aísla el tráfico y si el diseño de radio puede mantener la movilidad sin interrupciones.
El alto coste de la conectividad WiFi informal
Un viajero llega a un aeropuerto extranjero, ve un nombre de red que le resulta familiar y se conecta para evitar costes de datos móviles. La red puede utilizar una página de inicio, un número de habitación o una contraseña impresa junto a la recepción. A continuación, el viajero consulta el correo electrónico, abre una aplicación de trabajo o realiza un pago, a menudo sin saber si la conexión se cifró antes de la autenticación o si la red pertenece al establecimiento.
La presión financiera detrás de esa decisión es sustancial. Los viajeros del Reino Unido incurrieron en 508 millones de libras en cargos por roaming internacional fuera de tarifa en 2025, mientras que los clientes de pago mensual representaron aproximadamente el 98% del total, según informes sobre la cifra de cargos por roaming en el Reino Unido. Por lo tanto, evitar una factura puede parecer un motivo sensato para usar WiFi pública, pero una red abierta puede exponer a los usuarios a la interceptación de datos, el robo de credenciales y puntos de acceso fraudulentos suplantados.

El acceso gratuito no es lo mismo que el acceso de confianza
Una contraseña compartida crea un límite especialmente débil. Todos reciben la misma credencial, el establecimiento no puede atribuir fácilmente el acceso a un dispositivo individual y eliminar a un antiguo invitado suele implicar cambiar la contraseña para todo el mundo. Un Captive Portal puede recopilar una dirección de correo electrónico o pedir al usuario que acepte los términos, pero ese proceso por sí solo no demuestra que el enlace inalámbrico estuviera protegido desde el primer intercambio.
Regla práctica: Trate el "WiFi gratuito" y el WiFi en itinerancia seguro como productos diferentes. El precio responde a lo que paga el usuario, mientras que la autenticación determina lo que la red puede proteger.
Passpoint cambia el punto de partida. Un dispositivo compatible evalúa la información de la red antes de la asociación, comprueba si tiene una credencial coincidente o un perfil de confianza y, a continuación, establece una autenticación de nivel empresarial. Con una configuración WPA3 y EAP-TLS adecuada, el dispositivo puede utilizar la identidad basada en certificados en lugar de una contraseña compartida.
El recinto también asume la responsabilidad
Un operador de instalaciones que despliega acceso casual para invitados asume algo más que una carga de soporte. También tiene que gestionar el riesgo de suplantación de identidad, el aislamiento de invitados, los registros de identidad, el registro de actividad y las consecuencias de una credencial compartida comprometida. Los operadores del sector sanitario, hostelería, transporte, comercio minorista y residencial se enfrentan a diferentes expectativas de servicio y cumplimiento normativo, pero todos necesitan una respuesta clara a la misma pregunta: ¿cómo sabe la red que este dispositivo tiene derecho a conectarse?
El WiFi con itinerancia no elimina la necesidad de gobernanza. Reemplaza los inicios de sesión repetidos y visibles para el usuario por una confianza basada en políticas. Esto hace que el diseño sea más seguro cuando la identidad, los certificados, la federación y la segmentación de red se gestionan correctamente, pero también significa que el recinto debe administrar esas dependencias de manera deliberada.
Comprendiendo los estándares Passpoint y OpenRoaming
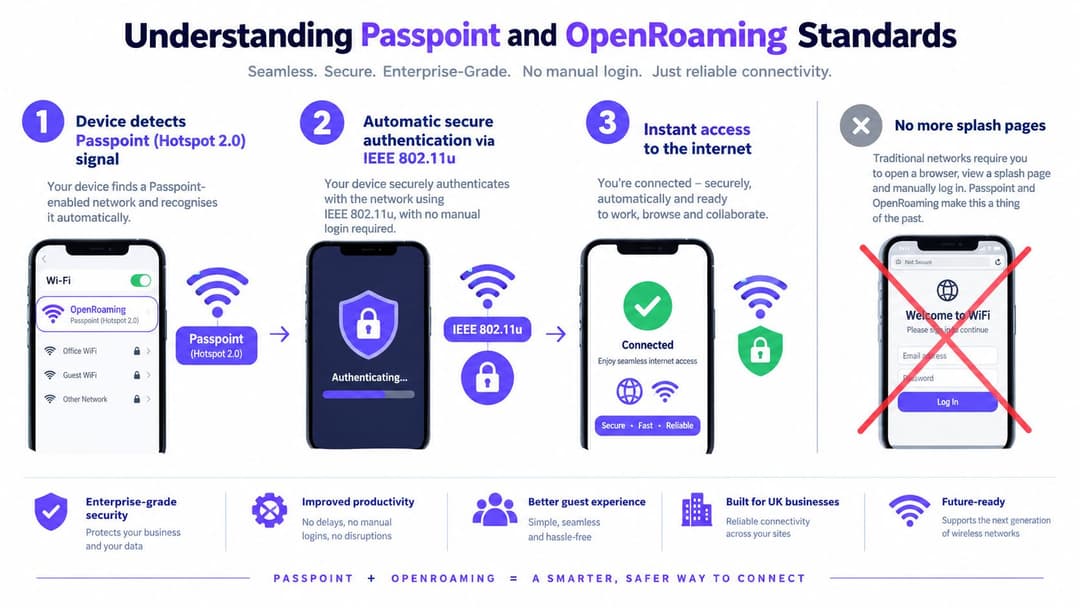
Passpoint, también conocido como Hotspot 2.0, utiliza el descubrimiento IEEE 802.11u y la autenticación empresarial para que el WiFi funcione de forma más parecida a un servicio de roaming gestionado. En lugar de pedir al usuario que seleccione un SSID y complete un portal cada vez, el punto de acceso anuncia información que permite al dispositivo determinar si la red es adecuada.
OpenRoaming amplía ese modelo a través de la federación. El proveedor de identidad, el operador u otra autoridad de confianza de un dispositivo pueden establecer la relación que permite el acceso automático a través de las redes participantes. El recinto sigue controlando su propia política, pero el usuario no necesita crear una cuenta nueva en cada ubicación.
La secuencia de conexión
El proceso es más fácil de entender como una secuencia:
- Detección: El punto de acceso anuncia la información de red compatible. El dispositivo puede identificar el espacio, el operador, el consorcio de itinerancia y las opciones de autenticación disponibles.
- Intercambio ANQP: El cliente utiliza el protocolo Access Network Query Protocol para solicitar más detalles, incluida la información de dominio e identidad.
- Coincidencia de credenciales: El dispositivo comprueba si un perfil almacenado, un certificado, una identidad vinculada a la SIM u otra credencial aprobada coinciden con la política de red.
- Autenticación: El cliente se autentica a través de EAP y 802.1X. Para despliegues empresariales, EAP-TLS puede validar un certificado de cliente en lugar de depender de una contraseña compartida.
- Acceso protegido: El dispositivo se conecta mediante una política de seguridad empresarial, como WPA3 donde sea compatible, y recibe acceso a la red sin un Captive Portal convencional.
La descripción general de Passpoint para WiFi en recintos es útil para los equipos que necesitan mapear estos conceptos con escenarios de acceso corporativo y de invitados.
Lo que aporta OpenRoaming
Passpoint resuelve la detección y el acceso seguro a la red. OpenRoaming añade la capa de federación que permite a los proveedores de identidad y operadores de red participantes reconocerse entre sí. Esto permite que un usuario se autentique una vez y se vuelva a conectar más adelante en otra instalación de confianza, siempre que el dispositivo, el proveedor de identidad, la directiva de red y la relación de federación estén perfectamente alineados.
Esta última condición es importante. Un SSID coincidente no genera itinerancia. El cliente debe admitir las funciones pertinentes, la red debe publicar información ANQP precisa, el servicio de autenticación debe confiar en el proveedor de identidad y el establecimiento debe aplicar una política coherente. Si uno de esos elementos falla, el dispositivo puede recurrir a otro método de acceso o rechazar la conexión.
Para los operadores, el beneficio práctico es una menor fricción visible sin abandonar los controles de identidad. Para los invitados, la ventaja es la selección automática y la autenticación segura. Para los equipos de TI, la contrapartida es que la federación introduce más partes a las que gobernar, monitorizar y auditar.
Requisitos técnicos para el despliegue de WiFi en itinerancia
Un despliegue de WiFi con itinerancia necesita más que un punto de acceso moderno y un nombre de red común. La LAN inalámbrica debe admitir funciones Passpoint o Hotspot 2.0, anunciar información ANQP precisa e identificar correctamente al operador y al consorcio de itinerancia. Los marcos de gestión protegidos (Protected Management Frames) también deberían formar parte de la base de seguridad.
La ruta de autenticación requiere la misma atención. WPA3-Enterprise y EAP-TLS pueden ofrecer autenticación basada en certificados, lo que proporciona a cada dispositivo registrado una identidad individual en lugar de distribuir una sola contraseña por todo el establecimiento. Los certificados conllevan un trabajo de ciclo de vida que incluye el aprovisionamiento, la renovación, la revocación, la retirada del dispositivo y la recuperación en caso de pérdida de un terminal o portátil.
Cree la ruta AAA antes que el SSID
La configuración inalámbrica es solo la capa visible. Detrás de ella, el recinto necesita una ruta de autenticación, autorización y registro (AAA) que funcione correctamente.
- Confianza RADIUS: Los puntos de acceso o controladores deben alcanzar el servicio AAA correcto y aplicar las políticas previstas.
- Intercambios protegidos: Jisc recomienda RADIUS sobre TLS, comúnmente llamado RadSec, para intercambios de autenticación y roaming protegidos. Una opción gestionada como RADIUS-as-a-Service para despliegues de roaming puede reducir la necesidad de operar cada componente RADIUS en las propias instalaciones.
- Integración de identidad: El operador necesita una relación definida con su proveedor de identidad, operador o servicio de federación. La autenticación no debería realizarse con éxito simplemente porque un dispositivo conozca el SSID.
- Aplicación de políticas: Los dispositivos de invitados, personal, inquilinos, contratistas y operativos necesitan reglas de autorización independientes, incluso cuando utilicen la misma WLAN física.
- Controles de certificados: El equipo debe saber cómo emitir, renovar, suspender y revocar certificados, y qué hace un dispositivo cuando falla la validación.
El diseño de radio determina si la itinerancia resulta fluida
Un cliente solo puede realizar un traspaso fluido cuando las celdas vecinas ofrecen un destino viable. Una superposición insuficiente crea lagunas de cobertura y sesiones interrumpidas. Demasiada superposición aumenta la contención de cocanal y puede fomentar el comportamiento de cliente adhesivo (sticky client), donde un dispositivo permanece conectado a un punto de acceso débil en lugar de moverse a uno mejor.
Ofcom publica mediciones calibradas y geolocalizadas para la propagación de WiFi de 2,4 GHz y 5 GHz en el Reino Unido, incluidas mediciones aéreas y estudios en los alrededores de Northampton, a través de sus conjuntos de datos abiertos sobre propagación de WiFi. Dichas mediciones pueden servir de apoyo para la modelización, pero no sustituyen a un estudio activo dentro de las instalaciones.
Diseñe para el límite de la aplicación: Un teléfono que realiza una llamada de voz necesita una ruta estable y utilizable por donde la gente camina realmente, no solo una señal fuerte en el centro de la celda del punto de acceso.
Valide la transición con dispositivos reales y tráfico en vivo. Monitorice la latencia de autenticación, los fallos de reasociación, la utilización del canal y la pérdida de paquetes mientras un terminal de prueba se desplaza por pasillos, ascensores, vestíbulos, salas, habitaciones de hotel o zonas comerciales. El mapa de cobertura de un proveedor puede mostrar un alcance teórico, pero no puede demostrar que el intercambio de certificados, la decisión del cliente y la sesión de la aplicación se completen correctamente en el límite.
Comparación entre WiFi de invitados abierto y la itinerancia segura
El WiFi de invitados abierto sigue siendo fácil de desplegar, pero crea el punto de partida de seguridad más débil. Un dispositivo puede asociarse sin cifrado y encontrarse con un portal solo después. Esa disposición puede exponer el tráfico previo a la autenticación y dificulta que los usuarios distingan una red auténtica del recinto de una imitación.
Una red de invitados protegida por contraseña mejora la barrera básica, pero sigue teniendo debilidades operativas. La misma contraseña circula entre el personal y los visitantes, los invitados deben volver a introducirla al cambiar de dispositivo o regresar más tarde, y el recinto a menudo no tiene forma práctica de revocar el acceso de una persona sin cambiar la credencial para todo el mundo.

Tres modelos de acceso, tres cargas operativas
| Modelo de acceso | Experiencia de invitado | Seguridad e identidad | Carga para el operador |
|---|---|---|---|
| Red abierta con portal | Selección manual e interacción con el portal | Protección más débil antes de la autenticación | Soporte del portal, controles de uso indebido y atribución limitada |
| Red con contraseña compartida | Familiar pero repetitiva | Una credencial común es difícil de controlar o revocar por usuario | Rotación de contraseñas y solicitudes al centro de soporte |
| Passpoint o OpenRoaming | Selección automática y acceso recurrente | Autenticación basada en identidad con acceso empresarial cifrado | Pruebas de federación, certificados, AAA, políticas y dispositivos |
El tercer modelo no es seguro de forma automática solo por utilizar la palabra roaming. Un recinto debe validar certificados, configurar proveedores de identidad de confianza, aislar el tráfico y definir el comportamiento de reserva para los dispositivos que no admitan el perfil requerido. Una federación mal gestionada aún puede generar un acceso excesivo o una responsabilidad deficiente.
Separe la autenticación de la autorización
El hecho de que un dispositivo demuestre quién es no decide a qué puede acceder. Esa distinción es fundamental para la directiva de red, y una explicación práctica del diseño del sistema autorización frente a autenticación ayuda a los equipos a evitar tratar un inicio de sesión correcto como un permiso sin restricciones.
En un hotel, el dispositivo de un huésped puede recibir acceso a Internet pero no a los sistemas del personal. En un edificio residencial, los inquilinos pueden utilizar el mismo servicio permaneciendo aislados entre sí. En un hospital, la identidad del personal y el estado del dispositivo pueden determinar el acceso a los recursos clínicos, mientras que los visitantes reciben una política independiente.
Por lo tanto, el roaming seguro se gana su lugar cuando un operador valora el acceso cifrado, el reconocimiento recurrente, la responsabilidad individual y una menor fricción. El acceso abierto sigue teniendo su papel en escenarios de bajo riesgo y baja complejidad, pero no debe presentarse como un equivalente.
Cómo habilita Purple el WiFi con roaming seguro
Los operadores de instalaciones a menudo ya disponen del hardware inalámbrico. El problema más difícil es coordinar la identidad, la federación, el acceso de invitados, los controles del personal y los dispositivos antiguos sin tener que crear un flujo de trabajo independiente para cada red. Purple ofrece una opción de implementación para ese modelo operativo, utilizando Passpoint y OpenRoaming para admitir la autenticación automática en las redes participantes.
Para un invitado, el cambio importante es que el acceso se puede vincular a una identidad en lugar de a una contraseña compartida de las instalaciones. El dispositivo recibe un perfil o una relación de confianza basada en certificados y, a continuación, utiliza esa relación cuando detecta una red compatible. La conexión puede protegerse desde el primer paquete, mientras que la instalación aplica su propia segmentación y directiva de acceso.
Los flujos de trabajo de identidad importan más que el portal
El acceso del personal plantea un requisito diferente al acceso de los invitados. Un empleado que deja la empresa no debería conservar el acceso inalámbrico porque una contraseña compartida siga activa, y un administrador no debería tener que actualizar cada punto de acceso manualmente. Purple puede integrar la autenticación del personal con Microsoft Entra ID, Google Workspace y Okta, lo que permite que los cambios en el directorio influyan en el aprovisionamiento y la revocación.
Ese modelo admite una separación útil:
- Los invitados reciben una política de internet controlada y con pocas fricciones.
- El personal se autentica a través del proveedor de identidades de la organización y recibe acceso basado en roles.
- Los inquilinos o residentes pueden recibir políticas individuales o familiares sin exponer los dispositivos vecinos.
- El equipamiento heredado puede utilizar mecanismos como iPSK cuando no se dispone de soporte de cliente basado en certificados.
La red sigue necesitando la disciplina habitual de ingeniería. Una plataforma no puede corregir una superposición de celdas insuficiente, una planificación de canales deficiente, un servicio DHCP sobrecargado o un proveedor de identidad ascendente con fallos. Sin embargo, puede centralizar las operaciones de identidad y políticas que dificultan la gestión manual en múltiples ubicaciones.
Adapte la plataforma a la WLAN existente
Purple se describe para la integración con proveedores de red como Meraki, Aruba, Ruckus, Mist y UniFi. Esto es importante para los operadores que desean conservar la inversión existente en la capa de acceso al tiempo que cambian la forma en que los usuarios se autentican. Una evaluación correcta debe probar la ruta completa, no solo confirmar que un panel de control puede mostrar los puntos de acceso.
Solicite al equipo de implementación que demuestre la inscripción de certificados, la eliminación de dispositivos, la baja de empleados, el aislamiento de invitados, la alternativa para terminales no compatibles y el comportamiento durante una interrupción del servicio de autenticación. Compruebe también si las conexiones de analítica y CRM cumplen con la política de privacidad y los requisitos de minimización de datos de la organización.
Para los equipos que comparan enfoques de acceso de invitados, el guest WiFi seguro con acceso basado en identidad ofrece una referencia de producto relevante. Aun así, la decisión de compra debe basarse en el modelo de identidad de la instalación, la infraestructura inalámbrica, la capacidad de soporte y los requisitos de gobernanza, en lugar de hacerlo solo en la experiencia del portal.
Beneficios operativos para los recintos y sus invitados
El roaming WiFi cambia el perfil de soporte de un recinto. Los invitados ya no necesitan buscar el nombre de una red, leer una contraseña en un cartel, completar un portal y repetir el proceso tras desplazarse a otra ubicación participante. El personal también dedica menos tiempo a explicar por qué ha fallado una credencial o a cambiar una contraseña cuando esta se ha difundido más allá de los destinatarios previstos.
Esa comodidad tiene valor en términos de seguridad, pero la viabilidad comercial depende de cómo utiliza la identidad el operador. Un hotel puede separar el acceso de invitados de los sistemas del personal. Un centro comercial puede mantener una experiencia uniforme en todas las zonas gestionadas. Un operador residencial puede ofrecer a los inquilinos un acceso sencillo sin permitir que los dispositivos de un piso naveguen por los dispositivos de otro.
Lo que los operadores pueden medir
Un despliegue de roaming debe contar con métricas de servicio que reflejen tanto la red como el negocio:
- Estado de la autenticación: Realice un seguimiento de las autenticaciones fallidas, los errores de certificado, los fallos del proveedor de identidad y el tiempo empleado en completar el acceso.
- Calidad de la movilidad: Pruebe los fallos de reasociación, la pérdida de paquetes y la continuidad de las aplicaciones a lo largo de las rutas reales de invitados y personal.
- Demanda de soporte: Compare las quejas recurrentes sobre contraseñas, portales y conexiones antes y después del cambio.
- Ciclo de vida de la identidad: Compruebe si los eventos de alta, cambio de rol o baja producen los cambios de acceso previstos.
- Reconocimiento de visitas recurrentes: Utilice analíticas respetuosas con la privacidad para comprender los dispositivos que regresan o las identidades autenticadas sin recopilar datos personales innecesarios.
- Segmentación: Confirme que las políticas de invitados, personal, inquilinos y operativas permanezcan separadas en cada punto de acceso y controlador.
Regla operativa: No mida la itinerancia únicamente por la ausencia de quejas. Un centro de soporte silencioso puede ocultar fallos de autenticación, una cobertura deficiente o usuarios que han dejado de intentar conectarse.
El beneficio más valioso es la coherencia. Un usuario que se autentica una vez puede volver a conectarse en ubicaciones de confianza sin tener que entregar información repetidamente a portales independientes. El operador obtiene una relación de identidad más duradera, pero esa relación genera obligaciones en materia de consentimiento, retención, revocación, registro y avisos de privacidad transparentes.
El WiFi con itinerancia es, por lo tanto, una decisión de seguridad y costes. Puede reducir la dependencia de credenciales compartidas y el soporte manual, pero no ofrecerá esos resultados si el recinto mantiene redes alternativas débiles, ignora los dispositivos antiguos o trata los datos de identidad como un recurso de marketing ilimitado.
Lista de verificación de la implementación y siguientes pasos
Comience con un inventario, no con una demostración del producto. Registre los modelos de puntos de acceso, la plataforma de gestión en la nube o controladora, los niveles de firmware, los SSIDs existentes, las políticas de VLAN, los servicios RADIUS, los proveedores de identidad y las rutas físicas por las que se desplazan los invitados y el personal. Marque cualquier categoría de dispositivo que no admita la autenticación empresarial moderna, incluidos impresoras, sistemas de edificios, equipos de punto de venta y terminales portátiles más antiguos.
Valide la ruta técnica
Utilice esta secuencia con los equipos de red y seguridad:
- Confirmar la capacidad de Passpoint: Compruebe si la WLAN admite Hotspot 2.0, ANQP, identificadores de operador, identificadores de consorcio de itinerancia y tramas de gestión protegidas (PMF).
- Revisar la autenticación: Confirme el método EAP elegido, la autoridad de certificación, la confianza del proveedor de identidad y el comportamiento ante fallos. No asuma que un punto de acceso compatible incluye un diseño AAA completo.
- Evaluar el transporte RADIUS: Establezca si el servicio actual admite RadSec y si los intercambios de autenticación están protegidos en cada límite de red relevante.
- Mapear la autorización: Escriba políticas independientes para invitados, personal, residentes, contratistas y dispositivos gestionados. La autenticación identifica al cliente, mientras que la autorización determina su alcance.
- Comprobar los controles del ciclo de vida: Pruebe la inscripción, la renovación, la respuesta ante pérdida de dispositivos, la baja de empleados y la revocación de certificados antes de invitar a usuarios reales.
- Probar la diversidad de clientes: Utilice dispositivos representativos de iOS, Android, Windows y dispositivos especializados. Confirme la selección automática, la instalación de perfiles, la validación de certificados y el comportamiento de alternancia.
- Inspeccionar el entorno radioeléctrico: Combine mediciones activas con datos relevantes de propagación de Ofcom. Planifique el solapamiento para el límite de la aplicación, no solo para un mapa de calor visualmente atractivo.
- Realizar pruebas de movimiento: Recorra las rutas habituales mientras utiliza voz u otro tráfico en tiempo real. Registre la latencia de autenticación, los fallos de reasociación, la utilización del canal y la pérdida de paquetes.
- Preparar las operaciones: Proporcione al servicio de soporte procedimientos para la eliminación de perfiles, fallos de identidad, dispositivos no compatibles y sospechas de redes no autorizadas.
- Revisar la privacidad y los informes: Defina qué datos de identidad y analítica almacena el espacio, por qué los necesita, quién puede acceder a ellos y cuándo se eliminan.
Una prueba piloto debe incluir las zonas más concurridas y las rutas más complejas, como las colas de recepción, los pasillos, las escaleras, los andenes, las salas, los espacios para eventos y los aparcamientos. Ponga a prueba los fallos con la misma exigencia que los aciertos. Desconecte el proveedor de identidad, revoque un certificado, muévase entre puntos de acceso e introduzca un dispositivo antiguo para que el equipo pueda observar la ruta de contingencia antes de que lo hagan los invitados.
Purple ofrece capacidades de Passpoint y OpenRoaming para el acceso de invitados y personal basado en la identidad, junto con integraciones diseñadas para las redes de instalaciones existentes. Visite Purple para evaluar un enfoque de WiFi con roaming que combina conectividad cifrada, controles de ciclo de vida y visibilidad operativa. Solicite una revisión de despliegue basada en su parque de puntos de acceso, proveedor de identidades, distribución de las instalaciones y variedad de dispositivos.


