
I viaggiatori del Regno Unito hanno pagato 508 milioni di sterline in costi di roaming internazionale extra-soglia nel 2025, e il roaming WiFi sicuro come Passpoint può eliminare tali costi offrendo al contempo una connessione crittografata fin dal primo pacchetto. Per i gestori delle sedi, il roaming WiFi non è semplicemente un'opzione dati più economica: è una decisione di identità, sicurezza e progettazione della rete.
La distinzione è importante perché il WiFi pubblico richiede spesso agli utenti di scegliere tra costo e fiducia. Un hotel, un aeroporto, un ospedale, un centro commerciale o un operatore di trasporti possono pubblicizzare l'accesso gratuito, ma dipendere ancora da una rete aperta, una password condivisa o un Captive Portal che non fornisce agli utenti alcuna prova solida dell'identità della rete. Passpoint e OpenRoaming affrontano il problema diversamente. Consentono a un dispositivo registrato di individuare una rete affidabile, autenticarsi con credenziali memorizzate e mantenere un accesso sicuro mentre l'utente si sposta nelle aree di copertura partecipanti.
Questo crea un modello operativo diverso per le strutture del Regno Unito. La questione non è solo se gli ospiti riescono a connettersi. I team IT devono anche decidere a chi è consentito connettersi, come viene revocato l'accesso, quali dispositivi sono supportati, come viene isolato il traffico e se la progettazione radio può sostenere gli spostamenti senza interruzioni.
L'alto costo di una connettività WiFi approssimativa
Un viaggiatore arriva in un aeroporto estero, nota il nome di una rete familiare e si connette per evitare i costi dei dati mobili. La rete può utilizzare un Captive Portal, un numero di stanza o una password stampata di fianco alla reception. Il viaggiatore controlla quindi la posta elettronica, apre un'applicazione di lavoro o effettua un pagamento, spesso senza sapere se la connessione sia stata crittografata prima dell'autenticazione o se la rete appartenga effettivamente alla struttura.
La pressione finanziaria alla base di tale decisione è notevole. I viaggiatori del Regno Unito hanno sostenuto 508 milioni di sterline in addebiti per roaming internazionale fuori pacchetto nel 2025, con i clienti con abbonamento mensile che rappresentano circa il 98% del totale, secondo quanto riportato nei dati sugli addebiti di roaming nel Regno Unito. Evitare una fattura salata può quindi sembrare un motivo valido per utilizzare il WiFi pubblico, ma una rete aperta può esporre gli utenti a intercettazioni, furto di credenziali e access point fraudolenti camuffati.

L'accesso gratuito non equivale a un accesso attendibile
Una password condivisa crea un perimetro particolarmente debole. Tutti ricevono le stesse credenziali, la struttura non può attribuire facilmente l'accesso a un singolo dispositivo e la rimozione di un ex ospite comporta di solito la modifica della password per tutti. Un Captive Portal può raccogliere un indirizzo e-mail o richiedere all'utente di accettare i termini di servizio, ma questo processo da solo non dimostra che il collegamento wireless fosse protetto fin dal primo scambio di dati.
Regola pratica: Tratta il "WiFi gratuito" e il WiFi in roaming sicuro come prodotti differenti. Il prezzo definisce quanto paga l'utente, mentre l'autenticazione determina ciò che la rete può proteggere.
Passpoint cambia il punto di partenza. Un dispositivo compatibile valuta le informazioni di rete prima dell'associazione, verifica se possiede una credenziale corrispondente o un profilo attendibile, e quindi stabilisce un'autenticazione di livello enterprise. Con un'adeguata configurazione WPA3 ed EAP-TLS, il dispositivo può utilizzare l'identità basata su certificato anziché una password condivisa.
Anche la struttura si assume la responsabilità
Un gestore di struttura che distribuisce un accesso ospiti occasionale si fa carico di qualcosa in più rispetto al semplice supporto tecnico. Deve anche gestire il rischio di impersonificazione, l'isolamento degli ospiti, i registri delle identità, la registrazione dei log e le conseguenze di una credenziale condivisa compromessa. I settori sanitario, alberghiero, dei trasporti, retail e residenziale devono soddisfare aspettative di conformità e di servizio differenti, ma condividono tutti la necessità di una risposta chiara alla stessa domanda: in che modo la rete sa che questo dispositivo ha il diritto di connettersi?
Il WiFi in roaming non elimina la necessità di governance. Sostituisce i login ripetuti e visibili all'utente con un modello di fiducia basato sulle policy. Ciò rende l'architettura più sicura quando l'identità, i certificati, la federazione e la segmentazione della rete sono gestiti correttamente, ma significa anche che una struttura deve gestire queste dipendenze in modo consapevole.
Comprendere gli standard Passpoint e OpenRoaming
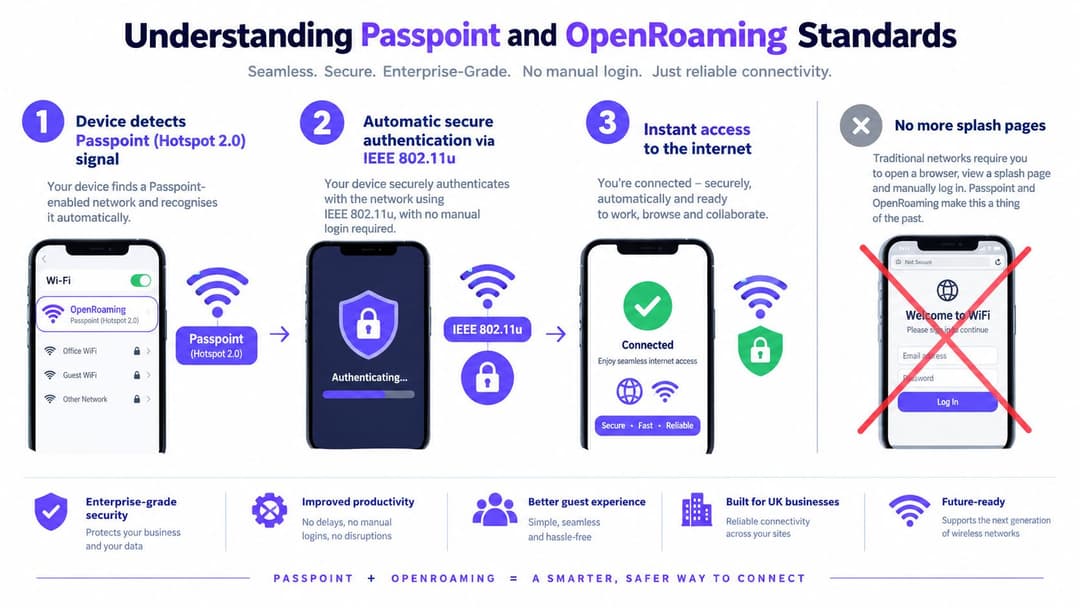
Passpoint, noto anche come Hotspot 2.0, utilizza l'individuzione IEEE 802.11u e l'autenticazione enterprise per far sì che il WiFi funzioni come un servizio di roaming gestito. Invece di chiedere all'utente di selezionare un SSID e compilare un Captive Portal ogni volta, l'access point trasmette informazioni che consentono al dispositivo di determinare se la rete è idonea.
OpenRoaming estende tale modello attraverso la federazione. L'identity provider del dispositivo, l'operatore o un'altra autorità fidata possono stabilire la relazione che consente l'accesso automatico tra le reti partecipanti. La struttura mantiene comunque il controllo della propria policy, ma l'utente non deve creare un nuovo account in ogni sede.
La sequenza di connessione
Il processo è più semplice da comprendere come sequenza:
- Individuazione: L'access point trasmette le informazioni di rete supportate. Il dispositivo può identificare la struttura, l'operatore, il roaming consortium e le opzioni di autenticazione disponibili.
- Scambio ANQP: Il client utilizza l'Access Network Query Protocol per richiedere ulteriori dettagli, inclusi il dominio e le informazioni sull'identità.
- Corrispondenza delle credenziali: Il dispositivo verifica se un profilo memorizzato, un certificato, un'identità legata alla SIM o un'altra credenziale approvata corrisponde ai criteri di rete.
- Autenticazione: Il client si autentica tramite EAP e 802.1X. Per le distribuzioni enterprise, EAP-TLS può convalidare un certificato client invece di affidarsi a una password condivisa.
- Accesso protetto: Il dispositivo si connette applicando criteri di sicurezza enterprise, come WPA3 ove supportato, e ottiene l'accesso alla rete senza passare da un Captive Portal tradizionale.
La panoramica su Passpoint per il WiFi delle strutture è utile per i team che devono applicare questi concetti agli scenari di accesso guest e enterprise.
Cosa aggiunge OpenRoaming
Passpoint risolve l'individuazione e l'accesso sicuro alla rete. OpenRoaming aggiunge il livello di federazione che consente agli identity provider e agli operatori di rete partecipanti di riconoscersi a vicenda. Questo può supportare un utente che si autentica una volta e si riconnette successivamente in un'altra sede affidabile, a condizione che il dispositivo, l'identity provider, i criteri di rete e il rapporto di federazione siano tutti allineati.
Quest'ultima condizione è fondamentale. Un SSID corrispondente non crea roaming. Il client deve supportare le funzionalità rilevanti, la rete deve pubblicare informazioni ANQP accurate, il servizio di autenticazione deve fidarsi dell'identity provider e la struttura deve applicare una policy coerente. Se uno di questi elementi fallisce, il dispositivo potrebbe ripiegare su un altro metodo di accesso o rifiutare la connessione.
Per gli operatori, il vantaggio pratico è una riduzione degli ostacoli visibili senza rinunciare ai controlli di identità. Per gli ospiti, il beneficio è la selezione automatica e un'autenticazione sicura. Per i team IT, il compromesso è che la federazione introduce più parti da gestire, monitorare e sottoporre ad audit.
Requisiti tecnici per l'implementazione del WiFi in roaming
Un'implementazione WiFi in roaming richiede molto più di un access point moderno e di un nome di rete comune. La LAN wireless deve supportare le funzioni Passpoint o Hotspot 2.0, mostrare informazioni ANQP accurate e identificare correttamente l'operatore e il consorzio di roaming. I Protected Management Frames dovrebbero inoltre far parte della baseline di sicurezza.
Il percorso di autenticazione richiede pari attenzione. WPA3-Enterprise ed EAP-TLS possono fornire un'autenticazione basata su certificati, che assegna a ciascun dispositivo registrato un'identità individuale invece di distribuire un'unica password all'interno dell'intera struttura. I certificati comportano un lavoro di gestione del ciclo di vita, inclusi provisioning, rinnovo, revoca, dismissione del dispositivo e ripristino in caso di smarrimento di uno smartphone o laptop.
Crea il percorso AAA prima dell'SSID
La configurazione wireless è solo lo strato visibile. Dietro di essa, la struttura necessita di un percorso di autenticazione, autorizzazione e accounting perfettamente funzionante.
- Fiducia RADIUS: Gli access point o controller devono raggiungere il servizio AAA corretto e applicare le policy previste.
- Scambi protetti: Jisc raccomanda RADIUS su TLS, comunemente chiamato RadSec, per l'autenticazione protetta e gli scambi in roaming. Un'opzione gestita come RADIUS-as-a-Service per le distribuzioni in roaming può ridurre la necessità di gestire ogni componente RADIUS on-premise.
- Integrazione dell'identità: L'operatore ha bisogno di una relazione definita con il proprio provider di identità, operatore o servizio di federazione. L'autenticazione non dovrebbe avere successo solo perché un dispositivo conosce l'SSID.
- Applicazione delle policy: I dispositivi di ospiti, personale, inquilini, fornitori e operativi richiedono regole di autorizzazione separate, anche quando utilizzano la stessa WLAN fisica.
- Controlli dei certificati: Il team deve sapere come emettere, rinnovare, sospendere e revocare i certificati, e cosa fa un dispositivo quando la validazione fallisce.
La progettazione radio determina la qualità del roaming
Un client può effettuare l'handoff in modo pulito solo quando le celle adiacenti forniscono una destinazione utilizzabile. Una sovrapposizione insufficiente crea vuoti di copertura e sessioni interrotte. Una sovrapposizione eccessiva aumenta la contesa sullo stesso canale e può favorire il fenomeno dello sticky-client, in cui un dispositivo rimane agganciato a un access point debole invece di passare a uno migliore.
Ofcom pubblica misurazioni calibrate e geolocalizzate per la propagazione WiFi a 2.4 GHz e 5 GHz nel Regno Unito, comprese misurazioni aeree e rilevamenti nella zona di Northampton, tramite i suoi dataset aperti sulla propagazione WiFi. Tali misurazioni possono supportare la modellazione, ma non sostituiscono un sopralluogo attivo all'interno della struttura.
Progetta per il livello applicativo: Un dispositivo che effettua una chiamata vocale necessita di un percorso stabile e utilizzabile dove le persone camminano effettivamente, non solo di un segnale forte al centro della cella dell'access point.
Valida il passaggio da un punto di accesso all'altro con dispositivi reali e traffico live. Monitora la latenza di autenticazione, i fallimenti di riassociazione, l'utilizzo dei canali e la perdita di pacchetti mentre un dispositivo di test si sposta lungo corridoi, ascensori, atri, reparti, camere d'albergo o spazi retail. La mappa di copertura di un fornitore può mostrare una portata teorica. Non può però dimostrare che uno scambio di certificati, una decisione del client e una sessione applicativa si completino senza problemi al limite della copertura.
Confronto tra WiFi ospiti aperto e roaming sicuro
La rete WiFi ospiti aperta rimane semplice da distribuire, ma costituisce il punto di partenza meno sicuro. Un dispositivo può associarsi senza crittografia e incontrare un portale solo successivamente. Questa configurazione può esporre il traffico di pre-autenticazione e rende più difficile per gli utenti distinguere una rete autentica della struttura da un'imitazione.
Una rete guest protetta da password migliora la barriera di base, ma presenta ancora debolezze operative. La stessa password circola tra il personale e i visitatori, gli ospiti devono reinserirla quando cambiano dispositivo o ritornano in seguito, e una struttura spesso non ha un modo pratico per revocare l'accesso a una singola persona senza dover cambiare le credenziali per tutti.

Tre modelli di accesso, tre carichi operativi
| Modello di accesso | Esperienza dell'ospite | Sicurezza e identità | Onere dell'operatore |
|---|---|---|---|
| Rete aperta con Captive Portal | Selezione manuale e interazione con il Captive Portal | Protezione più debole prima dell'autenticazione | Supporto al Captive Portal, controlli sugli abusi e attribuzione limitata |
| Rete con password condivisa | Familiare ma ripetitiva | Una credenziale comune è difficile da controllare o revocare per singolo utente | Rotazione della password e richieste all'help desk |
| Passpoint o OpenRoaming | Selezione automatica e accessi successivi automatici | Autenticazione basata sull'identità con accesso enterprise crittografato | Federazione, certificati, AAA, policy e test dei dispositivi |
Il terzo modello non è automaticamente sicuro solo perché utilizza il termine roaming. Una struttura deve convalidare i certificati, configurare identity provider affidabili, isolare il traffico e definire un comportamento di fallback per i dispositivi che non supportano il profilo richiesto. Una federazione gestita in modo improprio può comunque creare accessi eccessivi o una debole responsabilità.
Separa l'autenticazione dall'autorizzazione
Il fatto che un dispositivo dimostri la propria identità non stabilisce a cosa possa accedere. Questa distinzione è fondamentale per le policy di rete, e una spiegazione pratica dell'architettura di sistema relativa ad autorizzazione vs autenticazione aiuta i team ad evitare di considerare un login riuscito come un'autorizzazione illimitata.
In un hotel, il dispositivo di un ospite potrebbe ricevere l'accesso a Internet ma non ai sistemi del personale. In un edificio residenziale, gli inquilini possono utilizzare lo stesso servizio rimanendo isolati gli uni dagli altri. In un ospedale, l'identità del personale e lo stato del dispositivo possono determinare l'accesso alle risorse cliniche, mentre ai visitatori viene applicata una policy separata.
Il roaming sicuro dimostra quindi il suo valore quando un operatore desidera accesso crittografato, riconoscimento ricorrente, responsabilità individuale e minore attrito. L'accesso aperto conserva un ruolo nei contesti a basso rischio e a bassa complessità, ma non deve essere considerato equivalente.
In che modo Purple abilita il roaming WiFi sicuro
I gestori delle sedi dispongono spesso già dell'hardware wireless. La sfida più complessa è coordinare identità, federazione, accesso ospiti, controlli per il personale e dispositivi legacy senza dover creare un flusso di lavoro separato per ogni rete. Purple offre un'opzione di implementazione per questo modello operativo, utilizzando Passpoint e OpenRoaming per supportare l'autenticazione automatica tra le reti partecipanti.
Per un ospite, il cambiamento fondamentale è che l'accesso può essere vincolato a un'identità anziché a una password di sede condivisa. Il dispositivo riceve un profilo o una relazione di fiducia basata su certificato, utilizzandola quando rileva una rete compatibile. La connessione può essere protetta fin dal primo pacchetto, mentre la sede applica le proprie politiche di segmentazione e accesso.
I flussi di lavoro sull'identità contano più del portale
L'accesso del personale presenta requisiti diversi rispetto a quello degli ospiti. Un dipendente che lascia l'azienda non dovrebbe mantenere l'accesso wireless a causa di una password condivisa ancora attiva, e un amministratore non dovrebbe aggiornare manualmente ogni access point. Purple può integrare l'autenticazione del personale con Microsoft Entra ID, Google Workspace e Okta, consentendo alle modifiche nella directory di influenzare il provisioning e la revoca degli accessi.
Questo modello supporta un'utile separazione:
- Gli ospiti ricevono una policy Internet controllata e senza intoppi.
- Il personale si autentica tramite il provider di identità dell'organizzazione e riceve un accesso basato sui ruoli.
- Gli inquilini o i residenti possono ricevere policy individuali o familiari senza esporre i dispositivi dei vicini.
- I dispositivi legacy possono utilizzare meccanismi come iPSK dove il supporto client basato su certificati non è disponibile.
La rete richiede comunque le normali regole di ingegnerizzazione. Una piattaforma non può correggere una sovrapposizione insufficiente delle celle, una pianificazione errata dei canali, un servizio DHCP sovraccarico o un identity provider upstream non funzionante. Può, tuttavia, centralizzare le operazioni di identità e policy che rendono difficile gestire manualmente il roaming multi-site.
Adatta la piattaforma alla WLAN esistente
Purple è strutturato per l'integrazione con vendor di rete tra cui Meraki, Aruba, Ruckus, Mist e UniFi. Questo è fondamentale per gli operatori che desiderano salvaguardare l'investimento fatto nell'access-layer esistente modificando al contempo le modalità di autenticazione degli utenti. Una corretta valutazione dovrebbe testare l'intero percorso, non solo confermare che una dashboard sia in grado di visualizzare gli access point.
Chiedi al team di implementazione di dimostrare la registrazione dei certificati, la rimozione dei dispositivi, l'offboarding del personale, l'isolamento degli ospiti, il fallback per i dispositivi non supportati e il comportamento durante un'interruzione del servizio di autenticazione. Verifica inoltre se le connessioni analitiche e CRM sono conformi alla politica sulla privacy e ai requisiti di minimizzazione dei dati dell'organizzazione.
Per i team che mettono a confronto i diversi approcci per l'accesso ospiti, il WiFi ospiti sicuro con accesso basato sull'identità offre un riferimento di prodotto pertinente. La decisione d'acquisto dovrebbe comunque basarsi sul modello di identità, sull'infrastruttura wireless, sulle capacità di supporto e sui requisiti di governance della sede, piuttosto che sulla sola esperienza del portale.
Vantaggi operativi per le strutture e i loro ospiti
Il WiFi in roaming modifica il profilo di assistenza di una struttura. Gli ospiti non devono più cercare il nome della rete, leggere una password da un cartello, compilare un Captive Portal e ripetere la procedura quando si spostano in un'altra sede aderente. Anche il personale dedica meno tempo a spiegare perché un'credenziale è fallita o a ruotare una password dopo che si è diffusa oltre il pubblico previsto.
Tale comodità ha un valore in termini di sicurezza, ma il valore commerciale dipende da come il gestore utilizza l'identità. Un hotel può separare l'accesso degli ospiti dai sistemi del personale. Un centro commerciale può mantenere un'esperienza uniforme in tutte le aree gestite. Un gestore residenziale può offrire agli inquilini un accesso semplice senza consentire ai dispositivi di un appartamento di individuare i dispositivi di un altro.
Cosa possono misurare gli operatori
Un'implementazione di roaming dovrebbe prevedere metriche di servizio che riflettono sia le prestazioni di rete che quelle di business:
- Stato dell'autenticazione: Monitora le autenticazioni fallite, gli errori dei certificati, i guasti del provider di identità e il tempo impiegato per completare l'accesso.
- Qualità della mobilità: Verifica i fallimenti di riassociazione, la perdita di pacchetti e la continuità delle applicazioni lungo i percorsi effettivi di ospiti e personale.
- Richieste di supporto: Confronta i reclami ricorrenti relativi a password, Captive Portal e connessione prima e dopo la modifica.
- Ciclo di vita dell'identità: Verifica se gli eventi di ingresso, spostamento e uscita dei dipendenti producono le modifiche di accesso previste.
- Riconoscimento delle visite ricorrenti: Utilizza analisi attente alla privacy per comprendere i dispositivi che ritornano o le identità autenticate senza raccogliere dati personali non necessari.
- Segmentazione: Conferma che le policy per ospiti, personale, inquilini e dispositivi operativi rimangano separate su ogni access point e controller.
Regola operativa: Non misurare il roaming basandoti solo sull'assenza di reclami. Un help desk senza segnalazioni può nascondere autenticazioni fallite, una copertura insufficiente o utenti che hanno smesso di tentare la connessione.
Il vantaggio di maggior valore è la coerenza. Un utente che si autentica una volta può riconnettersi nelle sedi attendibili senza dover inserire ripetutamente le proprie informazioni in Captive Portal distinti. L'operatore ottiene un rapporto di identità più duraturo, ma tale rapporto genera obblighi in materia di consenso, conservazione, revoca, registrazione e informative sulla privacy trasparenti.
Il WiFi in roaming è quindi una decisione legata sia alla sicurezza che ai costi. Può ridurre la dipendenza da credenziali condivise e dal supporto manuale, ma non garantirà tali risultati se la struttura mantiene reti di fallback deboli, ignora i dispositivi legacy o tratta i dati di identità come una risorsa di marketing illimitata.
Checklist di implementazione e prossimi passaggi
Inizia con un inventario, non con una demo del prodotto. Registra i modelli di access point, la piattaforma di gestione cloud o controller, le versioni del firmware, gli SSID esistenti, le policy VLAN, i servizi RADIUS, gli identity provider e i percorsi fisici seguiti da ospiti e personale. Segnala qualsiasi categoria di dispositivi che non possa supportare la moderna autenticazione enterprise, tra cui stampanti, sistemi di gestione dell'edificio, apparati POS e dispositivi portatili datati.
Convalida il percorso tecnico
Utilizza questa sequenza con i team di rete e sicurezza:
- Confermare la funzionalità Passpoint: Verificare se la WLAN supporta Hotspot 2.0, ANQP, identificatori operatore, identificatori roaming consortium e Protected Management Frames.
- Avanzare una verifica dell'autenticazione: Confermare il metodo EAP scelto, l'autorità di certificazione, la fiducia nell'identity provider e il comportamento in caso di errore. Non dare per scontato che un access point supportato includa una progettazione AAA completa.
- Valutare il trasporto RADIUS: Stabilire se il servizio attuale supporta RadSec e se gli scambi di autenticazione sono protetti in ogni confine di rete rilevante.
- Mappare l'autorizzazione: Redigere criteri distinti per ospiti, personale, residenti, fornitori e dispositivi gestiti. L'autenticazione identifica il client, mentre l'autorizzazione ne determina l'ambito di accesso.
- Verificare i controlli del ciclo di vita: Testare registrazione, rinnovo, gestione dei dispositivi smarriti, offboarding dei dipendenti e revoca dei certificati prima di invitare utenti reali.
- Testare la diversità dei client: Utilizzare dispositivi rappresentativi iOS, Android, Windows e specializzati. Confermare la selezione automatica, l'installazione del profilo, la convalida del certificato e il comportamento di fallback.
- Rilevare l'ambiente radio: Combinare le misurazioni attive con i dati di propagazione Ofcom pertinenti. Pianificare la sovrapposizione per il margine applicativo, non solo per ottenere una mappa di calore visivamente accattivante.
- Eseguire test di movimento: Ripercorrere i tragitti abituali utilizzando traffico vocale o in tempo reale. Registrare la latenza di autenticazione, i fallimenti di riassociazione, l'utilizzo dei canali e la perdita di pacchetti.
- Preparare le operation: Fornire al service desk le procedure per la rimozione dei profili, gli errori di identità, i dispositivi non supportati e le reti rogue sospette.
- Verificare privacy e reportistica: Definire quali dati analitici e di identità vengono archiviati dalla struttura, per quale motivo sono necessari, chi può accedervi e quando vengono eliminati.
Un progetto pilota dovrebbe includere le aree più affollate e i percorsi più critici, come le code alla reception, i corridoi, le scale, le banchine, i reparti, le sale eventi e i parcheggi. Testate i casi di errore con la stessa accuratezza dei casi di successo. Scollegate l'identity provider, revocate un certificato, spostatevi tra gli access point e introducete un dispositivo legacy in modo che il team possa osservare il percorso di fallback prima che lo facciano gli ospiti.
Purple offre funzionalità Passpoint e OpenRoaming per l'accesso basato sull'identità di ospiti e personale, insieme a integrazioni progettate per le reti di strutture esistenti. Visita Purple per valutare un approccio al WiFi in roaming che combina connettività crittografata, controlli del ciclo di vita e visibilità operativa. Richiedi una verifica dell'infrastruttura basata sul tuo parco di access point, provider di identità, layout della struttura e tipologia di dispositivi.


