
Os viajantes do Reino Unido pagaram 508 milhões de libras em custos de roaming internacional fora do pacote em 2025, e o roaming WiFi seguro, como o Passpoint, pode eliminar esses custos, proporcionando ao mesmo tempo conetividade encriptada desde o primeiro pacote. Para os operadores de locais, o roaming WiFi não é apenas uma opção de dados mais barata - é uma decisão de identidade, segurança e de conceção da rede.
A distinção é importante porque o WiFi público exige frequentemente que os utilizadores escolham entre custo e confiança. Um hotel, aeroporto, hospital, centro comercial ou operador de transportes pode anunciar acesso gratuito, mas continuar a depender de uma rede aberta, de uma palavra-passe partilhada ou de um Captive Portal que não fornece aos utilizadores qualquer prova sólida da identidade da rede. O Passpoint e o OpenRoaming abordam o problema de forma diferente. Permitem que um dispositivo registado descubra uma rede de confiança, se autentique com credenciais armazenadas e mantenha um acesso seguro à medida que o utilizador se desloca pelas áreas de cobertura participantes.
Isto cria um modelo operacional diferente para os espaços no Reino Unido. A questão não é apenas se os convidados conseguem aceder à internet. As equipas de TI também têm de decidir quem tem permissão para se ligar, como o acesso é revogado, quais os dispositivos suportados, como o tráfego é isolado e se o projeto de radiofrequência consegue suportar o movimento sem interrupções.
O Elevado Custo da Conetividade WiFi Informal
Um viajante chega a um aeroporto estrangeiro, vê um nome de rede familiar e liga-se para evitar custos de dados móveis. A rede pode utilizar um portal de captura, um número de quarto ou uma palavra-passe impressa junto à receção. O viajante consulta depois o e-mail, abre uma aplicação de trabalho ou efetua um pagamento, muitas vezes sem saber se a ligação foi encriptada antes da autenticação ou se a rede pertence ao local.
A pressão financeira por trás dessa decisão é substancial. Os viajantes do Reino Unido incorreram em 508 milhões de libras em encargos de roaming internacional fora do pacote em 2025, sendo que os clientes de carregamento mensal representaram aproximadamente 98% do total, de acordo com as notícias sobre os valores de encargos de roaming no Reino Unido. Evitar uma fatura elevada pode, portanto, parecer um motivo sensato para utilizar WiFi público, mas uma rede aberta pode expor os utilizadores à interceção de dados, roubo de credenciais e pontos de acesso fraudulentos clonados.

Acesso gratuito não é o mesmo que acesso de confiança
Uma palavra-passe partilhada cria um limite especialmente frágil. Todos recebem a mesma credencial, o local não consegue atribuir facilmente o acesso a um dispositivo individual e remover um antigo hóspede significa, geralmente, alterar a palavra-passe para todos. Um Captive Portal pode recolher um endereço de e-mail ou pedir ao utilizador para aceitar os termos, mas esse processo, por si só, não prova que a ligação sem fios esteve protegida desde a primeira troca de dados.
Regra prática: Trate o "WiFi gratuito" e o WiFi em roaming seguro como produtos diferentes. O preço responde ao que o utilizador paga, enquanto a autenticação determina o que a rede pode proteger.
O Passpoint altera o ponto de partida. Um dispositivo compatível avalia as informações da rede antes da associação, verifica se possui uma credencial correspondente ou um perfil de confiança e, em seguida, estabelece uma autenticação de nível empresarial. Com uma configuração adequada de WPA3 e EAP-TLS, o dispositivo pode utilizar uma identidade baseada em certificado em vez de uma palavra-passe partilhada.
O local também tem responsabilidade
Um operador de espaço que disponibilize acesso casual a convidados aceita mais do que uma carga de suporte. Também tem de gerir o risco de falsificação de identidade, o isolamento de convidados, registos de identidade, registos de atividade e as consequências de uma credencial partilhada comprometida. Os operadores de saúde, hotelaria, transportes, comércio e edifícios residenciais enfrentam diferentes expectativas de conformidade e serviço, mas todos precisam de uma resposta clara para a mesma pergunta: como é que a rede sabe que este dispositivo tem direito a ligar-se?
O roaming WiFi não elimina a necessidade de governança. Substitui os inícios de sessão repetidos e visíveis para o utilizador por uma confiança baseada em políticas. Isso torna o projeto mais seguro quando a identidade, os certificados, a federação e a segmentação de rede são tratados adequadamente, mas também significa que um espaço deve gerir essas dependências de forma ponderada.
Compreender os Padrões Passpoint e OpenRoaming
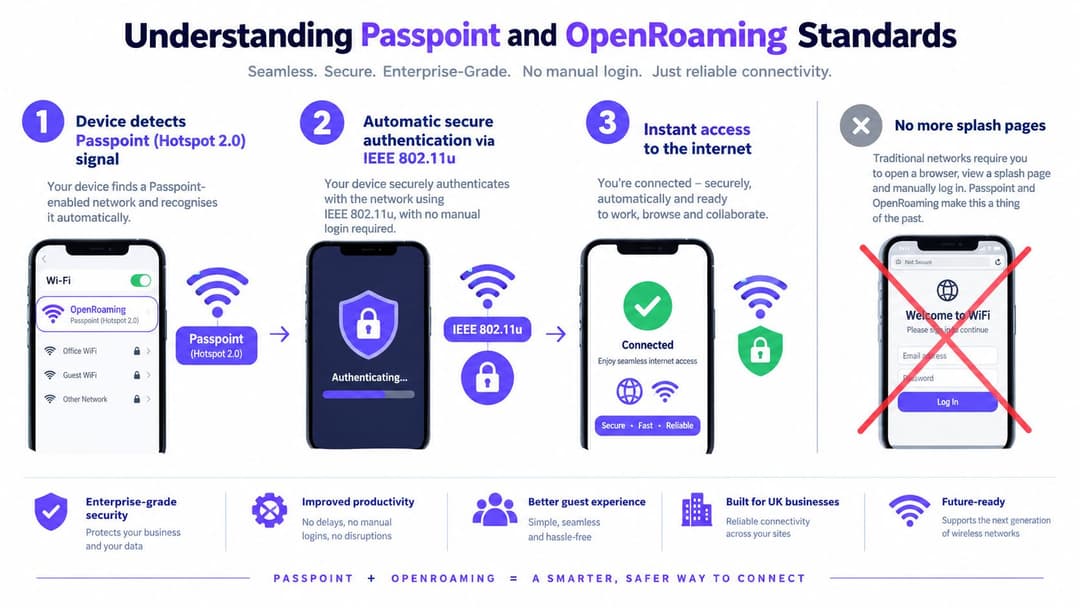
O Passpoint, também conhecido como Hotspot 2.0, utiliza a deteção IEEE 802.11u e autenticação empresarial para fazer com que o WiFi funcione mais como um serviço de roaming gerido. Em vez de pedir ao utilizador para selecionar um SSID e preencher um portal de todas as vezes, o ponto de acesso anuncia informações que permitem ao dispositivo determinar se a rede é adequada.
O OpenRoaming alarga esse modelo através da federação. O fornecedor de identidade de um dispositivo, a operadora ou outra autoridade de confiança podem estabelecer a relação que permite o acesso automático em todas as redes participantes. O espaço continua a controlar a sua própria política, mas o utilizador não precisa de criar uma conta nova em cada local.
A sequência de ligação
O processo é mais fácil de entender como uma sequência:
- Deteção: O ponto de acesso anuncia as informações de rede suportadas. O dispositivo pode identificar o local, o operador, o roaming consortium e as opções de autenticação disponíveis.
- Troca ANQP: O cliente utiliza o Access Network Query Protocol para solicitar mais detalhes, incluindo informações de domínio e identidade.
- Correspondência de credenciais: O dispositivo verifica se um perfil armazenado, certificado, identidade associada ao SIM ou outra credencial aprovada corresponde à política de rede.
- Autenticação: O cliente autentica-se através de EAP e 802.1X. Para implementações empresariais, o EAP-TLS pode validar um certificado de cliente em vez de depender de uma palavra-passe partilhada.
- Acesso protegido: O dispositivo junta-se utilizando uma política de segurança empresarial, como o WPA3 onde for suportado, e recebe acesso à rede sem um Captive Portal convencional.
A visão geral do Passpoint para WiFi em locais públicos é útil para equipas que precisam de mapear estes conceitos para cenários de acesso de convidados e empresarial.
O que o OpenRoaming adiciona
O Passpoint resolve a deteção e o acesso seguro à rede. O OpenRoaming adiciona a camada de federação que permite aos fornecedores de identidade e operadores de rede participantes reconhecerem-se mutuamente. Isto pode suportar um utilizador que se autentica uma vez e mais tarde se liga novamente noutro local de confiança, desde que o dispositivo, o fornecedor de identidade, a política de rede e a relação de federação estejam alinhados.
Esta última condição é importante. Um SSID correspondente não cria roaming por si só. O cliente deve suportar as funcionalidades relevantes, a rede deve publicar informações ANQP precisas, o serviço de autenticação deve confiar no fornecedor de identidade e o local deve aplicar uma política consistente. Se um desses elementos falhar, o dispositivo pode recorrer a outro método de acesso ou recusar a ligação.
Para os operadores, o benefício prático é menor fricção visível sem abandonar os controlos de identidade. Para os convidados, o benefício é a seleção automática e a autenticação segura. Para as equipas de TI, a desvantagem é que a federação introduz mais partes para governar, monitorizar e auditar.
Requisitos Técnicos para a Implementação de WiFi em Roaming
Uma implementação de roaming WiFi precisa de mais do que um ponto de acesso moderno e um nome de rede comum. A LAN sem fios deve suportar as funções Passpoint ou Hotspot 2.0, anunciar informações ANQP precisas e identificar o operador e o consórcio de roaming corretamente. As Protected Management Frames também devem fazer parte da linha de base de segurança.
O caminho de autenticação precisa da mesma atenção. O WPA3-Enterprise e o EAP-TLS podem fornecer autenticação baseada em certificados, o que atribui a cada dispositivo registado uma identidade individual em vez de distribuir uma única palavra-passe por todo o local. Os certificados introduzem trabalho de ciclo de vida, incluindo aprovisionamento, renovação, revogação, desativação de dispositivos e recuperação em caso de perda de um telemóvel ou portátil.
Construa o caminho AAA antes do SSID
A configuração sem fios é apenas a camada visível. Por trás dela, o local necessita de um caminho funcional de autenticação, autorização e contabilização.
- Confiança RADIUS: Os pontos de acesso ou controladores têm de alcançar o serviço AAA correto e aplicar as políticas previstas.
- Trocas protegidas: A Jisc recomenda RADIUS sobre TLS, vulgarmente chamado RadSec, para trocas de autenticação e roaming protegidas. Uma opção gerida como RADIUS-as-a-Service para implementações de roaming pode reduzir a necessidade de operar todos os componentes RADIUS nas instalações.
- Integração de identidade: O operador necessita de uma relação definida com o seu fornecedor de identidade, operadora ou serviço de federação. A autenticação não deve ter sucesso apenas porque um dispositivo conhece o SSID.
- Aplicação de políticas: Os dispositivos de convidados, funcionários, inquilinos, empreiteiros e operacionais necessitam de regras de autorização separadas, mesmo quando utilizam a mesma WLAN física.
- Controlos de certificados: A equipa tem de saber como emitir, renovar, suspender e revogar certificados, e o que um dispositivo faz quando a validação falha.
O design de rádio determina se o roaming é fluido
Um cliente só consegue fazer uma transição suave quando as células vizinhas fornecem um destino utilizável. Pouca sobreposição cria falhas de cobertura e sessões perdidas. Sobreposição em excesso aumenta a contenção de co-canal e pode incentivar o comportamento de cliente persistente (sticky client), em que um dispositivo permanece ligado a um ponto de acesso fraco em vez de mudar para um melhor.
A Ofcom publica medições calibradas e geolocalizadas para a propagação de WiFi de 2,4 GHz e 5 GHz no Reino Unido, incluindo medições aéreas e levantamentos em redor de Northampton, através dos seus conjuntos de dados abertos de propagação WiFi. Estas medições podem suportar a modelação, mas não substituem um levantamento ativo no interior do local.
Conceba para o limite da aplicação: Um telemóvel a realizar uma chamada de voz precisa de um caminho estável e utilizável onde as pessoas realmente caminham, e não apenas de um sinal forte no centro da célula do ponto de acesso.
Valide a transição entre pontos de acesso (handoff) com dispositivos reais e tráfego em direto. Monitorize a latência de autenticação, falhas de reassociação, utilização de canais e perda de pacotes enquanto um dispositivo de teste se desloca por corredores, elevadores, átrios, enfermarias, quartos de hóspedes ou pisos de lojas. Um mapa de cobertura do fornecedor pode mostrar o alcance teórico, mas não consegue provar que uma troca de certificados, uma decisão do cliente e uma sessão de aplicação serão concluídas com sucesso no limite da rede.
Comparar WiFi de Convidados Aberto Versus Roaming Seguro
O WiFi de convidados aberto continua a ser fácil de implementar, mas cria o ponto de partida de segurança mais fraco. Um dispositivo pode associar-se sem encriptação e só encontrar um portal posteriormente. Essa disposição pode expor o tráfego pré-autenticação e torna mais difícil para os utilizadores distinguirem uma rede genuína do local de uma imitação.
Uma rede de convidados protegida por palavra-passe melhora a barreira básica, mas continua a ter fragilidades operacionais. A mesma palavra-passe circula entre funcionários e visitantes, os convidados têm de a introduzir novamente quando mudam de dispositivo ou regressam mais tarde, e o local muitas vezes não tem uma forma prática de revogar o acesso de uma pessoa sem alterar a credencial de todos.

Três modelos de acesso, três encargos operacionais
| Modelo de acesso | Experiência do convidado | Segurança e identidade | Carga do operador |
|---|---|---|---|
| Rede aberta com portal | Seleção manual e interação com o portal | Proteção mais fraca antes da autenticação | Suporte de portal, controlo de abusos e atribuição limitada |
| Rede com palavra-passe partilhada | Familiar mas repetitiva | Uma credencial comum é difícil de controlar ou revogar por utilizador | Rotação de palavras-passe e pedidos ao suporte técnico |
| Passpoint ou OpenRoaming | Seleção automática e acesso repetido | Autenticação baseada em identidade com acesso empresarial encriptado | Federação, certificados, AAA, políticas e testes de dispositivos |
O terceiro modelo não é automaticamente seguro apenas por utilizar a palavra roaming. Um local deve validar certificados, configurar fornecedores de identidade de confiança, isolar o tráfego e definir comportamentos de recurso para dispositivos que não suportem o perfil necessário. Uma federação mal gerida pode, ainda assim, criar acessos excessivos ou uma fraca responsabilidade.
Separe a autenticação da autorização
Um dispositivo que prova quem é não decide o que pode alcançar. Essa distinção é central para a política de rede, e uma explicação prática de autorização vs autenticação no design de sistemas ajuda as equipas a evitar tratar um início de sessão bem-sucedido como uma permissão sem restrições.
Num hotel, o dispositivo de um convidado pode receber acesso à internet, mas nenhum acesso aos sistemas da equipa. Num edifício residencial, os inquilinos podem utilizar o mesmo serviço enquanto permanecem isolados uns dos outros. Num hospital, a identidade da equipa e o estado do dispositivo podem determinar o acesso a recursos clínicos, enquanto os visitantes recebem uma política separada.
O roaming seguro justifica, portanto, o seu valor quando um operador valoriza o acesso encriptado, o reconhecimento recorrente, a responsabilidade individual e uma menor fricção. O acesso aberto continua a ter um papel para cenários de baixo risco e baixa complexidade, mas não deve ser apresentado como sendo equivalente.
Como a Purple permite o Roaming WiFi seguro
Os operadores de locais têm, muitas vezes, o hardware sem fios necessário. O problema mais difícil é coordenar a identidade, a federação, o acesso de convidados, os controlos da equipa e os dispositivos legados sem criar um fluxo de trabalho separado para cada rede. A Purple oferece uma opção de implementação para esse modelo operacional, utilizando Passpoint e OpenRoaming para suportar a autenticação automática em todas as redes participantes.
Para um convidado, a alteração importante é que o acesso pode estar associado a uma identidade e não a uma palavra-passe partilhada do local. O dispositivo recebe um perfil ou uma relação de confiança baseada em certificado e utiliza essa relação quando encontra uma rede compatível. A ligação pode ser protegida desde o primeiro pacote, enquanto o local aplica a sua própria segmentação e política de acesso.
Os fluxos de trabalho de identidade importam mais do que o portal
O acesso da equipa apresenta requisitos diferentes do acesso de convidados. Um colaborador de saída não deve manter o acesso WiFi porque uma palavra-passe partilhada continua ativa, e um administrador não deve ter de atualizar cada ponto de acesso manualmente. O Purple pode integrar a autenticação da equipa com o Microsoft Entra ID, o Google Workspace e o Okta, permitindo que as alterações no diretório influenciem o aprovisionamento e a revogação.
Esse modelo suporta uma separação útil:
- Os convidados recebem uma política de internet controlada e de baixa fricção.
- Os funcionários autenticam-se através do fornecedor de identidade da organização e recebem acesso baseado em funções.
- Os inquilinos ou residentes podem receber políticas individuais ou familiares sem expor os dispositivos vizinhos.
- O equipamento legado pode utilizar mecanismos como o iPSK quando o suporte de cliente baseado em certificados não estiver disponível.
A rede continua a precisar de uma disciplina de engenharia normal. Uma plataforma não consegue corrigir a sobreposição insuficiente de células, um planeamento de canais deficiente, um serviço DHCP sobrecarregado ou um fornecedor de identidade de origem com falhas. Pode, no entanto, centralizar as operações de identidade e de políticas que tornam o roaming num ambiente multilocal difícil de gerir manualmente.
Ajustar a plataforma à WLAN existente
A Purple é descrita para integração com fornecedores de rede, incluindo Meraki, Aruba, Ruckus, Mist e UniFi. Isso é importante para os operadores que pretendem preservar o investimento existente na camada de acesso, alterando ao mesmo tempo a forma como os utilizadores se autenticam. A avaliação correta deve testar todo o percurso, e não apenas confirmar que um painel de controlo consegue apresentar os pontos de acesso.
Peça à equipa de implementação para demonstrar a inscrição de certificados, a remoção de dispositivos, o desligamento de colaboradores, o isolamento de convidados, a alternativa para telemóveis não suportados e o comportamento durante uma falha do serviço de autenticação. Verifique também se as ligações de analítica e CRM cumprem a política de privacidade e os requisitos de minimização de dados da organização.
Para as equipas que comparam abordagens de acesso de convidados, o acesso WiFi de convidados seguro com base em identidade oferece uma referência de produto relevante. A decisão de compra deve, ainda assim, basear-se no modelo de identidade do local, no parque de rede sem fios, na capacidade de suporte e nos requisitos de governação, e não apenas na experiência do portal.
Benefícios Operacionais para Locais e os Seus Convidados
O roaming de WiFi altera o perfil de suporte de um local. Os convidados já não precisam de procurar o nome de uma rede, ler uma palavra-passe num cartaz, preencher um portal e repetir o processo após mudarem para outro local participante. As equipas também passam menos tempo a explicar por que razão uma credencial falhou ou a alterar uma palavra-passe após esta se ter espalhado para além do público pretendido.
Essa conveniência tem valor em termos de segurança, mas a viabilidade comercial depende de como o operador utiliza a identidade. Um hotel pode separar o acesso de convidados dos sistemas dos funcionários. Um centro comercial pode manter uma experiência consistente em todas as áreas geridas. Um operador residencial pode oferecer aos inquilinos um acesso simples sem permitir que os dispositivos num apartamento procurem dispositivos noutro.
O que os operadores podem medir
Uma implementação de roaming deve ter métricas de serviço que reflitam tanto a rede como o negócio:
- Saúde da autenticação: Monitorize falhas de autenticação, erros de certificado, falhas do fornecedor de identidade e o tempo necessário para concluir o acesso.
- Qualidade da mobilidade: Teste falhas de reassociação, perda de pacotes e continuidade das aplicações ao longo dos percursos reais de convidados e funcionários.
- Procura de suporte: Compare as reclamações recorrentes de palavras-passe, portais e ligações antes e depois da alteração.
- Ciclo de vida da identidade: Verifique se os eventos de entrada, mudança de função e saída originam as alterações de acesso pretendidas.
- Reconhecimento de repetição: Utilize análises focadas na privacidade para compreender os dispositivos que regressam ou as identidades autenticadas sem recolher dados pessoais desnecessários.
- Segmentação: Confirme que as políticas de convidados, funcionários, inquilinos e operacionais se mantêm separadas em cada ponto de acesso e controlador.
Regra operacional: Não meça o roaming apenas pela ausência de reclamações. Um suporte técnico silencioso pode ocultar falhas na autenticação, cobertura deficiente ou utilizadores que deixaram de tentar ligar-se.
O benefício mais valioso é a consistência. Um utilizador que se autentique uma vez pode voltar a ligar-se em locais de confiança sem ceder repetidamente informações a portais separados. O operador obtém uma relação de identidade mais duradoura, mas essa relação cria deveres em torno do consentimento, retenção, revogação, registo e avisos de privacidade transparentes.
O roaming WiFi é, portanto, uma decisão de segurança e de custos. Pode reduzir a dependência de credenciais partilhadas e do suporte manual, mas não trará esses resultados se o espaço mantiver redes de alternativa fracas, ignorar dispositivos antigos ou tratar os dados de identidade como um recurso de marketing ilimitado.
Lista de verificação de implementação e próximos passos
Comece com um inventário, não com uma demonstração de produto. Registe os modelos de pontos de acesso, a plataforma de gestão em nuvem ou o controlador, as versões de firmware, os SSIDs existentes, as políticas de VLAN, os serviços RADIUS, os fornecedores de identidade e as rotas físicas por onde se deslocam os visitantes e a equipa. Identifique qualquer categoria de dispositivo que não consiga suportar autenticação empresarial moderna, incluindo impressoras, sistemas do edifício, equipamentos de ponto de venda e terminais portáteis mais antigos.
Validar o caminho técnico
Utilize esta sequência com as equipas de rede e segurança:
- Confirmar a capacidade Passpoint: Verifique se a WLAN suporta Hotspot 2.0, ANQP, identificadores de operador, identificadores de roaming-consortium e Protected Management Frames.
- Rever a autenticação: Confirme o método EAP escolhido, a autoridade de certificação, a confiança no fornecedor de identidade e o comportamento em caso de falha. Não assuma que um ponto de acesso suportado inclui um design AAA completo.
- Avaliar o transporte RADIUS: Estabeleça se o serviço atual suporta RadSec e se as trocas de autenticação estão protegidas em todas as fronteiras de rede relevantes.
- Mapear a autorização: Escreva políticas separadas para convidados, funcionários, residentes, empreiteiros e dispositivos geridos. A autenticação identifica o cliente, enquanto a autorização determina o seu alcance.
- Verificar os controlos de ciclo de vida: Teste o registo, a renovação, a resposta a dispositivos perdidos, a saída de funcionários e a revogação de certificados antes de convidar utilizadores reais.
- Testar a diversidade de clientes: Utilize dispositivos representativos de iOS, Android, Windows e dispositivos especializados. Confirme a seleção automática, a instalação de perfis, a validação de certificados e o comportamento de recurso.
- Analisar o ambiente de radiofrequência: Combine medições ativas com dados de propagação relevantes da Ofcom. Planeie a sobreposição para o limite da aplicação, e não apenas para um mapa de calor visualmente atraente.
- Realizar testes de movimento: Percorra os trajetos normais enquanto utiliza voz ou outro tráfego em tempo real. Registe a latência de autenticação, falhas de reassociação, utilização de canais e perda de pacotes.
- Preparar as operações: Forneça à equipa de suporte procedimentos para remoção de perfis, falhas de identidade, dispositivos não suportados e suspeitas de redes não autorizadas.
- Rever a privacidade e os relatórios: Defina que dados de identidade e analítica o local armazena, por que motivo precisa dos dados, quem pode aceder aos mesmos e quando são eliminados.
Um projeto-piloto deve incluir as áreas mais movimentadas e os percursos mais exigentes, tais como filas na receção, corredores, escadarias, plataformas, enfermarias, pisos de eventos e parques de estacionamento. Teste as falhas com tanta seriedade como o sucesso. Desligue o fornecedor de identidade, revogue um certificado, desloque-se entre pontos de acesso e introduza um dispositivo legado para que a equipa possa observar o caminho de recurso antes dos convidados.
A Purple oferece capacidades de Passpoint e OpenRoaming para acesso de convidados e funcionários baseado em identidade, juntamente com integrações concebidas para redes de espaços existentes. Visite a Purple para avaliar uma abordagem de WiFi em roaming que combina conectividade encriptada, controlos de ciclo de vida e visibilidade operacional. Solicite uma análise de implementação com base no seu parque de pontos de acesso, fornecedor de identidade, disposição do espaço e mistura de dispositivos.


