
ইউকে ভ্রমণকারীরা ২০২৫ সালে আউট-অফ-বান্ডেল আন্তর্জাতিক রোমিং চার্জে £৫০৮ মিলিয়ন প্রদান করেছে, এবং Passpoint-এর মতো সুরক্ষিত রোমিং WiFi প্রথম প্যাকেট থেকেই এনক্রিপ্টেড কানেক্টিভিটি প্রদানের পাশাপাশি সেই খরচগুলি দূর করতে পারে। ভেন্যু পরিচালকদের জন্য, রোমিং WiFi কেবল একটি সস্তা ডেটা বিকল্প নয়। এটি একটি পরিচয়, সুরক্ষা এবং নেটওয়ার্ক-ডিজাইন সংক্রান্ত সিদ্ধান্ত।
এই পার্থক্যটি গুরুত্বপূর্ণ কারণ পাবলিক WiFi প্রায়শই ব্যবহারকারীদের খরচ এবং বিশ্বাসের মধ্যে একটিকে বেছে নিতে বাধ্য করে। একটি হোটেল, বিমানবন্দর, হাসপাতাল, শপিং সেন্টার বা পরিবহন অপারেটর বিনামূল্যে অ্যাক্সেসের বিজ্ঞাপন দিতে পারে, তবুও তারা এমন একটি উন্মুক্ত নেটওয়ার্ক, একটি শেয়ার করা পাসওয়ার্ড বা Captive Portal-এর উপর নির্ভর করে যা ব্যবহারকারীদের নেটওয়ার্কের পরিচয়ের কোনো শক্তিশালী প্রমাণ দেয় না। Passpoint এবং OpenRoaming সমস্যাটিকে ভিন্নভাবে সমাধান করে। এগুলো একটি এনরোল করা ডিভাইসকে একটি বিশ্বস্ত নেটওয়ার্ক খুঁজে পেতে, সংরক্ষিত তথ্যের মাধ্যমে সংকেত যাচাই (authenticate) করতে এবং ব্যবহারকারী অংশগ্রহণকারী কভারেজ এলাকার মধ্য দিয়ে যাওয়ার সময় সুরক্ষিত অ্যাক্সেস বজায় রাখতে সাহায্য করে।
এটি যুক্তরাজ্যভিত্তিক স্থানগুলির জন্য একটি ভিন্ন অপারেটিং মডেল তৈরি করে। প্রশ্নটি কেবল গেস্টরা অনলাইনে আসতে পারছে কিনা তা নয়। IT টিমগুলিকে এটাও ঠিক করতে হবে যে কাদের সংযোগ করার অনুমতি দেওয়া হয়েছে, কীভাবে অ্যাক্সেস বাতিল করা হয়, কোন ডিভাইসগুলি সমর্থিত, কীভাবে ট্র্যাফিক আইসোলেট করা হয় এবং রেডিও ডিজাইন কোনো বাধা ছাড়াই মুভমেন্ট ধরে রাখতে পারে কিনা।
ক্যাজুয়াল WiFi কানেক্টিভিটির উচ্চ মূল্য
একজন ভ্রমণকারী একটি বিদেশী বিমানবন্দরে পৌঁছান, একটি পরিচিত চেহারার নেটওয়ার্ক নাম দেখতে পান এবং মোবাইল ডাটা খরচ এড়াতে সংযোগ করেন। নেটওয়ার্কটি একটি স্প্ল্যাশ পেজ, একটি রুম নম্বর বা রিসেপশন ডেস্কের পাশে মুদ্রিত একটি পাসওয়ার্ড ব্যবহার করতে পারে। ভ্রমণকারী তারপর ইমেল চেক করেন, কাজের অ্যাপ্লিকেশন খোলেন বা একটি পেমেন্ট করেন, যা প্রায়শই প্রমানীকরণের আগে সংযোগটি এনক্রিপ্ট করা হয়েছিল কিনা বা নেটওয়ার্কটি সেই ভেন্যুর কিনা তা না জেনেই করা হয়।
এই সিদ্ধান্তের পেছনে আর্থিক চাপ যথেষ্ট বেশি। যুক্তরাজ্যের রোমিং চার্জ সম্পর্কিত রিপোর্ট অনুযায়ী, যুক্তরাজ্যের ভ্রমণকারীরা 2025 সালে আন্তর্জাতিক রোমিং বাবদ অতিরিক্ত £508 মিলিয়ন খরচ করেছেন, যেখানে পে-মান্থলি গ্রাহকদের অবদান ছিল মোট খরচের প্রায় 98%। তাই অতিরিক্ত বিল এড়ানো পাবলিক WiFi ব্যবহার করার একটি যুক্তিসঙ্গত কারণ বলে মনে হতে পারে, তবে একটি উন্মুক্ত নেটওয়ার্ক ব্যবহারকারীদের ইভসড্রপিং, ক্রেডেনশিয়াল চুরি এবং প্রতারণামূলক লুকঅ্যালাইক অ্যাক্সেস পয়েন্টের ঝুঁকিতে ফেলতে পারে।

বিনামূল্যে অ্যাক্সেস এবং বিশ্বস্ত অ্যাক্সেস এক কথা নয়
একটি শেয়ার করা পাসওয়ার্ড একটি বিশেষ দুর্বল সীমানা তৈরি করে। প্রত্যেকে একই ক্রেডেনশিয়াল পায়, ভেন্যু সহজেই একজন স্বতন্ত্র ডিভাইসের অ্যাক্সেস ট্র্যাক করতে পারে না এবং একজন প্রাক্তন গেস্টকে সরিয়ে ফেলার অর্থ সাধারণত সবার জন্য পাসওয়ার্ড পরিবর্তন করা। একটি Captive Portal ইমেল ঠিকানা সংগ্রহ করতে পারে বা ব্যবহারকারীকে শর্তাবলী স্বীকার করতে বলতে পারে, তবে কেবল সেই প্রক্রিয়াই প্রমাণ করে না যে ওয়্যারলেস লিঙ্কটি প্রথম বিনিময় থেকেই সুরক্ষিত ছিল।
ব্যবহারিক নিয়ম: "ফ্রি WiFi" এবং নিরাপদ রোমিং WiFi-কে দুটি ভিন্ন প্রোডাক্ট হিসেবে বিবেচনা করুন। মূল্য নির্ধারণ করে যে ব্যবহারকারী কী অর্থ প্রদান করবেন, অন্যদিকে অথেন্টিকেশন নির্ধারণ করে যে নেটওয়ার্ক কী সুরক্ষা দিতে পারবে।
Passpoint শুরুর প্রক্রিয়াটিকে বদলে দেয়। একটি সামঞ্জস্যপূর্ণ ডিভাইস সংযোগের আগেই নেটওয়ার্কের তথ্য মূল্যায়ন করে, এর সাথে মিলে যাওয়া কোনো ক্রিডেনশিয়াল বা বিশ্বস্ত প্রোফাইল আছে কিনা তা পরীক্ষা করে এবং তারপর এন্টারপ্রাইজ-মানের প্রমাণীকরণ স্থাপন করে। উপযুক্ত WPA3 এবং EAP-TLS কনফিগারেশনের সাথে, ডিভাইসটি একটি শেয়ার করা পাসওয়ার্ডের বদলে সার্টিফিকেট-ভিত্তিক আইডেন্টিটি ব্যবহার করতে পারে।
ভেন্যুরও দায়িত্ব রয়েছে
যে ভেন্যু অপারেটর সাধারণ গেস্ট অ্যাক্সেস অফার করে, তারা কেবল সাপোর্ট লোড নয়, আরও অনেক দায়িত্ব গ্রহণ করে। তাদের ছদ্মবেশ ধারণের ঝুঁকি, গেস্ট আইসোলেশন, পরিচয় রেকর্ড, লগিং এবং একটি আপোসকৃত শেয়ার করা ক্রেডেনশিয়ালের পরিণতিও পরিচালনা করতে হয়। স্বাস্থ্যসেবা, আতিথেয়তা, পরিবহন, খুচরা বিক্রি এবং আবাসিক অপারেটরদের বিভিন্ন সম্মতি ও পরিষেবার প্রত্যাশা রয়েছে, তবে তাদের সকলেরই একই প্রশ্নের একটি স্পষ্ট উত্তর প্রয়োজন: নেটওয়ার্ক কীভাবে জানবে যে এই ডিভাইসটি সংযোগ করার অধিকার রাখে?
রোমিং WiFi গভর্নেন্সের প্রয়োজনীয়তা দূর করে না। এটি পলিসি চালিত ট্রাস্টের মাধ্যমে বারবার, ব্যবহারকারী-দৃশ্যমান লগইনগুলিকে প্রতিস্থাপিত করে। পরিচয়, সার্টিফিকেট, ফেডারেশন এবং নেটওয়ার্ক সেগমেন্টেশন সঠিকভাবে পরিচালনা করা হলে এটি ডিজাইনকে আরও সুরক্ষিত করে তোলে, তবে এর অর্থ হলো একটি ভেন্যুকে অবশ্যই সেই নির্ভরশীলতাগুলি সতর্কতার সাথে পরিচালনা করতে হবে।
Passpoint এবং OpenRoaming স্ট্যান্ডার্ড বোঝা
Hotspot 2.0 নামেও পরিচিত Passpoint, IEEE 802.11u আবিষ্কার এবং এন্টারপ্রাইজ প্রমাণীকরণ ব্যবহার করে WiFi-কে একটি পরিচালিত রোমিং সেবার মতো কাজ করতে সাহায্য করে। ব্যবহারকারীকে প্রতিবার একটি SSID নির্বাচন করতে এবং পোর্টাল পূরণ করতে বলার বদলে, অ্যাক্সেস পয়েন্টটি এমন তথ্য প্রদর্শন করে যা একটি ডিভাইসকে নেটওয়ার্কটি উপযুক্ত কিনা তা নির্ধারণ করতে দেয়।
OpenRoaming ফেডারেশনের মাধ্যমে সেই মডেলটিকে প্রসারিত করে। একটি ডিভাইসের আইডেন্টিটি প্রোভাইডার, ক্যারিয়ার বা অন্যান্য বিশ্বস্ত কর্তৃপক্ষ এমন সম্পর্ক স্থাপন করতে পারে যা অংশগ্রহণকারী নেটওয়ার্ক জুড়ে স্বয়ংক্রিয় অ্যাক্সেসের অনুমতি দেয়। ভেন্যু এখনও তার নিজস্ব নীতি নিয়ন্ত্রণ করে, তবে ব্যবহারকারীকে প্রতিটি স্থানে একটি নতুন অ্যাকাউন্ট তৈরি করতে হয় না।
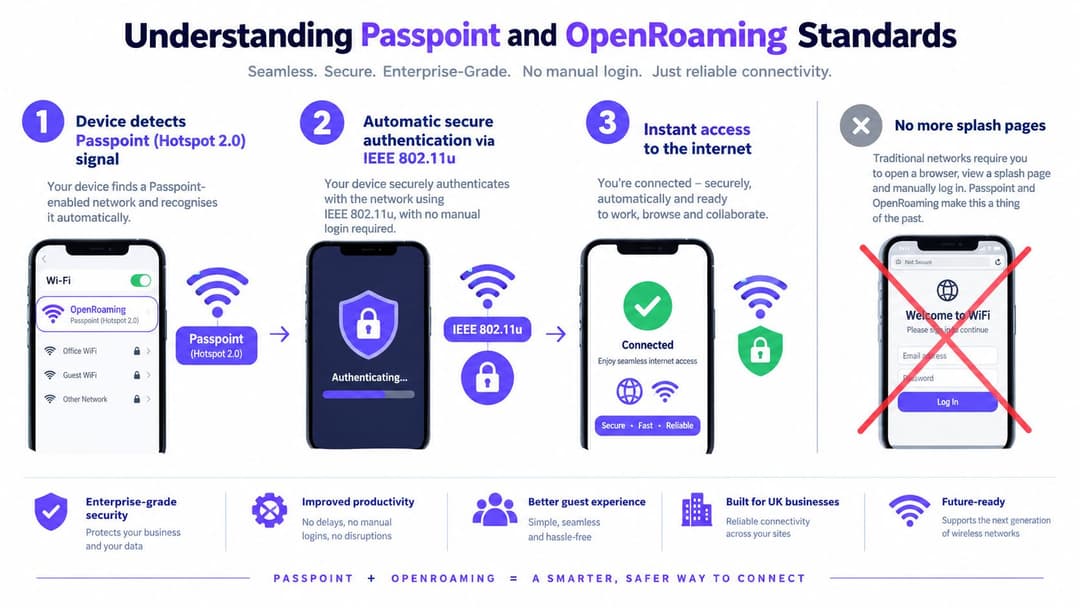
কানেকশন সিকোয়েন্স
প্রসেসটি একটি সিকোয়েন্স হিসেবে বোঝা সহজ:
- ডিসকভারি: অ্যাক্সেস পয়েন্টটি সমর্থিত নেটওয়ার্ক তথ্য সম্প্রচার করে। ডিভাইসটি ভেন্যু, অপারেটর, রোমিং কনসোর্টিয়াম এবং উপলব্ধ অ্যাথেনটিকেশন বিকল্পগুলি সনাক্ত করতে পারে।
- ANQP বিনিময়: ক্লায়েন্ট ডোমেন এবং আইডেন্টিটি সংক্রান্ত তথ্য সহ আরও বিস্তারিত অনুরোধ করতে Access Network Query Protocol ব্যবহার করে।
- ক্রেডেনশিয়াল ম্যাচিং: ডিভাইসটি পরীক্ষা করে যে কোনো সংরক্ষিত প্রোফাইল, সার্টিফিকেট, SIM-সংক্রান্ত আইডেন্টিটি বা অন্যান্য অনুমোদিত ক্রেডেনশিয়াল নেটওয়ার্ক নীতির সাথে মেলে কিনা।
- অ্যাথেনটিকেশন: ক্লায়েন্ট EAP এবং 802.1X এর মাধ্যমে অ্যাথেনটিকেট করে। এন্টারপ্রাইজ ড্যাপ্লয়মেন্টের জন্য, EAP-TLS একটি শেয়ার করা পাসওয়ার্ডের উপর নির্ভর না করে একটি ক্লায়েন্ট সার্টিফিকেট যাচাই করতে পারে।
- সুরক্ষিত অ্যাক্সেস: ডিভাইসটি এন্টারপ্রাইজ সুরক্ষা নীতি ব্যবহার করে যুক্ত হয়, যেমন যেখানে সমর্থিত সেখানে WPA3, এবং প্রথাগত Captive Portal ছাড়াই নেটওয়ার্ক অ্যাক্সেস লাভ করে।
যেসব টিমের এই ধারণাগুলিকে গেস্ট এবং এন্টারপ্রাইজ অ্যাক্সেস সিনারিওগুলির সাথে ম্যাপ করা প্রয়োজন, তাদের জন্য ভেন্যু WiFi-এর জন্য Passpoint ওভারভিউ অত্যন্ত দরকারী।
OpenRoaming যা যোগ করে
Passpoint ডিসকভারি এবং সুরক্ষিত নেটওয়ার্ক অ্যাক্সেস সমাধান করে। OpenRoaming ফেডারেশন লেয়ার যোগ করে যা অংশগ্রহণকারী আইডেন্টিটি প্রোভাইডার এবং নেটওয়ার্ক অপারেটরদের একে অপরকে চিনতে সাহায্য করে। ডিভাইস, আইডেন্টিটি প্রোভাইডার, নেটওয়ার্ক পলিসি এবং ফেডারেশন সম্পর্ক সামঞ্জস্যপূর্ণ হলে, এটি এমন একজন ব্যবহারকারীকে সহায়তা করতে পারে যিনি একবার অথেনটিকেট করেন এবং পরে অন্য কোনো বিশ্বস্ত ভেন্যুতে পুনরায় কানেক্ট করেন।
সেই শেষ শর্তটি গুরুত্বপূর্ণ। একটি মিল থাকা SSID রোমিং তৈরি করে না। ক্লায়েন্টকে অবশ্যই প্রাসঙ্গিক বৈশিষ্ট্যগুলি সমর্থন করতে হবে, নেটওয়ার্ককে অবশ্যই সঠিক ANQP তথ্য প্রকাশ করতে হবে, প্রমানীকরণ পরিষেবাকে অবশ্যই আইডেন্টিটি প্রোভাইডারকে বিশ্বাস করতে হবে এবং ভেন্যুকে একটি ধারাবাহিক পলিসি প্রয়োগ করতে হবে। যদি এই উপাদানগুলির মধ্যে একটি ব্যর্থ হয়, তবে ডিভাইসটি অন্য অ্যাক্সেস পদ্ধতিতে ফিরে যেতে পারে বা সংযোগ প্রত্যাখ্যান করতে পারে।
অপারেটরদের জন্য, এর ব্যবহারিক সুবিধা হলো পরিচয় সংক্রান্ত নিয়ন্ত্রণ ত্যাগ না করেই জটিলতা কমানো। অতিথিদের জন্য, এর সুবিধা হলো স্বয়ংক্রিয় নেটওয়ার্ক নির্বাচন এবং নিরাপদ অথেন্টিকেশন। IT টিমের জন্য, এর সুবিধা এবং অসুবিধার ভারসাম্য হলো যে ফেডারেশনের কারণে পরিচালনা, মনিটর এবং অডিট করার জন্য আরও বেশি পক্ষকে যুক্ত করতে হয়।
রোমিং WiFi ডিপ্লয়মেন্টের জন্য টেকনিক্যাল প্রয়োজনীয়তা
একটি রোমিং WiFi চালুকরণের জন্য একটি আধুনিক অ্যাক্সেস পয়েন্ট এবং একটি সাধারণ নেটওয়ার্ক নামের চেয়েও বেশি কিছুর প্রয়োজন হয়। ওয়্যারলেস LAN-কে অবশ্যই Passpoint বা Hotspot 2.0 ফাংশন সমর্থন করতে হবে, সঠিক ANQP তথ্য প্রচার করতে হবে এবং অপারেটর ও রোমিং কনসোর্টিয়ামকে সঠিকভাবে সনাক্ত করতে হবে। Protected Management Frames-ও সুরক্ষার মূল ভিত্তির অংশ হওয়া উচিত।
প্রমানীকরণ পথের সমান মনোযোগ প্রয়োজন। WPA3-Enterprise এবং EAP-TLS সার্টিফিকেট ভিত্তিক প্রমানীকরণ প্রদান করতে পারে, যা সম্পূর্ণ ভেন্যু জুড়ে একটি পাসওয়ার্ড বিতরণ করার পরিবর্তে প্রতিটি নথিভুক্ত ডিভাইসকে একটি স্বতন্ত্র পরিচয় দেয়। সার্টিফিকেটগুলি লাইফসাইকেল সম্পর্কিত কাজ যুক্ত করে, যার মধ্যে রয়েছে প্রভিশনিং, নবায়ন, বাতিলকরণ, ডিভাইস রিটায়ারমেন্ট এবং একটি হ্যান্ডসেট বা ল্যাপটপ হারিয়ে গেলে রিকভারি।
SSID-এর আগে AAA পাথ তৈরি করুন
ওয়ারলেস কনফিগারেশন হল শুধুমাত্র দৃশ্যমান স্তর। এর পেছনে ভেন্যুর একটি কার্যকরী প্রমাণীকরণ, অনুমোদন এবং অ্যাকাউন্টিং পাথ থাকা প্রয়োজন।
- RADIUS trust: Access point বা controller-কে অবশ্যই সঠিক AAA সার্ভিস পর্যন্ত পৌঁছাতে হবে এবং প্রত্যাশিত নীতি প্রয়োগ করতে হবে।
- Protected exchanges: Jisc সুরক্ষিত প্রমাণীকরণ এবং Roaming আদান-প্রদানের জন্য TLS-এর মাধ্যমে RADIUS (যাকে সাধারণত RadSec বলা হয়) ব্যবহার করার পরামর্শ দেয়। Roaming ডিপ্লয়মেন্টের জন্য RADIUS-as-a-Service-এর মতো একটি ম্যানেজড বিকল্প প্রাঙ্গনে প্রতিটি RADIUS উপাদান পরিচালনার প্রয়োজনীয়তা কমাতে পারে।
- Identity integration: অপারেটরের তার Identity Provider, ক্যারিয়ার বা Federation সার্ভিস এর সাথে একটি নির্দিষ্ট সম্পর্ক থাকা প্রয়োজন। শুধুমাত্র একটি ডিভাইস SSID চেনে বলেই প্রমাণীকরণ সফল হওয়া উচিত নয়।
- Policy enforcement: গেস্ট, কর্মী, ভাড়াটিয়া, ঠিকাদার এবং অপারেশনাল ডিভাইসগুলির জন্য আলাদা অনুমোদন নিয়ম প্রয়োজন, এমনকি যখন তারা একই ফিজিক্যাল WLAN ব্যবহার করে।
- Certificate controls: টিমকে জানতে হবে কীভাবে সার্টিফিকেট ইস্যু, রিনিউ, স্থগিত এবং বাতিল করতে হয়, এবং যাচাইকরণ ব্যর্থ হলে একটি ডিভাইস কী করে।
রেডিও ডিজাইন নির্ধারণ করে রোমিং কতটা নির্বিঘ্ন হবে
একটি ক্লায়েন্ট কেবল তখনই স্পষ্টভাবে হ্যান্ড অফ করতে পারে যখন পার্শ্ববর্তী সেলগুলি একটি ব্যবহারের যোগ্য টার্গেট প্রদান করে। খুব কম ওভারল্যাপ কভারেজ গ্যাপ এবং ড্রপ হওয়া সেশন তৈরি করে। অতিরিক্ত ওভারল্যাপ কো-চ্যানেল কনটেনশন বাড়ায় এবং স্টিকি ক্লায়েন্ট আচরণকে উৎসাহিত করতে পারে, যেখানে একটি ডিভাইস উন্নত অ্যাক্সেস পয়েন্টে স্থানান্তরিত হওয়ার পরিবর্তে একটি দুর্বল অ্যাক্সেস পয়েন্টের সাথেই সংযুক্ত থাকে।
Ofcom তার ওপেন WiFi প্রোপাগেশন ডেটাসেট-এর মাধ্যমে নর্দাম্পটনের আশেপাশের এয়ারবোর্ন পরিমাপ এবং জরিপ সহ ইউকে 2.4 GHz এবং 5 GHz WiFi প্রোপাগেশনের জন্য ক্যালিব্রেটেড, জিও-লোকেটেড পরিমাপ প্রকাশ করে। এই পরিমাপগুলি মডেলিং সমর্থন করতে পারে, তবে এগুলি ভেন্যুর ভেতরের একটি সক্রিয় জরিপকে প্রতিস্থাপন করে না।
অ্যাপ্লিকেশন এজ ডিজাইন করুন: ভয়েস কল করা একটি হ্যান্ডসেটের জন্য মানুষ বাস্তবে যেখানে চলাফেরা করে সেখানে একটি স্থিতিশীল এবং ব্যবহারযোগ্য পাথ প্রয়োজন, কেবল অ্যাক্সেস-পয়েন্ট সেল সেন্টারে একটি শক্তিশালী সিগন্যাল থাকলেই চলবে না।
বাস্তব ডিভাইস এবং লাইভ ট্র্যাফিক দিয়ে হ্যান্ডঅফ যাচাই করুন। পরীক্ষা করার হ্যান্ডসেটটি যখন করিডোর, লিফট, কনকোর্স, ওয়ার্ড, গেস্ট রুম বা খুচরা বিক্রয়ের ফ্লোরের মধ্য দিয়ে যাবে, তখন এর প্রমানীকরণ লেটেন্সি, পুনরায় সংযোগের ব্যর্থতা, চ্যানেল ব্যবহার এবং প্যাকেট লস পর্যবেক্ষণ করুন। একজন ভেন্ডরের কভারেজ ম্যাপ তাত্ত্বিক নাগাল দেখাতে পারে। এটি প্রমাণ করতে পারে না যে একটি সার্টিফিকেট বিনিময়, ক্লায়েন্টের সিদ্ধান্ত এবং অ্যাপ্লিকেশন সেশন সীমানার মধ্যে সঠিকভাবে সম্পন্ন হবে কিনা।
ওপেন গেস্ট WiFi বনাম সিকিউর রোমিং-এর তুলনা
ওপেন গেস্ট WiFi স্থাপন করা সহজ, তবে এটি সবচেয়ে দুর্বল সিকিউরিটি স্টার্টিং পয়েন্ট তৈরি করে। একটি ডিভাইস কোনো এনক্রিপশন ছাড়াই যুক্ত হতে পারে এবং কেবল তার পরেই একটি পোর্টালে পৌঁছাতে পারে। এই ব্যবস্থার ফলে প্রি-অথেন্টিকেশন ট্র্যাফিক প্রকাশিত হয়ে পড়তে পারে এবং ব্যবহারকারীদের পক্ষে আসল ভেন্যু নেটওয়ার্ক থেকে কোনো অনুকরণ করা নেটওয়ার্ককে আলাদা করা কঠিন হয়ে পড়ে।
একটি পাসওয়ার্ড-সুরক্ষিত গেস্ট নেটওয়ার্ক মৌলিক বাধা উন্নত করে, তবে এর পরিচালনাগত দুর্বলতা এখনও রয়েছে। একই পাসওয়ার্ড কর্মী এবং দর্শকদের মধ্যে ছড়িয়ে পড়ে, অতিথিরা যখন তাদের ডিভাইস পরিবর্তন করেন বা পরে ফিরে আসেন তখন তাদের এটি পুনরায় প্রোভাইড করতে হয়, এবং সবার জন্য ক্রিডেনশিয়াল পরিবর্তন না করে একজন ব্যক্তির অ্যাক্সেস বাতিল করার কোনো ব্যবহারিক উপায় প্রায়শই ভেন্যুর থাকে না।

তিনটি অ্যাক্সেস মডেল, তিনটি অপারেটিং বোঝা
| অ্যাক্সেস মডেল | গেস্ট অভিজ্ঞতা | সিকিউরিটি এবং আইডেন্টিটি | অপারেটরের ওপর চাপ |
|---|---|---|---|
| পোর্টাল সহ ওপেন নেটওয়ার্ক | ম্যানুয়াল নির্বাচন এবং পোর্টাল ইন্টারঅ্যাকশন | প্রমাণীকরণের আগে সবচেয়ে দুর্বল সুরক্ষার ব্যবস্থা | পোর্টাল সাপোর্ট, অপব্যবহার নিয়ন্ত্রণ, এবং সীমিত বৈশিষ্ট্য |
| শেয়ার্ড-পাসওয়ার্ড নেটওয়ার্ক | পরিচিত কিন্তু পুনরাবৃত্তিমূলক | একটি সাধারণ ক্রেডেনশিয়াল ব্যবহারকারী প্রতি নিয়ন্ত্রণ বা বাতিল করা কঠিন | পাসওয়ার্ড পরিবর্তন এবং হেল্প-ডেস্ক অনুরোধ |
| Passpoint বা OpenRoaming | স্বয়ংক্রিয় নির্বাচন এবং পুনরায় অ্যাক্সেস | এনক্রিপ্টেড এন্টারপ্রাইজ অ্যাক্সেস সহ আইডেন্টিটি-ভিত্তিক প্রমাণীকরণ | Federation, সার্টিফিকেট, AAA, পলিসি, এবং ডিভাইস টেস্টিং |
তৃতীয় মডেলটি কেবল রোমিং শব্দটি ব্যবহার করে বলেই স্বয়ংকীয়ভাবে নিরাপদ হয়ে যায় না। একটি ভেন্যুকে অবশ্যই সার্টিফিকেট যাচাই করতে হবে, বিশ্বস্ত আইডেন্টিটি প্রোভাইডার কনফিগার করতে হবে, ট্র্যাফিক পৃথক করতে হবে এবং প্রয়োজনীয় প্রোফাইল সমর্থন করে না এমন ডিভাইসগুলোর জন্য ফলব্যাক আচরণ নির্ধারণ করতে হবে। দুর্বলভাবে নিয়ন্ত্রিত একটি ফেডারেশন তবুও অতিরিক্ত অ্যাক্সেস বা দুর্বল জবাবদিহিতা তৈরি করতে পারে।
অথরাইজেশন থেকে প্রমানীকরণ পৃথক করুন
একটি ডিভাইস তার পরিচয় প্রমাণ করলেই এটি কোথায় পৌঁছাতে পারবে তা নির্ধারিত হয় না। এই পার্থক্যটি নেটওয়ার্ক পলিসির মূল বিষয়, এবং system design authorization vs authentication-এর একটি ব্যবহারিক ব্যাখ্যা টিমগুলোকে সফল লগইনকে অনিয়ন্ত্রিত অনুমতি হিসেবে বিবেচনা করা থেকে বিরত রাখতে সাহায্য করে।
একটি হোটেলের জন্য, একটি গেস্ট ডিভাইস ইন্টারনেট অ্যাক্সেস পেতে পারে তবে কর্মীদের সিস্টেমে কোনো অ্যাক্সেস পাবে না। একটি আবাসিক ভবনে, ভাড়াটিয়ারা একে অপরের থেকে পৃথক থেকে একই পরিষেবা ব্যবহার করতে পারেন। একটি হাসপাতালে, কর্মীদের পরিচয় এবং ডিভাইসের অবস্থান চিকিৎসাসংক্রান্ত সংস্থানগুলিতে অ্যাক্সেস নির্ধারণ করতে পারে, অন্যদিকে দর্শনার্থীরা একটি পৃথক নীতি পাবেন।
অতএব একটি অপারেটর যখন এনক্রিপ্টেড অ্যাক্সেস, পুনরাবৃত্তি স্বীকৃতি, ব্যক্তিগত জবাবদিহিতা এবং কম জটিলতাকে মূল্যায়ন করে, তখন সিকিউর রোমিং তার স্থান করে নেয়। কম ঝুঁকিপূর্ণ, কম জটিল দৃশ্যপটগুলির জন্য ওপেন অ্যাক্সেসের ভূমিকা এখনও রয়েছে, তবে এটি সমতুল্য হিসাবে উপস্থাপন করা উচিত নয়।
কীভাবে Purple সুরক্ষিত রোমিং WiFi সক্ষম করে
ভেন্যু পরিচালকদের কাছে প্রায়শই ওয়্যারলেস হার্ডওয়্যার ইতিমধ্যেই থাকে। প্রতিটি নেটওয়ার্কের জন্য আলাদা ওয়ার্কফ্লো তৈরি না করে পরিচয়, ফেডারেশন, গেস্ট অ্যাক্সেস, স্টাফ কন্ট্রোল এবং লেগ্যাসি ডিভাইস সমন্বয় করা আরও কঠিন সমস্যা। Purple সেই অপারেটিং মডেলের জন্য একটি ইমপ্লিমেন্টেশন বিকল্প প্রদান করে, যা অংশগ্রহণকারী নেটওয়ার্ক জুড়ে স্বয়ংক্রিয় অথেনটিকেশন সমর্থন করতে Passpoint এবং OpenRoaming ব্যবহার করে।
একজন অতিথির জন্য, গুরুত্বপূর্ণ পরিবর্তন হলো যে অ্যাক্সেসটি একটি শেয়ার করা ভেন্যু পাসওয়ার্ডের পরিপূরক হিসেবে একটি পরিচয়ের সাথে যুক্ত করা যেতে পারে। ডিভাইসটি একটি প্রোফাইল বা সার্টিফিকেট-ভিত্তিক ট্রাস্ট রিলেশনশিপ গ্রহণ করে, এবং তারপর কোনো সামঞ্জস্যপূর্ণ নেটওয়ার্কের মুখোমুখি হলে সেই সম্পর্কটি ব্যবহার করে। প্রথম প্যাকেট থেকেই সংযোগটি সুরক্ষিত করা যেতে পারে, যখন ভেন্যু তার নিজের সেগমেন্টেশন এবং অ্যাক্সেস পলিসি প্রয়োগ করে।
পোর্টালের চেয়ে আইডেন্টিটি ওয়ার্কফ্লো বেশি গুরুত্বপূর্ণ
কর্মীদের অ্যাক্সেস অতিথিদের অ্যাক্সেস থেকে আলাদা প্রয়োজনীয়তা উপস্থাপন করে। একজন প্রস্থানকারী কর্মচারী যেন ওয়্যারলেস অ্যাক্সেস ধরে রাখতে না পারেন কারণ একটি শেয়ার করা পাসওয়ার্ড সক্রিয় থাকে, এবং একজন অ্যাডমিনিস্ট্রেটরের প্রতিটি অ্যাক্সেস পয়েন্ট ম্যানুয়ালি আপডেট করার প্রয়োজন হওয়া উচিত নয়। Purple কর্মীদের প্রমানীকরণকে Microsoft Entra ID, Google Workspace এবং Okta -এর সাথে সংহত করতে পারে, যা ডিরেক্টরি পরিবর্তনগুলিকে প্রভিশনিং এবং বাতিলকরণকে প্রভাবিত করার অনুমতি দেয়।
এই মডেলটি একটি দরকারী পৃথকীকরণ সমর্থন করে:
- গেস্টরা একটি নিয়ন্ত্রিত এবং সহজ ইন্টারনেট নীতি পান।
- কর্মীরা প্রতিষ্ঠানের আইডেন্টিটি প্রোভাইডারের মাধ্যমে সংকেত যাচাই করেন এবং ভূমিকা-ভিত্তিক অ্যাক্সেস পান।
- ভাড়াটে বা বাসিন্দারা পাশের ডিভাইসগুলোকে প্রকাশ না করেই ব্যক্তিগত বা পারিবারিক নীতি পেতে পারেন।
- পুরোনো সরঞ্জামগুলো iPSK-এর মতো প্রক্রিয়া ব্যবহার করতে পারে যেখানে সার্টিফিকেট-ভিত্তিক ক্লায়েন্ট সাপোর্ট উপলব্ধ নেই।
নেটওয়ার্কের এখনও সাধারণ ইঞ্জিনিয়ারিং নীতি মেনে চলা প্রয়োজন। একটি প্ল্যাটফর্ম অপর্যাপ্ত সেল ওভারল্যাপ, দুর্বল চ্যানেল পরিকল্পনা, একটি ওভারলোডেড DHCP পরিষেবা বা একটি ভাঙা আপস্ট্রিম আইডেন্টিটি প্রোভাইডারকে ঠিক করতে পারে না। তবে, এটি পরিচয় এবং নীতি সম্পর্কিত ক্রিয়াকলাপগুলিকে কেন্দ্রীভূত করতে পারে যা ম্যানুয়ালি একাধিক সাইটের রোমিং পরিচালনা করা কঠিন করে তোলে।
বিদ্যমান WLAN-এর সাথে প্ল্যাটফর্মটি ফিট করুন
Meraki, Aruba, Ruckus, Mist, এবং UniFi সহ নেটওয়ার্ক ভেন্ডরদের সাথে ইন্টিগ্রেশনের জন্য Purple বর্ণিত হয়েছে। এটি সেইসব অপারেটরদের জন্য গুরুত্বপূর্ণ যারা ব্যবহারকারীদের প্রমাণীকরণের পদ্ধতি পরিবর্তন করার সাথে সাথে তাদের বিদ্যমান অ্যাক্সেস-লেয়ার বিনিয়োগ বজায় রাখতে চান। সঠিক মূল্যায়নে সম্পূর্ণ পথ পরীক্ষা করা উচিত, কেবল একটি ড্যাশবোর্ড অ্যাক্সেস পয়েন্ট প্রদর্শন করতে পারে কিনা তা নিশ্চিত করা নয়।
বাস্তবায়নকারী টিমকে সার্টিফিকেট এনরোলমেন্ট, ডিভাইস অপসারণ, কর্মীদের অফবোর্ডিং, গেস্ট আইসোলেশন, অসমর্থিত হ্যান্ডসেটের জন্য ফলব্যাক এবং অথেনটিকেশন পরিষেবা বিভ্রাটের সময় আচরণ প্রদর্শন করতে বলুন। এছাড়াও অ্যানালিটিক্স এবং CRM সংযোগগুলি সংস্থার গোপনীয়তা নীতি এবং ডেটা মিনিমাইজেশনের প্রয়োজনীয়তার সাথে মেলে কিনা তা পরীক্ষা করুন।
গেস্ট-অ্যাক্সেস পদ্ধতি তুলনা করা টিমগুলির জন্য, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস সহ সুরক্ষায়িত গেস্ট WiFi একটি প্রাসঙ্গিক পণ্য নির্দেশিকা প্রদান করে। ক্রয়ের সিদ্ধান্তটি শুধুমাত্র পোর্টাল অভিজ্ঞতার উপর ভিত্তি করে না হয়ে ভেন্যুর পরিচয় মডেল, ওয়্যারলেস এস্টেট, সহায়তা ক্ষমতা এবং গভর্নেন্স প্রয়োজনীয়তার উপর ভিত্তি করে হওয়া উচিত।
ভেন্যু এবং তাদের অতিথিদের জন্য অপারেশনাল সুবিধাসমূহ
রোমিং WiFi একটি ভেন্যুর সাপোর্ট প্রোফাইল পরিবর্তন করে। অতিথিদের আর কোনো নেটওয়ার্কের নাম খোঁজা, সাইনবোর্ড থেকে পাসওয়ার্ড পড়া, পোর্টাল পূরণ করা এবং অন্য কোনো অংশগ্রহণকারী লোকেশনে যাওয়ার পর সেই একই প্রক্রিয়ার পুনরাবৃত্তি করার প্রয়োজন হয় না। কর্মীরাও কোনো ক্রিডেনশিয়াল কেন কাজ করছে না তা ব্যাখ্যা করতে বা উদ্দেশ্যপ্রণোদিত দর্শকদের বাইরে পাসওয়ার্ড ছড়িয়ে পড়ার পর তা পরিবর্তন করতে কম সময় ব্যয় করেন।
এই সুবিধার নিরাপত্তা মান রয়েছে, তবে বাণিজ্যিক সাফল্য নির্ভর করে অপারেটর কীভাবে পরিচয় ব্যবহার করে তার ওপর। একটি হোটেল স্টাফ সিস্টেম থেকে গেস্ট অ্যাক্সেস আলাদা করতে পারে। একটি শপিং সেন্টার পরিচালিত এলাকা জুড়ে একটি সামঞ্জস্যপূর্ণ অভিজ্ঞতা বজায় রাখতে পারে। একজন আবাসিক অপারেটর এক ফ্ল্যাটের ডিভাইসকে অন্য ফ্ল্যাটের ডিভাইস ব্রাউজ করার অনুমতি না দিয়ে বাসিন্দাদের সহজ অ্যাক্সেস দিতে পারে।
অপারেটররা যা পরিমাপ করতে পারে
একটি রোমিং ডিপ্লয়মেন্টে এমন সার্ভিস পরিমাপ থাকা উচিত যা নেটওয়ার্ক এবং ব্যবসা উভয়কেই প্রতিফলিত করে:
- Authentication health: ব্যর্থ প্রমাণীকরণ, সার্টিফিকেট ত্রুটি, Identity-provider-এর ব্যর্থতা এবং অ্যাক্সেস সম্পূর্ণ করতে নেওয়া সময় ট্র্যাক করুন।
- Mobility quality: প্রকৃত গেস্ট এবং কর্মীদের যাতায়াতের রুট বরাবর পুনঃসংযোগের ব্যর্থতা, প্যাকট লস এবং অ্যাপ্লিকেশন ধারাবাহিকতা পরীক্ষা করুন।
- Support demand: পরিবর্তনের আগে এবং পরে বারবার হওয়া পাসওয়ার্ড, পোর্টাল এবং কানেকশন সম্পর্কিত অভিযোগগুলি তুলনা করুন।
- Identity lifecycle: নতুন যোগদানকারী, পদ পরিবর্তনকারী এবং প্রতিষ্ঠান ত্যাগকারীদের ইভেন্টগুলি কাঙ্ক্ষিত অ্যাক্সেস পরিবর্তন তৈরি করে কিনা তা পরীক্ষা করুন।
- Repeat recognition: অপ্রয়োজনীয় ব্যক্তিগত ডেটা সংগ্রহ না করে পুনরায় ফিরে আসা ডিভাইস বা প্রমানীকৃত পরিচয়গুলি বুঝতে গোপনীয়তা-সচেতন অ্যানালিটিক্স ব্যবহার করুন।
- Segmentation: প্রতিটি access point এবং controller-এ গেস্ট, কর্মী, ভাড়াটিয়া এবং অপারেশনাল নীতিগুলি আলাদা আছে কিনা তা নিশ্চিত করুন।
অপারেশনাল নিয়ম: শুধুমাত্র অভিযোগ না থাকার ওপর ভিত্তি করে রোমিং পরিমাপ করবেন না। একটি শান্ত হেল্প ডেস্কের আড়ালে ব্যর্থ অথেন্টিকেশন, দুর্বল কভারেজ বা কানেক্ট করার চেষ্টা ছেড়ে দেওয়া ব্যবহারকারীরা লুকিয়ে থাকতে পারেন।
সবচেয়ে মূল্যবান সুবিধা হলো ধারাবাহিকতা। একজন ব্যবহারকারী যিনি একবার প্রমাণীকরণ সম্পন্ন করেছেন, তিনি আলাদা পোর্টালে বারবার তথ্য না দিয়েই বিশ্বস্ত স্থানগুলোতে পুনরায় সংযোগ করতে পারেন। অপারেটর একটি দীর্ঘস্থায়ী আইডেন্টিটি সম্পর্ক লাভ করে, তবে সেই সম্পর্ক সম্মতি, ধরে রাখা, বাতিলকরণ, লগিং এবং স্বচ্ছ গোপনীয়তা বিজ্ঞপ্তির দায়িত্ব তৈরি করে।
তাই রোমিং WiFi হলো একটি সুরক্ষা এবং খরচের সিদ্ধান্ত। এটি শেয়ার করা ক্রেডেনশিয়াল এবং ম্যানুয়াল সাপোর্টের ওপর নির্ভরতা কমাতে পারে, তবে ভেন্যু যদি দুর্বল ফলব্যাক নেটওয়ার্ক চালু রাখে, পুরনো ডিভাইসগুলিকে উপেক্ষা করে বা আইডেন্টিটি ডেটাকে সীমাহীন মার্কেটিং সংস্থান হিসেবে বিবেচনা করে তবে এটি কাঙ্ক্ষিত ফলাফল দেবে না।
বাস্তবায়ন চেকলিস্ট এবং পরবর্তী পদক্ষেপসমূহ
পণ্য ডেমো দিয়ে নয়, একটি ইনভেন্টরি দিয়ে শুরু করুন। অ্যাক্সেস পয়েন্ট মডেল, কন্ট্রোলার বা ক্লাউড ম্যানেজমেন্ট প্ল্যাটফর্ম, ফার্মওয়্যার স্তর, বিদ্যমান SSIDs, VLAN পলিসি, RADIUS পরিষেবা, আইডেন্টিটি প্রোভাইডার এবং শারীরিক রুটগুলি রেকর্ড করুন যেখানে অতিথি এবং কর্মীরা চলাচল করেন। আধুনিক এন্টারপ্রাইজ প্রমানীকরণ সমর্থন করতে পারে না এমন যেকোনো ডিভাইস বিভাগ চিহ্নিত করুন, যার মধ্যে রয়েছে প্রিন্টার, বিল্ডিং সিস্টেম, পয়েন্ট অফ সেল সরঞ্জাম এবং পুরানো হ্যান্ডহেল্ড।
টেকনিক্যাল পাথ যাচাই করুন
নেটওয়ার্ক এবং সিকিউরিটি টিমের সাথে এই সিকোয়েন্সটি ব্যবহার করুন:
- Passpoint সক্ষমতা নিশ্চিত করুন: WLAN-টি Hotspot 2.0, ANQP, অপারেটর আইডেন্টিফায়ার, রোমিং-কনসোর্টিয়াম আইডেন্টিফায়ার এবং সুরক্ষিত ব্যবস্থাপনা ফ্রেম সমর্থন করে কিনা তা পরীক্ষা করুন।
- অফেনটিকেশন পর্যালোচনা করুন: নির্বাচিত EAP পদ্ধতি, সার্টিফিকেট অথরিটি, আইডেন্টিটি-প্রোভাইডার ট্রাস্ট এবং ব্যর্থতা সংক্রান্ত আচরণ নিশ্চিত করুন। ধরে নেবেন না যে একটি সমর্থিত অ্যাক্সেস পয়েন্টের মধ্যে সম্পূর্ণ AAA ডিজাইন অন্তর্ভুক্ত রয়েছে।
- RADIUS ট্রান্সপোর্ট মূল্যায়ন করুন: বর্তমান পরিষেবাটি RadSec সমর্থন করে কিনা এবং প্রতিটি প্রাসঙ্গিক নেটওয়ার্ক সীমানা জুড়ে অ্যাথেনটিকেশন বিনিময় সুরক্ষিত কিনা তা নির্ধারণ করুন।
- অ অথরাইজেশন ম্যাপিং করুন: অতিথি, কর্মী, বাসিন্দা, ঠিকাদার এবং পরিচালিত ডিভাইসগুলির জন্য পৃথক নীতি তৈরি করুন। অ্যাথেনটিকেশন ক্লায়েন্টকে সনাক্ত করে, যখন অথরাইজেশন এর অ্যাক্সেসের পরিধি নির্ধারণ করে।
- লাইফসাইকেল নিয়ন্ত্রণগুলি পরীক্ষা করুন: প্রকৃত ব্যবহারকারীদের আমন্ত্রণ জানানোর আগে এনরোলমেন্ট, পুনর্নবীকরণ, হারানো-ডিভাইস প্রতিক্রিয়া, কর্মচারীদের অফবোর্ডিং এবং সার্টিফিকেট বাতিলকরণ পরীক্ষা করুন।
- ক্লায়েন্ট বৈচিত্র্য পরীক্ষা করুন: প্রতিনিধিত্বমূলক iOS, Android, Windows এবং বিশেষায়িত ডিভাইস ব্যবহার করুন। স্বয়ংক্রিয় নির্বাচন, প্রোফাইল ইনস্টলেশন, সার্টিফিকেট যাচাইকরণ এবং ফলব্যাক আচরণ নিশ্চিত করুন।
- রেডিও পরিবেশ জরিপ করুন: প্রাসঙ্গিক Ofcom প্রোপাগেশন ডেটার সাথে সক্রিয় পরিমাপ একত্রিত করুন। কেবল একটি দৃষ্টিআকর্ষক হিট ম্যাপের জন্য নয়, অ্যাপ্লিকেশন এজ-এর জন্য ওভারল্যাপের পরিকল্পনা করুন।
- মুভমেন্ট টেস্ট পরিচালনা করুন: ভয়েস বা অন্যান্য রিয়েল-টাইম ট্র্যাফিক ব্যবহার করার সময় স্বাভাবিক রুটগুলিতে হাঁটুন। অ্যাথেনটিকেশন লেটেন্সি, পুনরায় সংযোগের ব্যর্থতা, চ্যানেল ব্যবহার এবং প্যাকেট লস রেকর্ড করুন।
- অপারেশন প্রস্তুত করুন: সার্ভিস ডেস্ককে প্রোফাইল অপসারণ, আইডেন্টিটি ব্যর্থতা, অসমর্থিত ডিভাইস এবং সন্দেহভাজন অননুমোদিত নেটওয়ার্কের জন্য কার্যপ্রণালী দিন।
- গোপনীয়তা এবং রিপোর্টিং পর্যালোচনা করুন: ভেন্যু কোন আইডেন্টিটি এবং অ্যানালিটিক্স ডেটা সংরক্ষণ করে, কেন এই ডেটার প্রয়োজন, কে এটি অ্যাক্সেস করতে পারে এবং কখন এটি মুছে ফেলা হবে তা নির্ধারণ করুন।
একটি পাইলট ট্রায়ালের মধ্যে সবচেয়ে ব্যস্ততম এলাকা এবং সবচেয়ে জটিল রুটগুলি অন্তর্ভুক্ত করা উচিত, যেমন রিসেপশন কিউ, করিডোর, সিঁড়ি, প্ল্যাটফর্ম, ওয়ার্ড, ইভেন্ট ফ্লোর এবং কার পার্ক। সাফল্যের পাশাপাশি ব্যর্থতার বিষয়টিও গুরুত্ব সহকারে পরীক্ষা করুন। আইডেন্টিটি প্রোভাইডার ডিসকানেক্ট করুন, একটি সার্টিফিকেট বাতিল করুন, অ্যাক্সেস পয়েন্টগুলির মধ্যে মুভ করুন এবং একটি লেগ্যাসি ডিভাইস অন্তর্ভুক্ত করুন যাতে অতিথিরা দেখার আগেই টিম ফলব্যাক পাথ পর্যবেক্ষণ করতে পারে।
Purple বিদ্যমান ভেন্যু নেটওয়ার্কগুলোর জন্য ডিজাইন করা ইন্টিগ্রেশনের পাশাপাশি পরিচয়-ভিত্তিক গেস্ট এবং স্টাফ অ্যাক্সেসের জন্য Passpoint এবং OpenRoaming সুবিধা প্রদান করে। একটি রোমিং WiFi পদ্ধতি মূল্যায়ন করতে Purple দেখুন যা এনক্রিপ্ট করা কানেক্টিভিটি, লাইফসাইকেল কন্ট্রোল এবং অপারেশনাল দৃশ্যমানতাকে একত্রিত করে। আপনার অ্যাক্সেস পয়েন্ট এস্টেট, আইডেন্টিটি প্রোভাইডার, ভেন্যু লেআউট এবং ডিভাইসের মিশ্রণের ওপর ভিত্তি করে একটি ডেপ্লয়মেন্ট পর্যালোচনার জন্য অনুরোধ করুন।


