La plupart des guides sur les Captive Portals commencent au mauvais endroit. Ils débutent par le logo, les couleurs de la page d'accueil et le formulaire d'e-mail, puis traitent la sécurité réseau comme une simple case à cocher. Une page soignée ne rend pas un SSID ouvert sécurisé, et une connexion réussie ne prouve pas qu'un appareil visiteur ne peut pas accéder aux systèmes internes.
Une configuration fiable de Captive Portal commence par le réseau d'accès. Vous avez besoin d'un chemin invité distinct, d'un trafic de pré-autorisation strictement contrôlé, d'un parcours d'authentification adapté aux visiteurs réels et de contrôles opérationnels qui restent efficaces après le lancement. Le portail fait partie intégrante de l'architecture de sécurité, il ne s'agit pas seulement d'un support marketing.
Redéfinir le Captive Portal comme une frontière d'accès
Le WiFi public est devenu un service du quotidien à mesure que les établissements ont étendu l'accès dans les cafés, hôtels, lieux de transport, bibliothèques et autres espaces publics. En 2014, le Royaume-Uni comptait environ un point d'accès WiFi pour 11 personnes, et la plupart des points d'accès nécessitaient une inscription avant d'accéder à Internet, bien que certains fussent gratuits et d'autres payants. Le même guide de connectivité numérique des collectivités locales britanniques avertissait que la sécurité du WiFi public pouvait être « laxiste ou inexistante ».
Cet historique est important car il révèle la véritable fonction du portail. Il s'intercale entre l'association sans fil et l'accès non restreint, offrant un point de contrôle pour l'inscription, l'acceptation des conditions ou le paiement. Il peut authentifier un visiteur ou enregistrer un consentement, mais il n'encrypte pas le trafic ordinaire par lui-même et n'empêche pas un appareil connecté d'en attaquer un autre, à moins que le réseau n'impose une isolation.
Règle pratique : Traitez le portail comme un flux de travail d'autorisation placé à l'intérieur d'un réseau non approuvé, et non comme une frontière de sécurité remplaçant la segmentation.
La distinction est facile à manquer. Un invité peut effectuer une connexion aux couleurs de la marque et rester exposé aux menaces associées à un accès sans fil ouvert. Si le VLAN invité peut être routé vers des services d'entreprise, des interfaces de gestion, des imprimantes ou des appareils intelligents, le portail a seulement rendu un réseau non sécurisé plus digne de confiance.
C'est pourquoi l'identité et les politiques réseau doivent être associées. Une conception axée sur l'identité permet d'associer l'accès à une personne, une session ou une politique, mais le point d'application doit toujours restreindre ce que cette session peut atteindre. Une référence utile pour ce modèle est la gestion réseau basée sur l'identité (identity-based networking), en particulier lorsque les établissements doivent appliquer un traitement différent aux visiteurs, au personnel, aux prestataires et aux appareils gérés.
La population connectée du Royaume-Uni s'attendait déjà à un accès mobile pratique dès 2015, lorsque 78 % des adultes en Grande-Bretagne, soit 39,3 millions de personnes, utilisaient Internet tous les jours ou presque tous les jours, selon le rapport sur l'accès à Internet de l'Office for National Statistics. Un bon portail doit donc équilibrer deux réalités : les visiteurs s'attendent à une connexion rapide, tandis que l'opérateur reste responsable d'un parcours d'accès contrôlé et explicable.
Prérequis réseau et isolation du trafic
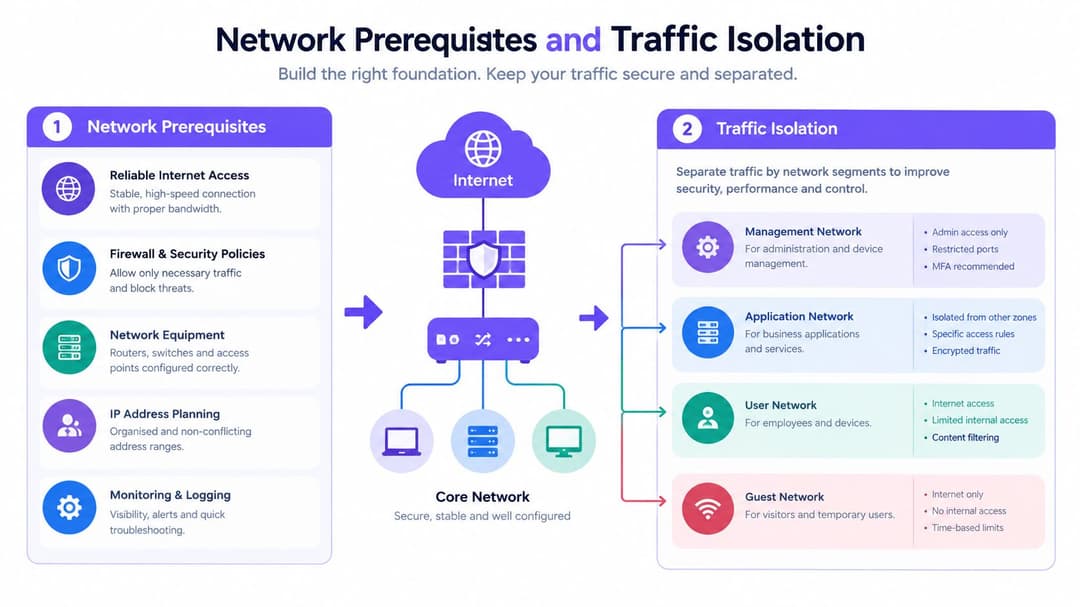
Construisez le réseau invité avant de configurer la page. Commencez par un SSID invité dédié associé à un VLAN distinct. Ne réutilisez pas un SSID réservé au personnel avec un écran d'accueil différent, et ne partez pas du principe qu'un simple rôle invité offre une séparation suffisante tant que vous n'avez pas testé le comportement du pare-feu qui en résulte.
Construire d'abord le chemin invité
Le VLAN doit disposer de son propre étendue DHCP et DNS. Appliquez des règles de pare-feu dynamique (stateful) qui bloquent :
- Trafic invité vers entreprise : empêchez l'accès aux applications métier, aux services de fichiers, aux systèmes vocaux et aux autres ressources privées.
- Trafic invité vers gestion : bloquez l'accès aux contrôleurs sans fil, commutateurs, passerelles, points d'accès et interfaces d'administration.
- Trafic entrant non authentifié : stoppez les connexions non sollicitées à destination des clients invités et des réseaux internes.
- Trafic latéral invité : activez l'isolation des clients au niveau de la couche WLAN lorsque la plateforme le prend en charge, puis vérifiez le résultat à partir d'appareils de test réels.
Avant l'authentification, n'autorisez que les dépendances nécessaires pour effectuer le parcours. Cela inclut normalement le DHCP, le DNS, le portail et les points de terminaison API, ainsi que toutes les vérifications de connectivité du système d'exploitation explicitement requises. Conservez une liste d'autorisations pré-authentification restreinte. Une liste d'autorisations trop large facilite le dépannage pendant quelques minutes, mais crée ensuite une politique que personne ne peut auditer en toute confiance.
Maintenir un walled garden délibéré
Redirigez les requêtes web vers un portail HTTPS doté d'un certificat valide. Autorisez le contenu du portail et les dépendances d'authentification avant la connexion, mais n'autorisez pas la navigation non liée pour contourner une page qui ne charge pas. Un générateur de walled garden peut aider à assembler les entrées requises, mais la liste finale doit tout de même être révisée par rapport aux services d'identité, de diffusion de contenu et de paiement réellement utilisés.
Le choix de la plateforme influe sur la clarté avec laquelle vous pouvez exprimer cette politique. Si vous comparez le chiffrement sans fil et les options d'accès entreprise en parallèle d'une configuration invités, ce guide d'entreprise WPA3 fournit un contexte utile. Le WPA3 ne supprime pas le besoin d'un Captive Portal, mais il s'avère pertinent lors du choix d'accès plus sécurisés pour le personnel ou les appareils gérés.
Le test de recette n'est pas « la page se charge ». Il est « un invité non authentifié ne peut atteindre que les destinations prévues, et un invité authentifié ne peut toujours pas accéder aux réseaux privés ».
Ne placez pas d'appareils d'administration privilégiés sur un réseau captif, à moins que des contrôles supplémentaires n'atténuent le risque. Le guide VPN du NCSC indique que les portails captifs nécessitent une navigation directe en dehors d'un VPN pendant l'authentification et peuvent exposer les appareils au cours de ce processus. Le personnel et les administrateurs doivent normalement utiliser un WiFi d'entreprise basé sur des certificats ou un autre accès contrôlé.
Choisir la bonne méthode d'authentification
L'authentification est une décision d'architecture, pas une décision de champ de formulaire. La collecte d'e-mails peut convenir à un café, le SSO aux employés, l'iPSK aux équipements obsolètes, et Passpoint peut supprimer complètement le portail pour les utilisateurs récurrents. Le choix approprie dépend de qui se connecte, de ce que l'opérateur doit prouver et de ce qui se produit en cas d'échec de la méthode privilégiée.
| Méthode | Friction utilisateur | Niveau de sécurité | Cas d'usage idéal |
|---|---|---|---|
| Simple clic ou saisie d'e-mail | Faible à modérée, selon les champs requis | Signal de consentement ou d'identité de base | Accès invité public où une collecte de données proportionnée est acceptable |
| SSO | Modérée pour les visiteurs, faible pour le personnel existant | Accès renforcé basé sur l'annuaire | Employés et prestataires disposant d'identités organisationnelles gérées |
| iPSK | Faible après la provision, plus élevée lors de la configuration de l'appareil | Contrôle fort de l'appareil ou du segment | Appareils hérités, IoT et environnements multi-locataires |
| Passpoint ou OpenRoaming | Très faible après l'inscription | Intégration chiffrée plus forte | Utilisateurs récurrents et délestage cellulaire fluide |
Adaptez la méthode à l'utilisateur
La collecte d'e-mails est simple à comprendre, mais elle devient problématique lorsque les opérateurs font du consentement marketing une condition d'accès à internet. Proposez si possible un parcours clairement identifié sans consentement marketing, expliquez pourquoi les données sont collectées et évitez de demander des informations dont le service n'a pas besoin.
Le SSO est adapté au personnel car l'organisation peut lier l'accès à un annuaire existant et le révoquer en cas de changement de statut d'emploi ou de prestataire. Ce n'est pas une méthode universelle pour les invités. Les visiteurs peuvent ne pas avoir de compte compatible, et forcer un utilisateur grand public à suivre un flux d'identité d'entreprise crée des frictions inutiles.
L'iPSK offre aux administrateurs plus de contrôle qu'un mot de passe partagé, en particulier pour les appareils qui ne peuvent pas gérer une authentification interactive moderne. Utilisez des clés ou des politiques distinctes lorsque les appareils nécessitent un traitement différent, et prévoyez un processus de révocation avant de distribuer les identifiants.
Passpoint et OpenRoaming fonctionnent très bien lorsque la priorité est un accès sans friction et chiffré plutôt qu'une page d'accueil personnalisée. Ils nécessitent une infrastructure d'enrôlement et d'identité compatible, ce qui signifie qu'ils complètent au lieu de remplacer un Captive Portal dans chaque établissement.
Pour l'authentification basée sur un annuaire, un service RADIUS géré peut réduire la charge liée à la maintenance d'une pile d'authentification sur site. Le RADIUS-as-a-Service est une option à évaluer en parallèle des capacités déjà disponibles sur votre plateforme sans fil.
Concevoir pour la tolérance aux pannes et l'accessibilité
Un parcours bien conçu prend en compte les visiteurs sans signal mobile, les personnes qui ne consentent pas au marketing, les utilisateurs de technologies d'assistance et les invités qui ont besoin d'un accès immédiat pour des raisons médicales, professionnelles ou de protection. Proposez un accès assisté par le personnel, des coupons ou une autre solution de secours proportionnée, et assurez-vous que la page fonctionne avec la navigation au clavier et les lecteurs d'écran.
Le portail doit également séparer l'autorisation d'accès à Internet du consentement publicitaire. Le rapport 2025 sur la technologie dans l'hôtellerie et chez les consommateurs présente une étude nationale représentative des consommateurs britanniques et confirme pourquoi les exploitants d'établissements hôteliers doivent tester les préférences au lieu de supposer que chaque client souhaite le même parcours numérique.
Nuances de configuration spécifiques aux fournisseurs
L'architecture reste cohérente d'un fournisseur à l'autre, mais pas les points de défaillance. Dans tous les cas, le contrôleur doit savoir où envoyer le client non authentifié, quelles destinations sont accessibles avant l'authentification et comment un rappel réussi modifie l'état d'accès du client.
Meraki
Sur Meraki, choisissez le mode de page d'accueil approprié pour l'SSID invité et configurez le portail externe ou le service d'authentification. Examinez ensemble le walled-garden et les contrôles de pare-feu associés. Un portail peut se charger avec succès alors que le rappel est bloqué, laissant l'utilisateur authentifié dans le navigateur mais non autorisé au niveau de la passerelle.
Vérifiez attentivement les paramètres de redirection. Votre portail a besoin de suffisamment de contexte pour identifier le site, le SSID et la session client, mais vous ne devez pas exposer d'informations inutiles dans une URL. Validez le chemin de retour post-authentification et confirmez que le changement de politique s'effectue sur l'équipement réseau prévu.
Aruba
Les environnements Aruba dérivent généralement l'accès à partir des rôles utilisateurs. Confirmez quel rôle s'applique avant l'authentification, quel rôle s'applique après un rappel réussi, et si la politique de pare-feu du rôle autorise les services internet prévus. Un Captive Portal externe correctement configuré est inutile si le rôle résultant bloque toujours le DNS ou le trafic sortant.
Maintenez le rôle de pré-authentification volontairement restrictif. Testez l'attribution des rôles avec un appareil vierge et un appareil précédemment autorisé, car un état en cache peut masquer une transition incorrecte.
Ruckus
Les services de hotspot Ruckus nécessitent une attention particulière à la relation entre le profil hotspot et le WLAN. Confirmez que la page de connexion externe, le walled garden et la politique post-authentification sont rattachés au même service invité. Vérifiez le comportement de roaming lorsqu'un client se déplace entre les points d'accès, en particulier lorsque le contrôleur ou la passerelle gère l'état de la session de manière centralisée.
Juniper Mist
Les déploiements Juniper Mist doivent être testés au niveau des couches de politique et d'intégration cloud. Vérifiez que la politique WLAN, le VLAN invité et le flux de travail d'authentification externe concordent sur l'état du client. La visibilité gérée par le cloud est utile, mais elle ne remplace pas les vérifications au niveau des paquets lorsqu'un rappel réussit sans accorder l'accès.
UniFi
Les paramètres du serveur de portail externe d'UniFi nécessitent que l'URL du portail, la gestion des redirections et la liste d'accès de pré-autorisation soient alignées. Évitez d'autoriser l'ensemble du domaine parent du portail lorsqu'un ensemble de destinations plus restreint est possible. Après la connexion, vérifiez si le client est sorti des restrictions invités et si le DNS, l'IPv4 et l'IPv6 suivent la même politique.
Une page d'accueil réussie prouve seulement que le navigateur a atteint la page. Elle ne dit rien sur le rappel, la transition de rôle ou le résultat du pare-feu.
Chez tous les fournisseurs, enregistrez l'état exact de la politique à chaque étape : associé, adressé, pré-authentifié, authentifié et expiré. Cela rend le dépannage concret. Si l'authentification réussit mais que l'accès à internet échoue, inspectez le chemin de rappel, l'état d'autorisation, la joignabilité DNS et les journaux de la passerelle au lieu de repenser la page.
Procédures rigoureuses de test et de validation
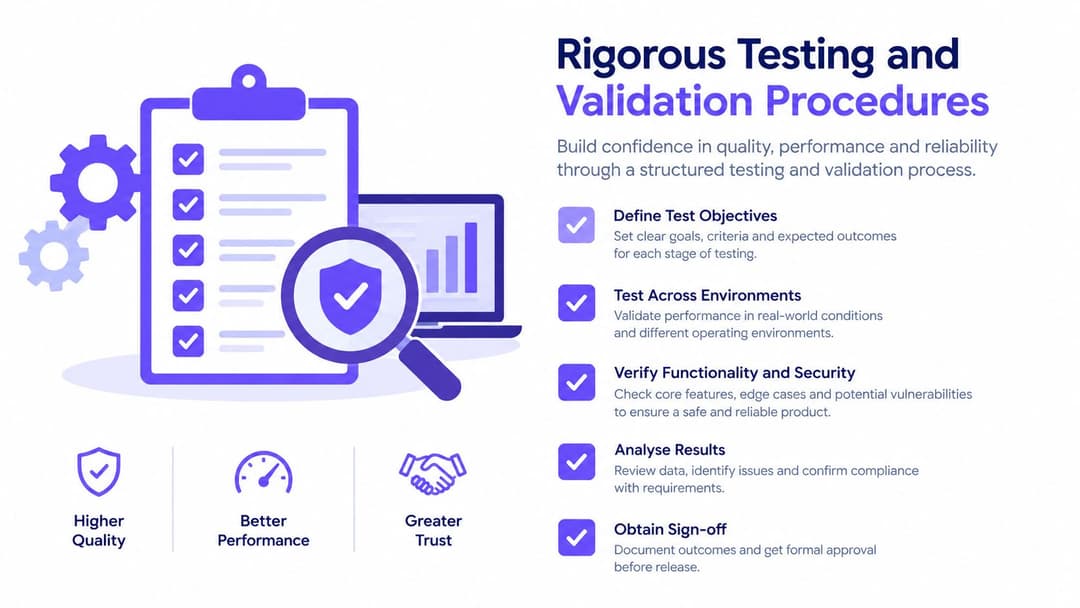
Un seul téléphone qui charge la page d'accueil ne constitue pas un test de déploiement. Il s'agit d'une simple vérification visuelle. La validation en production doit établir que le réseau se comporte correctement avant l'authentification, après l'authentification, lors des déplacements entre les points d'accès et lorsqu'une dépendance subit une défaillance.
Tester la frontière de sécurité
Utilisez un client propre sur le SSID invité et tentez d'accéder aux services internes, aux interfaces de gestion et aux autres clients invités. Lancez des analyses de réseau interne contrôlées à partir d'un appareil de test autorisé, confirmez que le trafic de client à client est bloqué là où cela est requis, et inspectez à la fois les journaux du pare-feu et les compteurs de politique WLAN.
Testez séparément les états non authentifiés et authentifiés. Un client non authentifié ne doit bénéficier que du comportement DHCP et DNS nécessaire à la découverte du portail, en plus des destinations de pré-autorisation approuvées. Après autorisation, le client doit obtenir un accès à Internet sans disposer d'une route vers les réseaux d'entreprise, de gestion ou d'appareils restreints.
Tester le comportement réel des appareils
Utilisez des appareils iOS, Android, Windows et macOS. Les assistants de réseau captif peuvent se comporter différemment des navigateurs complets, en particulier lorsque le portail utilise du JavaScript complexe, des redirections entre domaines ou dépend d'un VPN. Le NCSC conseille spécifiquement d'utiliser l'assistant de Captive Portal de la plateforme lorsqu'il est disponible et de traiter le WiFi public comme non sécurisé.
Suivez cette liste de vérification :
- Vérification des certificats : Confirmez que le portail présente un certificat valide pour son nom et que les clients ne reçoivent pas d'avertissements de certificat.
- Comportement DNS : Vérifiez que le DNS de préauthentification fonctionne comme prévu et que les paramètres DNS privés ou DNS-over-HTTPS ne contournent pas la politique de manière inattendue.
- IPv4 et IPv6 : Appliquez des contrôles équivalents aux deux protocoles. Un chemin IPv6 qui contourne la politique captive constitue un échec de déploiement.
- Roaming : Déplacez-vous entre les points d'accès et vérifiez que la session reste cohérente ou expire conformément à la politique.
- Démarrage du VPN : Terminez le flux du portail, puis confirmez qu'un VPN peut s'établir immédiatement. Ne partez pas du principe qu'un VPN toujours actif peut s'authentifier à travers l'état captif.
- Délais d'expiration : Laissez les sessions expirer et vérifiez que le client revient à l'état restreint attendu.
- Gestion des défaillances : Déconnectez le contrôleur, la passerelle ou la dépendance du portail lors d'un test contrôlé et documentez si l'accès échoue en mode fermé, ouvert ou s'il laisse des sessions obsolètes.
Tester l'identité sans supposer l'adresse MAC
N'utilisez pas une adresse MAC comme identifiant durable. La randomisation des adresses MAC, l'itinérance et la réinitialisation des appareils rendent la reconnaissance basée sur l'adresse MAC instable. Utilisez des sessions authentifiées de courte durée ainsi que des journaux centralisés, puis testez les connexions répétées avec l'option de confidentialité des adresses activée.
Si vous n'avez pas testé l'échec, vous n'avez pas testé le portail.
Gouvernance opérationnelle et intégration d'annuaire
Un réseau invité devient difficile à gérer lorsque le portail est traité comme un projet de lancement ponctuel. Définissez la responsabilité, la politique, la conservation et l'escalade avant que le premier visiteur ne se connecte. L'opérateur doit savoir qui examine les activités suspectes, qui peut modifier le portail et à quelle vitesse l'accès peut être révoqué.
L'intégration d'annuaire est particulièrement précieuse pour le personnel et les prestataires. Connectez le parcours des collaborateurs à l'annuaire d'identité choisi par l'organisation, tel que Microsoft Entra ID, Google Workspace ou Okta, puis associez les groupes d'annuaire aux rôles réseau. Le provisionnement doit suivre le statut d'emploi ou de contrat, et la révocation doit suivre les modifications de l'annuaire plutôt qu'un tableur manuel.
Consigner suffisamment de données pour pouvoir enquêter
Consignez le résultat de l'authentification, l'identifiant d'appareil ou de session attribué, l'horodatage, le point d'accès ou l'emplacement ainsi que la version de la politique. Restreignez l'accès administratif, synchronisez les horloges, protégez le stockage centralisé des journaux et définissez la durée de conservation avant le déploiement. Minimisez les données personnelles, et indiquez clairement la finalité et la durée de conservation aux visiteurs.
Les directives gouvernementales relatives à la sécurité sans fil exigent que les authentifications réussies sur le Captive Portal des invités soient enregistrées ou surveillées, que les tentatives répétées échouées fassent l'objet d'une enquête et que l'activité des invités soit contrôlée au regard d'une politique d'utilisation acceptable. Elles soutiennent également un modèle opérationnel pratique :
- Échecs répétés : limitez le débit des tentatives et alertez en cas de schémas suspects.
- Violations de politique : examinez l'activité par rapport à la politique d'utilisation acceptable publiée.
- Modifications du portail : testez les modifications dans un environnement contrôlé avant un déploiement plus large.
- Réponse aux incidents : maintenez une procédure claire pour bloquer les sessions, désactiver les identifiants et conserver les registres pertinents.
- Examen de la confidentialité : supprimez les champs et les durées de conservation qui ne sont pas nécessaires à la finalité énoncée.
Mesurer la qualité de service et le contrôle
Un portail peut être sécurisé et échouer sur le plan opérationnel si les invités l'abandonnent ou si le personnel passe son temps à résoudre des problèmes de connexion évitables. Suivez le taux de finalisation du portail, le temps moyen d'accès à Internet, le taux d'échec d'authentification, les incidents signalés au support technique et les alertes de violation de politique par site et par type d'appareil.
N'optimisez pas le taux de finalisation au détriment des contrôles. Un formulaire plus court peut faciliter l'accès tout en augmentant les problèmes de qualité des données, et un walled garden étendu peut réduire les tickets tout en augmentant l'exposition aux risques. La bonne conception permet d'accéder rapidement à Internet, d'enregistrer des preuves proportionnées, d'isoler le trafic invité et d'offrir aux opérateurs une réponse défendable en cas d'incident.
Purple fournit des fonctionnalités de Captive Portal dans le cloud et de gestion réseau basée sur l'identité qui fonctionnent avec les environnements existants tels que Meraki, Aruba, Ruckus, Mist et UniFi, incluant l'authentification personnalisée des visiteurs, l'accès du personnel connecté à l'annuaire et l'analyse opérationnelle. Examinez votre VLAN visiteur actuel, vos replis d'authentification et vos contrôles de journalisation, puis visitez Purple pour évaluer comment sa plateforme peut s'intégrer à la configuration de votre Captive Portal.