大多数 Captive Portal 指南都始于错误的地方。它们从徽标、展示页面颜色和电子邮件表单开始,然后将网络安全视为一个复选框。精美的页面并不能让开放的 SSID 变得安全,成功的登录也不能证明宾客设备无法访问内部系统。
可靠的 Captive Portal 设置始于接入网络。您需要一条独立的访客路径、受严格控制的预认证流量、适合真实访客的认证流程,以及上线后依然有效的运维控制。Portal 是安全架构的一部分,而不仅仅是营销展示面。
重新定义作为访问边界的 Portal
随着场所将网络接入扩展到咖啡馆、酒店、交通枢纽、图书馆和其他公共空间,公共 WiFi 已成为一项日常服务。在 2014年,英国大约每11 could人就拥有一个 WiFi 热点,大多数热点在访问互联网前都需要注册,不过有些是免费的,有些是商业服务。同一份 英国地方政府数字连接指南 曾警告说,公共 WiFi 的安全性可能“松弛或根本不存在”。
这段历史之所以重要,是因为它揭示了门户的真正功能。它介于无线关联和无限制访问之间,提供注册、条款接受或支付检查点。它可以对访客进行身份验证或记录同意情况,但它本身不会对普通流量进行加密,除非网络实施隔离,否则它也不会阻止已连接的设备攻击另一台设备。
实用规则:将 Portal 视为置于不可信网络内部的授权工作流,而不是替代网络隔离的安全边界。
这一区别很容易被忽略。访客即使完成了品牌登录,仍可能面临与开放无线接入相关的威胁。如果访客 VLAN 可以路由至企业服务、管理界面、打印机或智能设备,那么该 Portal 只是让一个不安全的网络看起来更值得信赖而已。
这就是为什么身份和网络策略密不可分的原因。具备身份意识的设计可以将访问权限与个人、会话或策略相关联,但执行点仍然需要限制该会话可以访问的内容。该模型的一个有用参考是 基于身份的网络,特别是在场所需要对访客、员工、承包商和受控设备进行不同处理的情况下。
根据 英国国家统计局互联网接入报告,早在 2015 年,英国的联网人群就已经期望获得便捷的移动网络访问,当时大不列颠有 78% 的成年人(即 3930 万人)每天或几乎每天都在使用互联网。因此,一个优秀的 Portal 必须平衡两个现实:访客期望快速连接,而运营商则依然负责提供受控且可解释的访问路径。
网络先决条件与流量隔离
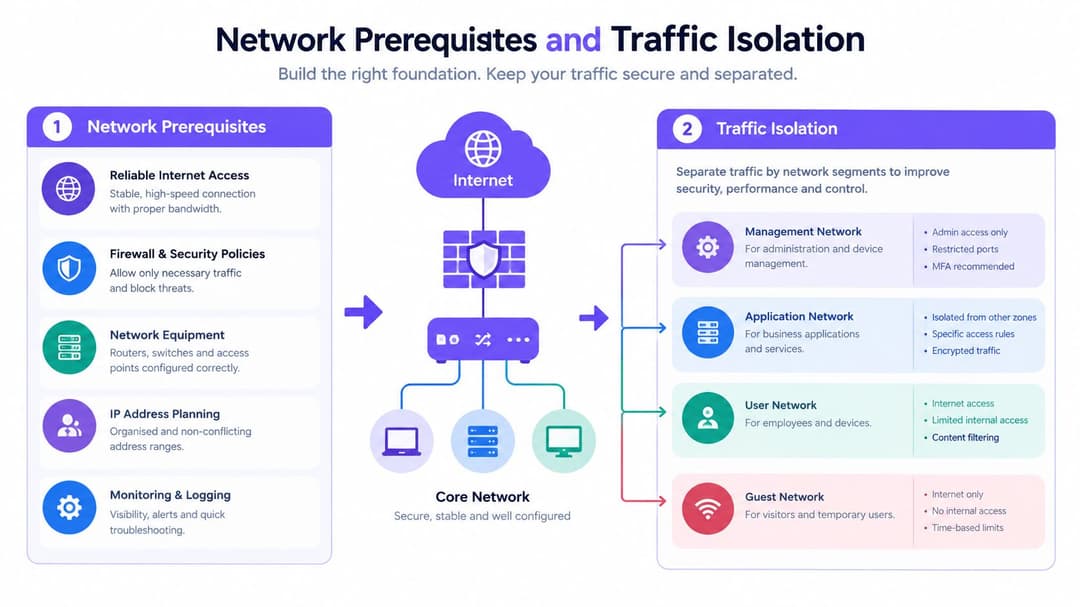
在配置页面之前先构建访客网络。从映射到独立 VLAN 的专用访客 SSID 开始。不要使用不同的 Splash Page 来复用员工 SSID,也不要假定仅凭访客角色就能提供充分的隔离,除非您已经测试了最终的防火墙行为。
优先构建访客网络路径
VLAN 应拥有独立的 DHCP 和 DNS 作用域。应用有状态防火墙规则以阻止:
- 访客到企业内部流量:阻止访问业务应用、文件服务、语音系统及其他私有资源。
- 访客到管理层流量:拒绝访问无线控制器、交换机、网关、接入点和管理界面。
- 未授权的入站流量:拦截到达访客客户端和内部网络的未经请求的连接。
- 访客横向流量:在平台支持的 WLAN 层启用客户端隔离,然后通过真实测试设备验证结果。
在身份验证之前,仅允许完成该流程所需的依赖项。这通常包括 DHCP、DNS、门户与 API 端点,以及任何显式要求的操作系统连接性检查。保持身份验证前允许列表的精简。宽泛的允许列表虽然可以在几分钟内简化故障排查,但会创建一个没人有信心进行审查的策略。
保持围墙花园的审慎设置
将 Web 请求重定向到具有有效证书的 HTTPS portal。在登录前允许 portal 的内容和身份验证依赖项,但不要将允许无关浏览作为页面加载失败的变通办法。围墙花园生成器 可以帮助整理所需的条目,但最终列表仍需对照实际使用的身份、内容分发和支付服务进行审查。
平台选择会影响您能够清晰表达多少此类策略。如果您在设计宾客网络的同时比较无线加密和企业访问选项,这份 WPA3 商业指南 提供了有用的背景信息。WPA3 并没有消除对 Captive Portal 的需求,但在为员工或受控设备选择更安全的路径时,它可以发挥重要作用。
验收测试标准不是“页面成功加载”,而是“未认证的访客只能访问我们指定的目的地,且已认证的访客依然无法访问私有网络”。
除非有额外的控制措施降低风险,否则不要将特权管理设备置于 Captive Portal 网络上。NCSC VPN 指南 指出,Captive Portal 在身份验证期间需要在 VPN 之外直接浏览,并可能在此过程中暴露设备。员工和管理员通常应使用基于证书的企业级 WiFi 或其他受控访问路径。
选择合适的认证方式
身份验证是一项设计决策,而非表单字段决策。电子邮箱采集可能适合咖啡馆,SSO 可能适合员工,iPSK 可能适合老旧设备,而 Passpoint 则可以为常客完全省去 Captive Portal。正确的选择取决于谁在连接、运营商需要证明什么,以及当首选方法失败时会发生什么。
| 方法 | 用户阻力 | 安全级别 | 理想应用场景 |
|---|---|---|---|
| 一键登录或邮箱收集 | 低至中等,取决于必填字段 | 基础身份或同意信号 | 适度收集数据即可接受的公共访客网络访问 |
| SSO | 访客为中等,现有员工用户为低 | 更强大、基于目录的访问控制 | 拥有受管组织身份的员工和外包人员 |
| iPSK | 配置后较低,设备设置期间较高 | 强大的设备或网段控制 | 老旧设备、IoT 和多租户环境 |
| Passpoint 或 OpenRoaming | 注册后极低 | 更强大的加密入网体验 | 回头客与无缝蜂窝网络分流 |
将方法与用户进行匹配
电子邮箱采集易于理解,但当运营商将营销同意作为互联网访问的前置条件时,就会产生问题。在可能的情况下,请提供标识清晰的非营销途径,解释收集数据的原因,并避免索取服务不需要的信息。
SSO 适用于员工,因为企业可以将访问权限连接到现有目录,并在雇佣或承包商状态发生变化时将其撤销。但这并不是通用的访客方法。访客可能没有兼容的账户,强迫消费者通过企业身份认证流程会产生不必要的摩擦。
iPSK 比共享密码为管理员提供了更多控制权,特别是对于无法处理现代交互式身份验证的设备。在设备需要不同对待的地方使用单独的密钥或策略,并在分发凭据之前规划撤销流程。
当首要任务是无缝加密接入而非品牌 Welcome 页面时,Passpoint 和 OpenRoaming 效果极佳。它们需要兼容的注册和身份标识基础设施,因此在各个场所中是对 Portal 的补充而非替代。
对于由目录支持的身份验证,托管式 RADIUS 服务可以减轻维护本地身份验证堆栈的负担。RADIUS-as-a-Service 是一种值得评估的选项,可与无线平台中现有的功能结合使用。
针对故障和无障碍访问进行设计
规划完善的接入流程会考虑到没有移动信号的访客、不同意接收营销信息的人员、使用辅助技术的用户,以及因医疗、工作或安全保障原因需要立即接入的访客。提供员工协助接入、代金券或其他合理的备用方案,并确保页面支持键盘导航和屏幕阅读器。
门户还应将互联网授权与营销同意分开。2025年酒店与消费者技术报告 描述了一项具有全国代表性的英国消费者调查,并强调了为什么酒店和餐饮运营商应该测试偏好,而不是假设每个宾客都需要相同的数字化流程。
特定厂商的配置细节差异
不同厂商的架构保持一致,但故障点却各不相同。在任何情况下,控制器都必须清楚将未身份验证的客户端发送到何处、身份验证前哪些目的地可达,以及成功的回调如何更改客户端的访问状态。
Meraki
在 Meraki 上,为访客 SSID 选择合适的 Splash 页面模式并配置外部 Portal 或身份验证服务。一并审查关联的 Walled Garden 和防火墙控制。即使回调被阻断,Portal 仍可能成功加载,从而导致用户在浏览器中已通过身份验证,但在网关处仍未获得授权。
仔细检查重定向参数。您的 Portal 需要足够的上下文来识别场所、SSID 和客户端会话,但不应在 URL 中暴露不必要的信息。验证身份验证后的返回路径,并确认策略更改发生在预期的网络设备上。
Aruba
Aruba 环境通常根据用户角色衍生访问权限。请确认身份验证前应用哪个角色、成功回调后应用哪个角色,以及该角色的防火墙策略是否允许预期的互联网服务。如果最终的角色仍然阻断 DNS 或出站流量,那么配置再正确的外部 Portal 也毫无作用。
保持预身份验证角色具备明确的限制性。使用新设备和先前已授权的设备分别测试角色分配,因为缓存状态可能会掩盖错误的过渡。
Ruckus
Ruckus 热点服务需要密切关注热点配置文件与 WLAN 之间的关系。请确认外部登录页面、walled garden 和认证后策略已绑定至同一个访客服务。检查客户端在接入点之间移动时的漫游行为,尤其是由控制器或网关集中维护会话状态的情况。
Mist
Juniper Mist 部署应在策略和云端集成层进行测试。验证 WLAN 策略、访客 VLAN 和外部身份验证工作流对客户端状态的认定是否一致。云端管理的可视性很有用,但当回调成功却未授予访问权限时,它无法替代数据包层面的检查。
UniFi
UniFi 的外部 Portal 服务器设置需要与 Portal URL、重定向处理和预授权访问列表保持一致。当可以使用更精确的目标集合时,请避免允许整个 Portal 的父域名。登录后,检查客户端是否已脱离访客限制,以及 DNS、IPv4 和 IPv6 是否遵循相同的策略。
成功的 Splash Page 仅证明浏览器访问到了该页面。它对回调、角色转换或防火墙结果没有任何说明作用。
在所有厂商设备中,请记录每个阶段的确切策略状态:已关联、已分配地址、预身份验证、已身份验证和已过期。这能让故障排查更加具体。如果身份验证成功但无法连接互联网,请检查回调路径、授权状态、DNS 可达性和网关日志,而不是重新设计页面。
严谨的测试与验证流程
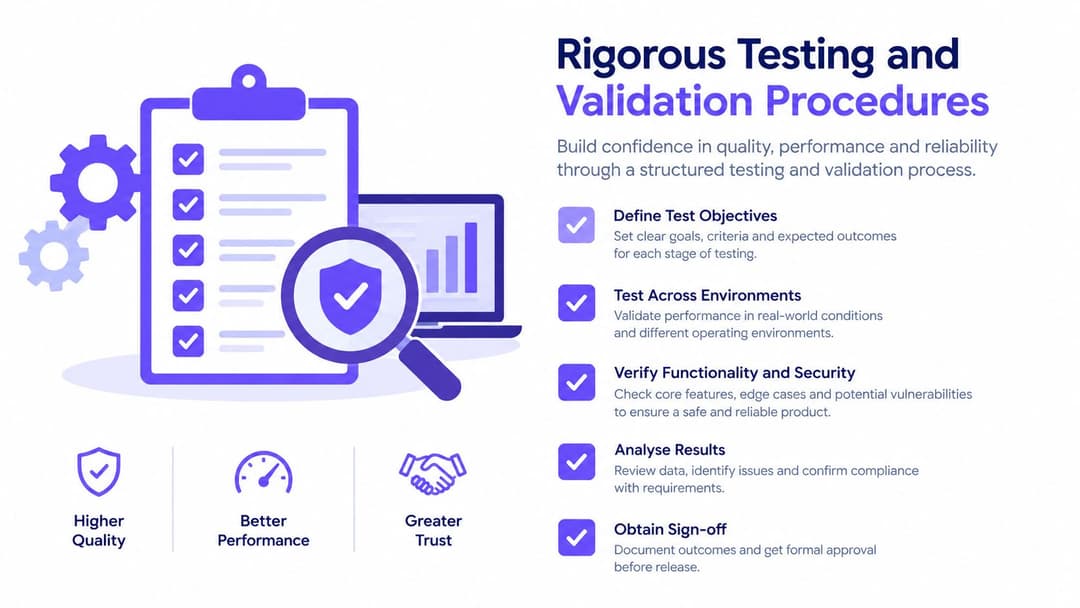
仅用一部手机加载 Welcome 页面算不上部署测试,这只是视觉检查。生产验证必须确定网络在认证前、认证后、接入点之间漫游以及依赖项发生故障时均能正常运行。
测试安全边界
在访客 SSID 上使用干净的客户端,并尝试访问内部服务、管理界面和其他访客客户端。从授权的测试设备运行受控的内部网络扫描,确认在需要的地方已阻止客户端到客户端的流量,并检查防火墙日志和 WLAN 策略计数器。
请分别测试未认证和已认证状态。未认证的客户端应仅接收发现 Portal 所需的 DHCP 和 DNS 行为,以及经批准的预认证目标。授权后,客户端应获得互联网访问权限,但无法获得进入企业网、管理网或受限设备网络的路由。
测试真实设备行为
请使用 iOS、Android、Windows 和 macOS 设备进行测试。Captive Network Assistant 的行为可能与完整浏览器不同,尤其是当 Captive Portal 使用复杂的 JavaScript、跨域重定向或依赖 VPN 时。NCSC 特别建议在可用时使用平台的 Captive Portal 助手,并将公共 WiFi 视为不可信网络。
请按此验证列表逐项排查:
- 证书检查:确认 Portal 展现了针对其名称的有效证书,且客户端不会收到证书警告。
- DNS 行为:检查预认证 DNS 是否按预期工作,并确保私有 DNS 或 DNS-over-HTTPS 设置不会意外绕过策略。
- IPv4 和 IPv6:对这两种协议应用相同的控制措施。绕过 Captive 策略的 IPv6 路径属于部署失败。
- 漫游:在无线接入点之间移动,并验证会话保持一致或根据策略过期。
- VPN 启动:完成 Portal 流程,然后确认 VPN 可以立即建立。不要假设始终在线的 VPN 可以通过 Captive 状态进行身份验证。
- 超时:让会话过期,并验证客户端是否返回到预期的受限状态。
- 故障处理:在受控测试中断开控制器、网关或 Portal 依赖项,并记录访问是失败关闭、失败打开还是留下残留会话。
在不依赖 MAC 假设的前提下测试身份认证
切勿将 MAC 地址用作持久身份标识。随机 MAC 地址、漫游和设备重置会导致基于 MAC 的识别极其不稳定。应使用短时有效且经过认证的会话与中央日志,并在启用隐私地址功能的情况下测试重复连接。
如果您尚未测试失败情况,就说明您尚未完整测试 portal。
运营治理与目录集成
如果将 Portal 仅视为一次性的上线项目,访客网络就会变得难以管理。在第一个访客连接之前,请先明确所有权、策略、保留和升级机制。运算符应清楚谁来审查可疑活动、谁可以更改 Portal,以及取消访问权限的速度有多快。
目录集成对于员工和承包商尤为重要。将员工接入流程连接至组织选定的身份目录(例如 Entra ID、Google Workspace 或 Okta),然后将目录组映射至网络角色。权限配置应遵循雇佣或合同状态,而权限撤销应跟随目录变更,而非通过手动表格处理。
记录足够的日志以供调查
记录认证结果、分配的设备或会话标识符、时间戳、接入点或位置以及策略版本。限制管理员访问权限、同步时钟、保护中央日志存储并在部署前确定保留期。尽量减少收集个人数据,并向访客明确说明使用目的和保留期限。
政府无线安全指南要求对成功的访客 Captive Portal 认证进行日志记录或监控,调查屡次失败的尝试,并根据可接受使用策略对访客活动进行监控。它还支持一种实用的运营模式:
- 重复失败:对尝试进行速率限制,并对可疑模式发出警报。
- 违反策略:对照已发布的合理使用策略审查活动。
- Portal 变更:在广泛发布前,先在受控位置测试变更。
- 事件响应:保持明确的途径来封锁会话、禁用凭据并保留相关记录。
- 隐私审查:移除对于声明目的而言非必要的字段和保留期限。
衡量服务质量与控制力
如果访客放弃使用,或者员工将时间耗费在解决本可避免的登录问题上,即便 Portal 很安全,在运营上也是失败的。按场所和设备类型跟踪 Portal 完成率、平均联网时间、身份验证失败率、服务台事件以及策略违规警报。
切勿通过削弱安全控制来优化完成率。表单越短可能会提高接入率,但会增加数据质量问题;而过宽的 walled garden 可能会减少工单,但会扩大风险暴露。优秀的设计可以快速连接互联网、记录合理的凭证、隔离访客流量,并在发生问题时为运维人员提供可防御的响应手段。
Purple 提供云 Captive Portal 和基于身份的网络功能,可与 Meraki、Aruba、Ruckus、Mist 和 UniFi 等现有环境配合使用,包括品牌宾客身份验证、连接目录的员工访问和运营分析。请审查您当前的宾客 VLAN、身份验证回退和日志记录控制,然后访问 Purple 评估其平台如何适配您的 Captive Portal 设置。