

একজন অতিথি একটি হোটেলে আসেন, WiFi নেটওয়ার্কটি দেখেন এবং কয়েক সেকেন্ডের মধ্যে অনলাইন হওয়ার আশা করেন। কিন্তু তার বদলে, একটি Captive Portal ইমেল অ্যাড্রেস, রুম নম্বর, মার্কেটিং অপ্ট-ইন এবং কখনও কখনও একটি পাসওয়ার্ড চায় যা প্রথম চেষ্টায় ব্যর্থ হয়। একই সময়ে, একজন স্টাফ সদস্য একটি RADIUS ক্রেডেনশিয়াল রিসেটের জন্য অপেক্ষা করছেন, যখন একটি থার্মোস্ট্যাট, ডোর কন্ট্রোলার বা পেমেন্ট ডিভাইস প্রতিষ্ঠানের আইডেন্টিটি কন্ট্রোলের সাথে তেমন কোনো সংযোগ ছাড়াই একটি পৃথক নেটওয়ার্কে পড়ে থাকে।
যখন ভেন্যুগুলোতে কম সংযুক্ত সিস্টেম ছিল তখন এই ব্যবস্থা পরিচালনা করা সহজ ছিল। কিন্তু যখন অতিথি, কর্মচারী, ঠিকাদার, পয়েন্ট-অফ-সেল সিস্টেম, বিল্ডিং কন্ট্রোল, ক্যামেরা এবং ক্লাউড অ্যাপ্লিকেশন - সবই অ্যাক্সেসের সিদ্ধান্তের উপর নির্ভর করে, তখন এটি দুর্বল হয়ে পড়ে। ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট সেইসব সিদ্ধান্তকে একটি একক পলিসি মডেলে নিয়ে আসে, যাতে প্রতিষ্ঠানটি নির্ধারণ করতে পারে কে বা কী সংযুক্ত হচ্ছে, কীভাবে বিশ্বাস স্থাপন করা হচ্ছে এবং কোন রিসোর্সগুলো অ্যাক্সেসযোগ্য।
কেন শেয়ার্ড পাসওয়ার্ড এবং Captive Portal-গুলি আধুনিক ভেন্যুগুলির জন্য ব্যর্থ হচ্ছে
সমস্যাটি সাধারণত শুরু হয় আপাতদৃষ্টিতে ক্ষতিকারক মনে হওয়া একটি শর্টকাট থেকে। একটি হোটেল রিসেপশনে একটি গেস্ট WiFi পাসওয়ার্ড লিখে রাখে। একটি রেস্তোরাঁ তাদের অস্থায়ী কর্মীদের সাথে আরেকটি পাসওয়ার্ড শেয়ার করে। একটি রিটেইলার ঠিকাদারদের ব্যাক-অফিস নেটওয়ার্কের একটি কোড দিয়ে দেয়। ইতিমধ্যে, ডিভাইস ইনস্টলাররা একটি নেটওয়ার্কে IoT সরঞ্জামগুলো রেখে যায় যা নিয়ন্ত্রিত আইডেন্টিটির চেয়ে বরং সুবিধার কথা ভেবে তৈরি করা হয়েছে।
এর ফলাফল হলো অ্যাক্সেস ব্যতিক্রমের একটি সংগ্রহ। যে অতিথি পাসওয়ার্ডটি পাবেন তিনি এটি শেয়ার করতে পারেন। একজন সাবেক কর্মী এখনও এটি জানতে পারেন। একজন ঠিকাদার একটি আনম্যানেজড ডিভাইস থেকে সংযোগ করতে পারেন। সংস্থা যদি পাসওয়ার্ড পরিবর্তন করে, তবে প্রতিটি অতিথি, স্টাফ সদস্য, প্রিন্টার, স্ক্যানার, থার্মোস্ট্যাট এবং অপারেশনাল ডিভাইস যা এর ওপর নির্ভরশীল, সেগুলোর দিকে নজর দেওয়ার প্রয়োজন হতে পারে।
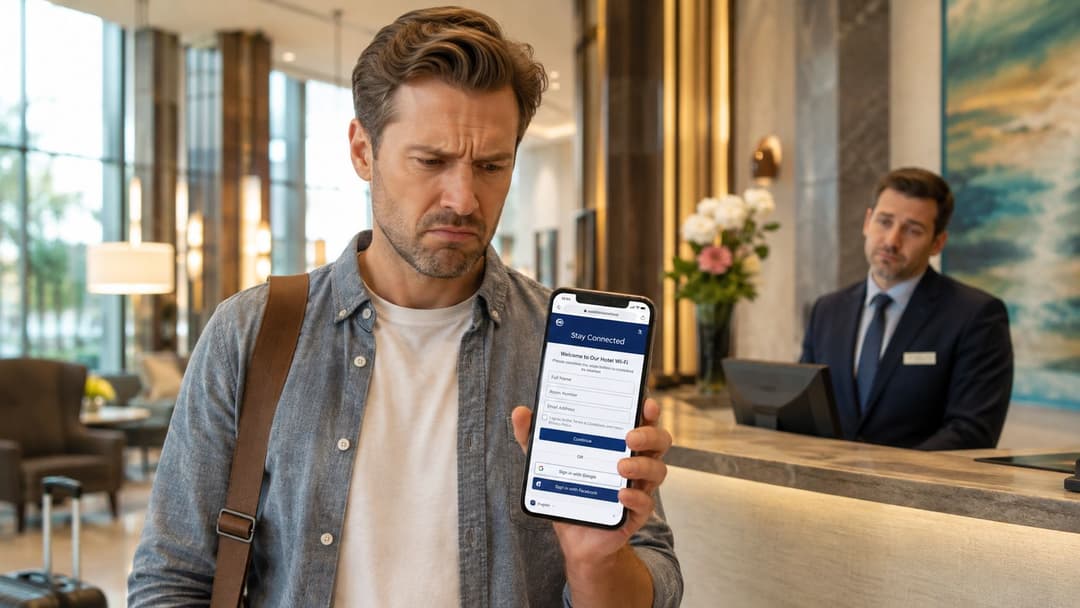
আলাদা অ্যাক্সেস সিস্টেমের অপারেশনাল খরচ
Captive portals ভুল নয়। এগুলি সম্মতি সংগ্রহ করতে পারে, প্রচারণায় সাহায্য করতে পারে এবং একটি ব্র্যান্ডেড প্রথম ইন্টারঅ্যাকশন প্রদান করতে পারে। যখন কোনো ভেন্যুর এখনও ব্রাউজার-ভিত্তিক অনবোর্ডিংয়ের প্রয়োজন হয়, তখন একটি ব্যবহারিক captive portal guide কার্যকর হতে পারে। সমস্যাটি তখনই দেখা দেয় যখন এই পোর্টালটিই অতিথি সংযোগের জন্য একমাত্র নিরাপত্তা স্তর হয়ে ওঠে, যেখানে স্টাফ এবং ডিভাইসগুলি অন্য কোথাও পরিচালনা করা হয়।
একটি পোর্টাল যাচাই করে যে কোনো ভিজিটর কী তথ্য জমা দিচ্ছেন। এটি একটি এন্টারপ্রাইজ অ্যাক্সেস পলিসির জন্য প্রয়োজনীয় ডিভাইস আইডেন্টিটি, এনক্রিপশন, লাইফসাইকেল কন্ট্রোল বা নেটওয়ার্ক সেগমেন্টেশনের মতো একই স্তরের নিরাপত্তা স্বয়ংক্রিয়ভাবে প্রদান করে না। স্টাফদের ক্রেডেন্সিয়াল প্রায়শই একটি ডিরেক্টরি বা RADIUS সার্ভিসে থাকে, এবং IoT ডিভাইসগুলি শেয়ার্ড সিক্রেট বা স্ট্যাটিক ক্রেডেন্সিয়ালের ওপর নির্ভর করতে পারে। প্রতিটি সাইলো নিজস্ব সাপোর্ট কিউ এবং নিজস্ব রিভোকেশন সমস্যার সৃষ্টি করে।
শারীরিক অ্যাক্সেস আরেকটি মাত্রা যোগ করে। একটি ভেন্যু WiFi পলিসিকে দরজা, গেট, লিফট বা অন্যান্য বিল্ডিং সিস্টেমের সাথে সংযুক্ত করতে পারে, কিন্তু সেই ওয়ার্কফ্লোগুলির জন্য এখনও স্পষ্ট আইডেন্টিটি ওনারশিপ এবং ইভেন্ট লগিংয়ের প্রয়োজন হয়। যেসব পাঠক রিমোট এন্ট্রি সিস্টেম মূল্যায়ন করছেন, তাদের জন্য GSM gate opener explained সংযুক্ত অ্যাক্সেস ডিভাইসগুলি কীভাবে আরও বিস্তৃত অপারেশনাল এনভায়রনমেন্টে ফিট করে সে সম্পর্কে দরকারী প্রসঙ্গ সরবরাহ করে।
ব্যবহারিক নিয়ম: একটি নেটওয়ার্ক পাসওয়ার্ড কখনোই কোনো ব্যবহারকারী, ডিভাইস বা ঠিকাদারকে একটি ভেন্যুর অপারেশনাল সিস্টেম থেকে আলাদা রাখার একমাত্র মাধ্যম হওয়া উচিত নয়।
ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট বিভিন্ন ব্যতিক্রমের সমাহারকে একটি শেয়ার্ড পলিসি প্লেন দ্বারা প্রতিস্থাপন করে। অতিথি অ্যাক্সেস সহজ রাখা যেতে পারে, স্টাফ অ্যাক্সেস প্রাতিষ্ঠানিক আইডেন্টিটির সাথে সংযুক্ত করা যেতে পারে এবং ডিভাইসগুলি কঠোরভাবে সীমিত সংযোগ পেতে পারে। ব্যবহারকারী ভেদে অভিজ্ঞতা ভিন্ন হতে পারে, তবে পলিসি ইঞ্জিনটি অথেন্টিকেশন, অথরাইজেশন, সেগমেন্টেশন, মনিটরিং এবং রিভোকেশনের জন্য সামঞ্জস্যপূর্ণ নিয়ম প্রয়োগ করতে পারে।
ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্টের পেছনের আর্কিটেকচার
ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট ডিজাইন করার একটি দরকারী উপায় হলো এটিকে চারটি সংযুক্ত স্তর হিসেবে বিবেচনা করা। স্তরগুলি একটি একক ভেন্ডরের কাছ থেকে আসার প্রয়োজন নেই, তবে তাদের অবশ্যই নির্ভরযোগ্য আইডেন্টিটি এবং পলিসি ডেটা বিনিময় করতে হবে। যদি কোনো স্তর সংযোগ বিচ্ছিন্ন হয়, তবে সংস্থাটি শেষ পর্যন্ত একটি নতুন নামের অধীনে আবার সেই একই সাইলো তৈরি করে।
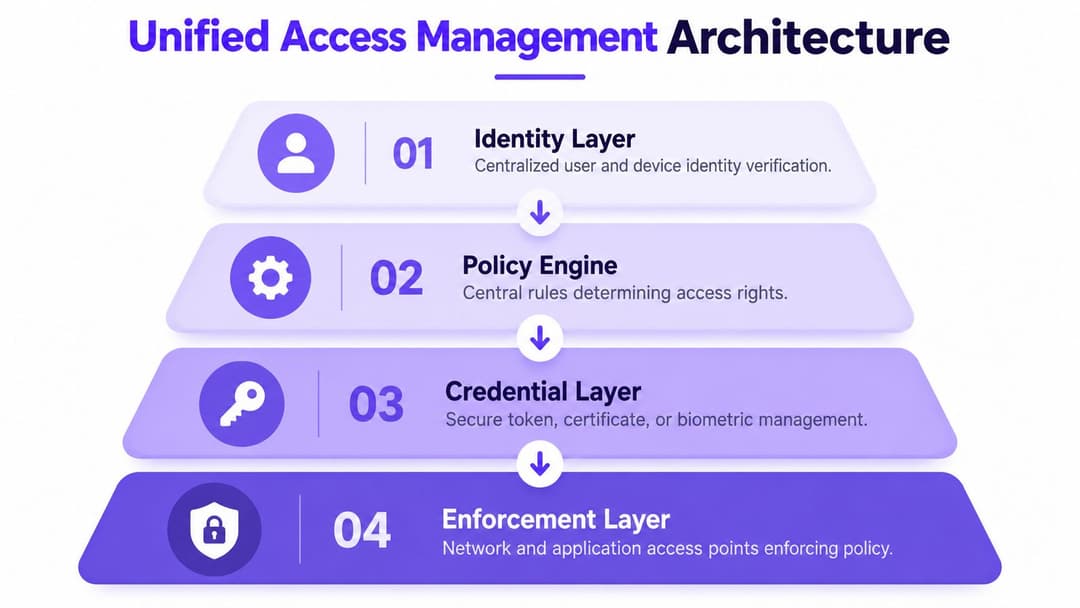
আইডেন্টিটি নির্ধারণ করে যে কে বা কী অ্যাক্সেসের জন্য অনুরোধ করছে
আইডেন্টিটি স্তরে ব্যক্তি, ডিভাইস, পরিষেবা এবং প্রাসঙ্গিক অ্যাট্রিবিউট অন্তর্ভুক্ত থাকে। কর্মীদের জন্য এর অর্থ হতে পারে Microsoft Entra ID, Google Workspace, বা Okta-এর সাথে সিঙ্ক করা। গেস্টদের জন্য এর অর্থ হতে পারে ইমেল-ভিত্তিক বা ফেডারেটেড আইডেন্টিটি। যন্ত্রপাতির জন্য এটি একটি সার্টিফিকেট, একটি iPSK, একটি ডিভাইস রেকর্ড, বা অন্য কোনো মেশিন আইডেন্টিটি হতে পারে।
NCSC পরিচয় যাচাইকরণকে একটি পূর্বশর্ত হিসেবে গণ্য করে। এর নির্দেশিকায় বলা হয়েছে যে ক্রিডেনশিয়াল, অথেন্টিকেশন বা অ্যাক্সেস ম্যানেজমেন্ট প্রদানের আগেই পরিচয় যাচাই করা উচিত, যা পরিচয় প্রমাণীকরণ, ক্রিডেনশিয়াল প্রদান এবং অথরাইজেশনকে আলাদা প্রশাসনিক কাজ হিসেবে না দেখে একসাথে যুক্ত করার বিষয়টি সমর্থন করে। পরিচয় এবং অ্যাক্সেস নিয়ন্ত্রণের বিষয়ে NCSC নীতি এই সিকোয়েন্সের জন্য একটি দরকারী ডিজাইন রেফারেন্স।
পলিসি ইঞ্জিন পরিচয়কে একটি সিদ্ধান্তে রূপান্তর করে
পলিসি ইঞ্জিন শুধুমাত্র একটি ইউজারনেমের চেয়েও বেশি কিছু মূল্যায়ন করে। এটি ব্যক্তির ভূমিকা, ডিভাইসের অবস্থা, ভেন্যু, সময়, অনুরোধ করা পরিষেবা, নেটওয়ার্ক সেগমেন্ট এবং ঝুঁকির সংকেত বিবেচনা করতে পারে। একজন স্টাফ সদস্য একটি ম্যানেজড ডিভাইস থেকে অপারেশনাল অ্যাপ্লিকেশনে পৌঁছাতে পারেন, যেখানে একজন অতিথি ইন্টারনেট অ্যাক্সেস পান এবং একজন ঠিকাদার একটি নির্দিষ্ট সিস্টেমে যাওয়ার জন্য একটি সাময়িক রুট পান।
এই প্রসঙ্গে আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং বাস্তবসম্মত হয়ে ওঠে। একটি Purple আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিংয়ের ওভারভিউ এমন মডেলকে বর্ণনা করে যেখানে শুধুমাত্র ফিজিক্যাল SSIDs-এর উপর নির্ভর করার পরিবর্তে আইডেন্টিটি এবং পলিসি নেটওয়ার্ক অ্যাক্সেস নির্ধারণ করে। নেটওয়ার্কটি গুরুত্বপূর্ণই থাকে, তবে এটি সোর্স অফ ট্রুথ হওয়ার পরিবর্তে একটি এনফোর্সমেন্ট সারফেস হয়ে ওঠে।
ক্রিডেনশিয়াল প্রযুক্তিগত প্রমাণ প্রদান করে
সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ কর্মীদের জন্য মূল্যবান কারণ এটি WiFi হ্যান্ডশেক থেকে শেয়ার্ড পাসওয়ার্ড সরিয়ে দেয়। ডিভাইসটি একটি ক্রেডেনশিয়াল লাভ করে যা ব্যবহারকারীর সাথে যুক্ত করা যেতে পারে, একটি তালিকাভুক্তি ওয়ার্কফ্লোর মাধ্যমে পরিচালিত হতে পারে এবং ব্যবহারকারী বা ডিভাইস যখন আর পলিসি পূরণ করে না তখন তা বাতিল করা যেতে পারে।
পাসকি উপযুক্ত জার্নির জন্য পাসওয়ার্ডহীন অথেনটিকেশন সমর্থন করতে পারে, বিশেষ করে যেখানে ব্যবহারকারীদের মুখস্থ কোনো সিক্রেটের ওপর নির্ভর না করে আইডেন্টিটি প্রতিষ্ঠা করতে হয়। যেসব ডিভাইস আধুনিক সার্টিফিকেট ওয়ার্কফ্লো সমর্থন করতে পারে না, সেগুলোর জন্য iPSK বা কঠোরভাবে সীমাবদ্ধ মেশিন ক্রেডেনশিয়াল একটি নিয়ন্ত্রিত ট্রানজিশন পাথ প্রদান করে। গুরুত্বপূর্ণ পার্থক্য হলো প্রতিটি ক্রেডেনশিয়ালের একজন মালিক, একটি উদ্দেশ্য এবং একটি রিভোকেশন প্রক্রিয়া থাকতে হবে।
সংযোগের ঠিক কাছাকাছি প্রয়োগের কাজটি সম্পন্ন হয়
চূড়ান্ত স্তরের মধ্যে রয়েছে ওয়্যারলেস পরিকাঠামো, সুইচ, ফায়ারওয়াল, অ্যাপ্লিকেশন গেটওয়ে এবং ফিজিক্যাল সিস্টেম। পলিসিটি এমন স্থানে প্রয়োগ করা উচিত যেখানে অ্যাক্সেসের অনুরোধ করা হচ্ছে, প্রতিটি সংযোগ একটি কেন্দ্রীয় অবস্থানে পাঠানোর পরিবর্তে যা লেটেন্সি এবং জটিলতা বাড়ায়।
প্রভিশনিংয়ের কাজ স্বয়ংক্রিয়ভাবে ডিরেক্টরি পরিবর্তনের সাথে সামঞ্জস্য রেখে হওয়া উচিত। যখন কোনো ব্যবহারকারী যোগদান করেন, রোল পরিবর্তন করেন বা চলে যান, তখন সংযুক্ত পরিষেবাগুলো জুড়ে অ্যাক্সেসের স্ট্যাটাস আপডেট হওয়া উচিত। অ্যাক্সেস বাতিল করার বিষয়টি কেবল ভবিষ্যতের লগইন প্রচেষ্টার ক্ষেত্রেই নয়, সক্রিয় সেশন এবং টোকেনগুলোর ওপরেও কার্যকর হওয়া প্রয়োজন। এই কারণেই ইভেন্ট লগিং, সেশন কন্ট্রোল এবং প্রায় রিয়েল-টাইম রেসপন্স প্রাথমিক অথেন্টিকেশনের মতোই গুরুত্বপূর্ণ।
ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট বনাম IAM, ZTNA এবং SSO
ক্রেতারা প্রায়শই একই ক্রয় প্রক্রিয়ায় IAM, ZTNA, SSO, এবং ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট-এর সম্মুখীন হন। এগুলো ওভারল্যাপ করে, কিন্তু এগুলো একে অপরের পরিপূরক নয়। একটি IAM প্ল্যাটফর্ম বেছে নেওয়া এবং এটি স্বয়ংক্রিয়ভাবে নিরাপদ গেস্ট WiFi, IoT আইসোলেশন এবং ভেন্যু-স্তরের প্রয়োগ সরবরাহ করবে বলে ধরে নেওয়া একটি সাধারণ আর্কিটেকচারাল ভুল।
IAM হলো একটি ব্যাপক আইডেন্টিটি কন্ট্রোল লেয়ার। এটি ব্যবহারকারী, ডিভাইস এবং অ্যাপ্লিকেশনের মধ্যে আইডেন্টিটি প্রুফিং, অথেনটিকেশন, অথরাইজেশন এবং লাইফসাইকেল প্রক্রিয়া পরিচালনা করে। ZTNA সাধারণত আইডেন্টিটি এবং কনটেক্সটের উপর ভিত্তি করে প্রাইভেট অ্যাপ্লিকেশনগুলিতে ন্যূনতম-সুবিধাপ্রাপ্ত অ্যাক্সেস দেওয়ার দিকে মনোনিবেশ করে, যা ব্যবহারকারীকে সরাসরি একটি বড় নেটওয়ার্কে না রেখেই এটি করে থাকে। SSO বার বার অ্যাপ্লিকেশনে লগইন করার ঝামেলা কমায়, তবে এটি নিজে থেকে সিদ্ধান্ত নেয় না যে কীভাবে একটি ফোন, প্রিন্টার, স্ক্যানার বা থার্মোস্ট্যাট একটি ওয়্যারলেস নেটওয়ার্কে যুক্ত হবে।
ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট নেটওয়ার্ক এবং ফিজিক্যাল পরিবেশের সাথে সেই ক্ষমতাগুলিকে সংযুক্ত করে। এটি একটি আইএএম ডিরেক্টরি, একটি এসএসও প্রদানকারী বা একটি জেডটিএনএ পলিসি ব্যবহার করতে পারে, পাশাপাশি WiFi, ডিভাইস গ্রুপ, গেস্ট জার্নি এবং অপারেশনাল সেগমেন্টে অ্যাক্সেসের সিদ্ধান্তগুলি প্রয়োগ করতে পারে।
অ্যাক্সেস প্রযুক্তির তুলনা
| কর্মক্ষমতা (Capability) | Unified Access Management | IAM | ZTNA | SSO |
|---|---|---|---|---|
| মূল ফোকাস | মানুষ, ডিভাইস, নেটওয়ার্ক, অ্যাপ্লিকেশন এবং ভেন্যু জুড়ে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস | আইডেন্টিটি লাইফসাইকেল, প্রমাণীকরণ, অনুমোদন এবং পরিচালনা | ব্যক্তিগত অ্যাপ্লিকেশন এবং পরিষেবাগুলিতে সর্বনিম্ন-সুবিধা ভিত্তিক অ্যাক্সেস | সংযুক্ত অ্যাপ্লিকেশন জুড়ে একটি একক প্রমাণীকরণ অভিজ্ঞতা |
| গেস্ট WiFi অনবোর্ডিং | WiFi আইডেন্টিটি পরিষেবাগুলির সাথে একীভূত করার সময় মূল কর্মক্ষমতা | সাধারণত একটি পৃথক গেস্ট অ্যাক্সেস লেয়ার প্রয়োজন হয় | সাধারণত উন্মুক্ত গেস্ট কানেক্টিভিটির জন্য ডিজাইন করা হয়নি | সাধারণত গেস্ট নেটওয়ার্ক অনবোর্ডিংয়ের জন্য ডিজাইন করা হয়নি |
| স্টাফ নেটওয়ার্ক অ্যাক্সেস | নেটওয়ার্ক প্রান্তে সার্টিফিকেট বা পাসওয়ার্ডহীন পলিসি প্রয়োগ করতে পারে | আইডেন্টিটি এবং অ্যাক্সেস বৈশিষ্ট্যগুলি সংজ্ঞায়িত করে, তবে সরাসরি WiFi পলিসি প্রয়োগ নাও করতে পারে | নেটওয়ার্ক থেকে অ্যাক্সেস করা অ্যাপ্লিকেশনগুলিকে সুরক্ষিত করতে পারে | অ্যাপ্লিকেশন লগইন সহজ করে, নেটওয়ার্ক অ্যাডমিশন নয় |
| IoT এবং মেশিন অ্যাক্সেস | ডিভাইস-নির্দিষ্ট ক্রেডেন্সিয়াল, সেগমেন্টেশন এবং লাইফসাইকেল নিয়ম সমর্থন করে | ইন্টিগ্রেশনের উপর ভিত্তি করে মেশিন আইডেন্টিটি পরিচালনা করতে পারে | পরিষেবাগুলি সুরক্ষিত করে, তবে স্থানীয় ডিভাইস অনবোর্ডিং পরিচালনা নাও করতে পারে | সাধারণত এর আওতার বাইরে |
| অ্যাপ্লিকেশন অ্যাক্সেস | আইডেন্টিটি এবং নেটওয়ার্ক সিদ্ধান্তগুলিকে সংযুক্ত করতে পারে | অ্যাপ্লিকেশন অনুমোদনের জন্য অত্যন্ত উপযুক্ত | ব্যক্তিগত অ্যাপ্লিকেশন অ্যাক্সেসের জন্য অত্যন্ত উপযুক্ত | অ্যাপ্লিকেশনগুলিতে প্রমাণীকরণ সহজ করে |
| ভৌত ভেন্যু প্রসঙ্গ (Context) | অবস্থান, ভেন্যু, ডিভাইস এবং অপারেশনাল পলিসি অন্তর্ভুক্ত করতে পারে | সাধারণত ভেন্যু প্রসঙ্গের জন্য ইন্টিগ্রেশনের প্রয়োজন হয় | সাধারণত অ্যাপ্লিকেশন প্রসঙ্গের উপর দৃষ্টি নিবদ্ধ করে | লগইন অভিজ্ঞতার মধ্যে সীমাবদ্ধ |
| যেখানে এটি ঘাটতি দেখায় | সতর্ক ইন্টিগ্রেশন এবং পলিসি ডিজাইন প্রয়োজন | স্বয়ংক্রিয়ভাবে নেটওয়ার্ক প্রয়োগ প্রদান করে না | গেস্ট আইডেন্টিটি বা IoT পরিচালনা প্রতিস্থাপন করে না | নিজস্বভাবে অ্যাক্সেস পরিচালনা প্রদান করে না |
প্রযুক্তিগুলো যেভাবে একসাথে কাজ করে
একটি পরিপক্ক ডিজাইনে প্রায়শই এই চারটিরই ব্যবহার করা হয়। কর্মীদের আইডেন্টিটি এবং লাইফসাইকেল ইভেন্টের জন্য IAM নির্ভরযোগ্য উৎস হিসেবে কাজ করে। SSO অ্যাপ্লিকেশনে অ্যাক্সেস করা আরও সহজ করে তোলে। ZTNA এমন ইন্টারনাল সার্ভিসগুলোকে রক্ষা করে যা ভেন্যু নেটওয়ার্কের মাধ্যমে উন্মুক্ত করা উচিত নয়। ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট সেই কন্ট্রোলগুলোকে ওয়্যারলেস অ্যাক্সেস, গেস্ট অনবোর্ডিং, ডিভাইস এবং অপারেশনাল সেগমেন্টেশনের সাথে সংযুক্ত করে।
এর সুবিধা পেতে হলে আর্কিটেকচারাল শৃঙ্খলা মেনে চলতে হবে। একটি একক কনসোল অসঙ্গতিপূর্ণ আইডেন্টিটি ডেটা, অস্পষ্ট মালিকানা বা দুর্বলভাবে সংজ্ঞায়িত ভূমিকা সংশোধন করতে পারবে না। টিমগুলোকে এখনও সিদ্ধান্ত নিতে হবে যে কোন সিস্টেম আইডেন্টিটির মালিকানা পাবে, কোন সিস্টেম পলিসির সিদ্ধান্ত নেবে এবং কোন পরিকাঠামো এটি প্রয়োগ করবে।
হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং রেসিডেন্সিয়াল সেক্টর-নির্দিষ্ট ব্যবহারের ক্ষেত্র
একই পলিসি মডেল প্রতিটি সেক্টরে ভিন্ন ফলাফল তৈরি করে কারণ অ্যাক্সেসের বিষয় এবং এর প্রভাবগুলো ভিন্ন হয়। একটি হোটেলের জন্য প্রয়োজন একটি নির্বিঘ্ন গেস্ট জার্নি এবং রুম, স্টাফ ও বিল্ডিং সিস্টেমের মধ্যে শক্তিশালী বিভাজন। একটি হাসপাতালের জন্য প্রয়োজন স্টাফদের কাজের দক্ষতা বাড়ানো, পাশাপাশি কোনো ভিজিটরের ডিভাইস যাতে কোনোভাবেই রোগীর সিস্টেমের কাছাকাছি পৌঁছাতে না পারে তা নিশ্চিত করা। রেসিডেন্সিয়াল অপারেটরদের জন্য প্রয়োজন ভাড়াটেদের স্বাধীনতা বজায় রাখা, আর একই সাথে শেয়ার্ড ইনফ্রাস্ট্রাকচারের ওপর কেন্দ্রীয় নিয়ন্ত্রণ বজায় রাখা।
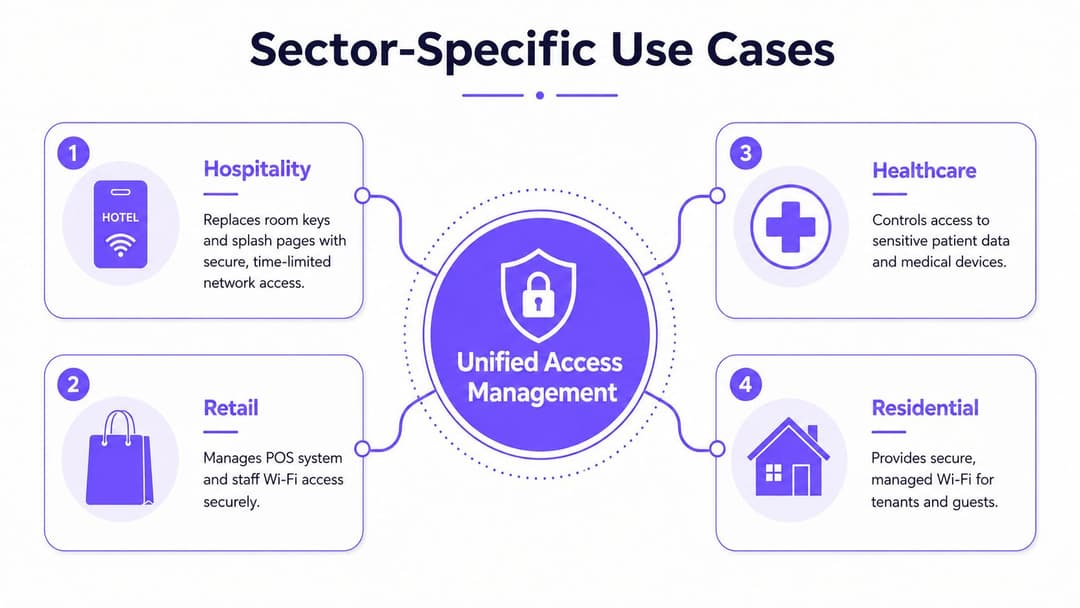
হসপিটালিটি
হোটেলগুলি বারবার স্প্ল্যাশ-পেজ ইন্টারঅ্যাকশনের ঝামেলা এড়াতে OpenRoaming এবং Passpoint ব্যবহার করতে পারে। একজন গেস্ট একবার অথেন্টিকেট করেন এবং একটি সামঞ্জস্যপূর্ণ ডিভাইস ফ্রন্ট ডেস্কে অন্য কোনো শেয়ার করা পাসওয়ার্ড না চেয়েই পরবর্তী ভিজিটগুলিতে পুনরায় কানেক্ট হতে পারে। ভেন্যুটি এখনও গেস্ট পলিসি প্রয়োগ করতে পারে, প্রয়োজনে রুম বা গ্রুপগুলিকে আইসোলেট করতে পারে এবং স্টাফ ও বিল্ডিং সিস্টেমকে গেস্ট সেগমেন্ট থেকে দূরে রাখতে পারে।
এই বিভাজন অত্যন্ত গুরুত্বপূর্ণ কারণ হসপিটালিটি নেটওয়ার্কগুলো পাবলিক কানেক্টিভিটির সাথে অপারেশনাল টেকনোলজিকে একত্রিত করে। ডোর কন্ট্রোলার, থার্মোস্ট্যাট, ক্যামেরা, কিওস্ক, পেমেন্ট সরঞ্জাম এবং প্রোপার্টি ম্যানেজমেন্ট সিস্টেমের নিরাপত্তার প্রয়োজনীয়তা ভিন্ন ভিন্ন। নেটওয়ার্ক অ্যাক্সেসে সেই পার্থক্যগুলোর প্রতিফলন থাকা উচিত, প্রতিটি সংযুক্ত ডিভাইসকে অন্য আরেকটি সাধারণ গেস্ট হিসেবে বিবেচনা করার পরিবর্তে।
অপারেশনাল সফটওয়্যারও মনোযোগের দাবি রাখে। হসপিটালিটি অপারেশনে ত্রুটি কমানোর রিসোর্সগুলি এটি বুঝতে সাহায্য করে যে কেন ব্যস্ত ভেন্যুগুলিতে অ্যাক্সেস ওয়ার্কফ্লো নির্ভরযোগ্য হওয়া আবশ্যক, যেখানে একটি ছোট অথেন্টিকেশন ব্যর্থতা দ্রুত ফ্রন্ট-ডেস্ক বা সার্ভিসের সমস্যায় পরিণত হতে পারে।
খুচরা বিক্রেতা
রিটেইলারদের পয়েন্ট-অফ-সেল সিস্টেম, হ্যান্ডহেল্ড স্ক্যানার, স্টাফ ডিভাইস, ঠিকাদার এবং ক্রেতাদের আলাদা করা প্রয়োজন। একটি ইউনিফাইড পলিসি একজন স্টোর অ্যাসোসিয়েটকে স্টক অপারেশনের জন্য প্রয়োজনীয় কানেক্টিভিটি দিতে পারে, পাশাপাশি পেমেন্ট ইনফ্রাস্ট্রাকচারকে একটি সীমাবদ্ধ পাথে রাখতে পারে। মার্কেটিং টিমগুলো CRM কানেক্টর এবং মার্কেটিং অটোমেশনের মাধ্যমে সম্মতি দেওয়া গেস্ট WiFi ডেটা ব্যবহার করতে পারে, তবে সেই বাণিজ্যিক ব্যবহার যেন প্রযুক্তিগত আইসোলেশনকে দুর্বল না করে।
ডিজাইনের মূল চ্যালেঞ্জ হলো মালিকানা। আইটি টিমের নেটওয়ার্ক এবং আইডেন্টিটি পলিসি নিয়ন্ত্রণ করা উচিত, অন্যদিকে মার্কেটিং টিম গ্রহণযোগ্য এনগেজমেন্ট এবং ডেটা ব্যবহার নির্ধারণ করবে। একটি যৌথ পলিসি মডেল উভয় টিমকে একটি প্রমোশনাল পোর্টালকে নিরাপত্তার বিকল্পে পরিণত না করেই একই অ্যাক্সেস ইভেন্ট থেকে কাজ করার সুবিধা দেয়।
Healthcare
হাসপাতাল এবং ক্লিনিকগুলোর জন্য এমন স্টাফ অ্যাক্সেসের প্রয়োজন যা মোবাইল ডিভাইস, ক্লিনিক্যাল ওয়ার্কস্টেশন, মেডিকেল সরঞ্জাম এবং ডিরেক্টরি পরিষেবা জুড়ে কাজ করে। সার্টিফিকেট-গ্রেড অ্যাক্সেস শেয়ার করা ওয়্যারলেস পাসওয়ার্ডের ওপর নির্ভরতা কমাতে পারে, অন্যদিকে পৃথক পলিসিগুলো রোগীর সিস্টেম এবং মেডিকেল সরঞ্জামগুলোকে গেস্ট কানেক্টিভিটি থেকে দূরে রাখে।
স্বাস্থ্যসেবা পরিবেশেও এমন কিছু পুরোনো বা লেগাসি সরঞ্জাম থাকে যা বর্তমান অথেন্টিকেশন পদ্ধতিগুলোকে সমর্থন করে না। সেই ডিভাইসগুলোর জন্য সুনির্দিষ্ট সেগমেন্টেশন, সীমাবদ্ধ রুট, মনিটরিং এবং নথিপত্রসহ মালিকানা প্রয়োজন। ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্ট অসমর্থিত সরঞ্জামগুলোকে আধুনিক করে তোলে না, তবে এটি সেই সরঞ্জামগুলোকে একটি অনিয়ন্ত্রিত ব্যতিক্রমী বিষয়ে পরিণত হওয়া থেকে রোধ করতে পারে।
আবাসিক এবং ছাত্রাবাস
মাল্টি-টেন্যান্ট বিল্ডিংগুলির জন্য টেন্যান্ট-স্তরের আইসোলেশন প্রয়োজন যা ব্যবহারকারীকে বাড়ির WiFi-এর মতোই সহজ অভিজ্ঞতা দেবে। iPSK লিগ্যাসি ডিভাইসগুলিকে সমর্থন করতে সাহায্য করতে পারে এবং অপারেটরদের পৃথক ইউনিট, টেন্যান্ট বা ডিভাইস গ্রুপে ক্রেডেন্সিয়াল বা পলিসি অ্যাসাইন করার অনুমতি দেয়। এর ফলে স্টাফ, রক্ষণাবেক্ষণ ঠিকাদার, ভিজিটর এবং বিল্ডিং সিস্টেমগুলি পুরো বিল্ডিং জুড়ে একটি একক পাসওয়ার্ড প্রকাশ না করেই আলাদা অ্যাক্সেস অধিকার পেতে পারে।
নিরাপত্তা সুবিধা এবং ঝুঁকি প্রশমন যা এই বিনিয়োগকে যৌক্তিক করে তোলে
ইউনিফাইড অ্যাক্সেস ম্যানেজমেন্টের জন্য সবচেয়ে শক্তিশালী ব্যবসায়িক যুক্তি এটি নয় যে একটি পণ্য প্রতিটি হুমকি দূর করবে। বরং এটি শেয়ার্ড ক্রেডেনশিয়াল, অসঙ্গতিপূর্ণ অনবোর্ডিং এবং বিলম্বিত বাতিলের কারণে তৈরি হওয়া এড়ানো যায় এমন ঝুঁকিগুলি হ্রাস করে।
সার্টিফিকেট-ভিত্তিক এবং পাসওয়ার্ডহীন অ্যাক্সেস ডিজাইনের কেন্দ্র থেকে শেয়ার করা WiFi সিক্রেটকে সরিয়ে দেয়। যখন গেস্ট জার্নিতে ব্যক্তিগত আইডেন্টিটি এবং একটি সীমিত পলিসি ব্যবহার করা হয়, তখন চুরি হওয়া গেস্ট পাসওয়ার্ড একই স্তরের অ্যাক্সেস প্রদান করতে পারে না। স্টাফদের জন্য, সার্টিফিকেট বা পাসকি এমন ক্রিডেনশিয়ালের উপর নির্ভরতা কমাতে পারে যেগুলিকে আক্রমণকারীরা সাধারণত ফিশিং, পুনঃব্যবহার এবং ক্রিডেনশিয়াল স্টাফিংয়ের মাধ্যমে লক্ষ্যবস্তু করে থাকে।
NCSC ২৩ এপ্রিল ২০২৬ তারিখে জানিয়েছে যে পাসকিগুলো সবচেয়ে শক্তিশালী পাসওয়ার্ডের সাথে টু-স্টেপ ভেরিফিকেশন ব্যবহার করার মতোই সুরক্ষিত এবং সাধারণত তার চেয়েও বেশি নিরাপদ। সংস্থাটি তাদের পাসকি নির্দেশিকায় এগুলোকে পাসওয়ার্ডের পরবর্তী ধাপ হিসেবে বর্ণনা করেছে। এই অনুমোদন যুক্তরাজ্যের প্রতিষ্ঠানগুলোকে অথেন্টিকেশন কৌশলের জন্য একটি স্পষ্ট দিকনির্দেশনা দেয়, যদিও বাস্তবায়নের ক্ষেত্রে এখনও ডিভাইসের কভারেজ, রিকভারি, গেস্ট জার্নি এবং লেগাসি সিস্টেমের বিষয়টি বিবেচনা করতে হবে।
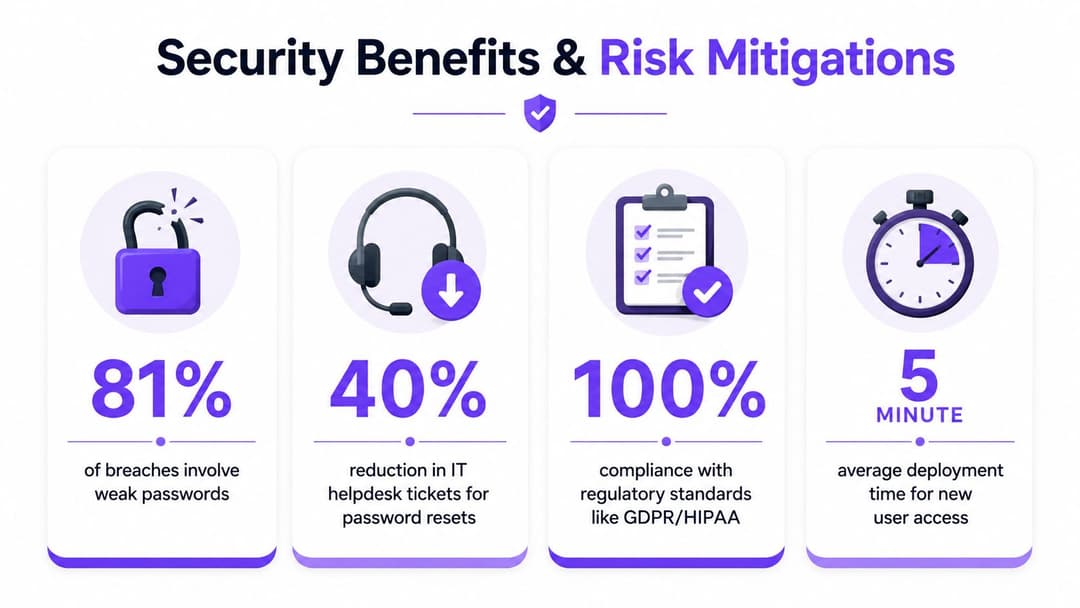
নিয়ন্ত্রণসমূহ যা পার্থক্য গড়ে তোলে
- ব্যক্তিগত ক্রেডেন্সিয়াল: একটি শেয়ার্ড পাসওয়ার্ডের পরিবর্তে কোনো ব্যক্তি, ডিভাইস বা পরিষেবার জন্য অ্যাক্সেস বরাদ্দ করুন।
- প্রতি-ডিভাইস এনক্রিপশন: আধুনিক ওয়্যারলেস প্রমাণীকরণ ব্যবহার করুন যাতে সংযুক্ত ডিভাইসগুলি সমস্ত একটি সাধারণ সিক্রেটের উপর নির্ভর না করে।
- স্বয়ংক্রিয় প্রত্যাহার: ডিরেক্টরি এবং ডিভাইসের অবস্থার সাথে অ্যাক্সেস লিঙ্ক করুন, তারপর সেই বৈশিষ্ট্যগুলি পরিবর্তিত হলে অ্যাক্সেস সরিয়ে দিন বা সীমিত করুন।
- সুবিধাপ্রাপ্ত বিধিনিষেধ: সাধারণ গেস্ট অ্যাক্সেসের চেয়ে প্রশাসন এবং রক্ষণাবেক্ষণ পাথে আরও শক্তিশালী নিয়ন্ত্রণ প্রয়োগ করুন।
- কেন্দ্রীয় ইভেন্ট দৃশ্যমানতা: প্রমাণীকরণ এবং অনুমোদনের ইভেন্টগুলি রেকর্ড করুন যাতে নিরাপত্তা টিমগুলি কোনো আইডেন্টিটি বা টোকেনের সাথে কার্যকলাপ সংযুক্ত করতে পারে।
NCSC ম্যানেজমেন্ট, রক্ষণাবেক্ষণ এবং প্রশাসনিক অ্যাক্সেসের জন্য MFA-এর সুপারিশ করে, পাশাপাশি প্রিভিলেজড অ্যাক্সেস ম্যানেজমেন্টের পরামর্শ দেয় যা প্রশাসনিক ব্যবহারকে বিশ্বস্ত ওয়ার্কস্টেশনে সীমাবদ্ধ করে। এটি অথেন্টিকেশন এবং অথরাইজেশনের ইভেন্টগুলো লগ এবং মনিটর করারও সুপারিশ করে। সুরক্ষিত অনলাইন পরিষেবা পরিচালনার জন্য এর নির্দেশিকা সেশন হাইজ্যাকিং, টোকেন রিপ্লে এবং AiTM আক্রমণ প্রতিরোধের পাশাপাশি দ্রুত শনাক্তকরণ এবং সেশন বাতিলের মতো নিয়ন্ত্রণ ব্যবস্থাগুলোকে আরও জোরদার করে।
যুক্তরাজ্যের বাজার নির্দেশ করে যে এই কাজটি মূলধারার এন্টারপ্রাইজ অপারেশনে পরিণত হয়েছে। MarketsandMarkets UK IAM market data অনুসারে, যুক্তরাজ্যের IAM বাজারের মূল্য ২০২৫ সালে ১.৭৫১৭ বিলিয়ন ডলার ছিল এবং ২০৩০ সালের মধ্যে এটি ২.৬৬৩৯ বিলিয়ন ডলারে পৌঁছাবে বলে ধারণা করা হচ্ছে, যা ২০২৫ থেকে ২০৩০ সালের মধ্যে ৮.৭% CAGR নির্দেশ করে। একই উৎস IAM-কে পরিচয় যাচাইকরণ, অথেন্টিকেশন, অথরাইজেশন এবং লাইফসাইকেল ম্যানেজমেন্টের মূল ভিত্তি হিসেবে উল্লেখ করেছে।
যেসব প্রতিষ্ঠান স্পেশালিস্ট সিকিউরিটি টুলিং মূল্যায়ন করছে, তাদের জন্য Horus Intelligence প্ল্যাটফর্ম হল সিকিউরিটি সক্ষমতার আরেকটি উদাহরণ যা টিমগুলি আইডেন্টিটি কন্ট্রোলের পাশাপাশি মূল্যায়ন করতে পারে। গুরুত্বপূর্ণ প্রশ্নটি হল কীভাবে মনিটরিং, আইডেন্টিটি পলিসি এবং রেসপন্স ওয়ার্কফ্লো সংযুক্ত থাকে, একটি প্রতিষ্ঠান কতগুলি ড্যাশবোর্ড পরিচালনা করতে পারে তা নয়।
বাস্তবায়ন চেকলিস্ট এবং মাইগ্রেশনের সর্বোত্তম অনুশীলনসমূহ
একটি প্রোডাক্ট ডেমোনেস্ট্রেশন দিয়ে নয়, বরং একটি ইনভেন্টরি দিয়ে শুরু করুন। প্রতিটি SSID, অ্যাক্সেস পয়েন্ট, ডিরেক্টরি, RADIUS ডিপেন্ডেন্সি, গেস্ট ওয়ার্কফ্লো, ডিভাইস ক্যাটাগরি, অ্যাপ্লিকেশন এবং ফিজিক্যাল অ্যাক্সেস ইন্টিগ্রেশন তালিকাভুক্ত করুন। প্রতিটির মালিক কে, এটি কী সুরক্ষিত করে, কীভাবে ক্রেডেনশিয়াল ইস্যু করা হয় এবং কোনো ব্যক্তি বা ডিভাইস অনুমতি হারালে কী ঘটে তা রেকর্ড করুন।
প্রথমে কন্ট্রোল মডেল তৈরি করুন
পলিসি গ্রুপগুলি কনফিগার করার আগে সেগুলি নির্ধারণ করুন। সাধারণ গ্রুপগুলির মধ্যে রয়েছে গেস্ট, কর্মচারী, ঠিকাদার, ম্যানেজড এন্ডপয়েন্ট, IoT সরঞ্জাম, পেমেন্ট সিস্টেম, বিল্ডিং কন্ট্রোল এবং অ্যাডমিনিস্ট্রেটর। প্রতিটি গ্রুপের জন্য নির্দিষ্ট করুন:
- পরিচয়ের উৎস: উৎসটি Entra ID, Google Workspace, Okta, একটি গেস্ট আইডেন্টিটি ওয়ার্কফ্লো, একটি ইনভেন্টরি রেকর্ড নাকি ডিভাইসের ক্রিডেনশিয়াল তা নির্ধারণ করুন।
- অথেন্টিকেশন পদ্ধতি: পাসকি, সার্টিফিকেট, Passpoint, OpenRoaming, iPSK অথবা ডিভাইস এবং ঝুঁকির সাথে সামঞ্জস্যপূর্ণ অন্য কোনো পদ্ধতি নির্বাচন করুন।
- নেটওয়ার্কের পরিধি: পরিচয়ের জন্য ঠিক কোন কোন পরিষেবা এবং সেগমেন্ট প্রয়োজন তা নথিভুক্ত করুন, তারপর ডিফল্ট হিসেবে অন্য সবকিছু ব্লক করে দিন।
- লাইফসাইকেল ওনার: প্রভিশনিং, পর্যালোচনা, ইনসিডেন্ট রেসপন্স এবং অ্যাক্সেস বাতিলের জন্য দায়িত্ব অর্পণ করুন।
ব্যাপক স্টাফ রোলআউটের আগে ডিরেক্টরি সিঙ্ক্রোনাইজেশন করা উচিত। একটি ছোট গ্রুপের সাথে জয়েনার, মুভার এবং লিভার ইভেন্টগুলো পরীক্ষা করুন, তারপর যাচাই করুন যে পলিসি পরিবর্তনগুলো ওয়্যারলেস অ্যাক্সেস, অ্যাপ্লিকেশন এবং সক্রিয় সেশনগুলোকে উদ্দেশ্য অনুযায়ী প্রভাবিত করছে কিনা। এটি ধরে নেবেন না যে একটি ডিরেক্টরি অ্যাকাউন্ট মুছে ফেললে প্রতিটি বিদ্যমান টোকেন বা সংযোগ স্বয়ংক্রিয়ভাবে বন্ধ হয়ে যায়।
সমান্তরালভাবে মাইগ্রেট করুন
ট্রানজিশনের সময় বিদ্যমান নেটওয়ার্কের পাশাপাশি আধুনিক অ্যাক্সেস পাথটি চালু রাখুন। একটি নিয়ন্ত্রিত স্টাফ গ্রুপ এবং ম্যানেজড ডিভাইসের একটি প্রতিনিধি সেট দিয়ে শুরু করুন। অসমর্থিত যন্ত্রপাতির জন্য একটি সতর্কতার সাথে সীমাবদ্ধ ফলব্যাক রাখুন, তবে সেই ব্যতিক্রমটির জন্য একজন মালিক এবং একটি রিটায়ারমেন্টের শর্ত নির্ধারণ করুন।
IoT এবং লিগ্যাসি সিস্টেমের জন্য, সেগুলিকে অতিথি নেটওয়ার্কে রাখার পরিবর্তে ডেডিকেটেড ক্রেডেন্সিয়াল এবং স্পষ্ট সেগমেন্টেশন ব্যবহার করুন। প্রিন্টার, স্ক্যানার, থার্মোস্ট্যাট, ক্যামেরা, পেমেন্ট টার্মিনাল এবং বিল্ডিং কন্ট্রোলগুলি সাধারণ এবং ত্রুটিপূর্ণ পরিস্থিতিতে পরীক্ষা করুন। একটি ডিভাইস যা ইনস্টলেশনের সময় সফলভাবে সংযুক্ত হয় কিন্তু তার ক্রেডেন্সিয়াল রিনিউ করতে পারে না বা অ্যাক্সেস-পয়েন্ট পরিবর্তন সহ্য করতে পারে না, সেটি প্রোডাকশনের জন্য প্রস্তুত নয়।
প্রমাণ পর্যবেক্ষণ করুন
রোলআউটের সময় অথেনটিকেশন লগগুলো মনিটর করুন। বারবার ব্যর্থতা, অপ্রত্যাশিত ডিভাইসের ধরন, অস্বাভাবিক ভেন্যু অ্যাক্সেস, বাসি সার্টিফিকেট এবং কোনো ভূমিকা পরিবর্তনের পরেও অ্যাক্সেসের অনুরোধ করা অ্যাকাউন্টগুলোর সন্ধান করুন। রিসেপশন, স্টোর ম্যানেজার, ওয়ার্ড স্টাফ এবং ফ্যাসিলিটি টিমগুলোকে তাদের দৈনন্দিন সংযোগ পদ্ধতি পরিবর্তন করার আগে প্রশিক্ষণ দিন।
যখন ইনভেন্টরি সঠিক থাকে, পলিসি মডেলটি অনুমোদিত হয় এবং নেটওয়ার্ক স্টেট প্রয়োজনীয় ইন্টিগ্রেশনগুলিকে সমর্থন করে, তখন একটি মাল্টি-সাইট ডিপ্লয়মেন্ট মাসের পরিবর্তে কয়েক সপ্তাহের মধ্যে সম্পন্ন করা যেতে পারে। এটি কোনো সার্বজনীন প্রতিশ্রুতি নয়। যেসব সাইটে নথিভুক্ত নয় এমন লিগ্যাসি সিস্টেম, অসঙ্গতিপূর্ণ ডিরেক্টরি বা অসমর্থিত ডিভাইস রয়েছে সেগুলির জন্য আরও প্রস্তুতির প্রয়োজন হয়, এবং সেই কাজে তাড়াহুড়ো করলে বিলম্বের বিষয়টি ইনসিডেন্ট রেসপন্সের ক্ষেত্রে চলে যায়।
কীভাবে Purple পাসওয়ার্ডহীন অ্যাক্সেস এবং কার্যকর অ্যানালিটিক্স প্রদান করে
Purple গেস্ট, স্টাফ এবং ডিভাইস অ্যাক্সেসকে একটি সাধারণ অপারেশনাল মডেলে নিয়ে আসে OpenRoaming, Passpoint, iPSK এবং ডিরেক্টরি সিঙ্ক্রোনাইজেশন-এর সমন্বয়ে। গেস্টরা ইমেল-ভিত্তিক জার্নির মাধ্যমে অথেন্টিকেট করতে পারেন এবং প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা অ্যাক্সেসের সাথে কানেক্ট হতে পারেন, অন্যদিকে স্টাফরা Microsoft Entra ID, Google Workspace বা Okta-র সাথে কানেক্ট করা সার্টিফিকেট-গ্রেড, পাসওয়ার্ডহীন পলিসি ব্যবহার করতে পারেন।
প্ল্যাটফর্মটি মাল্টি-টেন্যান্ট পরিবেশকেও সমর্থন করে যেখানে বাসিন্দাদের সহজ কানেক্টিভিটি প্রয়োজন কিন্তু অপারেটরদের আইসোলেশন প্রয়োজন। iPSK লেগ্যাসি ডিভাইসগুলির জন্য একটি পথ প্রদান করে, অন্যদিকে স্টাফ অ্যাক্সেস ডিরেক্টরি আইডেন্টিটির সাথে যুক্ত করা যেতে পারে এবং অন-প্রেমিসেস RADIUS সার্ভার রক্ষণাবেক্ষণ না করেই পরিচালনা করা যেতে পারে। Purple নেটওয়ার্ক পরিবেশগুলিকে সমর্থন করে যা Meraki, Aruba, Ruckus, Mist এবং UniFi সহ বিভিন্ন ভেন্ডরকে কেন্দ্র করে তৈরি করা হয়েছে।
ডিজাইনের অন্য অর্ধেক হলো ভিজিবিলিটি। CRM কানেক্টর, মার্কেটিং অটোমেশন, সমীক্ষা এবং সিকিউরিটি অ্যাড-অনগুলো সম্মতি দেওয়া ফার্স্ট-পার্টি WiFi ডেটাকে অপারেশনাল এবং বাণিজ্যিক অন্তর্দৃষ্টিতে রূপান্তর করতে পারে। এটি নেটওয়ার্ক টিমগুলোকে অথেনটিকেশন আচরণ এবং পলিসির ফলাফল পরিমাপ করতে দেয়, যখন মার্কেটিং টিমগুলো অনুমোদিত এনগেজমেন্ট ডেটা নিয়ে কাজ করে।
যেসব প্রতিষ্ঠান বিশেষভাবে পাসওয়ার্ডবিহীন গেস্ট অভিজ্ঞতার মূল্যায়ন করছে, তাদের জন্য Purple passwordless WiFi দেখায় যে কীভাবে এই পদ্ধতিটি শেয়ার করা পাসওয়ার্ড এবং বারবার Captive Portal-এর ঝক্কি দূর করতে পারে। সঠিক স্থাপনা এখনও ডিভাইসের সামঞ্জস্যতা, আইডেন্টিটি ওনারশিপ, সেগমেন্টেশন এবং একটি পরীক্ষিত মাইগ্রেশন প্ল্যানের ওপর নির্ভর করে।
Purple একই অপারেশনাল মডেলে OpenRoaming, Passpoint, সার্টিফিকেট-গ্রেড আইডেন্টিটি, iPSK এবং অ্যানালিটিক্স সহ পাসওয়ার্ডবিহীন গেস্ট, কর্মী এবং মাল্টি-টেন্যান্ট WiFi অ্যাক্সেসের জন্য একটি ইউনিফাইড প্ল্যাটফর্ম অফার করে। আপনার ভেন্যুর গেস্ট WiFi, কর্মীদের আইডেন্টিটি এবং IoT অ্যাক্সেস পলিসিগুলোকে কীভাবে এটি সংযুক্ত করতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।



