

২০১২ সালের যুক্তরাজ্যের একটি পোলে দেখা গেছে যে ৫৬% পাবলিক-Wi-Fi ব্যবহারকারী কখনই বা খুব কমই পরীক্ষা করে দেখেছেন যে নেটওয়ার্কটি নিরাপদ কিনা, যদিও ১৪% অনলাইন ব্যাংকিং ব্যবহার করেছেন এবং ১৫% কার্ডের বিবরণ লিখেছেন সেই নেটওয়ার্কগুলিতে। অসুরক্ষিত WiFi এবং কোনো পাসওয়ার্ড ছাড়া WiFi এক জিনিস নয়। এর অর্থ হলো নেটওয়ার্কটি ব্যবহারকারী, ডিভাইস বা সেশনকে সঠিকভাবে যাচাই করে না, তাই ওয়্যারলেস হপটিকেই বিশ্বাস করা যায় না।
অপারেশনাল উত্তরটি সরাসরি: শেয়ার্ড পাসওয়ার্ডগুলিকে পরিচয়-ভিত্তিক অ্যাক্সেস দিয়ে প্রতিস্থাপন করুন, যেমন OpenRoaming বা Passpoint, যাতে প্রথম প্যাকেট থেকেই প্রমাণীকরণ এবং এনক্রিপশন শুরু হয়। দেয়ালে থাকা একটি পাসওয়ার্ড বড়জোর অ্যাক্সেস নিয়ন্ত্রণ করে। এটি স্বতন্ত্র জবাবদিহিতা, নির্ভরযোগ্য ডিভাইস ট্রাস্ট, দ্রুত প্রত্যাহার বা অভ্যন্তরীণ সিস্টেম থেকে আইসোলেশন প্রদান করে না।
ভ্যেনু মালিক, IT প্রশাসক এবং প্রপার্টি ম্যানেজারদের জন্য এটি একটি নেটওয়ার্ক-ডিজাইন সমস্যা, কোনো অতিথি-সচেতনতা অভিযান নয়। ব্যবহারকারীদের একটি স্পুফড SSID সনাক্ত করতে, এনক্রিপশন লেবেল বিশ্লেষণ করতে বা কোনো captive portal আসল কিনা তা নির্ধারণ করতে হবে না। নেটওয়ার্কেরই উচিত নিরাপদ পথটিকে সবচেয়ে সহজ পথ করে তোলা।
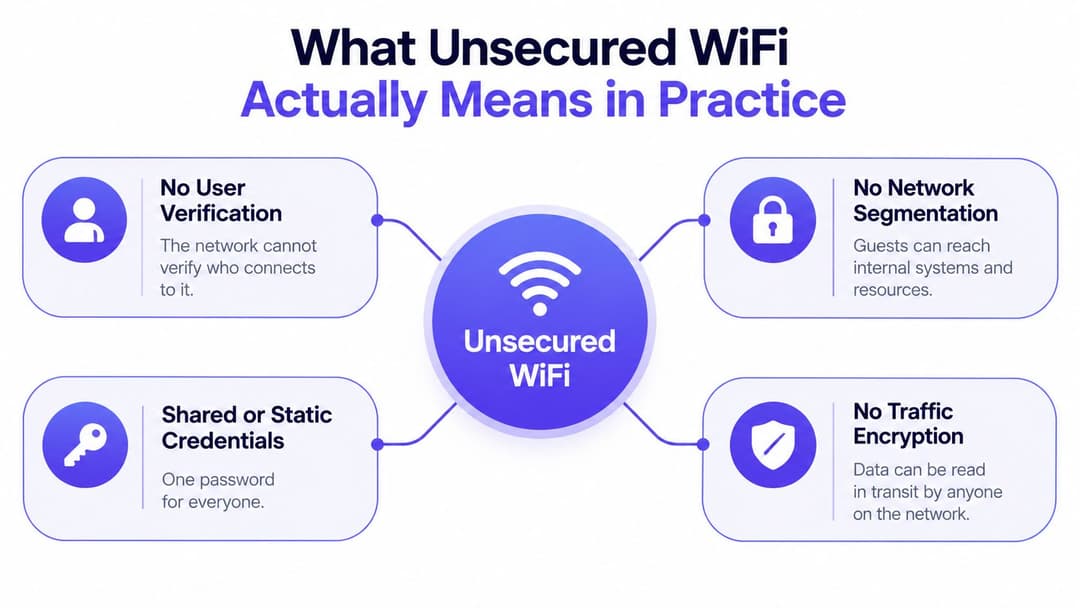
বাস্তব ক্ষেত্রে সুরক্ষিত নয় এমন WiFi বলতে আসলে কী বোঝায়
একটি পাসওয়ার্ড কোনো ভেন্যু WiFi নেটওয়ার্ককে নিরাপদ করে না। একটি ওপেন SSID হলো এর সবচেয়ে স্পষ্ট উদাহরণ, তবে একটি নেটওয়ার্ক তখনও দুর্বলভাবে সুরক্ষিত থাকতে পারে যখন প্রতিটি অতিথি একটি শেয়ার করা শংসাপত্র পায়, ডিভাইসগুলি একই ট্রাস্ট বাউন্ডারিতে থাকে এবং ট্রাফিক পয়েন্ট-অফ-সেল, বিল্ডিং-ম্যানেজমেন্ট বা অ্যাডমিনিস্ট্রেশন সিস্টেমে পৌঁছাতে পারে।
অসুরক্ষিত WiFi হলো এমন একটি সংযোগ যা তিনটি নিয়ন্ত্রণ স্থাপন এবং প্রয়োগ করতে পারে না: ব্যবহারকারী কে, ডিভাইসটি অনুমোদিত কিনা এবং এটি কোন সেশন বা নেটওয়ার্ক রিসোর্স ব্যবহার করতে পারে। এনক্রিপশন ট্রানজিটে থাকা ট্রাফিককে রক্ষা করে, কিন্তু এটি পরিচয়, অ্যাক্সেসের সুযোগ বা জবাবদিহিতা নির্ধারণ করে না।
নিরাপত্তার স্পেকট্রাম
একটি ওপেন SSID কোনো কার্যকর WiFi-লেয়ার প্রমাণীকরণ প্রদান করে না। অ্যাক্সেস পয়েন্টটি কাছাকাছি থাকা ক্লায়েন্টদের গ্রহণ করে, যার ফলে অপারেটরের কাছে একজন বৈধ অতিথি এবং একজন আক্রমণকারী বা আনম্যানেজড ডিভাইসের মধ্যে পার্থক্য করার মতো কোনো ভিত্তি থাকে না।
একটি শেয়ার্ড প্রি-শেয়ার্ড কী একটি গুরুতর অপারেশনাল দুর্বলতা বজায় রেখেও বেসিক অ্যাডমিশন কন্ট্রোল উন্নত করে। একটি রিসেপশন ডেস্ক, মেনু, স্টিকার বা ইভেন্ট সাইনের উপর থাকা একটি পাসওয়ার্ড প্রত্যেক প্রাপককে একই শংসাপত্র দেয়। একবার এটি ফাঁস হয়ে গেলে, অপারেটর সবার জন্য অ্যাক্সেস পরিবর্তন না করে কোনও একক ব্যক্তির অ্যাক্সেস প্রত্যাহার করতে পারে না। পাসওয়ার্ডটি ডিভাইসের পরিচয় বা নিরাপত্তা সংক্রান্ত কোনো প্রমাণও প্রদান করে না।
ডিভাইস প্রতি এবং পরিচয়-সংযুক্ত অ্যাক্সেস আরও শক্তিশালী নিয়ন্ত্রণ প্রদান করে। iPSK ডিভাইস বা ডিভাইস গ্রুপগুলিতে বিভিন্ন কী বরাদ্দ করতে পারে, যখন 802.1X একটি পরিচয় পরিষেবার মাধ্যমে ব্যবহারকারী বা মেশিনগুলিকে অথেনটিকেট করে। Passpoint এবং OpenRoaming অতিথিদের একটি পরিচিত চেহারার SSID বেছে নিতে এবং একটি শেয়ার্ড পাসওয়ার্ড দেওয়ার জন্য অনুরোধ করার পরিবর্তে, ডিভাইসগুলিকে একটি বিশ্বস্ত প্রোফাইলের মাধ্যমে অংশগ্রহণকারী নেটওয়ার্কগুলি আবিষ্কার করতে এবং যোগদান করতে দেয়। ডিপ্লয়মেন্টের বিকল্পগুলি তুলনা করার জন্য, WPA2-Enterprise এবং PSK-এর এই তুলনাটি দেখায় যে কেন ব্যক্তিগত অথেনটিকেশন একটি সাধারণ কী-এর চেয়ে বেশি জবাবদিহিতা প্রদান করে।
অপারেটরের নিয়ম: জিজ্ঞাসা করুন নেটওয়ার্ক কী যাচাই করে, এটি কী বিচ্ছিন্ন করে এবং কত দ্রুত অ্যাক্সেস প্রত্যাহার করা যেতে পারে।
UK Information Commissioner's Office WiFi-এর জন্য WPA2 এবং যেখানে সমর্থিত, WPA3 ব্যবহারের পরামর্শ দেয়। একটি আরও বিস্তৃত অ্যাক্সেস ডিজাইনের মধ্যে সেই নির্দেশিকাটি প্রয়োগ করুন। আইডেন্টিটি, জবাবদিহিতা এবং সেগমেন্টেশন দুর্বল থাকা অবস্থায়ও এনক্রিপশন রেডিও লিঙ্কটিকে রক্ষা করতে পারে।
টার্গেট হল প্রথম প্যাকেট থেকেই পরিচয় এবং আইসোলেশন। ভেন্যু মালিক, IT প্রশাসক এবং প্রপার্টি ম্যানেজারদের উচিত দেয়ালের পাসওয়ার্ডগুলি পরিবর্তন করে সার্টিফিকেট-গ্রেড বা পরিচয়-ভিত্তিক অ্যাক্সেস চালু করা, তারপর অতিথি, কর্মী, IoT এবং অপারেশনাল সিস্টেমগুলিকে আলাদা করা। একটি নিরাপদ নেটওয়ার্ক ডিজাইন অতিথিদের উপর থেকে বোঝা সরিয়ে নেওয়া উচিত, তাদের স্পুফ করা SSID সনাক্ত করতে বা Captive Portal বিচার করতে বলার পরিবর্তে।
ওপেন এবং শেয়ার্ড-পাসওয়ার্ড নেটওয়ার্কের ঝুঁকি সমূহ
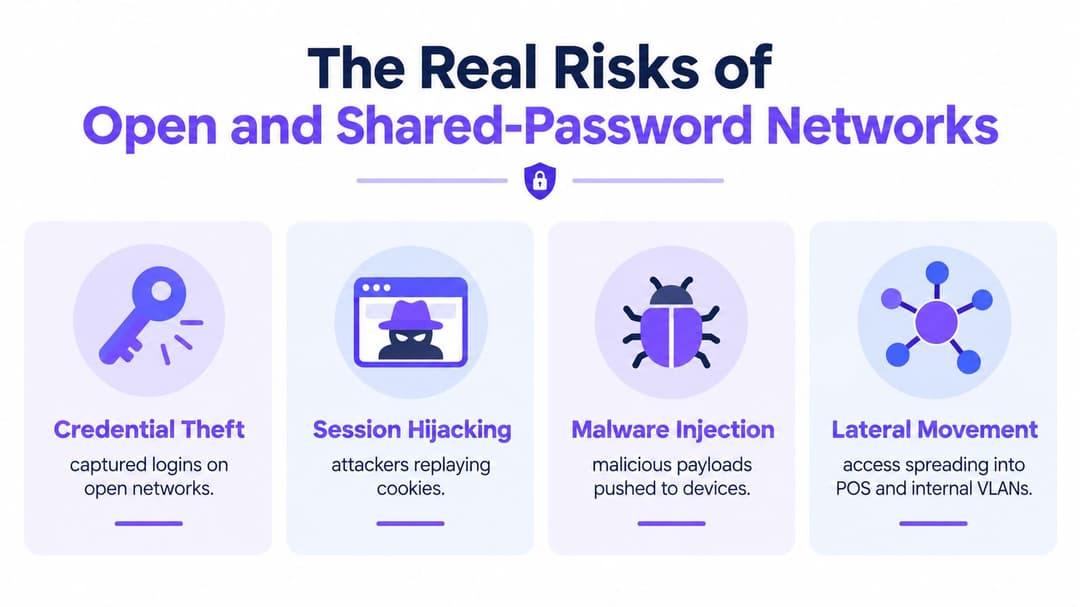
ওপেন এবং শেয়ার্ড-পাসওয়ার্ড WiFi কেবল ব্যবহারকারী-শিক্ষার সমস্যা নয়, এটি একটি অপারেটর-ডিজাইন ব্যর্থতা। এটি অ্যাপ্লিকেশন এনক্রিপশনবিহীন ট্রাফিক উন্মুক্ত করতে পারে, ব্যবহারকারীদের ক্ষতিকারক গন্তব্যে রিডাইরেক্ট করতে পারে, একটি ভেন্যুর SSID অনুকরণ করতে পারে, অথবা একটি সংক্রমিত ডিভাইসকে স্থানীয় পরিষেবাগুলিতে পৌঁছাতে দিতে পারে। HTTPS অনেক ওয়েব লেনদেন রক্ষা করে, তবে এটি নির্ধারণ করে না যে কোন ক্লায়েন্ট একে অপরকে দেখতে পাবে বা কোন অভ্যন্তরীণ সিস্টেমে তারা পৌঁছাতে পারবে।
ঐতিহাসিক যুক্তরাজ্যের প্রমাণগুলো দেখায় যে অপারেটরদের কতটা বড় পরিসর সুরক্ষিত করার প্রত্যাশা করা হয়েছিল। গবেষণায় দেখা গেছে ২০১৮ সালে যুক্তরাজ্যে প্রায় ৫০০,০০০ বাণিজ্যিক WiFi হটস্পট ছিল, যা ২০১৩ থেকে প্রায় ২০০% বৃদ্ধি পেয়েছে, এবং ২০১৬ সালে মোবাইল-ডেটা সাবস্ক্রিপশন থাকা যুক্তরাজ্যের ৭৬% মানুষ এবং ২০১৭ সালে ৬৭% মানুষ পাবলিক WiFi ব্যবহার করেছিলেন। ২০১৩ সালের সেন্ট্রাল-লন্ডনের একটি পরীক্ষা থেকে ৩২২টি সম্পূর্ণ অরক্ষিত হটস্পট চিহ্নিত করা হয়, যা মোট সনাক্ত করা হটস্পটের ৩৬%। এই পরিসংখ্যানগুলো ঐতিহাসিক হলেও, পাবলিক অ্যাক্সেস কতটা ব্যাপকভাবে উন্মুক্ত হয়ে পড়েছিল তা এগুলো প্রমাণ করে। যুক্তরাজ্যের এই মূল WiFi গবেষণাই এর ভিত্তি প্রদান করে।
কী কী সমস্যা হতে পারে
- Credential theft: একটি জাল অ্যাক্সেস পয়েন্ট বা captive portal ব্যবহারকারীর নাম এবং পাসওয়ার্ড সংগ্রহ করতে পারে।
- Session compromise: অ্যাপ্লিকেশন বা ডিভাইস যদি সেশন টোকেন সুরক্ষিত করতে ব্যর্থ হয়, তবে একটি চুরি করা সেশন টোকেন দিয়ে একটি অথেন্টিকেটেড সার্ভিসে অ্যাক্সেস পাওয়া যেতে পারে।
- Malware delivery: একটি ক্ষতিকারক পোর্টাল, রিডাইরেক্ট বা ঝুঁকিপূর্ণ এন্ডপয়েন্ট ব্যবহারকারীদের অবাঞ্ছিত সফটওয়্যারের সংস্পর্শে আনতে পারে।
- Lateral movement: অতিথি ডিভাইসগুলো যদি অন্যান্য ক্লায়েন্ট, প্রিন্টার, ক্যাশ রেজিস্টার, সার্ভার বা বিল্ডিং সিস্টেমে পৌঁছাতে পারে, তবে সংযোগ করার পর আক্রমণকারী অতিরিক্ত লক্ষ্যবস্তু পেয়ে যায়।
- Compliance exposure: দুর্বল সেগ্রিগেশন তদন্তকে জটিল করে তোলে এবং ব্যক্তিগত ডেটা বা পেমেন্ট এনভায়রনমেন্ট জড়িত ঘটনাগুলোর প্রভাব বাড়িয়ে দেয়।
অপারেটরের সমস্যাটি হলো নিয়ন্ত্রণ। অ্যাপ্লিকেশন এনক্রিপশন পৃথক লেনদেন রক্ষা করতে পারে, যখন ভ্যেনুটি এখনও ক্লায়েন্টকে প্রমাণীকরণ করতে, নীতি প্রয়োগ করতে বা প্রথম নেটওয়ার্ক সেগমেন্টে অ্যাক্সেসযোগ্যতা সীমাবদ্ধ করতে ব্যর্থ হয়।
পেরিমিটার শুরু হয় অ্যাক্সেস পয়েন্ট থেকে
একটি হোটেলের লবি, শপিং সেন্টার, হাসপাতালের অপেক্ষার জায়গা বা আবাসিক গাড়ি পার্কিং এলাকা ডিফল্টভাবেই একটি প্রতিকূল রেডিও পরিবেশ। কাছাকাছি থাকা আক্রমণকারীরা একটি অনুরূপ নেটওয়ার্ক নাম ব্রডকাস্ট করতে পারে, স্বয়ংক্রিয়ভাবে সংযোগকারী ডিভাইসগুলির সন্ধান করতে পারে বা দুর্বল ক্লায়েন্ট এবং অ্যাক্সেস-পয়েন্ট কনফিগারেশনের সুযোগ নিতে পারে।
দেয়ালে প্রদর্শিত একটি পাসওয়ার্ড কোনো পরিচয়-ভিত্তিক নিরাপত্তা নয়। যখন একজন প্রাক্তন ঠিকাদার, অতিথি বা আক্রান্ত ডিভাইস সেই শংসাপত্রটি ধরে রাখে, তখন অপারেটর শুধুমাত্র পাসওয়ার্ড থেকে নির্ভরযোগ্যভাবে সংযোগটি শনাক্ত করতে পারে না। লগগুলিতে একটি ডিভাইস দেখাতে পারে, কিন্তু সেগুলি একটি নির্ভরযোগ্য ব্যক্তি-থেকে-ডিভাইস সম্পর্ক স্থাপন করে না।
অপারেটরদের উচিত শেয়ার্ড ক্রেডেনশিয়ালগুলিকে আইডেন্টিটি-ভিত্তিক, সার্টিফিকেট-গ্রেড অ্যাক্সেস যেমন OpenRoaming, Passpoint, iPSK, বা উপযুক্ত ক্ষেত্রে SSO দ্বারা প্রতিস্থাপন করা। তারপর নির্দিষ্ট পলিসির মাধ্যমে অতিথি, কর্মী, IoT এবং অপারেশনাল সিস্টেমগুলিকে আইসোলেট করুন। ওয়্যারলেস হপ সিকিউরিটি পেরিমিটারের অন্তর্ভুক্ত এবং সবার জন্য পাসওয়ার্ড পরিবর্তন না করেই অ্যাক্সেস বাতিল করার সুবিধা থাকা উচিত।
ওয়্যারলেস হপটিকে আপনার পেরিমিটারের অংশ হিসেবে বিবেচনা করুন। যদি হপটি ক্লায়েন্টকে প্রমাণীকরণ এবং বিচ্ছিন্ন না করে, তবে আপনার পেরিমিটারটি অসম্পূর্ণ থেকে যায়।
আক্রমণকারীরা আসলে কীভাবে অরক্ষিত WiFi এর সুযোগ নেয়
আক্রমণকারীদের একসাথে প্রতিটি নিরাপত্তা নিয়ন্ত্রণকে পরাস্ত করার প্রয়োজন হয় না। তারা সবচেয়ে সহজ সেই পয়েন্টটি খোঁজে যেখানে একজন ব্যবহারকারী, ডিভাইস বা অপারেটর ধরে নেয় যে নেটওয়ার্কটি আসল।
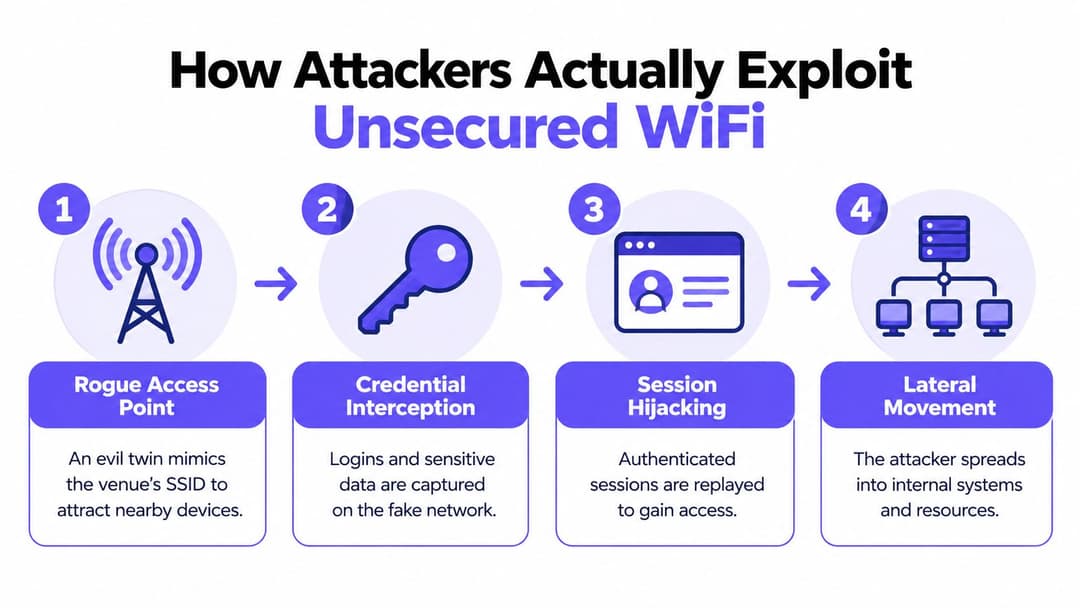
সবচেয়ে পরিচিত ধরনটি হলো একটি rogue access point, যা প্রায়শই evil twin নামে পরিচিত। একজন আক্রমণকারী এমন একটি নেটওয়ার্কের নাম প্রচার করে যা ভেন্যুর SSID-এর সাথে সাদৃশ্যপূর্ণ, সম্ভবত বানানে সামান্য পরিবর্তন করে বা "Free" এর মতো একটি অতিরিক্ত শব্দ যুক্ত করে। নাম পরিচিত দেখায় বলে একজন অতিথি সেটি বেছে নেন। সেই মুহূর্ত থেকে, আক্রমণকারী সংযোগের পথটি নিয়ন্ত্রণ করে এবং রিডাইরেক্ট প্রদর্শন করতে পারে, Captive Portal সাবমিশন ক্যাপচার করতে পারে, অথবা সঠিক অ্যাপ্লিকেশন সুরক্ষা নেই এমন ট্রাফিকের সাথে হস্তক্ষেপ করতে পারে।
চারটি সাধারণ অ্যাটাক পাথ
- Rogue access point: আক্রমণকারী একটি বিশ্বস্ত ভেন্যুর নাম অনুকরণ করে এবং কাছাকাছি থাকা ডিভাইস বা ব্যবহারকারীদের সংযোগ করার জন্য অপেক্ষা করে।
- Karma-style auto-connection: একটি ডিভাইস তার মনে রাখা নেটওয়ার্কগুলো অনুসন্ধান করে। আক্রমণকারী সেই নামগুলোর একটি দিয়ে উত্তর দেয়, যা ব্যবহারকারীকে কোনো সচেতন সিদ্ধান্ত নেওয়া ছাড়াই ডিভাইসটিকে সংযোগ করতে উৎসাহিত করে।
- Malicious captive portal: জাল নেটওয়ার্কটি একটি লগইন পেজ দেখায় যা অপ্রয়োজনীয় প্রমাণপত্র, অর্থপ্রদানের তথ্য বা আইডেন্টিটি-প্রোভাইডার পাসওয়ার্ড চায়। পেজটি ভেন্যুর ব্র্যান্ডিংয়ের মতো দেখাতে পারে যখন এটি সাবমিট করা ডেটা অন্য কোথাও পাঠিয়ে দেয়।
- Protocol-level exploitation: ওয়্যারলেস প্রোটোকল বা ক্লায়েন্ট ইমপ্লিমেন্টেশনের একটি দুর্বলতা অন্যথায় সুরক্ষিত সংযোগকেও নষ্ট করে দিতে পারে।
শেষ বিভাগটি অত্যন্ত গুরুত্বপূর্ণ কারণ WPA2 কোনো জাদুকরী সমাধান নয়। যুক্তরাজ্যের National Cyber Security Centre ব্যাখ্যা করে যে WPA2 KRACK কী-পুনরায় ইনস্টলেশন দুর্বলতার দ্বারা প্রভাবিত হতে পারে এবং তারা প্যাচগুলিকে অগ্রাধিকার দেওয়ার, যেখানে প্রযোজ্য সেখানে দুর্বল মোডগুলির পরিবর্তে AES-CCMP ব্যবহার করার এবং পরিকাঠামো প্যাচ না হওয়া পর্যন্ত দুর্বল 802.11r fast-roaming বা রিপিটার কার্যকারিতা নিষ্ক্রিয় করার পরামর্শ দেয়। NCSC KRACK নির্দেশিকা একজন অপারেটরের WLAN রক্ষণাবেক্ষণ প্রক্রিয়ার অংশ হওয়া উচিত।
এনক্রিপশন নিজে থেকে বিশ্বাস স্থাপন করে না
WPA2 বা WPA3 ওয়্যারলেস লিঙ্কটি এনক্রিপ্ট করতে পারে, তবে শুধুমাত্র এনক্রিপশন প্রমাণ করে না যে সংযোগকারী ব্যক্তিটি অনুমোদিত, এন্ডপয়েন্টটি পরিচালিত বা গন্তব্য পরিষেবাটি বৈধ। একটি বৈধ নেটওয়ার্কে এখনও একটি আপোসকৃত ক্লায়েন্ট, একটি অতিরিক্ত অনুমতিমূলক VLAN বা একটি captive portal থাকতে পারে যা প্রয়োজনের চেয়ে বেশি তথ্য চায়।
অপারেটরদের ডায়াগনস্টিকসের ভূমিকাও বোঝা উচিত। একটি DNS lookup tool কোনো ঘটনার সময় অস্বাভাবিক নাম রেজোলিউশন তদন্ত করতে সাহায্য করতে পারে, তবে এটি রোগু-AP সনাক্তকরণ, এন্ডপয়েন্ট নিয়ন্ত্রণ বা সেগমেন্টেশনের বিকল্প নয়। মনিটরিংয়ের মাধ্যমে টেকনিক্যাল সিগন্যালকে একটি অপারেশনাল রেসপন্সের সাথে সংযুক্ত করতে হবে।
বাস্তবধর্মী সিদ্ধান্তটি সহজ: যেখানে সম্ভব অননুমোদিত সংযোগ প্রতিরোধ করুন, লিঙ্কটি এনক্রিপ্ট করুন, ক্লায়েন্টকে আইসোলেট করুন এবং অ্যাক্সেস পয়েন্ট ও এন্ডপয়েন্ট উভয়কেই প্যাচড রাখুন।
অরক্ষিত নেটওয়ার্ক এবং ডিভাইসগুলো সনাক্ত করা
অতিথিদের "SSID চেক করতে" বলা একটি দুর্বল পরামর্শ। একজন ব্যবহারকারী সঠিক নেটওয়ার্কের নামের জন্য কর্মীদের জিজ্ঞাসা করতে পারেন, কিন্তু একজন আক্রমণকারী সহজেই সেই নামটি কপি করতে পারে। একটি পরিচিত SSID কেবল এটিই প্রমাণ করে যে কেউ একজন এটি ব্রডকাস্ট করছে।
যুক্তরাজ্যের ৩,০০০ প্রাপ্তবয়স্কদের ওপর করা একটি সমীক্ষায় দেখা গেছে যে ৩২% মানুষের একটি নিরাপদ পাবলিক WiFi নেটওয়ার্ক এবং একটি স্পুফড নেটওয়ার্কের মধ্যে পার্থক্য করার আত্মবিশ্বাস নেই, যেখানে ২০% সংযোগ করার আগে কোনো সতর্কতা অবলম্বন করেননি এবং ১৬% জানতেন না কোন কোন সতর্কবার্তা দেখে সতর্ক হতে হবে। সমীক্ষার প্রতিবেদনটি ব্যবহারকারী-চালিত যাচাইকরণের নকশাগত ত্রুটি প্রকাশ করে। ভেন্যুগুলি লোকেদের এমন একটি পরিকাঠামো প্রমাণীকরণ করতে বলছে যা তারা নির্ভরযোগ্যভাবে প্রমাণীকরণ করতে পারে না।
একটি নিরাপদ জয়েনিং অভিজ্ঞতা তৈরি করুন
সঠিকভাবে ডিজাইন করা ক্লায়েন্ট অভিজ্ঞতা সব ধরণের অনুমান দূর করবে:
- একটি প্রভিশনড প্রোফাইল ব্যবহার করুন: Passpoint বা OpenRoaming একটি ডিভাইসকে একটি তালিকা থেকে SSID নির্বাচন করার উপর নির্ভর করার পরিবর্তে বিশ্বস্ত শংসাপত্র এবং নেটওয়ার্ক আবিষ্কার ব্যবহার করতে দেয়।
- নিরাপত্তা পদ্ধতি স্পষ্টভাবে দেখান: ডিভাইস সেটিংস একটি অথেনটিকেটেড, এনক্রিপ্ট করা নেটওয়ার্ক নির্দেশ করা উচিত। কর্মীদের সাইনেজে অনুমোদিত অনবোর্ডিং রুটটি ব্যাখ্যা করা উচিত, কেবল একটি পাসওয়ার্ড প্রিন্ট করা নয়।
- যেকোনো পোর্টালে শংসাপত্র সংগ্রহ করা এড়িয়ে চলুন: কোনো অতিথি শুধুমাত্র WiFi-এ যোগদানের পর প্রদর্শিত হওয়ার কারণে একটি পৃষ্ঠায় ইমেল, কর্পোরেট পাসওয়ার্ড বা পেমেন্টের বিবরণ টাইপ করবেন না।
- একটি অ্যাক্সেসযোগ্য ফলব্যাক অফার করুন: কর্মীদের জানা উচিত কীভাবে সেইসব দর্শকদের সহায়তা করতে হয় যাদের ডিভাইসগুলি পছন্দের প্রোফাইল সমর্থন করে না, তাদের কোনো ওপেন নেটওয়ার্কে নির্দেশ না করে।
অপারেটরদের নিজস্ব অবকাঠামোর জন্য একটি নিয়মিত রুটিন চালানো উচিত। প্রতিটি অনুমোদিত SSID, BSSID, সিকিউরিটি মোড, রেডিও লোকেশন, VLAN ম্যাপিং এবং প্রত্যাশিত ম্যানেজমেন্ট ওনার রেকর্ড করুন। একটি অনুমোদিত স্ক্যানার নিয়ে ভেন্যুটি ঘুরে দেখুন, সেই ইনভেন্টরির সাথে পর্যবেক্ষণ করা বিজ্ঞাপনগুলির তুলনা করুন, অপ্রত্যাশিত ব্রডকাস্টগুলি তদন্ত করুন এবং ফলাফলটি নথিবদ্ধ করুন। "অতিথিকে জাল সনাক্ত করতে বলা" আপনার প্রাথমিক নিয়ন্ত্রণ বানাবেন না।
ডিভাইস-সাইড যাচাইকরণ এখনও গুরুত্বপূর্ণ
ব্যবহারকারীদের অপরিচিত নেটওয়ার্কের সাথে স্বয়ংক্রিয় সংযোগ নিষ্ক্রিয় করা উচিত, যা ICO দ্বারাও সুপারিশকৃত একটি ব্যবস্থা। অপারেটরদের কর্পোরেট ডিভাইসগুলিতে পরিচালিত WiFi প্রোফাইল প্রয়োগ করা উচিত, অপ্রচলিত প্রোফাইলগুলি সরিয়ে ফেলা উচিত এবং সংবেদনশীল কাজ পরিচালনা করার সময় কর্মীদের এন্ডপয়েন্টগুলিকে ওপেন নেটওয়ার্কে যুক্ত হওয়া থেকে বিরত রাখা উচিত।
উদ্দেশ্য রিসেপশন কর্মীদের ওয়্যারলেস অ্যানালিস্টে পরিণত করা নয়। উদ্দেশ্য হল তাদের একটি সংক্ষিপ্ত এস্কেলেশন পাথ প্রদান করা: অনুমোদিত অনবোর্ডিং পদ্ধতি নিশ্চিত করা, অবস্থান এবং প্রদর্শিত নেটওয়ার্কের নাম রেকর্ড করা এবং যখন কোনো ডিভাইস একটি সার্টিফিকেট বা প্রমাণীকরণ সংক্রান্ত সতর্কতা দেখায় তখন নেটওয়ার্ক টিমের সাথে যোগাযোগ করা। ভালো ডিজাইন ব্যবহারকারীদের যেসব সতর্কতা ব্যাখ্যা করতে হয় তার সংখ্যা কমিয়ে দেয়।
আপনার ভেন্যুর জন্য সঠিক প্রমাণীকরণ মডেল নির্বাচন করা
প্রতিটি ডিভাইসের জন্য একটি একক WiFi মডেল নেই। একজন হোটেলের অতিথি, একটি পেমেন্ট টার্মিনাল, একজন নার্সের ওয়ার্কস্টেশন, একটি প্রিন্টার এবং একজন বাসিন্দার ব্যক্তিগত ফোনের আলাদা আলাদা আইডেন্টিটি, লাইফসাইকেল এবং সাপোর্টের প্রয়োজনীয়তা রয়েছে। অপারেটরের কাজ হলো প্রতিটি শ্রেণীর সংযোগের জন্য এমন একটি পদ্ধতি নির্ধারণ করা যা এড়ানো যায় এমন ঝামেলা ছাড়াই পর্যাপ্ত প্রমাণীকরণ এবং আইসোলেশন সরবরাহ করে।
| মডেল | অথেনটিকেশন | প্রথম প্যাকেট থেকে এনক্রিপশন | ব্যবহারকারীর জটিলতা | সবচেয়ে উপযুক্ত |
|---|---|---|---|---|
| ক্যাপটিভ পোর্টাল সহ শেয়ার্ড PSK | একটি শেয়ার্ড পাসওয়ার্ড, তারপর ওয়েব লগইন | WLAN কনফিগারেশন এবং ক্লায়েন্ট ফ্লো-এর উপর নির্ভর করে | শুরুতে কম, শংসাপত্র পরিবর্তন হলে উচ্চ | অস্থায়ী ইভেন্ট এবং সীমিত-ঝুঁকির অতিথি অ্যাক্সেস |
| ডিভাইস প্রতি iPSK | প্রতিটি ডিভাইস বা গ্রুপের জন্য একটি স্বতন্ত্র কী | হ্যাঁ, প্রাসঙ্গিক সুরক্ষিত WLAN মোডের সাথে স্থাপন করা হলে | প্রভিশনিংয়ের জন্য মাঝারি | প্রিন্টার, IoT, ক্যাশ রেজিস্টার এবং লেগ্যাসি সরঞ্জাম |
| Passpoint বা OpenRoaming | প্রোফাইল-ভিত্তিক পরিচয় এবং নেটওয়ার্ক আবিষ্কার | হ্যাঁ, এন্টারপ্রাইজ-গ্রেড WLAN অথেনটিকেশন সহ | নথিভুক্তকরণের পরে কম | অতিথি, BYOD, বারবার আসা দর্শক এবং রোমিং ব্যবহারকারী |
| SSO সহ 802.1X | একটি অথেনটিকেশন পরিষেবার মাধ্যমে ব্যবহারকারী বা ডিভাইসের পরিচয় | হ্যাঁ | পরিচালিত ডিভাইসের জন্য কম, অপরিচালিত এন্ডপয়েন্টের জন্য বেশি | কর্মী, ঠিকাদার এবং কর্পোরেট সরঞ্জাম |
| সেগমেন্টেড গেস্ট VLAN | শুধুমাত্র পরিচয়ের পরিবর্তে নেটওয়ার্ক নীতি এবং আইসোলেশন | নির্বাচিত WLAN অথেনটিকেশনের উপর নির্ভর করে | অতিথিদের জন্য কম | অতিথি অথেনটিকেশনের পাশাপাশি একটি প্রয়োজনীয় স্তর |
একটি শেয়ার্ড পাসওয়ার্ড শুধুমাত্র তখনই গ্রহণযোগ্য যেখানে ঝুঁকি এবং অপারেশনাল পরিধি স্পষ্টভাবে সীমিত। অভ্যন্তরীণ সিস্টেমে পৌঁছাতে পারে এমন নেটওয়ার্কের জন্য এটি কখনই ডিফল্ট হওয়া উচিত নয়। শর্তাবলী, সম্মতি, ভাউচার বা সাধারণ অতিথি নিবন্ধনের জন্য Captive Portal-এর ভূমিকা এখনও রয়েছে, তবে সেগুলিকে ওয়্যারলেস এনক্রিপশন বা ডিভাইস প্রমাণীকরণের সাথে গুলিয়ে ফেলা উচিত নয়।
অ্যাসেটের সাথে মডেলের মিল করুন
যখন আপনি দেওয়ালে প্রিন্ট করা পাসওয়ার্ড ছাড়াই প্রমাণীকৃত অ্যাক্সেস চান, তখন অতিথি এবং BYOD-এর জন্য Passpoint বা OpenRoaming ব্যবহার করুন। আধুনিক ব্যবহারকারী প্রমাণীকরণ করতে পারে না এমন সরঞ্জামগুলির জন্য iPSK ব্যবহার করুন, তবে প্রতিটি ডিভাইস বা ডিভাইস গ্রুপকে একটি স্বতন্ত্র শংসাপত্র দিন এবং এটিকে একটি সীমাবদ্ধ সেগমেন্টে রাখুন।
কর্মীদের জন্য SSO সহ 802.1X ব্যবহার করুন। একটি ডিরেক্টরি-ব্যাকড সার্ভিস কর্মসংস্থান বা ভূমিকার পরিবর্তনের সাথে সাথে অ্যাক্সেস প্রদান করতে পারে, তারপর অ্যাকাউন্টটি নিষ্ক্রিয় করা হলে তা প্রত্যাহার করতে পারে। ক্লাউড RADIUS প্রতিটি ভেন্যুকে নিজস্ব অন-প্রিমিসেস অবকাঠামো পরিচালনা করতে বাধ্য না করেই সেই প্রমাণীকরণ স্তর সরবরাহ করতে পারে। RADIUS-as-a-Service হল একটি বাস্তবায়ন রুট।
বৃহত্তর ভেন্যুগুলির জন্য, সঠিক উত্তরটি সাধারণত হাইব্রিড: অনুমোদিত গেস্ট অ্যাক্সেস, লেগাসি সরঞ্জামের জন্য ডিভাইস-নির্দিষ্ট শংসাপত্র, SSO-এর মাধ্যমে কর্মীদের পরিচয় এবং পৃথক গেস্ট, কর্মী, IoT এবং ম্যানেজমেন্ট নেটওয়ার্ক। কোনো একক SSID যেন প্রতিটি অপারেশনাল সিস্টেমে প্রবেশের সহজ উপায় না হয়ে ওঠে।
কীভাবে হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং রেসিডেন্সিয়াল ভেন্যুগুলি প্রভাবিত হয়
একটি পেশাদারভাবে ইনস্টল করা WLAN-ও একটি ত্রুটিপূর্ণ VLAN অ্যাসাইনমেন্টের মাধ্যমে গুরুত্বপূর্ণ সিস্টেমগুলিকে উন্মুক্ত করে দিতে পারে। একটি হোটেলে, একজন অতিথি একটি শেয়ার্ড কী-এর মাধ্যমে লবি নেটওয়ার্কে যোগ দিতে পারেন এবং একই ব্রডকাস্ট ডোমেন বা রাউটিং পলিসি প্রপার্টি ম্যানেজমেন্ট, পেমেন্ট বা বিল্ডিং সিস্টেমে পৌঁছে যেতে পারে। এই ব্যর্থতাটি মূলত একটি যাচাইহীন ডিভাইসকে অতিরিক্ত নেটওয়ার্ক অ্যাক্সেস দেওয়ার কারণে ঘটে।
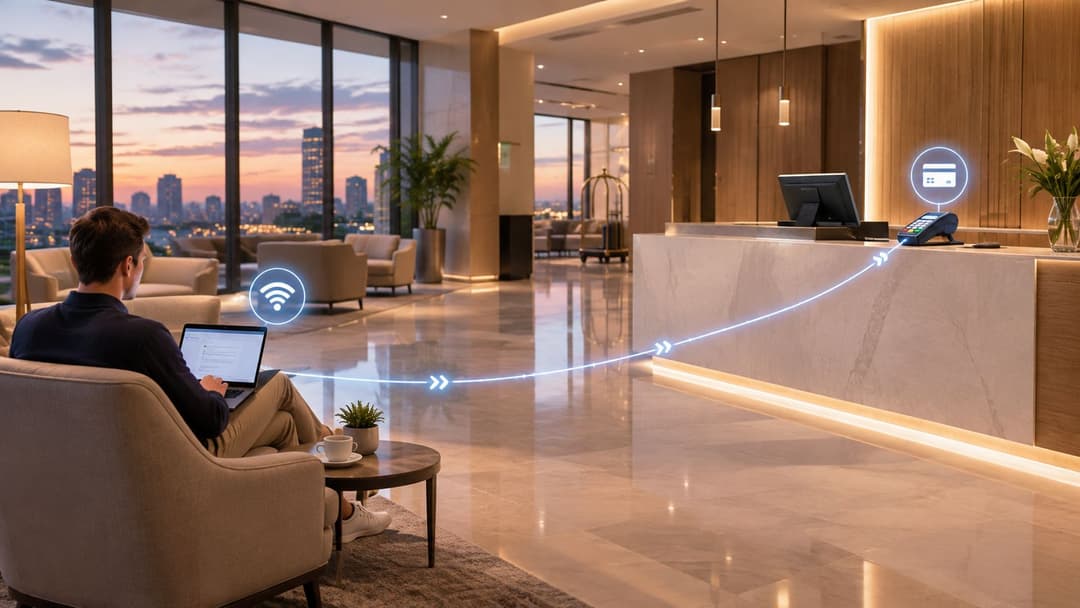
একটি নিরাপদ হোটেল ডিজাইন অতিথিদের Passpoint বা OpenRoaming অনবোর্ডিং প্রদান করে, তাদের একটি আইসোলেটেড গেস্ট সেগমেন্টে রাখে এবং পেমেন্ট ও প্রোপার্টি সিস্টেমগুলিকে পৃথক নেটওয়ার্কে রাখে। কর্মীরা ডিরেক্টরি-ব্যাকড 802.1X ব্যবহার করেন। রুমের ডিভাইস এবং প্রিন্টারগুলি কঠোরভাবে সীমিত iPSK শংসাপত্র পায়।
চারটি অপারেটিং এনভায়রনমেন্ট
রিটেইল: একটি শপিং সেন্টার বা চেইন পাবলিক এলাকা জুড়ে একটি ব্র্যান্ডেড গেস্ট নেটওয়ার্ক ব্রডকাস্ট করতে পারে। একটি ফুড কোর্টে থাকা একটি রোগ AP সেই নামটি অনুকরণ করতে পারে এবং লয়্যালটি ক্রেডেনশিয়াল সংগ্রহ করতে পারে। দুর্বল সেগমেন্টেশন ব্যাক-অফিস ডিভাইসগুলিকেও উন্মুক্ত করতে পারে। রিডিজাইনে প্রমাণিত গেস্ট অ্যাক্সেস, আইসোলেটেড রিটেইল অপারেশন এবং স্ক্যানার ও প্রিন্টারের জন্য ডিভাইস-নির্দিষ্ট ক্রেডেনশিয়াল একত্রিত করা উচিত।
স্বাস্থ্যসেবা: রোগীদের BYOD চিকিৎসা ডিভাইসগুলির সাথে একটি ফ্ল্যাট ওয়্যারলেস সেগমেন্ট শেয়ার করা উচিত নয়। একটি আপোসকৃত ভিজিটর ফোন এবং একটি ক্লিনিকাল ডিভাইসের জন্য আলাদা প্রমাণীকরণ, VLAN, ফায়ারওয়াল এবং মনিটরিং নীতি প্রয়োজন। যে সরঞ্জামগুলি স্টাফ লগইন ফ্লো ব্যবহার করতে পারে না সেগুলির কঠোর অনুমতি-তালিকাসহ ডিভাইস-নির্দিষ্ট অ্যাক্সেস পাওয়া উচিত।
মাল্টি-টেন্যান্ট রেসিডেন্সিয়াল: বাসিন্দারা প্রোপার্টির বাইরেও একটি বিল্ডিং SSID-এ স্বয়ংক্রিয়ভাবে সংযুক্ত হতে পারে, যার মধ্যে একটি গাড়ি পার্কিং এলাকাও রয়েছে যেখানে আক্রমণকারী এটির অনুকরণ করতে পারে। তারা তখন সংযোগটিকে আসল মনে করতে পারে এবং একটি প্রমাণীকৃত সেশন চালিয়ে যেতে পারে। Passpoint-স্টাইল ডিসকভারি, টেন্যান্ট আইসোলেশন এবং ডিরেক্টরি-চালিত রিভোকেশন সেই শেয়ার্ড ট্রাস্টের ধারণাটিকে দূর করে।
আতিথেয়তা এবং ইভেন্ট: সাময়িক অ্যাক্সেসের কারণে প্রায়শই অপারেটররা একটি পাসওয়ার্ড প্রিন্ট করেন এবং ইভেন্ট শেষ হওয়ার পরেও এটি সক্রিয় রেখে দেন। এর পরিবর্তে একটি স্বল্পমেয়াদী পরিচয় বা ডিভাইস প্রোফাইল ইস্যু করুন। এই নিয়ন্ত্রণটি ঠিকাদার, বিক্রেতা এবং দর্শকদের মধ্যে নিরাপত্তা ঝুঁকির এক্সপোজারকে সীমিত করে।
যেখানে সমর্থিত সেখানে WPA2 বা WPA3 ব্যবহার করুন এবং ব্যবহারকারীদের অপরিচিত নেটওয়ার্কে স্বয়ংক্রিয় সংযোগ নিষ্ক্রিয় করার পরামর্শ দিন। অপারেটরদের একটি সুরক্ষিত, প্রমাণীকৃত পথ প্রদান করা উচিত যাতে ব্যবহারকারীদের নিজেদের মতো করে ব্যবস্থা নিতে না হয়। দেওয়ালে থাকা একটি পাসওয়ার্ড কেবল অ্যাক্সেসের সুবিধা মাত্র, এটি কোনো নিরাপত্তা নকশা নয়।
একটি প্রশমন এবং নীতি স্ট্যাক তৈরি করা যা আসলেই কার্যকর হয়
নিরাপত্তা নিয়ন্ত্রণগুলো সবচেয়ে ভালো কাজ করে যখন এগুলোকে এমন একটি ক্রমে স্থাপন করা হয় যা প্রথমে সবচেয়ে বড় ডিজাইনের দুর্বলতাগুলোকে দূর করে। যুক্ত হওয়ার অভিজ্ঞতা দিয়ে শুরু করুন, তারপর ডিভাইসের পরিচয় নিয়ন্ত্রণ করুন, এরপর অ্যাক্সেসের পরিধি সীমিত করুন এবং যা অবশিষ্ট আছে তা পর্যবেক্ষণ করুন।
প্রমাণীকৃত অনবোর্ডিং দিয়ে শুরু করুন
ভ্যেনু যেখানে সমর্থন করতে পারে সেখানে অতিথি এবং BYOD অ্যাক্সেসের জন্য Passpoint বা OpenRoaming স্থাপন করুন। ব্যবহারকারীর একটি বিশ্বস্ত প্রোফাইল বা আইডেন্টিটি ফ্লো পাওয়া উচিত এবং WLAN-এর প্রথম প্যাকেট থেকেই সুরক্ষিত অ্যাক্সেসের ব্যবস্থা করা উচিত। আপনার কাছে একটি নির্দিষ্ট, নথিভুক্ত কারণ না থাকলে একটি নিরাপদ পরিষেবার সামনে একটি ওপেন SSID রাখবেন না।
কর্মীদের জন্য, 802.1X এর মাধ্যমে সার্টিফিকেট-ভিত্তিক অ্যাক্সেস প্রদান করুন। প্রোভিশনিং এবং রিভোকেশন পদ্ধতিকে Entra ID, Google Workspace বা Okta-এর সাথে একীভূত করুন, যাতে একটি ডিরেক্টরি পরিবর্তনের মাধ্যমে কোনো শেয়ার্ড পাসওয়ার্ড পরিবর্তনের জন্য অপেক্ষা না করেই অ্যাক্সেস সরিয়ে নেওয়া যায়। সার্টিফিকেটগুলি পরিচালিত ডিভাইস বা স্পষ্টভাবে পরিচালিত ব্যবহারকারী তালিকাভুক্তির সাথে লিঙ্ক করা উচিত, যেখানে হারিয়ে যাওয়া ডিভাইস এবং মেয়াদোত্তীর্ণ ক্রেডেনশিয়ালের জন্য একটি প্রক্রিয়া থাকবে।
লিগ্যাসি সরঞ্জামগুলো নিয়ন্ত্রণ করুন
প্রিন্টার, ক্যাশ রেজিস্টার, ক্যামেরা, সেন্সর এবং বিল্ডিং সিস্টেমগুলি প্রায়শই একটি পরিচালিত ল্যাপটপের মতো একই আইডেন্টিটি পদ্ধতি ব্যবহার করতে পারে না। প্রতিটি ডিভাইস বা নিয়ন্ত্রিত গ্রুপকে একটি iPSK দিন, এটিকে একটি IoT বা অপারেশনস সেগমেন্টে রাখুন এবং শুধুমাত্র প্রয়োজনীয় গন্তব্যগুলিতে অ্যাক্সেসের অনুমতি দিন। অতিথিদের পরিষেবা প্রদান করে এমন একটি ওপেন নেটওয়ার্কে সেই ডিভাইসগুলিকে রেখে কখনও লেগ্যাসি সামঞ্জস্যের সমাধান করবেন না।
তারপর সেগমেন্টেশন প্রয়োগ করুন:
- Guest network: ইন্টারনেট অ্যাক্সেস, ক্লায়েন্ট আইসোলেশন, এবং অভ্যন্তরীণ পরিষেবাগুলোতে কোনো রুট থাকবে না।
- Staff network: ডিরেক্টরি-ব্যাকড অ্যাক্সেস এবং ভূমিকার সাথে উপযুক্ত অ্যাপ্লিকেশন রিচিবিলিটি।
- IoT and payment networks: ডিভাইস-নির্দিষ্ট প্রমাণীকরণ, সীমিত রুট, এবং স্পষ্ট ফায়ারওয়াল পলিসি।
- Management network: প্রশাসনিক ইন্টারফেসগুলো শুধুমাত্র অনুমোদিত প্রশাসক এবং ম্যানেজমেন্ট এন্ডপয়েন্টগুলোর মধ্যে সীমাবদ্ধ।
- Residential tenant networks: প্রতি ভাড়াটিয়া ভিত্তিক আইসোলেশন, যেখানে শেয়ার্ড সার্ভিসগুলো শুধুমাত্র প্রয়োজন হলেই উন্মুক্ত করা হবে।
পর্যবেক্ষণ, প্যাচ প্রয়োগ এবং মহড়া করা
Rogue-AP শনাক্তকরণের ক্ষেত্রে পর্যবেক্ষণ করা রেডিওর সাথে অনুমোদিত তালিকার তুলনা করা উচিত। পর্যবেক্ষণে অস্বাভাবিক DNS আচরণ, অপ্রত্যাশিত পূর্ব-পশ্চিম ট্রাফিক, প্রমাণীকরণ ব্যর্থতা এবং ভুল সেগমেন্টে উপস্থিত ডিভাইসগুলিকেও চিহ্নিত করা উচিত। এই সংকেতগুলির জন্য নির্দিষ্ট দায়িত্বপ্রাপ্ত ব্যক্তি এবং একটি প্রতিক্রিয়া পদ্ধতি প্রয়োজন, কেবল একটি ড্যাশবোর্ড নয়।
একটি লিখিত সময়সূচী অনুযায়ী অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, প্রমাণীকরণ পরিষেবা এবং ক্লায়েন্ট ডিভাইসগুলি প্যাচ করুন। Meraki, Aruba, Ruckus, Mist এবং UniFi এর মতো ভেন্ডরদের অপারেশনাল ইনভেন্টরিতে অন্তর্ভুক্ত করুন যেখানে সেগুলি ব্যবহার করা হয় এবং ব্যাপক রোলআউটের আগে ফার্মওয়্যার পরিবর্তনগুলি পরীক্ষা করুন। NCSC-এর KRACK নির্দেশিকা দেখায় যে কেন WLAN প্যাচিং এবং ফিচার পর্যালোচনা একই পলিসির অন্তর্ভুক্ত।
অবশেষে, ইনসিডেন্ট রানবুকটি লিখুন। এতে স্পষ্টভাবে উল্লেখ থাকা উচিত কে একটি প্রোফাইল নিষ্ক্রিয় করবে, কে একটি SSID আইসোলেট করবে, কে ভেন্যু ম্যানেজারের সাথে যোগাযোগ করবে, কীভাবে প্রমাণ সংরক্ষণ করা হবে এবং কীভাবে প্রভাবিত ব্যবহারকারীদের অবহিত করা হবে। একটি নেটওয়ার্ক ঠিক ততটাই নিরাপদ, যতটা নিরাপদ কোনো অ্যালার্টের পর নেওয়া পদক্ষেপের প্রতিক্রিয়া।
ফ্রেমওয়ার্কটিকে একটি ৩০ দিনের কর্মপরিকল্পনায় রূপান্তর করা
প্রথম সপ্তাহ: প্রতিটি SSID, প্রমাণীকরণ পদ্ধতি, VLAN, অ্যাক্সেস পয়েন্ট, লেগ্যাসি ডিভাইস এবং অভ্যন্তরীণ সিস্টেমে যাওয়ার রুটের তালিকা তৈরি করুন। অননুমোদিত ওপেন নেটওয়ার্কগুলো সরিয়ে ফেলুন এবং বর্তমানে কোন সম্পদগুলো অরক্ষিত অবস্থায় রয়েছে তা নথিভুক্ত করুন।
দ্বিতীয় সপ্তাহ: Passpoint বা OpenRoaming-এর জন্য প্রথম গেস্ট ফ্লো নির্বাচন করুন, প্রোফাইল এবং সাইনেজ প্রস্তুত করুন এবং সাধারণ ডিভাইসের ধরনগুলিতে অনবোর্ডিং পরীক্ষা করুন। নিশ্চিত করুন যে গেস্ট ক্লায়েন্টরা কর্মী, পেমেন্ট, ম্যানেজমেন্ট বা ক্লিনিকাল সেগমেন্টে পৌঁছাতে পারছে না।
তৃতীয় সপ্তাহ: প্রিন্টার, IoT সরঞ্জাম এবং অন্যান্য লেগ্যাসি ডিভাইসগুলোতে iPSK ক্রেডেন্সিয়াল বরাদ্দ করুন। কর্মীদের 802.1X কে বিদ্যমান আইডেন্টিটি ডিরেক্টরির সাথে সংহত করুন এবং একটি নিষ্ক্রিয় অ্যাকাউন্টের জন্য রিভোকেশন পরীক্ষা করুন।
চতুর্থ সপ্তাহ: রোগ-AP (rogue-AP) এবং অসঙ্গতি পর্যবেক্ষণ সক্ষম করুন, WLAN কন্ট্রোল প্লেন ও এন্ডপয়েন্টগুলোতে প্যাচ প্রয়োগ করুন, এবং ভেন্যু ও IT কর্মীদের সাথে ঘটনার প্রতিক্রিয়ার প্রক্রিয়া মহড়া করুন।
FAQ: HTTPS একটি অ্যাপ্লিকেশন সংযোগকে সুরক্ষিত করে, তবে এটি WiFi নেটওয়ার্ককে প্রমাণীকরণ করে না বা ক্লায়েন্টদের আলাদা করে না। সম্মতি, ভাউচার এবং নিবন্ধনের জন্য Captive Portal এখনও অর্থপূর্ণ, তবে এগুলি সুরক্ষিত WLAN প্রমাণীকরণের বিকল্প নয়। OpenRoaming একটি বিশ্বস্ত আইডেন্টিটি প্রোফাইলকে অংশগ্রহণকারী ভেন্যু জুড়ে প্রমাণীকরণের অনুমতি দেয়, তাই ব্যবহারকারীদের প্রতিটি স্থানে ম্যানুয়ালি একটি অপরিচিত নেটওয়ার্ক বেছে নেওয়ার প্রয়োজন হয় না।
Purple বিভিন্ন ডিভাইস ক্লাসের জন্য OpenRoaming এবং Passpoint-ভিত্তিক গেস্ট অ্যাক্সেস, VLAN সেগমেন্টেশন, WPA3 এবং আইডেন্টিটি-ভিত্তিক প্রমাণীকরণ সহ iPSK এবং SSO-এর সুবিধা প্রদান করে। পর্যালোচনা করে দেখুন কিভাবে Purple শেয়ার্ড পাসওয়ার্ড এবং অরক্ষিত WiFi-কে এমন একটি অ্যাক্সেস মডেল দিয়ে প্রতিস্থাপন করতে পারে যা আপনার IT এবং ভেন্যু টিমগুলি অডিট, বাতিল এবং পরিচালনা করতে পারবে।


