Single tenant vs multi-tenant network architecture advisor
Compare single-tenant dedicated hardware against multi-tenant shared fabric architectures. Model tenant capacity, hardware capital expense, radio airtime contention, and compliance isolation across commercial multi-unit environments.
Multi-family residential buildings where residents connect consumer IoT, Apple AirPlay, and smart speakers on a shared physical AP fabric requiring personal area network (PAN) isolation.
Recommended: Single SSID with Dynamic VLAN micro-segmentation per tenant
Private PSK assigns each tenant a distinct cryptographic key, steering all their devices into an isolated VLAN with Layer 2 Station Isolation. Zero lateral movement risk.
Consolidating all tenants onto 1 single broadcast SSID with Private PSK uses only 2.5% beacon overhead, preserving 97.5% airtime for high-speed client data.
| Evaluation Dimension | Multi-Tenant Shared + iPSK | Multi-Tenant 802.1X | Single-Tenant Dedicated |
|---|---|---|---|
| Hardware CapEx | Lowest (65-75% savings via pooled APs) | Low (shared physical fabric) | Highest (independent APs & routers per unit) |
| RF Spectrum Efficiency | Optimal (1 SSID, 2.5% beacon overhead) | Optimal (1 SSID, 2.5% beacon overhead) | Poor (co-channel interference across walls) |
| Consumer IoT Support | Native (smart TVs, consoles, AirPlay in PAN) | Requires MAC Authentication Bypass (MAB) | Native (isolated inside per-unit LAN) |
| Tenant Boundary Isolation | 802.1Q VLAN + Layer 2 Station Isolation | RADIUS RFC 3580 Dynamic VLAN assignment | Physical air-gap / separate hardware |
| Onboarding Experience | Instant self-service portal or SMS key | SSO profile / EAP-TLS certificate install | Manual physical technician setup per unit |
| Building Roaming | Seamless 802.11r across entire property | Seamless 802.11r across entire property | Connection drops when leaving tenant unit |
Designing a multi-tenant network for your property or enterprise?
Purple integrates directly with Cisco Meraki, HPE Aruba, Ruckus, and UniFi to automate tenant onboarding, Private PSK provisioning, and zero-trust network isolation.
single tenant vs multi tenant বিতর্কের সবচেয়ে সাধারণ পরামর্শটি সবচেয়ে কম কার্যকর: single tenant নিরাপদ, multi tenant সস্তা, এবং সিদ্ধান্তটি সংগ্রহের স্কোরকার্ডের মাধ্যমে শেষ হয়। সেই ধারণাটি এমন সব ভবনের ক্ষেত্রে কাজ করে না যেখানে নেটওয়ার্ক ডিজাইনের সবচেয়ে বেশি ব্যবসায়িক প্রভাব রয়েছে।
একটি হোটেল, ছাত্রাবাস, বিল্ড-টু-রেন্ট ব্লক, হাসপাতাল ক্যাম্পাস বা নমনীয় ওয়ার্কস্পেসে, মূল প্রশ্নটি হলো কে নেটওয়ার্কের সীমানা নিয়ন্ত্রণ করে। একটি ডেডিকেটেড প্ল্যাটফর্মও দুর্বল নীতির কারণে ট্রাফিক লিক করতে পারে। একটি শেয়ার্ড ফিজিক্যাল ফ্যাব্রিক প্রতিটি টেন্যান্টকে রক্ষা করতে পারে যখন পরিচয়, প্রমাণীকরণ, রাউটিং এবং প্রত্যাহার সঠিকভাবে ডিজাইন করা হয়। টেন্যান্ট সংখ্যা কেবল একটি লেবেল মাত্র। সীমানা নিয়ন্ত্রণই হলো আসল আর্কিটেকচার।
যুক্তরাজ্যের আবাসন সংক্রান্ত তথ্য এই পার্থক্যকে উপেক্ষা করা কঠিন করে তোলে। সরকারি বিশ্লেষণে ৪৫৯,২৬২টি আবাসন প্রকল্প চিহ্নিত করা হয়েছে যা মিশ্র মেয়াদের (mixed tenure) হতে পারে বা হতে পারে, যার মধ্যে রয়েছে ৩.৩৩ মিলিয়ন সামাজিক বাসস্থান, যা সরকারি আবাসন পরিসংখ্যানে চিহ্নিত ৪.২১ মিলিয়ন সামাজিক বাসস্থানের ৭৯% এর সমান। তবুও সামাজিক-ভাড়াটিয়ার গড় অনুপাত ছিল ৮০%, যখন মিডিয়ান ছিল ৯৭%, যা দেখায় যে আবাসন প্রকল্পগুলোতে বেশ কয়েকটি মেয়াদ থাকতে পারে তবে একটি নির্দিষ্ট ধরণের দখলের হার অত্যন্ত বেশি থাকে। নির্দিষ্ট উদ্দেশ্যে নির্মিত ফ্ল্যাটগুলো চিহ্নিত বহুমুখী আবাসন প্রকল্পগুলোর ৫৪% প্রতিনিধিত্ব করে, যার সামাজিক-ভাড়াটিয়ার মিডিয়ান অনুপাত ছিল ৯১%, যেখানে রূপান্তরিত ফ্ল্যাটের ক্ষেত্রে এটি ছিল ৫০%। সম্পত্তির ধরণ শুধুমাত্র ভাড়ার চুক্তিকেই নয়, বরং অপারেশনাল সীমানার সমস্যাকেও পরিবর্তন করে। (ইংরেজ সামাজিক আবাসনে মিশ্র মেয়াদের বিষয়ে যুক্তরাজ্য সরকারের বিশ্লেষণ)
কেন সিঙ্গেল টেন্যান্ট বনাম মাল্টি টেন্যান্টের প্রশ্নটি SaaS এর চেয়েও বড়
এন্টারপ্রাইজ টিমগুলো প্রায়শই SaaS সংগ্রহ প্রক্রিয়ার অংশ হিসেবে এই আলোচনার সম্মুখীন হয়। তারা ডেডিকেটেড ইনস্ট্যান্সের সাথে শেয়ারড অ্যাপ্লিকেশন ইনফ্রাস্ট্রাকচারের তুলনা করে, তারপর ধরে নেয় যে একই সিদ্ধান্ত একটি ফিজিক্যাল বিল্ডিংয়ের ক্ষেত্রেও প্রযোজ্য। কিন্তু এটি তা নয়। শেয়ারড প্রপার্টির ক্ষেত্রে সবচেয়ে গুরুত্বপূর্ণ প্রশ্নটি হলো, অপারেটর কোনো একজন রেসিডেন্ট, গেস্ট, বিভাগ বা ঠিকাদারকে সঠিক অ্যাক্সেস এবং পলিসির সীমানার মধ্যে রাখতে পারছেন কি না।
একটি সিঙ্গেল-টেন্যান্ট ডিপ্লয়মেন্ট সাধারণত ইঞ্জিনিয়ারদের একটি আরও স্পষ্ট ফিজিক্যাল সেপারেশন প্রদান করে। এটি অডিট স্কোপ, চেঞ্জ কন্ট্রোল এবং ফল্ট কনটেইনমেন্টের ক্ষেত্রে সাহায্য করে। তবে এটি অপারেশনাল ঝুঁকি দূর করে না। একটি দুর্বলভাবে প্যাচ করা কন্ট্রোলার, দুর্বল অ্যাডমিনিস্ট্রেটর ক্রেডেনশিয়াল, ভুলভাবে কনফিগার করা ফায়ারওয়াল রুল বা ভুল স্কোপের অথেন্টিকেশন সার্ভিস একটি শেয়ারড পরিবেশের মতোই একটি ডেডিকেটেড পরিবেশকেও সমানভাবে ক্ষতিগ্রস্ত করতে পারে।
মাল্টি-টেন্যান্ট নেটওয়ার্কিং একটি ভিন্ন ধরণের দায়িত্ব তৈরি করে। অপারেটর অ্যাক্সেস পয়েন্ট, সুইচ, কন্ট্রোলার, আপলিংক এবং প্রায়শই ম্যানেজমেন্ট প্লেন শেয়ার করেন, তারপর ব্যবহারকারীদের আলাদা করতে লজিক্যাল কন্ট্রোল ব্যবহার করেন। সেই কন্ট্রোলগুলো অবশ্যই ওয়্যারলেস, অথেন্টিকেশন, রাউটিং, DNS, মনিটরিং এবং সাপোর্ট লেয়ার জুড়ে কাজ করতে হবে। একটি টেন্যান্ট কেবল ভিন্ন SSID বা স্প্ল্যাশ পেজ থাকার কারণেই আইসোলেটেড হয়ে যায় না।
ব্যবহারিক সীমানা SSID নয়। এটি হলো আইডেন্টিটি থেকে অথরাইজেশন, ট্রাফিক ফরওয়ার্ডিং, টেলিমেট্রি এবং রেভোকেশন পর্যন্ত সম্পূর্ণ চেইন।
পরীক্ষা করার জন্য তিনটি সীমানা
আর্কিটেকচারটিকে তিনটি পৃথক প্রশ্ন হিসাবে বিবেচনা করুন:
- ফিজিক্যাল সীমানা: কোন রেডিও, সুইচ, কন্ট্রোলার, সার্কিট এবং অ্যাপ্লায়েন্সগুলো শেয়ার করা হচ্ছে?
- আইডেন্টিটি সীমানা: নেটওয়ার্ক কীভাবে বুঝতে পারে যে কোন ব্যক্তি, ডিভাইস, রুম, বিভাগ বা কোম্পানি সংযুক্ত হচ্ছে?
- ম্যানেজমেন্ট সীমানা: কে ক্রেডেনশিয়াল তৈরি করতে, পলিসি পরিবর্তন করতে, টেলিমেট্রি পরীক্ষা করতে, অ্যাক্সেস অনুমোদন করতে এবং তা প্রত্যাহার করতে পারে?
এই পদ্ধতিটি হসপিটালিটি এবং রেসিডেন্সিয়াল নেটওয়ার্কের ক্ষেত্রে গুরুত্বপূর্ণ কারণ ব্যবহারকারীরা এই বিষয়টির তোয়াক্কা করেন না যে ভেন্ডর ডিজাইনটিকে ক্লাউড-নেটিভ, শেয়ার্ড নাকি ডেডিকেটেড বলছে। তারা প্রত্যাশা করেন যে তাদের ডিভাইসগুলো সহজেই সংযুক্ত হবে এবং তাদের প্রতিবেশীদের ডিভাইসগুলো আলাদা থাকবে। স্টাফরা প্রত্যাশা করেন যে তাদের ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করা হলে অ্যাক্সেস যেন বন্ধ হয়ে যায়। অপারেটররা প্রতিটি রুম বা দখলকারীর জন্য আলাদা ইনফ্রাস্ট্রাকচার এস্টেটের পরিবর্তে একটি সিঙ্গেল সাপোর্ট ওয়ার্কফ্লো প্রত্যাশা করেন।
UK অগ্নিনিরাপত্তা নীতি একটি দরকারী সমান্তরাল উদাহরণ প্রদান করে। ফায়ার সেফটি অ্যাক্ট ২০২১ স্পষ্ট করেছে যে ফায়ার সেফটি অর্ডারটি দুই বা ততোধিক গার্হস্থ্য প্রাঙ্গণ সহ বহু-দখলকৃত আবাসিক ভবনের কাঠামো, বাইরের দেয়াল, বারান্দা এবং ফ্ল্যাটের প্রবেশদ্বারের ক্ষেত্রে প্রযোজ্য। সংশ্লিষ্ট নিয়মাবলী ২৩ জানুয়ারি ২০২৩ তারিখে কার্যকর হয়েছে, যখন ঐতিহাসিক HMO নিয়ন্ত্রণগুলি বড় ধরণের অগ্নিকাণ্ডের পর তৈরি হয়েছিল এবং বহু-দখলকৃত ভবনগুলির জন্য একটি পৃথক ঝুঁকির শ্রেণীকে আনুষ্ঠানিক রূপ দিয়েছিল। (UK সরকারের মিশ্র-মেয়াদী গবেষণা এবং অগ্নিনিরাপত্তা প্রসঙ্গ)
নেটওয়ার্ক আর্কিটেক্টদের জন্য শিক্ষাটি সরাসরি। শেয়ারড অকুপেশনের জন্য সুনির্দিষ্ট নিয়ন্ত্রণ প্রয়োজন, তবে উত্তরটি স্বয়ংক্রিয়ভাবে ডেডিকেটেড হার্ডওয়্যার নয়। এটি একটি প্রদর্শনযোগ্য সীমানা যা ভবনের ঝুঁকি, বাণিজ্যিক মডেল এবং অপারেটিং ক্ষমতার সাথে সামঞ্জস্যপূর্ণ।
সিঙ্গেল টেন্যান্ট এবং মাল্টি টেন্যান্ট আর্কিটেকচারের ব্যাখ্যা
নেটওয়ার্কিংয়ের ক্ষেত্রে, single tenant বলতে বোঝায় একটি সংস্থা বা দখলকারী একটি ডেডিকেটেড অবকাঠামো স্ট্যাক বা একটি ডেডিকেটেড অপারেশনাল ইনস্ট্যান্স পায়। এর মধ্যে পৃথক অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, VLANs, প্রমাণীকরণ ক্ষেত্র, পর্যবেক্ষণ এবং পরিচালনা সংক্রান্ত অনুমতি অন্তর্ভুক্ত থাকতে পারে। এই ডিজাইনটি শেয়ার্ড নির্ভরতা সীমিত করে, যা সংস্থা যখন প্রতিটি এন্ডপয়েন্ট এবং নীতিগত সিদ্ধান্ত নিয়ন্ত্রণ করে তখন পরিবেশটিকে বুঝতে সহজ করে তোলে।
একটি হসপিটাল ট্রাস্ট, ডিফেন্স সাইট বা কর্পোরেট ক্যাম্পাস কোর ট্রাফিকের জন্য এই মডেলটি বেছে নিতে পারে কারণ তাদের ইন্টারনাল আইডেন্টিটি, কমপ্লায়েন্স এবং ইন্সিডেন্ট-রেসপন্স প্রসেসের জন্য একটি কঠোরভাবে নিয়ন্ত্রিত এস্টেট প্রয়োজন। ডেডিকেটেড ইনফ্রাস্ট্রাকচার বেসপোক রেডিও প্ল্যানিং, অস্বাভাবিক ডিভাইসের প্রয়োজনীয়তা এবং চেঞ্জ উইন্ডো সমর্থন করতে পারে যা সম্পর্কহীন টেনেন্টদের মধ্যে সমন্বয় করা কঠিন হতে পারে।
Multi tenant নেটওয়ার্কিং একটি সাধারণ ফিজিক্যাল ফ্যাব্রিক ব্যবহার করে এবং প্রতিটি প্রতিষ্ঠান, পরিবার, রুম, বিভাগ বা সার্ভিস অনুযায়ী লজিক্যাল কন্ট্রোল প্রয়োগ করে। VLANs, VRFs, RADIUS অ্যাট্রিবিউট, আইডেন্টিটি-ভিত্তিক প্রাইভেট প্রি-শেয়ার্ড কী, ফায়ারওয়াল পলিসি এবং পলিসি ইঞ্জিন প্রতিটি অ্যাপ্লায়েন্সের পুনরাবৃত্তি না করেই আলাদা অ্যাক্সেস কনটেক্সট তৈরি করতে পারে।
শারীরিক নেটওয়ার্কটি শেয়ারড। তবে সিকিউরিটি কনটেক্সট এবং ব্যবহারকারীর অভিজ্ঞতা শেয়ারড হওয়া উচিত নয়। একটি হোটেল চেইন সমস্ত সম্পত্তি জুড়ে একটি কেন্দ্রীয়ভাবে পরিচালিত প্ল্যাটফর্ম পরিচালনা করতে পারে, যখন একটি স্টুডেন্ট অ্যাকোমোডেশন প্রদানকারী প্রতিটি বাসিন্দা বা ইউনিটকে একটি পৃথক নীতি এবং ক্রেডেনশিয়াল কনটেক্সটের সাথে ম্যাপ করতে পারে।
এক নজরে সিঙ্গেল টেন্যান্ট বনাম মাল্টি টেন্যান্ট নেটওয়ার্কিং
| মাত্রা | সিঙ্গেল টেন্যান্ট | মাল্টি টেন্যান্ট |
|---|---|---|
| শারীরিক আইসোলেশন | ডেডিকেটেড ইনফ্রাস্ট্রাকচার বা অপারেশনাল ইনস্ট্যান্স | শেয়ার্ড সুইচ, অ্যাক্সেস পয়েন্ট, কন্ট্রোলার বা সার্কিট |
| লজিক্যাল আইসোলেশন | সাধারণত সহজ কারণ কম টেন্যান্ট এনভায়রনমেন্ট শেয়ার করে | অপরিহার্য, আইডেন্টিটি, VLANs, VRFs, ফায়ারওয়াল নিয়ম এবং পলিসির মাধ্যমে কার্যকর করা হয় |
| ম্যানেজমেন্ট প্লেন | ডেডিকেটেড বা একটি প্রতিষ্ঠানের সাথে শক্তভাবে সীমাবদ্ধ | টেন্যান্ট-অ্যাওয়ার অ্যাডমিনিস্ট্রেশন এবং ডেলিগেটেড পারমিশন সহ কেন্দ্রীভূত |
| খরচের স্কেলিং | টেন্যান্ট প্রতি ইনফ্রাস্ট্রাকচার এবং অপারেশনাল কাজের পুনরাবৃত্তি ঘটে | ইনফ্রাস্ট্রাকচার শেয়ার করে এবং ম্যানেজমেন্ট ঘনীভূত করে |
| সাধারণ প্রেক্ষাপট | নিয়ন্ত্রিত এন্টারপ্রাইজ, ডিফেন্স, হেলথকেয়ার কোর, ডেডিকেটেড কর্পোরেট এস্টেট | হসপিটালিটি, স্টুডেন্ট হাউজিং, BTR, ম্যানেজড সার্ভিসেস, শেয়ার্ড ওয়ার্কপ্লেস |
| প্রধান ব্যর্থতার মোড | ডুপ্লিকেটেড এস্টেটগুলোর মধ্যে ব্যবধান তৈরি হয় বা কম রক্ষণাবেক্ষণ করা হয় | একটি পলিসি বা আইডেন্টিটি ত্রুটি একাধিক টেন্যান্টকে প্রভাবিত করতে পারে |
যে দলগুলো ডেপ্লয়মেন্ট প্যাটার্নের তুলনা করছে তারা এই মাল্টি-টেন্যান্ট WiFi আর্কিটেকচার গাইড একটি ব্যবহারিক রেফারেন্স হিসেবে ব্যবহার করতে পারে, তবে ডিজাইনটিকে এখনও বাস্তব ভবন এবং অপারেটিং মডেলের বিপরীতে পরীক্ষা করা প্রয়োজন।
বিকল্পটি নিরাপদ এবং অনিরাপদের মধ্যে নয়। এটি হলো উচ্চ ডুপ্লিকেশন সহ শারীরিক পৃথকীকরণ এবং উচ্চ ডিজাইন ও গভর্নেন্স চাহিদা সহ লজিক্যাল পৃথকীকরণের মধ্যে।
গুরুত্বপূর্ণ মানদণ্ড জুড়ে পাশাপাশি তুলনা
আর্কিটেকচার সিদ্ধান্তটি ভবন এবং অপারেটিং মডেলের ওপর নির্ভর করে, SaaS লেবেলের ওপর নয়। একটি স্বাস্থ্যসেবা নেটওয়ার্ক, স্টুডেন্ট রেসিডেন্স, BTR সম্পত্তি এবং হোটেল সবই একটি ইউটিলিটি হিসাবে WiFi সরবরাহ করতে পারে, তবুও তাদের গ্রহণযোগ্য ব্যর্থতার সীমানা, সাপোর্টের দায়িত্ব এবং ট্রাফিকের ধরণ ভিন্ন হয়।
যখন কোনো ত্রুটি অবশ্যই একটি সংস্থার ফিজিক্যাল এস্টেটের ভেতরেই সীমাবদ্ধ রাখতে হয়, তখন single tenant বেছে নিন। প্রকৌশলীরা একটি শেয়ার্ড রক্ষণাবেক্ষণের সময় সমন্বয় না করেই একটি কন্ট্রোলার, ফায়ারওয়াল বা প্রমাণীকরণ পরিষেবা পরিবর্তন করতে পারেন। এই সুবিধা কেবল তখনই স্থায়ী হয় যখন প্রতিটি ডেডিকেটেড পরিবেশ সঠিক প্যাচিং, পর্যবেক্ষণ, ডকুমেন্টেশন এবং পুনরুদ্ধার পরীক্ষা গ্রহণ করে। ডেডিকেটেড অবকাঠামো নিয়ন্ত্রণ দেয়, স্বয়ংক্রিয় স্থিতিস্থাপকতা নয়।
যখন একজন অপারেটরকে অবশ্যই অনেক দখলদার বা প্রোপার্টি জুড়ে পুনরাবৃত্তিযোগ্য পরিষেবা সরবরাহ করতে হয়, তখন মাল্টি টেন্যান্ট নির্বাচন করুন। একটি শেয়ার্ড ফ্যাব্রিক স্ট্যান্ডার্ড নীতি, কেন্দ্রীয় মনিটরিং এবং ধারাবাহিক অনবোর্ডিং সমর্থন করে। এর ফলে অপারেটরের ওপর একটি বড় গভর্নেন্সের দায়িত্ব আসে: শংসাপত্র, ট্রাফিক, টেলিমেট্রি এবং প্রশাসনিক অ্যাক্সেস প্রতিটি টেন্যান্টের জন্য সঠিকভাবে নির্দিষ্ট সীমানার মধ্যে থাকতে হবে।
পাঁচটি মানদণ্ড যা ডিজাইন নির্ধারণ করে
| মানদণ্ড | সিঙ্গেল টেন্যান্ট | মাল্টি টেন্যান্ট | অ্যাঙ্কর পয়েন্ট |
|---|---|---|---|
| আইসোলেশন | শারীরিক পৃথকীকরণ শেয়ার্ড ব্লাস্ট ব্যাসার্ধকে সীমাবদ্ধ করে | প্রতিটি কন্ট্রোল লেয়ার জুড়ে লজিক্যাল পৃথকীকরণ বজায় রাখতে হবে | শেয়ার্ড স্কিমা থেকে ডেটাবেস-প্রতি-টেন্যান্ট পর্যন্ত পৃথকীকরণের ডিগ্রির সাথে আইসোলেশনের শক্তি বৃদ্ধি পায় |
| নিরাপত্তা | কম শেয়ার্ড ডিপেন্ডেন্সি একটি পরিষ্কার অডিট বাউন্ডারি তৈরি করে | কেন্দ্রীয় কন্ট্রোল ধারাবাহিকতা উন্নত করে, তবে একটি পলিসি ত্রুটি একাধিক টেন্যান্টকে প্রভাবিত করতে পারে | নিরাপত্তা আইডেন্টিটি অ্যাসিউরেন্স, কনফিগারেশন, প্যাচিং এবং মনিটরিং অনুসরণ করে, আর্কিটেকচার লেবেল নয় |
| খরচ | প্রতিটি টেন্যান্টের জন্য হার্ডওয়্যার, লাইসেন্স, সাপোর্ট পাথ এবং রক্ষণাবেক্ষণ পুনরাবৃত্তি হয় | শেয়ার্ড ইনফ্রাস্ট্রাকচার ব্যবহার উন্নত করে এবং পুনরাবৃত্তিমূলক কাজ হ্রাস করে | আইসোলেশন বৃদ্ধির সাথে সাথে টেন্যান্ট-প্রতি খরচ বাড়ে। বিস্তারিত খরচ তুলনা পরবর্তী সেকশনে রয়েছে (UK SaaS আর্কিটেকচার তুলনা) |
| পারফরম্যান্স | ডেডিকেটেড ক্যাপাসিটি টেন্যান্টদের মধ্যে প্রতিযোগিতা এড়ায় | শেয়ার্ড ক্যাপাসিটির জন্য অ্যাডমিশন কন্ট্রোল, QoS এবং সক্রিয় মনিটরিং প্রয়োজন | অপারেটরের নয়েজি নেইবার এবং হাই-ডিমান্ড ডিভাইসের জন্য সুনির্দিষ্ট কন্ট্রোল প্রয়োজন |
| অপারেশনস | প্রতিটি এনভায়রনমেন্ট সহজ হতে পারে, তবে এস্টেট পুনরাবৃত্তিমূলক হয়ে ওঠে | একটি প্ল্যাটফর্ম দক্ষতার সাথে চলতে পারে, যদি আইডেন্টিটি এবং পলিসি অটোমেশন পরিপক্ক হয় | সিঙ্গেল টেন্যান্ট প্রতিটি এনভায়রনমেন্টে অপারেশনাল কাজ ঘনীভূত করে। মাল্টি টেন্যান্ট এটিকে গভর্নেন্স এবং কন্ট্রোল প্লেনে ঘনীভূত করে |
আইসোলেশন একটি ডিজাইন বৈশিষ্ট্য
ট্রাফিক ফ্লো-এর মাধ্যমে আইসোলেশন পরীক্ষা করুন, ডায়াগ্রামের মাধ্যমে নয়। একজন বাসিন্দা কি অন্য বাসিন্দার ডিভাইস সনাক্ত করতে পারেন? একজন গেস্ট কি স্টাফ সার্ভিসে পৌঁছাতে পারেন? একজন সাপোর্ট অ্যাডমিনিস্ট্রেটর কি অন্য টেন্যান্টের সেশন ডেটা দেখতে পারেন? একজন ডিপ্রোভিশনড ব্যবহারকারী কি অবিলম্বে অ্যাক্সেস হারান, এমনকি পূর্বে অনুমোদিত ডিভাইসগুলি থেকেও?
উভয় মডেলের ক্ষেত্রেই একই পরীক্ষা প্রযোজ্য। একটি ডেডিকেটেড কন্ট্রোলার স্বয়ংক্রিয়ভাবে সেগুলির উত্তর দেয় না, এবং একটি শেয়ারড কন্ট্রোলার সেগুলিকে অসম্ভব করে তোলে না। নিষ্পত্তিমূলক বিষয়টি হলো কোথায় প্রয়োগ করা হচ্ছে, কীভাবে অ্যাডমিনিস্ট্রেটরদের সুযোগ নির্ধারণ করা হচ্ছে এবং প্রতিটি টেন্যান্টের নিচে কতটা সাধারণ অবকাঠামো রয়েছে।
স্টুডেন্ট হাউজিং এবং BTR-এর ক্ষেত্রে, বাসিন্দারা ব্যক্তিগত অ্যাক্সেস আশা করেন যদিও বিল্ডিংটি সুইচিং, ওয়্যারলেস এবং আপস্ট্রিম কানেক্টিভিটি শেয়ার করে। হোটেলগুলিও গেস্ট, স্টাফ এবং অপারেশনাল সার্ভিসের মধ্যে একই সীমানার সম্মুখীন হয়। হেলথকেয়ারের সাথে ম্যানেজড ক্লিনিকাল ইকুইপমেন্ট এবং লেগাসি সিস্টেম যুক্ত থাকে, তাই পলিসি মডেলটিকে রুটিন সাপোর্টকে কঠিন না করেই সেই ডিপেন্ডেন্সিগুলিকে সুরক্ষিত রাখতে হবে।
পারফরম্যান্স চাহিদার ধরন অনুসরণ করে
হোটেলগুলোতে চেক-ইন, ইভেন্ট এবং সন্ধ্যার ব্যবহারের সময় প্রচুর চাহিদা দেখা যায়। ছাত্রাবাসগুলোতে ঘন ডিভাইসের সংখ্যার সাথে ঘন ঘন পরিবর্তন ঘটে। স্বাস্থ্যসেবায় পরিচালিত সরঞ্জাম, ব্যক্তিগত ডিভাইস এবং বিশেষজ্ঞ সিস্টেমের মিশ্রণ থাকে। Single tenant ধারণক্ষমতা সংরক্ষণ করতে পারে, অন্যদিকে অপারেটর এয়ারটাইম পরিমাপ করলে, QoS প্রয়োগ করলে এবং বিনোদনমূলক ব্যবহার থেকে গুরুত্বপূর্ণ ট্রাফিক আলাদা করলে multi tenant একই চাহিদা পূরণ করতে পারে।
এইসব প্রপার্টিতে WiFi এখন একটি ইউটিলিটি। একটি পরিষেবা বিঘ্নিত হলে তা কেবল কোনো টেকনিক্যাল ড্যাশবোর্ডকে নয়, বরং রেসিডেন্টদের অভিজ্ঞতা, গেস্টদের কার্যক্রম এবং বাণিজ্যিক ফলাফলকে প্রভাবিত করে।
ব্যবহারিক পরীক্ষাটি সহজ: অপারেটর কি ব্যবহারকারীরা রিপোর্ট করার আগেই কনটেনশন পর্যবেক্ষণ করতে পারেন, দায়ী টেন্যান্ট বা পরিষেবা সনাক্ত করতে পারেন, এবং নেটওয়ার্ক পুনর্নির্মাণ না করেই পলিসি পরিবর্তন করতে পারেন? যদি না পারেন, তবে নির্বাচিত আইসোলেশন মডেলটি অপূর্ণাঙ্গ।
খরচ, স্কেল এবং আইসোলেশনের লুকানো ওভারহেড
একটি প্রজেক্ট প্ল্যানে ডেডিকেটেড ইনফ্রাস্ট্রাকচার সহজ দেখায়। প্রতিটি টেন্যান্ট নিজস্ব কন্ট্রোলার, সুইচ, অ্যাক্সেস পয়েন্ট, লাইসেন্স, মনিটরিং ইন্টিগ্রেশন, আইডেন্টিটি স্টোর, ফার্মওয়্যার শিডিউল এবং সাপোর্ট প্রসেস পায়। এই বিলে প্রতিটি কপি ডেপ্লয়, ডকুমেন্ট, টেস্ট, প্যাচ এবং রিকভার করার জন্য প্রয়োজনীয় ইঞ্জিনিয়ারিং সময় অন্তর্ভুক্ত থাকে।
সিঙ্গেল-টেনেন্ট ডিজাইন অপারেশনাল কাজেরও পুনরাবৃত্তি ঘটায়। ইঞ্জিনিয়াররা আলাদা টেমপ্লেট রক্ষণাবেক্ষণ করেন, বিভিন্ন কনসোলে একই ধরণের অ্যালার্ট পর্যালোচনা করেন, ফার্মওয়্যার ভ্যালিডেশন পুনরাবৃত্তি করেন এবং স্বাধীন রিকভারি প্রসিডিউর সংরক্ষণ করেন। এই পৃথকীকরণ তখন তার ব্যয়ের যথার্থতা প্রমাণ করে যখন কোনো টেনেন্টের একটি স্বতন্ত্র কমপ্লায়েন্স বাউন্ডারি বা অস্বাভাবিক টেকনিক্যাল কন্ট্রোলের প্রয়োজন হয়। তবে এটি মার্জিন হ্রাসের কারণ হয়ে দাঁড়ায় যখন প্রতিটি টেনেন্ট একই সার্ভিস পায় এবং কোনো পলিসির জন্য ফিজিক্যাল পৃথকীকরণের প্রয়োজন হয় না।
পূর্বের ব্যয়ের তুলনাটি এখনও প্রযোজ্য, তবে নেটওয়ার্ক অপারেটরদের অবশ্যই এমন খরচগুলো হিসাব করতে হবে যা SaaS টেবিলগুলোতে দেখানো হয় না। একটি পৃথক কন্ট্রোলার লাইসেন্সের নিজস্ব চুক্তির পরিধি থাকতে পারে। প্রতিটি অতিরিক্ত প্ল্যাটফর্মের জন্য ডেপ্লয়মেন্টের আগে একটি সাপোর্ট এগ্রিমেন্ট, একটি মেইনটেন্যান্স উইন্ডো এবং ফার্মওয়্যার ভ্যালিডেশনের প্রয়োজন হতে পারে। ইঞ্জিনিয়াররাও একাধিক এনভায়রনমেন্ট জুড়ে অথেনটিকেশন, মনিটরিং, ফেইলওভার এবং টেনেন্ট হ্যান্ডঅফ টেস্ট করার পেছনে সময় ব্যয় করেন। একটি ব্যস্ত UK student housing, BTR বা হসপিটালিটি পোর্টফোলিওতে, সেই সময়গুলো হার্ডওয়্যারের মতোই সরাসরি সার্ভিস মার্জিনকে প্রভাবিত করে।
প্রতি টেন্যান্ট খরচ বিশ্লেষণ
| খরচের লাইন আইটেম | সিঙ্গেল টেন্যান্ট, প্রতি টেন্যান্টে | মাল্টি টেন্যান্ট, প্রতি টেন্যান্টে | নোট |
|---|---|---|---|
| শারীরিক অবকাঠামো | ডেডিকেটেড বা সংরক্ষিত স্ট্যাক | শেয়ার্ড ফ্যাব্রিক বরাদ্দ | সিঙ্গেল টেন্যান্ট সরঞ্জাম এবং সাইটের কাজ পুনরাবৃত্তি করে |
| কন্ট্রোলার এবং প্ল্যাটফর্ম লাইসেন্সিং | আলাদা ইনস্ট্যান্স বা লাইসেন্সের পরিধি | শেয়ার্ড প্ল্যাটফর্ম, টেন্যান্ট-অ্যাওয়ার লাইসেন্সিং | চুক্তির শর্তাবলী ফলাফল পরিবর্তন করতে পারে |
| পরিচয় এবং প্রমাণীকরণ (Authentication) | আলাদা 영역 (Realm) বা ডেডিকেটেড ইন্টিগ্রেশন | নির্দিষ্ট পরিধিযুক্ত নীতি সহ শেয়ার্ড পরিষেবা | মাল্টি টেন্যান্টের জন্য শক্তিশালী টেন্যান্ট ম্যাপিং প্রয়োজন |
| মনিটরিং | আলাদা ড্যাশবোর্ড এবং অ্যালার্ট পাথ | টেন্যান্ট ফিল্টার সহ কেন্দ্রীয় ড্যাশবোর্ড | দুর্বল ফিল্টারিং একটি অ্যাক্সেস-নিয়ন্ত্রণ ঝুঁকি তৈরি করতে পারে |
| সহায়তা এবং পরিবর্তন ব্যবস্থাপনা | টেন্যান্ট-নির্দিষ্ট উইন্ডো এবং রানবুক | ব্যতিক্রম সহ প্রমিত ওয়ার্কফ্লো | নীতি পরিপক্ক হলেই কেবল প্রমিতকরণ স্কেল উন্নত করে |
| পুনরুদ্ধার এবং পরীক্ষা | আলাদা পুনরুদ্ধার পরিকল্পনা | শেয়ার্ড প্ল্যাটফর্ম পুনরুদ্ধার এবং টেন্যান্ট যাচাইকরণ | অপারেটরকে অবশ্যই টেন্যান্ট-স্তরের পুনরুদ্ধার প্রমাণ করতে হবে |
একটি শেয়ার্ড প্ল্যাটফর্ম শুধুমাত্র তখনই অনুলিপি কমায় যখন অপারেটর ধারাবাহিকভাবে টেন্যান্টের সীমানা প্রয়োগ করতে পারে। এর জন্য পলিসি টেমপ্লেট, স্টেজড ডেপ্লয়মেন্ট, কনফিগারেশন ভ্যালিডেশন, টেন্যান্ট-স্কোপড লগ এবং পরীক্ষিত রোলব্যাক প্রয়োজন। সেইসব কন্ট্রোল ছাড়া, একটি শেয়ার্ড কনসোল আইসোলেশনের সমস্যাকে অ্যাক্সেস-কন্ট্রোলের সমস্যায় পরিণত করতে পারে।
উৎপাদন পরিবর্তনের আগে নেটওয়ার্ক ডিজাইন পরীক্ষা করা উচিত। টিমগুলি আইডেন্টিটি-ভিত্তিক সেগমেন্টেশন মডেল করতে, সাবনেট বরাদ্দ পরীক্ষা করতে এবং ঠিকানা বা নীতিগত দ্বন্দ্বগুলি আগেভাগে প্রকাশ করতে একটি iPSK subnet designer ব্যবহার করতে পারে।
যখন ব্যবসার জন্য একটি শারীরিক সীমানার প্রয়োজন হয় তখন শারীরিক আইসোলেশনের জন্য অর্থ প্রদান করুন। ডিজাইন টিম কেবল একটি বিশ্বস্ত লজিক্যাল সীমানা তৈরি করতে পারেনি বলেই এর জন্য অর্থ প্রদান করবেন না।
সঠিক উত্তরটি প্রায়শই হাইব্রিড হয়। ক্লিনিকাল, পেমেন্ট, বিল্ডিং-ম্যানেজমেন্ট বা কর্পোরেট ট্রাফিক একটি শক্তভাবে নিয়ন্ত্রিত ডেডিকেটেড পথে রাখুন। অতিথি, বাসিন্দা, ঠিকাদার এবং অন্যান্য পরিবর্তনশীল জনগোষ্ঠীর জন্য একটি শেয়ার্ড, টেন্যান্ট-সচেতন নেটওয়ার্ক ব্যবহার করুন। এই বরাদ্দকরণ আইসোলেশনকে সেখানে রাখে যেখানে ব্যর্থতা বাণিজ্যিক, নিয়ন্ত্রক বা নিরাপত্তা সংক্রান্ত পরিণতি বহন করে, যখন শেয়ার্ড অবকাঠামো সেই চাহিদা পরিচালনা করে যা স্কেল থেকে উপকৃত হয়।
এন্টারপ্রাইজ IT এবং নেটওয়ার্ক অপারেটরদের জন্য বাস্তব-ক্ষেত্রের পরিস্থিতি
মালিক, ব্যবহারকারী এবং ব্যর্থতার প্রভাব চিহ্নিত করা হলে আর্কিটেকচারের সিদ্ধান্ত আরও স্পষ্ট হয়। একটি একক সংস্থার জন্য নেটওয়ার্ক মানেই স্বয়ংক্রিয়ভাবে একটি সিঙ্গেল-টেন্যান্ট সমস্যা নয়, এবং অনেক মানুষকে সেবা প্রদানকারী একটি নেটওয়ার্ক মানেই স্বয়ংক্রিয়ভাবে একটি মাল্টি-টেন্যান্ট সমস্যা নয়।
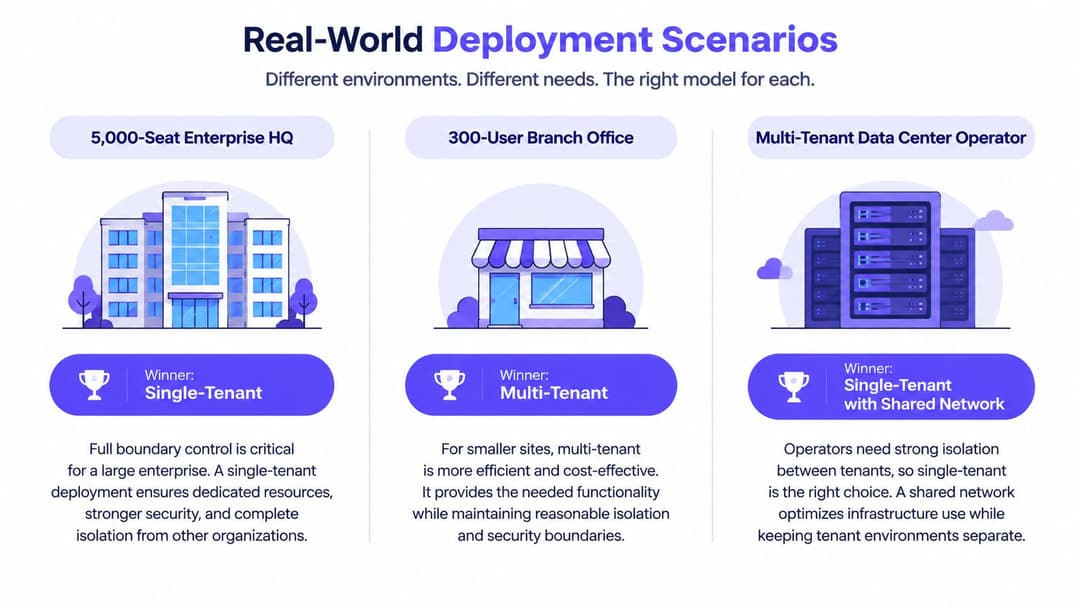
সিনারিও এক, একটি ৫,০০০ আসনের এন্টারপ্রাইজ ক্যাম্পাস
কঠোর ডেটা-রেসিডেন্সি প্রয়োজনীয়তা সহ একটি বড় এন্টারপ্রাইজ ক্যাম্পাসকে কোর সার্ভিসের জন্য সিঙ্গেল-টেন্যান্ট ডিফল্ট হিসেবে রাখা উচিত। সিদ্ধান্ত নেওয়ার উপাদানটি লোকসংখ্যা নয়। এটি হলো শারীরিক, প্রশাসনিক এবং অডিট সীমানা সারিবদ্ধ করার প্রয়োজন।
ডেডিকেটেড কন্ট্রোলার, অথেনটিকেশন পরিষেবা, ম্যানেজমেন্ট অ্যাক্সেস এবং ট্রাফিক পাথ মালিকানা প্রদর্শন করা সহজ করে তোলে। নিরাপত্তা দলগুলি সংস্থার কর্মীদের জন্য অ্যাডমিনিস্ট্রেটর অ্যাক্সেস সীমাবদ্ধ করতে পারে, একটি একক পরিবর্তন প্রক্রিয়া নির্ধারণ করতে পারে এবং সম্পর্কহীন টেন্যান্টের কার্যকলাপ ফিল্টার না করেই ঘটনাগুলি তদন্ত করতে পারে।
অতিথি অ্যাক্সেস এখনও একটি পৃথক লজিক্যাল সার্ভিস ব্যবহার করতে পারে। মূল কর্মচারী নেটওয়ার্কটি ক্ষণস্থায়ী দর্শক, ঠিকাদার বা ইভেন্ট অংশগ্রহণকারীদের মতো একই পলিসি পাথের উপর নির্ভর করা উচিত নয়।
সিনারিও দুই, একটি মাল্টি-সাইট হসপিটালিটি গ্রুপ
একটি ব্র্যান্ডের অধীনে প্রপার্টিগুলি পরিচালনা করে এমন একটি হসপিটালিটি গ্রুপের সাধারণত multi tenant বেছে নেওয়া উচিত। একটি সেন্ট্রাল নেটওয়ার্ক অপারেশন সেন্টারের জন্য হোটেল, রেস্তোরাঁ এবং ভেন্যু জুড়ে ধারাবাহিক অনবোর্ডিং, captive portal পলিসি, রিপোর্টিং এবং ইনসিডেন্ট রেসপন্স প্রয়োজন। প্রতিটি প্রপার্টিতে সম্পূর্ণ ম্যানেজমেন্ট এস্টেটের পুনরাবৃত্তি করা হলে স্ট্যান্ডার্ডাইজেশন আরও কঠিন হবে, নিরাপদ নয়।
সীমানাটি এখনও সম্পত্তি, অতিথি, কর্মী এবং পরিষেবা স্তরে বিদ্যমান থাকা প্রয়োজন। অতিথিদের ডিভাইসগুলির পয়েন্ট-অফ-সেল সিস্টেম পর্যন্ত পৌঁছানো উচিত নয়। কর্মীদের আইডেন্টিটিগুলির ক্ষেত্রে অতিথিদের অনুমতি উত্তরাধিকারসূত্রে পাওয়া উচিত নয়। প্রতিটি সাইটে অনিয়ন্ত্রিত অ্যাক্সেস না পেয়েই একটি সম্পত্তি পরিচালনাকারী দলের তাদের কাজের জন্য প্রয়োজনীয় তথ্য দেখতে পাওয়া উচিত।
ট্রেড-অফটি স্পষ্ট। সেন্ট্রালাইজড কন্ট্রোল জয়ী হয়, যদি অপারেটর টেন্যান্ট-অ্যাওয়ার অ্যাডমিনিস্ট্রেশন এবং ট্রাফিক পলিসি প্রয়োগ করতে পারে।
সিনারিও তিন, ইউকে BTR এবং স্টুডেন্ট হাউজিং
বিল্ড-টু-রেন্ট এবং উদ্দেশ্য-নির্মিত স্টুডেন্ট অ্যাকোমোডেশনের ক্ষেত্রে, একটি হাইব্রিড multi-tenant মডেল সাধারণত সফল হয়। বাসিন্দারা অ্যাপার্টমেন্ট-স্তরের বা রুম-স্তরের গোপনীয়তা আশা করেন, কিন্তু অপারেটর একটি সম্পত্তি-ব্যাপী শারীরিক নেটওয়ার্ক, একটি সাপোর্ট মডেল এবং সেন্ট্রালাইজড পরিষেবা ব্যবস্থাপনা থেকে উপকৃত হন।
যুক্তরাজ্যের ছাত্র আবাসন সংক্রান্ত তথ্য দেখায় যে স্কটল্যান্ডের জরিপকৃত বাড়িওয়ালাদের ৯৩% একক ভাড়া চুক্তি ব্যবহার করেন, যখন ৭% একাধিক ভাড়া চুক্তি ব্যবহার করেন। এটি ইঙ্গিত দেয় যে প্রশাসনিক সরলতা এখনও অপারেটিং মডেলগুলোকে প্রভাবিত করে। (যুক্তরাজ্যের ছাত্র আবাসন সংক্রান্ত তথ্য)
এই ভবনগুলোতে সংযোগ এখন আর প্রতিটি বাসিন্দার চুক্তি স্বাক্ষরের বিষয় নয়, বরং ক্রমবর্ধমানভাবে অপারেটর-প্রদত্ত একটি ইউটিলিটি হয়ে উঠছে। Save the Student এর National Student Accommodation Survey 2026-এ, ৮০% শিক্ষার্থী বলেছেন যে তাদের ভাড়া অন্তত একটি অতিরিক্ত পরিষেবার খরচ কভার করে, এবং ৪৮% বলেছেন ব্রডব্যান্ড এর সাথে যুক্ত ছিল, যা কেবল জল (৬৩%), বিদ্যুৎ (৬১%) এবং গ্যাস (৫৪%) এর পিছনে রয়েছে। এটি নির্ভরযোগ্যভাবে সরবরাহ করা আরও কঠিন কাজ: ১৫,৩৯৮ জন যুক্তরাজ্যের উচ্চশিক্ষা শিক্ষার্থীর উপর চালানো Jisc এর 2024/25 জরিপে দেখা গেছে যে ৬০% শিক্ষার্থী ক্যাম্পাসে বা ক্যাম্পাসের বাইরে WiFi সংযোগের সমস্যার কথা জানিয়েছেন। (Save the Student, National Student Accommodation Survey 2026; Jisc Digital Experience Insights 2024/25)
তাই প্রতিটি বাসিন্দাকে একটি পৃথক অবকাঠামো প্রকল্পে পরিণত না করে নেটওয়ার্কটিকে একটি প্রাইভেট অভিজ্ঞতা প্রদান করতে হবে। আর্কিটেকচার লেবেলের চেয়ে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস, প্রতি-ইউনিট পলিসি, সহজ বিলিং এবং তাৎক্ষণিক রেভোকেশন বেশি গুরুত্বপূর্ণ।
নেটওয়ার্কের পুনরাবৃত্তি না করে টেন্যান্ট আইসোলেশন প্রদান করা
আধুনিক আইডেন্টিটি-চালিত নেটওয়ার্কিং প্রতি টেন্যান্টের জন্য একটি শারীরিক স্ট্যাক এবং একটি অনিয়ন্ত্রিত শেয়ারড নেটওয়ার্কের মধ্যে একটি তৃতীয় বিকল্প প্রদান করে। অপারেটর অবকাঠামোটি শেয়ার করে, তারপর কোনো ব্যক্তি, ইউনিট, রুম, বিভাগ বা ডিভাইসের আইডেন্টিটির সাথে অ্যাক্সেস যুক্ত করে।
আবাসিক এবং মিশ্র-ডিভাইস পরিবেশের জন্য iPSK একটি ব্যবহারিক প্রারম্ভিক পয়েন্ট। একটি সম্পূর্ণ বিল্ডিংকে একটি শেয়ার্ড পাসওয়ার্ড দেওয়ার পরিবর্তে, অপারেটর আলাদা প্রাইভেট কী বরাদ্দ করে এবং সেগুলিকে একটি পলিসি কনটেক্সটের সাথে ম্যাপ করে। অপারেশনাল প্রয়োজনীয়তার উপর ভিত্তি করে একটি কী একটি ফ্ল্যাট, রুম, বাসিন্দা, ডিভাইস গ্রুপ বা সার্ভিস ক্লাস চিহ্নিত করতে পারে।
কন্ট্রোল প্লেনটি স্তরে স্তরে তৈরি করুন
- অ্যাক্সেসের সাথে পরিচয় ম্যাপিং করুন। ব্যবহারকারী বা ডিভাইসকে সঠিক টেন্যান্ট পলিসির সাথে যুক্ত করতে RADIUS অ্যাট্রিবিউট, ডিরেক্টরি গ্রুপ বা একটি ম্যানেজড আইডেন্টিটি সার্ভিস ব্যবহার করুন।
- ভূমিকা-ভিত্তিক নিয়ন্ত্রণ প্রয়োগ করুন। কর্মী, বাসিন্দা, অতিথি, ঠিকাদার এবং বিল্ডিং সিস্টেমের বিভিন্ন অনুমতি পাওয়া উচিত। এই স্তরটি মূল্যায়নকারী দলগুলি ভূমিকার ভিত্তিতে পলিসির আরও বিশদ ব্যাখ্যার জন্য role based access control software পর্যালোচনা করতে পারেন।
- ট্রাফিক পৃথক করুন। টেন্যান্টদের মধ্যে পারস্পরিক যোগাযোগ বন্ধ করতে এবং অপারেশনাল সিস্টেমগুলিকে সুরক্ষিত রাখতে VLAN, VRF, ফায়ারওয়াল নিয়ম এবং সার্ভিস পলিসি ব্যবহার করুন।
- লাইফসাইকেল ইভেন্টগুলি স্বয়ংক্রিয় করুন। কোনো বাসিন্দা বা কর্মচারী অনুমোদিত হলে অ্যাক্সেস প্রদান করুন এবং ডিরেক্টরি বা প্রপার্টি-ম্যানেজমেন্ট রেকর্ড পরিবর্তিত হলে তা বাতিল করুন।
- টেলিমিট্রি স্কোপ করুন। কেন্দ্রীয় পর্যবেক্ষণের মাধ্যমে অপারেটরদের কার্যকর হেলথ ডেটা প্রদান করা উচিত, যেখানে একজন টেন্যান্টের পরিচয় বা সেশনের তথ্য অন্য টেন্যান্টের কাছে প্রকাশ পাবে না।
Microsoft Entra ID বা Okta-এর মাধ্যমে SSO কর্পোরেট অ্যাক্সেসকে প্রতিষ্ঠিত আইডেন্টিটি গভর্নেন্সের সাথে যুক্ত করতে পারে। এটি কর্মী এবং পরিচালিত ব্যবহারকারীদের জন্য ভালো কাজ করে। বাসিন্দা, ভিজিটর, লেগ্যাসি ডিভাইস এবং আধুনিক এন্টারপ্রাইজ অথেন্টিকেশন ফ্লো সম্পন্ন করতে পারে না এমন যন্ত্রপাতির জন্য iPSK দরকারী রয়ে গেছে।
Purple-এর identity-based networking platform হলো কন্ট্রোল-প্লেন পদ্ধতির একটি উদাহরণ যা শেয়ার্ড ইনফ্রাস্ট্রাকচার জুড়ে টেনেন্ট-নির্দিষ্ট অ্যাক্সেস সমর্থন করে, যার মধ্যে iPSK এবং এন্টারপ্রাইজ আইডেন্টিটি প্রোভাইডারদের সাথে ইন্টিগ্রেশন অন্তর্ভুক্ত রয়েছে। এই আর্কিটেকচারে এর মূল্য অন্য কোন SSID-এর অস্তিত্বের মধ্যে নয়। এটি প্রতিটি দখলকারীর জন্য একটি পৃথক ফিজিক্যাল নেটওয়ার্কের প্রয়োজন ছাড়াই আইডেন্টিটি, পলিসি, অনবোর্ডিং এবং রিভোকেশন সংযোগ করার ক্ষমতার মধ্যে নিহিত।
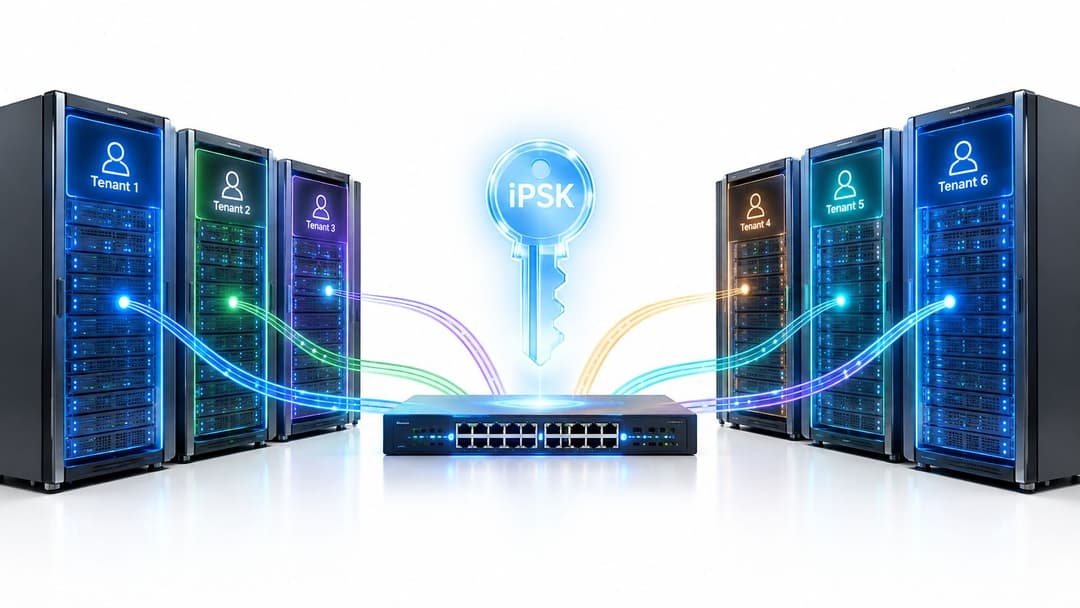
ডিজাইনটির এখনও পরীক্ষার প্রয়োজন। যাচাই করুন যে একটি ক্রেডেনশিয়াল তার নির্দিষ্ট পলিসি লঙ্ঘন করতে পারছে না, ডিভাইস অনবোর্ডিং সেগমেন্টেশনকে বাইপাস করছে না, অ্যাডমিনিস্ট্রেটরদের টেন্যান্ট-স্কোপড পারমিশন রয়েছে এবং অ্যাক্সেস প্রত্যাহার করার বিষয়টি সক্রিয় সেশনগুলোতে কার্যকর হচ্ছে। একটি শেয়ারড ফিজিক্যাল নেটওয়ার্ক একটি প্রাইভেট টেন্যান্ট অভিজ্ঞতা প্রদান করতে পারে, তবে তা কেবল তখনই সম্ভব যখন অপারেটর আইডেন্টিটি এবং পলিসিকে প্রোডাকশন ইনফ্রাস্ট্রাকচার হিসেবে বিবেচনা করেন।
আপনার কোন আর্কিটেকচারটি বেছে নেওয়া উচিত এবং কখন
যখন কোনো সংস্থার কেবল একটি পৃথক লগইন নয়, বরং একটি ডেডিকেটেড ফিজিক্যাল সীমানা প্রয়োজন হয় তখন single tenant ব্যবহার করুন। নিয়ন্ত্রিত স্বাস্থ্যসেবা, পেমেন্ট পরিবেশ, প্রতিরক্ষা এবং উচ্চ সংবেদনশীল এন্টারপ্রাইজ ওয়ার্কলোডের মূল পরিষেবাগুলোর জন্য এখান থেকে শুরু করা উচিত। এই আর্কিটেকচারটি প্রমাণ সংগ্রহকে সহজ করে এবং শেয়ার্ড নির্ভরতা হ্রাস করে, যদিও এটি এখনও সুশৃঙ্খল প্যাচিং, পর্যবেক্ষণ এবং পরিচয় ব্যবস্থাপনা দাবি করে।
যখন অপারেটর অনেক গ্রাহক, দখলদার, রুম, বিভাগ বা প্রপার্টিতে পরিষেবা প্রদান করেন এবং পরিষেবাটি পুনরাবৃত্তিযোগ্য ডেলিভারির উপর নির্ভর করে, তখন মাল্টি টেন্যান্ট ব্যবহার করুন। হসপিটালিটি, স্টুডেন্ট হাউজিং, BTR, ম্যানেজড সার্ভিস এবং শেয়ারড ওয়ার্কস্পেসগুলো সাধারণত হার্ডওয়্যার ডুপ্লিকেট করার চেয়ে সেন্ট্রালাইজড অপারেশন থেকে বেশি সুবিধা পায়। এর শর্ত হলো কঠোর টেন্যান্ট-অ্যাওয়ার পলিসি বজায় রাখা, কোনো শিথিল সিকিউরিটি স্ট্যান্ডার্ড নয়।
হাইব্রিড ব্যবহার করুন যখন একটি সাইটে অত্যন্ত সংবেদনশীল অভ্যন্তরীণ পরিষেবা এবং বিপুল সংখ্যক অস্থায়ী বা আবাসিক ব্যবহারকারী উভয়ই থাকে।
আর্কিটেকচার সুপারিশ ম্যাট্রিক্স
| পরিস্থিতি | সুপারিশকৃত মডেল | কেন |
|---|---|---|
| নিয়ন্ত্রিত এন্টারপ্রাইজ কোর, স্বাস্থ্যসেবা ক্লিনিকাল সিস্টেম, বা পেমেন্ট ট্রাফিক | সিঙ্গেল টেন্যান্ট (Single tenant) | শারীরিক এবং অডিট সীমানা প্রতিষ্ঠানের নিয়ন্ত্রণ সীমানার সাথে মেলানো উচিত |
| অনেক গ্রাহকদের পরিষেবা প্রদানকারী SaaS বা ম্যানেজড সার্ভিস অপারেটর | মাল্টি টেন্যান্ট (Multi tenant) | শেয়ার্ড অবকাঠামো পুনরাবৃত্তিযোগ্য নীতি, কেন্দ্রীয় অপারেশন এবং দক্ষ সম্প্রসারণকে সমর্থন করে |
| কেন্দ্রীয় গেস্ট সার্ভিস সহ হোটেল গ্রুপ | মাল্টি টেন্যান্ট (Multi tenant) | একটি অপারেটিং মডেল সমস্ত প্রোপার্টি জুড়ে ধারাবাহিক পরিচয়, সহায়তা এবং পরিষেবা প্রদানকে সমর্থন করে |
| BTR, ছাত্রাবাস, বা ফ্লেক্সিবল ওয়ার্কস্পেস | হাইব্রিড মাল্টি টেন্যান্ট (Hybrid multi tenant) | শেয়ার্ড অবকাঠামো প্রতি দখলদার অনুযায়ী পরিচয়, নীতি, বিলিং এবং প্রত্যাহার প্রক্রিয়ার সাথে কাজ করে |
| কর্মী এবং গেস্ট নেটওয়ার্ক সহ কর্পোরেট সাইট | হাইব্রিড (Hybrid) | টেন্যান্ট-অ্যাওয়ার গেস্ট অ্যাক্সেস প্রয়োগ করার সময় সংবেদনশীল কর্পোরেট ট্রাফিক শক্তভাবে নিয়ন্ত্রণে রাখুন |
| বারবার নয়েজি-নেইবার ঘটনা বা অডিট অনুসন্ধান সহ পরিবেশ | পুনরায় মূল্যায়ন করুন, তারপর ক্ষতিগ্রস্ত পরিষেবাগুলো আলাদা করুন | আর্কিটেকচারের লেবেল যাই হোক না কেন, বর্তমান সীমানা ব্যর্থ হচ্ছে |
মাইগ্রেশনের সিদ্ধান্তগুলোও একই যুক্তি অনুসরণ করা উচিত। একটি প্ল্যাটফর্ম নির্বাচন করার আগে ট্রাফিক ক্লাস, আইডেন্টিটি, ডিভাইসের ধরন, ম্যানেজমেন্টের ভূমিকা এবং ফেইলিওর ডোমেনগুলোর তালিকা তৈরি করুন। কিছু সতর্কতামূলক লক্ষণের মধ্যে রয়েছে ব্যাখ্যাতীত ক্রস-টেন্যান্ট ভিজিবিলিটি, সাইটগুলোর মধ্যে অসঙ্গতিপূর্ণ পলিসি, ধীরগতির অ্যাক্সেস প্রত্যাহার, অতিরিক্ত অ্যাডমিনিস্ট্রেটিভ ক্ষমতা সম্পন্ন সাপোর্ট টিম এবং প্রয়োজনীয় কন্ট্রোল বা ফিচার বিলম্বের কারণে টেন্যান্টদের চলে যাওয়া।
ডিজাইন স্বাক্ষর করার আগে একটি প্রশ্ন জিজ্ঞাসা করুন: নেটওয়ার্ক সীমানার মালিক কে, এবং তাদের কি ডেডিকেটেড হার্ডওয়্যার বা ডেডিকেটেড পলিসি প্রয়োজন?
স্টিয়ারিং-নথির সারাংশটি সহজ:
- যখন ফিজিক্যাল আইসোলেশন একটি ব্যবসায়িক বা কমপ্লায়েন্সের প্রয়োজনীয়তা হয়, তখন single tenant বেছে নিন।
- যখন স্কেল শেয়ার্ড ইনফ্রাস্ট্রাকচার এবং পরিপক্ক আইডেন্টিটি কন্ট্রোলের উপর নির্ভর করে, তখন multi tenant বেছে নিন।
- যখন সংবেদনশীল কোর ট্রাফিক এবং হাই-ভলিউম শেয়ার্ড অ্যাক্সেস সহাবস্থান করে, তখন হাইব্রিড বেছে নিন।
Purple শেয়ার্ড বিল্ডিংগুলোর জন্য পরিচয়-ভিত্তিক নেটওয়ার্কিং সরবরাহ করে, যার মধ্যে টেন্যান্ট-স্তরের অ্যাক্সেস নিয়ন্ত্রণ এবং সাধারণ অবকাঠামোতে iPSK-ভিত্তিক পৃথকীকরণ অন্তর্ভুক্ত রয়েছে। আপনার ছাত্রাবাস, BTR, আতিথেয়তা, স্বাস্থ্যসেবা বা এন্টারপ্রাইজ গেস্ট-নেটওয়ার্ক ডিজাইনের সাথে এর দৃষ্টিভঙ্গি খাপ খায় কিনা তা মূল্যায়ন করতে Purple-এ যান, তারপর আপনার নিজস্ব পরিচয়, প্রত্যাহার এবং ট্রাফিক নীতির সাহায্যে সীমানা পরীক্ষা করুন।