একটি নেটওয়ার্কে SSID-এর সংখ্যা কমিয়ে আনা নীরবেই একটি প্রতিযোগিতামূলক খেলায় পরিণত হয়েছে। যেকোনো নেটওয়ার্কিং ফোরামে একটি বিকেল কাটালেই আপনি জোরালো মতামত, ভেন্ডরদের সাধারণ নিয়ম এবং কতটি বেশি হয়ে যায় তা নিয়ে মাঝে মাঝে উত্তপ্ত বিতর্ক দেখতে পাবেন। কেউ কেউ বলেন প্রতি রেডিওতে তিন বা চারটি রাখুন। কেউ কেউ বলেন আধুনিক অ্যাক্সেস পয়েন্টগুলো কোনো ঝামেলা ছাড়াই এর চেয়ে অনেক বেশি পরিচালনা করতে পারে। এই নির্দেশনাটি আসলে ভিন্ন হয়, কারণ সৎ উত্তরটি নির্ভর করে আপনার ডেপ্লয়মেন্টের ওপর।
এখানে আমাদের মতামত তুলে ধরা হলো। বিকন যে এয়ারটাইম খরচ করে তা বাস্তব, তবে এটি কেবল তখনই সমস্যা হয়ে দাঁড়ায় যখন আপনার একই চ্যানেলে ওভারল্যাপ করা অনেকগুলো অ্যাক্সেস পয়েন্ট থাকে। যদি আপনার AP-গুলো পর্যাপ্ত ব্যবধানে থাকে এবং কো-চ্যানেল ওভারল্যাপ কম হয়, তবে আপনি নিরাপদে কয়েকটি SSID চালাতে পারেন। কোনো কিছু পরিবর্তন করার আগে, আমাদের beacon and SSID overhead calculator-এ আপনার নিজস্ব সংখ্যাগুলো ইনপুট করুন এবং দেখুন আপনার প্রকৃত অবস্থা কী।
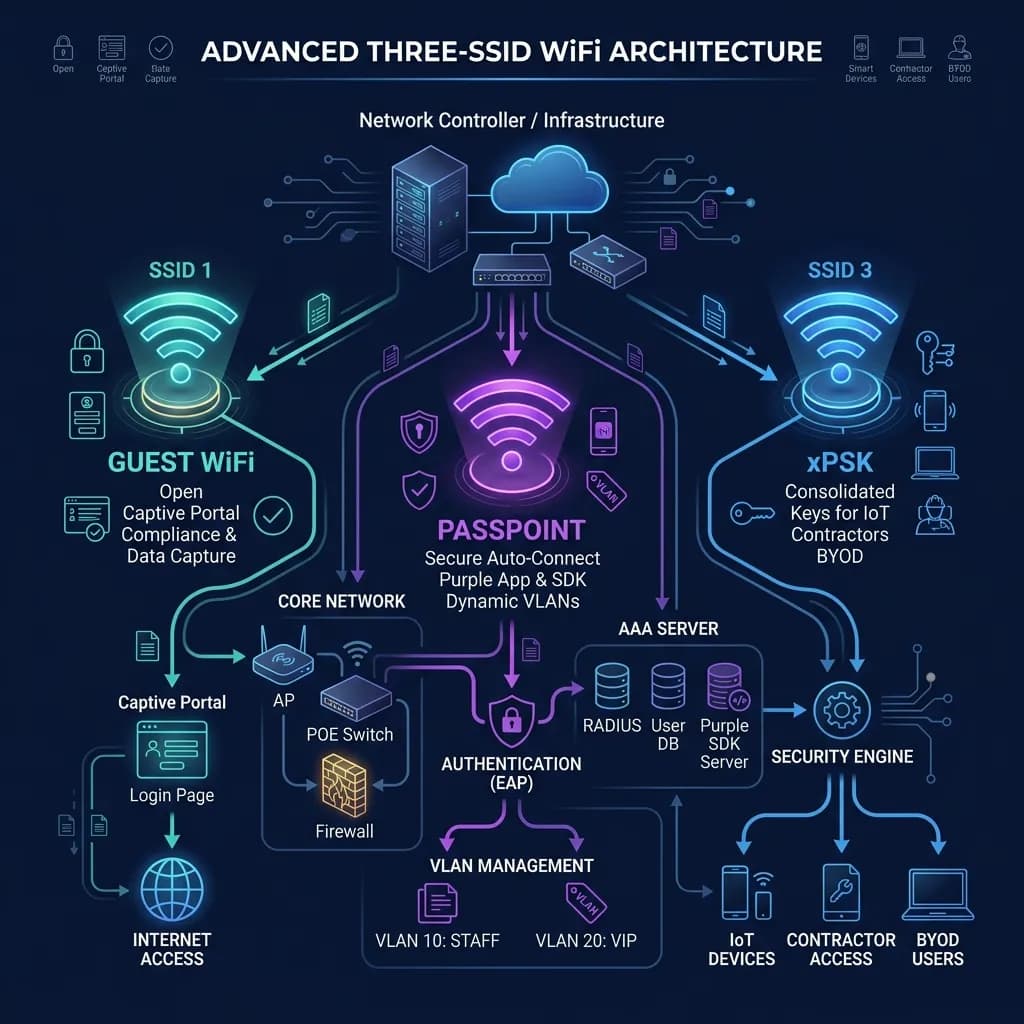
তা সত্ত্বেও, আমরা পরিচ্ছন্নতা পছন্দ করি। এমনকি যখন পারফরম্যান্সের ওপর এর প্রভাব নগণ্য হয়, তবুও একের পর এক নেটওয়ার্ক যুক্ত হয়ে তৈরি হওয়া একটি SSID তালিকা ডকুমেন্ট করা, সুরক্ষিত করা এবং পরবর্তী ইঞ্জিনিয়ারের কাছে হস্তান্তর করা কঠিন হয়ে পড়ে। তাই আপনি যদি এটিকে একত্রিত করতে চান, তবে আমরা যে ডিজাইনে ফিরে আসি তা হলো: তিনটি SSID, যার প্রতিটি একটি অথেন্টিকেশন পদ্ধতির সাথে ম্যাপ করা থাকবে এবং বাকি সবকিছু VLAN দ্বারা পরিচালিত হবে।
কোথায় এয়ারটাইম ট্যাক্স বাস্তব, এবং কোথায় নয়
প্রতিটি রেডিওতে থাকা প্রতিটি SSID প্রতি সেকেন্ডে বহুবার বিকন ফ্রেম পাঠায়, সর্বনিম্ন বাধ্যতামূলক বেসিক রেটে, কোনো ক্লায়েন্ট যুক্ত থাকুক বা না থাকুক। এই খরচটি প্রতি চ্যানেলের জন্য প্রযোজ্য। একটি অ্যাক্সেস পয়েন্ট তার নিজস্ব চ্যানেলে কয়েকটি SSID বিজ্ঞাপন করছে, এটি সাধারণত কোনো সমস্যা নয়। সমস্যাটি তখনই শুরু হয় যখন কয়েকটি অ্যাক্সেস পয়েন্ট একই চ্যানেলে থাকে এবং একে অপরকে শুনতে পায়: তাদের বিকনগুলো এখন একই এয়ারটাইমের জন্য প্রতিযোগিতা করে, এবং ওভারহেড তাদের প্রতিটির প্রতিটি SSID জুড়ে জমা হতে থাকে।
তাই আসল পরিবর্তনশীলটি হলো কো-চ্যানেল ওভারল্যাপ, মূল SSID-এর সংখ্যা নয়। ২.৪ গিগাহার্জে প্রচুর ওভারল্যাপিং সেল সহ একটি ঘন ডেপ্লয়মেন্ট, যেখানে বেসিক রেট ১ এমবিপিএস রাখা হয়েছে এবং আটটি SSID রয়েছে, তা থ্রুপুটকে সত্যিই কমিয়ে দিতে পারে। একই আটটি SSID চালানো কয়েকটি পর্যাপ্ত ব্যবধানে থাকা AP সম্পূর্ণ ঠিক থাকতে পারে। এটি মতামতের চেয়ে পরিমাপযোগ্য বিষয়: overhead calculator আপনার প্রতি রেডিওতে SSID, বিকন ইন্টারভাল এবং বেসিক রেট গ্রহণ করে এবং আপনার বিকনগুলো চ্যানেলের কত শতাংশ এয়ারটাইম ব্যবহার করছে তা ফেরত দেয়। ২%-এর নিচে থাকা স্বাস্থ্যকর, ২% থেকে ৬% মনোযোগ দেওয়ার মতো, এবং ৬%-এর ওপরে গেলে এটি সমস্যা সৃষ্টি করতে শুরু করে। সমাধানের মতো কোনো সমস্যা আছে কিনা তা সিদ্ধান্ত নেওয়ার আগে আপনারটি পরীক্ষা করে নিন।
পরিচ্ছন্নতার পক্ষে যুক্তি
ধরুন ক্যালকুলেটর আপনাকে বলছে যে আপনি স্বাস্থ্যকর সীমার মধ্যেই আছেন। তাহলেও কি একত্রিত করার কোনো কারণ আছে? আমরা মনে করি আছে, এবং এর সাথে এয়ারটাইমের কোনো সম্পর্ক নেই। একটি SSID হলো একটি প্রমাণীকরণ সীমানা, সেগমেন্টেশন সীমানা নয়। যখন আপনি প্রতিটি নতুন প্রয়োজনের জন্য একটি নতুন SSID তৈরি করেন—একটি ক্যাশ রেজিস্টারের জন্য, একটি প্রিন্টারের জন্য, একটি সাইনেজের জন্য, একটি ঠিকাদারদের জন্য—তখন আপনি একটি বিশদ তালিকা তৈরি করে ফেলেন যেখানে কেউ নিশ্চিতভাবে জানে না কোন নেটওয়ার্ক কী কাজ করে, কোন কীগুলো এখনও সচল আছে বা একটি নতুন ডিভাইস কোথায় যুক্ত করা উচিত। এটিকে কমিয়ে তিনটিতে নামিয়ে আনুন, যার প্রতিটি পরিচয় প্রমাণ করার একটি স্পষ্ট পদ্ধতির সাথে যুক্ত থাকবে, এবং নেটওয়ার্ক নিজেই নিজের নথিপত্র তৈরি করতে শুরু করবে। আপনি VLAN এবং ফায়ারওয়াল পলিসির সাহায্যে ক্যাশ রেজিস্টার, ক্যামেরা এবং বাসিন্দাদের একে অপরের থেকে আলাদা করতে পারেন, এবং আপনি কেবলমাত্র তখনই একটি আলাদা SSID ব্যবহার করবেন যখন একদল ডিভাইসের জন্য সত্যিই একটি ভিন্ন প্রমাণীকরণ পদ্ধতির প্রয়োজন হবে। এই ধরনের পদ্ধতি মাত্র তিনটি রয়েছে।
SSID 1: open guest network with a captive portal
প্রথম SSID-টি উন্মুক্ত, যার অর্থ পাসওয়ার্ড না দিয়েই যেকোনো ডিভাইস সংযোগ করতে পারে। এর পরিবর্তে, একটি প্রচলিত captive portal সংযোগটিকে বাধা দেয় এবং সাইন-ইন প্রক্রিয়াটি পরিচালনা করে। এই SSID-টি মূলত বিপণনের জন্য ব্যবহারকারীর ডেটা সংগ্রহ করতে অথবা পাবলিক ভেন্যুগুলোতে সম্মতি ও আইনি প্রয়োজনীয়তা পূরণ করার জন্য ডিজাইন করা হয়েছে।
এই নেটওয়ার্কটি যেকোনো ডিভাইসের জন্য কাজ করতে হবে—এমনকি কোনো অতিথির ফোন যা ভেন্যুটি আগে কখনো দেখেনি—তাই একমাত্র প্রয়োজন হলো একটি ওয়েব ব্রাউজার। এখানেই বিপণন মূল্যও নিহিত রয়েছে: সংযোগের সময় সংগৃহীত সম্মতিপ্রাপ্ত, GDPR-সম্মত ডেটা। Purple এটিকে ৮০,০০০-এরও বেশি ভেন্যুতে Guest WiFi হিসেবে পরিচালনা করে, যা অতিথিদের অ্যাক্সেসকে একটি বিচ্ছিন্ন VLAN-এ রাখে যা ব্যাক অফিস দেখতে পায় না।
SSID 2: Passpoint-enabled network for automated access
দ্বিতীয় SSID-টি Passpoint (Hotspot 2.0) এবং WPA2/3-Enterprise-এ চলে। এই SSID-টি একটি নিরাপদ, সেলুলারের মতো সংযোগ সক্ষম করে। ম্যানুয়ালি তথ্য প্রবেশ করানো বা কোনো স্প্ল্যাশ পেজ খোঁজার পরিবর্তে, Purple অ্যাপ অথবা Purple SDK যুক্ত কোনো অ্যাপ ব্যবহারকারী যে কেউ ভেন্যুতে প্রবেশ করার সাথে সাথেই স্বয়ংক্রিয়ভাবে ও নিরাপদে সংযুক্ত হতে পারেন।
বাকি সবকিছু VLAN দ্বারা পরিচালিত হয়। যখন কোনো ডিভাইস যুক্ত হয়, তখন নেটওয়ার্কটি প্রোফাইলটি যাচাই করে এবং ডিভাইসটিকে সঠিক VLAN-এ বরাদ্দ করে। এটি কেবল বিশ্বস্ত অতিথি বা ঠিকাদারদের জন্য নয়; এটি মিলে যাওয়া প্রোফাইল সহ যেকোনো ব্যবহারকারীর জন্য একটি স্বয়ংক্রিয়, এনক্রিপ্ট করা গেটওয়ে। যেহেতু এটি EAP-TLS বা অনুরূপ সুরক্ষিত প্রোটোকল ব্যবহার করে, তাই সমস্ত ট্র্যাফিক বাতাসে এনক্রিপ্ট করা হয়, যা ব্যবহারকারীদের কোনো প্রশাসনিক জটিলতা ছাড়াই আড়িপাতা থেকে রক্ষা করে।
SSID 3: xPSK for IoT, contractors, and BYOD consolidation
তৃতীয় SSID-টি হলো হেডলেস ডিভাইস, ঠিকাদার এবং নিজের ডিভাইস নিজে আনুন (BYOD) সেটআপের জন্য একটি একত্রিত নেটওয়ার্ক। এটি প্রতিটি ডিভাইসের জন্য প্রাক-শেয়ার্ড কী ব্যবহার করে—যাকে প্রায়শই xPSK বলা হয় (বা বিক্রেতার ওপর নির্ভর করে iPSK, PPSK, DPSK)—যাতে একটি একক SSID-এ বিভিন্ন ডিভাইস গ্রুপকে তাদের নিজস্ব বিচ্ছিন্ন VLAN-এ ম্যাপ করা যায়।
এই নেটওয়ার্কটি ব্রাউজার চালাতে বা Passpoint ব্যবহার করতে অক্ষম এমন সব কিছুকে পরিষেবা প্রদান করে। IoT সেন্সর, কার্ড টার্মিনাল, প্রিন্টার এবং মিডিয়া স্ক্রিন তাদের নিজস্ব কী (key) পায় এবং আইসোলেটেড VLAN-এ অবস্থান করে। কন্ট্রাক্টর বা কর্মচারীরা যারা নিজস্ব ডিভাইস (BYOD) নিয়ে আসেন, তারা একটি অনন্য কী পান যা তাদের ট্রাফিককে পৃথক করে। এটি আগে থাকা পাঁচটি বা ছয়টি পৃথক SSID-কে একটিতে একীভূত করে। যদি কোনো একটি কী ঝুঁকির মুখে পড়ে, তবে আপনি নেটওয়ার্কের বাকি অংশকে প্রভাবিত না করে শুধুমাত্র সেই নির্দিষ্ট কীটি পরিবর্তন (rotate) করতে পারেন।
কীভাবে তিনটি SSID সব কিছু কভার করে
একটি ভেন্যুর যেকোনো ডিভাইসকে তিনটি প্রশ্নের যেকোনো একটির সাথে মেলান এবং আপনি এর সঠিক অবস্থান পেয়ে যাবেন:
- এটি কি ডেটা ক্যাপচার বা কমপ্লায়েন্সের প্রয়োজন থাকা একটি অবিশ্বস্ত গেস্ট ডিভাইস? Captive Portal সহ ওপেন গেস্ট SSID।
- ব্যবহারকারীর কাছে কি Purple অ্যাপ বা আপনার SDK-সক্ষম অ্যাপ রয়েছে? স্বয়ংক্রিয় সুরক্ষিত সংযোগ এবং VLAN ম্যাপিং সহ Passpoint SSID।
- এটি কি স্ক্রিনবিহীন IoT ডিভাইস, কন্ট্রাক্টর বা BYOD ব্যবহারকারী? প্রতি-ডিভাইস কী সহ একীভূত xPSK SSID।
বাকি সব কিছুই হলো সেগমেন্টেশন, আর সেগমেন্টেশন হলো VLAN-এর কাজ। ভয়েস, CCTV, পেমেন্ট, সাইনেজ, বিল্ডিং ম্যানেজমেন্ট এবং প্রতি-টেন্যান্ট আইসোলেশন সবই এই তিনটি SSID-এর পেছনে VLAN হিসেবে কাজ করে, যা RADIUS অ্যাট্রিবিউট বা ডিভাইস দ্বারা প্রদর্শিত কী-এর মাধ্যমে পরিচালিত হয়। আপনি দশটি SSID-এর মাধ্যমে যে ধরনের পৃথকীকরণ পেতেন, এখানেও তার প্রতিটি সুবিধা বজায় থাকবে, তবে তালিকাটি এতটাই সংক্ষিপ্ত হবে যে পরবর্তী যেকোনো ইঞ্জিনিয়ার এক নজরেই এটি বুঝতে পারবেন।
SSID কমানো কি সত্যিই পারফরম্যান্স উন্নত করে?
কখনও কখনও করে, বিশেষ করে যখন কো-চ্যানেল ওভারল্যাপ বেশি থাকে। আপনার যদি অনেকগুলো অ্যাক্সেস পয়েন্ট চ্যানেল শেয়ার করে, তবে আট বা দশটি SSID থেকে কমিয়ে তিনটিতে আনলে তা প্রতিটি ওভারল্যাপিং রেডিওতে আনুপাতিকভাবে বিকন ফ্রেম (beacon frames) হ্রাস করে এবং বেসিক রেট বৃদ্ধি করার ফলে বিকনগুলো দ্রুত ট্রান্সমিট হয় যা সাশ্রয়কে দ্বিগুণ করে। যদি আপনার AP-গুলোর মধ্যে ওভারল্যাপ খুব কম হয়, তবে পারফরম্যান্সের উন্নতি সামান্য হতে পারে এবং সেক্ষেত্রে পরিচ্ছন্নতা বজায় রাখাই এটি করার অন্যতম প্রধান কারণ। যেকোনো উপায়েই হোক, রুল অফ থাম্ব বা অনুমানের উপর নির্ভর না করে প্রমাণ-ভিত্তিক সিদ্ধান্ত নিতে আপনার আগের এবং পরের সংখ্যাগুলো ওভারহেড ক্যালকুলেটর-এর মাধ্যমে যাচাই করে নিন।
গেস্ট, IoT এবং কর্মীদের জন্য আলাদা নিরাপত্তার প্রয়োজন হলে কী হবে?
তাদের অবশ্যই আলাদা নিরাপত্তার প্রয়োজন রয়েছে, আর ঠিক সেই কারণেই একটির বদলে তিনটি SSID রাখা হয়েছে। প্রতিটি SSID একটি স্বতন্ত্র প্রমাণীকরণ পদ্ধতি - পোর্টাল সহ ওপেন, 802.11u Passpoint, এবং প্রতি-ডিভাইস কী - যা একটি পৃথক ব্রডকাস্টের যৌক্তিকতা প্রমাণ করে। একই পদ্ধতির অধীনে বিভিন্ন ট্রাস্ট লেভেলগুলো VLAN এবং ফায়ারওয়াল পলিসির মাধ্যমে পরিচালনা করা হয়, আরও SSID যোগ করে নয়। আপনি এলোমেলো পদ্ধতির চেয়েও কঠোর আইসোলেশন পাবেন, কারণ প্রতিটি সীমানা আইডেন্টিটি বা কী দ্বারা নিয়ন্ত্রিত হয়, কেউ স্টাফ পাসওয়ার্ড অনুমান করতে পারবে না - এই আশার ওপর ভিত্তি করে নয়।
সংক্ষিপ্ত রূপ
আপনার SSID সংখ্যা এয়ারটাইম নষ্ট করছে কি না তা মূলত আপনার অ্যাক্সেস পয়েন্টগুলোর ওভারল্যাপের পরিমাণের ওপর নির্ভর করে, তাই সবচেয়ে খারাপ কিছু ধরে নেওয়ার আগে ক্যালকুলেটরটি দেখে নিন। তবে অতিরিক্ত SSID তৈরি করা সহজ এবং একটি সুশৃঙ্খল নেটওয়ার্ক পরিচালনা করা সহজ, তাই যখন আপনি এগুলো একত্রিত করবেন, তখন প্রতিটি SSID-কে একটি প্রমাণীকরণ পদ্ধতির সাথে যুক্ত করুন এবং অন্যান্য সমস্ত পার্থক্য VLAN-এ পাঠিয়ে দিন। একটি ভেন্যুর জন্য কেবল তিনটি নেটওয়ার্কই যথেষ্ট: একটি পোর্টাল সহ ওপেন গেস্ট, স্বয়ংক্রিয় সুরক্ষিত অ্যাক্সেসের জন্য Passpoint, এবং IoT, ঠিকাদার ও BYOD-এর জন্য xPSK। এটি Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi এবং অন্যান্য সমস্ত সিস্টেমে কাজ করে, কারণ আপনার অ্যাক্সেস পয়েন্টগুলো যদি RADIUS সমর্থন করে, তবে Purple সেগুলোর সাথে কাজ করবে।
কোনো সেগমেন্টেশন না হারিয়ে একটি অতিরিক্ত বেড়ে যাওয়া SSID তালিকা ছোট করতে সাহায্য চান? একজন বিশেষজ্ঞের সাথে কথা বলুন এবং আমরা আপনার ডিভাইসগুলোকে সেই তিনটি নেটওয়ার্কের সাথে সংযুক্ত করব যা সেগুলোকে কভার করে।