সাধারণ পরামর্শ হলো একটি সতর্কতা পোস্ট করা, একটি দীর্ঘ পাসওয়ার্ড সেট করা এবং একটি ভিজিটর SSID যোগ করা। এই পরামর্শটি নিয়ন্ত্রণের সাথে অলঙ্করণকে গুলিয়ে ফেলে। একটি পোস্টার একটি নেটওয়ার্ক আসল কিনা তা প্রমাণ করতে পারে না, একটি শেয়ার করা পাসওয়ার্ড একজন ব্যক্তির কাছ থেকে ফেরত নেওয়া যায় না এবং একটি SSID নাম ট্রাস্ট প্রমাণ করতে পারে না। WiFi অ্যাক্সেস ম্যানেজমেন্ট কেবল তখনই কাজ করে যখন নেটওয়ার্কে যুক্ত হওয়ার প্রক্রিয়ার মধ্যেই পরিচয়, এনক্রিপশন এবং রিভোকেশন তৈরি করা থাকে।
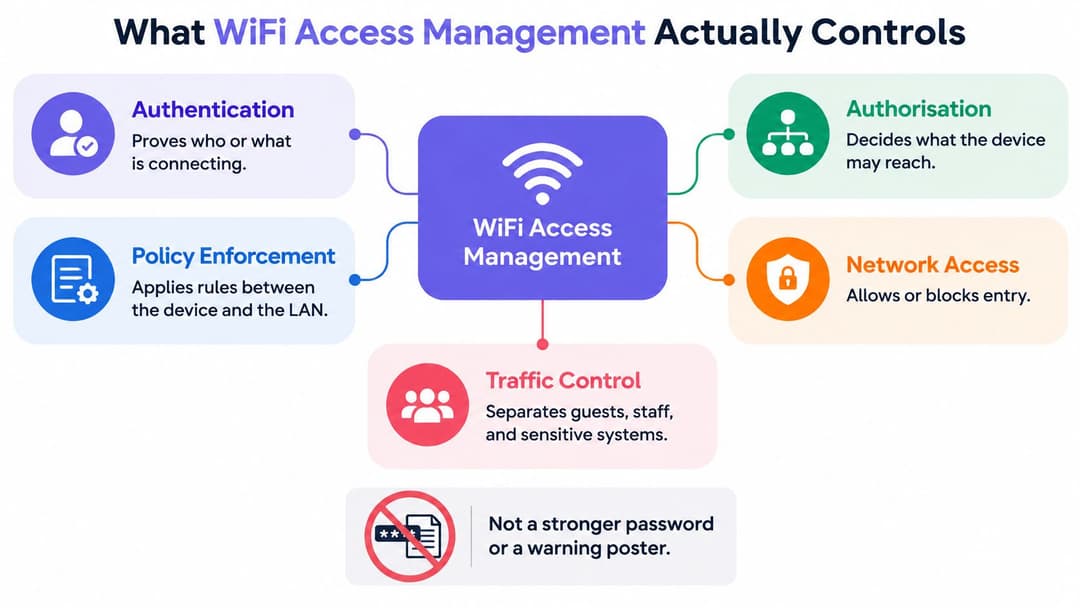
WiFi অ্যাক্সেস ম্যানেজমেন্ট প্রকৃতপক্ষে যা নিয়ন্ত্রণ করে
ধরে নেওয়া যাক, একটি হোটেল প্রতিটি অতিথি এবং পরিচ্ছন্নতাকর্মীকে একই সামনের দরজার চাবি দেয়। সেই চাবিটি শোবার ঘর, অফিস এবং প্ল্যান্ট রুম খোলে, এবং গত মঙ্গলবার কে এটি ব্যবহার করেছিল তা কেউ বলতে পারে না। এটি একটি ভাগ করা পাসফ্রেজ। পরিচয়ভিত্তিক অ্যাক্সেস এটিকে একটি নামযুক্ত চাবি দিয়ে প্রতিস্থাপন করে যা কেবল সম্মত রুমগুলো খোলে এবং আলাদাভাবে বাতিল করা যেতে পারে।
WiFi অ্যাক্সেস ম্যানেজমেন্ট হলো নীতি এবং এনফোর্সমেন্ট যা একটি ডিভাইস এবং আপনার লোকাল এরিয়া নেটওয়ার্কের মধ্যে কাজ করে। এটি কেবল সংকেত প্রদান করে না। এটি একটি কানেকশন হবে কিনা, সেই কানেকশন কোথায় পৌঁছাতে পারবে এবং পরবর্তীতে কী রেকর্ড থাকবে তা নির্ধারণ করে।
পর পর তিনটি নিয়ন্ত্রণ
- প্রমাণীকরণ পরিচয় নিশ্চিত করে: সেই ব্যবহারকারী বা ডিভাইসের সাথে আবদ্ধ একটি শংসাপত্র, সার্টিফিকেট, প্রোফাইল বা অনন্য কী ব্যবহার করে নেটওয়ার্কটি যাচাই করে যে কে বা কী সংযোগ করছে।
- অনুমোদন অ্যাক্সেস নির্ধারণ করে: পরিচয় প্রমাণিত হয়ে গেলে, নীতিটি ডিভাইসটিকে একটি VLAN, রোল বা ফায়ারওয়াল গ্রুপে রাখে যা কেবল অনুমোদিত সিস্টেমগুলিতে পৌঁছাতে পারে।
- অ্যাকাউন্টিং রেকর্ড তৈরি করে: সিস্টেমটি ব্যবহারকারী, ডিভাইস, সময় এবং স্থান লগ করে, যাতে আপনি একটি ঘটনা তদন্ত করতে পারেন এবং একটি নির্দিষ্ট তারিখে কার কাছে অ্যাক্সেস ছিল তা প্রমাণ করতে পারেন।
একটি নিয়ন্ত্রণ হাতছাড়া হলে বাকিগুলো দুর্বল হয়ে পড়ে। কর্তৃত্বপ্রদান (Authorisation) ছাড়া প্রমাণীকরণ (Authentication) একজন প্রকৃত অতিথিকে কর্মীদের সিস্টেমের দিকে চলে যেতে দেয়। হিসাবরক্ষণ (Accounting) ছাড়া কর্তৃত্বপ্রদান আপনাকে কোনো অভিযোগের পর অনুমানের ওপর ছেড়ে দেয়। একটি স্প্ল্যাশ পেজ যা ইমেল অ্যাড্রেস সংগ্রহ করে কিন্তু সবাইকে একটি ফ্ল্যাট নেটওয়ার্কে রাখে, তা অ্যাক্সেস ম্যানেজমেন্ট নয়। এটি একটি খোলা দরজার সামনে থাকা একটি ফর্ম মাত্র।
সেই সিদ্ধান্তগুলির পিছনের কাজের চাপ পরিবর্তিত হয়েছে। Ofcom-এর Connected Nations 2025-এর পরিসংখ্যান ব্যবহার করে যুক্তরাজ্যের সরকারের State of the Nation ডেটা অনুযায়ী, 2025 সালে, UK-র 86% বাড়ি এবং ব্যবসার একটি গিগাবিট-সক্ষম ব্রডব্যান্ড সংযোগের সুবিধা ছিল। একটি মৌলিক স্প্ল্যাশ পেজ যা পরিচালনা করার জন্য তৈরি করা হয়েছিল, হোটেল, হাসপাতাল, দোকান এবং মাল্টি-টেন্যান্ট বিল্ডিংগুলি এখন তার চেয়ে অনেক বেশি সমসাময়িক সেশন, ক্লাউড প্রমাণীকরণ এবং ডিভাইস ট্র্যাফিক ব্যাকহল করে।
আপনার ভাবনায় তিনটি গোষ্ঠীকে আলাদা রাখুন। অতিথিদের একটি দ্রুত, এনক্রিপ্ট করা সংযোগ প্রয়োজন যা তারা চাপের মুখেও সম্পূর্ণ করতে পারে। কর্মী এবং ঠিকাদারদের এমন অধিকার প্রয়োজন যা নতুন যোগদানকারী, স্থানান্তরিত এবং চাকরি ছেড়ে চলে যাওয়া ব্যক্তিদের অনুসরণ করে। বাসিন্দা এবং IoT ডিভাইসগুলোর এমন আইসোলেশন প্রয়োজন যা প্রতিবার কেউ একটি টেলিভিশন যোগ করার পর হেল্পডেস্ক কলের প্রয়োজন ছাড়াই কাজ করে।
২০০ জন ব্যক্তির দ্বারা শেয়ার করা একটি পাসওয়ার্ডের ২০০ জন মালিক থাকে কিন্তু কোন দায়িত্বশীল মালিক থাকে না।
পরবর্তী সেকশনের অডিয়েন্স টেবিলটি সেই গ্রুপগুলিকে নির্দিষ্ট কন্ট্রোলে রূপান্তরিত করে। প্রতিটি সারিকে একটি সম্পূর্ণ পাথ হিসেবে পড়ুন, কেউ কীভাবে যুক্ত হয় থেকে শুরু করে কীভাবে তার অ্যাক্সেস শেষ হয় পর্যন্ত।
গেস্ট, স্টাফ এবং টেন্যান্টরা কীভাবে যুক্ত হন
| অডিয়েন্স | যুক্ত হওয়ার পদ্ধতি | ট্রাস্ট প্রমাণ | নেটওয়ার্কের ব্যাপ্তি | অ্যাক্সেস কীভাবে শেষ হয় |
|---|---|---|---|---|
| গেস্ট | ক্যাপটিভ পোর্টাল, Passpoint বা ভেন্যু অ্যাপ | ইমেল, এককালীন প্রোফাইল বা ফেডারেটেড শংসাপত্র | শুধুমাত্র পৃথকীকৃত গেস্ট VLAN | সেশন টাইমআউট বা পোর্টাল নীতি |
| কর্মীবৃন্দ | EAP-TLS সহ 802.1X অথবা ডিরেক্টরি এন্টারপ্রাইজ WiFi | সার্টিফিকেট বা আইডেন্টিটি প্রোভাইডার অ্যাকাউন্ট | ভূমিকাভিত্তিক VLANs এবং অ্যাপস | ডিরেক্টরি নিষ্ক্রিয়করণ, কোনো শেয়ার্ড সিক্রেট রোটেশন নেই |
| কনট্রাক্টর | নির্দিষ্ট সময়ের জন্য 802.1X বা স্পনসর করা অ্যাকাউন্ট | স্পনসর অনুমোদিত পরিচয় | শুধুমাত্র সর্বনিম্ন-অধিকারের VLAN | মেয়াদ শেষের তারিখ বা স্পনসর অপসারণ |
| বাসিন্দা বা ভাড়াটিয়া | প্রতিটি ভাড়ার জন্য অনন্য PSK বা নিজস্ব নেটওয়ার্ক | প্রতিটি ভাড়াটিয়ার জন্য নিজস্ব কী | শুধুমাত্র নিজস্ব ফোন, কনসোল এবং টিভি | বাসস্থান ত্যাগের সময় কী বাতিল করা হয় |
| IoT এবং পুরোনো ডিভাইস | ডিভাইস-নির্দিষ্ট PSK, কোনো ব্যবহারকারীর পাসওয়ার্ড নয় | ডিভাইসের পরিচয় | নির্ধারিত IoT সেগমেন্ট | ডিভাইস প্রতি কী প্রত্যাহার করা হয় |
গেস্ট এবং কর্মী
একজন অতিথি খুবই কম তথ্য প্রদান করেন, তাই নেটওয়ার্কেরও অত্যন্ত সীমিত অ্যাক্সেস দেওয়া উচিত। পোর্টাল, Passpoint প্রোফাইল, বা অ্যাপ তাদের অনলাইনে যুক্ত করে, এবং বিচ্ছিন্ন VLAN তাদের টিল, প্রিন্টার এবং ক্লিনিকাল সিস্টেম থেকে দূরে রাখে। অ্যাক্সেস স্বয়ংক্রিয়ভাবে শেষ হয়ে যায় কারণ কেউই গতকালের ভিজিটরদের তথ্য মোছার কথা মনে রাখবে না।
যেসব ভেন্যু অপারেশনাল কারণে লোকজনকে নিবন্ধন করে, তারা অন্য রূপে একই নিয়মের সম্মুখীন হয়। এই রেকর্ডটি কেন গুরুত্বপূর্ণ তার উপযোগী প্রেক্ষাপট রয়েছে অতিথিদের নিবন্ধন করার জন্য Global-এর নির্দেশিকায়, কিন্তু নিবন্ধনের ডেটা নেটওয়ার্ক অধিকারকে প্রসারিত করা উচিত নয়। একটি পূরণ করা ফর্ম প্রমাণ করে যে একটি সফর ঘটেছিল। এটি একটি ফোনকে বিশ্বাসযোগ্য করে তোলে না। আমাদের গেস্ট WiFi নির্দেশিকাটি অনবোর্ডিং দিকটি কভার করে, যখন নেটওয়ার্কের নিয়মটি সরল থাকে। অতিথিরা ইন্টারনেট অ্যাক্সেস পান, আপনার LAN পান না।
কর্মীরা ঠিক বিপরীত প্রান্তে থাকেন। একটি সার্টিফিকেট বা ডিরেক্টরি-ব্যাকড অ্যাকাউন্ট একজন ব্যক্তিকে এবং আদর্শভাবে, একটি পরিচালিত ডিভাইসকে প্রমাণিত করে। অ্যাক্সেস ভূমিকা অনুসরণ করে, তাই একটি রিসেপশন ল্যাপটপ এবং একটি ফাইন্যান্স ল্যাপটপ একই জায়গায় ল্যান্ড করে না শুধু এই কারণে যে দুটিই একই দরজা অতিক্রম করেছে। কেউ যখন চাকরি ছেড়ে দেন, তখন ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করার মাধ্যমে প্রতিটি অবশিষ্ট ডিভাইসে সিক্রেট পরিবর্তন না করেই WiFi অ্যাক্সেস শেষ করা যায়।
ঠিকাদার, বাসিন্দা এবং ডিভাইস
কন্ট্রাক্টরদের গেস্টদের মতো নিয়ন্ত্রণের পাশাপাশি স্টাফদের মতো প্রমাণের প্রয়োজন হয়। তাদের একটি নামযুক্ত, স্পনসর করা পরিচয় দিন, সবচেয়ে ছোট VLAN দিন যা তাদের কাজটি করতে দেয় এবং কাজ শুরু হওয়ার আগে একটি মেয়াদ শেষ হওয়ার তারিখ সেট করুন। স্পনসর যদি মেয়াদ শেষের তারিখ বলতে না পারেন, তবে অ্যাকাউন্টটি প্রস্তুত নয়।
বিল্ড-টু-রেন্ট, স্টুডেন্ট হাউজিং বা অ্যাপার্টমেন্টের বাসিন্দাদের আবার ভিন্ন কিছুর প্রয়োজন হয়। প্রতি ভাড়ায় একটি অনন্য কি (key) বা প্রাইভেট নেটওয়ার্ক থাকলে পাশের ফ্ল্যাটের কিছু না দেখেই ফোন, কনসোল এবং টিভিগুলি একে অপরকে দেখতে পায়। চলে যাওয়ার সময়, আপনি একটি কি রিটায়ার করেন। আপনি পুরো ভবনের কি পরিবর্তন করেন না।
IoT এবং ব্রাউজারহীন কিট পাসওয়ার্ড টাইপ করতে বা পোর্টাল পূরণ করতে পারে না। ডেডিকেটেড সেগমেন্টে প্রতিটি ডিভাইস তার নিজস্ব কী পায়, কর্মীদের পাসফ্রেজ কখনোই নয়। যদি কোন ক্যামেরা বা সেন্সর পরিবর্তন করা হয়, তবে আপনি কেবল সেই একটি কী বাতিল করবেন।
ব্যতিক্রমী ক্ষেত্রগুলি পরীক্ষা করে দেখে যে আপনি সারণীটি বুঝতে পেরেছেন কিনা। ক্যাফেতে ব্যক্তিগত ফোন ব্যবহারকারী একজন চিকিৎসক সেই ডিভাইসে একজন অতিথি, এমনকি একটি হাসপাতাল সাইটেও। একটি পরিচালিত ট্যাবলেট সহ একজন খুচরা বিক্রেতা হলেন কর্মী। ডিভাইসের পরিচয় নীতি নির্ধারণ করে, SSID নাম বা ভবন নয়।
একটি পৃথক ভিজিটর নেটওয়ার্ক কেবল ধারক মাত্র। সারিটি হল নিয়ন্ত্রণ।
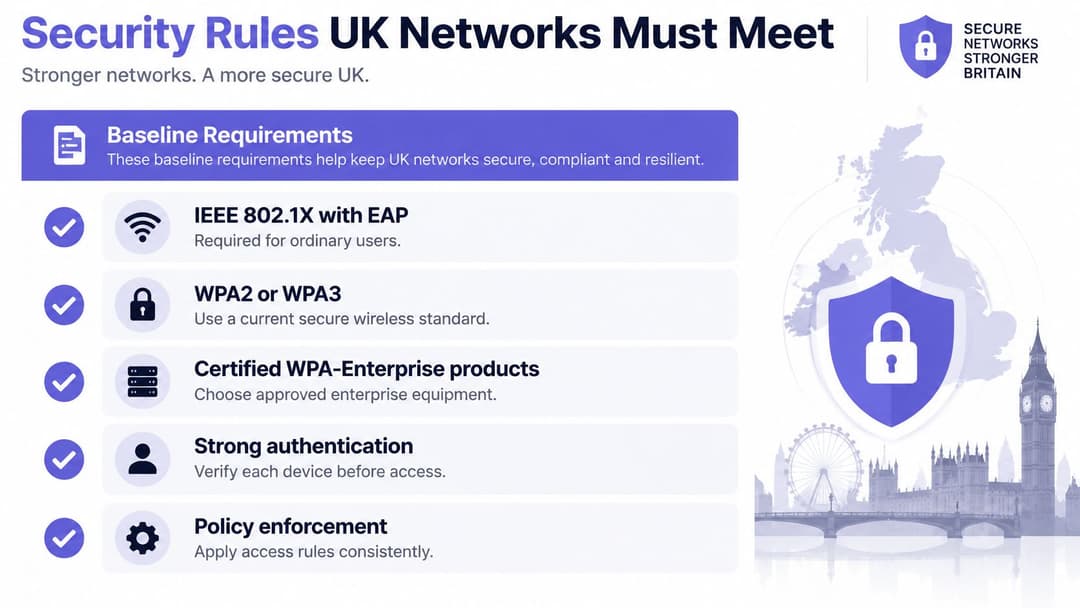
যুক্তরাজ্যের নেটওয়ার্কগুলোকে যে নিরাপত্তা নিয়ম পূরণ করতে হবে
বেসলাইন দিয়ে শুরু করুন, তারপর ব্যতিক্রমগুলি সামলান। সাধারণ ব্যবহারকারীদের জন্য, যুক্তরাজ্য সরকারের Wireless Network Security Standard-এর জন্য EAP প্রমাণীকরণ সহ IEEE 802.1X প্রয়োজন এবং এটি প্রি-শেয়ার্ড কী নিষিদ্ধ করে, যা কেবল IoT ডিভাইসের জন্য ডিভাইস-নির্দিষ্ট PSK-এর অনুমতি দেয়। একই মানদণ্ডের গোপনীয়তা এবং অখণ্ডতা রক্ষা করার জন্য WPA2 বা পরবর্তী মানদণ্ড যেমন WPA3, সার্টিফাইড WPA-Enterprise প্রোডাক্ট এবং AES ব্যবহার করে CCMP প্রয়োজন।
মূল চেকলিস্ট
- WPA2/3-Enterprise: এন্টারপ্রাইজ পদ্ধতির মাধ্যমে কর্মচারীদের প্রমানীকরণ করুন। এন্টারপ্রাইজ লেবেলযুক্ত একটি শেয়ার করা পাসফ্রেজ এখনও একটি শেয়ার করা পাসফ্রেজই।
- 802.1X EAP-এর মাধ্যমে: অভ্যন্তরীণ সিস্টেমে পৌঁছানোর আগে, সংযোগের সময় প্রতিটি ব্যবহারকারী বা ডিভাইসকে প্রমানীকরণ করুন।
- কেন্দ্রীয় AP ব্যবস্থাপনা: কেন্দ্রিয়ভাবে অ্যাক্সেস পয়েন্ট পরিচালনা করুন যাতে ভবন, তলা বা সাইটের মধ্যে নীতিগত পার্থক্য না ঘটে।
- ডিরেক্টরি বা সার্টিফিকেট পরিচয়: অ্যাক্সেসকে একটি পরিচয়ের সাথে আবদ্ধ করুন যা আপনি এক একক ব্যক্তি বা ডিভাইসের জন্য নিষ্ক্রিয় বা বাতিল করতে পারেন।
- স্বতন্ত্র গেস্ট পরিষেবা: অতিথিদের একটি নিয়ন্ত্রিত, বিচ্ছিন্ন পরিষেবায় রাখুন। গেস্ট SSID-এ কখনও কোনো শেয়ার করা কর্পোরেট পাসওয়ার্ড দেবেন না।
সেই তালিকার প্রতিটি আইটেম একটি নির্দিষ্ট ব্যর্থতা ঠিক করার জন্য বিদ্যমান। প্রতি ব্যবহারকারী প্রমাণীকরণের অর্থ হল একটি নীতি একজন ব্যক্তির ক্ষেত্রে প্রযোজ্য হয়, তাই কোনো প্রস্থানকারীকে অপসারণ করা কখনো সাইট-ব্যাপী রক্ষণাবেক্ষণের কাজ হয়ে ওঠে না। সেন্ট্রাল ম্যানেজমেন্টের অর্থ হল একটি সমাধান কেবল কোনো প্রকৌশলীর ভিজিট করা অ্যাক্সেস পয়েন্টগুলিতে নয়, বরং একসাথে প্রতিটি অ্যাক্সেস পয়েন্টে পৌঁছায়। আমাদের এন্টারপ্রাইজ WiFi সুরক্ষা নির্দেশিকাটিতে এটি বাস্তবায়ন কভার করা হয়েছে, যদিও মানদণ্ড নিজেই একটি শেয়ার্ড স্টাফ পাসওয়ার্ডের জন্য খুব কমই জায়গা রাখে।
কেন শংসাপত্রগুলি MAC তালিকার চেয়ে শ্রেয়
সার্টিফিকেট একটি ডিভাইসকে যেকোনো হার্ডওয়্যার অ্যাড্রেসের তালিকার চেয়ে শক্তিশালী পরিচয় প্রদান করে। একটি X.509 সার্টিফিকেট একটি পাবলিক কী-কে কোনো অনুমোদিত ব্যবহারকারী, কম্পিউটার বা সার্ভিস আইডেন্টিটির সাথে যুক্ত করে। নেটওয়ার্কটি প্রতিবার সংযোগের সময় ক্রিপ্টোগ্রাফিকভাবে এটি যাচাই করে এবং কোনো ল্যাপটপ হারিয়ে গেলে, রিটায়ার করলে বা ম্যানেজমেন্ট থেকে সরিয়ে নেওয়া মাত্রই এটি বাতিল করতে পারে।
একটি MAC allowlist সেটি করতে পারে না। MAC address খুঁজে পাওয়া এবং spoof করা তুলনামূলকভাবে সহজ, তাই এই তালিকাটি কেবল এটিই প্রমাণ করে যে কেউ একটি address কপি করেছে, কিন্তু এটি প্রমাণ করে না যে ডিভাইসটি আপনার। আপনি যদি MAC filtering ব্যবহার করেন তবে সেটিকে কেবল ঘরোয়া নিয়ম হিসেবে দেখুন। এটিকে পরিচয় হিসেবে গণ্য করবেন না।
সার্টিফিকেটের জন্য অবশ্যই প্রচেষ্টার প্রয়োজন হয়। ডিভাইস হস্তান্তরের সময় এনরোলমেন্ট, মেয়াদের আগে পুনর্নবীকরণ, রিভোকেশন এবং শিফটের আগে লক আউট হওয়া ব্যবহারকারীর জন্য একটি রিকভারি পথ কাউকে না কাউকে পরিচালনা করতে হয়। ছোট টিমগুলি এই কাজের চাপ অনুভব করে। আপনি এটি ইন-হাউস পরিচালনা করতে পারেন, অথবা এমন কোনও পরিষেবাতে হস্তান্তর করতে পারেন যা কোনো PKI তৈরি করা ছাড়াই আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে সার্টিফিকেট প্রমাণীকরণ পরিচালনা করে: উদাহরণস্বরূপ, Purple-এর Staff WiFi, পরিচালনা করা EAP-TLS সার্টিফিকেট সহ কর্মীদের ডিভাইস অনবোর্ড করে, তাই ঘোরানোর মতো কোনো শেয়ার করা পাসফ্রেজ থাকে না।
ব্যবহারিক নিয়ম: যদি একজন ব্যক্তির অ্যাক্সেস বাতিল করার অর্থ অন্য সবার ডিভাইসে হাত দেওয়া হয়, তবে আপনার কোনো রিভোকেশন ব্যবস্থা নেই। আপনার কাছে আছে একটি পাসওয়ার্ড পরিবর্তনের প্রজেক্ট।
স্বয়ংক্রিয়ভাবে যুক্ত হওয়া বিশ্বস্ত ডিভাইসগুলিকে একটি আলাদা, লগ করা, আইসোলেটেড গেস্ট সার্ভিসের সাথে পেয়ার করুন। পরিচালিত কর্মীদের কিটের জন্য কম বাধা এবং অন্য সব কিছুর জন্য কঠোর আইসোলেশন হল প্রমাণের বিভিন্ন স্তরে প্রয়োগ করা একই পলিসি।
কোথায় অ্যাক্সেস পলিসি কার্যকর করবেন
সার্ভারগুলি আপনার নিজেদের অধীনে তখনই রাখুন যদি আপনি ইতিমধ্যেই নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল ভালভাবে পরিচালনা করেন। অন্যথায়, ক্লাউডে পলিসি রাখুন এবং প্রতিটি রোল বা টেন্যান্সি অনুযায়ী আইসোলেশন বজায় রাখুন। আসল বিষয়টি হল সিদ্ধান্তটি কোথায় নেওয়া হচ্ছে, সিলিংয়ে কোন রেডিও ভেন্ডর আছে তা নয়।
| মডেল | নীতি কোথায় অবস্থান করে | সবচেয়ে উপযুক্ত | প্রয়োজনীয় দক্ষতা | আইসোলেশন |
|---|---|---|---|---|
| অন-প্রেমিস RADIUS | লোকাল সার্ভার এবং PKI | বিদ্যমান NAC টিম সহ একক ক্যাম্পাস | উচ্চ, ইন-হাউস আপটাইম, সার্টিফিকেট এবং ফেলওভার | টিমের ডিজাইন করা VLANs |
| ক্লাউড RADIUS বা আইডেন্টিটি প্ল্যাটফর্ম | প্রোভাইডার ক্লাউড, বিদ্যমান অ্যাক্সেস পয়েন্টসমূহ | বহু-সাইট হসপিটালিটি, খুচরো ব্যবসা, হেলথকেয়ার, পরিবহন | কম, তৈরি করার জন্য কোনো PKI প্রয়োজন নেই | সাইট-ভিত্তিক VLANs সহ কেন্দ্রীয় নীতি |
| মাল্টি-টেন্যান্ট প্রাইভেট নেটওয়ার্ক | ক্লাউড এবং প্রতিটি ভাড়ার জন্য একটি অনন্য কী | BTR, শিক্ষার্থীদের আবাসন, অ্যাপার্টমেন্ট | বাস বাসিন্দাদের জন্য কম | ভাড়াটিয়া অন্য ভাড়াটিয়াদের থেকে পৃথকীকৃত |
| শেয়ার্ড পাসফ্রেজ SSID | পাসওয়ার্ড নিজেই | কোনো লক্ষ্যযুক্ত অবস্থা নয় | পাসওয়ার্ড ফাঁস না হওয়া পর্যন্ত কম | কিছুই নেই |
অন-প্রিমিসেস নিয়ন্ত্রণ এবং এর খরচ
অন-প্রিমিসেস RADIUS একটি একক ক্যাম্পাসের জন্য উপযুক্ত যা ইতিপূর্বে NAC পরিচালনা করে এবং PKI, আপটাইম, প্যাচিং এবং ফেলওভার নিজের অধীনে রাখতে পারে। আপনি প্রমাণীকরণের সিদ্ধান্ত এবং লগগুলোর পূর্ণ নিয়ন্ত্রণ নিজের কাছে রাখতে পারেন। পেজারটিও আপনি নিজের কাছে রাখতে পারেন। তবে সাইটের সংখ্যা বৃদ্ধি পেলে, কনফিগারেশনের অসঙ্গতি একটি নীরব ব্যর্থতায় পরিণত হয়, কারণ প্রতিটি সাইট আলাদা সময়ে আলাদা ব্যক্তির দ্বারা ঠিক করা হয়।
ক্লাউড RADIUS, বা বিদ্যমান অ্যাক্সেস পয়েন্টগুলোর সামনে থাকা একটি আইডেন্টিটি প্ল্যাটফর্ম, হসপিটালিটি গ্রুপ, রিটেল প্রপার্টি, হেলথকেয়ার সাইট এবং পরিবহন অপারেটরদের জন্য উপযুক্ত। সেন্ট্রাল লন্ডন এবং গ্রামীণ কোনো প্রপার্টি উভয় ক্ষেত্রেই একই নিয়ম প্রযোজ্য। আপনার টিমকে কোনো PKI তৈরি করতে হয় না, এবং ডিরেক্টরি পরিবর্তনের মাধ্যমে কোনো সাইট ভিজিটের জন্য অপেক্ষা না করেই কেন্দ্রীয়ভাবে কোনো ব্যবহারকারীকে বাতিল করা যেতে পারে।
কেন ভৌগোলিক অবস্থান উত্তর বদলে দেয়
ব্যাকহল পুরো UK জুড়ে সমান নয়। Ofcom-এর কানেক্টেড নেশনস 2024 রিপোর্ট অনুসারে, 2024 সালের জুলাইয়ের মধ্যে ফুল-ফাইবার উপলব্ধতা ইংল্যান্ডের আবাসিক প্রাঙ্গনে 69% এবং স্কটল্যান্ডে 62%-এ পৌঁছেছে, উত্তর আয়ারল্যান্ডে প্রায় 7,60,000টি বাড়ি রয়েছে। সুপারফাস্ট ফিক্সড-লাইন ব্রডব্যান্ড উত্তর আয়ারল্যান্ডের 98% আবাসিক প্রাঙ্গণে উপলব্ধ ছিল এবং ইংল্যান্ডে গিগাবিট-সক্ষম কভারেজ ছিল 84%, যা 21.1 মিলিয়ন প্রাঙ্গণের সমান।
সেই পরিসংখ্যানগুলিকে একটি গভর্নেন্স সতর্কতা হিসেবে দেখুন, কোন লিগ টেবিল হিসেবে নয়। একটি এস্টেট জুড়ে সাইটের ব্যান্ডউইথ এবং ডেনসিটি আলাদা হতে পারে। তবুও অ্থেন্টিকেশন, রোল সেপারেশন এবং কেন্দ্রীয় ভিজিবিলিটি সমান রাখতে হবে।
মাল্টি-টেন্যান্ট প্রাইভেট নেটওয়ার্কগুলি একটি নির্দিষ্ট সমস্যার সমাধান করে। প্রতিটি বাসিন্দা প্রতিবেশীদের দেখতে না পেয়ে ব্রাউজারহীন ডিভাইস সহ তাদের নিজস্ব ডিভাইসগুলিতে একটি বিচ্ছিন্ন নেটওয়ার্ক পান। বিল্ড-টু-রেন্ট এবং স্টুডেন্ট হাউজিংয়ের জন্য এটিই সঠিক মডেল, তবে কর্মীদের সিস্টেমের জন্য ভুল মডেল।
শেয়ার করা পাসফ্রেজ সারিটি বাতিল করার সময় এসেছে। পাসওয়ার্ড লিক না হওয়া পর্যন্ত এতে বিশেষ দক্ষতার প্রয়োজন হয় না, কিন্তু লিক হলে প্রতিটি ডিভাইসে মনোযোগ দেওয়ার প্রয়োজন হয় এবং তখনও আপনি বলতে পারবেন না কে এটি ব্যবহার করেছে।
যুক্তরাজ্যের তিনটি ভেন্যুতে অ্যাক্সেস ম্যানেজমেন্ট
হাসপাতালের ওয়েটিং এরিয়া
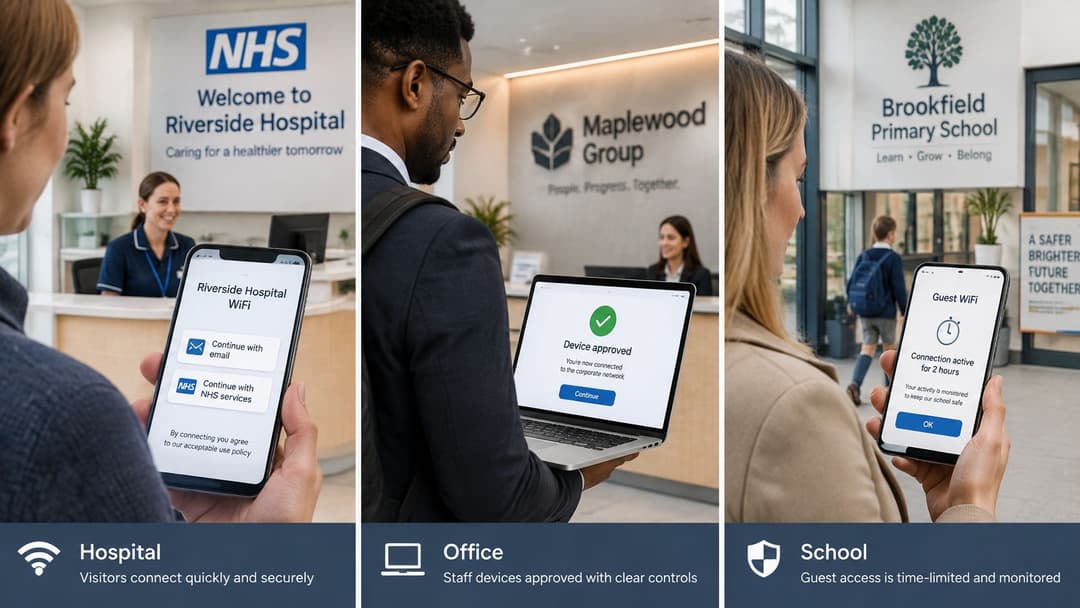
একজন দর্শনার্থী উদ্বিগ্ন অবস্থায়, দেরি করে পৌঁছান এবং তার পরিবারকে মেসেজ করা বা অ্যাপয়েন্টমেন্টের ইমেল খোলা প্রয়োজন হয়। তারা দুটি কাছাকাছি নামের নেটওয়ার্ক দেখতে পান এবং একটিতে ট্যাপ করেন। সেই মুহূর্তে সেই ব্যক্তির কাছ থেকে সার্টিফিকেট, SSID এবং এনক্রিপশন যাচাই করার আশা করা ব্যর্থতাকে ডেকে আনার মতোই।
অন্য একটি পোস্টার সেই ব্যবধান কমাতে পারবে না। আসল নেটওয়ার্কটির একটি যাচাইযোগ্য পরিচয় উপস্থাপন করা উচিত এবং প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা উচিত, যেখানে ক্লিনিকাল সিস্টেমগুলি গেস্ট পাথ থেকে সম্পূর্ণ দূরে থাকে। Passpoint-স্টাইলের অনবোর্ডিং এখানে উপযুক্ত কারণ ডিভাইসটি একজন চিন্তিত দর্শনার্থীকে নিরাপদ বিকল্পটি খুঁজে নিতে বলার পরিবর্তে সেটআপের পরে একটি বিশ্বস্ত নেটওয়ার্ককে চিনতে পারে। নিরাপদ পছন্দটিকে সহজ পছন্দ হিসাবে ডিজাইন করুন।
একটি হোটেল বা শপিং সেন্টার
যে অতিথি একটি দীর্ঘ ফর্ম পূরণ করবেন না, তিনি হাল ছেড়ে দেন বা মোবাইল ডাটা ব্যবহার করেন। প্রথম ভিজিটের জন্য একটি ছোট ক্যাপটিভ পোর্টাল কাজ করে, তবে Passpoint-স্টাইলের অনবোর্ডিং একবার কনফিগার করা হয়ে গেলে, দ্বিতীয়বার স্প্ল্যাশ পেজ ছাড়াই পুনরায় আসা ভিজিটরদের ফেরত নিয়ে আসে। অভিজ্ঞতাটি রেজিস্ট্রেশনের মতো নয়, বরং রোমিংয়ের মতো মনে হয়।
নেটওয়ার্ক পাথ আইসোলেটেড হয়ে গেলে সম্মতি দেওয়া ফার্স্ট-পার্টি ডেটা ভিজিট বোঝা এবং ফলো-আপ করতে সাহায্য করতে পারে। সঠিক ক্রম বজায় রাখুন। গেস্ট VLAN, সেশন পলিসি এবং লগিং সঠিক হওয়ার পরেই মার্কেটিংয়ের ভ্যালু আসে।
স্টুডেন্ট এবং বিল্ড-টু-রেন্ট আবাসন
একজন শিক্ষার্থী ফোন, ল্যাপটপ, কনসোল এবং স্মার্ট টিভি নিয়ে আসে। সেই কিটের অর্ধেকটির একটি পোর্টালের জন্য কোন ব্রাউজার নেই। প্রতিটি ফ্ল্যাটের একটি নিজস্ব প্রাইভেট নেটওয়ার্ক প্রয়োজন যেখানে সেই ডিভাইসগুলি একসাথে কাজ করে, যা অন্যান্য ফ্ল্যাটের কাছে অদৃশ্য থাকে এবং মেয়াদ শেষ হলে কী (key) নিষ্ক্রিয় হয়ে যায়। Purple-এর মাল্টি-টেন্যান্ট WiFi নির্দেশিকা সেই আবাসিক প্যাটার্নটিকে আরও বিস্তারিতভাবে কভার করে।
কর্মীদের ক্ষেত্রে একই বিল্ডিং লজিক ব্যর্থ হয়। নার্স, হোটেল ম্যানেজার এবং হাউজিং অফিসার তাদের কাজের পরিচয়ের সাথে যুক্ত এন্টারপ্রাইজ প্রমাণীকরণের অন্তর্ভুক্ত, যেখানে কোনো ভূমিকা পরিবর্তিত হলে ডিরেক্টরি-লিঙ্কযুক্ত প্রত্যাহার সুবিধা থাকে, এমনকি সেই বিল্ডিংয়েও যেখানে তারা দর্শনার্থীদের দ্বারা পরিবেষ্টিত থাকে।
কেন পৃথক SSID যথেষ্ট নয়
একটি সাইটকে "কর্মী" এবং "গেস্ট" নেটওয়ার্কে বিভক্ত করাকে অ্যাক্সেস কন্ট্রোলের মতো মনে হয়। এটি সোর্টিং বা আলাদা করার কাছাকাছি। ব্রডকাস্টের নামটি নির্ধারণ করে যে একটি ডিভাইস কোন দরজা দিয়ে প্রবেশ করবে, তারপর প্রশ্ন জিজ্ঞাসা করা বন্ধ করে দেয়। কর্মীদের পাসফ্রেজ যার কাছে আছে সে চলে যাওয়ার দিনও সেটি নিজের কাছে রেখে দেয়, এবং সঠিক SSID-এ ল্যান্ড করা একটি ডিভাইস এখনও তার ভূমিকার চেয়ে বিল্ডিংয়ের অনেক বেশি অংশ অ্যাক্সেস করতে পারে।
বছরের পর বছর ধরে, ইউকে সরকারের সাইবার সিকিউরিটি ব্রিচেস সার্ভে দেখেছে যে ইউকে ব্যবসার একটি বড় অংশ একটি লঙ্ঘন বা আক্রমণের সম্মুখীন হয়, যেখানে পৃথক কর্মী এবং দর্শনার্থীদের নেটওয়ার্কগুলি ইউকে নেটওয়ার্ক সেরা অনুশীলনগুলিতে মানক পরামর্শ হিসাবে রয়ে গেছে। সেগমেন্টেশন হলো হাইজিন বা পরিচ্ছন্নতা। এটি পরিচয় নয়।
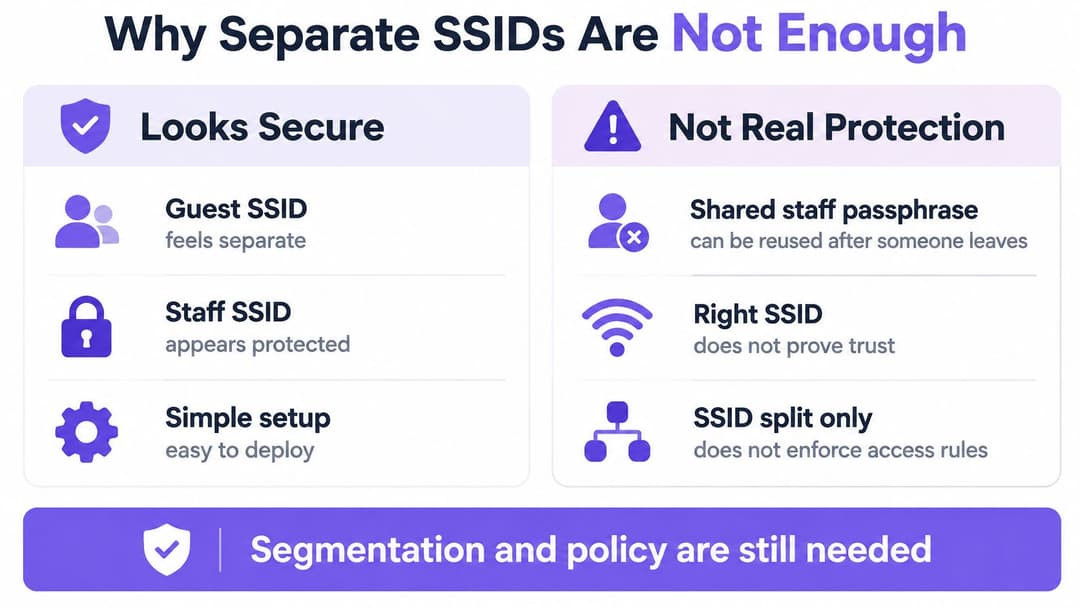
চারটি সমস্যা এবং সেগুলির সমাধান
- একটি শেয়ার করা কী যা কোনো একজনের জন্য বাতিল করা যায় না: ডিরেক্টরি-সংযুক্ত 802.1X দিয়ে এটি ঠিক করুন, যাতে চাকরি ছেড়ে যাওয়া ব্যক্তির অ্যাকাউন্ট নিষ্ক্রিয় করলে একই দিনে তাদের WiFi অ্যাক্সেস বন্ধ হয়ে যায়।
- কর্মীদে VLAN-এ পার্ক করা ঠিকাদাররা: ন্যূনতম-অধিকারভিত্তিক অ্যাক্সেস, একজন মনোনীত স্পন্সর এবং একটি মেয়াদের শেষ তারিখ দিয়ে এটি ঠিক করুন, যাতে সাময়িক কাজ স্থায়ী অ্যাক্সেসে পরিণত না হয়।
- পরিচয় হিসাবে বিবেচিত MAC অ্যালাউলিস্ট: সার্টিফেকেট দিয়ে এটি ঠিক করুন, কারণ একটি MAC অ্যাড্রেস কপি করা সম্ভব হলেও একটি সার্টিফেকেট যাচাই এবং বাতিল করা যায়।
- ডিভাইসের ধরন প্রতি একটি SSID: বীকন, পাসওয়ার্ড এবং সাপোর্ট কল বেড়ে যাওয়ার আগেই IoT-এর জন্য প্রতিটি ডিভাইসের চাবি সহ একটি এন্টারপ্রাইজ SSID দিয়ে এটি ঠিক করুন।
প্রতিটি সমাধান কী পরিবর্তন করছে তা লক্ষ্য করুন। ব্রডকাস্ট নাম একই থাকে। যা পরিবর্তিত হয় তা হল কে পরিচয় প্রমাণ করতে পারে, সেই প্রমাণ কী উন্মুক্ত করে এবং কত দ্রুত সেই প্রমাণ কাজ করা বন্ধ করে।
একটি SSID হলো একটি দরজার ওপর থাকা লেবেল। কার কাছে চাবি আছে বা সেই চাবিটি কোন কোন ঘর খোলে সে সম্পর্কে এটি আপনাকে কিছুই বলে না।
একটি শেয়ার্ড কী-তে থাকার সবচেয়ে বেশি সম্ভাবনা থাকা সাইটগুলি হল অন-প্রিমিসেস RADIUS দক্ষতার অভাব থাকা সাইটগুলি: আবাসন প্রদানকারী, ছোট স্বাস্থ্যসেবা কেন্দ্র এবং হসপিটালিটি গ্রুপ যেখানে WiFi নেটওয়ার্ক বিশেষজ্ঞদের পরিবর্তে অপারেশন কর্মীদের দ্বারা চালিত হয়। তাদের বাধা খুব কম সময়ই ঝুঁকি বোঝার ক্ষেত্রে হয়। এটি মূলত সার্ভার, সার্টিফিকেট এবং ফেলওভার একা পরিচালনা করার অনুমিত খরচ।
সেই খরচ এখন কমেছে। একটি পরিচালিত RADIUS পরিষেবা এখন কোনো ভেন্যুর আগে থেকেই মালিকানাধীন অ্যাক্সেস পয়েন্টগুলিতে চলতে পারে, যেখানে কোনো PKI তৈরি করতে হয় না এবং কোনো শেয়ার্ড পাসফ্রেজ পরিবর্তন করতে হয় না। পরিচয়-ভিত্তিক অ্যাক্সেস কোনো বিশেষজ্ঞ প্রজেক্ট হিসেবে থাকে না, এবং নোটিশবোর্ডের পাসওয়ার্ড তার শেষ অজুহাতটিও হারিয়ে ফেলে। এটিকে কেবল এই কারণেই সস্তা মনে হয়েছিল কারণ এর বিল পরে আসে, একটি ঘটনা, একটি অডিট ফাইন্ডিং, বা একটি উন্মাদপূর্ণ রি-কী করার অনুশীলন হিসেবে।
সময়ের সাথে অ্যাক্সেস পরিচালনার সেরা নিয়মাবলী
ভালো অ্যাক্সেস ম্যানেজমেন্ট সাধারণত একটি নিয়মিত কাজ। ডিজাইনের দিকে নজর দেওয়া হলেও, চাকরি ছেড়ে যাওয়া ব্যক্তি, মেয়াদউত্তীর্ণ শংসাপত্র এবং ভুলে যাওয়া ঠিকাদারের অ্যাকাউন্টগুলির কারণেই ব্যর্থতাগুলি ঘটে।
| অনুশীলন | পদক্ষেপ | ট্রিগার |
|---|---|---|
| প্রস্থানকারী কর্মীকে অপসারণ | ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করুন | কাজের শেষ দিন |
| কনট্রাক্টর অ্যাক্সেস | মেয়াদ শেষের তারিখ এবং স্পনসর নির্ধারণ করুন | অনবোর্ডিংয়ের সময় |
| সার্টিফিকেট লাইফসাইকেল | এনরোল, রিনিউ এবং রিভোক করুন | মেয়াদ শেষের আগে বা হারিয়ে গেলে |
| বাসিন্দার কীসমূহ | প্রতি ভাড়ায় ইস্যু করুন, বাসস্থান ত্যাগের সময় বাতিল করুন | ভাড়াটিয়ার পরিবর্তন |
| IoT কীসমূহ | নিজের সেগমেন্টে প্রতিটি ডিভাইসের জন্য একটি করে কী | ডিকমিশন |
| গেস্ট আইসোলেশন | গেস্ট VLAN কর্মীদের সিস্টেমে পৌঁছাতে পারছে না কিনা তা পরীক্ষা করুন | প্রতিটি পরিবর্তনের পর |
| অ্যাক্সেস পর্যালোচনা | SSID এবং কী ইনভেন্টরি পর্যালোচনা করুন | ত্রৈমাসিক ভিত্তিতে |
WiFi identity-কে আপনার জয়েনার, মুভার এবং লিভার ফিডের সাথে যুক্ত করুন। একজন লিভারের অ্যাকাউন্ট তার শেষ কাজের দিনেই বন্ধ হয়ে যাওয়া উচিত, পরবর্তী অডিটের সময় নয়। যদি HR, IT এবং নেটওয়ার্ক টিম আলাদা আলাদা তালিকা ব্যবহার করে, তবে সেগুলিকে মিলিয়ে একটি তালিকায় নিয়ে আসুন যা সবাই বিশ্বাস করে।
যে যাচাইগুলি মানুষ এড়িয়ে যায়
- পরিবর্তনের পর গেস্ট আইসোলেশন পরীক্ষা করুন: যেকোনো VLAN, ফায়ারওয়াল, বা অ্যাক্সেস পয়েন্ট পরিবর্তনের পর, একজন গেস্ট হিসেবে যুক্ত হন এবং নিশ্চিত করুন যে আপনি স্টাফ সিস্টেম, প্রিন্টার বা ক্লিনিকাল পরিষেবায় পৌঁছাতে পারছেন না।
- রেজিস্টারের সাথে চাবি মেলান: প্রতি ত্রৈমাসিকে, টেন্যান্সি রেজিস্টারের সাথে রেসিডেন্ট চাবি এবং অ্যাসেট তালিকার সাথে IoT চাবি তুলনা করুন। যার ব্যাখ্যা কেউ দিতে পারছে না তা প্রত্যাহার করুন।
- ব্যতিক্রমগুলি সঠিকভাবে রেকর্ড করুন: প্রতিটি ব্যতিক্রমের জন্য একজন মালিক এবং একটি মেয়াদ শেষ হওয়ার তারিখ প্রয়োজন। মেয়াদ শেষের তারিখ ছাড়া একটি ব্যতিক্রম কেবল একটি নথিভুক্ত নয় এমন নীতি।
- লগগুলি ব্যবহারের যোগ্য রাখুন: ব্যবহারকারী, ডিভাইস, সময় এবং অবস্থান সহ প্রতিটি প্রমানীকরণ লগ করুন এবং আপনার কমপ্লায়েন্স মালিককে ধরে রাখার মেয়াদ নির্ধারণ করতে দিন।
সমস্ত সাইট জুড়ে প্রতিটি অ্যাক্সেস পয়েন্টে একটি কেন্দ্রীয় কনফিগারেশন পুশ করুন। বিভ্রাটের সময় স্থানীয় সমন্বয় সহায়ক বলে মনে হলেও পরবর্তীতে তা অদৃশ্য ঝুঁকি হয়ে দাঁড়ায়। ত্রৈমাসিক ভিত্তিতে SSID তালিকাটি পর্যালোচনা করুন। SSID গুলি অলক্ষিতভাবে জমতে থাকে এবং প্রতিটি SSID এমন একটি নীতি যা কাউকে না কাউকে অন করতে হয়।
পরবর্তীতে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস নির্বাচন করুন
এখনও একটি শেয়ার্ড সিক্রেট ব্যবহার করছে এমন গ্রাহকদের বেছে নিন এবং প্রথমে সেই পথটি প্রতিস্থাপন করুন। অধিকাংশ ভেন্যুর জন্য, তারা হলেন কর্মী। WiFi-কে Entra ID, Google Workspace, বা Okta-এর সাথে যুক্ত করুন, ম্যানেজড সার্টিফিকেট ইস্যু করুন যাতে ঘোরাতে হয় এমন কোনো পাসফ্রেজ না থাকে, এবং ব্যবহারকারী, ডিভাইস, সময় এবং অবস্থানসহ প্রতিটি প্রমাণীকরণ লগ করুন।
এই নিবন্ধের ব্যবহারকারীদের কভার করার জন্য আপনার তিনটি সম্পর্কহীন টুলের প্রয়োজন নেই। Purple হলো একটি WiFi প্ল্যাটফর্ম যাতে রয়েছে Guest WiFi, Staff WiFi, এবং Multi-Tenant WiFi, যা একটি একক ক্লাউড প্ল্যাটফর্মে গেস্ট অ্যাক্সেস, স্টাফ 802.1X এবং xPSK প্রাইভেট এরিয়া নেটওয়ার্ক প্রদান করে। আপনার টিমের জন্য কোনো PKI তৈরি না করেই ইতিমধ্যে ইনস্টল করা অ্যাক্সেস পয়েন্টগুলিতে কর্মীদের ডিভাইসগুলি পরিচালিত EAP-TLS সার্টিফিকেট সহ অনবোর্ড হয়।
প্রতিস্থাপনের বাজেট করার আগে আপনার ইতিমধ্যে মালিকানাধীন হার্ডওয়্যার পরীক্ষা করুন। সমর্থিত বিক্রেতাদের মধ্যে রয়েছে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, এবং Fortinet। বিদ্যমান অ্যাক্সেস পয়েন্টগুলো ধরে রাখা পুরো প্রপার্টি-জুড়ে রিপ-অ্যান্ড-রিপ্লেসকে একটি পলিসি মাইগ্রেশনে রূপান্তরিত করে।
নেটওয়ার্ক পাথ আলাদা করার পর, সম্মতিপ্রাপ্ত গেস্ট ডেটা অ্যানালিটিক্স এবং CRM-এ ব্যবহার করা যেতে পারে। অ্যানালিটিক্স কখনই অ্যাক্সেস বাতিলের বিকল্প হতে পারে না, তাই কাজটি সঠিক ক্রমানুসারে করুন।
একটি ৩০ দিনের প্রারম্ভিক পরিকল্পনা
- প্রতিটি SSID তালিকাভুক্ত করুন: প্রতিটি শেয়ার করা স্টাফ বা বাসিন্দার কি চিহ্নিত করুন এবং এর জন্য একজন অনারের নাম নির্ধারণ করুন।
- ডিরেক্টরি নিষ্ক্রিয়করণের সাথে প্রস্থানকারীদের ম্যাপিং করুন: চাকরি শেষ হলে WiFi অ্যাক্সেস সমাপ্ত করার সঠিক ট্রিগারটি নিশ্চিত করুন।
- একটি সাইটে পাইলট পরিচালনা করুন: একটি ছোট গ্রুপের সাথে সার্টিফিরেট বা ইউনিক-কি অ্যাক্সেস চালান এবং রোলআউটের আগে রিভোকেশন পরীক্ষা করুন।
- ভেন্ডরের উপযুক্ততা পরীক্ষা করুন: আপনার অ্যাক্সেস পয়েন্টগুলি মডেলটিকে সমর্থন করে কিনা তা নিশ্চিত করুন, তারপর এস্টেট কাটওভারের পরিকল্পনা করুন।
সেই অডিয়েন্সকে দিয়ে শুরু করুন যাদের শেয়ার করা সিক্রেট নিয়ে আপনি সবচেয়ে বেশি চিন্তিত। একটি পাথ যদি প্রমাণ করে যে রিভোকেশন উইকএন্ড নয় বরং মিনিটে কাজ করে, তবে বাকি সব কিছু সহজ হয়ে যায়।
Purple আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে অতিথি, কর্মী এবং বাসিন্দাদের জন্য পরিচয়-ভিত্তিক অ্যাক্সেস দিয়ে শেয়ার করা পাসওয়ার্ডগুলিকে প্রতিস্থাপন করে, যেখানে কেন্দ্রীয় পলিসি, ব্যবহারকারী-ভিত্তিক রিভোকেশন এবং আপনার প্রয়োজন অনুসারে বিচ্ছিন্ন প্রাইভেট নেটওয়ার্কের সুবিধা থাকে। আপনি যদি শেয়ার করা স্টাফ পাসফ্রেজ বাতিল করতে এবং প্রতিটি ব্যবহারকারীকে সঠিক মাত্রার ট্রাস্ট দিতে প্রস্তুত হন, তবে ভেন্ডরের উপযুক্ততা পরীক্ষা করতে এবং আপনার প্রথম সাইটের পরিকল্পনা করতে Purple দেখুন।