O conselho habitual é afixar um aviso, definir uma palavra-passe mais longa e adicionar um nome de SSID para visitantes. Esse conselho confunde decoração com controlo. Um cartaz não consegue provar que uma rede é autêntica, uma palavra-passe partilhada não pode ser retirada a apenas uma pessoa e o nome de um SSID não consegue comprovar a confiança. A gestão de acessos WiFi só funciona quando a identidade, a encriptação e a revogação estão integradas na própria ligação.
O que a gestão de acessos por WiFi realmente controla
Suponhamos que um hotel entrega a cada hóspede e empregado de limpeza a mesma chave da porta principal. A chave abre os quartos, o escritório e a sala técnica, e ninguém consegue saber quem a usou na última terça-feira. Isso é uma frase de acesso partilhada. O acesso baseado em identidade substitui-a por uma chave nominal que abre apenas as divisões acordadas e pode ser cancelada de forma independente.
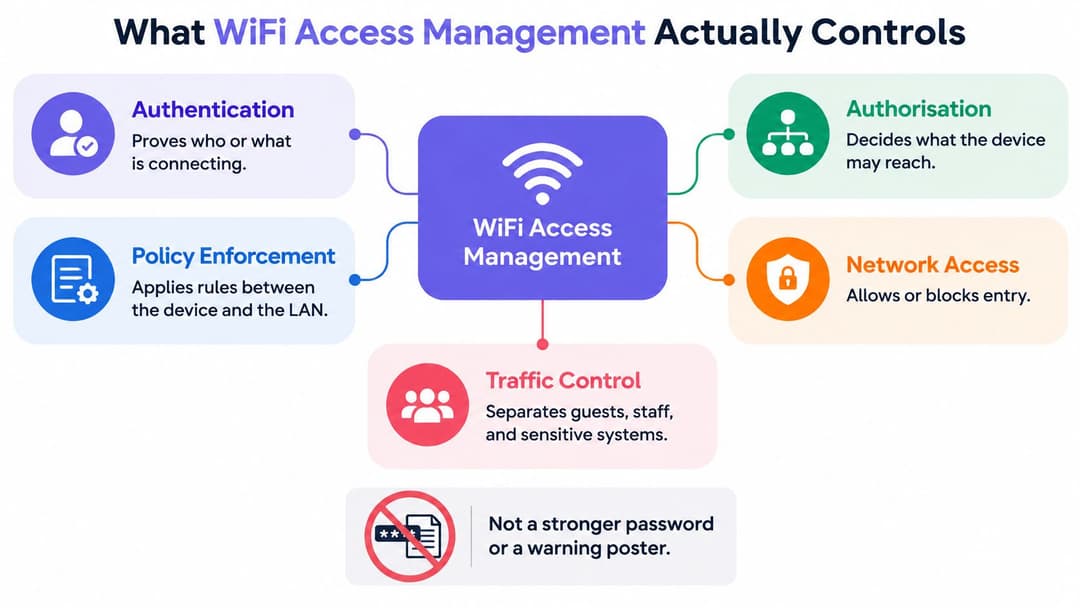
A gestão de acessos WiFi é a política e a aplicação que se situam entre um dispositivo e a sua rede de área local. Não se limita a fornecer um sinal. Decide se uma ligação é estabelecida, o que essa ligação pode alcançar e que registo permanece depois.
Três controlos em sequência
- A autenticação prova a identidade: A rede verifica quem ou o que se está a ligar, utilizando uma credencial, certificado, perfil ou chave única associada a esse utilizador ou dispositivo.
- A autorização atribui o alcance: Uma vez provada a identidade, a política coloca o dispositivo numa VLAN, função ou grupo de firewall que consegue alcançar apenas os sistemas permitidos.
- A contabilização cria o registo: O sistema regista o utilizador, o dispositivo, a hora e o local, para que possa investigar um incidente e provar quem tinha acesso numa determinada data.
Falte um controlo e os outros enfraquecem. A autenticação sem autorização permite que um convidado legítimo se desloque para os sistemas dos funcionários. A autorização sem contabilização deixa-o a adivinhar após uma reclamação. Uma página de entrada que recolhe um endereço de e-mail, mas coloca todos numa única rede plana, não é gestão de acessos. É um formulário em frente a uma porta aberta.
A carga por trás dessas decisões mudou. Em 2025, 86% das habitações e empresas do Reino Unido tinham acesso a uma ligação de banda larga com capacidade gigabit, de acordo com os dados do State of the Nation do Governo do Reino Unido utilizando os números do Connected Nations 2025 da Ofcom. Hotéis, hospitais, lojas e edifícios multilocalizados fazem agora o backhaul de muito mais sessões simultâneas, autenticação na nuvem e tráfego de dispositivos do que aquilo para o qual uma página inicial básica foi construída para gerir.
Mantenha três populações separadas no seu planeamento. Os convidados precisam de uma ligação rápida e encriptada que possam concluir sob pressão. Os funcionários e prestadores de serviços precisam de direitos que acompanhem as entradas, mobilidades e saídas de pessoal. Os residentes e dispositivos IoT precisam de um isolamento que funcione sem uma chamada para o suporte técnico sempre que alguém adiciona uma televisão.
Uma palavra-passe partilhada por 200 pessoas tem 200 proprietários e nenhum responsável único.
A tabela de públicos-alvo na secção seguinte transforma esses grupos em controlos concretos. Leia cada linha como um caminho completo, desde o modo como alguém entra até ao modo como o seu acesso termina.
Como Convidados, Colaboradores e Inquilinos se Ligam
| Público-alvo | Método de adesão | Prova de confiança | Alcance da rede | Como termina o acesso |
|---|---|---|---|---|
| Convidado | Portal cativo, Passpoint ou aplicação do local | E-mail, perfil de utilização única ou credencial federada | Apenas convidado VLAN isolado | Limite de tempo da sessão ou política do portal |
| Funcionários | 802.1X com EAP-TLS ou WiFi empresarial de diretório | Certificado ou conta do fornecedor de identidade | VLANs e aplicações baseadas em funções | Desativação no diretório, sem rotação de segredos partilhados |
| Prestador de serviços | 802.1X com limite de tempo ou conta patrocinada | Identidade aprovada pelo patrocinador | Apenas VLAN com privilégios mínimos | Data de expiração ou remoção do patrocinador |
| Residente ou inquilino | PSK exclusiva ou rede privada por habitação | Chave por inquilino | Apenas telemóveis, consolas e TVs próprios | Chave desativada no momento da saída |
| Dispositivos IoT e legados | PSK específica do dispositivo, não uma palavra-passe de utilizador | Identidade do dispositivo | Segmento IoT dedicado | Chave revogada por dispositivo |
Convidados e pessoal
Um convidado prova muito pouco, pelo que a rede deve conceder muito pouco. O portal, perfil de Passpoint ou aplicação coloca-os online, e a VLAN isolada mantém-nos afastados de caixas registadoras, impressoras e sistemas clínicos. O acesso termina automaticamente porque ninguém se vai lembrar de eliminar os visitantes de ontem.
Os locais que registam pessoas por razões operacionais enfrentam a mesma disciplina noutra forma. O guia da Global para registar visitantes é um contexto útil para perceber por que razão o registo é importante, mas os dados de registo não devem alargar os direitos de rede. Um formulário preenchido prova que ocorreu uma visita. Não torna um telemóvel fiável. O nosso guia de WiFi para visitantesWiFi aborda a parte da integração, enquanto a regra de rede permanece simples. Os visitantes obtêm acesso à internet, não à sua LAN.
Os funcionários estão no extremo oposto. Um certificado ou uma conta suportada por um diretório comprova a identidade de uma pessoa e, idealmente, de um dispositivo gerido. O alcance segue a função, pelo que um portátil da receção e um portátil da contabilidade não vão parar ao mesmo local apenas porque ambos passaram pela mesma porta. Quando alguém sai, a desativação da conta do diretório termina o acesso por WiFi sem ter de alternar um segredo em todos os dispositivos restantes.
Prestadores de serviços, residentes e dispositivos
Os prestadores de serviços precisam de uma verificação semelhante à dos colaboradores, mas com restrições idênticas às dos visitantes. Atribua-lhes uma identidade nominal patrocinada, o acesso à VLAN estritamente necessário para realizarem o trabalho e uma data de expiração definida antes do início dos trabalhos. Se o responsável pelo patrocínio não conseguir indicar a data de fim, a conta não está pronta.
Os residentes em habitações para arrendamento (build-to-rent), residências universitárias ou apartamentos precisam de algo diferente. Uma chave única ou uma rede privada por contrato permite que telemóveis, consolas e televisores se vejam entre si sem verem o apartamento ao lado. Ao mudar de casa, revoga uma chave. Não volta a alterar os acessos do edifício.
O equipamento IoT e sem navegador não consegue introduzir palavras-passe nem preencher portais. Cada dispositivo obtém a sua própria chave num segmento dedicado, nunca a frase de acesso dos colaboradores. Se uma câmara ou sensor for substituído, revoga apenas essa chave.
Os casos limite testam se compreendeu a tabela. Um médico que utiliza um telefone pessoal no café é um convidado nesse dispositivo, mesmo num hospital. Um comerciante com um tablet gerido é pessoal. A identidade do dispositivo decide a política, não o nome da SSID nem o edifício.
Uma rede de visitantes separada é apenas o contentor. A regra é o controlo.
Regras de segurança que as redes do Reino Unido devem cumprir
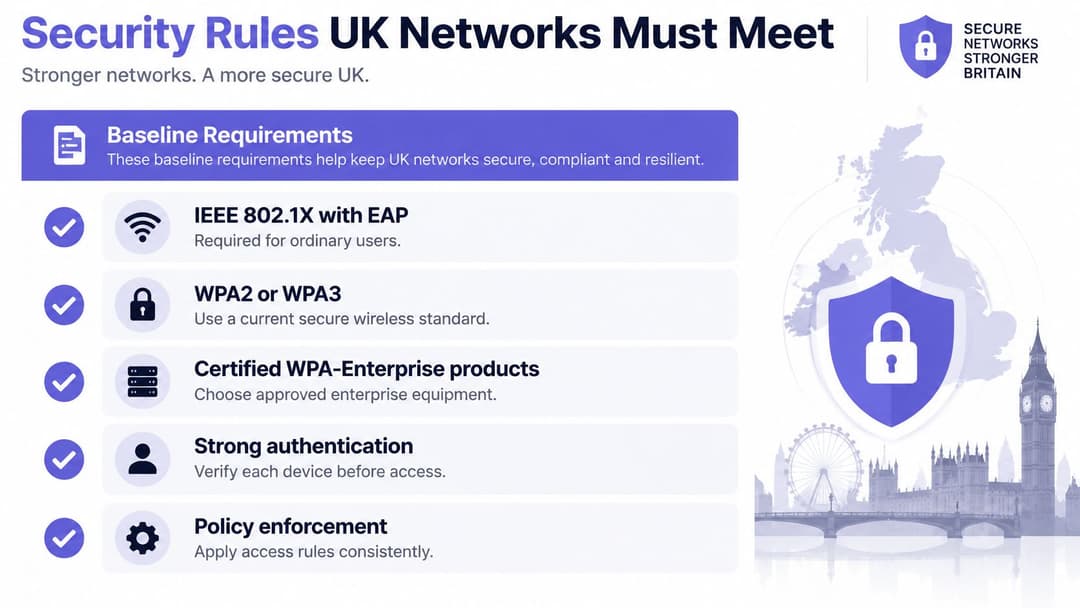
Comece pela linha de base e, em seguida, gira as exceções. Para utilizadores normais, a Padrão de Segurança de Redes Sem Fios do Governo do Reino Unido exige IEEE 802.1X com autenticação EAP e proíbe chaves pré-partilhadas, permitindo PSKs específicas do dispositivo apenas para dispositivos IoT. A mesma norma exige WPA2 ou normas sucessoras como WPA3, produtos certificados WPA-Enterprise e CCMP utilizando AES para proteger a confidencialidade e a integridade.
A lista de verificação de referência
- WPA2/3-Enterprise: Autentique os colaboradores através do método empresarial. Uma frase de passe partilhada com uma etiqueta empresarial continua a ser uma frase de passe partilhada.
- 802.1X com EAP: Autentique cada utilizador ou dispositivo no momento da ligação, antes que este aceda aos sistemas internos.
- Gestão centralizada de AP: Gerencie os pontos de acesso de forma centralizada para que a política não divirja entre edifícios, pisos ou locais.
- Identidade por diretório ou certificado: Associe o acesso a uma identidade que possa desativar ou revogar para uma pessoa ou dispositivo específico.
- Serviço de convidados separado: Mantenha os convidados num serviço controlado e isolado. Nunca coloque uma palavra-passe corporativa partilhada no SSID de convidados.
Cada item dessa lista existe para corrigir uma falha específica. A autenticação por utilizador significa que uma política se aplica a uma pessoa, pelo que remover alguém que saiu nunca se torna um trabalho de manutenção a nível de todo o local. A gestão centralizada significa que uma correção chega a todos os pontos de acesso de uma só vez, em vez de apenas àqueles que um engenheiro por acaso visitou. O nosso guia de segurança empresarialWiFi aborda a implementação com mais detalhe, embora a própria norma deixe pouco espaço para uma palavra-passe partilhada entre funcionários.
Por que razão os certificados superam as listas MAC
Os certificados dão a um dispositivo uma identidade mais forte do que qualquer lista de endereços de hardware. Um certificado X.509 associa uma chave pública a um utilizador autorizado, computador ou identidade de serviço. A rede valida-o criptograficamente em cada ligação e pode revogá-lo no momento em que um portátil é perdido, descontinuado ou removido da gestão.
Uma lista de permissões MAC não consegue fazer isso. Os endereços MAC são comparativamente fáceis de descobrir e falsificar, pelo que a lista apenas prova que alguém copiou um endereço, não que o dispositivo é seu. Trate a filtragem MAC como uma tarefa de manutenção, se a utilizar. Não a trate como uma identidade.
Os certificados exigem, de facto, algum esforço. Alguém tem de gerir a adesão no momento da entrega do dispositivo, a renovação antes da expiração, a revogação e um caminho de recuperação para um utilizador bloqueado antes de um turno. As equipas pequenas sentem essa carga de trabalho. Pode assumir esse processo internamente ou entregá-lo a um serviço que execute a autenticação por certificado nos pontos de acesso que já possui, sem necessidade de construir uma PKI: o Purple Staff WiFi, por exemplo, faz a integração dos dispositivos dos colaboradores com certificados EAP-TLS geridos, para que não haja uma frase de passe partilhada para alterar.
Regra prática: Se revogar o acesso de uma pessoa significar alterar o dispositivo de todas as outras, não tem uma revogação. Tem um projeto de alteração de palavras-passe.
Associe dispositivos de confiança que se ligam automaticamente a um serviço de convidados separado, registado e isolado. Um atrito reduzido para o equipamento gerido dos colaboradores e um isolamento rigoroso para tudo o resto são a mesma política aplicada a diferentes níveis de prova.
Onde executar a política de acesso
Seja proprietário dos servidores apenas se já operar bem o controlo de acessos à rede. Caso contrário, coloque a política na nuvem e mantenha o isolamento por função ou inquilino. A escolha reside no local onde a decisão é tomada, não no fornecedor do rádio que está no teto.
| Modelo | Onde reside a política | Melhor adequação | Experiência necessária | Isolamento |
|---|---|---|---|---|
| RADIUS On-prem | Servidores locais e PKI | Campus único com uma equipa de NAC existente | Elevada, tempo de atividade, certificados e failover internos | VLANs concebidas pela equipa |
| RADIUS na nuvem ou plataforma de identidade | Nuvem do fornecedor, pontos de acesso existentes | Setor hoteleiro, retalho, saúde, transportes com vários locais | Baixa, sem necessidade de construir uma PKI | Política central com VLANs por local |
| Redes privadas de múltiplos inquilinos | Nuvem com uma chave exclusiva por habitação | BTR, alojamento estudantil, apartamentos | Baixa para residentes | Inquilino isolado de outros inquilinos |
| SSID de frase de acesso partilhada | A própria palavra-passe | Não é um estado pretendido | Baixa até a palavra-passe ser divulgada | Nenhum |
O controlo no local e o seu custo
O RADIUS no local adequa-se a um único campus que já execute NAC e possa gerir PKI, tempo de atividade, atualizações e falhas. Mantém o controlo total das decisões de autenticação e dos registos. Também mantém o recetores de alertas. Quando os locais se multiplicam, o desvio de configuração torna-se a falha silenciosa, porque cada local é corrigido num momento diferente por uma pessoa diferente.
O RADIUS em nuvem, ou uma plataforma de identidade em frente a pontos de acesso existentes, adequa-se a grupos de hotelaria, redes de retalho, locais de saúde e operadores de transporte. A mesma regra aplica-se no centro de Londres e numa propriedade rural. A sua equipa não constrói uma PKI, e uma alteração no diretório pode revogar um utilizador centralmente em vez de aguardar por uma visita ao local.
Por que razão a geografia altera a resposta
A rede de transporte de dados (backhaul) não é uniforme no Reino Unido. Os relatórios por nação do Connected Nations 2024 da Ofcom indicaram que, em julho de 2024, a disponibilidade de fibra integral atingiu 69% dos edifícios residenciais em Inglaterra e 62% na Escócia, com aproximadamente 760 000 habitações na Irlanda do Norte. A banda larga fixa superrápida estava disponível para 98% dos edifícios residenciais na Irlanda do Norte, e Inglaterra registava uma cobertura com capacidade gigabit de 84%, o equivalente a 21,1 milhões de edifícios.
Leia esses números como um aviso de governação, não como uma tabela de classificação. A largura de banda e a densidade do local variam consoante a propriedade. A autenticação, a separação de funções e a visibilidade central têm de se manter consistentes de qualquer forma.
As redes privadas multilocatário respondem a um problema mais restrito. Cada residente obtém uma rede isolada em todos os seus dispositivos, incluindo aqueles sem navegador, sem ver os vizinhos. Esse é o modelo certo para habitações para arrendamento e residências universitárias, e o modelo errado para sistemas de colaboradores.
A linha da frase de acesso partilhada é a que deve ser descontinuada. Requer poucos conhecimentos até que a palavra-passe seja divulgada, ponto em que todos os dispositivos precisam de atenção e continua sem saber quem a utilizou.
Gestão de Acessos em Três Espaços no Reino Unido
Uma sala de espera hospitalar
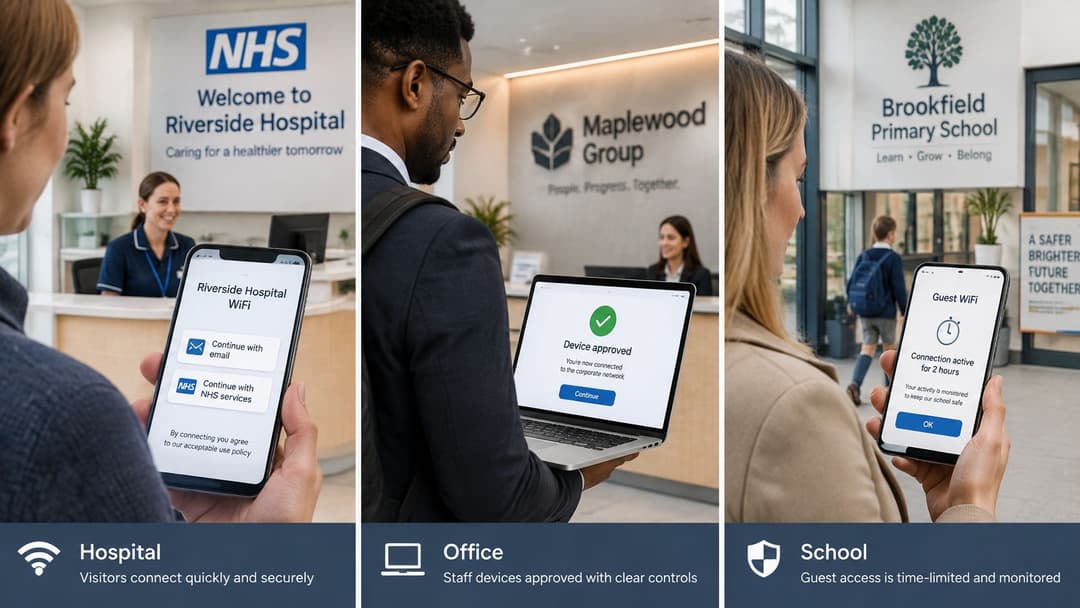
Um visitante chega preocupado, atrasado e precisa de enviar uma mensagem à família ou abrir um e-mail de marcação. Vê duas redes com nomes semelhantes e toca numa delas. Pedir a essa pessoa para avaliar certificados, SSIDs e encriptação nesse momento é pedir para falhar.
O inquérito de 2026 realizado a 3000 adultos no Reino Unido, divulgado pela ISPreview, revelou que 32% não estavam confiantes em como conseguiriam distinguir uma rede WiFi pública seguraWiFi de uma rede falsa, 20% não tomaram precauções antes de se ligarem e 16% não sabiam que sinais indicavam uma rede suspeita.
Outro cartaz não resolverá essa lacuna. A rede genuína deve apresentar uma identidade verificável e encriptar desde o primeiro pacote, enquanto os sistemas clínicos permanecem totalmente fora do caminho dos convidados. O acolhimento ao estilo Passpoint enquadra-se aqui porque o dispositivo pode reconhecer uma rede de confiança após a configuração, em vez de pedir a um visitante sob stress que identifique a opção segura. Desenhe a opção segura para ser a opção fácil.
Um hotel ou centro comercial
Um convidado que não queira preencher um formulário longo desiste ou utiliza dados móveis. Um portal cativo curto funciona para uma primeira visita, mas a integração do tipo Passpoint, uma vez configurada, faz com que os visitantes recorrentes regressem sem uma segunda página de entrada. A experiência parece um roaming, não um registo.
Os dados próprios consentidos podem apoiar a compreensão das visitas e o acompanhamento assim que o caminho da rede estiver isolado. Mantenha a ordem correta. O valor de marketing surge depois de o WiFi de convidados VLAN, a política de sessão e o registo já estarem corretos.
Alojamento estudantil e build-to-rent
Um estudante chega com um telemóvel, computador portátil, consola e smart TV. Metade desse equipamento não tem navegador para um portal. Cada apartamento precisa de uma rede privada onde esses dispositivos funcionem em conjunto, invisíveis para outros apartamentos, com a chave a expirar quando o contrato de arrendamento termina. O guia de multi-inquilinoWiFi da Purple aborda esse padrão residencial com maior detalhe.
A mesma lógica de edifícios falha no caso dos colaboradores. O enfermeiro, o gerente do hotel e o responsável pela habitação devem utilizar uma autenticação empresarial associada à sua identidade profissional, com revogação ligada ao diretório quando uma função se altera, mesmo no edifício onde também estão cercados por visitantes.
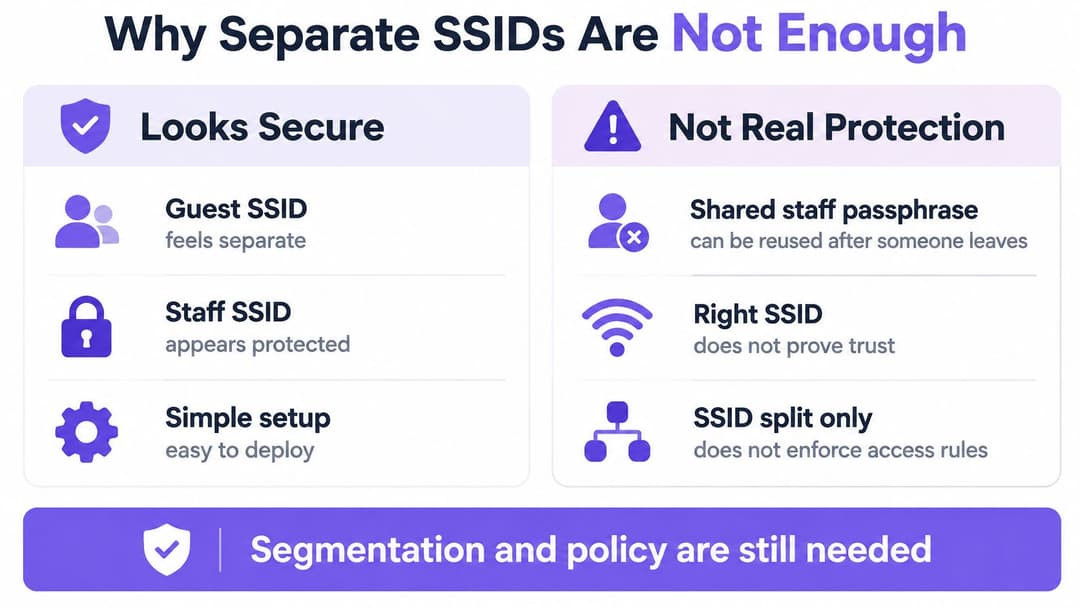
Por que razão SSIDs separados não são suficientes
Dividir um local em redes de "Funcionários" e "Convidados" parece controlo de acesso. Contudo, aproxima-se mais de uma triagem. O nome da difusão decide qual a porta que um dispositivo atravessa e, depois, deixa de fazer perguntas. Quem possuir a frase-passe de funcionário mantém-na no dia em que se vai embora, e um dispositivo que chegue ao SSID correto ainda pode alcançar muito mais do edifício do que a sua função justifica.
Ano após ano, o Cyber Security Breaches Survey do Governo do Reino Unido revela que uma grande percentagem das empresas do Reino Unido enfrenta violações ou ataques, enquanto as redes separadas para funcionários e visitantes continuam a ser uma recomendação padrão nas boas práticas de rede do Reino Unido. A segmentação é uma questão de higiene. Não é uma questão de identidade.
Quatro erros comuns e as respetivas soluções
- Uma chave partilhada que não pode ser revogada para uma só pessoa: Resolva o problema com 802.1X associado ao diretório, para que a desativação da conta de quem sai termine o seu acesso por WiFi no próprio dia.
- Prestadores de serviços no VLAN dos colaboradores: Resolva o problema com acesso de menor privilégio, um responsável identificado e uma data de expiração, para que o trabalho temporário não se torne num acesso permanente.
- Listas de permissão MAC tratadas como identidade: Resolva o problema com certificados, pois um endereço MAC pode ser copiado, enquanto um certificado pode ser validado e revogado.
- Um SSID por tipo de dispositivo: Resolva o problema com um SSID empresarial e chaves por dispositivo para IoT, antes que os beacons, as palavras-passe e os pedidos de suporte se multipliquem.
Observe o que cada correção altera. O nome da transmissão permanece o mesmo. O que muda é quem pode provar uma identidade, o que essa prova permite aceder e a rapidez com que a prova deixa de funcionar.
Um SSID é uma etiqueta numa porta. Não lhe diz nada sobre quem tem a chave ou quais as divisões que essa chave abre.
Os locais com maior probabilidade de manterem uma chave partilhada são aqueles que não possuem competências locais de RADIUS: fornecedores de habitação, edifícios de saúde de menor dimensão e grupos de hotelaria onde o WiFi é gerido por pessoal de operações e não por especialistas em redes. A sua barreira raramente é a compreensão do risco. É o custo imaginado de gerir servidores, certificados e tolerância a falhas de forma isolada.
Esse custo diminuiu. Um serviço gerido de RADIUS pode agora ser executado nos pontos de acesso que um espaço já possui, sem necessidade de construir uma PKI nem de alternar uma frase-passe partilhada. O acesso baseado na identidade deixa de ser um projeto especializado, e a palavra-passe do painel de avisos perde a sua última desculpa. Só parecia barata porque a fatura chegava mais tarde, na forma de um incidente, de uma constatação de auditoria ou de um exercício frenético de redefinição de chaves.
Melhores Práticas para a Gestão do Acesso ao Longo do Tempo
A boa gestão de acessos é, na sua maioria, rotina. O design atrai as atenções, mas são as saídas de colaboradores, os certificados expirados e as contas de prestadores de serviços esquecidas que causam as falhas.
| Prática | Ação | Gatilho |
|---|---|---|
| Remoção de ex-colaboradores | Desativar conta no diretório | Último dia de trabalho |
| Acesso de prestadores de serviços | Definir data de fim e patrocinador | No acolhimento/onboarding |
| Ciclo de vida dos certificados | Registar, renovar, revogar | Antes da expiração ou em caso de perda |
| Chaves de residentes | Emitir por habitação, desativar no momento da saída | Mudança de inquilino |
| Chaves IoT | Uma chave por dispositivo no seu próprio segmento | Abate/desativação |
| Isolamento de convidados | Testar se o VLAN de convidados não consegue aceder aos sistemas de funcionários | Após cada alteração |
| Revisão de acessos | Rever SSIDs e inventário de chaves | Trimestralmente |
Ligue o WiFi à sua lista de entradas, transferências e saídas de colaboradores. A conta de quem sai deve ser encerrada no último dia de trabalho, não na auditoria seguinte. Se os RH, a TI e a equipa de rede utilizarem listas diferentes, reconcilie-as até existir um único acionador em que todos confiem.
As verificações que costumam ser ignoradas
- Testar o isolamento de convidados após alterações: Após qualquer alteração no VLAN, na firewall ou no ponto de acesso, ligue-se como convidado e confirme que não consegue aceder aos sistemas dos colaboradores, impressoras ou serviços clínicos.
- Reconciliar chaves com os registos: Em cada trimestre, compare as chaves de residentes com o registo de ocupação e as chaves de IoT com a lista de ativos. Elimine tudo o que ninguém consiga justificar.
- Registar as exceções devidamente: Cada exceção precisa de um responsável e de uma data de expiração. Uma exceção sem data de fim é apenas uma política não documentada.
- Manter registos úteis: Registe cada autenticação com utilizador, dispositivo, hora e localização, e permita que o seu responsável de conformidade defina a retenção.
Envie uma configuração centralizada para todos os pontos de acesso em todos os locais. A improvisação local parece útil durante uma interrupção e torna-se num risco invisível mais tarde. Reveja também a lista de SSID trimestralmente. Os SSIDs acumulam-se sem que se note, e cada um é uma política que alguém tem de gerir.
A seguir, escolha o acesso baseado em identidade
Escolha o público que ainda utiliza um segredo partilhado e substitua esse caminho primeiro. Para a maioria dos recintos, são os funcionários. Associe o WiFi ao Entra ID, Google Workspace ou Okta, emita certificados geridos para que não haja frases de acesso a alternar e registe cada autenticação com utilizador, dispositivo, hora e localização.
Não precisa de três ferramentas distintas para responder aos públicos deste artigo. O Purple é uma plataforma de WiFi com Guest WiFi, Staff WiFi e WiFi multi-inquilino, oferecendo acesso para visitantes, 802.1X para colaboradores e redes de área privada xPSK numa única plataforma na nuvem. Os dispositivos dos colaboradores são integrados com certificados EAP-TLS geridos nos pontos de acesso já instalados, sem que a sua equipa precise de construir uma PKI.
Verifique o hardware que já possui antes de orçamentar a substituição. Os fornecedores suportados incluem a Cisco Meraki, a HPE Aruba, a Ruckus, a Juniper Mist, a Ubiquiti UniFi, a Cambium, a Extreme e a Fortinet. Manter os pontos de acesso existentes transforma uma substituição integral de equipamento numa migração de políticas.
Os dados de convidados com consentimento podem alimentar as análises e o CRM assim que o caminho da rede estiver isolado. As análises nunca substituem a revogação, pelo que deve sequenciar o trabalho corretamente.
Um plano inicial de 30 dias
- Listar todos os SSID: Identifique cada chave partilhada de colaboradores ou residentes e atribua-lhe um responsável.
- Mapear saídas com a desativação no diretório: Confirme o acionador exato que termina o acesso a WiFi quando a relação laboral cessa.
- Fazer um piloto num local: Execute o acesso por certificado ou por chave única com um grupo pequeno e teste a revogação antes do lançamento.
- Verificar a compatibilidade do fornecedor: Confirme se os seus pontos de acesso suportam o modelo e, em seguida, planeie a transição da infraestrutura.
Comece pelo público cujo segredo partilhado mais o preocupa. Tudo o resto se torna mais fácil assim que um caminho provar que a revogação funciona em minutos, não em fins de semana.
Purple substitui as palavras-passe partilhadas por um acesso baseado na identidade para visitantes, colaboradores e residentes nos pontos de acesso que já possui, com políticas centrais, revogação por utilizador e redes privadas isoladas onde precisa delas. Se está pronto para desativar a frase de passe partilhada de colaboradores e atribuir a cada público o nível adequado de confiança, visite Purple para verificar a compatibilidade do fornecedor e planear o seu primeiro local.