Le conseil habituel consiste à afficher un avertissement, à définir un mot de passe plus long et à ajouter un SSID visiteur. Ce conseil confond décoration et contrôle. Une affiche ne peut pas prouver qu'un réseau est authentique, un mot de passe partagé ne peut pas être retiré à une seule personne et un nom de SSID ne peut pas prouver la confiance. La gestion des accès WiFi ne fonctionne que lorsque l'identité, le chiffrement et la révocation sont intégrés à la connexion elle-même.
Ce que contrôle réellement la gestion des accès WiFi
Prenons l'exemple d'un hôtel qui remettrait à chaque client et agent d'entretien la même clé d'entrée. La clé ouvre les chambres, le bureau et le local technique, et personne ne peut savoir qui l'a utilisée mardi dernier. C'est l'équivalent d'une phrase de passe partagée. L'accès basé sur l'identité la remplace par une clé nominative qui n'ouvre que les pièces convenues et peut être révoquée individuellement.
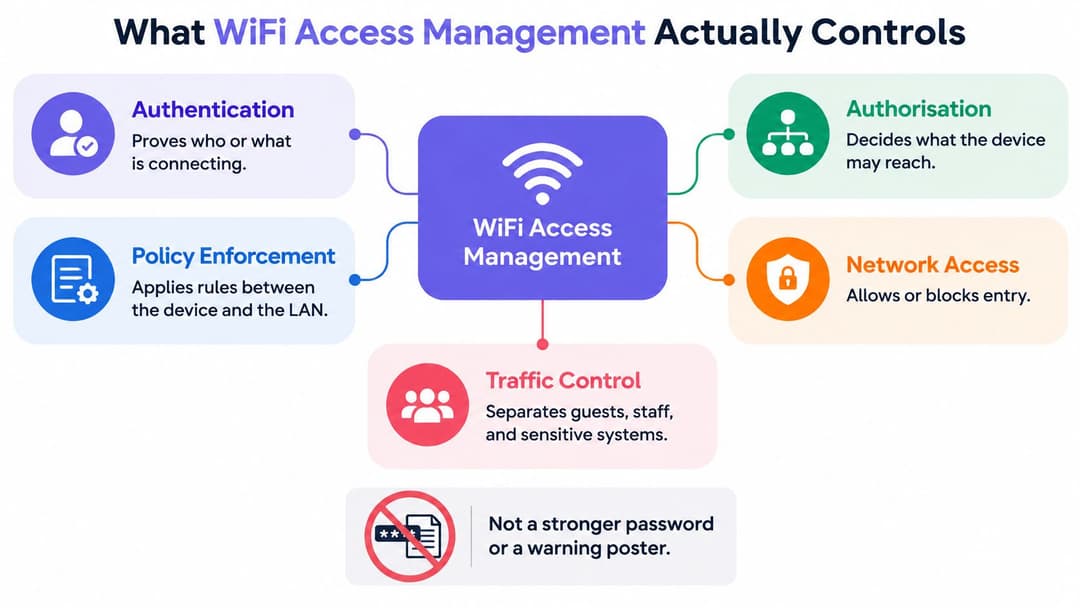
La gestion des accès WiFi correspond à la politique et à l'application situées entre un appareil et votre réseau local. Elle ne se contente pas de fournir un signal. Elle détermine si une connexion s'établit, ce que cette connexion peut atteindre et quelle trace subsiste ensuite.
Trois contrôles séquentiels
- L'authentification prouve l'identité : Le réseau vérifie qui ou quoi se connecte, à l'aide d'un identifiant, d'un certificat, d'un profil ou d'une clé unique liée à cet utilisateur ou cet équipement.
- L'autorisation attribue la portée : Une fois l'identité prouvée, la politique place l'équipement dans un VLAN, un rôle ou un groupe de pare-feu qui ne peut accéder qu'aux systèmes autorisés.
- La comptabilité (accounting) crée le registre : Le système enregistre l'utilisateur, l'équipement, l'heure et le lieu, vous permettant ainsi de mener une enquête sur un incident et de prouver qui détenait l'accès à une date donnée.
Ne pas assurer un contrôle affaiblit tous les autres. Une authentification sans autorisation permet à un véritable invité de s'introduire dans les systèmes du personnel. Une autorisation sans traçabilité vous laisse dans l'incertitude après une réclamation. Un portail captif qui collecte une adresse e-mail mais place tout le monde sur un seul réseau plat n'est pas de la gestion d'accès. C'est un formulaire devant une porte ouverte.
La charge sous-jacente à ces décisions a évolué. En 2025, 86 % des foyers et entreprises du Royaume-Uni disposaient d'une connexion haut débit compatible gigabit, d'après les données « State of the Nation » du gouvernement britannique basées sur les chiffres Connected Nations 2025 de l'Ofcom. Les hôtels, hôpitaux, magasins et bâtiments multi-locataires gèrent désormais en backhaul un volume bien plus important de sessions simultanées, d'authentifications cloud et de trafic d'équipements qu'un simple portail captif n'a été conçu pour administrer.
Distinguez clairement trois populations dans votre approche. Les invités ont besoin d'une connexion rapide et chiffrée qu'ils peuvent effectuer facilement. Le personnel et les prestataires ont besoin de droits d'accès ajustés selon les arrivées, les mobilités et les départs. Les résidents et les appareils IoT ont besoin d'une isolation fonctionnelle sans devoir appeler le support technique à chaque ajout de télévision.
Un mot de passe partagé par 200 personnes appartient à 200 utilisateurs et n'a aucun responsable désigné.
Le tableau d'audience de la section suivante transforme ces groupes en contrôles concrets. Lisez chaque ligne comme un parcours complet, de la façon dont une personne se connecte jusqu'à la fin de son accès.
Comment se connectent les invités, le personnel et les occupants
| Public | Méthode d'accès | Preuve de confiance | Portée du réseau | Conditions de fin d'accès |
|---|---|---|---|---|
| Invité | Portail captif, Passpoint ou application du site | E-mail, profil à usage unique ou identifiant fédéré | Invité isolé VLAN uniquement | Expiration de la session ou politique du portail |
| Personnel | 802.1X avec EAP-TLS ou WiFi d'annuaire d'entreprise | Certificat ou compte du fournisseur d'identités | VLANs et applications basés sur les rôles | Désactivation dans l'annuaire, pas de rotation de secret partagé |
| Prestataire | 802.1X limité dans le temps ou compte parrainé | Identité approuvée par un parrain | VLAN à moindre privilège uniquement | Date d'expiration ou suppression par le parrain |
| Résident ou locataire | PSK unique ou réseau privé par location | Clé par locataire | Téléphones, consoles et téléviseurs personnels uniquement | Clé révoquée au départ du locataire |
| IoT et équipements obsolètes | PSK spécifique à l'équipement, pas un mot de passe utilisateur | Identité de l'équipement | Segment IoT dédié | Clé révoquée par équipement |
Invités et personnel
Un invité prouve très peu de choses, le réseau doit donc accorder très peu d'accès. Le portail, le profil Passpoint ou l'application le connecte, et le réseau VLAN isolé le tient à distance des caisses, des imprimantes et des systèmes cliniques. L'accès prend fin automatiquement car personne ne pensera à supprimer les visiteurs de la veille.
Les établissements qui enregistrent les personnes pour des raisons opérationnelles font face à la même rigueur sous une autre forme. Le guide de Global sur l'enregistrement des invités fournit un contexte utile sur l'importance de ces registres, mais les données d'enregistrement ne doivent pas étendre les droits réseau. Un formulaire rempli prouve la réalité d'une visite. Il ne rend pas un téléphone fiable pour autant. Notre guide du WiFi WiFi invité aborde l'aspect intégration, tandis que la règle réseau reste simple : les invités obtiennent un accès à Internet, pas à votre LAN.
Le personnel se situe à l'opposé. Un certificat ou un compte adossé à un annuaire authentifie une personne et, idéalement, un équipement géré. Les accès découlent du rôle : un ordinateur portable de la réception et un ordinateur de la comptabilité n'atterrissent pas au même endroit au seul motif qu'ils ont franchi la même porte. Lorsqu'un collaborateur s'en va, la désactivation du compte dans l'annuaire met fin à l'accès WiFi sans devoir renouveler le secret sur chaque équipement restant.
Prestataires, résidents et appareils
Les prestataires ont besoin de preuves similaires à celles du personnel, avec des restrictions similaires à celles des invités. Donnez-leur une identité nominative et parrainée, le VLAN le plus restreint qui leur permette de faire leur travail et une date d'expiration définie avant le début des travaux. Si le parrain ne peut pas indiquer la date de fin, le compte n'est pas prêt.
Les résidents des logements en secteur locatif, des résidences étudiantes ou des appartements ont des besoins encore différents. Une clé unique ou un réseau privé par bail permet aux téléphones, consoles et téléviseurs de communiquer entre eux sans voir l'appartement d'à côté. Lors du déménagement, vous révoquez une seule clé. Vous ne changez pas les clés de tout le bâtiment.
Les équipements IoT et sans navigateur ne peuvent pas saisir de mots de passe ni valider de portails. Chaque appareil obtient sa propre clé sur un segment dédié, jamais la phrase secrète du personnel. Si une caméra ou un capteur est remplacé, vous révoquez cette seule clé.
Les cas particuliers permettent de vérifier si vous avez bien compris le tableau. Un clinicien utilisant son téléphone personnel au café est un invité sur cet appareil, même au sein d'un hôpital. Un commerçant utilisant une tablette gérée fait partie du personnel. L'identité de l'appareil détermine la politique, et non le nom du réseau SSID ou le bâtiment.
Un réseau visiteurs distinct n'est que le conteneur. La règle (row) est le contrôle.
Règles de sécurité que les réseaux au Royaume-Uni doivent respecter
Commencez par la configuration de base, puis gérez les exceptions. Pour les utilisateurs ordinaires, la norme de sécurité des réseaux sans fil du gouvernement britannique (Wireless Network Security Standard) exige IEEE 802.1X avec une authentification EAP et interdit les clés pré-partagées, n'autorisant les PSK spécifiques aux appareils que pour les équipements IoT. La même norme impose WPA2 ou des normes successeures telles que WPA3, des produits certifiés WPA-Enterprise et l'utilisation du CCMP avec AES pour protéger la confidentialité et l'intégrité.
La liste de contrôle de référence
- WPA2/3-Enterprise : authentifiez le personnel à l'aide de la méthode Enterprise. Une phrase secrète partagée portant le libellé Enterprise reste une phrase secrète partagée.
- 802.1X avec EAP : authentifiez chaque utilisateur ou appareil au moment de la connexion, avant qu'il n'atteigne les systèmes internes.
- Gestion centralisée des AP : gérez les points d'accès de manière centralisée afin d'éviter toute dérive des politiques entre les bâtiments, les étages ou les sites.
- Identité basée sur l'annuaire ou sur certificat : liez l'accès à une identité que vous pouvez désactiver ou révoquer pour une personne ou un appareil donné.
- Service invités séparé : maintenez les invités sur un service isolé et contrôlé. Ne saisissez jamais un mot de passe d'entreprise partagé sur le SSID invités.
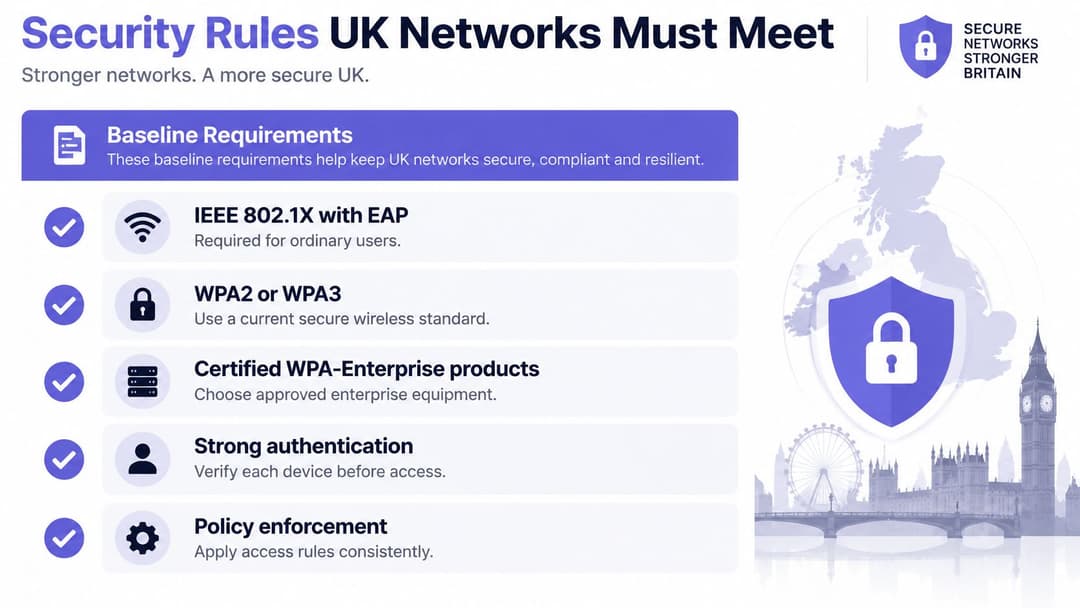
Chaque élément de cette liste existe pour résoudre une défaillance spécifique. L'authentification par utilisateur signifie qu'une politique s'applique à une personne ; ainsi, la suppression d'un collaborateur sortant ne devient jamais une tâche de maintenance à l'échelle de tout le site. La gestion centralisée permet à un correctif d'atteindre tous les points d'accès en une seule fois, plutôt que d'être appliqué uniquement sur ceux où un ingénieur s'est déplacé. Notre guide de sécurité WiFi pour les entreprises détaille cette mise en œuvre, bien que la norme elle-même ne laisse aucune place à un mot de passe personnel partagé.
Pourquoi les certificats surpassent les listes MAC
Les certificats confèrent à un appareil une identité plus forte que n'importe quelle liste d'adresses matérielles. Un certificat X.509 lie une clé publique à l'identité d'un utilisateur, d'un ordinateur ou d'un service autorisé. Le réseau la valide de manière cryptographique à chaque connexion et peut la révoquer dès qu'un ordinateur portable est perdu, mis hors service ou retiré de la gestion.
Une liste d'autorisations MAC ne permet pas cela. Les adresses MAC sont relativement faciles à découvrir et à usurper, la liste prouve donc que quelqu'un a copié une adresse, et non que l'appareil vous appartient. Considérez le filtrage MAC comme de la simple maintenance si vous l'utilisez, mais ne le traitez pas comme une identité.
Les certificats demandent des efforts. Quelqu'un doit gérer l'inscription lors de la remise de l'appareil, le renouvellement avant l'expiration, la révocation et une procédure de récupération pour un utilisateur bloqué avant son service. Les petites équipes ressentent cette charge de travail. Vous pouvez l'assumer en interne ou la confier à un service qui gère l'authentification par certificat sur les points d'accès que vous possédez déjà, sans aucune PKI à créer : le WiFi du personnel de Purple, par exemple, intègre les appareils des employés avec des certificats EAP-TLS gérés, afin qu'il n'y ait aucun mot de passe partagé à renouveler.
Règle pratique : Si la révocation de l'accès d'une personne implique de modifier l'appareil de tous les autres, vous n'avez pas de procédure de révocation. Vous avez un projet de changement de mot de passe.
Associez les appareils de confiance qui se connectent automatiquement à un service invités distinct, journalisé et isolé. Une friction minimale pour le matériel géré du personnel et une isolation stricte pour tout le reste constituent la même politique appliquée à différents niveaux de preuve.
Où exécuter la politique d'accès
Ne soyez propriétaire des serveurs que si vous maîtrisez déjà bien le contrôle d'accès réseau. Sinon, déplacez la politique dans le cloud et maintenez une isolation par rôle ou par occupation. Le choix concerne l'endroit où la décision est prise, et non le fournisseur radio installé au plafond.
| Modèle | Emplacement de la politique | Usage idéal | Expertise requise | Isolation |
|---|---|---|---|---|
| On-premise RADIUS | Serveurs locaux et PKI | Campus unique avec une équipe NAC existante | Élevée, haute disponibilité, certificats et basculement gérés en interne | VLANs conçus par l'équipe |
| Cloud RADIUS ou plateforme d'identité | Cloud du fournisseur, points d'accès existants | Hôtellerie multisite, commerce de détail, santé, transports | Faible, aucune PKI à concevoir | Politique centralisée avec VLANs par site |
| Réseaux privés multi-locataires | Cloud et clé unique par location | BTR, logements étudiants, appartements | Faible pour les résidents | Locataire isolé des autres locataires |
| Mot de passe partagé SSID | Le mot de passe lui-même | Non recommandé comme cible finale | Faible jusqu'à la fuite du mot de passe | Aucune |
Le contrôle sur site et son coût
Le modèle On-premises RADIUS convient à un campus unique qui exploite déjà un système NAC et peut gérer son ICP, sa disponibilité, ses correctifs et sa bascule de secours. Vous conservez le contrôle total des décisions d'authentification et des journaux. Vous conservez également la responsabilité des astreintes. Lorsque les sites se multiplient, la dérive de configuration devient la défaillance silencieuse, car chaque site est corrigé à un moment différent par une personne différente.
Le modèle Cloud RADIUS, ou une plateforme d'identité placée en amont des points d'accès existants, convient parfaitement aux groupes hôteliers, à la grande distribution, aux établissements de santé et aux opérateurs de transport. La même règle s'applique dans le centre de Londres comme sur un site rural. Votre équipe n'a pas à construire d'ICP, et une modification dans l'annuaire permet de révoquer centralement un utilisateur au lieu de devoir attendre une intervention sur site.
Pourquoi la zone géographique modifie la réponse
Le réseau de collecte n'est pas uniforme au Royaume-Uni. Les rapports par nation Connected Nations 2024 d'Ofcom ont indiqué qu'en juillet 2024, la disponibilité de la fibre jusqu'à l'abonné atteignait 69 % des locaux résidentiels en Angleterre et 62 % en Écosse, avec environ 760 000 logements en Irlande du Nord. Le haut débit fixe superrapide était disponible pour 98 % des locaux résidentiels en Irlande du Nord, et l'Angleterre bénéficiait d'une couverture compatible gigabit à 84 %, soit 21,1 millions de locaux.
Lisez ces chiffres comme un avertissement de gouvernance, non comme un classement. La bande passante et la densité des sites différeront selon les établissements. L'authentification, la séparation des rôles et la visibilité centrale doivent quoi qu'il en soit rester cohérentes.
Les réseaux privés multi-locataires répondent à un problème plus ciblé. Chaque résident dispose d'un réseau isolé sur l'ensemble de ses propres appareils, y compris ceux sans navigateur, sans voir ses voisins. C'est le modèle idéal pour le secteur locatif et les résidences étudiantes, mais pas pour les systèmes du personnel.
La ligne relative aux phrases secrètes partagées est celle qu'il faut supprimer. Elle nécessite peu d'expertise jusqu'à ce que le mot de passe fuite, moment où chaque appareil requiert une intervention sans que vous puissiez identifier qui l'a utilisé.
Gestion des accès dans trois établissements au Royaume-Uni
Une salle d'attente d'hôpital
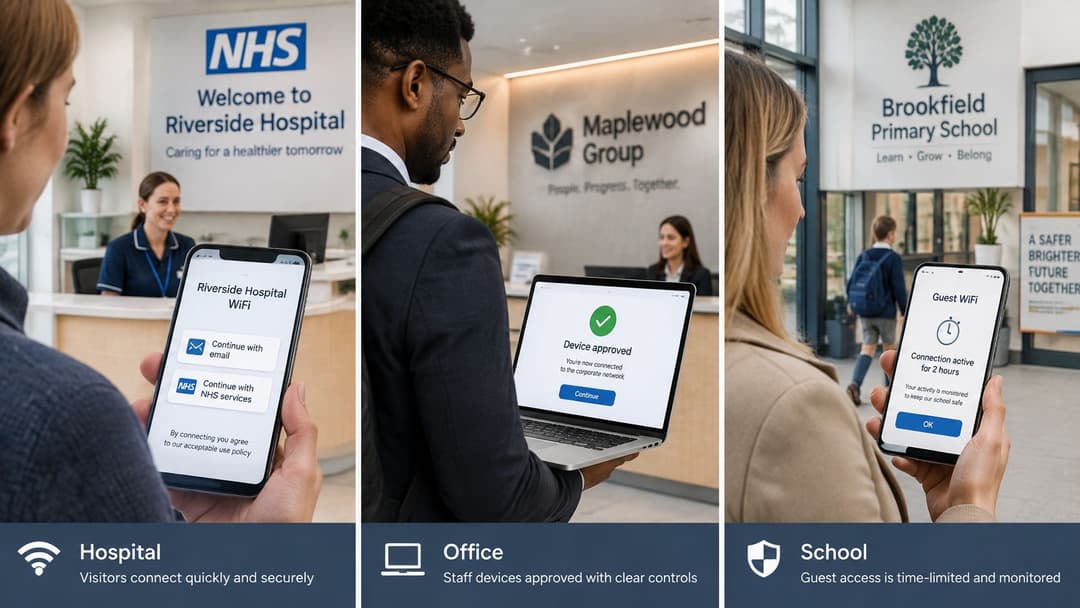
Un visiteur arrive inquiet, en retard, et doit envoyer un message à sa famille ou ouvrir un e-mail de rendez-vous. Il voit deux réseaux aux noms similaires et clique sur l'un d'eux. Demander à cette personne d'évaluer sur le coup des certificats, des SSID et le chiffrement, c'est courir à l'échec.
L'enquête de 2026 menée auprès de 3 000 adultes britanniques et rapportée par ISPreview a révélé que 32 % n'étaient pas certains de pouvoir distinguer un réseau WiFi public sécurisé d'un réseau piraté, 20 % ne prenaient aucune précaution avant de se connecter et 16 % ne savaient pas quels signes indiquaient un réseau suspect.
Une affichette supplémentaire ne comblera pas cette lacune. Le réseau authentique doit présenter une identité vérifiable et tout chiffrer dès le premier paquet, tandis que les systèmes cliniques doivent rester totalement hors du parcours des visiteurs. L'embarquement de type Passpoint s'impose ici, car le terminal peut reconnaître un réseau de confiance après la configuration, au lieu de demander à un visiteur stressé de repérer la bonne option. Faites en sorte que le choix sécurisé soit aussi le choix de la facilité.
Un hôtel ou un centre commercial
Un invité qui refuse de remplir un long formulaire abandonne ou utilise ses données mobiles. Un court portail captif fonctionne pour une première visite, mais une intégration de type Passpoint, une fois configurée, permet aux visiteurs réguliers de revenir sans avoir à passer par un second portail captif. Le parcours ressemble à de l'itinérance, pas à une inscription.
Les données first-party collectées avec consentement peuvent aider à comprendre les visites et à assurer un suivi une fois l'accès réseau isolé. Respectez le bon ordre. La valeur marketing vient après que le VLAN invité, la politique de session et la journalisation sont déjà correctement configurés.
Résidences étudiantes et logements en secteur locatif (Build-to-Rent)
Un étudiant arrive avec un téléphone, un ordinateur portable, une console et une Smart TV. La moitié de cet équipement n'a aucun navigateur pour ouvrir un portail. Chaque appartement nécessite un réseau privé au sein duquel ces équipements fonctionnent ensemble, invisibles pour les autres logements, avec une clé qui expire à la fin du bail. Le guide de Purple sur le WiFi multi-locataireWiFi traite ce modèle résidentiel plus en détail.
La même logique de bâtiment ne s'applique pas aux employés. L'infirmier, le directeur d'hôtel et le responsable du logement doivent bénéficier d'une authentification d'entreprise liée à leur identité professionnelle, avec une révocation reliée à l'annuaire en cas de changement de rôle, même dans un bâtiment où ils sont par ailleurs entourés de visiteurs.
Pourquoi les SSID séparés ne suffisent pas
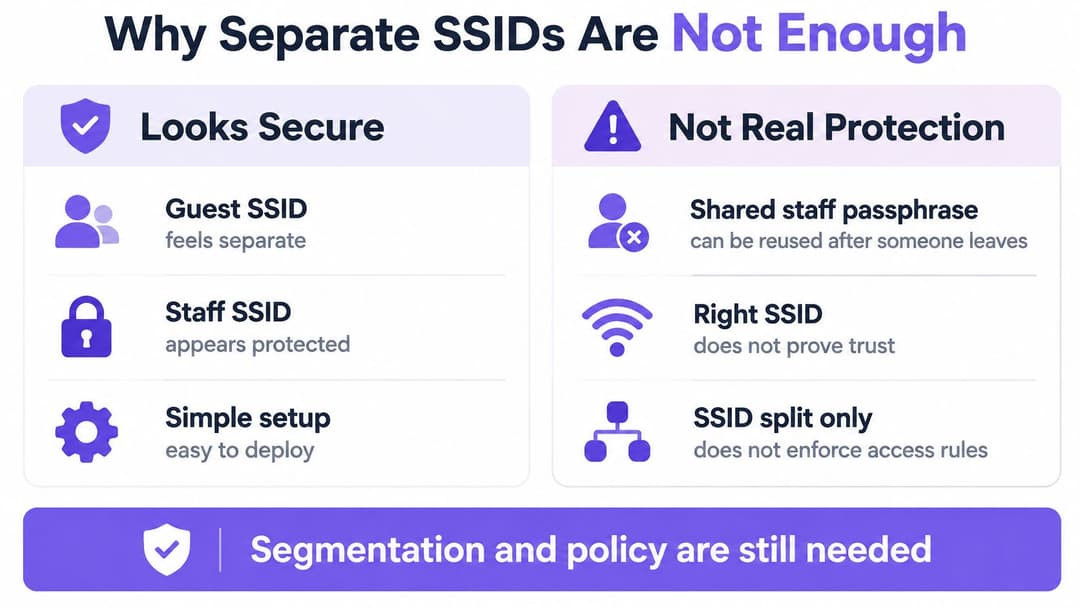
Diviser un site entre les réseaux « Personnel » et « Visiteurs » peut ressembler à du contrôle d'accès. Cela s'apparente plutôt à du tri. Le nom de diffusion détermine la porte franchie par un équipement, puis cesse de poser des questions. Quiconque détient la clé d'accès du personnel la conserve le jour de son départ, et un équipement qui atterrit sur le bon SSID peut toujours accéder à bien plus de ressources du bâtiment que son rôle ne le justifie.
Année après année, l'étude Cyber Security Breaches Survey du gouvernement britannique montre qu'une part importante des entreprises du Royaume-Uni subit une violation ou une attaque, alors que la séparation des réseaux du personnel et des visiteurs reste une recommandation standard dans les bonnes pratiques réseau du Royaume-Uni. La segmentation relève de l'hygiène. Elle ne constitue pas une identité.
Quatre pièges et leurs solutions
- Une clé partagée qui ne peut pas être révoquée pour une personne individuelle : résolvez ce problème avec un 802.1X lié à l'annuaire, afin que la désactivation du compte d'un collaborateur partant mette fin à son accès WiFi le jour même.
- Des prestataires externes positionnés sur le VLAN du personnel : résolvez ce problème avec un accès au moindre privilège, un sponsor désigné et une date d'expiration, pour éviter qu'une mission temporaire ne devienne un accès permanent.
- Des listes d'autorisations MAC traitées comme des identités : résolvez ce problème avec des certificats, car une adresse MAC peut être copiée alors qu'un certificat peut être validé et révoqué.
- Un SSID par type d'appareil : résolvez ce problème avec un SSID Enterprise unique complété par des clés par appareil pour l'IoT, avant que les balises, les mots de passe et les appels au support ne se multiplient.
Notez ce que chaque correctif modifie. Le nom de diffusion reste le même. Ce qui change, c'est qui peut prouver une identité, ce que cette preuve déverrouille, et la rapidité avec laquelle cette preuve cesse de fonctionner.
Un SSID est une étiquette sur une porte. Il ne vous dit rien sur la personne qui détient la clé ni sur les pièces que cette clé permet d'ouvrir.
Les sites les plus susceptibles de conserver une clé partagée sont ceux qui ne disposent pas de compétences RADIUS sur place : les bailleurs sociaux, les petits établissements de santé et les groupes hôteliers où le WiFi est géré par du personnel d'exploitation plutôt que par des spécialistes réseau. Leur obstacle réside rarement dans la compréhension du risque. Il s'agit plutôt du coût imaginé pour gérer seuls les serveurs, les certificats et la bascule en cas de panne.
Ce coût a baissé. Un service RADIUS géré peut désormais s'exécuter sur les points d'accès qu'un établissement possède déjà, sans aucune PKI à concevoir et sans clé partagée à faire tourner. L'accès fondé sur l'identité n'est plus un projet spécialisé, et le mot de passe affiché au tableau d'information n'a plus la moindre excuse. Il ne semblait économique que parce que la facture arrivait plus tard, sous la forme d'un incident, d'un constat d'audit ou d'un renouvellement de clés effectué dans l'urgence.
Meilleures pratiques pour la gestion des accès dans le temps
Une bonne gestion des accès relève principalement de la routine. Si le design attire toute l'attention, ce sont les départs d'employés, les certificats expirés et les comptes prestataires oubliés qui provoquent les défaillances.
| Pratique | Action | Déclencheur |
|---|---|---|
| Suppression des collaborateurs partants | Désactiver le compte de l'annuaire | Dernier jour travaillé |
| Accès des prestataires | Définir une date de fin et un parrain | Lors de l'intégration |
| Cycle de vie des certificats | Inscrire, renouveler, révoquer | Avant l'expiration ou en cas de perte |
| Clés des résidents | Émettre par location, révoquer au départ | Changement de locataire |
| Clés IoT | Une clé par équipement sur son propre segment | Mise hors service |
| Isolation des invités | Tester que le VLAN invité ne peut pas accéder aux systèmes du personnel | Après chaque modification |
| Examen des accès | Examiner les SSID et l'inventaire des clés | Trimestriel |
Connectez l'identité WiFi à vos flux d'arrivées, de mobilités internes et de départs. Le compte d'un employé qui quitte l'entreprise doit être fermé son dernier jour travaillé, et non lors de l'audit suivant. Si les RH, l'IT et l'équipe réseau utilisent des listes différentes, reconciliez-les jusqu'à obtenir un déclencheur unique auquel tout le monde fait confiance.
Les vérifications souvent négligées
- Testez l'isolation des invités après chaque modification : après toute modification apportée au VLAN, au pare-feu ou aux points d'accès, connectez-vous en tant qu'invité et confirmez que vous ne pouvez pas accéder aux systèmes du personnel, aux imprimantes ou aux services cliniques.
- Faites correspondre les clés et les registres : chaque trimestre, comparez les clés des résidents au registre d'occupation et les clés IoT à la liste des actifs. Supprimez tout ce qui ne peut être justifié.
- Consignez dûment les exceptions : chaque exception doit comporter un responsable et une date d'expiration. Une exception sans date de fin n'est qu'une politique non documentée.
- Conservez des journaux d'événements exploitables : enregistrez chaque authentification avec l'utilisateur, l'appareil, l'heure et l'emplacement, et laissez votre responsable de la conformité définir la durée de conservation.
Déployez une configuration centrale unique sur l'ensemble des points d'accès de tous vos sites. L'improvisation locale semble utile pendant une panne, mais devient un risque invisible par la suite. Revoyez également la liste des réseaux SSID tous les trimestres. Les SSID s'accumulent sans qu'on s'en rende compte, et chacun d'eux représente une politique que quelqu'un doit prendre en charge.
Choisir ensuite un accès basé sur l'identité
Identifiez le public qui utilise encore un secret partagé et remplacez cet accès en priorité. Pour la plupart des établissements, il s'agit du personnel. Liez WiFi à Entra ID, Google Workspace ou Okta, émettez des certificats gérés afin d'éviter la rotation des phrases de passe, et journalisez chaque authentification avec l'utilisateur, l'appareil, l'heure et l'emplacement.
Vous n'avez pas besoin de trois outils distincts pour couvrir les publics présentés dans cet article. Purple est une plateforme WiFi proposant le WiFi invité WiFi, le WiFi du personnel WiFi et le WiFi multi-locataire WiFi, offrant un accès invité, un 802.1X du personnel et des réseaux de zones privées xPSK sur une plateforme cloud unique. Les appareils du personnel s'intègrent avec des certificats EAP-TLS gérés sur les points d'accès déjà installés, sans aucune PKI à créer pour votre équipe.
Vérifiez le matériel déjà en votre possession avant de prévoir un budget de remplacement. Les fournisseurs pris en charge incluent Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Conserver les points d'accès existants transforme le remplacement global de votre parc en une simple migration de politiques.
Les données visiteurs recueillies avec leur consentement peuvent alimenter vos outils d'analyse et votre CRM une fois le chemin réseau isolé. L'analyse ne remplaçant jamais la révocation, veillez à séquencer correctement les étapes.
Un plan de démarrage sur 30 jours
- Répertorier chaque SSID : Identifiez chaque clé partagée du personnel ou des résidents et désignez un responsable pour chacune.
- Associer les départs à la désactivation de l'annuaire : Confirmez le déclencheur exact qui met fin à l'accès WiFi à la fin d'un contrat de travail.
- Faire un pilote sur un site : Testez l'accès par certificat ou par clé unique avec un petit groupe, puis testez la révocation avant le déploiement général.
- Vérifier la compatibilité des équipements : Confirmez que vos points d'accès prennent en charge le modèle, puis planifiez la bascule de votre parc.
Commencez par l'audience dont le secret partagé vous inquiète le plus. Tout le reste devient plus simple dès lors qu'un parcours prouve que la révocation fonctionne en quelques minutes, et non en plusieurs week-ends.
Purple remplace les mots de passe partagés par un accès basé sur l'identité pour les invités, le personnel et les résidents sur les points d'accès que vous possédez déjà, avec une politique centralisée, une révocation par utilisateur et des réseaux privés isolés là où vous en avez besoin. Si vous êtes prêt à abandonner le mot de passe partagé du personnel et à offrir à chaque public le bon niveau de confiance, visitez Purple pour vérifier la compatibilité des équipements et planifier votre premier site.