Il consiglio consueto è quello di affiggere un avviso, impostare una password più lunga e aggiungere una rete SSID per i visitatori. Questo consiglio confonde l'apparenza con il controllo. Un cartello non può dimostrare che una rete sia autentica, una password condivisa non può essere revocata a una singola persona e il nome di una rete SSID non può garantire l'affidabilità. La gestione degli accessi WiFi funziona solo quando identità, crittografia e revoca sono integrate nel processo stesso di connessione.
Che cosa controlla davvero la gestione degli accessi WiFi
Si ipotizzi che un hotel consegni a ogni ospite e all'addetto alle pulizie la stessa chiave della porta principale. La chiave apre le camere da letto, l'ufficio e la centrale tecnologica, e nessuno può sapere chi l'ha usata martedì scorso. Questa è una passphrase condivisa. L'accesso basato sull'identità la sostituisce con una chiave nominativa che apre solo le stanze concordate e può essere annullata singolarmente.
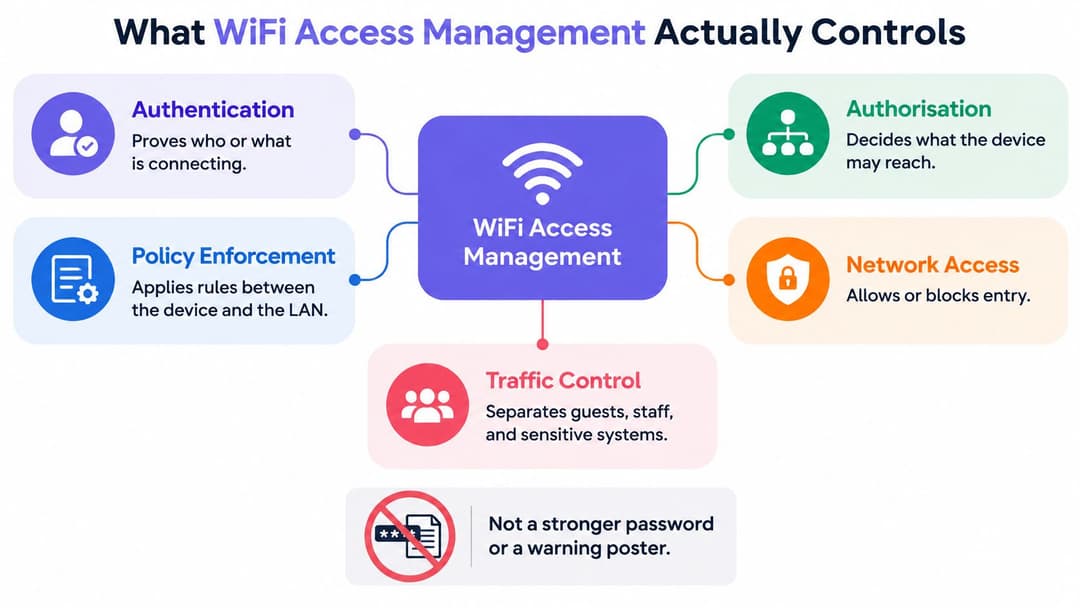
La gestione degli accessi WiFi è l'insieme di regole ed esecuzioni che si frappone tra un dispositivo e la rete locale. Non si limita a trasmettere un segnale: stabilisce se stabilire o meno una connessione, a quali risorse tale connessione possa accedere e quali registri debbano essere conservati successivamente.
Tre controlli in sequenza
- L'autenticazione dimostra l'identità: la rete verifica chi o cosa si sta connettendo, utilizzando una credenziale, un certificato, un profilo o una chiave univoca associata a tale utente o dispositivo.
- L'autorizzazione assegna la portata: una volta dimostrata l'identità, la linea guida colloca il dispositivo in una VLAN, in un ruolo o in un gruppo firewall in grado di raggiungere solo i sistemi autorizzati.
- L'accounting crea la registrazione: il sistema registra l'utente, il dispositivo, l'ora e il luogo, consentendo di indagare su un incidente e dimostrare chi disponesse dell'accesso in una determinata data.
Perdere anche un solo controllo indebolisce tutti gli altri. L'autenticazione senza autorizzazione consente a un ospite autentico di accedere ai sistemi del personale. L'autorizzazione senza accounting lascia nell'incertezza in caso di reclamo. Una splash page che raccoglie un indirizzo e-mail ma inserisce tutti in un'unica rete flat non è gestione degli accessi. È solo un modulo davanti a una porta aperta.
Il carico di lavoro alla base di queste decisioni è cambiato. Nel 2025, l'86% delle abitazioni e delle aziende del Regno Unito aveva accesso a una connessione a banda larga con capacità gigabit, secondo i dati dello State of the Nation del governo del Regno Unito elaborati sulle cifre di Connected Nations 2025 di Ofcom. Hotel, ospedali, negozi ed edifici multi-tenant ora gestiscono il backhaul di un numero di sessioni simultanee, autenticazioni in cloud e traffico di dispositivi decisamente superiore a quello per cui una pagina splash di base era stata progettata.
Mantenere tre gruppi distinti nella pianificazione. Gli ospiti necessitano di un accesso rapido e crittografato da completare senza difficoltà. Il personale e i collaboratori esterni necessitano di diritti che seguano le fasi di assunzione, cambio ruolo e cessazione del rapporto di lavoro. I residenti e i dispositivi IoT necessitano di un isolamento che funzioni senza richiedere una chiamata al supporto tecnico ogni volta che si aggiunge un televisore.
Una password condivisa da 200 persone ha 200 proprietari e nessun responsabile identificabile.
La tabella dei destinatari nella sezione successiva trasforma tali gruppi in controlli concreti. Legga ogni riga come un percorso completo, dalla modalità di accesso di una persona fino alla conclusione del suo diritto di accesso.
Modalità di connessione per ospiti, personale e tenant
| Pubblico | Metodo di accesso | Prova di affidabilità | Copertura della rete | Termine dell'accesso |
|---|---|---|---|---|
| Ospite | Portale captive, Passpoint o app della struttura | E-mail, profilo monouso o credenziale federata | Solo VLAN ospiti isolata | Timeout della sessione o norma del portale |
| Personale | 802.1X con EAP-TLS o aziendale da directory WiFi | Certificato o account del provider di identità | VLAN e app basate sui ruoli | Disattivazione da directory, nessuna rotazione di segreti condivisi |
| Consulente esterno | 802.1X a tempo o account sponsorizzato | Identità approvata dallo sponsor | Solo VLAN a privilegio minimo | Data di scadenza o rimozione dello sponsor |
| Residente o inquilino | PSK univoca o rete privata per unità abitativa | Chiave per singolo inquilino | Solo smartphone, console e TV di proprietà | Chiave disattivata al momento del trasloco |
| IoT e dispositivi datati | PSK specifica per il dispositivo, non una password utente | Identità del dispositivo | Segmento IoT dedicato | Chiave revocata per singolo dispositivo |
Ospiti e personale
Un ospite fornisce pochissime garanzie, quindi la rete dovrebbe concedere pochissimo. Il portale, il profilo Passpoint o l'app consentono di accedere a Internet, mentre la rete VLAN isolata lo mantiene a debita distanza da cassa, stampanti e sistemi clinici. L'accesso termina automaticamente, poiché nessuno si ricorderà di eliminare i visitatori del giorno prima.
Le strutture che registrano le persone per motivi operativi affrontano lo stesso rigore sotto un'altra forma. La guida di Global alla registrazione degli ospiti offre un contesto utile sul perché questo registro sia importante, ma i dati di registrazione non dovrebbero ampliare i diritti di rete. Un modulo compilato dimostra l'avvenuta visita, ma non rende uno smartphone affidabile. La nostra guida al WiFi per ospitiWiFi illustra la fase di onboarding, mentre la regola di rete resta semplice. Gli ospiti ottengono l'accesso a Internet, non alla vostra rete LAN.
Il personale si colloca all'estremità opposta. Un certificato o un account basato su directory attesta un'identità e, idealmente, un dispositivo gestito. Il raggio di accesso segue il ruolo, cosicché il laptop della reception e quello dell'ufficio amministrativo non atterrino nello stesso punto solo perché entrambi hanno superato la medesima porta. Quando una persona lascia l'azienda, la disabilitazione dell'account di directory revoca l'accesso WiFi senza dover ruotare un segreto su ogni dispositivo rimanente.
Fornitori, residenti e dispositivi
I fornitori esterni necessitano di garanzie simili a quelle del personale, ma con le limitazioni previste per gli ospiti. Assegni loro un'identità nominativa con garante, la porzione di VLAN minima necessaria per svolgere il lavoro e una data di scadenza impostata prima dell'inizio delle attività. Se il garante non è in grado di indicare la data di fine, l'account non è pronto per essere attivato.
I residenti negli immobili in locazione, negli alloggi universitari o negli appartamenti hanno esigenze ancora diverse. Una chiave univoca o una rete privata per ogni contratto consente a smartphone, console e TV di comunicare tra loro senza interagire con l'appartamento adiacente. Al momento del trasloco, si disattiva un'unica chiave, evitando di dover ricodificare l'intero edificio.
I dispositivi IoT e privi di browser non possono digitare password o completare i portali. Ogni dispositivo riceve la propria chiave su un segmento dedicato, mai la passphrase del personale. Se una telecamera o un sensore viene sostituito, si revoca solo quella specifica chiave.
I casi limite servono a verificare se la tabella è stata compresa correttamente. Un medico che utilizza uno smartphone personale nella caffetteria è da considerarsi un ospite su tale dispositivo, anche se si trova all'interno di una struttura ospedaliera. Un negoziante che utilizza un tablet gestito è da considerarsi personale dipendente. È l'identità del dispositivo a determinare la politica, non il nome del SSID né l'edificio.
Una rete separata per i visitatori è solo il contenitore. La regola è il controllo.
Regole di sicurezza che le reti del Regno Unito devono soddisfare
Iniziate con la configurazione di base, quindi gestite le eccezioni. Per gli utenti ordinari, il Wireless Network Security Standard del governo del Regno Unito richiede lo standard IEEE 802.1X con autenticazione EAP e proibisce le chiavi precondivise, consentendo PSK specifiche per dispositivo solo per i dispositivi IoT. Lo stesso standard richiede WPA2 o standard successivi come WPA3, prodotti certificati WPA-Enterprise e CCMP basato su AES per proteggere la riservatezza e l'integrità.
La checklist di base
- WPA2/3-Enterprise: Autenticare il personale tramite il metodo enterprise. Una passphrase condivisa con un'etichetta enterprise rimane comunque una passphrase condivisa.
- 802.1X con EAP: Autenticare ogni utente o dispositivo al momento della connessione, prima che raggiunga i sistemi interni.
- Gestione centralizzata degli AP: Gestire i punti di accesso in modo centralizzato affinché la politica non subisca variazioni tra edifici, piani o sedi.
- Identità da directory o certificato: Associare l'accesso a un'identità che è possibile disabilitare o revocare per una singola persona o dispositivo.
- Servizio ospiti separato: Mantenere gli ospiti su un servizio controllato e isolato. Non inserire mai una password aziendale condivisa sulla rete ospiti SSID.
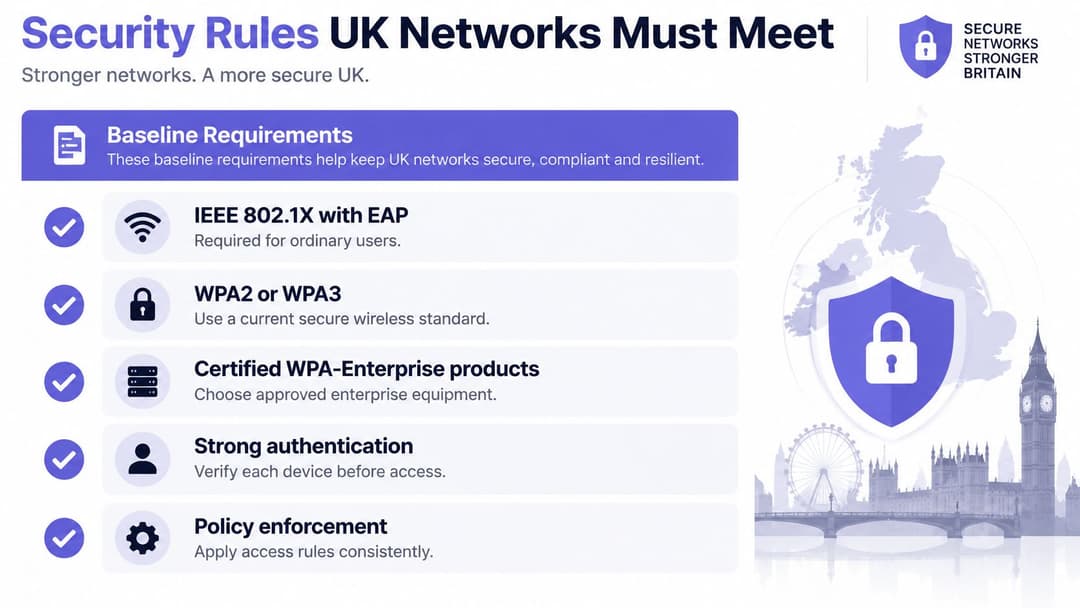
Ogni elemento di tale elenco esiste per risolvere un problema specifico. L'autenticazione per utente fa sì che una regola si applichi a una persona, rendendo l'eliminazione di un utente non più un lavoro di manutenzione esteso a tutto il sito. La gestione centralizzata garantisce che una correzione raggiunga tutti gli access point contemporaneamente, anziché solo quelli visitati da un tecnico. La nostra guida alla sicurezza aziendale per WiFi Connect tratta l'implementazione più approfonditamente, sebbene lo standard stesso lasci ben poco spazio a una password aziendale condivisa.
Perché i certificati sono superiori agli elenchi MAC
I certificati forniscono a un dispositivo un'identità più forte rispetto a qualsiasi elenco di indirizzi hardware. Un certificato X.509 associa una chiave pubblica a un utente autorizzato, a un computer o a un'identità di servizio. La rete lo convalida crittograficamente a ogni connessione e può revocarlo nel momento stesso in cui un laptop viene smarrito, dismesso o rimosso dalla gestione.
Una allowlist di indirizzi MAC non può farlo. Gli indirizzi MAC sono relativamente facili da individuare e falsificare, quindi l'elenco dimostra che qualcuno ha copiato un indirizzo, non che il dispositivo sia Suo. Consideri il filtraggio MAC come una semplice manutenzione generale, se proprio decide di utilizzarlo. Non lo consideri una prova d'identità.
I certificati richiedono un certo sforzo. Qualcuno deve gestire l'iscrizione al momento della consegna del dispositivo, il rinnovo prima della scadenza, la revoca e un percorso di ripristino per gli utenti bloccati prima di un turno. I team di piccole dimensioni risentono di questo carico di lavoro. È possibile gestirlo internamente o affidarlo a un servizio che esegue l'autenticazione tramite certificati sugli access point già esistenti, senza alcuna PKI da creare: WiFi del personale di Purple, ad esempio, configura i dispositivi dei dipendenti con certificati EAP-TLS gestiti, eliminando la necessità di ruotare una passphrase condivisa.
Regola pratica: Se la revoca dell'accesso di una singola persona comporta l'intervento sui dispositivi di tutti gli altri, non si dispone di una procedura di revoca. Si tratta semplicemente di un progetto di modifica della password.
Associ i dispositivi affidabili che accedono automaticamente a un servizio ospiti separato, registrato e isolato. Un basso attrito per le apparecchiature gestite dal personale e un rigoroso isolamento per tutto il resto rappresentano la stessa policy applicata a diversi livelli di verifica.
Dove eseguire i criteri di accesso
Gestisca i server in proprio solo se si occupa già in modo efficace del controllo degli accessi alla rete. In caso contrario, imposti la policy nel cloud e mantenga l'isolamento per ruolo o tenancy. La scelta riguarda il luogo in cui viene presa la decisione, non quale fornitore di apparati radio sia installato a soffitto.
| Modello | Sede delle norme | Soluzione ideale | Competenza richiesta | Isolamento |
|---|---|---|---|---|
| RADIUS in locale | Server locali e PKI | Campus singolo con un team NAC esistente | Elevata, continuità operative, certificati e failover gestiti internamente | VLAN progettate dal team |
| RADIUS in cloud o piattaforma d'identità | Cloud del provider, access point esistenti | Settore alberghiero, retail, sanitario e trasporti multi-sede | Bassa, nessuna PKI da creare | Norma centrale con VLAN per singola sede |
| Reti private multi-tenant | Cloud con chiave univoca per ciascuna unità abitativa | BTR, alloggi per studenti, appartamenti | Bassa per i residenti | Inquilino isolato dagli altri inquilini |
| SSID con passphrase condivisa | La password stessa | Stato obiettivo non raccomandato | Bassa fino alla diffusione della password | Nessuno |
Il controllo on-premise e i relativi costi
Il RADIUS on-premise si adatta a un singolo campus che esegue già NAC ed è in grado di gestire PKI, operatività, applicazione delle patch e failover. Si mantiene il pieno controllo delle decisioni di autenticazione e dei log. Si mantiene anche la gestione delle emergenze. Quando le sedi si moltiplicano, la deriva della configurazione diventa un guasto silenzioso, poiché ogni sede viene corretta in momenti diversi e da persone diverse.
Il RADIUS basato su cloud, o una piattaforma d'identità posizionata davanti agli access point esistenti, si adatta a gruppi alberghieri, complessi retail, strutture sanitarie e operatori di trasporto. La stessa regola vale nel centro di Londra così come in una proprietà rurale. Il Suo team non deve creare un'infrastruttura PKI, e una modifica alla directory può revocare un utente centralmente invece di attendere un intervento in loco.
Perché la geografia cambia il risultato
La rete di backhaul non è uniforme nel Regno Unito. I rapporti per nazione Connected Nations 2024 di Ofcom hanno riportato che entro luglio 2024 la disponibilità di FTTH (full-fibre) ha raggiunto il 69% degli immobili residenziali in Inghilterra e il 62% in Scozia, con circa 760.000 abitazioni nell'Irlanda del Nord. La banda larga fissa superveloce era disponibile per il 98% degli immobili residenziali nell'Irlanda del Nord, mentre l'Inghilterra registrava una copertura con capacità gigabit pari all'84%, equivalente a 21,1 milioni di immobili.
Consideri queste cifre come un avviso di governance, non come una classifica. La larghezza di banda e la densità del sito varieranno nell'ambito del parco immobili. L'autenticazione, la separazione dei ruoli e la visibilità centrale devono comunque rimanere coerenti.
Le reti private multitenant rispondono a un'esigenza più specifica. Ogni residente dispone di una rete isolata su tutti i propri dispositivi, compresi quelli privi di browser, senza alcuna visibilità sui vicini. Questo è il modello idoneo per l'edilizia in locazione e gli alloggi universitari, mentre non è il modello corretto per i sistemi del personale dipendente.
La riga relativa alla passphrase condivisa è quella da eliminare. Richiede scarse competenze fino a quando la password non si diffonde, momento in cui ogni dispositivo necessita di attenzione e non è comunque possibile stabilire chi l'abbia utilizzata.
Gestione degli accessi in tre strutture nel Regno Unito
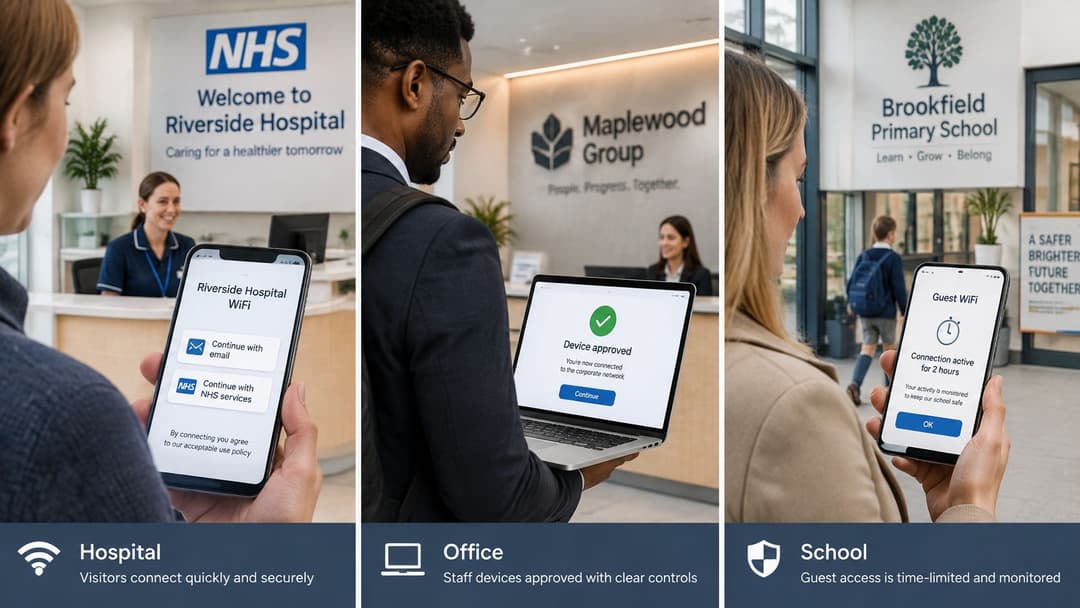
La sala d'attesa di un ospedale
Un visitatore arriva preoccupato, in ritardo e ha la necessità di inviare un messaggio alla famiglia o aprire un'e-mail di appuntamento. Vede due reti con nomi simili e ne seleziona una. Chiedere a quella persona di valutare certificati, SSID e crittografia in quel momento significa andare incontro a un fallimento sicuro.
L'indagine del 2026 condotta su 3.000 adulti nel Regno Unito e riportata da ISPreview ha rilevato che il 32% non si sentiva sicuro di saper distinguere una rete WiFi pubblica sicura da una contraffatta, il 20% non adottava alcuna precauzione prima di connettersi e il 16% non sapeva quali segnali indicassero una rete sospetta.
Un altro manifesto non colmerà quel divario. La rete autentica deve presentare un'identità verificabile ed eseguire la crittografia fin dal primo pacchetto, mentre i sistemi clinici devono rimanere del tutto esterni al percorso ospiti. L'onboarding in stile Passpoint si adatta a questo contesto poiché, dopo la configurazione, il dispositivo è in grado di riconoscere una rete affidabile anziché richiedere a un visitatore stressato di individuare l'opzione sicura. È necessario progettare la scelta sicura in modo che sia anche la più semplice.
Un hotel o un centro commerciale
Un ospite che non intende compilare un modulo lungo rinuncia o utilizza la rete dati del proprio operatore. Un breve portale captive è sufficiente per la prima visita, ma l'onboarding in stile Passpoint, una volta configurato, consente ai visitatori abituali di riconnettersi senza dover visualizzare una seconda splash page. L'esperienza di navigazione risulta fluida come il roaming, senza la necessità di registrarsi nuovamente.
I dati di prima parte acquisiti con consenso possono supportare la comprensione delle visite e le attività successive una volta isolato il percorso di rete. Mantenga l'ordine corretto. Il valore di marketing si ottiene solo dopo che la WiFi VLAN per gli ospiti, la policy di sessione e la registrazione sono già state impostate correttamente.
Alloggi per studenti e immobili build-to-rent
Uno studente arriva con uno smartphone, un laptop, una console e una smart TV. Metà di questi dispositivi non dispone di un browser per accedere a un portale. Ogni appartamento necessita di una rete privata in cui tali dispositivi possano operare insieme, risultando invisibili agli altri appartamenti, con la chiave che scade al termine della locazione. La guida al WiFi multi-tenantWiFi di Purple approfondisce questo modello residenziale.
La medesima logica strutturale non si applica ai dipendenti. L'infermiere, il direttore d'albergo e l'funzionario per l'edilizia residenziale devono utilizzare un'autenticazione enterprise legata alla propria identità lavorativa, con revoca collegata alla directory al variare del ruolo, anche all'interno dell'edificio in cui sono circondati da visitatori.
Perché gli SSID separati non sono sufficienti
Suddividere una sede in reti "Personale" e "Ospiti" può sembrare un controllo degli accessi. In realtà si avvicina di più a una smistamento. Il nome trasmesso stabilisce da quale porta accede un dispositivo e poi smette di porre domande. Chiunque possieda la passphrase del personale la conserva anche il giorno in cui lascia l'azienda, e un dispositivo che atterra sul SSID corretto può comunque raggiungere una porzione dell'edificio molto più ampia di quella giustificata dal suo ruolo.
Anno dopo anno, il Cyber Security Breaches Survey del governo del Regno Unito rileva che una quota consistente di imprese del Regno Unito subisce una violazione o un attacco, mentre la separazione tra le reti per il personale e per i visitatori rimane un'indicazione standard nelle best practice di rete nel Regno Unito. La segmentazione è una norma igienica. Non è identità.
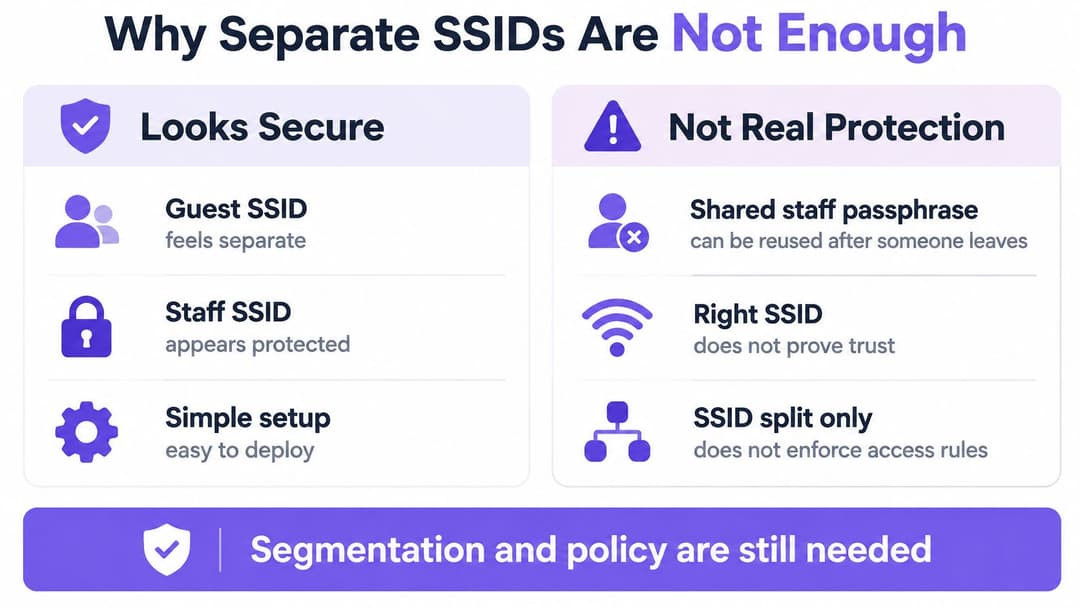
Quattro insidie e le relative soluzioni
- Una chiave condivisa che non può essere revocata per una singola persona: Risolvere con credenziali 802.1X collegate alla directory, in modo che la disabilitazione dell'account di un dipendente uscente interrompa il suo accesso WiFi lo stesso giorno.
- Appaltatori attestati sulla rete VLAN del personale: Risolvere con un accesso basato sul privilegio minimo, uno sponsor nominato e una data di scadenza, affinché un lavoro temporaneo non trasformi la portata dell'accesso in permanente.
- Allowlist MAC trattate come identità: Risolvere con i certificati, poiché un indirizzo MAC può essere copiato, mentre un certificato può essere convalidato e revocato.
- Un SSID per tipo di dispositivo: Risolvere con un singolo SSID enterprise associato a chiavi per singolo dispositivo per l'IoT, prima che si moltiplichino beacon, password e chiamate di supporto.
Noti cosa modifica ciascuna correzione. Il nome della trasmissione rimane lo stesso. Ciò che cambia è chi può dimostrare un'identità, quali accessi offre tale dimostrazione e quanto velocemente la dimostrazione cessa di essere valida.
Un SSID è un'etichetta su una porta. Non dice nulla su chi possiede una chiave o su quali stanze vengano aperte da quella chiave.
Le strutture che con maggiore probabilità continuano a utilizzare una chiave condivisa sono quelle prive di competenze RADIUS interne: enti di gestione immobiliare residenziale, strutture sanitarie di minori dimensioni e gruppi del settore alberghiero in cui l'infrastruttura WiFi viene gestita dal personale operativo anziché da specialisti di rete. L'ostacolo è raramente la mancata comprensione del rischio. Si tratta piuttosto del costo ipotizzato per la gestione autonoma di server, certificati e failover.
Tale costo si è ridotto. Un servizio RADIUS gestito può ora essere eseguito sugli access point già di proprietà della struttura, senza dover creare alcuna PKI né ruotare alcuna passphrase condivisa. L'accesso basato sull'identità cessa di essere un progetto per soli specialisti e la password esposta in bacheca perde la sua ultima giustificazione. Sembrava economica solo perché il conto veniva presentato in un secondo momento, sotto forma di incidente, di rilievo in sede di audit o di frenetica operazione di ricifratura.
Indicazioni pratiche per la gestione degli accessi nel tempo
Una buona gestione degli accessi è per lo più una questione di routine. La progettazione attira l'attenzione, ma sono gli ex dipendenti, i certificati scaduti e gli account dimenticati dei fornitori a causare i problemi.
| Pratica | Azione | Attivatore |
|---|---|---|
| Rimozione del personale uscente | Disattivare l'account di directory | Ultimo giorno lavorativo |
| Accesso consulenti esterni | Impostare data di fine e sponsor | In fase di onboarding |
| Ciclo di vita dei certificati | Registrare, rinnovare, revocare | Prima della scadenza o in caso di smarrimento |
| Chiavi dei residenti | Emettere per unità abitativa, disattivare al momento del trasloco | Cambio di contratto di locazione |
| Chiavi IoT | Una chiave per dispositivo nel proprio segmento | Messa fuori servizio |
| Isolamento ospiti | Verificare che il VLAN ospiti non acceda ai sistemi del personale | Dopo ogni modifica |
| Revisione degli accessi | Rivedere gli SSID e l'inventario delle chiavi | Trimestrale |
Colleghi l'identità di Connect WiFi al Suo flusso di gestione di ingressi, trasferimenti e uscite del personale. L'account di un dipendente uscente dovrebbe essere chiuso l'ultimo giorno lavorativo, non durante la verifica ispettiva successiva. Se le risorse umane, l'IT e il team di rete utilizzano elenchi diversi, li riconcili fino a ottenere un unico criterio di attivazione di cui tutti si fidano.
I controlli che spesso vengono ignorati
- Verificare l'isolamento degli ospiti dopo le modifiche: Dopo qualsiasi modifica a VLAN, firewall o access point, connettersi come ospite e confermare l'impossibilità di raggiungere sistemi del personale, stampanti o servizi clinici.
- Confrontare le chiavi con i registri: Ogni trimestre, confrontare le chiavi dei residenti con il registro delle locazioni e le chiavi IoT con l'elenco degli asset. Eliminare qualsiasi elemento non giustificato.
- Registrare correttamente le eccezioni: Ogni eccezione necessita di un responsabile e di una data di scadenza. Un'eccezione senza data di fine è semplicemente una politica non documentata.
- Mantenere i log utilizzabili: Registrare ciascuna autenticazione con utente, dispositivo, ora e posizione, e lasciare che il responsabile della conformità definisca la conservazione.
Consente di inviare un'unica configurazione centralizzata a ogni access point in tutte le sedi. L'improvvisazione a livello locale può sembrare utile durante un'interruzione di servizio, ma rischia di trasformarsi in un pericolo invisibile in seguito. È opportuno verificare la lista SSID con cadenza trimestrale: gli SSID tendono ad accumularsi inosservati e ciascuno di essi rappresenta una politica di cui qualcuno deve assumersi la responsabilità.
Passaggio successivo: scegliere l'accesso basato sull'identità
Individui l'utenza che utilizza ancora un segreto condiviso e sostituisca prima quel percorso. Per la maggior parte delle strutture, si tratta del personale. Associ il WiFi a Entra ID, Google Workspace o Okta, emetta certificati gestiti in modo che non ci sia alcuna passphrase da ruotare e registri ciascuna autenticazione con utente, dispositivo, ora e posizione.
Non servono tre strumenti distinti per coprire i diversi tipi di utenti descritti in questo articolo. Purple è una piattaforma WiFi dotata di Guest WiFi, Staff WiFi e Multi-Tenant WiFi, che offre accesso per ospiti, 802.1X del personale e reti private per xPSK su un'unica piattaforma cloud. I dispositivi del personale vengono configurati con certificati EAP-TLS gestiti sugli access point già installati, senza che il Suo team debba creare alcuna PKI.
Verifichi l'hardware già in Suo possesso prima di preventivare una sostituzione. I fornitori supportati includono Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Mantenere gli access point esistenti trasforma una completa sostituzione dell'infrastruttura in una migrazione delle politiche di rete.
I dati degli ospiti che hanno espresso il consenso possono alimentare gli strumenti di analisi e CRM una volta isolato il percorso di rete. Le analisi non sostituiscono mai la revoca, pertanto occorre pianificare le attività nella sequenza corretta.
Un piano di avvio a 30 giorni
- Elencare ogni SSID: Contrassegnare ogni chiave condivisa del personale o dei residenti e nominare un responsabile per ciascuna di esse.
- Associare chi lascia l'azienda alla disattivazione nella directory: Confermare il trigger esatto che interrompe l'accesso WiFi al termine del rapporto di lavoro.
- Effettuare un progetto pilota su un unico sito: Eseguire l'accesso tramite certificati o chiavi uniche con un piccolo gruppo e testare la revoca prima del rollout.
- Verificare la compatibilità del fornitore: Confermare che i propri access point supportino il modello, quindi pianificare il passaggio dell'intero parco dispositivi.
Inizi dal gruppo di utenti il cui segreto condiviso La preoccupa di più. Tutto il resto diventa più semplice una volta dimostrato tramite un percorso che la revoca funziona in pochi minuti, non in interi fine settimana.
Purple sostituisce le password condivise con un accesso basato sull'identità per ospiti, personale e residenti sugli access point già esistenti, offrendo policy centralizzate, revoca per singolo utente e reti private isolate dove necessario. Se Lei è pronto a dismettere la passphrase condivisa del personale e a garantire a ciascun pubblico il giusto livello di affidabilità, visiti il sito Purple per verificare la compatibilità dei fornitori e pianificare il Suo primo sito.