Il consiglio più comune sulla sicurezza WiFi è anche il meno utile. "Attiva WPA3" non ti dice nulla su chi può ancora accedere, su cosa può raggiungere una volta connesso o su quanto velocemente puoi revocare l'accesso al termine di un contratto o quando un residente si trasferisce.
I tipi di sicurezza WiFi sono fondamentali e alcuni vecchi protocolli vanno disattivati oggi stesso. Ma un'etichetta WPA3 o un SSID guest separato non garantiscono da soli un accesso sicuro. Valuta invece ogni rete ponendoti tre domande: chi o cosa si è autenticato, cosa può raggiungere tale identità e quanto velocemente puoi revocarla?
Tipi di sicurezza WiFi messi a confronto per livello di protezione e stato
Nel 2016 il governo del Regno Unito ha consigliato alle organizzazioni di non distribuire mai la tecnologia WEP, definendola crittograficamente debole, e si è espresso contro il WPA originale perché il suo protocollo TKIP era vulnerabile agli attacchi Beck-Tews e Ohigashi-Morii pubblicati, rendendo WPA2 lo standard di riferimento aziendale nella guida del governo del Regno Unito sulla condivisione delle reti wireless aziendali. WEP, WPA con TKIP, WPA2 e WPA3 non sono varianti della stessa cosa. Sono generazioni successive con una protezione sostanzialmente diversa.
| Tipo di sicurezza | Livello di protezione | Stato nel 2026 | Utilizzo tipico |
|---|---|---|---|
| Aperta (nessuna crittografia) | Nessuna, traffico leggibile via etere | Non accettabile | Inessun luogo per il traffico aziendale |
| WEP | Crittograficamente violato | Disabilitare | Solo hardware legacy, se proprio necessario |
| WPA con TKIP | Attacchi noti e pubblicati | Disabilitare | Nessuno |
| WPA2-Personal (PSK, AES-CCMP) | Forte con una passphrase lunga, una chiave condivisa da tutti gli utenti | Baseline | Piccoli uffici, abitazioni, client legacy misti |
| WPA3-Personal (SAE) | Resiste ai tentativi di indovinare la passphrase offline | Preferito dove supportato dai client | Abitazioni moderne e piccoli uffici |
| WPA2/WPA3-Enterprise (802.1X) | Credenziali per utente o per dispositivo | Standard per le organizzazioni | Personale e dispositivi gestiti |
| Passpoint / OpenRoaming | Accesso automatico crittografato tramite EAP | In crescita, basato su certificazione | Sedi di eventi, trasporti, offload degli operatori |
| iPSK | Chiave unica per dispositivo su un singolo SSID | Pratico per sistemi legacy e IoT | Ospitalità, residenziale, IoT |
| Captive Portal su SSID aperto | Login web, collegamento radio non crittografato | Debole se usato da solo | Accesso ospiti, solo con isolamento e TLS |
Protocolli vulnerabili da rimuovere immediatamente
Open, WEP e WPA con TKIP rientrano nella stessa categoria pratica, anche se presentano vulnerabilità differenti. Una rete aperta non crittografa nulla via radio. WEP crittografa in modo imperfetto e TKIP mantiene attivo un insieme di attacchi noti molto tempo dopo che cifrari migliori sono diventati uno standard.
Le linee guida del settore pubblico e della tutela dei consumatori nel Regno Unito vanno nella stessa direzione. WPA2 o WPA3 sono raccomandati, WEP e WPA non dovrebbero essere utilizzati e una rete non dovrebbe essere impostata su Open senza crittografia, come indicato nelle raccomandazioni dell'Information Commissioner's Office sulla sicurezza WiFi. Se identifichi uno di questi tre standard su un SSID attivo, non si tratta di ottimizzarlo. Si tratta di stabilire quale tipologia moderna debba sostituirlo e come gestire i dispositivi che ne dipendevano.
Tipologie a chiave condivisa per ambienti domestici e piccole sedi
WPA2-Personal con AES-CCMP e WPA3-Personal con SAE si basano entrambi su una passphrase condivisa da tutti. Questo modello è praticabile dove il gruppo di utenti è piccolo, stabile e fidato, come una casa o un piccolo ufficio con pochi ingressi e uscite. Diventa più debole come modello operativo, non come crittografia, quando decine di dipendenti, fornitori, ospiti o residenti conoscono lo stesso segreto.
Una passphrase lunga e univoca aiuta molto la sicurezza di WPA2-Personal, ma non garantisce l'accountability individuale. Quando qualcuno abbandona l'organizzazione, l'unica revoca pulita consiste nel cambiare la chiave per tutti e riconnettere ogni dispositivo legittimo.
Tipologie basate sull'identità per aziende e strutture
WPA2/WPA3-Enterprise con 802.1X, Passpoint e OpenRoaming vincolano l'accesso a un'identità o a un profilo configurato anziché a una singola password riutilizzabile. L'iPSK si colloca tra questi due mondi. Ogni dispositivo riceve la propria chiave su un unico SSID, consentendo di rimuovere una televisione, una serratura o uno scanner senza interferire con il resto della rete.
Considera un Captive Portal in modo differente: è un metodo di login, non una crittografia. Un portale su un SSID aperto può identificare un guest, mostrare i termini di servizio e far scadere una sessione, ma non crittografa il collegamento radio, quindi richiede comunque il protocollo TLS a livello di applicazione e l'isolamento di rete a monte.
Regola pratica: Controlla prima la colonna dello stato. Rimuovi tutto ciò che è contrassegnato come disabilitato o non accettabile, quindi scegli la riga più sicura tra quelle rimanenti supportata dalla combinazione reale dei tuoi dispositivi e utenti.
Quest'ultimo punto previene un errore di audit molto comune. I team scelgono un protocollo preferito, scoprono che un controllo accessi o uno scanner non può utilizzarlo, e quindi retrocedono l'intera rete. Mantiieni l'impostazione predefinita sicura per i client moderni e gestisci l'eccezione separatamente.
Come WPA2 e WPA3 differiscono all'atto pratico
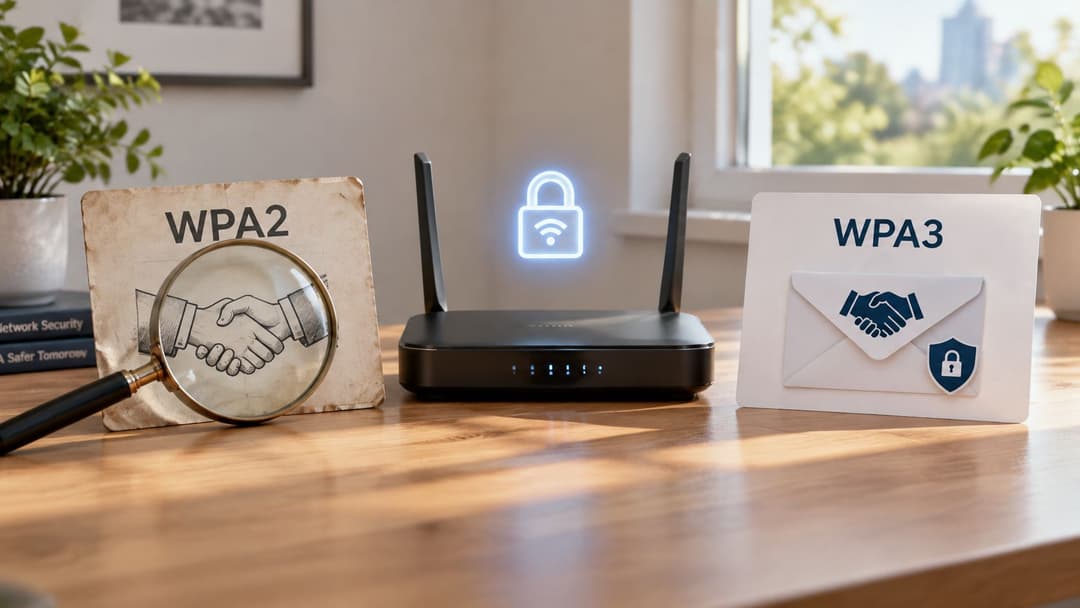
La differenza principale tra WPA2-Personal e WPA3-Personal sta in ciò che un malintenzionato può fare dopo aver intercettato un tentativo di connessione. Il WPA2 utilizza un handshake con chiave pre-condivisa. Un malintenzionato che intercetta quell'handshake può estrarlo e tentare di indovinare la passphrase offline, alla velocità consentita dal proprio hardware, senza dover comunicare nuovamente con l'access point.
Il WPA3-Personal sostituisce questo scambio con il Simultaneous Authentication of Equals, o SAE. Ogni tentativo di indovinare richiede un nuovo scambio interattivo con l'access point. Ciò elimina i pratici attacchi di individuazione offline contro un handshake intercettato e rende le passphrase deboli più difficili da sfruttare, anche se la scelta di una passphrase robusta rimane comunque la soluzione ideale.
Cosa aggiunge WPA3 oltre all'handshake
WPA3 richiede i Protected Management Frames, rendendo più difficile l'utilizzo di determinato traffico di gestione contraffatto ai danni dei client connessi. Fornisce inoltre la forward secrecy. Se la passphrase viene compromessa in un secondo momento, la fuga di notizie non espone automaticamente il traffico acquisito in precedenza.
Esistono vincoli stringenti. WPA3 è obbligatorio per i dispositivi WiFi che operano nella banda a 6 GHz, un punto evidenziato nella testimonianza dell'IEEE 802 LAN/MAN Standards Committee a Ofcom sul piano di lavoro 2025/26. Se stai pianificando una copertura a 6 GHz, il supporto WPA3 non è una preferenza opzionale. Fa parte dei requisiti fondamentali di client e access point.
La modalità di transizione mista WPA2/WPA3 rappresenta il ponte abituale. Mantiene connessi i client più datati mentre i più recenti utilizzano SAE, ma mantiene aperta anche una via di downgrade poiché WPA2 rimane abilitato. Utilizzala come stato di migrazione con una condizione di uscita, per poi passare al solo WPA3 non appena l'inventario dei client lo consente.
Perché un'etichetta WPA2 non è una prova
WPA2 richiede ancora una configurazione e una gestione delle patch attente. Nell'ottobre 2017, il National Cyber Security Centre del Regno Unito ha segnalato la divulgazione della vulnerabilità KRACK che interessava le reti WPA2, sottolineando al contempo che WPA2 rimaneva più sicuro di WEP o WPA. KRACK ha colpito sia WPA2-Personal che WPA2-Enterprise, pertanto l'etichetta da sola non ha mai dimostrato che un client o un access point fosse sicuro.
La risposta dell'NCSC rimane il modello operativo corretto. Applicare le patch a client e infrastrutture, sostituire il protocollo deprecato TKIP con AES-CCMP e mantenere il firmware supportato dal produttore, come descritto nelle linee guida del National Cyber Security Centre sulla vulnerabilità KRACK. Una rete WPA2 priva di patch con un firmware non più supportato rappresenta una posizione reale più debole di quanto suggerisca la sua pagina delle impostazioni.
WPA3 non risolve nemmeno il problema dei segreti condivisi. Protegge meglio il collegamento radio, ma una passphrase WPA3-Personal conosciuta da ogni ex dipendente continua a non offrire alcuna tracciabilità per singola persona né un interruttore individuale per la revoca.
Confronto tra chiavi condivise, identità e certificati
Un'etichetta WPA non indica chi può accedere alla rete o quali risorse può raggiungere. Il controllo degli accessi dipende dal metodo di identità, dalla politica di rete e dalla rapidità con cui le credenziali possono essere revocate. Una passphrase condivisa può crittografare il traffico, ma la rimozione di un singolo ex dipendente può richiedere la modifica della chiave su ciascun dispositivo. Con l'accesso basato sull'identità, un amministratore può disabilitare un account, un certificato o una chiave di dispositivo lasciando intatte le altre connessioni.
| Modello di accesso | Revoca | Responsabilità individuale | Impegno di onboarding | Supporto dispositivi legacy |
|---|---|---|---|---|
| PSK condivisa (WPA2/WPA3-Personal) | Modifica della password per tutto il sito | Nessuna | Basso | Buono |
| iPSK | Revoca della chiave di un singolo dispositivo | Per dispositivo, non per persona | Medio | Buono |
| 802.1X con certificati | Revoca del certificato o del dispositivo | Per dispositivo | Elevato all'inizio | Limitato per i client più datati |
| 802.1X con login da directory (Microsoft Entra ID, Google Workspace, Okta) | Disabilitazione dell'account di directory | Per utente | Medio | Limitato dove EAP non è supportato |
| Passpoint / OpenRoaming | Revoca dell'identità presso il provider | Per utente, tramite provider di identità | Basso per gli utenti | Richiede dispositivi compatibili con Passpoint |
| Captive Portal | Scadenza della sessione o del voucher | Per voucher o account, controllo dispositivo debole | Basso | Buono |
Quanto ti costa ogni modello nella gestione quotidiana
La PSK condivisa è rapida da distribuire, ma costosa da gestire quando i requisiti di accesso cambiano. I dispositivi si connettono con la stessa passphrase, quindi un dipendente in uscita, un fornitore o una credenziale compromessa possono richiedere una modifica sull'intera sede. Ogni dispositivo legittimo deve quindi ricevere la nuova password.
iPSK assegna a ciascun dispositivo una chiave separata pur mantenendo una configurazione con passphrase familiare. È adatta a televisori, sistemi di gestione dell'edificio e altri dispositivi che non possono utilizzare l'autenticazione enterprise. Un amministratore può revocare la chiave di un singolo dispositivo, ma la chiave identifica il dispositivo, non la persona che lo utilizza.
L'802.1X con certificati autentica un dispositivo gestito. La configurazione richiede più lavoro poiché i certificati devono essere emessi, rinnovati e revocati correttamente. Una volta distribuito, un dispositivo smarrito o dismesso può essere rimosso senza modificare le password degli utenti o generare nuove chiavi per l'intera sede.
L'autenticazione 802.1X collegata alla directory tramite Entra ID, Google Workspace o Okta associa l'accesso alla rete all'account di una persona. Disattivando l'account durante l'offboarding, l'accesso viene rimosso senza interrompere l'operatività degli altri utenti. La relazione tra il ciclo di vita delle identità e le policy di rete è fondamentale per il networking basato sull'identità per personale, ospiti e tenant. La sola autenticazione non definisce però la portata degli accessi: è necessario applicare policy di rete e segmentazione affinché ciascuna identità possa accedere unicamente ai sistemi di cui ha bisogno.
Il test del fornitore esterno in ospedale
Si consideri un ospedale da 300 posti letto come esempio pratico. Un fornitore necessita di un accesso wireless per un progetto a termine, i dispositivi clinici richiedono una connettività ininterrotta e le apparecchiature della struttura condividono l'infrastruttura di rete fisica. Al termine del contratto, l'accesso del fornitore deve essere rimosso senza dover riconfigurare le chiavi delle pompe per infusione, delle postazioni di lavoro su ruote o dei sensori dell'edificio.
Una passphrase condivisa dal personale rende questo compito difficile, a meno che l'ospedale non la modifichi in tutta la struttura. Un account di directory consente agli amministratori di rimuovere l'accesso del fornitore disabilitando l'identità. I certificati dispositivo rispondono a un'esigenza diversa: le apparecchiature cliniche si autenticano come dispositivo e rimangono connesse quando un dipendente lascia l'azienda. Criteri di rete separati devono comunque controllare ciò a cui ciascun account o dispositivo può accedere.
Lo standard di sicurezza per le reti wireless SS-019 del Governo del Regno Unito costituisce un riferimento per i requisiti di sicurezza wireless. Come guida pratica, scegli WPA3-Enterprise quando i client lo supportano, oppure WPA2-Enterprise con AES-CCMP dove richiesto da client più datati. Considera tale scelta come un singolo elemento della progettazione, non come una prova che l'accesso sia controllato correttamente.
Il supporto dei client impone un limite concreto. EAP e l'accesso basato su certificati richiedono supplicant capaci e un provisioning affidabile su ogni dispositivo. I telefoni più vecchi, i controller embedded e molti dispositivi IoT potrebbero non supportarli. È consigliabile inserire tali dispositivi in un segmento separato con una chiave appropriata e limitare le risorse raggiungibili da tale segmento, anziché indebolire l'accesso per l'intera rete.
La crittografia risponde alla domanda se il traffico possa essere letto via radio. L'identità risponde alla domanda se questa persona o dispositivo debba avere del tutto accesso.
Tipi di sicurezza consigliati per settore
Inizia con la riga del settore più vicina alla tua attività, quindi applica la logica di fallback alla classe di dispositivi più datata. Il modello è coerente. Il personale e i dispositivi gestiti passano a un accesso basato sull'identità, gli ospiti ottengono un accesso crittografato ma isolato e le apparecchiature legacy ricevono una chiave o una segmentazione dedicata invece di forzare un declassamento dell'intera rete.
| Settore | Tipo primario | Fallback per dispositivi legacy | Controllo chiave |
|---|---|---|---|
| Hotel e bar | Passpoint o 802.1X per il personale, WPA3 o WPA2 con iPSK per gli ospiti | Chiavi iPSK per TV e sistemi di chiusura porte | Rete ospiti isolata dai sistemi della struttura |
| Retail e centri commerciali | 802.1X per i dispositivi del personale, Passpoint o portale per gli acquirenti | iPSK per scanner e punti vendita (POS) | Sistemi di pagamento separati dalle reti ospiti |
| Sanità | 802.1X con certificati dispositivo per apparati clinici | Segmento dedicato per IoT medico e di edificio | Segmentazione e cicli di patch |
| Hub di trasporto e stadi | Passpoint e OpenRoaming con offload dell'operatore | Captive Portal su TLS | Capacità e roaming, non solo crittografia |
| Residenziale, BTR e alloggi studenteschi | WPA3-Personal o iPSK per residente | iPSK per serrature intelligenti e TV più datate | Chiavi revocate al momento del trasloco |
| Uffici aziendali | WPA3-Enterprise o WPA2-Enterprise con 802.1X | SSID ospiti separato con isolamento dei client | Revoca collegata alla directory |
| Strutture multi-tenant | iPSK per tenant con SSO per il personale | SSID separato per tenant dove l'hardware lo consente | Isolamento dei tenant testato |
Applicare il fallback senza indebolire le impostazioni predefinite
Gli hotel dimostrano perché una singola risposta raramente si adatta a un'intera struttura. Il personale necessita di un accesso revocabile, gli ospiti di un accesso crittografato e immediato, mentre i televisori nelle camere o i sistemi delle porte potrebbero supportare solo una passphrase. Utilizza Passpoint o 802.1X per il personale, mantieni il traffico degli ospiti separato dai sistemi di gestione della struttura e assegna all'hardware delle camere chiavi iPSK revocabili singolarmente.
Il settore retail presenta confini più netti. I palmari del personale devono utilizzare il protocollo 802.1X laddove supportato, i lettori di codici a barre e i terminali POS possono usare la tecnologia iPSK su un segmento di rete limitato, e l'accesso per i clienti non deve mai diventare una via d'accesso ai sistemi di pagamento. La comodità della rete destinata ai clienti è irrilevante se le regole del firewall sono errate.
Per gli uffici, il maggiore vantaggio operativo deriva dal collegamento dell'accesso wireless alla directory già utilizzata per e-mail e applicazioni. Una struttura dedicata per il staff WiFi con accesso e revoca basati su directory rende il processo di offboarding un'unica azione, evitando l'apertura di un ticket di rete separato che qualcuno potrebbe dimenticare.
Le strutture sanitarie e quelle residenziali si trovano agli estremi opposti del medesimo problema legato ai dispositivi. Gli ospedali non possono sostituire con disinvoltura le apparecchiature cliniche o dell'edificio, quindi i certificati coprono i dispositivi clinici gestiti mentre un segmento dedicato contiene il resto. Gli alloggi studenteschi e i complessi build-to-rent cambiano spesso occupanti, quindi una chiave per residente che scade al momento del trasloco è più importante che forzare tutti su un accesso enterprise non supportato dalla loro console da gioco.
Quando verificare nuovamente le scelte effettuate
Rivedi la mappatura quando si verifica uno di questi cambiamenti:
- Nuove classi di dispositivi: Un nuovo terminale di pagamento, un sistema di serrature o un dispositivo medico potrebbero richiedere un segmento o un modello di chiave dedicato.
- Elevato turnover del personale: Le assunzioni stagionali o l'ampio utilizzo di fornitori esterni rendono la gestione delle passphrase condivise complessa ed onerosa.
- Apparecchiature legacy non aggiornate: I dispositivi che non ricevono mai aggiornamenti richiedono un isolamento più stringente, non un accesso di rete più ampio.
- Cambio di occupanti o tenant: L'arrivo di nuovi tenant o residenti deve comportare la generazione di nuove chiavi e un test di isolamento.
Sostituire ogni endpoint per ottenere un'architettura di protocolli perfetta non è realistico nella maggior parte delle strutture. Mappa ciascuna classe di dispositivi sul modello più sicuro che può supportare concretamente, quindi utilizza la segmentazione per limitare ciò a cui una classe debole o non gestibile può accedere.
Esegui un audit della tua configurazione WiFi attuale
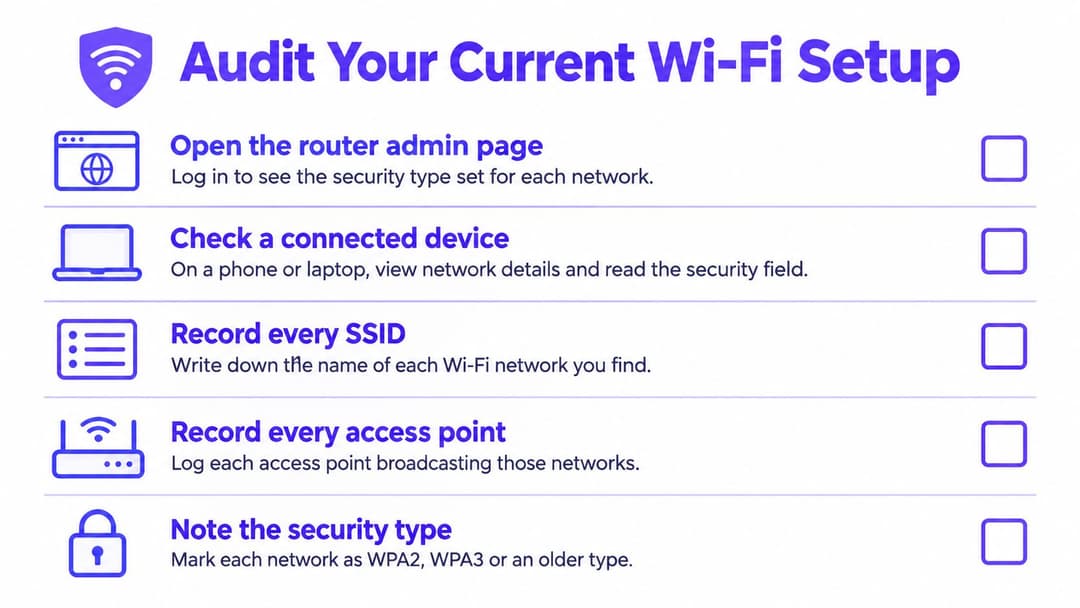
Un'etichetta WPA e un SSID guest non dimostrano che l'accesso sia controllato. Esegui un audit di ciascuna rete per verificarne la crittografia, le identità accettate, i sistemi raggiungibili dai client e la rapidità con cui puoi revocare l'accesso. Inizia dalla configurazione del router o del controller, quindi verifica la connessione da un telefono o un laptop.
Crea l'inventario prima di modificare qualsiasi impostazione
Registra ogni SSID e access point, comprese le reti di prova dimenticate e le impostazioni WEP o TKIP lasciate per dispositivi che nessuno riesce a identificare. Raggruppa i dispositivi connessi per classe: laptop e telefoni del personale, dispositivi ospiti, terminali di pagamento, apparecchiature cliniche, gestione dell'edificio e IoT generale. Una classe di dispositivi che non supporta l'autenticazione moderna potrebbe richiedere un fallback limitato, anziché l'accesso alla rete del personale.
Sull'access point o sul controller, registrare la modalità di sicurezza configurata per ciascun SSID. Su un dispositivo connesso, aprire i dettagli della rete e verificare il tipo di sicurezza visualizzato: WEP o TKIP indica una sicurezza di tipo legacy; WPA2-Personal o WPA2-Enterprise identifica WPA2, mentre WPA3-Personal o WPA3-Enterprise identifica WPA3. Le etichette variano a seconda del sistema operativo, pertanto utilizzare la configurazione del controller per confermare i risultati ambigui. Registrare anche le versioni del firmware per access point, controller e client rappresentativi. Un protocollo corretto su un firmware non aggiornato non costituisce un controllo completo.
I cinque controlli per stabilire le tue priorità
- L'accesso interno è crittografato: Rimuovere le reti aperte, WEP o TKIP utilizzate per raggiungere i sistemi interni. Un SSID ospiti aperto può rimanere solo se il traffico è protetto da TLS e i test confermano l'isolamento degli ospiti.
- Il firmware è aggiornato: Controllare access point, controller e client rappresentativi, non un solo dispositivo.
- L'isolamento degli ospiti funziona: Connettersi come ospite e testare l'accesso ai sistemi del personale, di pagamento e dell'edificio, nonché la visibilità di altri client ospiti.
- L'accesso del personale segue l'identità: Disabilitare un account di prova e verificare che l'utente perda prontamente l'accesso WiFi.
- L'accesso IoT è contenuto: Confermare che l'inventario dei dispositivi sia aggiornato, che i dispositivi sconosciuti siano visibili e che i dispositivi IoT utilizzino una chiave separata o un segmento limitato.
Un SSID ospiti da solo non garantisce l'isolamento. Supera la verifica solo quando un dispositivo ospite non può raggiungere indirizzi interni o altri client che non dovrebbe vedere. Registra chi o cosa si autentica su ciascun SSID, quali risorse possono raggiungere tali connessioni e come viene revocato l'accesso. Classifica i problemi in base al livello di esposizione, quindi utilizza tale inventario per stabilire le priorità di migrazione.
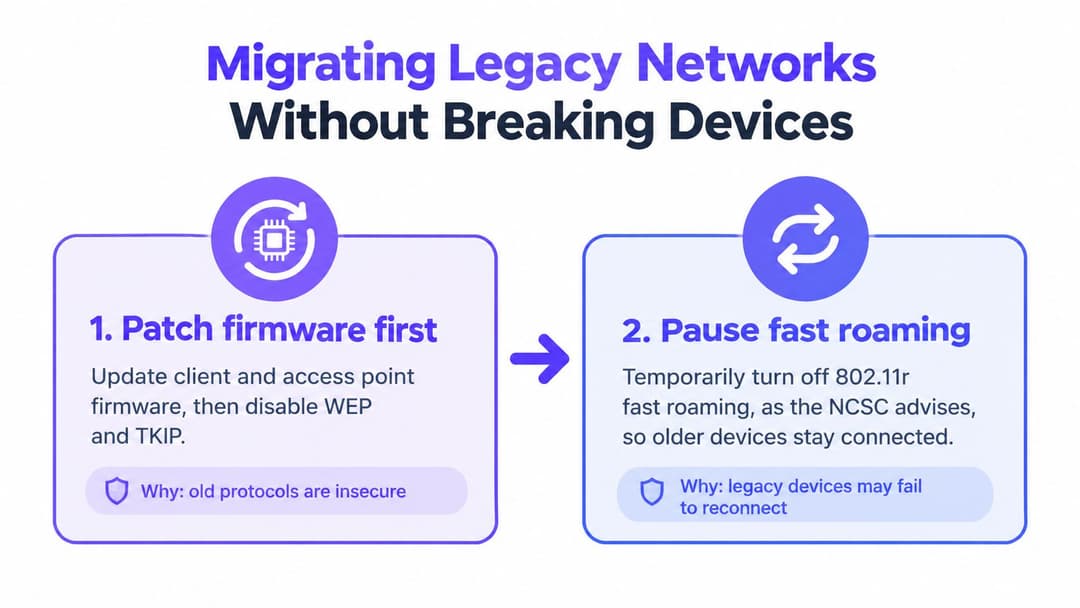
Migrazione delle reti legacy senza interrompere i dispositivi
Un'etichetta WPA3 non dimostra che una rete sia sicura, e un SSID guest separato non garantisce l'isolamento. Esegui la migrazione con una sequenza che rimuova le impostazioni deboli, contenga i dispositivi che non supportano l'autenticazione moderna e infine modifichi la modalità di connessione del personale e degli ospiti. Testa l'accesso e la revoca durante tutto il processo. Questa sequenza protegge le apparecchiature fragili rendendo visibili i problemi prima che diventino un motivo per ripristinare una rete condivisa.
I sei passaggi in ordine sequenziale
- Aggiornare il firmware e disabilitare WEP e TKIP: Aggiornare il firmware di client e access point prima di modificare l'autenticazione. Consultare le linee guida del produttore per il firmware in uso prima di modificare le impostazioni di ripetitore o fast roaming 802.11r. Le impostazioni del protocollo non possono compensare un software vulnerabile o non supportato.
- Isolare le classi di dispositivi legacy: Spostare gli apparati che non possono utilizzare l'autenticazione moderna su iPSK o su un SSID dedicato con regole di destinazione rigide. xPSK per chiavi di dispositivo individuali su infrastruttura condivisa consente a un televisore o a una serratura di utilizzare una passphrase senza condividere una singola chiave segreta nell'intero impianto. Impostare una chiave separata per ciascun dispositivo laddove possibile, in modo da poter revocare l'accesso senza interrompere gli altri.
- Mostrare al personale l'accesso 802.1X collegato alla directory: Collegare l'accesso a Entra ID, Google Workspace o Okta in modo che la normale procedura di offboarding rimuova anche l'accesso alla rete. Purple e altre opzioni basate su directory o native del produttore possono fornire il livello di autenticazione. Verificare che la disabilitazione di un account blocchi effettivamente l'accesso WiFi, anziché presupporre che la connessione alla directory gestisca la revoca.
- Spostare gli ospiti su un accesso crittografato e isolato: Utilizzare Passpoint o OpenRoaming laddove la struttura e i dispositivi client li supportino. In caso contrario, fornire un Captive Portal su TLS, abilitare l'isolamento dei client e trattare i dispositivi degli ospiti come non attendibili. Confermare che la policy di accesso limiti ciò che gli ospiti possono raggiungere.
- Testare la modalità di transizione, quindi rimuoverla: Abilitare la modalità di transizione WPA2/WPA3 e testare ciascuna classe di dispositivi. Passare alla modalità esclusiva WPA3 dove i client lo consentono. Registrare quale specifica classe di dispositivi impedisce tale modifica e stabilire un piano per risolverla anziché lasciare attiva la modalità di transizione per impostazione predefinita.
- Testare l'isolamento da un dispositivo ospite: Connettersi come ospite e tentare di raggiungere indirizzi interni, altri ospiti, interfacce di gestione degli access point e sistemi operativi. Regolare le regole del firewall e della VLAN finché ciascun instradamento vietato non fallisce. Una connessione bloccata è significativa solo se a causare il fallimento è la policy di rete e non un problema temporaneo del client.
Esempio pratico: un hotel da 60 camere
Un hotel da 60 camere ha una passphrase ospite condivisa nota in tutta la città, una cassa sulla stessa rete e TV più vecchie che non possono utilizzare il login enterprise. L'hotel sposta le camere degli ospiti a iPSK per camera o per dispositivo, inserisce la cassa su un segmento limitato e mantiene il personale su un accesso collegato alla directory. Ogni TV conserva una chiave che può utilizzare, mentre una chiave smarrita può essere revocata senza modificare l'accesso nell'intera struttura.
Il progetto è completo solo dopo aver testato i controlli. Connettiti alla rete guest e conferma che la cassa e i sistemi dello staff non siano raggiungibili. Revoca la chiave di una stanza e verifica che non consenta più l'accesso. Conserva i risultati dei test come prova del corretto funzionamento dei controlli di segmentazione e identità.
Un SSID separato è solo un nome. L'isolamento è il risultato verificato di firewall e instradamento.
Il Cyber Security Breaches Survey 2025 del Governo del Regno Unito ha evidenziato che il 93% delle organizzazioni dispone di un WiFi separato per personale e visitatori, secondo i risultati del Cyber Security Breaches Survey 2025 su GOV.UK. Tuttavia, un nome di rete separato non garantisce che le regole VLAN blocchino il traffico indesiderato, che i client non possano comunicare tra loro o che gli ex fornitori abbiano perso l'accesso.
Se la tua checklist di audit ha riscontrato delle lacune, inizia dalle impostazioni deboli e procedi attraverso i passaggi di migrazione, registrando quali dispositivi e percorsi di accesso necessitano ancora di attenzione. Se i controlli sono stati superati, continua a testare: pianifica una revisione trimestrale, verifica nuovamente l'isolamento dopo le modifiche alla rete e aggiorna l'inventario dei dispositivi quando compaiono nuove classi di apparecchiature. Le deviazioni di configurazione possono vanificare una progettazione valida, indipendentemente dalla versione WPA annunciata dalla rete.
Se passphrase condivise, offboarding lento o isolamento degli ospiti non testato mantengono ancora unita la tua rete, Purple offre un accesso basato sull'identità per personale e ospiti, chiavi per dispositivo per apparecchiature legacy e revoca collegata alla directory tramite Entra ID, Google Workspace o Okta. Scopri come funziona con i tuoi access point esistenti prima di pianificare una migrazione.