WiFi वरील सर्वात लोकप्रिय सल्ला देखील तितकासा उपयुक्त नाही. "WPA3 सुरू करा" हे तुम्हाला अजूनही कोण प्रवेश करू शकते, कनेक्ट झाल्यावर ते कोठे पोहोचू शकतात, किंवा कंत्राट संपल्यावर किंवा रहिवासी बाहेर पडल्यावर तुम्ही त्यांना किती लवकर हटवू शकता याबद्दल काहीही सांगत नाही.
WiFi सुरक्षा प्रकार महत्त्वाचे आहेत आणि काही जुने प्रकार आजच बंद करणे आवश्यक आहे. परंतु केवळ WPA3 label किंवा स्वतंत्र गेस्ट SSID मुळे सुरक्षित ॲक्सेस सिद्ध होत नाही. त्याऐवजी प्रत्येक नेटवर्कचे तीन प्रश्नांच्या आधारे मूल्यांकन करा. कोणी किंवा कशाने ऑथेंटिकेशन केले, ती ओळख कुठेपर्यंत पोहोचू शकते आणि तुम्ही ते किती वेगाने रद्द करू शकता?
सुरक्षा आणि स्थितीनुसार तुलना केलेले WiFi सुरक्षा प्रकार
2016 मध्ये यूके सरकारने संस्थांना WEP कधीही तैनात न करण्याचा सल्ला दिला, त्याचे वर्णन एनक्रिप्शनच्या दृष्टीने कमकुवत असे केले आणि मूळ WPA ला नकार दिला कारण त्याचा TKIP प्रोटोकॉल प्रकाशित Beck-Tews आणि Ohigashi-Morii हल्ल्यांना बळी पडू शकत होता, ज्यामुळे WPA2 हे कार्यस्थळावरील वायरलेस नेटवर्क शेअर करण्याबाबत यूके सरकारच्या मार्गदर्शक तत्त्वांमध्ये व्यावहारिक कार्यस्थळ बेसलाइन बनले. WEP, TKIP सह WPA, WPA2 आणि WPA3 या एकाच गोष्टीच्या विविध आवृत्त्या नाहीत. त्या महत्त्वपूर्ण फरक असलेल्या संरक्षणाच्या सलग पिढ्या आहेत.
| सुरक्षा प्रकार | सुरक्षा पातळी | 2026 मधील स्थिती | सामान्य उपयुक्तता |
|---|---|---|---|
| Open (एनक्रिप्शन नाही) | काहीही नाही, हवेतून ट्रॅफिक वाचता येते | स्वीकारार्ह नाही | व्यावसायिक ट्रॅफिकसाठी कोठेही नाही |
| WEP | क्रिप्टोग्राफिकदृष्ट्या असुरक्षित | अक्षम करा | फक्त जुने हार्डवेअर असल्यास, तेही अपवादात्मक |
| WPA सह TKIP | प्रसिद्ध आणि प्रकाशित हल्ले | अक्षम करा | काहीही नाही |
| WPA2-Personal (PSK, AES-CCMP) | लांब पासफ्रेजसह मजबूत, सर्व वापरकर्त्यांद्वारे एकच की शेअर केली जाते | बेसलाइन | लहान कार्यालये, घरे, मिश्र जुने क्लायंट |
| WPA3-Personal (SAE) | ऑफलाइन पासफ्रेजच्या अंदाजांना विरोध करते | क्लायंट समर्थन देतात तेथे प्राधान्य दिलेले | आधुनिक घरे आणि लहान कार्यालये |
| WPA2/WPA3-Enterprise (802.1X) | प्रति-वापरकर्ता किंवा प्रति-डिव्हाइस क्रेडेन्शियल्स | संस्थांसाठी मानके | कर्मचारी आणि व्यवस्थापित डिव्हाइसेस |
| Passpoint / OpenRoaming | EAP द्वारे एनक्रिप्टेड स्वयंचलित साइन-इन | वाढणारे, प्रमाणपत्रावर आधारित | वेन्यू, ट्रान्सिट, कॅरियर ऑफलोड |
| iPSK | एका SSID वर प्रति डिव्हाइस युनिक की | जुने आणि IoT साठी व्यावहारिक | हॉस्पिटॅलिटी, निवासी, IoT |
| Open SSID वरील Captive Portal | वेब लॉगिन, रेडिओ लिंक एनक्रिप्ट केलेली नाही | स्वतःहून कमकुवत | गेस्ट ॲक्सेस, फक्त आयसोलेशन आणि TLS सह |
प्रथम हटवायचे खंडित प्रोटोकॉल
Open, WEP आणि TKIP सह WPA हे सर्व एकाच व्यावहारिक श्रेणीत येतात, जरी ते वेगवेगळ्या प्रकारे अपयशी ठरत असले तरीही. ओपन नेटवर्क हवेमध्ये काहीही एनक्रिप्ट करत नाही. WEP खराब प्रकारे एनक्रिप्ट करते, आणि TKIP हे उत्तम सायफर्स मानक झाल्यानंतरही बऱ्याच काळापासून ज्ञात सायबर हल्ल्यांना आमंत्रण देते.
UK ग्राहक आणि सार्वजनिक-क्षेत्राचे मार्गदर्शन याच दिशेने निर्देश करते. WPA2 किंवा WPA3 ची शिफारस केली जाते, WEP आणि WPA वापरले जाऊ नयेत, आणि नेटवर्क एनक्रिप्शनशिवाय Open वर सेट केले जाऊ नये, जसे की Information Commissioner's Office च्या WiFi सुरक्षेवरील सल्ल्यामध्ये नमूद केले आहे. तुम्हाला थेट SSID वर या तिन्हींपैकी काहीही आढळल्यास, कोणते ट्यून करायचे हा निर्णय नाही. कोणत्या आधुनिक प्रकाराने ते बदलायचे आणि त्यावर अवलंबून असलेल्या उपकरणांचे काय करायचे हा खरा निर्णय आहे.
घरे आणि लहान साइट्ससाठी सामायिक-की प्रकार
AES-CCMP सह WPA2-Personal आणि SAE सह WPA3-Personal दोन्ही सर्वांनी शेअर केलेल्या पासफ्रेजवर अवलंबून असतात. हे मॉडेल तिथे कार्यक्षम आहे जिथे वापरकर्ता गट लहान, स्थिर आणि विश्वासू असतो, जसे की घर किंवा कमी लोक ये-जा करणारे छोटे ऑफिस. जेव्हा हजारो स्टाफ, कंत्राटदार, गेस्ट किंवा रहिवाशांना एकच सिक्रेट माहीत असते, तेव्हा हे ऑपरेटिंग मॉडेल म्हणून कमकुवत होते, क्रिप्टोग्राफी म्हणून नाही.
एक लांब, युनिक पासफ्रेज WPA2-Personal ला खूप मदत करतो. परंतु तो तुम्हाला वैयक्तिक उत्तरदायित्व देत नाही. जेव्हा एखादी व्यक्ती सोडून जाते, तेव्हा तुमच्याकडे असलेला एकमेव स्वच्छ पर्याय म्हणजे सर्वांसाठी की बदलणे आणि प्रत्येक वैध डिव्हाइस पुन्हा कनेक्ट करणे हाच असतो.
संस्था आणि ठिकाणांसाठी ओळख आधारित प्रकार
802.1X सह WPA2/WPA3-Enterprise, Passpoint आणि OpenRoaming एकाच पुन्हा वापरण्यायोग्य पासवर्डऐवजी ॲक्सेसला ओळख किंवा प्रोव्हिजन केलेल्या प्रोफाईलशी जोडतात. iPSK या दोन जगाच्या मध्ये बसते. एकाच SSID वर प्रत्येक डिव्हाइसला स्वतःची की मिळते, त्यामुळे तुम्ही बाकीच्यांना त्रास न देता एक टेलिव्हिजन, लॉक किंवा स्कॅनर काढू शकता.
Captive Portal कडे वेगळ्या प्रकारे पहा. ती एक लॉगिन पद्धत आहे, एनक्रिप्शन नाही. ओपन SSID वरील पोर्टल गेस्टची ओळख पटवू शकते, अटी दाखवू शकते आणि सेशन समाप्त करू शकते, परंतु ते रेडिओ लिंक एनक्रिप्ट करत नाही, त्यामुळे त्याला ॲप्लिकेशन लेयरवर TLS आणि त्यामागे नेटवर्क आयसोलेशनची आवश्यकता असते.
व्यावहारिक नियम: प्रथम स्थितीचा कॉलम तपासा. अक्षम किंवा स्वीकारार्ह नाही म्हणून चिन्हांकित केलेले काहीही हटवा, त्यानंतर तुमचे वास्तविक डिव्हाइस आणि युझर मिक्स सपोर्ट करू शकेल अशी उर्वरित सर्वात मजबूत रो निवडा.
तो शेवटचा मुद्दा एक सामान्य ऑडिट अपयश रोखतो. टीम्स पसंतीचा प्रोटोकॉल निवडतात, नंतर डोअर कंट्रोलर किंवा स्कॅनर तो वापरू शकत नाही हे त्यांच्या लक्षात येते आणि नंतर ते संपूर्ण नेटवर्क डाऊनग्रेड करतात. आधुनिक क्लायंटसाठी मजबूत डीफॉल्ट ठेवा आणि अपवाद वेगळा ठेवा.
व्यावहारिकदृष्ट्या WPA2 आणि WPA3 मध्ये कसा फरक आहे
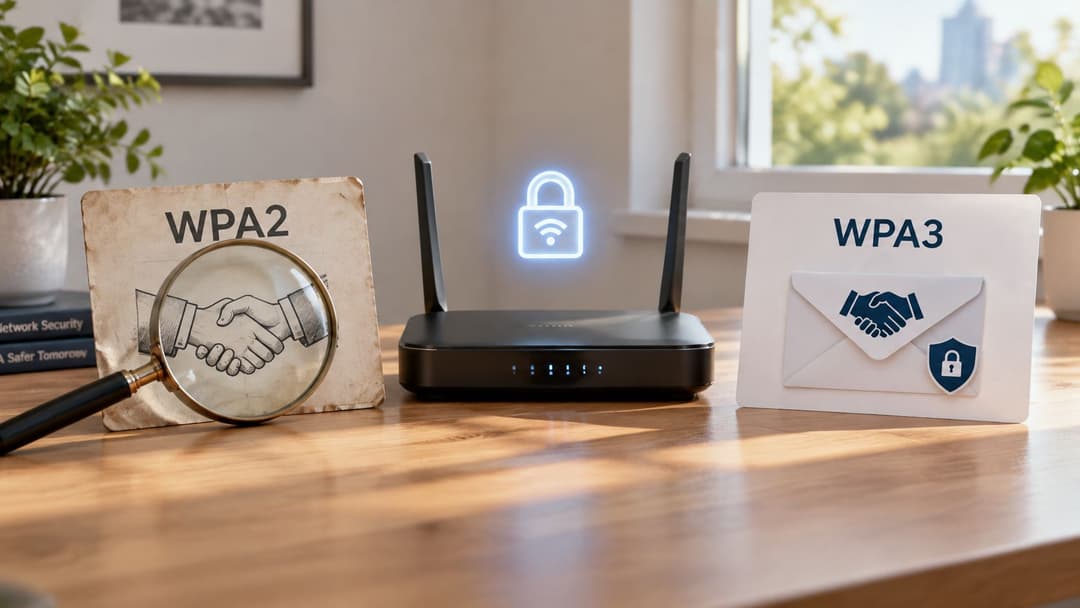
WPA2-Personal आणि WPA3-Personal मधील मुख्य फरक म्हणजे कनेक्शनच्या प्रयत्नाला ऐकल्यानंतर एखादा आक्रमणकर्ता काय करू शकतो हा आहे. WPA2 प्री-शेअर की हँडशेक वापरते. हे हँडशेक कॅप्चर करणारा आक्रमणकर्ता ते बाजूला घेऊन तुमच्या ॲक्सेस पॉईंटशी पुन्हा न बोलता, त्यांच्या हार्डवेअरच्या क्षमतेनुसार कितीही वेगाने ऑफलाईन पासफ्रेजचा अंदाज लावू शकतो.
WPA3-Personal त्या एक्सचेंजची जागा Simultaneous Authentication of Equals, किंवा SAE ने घेते. प्रत्येक अंदाजासाठी ॲक्सेस पॉईंटसह नवीन परस्परसंवादी एक्सचेंजची आवश्यकता असते. हे कॅप्चर केलेल्या हँडशेक विरुद्धच्या व्यावहारिक ऑफलाईन गेसिंग अटॅकला काढून टाकते आणि कमकुवत पासफ्रेजेसचा गैरफायदा घेणे कठीण करते, तरीही एक मजबूत पासफ्रेज निवडणे हाच योग्य पर्याय आहे.
हँडशेक्सच्या पलीकडे WPA3 काय जोडते
WPA3 ला Protected Management Frames ची आवश्यकता असते, ज्यामुळे कनेक्ट केलेल्या क्लायंट्सविरुद्ध बनावट मॅनेजमेंट ट्रॅफिक वापरणे कठीण होते. हे forward secrecy देखील प्रदान करते. पासफ्रेज नंतर लीक झाल्यास, तो लीक आधी कॅप्चर केलेल्या ट्रॅफिकला आपोआप उघड करत नाही.
येथे काही कडक मर्यादा आहेत. 6 GHz बँड मध्ये काम करणाऱ्या WiFi उपकरणांसाठी WPA3 आवश्यक आहे, हा मुद्दा Ofcom च्या 2025/26 कामाच्या योजनेवरील IEEE 802 LAN/MAN मानके समितीच्या पुराव्यामध्ये उपस्थित केला गेला आहे. जर तुम्ही 6 GHz कव्हरेजचे नियोजन करत असाल, तर WPA3 सपोर्ट हा ऐच्छिक पर्याय नाही. हा क्लायंट आणि ॲक्सेस पॉइंटच्या आवश्यकतेचा एक भाग आहे.
मिश्र WPA2/WPA3 transition mode हा नेहमीचा मार्ग आहे. नवीन क्लायंट्स SAE वापरत असताना तो जुन्या क्लायंट्सना कनेक्ट ठेवतो, परंतु WPA2 सक्षम राहिल्यामुळे डाऊनग्रेडचा मार्ग देखील उघडा ठेवतो. एक्झिट कंडिशनसह मायग्रेशन स्थिती म्हणून याचा वापर करा आणि तुमचा क्लायंट इन्व्हेंटरी अनुमती देईल तेव्हा केवळ WPA3 वर शिफ्ट व्हा.
WPA2 लेबल हा पुरावा का नाही
WPA2 ला अजूनही काळजीपूर्वक कॉन्फिगरेशन आणि पॅचिंगची गरज आहे. ऑक्टोबर 2017 मध्ये UK National Cyber Security Centre ने WPA2 नेटवर्कवर परिणाम करणाऱ्या KRACK व्हल्नरॅबिलिटीचा खुलासा केल्याची बातमी दिली होती, तसेच WPA2 हे WEP किंवा WPA पेक्षा अधिक सुरक्षित राहिल्यावर भर दिला होता. KRACK चा परिणाम WPA2-Personal आणि WPA2-Enterprise या दोन्हीवर झाला, त्यामुळे केवळ लेबलबद्दल क्लायंट किंवा ॲक्सेस पॉइंट सुरक्षित असल्याचे कधीही सिद्ध झाले नाही.
NCSC प्रतिसाद हा अजूनही योग्य ऑपरेशनल टेम्पलेट आहे. क्लायंट्स आणि इन्फ्रास्ट्रक्चर पॅच करा, बंद पडलेले TKIP AES-CCMP सह बदला, आणि KRACK व्हल्नरॅबिलिटीवरील National Cyber Security Centre मार्गदर्शक तत्त्वांमध्ये वर्णन केल्यानुसार फर्मवेअर व्हेन्डर-सपोर्टेड ठेवा. सोडून दिलेल्या फर्मवेअरवरील अनपॅच केलेले WPA2 नेटवर्क त्याच्या सेटिंग्ज पेजच्या सूचनेपेक्षा वास्तविक जगात अधिक कमकुवत स्थितीत असते.
WPA3 देखील शेअर-सिक्रेटची समस्या सोडवत नाही. हे रेडिओ लिंकचे अधिक चांगले संरक्षण करते, परंतु प्रत्येक माजी कर्मचाऱ्याला माहित असलेला WPA3-Personal पासफ्रेज तुम्हाला प्रति-व्यक्ती जबाबदारी देत नाही आणि बंद करण्यासाठी कोणताही वैयक्तिक स्विच देत नाही.
सामायिक की, ओळख आणि प्रमाणपत्रांची तुलना
WPA लेबल तुम्हाला हे सांगत नाही की नेटवर्कवर कोण प्रवेश करू शकते किंवा ते कशापर्यंत पोहोचू शकतात. प्रवेश नियंत्रण हे ओळख पद्धती, नेटवर्क पॉलिसी आणि क्रेडेन्शियल्स किती लवकर रद्द केले जाऊ शकतात यावर अवलंबून असते. एक शेअर केलेला पासफ्रेज ट्रॅफिक एनक्रिप्ट करू शकतो, परंतु एका माजी कर्मचाऱ्याचा प्रवेश काढून टाकण्यासाठी तो प्रत्येक डिव्हाइसवर बदलावा लागू शकतो. ओळख आधारित प्रवेशासह (identity-based access), ॲडमिनिस्ट्रेटर इतर कनेक्शन्स सुरक्षित ठेवून केवळ एखादे खाते, प्रमाणपत्र किंवा डिव्हाइस की निष्क्रिय करू शकतो.
| ॲक्सेस मॉडेल | रद्दीकरण (Revocation) | प्रति-व्यक्ति उत्तरदायित्व | ऑनबोर्डिंगचे प्रयत्न | जुन्या डिव्हाइसचे समर्थन |
|---|---|---|---|---|
| सामायिक केलेले PSK (WPA2/WPA3-Personal) | साइट-व्यापी पासवर्ड बदल | काहीही नाही | कमी | चांगले |
| iPSK | एका डिव्हाइसची की रद्द करणे | प्रति डिव्हाइस, प्रति व्यक्ति नाही | मध्यम | चांगले |
| प्रमाणपत्रांसह 802.1X | प्रमाणपत्र किंवा डिव्हाइस रद्द करणे | प्रति डिव्हाइस | सुरवातीला जास्त | जुन्या क्लायंटसाठी मर्यादित |
| डिरेक्टरी लॉगिनसह 802.1X (Microsoft Entra ID, Google Workspace, Okta) | डिरेक्टरी खाते अक्षम करणे | प्रति वापरकर्ता | मध्यम | EAP चे समर्थन नसलेल्या ठिकाणी मर्यादित |
| Passpoint / OpenRoaming | प्रदात्याकडे ओळख रद्द करणे | प्रति वापरकर्ता, ओळख प्रदात्याद्वारे (Identity Provider) | वापरकर्त्यांसाठी कमी | Passpoint-सक्षम डिव्हाइसेस आवश्यक |
| Captive Portal | सत्र किंवा व्हाउचर एक्सपायर करणे | प्रति व्हाउचर किंवा खाते, कमकुवत डिव्हाइस नियंत्रण | कमी | चांगले |
प्रत्येक मॉडेल तुम्हाला दररोज किती खर्चिक पडते
सामायिक PSK उपयोगात आणणे जलद आहे, परंतु जेव्हा ॲक्सेस बदलण्याची आवश्यकता असते तेव्हा त्याचे व्यवस्थापन करणे महाग पडते. डिव्हाइसेस एकाच पासफ्रेजने कनेक्ट होतात, त्यामुळे एखादा सोडून जाणारा कर्मचारी, कंत्राटदार किंवा लीक झालेले क्रेडेंशियल संपूर्ण साइटवरील बदल घडवून आणू शकते. त्यानंतर प्रत्येक वैध डिव्हाइसला नवीन पासवर्डची आवश्यकता असते.
iPSK प्रत्येक डिव्हाइसला एक स्वतंत्र की (key) देते आणि परिचित पासफ्रेज सेटअप देखील कायम ठेवते. हे टेलिव्हिजन, बिल्डिंग कंट्रोल्स आणि एंटरप्राइझ ऑथेंटिकेशन वापरू न शकणाऱ्या इतर उपकरणांसाठी योग्य आहे. ॲडमिनिस्ट्रेटर एका डिव्हाइसची की रद्द करू शकतो, परंतु ही की डिव्हाइस ओळखते, ते वापरणाऱ्या व्यक्तीला नाही.
Certificates सह 802.1X हे मॅनेज्ड डिव्हाइसचे ऑथेंटिकेशन करते. सेटअपसाठी अधिक काम करावे लागते कारण सर्टिफिकेशन्स योग्यरित्या जारी, रिन्यू आणि रद्द करावी लागतात. एकदा तैनात केल्यावर, गमावलेले किंवा रिटायर झालेले डिव्हाइस युझर्सचे पासवर्ड न बदलता किंवा संपूर्ण साइटचे री-कीइंग न करता हटवले जाऊ शकते.
Microsoft Entra ID, Google Workspace किंवा Okta द्वारे डिरेक्टरी-लिंक केलेले 802.1X नेटवर्क ॲक्सेसला व्यक्तीच्या खात्याशी जोडते. ऑफबोर्डिंग दरम्यान ते खाते निष्क्रिय करा, आणि इतर वापरकर्त्यांना कोणताही अडथळा न आणता त्याचा ॲक्सेस काढला जाऊ शकतो. ओळख जीवनचक्र (identity lifecycle) आणि नेटवर्क पॉलिसी यांच्यातील संबंध हा कर्मचारी, अतिथी आणि भाडेकरूंसाठी ओळख-आधारित नेटवर्किंग (identity-based networking) च्या केंद्रास्थानी आहे. केवळ ऑथेंटिकेशनच पोहोच मर्यादित करत नाही: नेटवर्क पॉलिसी आणि सेगमेंटेशन लागू करा जेणेकरून प्रत्येक ओळखीला केवळ आवश्यक असलेल्या सिस्टीमचाच ॲक्सेस मिळेल.
हॉस्पिटल कंत्राटदार चाचणी
उदाहरणादाखल एका 300 खाटांच्या हॉस्पिटलचा विचार करा. एका कंत्राटदाराला निश्चित प्रोजेक्टसाठी वायरलेस ॲक्सेसची गरज आहे, क्लिनिकल उपकरणांना अखंड कनेक्टिव्हिटीची गरज आहे आणि सुविधा उपकरणे भौतिक नेटवर्क इन्फ्रास्ट्रक्चर शेअर करतात. कंत्राट संपल्यावर, इन्फ्युजन पंप, व्हील्सवरील वर्कस्टेशन्स किंवा बिल्डिंग सेन्सर्स री-की न करता कंत्राटदाराचा ॲक्सेस काढून टाकला पाहिजे.
हॉस्पिटलने संपूर्ण साइटवर बदलल्याशिवाय शेअर केलेला स्टाफ पासफ्रेज हे कठीण करतो. डिरेक्टरी अकाउंट ॲडमिनिस्ट्रेटर्सना आयडेंटिटी डिसेबल करून कंत्राटदाराचा ॲक्सेस काढून घेण्याची अनुमती देते. डिव्हाइस सर्टिफिकेट्स वेगवेगळ्या गरजा पूर्ण करतात: क्लिनिकल उपकरणे डिव्हाइस म्हणून ऑथेंटिकेट होतात आणि स्टाफ मेंबर सोडून गेल्यावरही कनेक्टेड राहतात. प्रत्येक अकाउंट किंवा डिव्हाइस कुठे पोहोचू शकते हे अद्याप स्वतंत्र नेटवर्क पॉलिसीद्वारे नियंत्रित केले पाहिजे.
UK Government wireless network security standard SS-019 हे वायरलेस सुरक्षितता आवश्यकतांसाठी एक संदर्भ आहे. व्यावहारिक मार्गदर्शन म्हणून, क्लायंट समर्थन देतात तेव्हा WPA3-Enterprise निवडा, किंवा जुन्या क्लायंटना आवश्यक असेल तिथे AES-CCMP सह WPA2-Enterprise निवडा. ती निवड डिझाइनचा एक भाग मानली जावी, प्रवेश योग्यरित्या नियंत्रित केला असल्याचे ते प्रमाण नाही.
क्लायंट सपोर्ट वास्तविक मर्यादा घालतो. EAP आणि सर्टिफिकेट आधारित ॲक्सेससाठी सक्षम सप्लिकंट्स आणि प्रत्येक डिव्हाइसवर विश्वासार्ह प्रोव्हिजनिंग आवश्यक असते. जुने हँडसेट, एम्बेडेड कंट्रोलर्स आणि अनेक IoT डिव्हाइसेस त्यांना सपोर्ट करणार नाहीत. पूर्ण नेटवर्कसाठी ॲक्सेस कमकुवत करण्याऐवजी, त्या उपकरणांना योग्य की सह एका स्वतंत्र सेगमेंटवर ठेवा आणि तो सेगमेंट कुठे पोहोचू शकतो यावर मर्यादा घाला.
एनक्रिप्शन हे उत्तर देते की ट्रॅफिक हवेतून वाचले जाऊ शकते की नाही. आयडेंटिटी हे उत्तर देते की ही व्यक्ती किंवा डिव्हाइस मुळात येथे असले पाहिजे की नाही.
उद्योगानुसार शिफारस केलेले सुरक्षा प्रकार
तुमच्या ऑपरेशनच्या सर्वात जवळच्या सेक्टर रो पासून सुरुवात करा, नंतर तुमच्या सर्वात जुन्या डिव्हाइस क्लासवर फॉलबॅक लॉजिक लागू करा. पॅटर्न सुसंगत आहे. कर्मचारी आणि व्यवस्थापित डिव्हाइसेस ओळख-आधारित ॲक्सेसकडे जातात, पाहुण्यांना एनक्रिप्टेड परंतु आयसोलेटेड ॲक्सेस मिळतो, आणि नेटवर्क-व्यापी डाउनग्रेड सक्तीचे करण्याऐवजी जुन्या उपकरणांना त्यांची स्वतःची की किंवा सेगमेंट मिळतो.
| क्षेत्र | प्राथमिक प्रकार | जुन्या उपकरणांसाठी फॉलबॅक | मुख्य नियंत्रण |
|---|---|---|---|
| हॉटेल्स आणि बार | कर्मचाऱ्यांसाठी Passpoint किंवा 802.1X, पाहुण्यांसाठी iPSK सह WPA3 किंवा WPA2 | टीव्ही आणि डोअर सिस्टम्ससाठी iPSK कळा | गेस्ट नेटवर्क प्रॉपर्टी सिस्टीमपासून वेगळे केलेले |
| रिझेल आणि शॉपिंग सेंटर्स | कर्मचाऱ्यांच्या उपकरणांसाठी 802.1X, खरेदीदारांसाठी Passpoint किंवा पोर्टल | स्कॅनर्स आणि पॉइंट-ऑफ-सेलसाठी iPSK | पेमेंट सिस्टीम गेस्ट नेटवर्कपासून दूर ठेवल्या जातात |
| हेल्थकेअर | क्लिनिकल उपकरणांसाठी डिव्हाइस प्रमाणपत्रांसह 802.1X | वैद्यकीय आणि बिल्डिंग IoT साठी समर्पित विभाग | विभागीकरण आणि पॅच सायकल्स |
| वाहतूक हब आणि स्टेडियम्स | कॅरियर ऑफलोडसह Passpoint आणि OpenRoaming | TLS वर Captive Portal | क्षमता आणि रोमिंग, केवळ एनक्रिप्शन नाही |
| निवासी, BTR आणि विद्यार्थी गृहनिर्माण | प्रत्येक रहिवाशासाठी WPA3-Personal किंवा iPSK | स्मार्ट लॉक्स आणि जुन्या टीव्हीसाठी iPSK | बाहेर पडताना कळा रद्द केल्या जातात |
| कॉर्पोरेट कार्यालये | 802.1X सह WPA3-Enterprise किंवा WPA2-Enterprise | क्लायंट आयसोलेशनसह स्वतंत्र गेस्ट SSID | डिरेक्टरीशी जोडलेले रद्द करणे |
| मल्टी-टेनंट ठिकाणे | कर्मचाऱ्यांसाठी SSO सह प्रति टेनंट iPSK | हार्डवेअर परवानगी देत असल्यास प्रति टेनंट स्वतंत्र SSID | चाचणी केलेले टेनंट आयसोलेशन |
डिफॉल्ट कमकुवत न करता फॉलबॅक लागू करणे
हॉटेल्स हे स्पष्ट करतात की एक उत्तर संपूर्ण जागेसाठी क्वचितच योग्य ठरते. कर्मचाऱ्यांना रद्द करण्यायोग्य ॲक्सेसची गरज असते, पाहुण्यांना कमी-अडचणीच्या एनक्रिप्टेड ॲक्सेसची गरज असते, आणि खोलीतील टीव्ही किंवा डोअर सिस्टम्स फक्त पासफ्रेज हाताळू शकतात. कर्मचाऱ्यांसाठी Passpoint किंवा 802.1X वापरा, गेस्ट ट्रॅफिक प्रॉपर्टी मॅनेजमेंट सिस्टीमपासून दूर ठेवा आणि रूम हार्डवेअर वैयक्तिकरित्या रद्द करण्यायोग्य iPSK की वर ठेवा.
रिटेल क्षेत्रासाठी अधिक स्पष्ट सीमा आहे. कर्मचाऱ्यांचे हँडहेल्ड डिव्हाइसेस 802.1X ला सपोर्ट करत असल्यास ते त्यावर असले पाहिजेत, स्कॅनर्स आणि पॉइंट-ऑफ-सेल टर्मिनल्स मर्यादित सेगमेंटवर iPSK वापरू शकतात, आणि खरेदीदारांचा ॲक्सेस कधीही पेमेंट सिस्टमकडे जाणारा मार्ग बनू नये. फायरवॉल पॉलिसी चुकीची असल्यास ग्राहक नेटवर्कची सोय निरर्थक ठरते.
कार्यालयांसाठी, सर्वात मोठा ऑपरेशनल फायदा म्हणजे वायरलेस ॲक्सेसला लोक ईमेल आणि ॲप्लिकेशन्ससाठी आधीपासून वापरत असलेल्या डिरेक्टरीशी जोडणे. डिरेक्टरी-आधारित ॲक्सेस आणि रिव्होकेशनसह staff WiFi साठीचे समर्पित डिझाईन ऑफबोर्डिंगची प्रक्रिया एकाच कृतीत पूर्ण करते, ज्यामुळे कोणाचा विसर पडू शकेल अशा स्वतंत्र नेटवर्क तिकीटची गरज उरत नाही.
आरोग्यसेवा आणि निवासी स्थाने एकाच डिव्हाइस समस्येच्या दोन वेगवेगळ्या टोकांवर आहेत. रुग्णालये क्लिनिकल किंवा बिल्डिंगची उपकरणे सहजपणे बदलू शकत नाहीत, म्हणून प्रमाणपत्रे व्यवस्थापित क्लिनिकल उपकरणांना कव्हर करतात आणि उर्वरित भागासाठी एक समर्पित विभाग असतो. विद्यार्थी निवास आणि बिल्ड-टू-रेंट योजनांमधील रहिवासी वारंवार बदलतात, त्यामुळे प्रत्येकाला अशा एंटरप्राइझ लॉगिनमध्ये बसवण्यापेक्षा (ज्याला त्यांचा गेम कन्सोल सपोर्ट करणार नाही) प्रत्येक रहिवाशाची वैयक्तिक की - जी ते तिथून निघून गेल्यावर निष्क्रिय होते - ती अधिक महत्त्वाची ठरते.
निवडीची पुनरावृत्ती कधी करावी
यापैकी काहीही बदलल्यास मॅपिंग पुन्हा तपासा:
- नवीन उपकरण वर्ग: नवीन पेमेंट टर्मिनल, लॉक सिस्टीम किंवा वैद्यकीय उपकरणाला स्वतःचे सेगमेंट किंवा की मॉडेलची आवश्यकता असू शकते.
- कर्मचाऱ्यांची उच्च उलथापालथ: हंगामी भरती किंवा कंत्राटदारांचा मोठ्या प्रमाणावर वापर सामायिक पासफ्रेजेस नियंत्रित करणे खर्चिक बनवतो.
- अनपॅच केलेले जुने साहित्य: ज्या उपकरणांना कधीही अपडेट्स मिळत नाहीत त्यांना व्यापक नेटवर्क ॲक्सेसऐवजी अधिक कडक नियंत्रणाची गरज असते.
- भाडेकरू बदल: नवीन भाडेकरू किंवा रहिवाशांसाठी नवीन की आणि आयसोलेशन चाचणी सुरू केली पाहिजे.
उत्कृष्ट प्रोटोकॉल डायग्राम मिळवण्यासाठी प्रत्येक एंडपॉईंट बदलणे बहुतांश ठिकाणी व्यावहारिक नसते. सराव न करता प्रत्येक उपकरण वर्गाची मॅपिंग ते प्रत्यक्षात सपोर्ट करू शकणाऱ्या सर्वात मजबूत मॉडेलशी करा, नंतर कमजोर किंवा व्यवस्थापित न करता येणारा वर्ग कुठे पोहोचू शकतो हे मर्यादित करण्यासाठी सेगमेंटेशन वापरा.
तुमच्या वर्तमान WiFi सेटअपचे ऑडिट करा
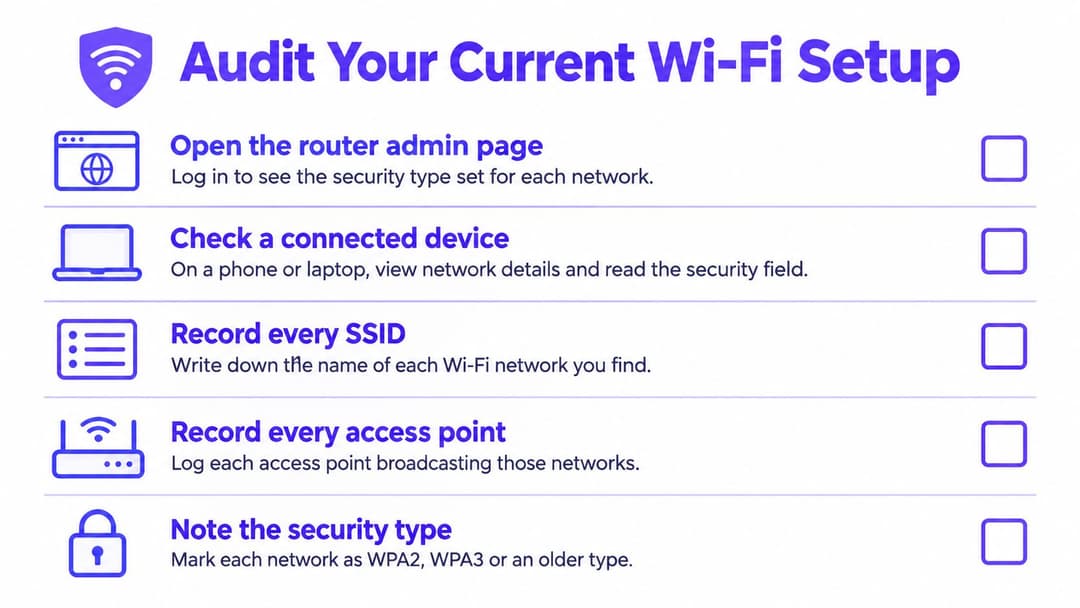
WPA लेबल आणि गेस्ट SSID द्वारे ॲक्सेस नियंत्रित आहे हे सिद्ध होत नाही. प्रत्येक नेटवर्कचे एनक्रिप्शन, ते स्वीकारत असलेल्या ओळखी, त्याचे क्लायंट्स पोहोचू शकणाऱ्या सिस्टीम्स आणि तुम्ही किती वेगाने ॲक्सेस रद्द करू शकता याचे ऑडिट करा. राउटर किंवा कंट्रोलर कॉन्फिगरेशनपासून सुरुवात करा, नंतर फोन किंवा लॅपटॉपवरून कनेक्शन तपासा.
काहीही बदलण्यापूर्वी इनव्हेंटरी तयार करा
प्रत्येक SSID आणि ॲक्सेस पॉइंटची नोंद ठेवा, ज्यामध्ये विसरलेली चाचणी नेटवर्क आणि कोणीही ओळखू न शकणाऱ्या उपकरणांसाठी ठेवलेल्या WEP किंवा TKIP सेटिंग्जचा समावेश आहे. कनेक्ट केलेल्या उपकरणांचे वर्गानुसार वर्गीकरण करा: कर्मचाऱ्यांचे लॅपटॉप आणि फोन, गेस्ट डिव्हाइसेस, पेमेंट टर्मिनल्स, क्लिनिकल उपकरणे, बिल्डिंग मॅनेजमेंट आणि सामान्य IoT. आधुनिक ऑथेंटिकेशनला सपोर्ट न करू शकणाऱ्या डिव्हाइस क्लासला मर्यादित फॉलबॅकची गरज असू शकते, कर्मचाऱ्यांच्या नेटवर्कमध्ये थेट प्रवेशाची नाही.
ॲक्सेस पॉइंट किंवा कंट्रोलरवर, प्रत्येक SSID साठी कॉन्फिगर केलेल्या सुरक्षितता मोडची नोंद ठेवा. कनेक्ट केलेल्या डिव्हाइसवर, नेटवर्क तपशील उघडा आणि प्रदर्शित सुरक्षा प्रकार तपासा: WEP किंवा TKIP लेगसी सुरक्षा दर्शवते; WPA2-Personal किंवा WPA2-Enterprise हे WPA2 ओळखते, तर WPA3-Personal किंवा WPA3-Enterprise हे WPA3 ओळखते. ऑपरेटिंग सिस्टीमनुसार लेबल्स बदलतात, त्यामुळे अस्पष्ट परिणामांची पुष्टी करण्यासाठी कंट्रोलर कॉन्फिगरेशन वापरा. ॲक्सेस पॉइंट्स, कंट्रोलर्स आणि प्रातिनिधिक क्लायंटसाठी देखील फर्मवेअर आवृत्त्यांची नोंद ठेवा. जुन्या फर्मवेअरवरील योग्य प्रोटोकॉल म्हणजे पूर्ण झालेले नियंत्रण नाही.
तुमच्या प्राधान्यक्रमांची निवड करणाऱ्या पाच तपासण्या
- अंतर्गत ॲक्सेस एनक्रिप्ट केलेला आहे: अंतर्गत सिस्टीमपर्यंत पोहोचण्यासाठी वापरलेले ओपन, WEP किंवा TKIP नेटवर्क काढून टाका. केवळ TLS ट्रॅफिकचे संरक्षण करत असल्यास आणि चाचणीद्वारे गेस्ट आयसोलेशनची पुष्टी झाल्यासच ओपन गेस्ट SSID राहू शकतो.
- फर्मवेअर अद्ययावत आहे: केवळ एका उपकरणाची नाही, तर ॲक्सेस पॉइंट्स, कंट्रोलर्स आणि प्रतिनिधी क्लायंटची तपासणी करा.
- गेस्ट आयसोलेशन कार्य करते: गेस्ट म्हणून कनेक्ट करा आणि कर्मचारी, पेमेंट आणि बिल्डिंग सिस्टीमचा ॲक्सेस, तसेच इतर गेस्ट क्लायंटची दृश्यमानता तपासा.
- कर्मचारी ॲक्सेस ओळख पद्धतीनुसार होतो: चाचणी खाते निष्क्रिय करा आणि त्याच्या वापरकर्त्याचा WiFi ॲक्सेस ताबडतोब समाप्त होतो याची पडताळणी करा.
- IoT ॲक्सेस नियंत्रित आहे: डिव्हाइस इन्व्हेंटरी अद्ययावत असल्याची, अनोळखी उपकरणे दृश्यमान असल्याची आणि IoT उपकरणे स्वतंत्र की किंवा प्रतिबंधित विभाग वापरत असल्याची पुष्टी करा.
फक्त गेस्ट SSID हे आयसोलेशन सिद्ध करत नाही. जेव्हा गेस्ट डिव्हाइस अंतर्गत पत्ते (addresses) किंवा त्याने पाहू नये अशा इतर क्लायंट्सपर्यंत पोहोचू शकत नाही, तेव्हाच तपासणी पास करा. प्रत्येक SSID साठी कोण किंवा काय ऑथेंटिकेट करते, ते कनेक्शन्स कोठपर्यंत पोहोचू शकतात आणि ॲक्सेस कसा रद्द केला जातो याची नोंद ठेवा. एक्सपोजरनुसार अपयशांची वर्गवारी करा, नंतर स्थलांतर प्राधान्ये सेट करण्यासाठी त्या इन्व्हेंटरीचा वापर करा.
डिव्हाइसेस खंडित न करता लेगसी नेटवर्कचे स्थलांतर करणे
WPA3 लेबल नेटवर्क सुरक्षित असल्याचे सिद्ध करत नाही, आणि स्वतंत्र गेस्ट SSID आयसोलेशनची हमी देत नाही. जुन्या कमकुवत सेटिंग्ज काढून टाकतील अशा क्रमाने मायग्रेट करा, आधुनिक ऑथेंटिकेशनला सपोर्ट न करू शकणाऱ्या उपकरणांना मर्यादित करा, आणि त्यानंतर कर्मचारी आणि गेस्ट कसे कनेक्ट होतात ते बदला. संपूर्ण प्रक्रियेदरम्यान प्रवेश आणि तो रद्द करण्याच्या प्रक्रियेची चाचणी घ्या. हा क्रम नाजूक उपकरणांचे रक्षण करतो आणि त्रुटी, शेअर केलेले नेटवर्क पुन्हा पुनर्संचयित करण्याचे कारण बनण्यापूर्वी त्या दृश्यमान करतो.
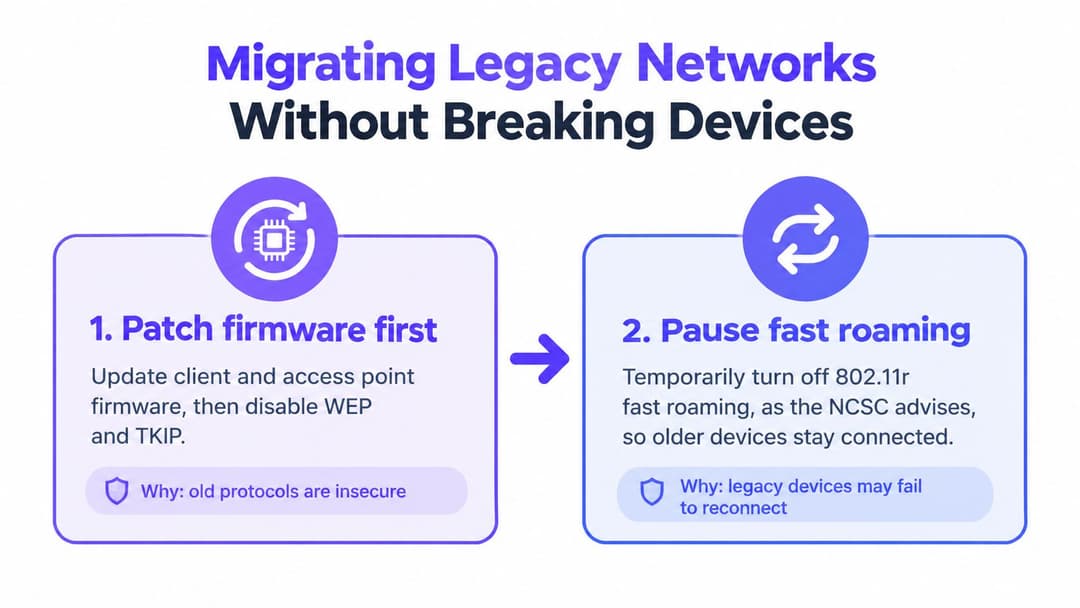
क्रमाक्रमाने सहा पायऱ्या
- फर्मवेअर पॅच करा आणि WEP व TKIP अक्षम करा: ऑथेंटिकेशन बदलण्यापूर्वी क्लायंट आणि ॲक्सेस पॉइंट फर्मवेअर अपडेट करा. 802.11r फास्ट रोमिंग किंवा रिपीटर सेटिंग्ज बदलण्यापूर्वी तुमच्या फर्मवेअरसाठी व्हेंडरचे मार्गदर्शन तपासा. प्रोटोकॉल सेटिंग्ज असुरक्षित किंवा असमर्थित सॉफ्टवेअरची भरपाई करू शकत नाहीत.
- लेगसी डिव्हाइस वर्ग नियंत्रित करा: आधुनिक ऑथेंटिकेशन वापरू न शकणारी उपकरणे iPSK वर किंवा कडक डेस्टिनेशन नियम असलेल्या समर्पित SSID वर हलवा. सामायिक पायाभूत सुविधांवरील वैयक्तिक डिव्हाइस की साठी xPSK मुळे संपूर्ण जागेत एकच सिक्रेट शेअर न करता टेलिव्हिजन किंवा लॉक पासफ्रेज वापरू शकतात. शक्य असल्यास प्रत्येक डिव्हाइससाठी स्वतंत्र की सेट करा, जेणेकरून इतरांना अडथळा न आणता तुम्ही ॲक्सेस रद्द करू शकता.
- कर्मचाऱ्यांना डिरेक्टरी - लिंक केलेल्या 802.1X वर हलवा: ॲक्सेस Entra ID, Google Workspace किंवा Okta शी कनेक्ट करा जेणेकरून सामान्य ऑफबोर्डिंगमुळे नेटवर्क ॲक्सेस देखील काढला जाईल. Purple आणि इतर व्हेंडर - नेटिव्ह किंवा डिरेक्टरी - आधारित पर्याय ऑथेंटिकेशन लेयर प्रदान करू शकतात. डिरेक्टरी कनेक्शन रिव्होकेशन हाताळते असे गृहीत धरण्याऐवजी, खाते अक्षम केल्याने खरोखर WiFi ॲक्सेस ब्लॉक होतो का याची खात्री करा.
- पाहुण्यांना एनक्रिप्टेड, आयसोलेटेड ॲक्सेसवर हलवा: ठिकाण आणि क्लायंट डिव्हाइसेस सपोर्ट करतात तिथे Passpoint किंवा OpenRoaming वापरा. अन्यथा, TLS वर कॅप्टिव्ह पोर्टल प्रदान करा, क्लायंट आयसोलेशन सक्षम करा आणि गेस्ट डिव्हाइसेसना अविश्वासू मानून वागवा. ॲक्सेस पॉलिसीमुळे पाहुणे कुठपर्यंत पोहोचू शकतात यावर मर्यादा येते याची खात्री करा.
- ट्रांझिशन मोडची चाचणी घ्या, नंतर तो हटवा: WPA2/WPA3 ट्रांझिशन मोड सक्षम करा आणि प्रत्येक डिव्हाइस वर्गाची चाचणी घ्या. क्लायंट परवानगी देतात तिथे फक्त WPA3-only वर जा. कोणता विशिष्ट डिव्हाइस वर्ग तो बदल रोखतो याची नोंद ठेवा आणि ट्रांझिशन मोड डीफॉल्टनुसार ठेवण्याऐवजी त्याचे निराकरण करण्यासाठी योजना आखा.
- गेस्ट डिव्हाइसवरून आयसोलेशनची चाचणी घ्या: पाहुणे म्हणून कनेक्ट व्हा आणि अंतर्गत पत्ते, इतर पाहुणे, ॲक्सेस पॉइंट व्यवस्थापन इंटरफेस आणि ऑपरेशन्स सिस्टीमपर्यंत पोहोचण्याचा प्रयत्न करा. प्रत्येक प्रतिबंधित मार्ग अयशस्वी होईपर्यंत फायरवॉल आणि VLAN नियम समायोजित करा. तात्पुरत्या क्लायंट समस्येऐवजी नेटवर्क पॉलिसीमुळे अपयश आले असेल तरच ब्लॉक केलेले कनेक्शन अर्थपूर्ण असते.
एक 60-खोल्यांचे हॉटेल कार्य केलेले उदाहरण
एका 60 खोल्यांच्या हॉटेलमध्ये शहरात सर्वांना माहीत असलेला एक शेअर केलेला गेस्ट पासफ्रेज, त्याच नेटवर्कवर एक कॅश काउंटर, आणि एंटरप्राइज लॉगिन वापरू न शकणारे जुने टिव्ही आहेत. हॉटेल गेस्ट रूम्सना प्रति खोली किंवा प्रति डिव्हाइस iPSK वर हलवते, कॅश काउंटरला प्रतिबंधित सेगमेंटवर ठेवते आणि स्टाफला डिरेक्टरी लिंक केलेल्या ॲक्सेसवर ठेवते. प्रत्येक टिव्ही तो वापरू शकेल अशी की राखून ठेवतो, तर हरवलेली की पूर्ण प्रॉपर्टीचा ॲक्सेस न बदलता रद्द केली जाऊ शकते.
नियंत्रणे तपासल्यानंतरच प्रकल्प पूर्ण होतो. गेस्ट नेटवर्कमध्ये सामील व्हा आणि टिल (till) आणि कर्मचाऱ्यांच्या सिस्टीमपर्यंत पोहोचता येत नसल्याची खात्री करा. रूमची की रद्द करा आणि ती यापुढे ॲक्सेस देत नसल्याची पडताळणी करा. सेगमेंटेशन आणि आयडेंटिटी नियंत्रणे कार्य करतात याचा पुरावा म्हणून चाचणी निकाल जतन करा.
एक वेगळा SSID हे एक नाव आहे. आयसोलेशन हा चाचणी केलेला फायरवॉल आणि राउटिंगचा निकाल आहे.
UK सरकारच्या 2025 सायबर सिक्युरिटी ब्रीचेस सर्वेक्षणात असे नोंदवले गेले आहे की GOV.UK वरील Cyber Security Breaches Survey 2025 च्या निकालांनुसार, 93% संस्थांकडे कर्मचारी आणि अभ्यागतांसाठी स्वतंत्र WiFi होते. केवळ वेगळे नेटवर्क नाव हे सिद्ध करत नाही की VLAN नियम अनधिकृत ट्रॅफिक अडवतात, क्लायंट एकमेकांपर्यंत पोहोचू शकत नाहीत किंवा माजी कंत्राटदारांनी ॲक्सेस गमावला आहे.
तुमच्या ऑडिट चेकलिस्टमध्ये त्रुटी आढळल्यास, कमकुवत सेटिंग्जपासून सुरुवात करा आणि मायग्रेशन टप्प्यांवर काम करा, कोणत्या उपकरणांना आणि ॲक्सेस पाथला अजूनही लक्ष देण्याची गरज आहे याची नोंद ठेवा. तपासणी यशस्वी झाल्यास, चाचणी सुरू ठेवा: त्रैमासिक पुनरावलोकनाचे नियोजन करा, नेटवर्क बदलांनंतर आयसोलेशनची पुन्हा चाचणी घ्या आणि नवीन उपकरणांचे प्रकार आल्यावर डिव्हाइस इन्व्हेंटरी अपडेट करा. कॉन्फिगरेशन मधील बदल (configuration drift) चांगल्या डिझाइनला निष्फळ करू शकतात, मग नेटवर्क कोणतेही WPA व्हर्जन दाखवत असो.
शेअर केलेले पासफ्रेजेस, मंद ऑफबोर्डिंग किंवा अपरीक्षित गेस्ट आयसोलेशन अजूनही तुमच्या नेटवर्कला धरून ठेवत असतील, तर Purple कर्मचारी आणि पाहुण्यांसाठी ओळख-आधारित (identity-based) ॲक्सेस, जुन्या उपकरणांसाठी प्रति-डिव्हाइस की (keys), आणि Microsoft Entra ID, Google Workspace किंवा Okta द्वारे डिरेक्टरी-लिंक्ड रिव्होकेशन प्रदान करते. स्थलांतराचे नियोजन करण्यापूर्वी तुमच्या विद्यमान ॲक्सेस पॉईंट्ससह हे कसे कार्य करते याचे पुनरावलोकन करा.